5.4 Cortafuegos
El filtro de paquetes y todo lo que lo rodea: las reglas, la traducción de direcciones, los nombres con los que se escriben las reglas, el modelado del tráfico y las páginas que muestran lo que el filtro hace realmente.
Rules — /legacy?p=filter/rule
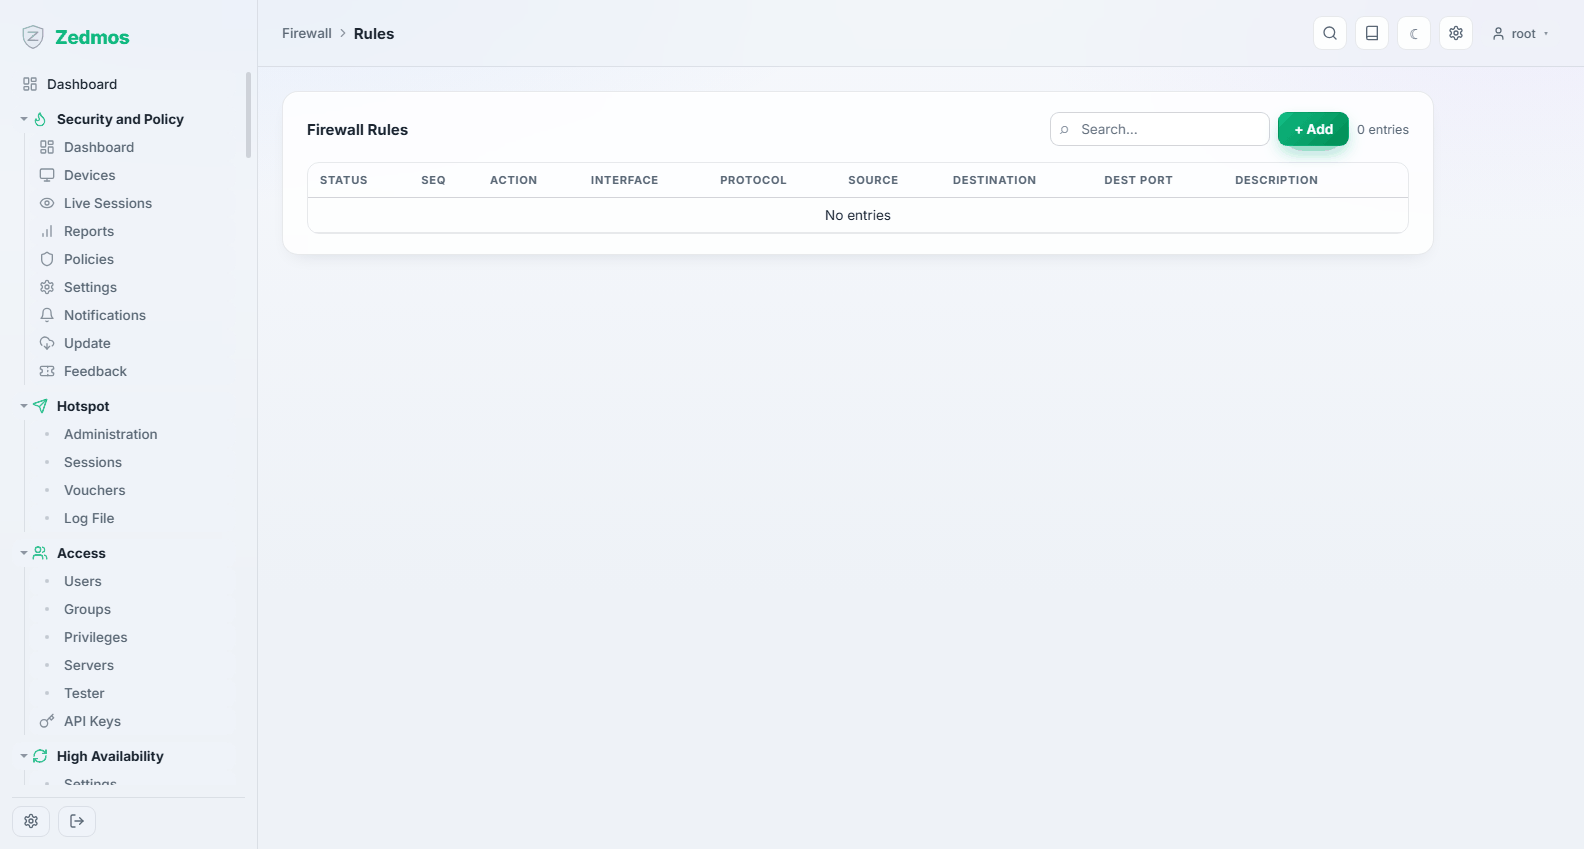
El conjunto de reglas, en orden de evaluación. Cada fila es una regla; el número de secuencia decide cuándo se considera, y gana la primera regla que coincide: no se examina nada de lo que queda por debajo de una coincidencia.
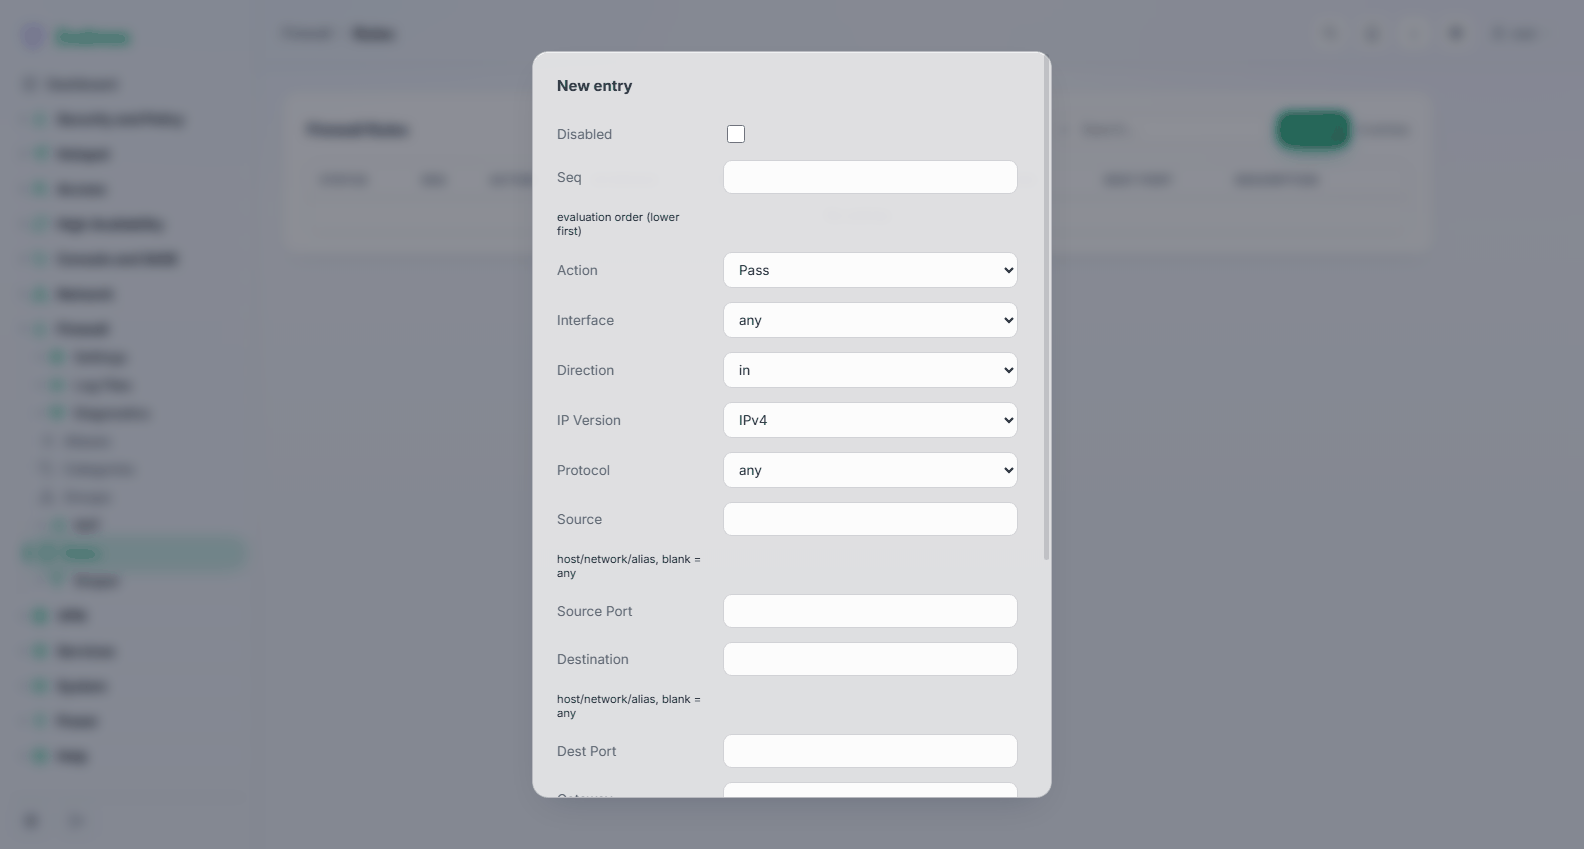
| Campo | Significado |
|---|---|
| Disabled | Mantiene la regla en la lista sin aplicarla. La forma segura de comprobar si una regla es la causa de algo. |
| Seq | Orden de evaluación, la más baja primero. Deje huecos (10, 20, 30) para poder insertar después. |
| Action | Pass deja pasar el tráfico, Block lo descarta en silencio, Reject lo descarta y se lo dice al remitente. Reject dentro de su propia red (fallos más rápidos para los usuarios); block hacia internet (no le dice nada a quien escanea). |
| Interface | Dónde se aplica la regla. Las reglas se evalúan en la interfaz por la que entra el tráfico. |
| Direction | Normalmente in: el tráfico que llega a esa interfaz. |
| IP Version | IPv4, IPv6 o ambas. Un conjunto de reglas que solo cubre IPv4 en una red de doble pila es un error frecuente y silencioso. |
| Protocol | any, TCP, UDP, ICMP y el resto. |
| Source / Source Port | Quién lo envió. Vacío significa cualquiera. Acepta un host, una red en notación CIDR o el nombre de un alias. |
| Destination / Dest Port | Adónde va, en los mismos formatos. |
| Gateway | Envía el tráfico que coincide por una pasarela o un grupo de pasarelas concretos en lugar de por la tabla de enrutado: es el enrutado por políticas, y así se dirige un departamento por un segundo enlace de subida. |
Otros campos (bajo Show advanced) cubren el registro, los horarios, las categorías, el tratamiento del estado y los límites de velocidad.
Lea el conjunto de reglas como lo lee el cortafuegos. El tráfico se filtra donde entra: una regla que permite a la LAN llegar a internet va en la interfaz LAN, no en la WAN. La respuesta vuelve sola, porque el filtro mantiene el estado.
El conjunto de reglas de fábrica deja salir a la LAN y bloquea el tráfico no solicitado que llega por la WAN. Es un punto de partida que funciona; añada reglas en lugar de sustituirlo, y conserve la regla antibloqueo hasta estar seguro de que tiene otra vía de entrada.
Aliases — /m/firewall/alias
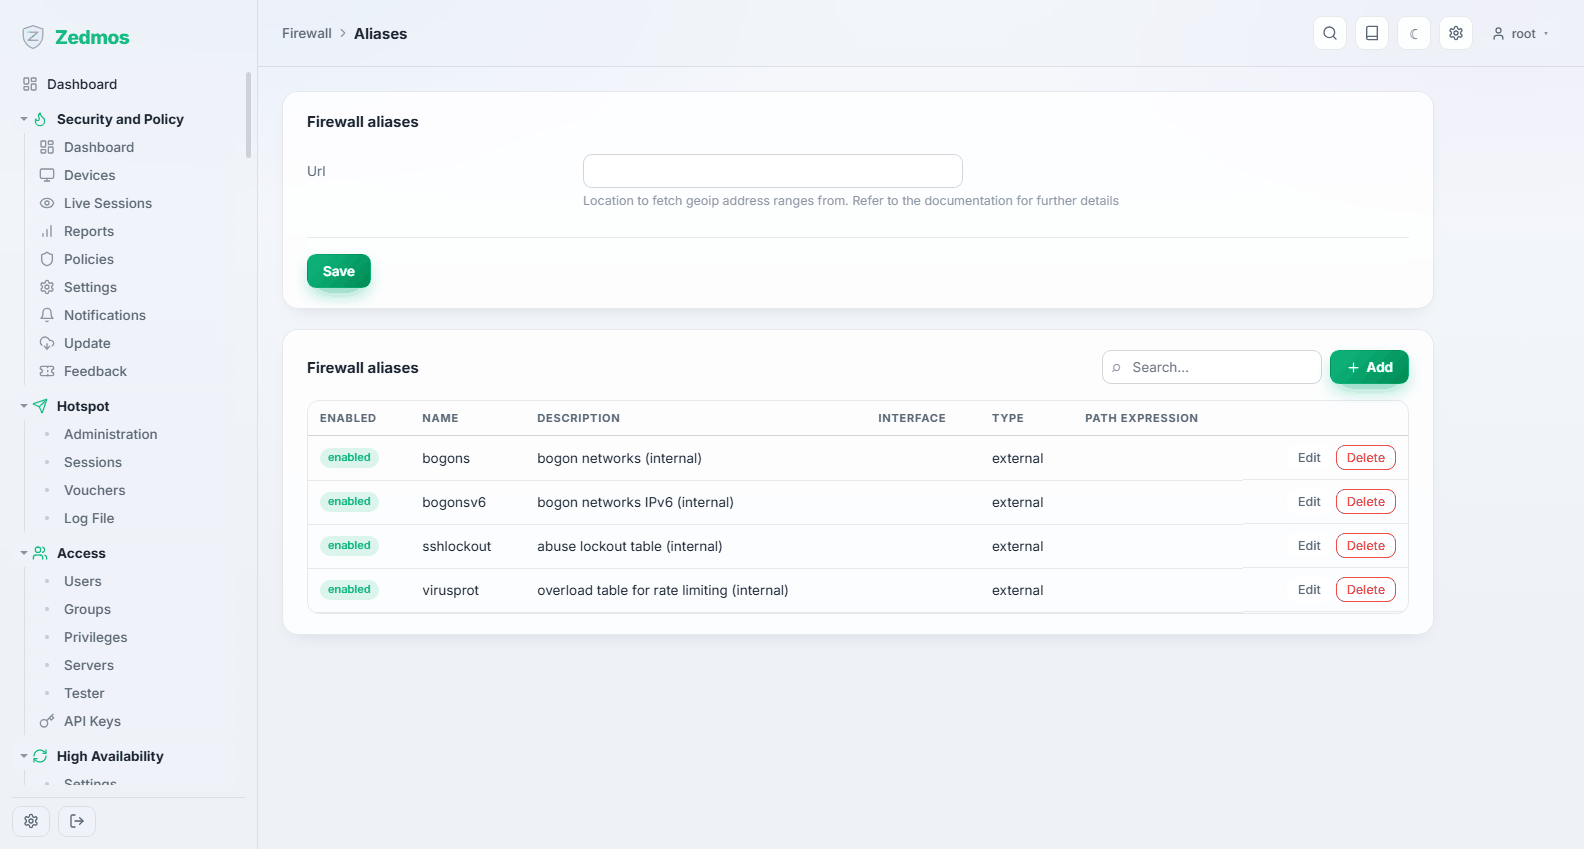
Nombres para las cosas a las que se refieren las reglas: un grupo de hosts, un conjunto de redes, una lista de puertos, una tabla de URL que se actualiza sola, un país o una lista de MAC. Escriba las reglas contra WEB_SERVERS y no contra tres direcciones, y el día que aparezca un cuarto servidor cambiará el alias, no cuatro reglas.
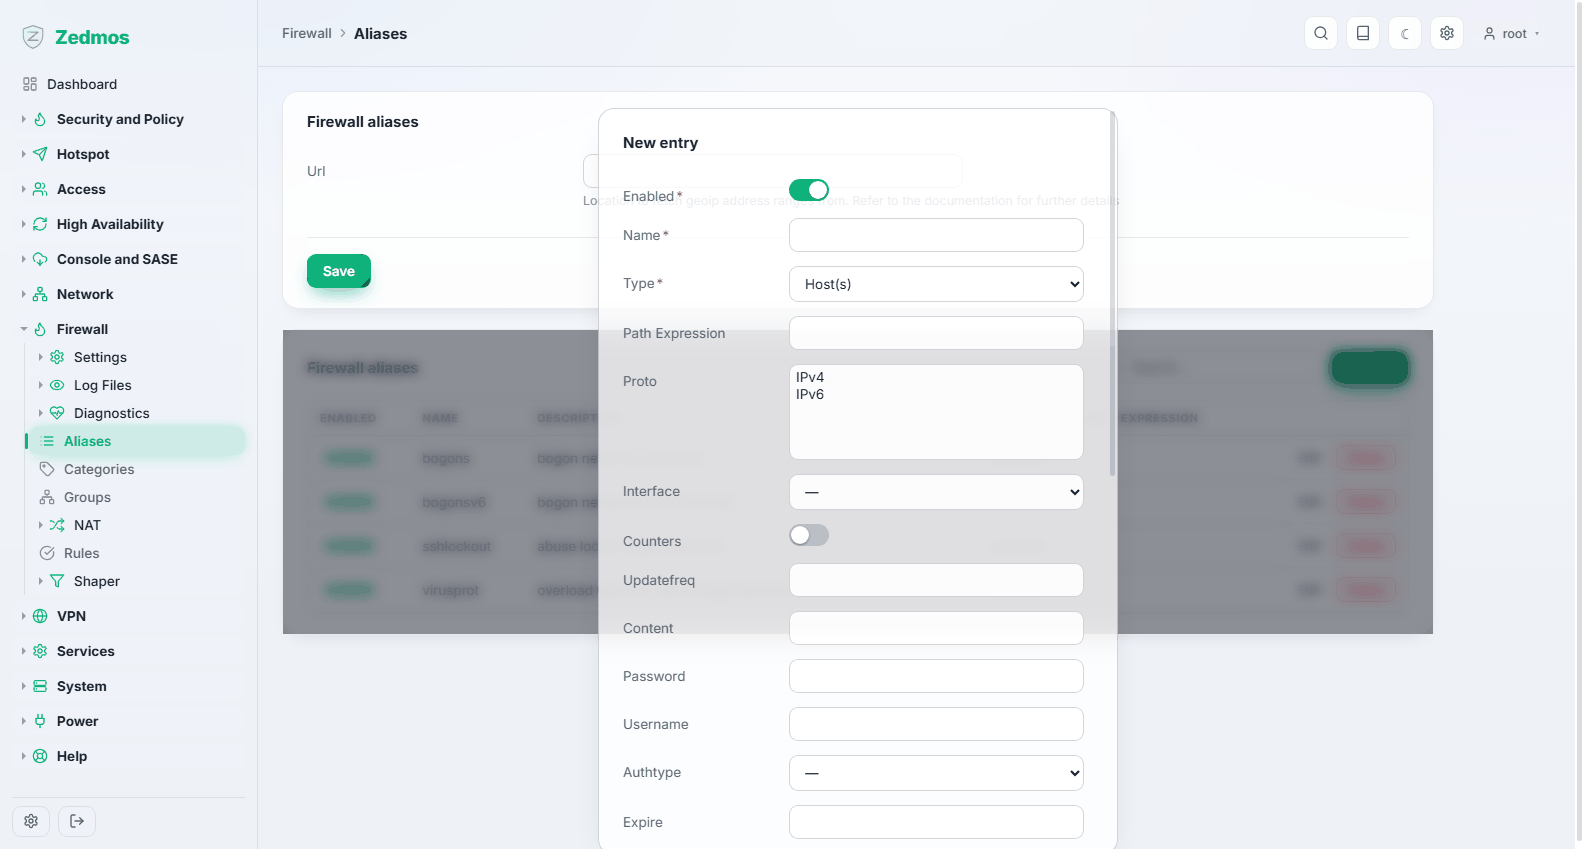
Los alias se resuelven en tablas reales del cortafuegos; su contenido se puede inspeccionar en directo en Firewall → Diagnostics → Aliases.
Categories — /m/firewall/category
Etiquetas de colores para las reglas. En un conjunto de una docena de reglas son decoración; con cien reglas, son la forma de encontrar las cinco que pertenecen a un mismo proyecto.
Groups — /m/firewall/ifgroups
Un grupo de interfaces permite que una sola regla se aplique a varias interfaces a la vez: escriba la política de invitados una vez y asóciela a cada VLAN de invitados.
NAT
La traducción de direcciones, repartida en sus cuatro tipos en lugar de escondida en una sola página.
Source NAT — /nat/source_nat
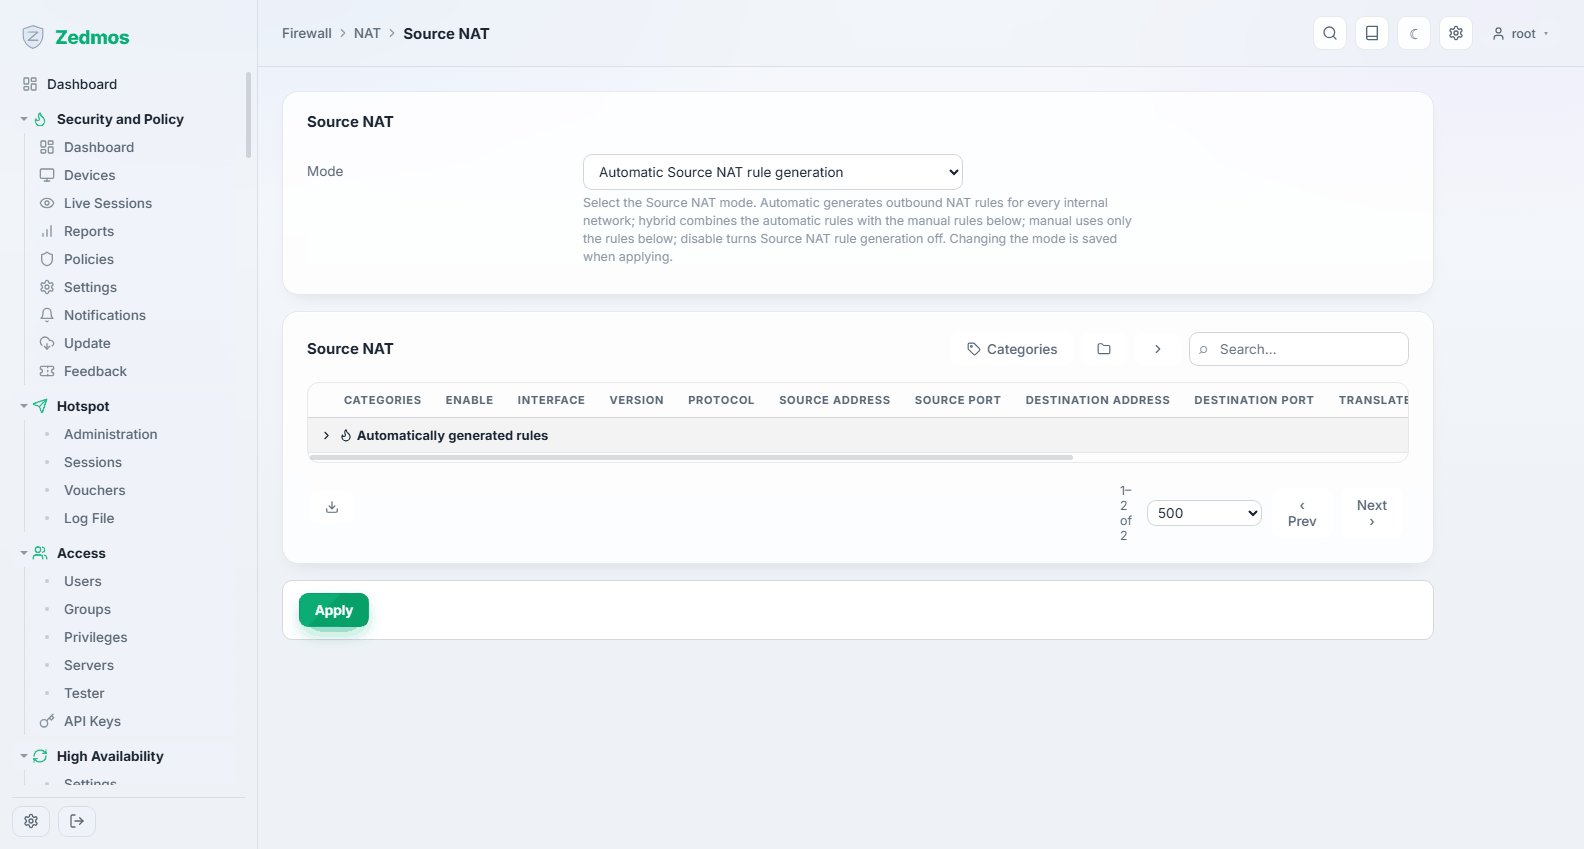
La traducción de salida: qué direcciones internas se reescriben a qué dirección externa al salir. El equipo genera estas reglas automáticamente para una instalación normal, y esta página es donde toma el control cuando «normal» no basta: una segunda dirección pública para un departamento, o una dirección de origen concreta para un túnel VPN.
Destination NAT — /nat/d_nat
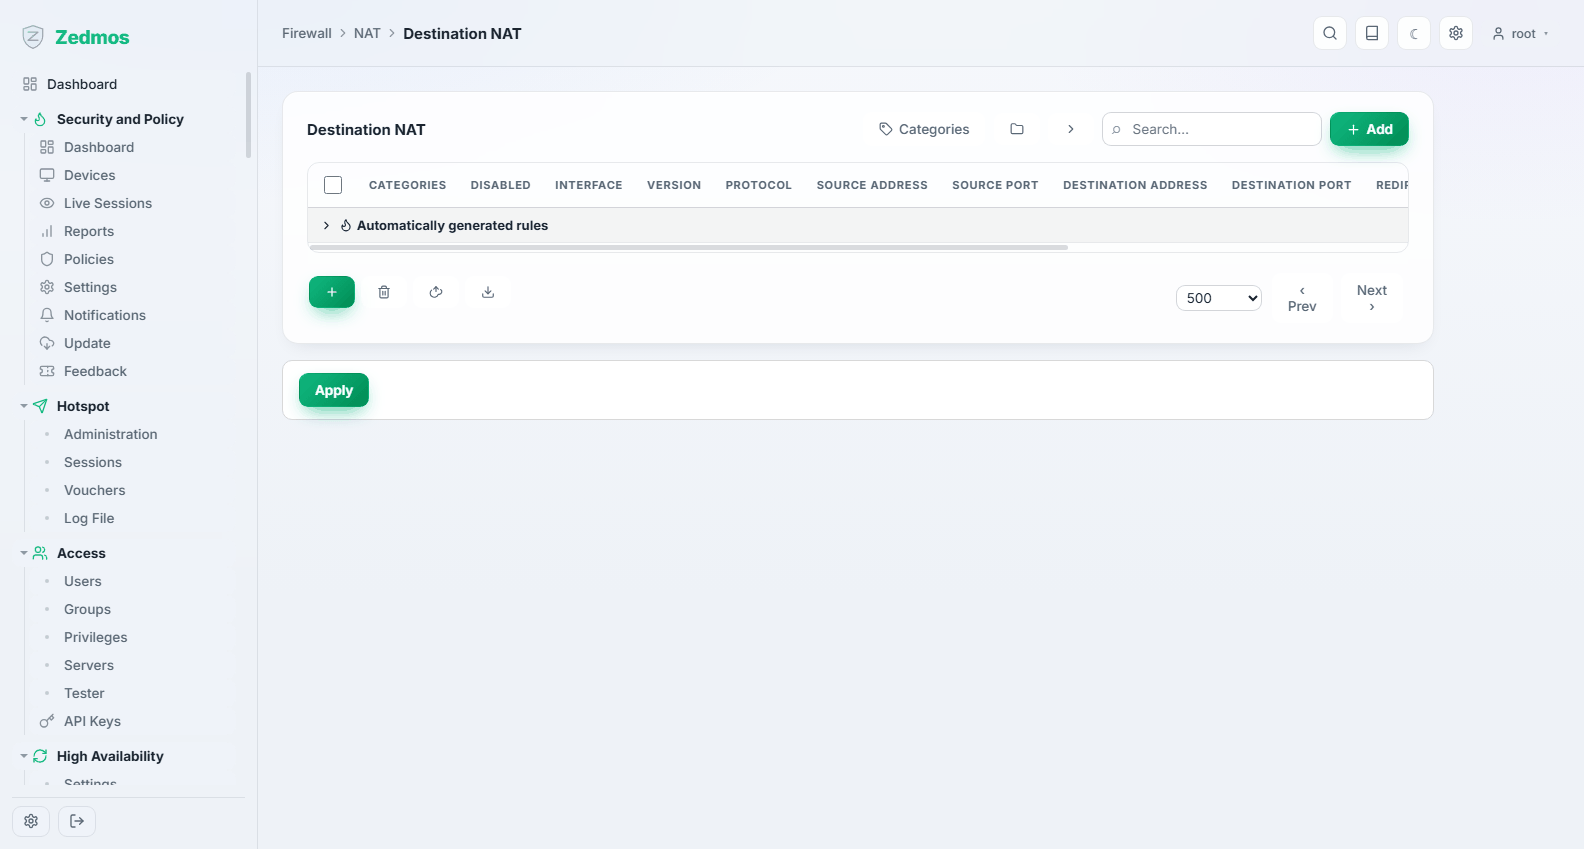
La redirección de puertos: el tráfico que llega al equipo a una dirección y un puerto dados se redirige a un host del interior. Así se publica un servidor.
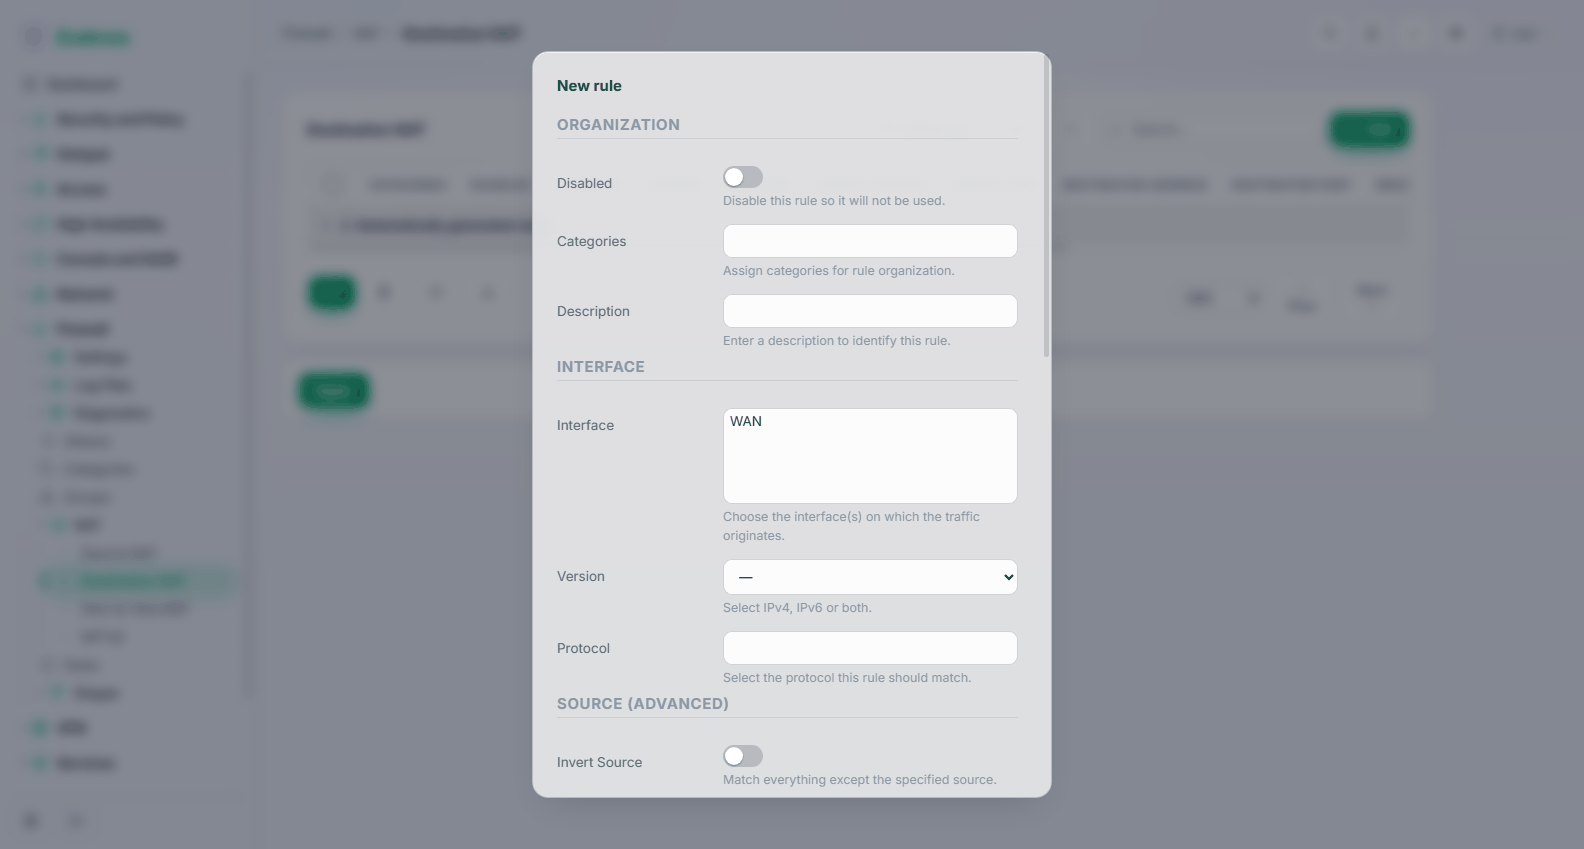
Indique la interfaz por la que llega el tráfico, el protocolo, la dirección y el puerto de destino tal como se ven desde fuera, y el destino interno con su puerto. La regla de cortafuegos correspondiente se puede crear con ella: una redirección sin una regla que permita el tráfico no hace nada, y esa es la razón más frecuente de que una redirección de puertos «no funcione».
Publicar un servicio a todo internet es una decisión, no un paso. Restrinja el origen donde pueda, y lea Casos de uso → Publicar un servidor.
One-to-One NAT — /nat/one_to_one
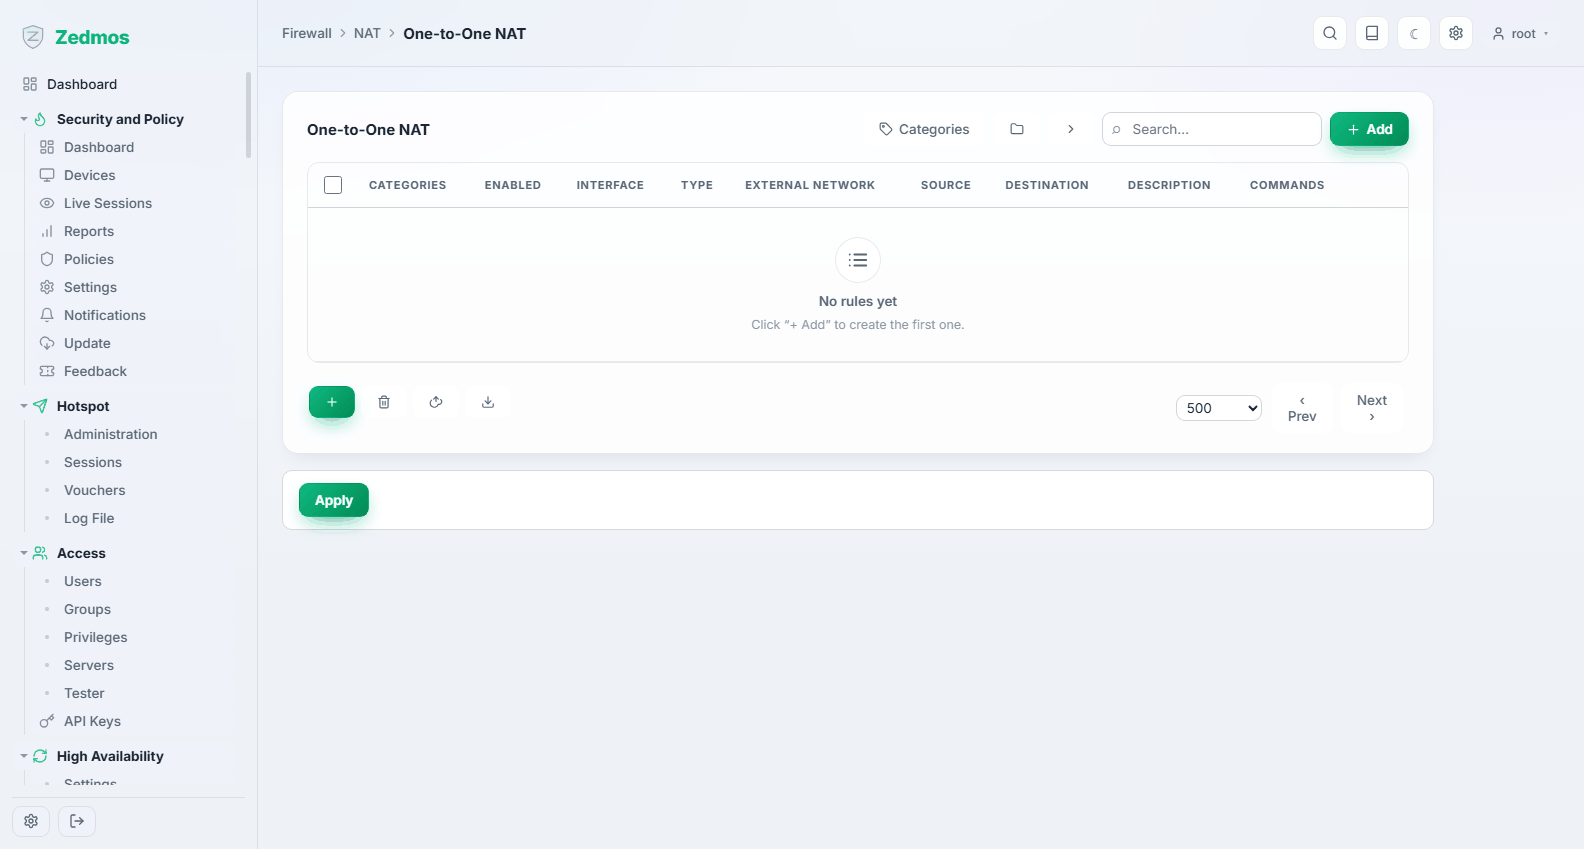
Asigna una dirección externa completa a una dirección interna completa, en ambos sentidos. Se usa cuando un servidor necesita su propia dirección pública en lugar de una compartida con puertos redirigidos.
NPTv6 — /nat/npt
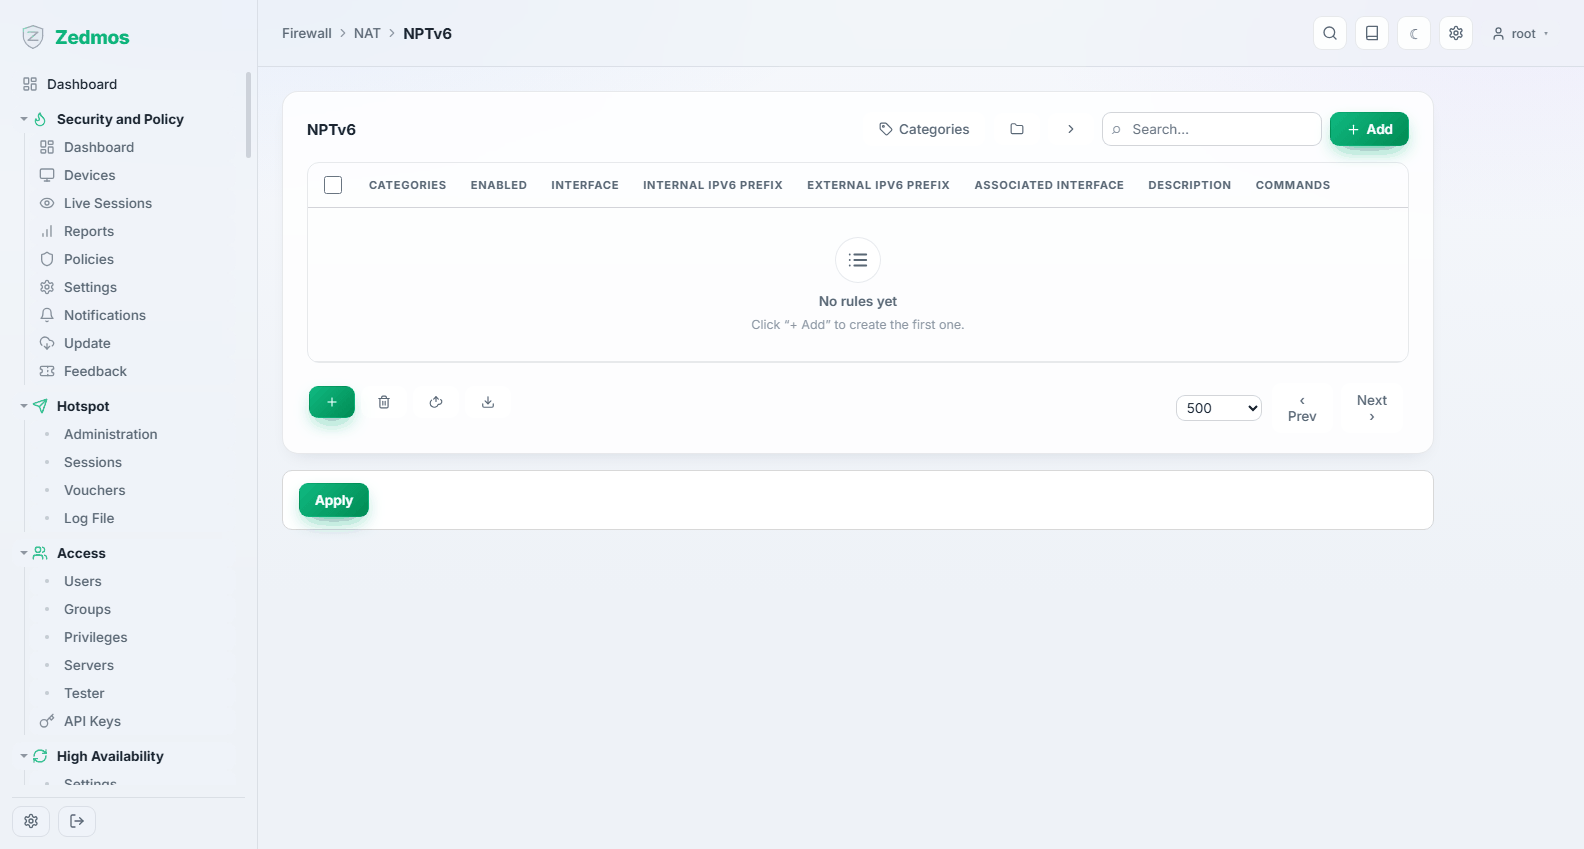
La traducción de prefijos de red para IPv6: reescribe un prefijo en otro sin tocar la parte del host. La respuesta de IPv6 a la renumeración, donde el NAT clásico ni hace falta ni se quiere.
Settings
Advanced — /system-firewall
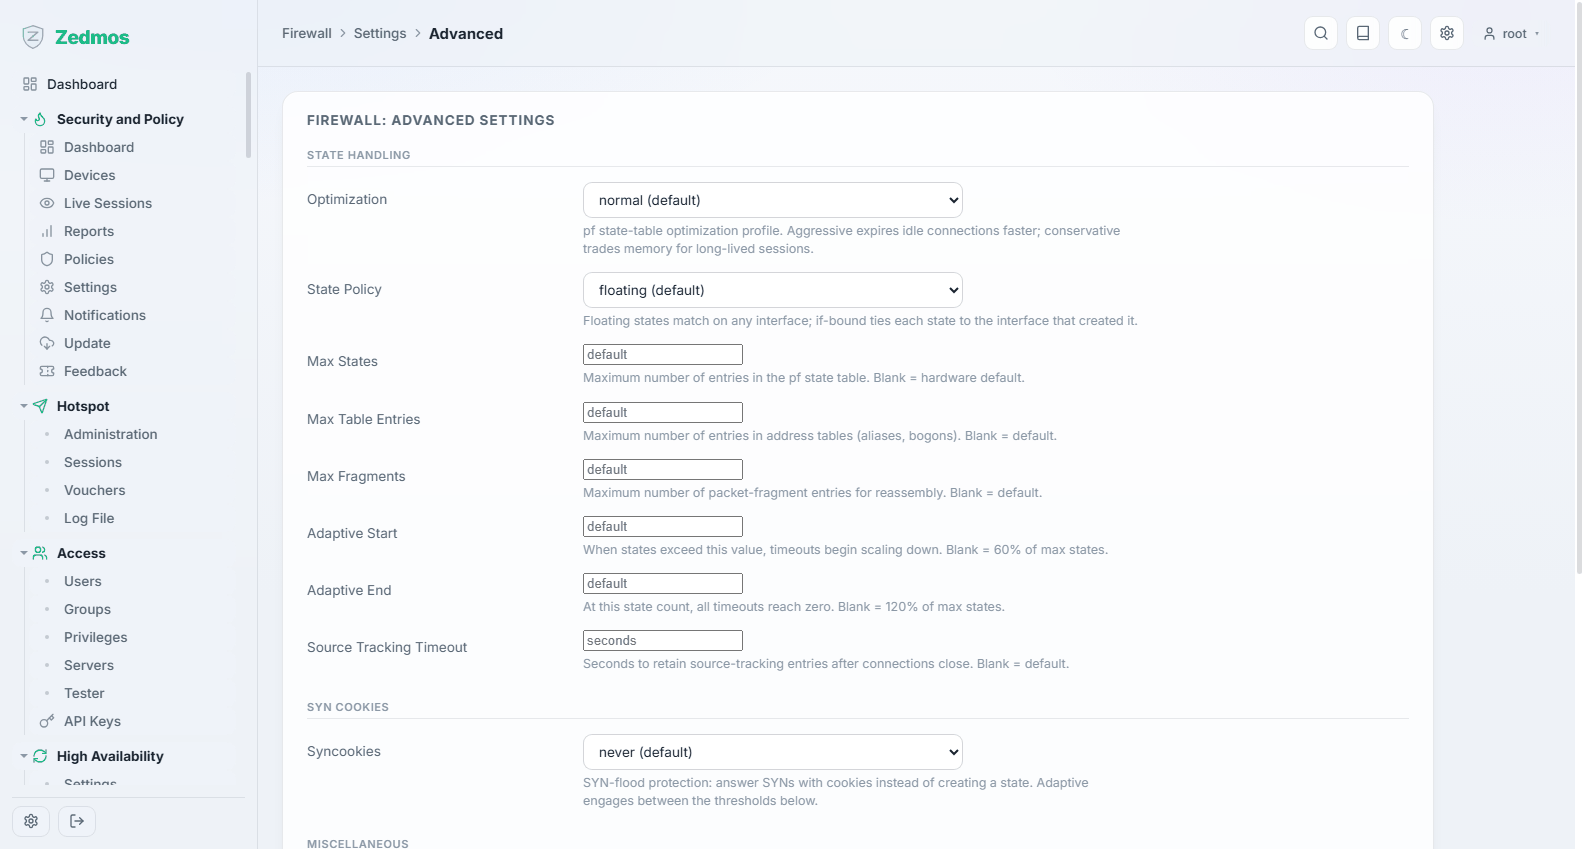
El ajuste fino del propio filtro de paquetes: los límites de la tabla de estados, la política de optimización y de caducidad, el tratamiento de los fragmentos y si se omite el filtro para cierto tráfico.
Estos ajustes cambian cómo se comporta cada regla. Los valores por defecto son los adecuados para casi todos los equipos; cámbielos cuando tenga una medición que lo justifique, y anote lo que cambió.
Normalization — /legacy?p=filter/scrub/rule
Las reglas de depuración: reensamblar fragmentos, limitar el tamaño máximo de segmento y normalizar el tráfico antes de que lo vea el conjunto de reglas. El motivo habitual para venir aquí es limitar el MSS de un túnel en el que desaparecen los paquetes grandes.
Schedules — /firewall-schedules
Franjas horarias con nombre a las que se puede asociar una regla: «horario de oficina», «fin de semana». Una regla con horario solo está activa dentro de él.
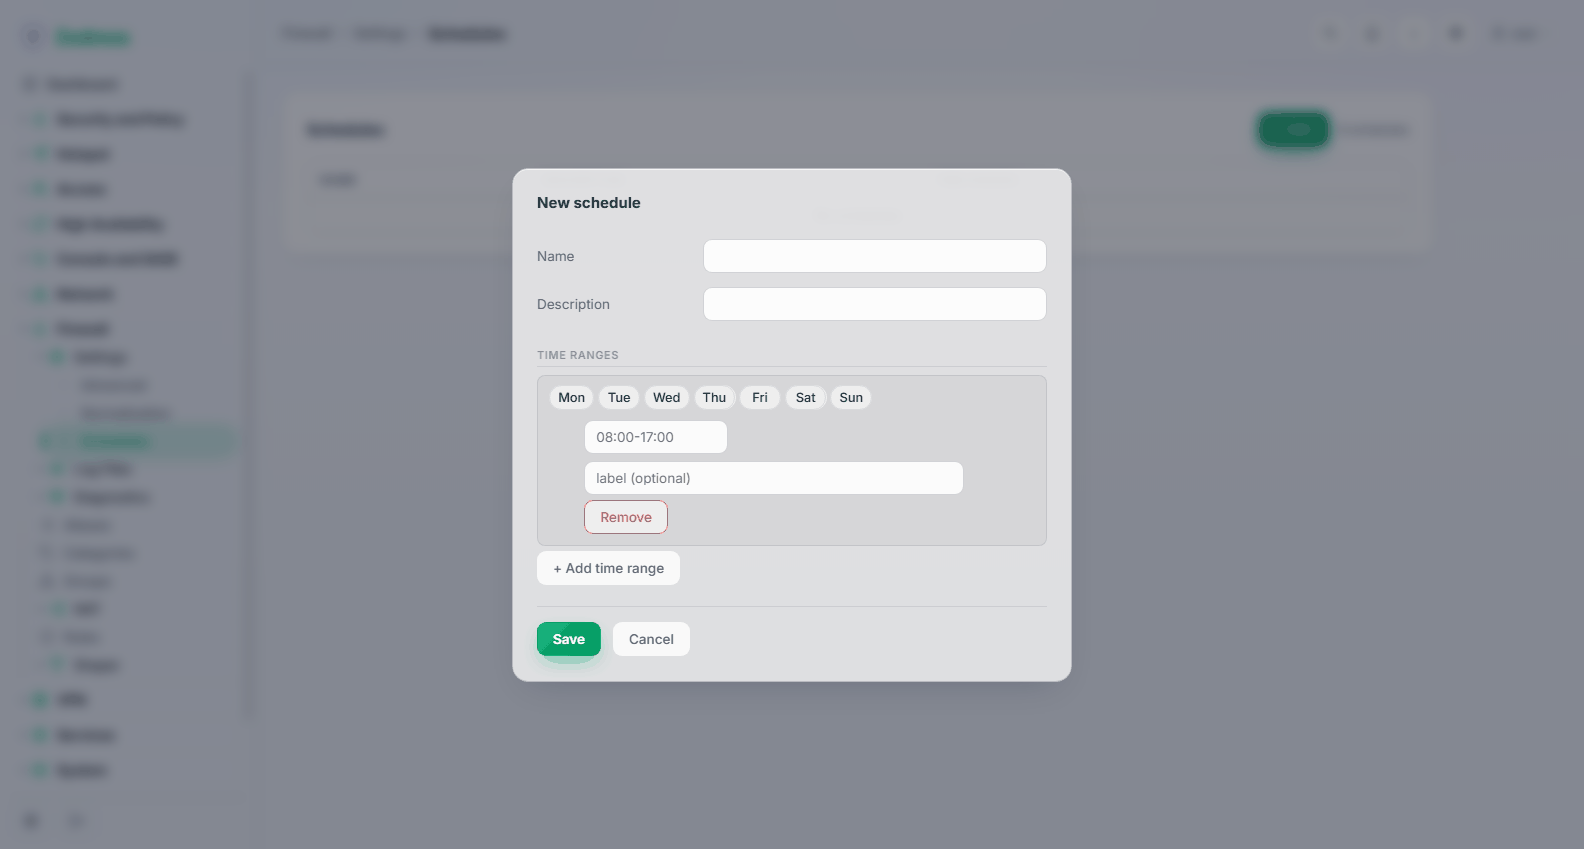
Un horario contiene varias franjas, así que «de lunes a viernes de 08:00 a 18:00 más el sábado por la mañana» es un solo horario, no tres.
Log Files
Live View — /fwlog/live
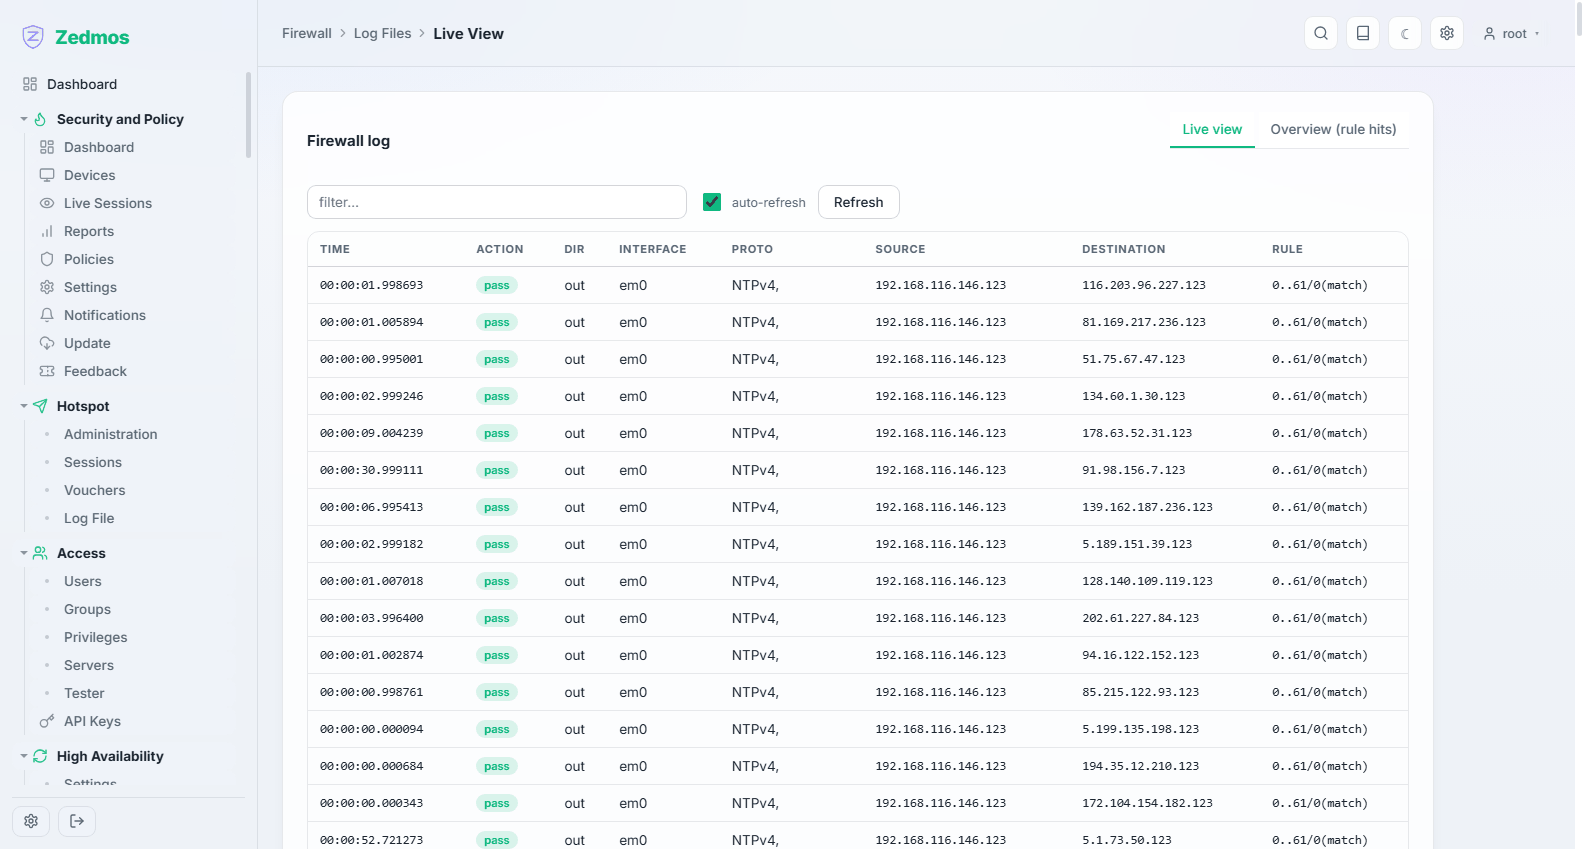
Los paquetes tal como los registra el filtro, actualizándose sin parar, con la regla que coincidió. Esta es la página que hay que tener abierta mientras se prueba una regla. Fíltrela por interfaz, dirección o puerto para cortar el ruido.
Overview — /fwlog/overview
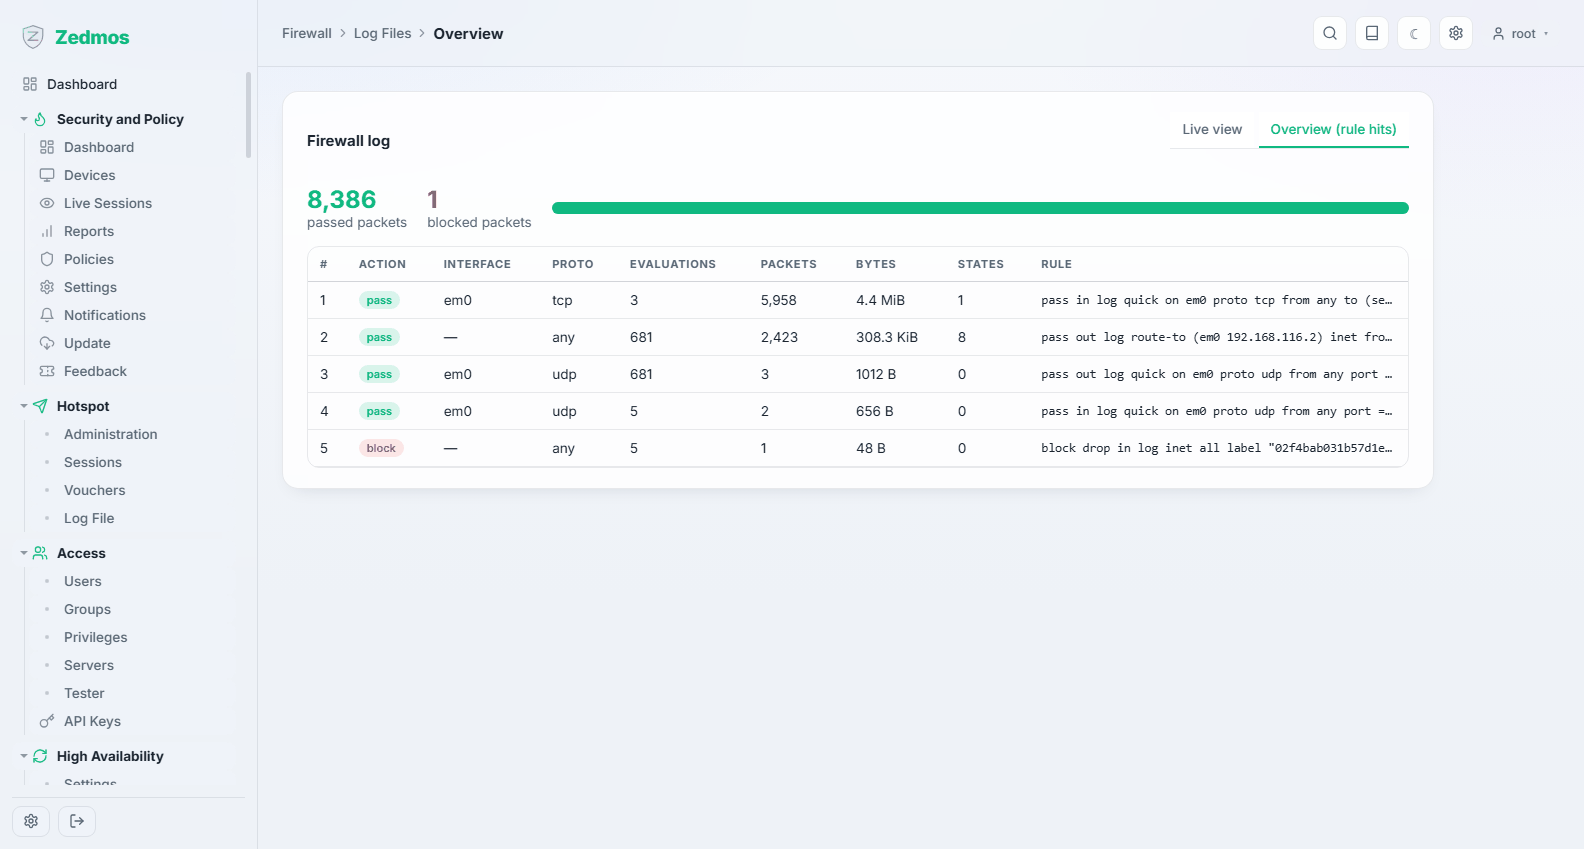
Los mismos datos, agregados: qué reglas coincidieron más, qué se bloqueó más. Útil para detectar una regla que se dispara mucho más de lo esperado.
General / Plain View — /log/core/firewall, /log/core/filter
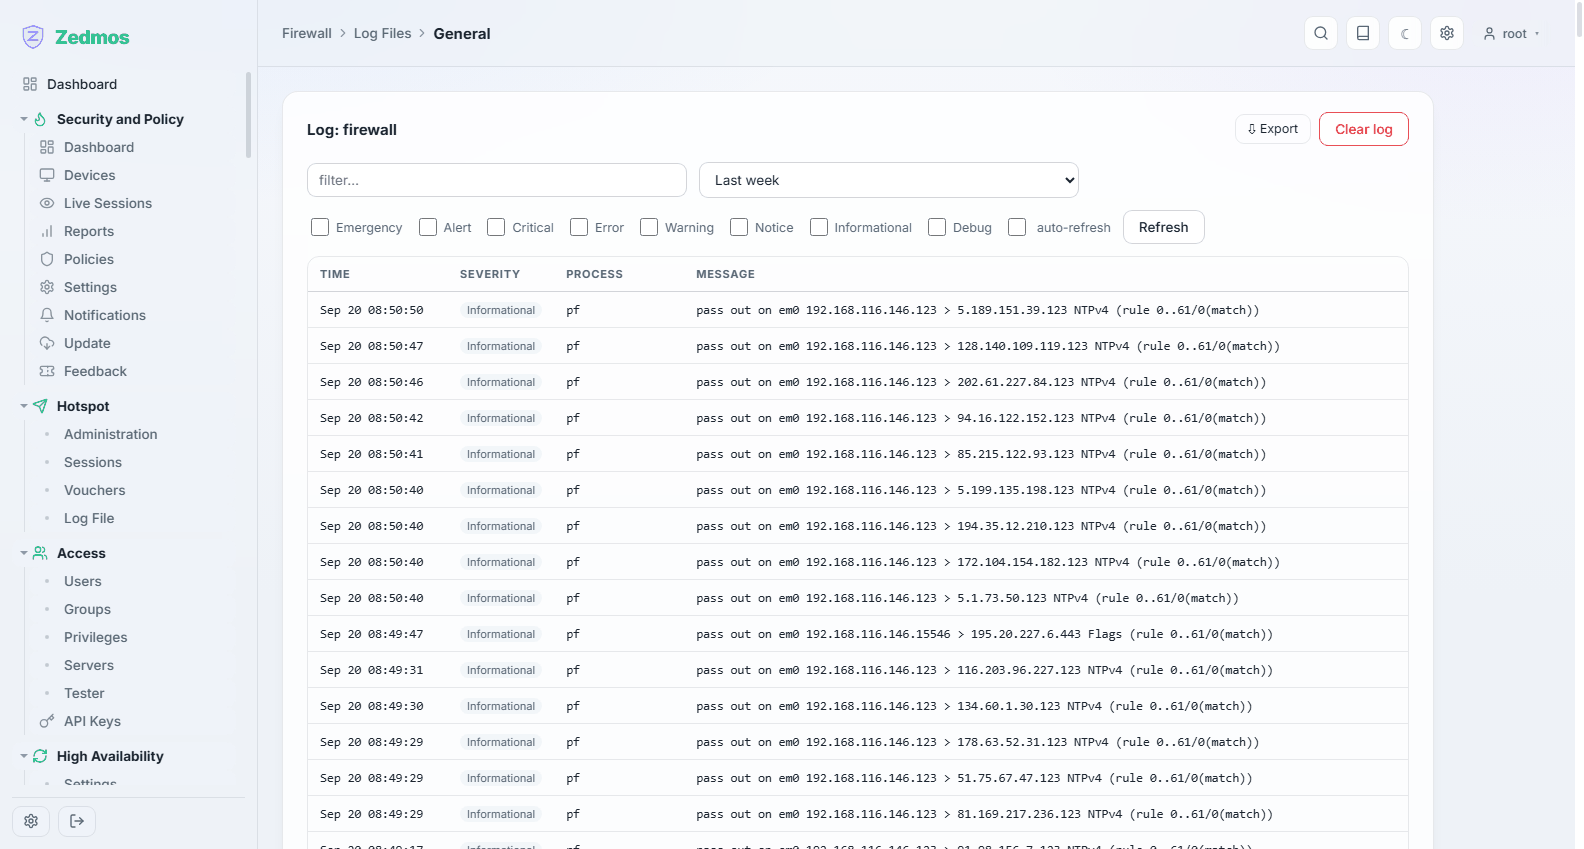
El registro textual del filtro. Plain View es el archivo en bruto, que es lo que se copia en una incidencia de soporte.
Diagnostics
States — /fwdiag/states
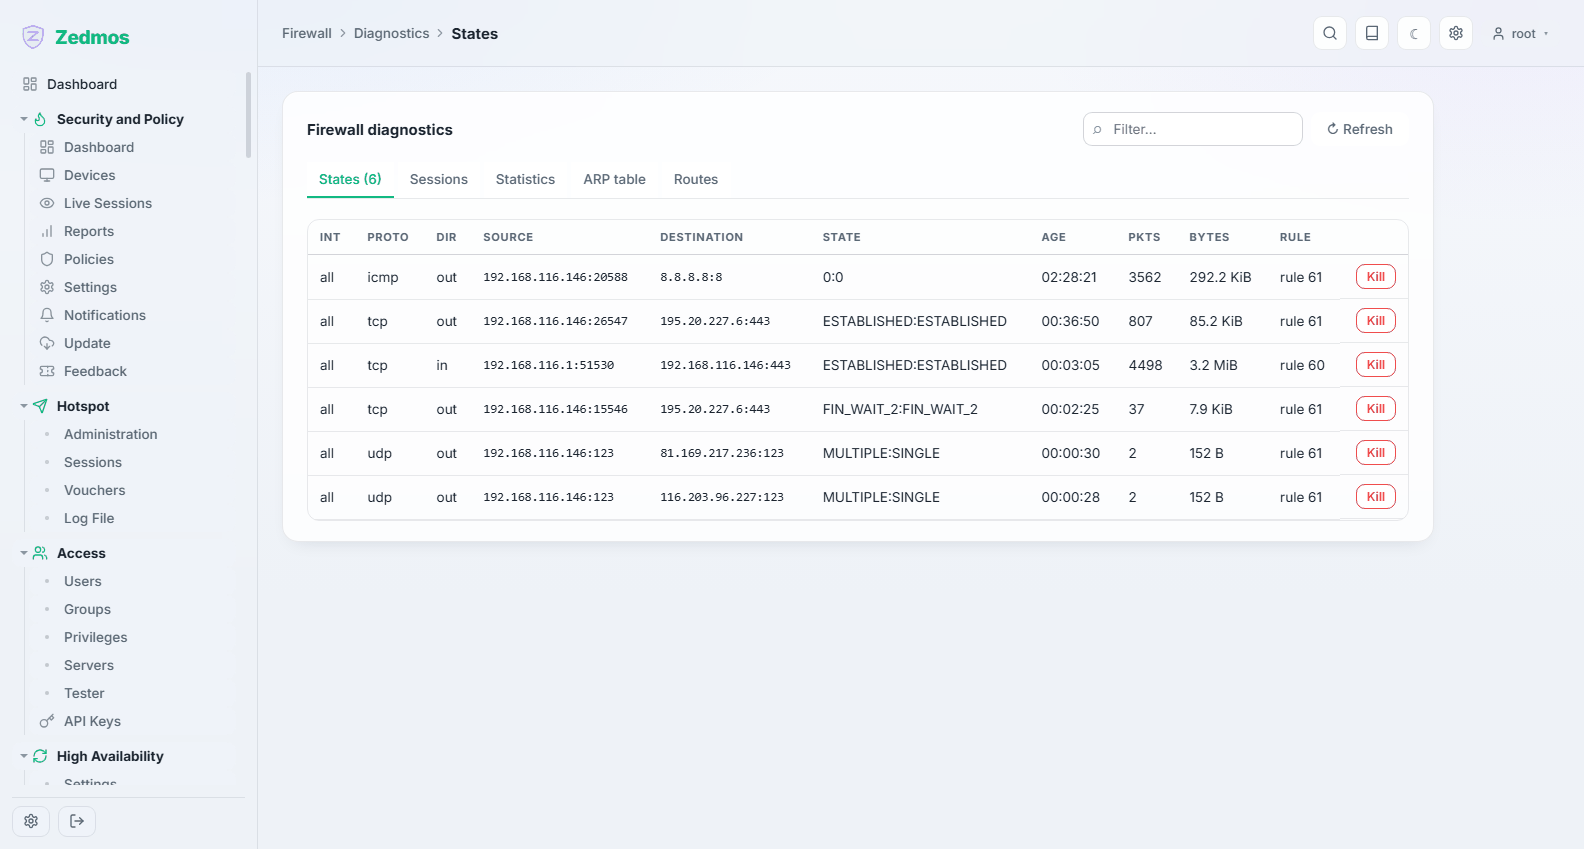
Todas las conexiones que el filtro sigue en este momento, con búsqueda y con la posibilidad de matar una. Matar un estado es la forma de obligar a una sesión atascada a restablecerse tras un cambio de reglas: las conexiones existentes siguen fluyendo bajo la regla que las admitió.
Sessions — /fwdiag/sessions
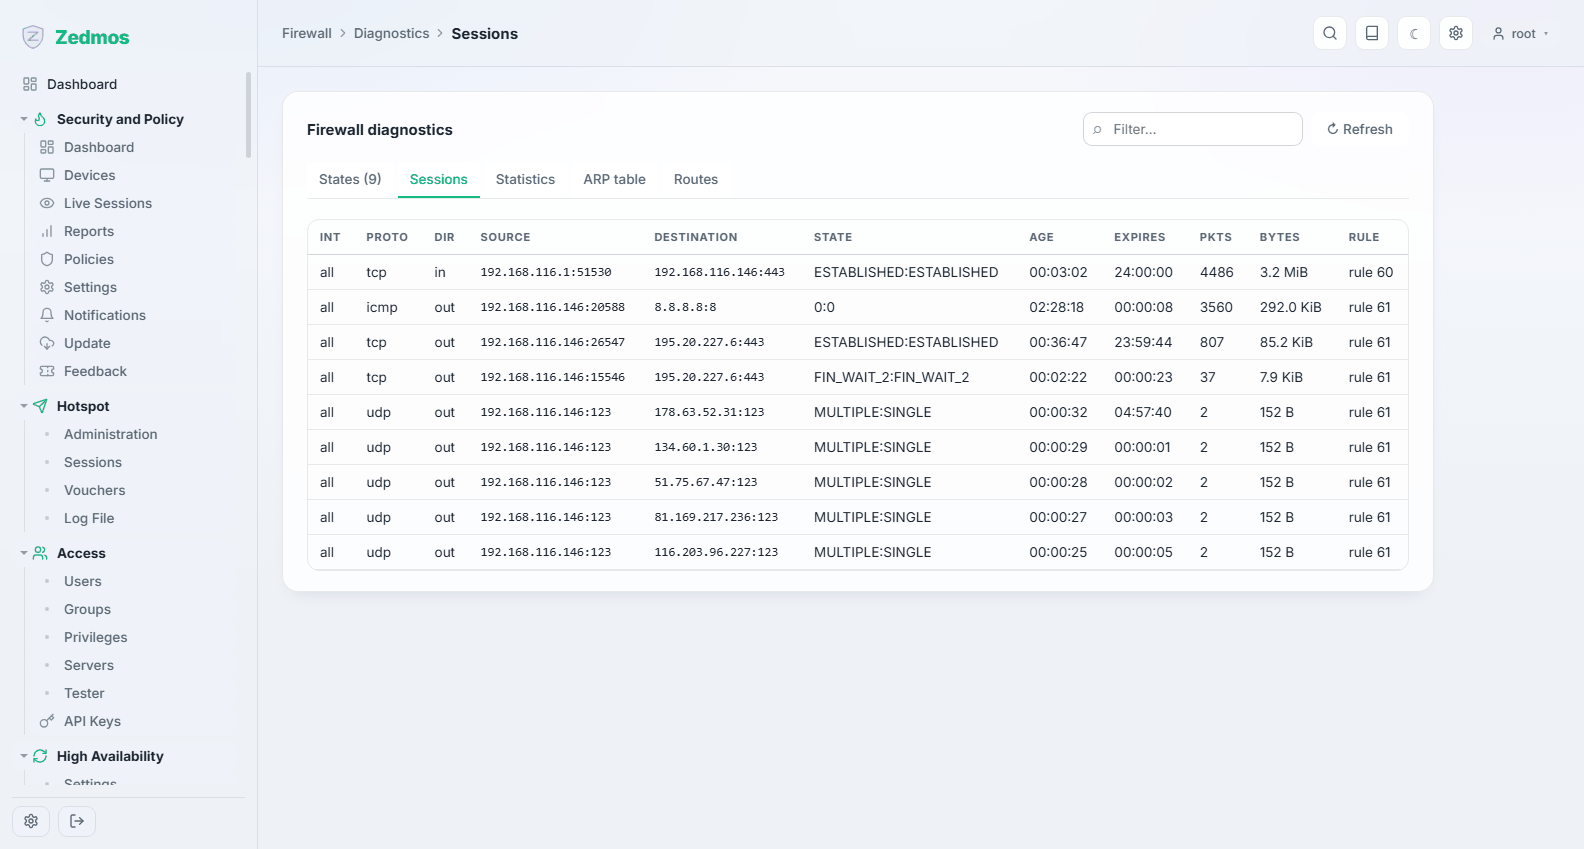
Las conexiones más activas ahora mismo, ordenadas por tráfico: la vista de «quién está usando la línea».
Statistics — /fwdiag/statistics
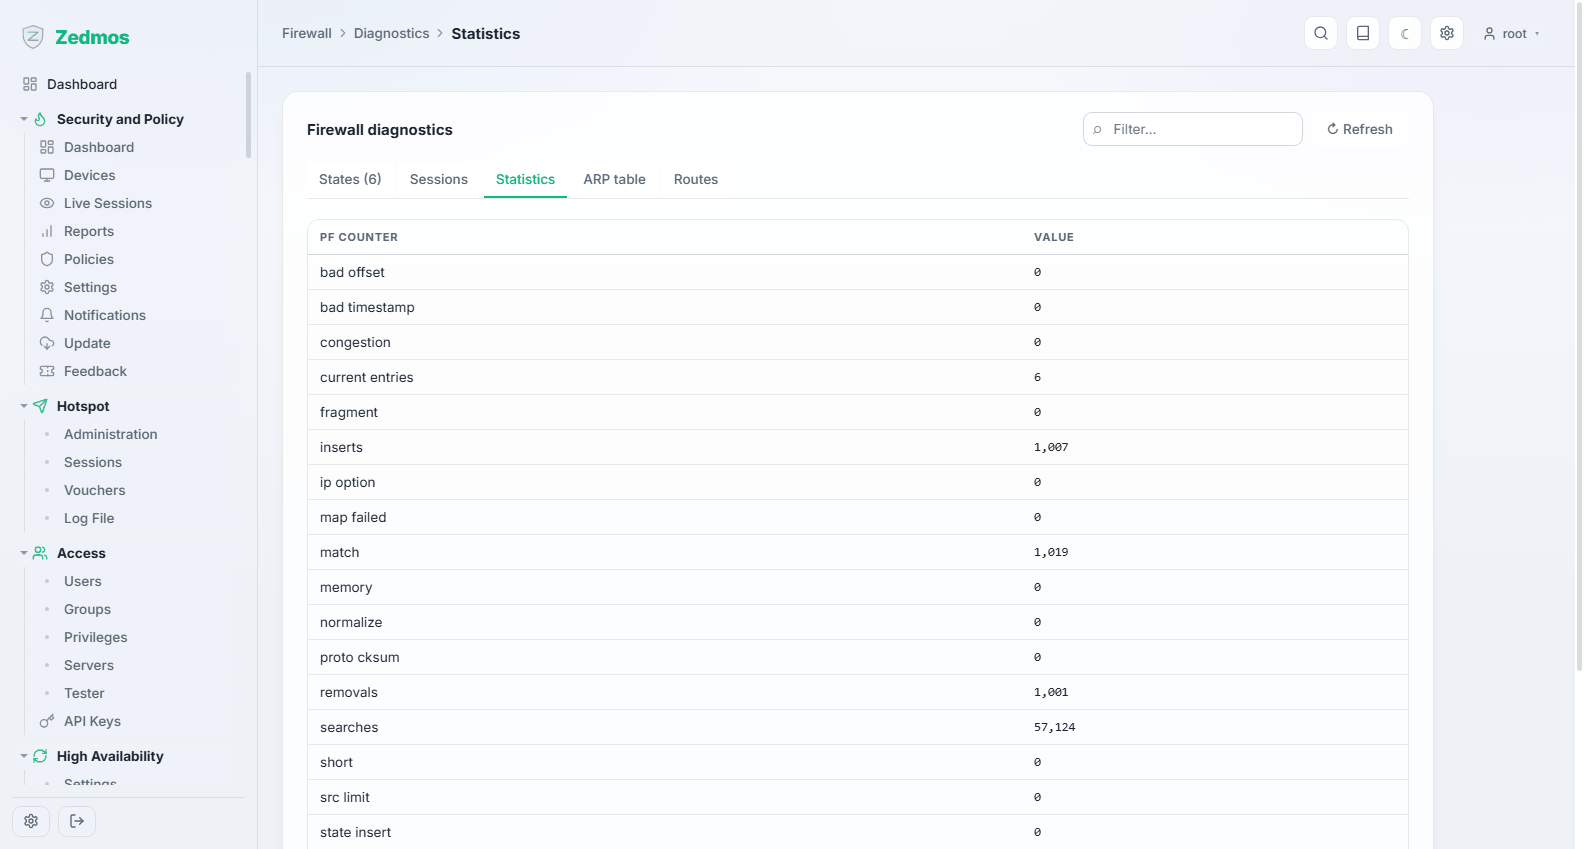
Los contadores propios del filtro: estados en uso frente al límite, paquetes permitidos y bloqueados, memoria. Un número de estados que se acerca al límite explica las conexiones que fallan bajo carga.
Aliases — /firewall-aliases
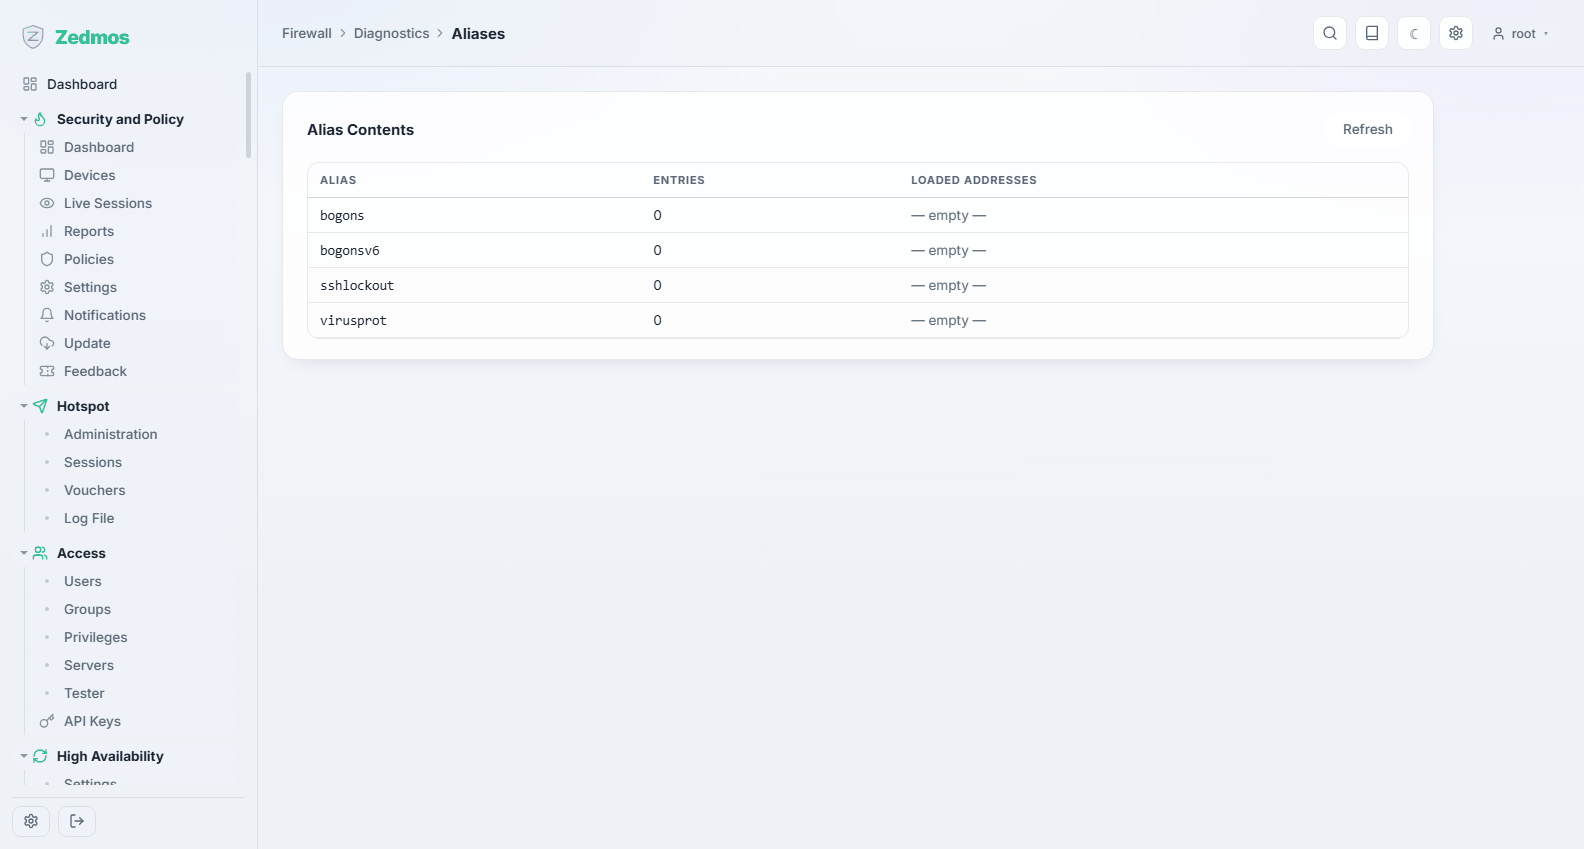
Qué contiene cada alias en este momento, tal como lo ve el cortafuegos. Un alias de tabla de URL que no pudo actualizarse aparece aquí como una tabla vacía o desfasada, lo que de otro modo parece una regla misteriosamente ineficaz.
Shaper
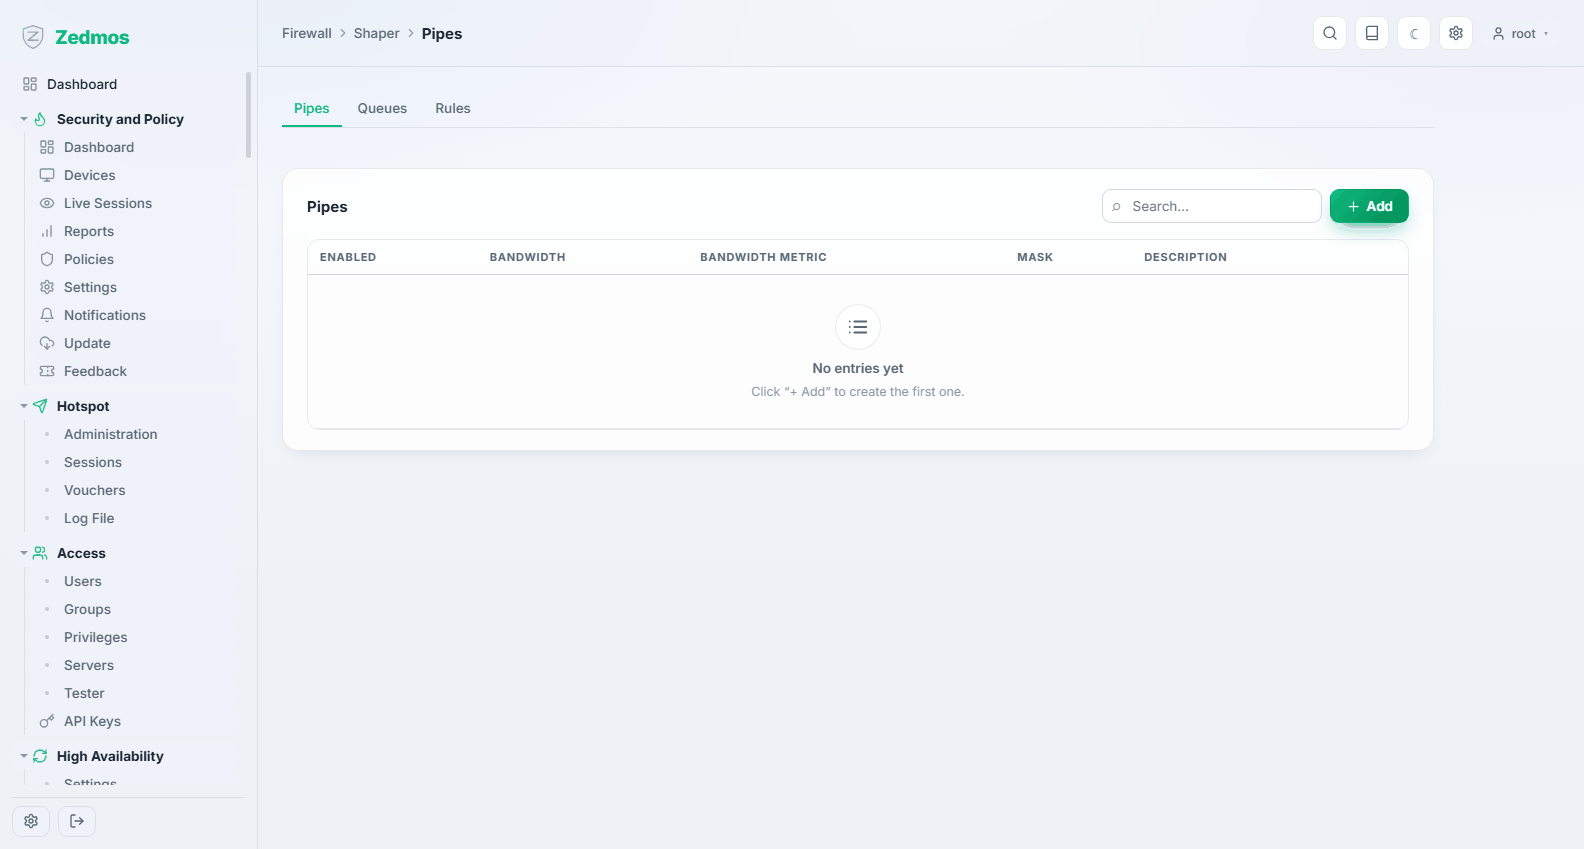
El modelado del tráfico en tres partes, que se configuran en este orden:
- Pipes —
/m/trafficshaper/trafficshaper#pipes— un límite de ancho de banda. Una tubería es la anchura de la tubería. - Queues —
#queues— reparto dentro de una tubería, ponderado, para que una clase de tráfico ceda ante otra cuando compiten. - Rules —
#rules— qué tráfico va a qué tubería o cola.
Status — /shaper-stats
Las tuberías y colas en directo, con sus contadores: la prueba de que el modelado está ocurriendo, y dónde se ve una cola que descarta paquetes.