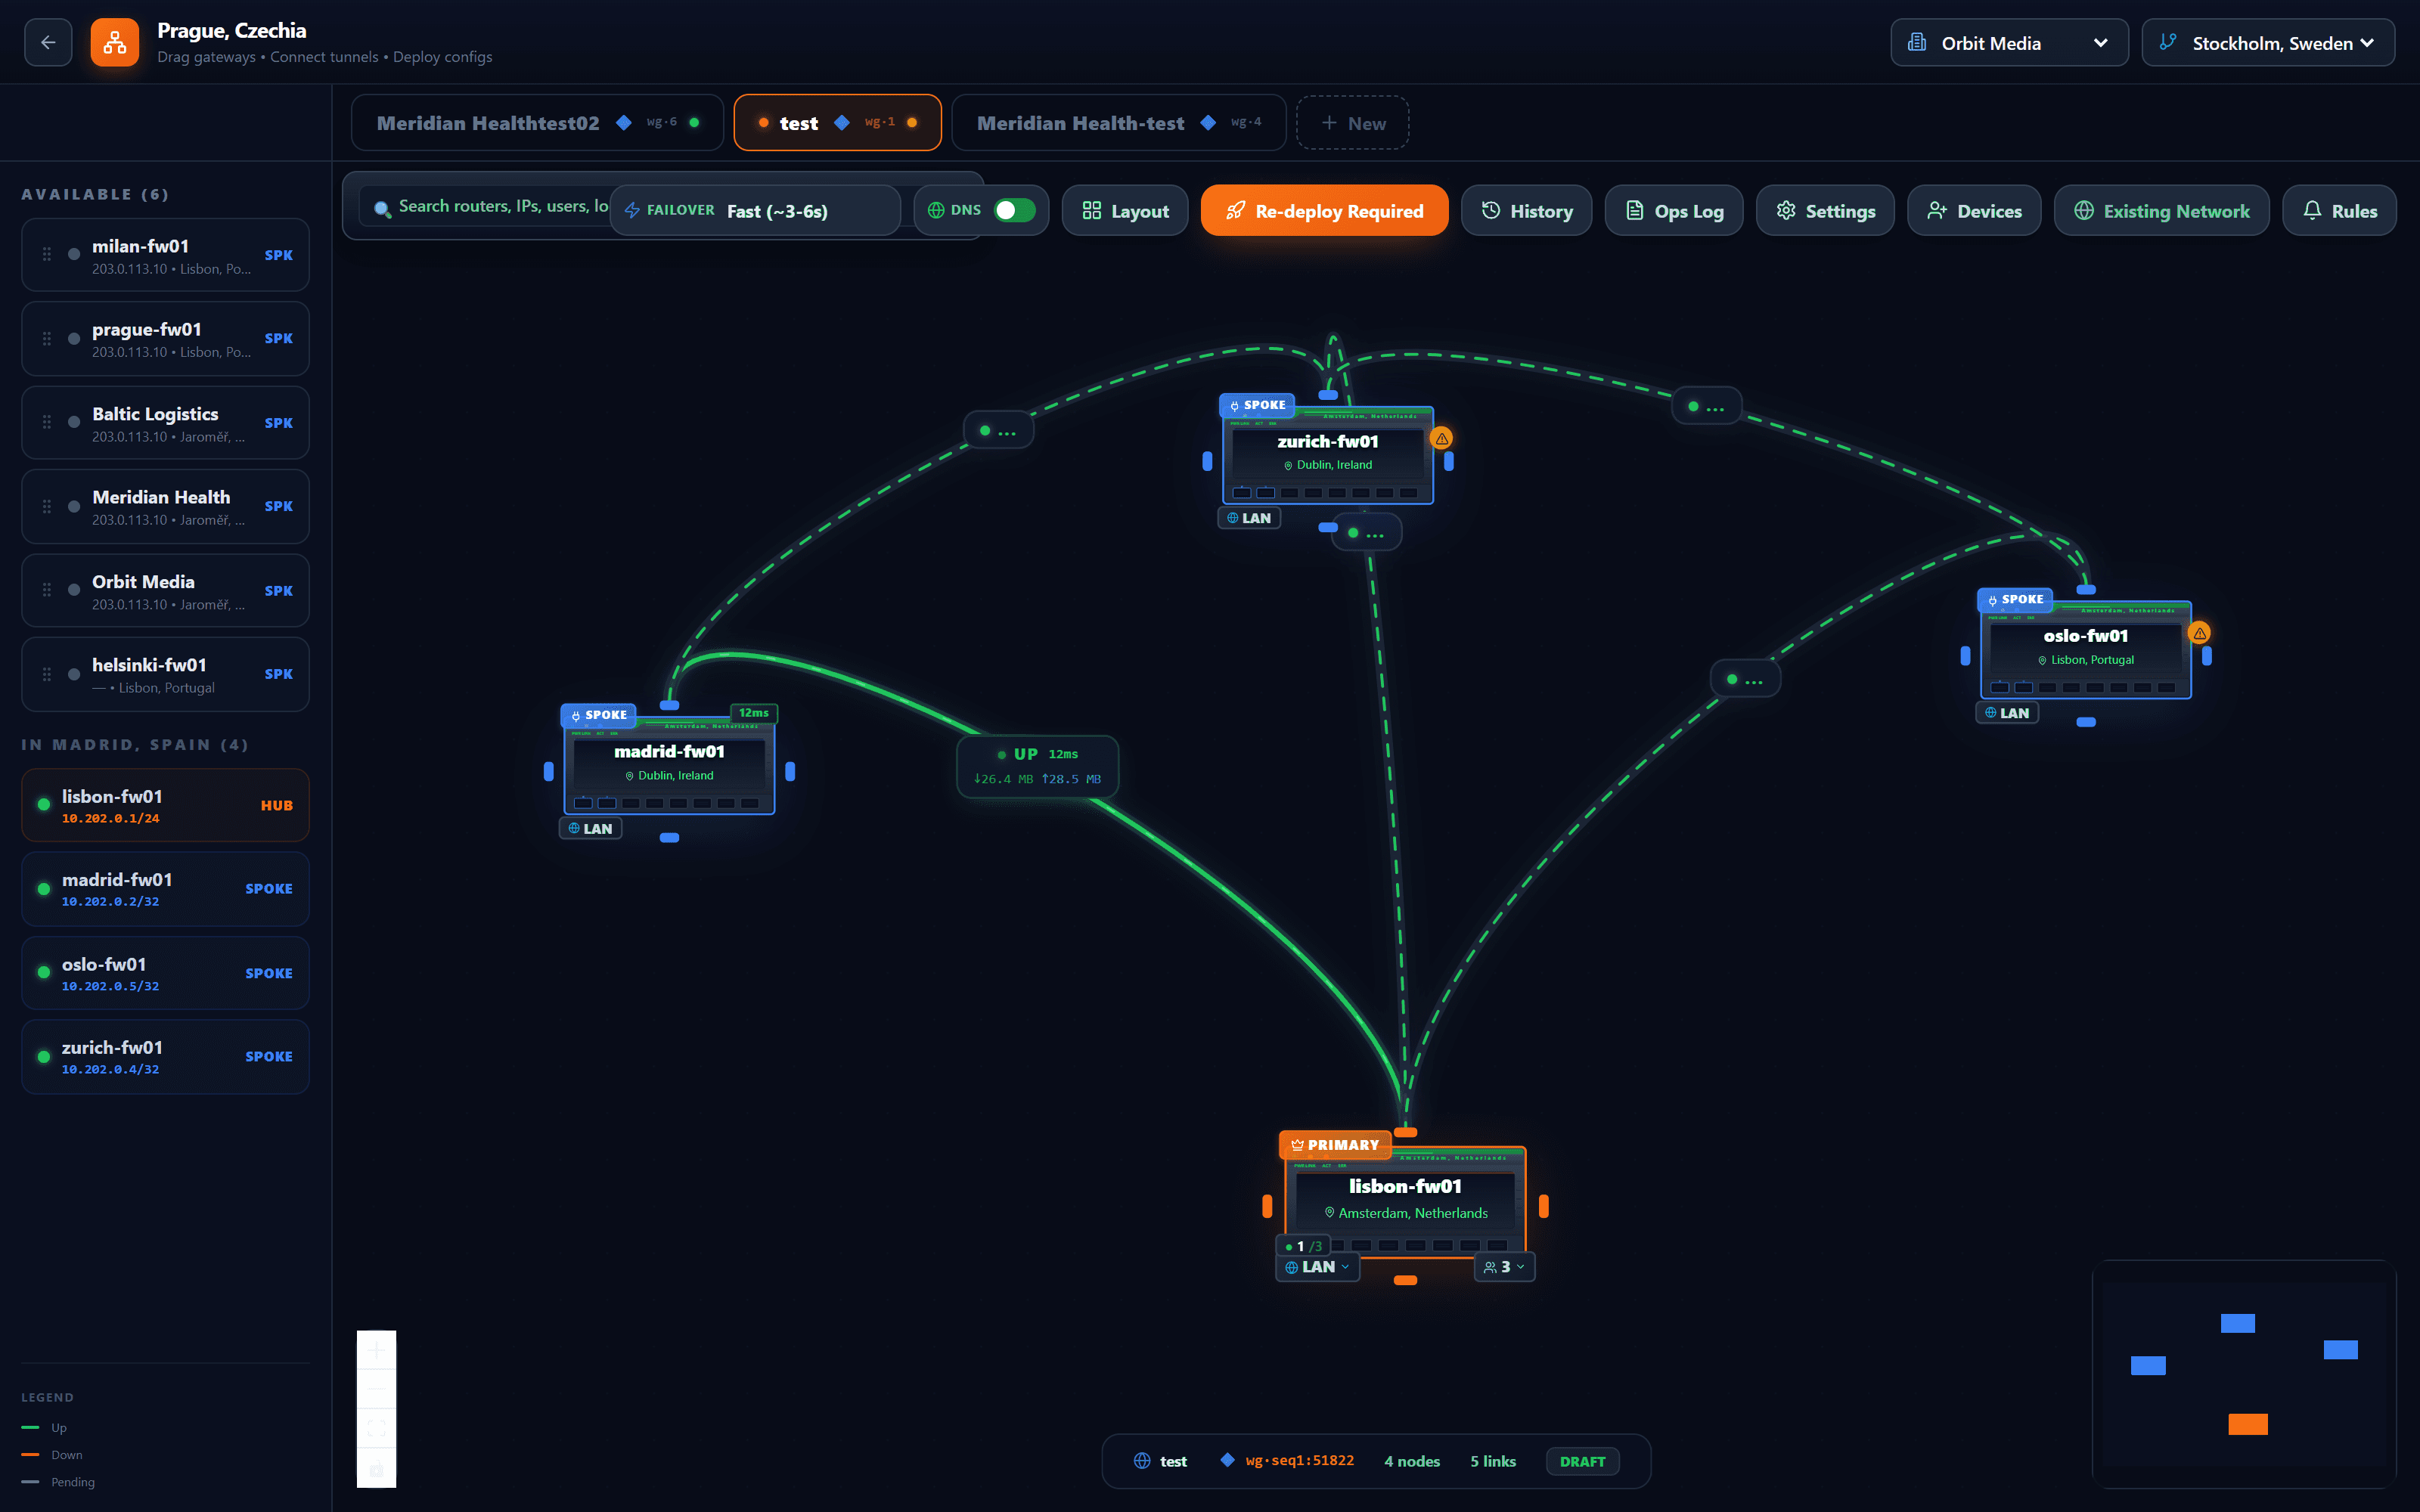
Añadir una sede es colocar un nodo
El direccionamiento, las claves y las rutas se resuelven por usted, en cualquiera de las cuatro formas que elija. Cada superposición recibe un rango único, cada nodo una dirección dentro de él, y las rutas permitidas de cada par se recalculan cuando cambia la topología, incluso cuando se levanta o se retira un túnel directo entre dos radios. Las claves se generan en el propio cortafuegos y solo se recoge la mitad pública.
Tres transportes, elegidos por topología
WireGuard para la mayoría de los despliegues. OpenVPN donde ya hay un parque basado en certificados y el equipo de operaciones lo conoce. GRE donde el transporte ya es privado y se quiere enrutar sin una segunda capa de cifrado. La consola le dice qué significa cada elección antes de que la confirme.
Levante un segundo concentrador y mantenga las sedes en pie
Un concentrador de reserva guarda solo rutas de host mientras el principal está sano, de modo que nunca atrae tráfico en silencio. Cuando el principal deja de responder, la consola traslada todos los radios: automáticamente si lo activa, o cuando usted lo ordene, con una vista previa exacta de lo que va a cambiar.
Salida por aplicación, y una opción de cerrar ante el fallo
Una regla selecciona el tráfico por aplicación, categoría, nombre de servidor TLS o dominio, y nombra el enlace por el que debe salir: una segunda WAN, un túnel WireGuard, OpenVPN o GRE, o una interfaz normal. Si ese destino no está sano, la regla puede recurrir a otro, o descartar, de modo que un flujo que solo puede atravesar el túnel no salga en silencio por la WAN abierta.
Los enlaces se puntúan, no solo se hace ping
Cada enlace candidato se sondea en un ciclo de cinco segundos por ICMP, DNS o HTTP, y se puntúa por pérdida de paquetes, latencia y fluctuación en una ventana móvil. Un túnel se juzga por si su saludo está vigente, no por si la interfaz existe. La histéresis evita que un enlace en el límite oscile.