5.2 Seguridad y políticas
Este grupo es el motor de seguridad: la capa de inspección profunda que se sitúa junto al cortafuegos y mira dentro del tráfico en lugar de solo sus cabeceras. El cortafuegos decide si un paquete puede pasar; el motor decide qué es el tráfico —qué aplicación, qué dispositivo, qué usuario, si lleva una amenaza conocida o un archivo que merece la pena analizar— y le aplica una política.
El grupo solo aparece cuando el motor está instalado. En un equipo nuevo está instalado pero sin configurar: sus páginas lo dicen con claridad en lugar de mostrar gráficos vacíos.
Dashboard — /plugin/engine/dashboard
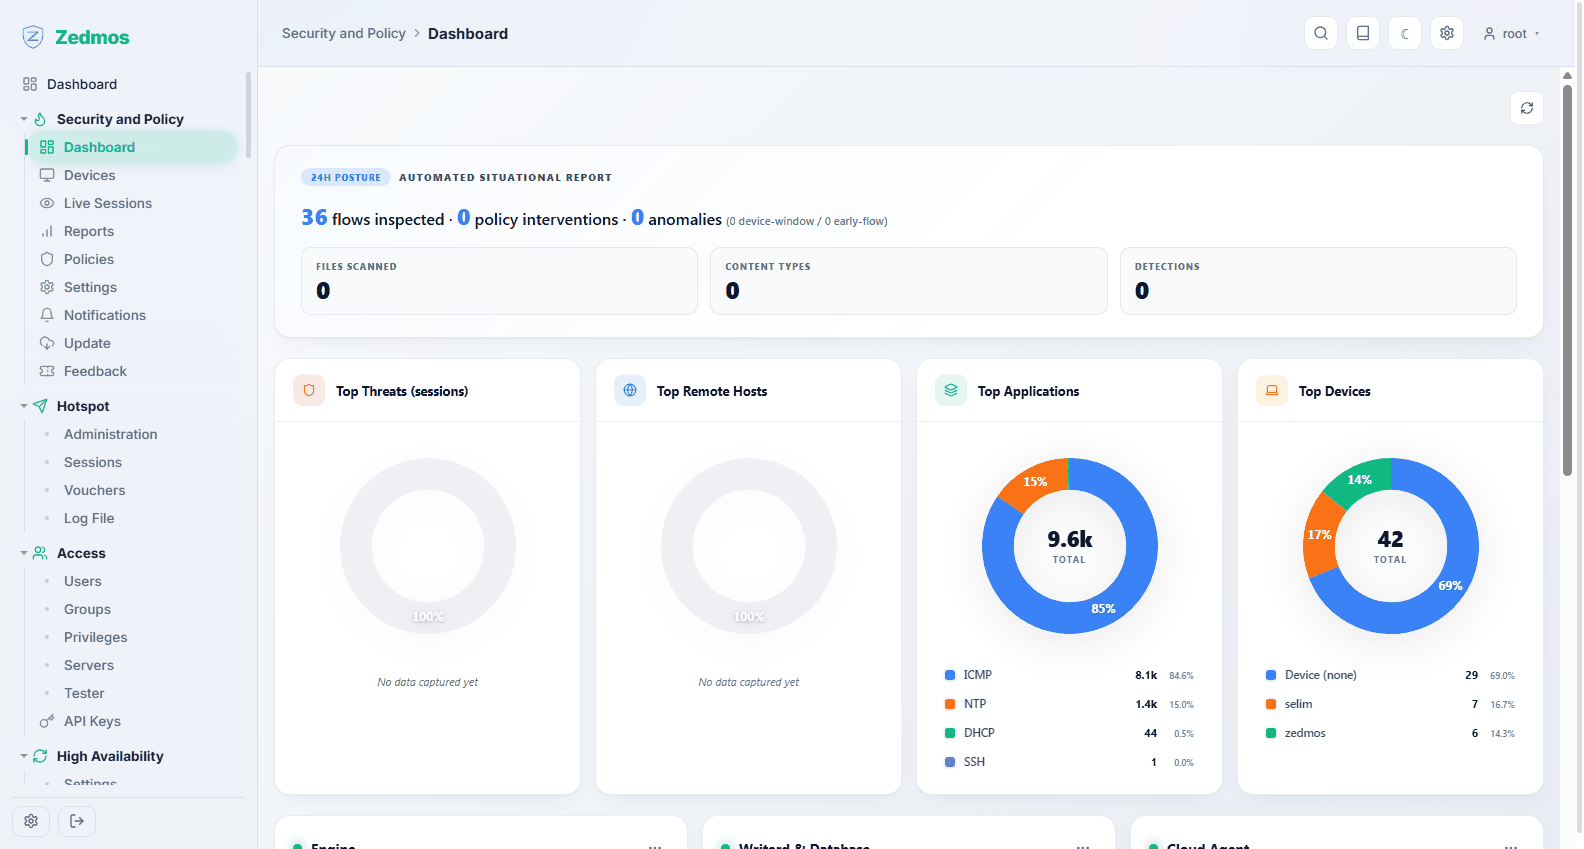
La visión general propia del motor: Feature Status (cuáles de sus capacidades están activas y cuáles apagadas), Top Threats, Top Remote Hosts, Top Applications, Top Devices y el estado de sus tres procesos: el propio motor, Writerd & Database (el componente que escribe los eventos en la base de datos local) y el Cloud Agent.
Cada una de estas tarjetas existe también como widget en el panel principal, así que puede tener delante las dos o tres que le importan sin salir del tablero del propio cortafuegos.
Devices — /plugin/engine/devices
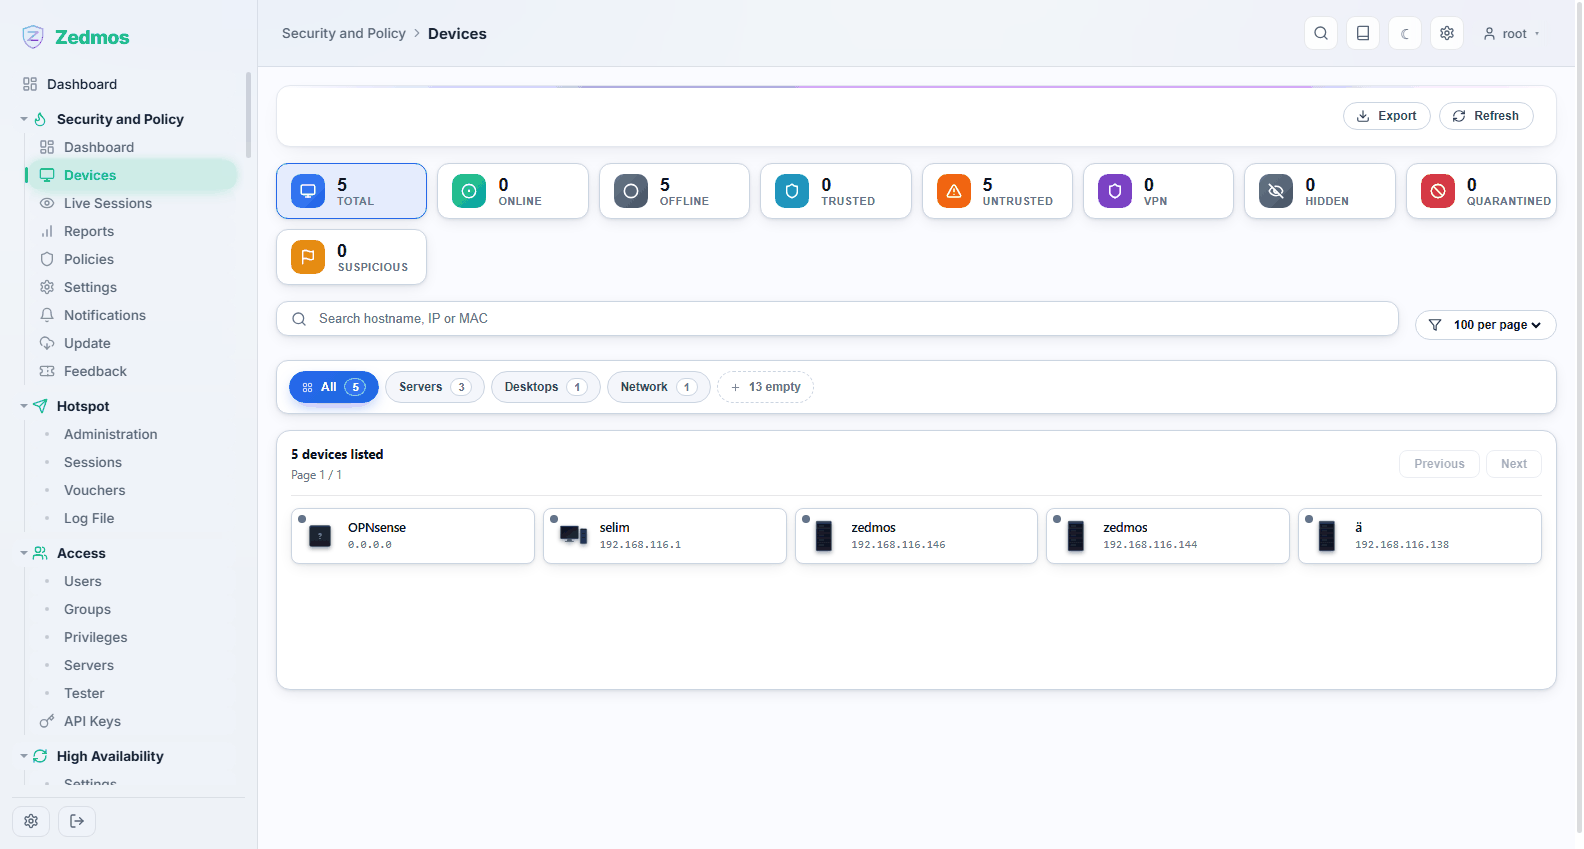
El inventario de todo lo que el motor ha visto en la red, identificado por nombre de host, dirección y MAC, y clasificado por tipo: servidores, equipos de sobremesa, equipos de red, etc.
Los contadores de la parte superior son la lectura rápida: cuántos dispositivos están en línea ahora mismo, cuántos son de confianza frente a no confiables, cuántos llegan por VPN y si hay algo sospechoso o en cuarentena.
Trusted no es un adorno: las políticas pueden tratar de forma distinta a los dispositivos de confianza y a los demás, y Block Untrusted Devices en una política es exactamente este indicador. La búsqueda acepta un nombre de host, una dirección o una MAC; Export se lleva la lista en un archivo para un inventario de activos.
Live Sessions — /plugin/engine/live
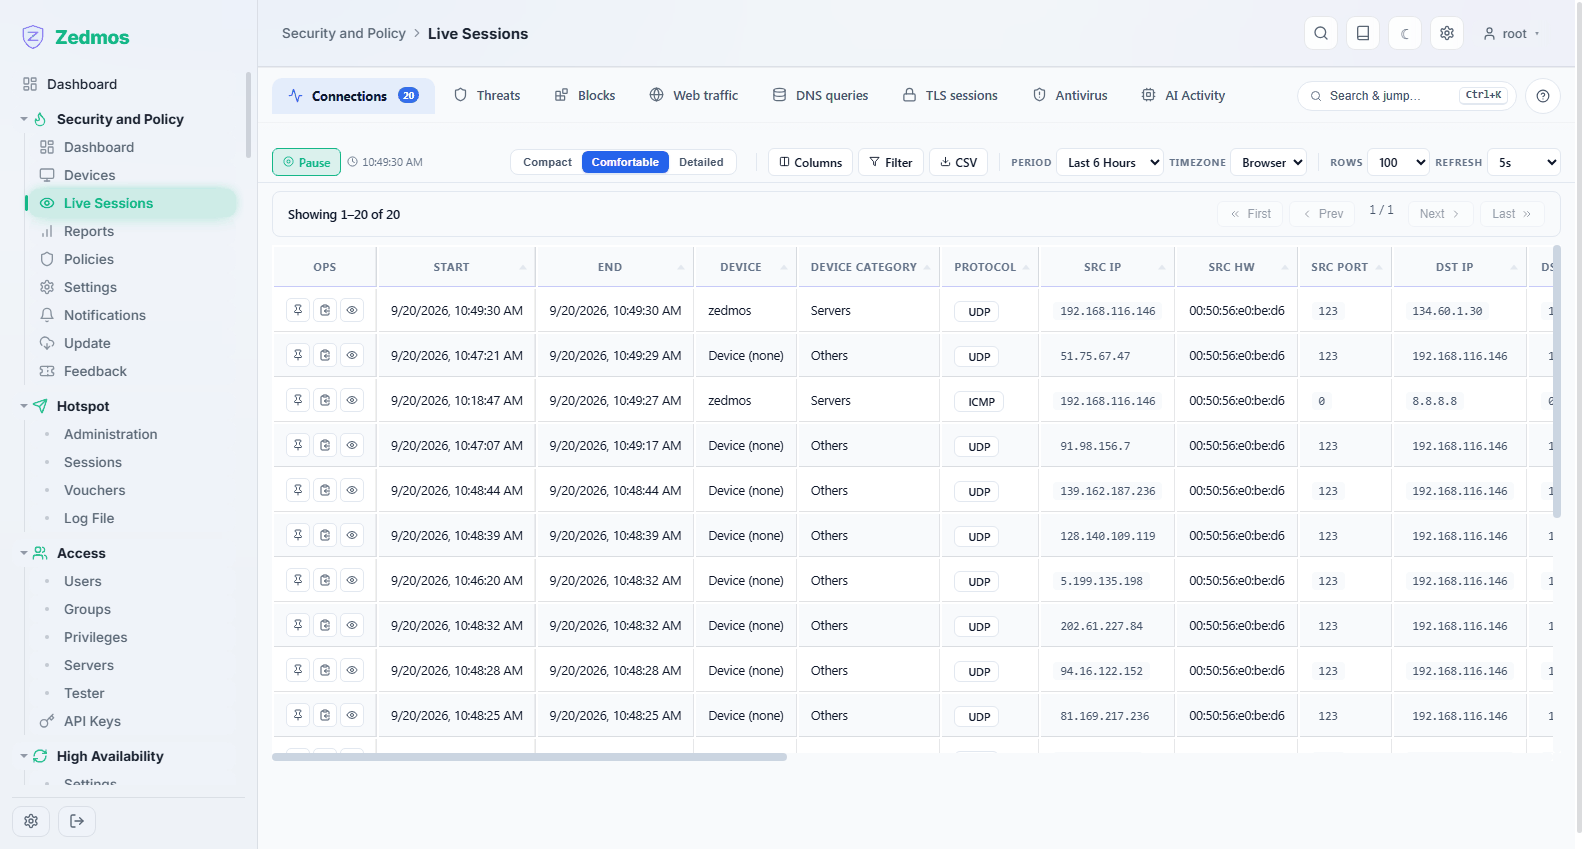
Las conexiones según ocurren, con la identificación del motor adjunta: qué dispositivo, qué aplicación, qué destino. Es la página que hay que abrir cuando alguien dice «internet va lento»: responde a quién está haciendo qué ahora mismo, algo que la propia tabla de estados del cortafuegos no puede.
Reports — /plugin/engine/reports
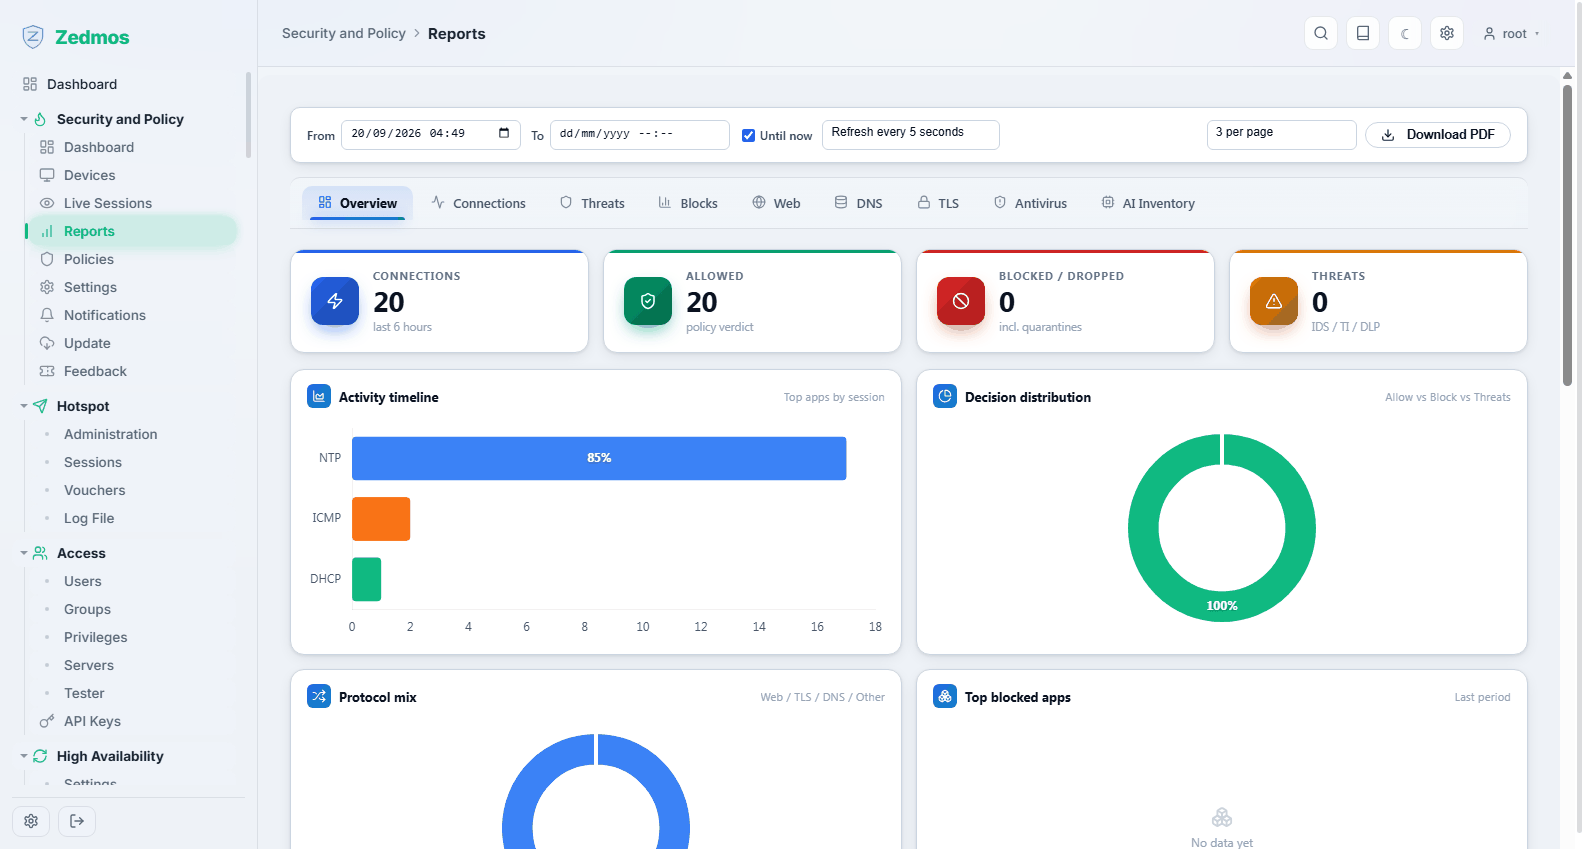
Los mismos datos a lo largo del tiempo en lugar de ahora mismo: el historial de tráfico y de amenazas por dispositivo, aplicación y destino, para el periodo que elija. Úselo para la conversación mensual («¿qué está consumiendo realmente la línea?») y para la investigación a posteriori.
Policies — /plugin/engine/policies
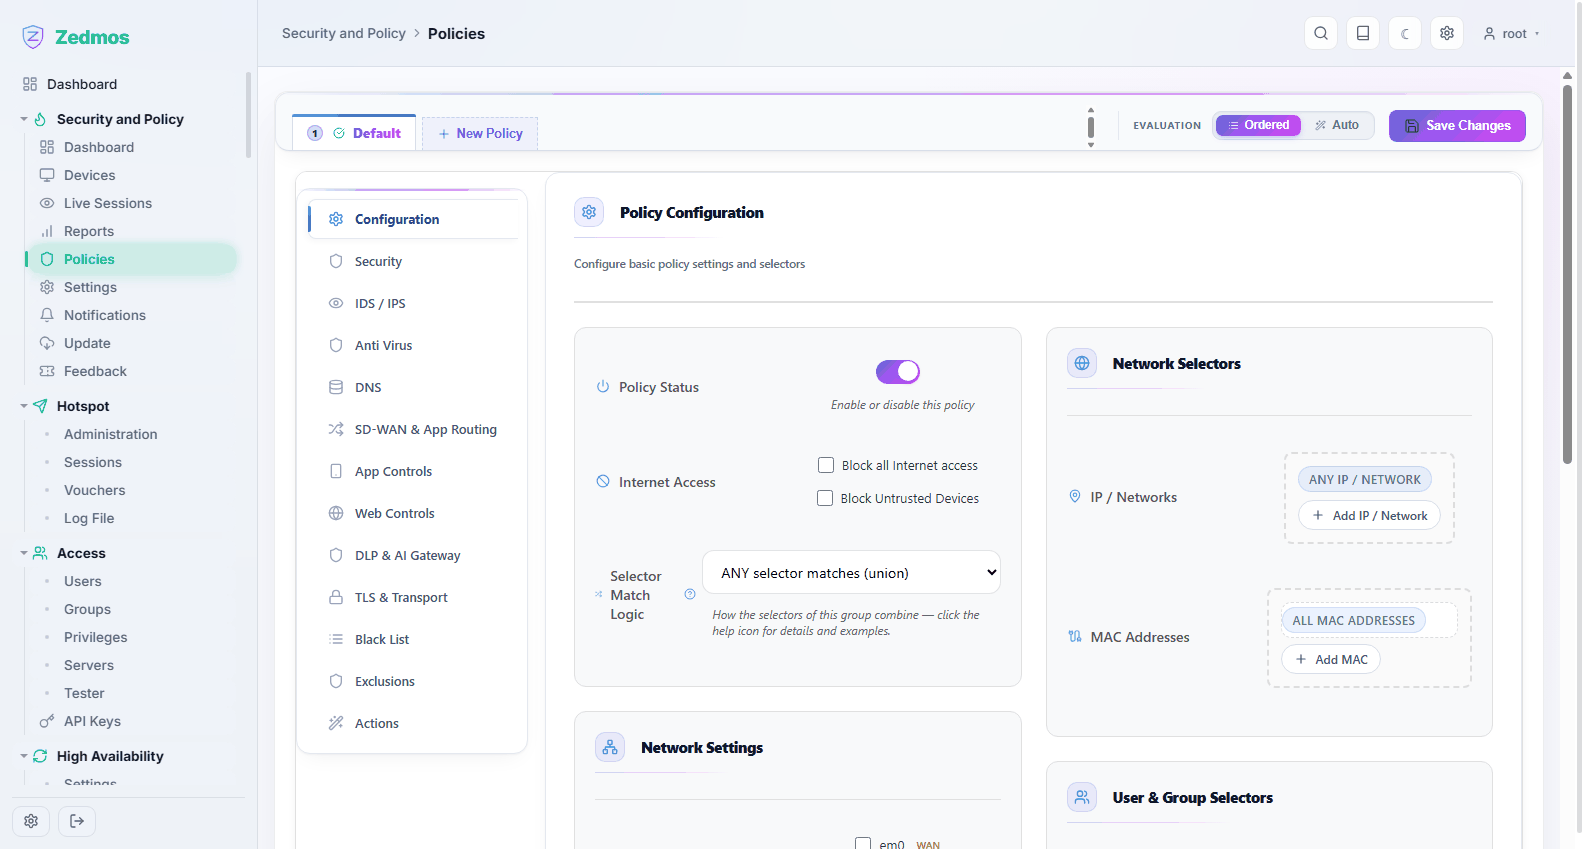
El corazón del motor. Una política responde a: para este conjunto de dispositivos, usuarios y redes, ¿qué está permitido, qué se inspecciona y qué ocurre cuando se encuentra algo?
Las políticas aparecen como pestañas en la parte superior; New Policy añade una. El equipo empieza con una única política Default que se aplica a todo, y es deliberadamente por donde debe empezar: deje bien la política por defecto y después añada por encima políticas más estrechas para los casos que difieran.
Evaluation decide cómo se combinan varias políticas:
- Ordered — las políticas se evalúan de arriba abajo y gana la primera que coincide. Predecible, y lo que quiere la mayoría de los despliegues.
- Auto — el motor elige la coincidencia más específica.
Cada política tiene dos mitades.
Los selectores (a la derecha) deciden a quién se aplica la política: direcciones IP y redes, direcciones MAC, usuarios y grupos, y qué interfaces vigila. Selector Match Logic controla cómo se combinan: ANY selector matches (union) es la lectura permisiva, y la alternativa exige que coincidan todos. Dejar un selector en ANY significa «no restringir por esto».
Las secciones (el carril de la izquierda) deciden qué hace la política:
| Sección | Qué controla |
|---|---|
| Configuration | Si la política está activa, si bloquea todo el acceso a internet o los dispositivos no confiables, y la lógica de los selectores de arriba. |
| Security | El nivel general de protección aplicado al tráfico que coincide. |
| IDS / IPS | Detección y prevención de intrusiones: qué conjuntos de reglas se aplican y si una coincidencia se registra o se descarta. |
| Anti Virus | El análisis de los archivos descargados que pasan. |
| DNS | Los controles a nivel DNS para los dispositivos que coinciden. |
| SD-WAN & App Routing | Dirigir una aplicación por un enlace de subida elegido. |
| App Controls | Permitir o bloquear aplicaciones concretas que identifica el motor. |
| Web Controls | Filtrado por categoría y por URL. |
| DLP & AI Gateway | Vigilar los datos que salen sin deber hacerlo, incluido el tráfico hacia servicios de IA. |
| TLS & Transport | Si el tráfico cifrado se inspecciona, y cómo. Lea Casos de uso → Inspección TLS antes de activarlo: necesita un certificado en el que confíen los clientes. |
| Black List | Destinos siempre denegados para esta política. |
| Exclusions | El tráfico que esta política no debe tocar nunca: la vía de escape para el terminal de pago que no debe inspeccionarse. |
| Actions | Qué ocurre ante una coincidencia: registrar, bloquear, poner en cuarentena, notificar. |
Los cambios se reúnen y se escriben con Save Changes; hasta entonces no se ha movido nada en el equipo.
Empiece permisivo y después apriete. Active una sección en modo solo registro, mire Reports durante un día y solo entonces deje que bloquee. Una política que bloquea algo esencial parece exactamente una red rota para todos los demás.
Settings — /plugin/engine/settings
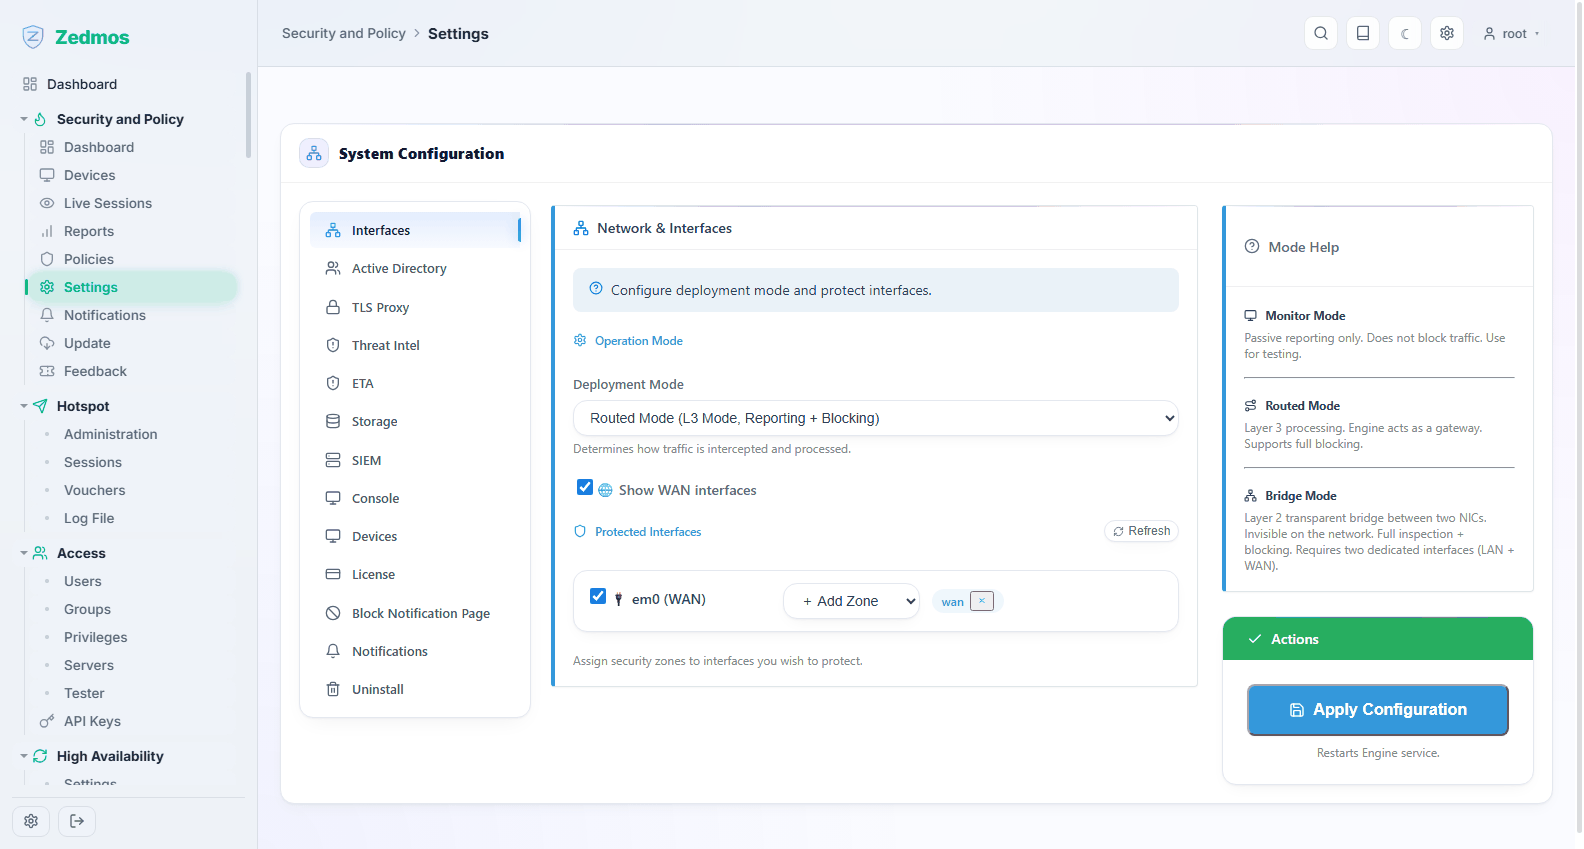
La configuración de todo el motor, en pestañas a la izquierda:
| Pestaña | Para |
|---|---|
| Interfaces | Qué interfaces inspecciona el motor, y su modo de despliegue. |
| Active Directory | La vinculación con un directorio para que las políticas puedan nombrar usuarios y grupos en lugar de direcciones. |
| TLS Proxy | El proxy de inspección: el certificado que presenta y el puerto en el que funciona. |
| Threat Intel | Los canales de inteligencia de amenazas y cada cuánto se actualizan. |
| ETA | El análisis del tráfico cifrado. |
| Storage | Cuánto tiempo se conservan los eventos. |
| SIEM | El reenvío de eventos a un SIEM o a un colector syslog externos. |
| Console | El enlace con el centro de administración (véase también Consola y SASE). |
| Devices | Los ajustes del reconocimiento de dispositivos. |
| License | La licencia con la que funciona este motor; Activate License introduce una clave. |
| Block Notification Page | Lo que ve un usuario bloqueado. Haga que diga a quién llamar. |
| Notifications | Adónde van las alertas: correo, Slack, webhook. |
| Uninstall | Retira el motor, conservando sus datos si lo desea. |
Cada pestaña se guarda con su propio botón.
Notifications — /plugin/engine/notifications
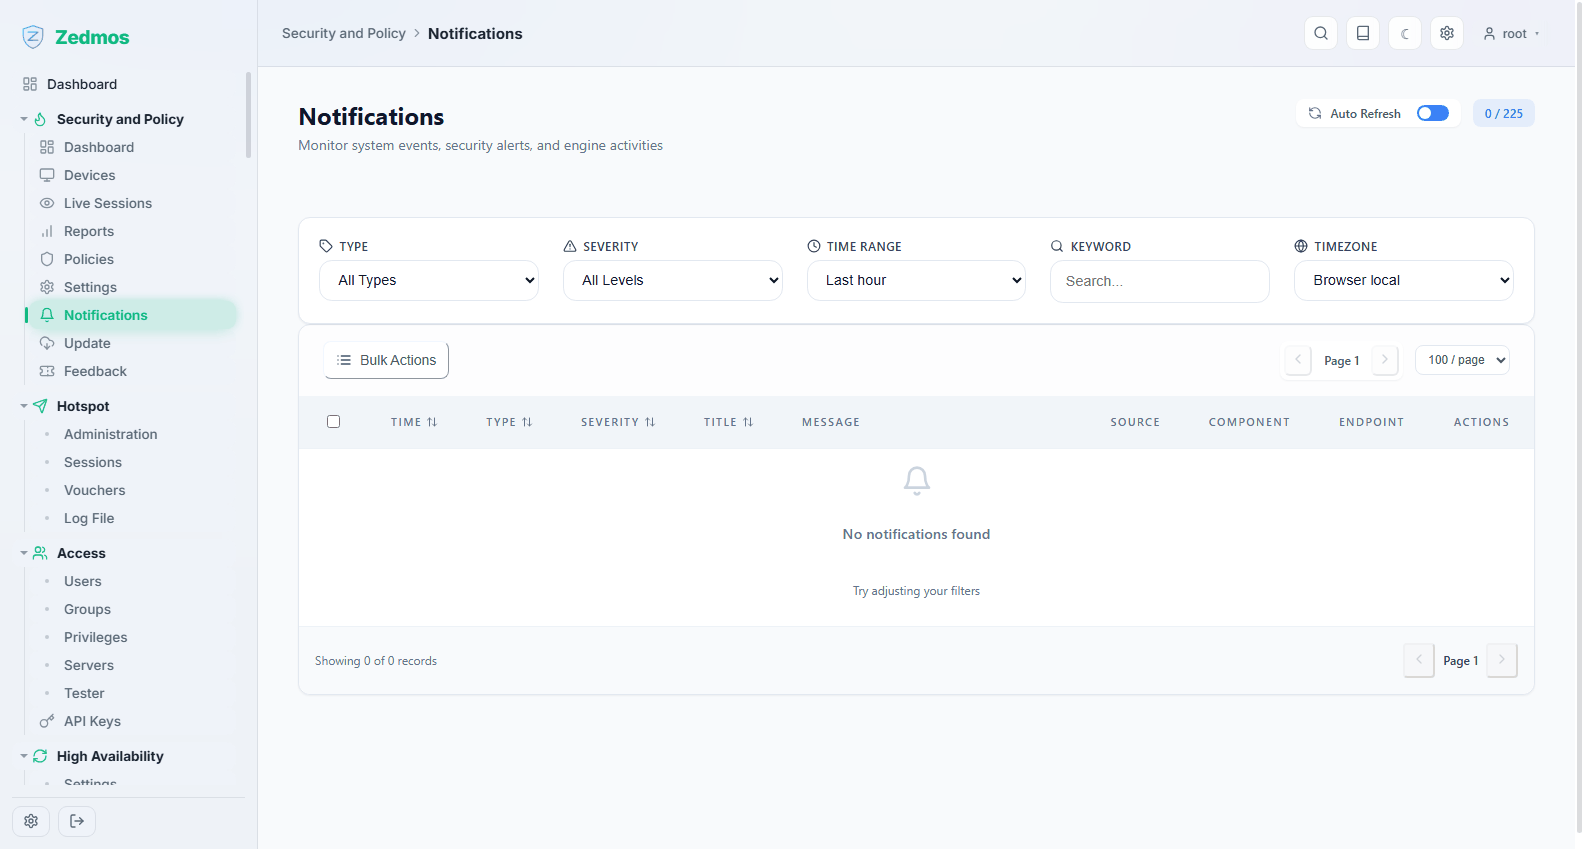
El historial de alertas: lo que el motor consideró digno de contarle, y si la entrega tuvo éxito. Si las alertas por correo «no funcionan», mire aquí primero: un envío fallido queda registrado en lugar de perderse en silencio.
Update — /plugin/engine/update
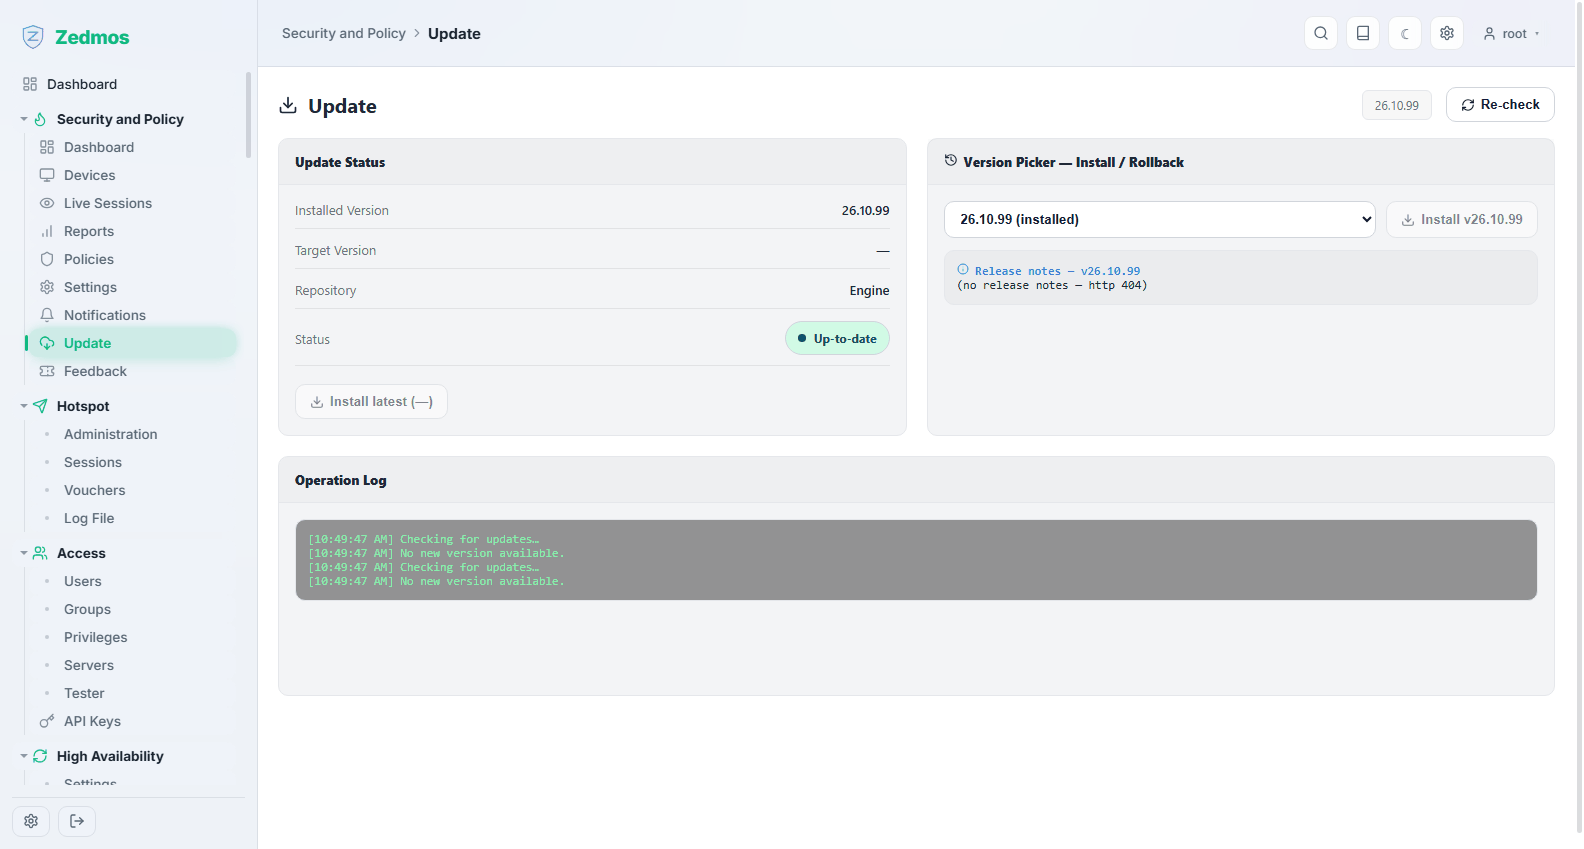
Actualiza los componentes propios del motor y su contenido: conjuntos de reglas, canales de amenazas y firmas antivirus. Es distinto de System → Firmware, que actualiza el equipo.
Feedback — /plugin/engine/feedback
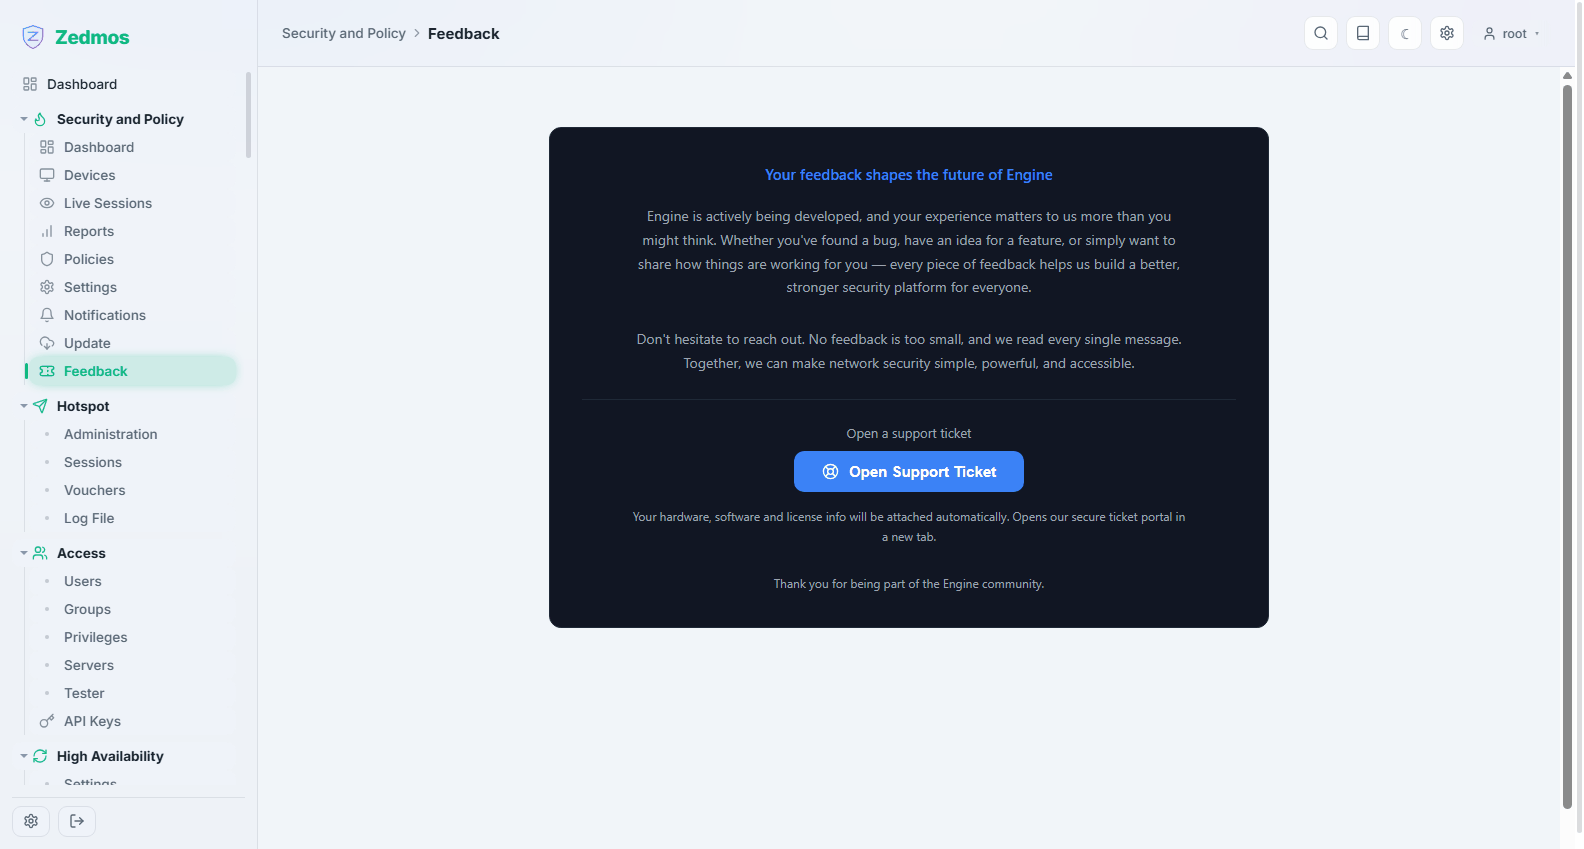
Envía un informe al fabricante: un falso positivo, una aplicación mal identificada o un fallo. Diga lo que esperaba y lo que ocurrió; la página adjunta el contexto técnico.