5.4 Pare-feu
Le filtre de paquets et tout ce qui l'entoure : les règles, la traduction d'adresses, les noms avec lesquels vous écrivez les règles, la mise en forme du trafic, et les pages qui montrent ce que le filtre fait réellement.
Rules — /legacy?p=filter/rule
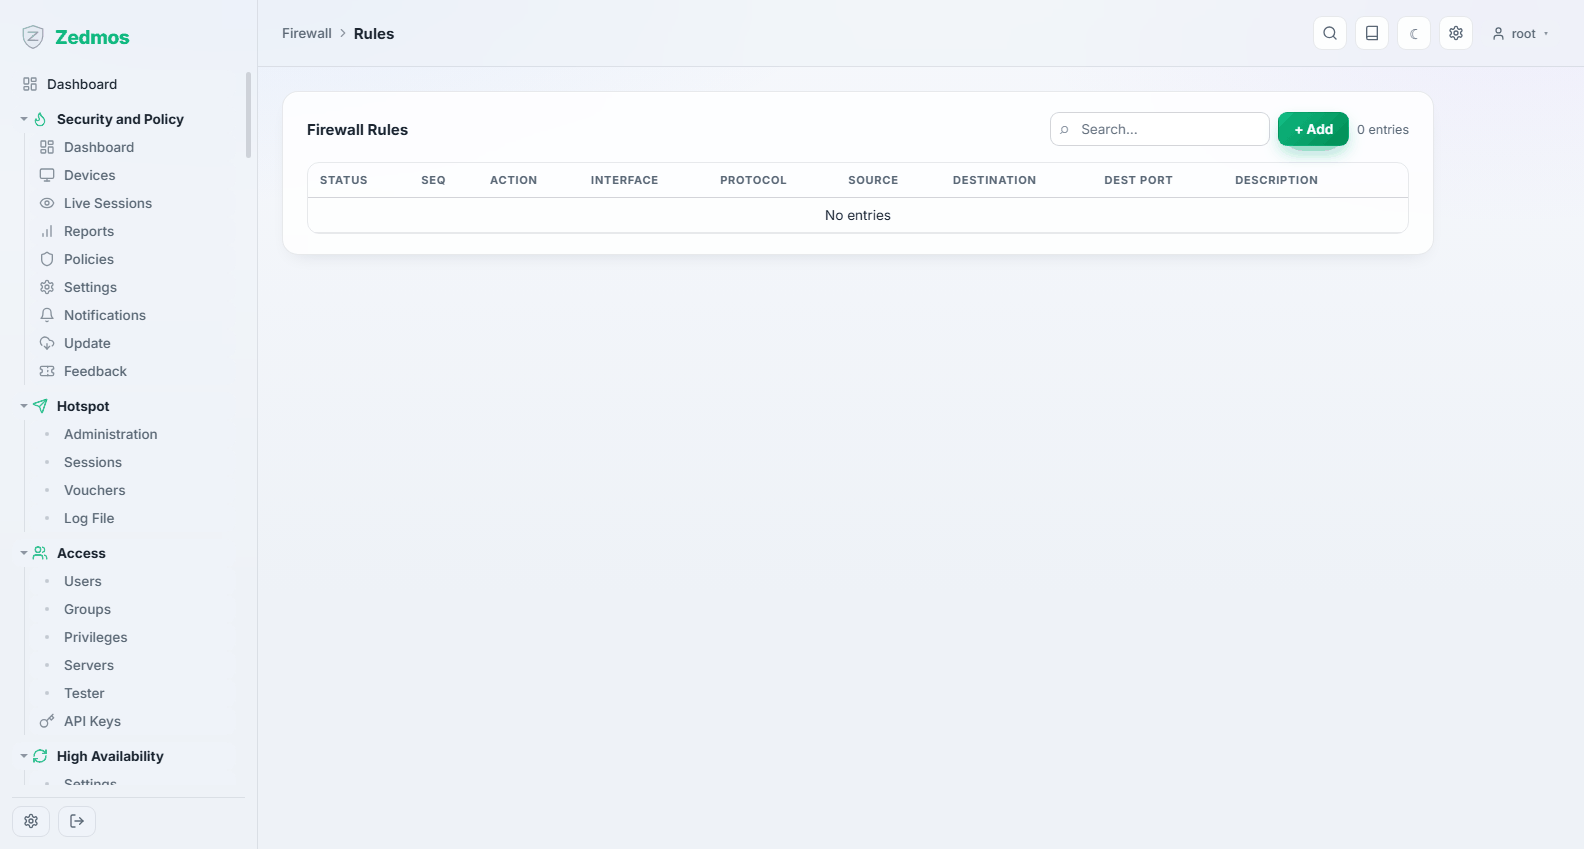
Le jeu de règles, dans l'ordre d'évaluation. Chaque ligne est une règle ; le numéro de séquence décide du moment où elle est considérée, et la première règle qui correspond l'emporte — rien de ce qui est en dessous d'une correspondance n'est examiné.
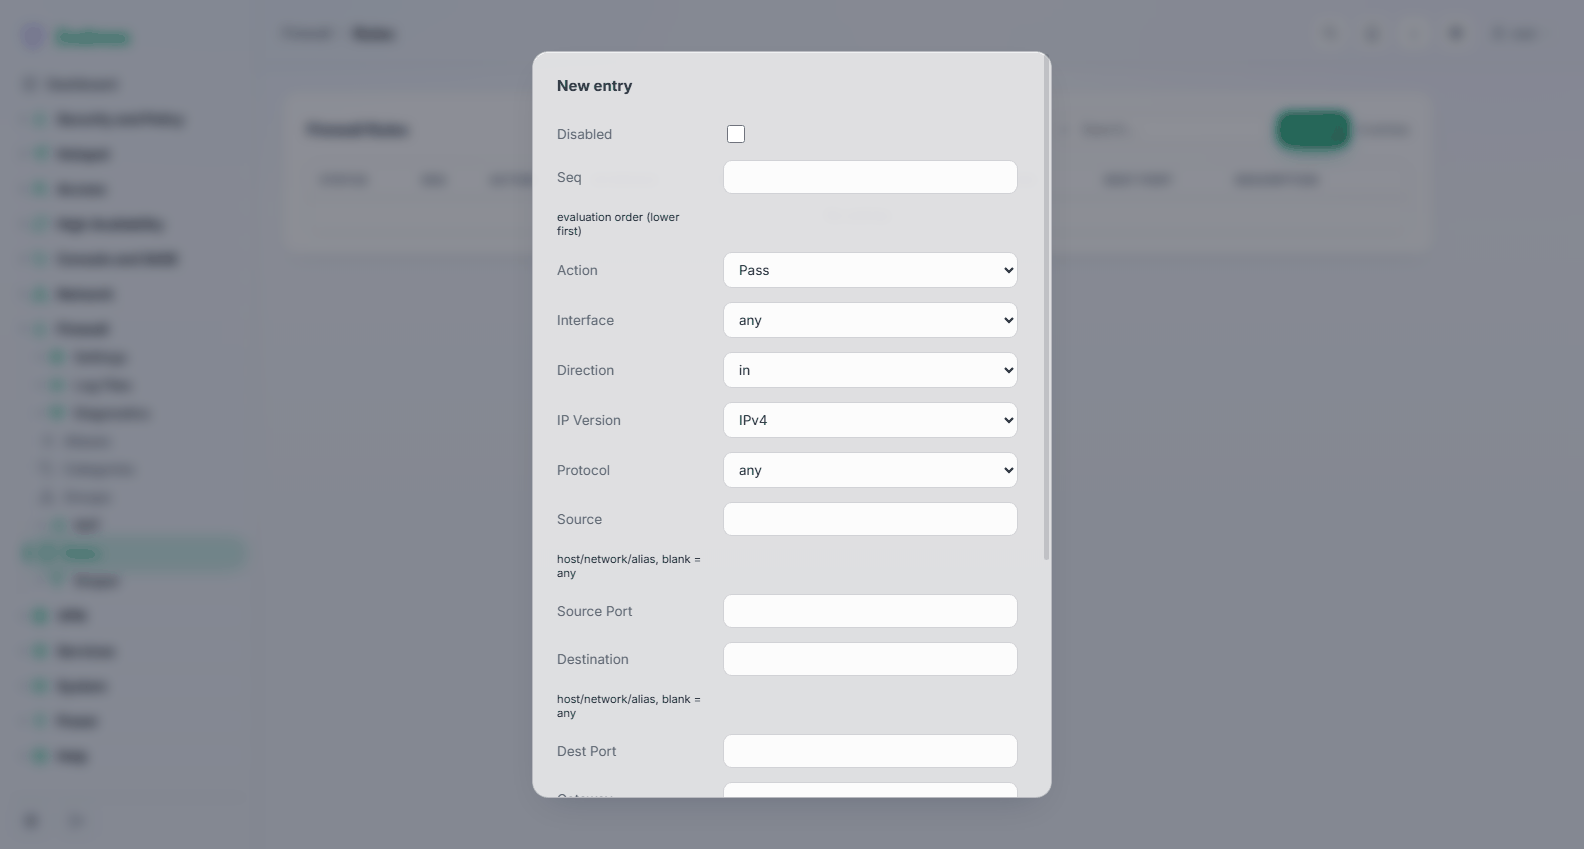
| Champ | Sens |
|---|---|
| Disabled | Garde la règle dans la liste sans l'appliquer. La façon sûre de tester si une règle est la cause de quelque chose. |
| Seq | L'ordre d'évaluation, le plus petit d'abord. Laissez des trous (10, 20, 30) pour pouvoir insérer plus tard. |
| Action | Pass laisse passer, Block jette en silence, Reject jette et le dit à l'expéditeur. Reject à l'intérieur de votre réseau (échecs plus rapides pour les utilisateurs) ; block vers l'internet (cela n'apprend rien à un scanneur). |
| Interface | Là où la règle s'applique. Les règles sont évaluées sur l'interface par laquelle le trafic entre. |
| Direction | Normalement in — le trafic qui arrive sur cette interface. |
| IP Version | IPv4, IPv6, ou les deux. Un jeu de règles qui ne couvre qu'IPv4 sur un réseau à double pile est une erreur courante et silencieuse. |
| Protocol | any, TCP, UDP, ICMP et les autres. |
| Source / Source Port | Qui a envoyé. Vide veut dire n'importe qui. Accepte un hôte, un réseau en notation CIDR, ou le nom d'un alias. |
| Destination / Dest Port | Où cela va, mêmes formats. |
| Gateway | Faire sortir le trafic correspondant par une passerelle ou un groupe de passerelles précis au lieu de la table de routage — c'est le routage par politique, et c'est ainsi que vous dirigez un service par un second lien montant. |
D'autres champs (sous Show advanced) couvrent la journalisation, les horaires, les catégories, la gestion d'état et les limites de débit.
Lisez le jeu de règles comme le pare-feu le lit. Le trafic est filtré là où il entre : une règle qui autorise le LAN à atteindre l'internet appartient à l'interface LAN, pas au WAN. La réponse revient toute seule, parce que le filtre garde l'état.
Le jeu de règles d'usine laisse sortir le LAN et bloque le trafic non sollicité venant du WAN. C'est une valeur par défaut qui fonctionne ; ajoutez-y plutôt que de le remplacer, et gardez la règle anti-verrouillage tant que vous n'êtes pas certain d'avoir une autre voie d'entrée.
Aliases — /m/firewall/alias
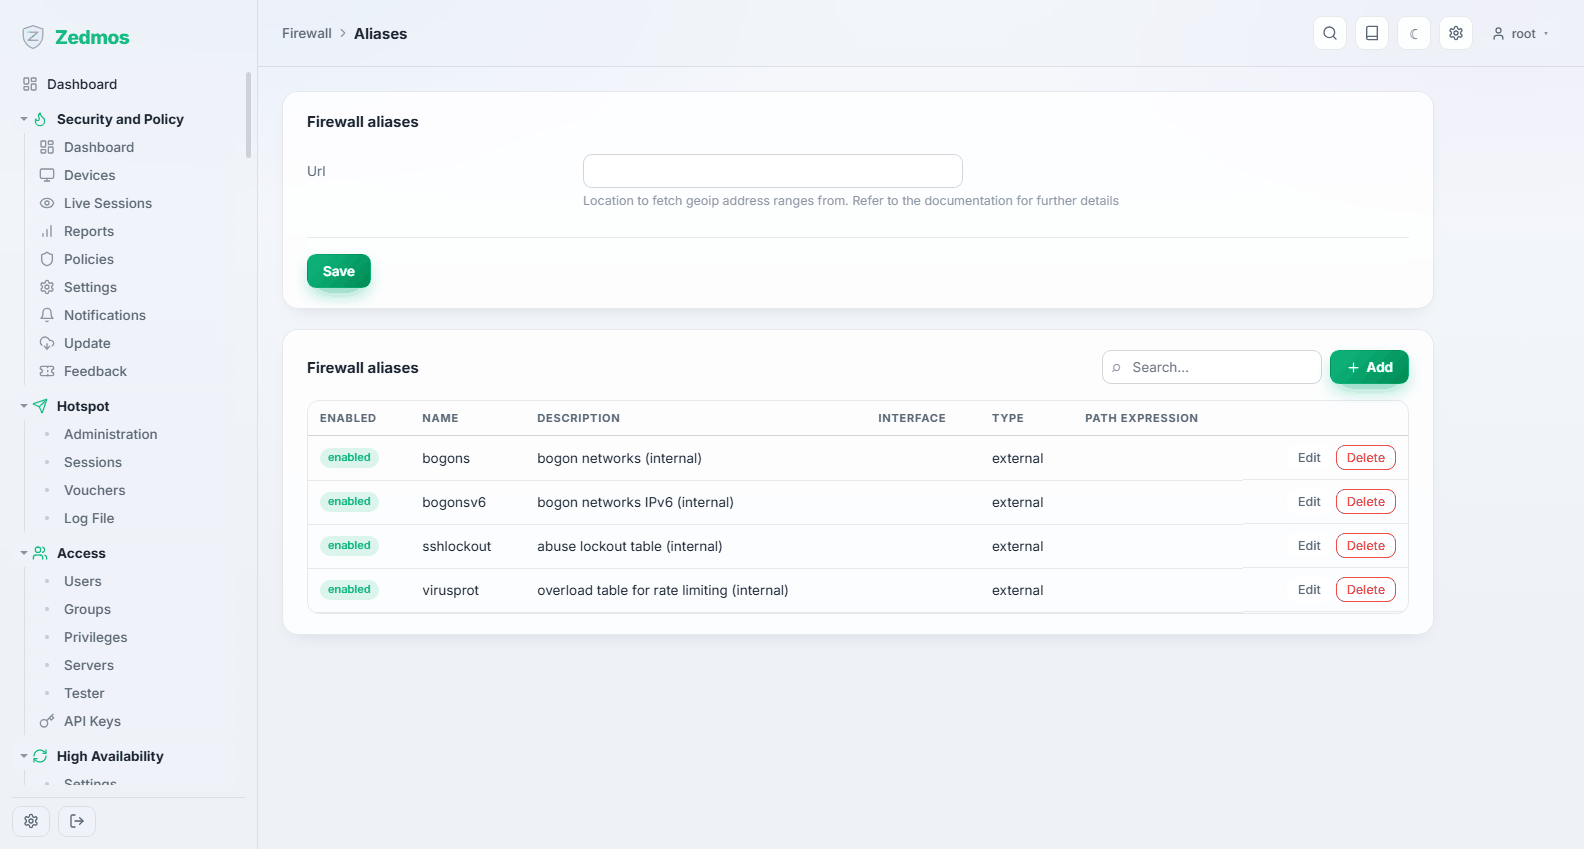
Des noms pour les choses auxquelles les règles se réfèrent : un groupe d'hôtes, un ensemble de réseaux, une liste de ports, une table d'URL qui se rafraîchit toute seule, un pays, ou une liste de MAC. Écrivez des règles sur WEB_SERVERS plutôt que sur trois adresses, et le jour où un quatrième serveur apparaît, vous changez l'alias, pas quatre règles.
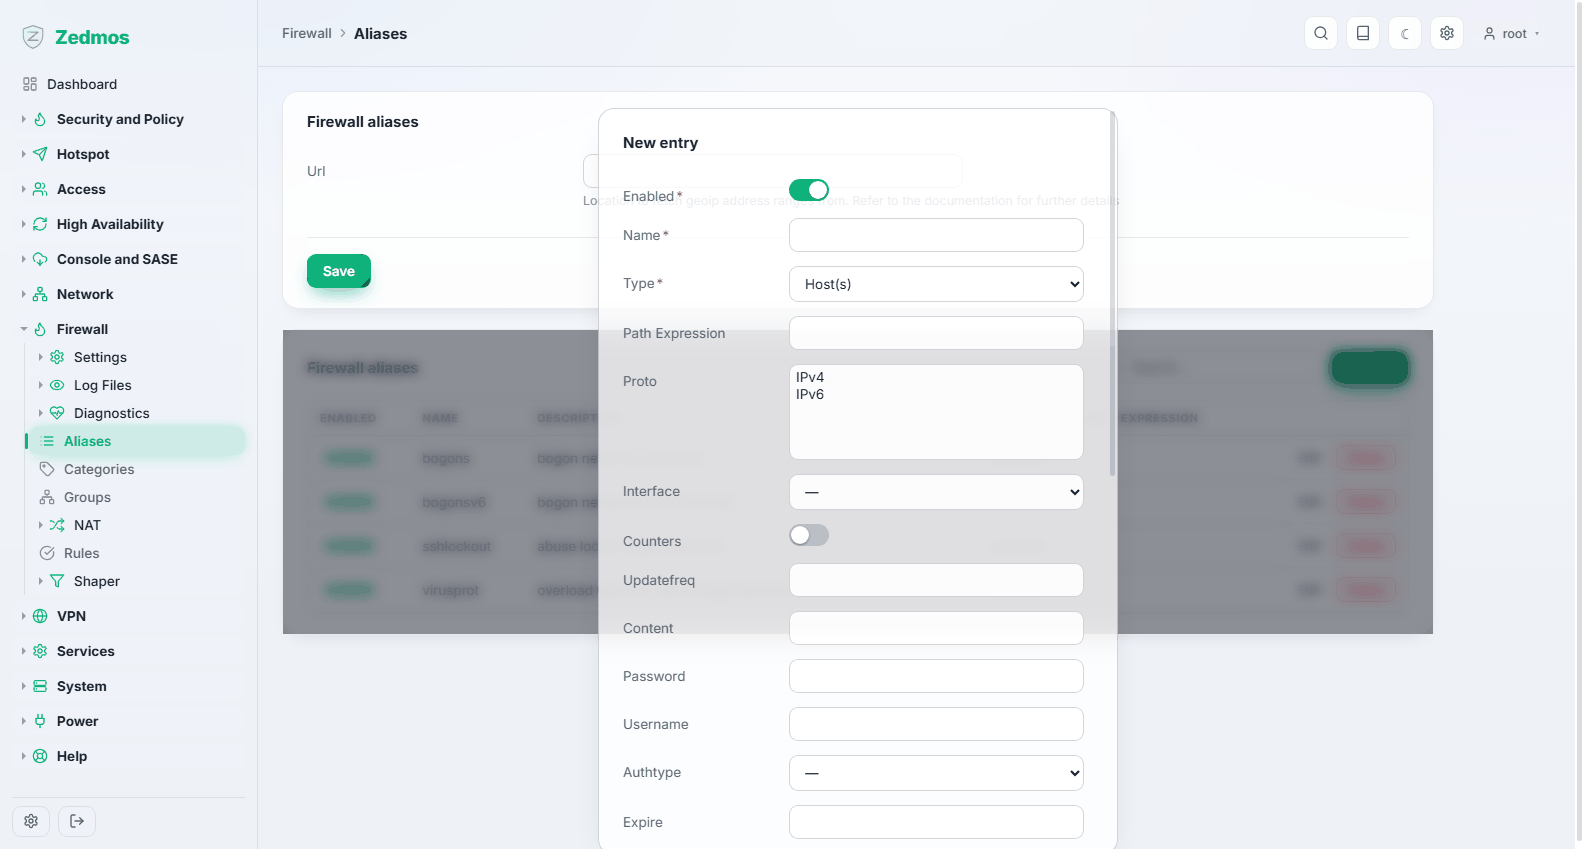
Les alias se résolvent en vraies tables du pare-feu ; leur contenu s'inspecte en direct dans Firewall → Diagnostics → Aliases.
Categories — /m/firewall/category
Des étiquettes de couleur pour les règles. Sur un jeu d'une douzaine de règles, c'est de la décoration ; à cent règles, c'est ainsi que vous retrouvez les cinq qui appartiennent à un même projet.
Groups — /m/firewall/ifgroups
Un groupe d'interfaces permet à une seule règle de s'appliquer à plusieurs interfaces à la fois — écrivez la politique « invités » une fois et attachez-la à chaque VLAN invité.
NAT
La traduction d'adresses, répartie entre les quatre sortes plutôt que cachée dans une seule page.
Source NAT — /nat/source_nat
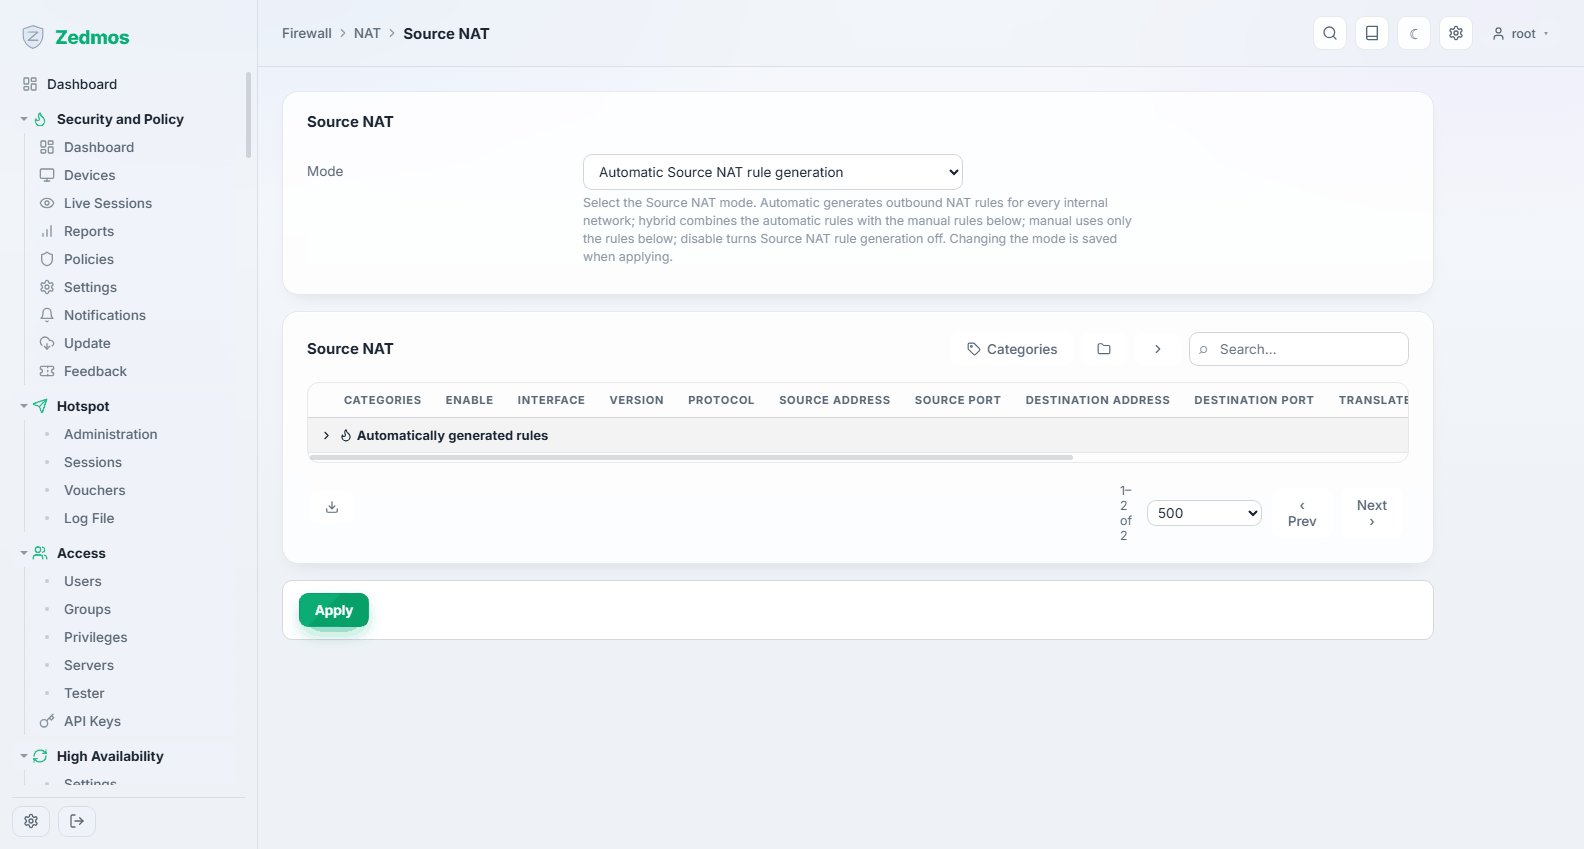
La traduction sortante : quelles adresses internes sont réécrites en quelle adresse externe à la sortie. Le boîtier engendre ces règles automatiquement pour une installation normale, et cette page est là où vous reprenez la main quand « normal » ne suffit plus — une seconde adresse publique pour un service, ou une adresse source précise pour un tunnel VPN.
Destination NAT — /nat/d_nat
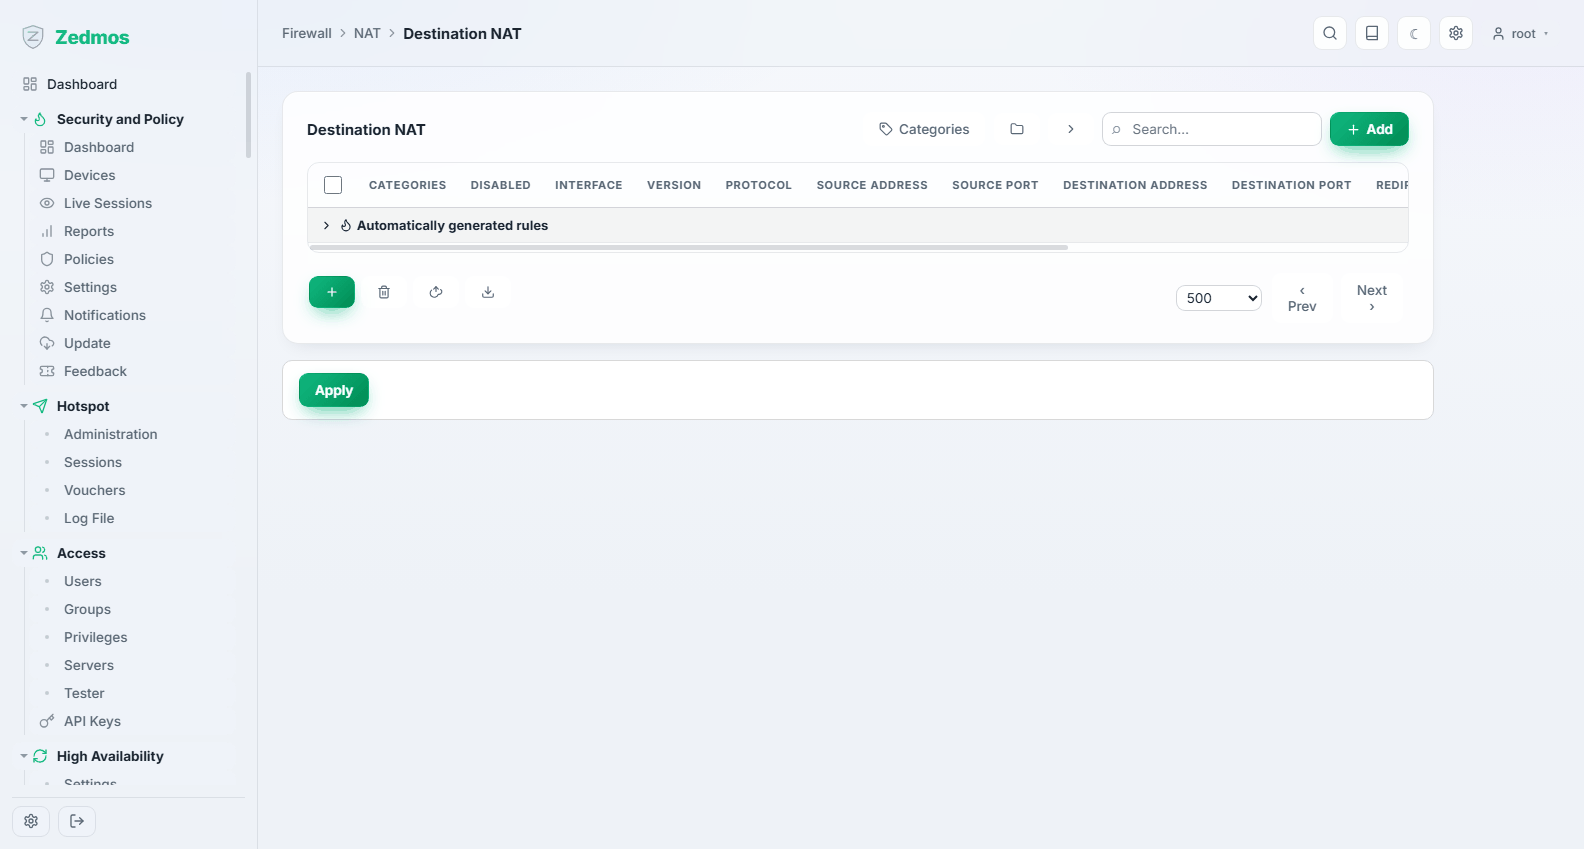
La redirection de port : le trafic qui arrive sur le boîtier à une adresse et un port donnés est redirigé vers un hôte à l'intérieur. C'est ainsi que l'on publie un serveur.
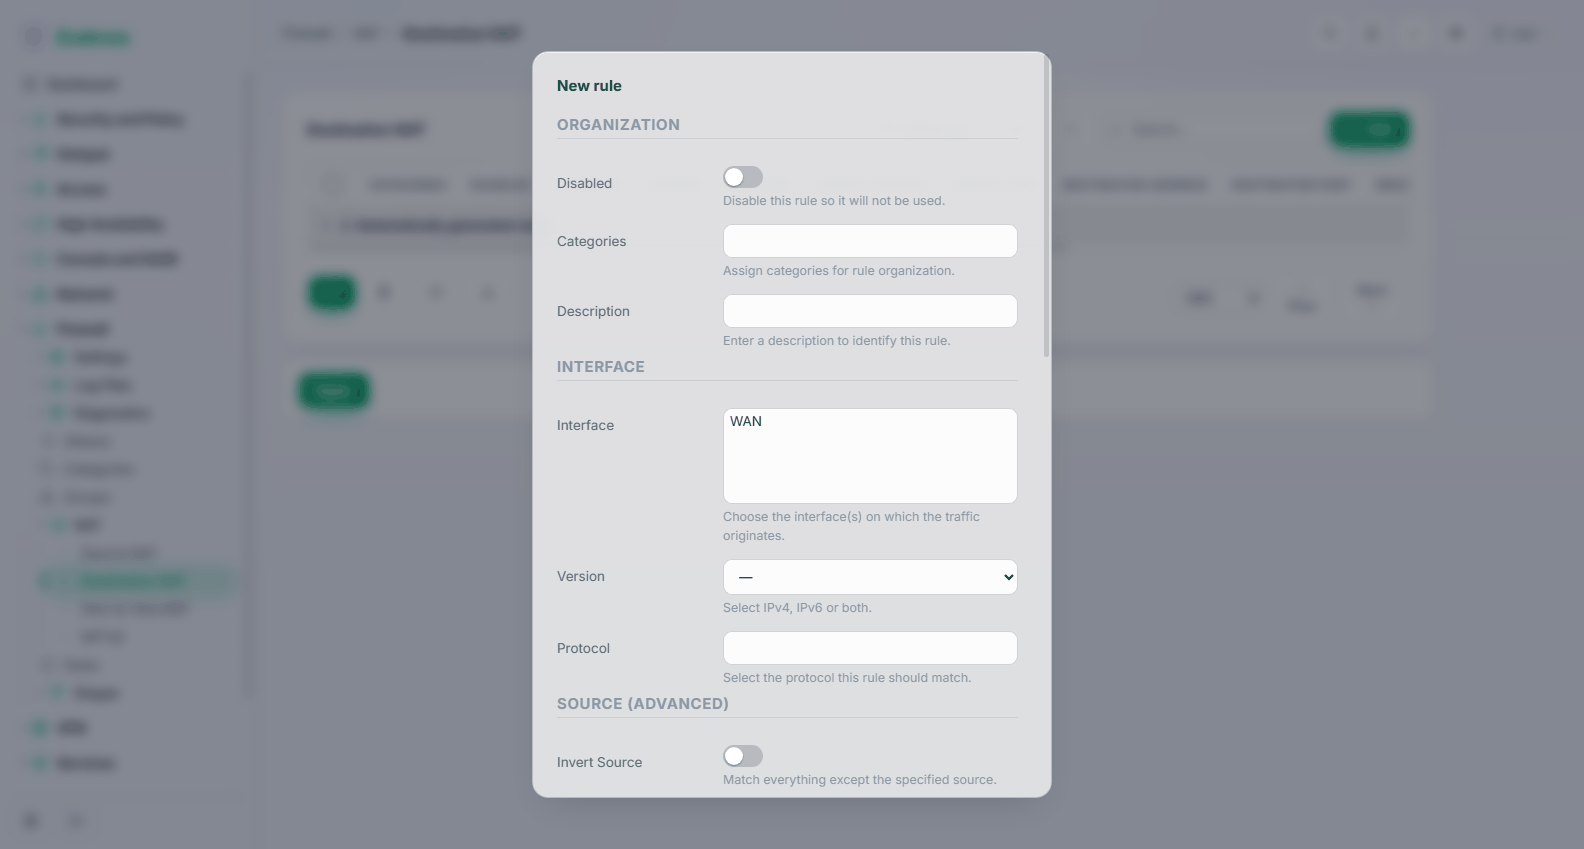
Indiquez l'interface par laquelle le trafic arrive, le protocole, l'adresse et le port de destination tels qu'on les voit de l'extérieur, et la cible interne avec son port. La règle de pare-feu correspondante peut être créée avec elle — une redirection sans règle qui autorise le trafic ne fait rien, et c'est la raison la plus fréquente pour laquelle une redirection de port « ne marche pas ».
Publier un service sur l'internet entier est une décision, pas une étape. Restreignez la source quand vous le pouvez, et lisez Cas d'usage → Publier un serveur.
One-to-One NAT — /nat/one_to_one
Fait correspondre une adresse externe entière à une adresse interne entière, dans les deux sens. On s'en sert quand un serveur a besoin de sa propre adresse publique plutôt que d'une adresse partagée avec des ports redirigés.
NPTv6 — /nat/npt
La traduction de préfixe réseau pour IPv6 : réécrit un préfixe en un autre sans toucher à la partie hôte. La réponse d'IPv6 à la renumérotation, là où le NAT classique n'est ni nécessaire ni souhaité.
Settings
Advanced — /system-firewall
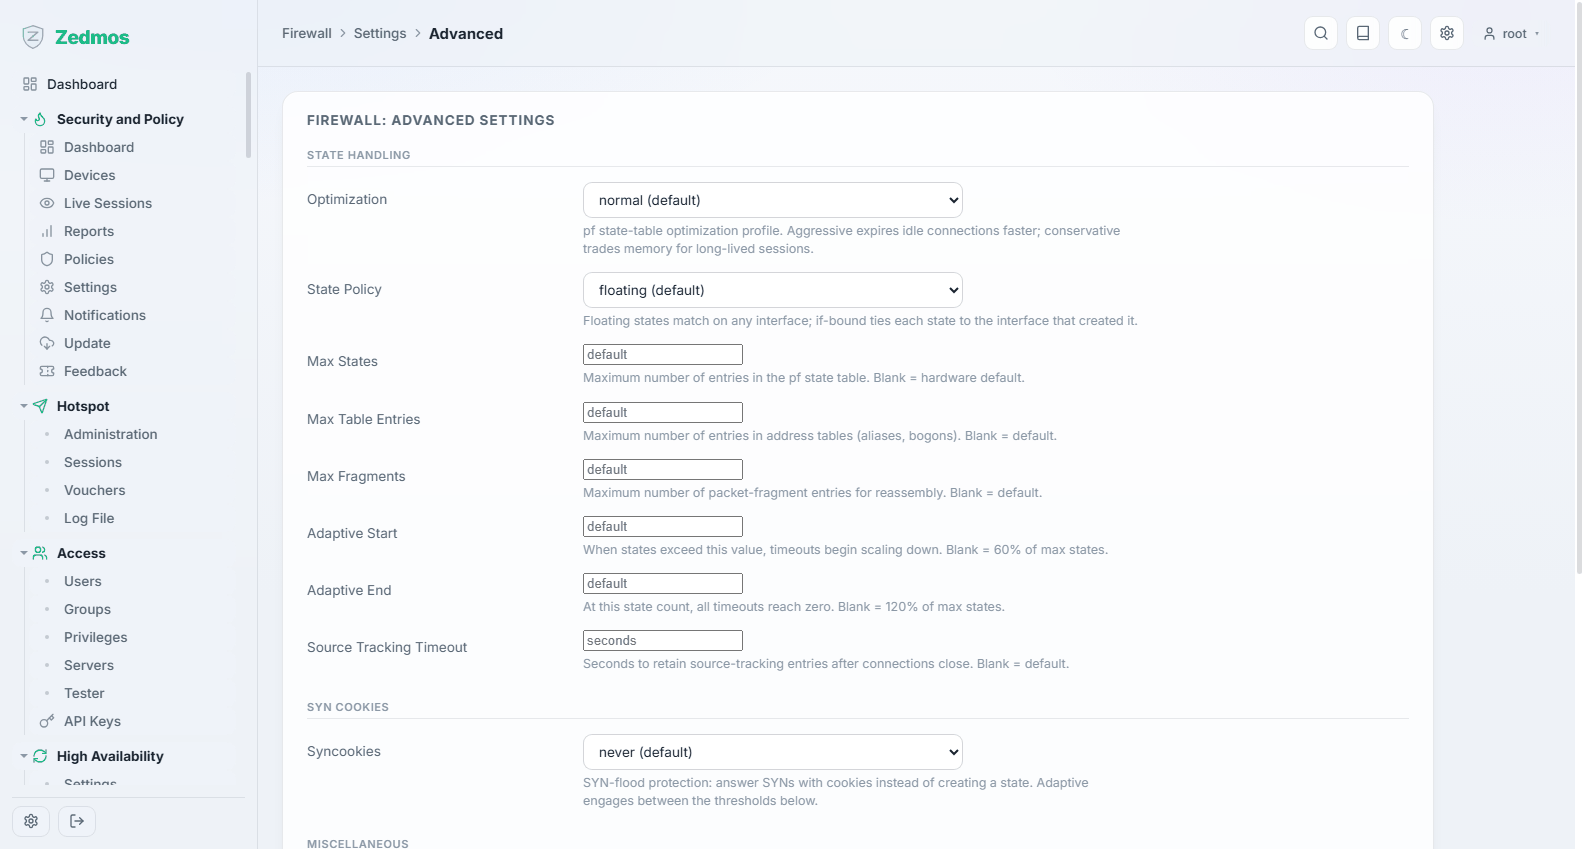
Le réglage fin du filtre de paquets lui-même : limites de la table d'états, politique d'optimisation et d'expiration, traitement des fragments, et si le filtre est contourné pour certains trafics.
Ces réglages changent le comportement de toutes les règles. Les valeurs par défaut conviennent à presque tous les boîtiers ; changez-les quand vous avez une mesure qui le dit, et notez ce que vous avez changé.
Normalization — /legacy?p=filter/scrub/rule
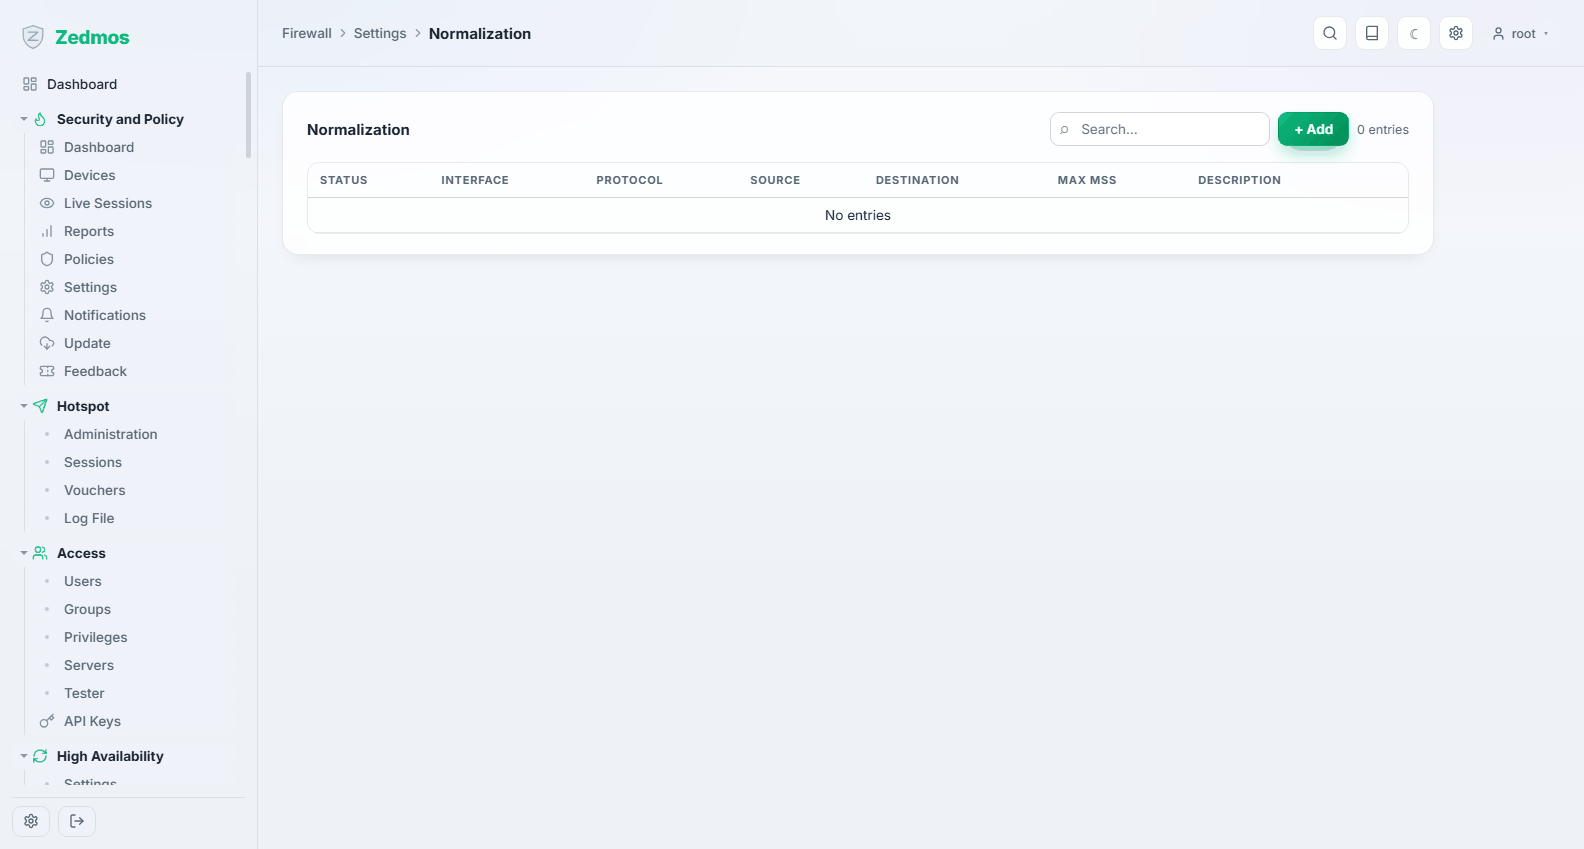
Les règles de « scrub » : réassemblage des fragments, bridage de la taille maximale de segment, et normalisation du trafic avant que le jeu de règles ne le voie. La raison habituelle de venir ici est un bridage de MSS pour un tunnel où les gros paquets disparaissent.
Schedules — /firewall-schedules
Des plages horaires nommées auxquelles une règle peut être attachée — « heures de bureau », « week-end ». Une règle avec un horaire n'est active qu'à l'intérieur de celui-ci.
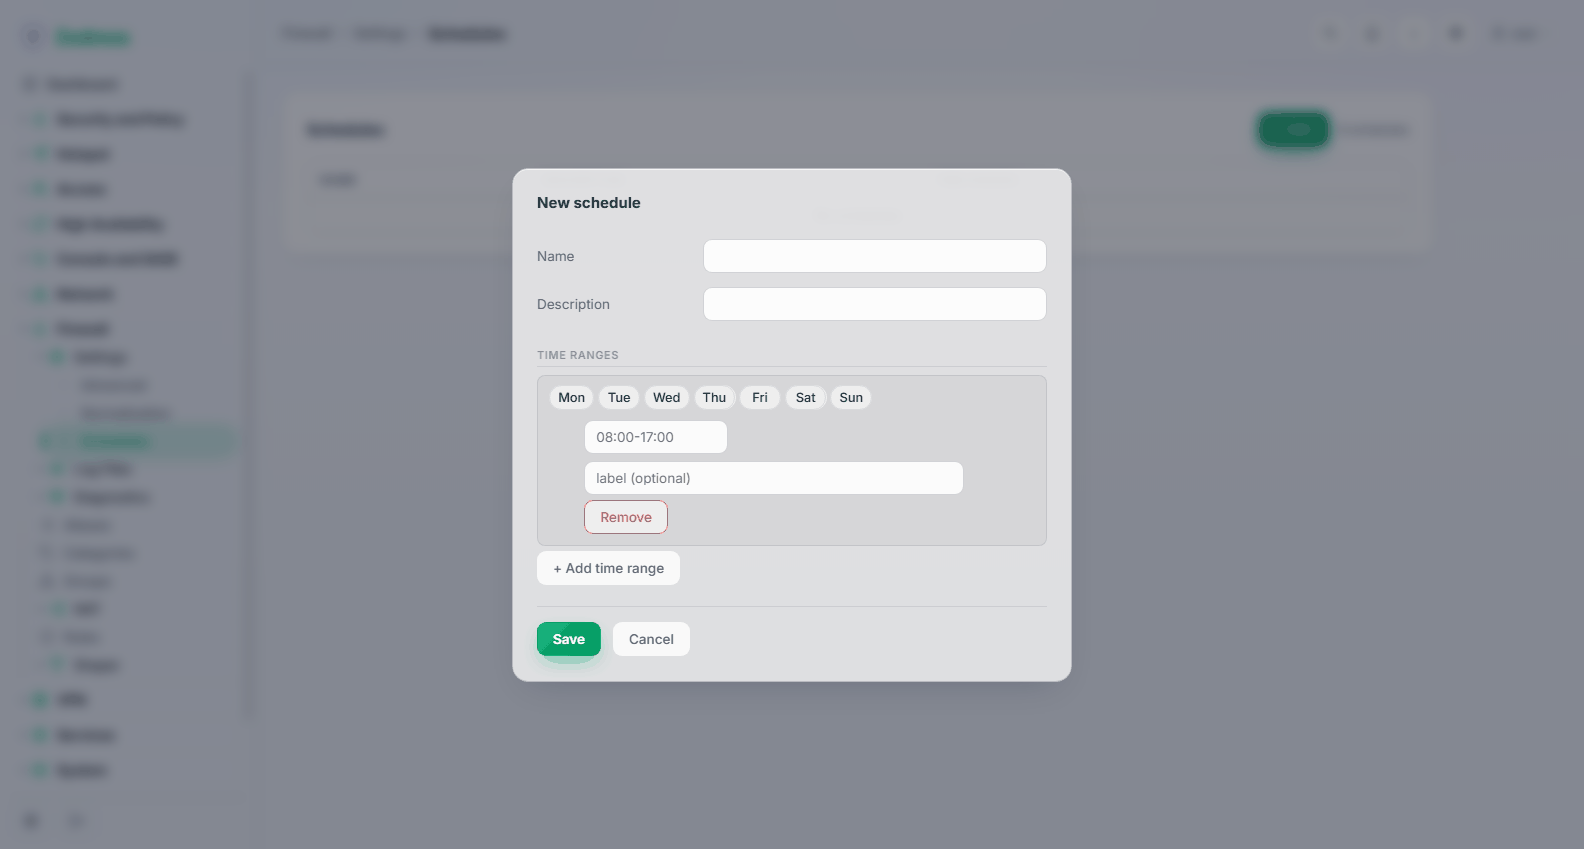
Un horaire contient plusieurs plages, si bien que « lun–ven 08:00–18:00 plus le samedi matin » fait un seul horaire, pas trois.
Log Files
Live View — /fwlog/live
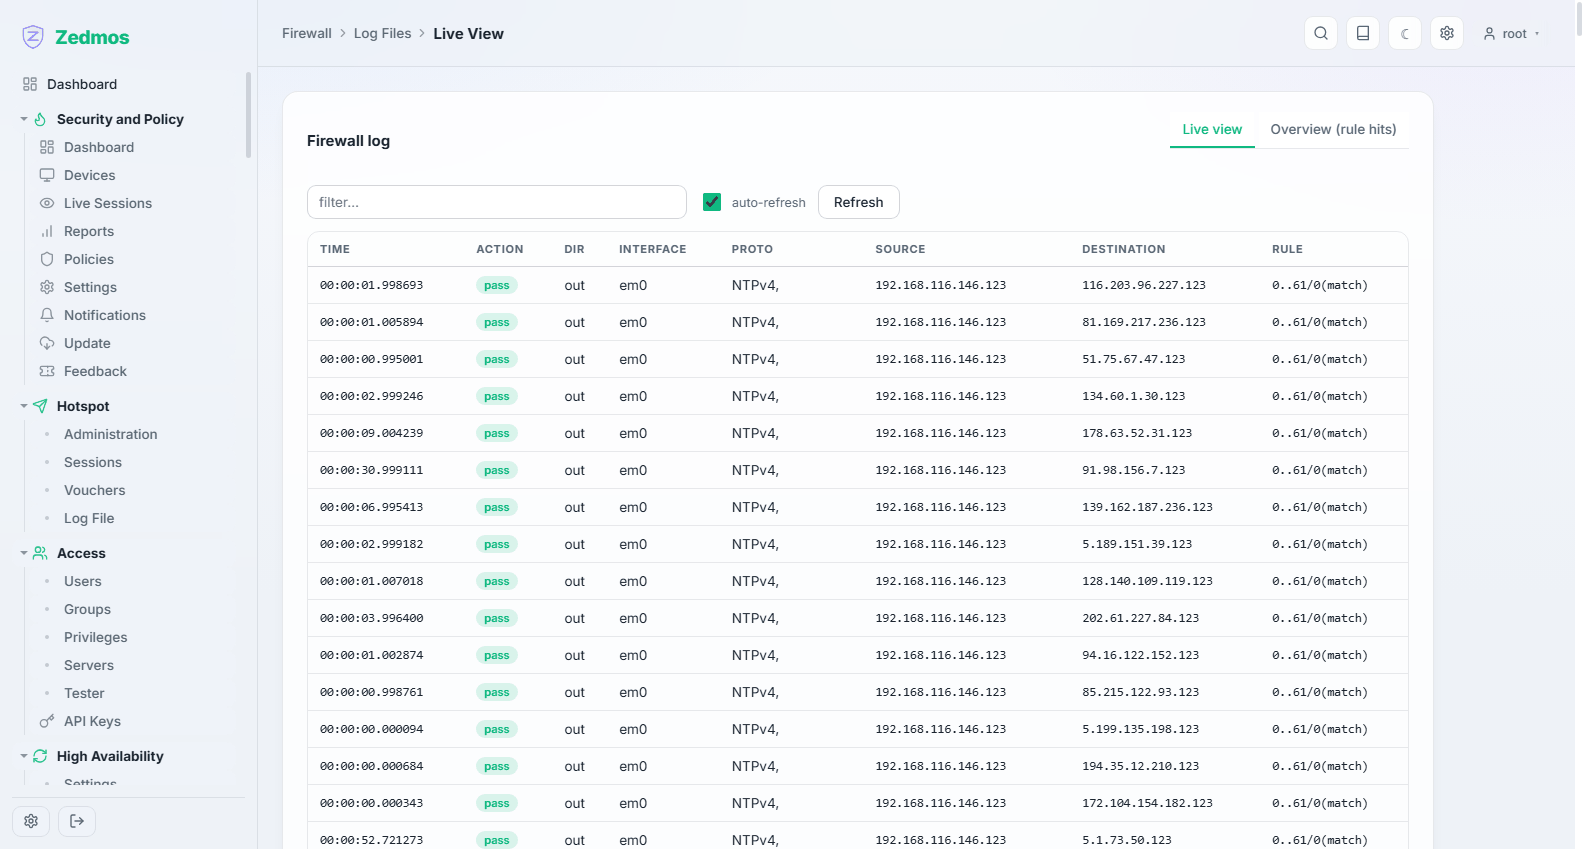
Les paquets tels que le filtre les journalise, mis à jour en continu, avec la règle qui a correspondu. C'est la page à garder ouverte pendant qu'on teste une règle. Filtrez-la par interface, adresse ou port pour couper le bruit.
Overview — /fwlog/overview
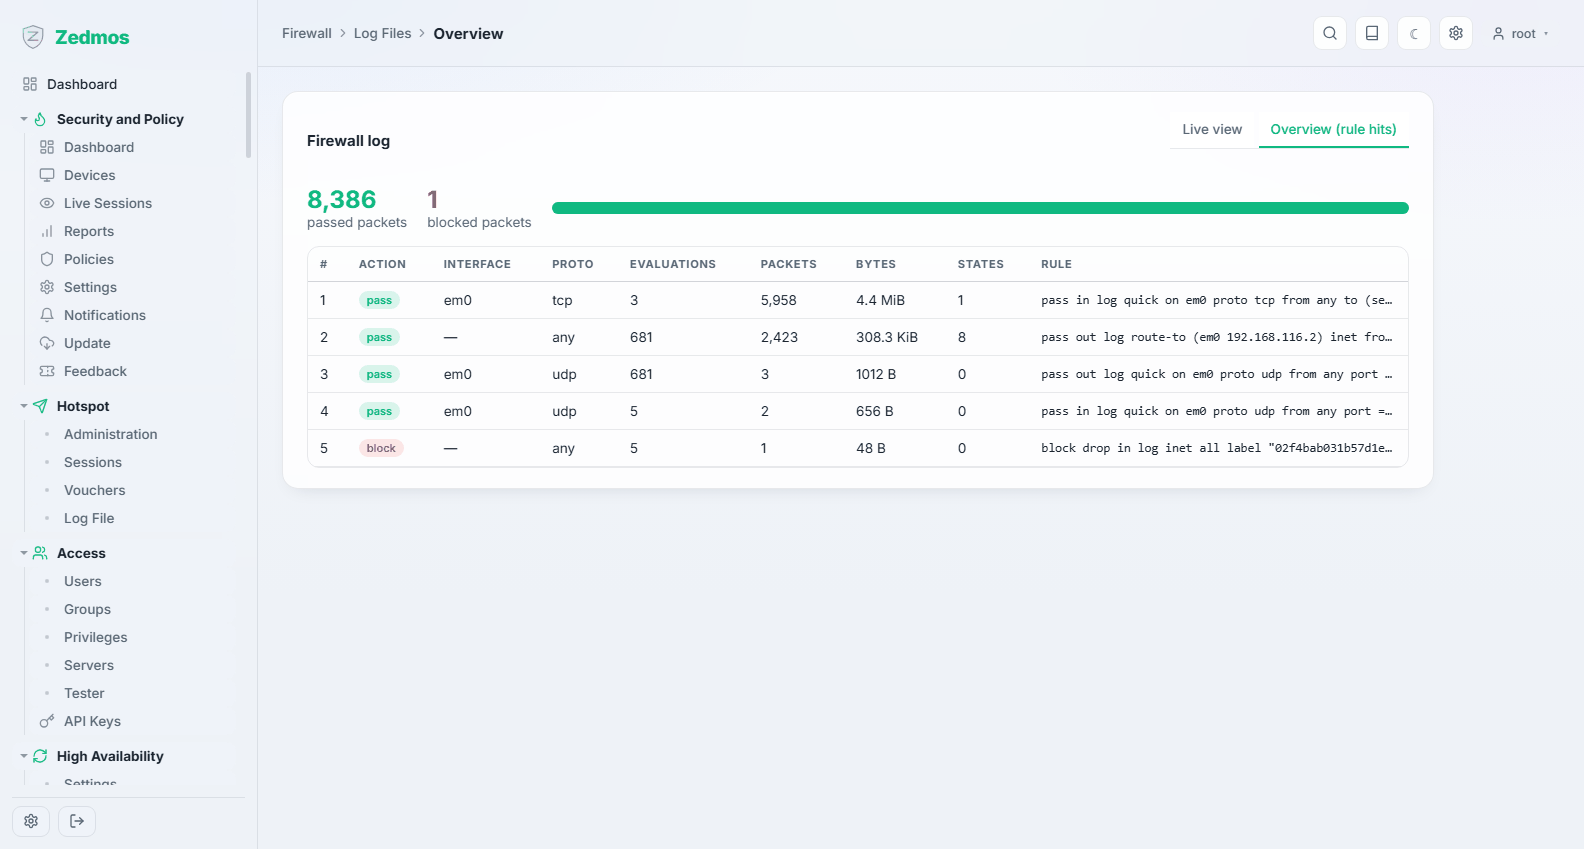
Les mêmes données agrégées : quelles règles ont le plus correspondu, ce qui a été le plus bloqué. Bon pour repérer une règle qui se déclenche bien plus que prévu.
General / Plain View — /log/core/firewall, /log/core/filter
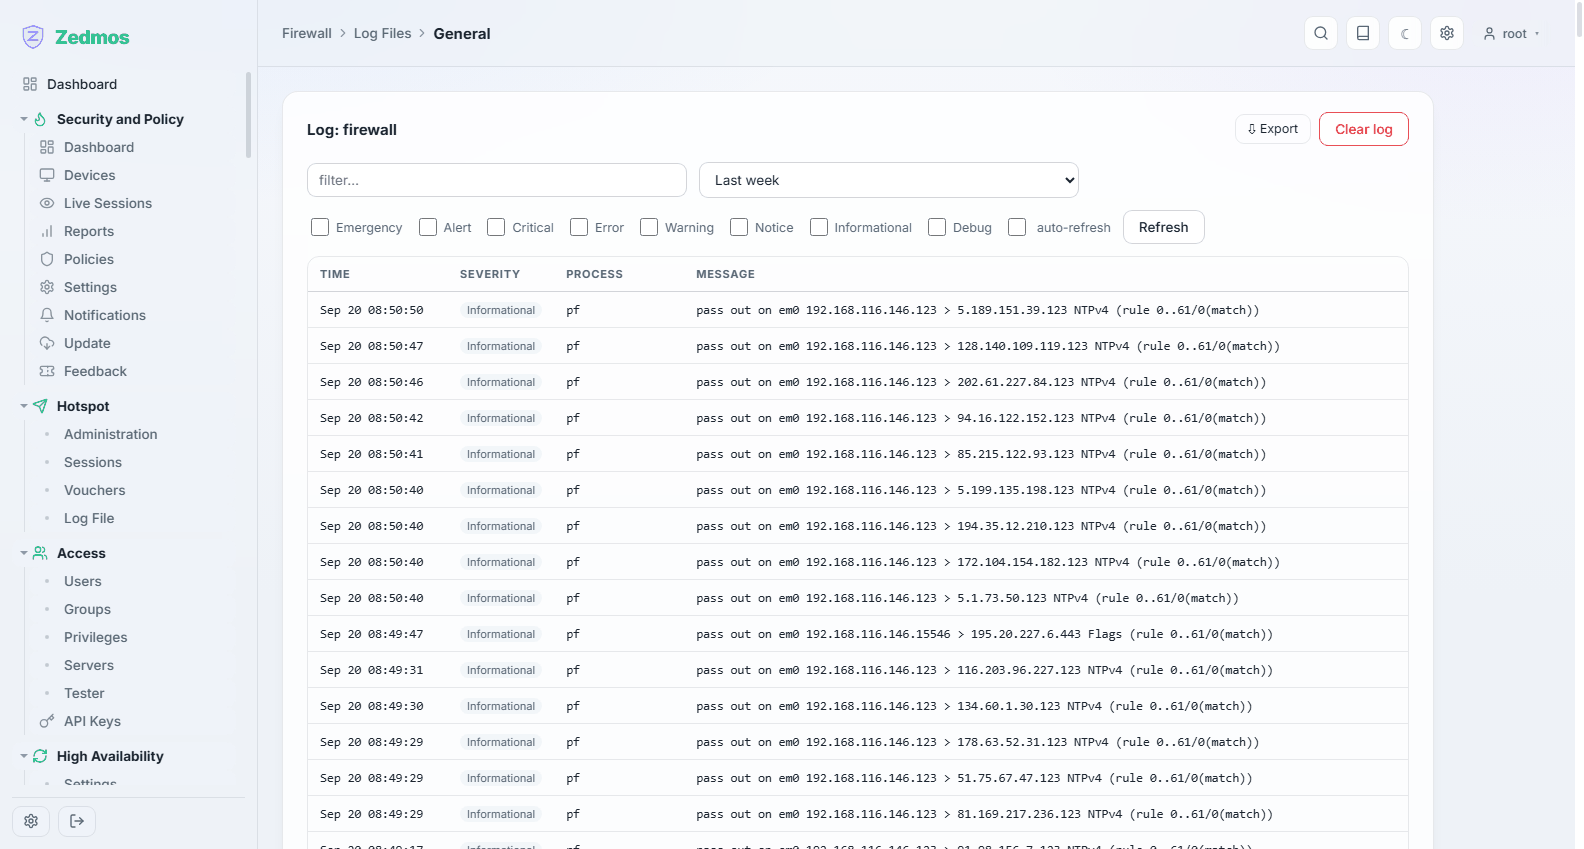
Le journal textuel du filtre. Plain View est le fichier brut, c'est ce que vous copiez dans un ticket de support.
Diagnostics
States — /fwdiag/states
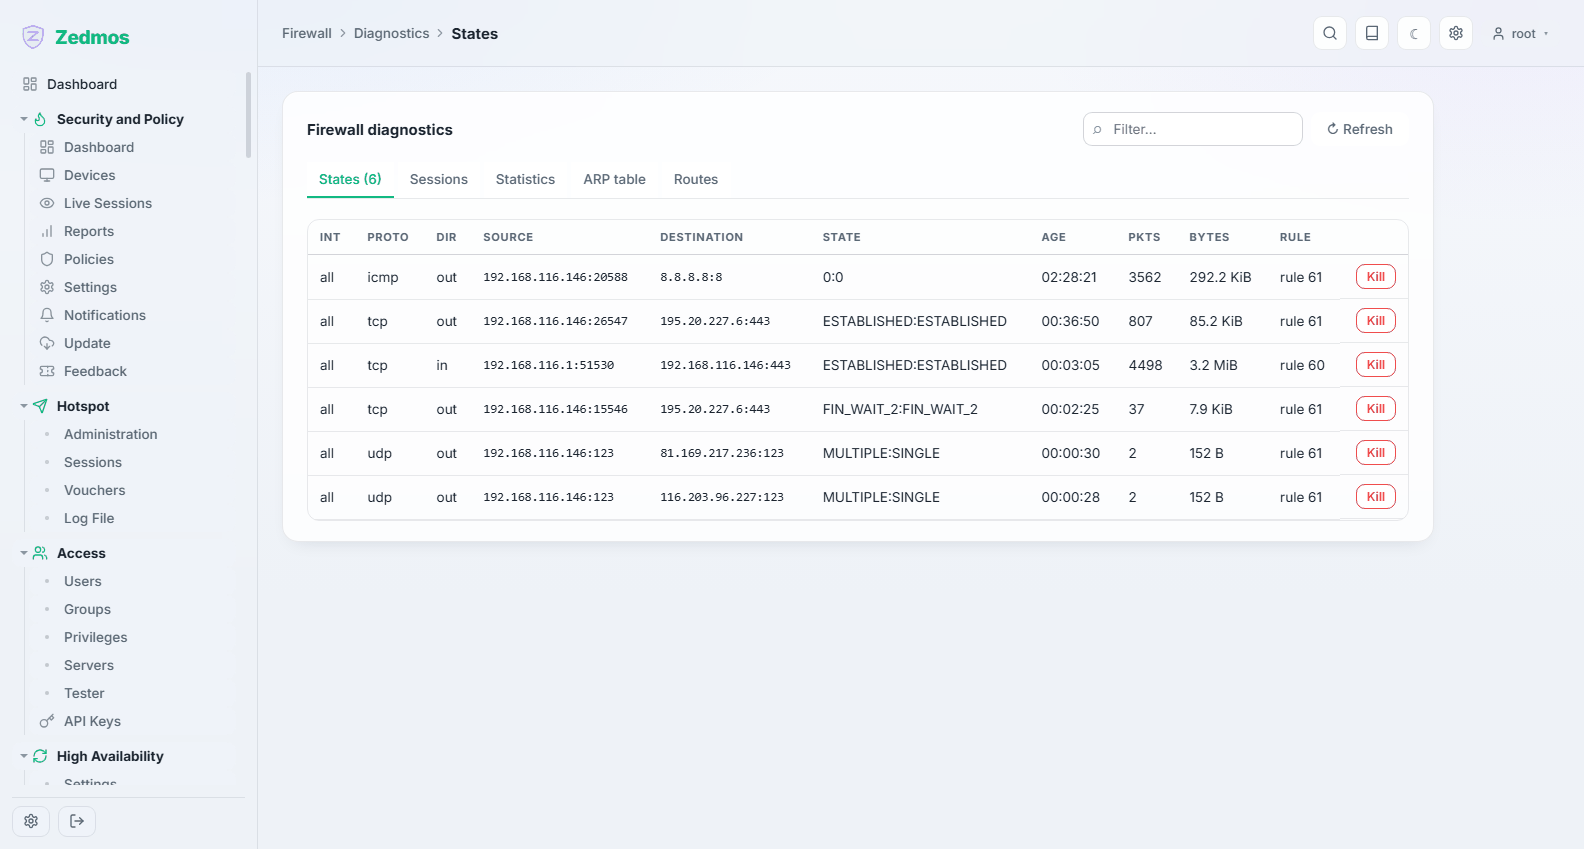
Chaque connexion que le filtre suit en ce moment, avec recherche et la possibilité d'en tuer une. Tuer un état est la façon de forcer une session coincée à se rétablir après un changement de règle — les connexions existantes continuent de couler sous la règle qui les a admises.
Sessions — /fwdiag/sessions
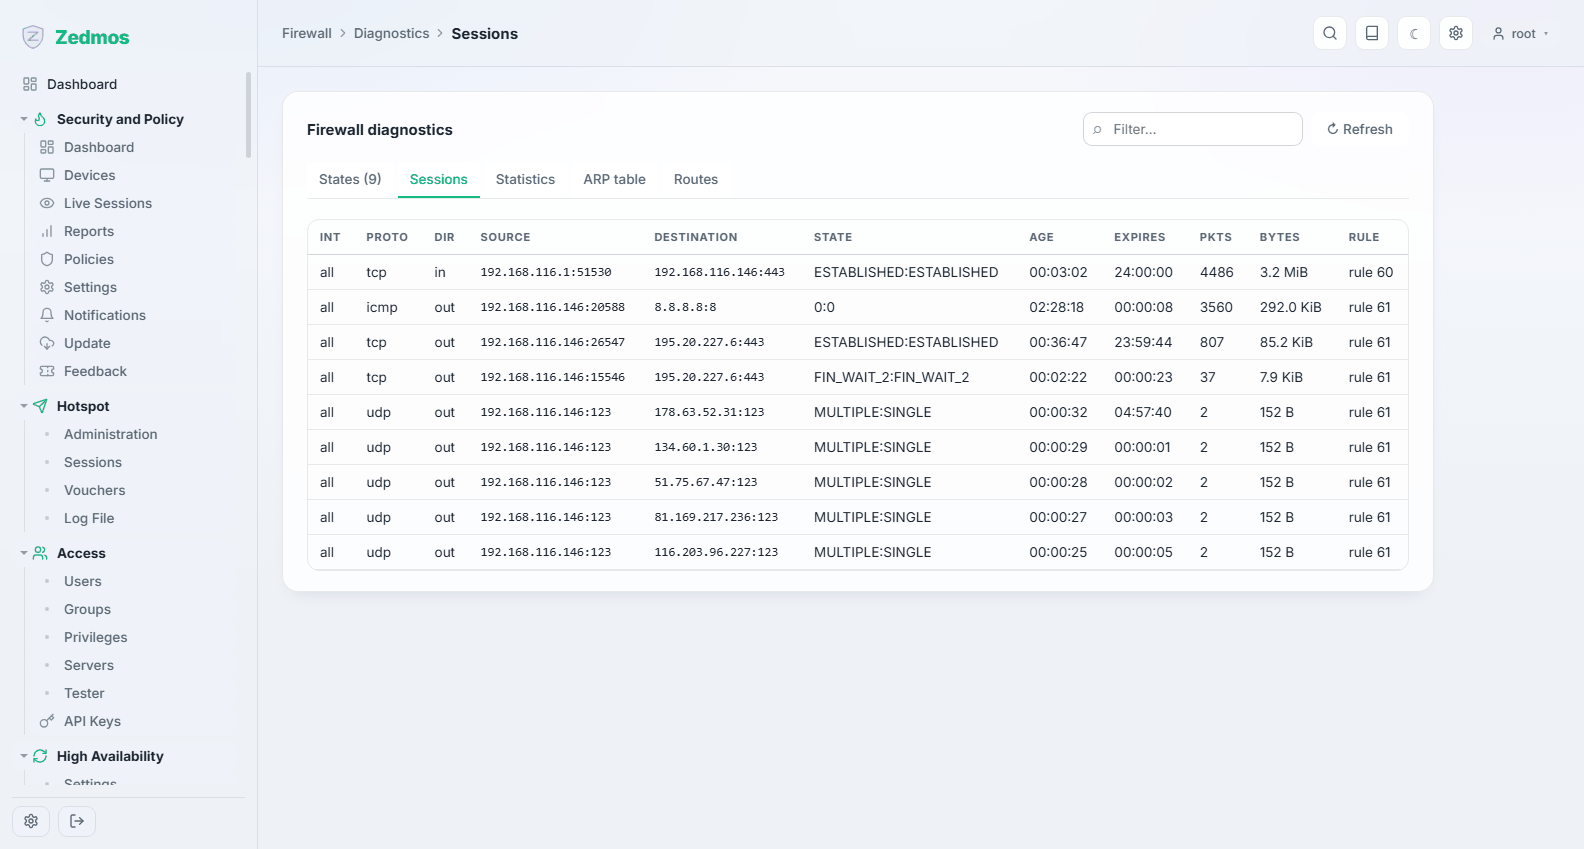
Les connexions les plus actives en ce moment, classées par trafic — la vue « qui utilise la ligne ».
Statistics — /fwdiag/statistics
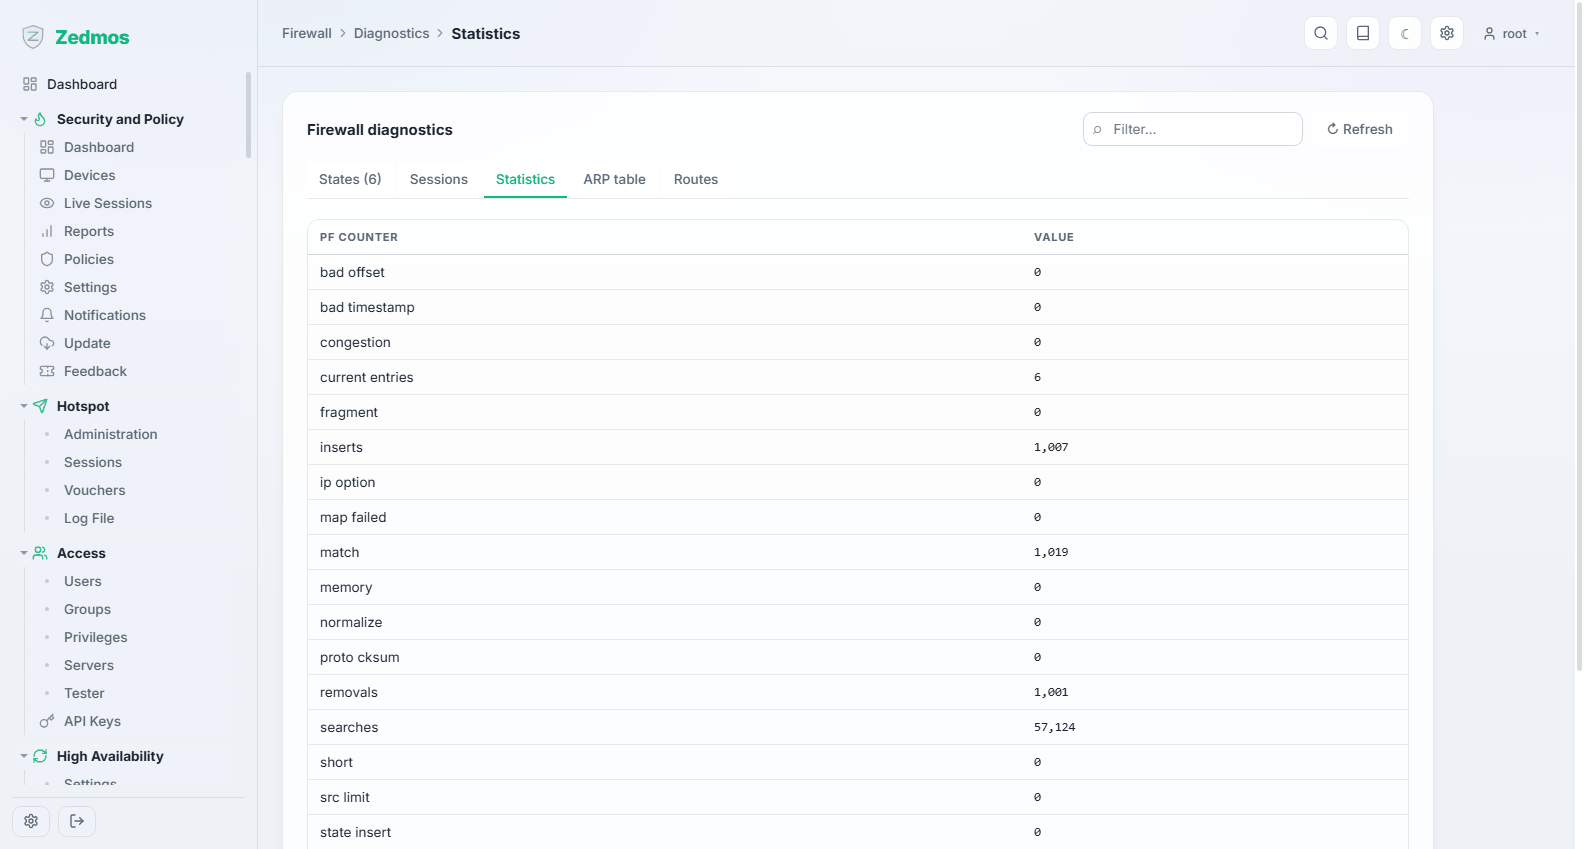
Les compteurs propres au filtre : états utilisés face à la limite, paquets passés et bloqués, mémoire. Un nombre d'états qui approche la limite explique des connexions qui échouent sous charge.
Aliases — /firewall-aliases
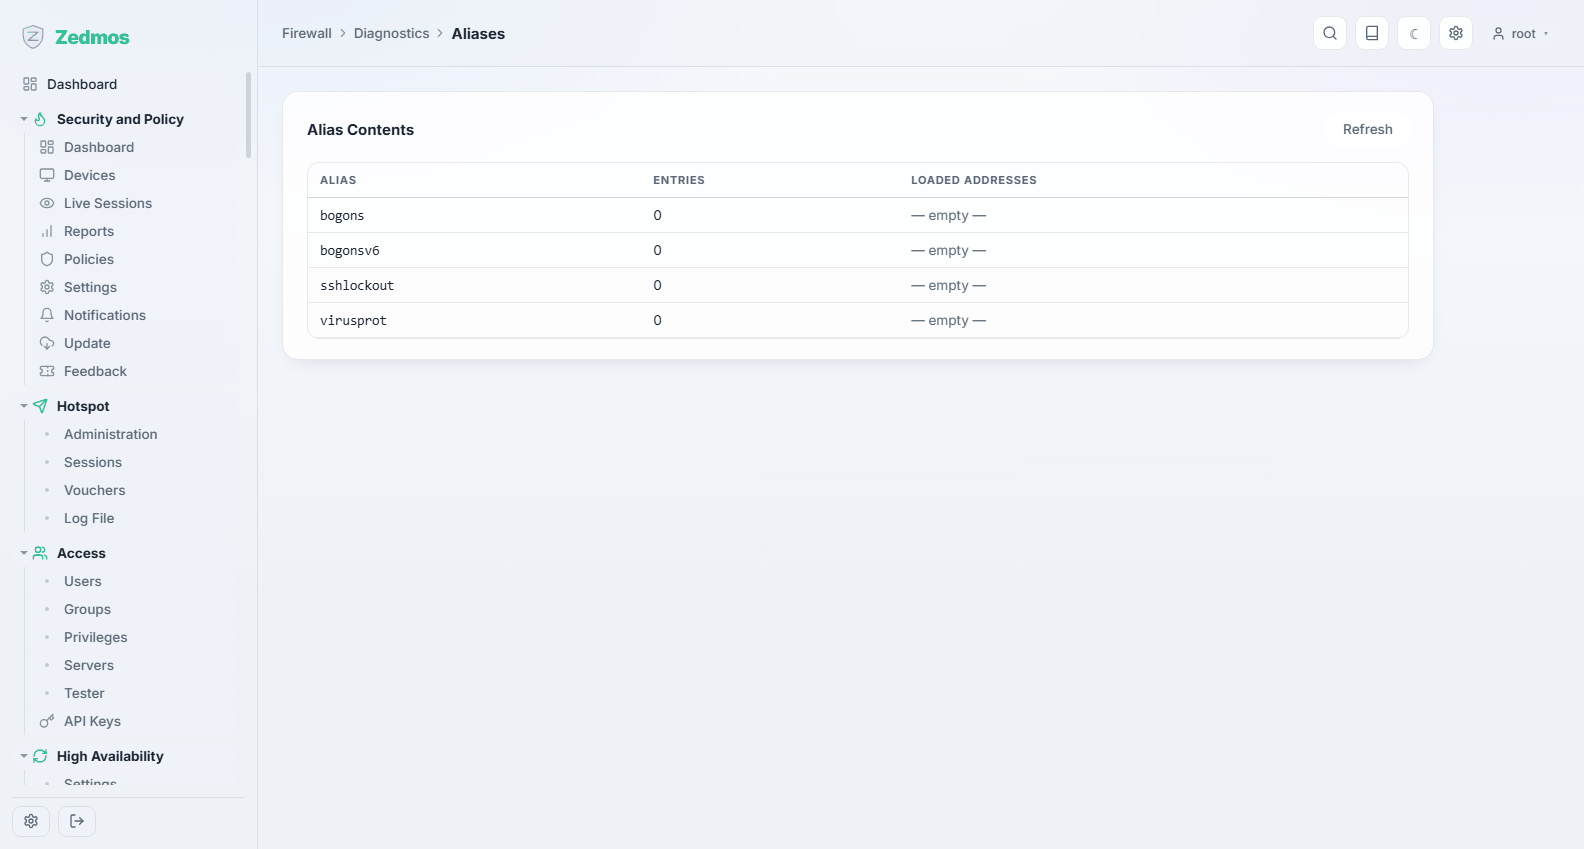
Ce que chaque alias contient actuellement, tel que le pare-feu le voit. Un alias de type table d'URL dont le rafraîchissement a échoué apparaît ici en table vide ou périmée, ce qui autrement ressemble à une règle mystérieusement inefficace.
Shaper
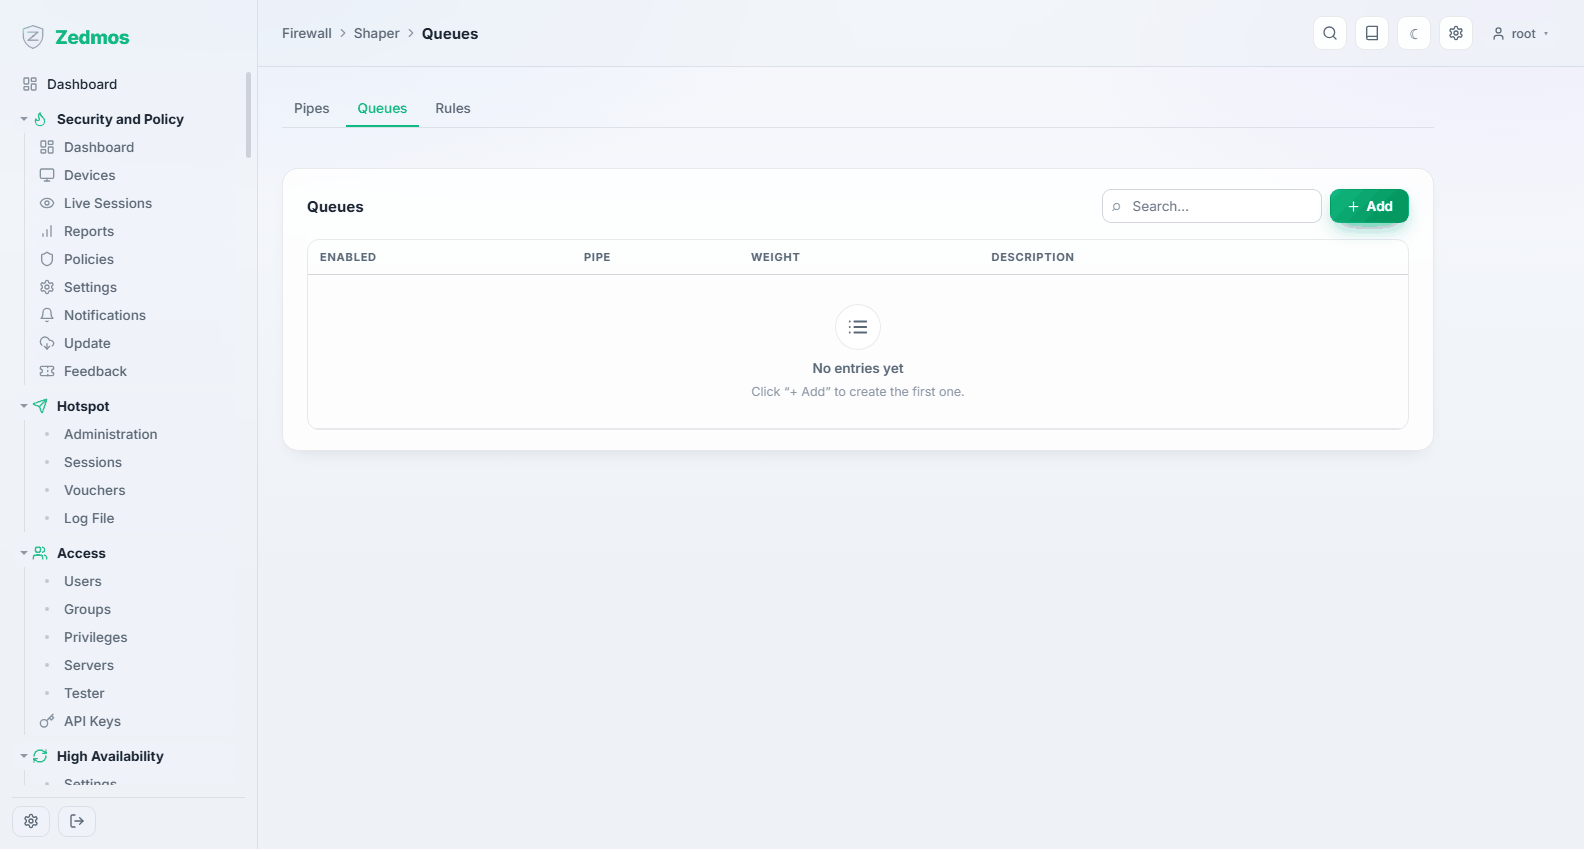
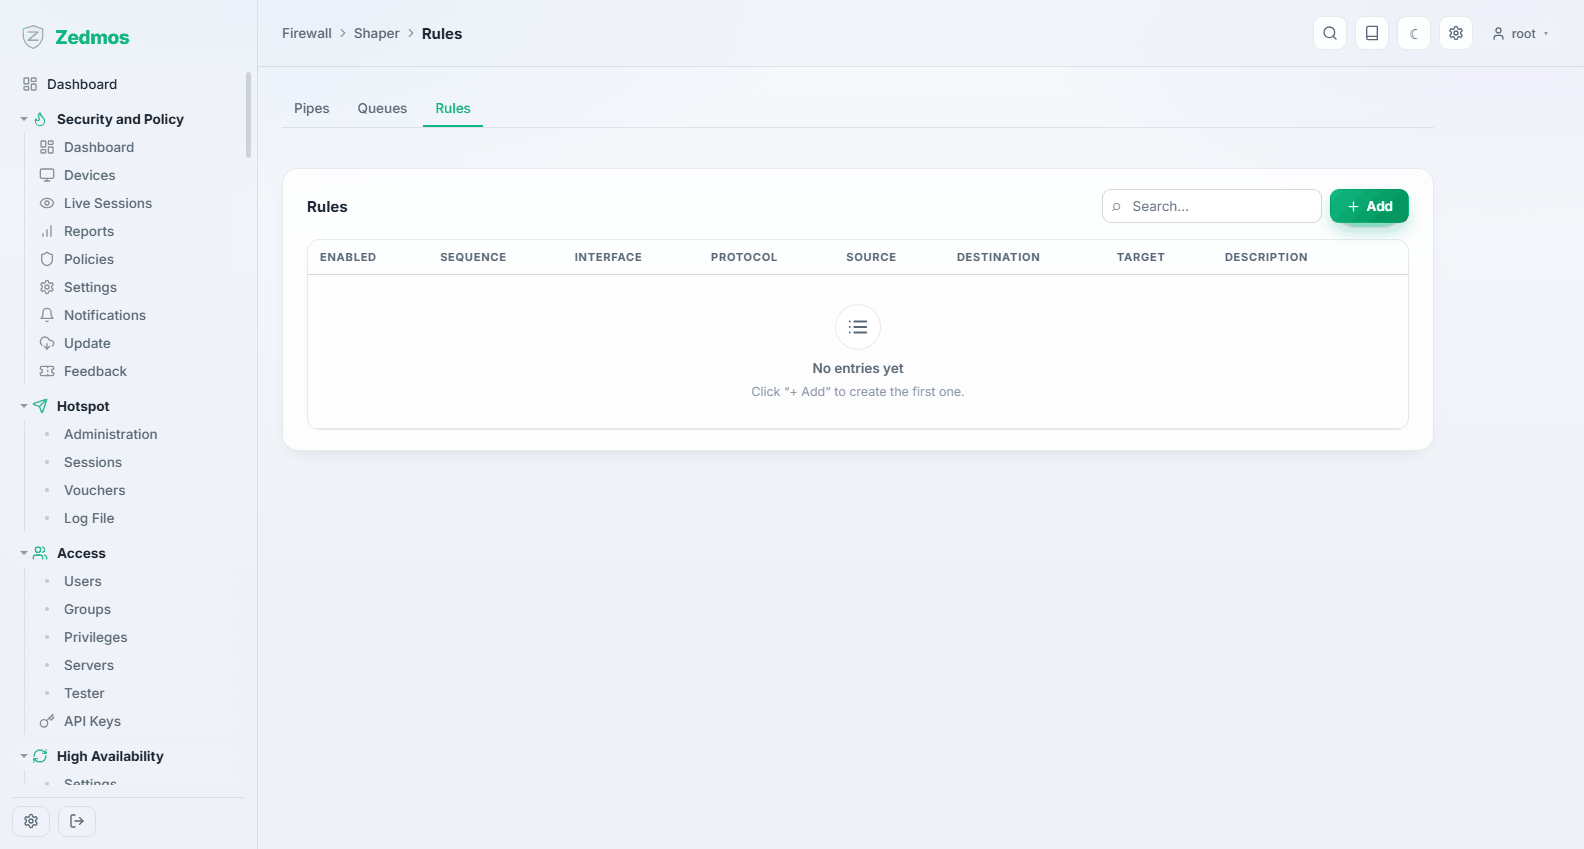
La mise en forme du trafic en trois parties, configurées dans cet ordre :
- Pipes —
/m/trafficshaper/trafficshaper#pipes— une limite de bande passante. Un tuyau, c'est la largeur du tuyau. - Queues —
#queues— des parts à l'intérieur d'un tuyau, pondérées, pour qu'une classe de trafic cède le pas à une autre en cas de compétition. - Rules —
#rules— quel trafic va dans quel tuyau ou quelle file.
Status — /shaper-stats
Les tuyaux et les files vivants avec leurs compteurs — la preuve que la mise en forme a bien lieu, et l'endroit où vous voyez une file jeter des paquets.