Reconoce aplicaciones, no puertos200+
Casi todo es HTTPS por el 443, así que una regla basada en el puerto solo puede permitirlo o denegarlo todo.
Zedmos NGFW
Zedmos NGFW es un cortafuegos completo: nuestro propio sistema operativo basado en FreeBSD, un motor de inspección en línea unido directamente a las interfaces y un modelo de políticas que decide una vez por sesión. Se instala desde una imagen en el hardware que usted elija.
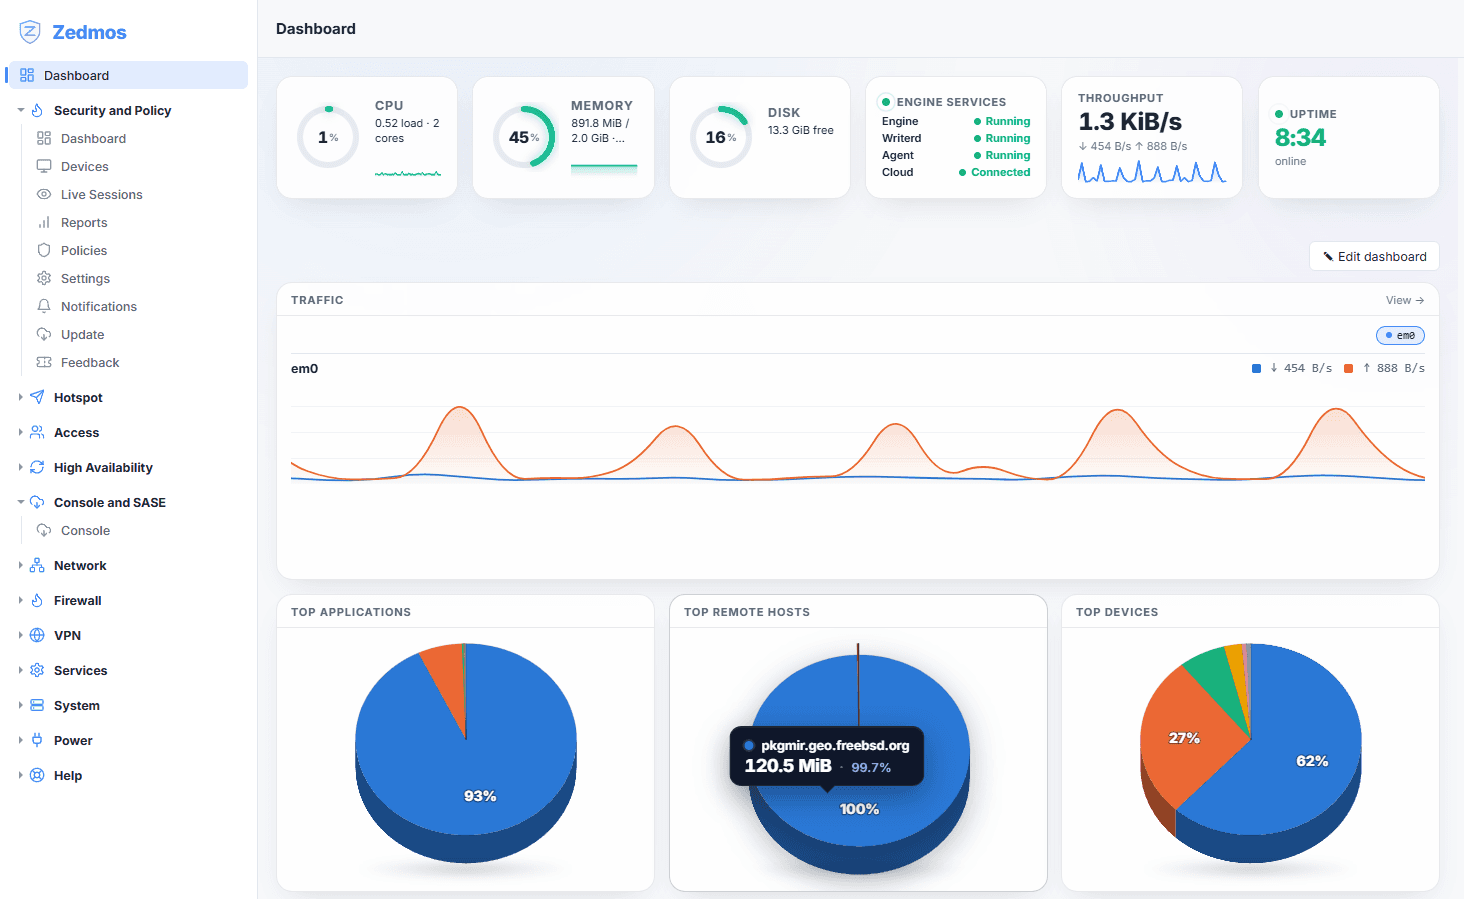
El cortafuegos completo, con el mismo motor y el mismo modelo de políticas que el complemento, sobre un sistema operativo que mantenemos nosotros e instalado desde una sola imagen.
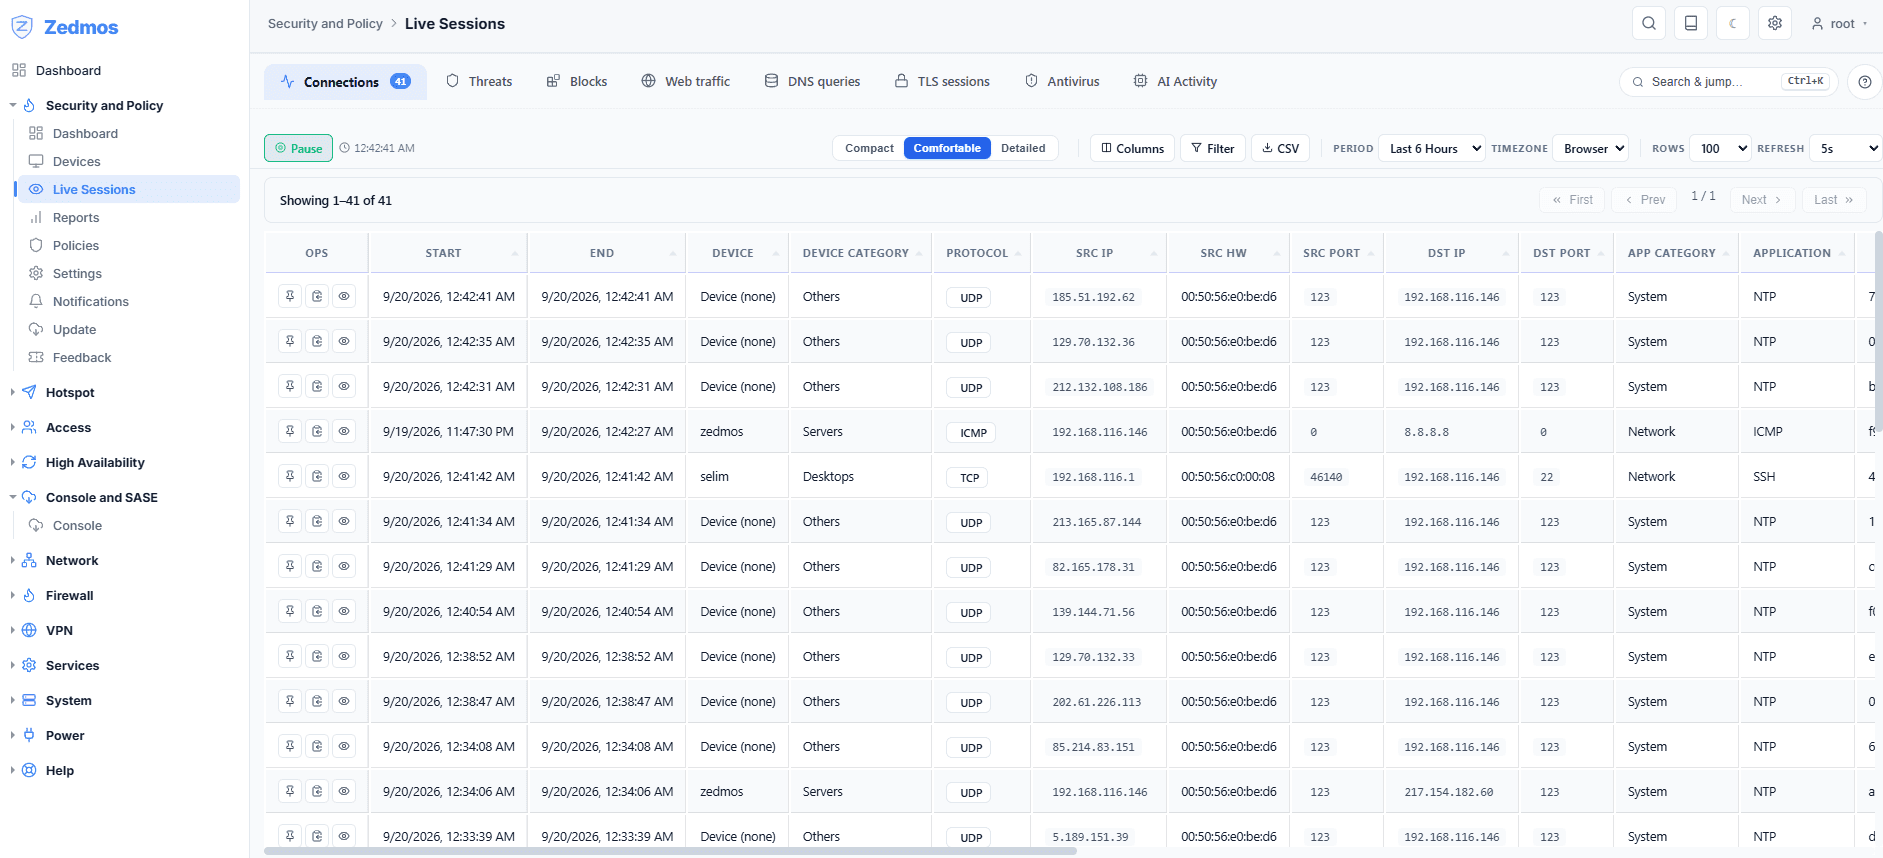
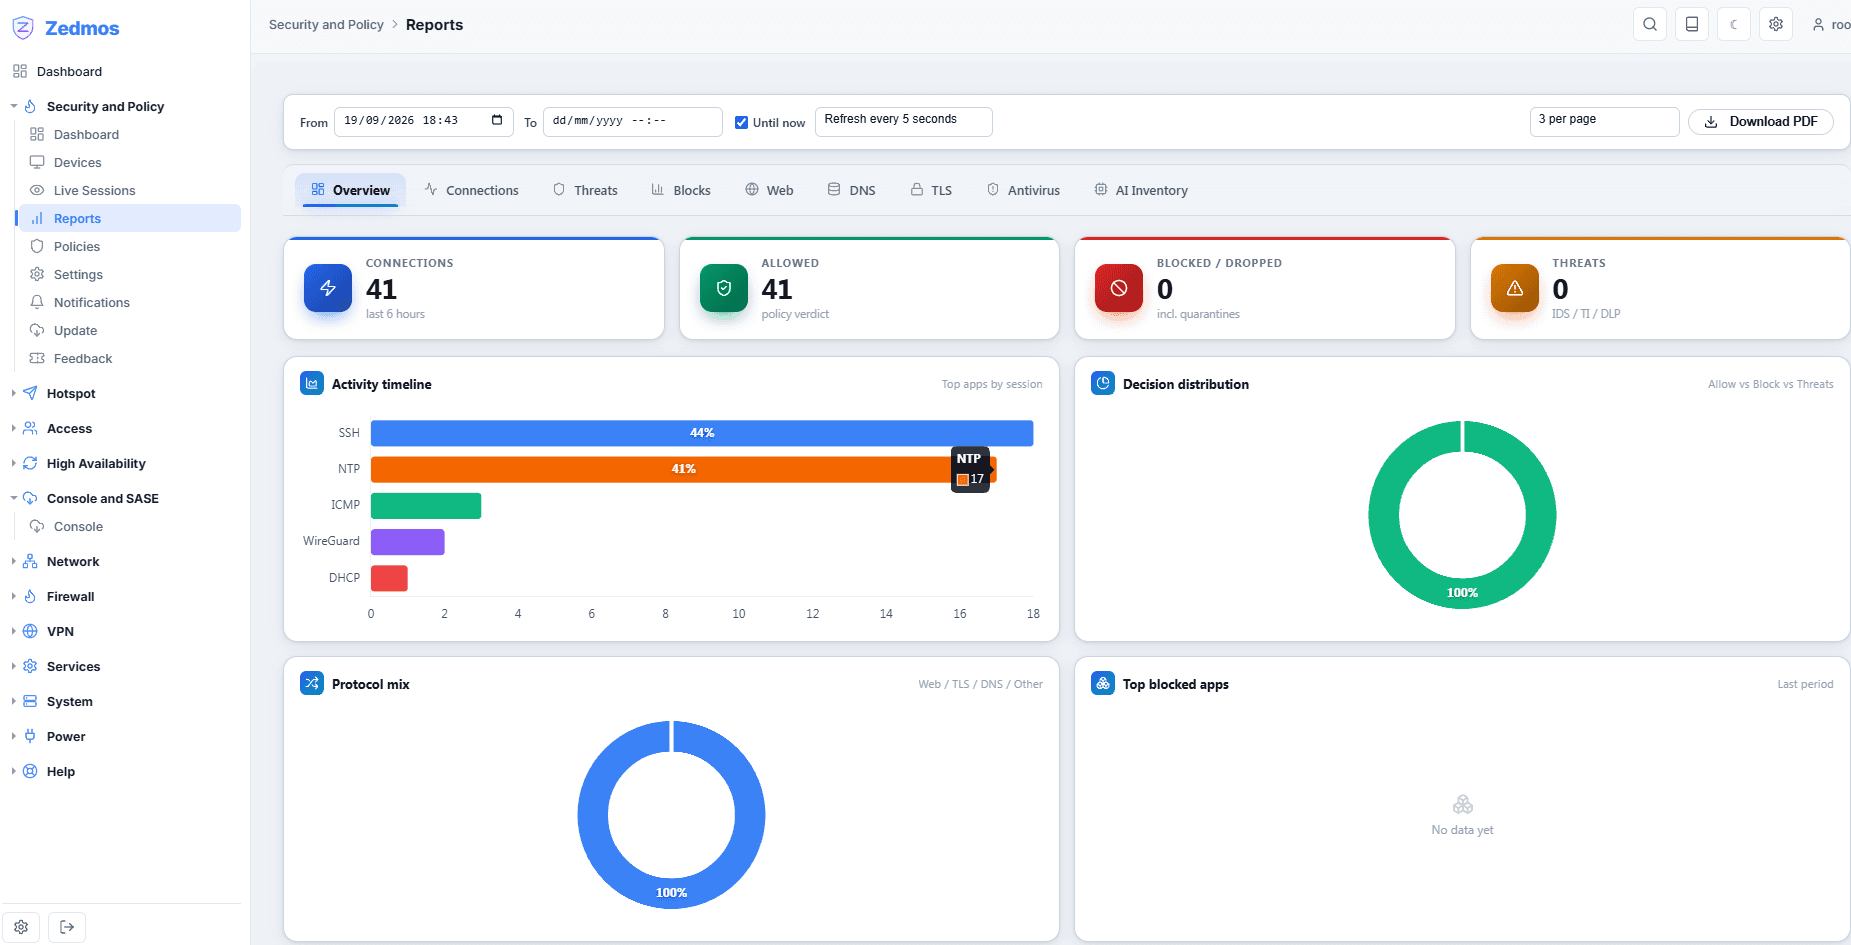
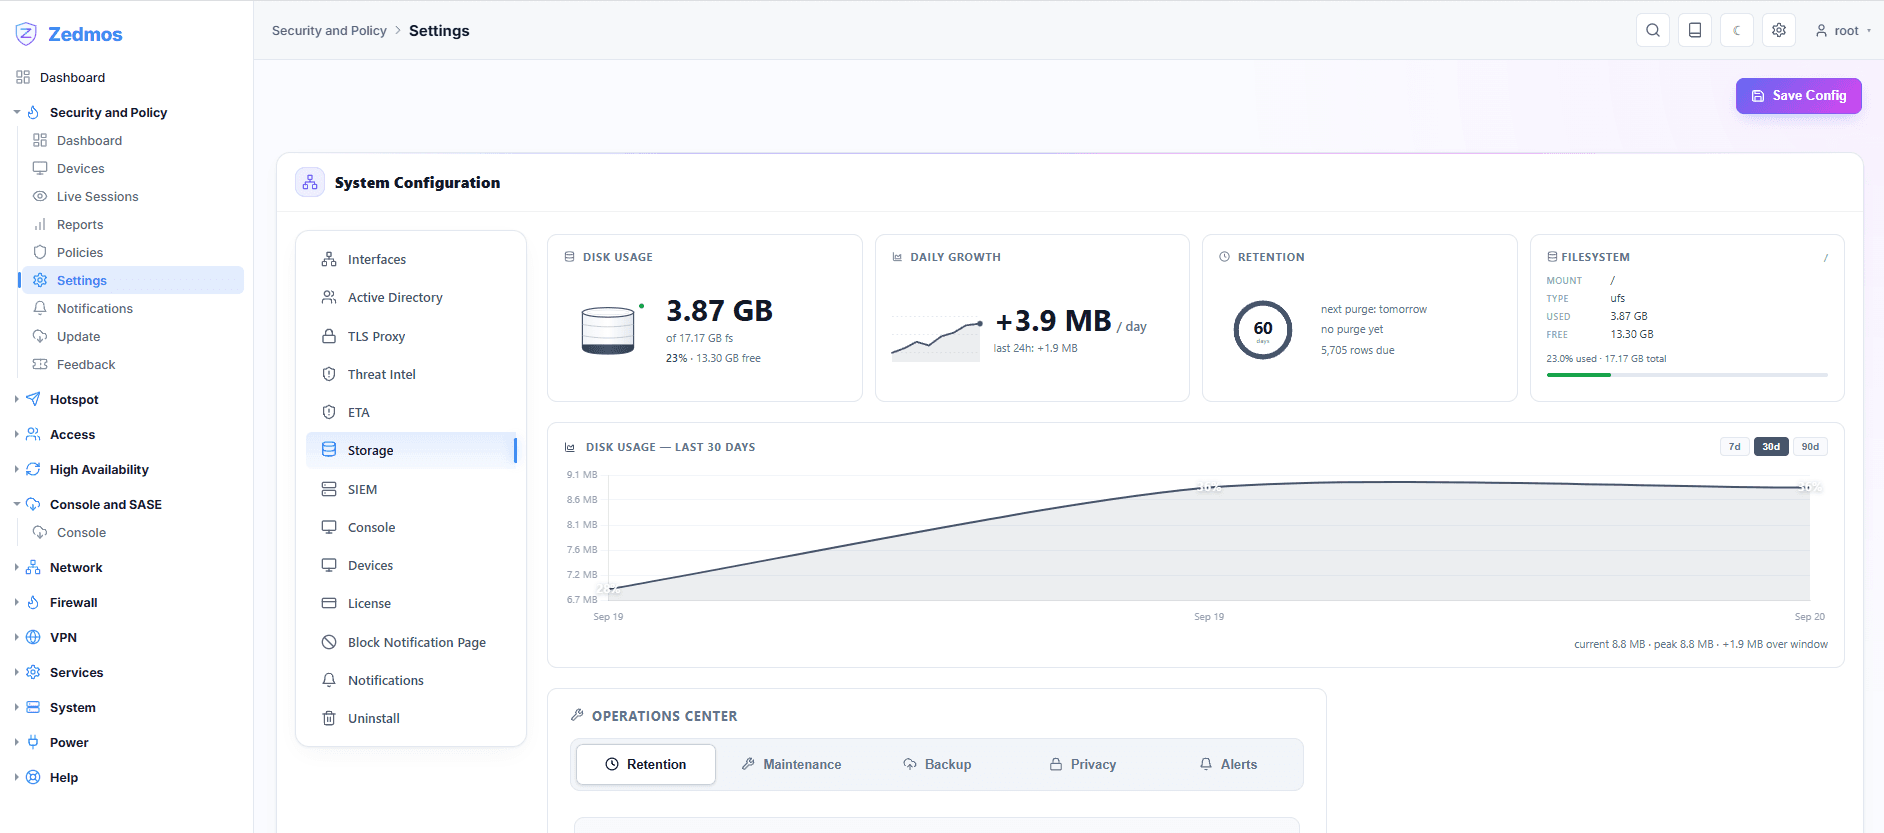
Amenazas, bloqueos y hallazgos del antivirus para el mismo tráfico, a una pestaña de distancia: firmas e inteligencia aplicadas antes de dejar continuar la sesión.
Peticiones web, consultas DNS y sesiones TLS de los mismos flujos, cada una en su pestaña, incluido lo que se inspeccionó dentro de una conexión cifrada.
Cada flujo lleva la aplicación que identificó el motor y la categoría a la que pertenece, clasificada por lo que cruza el cable y no por el puerto que usó.
El dispositivo y su categoría están en la misma fila que el flujo, con la dirección física al lado, de modo que una política puede nombrar a una persona o a un grupo en lugar de a una dirección.
Agrupadas por la pregunta que responde cada una. El mismo conjunto en OPNsense, en pfSense y en Zedmos NGFW: un motor, un modelo de políticas, tres formas de ejecutarlo. Cada una tiene una explicación técnica más amplia en Recursos.
Casi todo es HTTPS por el 443, así que una regla basada en el puerto solo puede permitirlo o denegarlo todo.
Intercepte lo que decida; deje en paz, por regla, el tráfico bancario y sanitario.
JA3, JA4 y ALPN identifican el software que hay detrás de una sesión incluso cuando no se descifra.
El protocolo al que se ha mudado la mayor parte de la web, visto y controlado en lugar de dejarlo como un hueco.
La resolución cifrada rodea las reglas por nombre de un cortafuegos clásico. No las de este.
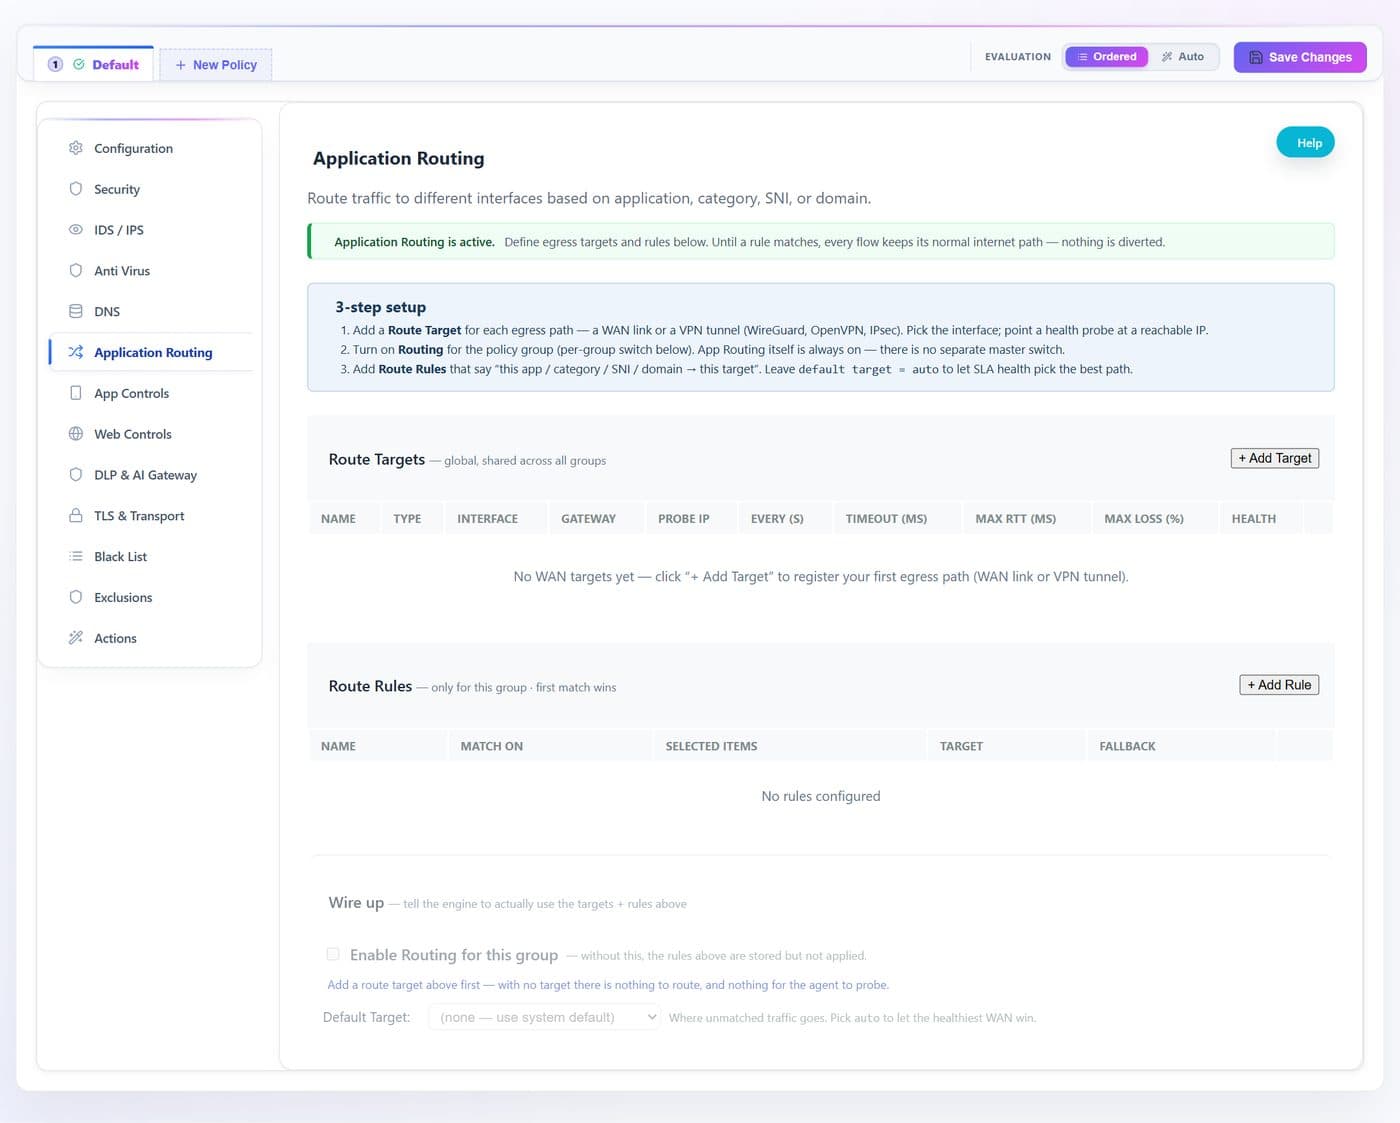
Cada flujo en pantalla según ocurre, con la decisión y lo que la provocó.
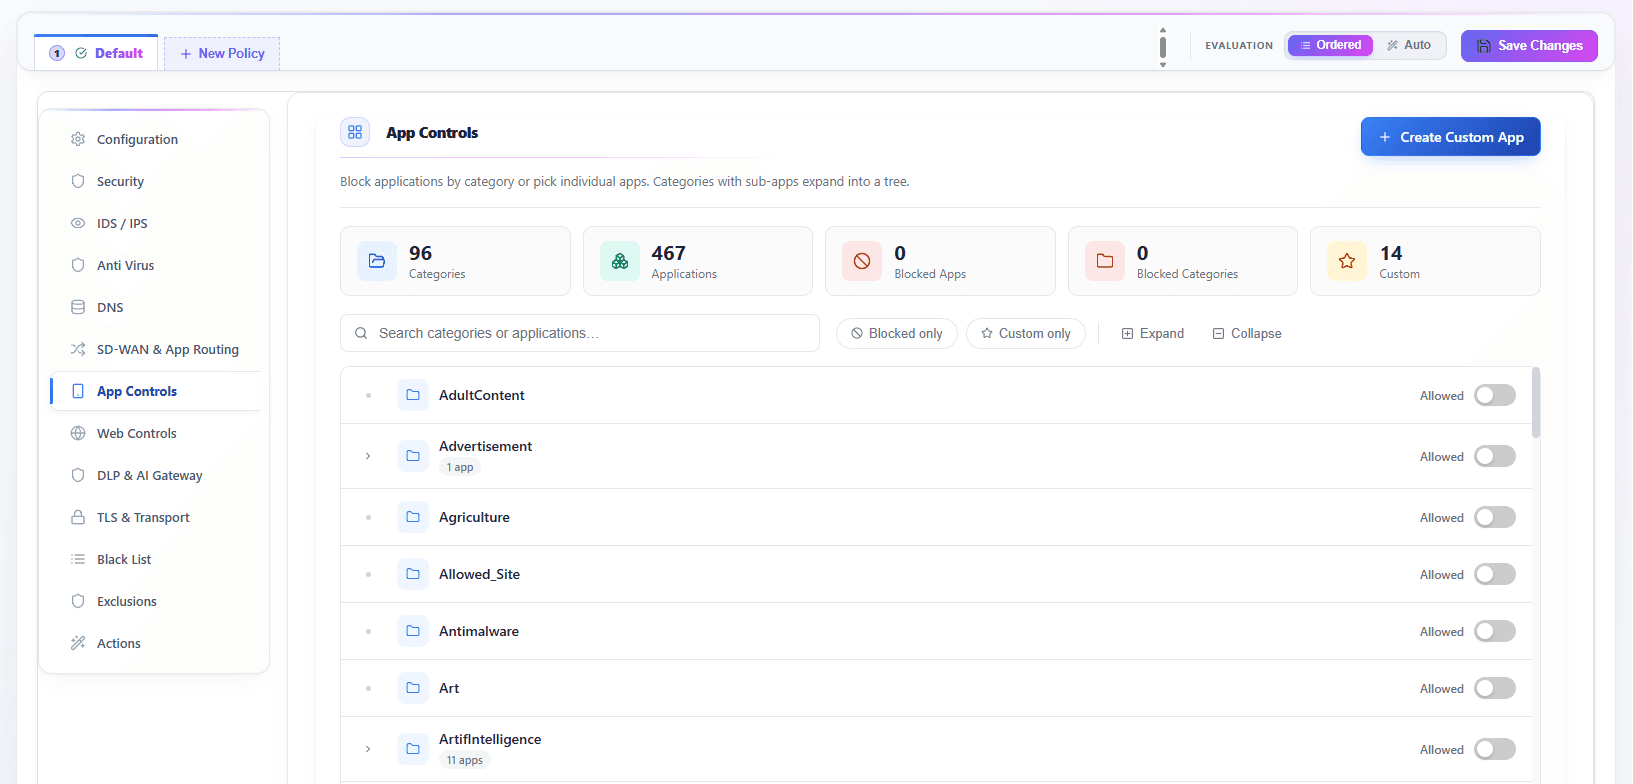
Firmas evaluadas en línea en el mismo equipo: una coincidencia es un bloqueo, no una alerta a la mañana siguiente.
Indicadores recogidos y contrastados, y después enviados a todos los cortafuegos que administra.
Adjuntos y descargas examinados antes de aterrizar, no después.
Permitir, registrar, limitar la velocidad, poner en cuarentena, restablecer, descartar y las demás, en ambas plataformas.
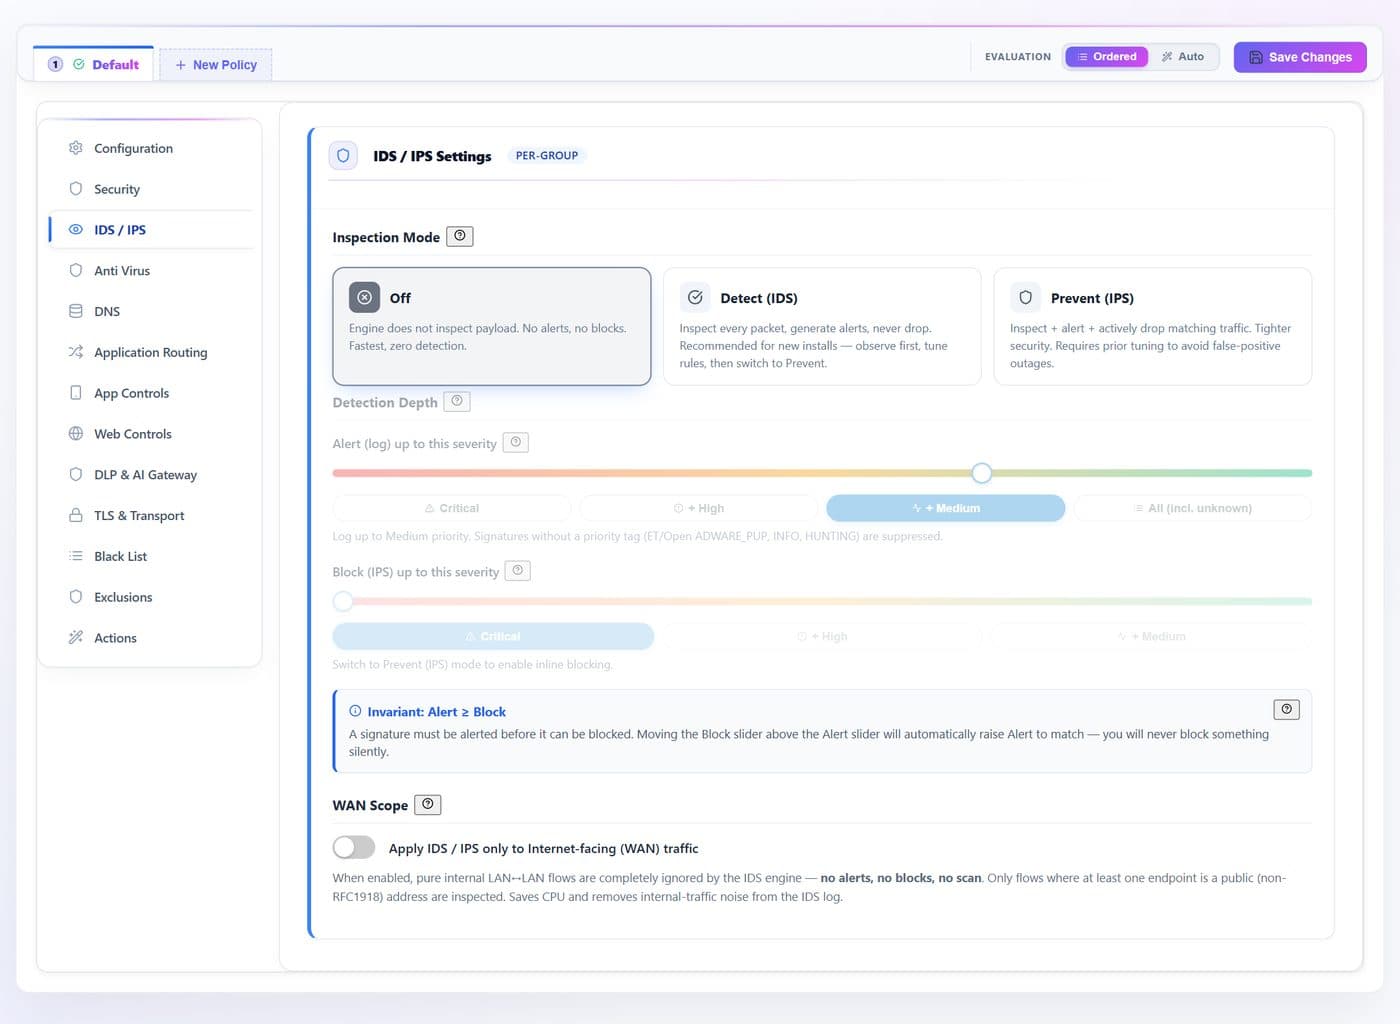
Qué asistentes se usan y quién los usa, respondido sin leer un solo prompt.
Código fuente, credenciales y datos regulados detectados de salida, no en un informe de brecha.
Coincidencias deterministas más un modelo local. Enviar fuera un contenido para preguntar si puede enviarse es una contradicción.
Observar y registrar; quitar la parte sensible y redirigir; o bloquear sin más. Lo único que cambia es el verbo de la acción de la regla.
ChatGPT, Claude, Gemini, Copilot, Perplexity, Mistral, y un punto final interno que declara usted mismo.
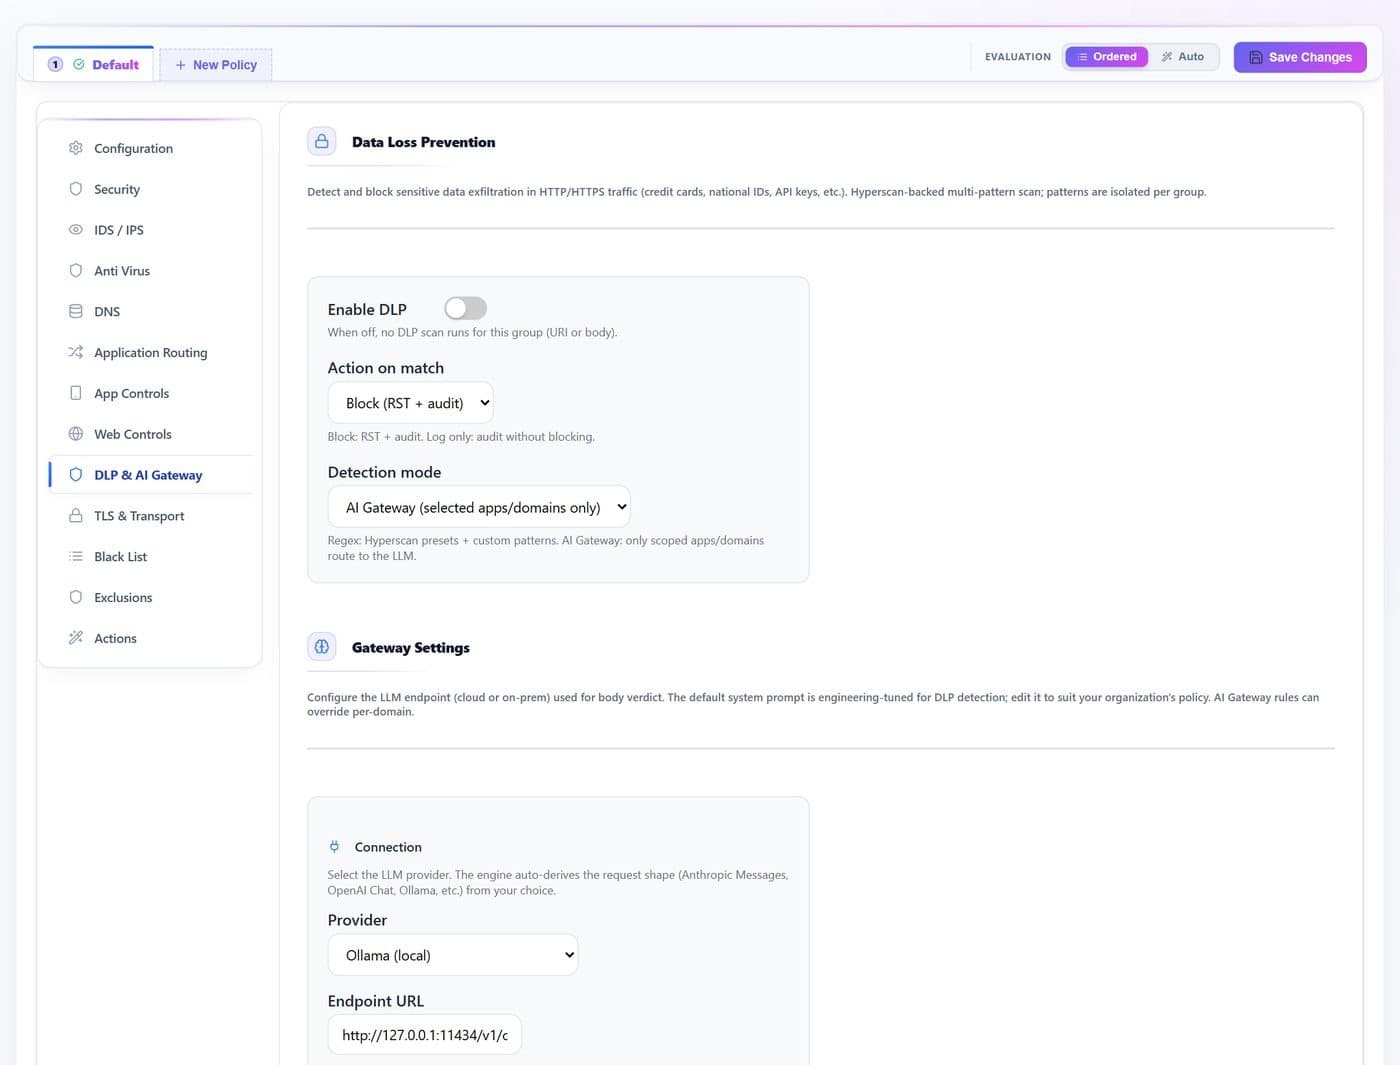
Navegador, SDK o script, agente autónomo, cliente MCP, o ninguno de estos: cada petición se sitúa en una clase antes de elegir una acción.
El agente de usuario, la forma del envoltorio de la petición y la dirección a la que se envía: un punto final de API en crudo y una superficie de chat se distinguen.
Una petición que lleva definiciones, llamadas o resultados de herramientas es lo que convierte a un asistente en algo que actúa. Puede permitirse, registrarse o rechazarse solo por ese motivo.
El acceso programático a un proveedor que nadie aprobó es un caso propio, distinto de que alguien abra el mismo sitio en un navegador.
Marcar reenvía la petición y la registra con un motivo y una clase de sensibilidad en la página de actividad de IA, de modo que una clase puede vigilarse durante una semana antes de que nadie decida bloquearla.
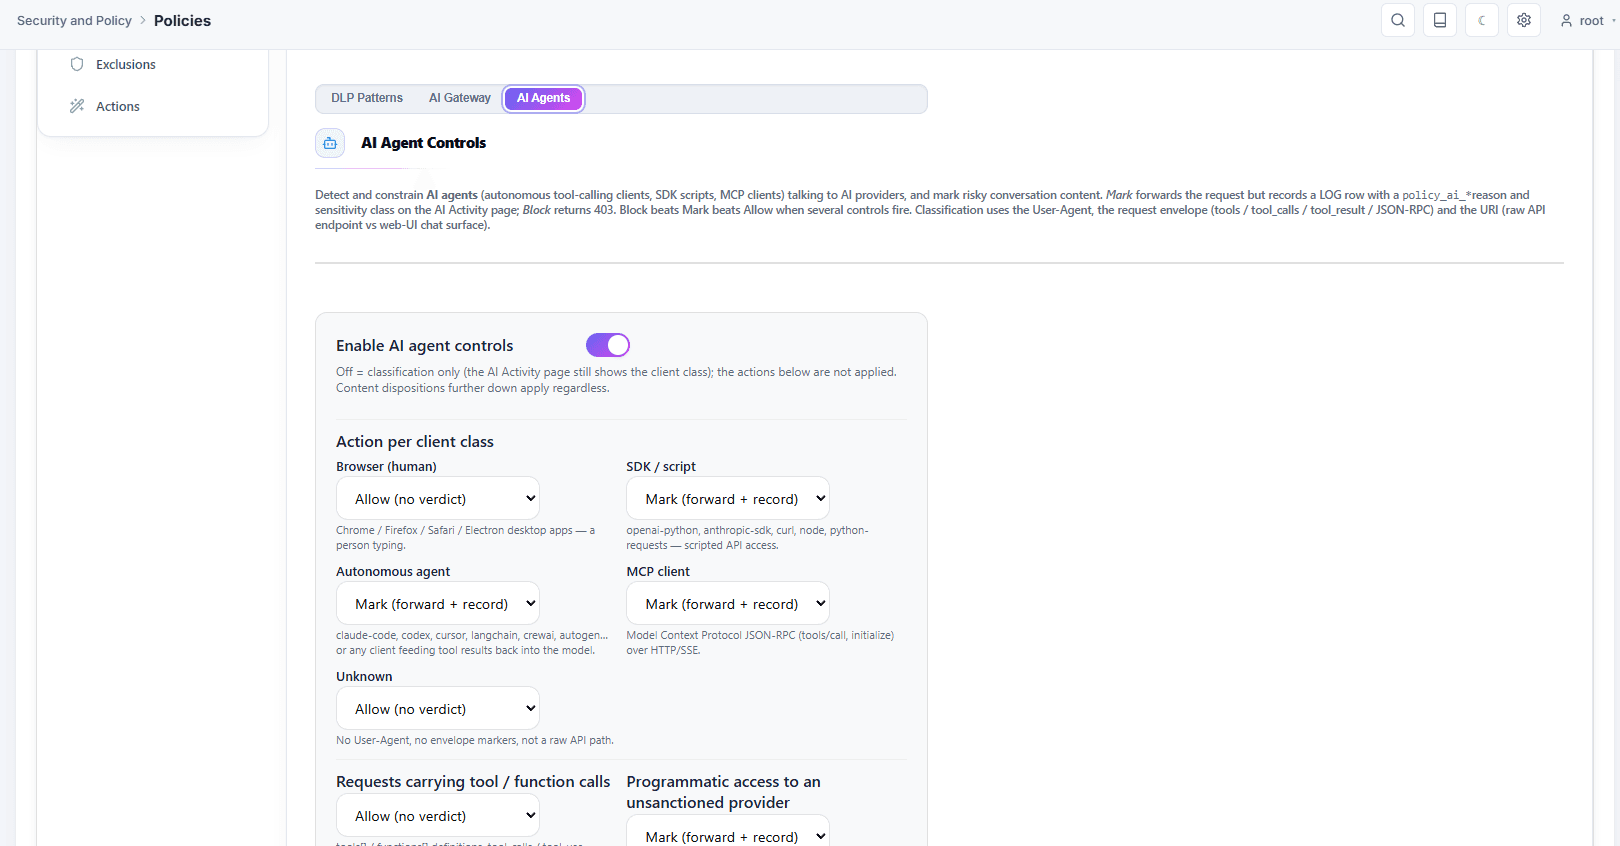
Números de tarjeta, secretos, datos sanitarios y financieros, y formatos de identidad nacional de veintidós países.
Un archivo adjunto a un formulario web y un párrafo pegado en un chat son el mismo riesgo.
El registro nombra la regla, qué se detectó y dónde, sin conservar el contenido en sí.
Un control que deja pasar el tráfico cuando no puede evaluarlo no es un control en el camino que importa.
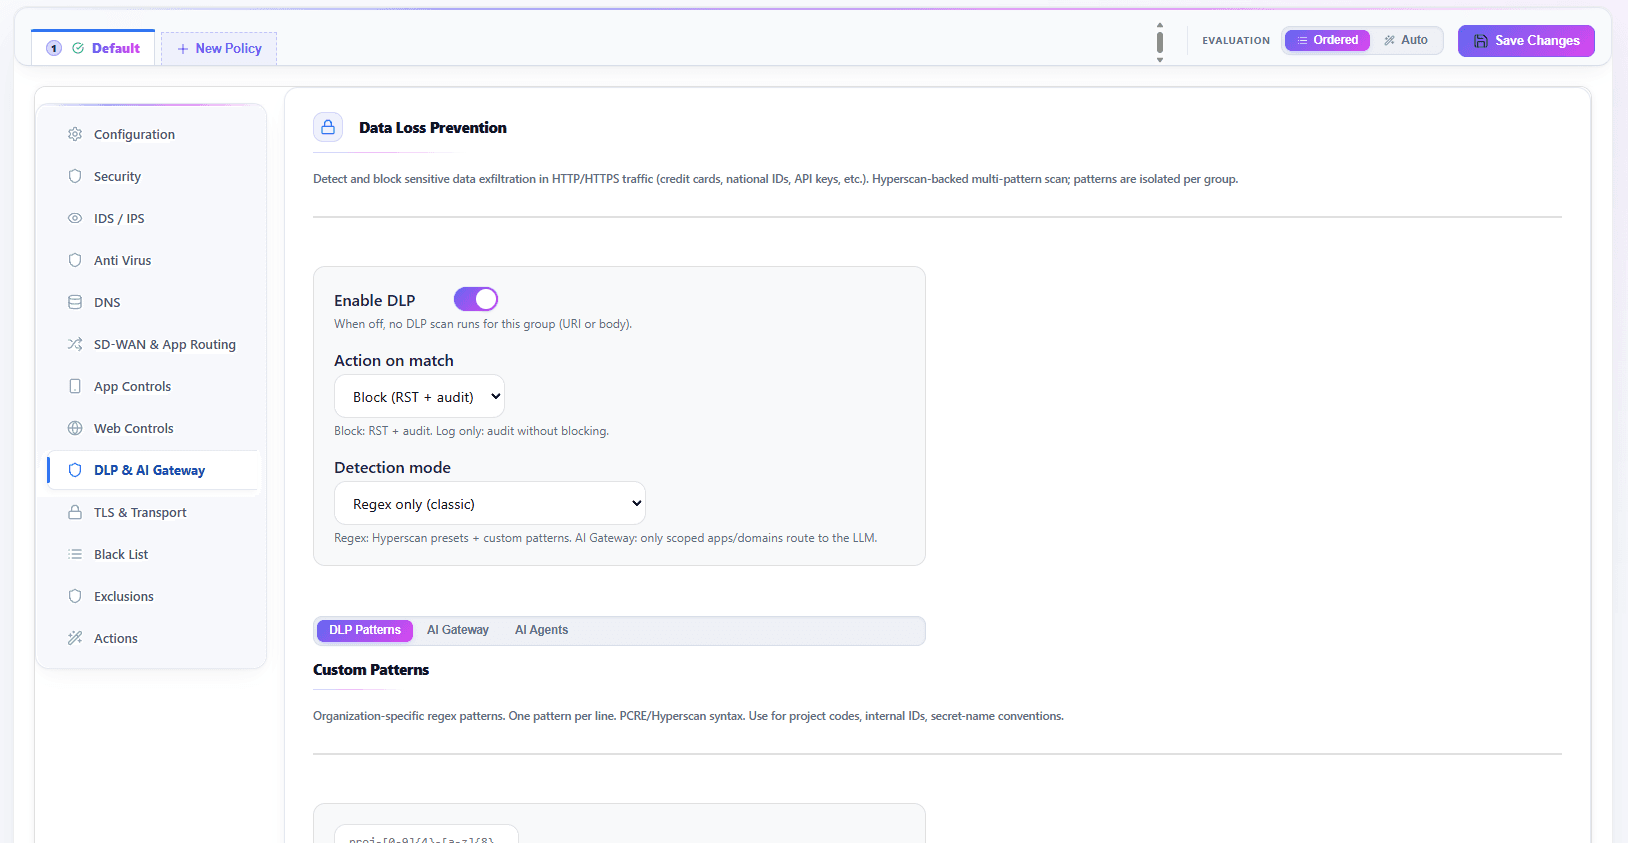
Un portátil gestionado y un móvil personal comparten subred y son idénticos para una regla basada en la dirección. Para un dispositivo remoto inscrito, su propio Intune o CrowdStrike dice si está sano.
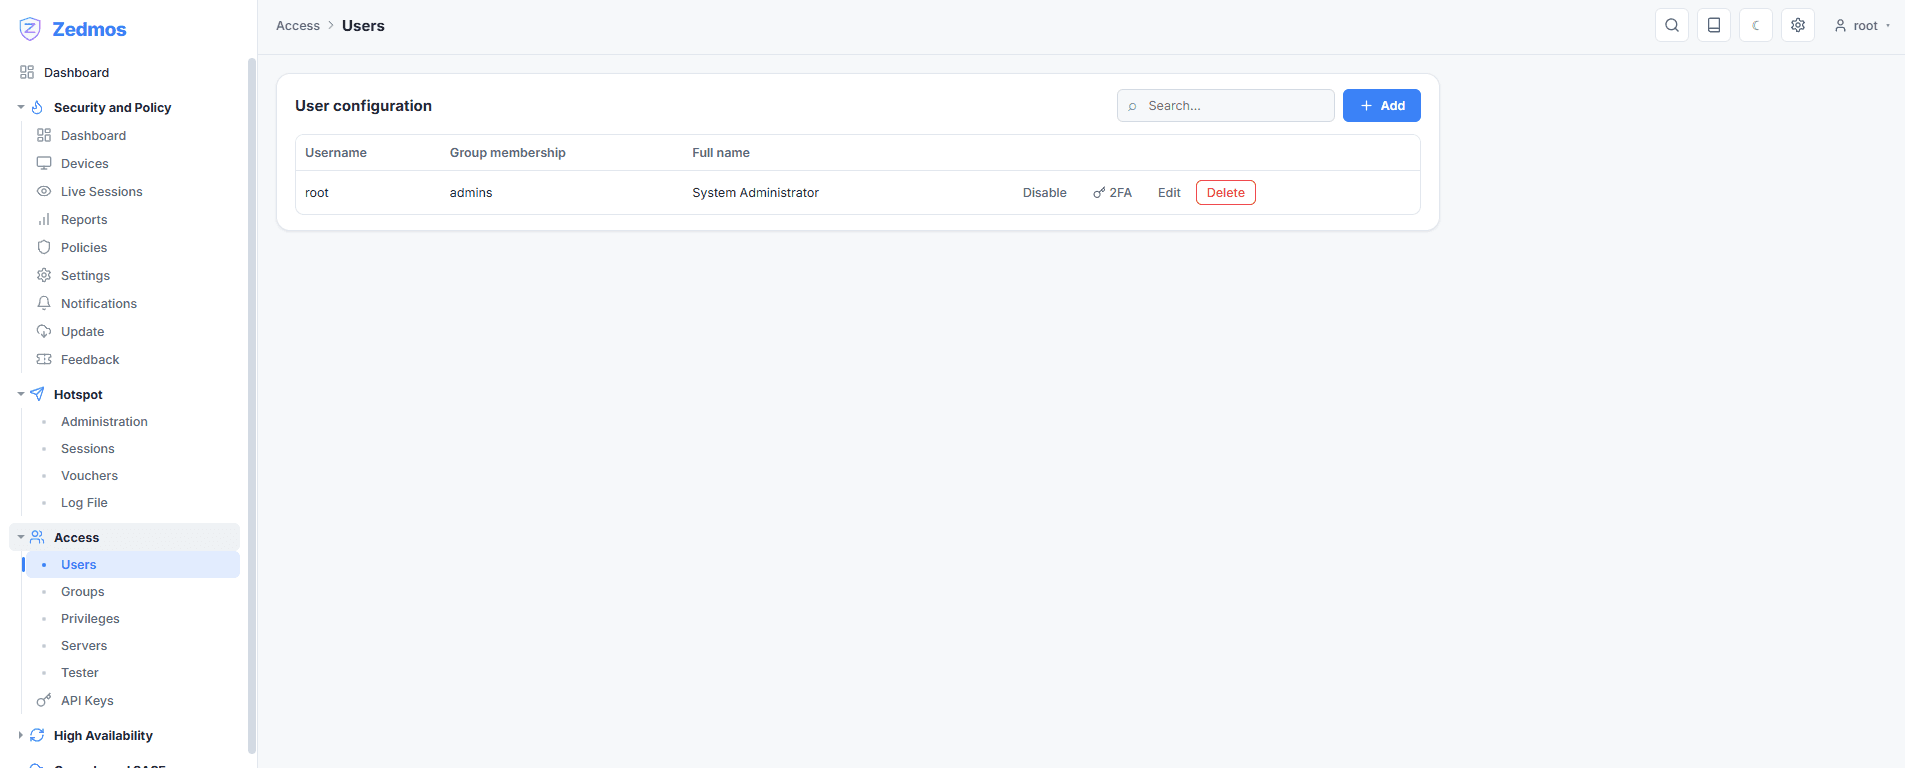
Active Directory, Entra ID o SCIM, y, para una persona remota, su propio proveedor OpenID Connect en la inscripción. Un permiso sigue a la persona, no a su concesión de DHCP.
Un dispositivo limitado a lo que necesita para arreglarse es un dispositivo que todavía puede arreglar.
Reglas distintas para una red de invitados, un segmento de servidores y las horas fuera de la jornada.
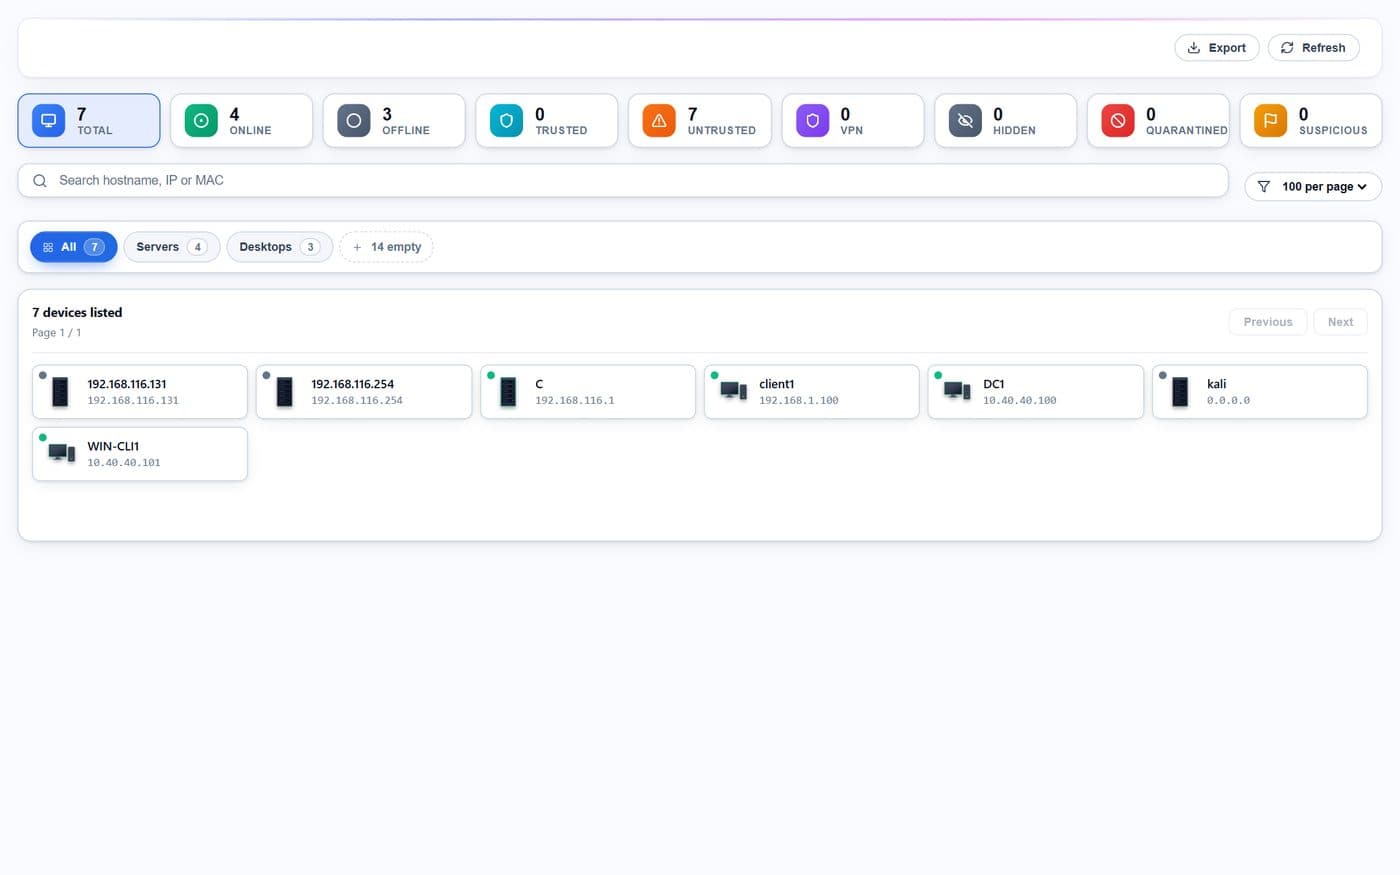
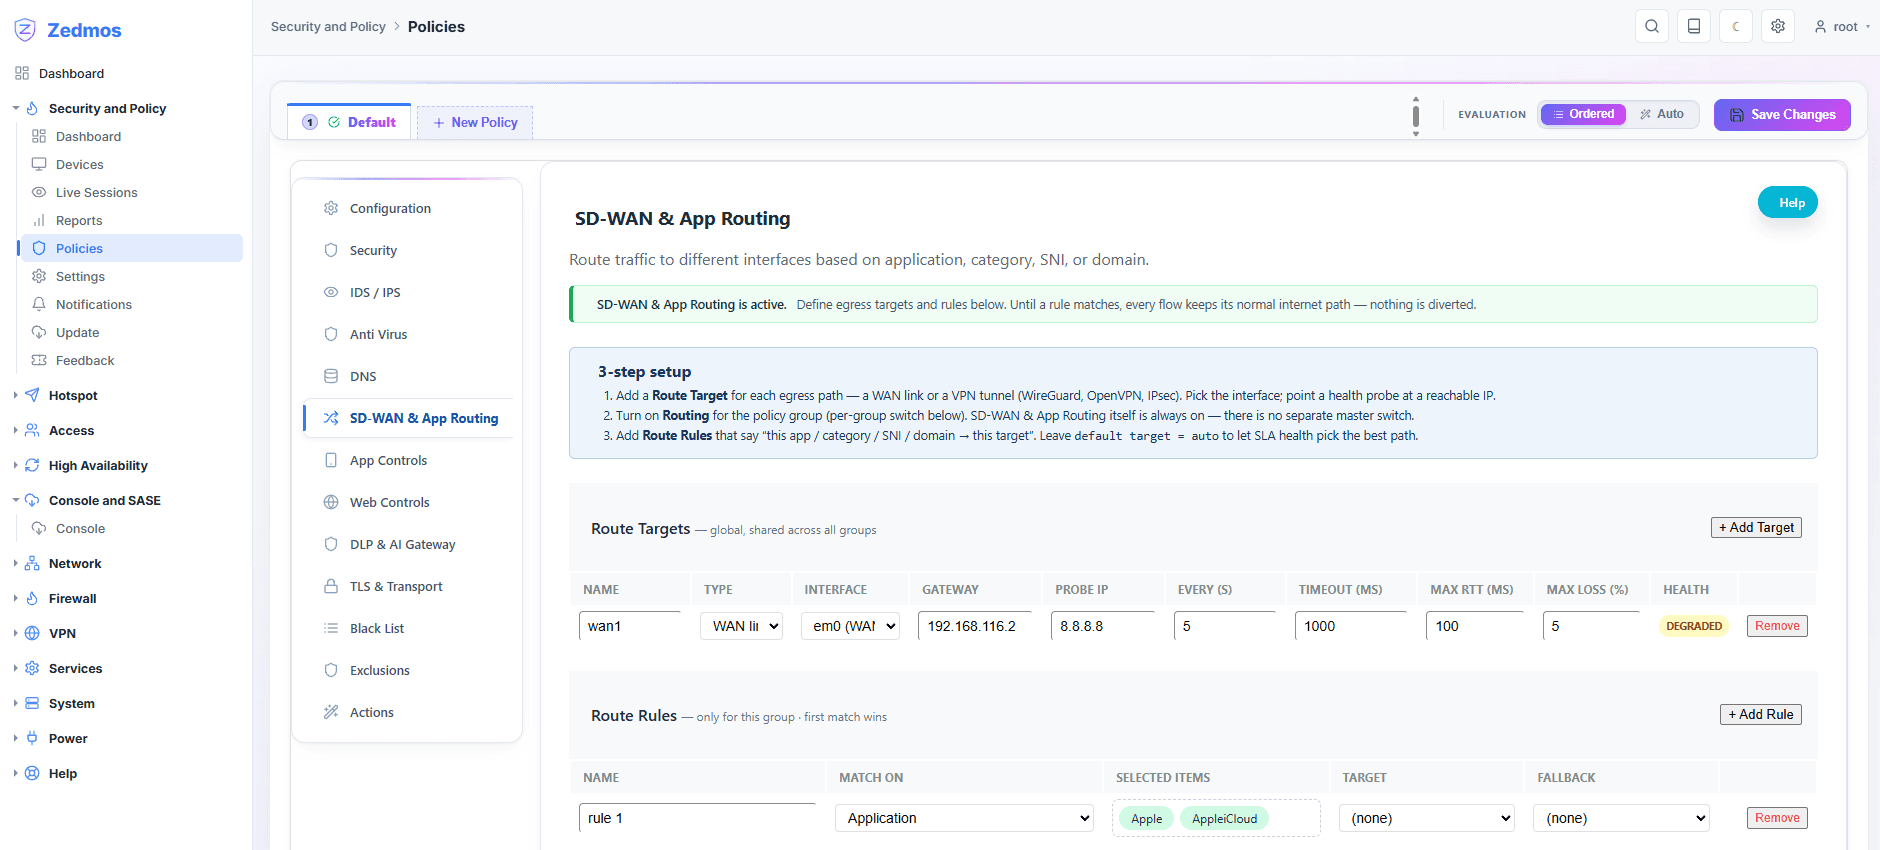
Puntuado por pérdida, latencia y fluctuación: un enlace levantado que pierde paquetes no es un enlace sano.
WireGuard, OpenVPN o GRE en cuatro formas —un concentrador, una pareja, túneles directos entre radios, malla completa—, aprovisionadas desde una sola vista de topología en lugar de a mano cortafuegos por cortafuegos.
Una edición de política surte efecto sin descartar un paquete ni interrumpir una sesión.
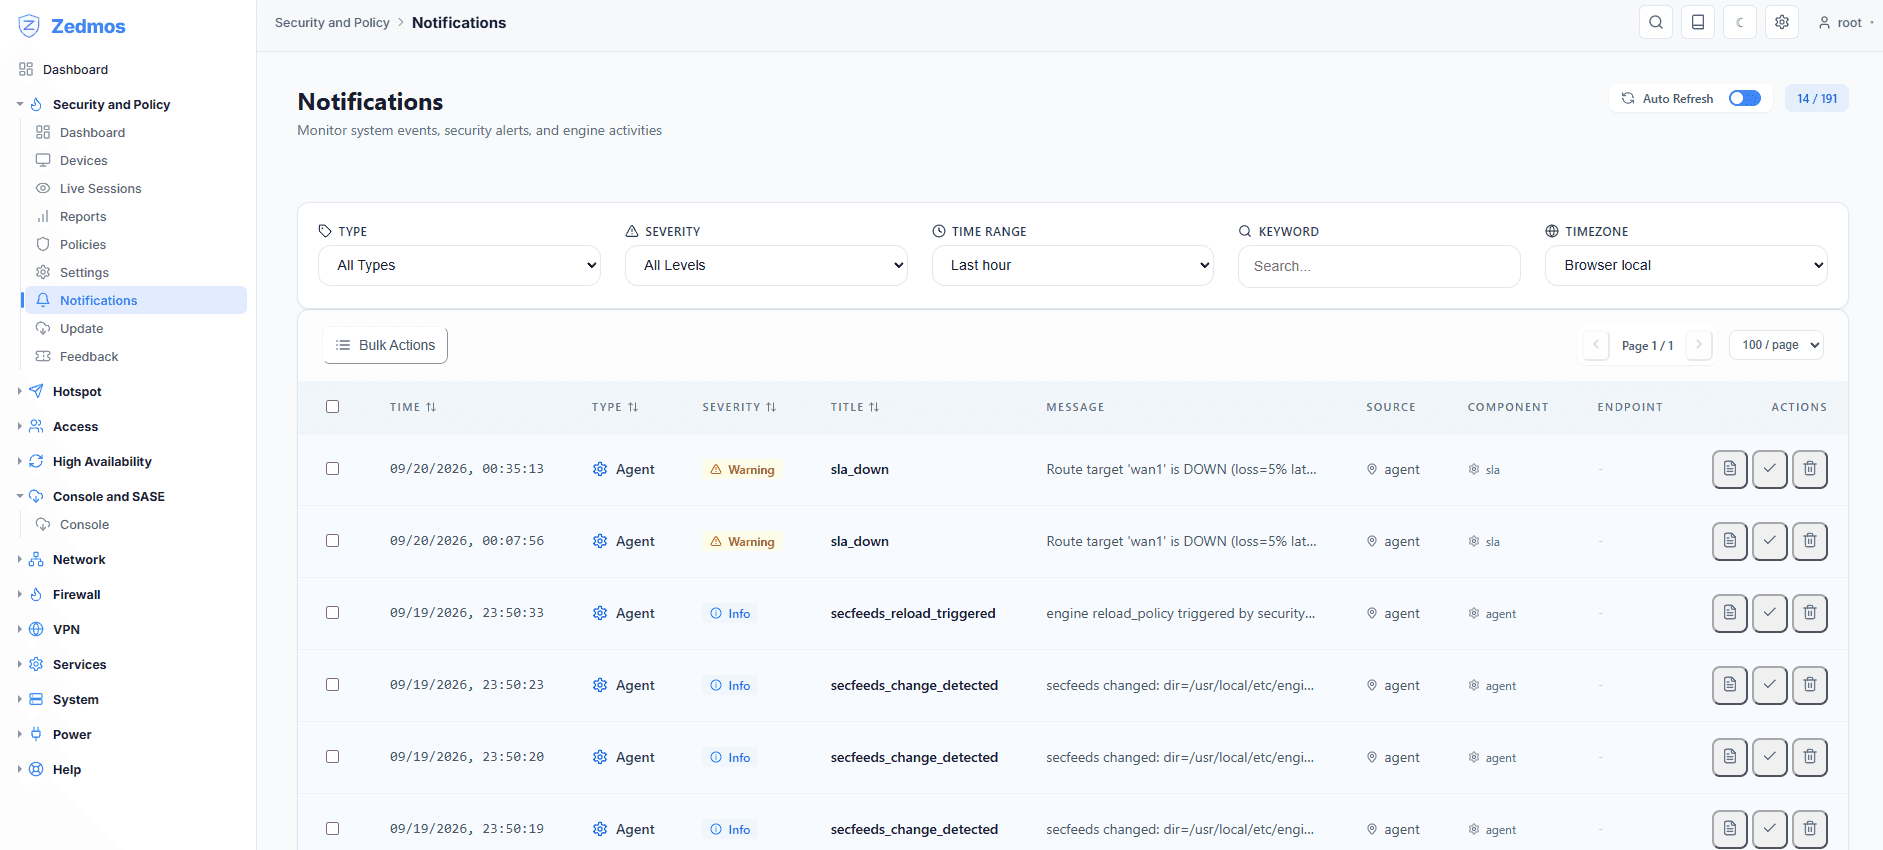
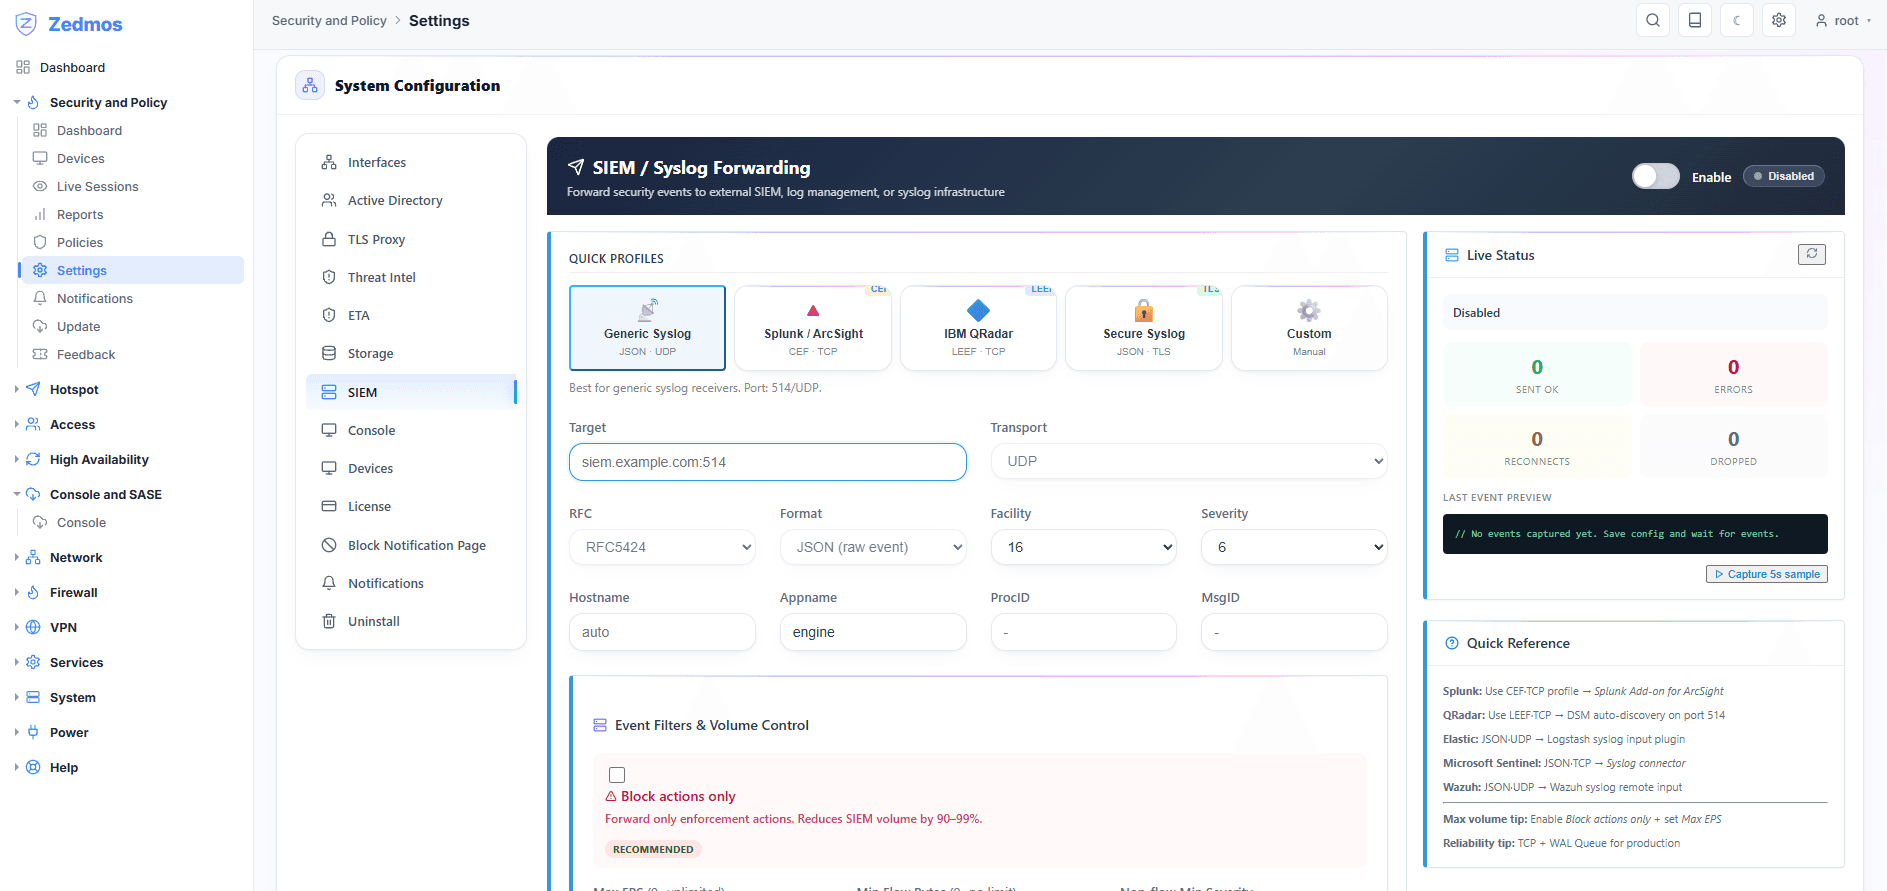
Informes y sesiones en directo en pantalla, y CEF, LEEF o syslog sobre TLS hacia lo que sea que usted tenga.
Tomado de los repositorios de paquetes en lugar de escribirse en esta página, así que no se desvía como lo hace una cadena de versión escrita a mano.
La consola y el cortafuegos se publican con calendarios propios, así que sus números no van a la par. Qué versión ejecuta cada uno de sus cortafuegos está en su consola.
El equipo de un vistazo
Panel · 1 de 11
Carga, memoria, disco y tiempo en marcha junto al estado de los servicios del motor y del enlace con la nube, con el caudal en directo, un gráfico de tráfico por interfaz y las principales aplicaciones, hosts remotos y dispositivos.
El tráfico se clasifica, se inspecciona y se decide en el mismo equipo que lo enruta. Ningún paquete, ninguna carga útil y ningún registro de sesión se envían a Zedmos.
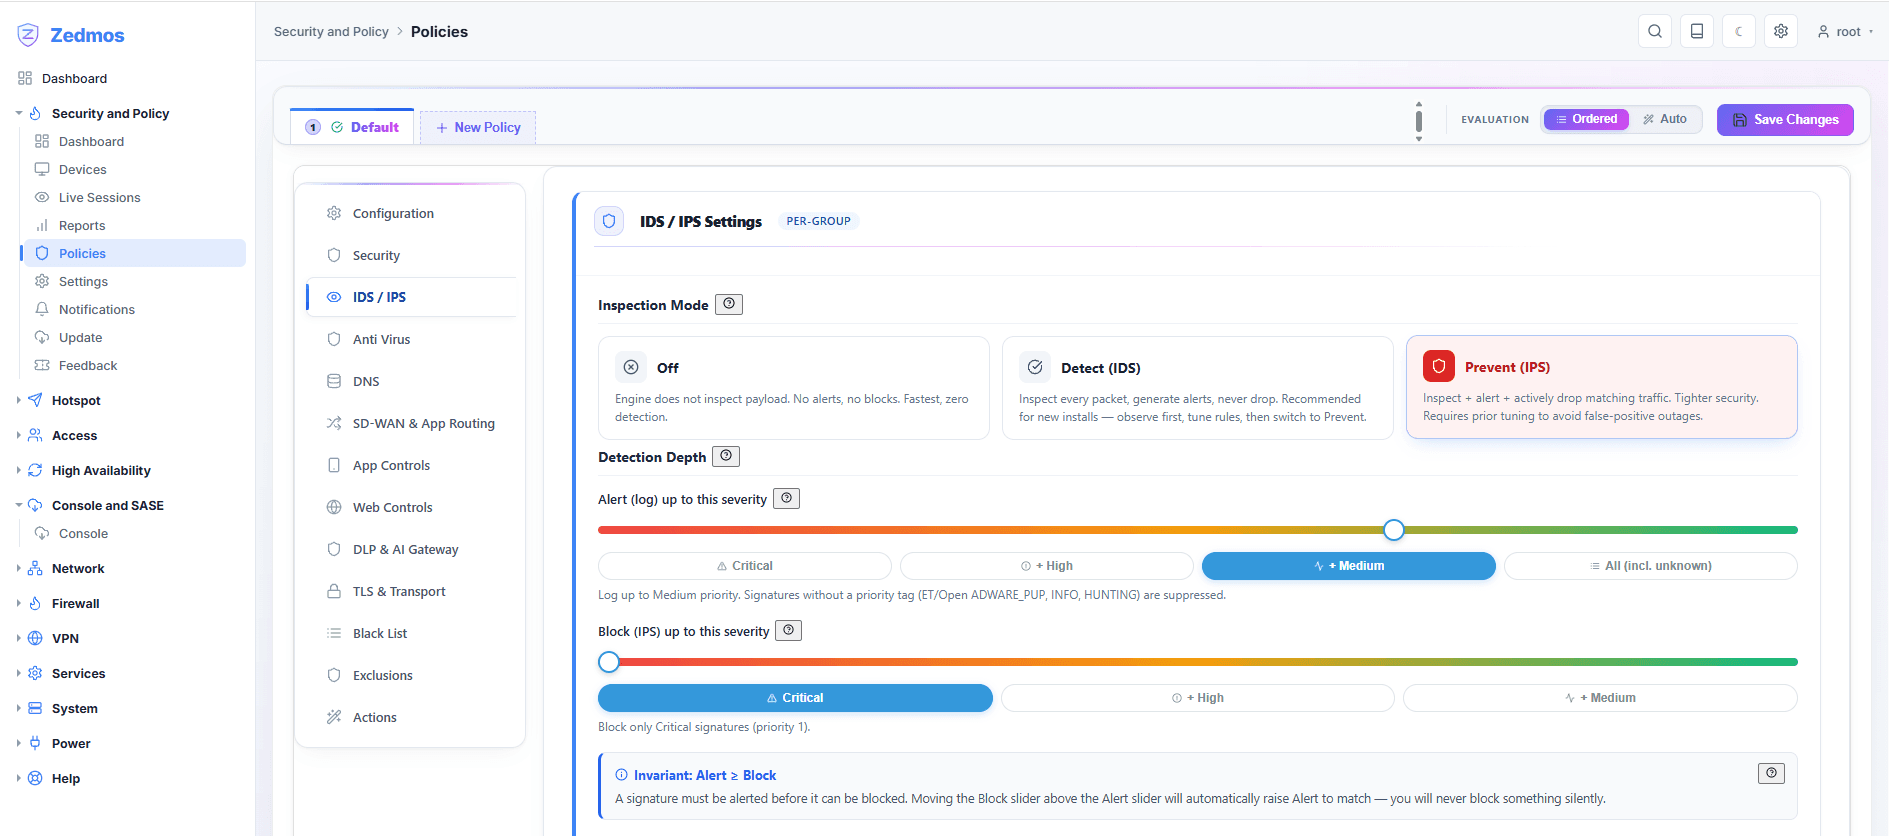
Las aplicaciones, las categorías, los dominios, los usuarios, los grupos, los dispositivos y las zonas seleccionan el tráfico; dieciséis acciones deciden qué le ocurre. El mismo modelo en ambas plataformas.
Inspección TLS con huellas e interceptación selectiva, más visibilidad y control sobre QUIC, DNS sobre TLS y DNS sobre HTTPS.
Cuatro exámenes con objetivos publicados, una nota de corte y una credencial que cualquiera puede verificar con el número. Un partner o un fabricante de equipos puede montar una práctica sobre esto y no sobre la familiaridad de una sola persona.
ZCA-101
Fundamentos: qué hace el motor, dónde se sitúa en la red y el vocabulario que da por supuesto el resto del itinerario. A su ritmo, y la puerta de entrada a todas las demás credenciales.
60 · 90 min · 70% para aprobar · 24 meses de validez
ZCP-201
La certificación de trabajo: instalarlo, situarlo correctamente, escribir políticas que hagan lo que usted quería, leer los informes y mantenerlo actualizado. Da por supuesto tiempo de práctica con un equipo real.
80 · 120 min · 75% para aprobar · 24 meses de validez
ZCS-SASE-301
Multisede y acceso remoto: diseño de la superposición, elección del concentrador, comportamiento ante la conmutación, inscripción por usuario y las decisiones de enrutado que se derivan. Da por supuestos el ZCP y un parque multisede en marcha.
60 · 90 min · 78% para aprobar · 24 meses de validez
ZCS-MSP-302
Operar muchos clientes desde una consola: ámbitos de inquilino y de acceso, inscripción a escala, plantillas de políticas y la deriva que producen, derechos y facturación, y mantener el incidente de un cliente dentro del parque de ese cliente. Da por supuestos el ZCP y un despliegue multiinquilino en marcha.
60 · 90 min · 78% para aprobar · 24 meses de validez
Una página por cada producto instalado, construida a partir de los documentos propios de ese fabricante y de registros públicos: licencias, ciclo de vida, administración, jurisdicción e historial de explotación, cada fila con su fuente.
Esta página expone el argumento. Estas otras dicen cómo se hace en la práctica, pantalla a pantalla y ajuste a ajuste.
La propia cadena de inspección: la vía rápida, la clasificación, la evaluación de políticas y la capa de transmisión.
Cada capacidad con su propia página: cómo funciona, qué hay debajo y con qué cifras se mide.
De un equipo en blanco a un motor en marcha, paso a paso.
El manual del operador: la instalación, la consola, la primera configuración, cada página del panel de administración y ejemplos resueltos, con capturas del producto en funcionamiento.
Un cortafuegos de nueva generación completo: ZedmOS, un sistema operativo basado en FreeBSD, el motor de inspección en línea de Zedmos unido directamente a las interfaces, y un modelo de políticas que decide una vez por sesión. Se instala desde una imagen en el hardware x86 que usted elija.
No. El tráfico se clasifica, se inspecciona y se decide en el propio equipo que lo enruta. Ningún paquete, carga útil ni registro de sesión se envía a Zedmos. La consola distribuye políticas y recoge registros; no está en la ruta de los paquetes.
Clasificación de más de 200 protocolos, detección y prevención de intrusiones que lee el formato de reglas de Suricata, inspección TLS con huellas JA3/JA4 y descifrado selectivo, control de QUIC, DNS sobre TLS y DNS sobre HTTPS, prevención de fuga de datos con 69 detectores, una pasarela de IA, enrutado por aplicación entre enlaces, y superposiciones WireGuard, OpenVPN y GRE. Un solo modelo de políticas con 16 acciones y 26 categorías de amenaza.
Por cortafuegos, sin hardware en la licencia. Tres niveles: Free (tres cortafuegos durante treinta días), Team (por cortafuegos) y MSP (multiinquilino, cortafuegos ilimitados, facturado mensualmente a mes vencido). Los precios se presupuestan a petición. Una licencia caducada deja la consola en solo lectura y nunca detiene el cortafuegos.
Zedmos es software sobre hardware de su propiedad, no un equipo con un paquete de suscripción; la administración es autoalojada o alojada en Fráncfort, no en una nube del fabricante; el fabricante es alemán y responde bajo el derecho de la UE; y el historial de explotación está publicado: cero entradas en el catálogo CISA Known Exploited Vulnerabilities. Las páginas de comparación ponen los propios documentos de cada fabricante junto a Zedmos, con una fuente para cada fila.
Sí. El mismo motor se instala como paquete en un equipo OPNsense o pfSense CE que ya tenga. Las reglas, interfaces, NAT y VPN existentes quedan intactas, y se desinstala desde la página de ajustes en un solo paso.
Demostración y precios: info@zedmos.com
Solicitar una demostración