No queremos ser su SIEM
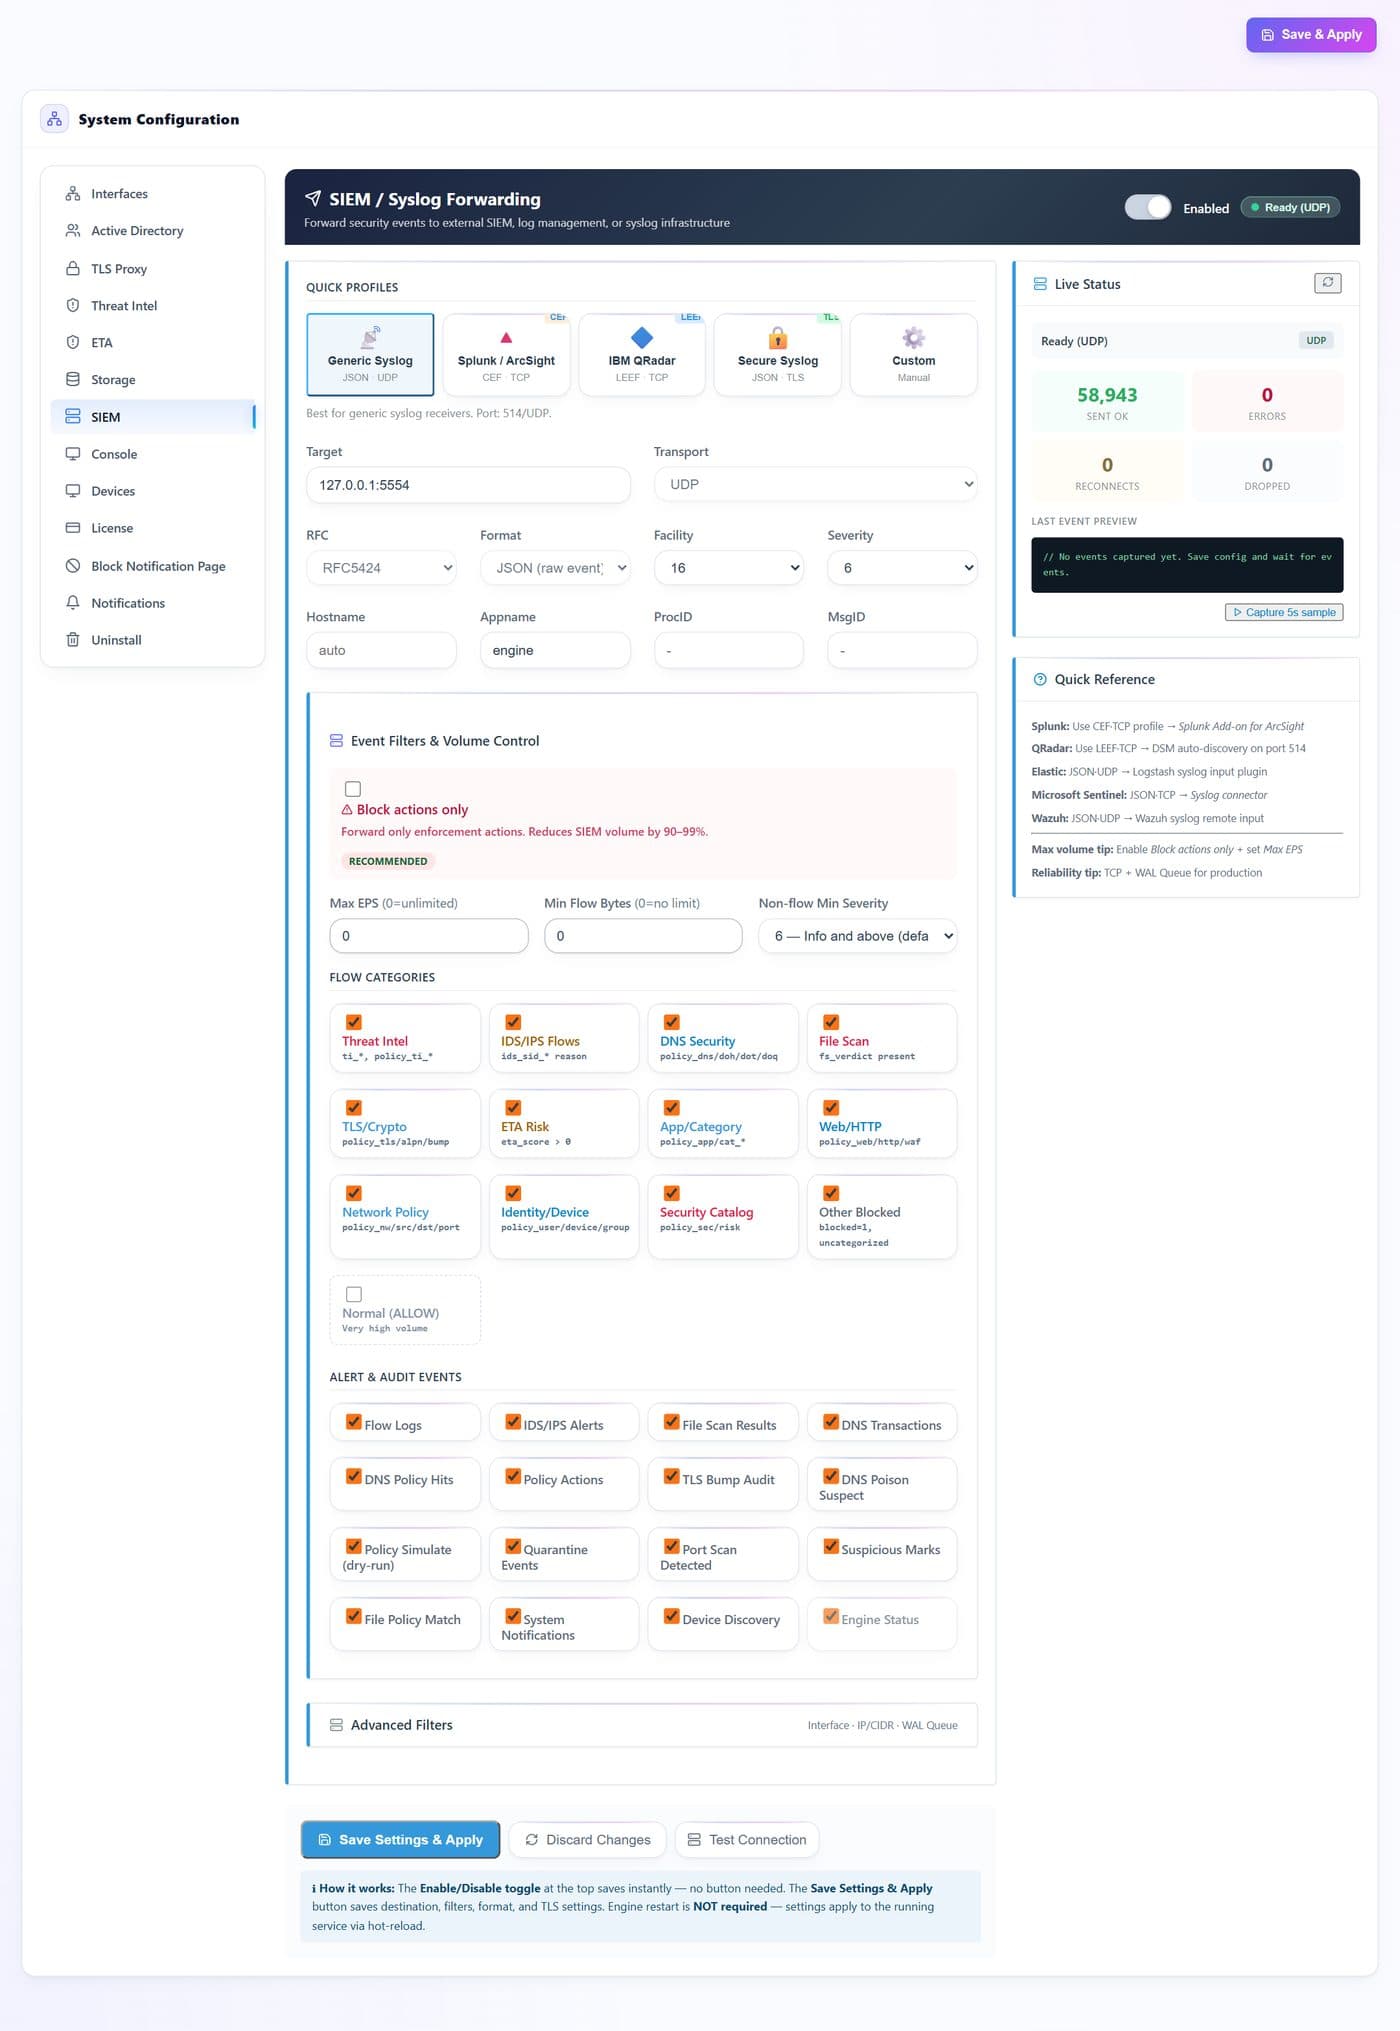
El almacenamiento, la correlación entre fuentes, la búsqueda de amenazas y la gestión de casos son tarea de su plataforma, y ya la ha pagado. La nuestra es ser la fuente mejor educada que tenga dentro: CEF para Splunk y ArcSight, LEEF 2.0 para QRadar, JSON estructurado, RFC 5424 o 3164, sobre UDP, TCP o TLS en el 6514, o directamente a un punto final bulk de Elasticsearch donde no se quiera un salto por syslog.
Un registro con el que se puede cerrar un ticket
El evento lleva la decisión y la regla que hay detrás —la política y el grupo que coincidieron, el identificador de la regla, la aplicación y la categoría, el SNI, la consulta DNS que se hizo, la URI, la interfaz, el recuento de bytes— y el usuario y el dispositivo a los que pertenecía el flujo, resueltos en la propia máquina a partir del directorio y de la identidad de la VPN. La primera pregunta tras una alerta es quién, y ya está respondida en el registro.
Usted decide por qué se factura su SIEM
El filtrado ocurre antes de que el evento salga del cortafuegos: por tipo de evento, categoría de flujo, gravedad mínima, tamaño mínimo, subred de origen, interfaz, o solo los flujos bloqueados, con un techo de eventos por segundo por encima de todo ello. El volumen de ingesta se convierte en un mando que usted fija por cliente en lugar de en el precio de activar la inspección.
Sin un hueco mientras el colector está caído
Cuando el destino deja de responder, el sumidero escribe a disco por adelantado y reproduce el atraso en cuanto vuelve, dentro de un límite de tamaño que usted fije. Un evento descartado por el techo que usted eligió se cuenta aparte de uno que no se pudo enviar, así que un tope deliberado nunca se lee como una caída.
Cada cliente informa donde ese cliente quiera
El destino de exportación es por cortafuegos. Un cliente que tiene su propio SIEM lo conserva; un cliente al que vigila de forma centralizada envía al suyo; un parque cogestionado envía a los dos. Nada se canaliza a través de un tenant del fabricante, porque no hay ningún tenant del fabricante en el camino.
Un analista ve un solo cliente
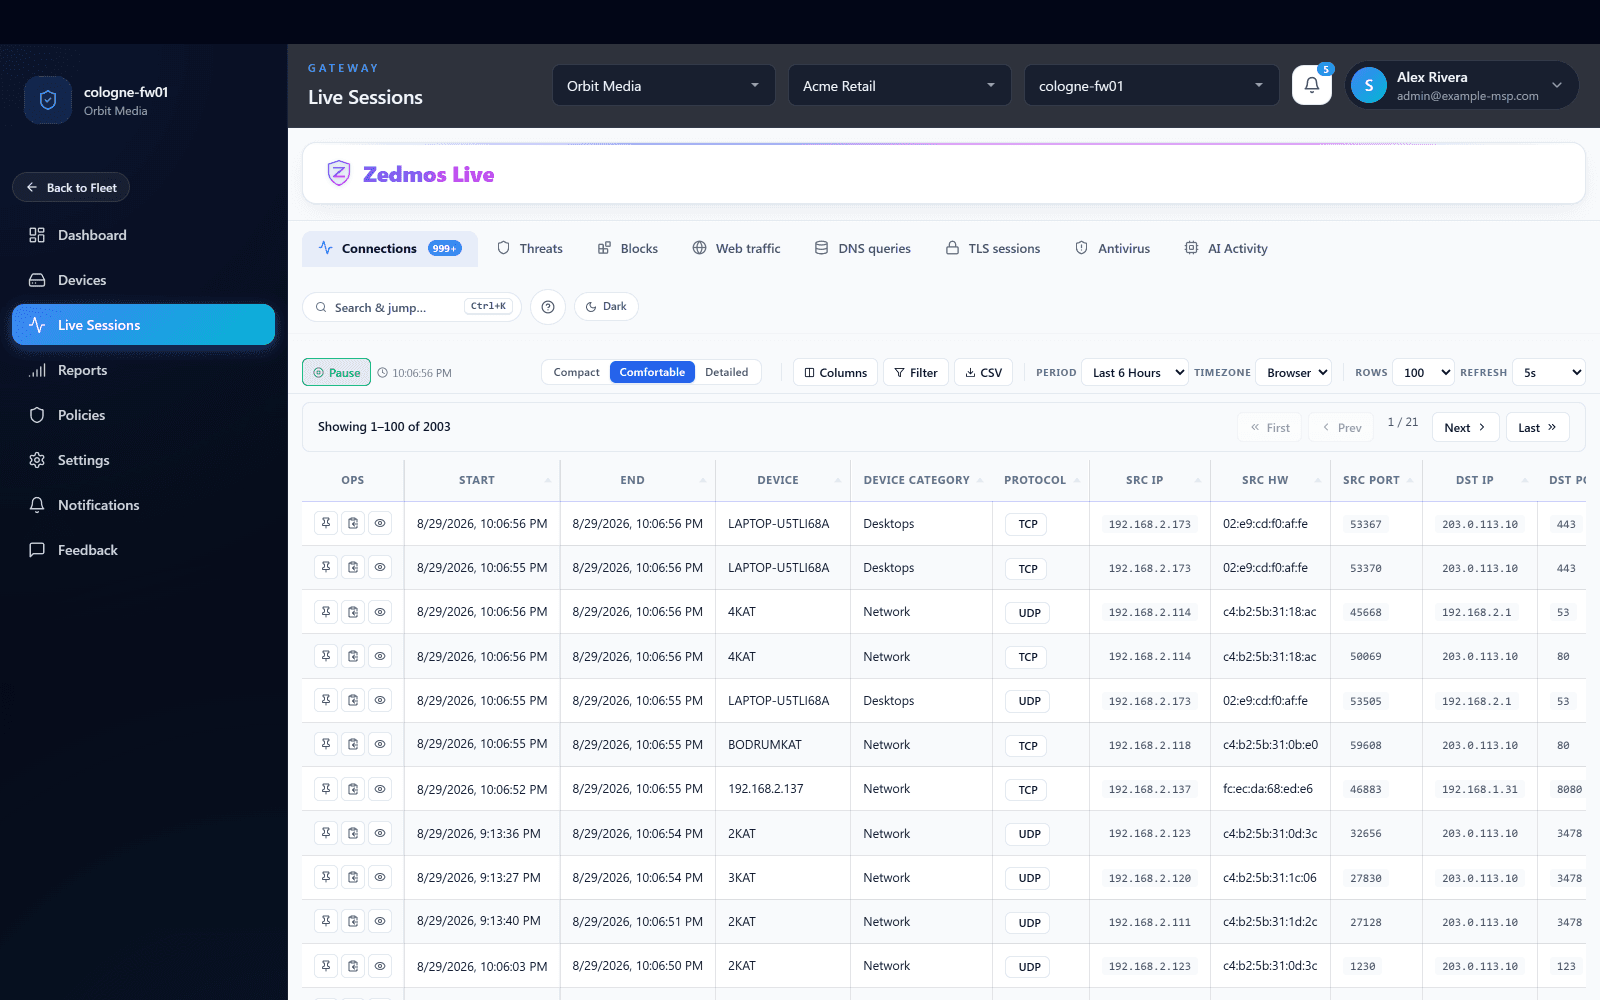
El acceso es un rol —propietario, administrador u observador— concedido en el inquilino, en la sucursal o en una sola pasarela. Un analista de primer nivel puede acotarse a un cliente, o a una sede dentro de él, y la consola no muestra nada al lado. La frontera está en el modelo de datos, no en un filtro que alguien tenga que recordar.
Un cliente se incorpora sin visitar su sede
Un administrador emite un token de instalación de un solo uso ligado al cliente y a una caducidad. El cortafuegos lo presenta en su primer registro, el token se consume y la máquina queda ligada a ese cliente desde entonces. El token se guarda como hash y se muestra una sola vez, de modo que una página de la consola filtrada no regala a nadie una inscripción.
La contención sale de la misma política
La mayoría de los sensores solo pueden avisarle. Más allá de permitir y descartar, este puede poner el dispositivo en cuarentena, ralentizar el origen, escalar, reescribir o enviar un POST a su webhook SOAR, despachado en un hilo de trabajo, de modo que la ruta en línea nunca espera a su automatización y un webhook lento no puede convertirse en un problema de red.
Una caída de la gestión no es una caída de la seguridad
Si la consola no está accesible, o caduca una licencia, cada cortafuegos sigue aplicando la política que ya tiene y sigue escribiendo sus registros. Nada en la ruta de detección depende de que un tenant en la nube siga en pie, y nada se detiene porque lo haya hecho la facturación.