5.9 Sistema
El propio equipo: su identidad, cómo se llega a él, sus certificados, su software, sus copias de seguridad y sus registros.
Settings
General — /system-general
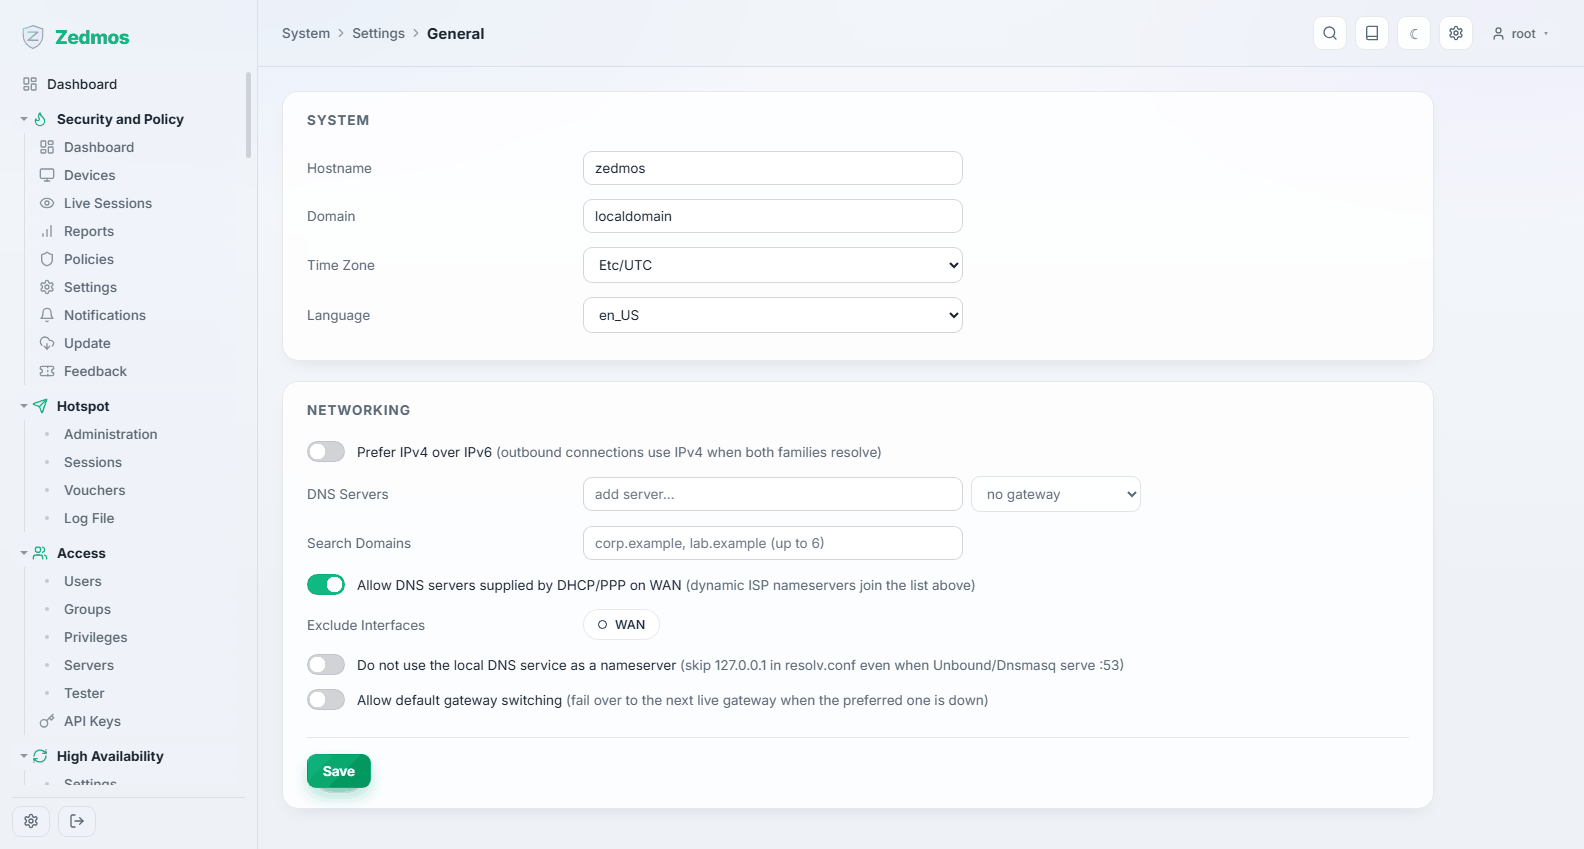
El nombre de host y el dominio, los servidores DNS que usa el propio equipo, la zona horaria y el idioma del panel. El nombre de host es lo que aparece en los registros, en los certificados y en la cabecera de la consola: póngale a la máquina un nombre que siga significando algo dentro de tres meses.
Administration — /system-admin
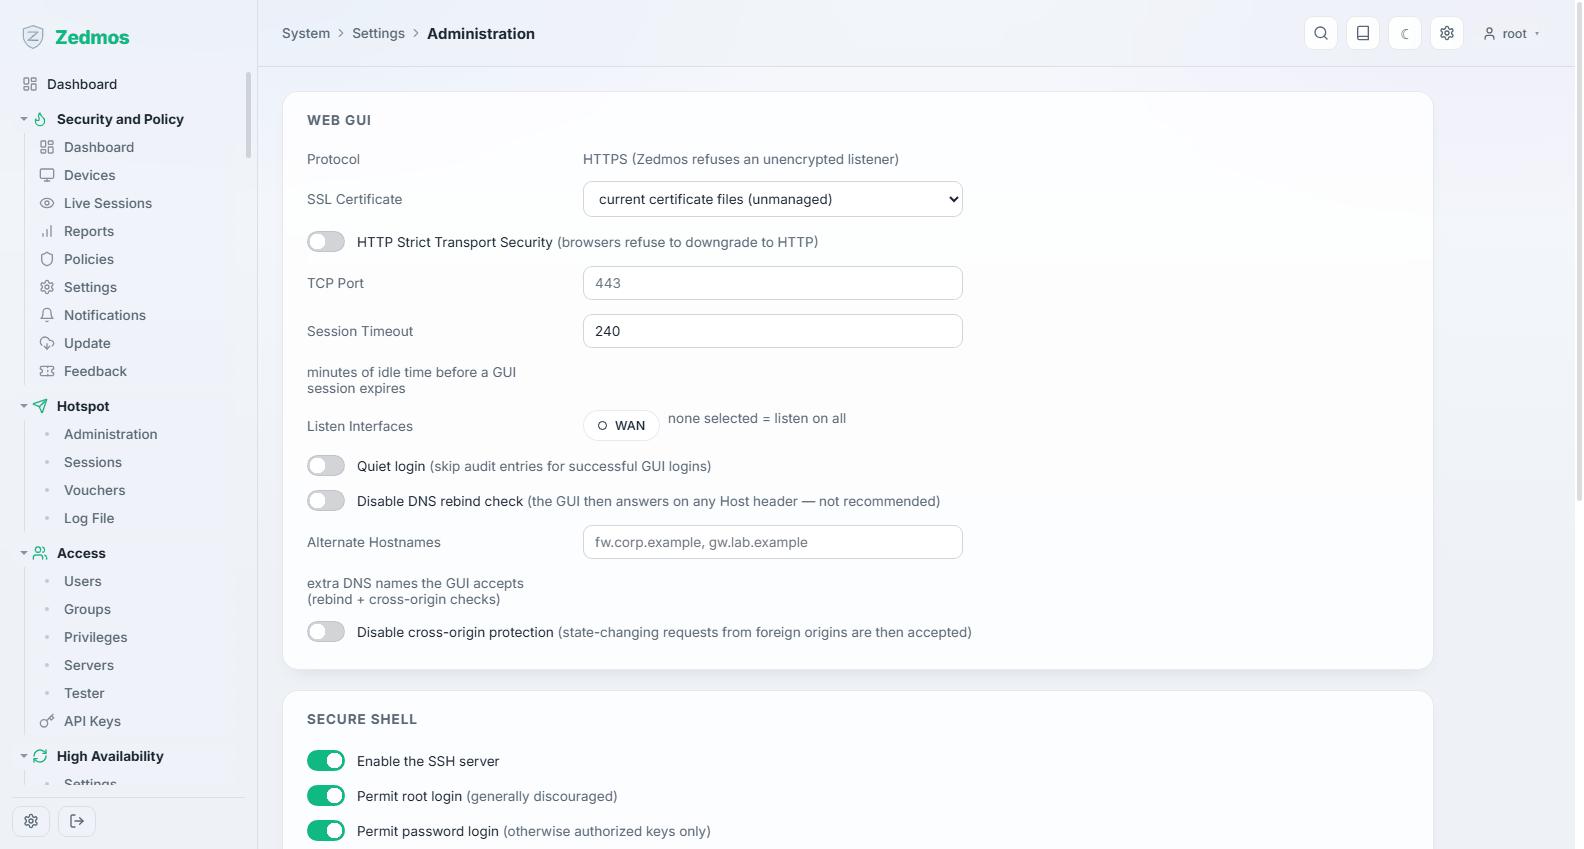
Cómo llegan los administradores al equipo.
Web GUI: el puerto en el que escucha, el certificado que presenta (elija uno de Trust en cuanto tenga uno propio), si el HTTP simple redirige a HTTPS y en qué interfaces responde el panel.
SSH: si funciona el servicio SSH, su puerto, si root puede iniciar sesión y si se aceptan contraseñas.
Un equipo nuevo responde por SSH con el inicio de sesión de root y la autenticación por contraseña activados. Si no usa SSH, desactívelo aquí. Si lo usa, la combinación que merece la pena es: SSH activado, autenticación por contraseña desactivada y una clave pública en la cuenta de cada administrador; así, una contraseña robada no basta para llegar a la máquina.
Cambiar el puerto del panel o sus interfaces surte efecto de inmediato y le cortará la sesión. Sepa cuál es la dirección nueva antes de pulsar Save.
Cron — /m/cron/cron
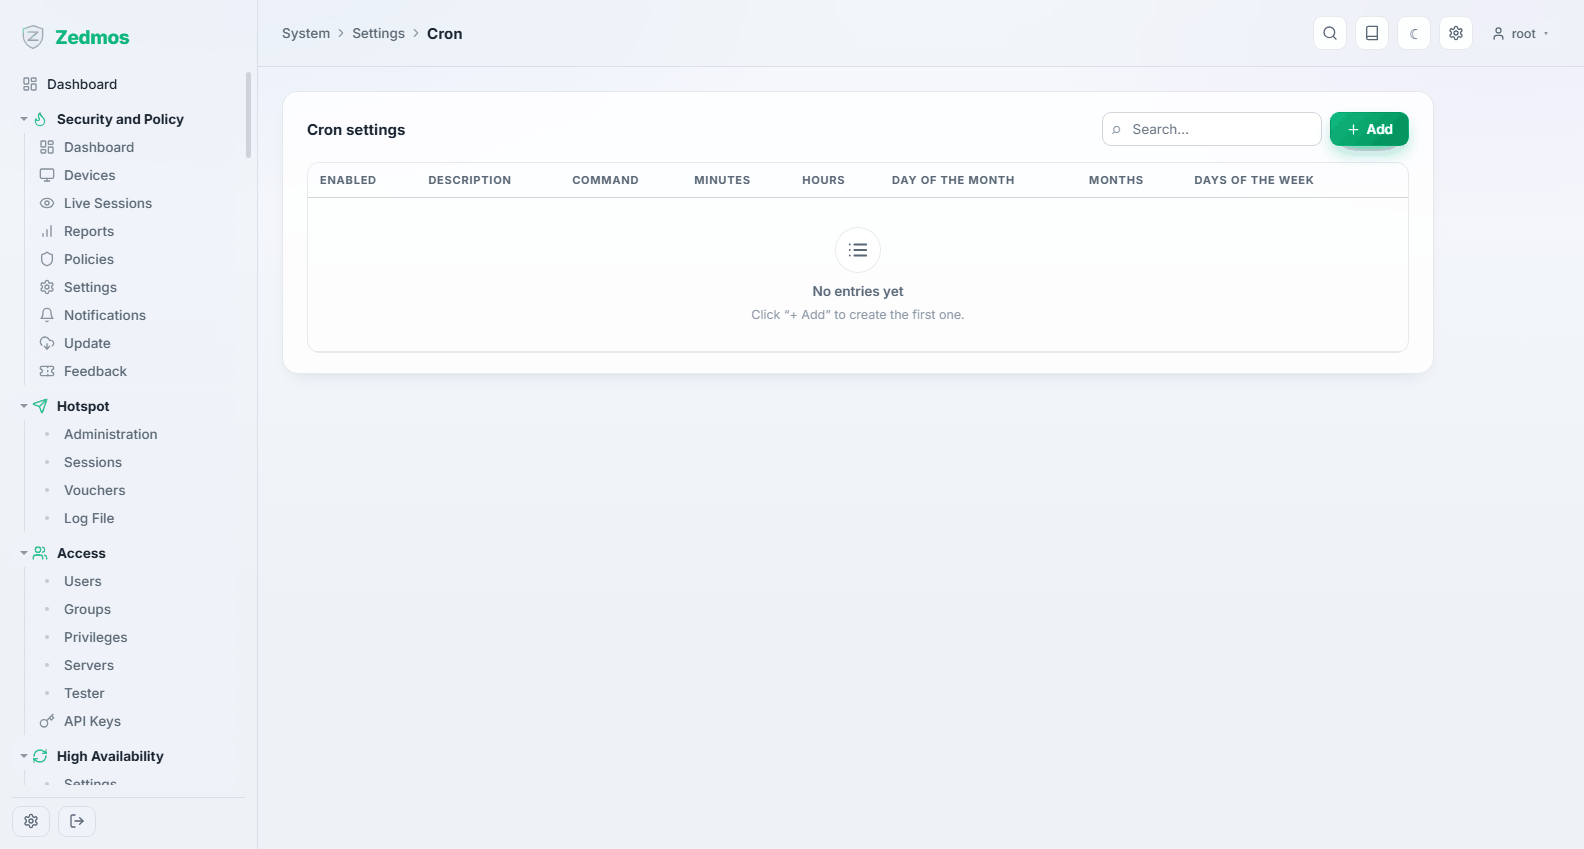
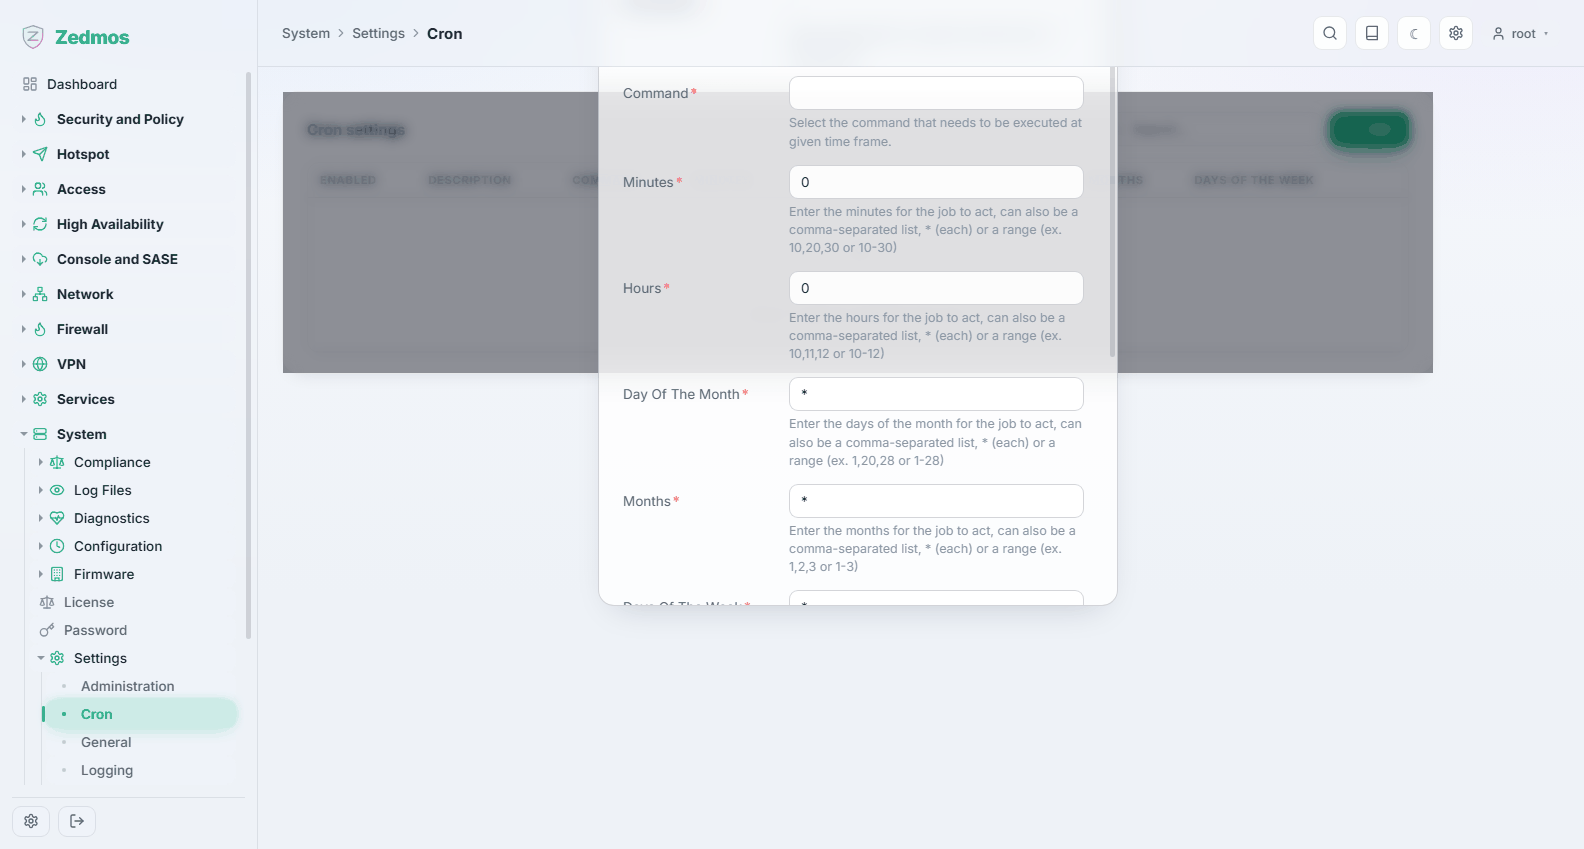
Las tareas programadas que el equipo ejecuta para sí mismo: copias de seguridad, actualización de listas, mantenimiento. Añada las suyas con un horario y la acción que hay que ejecutar.
Logging — /m/syslog/syslog
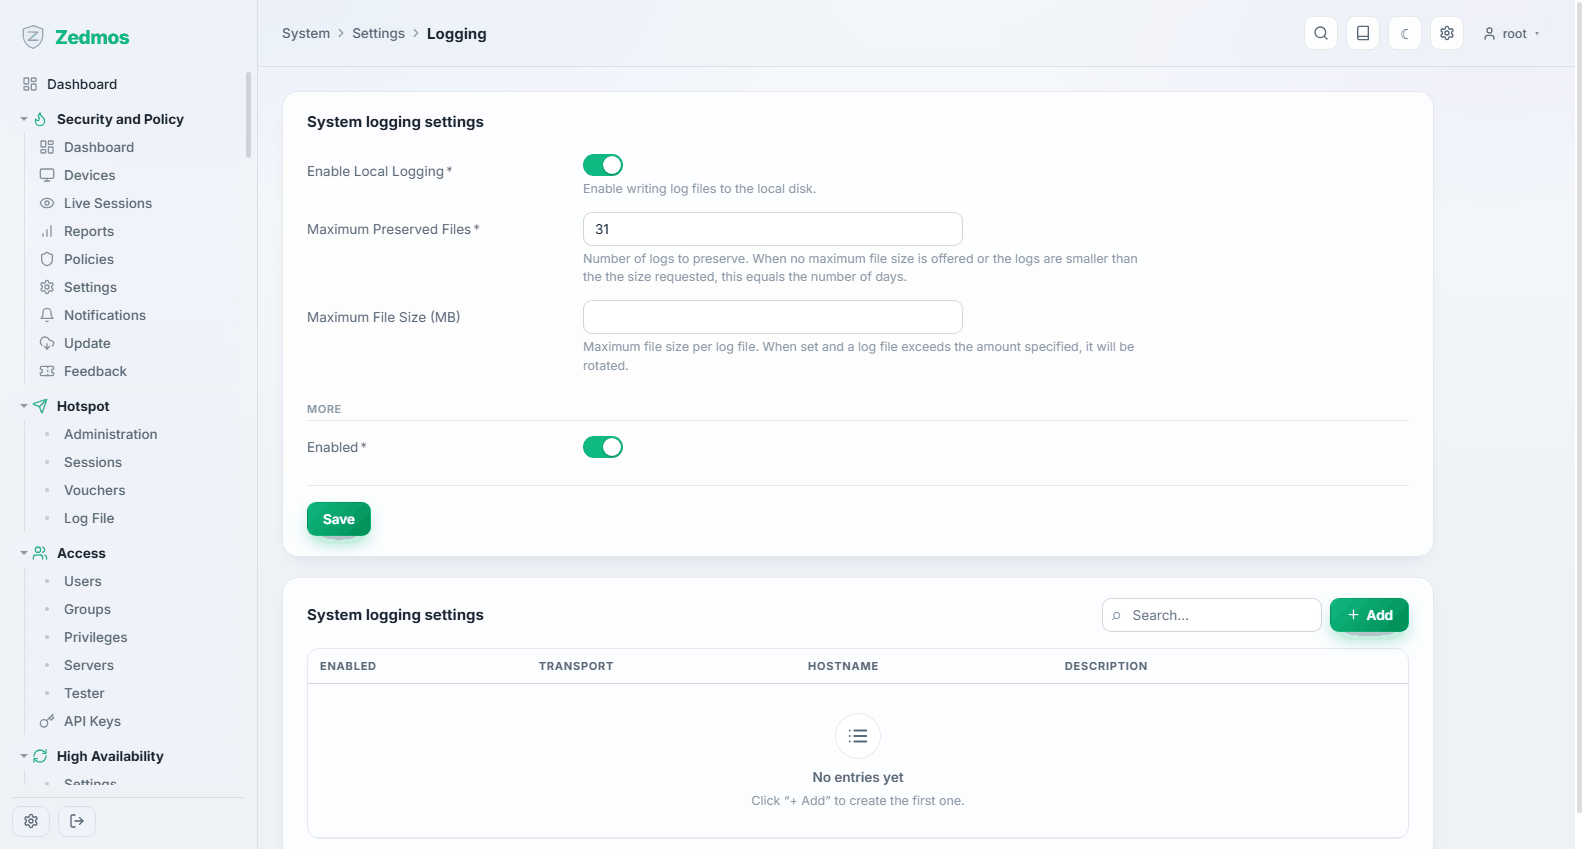
Cuánto se registra, cuánto tiempo se conserva y a qué otros sitios va: los destinos syslog remotos, con el transporte y las categorías que se reenvían.
Envíe los registros fuera de la máquina. Un equipo comprometido o averiado se lleva consigo sus registros locales; un colector remoto es la copia que sobrevive, y en un disco pequeño es el registro remoto lo que le permite mantener corta la retención local.
Miscellaneous — /system-misc
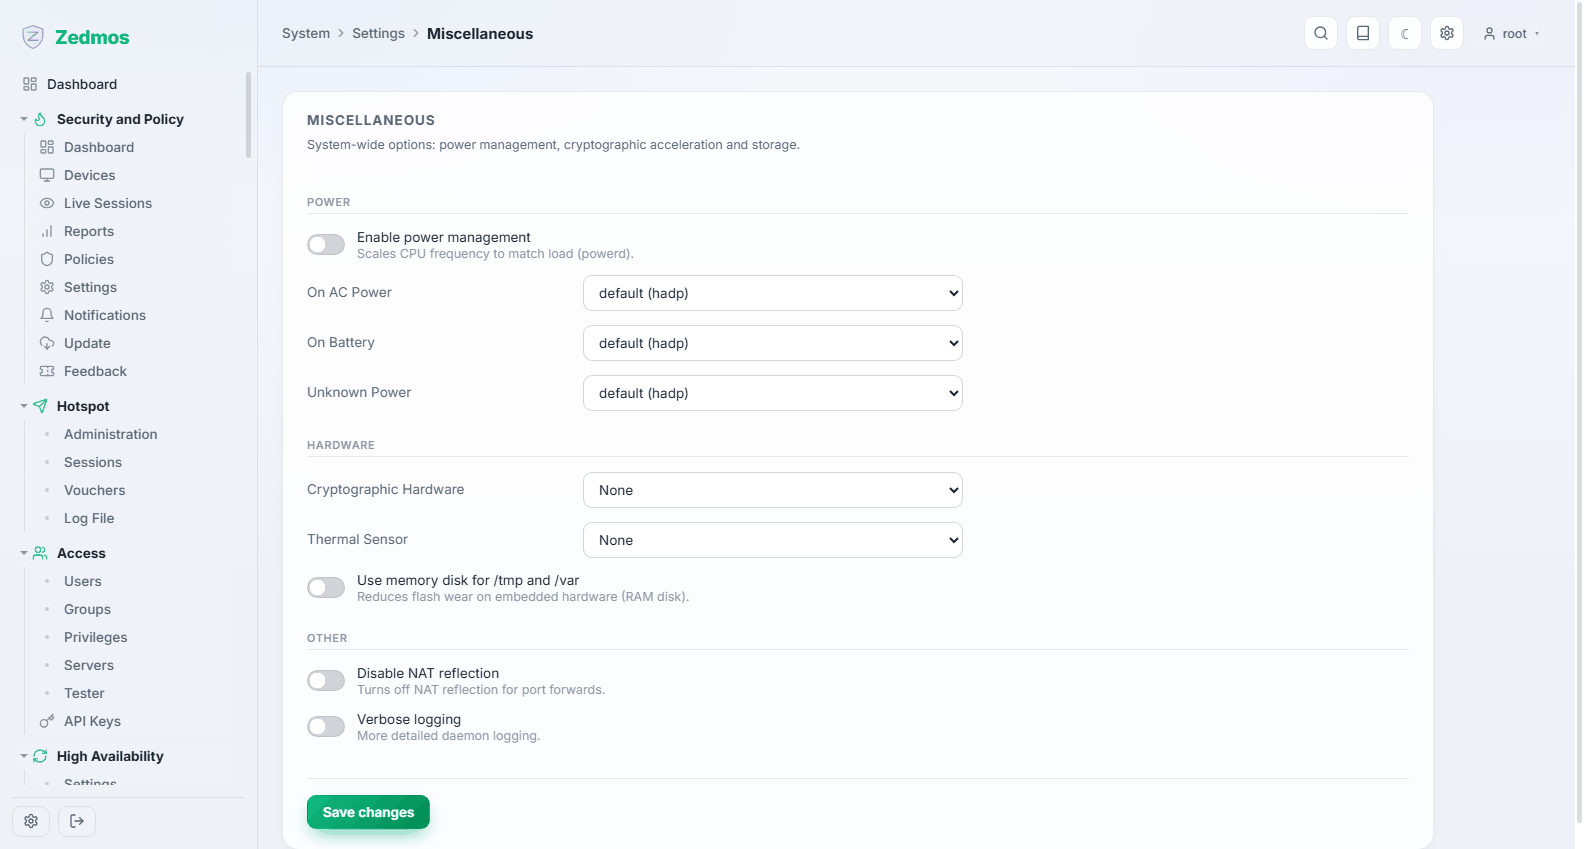
La aceleración criptográfica por hardware, los sensores térmicos, la gestión de energía y otros ajustes que no encajan en ningún otro sitio.
Tunables — /m/core/sysctl
Parámetros del núcleo, por nombre y valor. El equipo fija los que necesita; añada uno aquí solo con un motivo que pueda defender más adelante, y anótelo: un parámetro inexplicado sobrevive a la persona que lo añadió.
Trust
El almacén de certificados del equipo. Todo lo que necesita un certificado —el propio panel, OpenVPN, IPsec, el portal cautivo, la inspección TLS— lo toma de aquí.
Authorities — /m/trust/ca
Las autoridades de certificación: las que crea en el equipo y las que importa porque otra cosa las emitió.
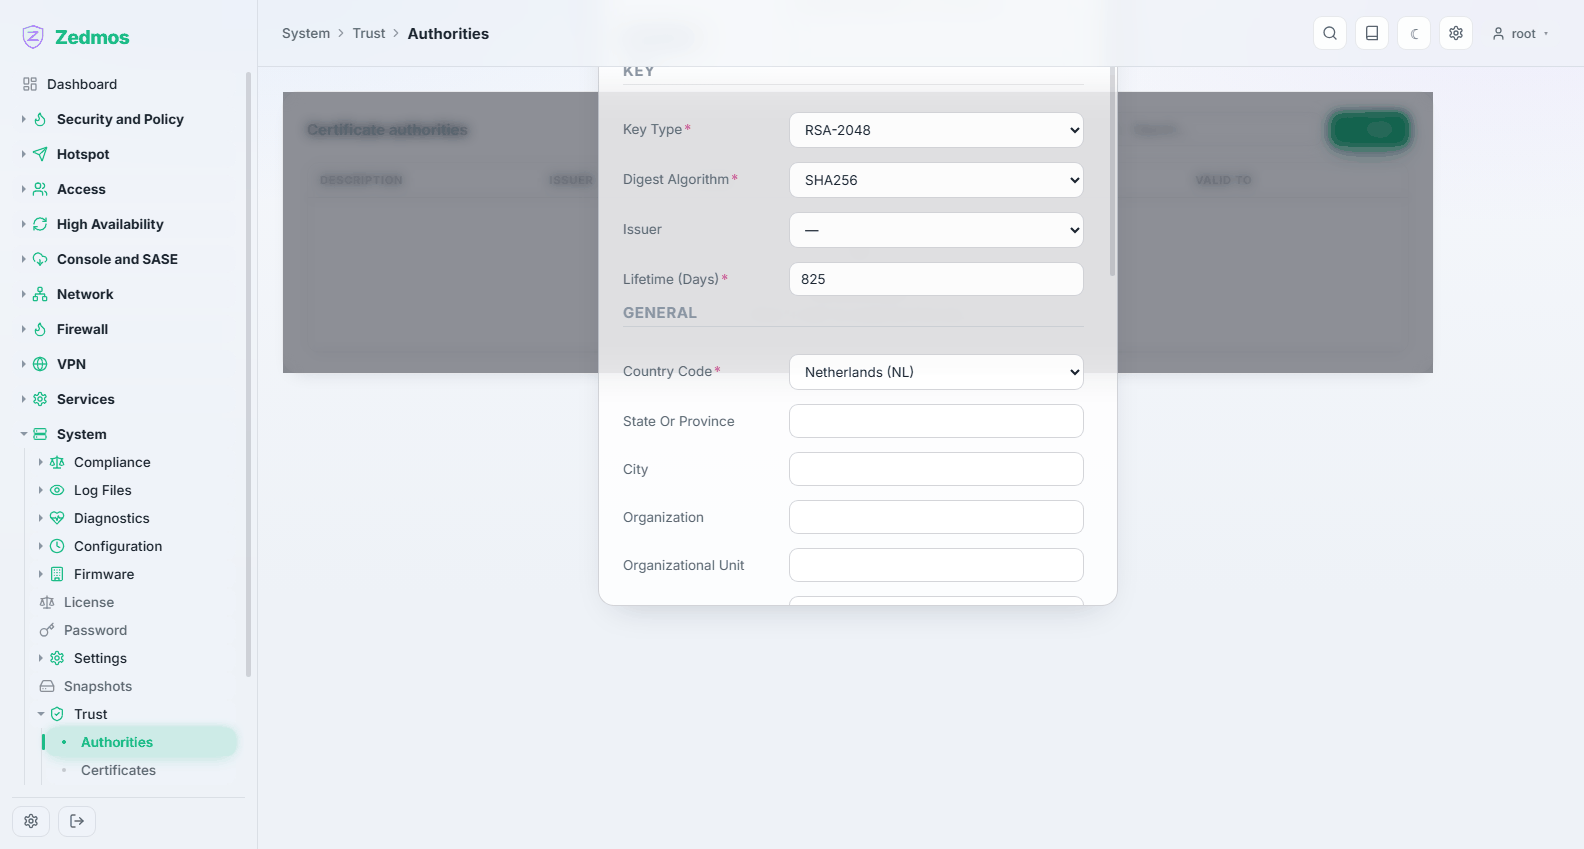
Una autoridad creada aquí puede firmar certificados para usuarios de la VPN, servicios internos e inspección TLS. Dele una vida larga y un nombre que diga para qué sirve; va a distribuirla a los clientes.
Certificates — /m/trust/cert
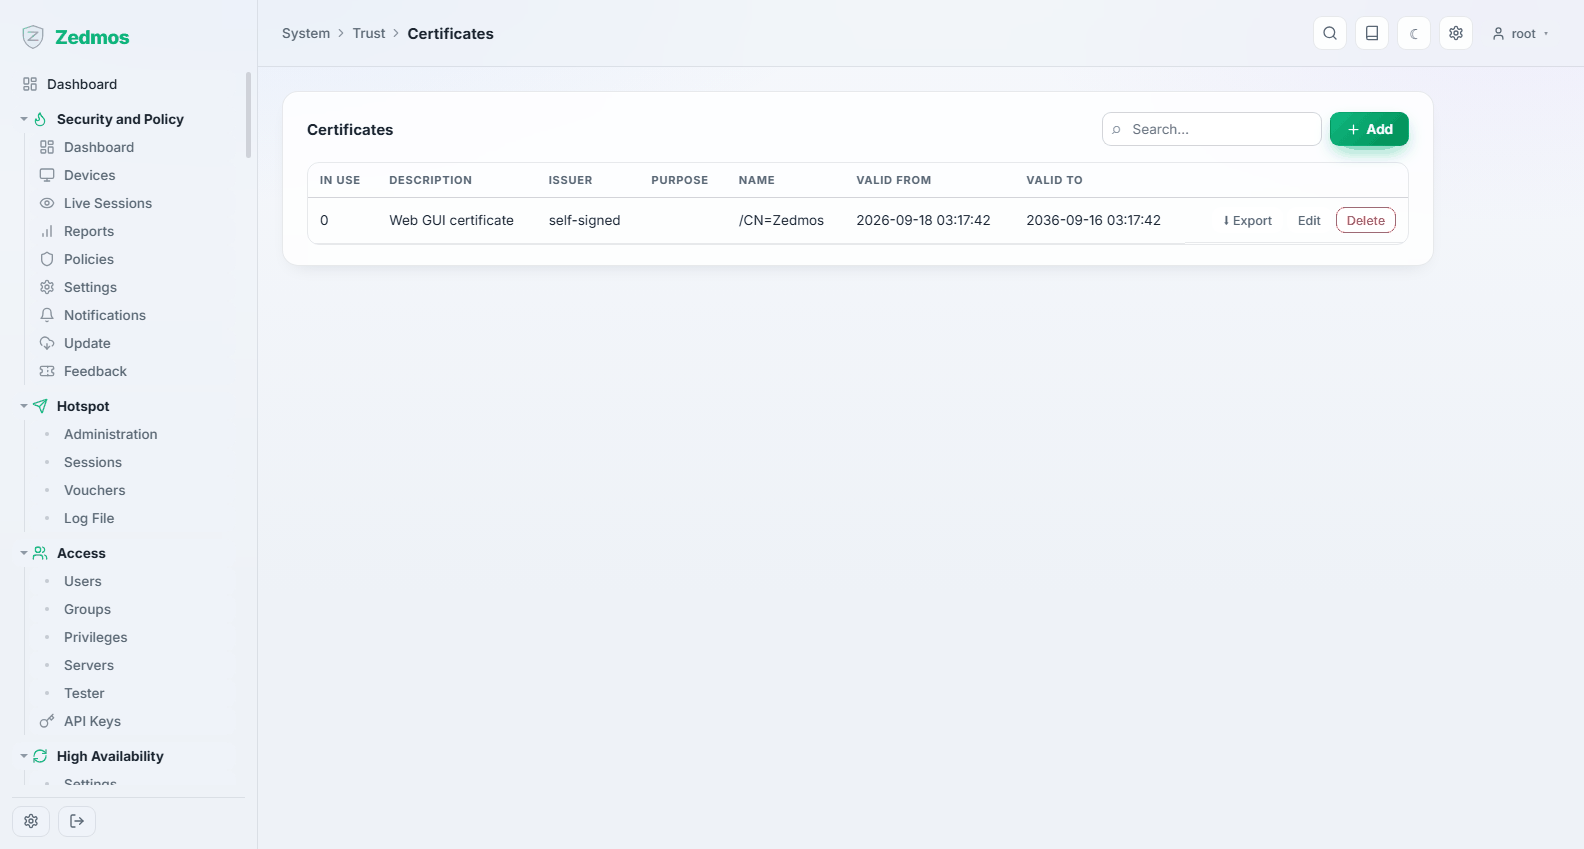
Los propios certificados —de servidor, de cliente, solicitudes de firma— con su emisor, su sujeto y el tiempo que les queda.
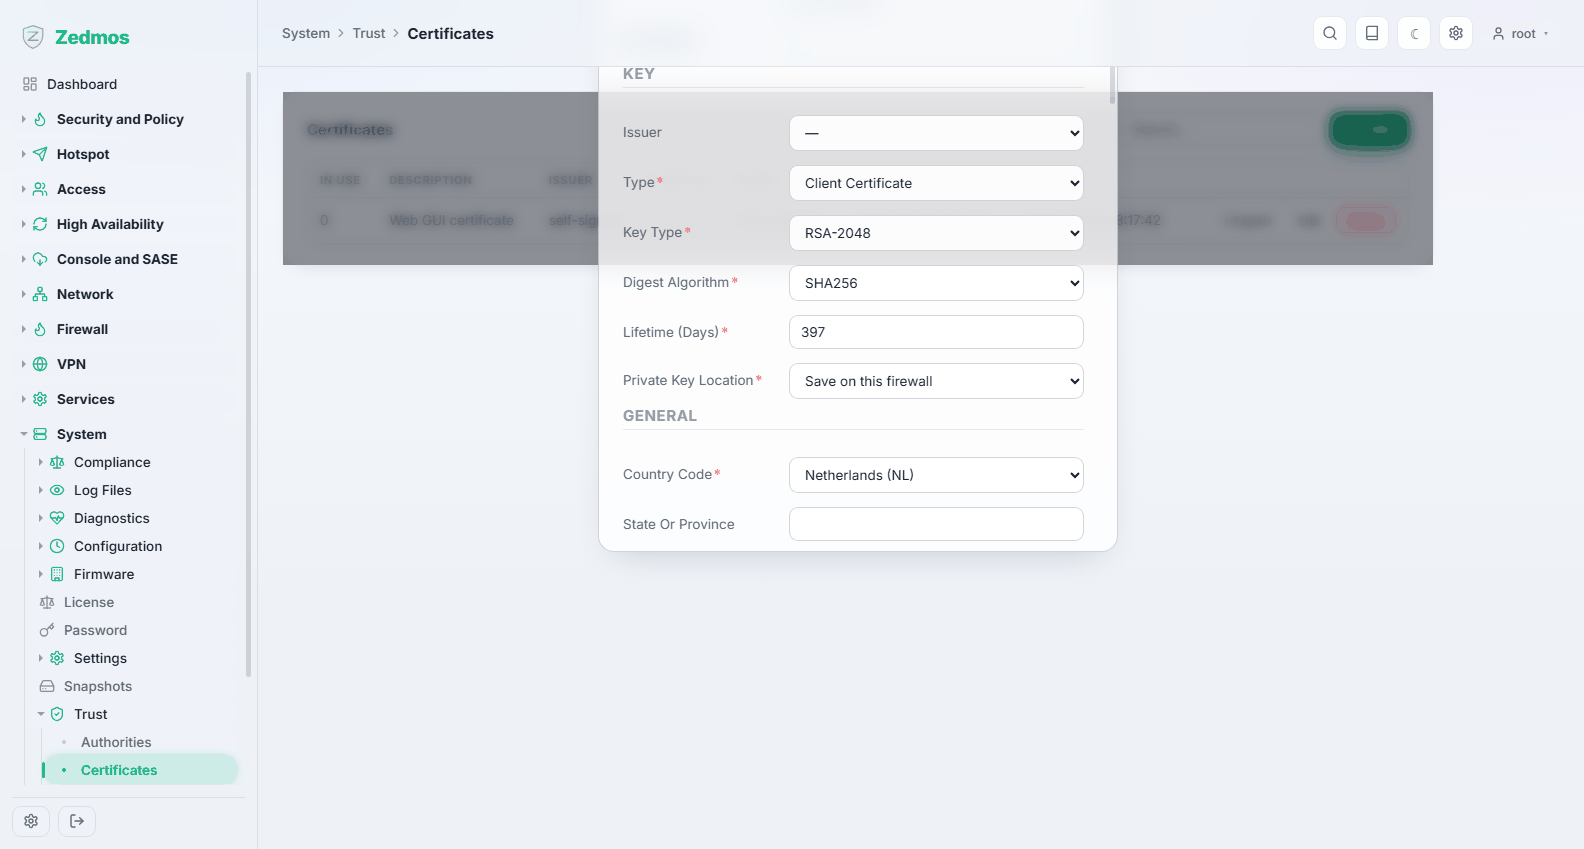
Cada fila se puede exportar: el certificado solo, con su clave privada, como solicitud de firma o como paquete PKCS#12 para un cliente que quiera un único archivo. Details muestra el certificado completo, que es como se comprueba un nombre alternativo del sujeto sin salir de la página.
El certificado del propio panel web aparece también aquí, de modo que el widget Certificates del panel puede avisarle antes de que caduque.
Revocation — /crl
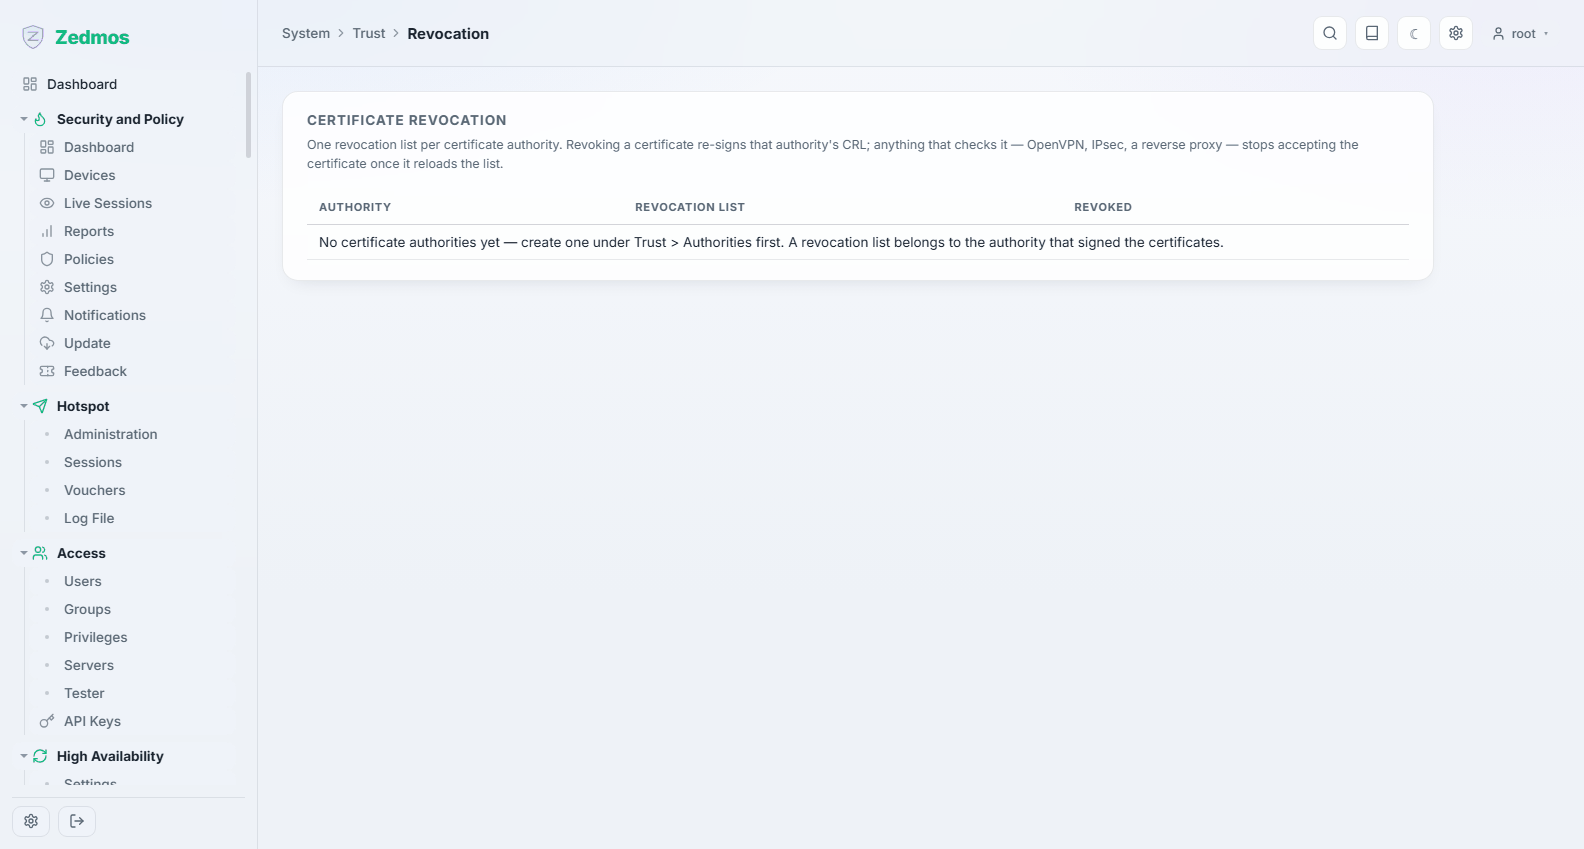
Las listas de revocación de certificados, una por autoridad. Revocar aquí un certificado —con un motivo— surte efecto para todo lo que consulta la lista, y así se retira el acceso VPN de un portátil perdido sin cambiar nada más.
Settings — /m/trust/general
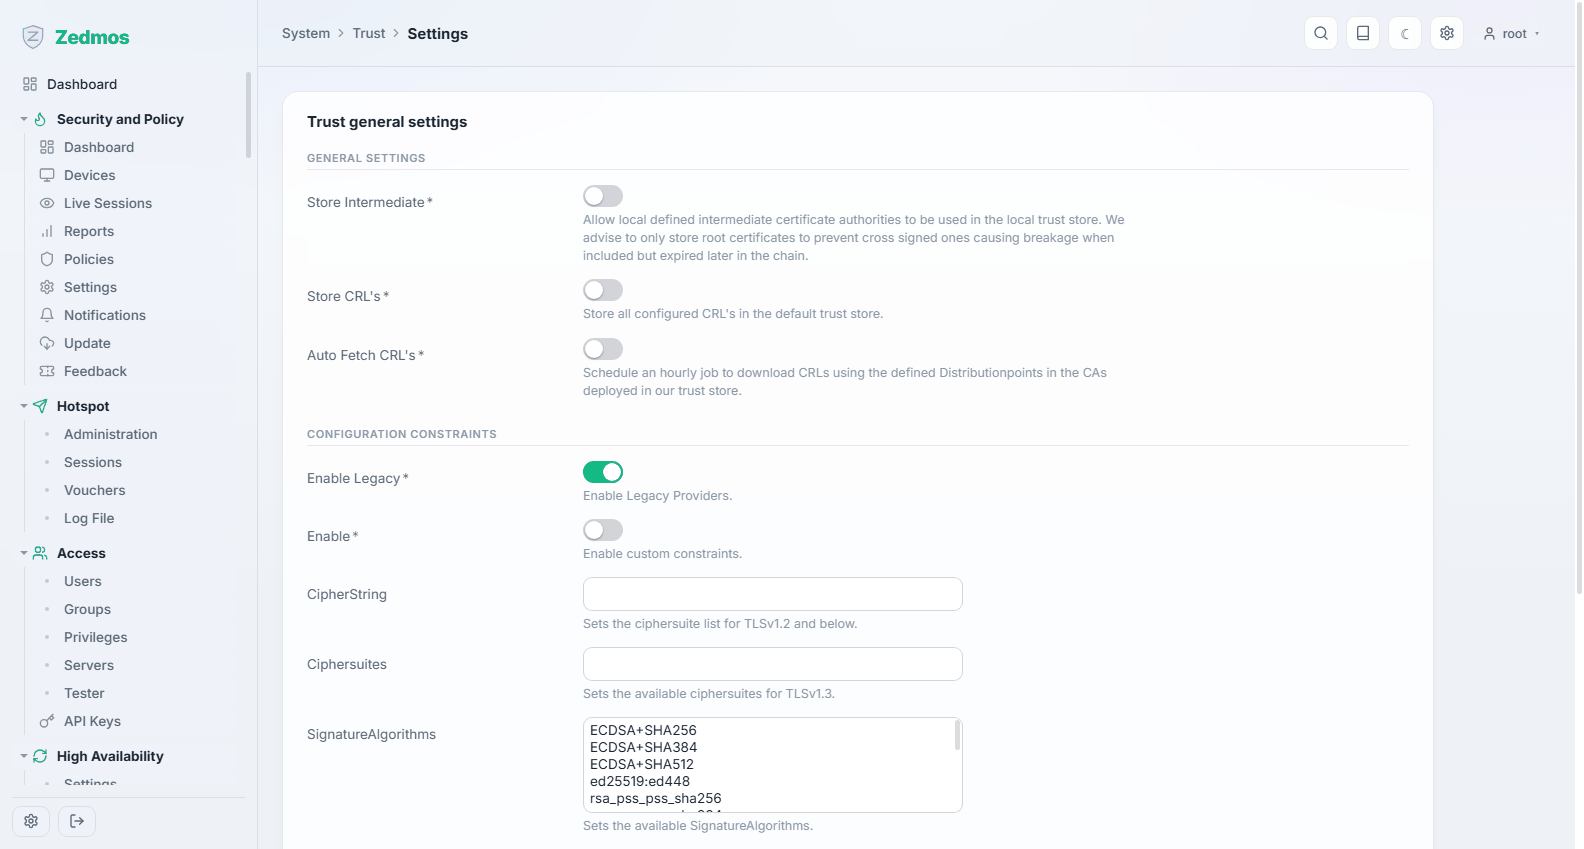
El comportamiento de todo el almacén: en qué autoridades confía el propio equipo cuando establece conexiones salientes, y si el almacén de confianza del sistema se reconstruye a partir de ellas.
Firmware — /plugins
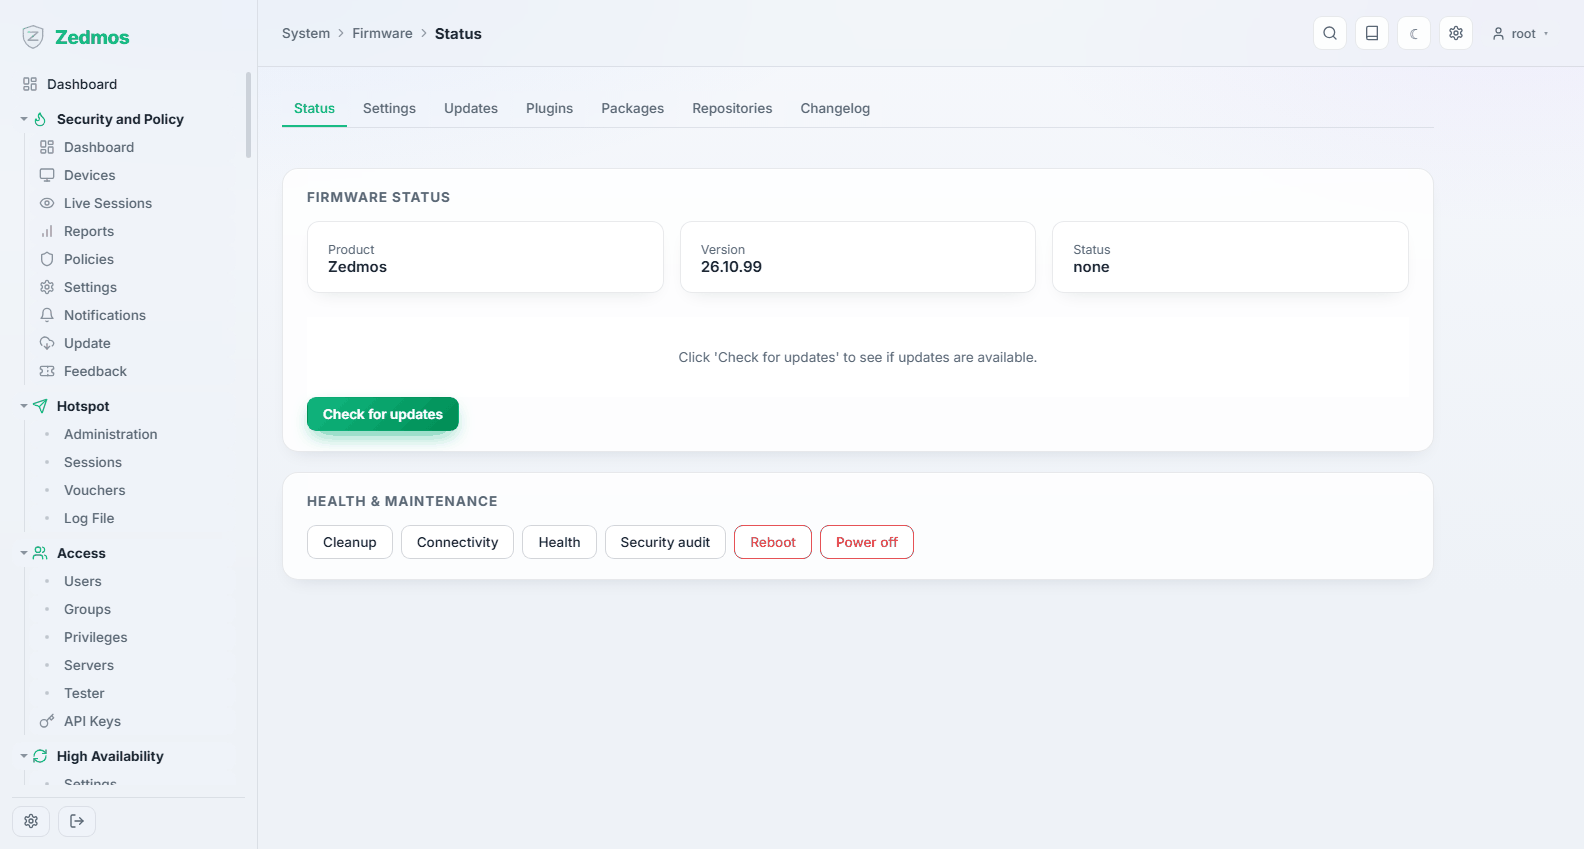
Status — #status
Qué versión está instalada y si hay una actualización esperando. Check for updates consulta el repositorio; si existe una actualización, se aplica desde aquí y el equipo reinicia su propio plano de control cuando termina.
Lea Mantenimiento → Actualizar antes de la primera actualización en una máquina en producción: haga una copia de seguridad de la configuración y, en una pareja de alta disponibilidad, actualice primero el nodo de reserva.
Updates — #updates
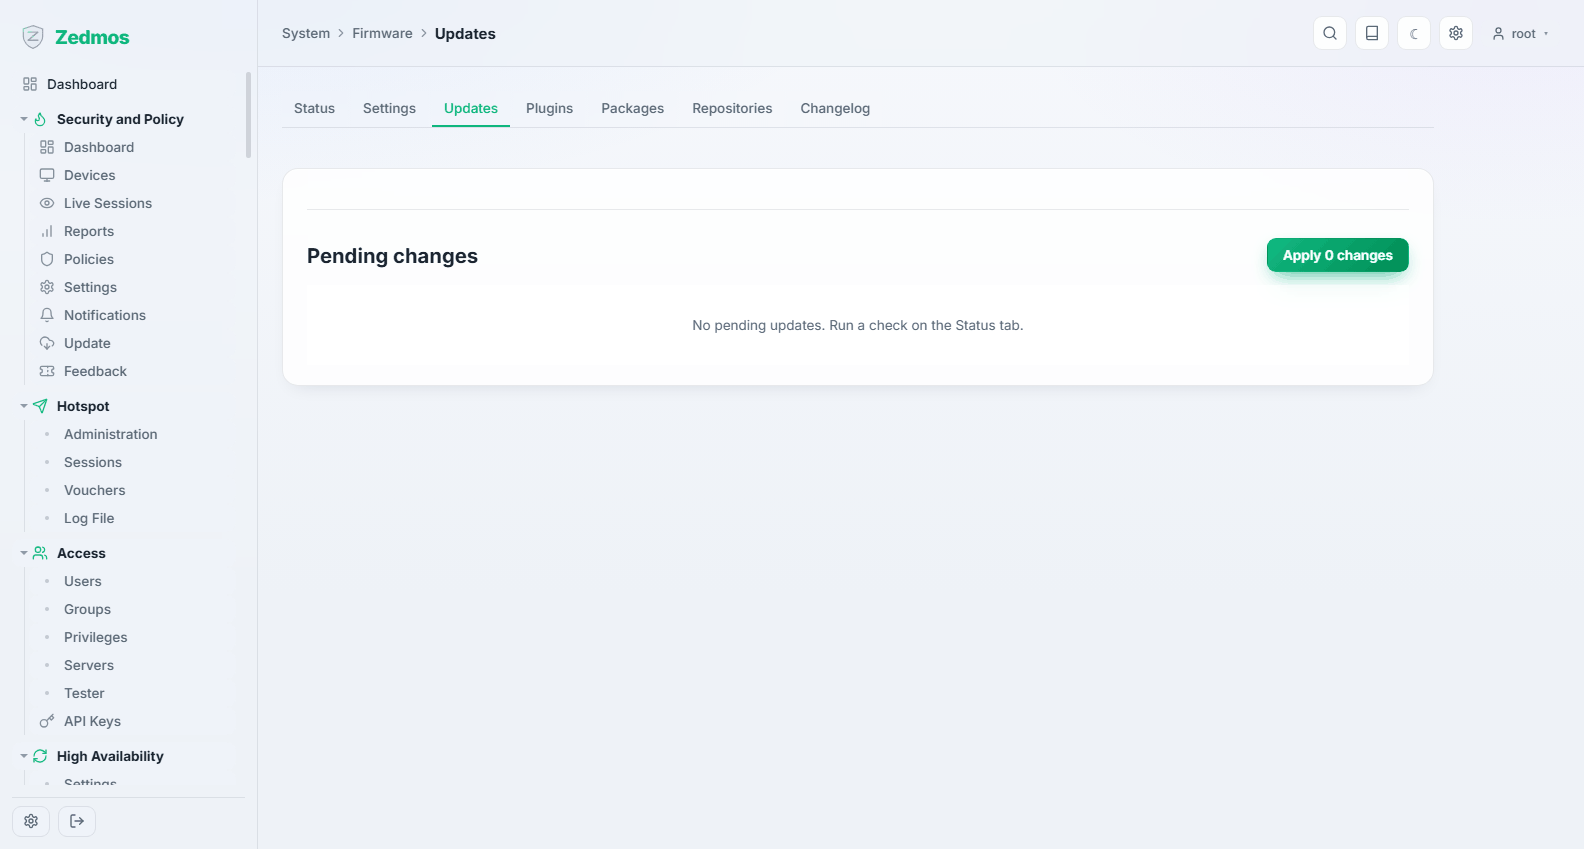
Lo que cambiaría una actualización, antes de ejecutarla.
Changelog — #changelog
Qué cambió en cada versión publicada.
Plugins — #plugins
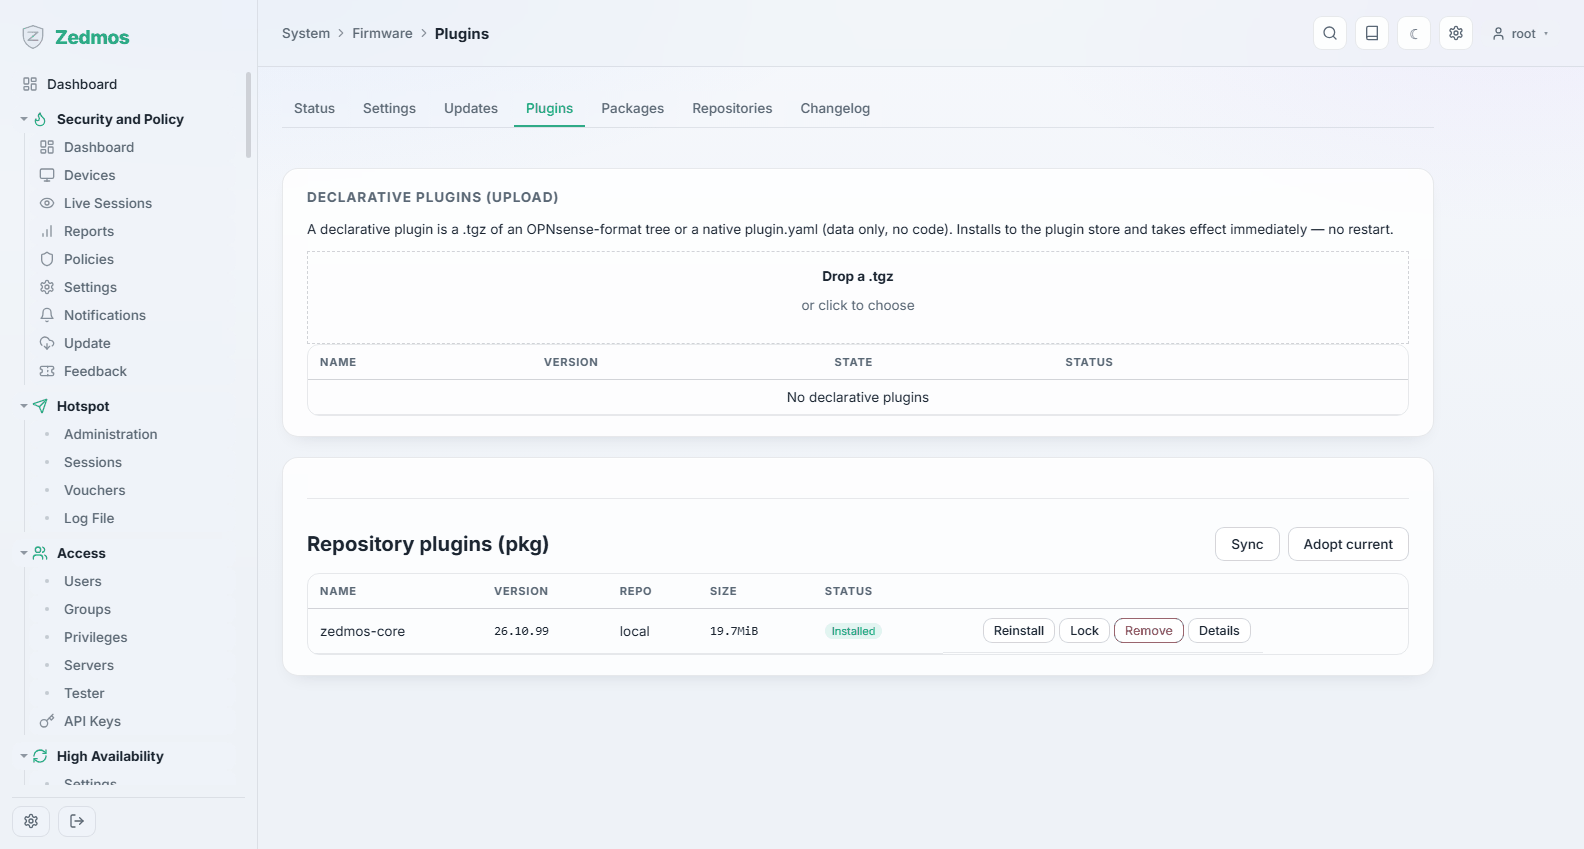
Los complementos declarativos instalados en el equipo, y un sitio donde subir uno.
Packages — #packages
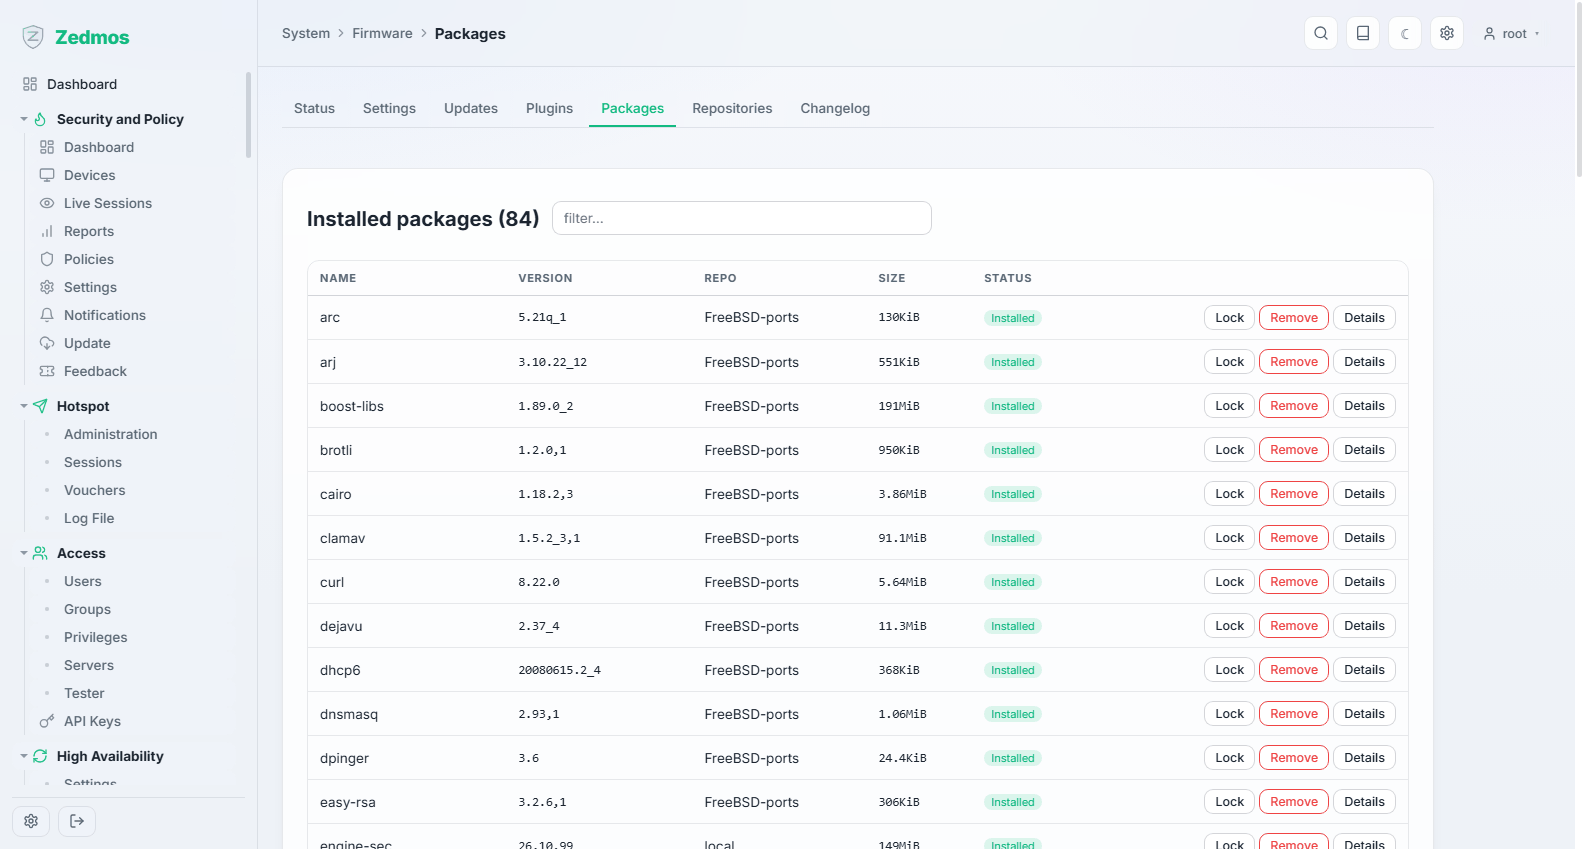
Cada paquete de software de la máquina con su versión: lo que le dicta al soporte cuando le pregunta qué está ejecutando.
Repositories — #repositories
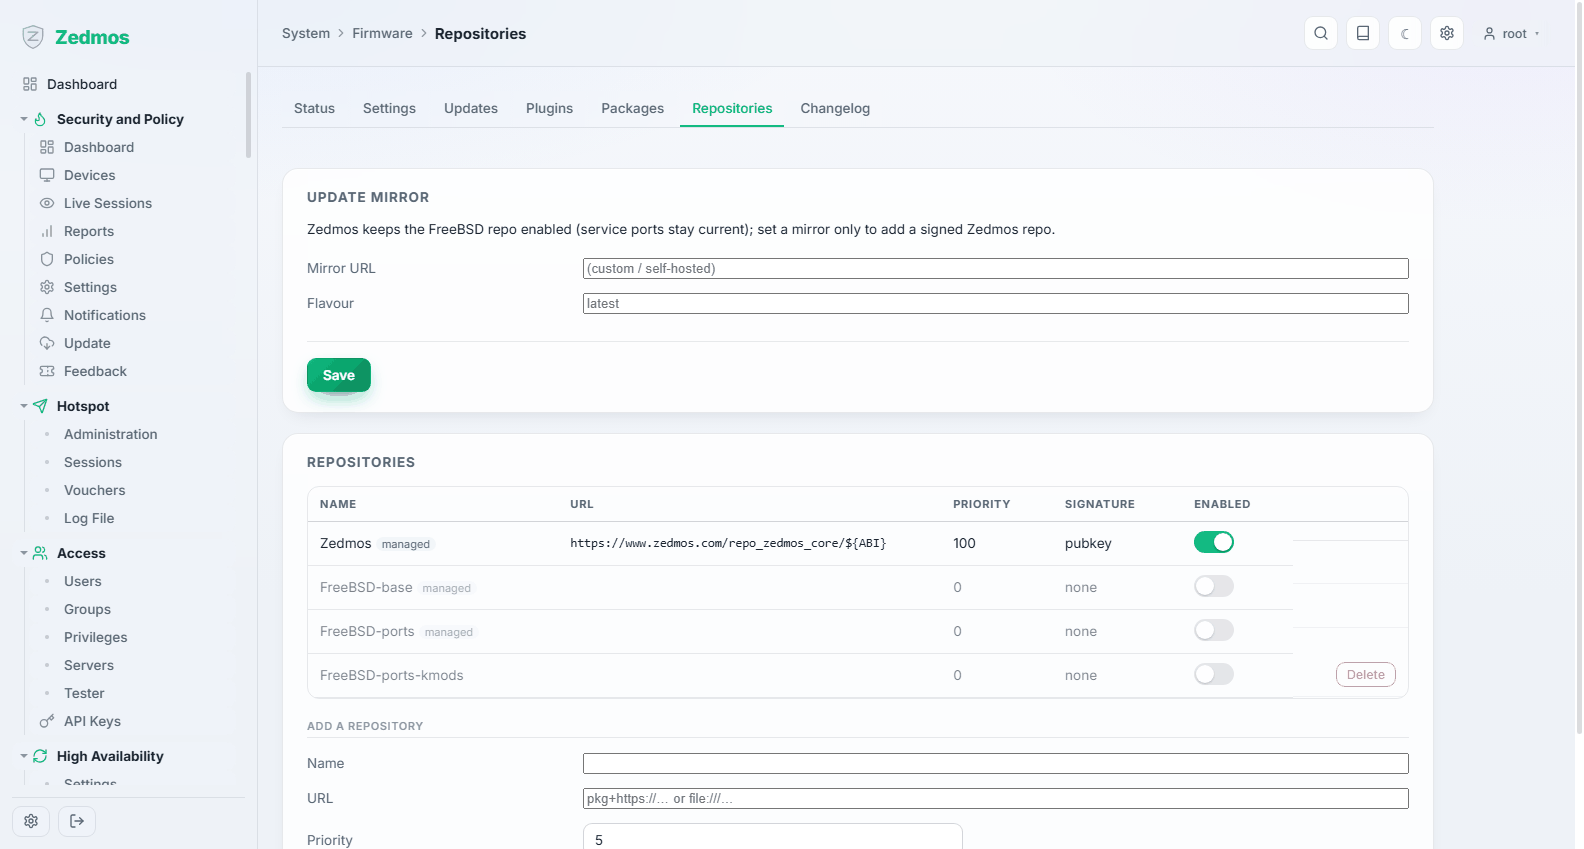
De dónde vienen las actualizaciones. El equipo sale apuntando al repositorio firmado de su fabricante y verifica la firma; un catálogo que no supera la verificación se rechaza en lugar de instalarse.
Settings — #settings
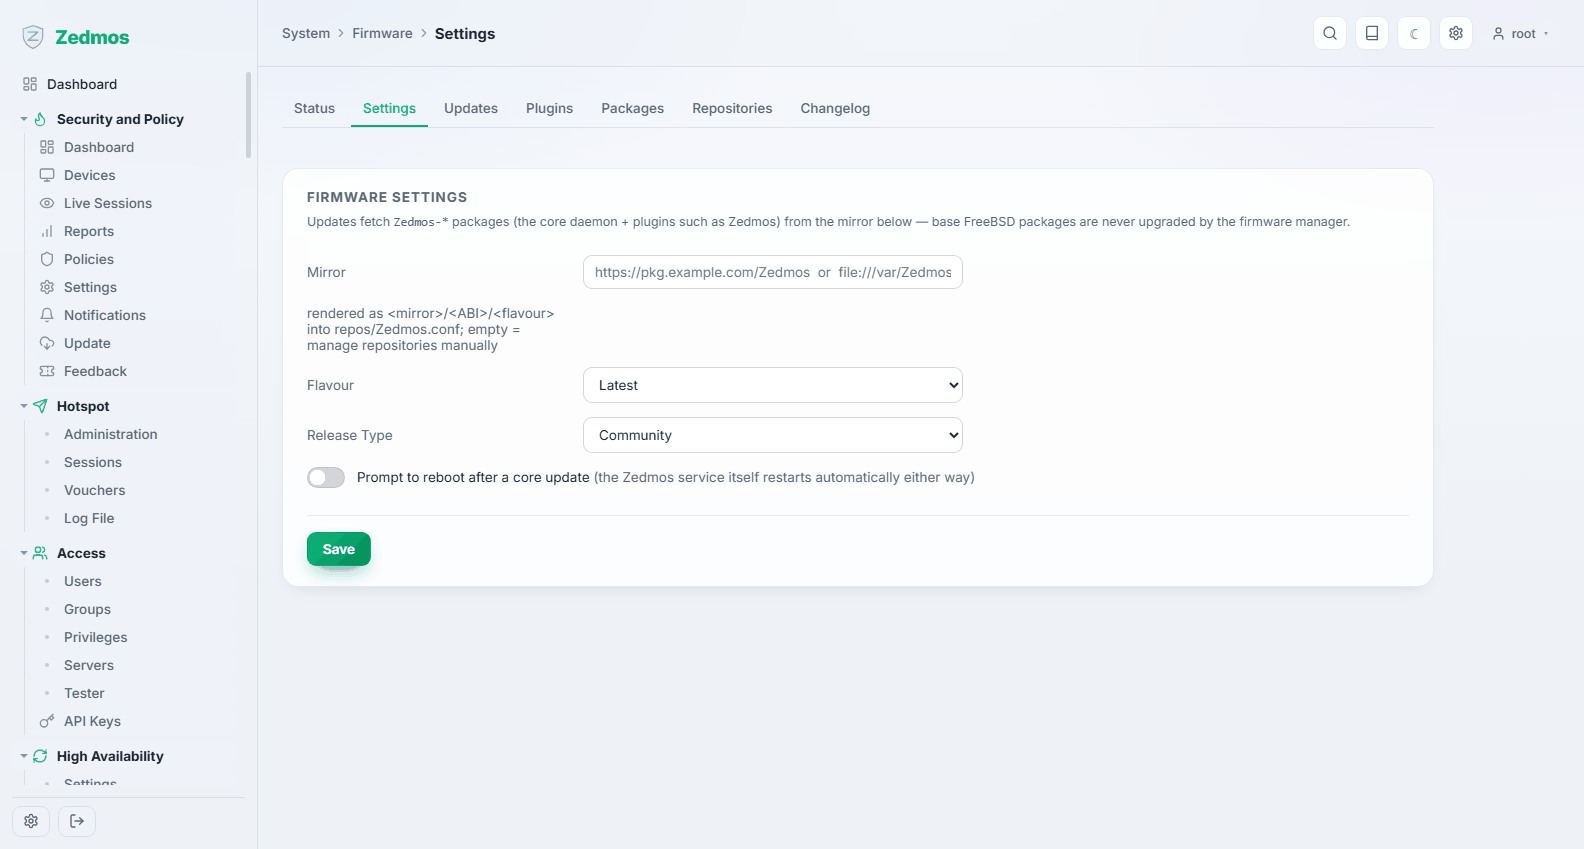
El comportamiento de las actualizaciones: el espejo que se usa y cómo se hacen las comprobaciones.
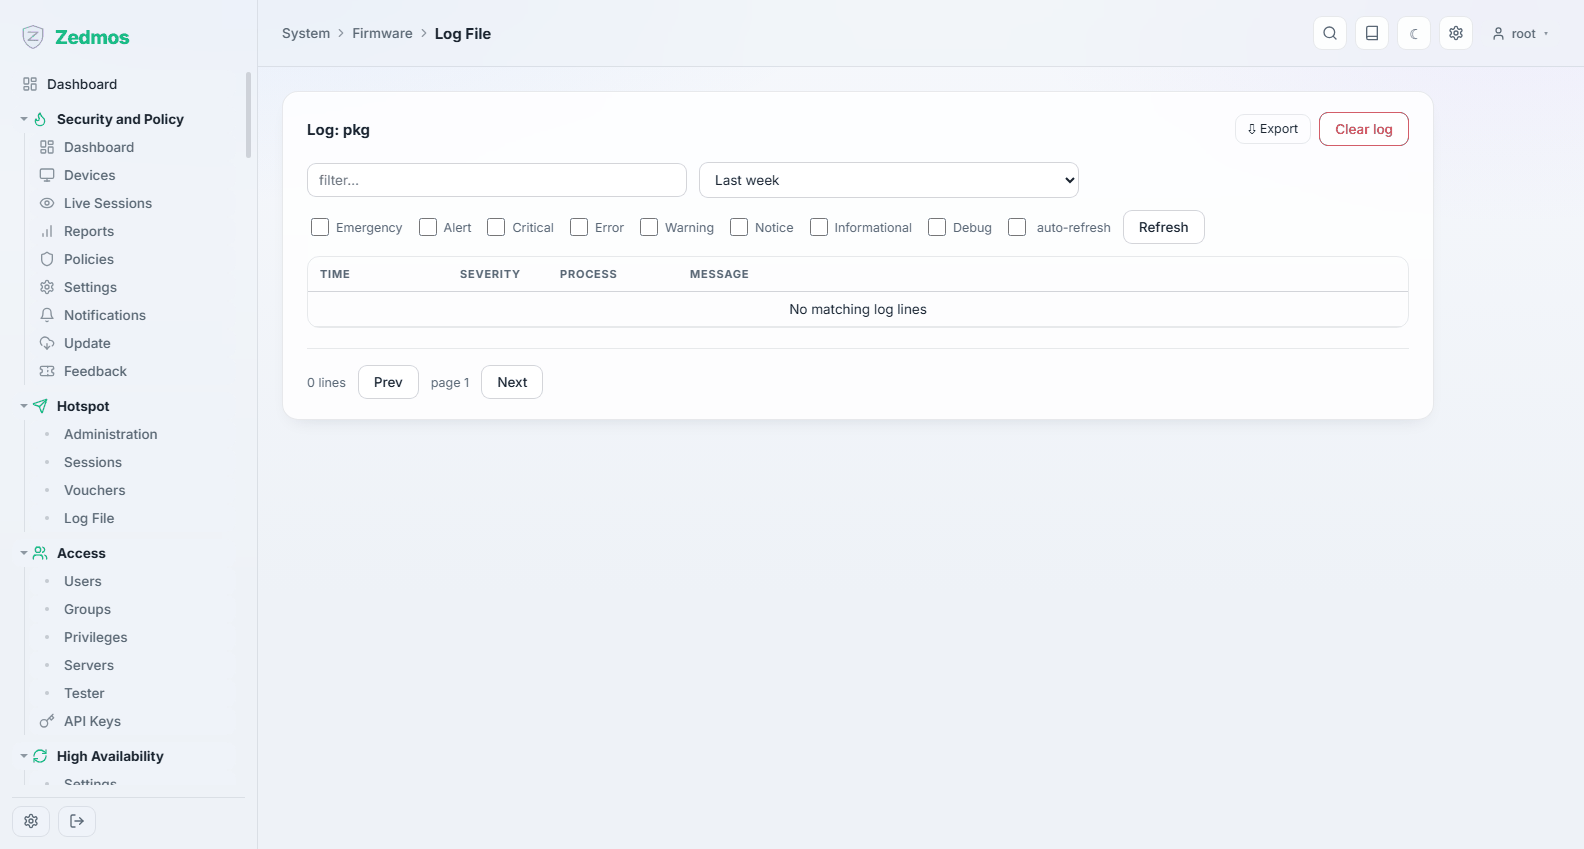
Log File — /log/core/pkg
Configuration
Backups — /tools
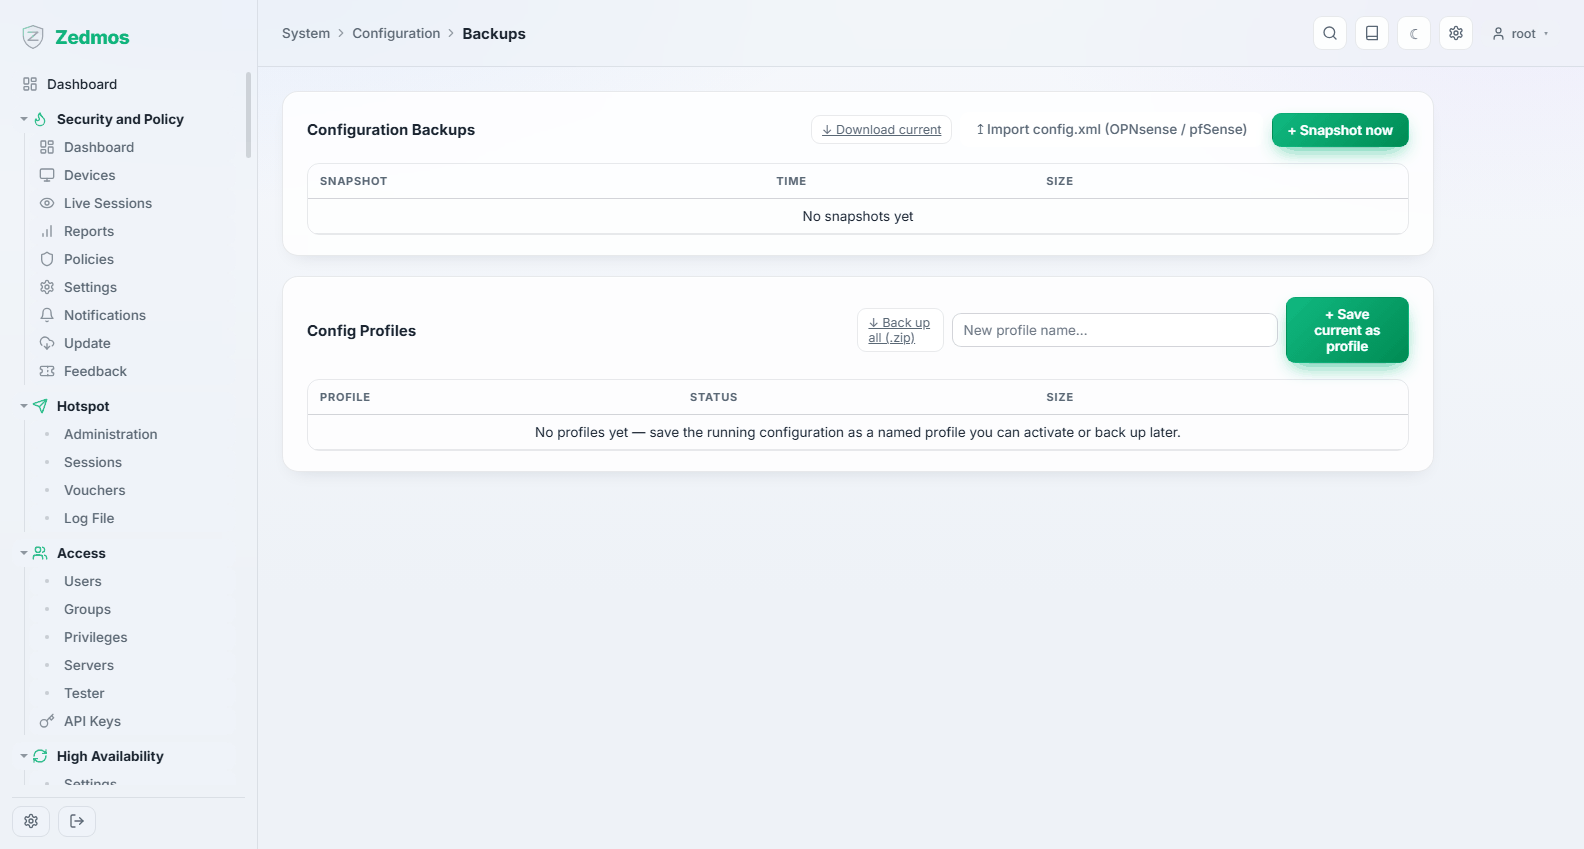
Descargue toda la configuración en un solo archivo, y restaure una. La descarga es el estado completo del equipo —cada regla, clave, certificado y hash de contraseña—, así que trate el archivo como el secreto que es.
Haga una copia de seguridad antes de cada cambio que no quiera rehacer, y guarde una fuera del equipo. Un archivo de configuración se restaura en hardware de sustitución en minutos; reconstruirlo de memoria lleva días.
History — /tools
Cada cambio que el equipo ha registrado, con lo que cambió y quién lo cambió, y la posibilidad de volver a un estado anterior. Es el deshacer más rápido que existe: cuando algo se rompió hace veinte minutos y nadie está seguro de qué se tocó, la respuesta está aquí.
Defaults — /defaults
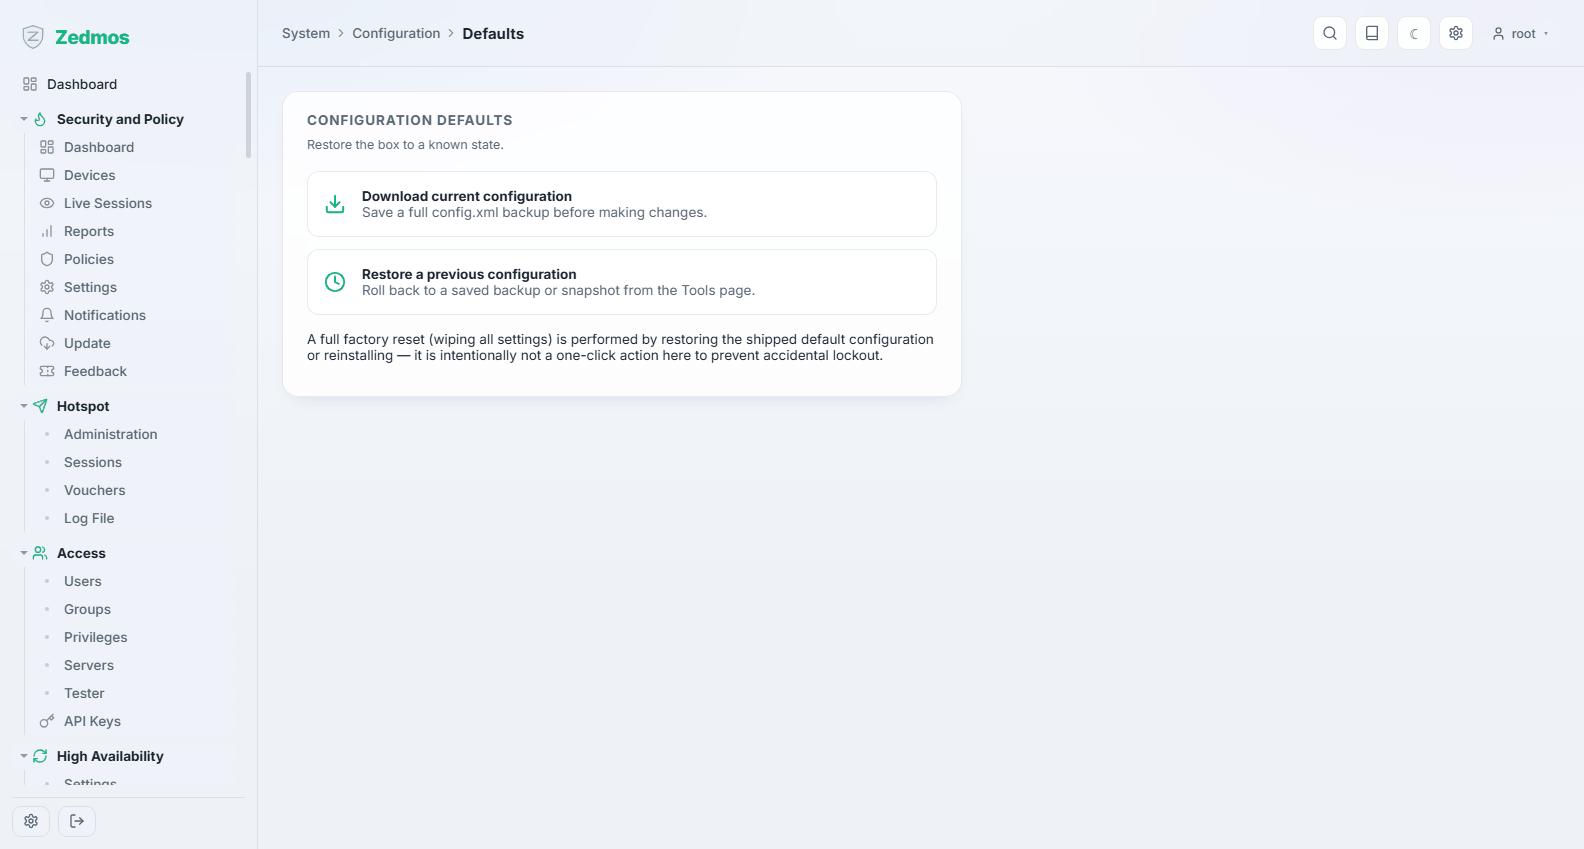
Los valores con los que empiezan los objetos nuevos. Ajustarlos es la forma de hacer que las convenciones del equipo coincidan con las suyas.
Snapshots — /snapshots
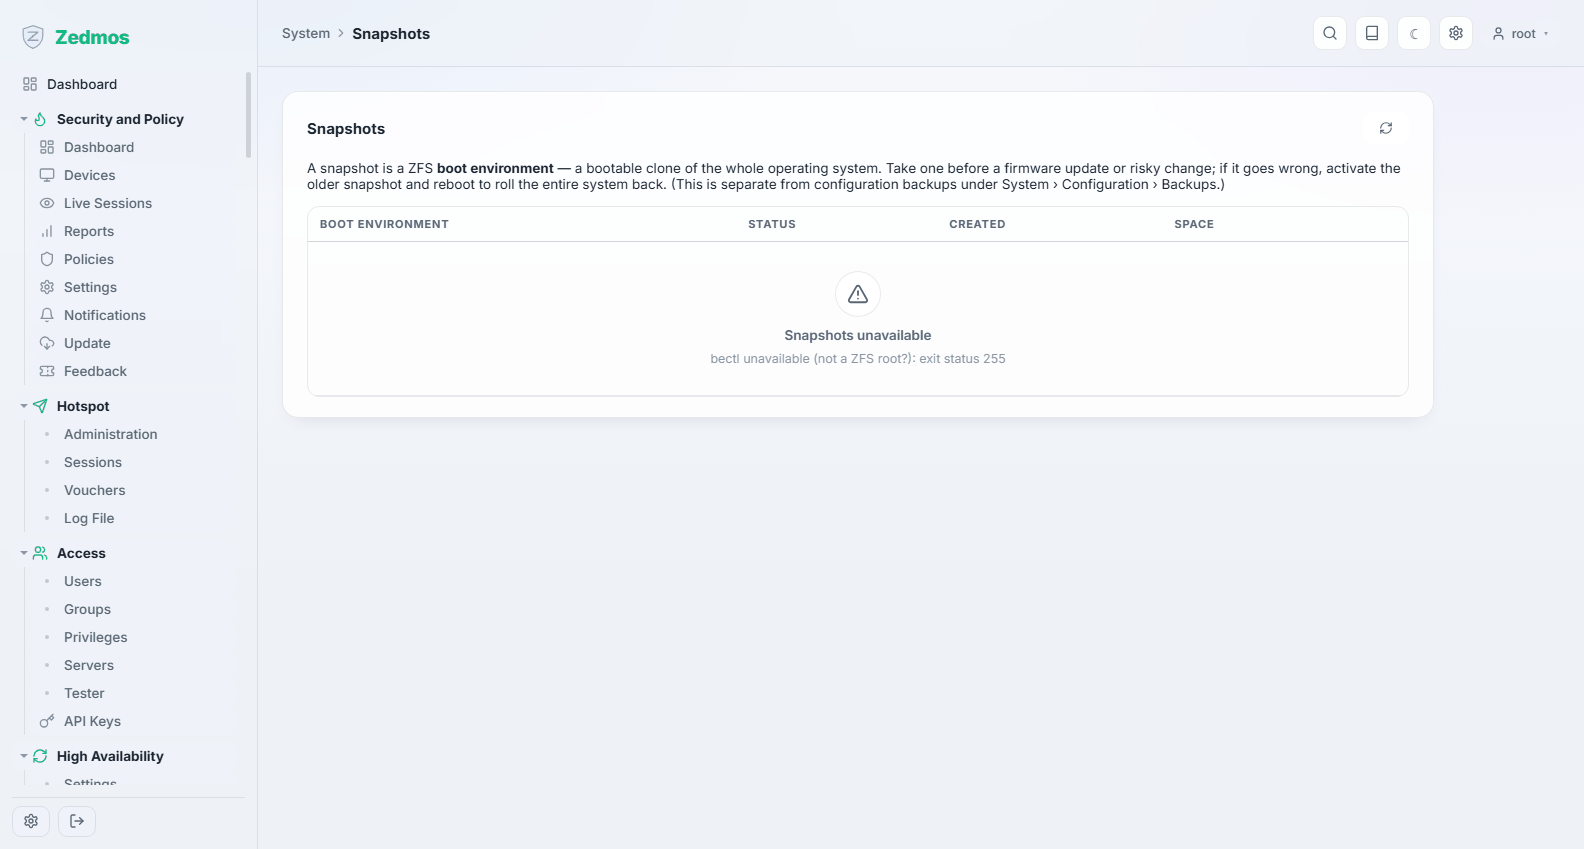
Los entornos de arranque: una instantánea de todo el sistema operativo en la que se puede volver a arrancar. Distinto de una copia de seguridad de la configuración: esto devuelve atrás el software, no los ajustes.
Haga una antes de una actualización del firmware en una máquina a la que no llega con facilidad. Si la versión nueva se porta mal, reinicia en el entorno anterior en lugar de reinstalar.
Log Files
| Página | Contiene |
|---|---|
General — /log/core/system | El registro del sistema: servicios que arrancan y se detienen, y todo lo que no tiene registro propio. |
Audit — /log/core/audit | Quién inició sesión y quién cambió qué. La página que se conserva para la rendición de cuentas. |
Backend — /log/core/backend | El registro propio del demonio de administración: el primer sitio donde mirar cuando el propio panel se porta mal. |
Boot — /log/core/boot | Lo que ocurrió durante el último arranque, en orden. Un servicio que no pudo arrancar lo dice aquí. |
Web GUI — /log/core/lighttpd | Las peticiones al panel. |
PPP — /log/core/ppp | Las sesiones de acceso telefónico y PPPoE: el registro de un enlace DSL que no se levanta. |
Wireless — /log/core/wireless | La asociación y la autenticación en la radio. |
Todas las páginas de registro admiten filtros y se pueden descargar como texto.
Diagnostics
Activity — /diag/activity
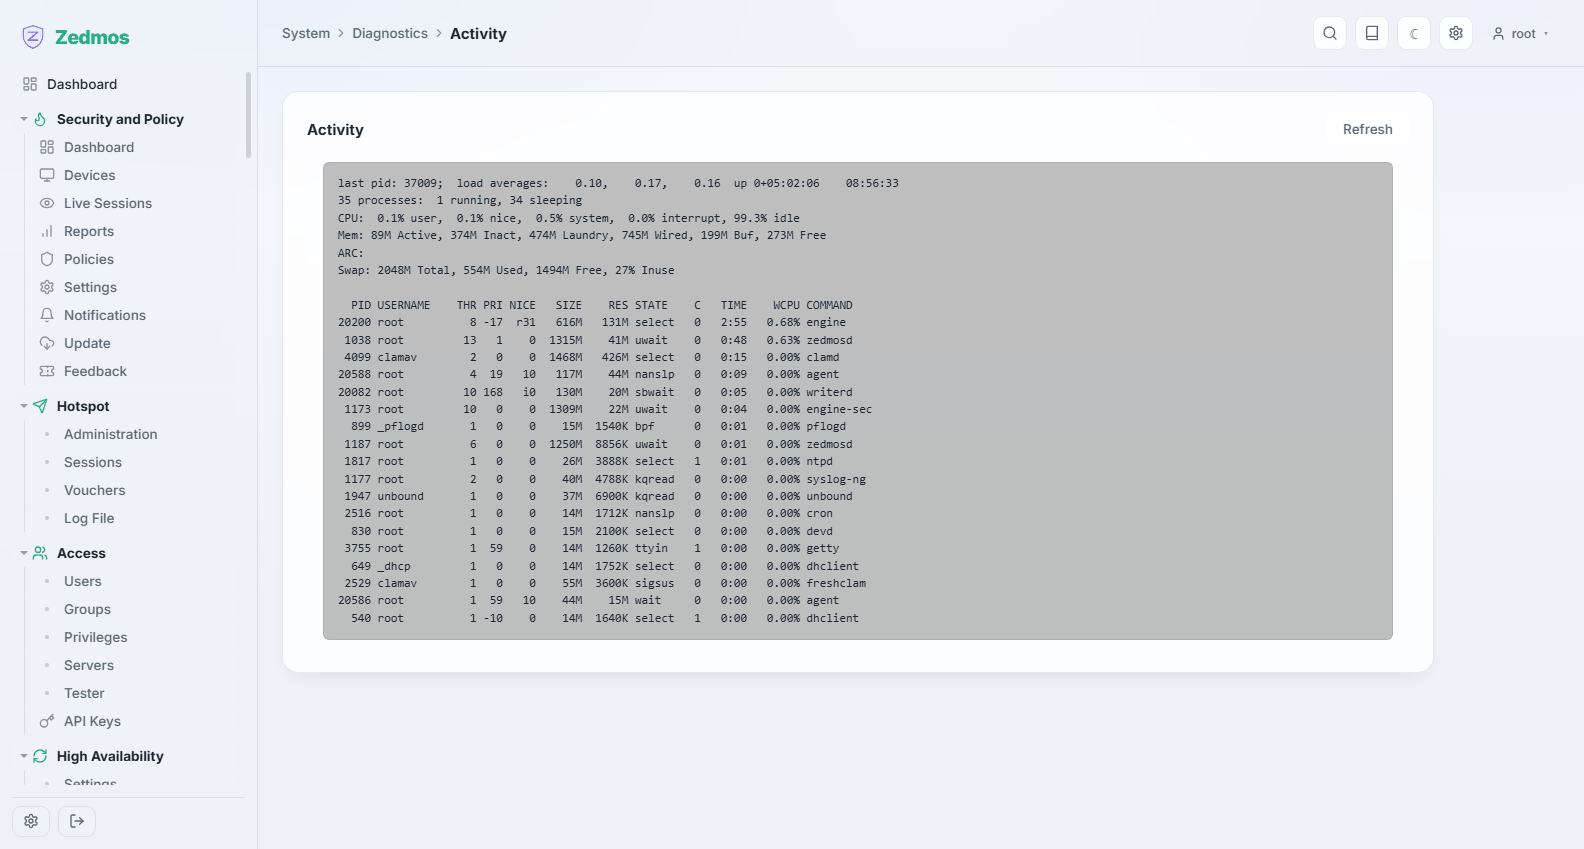
Qué está haciendo el equipo ahora mismo: los procesos, su CPU y su memoria. La página que responde a «¿por qué está ocupada esta máquina?».
Services — /services
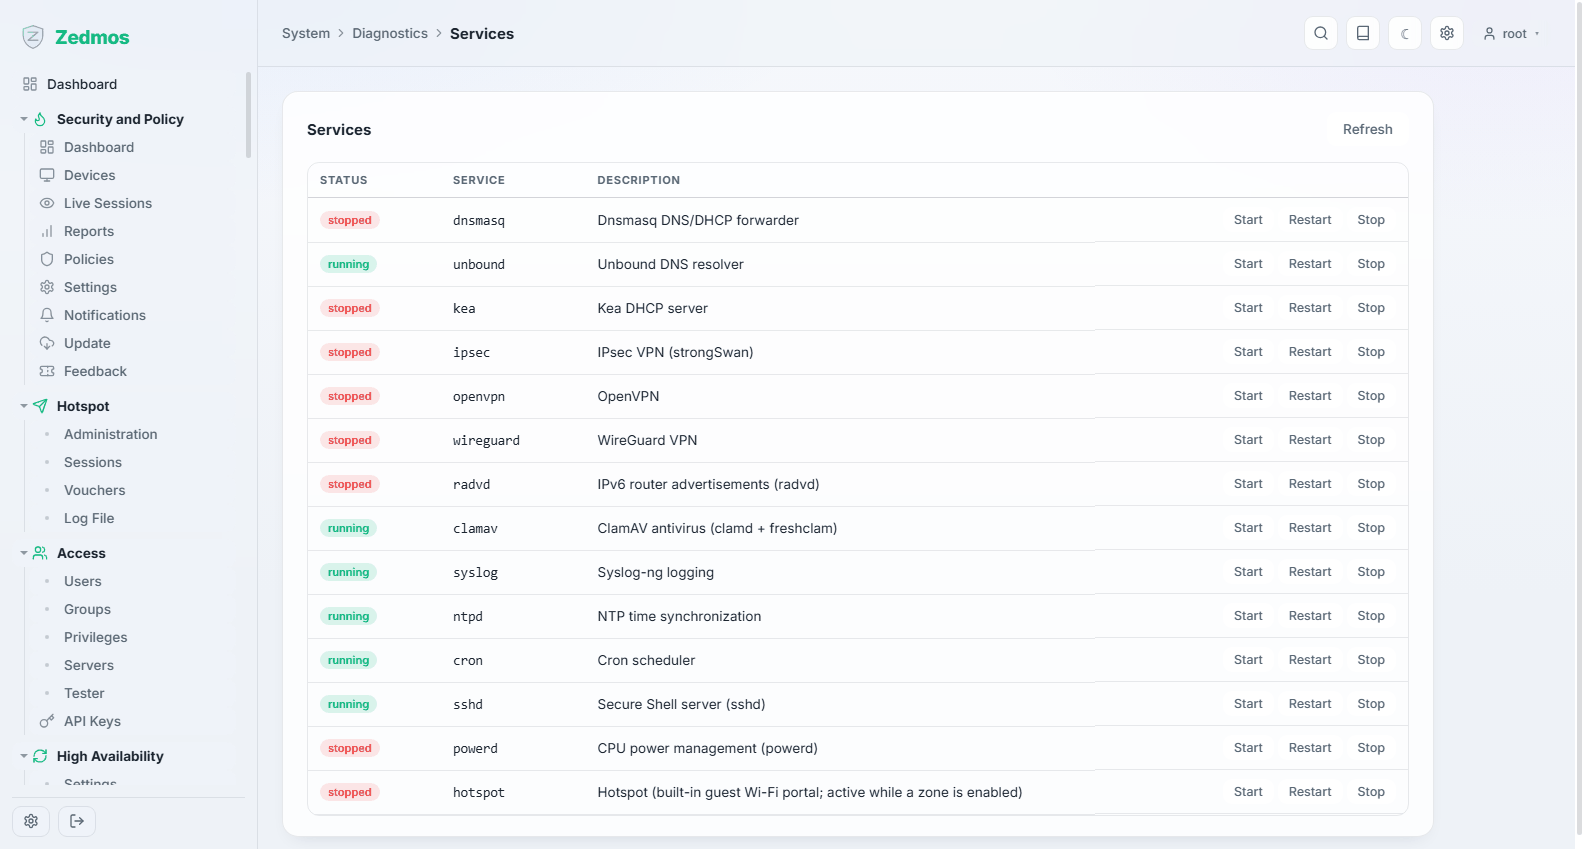
Cada servicio con su estado, y arranque, parada y reinicio en el sitio. Reiniciar un servicio aquí es la forma soportada de hacerlo: el equipo conserva el control del proceso en lugar de perder la pista de uno que usted arrancó a mano.
Statistics — /fwdiag/statistics
Los contadores del cortafuegos; véase Cortafuegos → Diagnostics.
Cumplimiento
Settings — /m/compliance/compliance
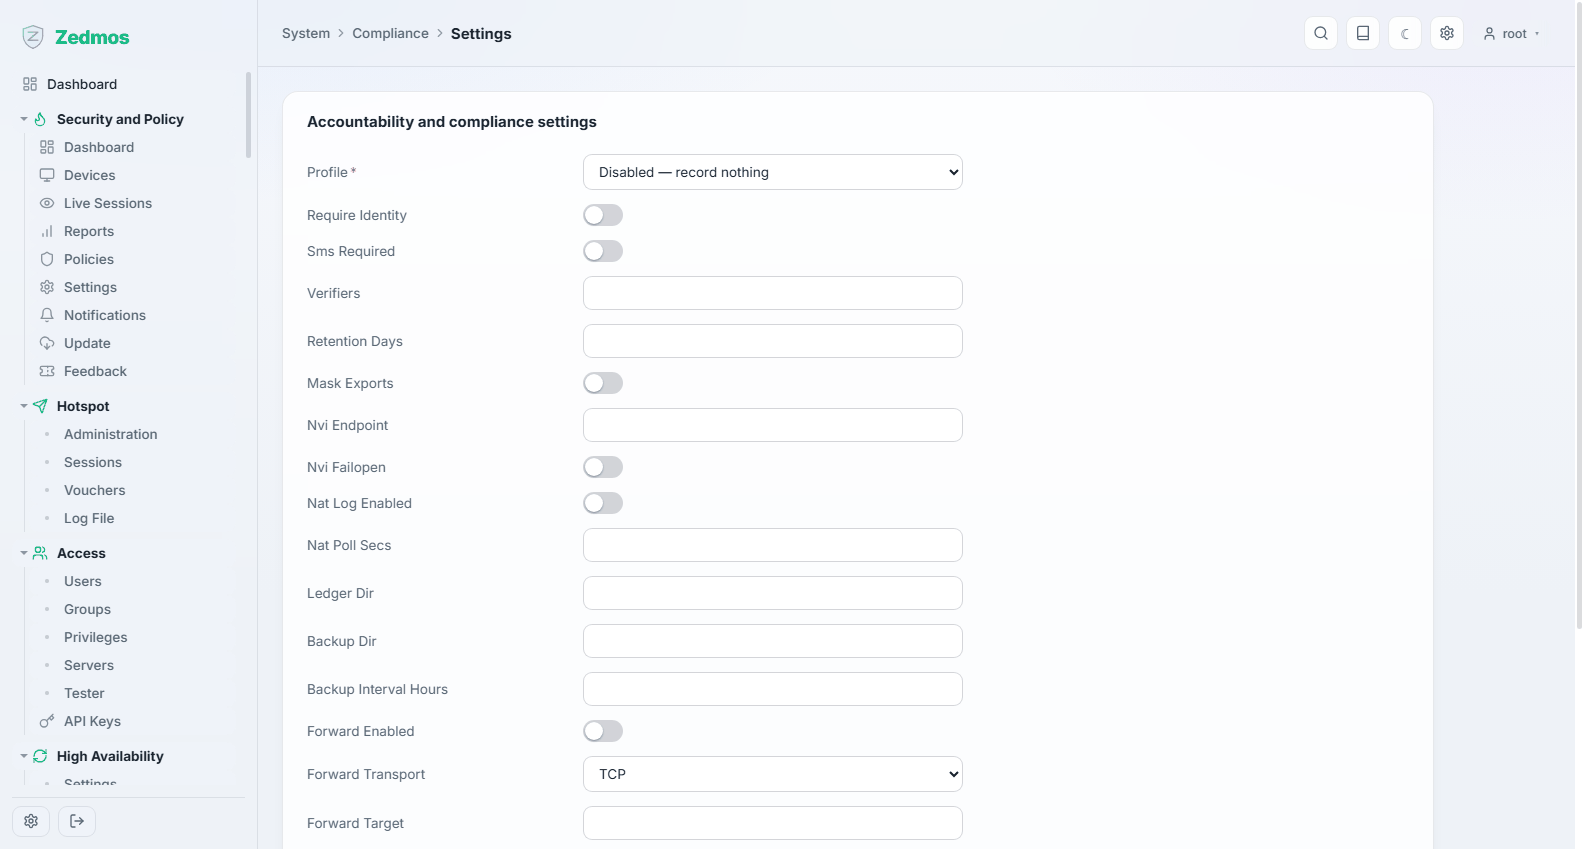
Un mecanismo de conservación de registros para las jurisdicciones que exigen a un operador conservar determinados registros de red. Está desactivado por defecto —el campo Profile empieza en Disabled — record nothing— y no registra nada hasta que elija un perfil.
Lo que se le puede pedir que conserve, una vez activado:
| Identity | Si un usuario del portal debe identificarse, y si esa identidad se confirma por SMS o con un verificador externo. |
| NAT records | Un registro de las traducciones de direcciones y puertos, para que una dirección externa y un instante puedan rastrearse hasta un dispositivo interno. |
| Retention | Cuántos días se conservan los registros. |
| Ledger and backup | Dónde se escriben los registros y con qué frecuencia se copian a otro sitio. Los registros se encadenan mediante hashes, de modo que una alteración posterior es detectable. |
| Forwarding | El envío de los registros a un colector externo, por el transporte que elija. |
| Mask exports | Si los registros exportados llevan enmascarados los campos identificativos. |
Esta función no hace que nada sea conforme. Registra lo que un operador puede estar obligado a registrar; si su configuración cumple una ley concreta es una cuestión para su propio asesoramiento jurídico, no para este manual ni para el producto. Decida con su asesor qué hay que conservar, durante cuánto tiempo y quién puede leerlo, y después configúrelo aquí.
Records — /log/core/compliance
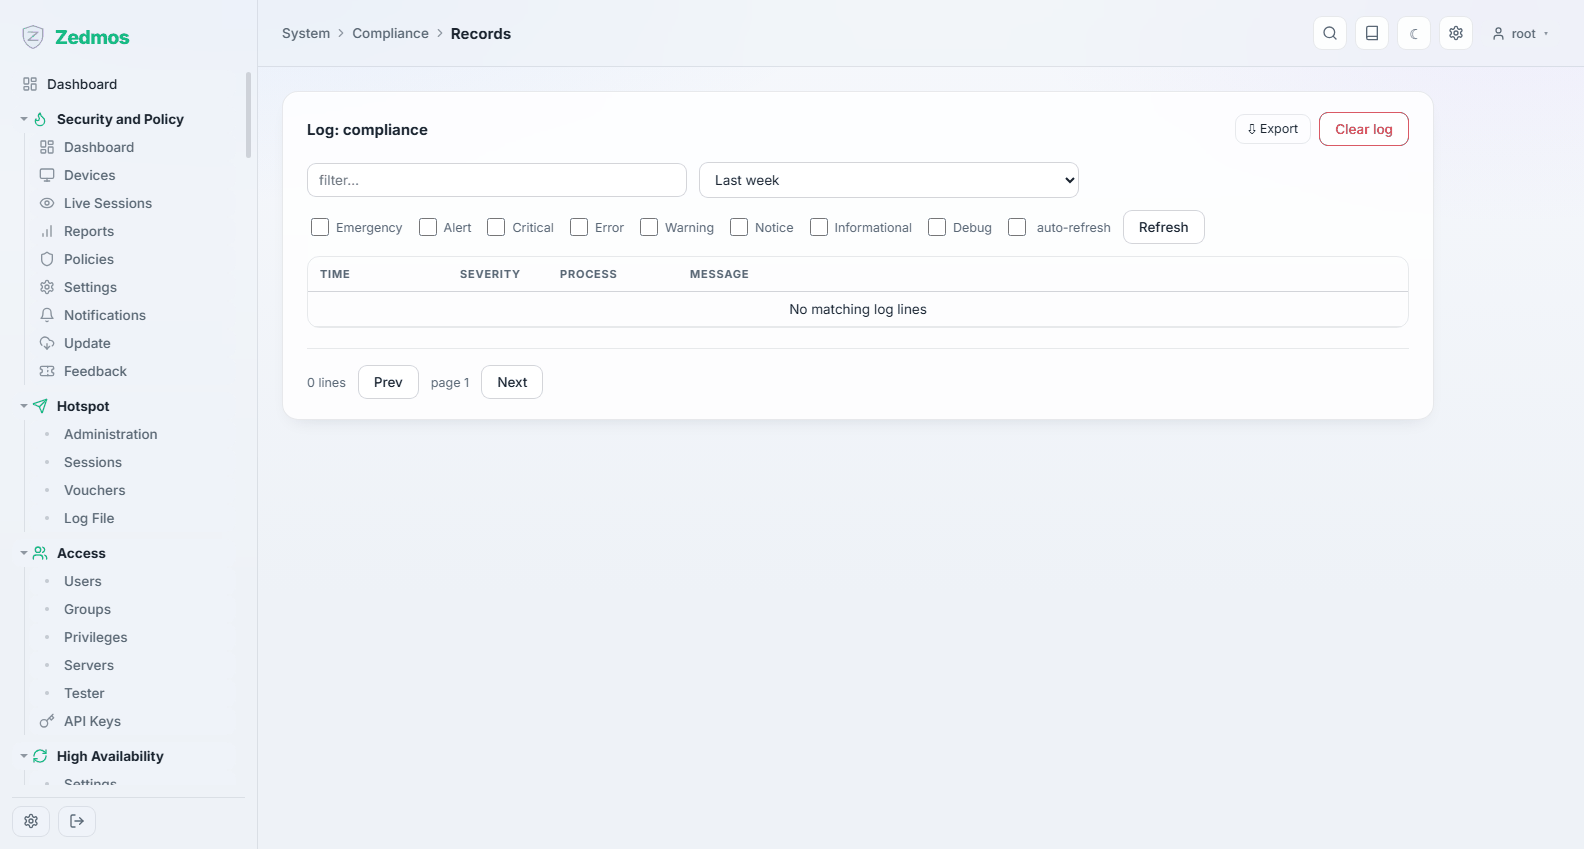
Los propios registros, con búsqueda y con su estado de verificación.
License — /license
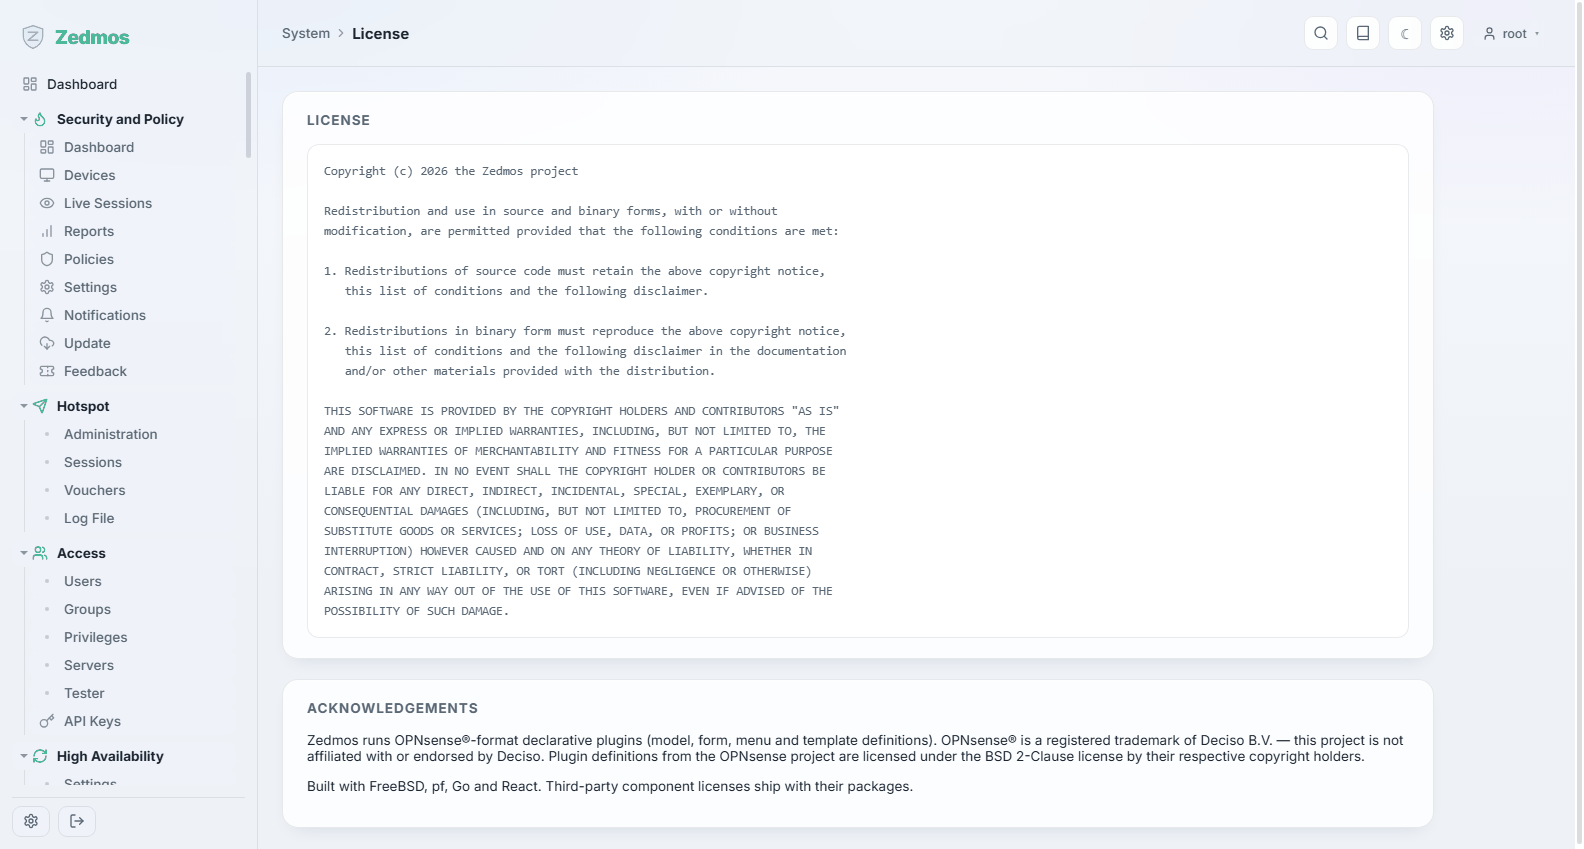
La licencia con la que funciona este equipo y lo que le da derecho a hacer.
Password — /password
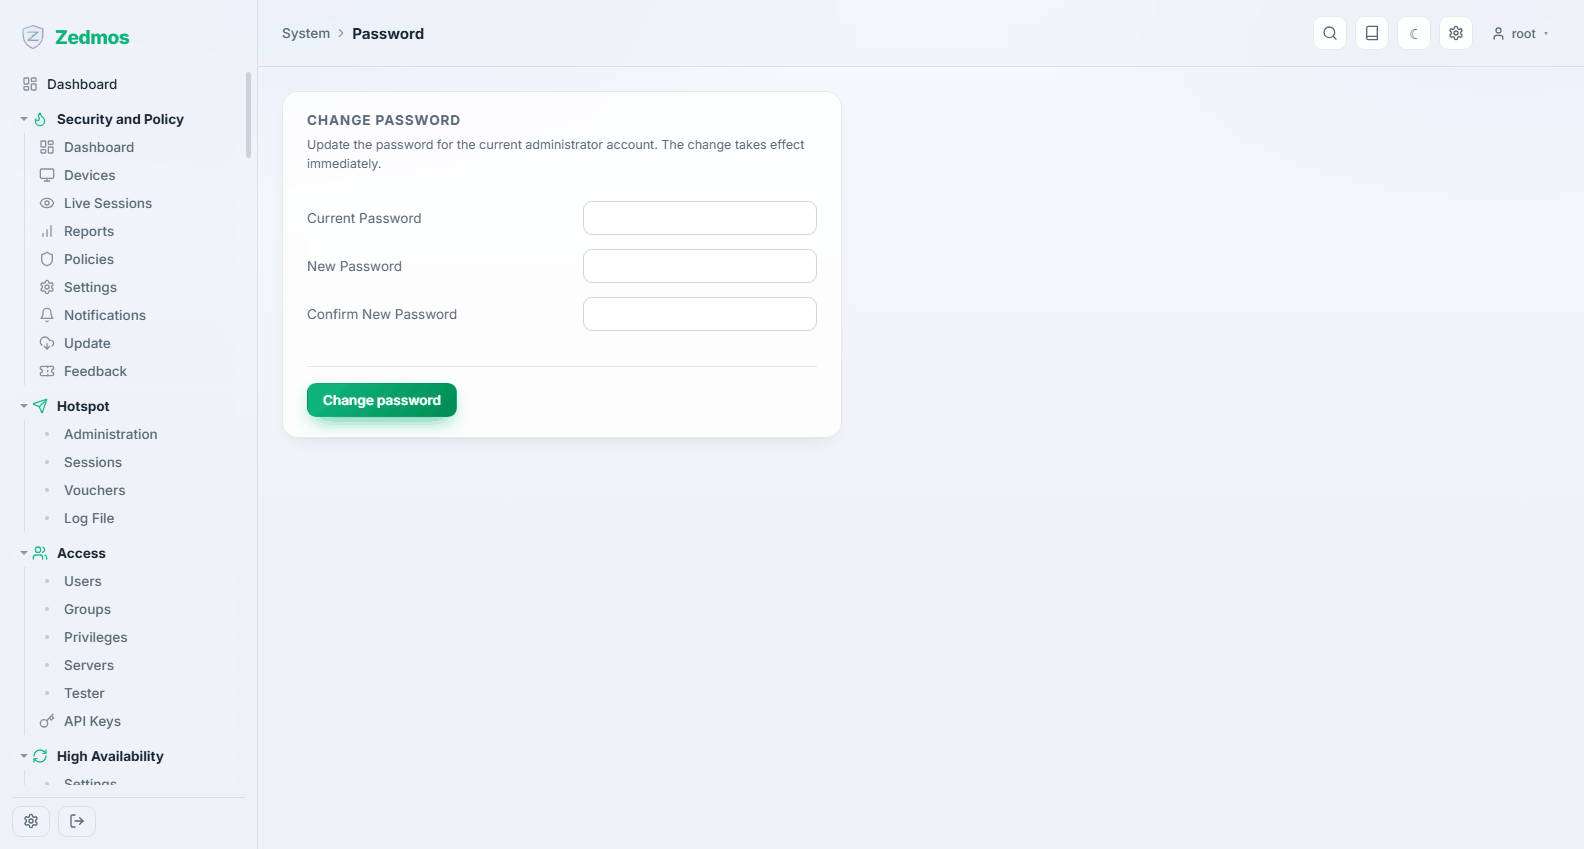
Cambia la contraseña de la cuenta con la que ha iniciado sesión. También se llega desde el menú de cuenta de la barra de herramientas.