5.6 Servicios
Los servicios de red que el equipo presta a las redes que tiene detrás: repartir direcciones, responder a los nombres, distribuir la hora, anunciar IPv6 y analizar archivos.
Cada grupo de servicios termina con una entrada Log File, y la mayoría tiene una página Status. Cuando un servicio se porta mal, abra primero su página de estado y después su registro, en ese orden, porque la página de estado suele responder la pregunta en una línea.
DHCP: dos motores, uno cada vez
El equipo puede repartir direcciones con Kea (el predeterminado) o con Dnsmasq, que hace DNS y DHCP a la vez. Hacen el mismo trabajo; tener los dos en la misma red produce dos servidores que responden a una misma petición, lo cual es exactamente tan confuso como parece.
Use Kea salvo que tenga un motivo para no hacerlo: es lo que configura el editor de interfaces cuando activa un servidor DHCP, y lo que usa la configuración de la LAN desde la consola. Use Dnsmasq cuando quiera DHCP y DNS desde un único servicio pequeño con nombres por host, o en un equipo muy pequeño.
Kea DHCP
Kea DHCPv4 — /m/kea/dhcp4
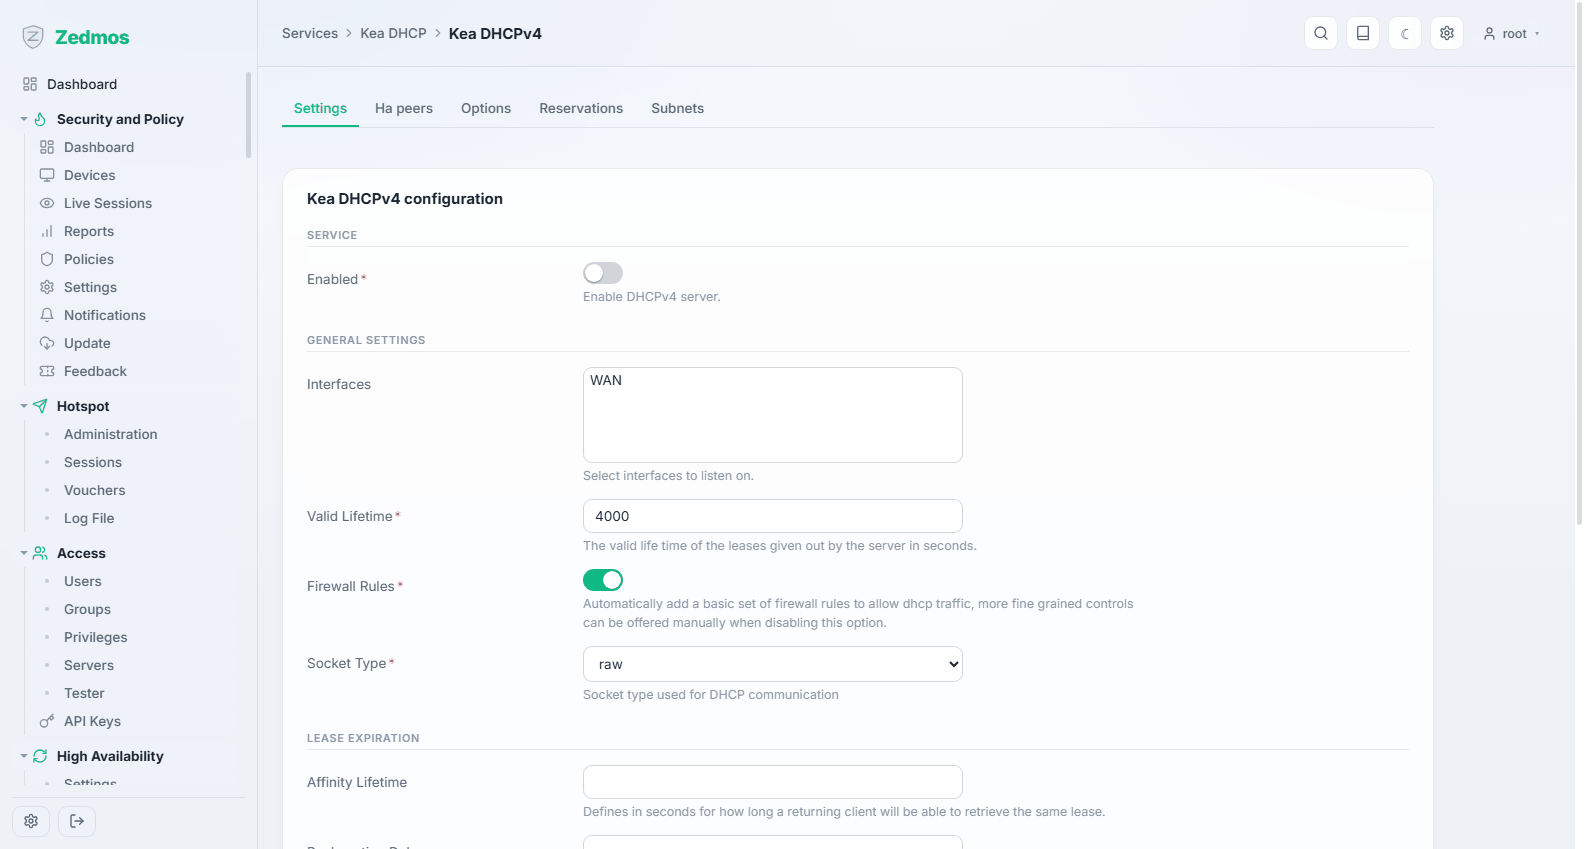
Subredes y fondos: para cada red que atiende el equipo, el rango que reparte, el router y el DNS que anuncia, la duración de la concesión y las reservas que fijan un dispositivo a una dirección por su MAC.
Mantenga el fondo lejos de todo lo que tenga dirección fija: el propio equipo, las impresoras, los conmutadores. Un fondo que incluye la dirección del propio router es un fallo del que la página le avisará.
Kea DHCPv6 — /m/kea/dhcp6
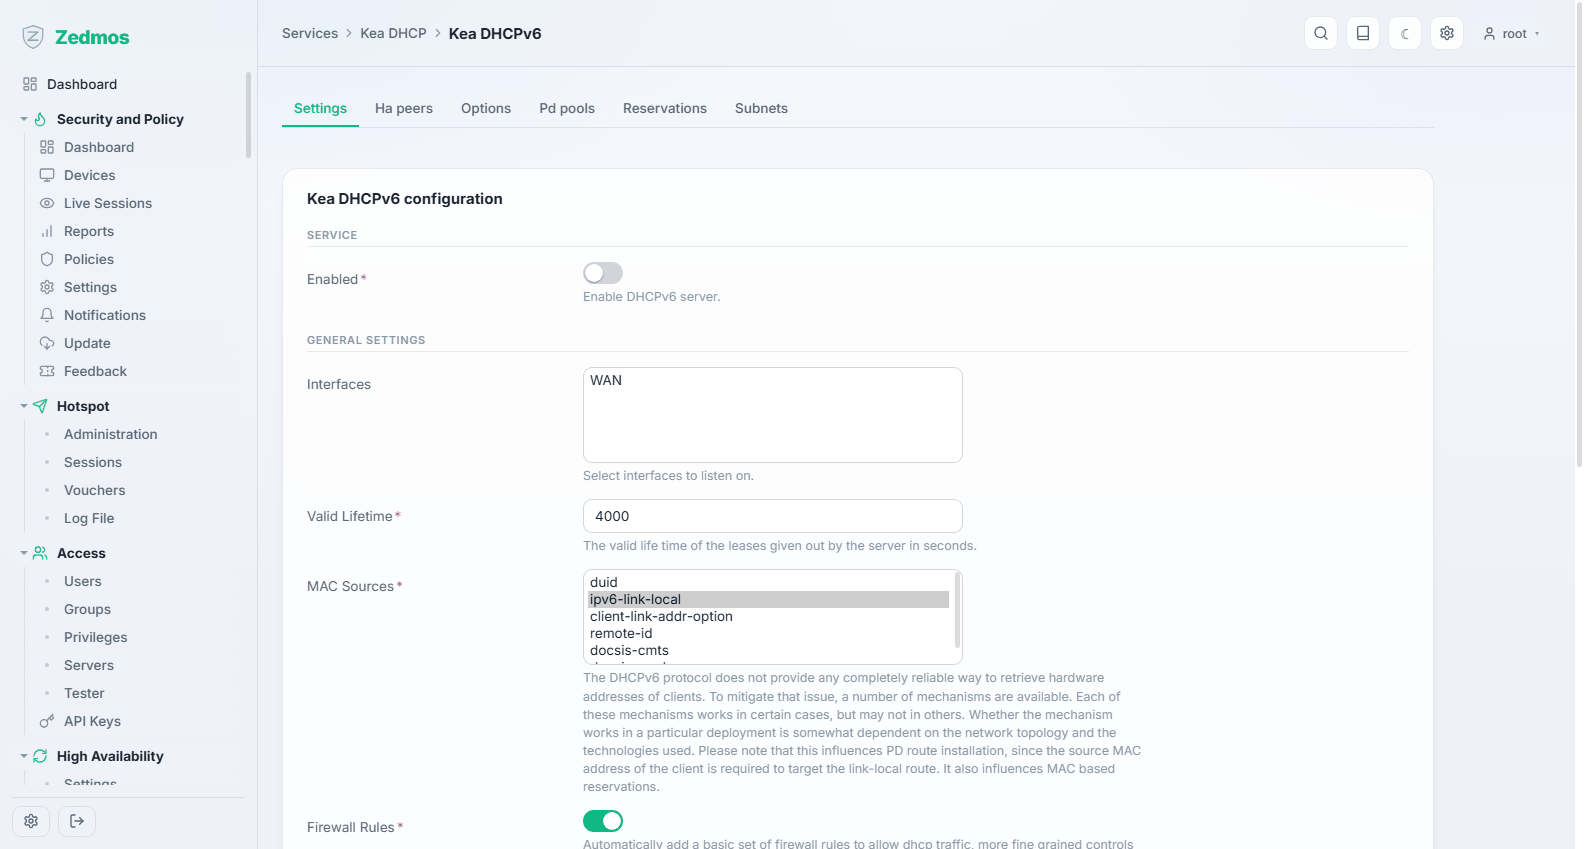
Lo mismo para IPv6. Suele ir unido a Router Advertisements, más abajo: la mayoría de los clientes IPv6 toman su dirección de los anuncios y solo piden lo adicional al DHCPv6.
DDNS Agent — /m/kea/ddns
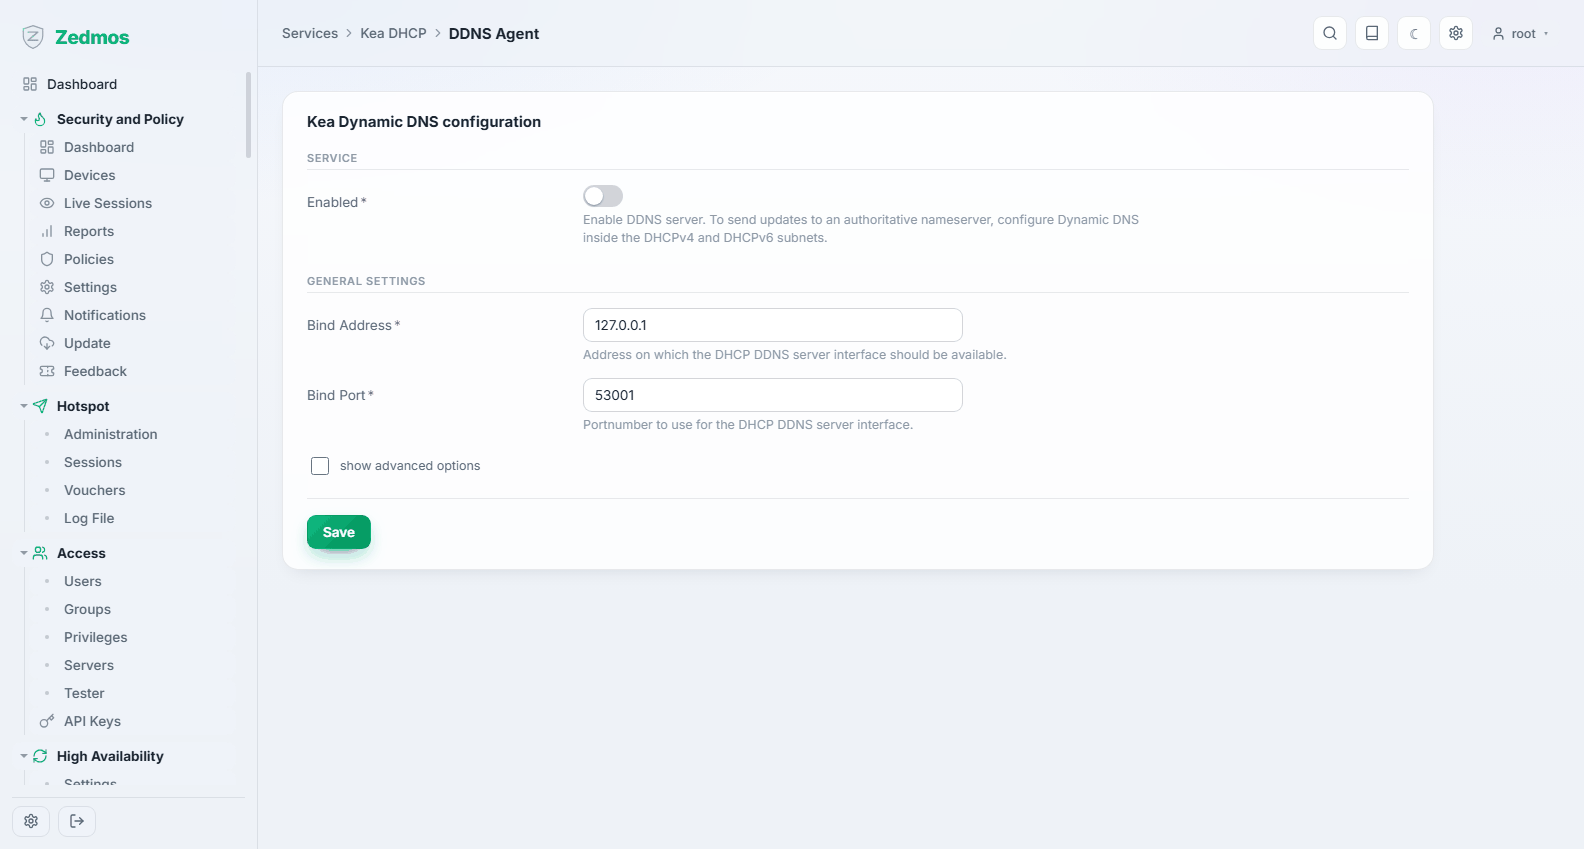
Registra las concesiones en el DNS, de modo que una máquina que acaba de recibir una dirección sea accesible por su nombre.
Leases DHCPv4 / DHCPv6 — /leases/kea4, /leases/kea6
Quién tiene qué dirección, desde cuándo y hasta cuándo. La primera página que hay que abrir cuando alguien dice «mi máquina no tiene red»: o tiene concesión, y el problema está en otra parte, o no la tiene, y está aquí.
Log File — /log/core/kea
Dnsmasq DNS & DHCP
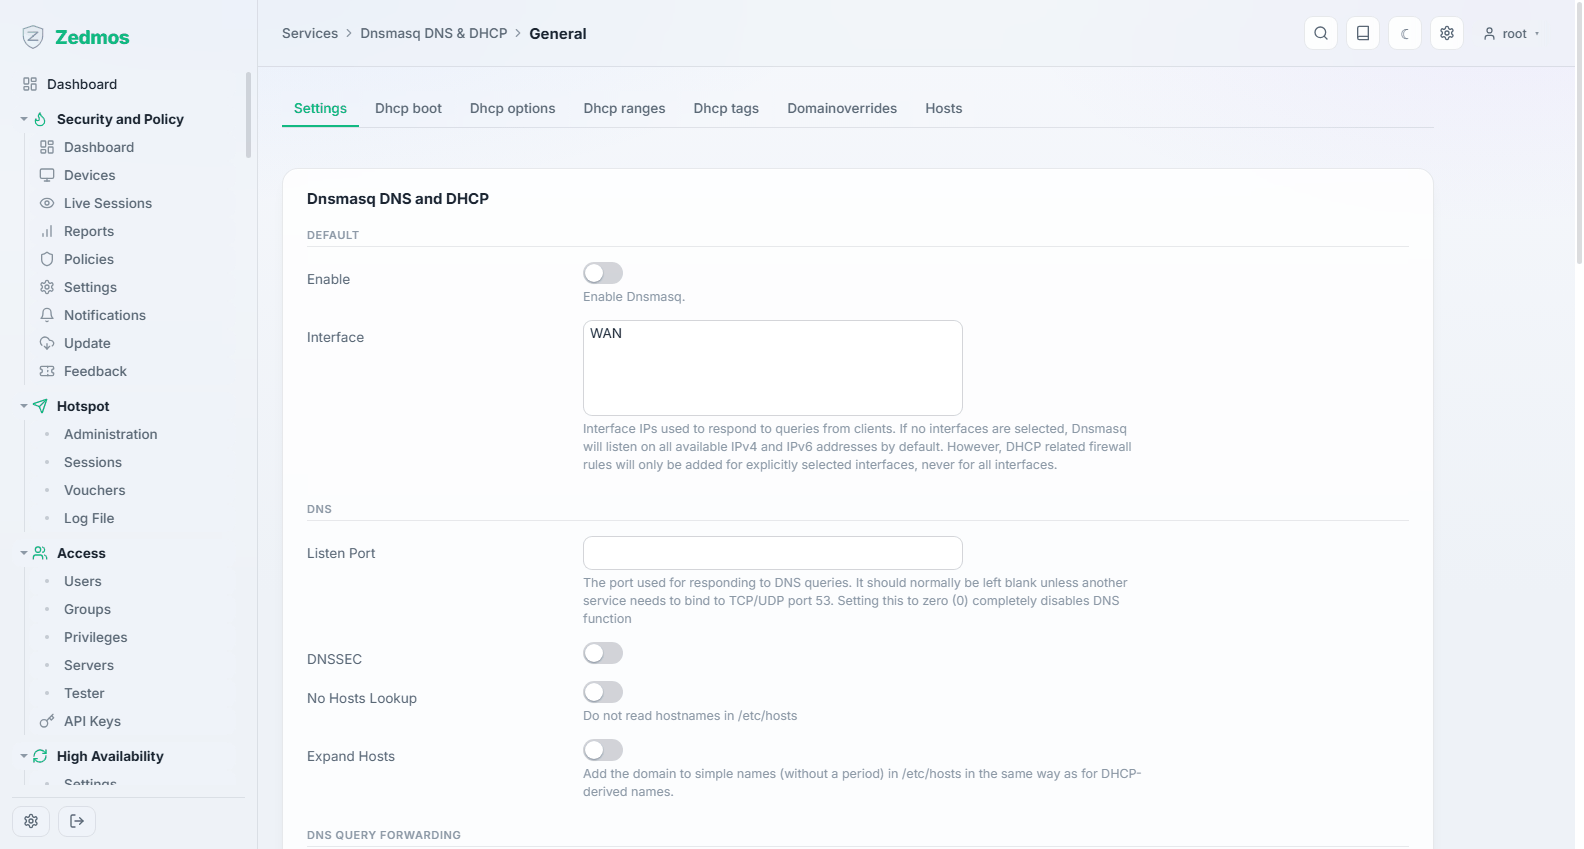
Un único servicio pequeño que responde al DNS y reparte direcciones. Sus páginas siguen su configuración:
| Página | Para |
|---|---|
General — #general | Si funciona, en qué interfaces escucha y su comportamiento DNS. |
Domains — #domains | Excepciones por dominio: enviar un dominio a otro resolutor. |
Hosts — #hosts | Entradas estáticas de nombre a dirección. |
DHCP ranges — #dhcpranges | Los fondos que reparte. |
DHCP options — #dhcpoptions | Opciones adicionales para los clientes (servidores NTP, parámetros de arranque, opciones del fabricante). |
DHCP boot — #dhcpboot | El arranque por red: el servidor TFTP y el archivo de arranque para los clientes PXE. |
DHCP tags — #dhcptags | Etiquetas que permiten que un rango o una opción se apliquen a un subconjunto de clientes. |
Leases — /leases/dnsmasq | Las concesiones actuales. |
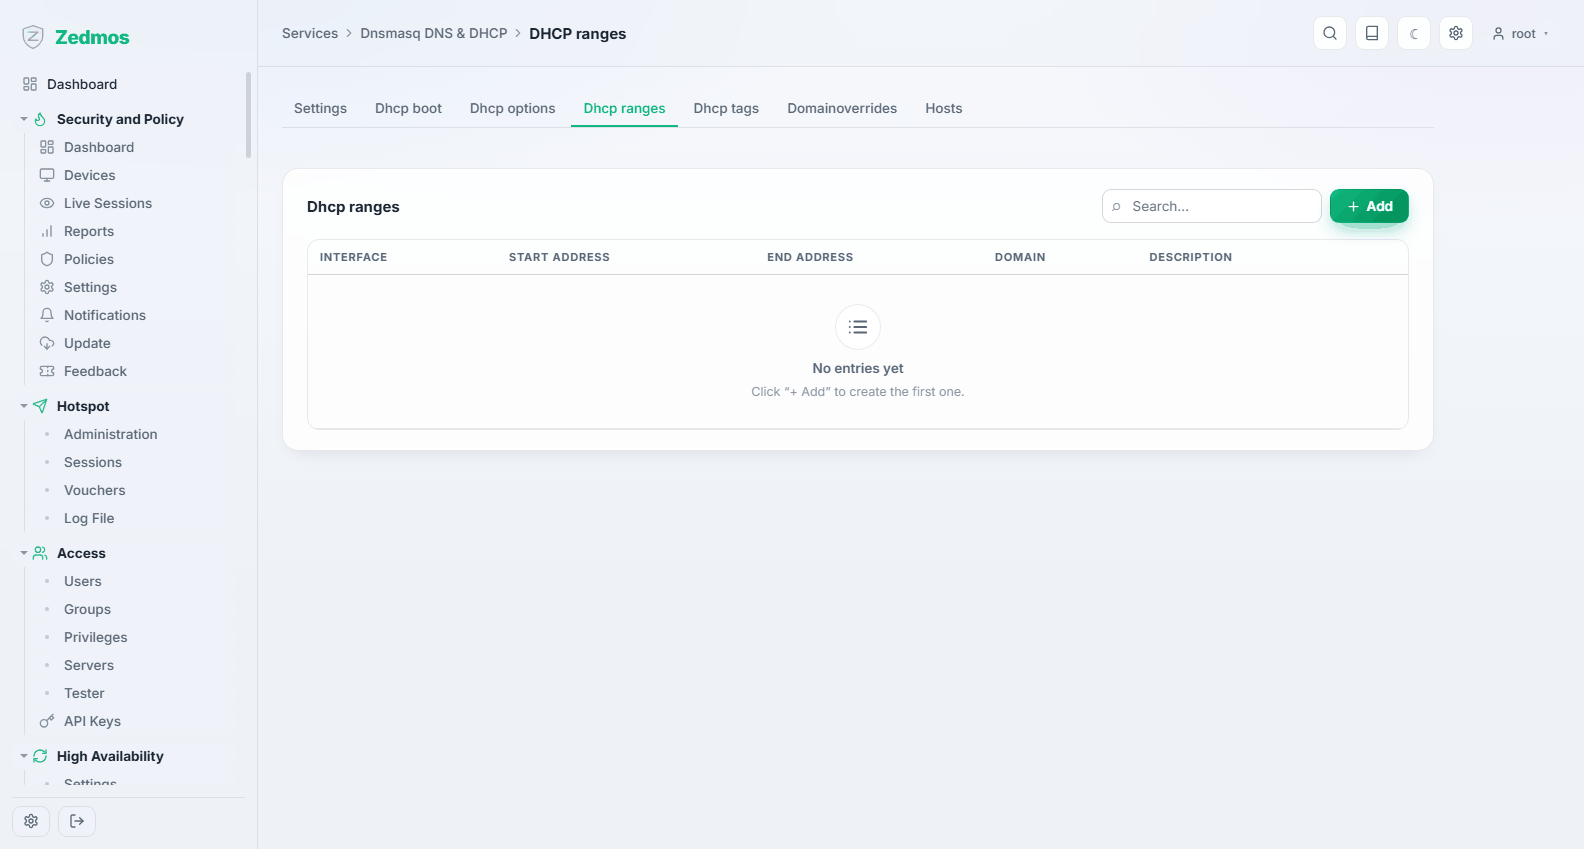
Unbound DNS
El resolutor recursivo que el equipo ofrece a sus redes. Está activado por defecto y es el que usan los clientes salvo que usted los dirija a otro.
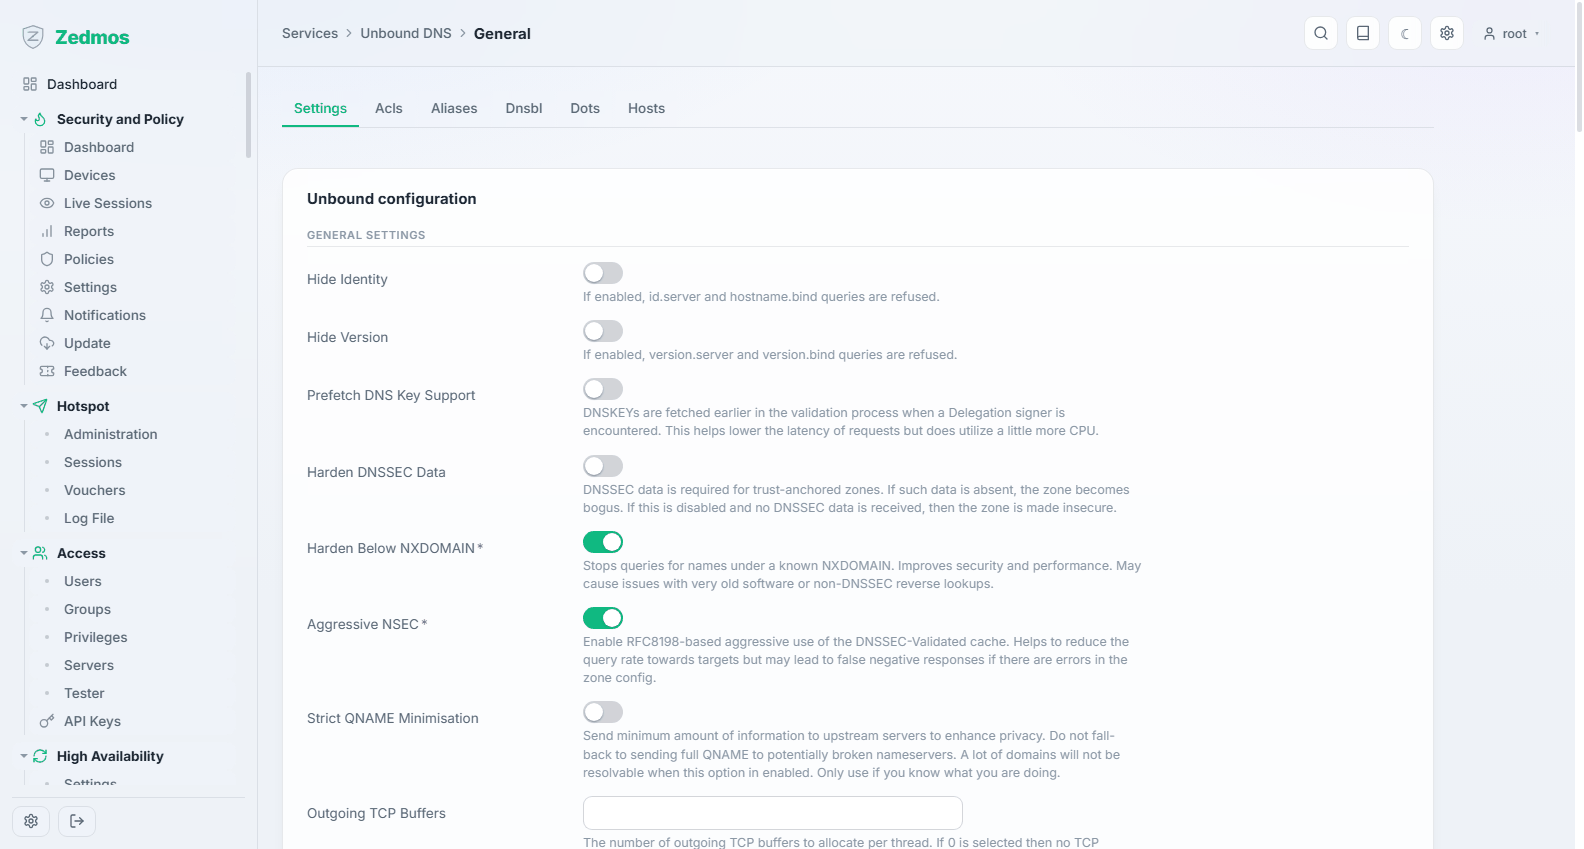
General — /m/unbound/unboundplus
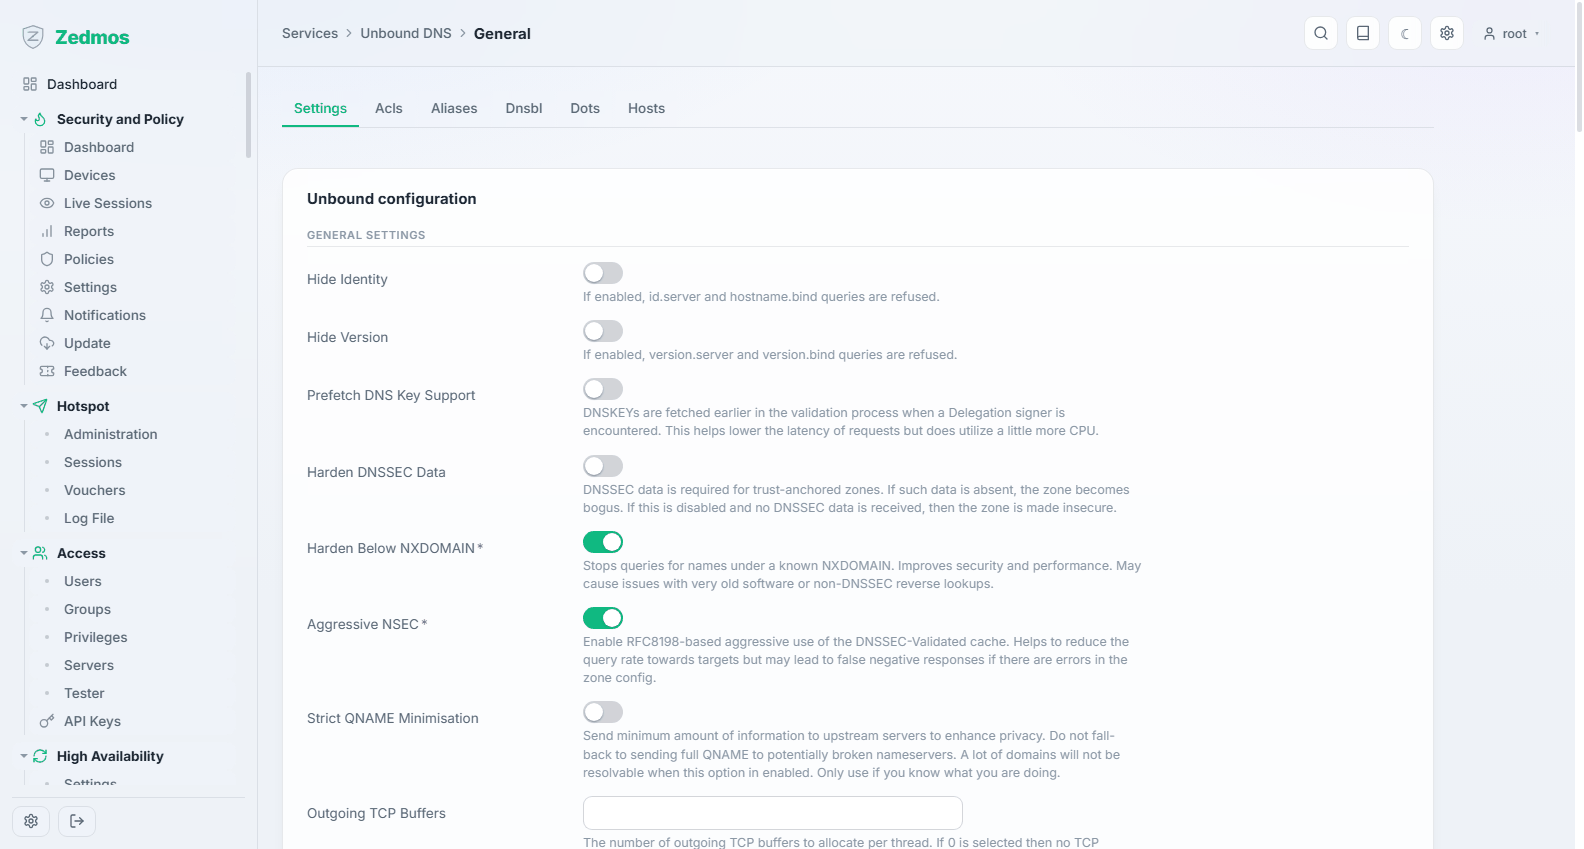
Si el resolutor funciona, en qué interfaces responde, si valida DNSSEC y si registra las concesiones DHCP para que las máquinas locales se resuelvan por su nombre.
El puerto 53 solo lo puede tener un servicio. Si Unbound se niega a arrancar, compruebe si Dnsmasq está configurado también para responder al DNS en la misma interfaz.
Overrides — ?a=hosts/host,aliases/alias
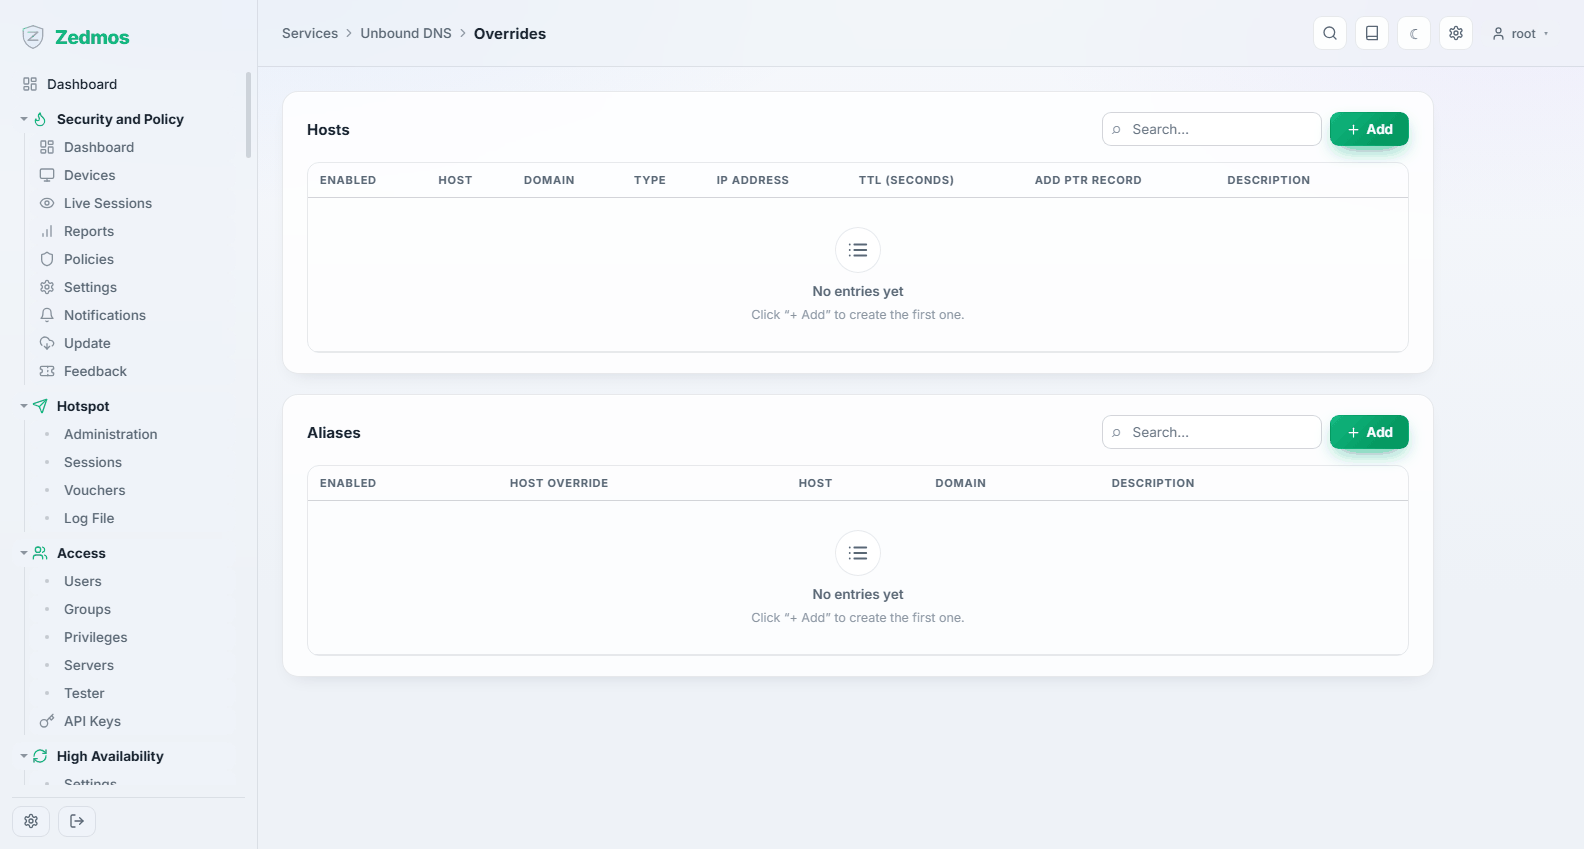
Las excepciones de host (un nombre que responde con la dirección que usted elija) y los alias. Así se consigue que un servicio interno responda con su dirección interna mientras el DNS público apunta a otra parte.
Access Lists — ?a=acls/acl
Qué redes pueden consultar al resolutor. Un resolutor abierto accesible desde internet será objeto de abuso; limítelo a sus propias redes.
Blocklists — ?a=dnsbl/blocklist
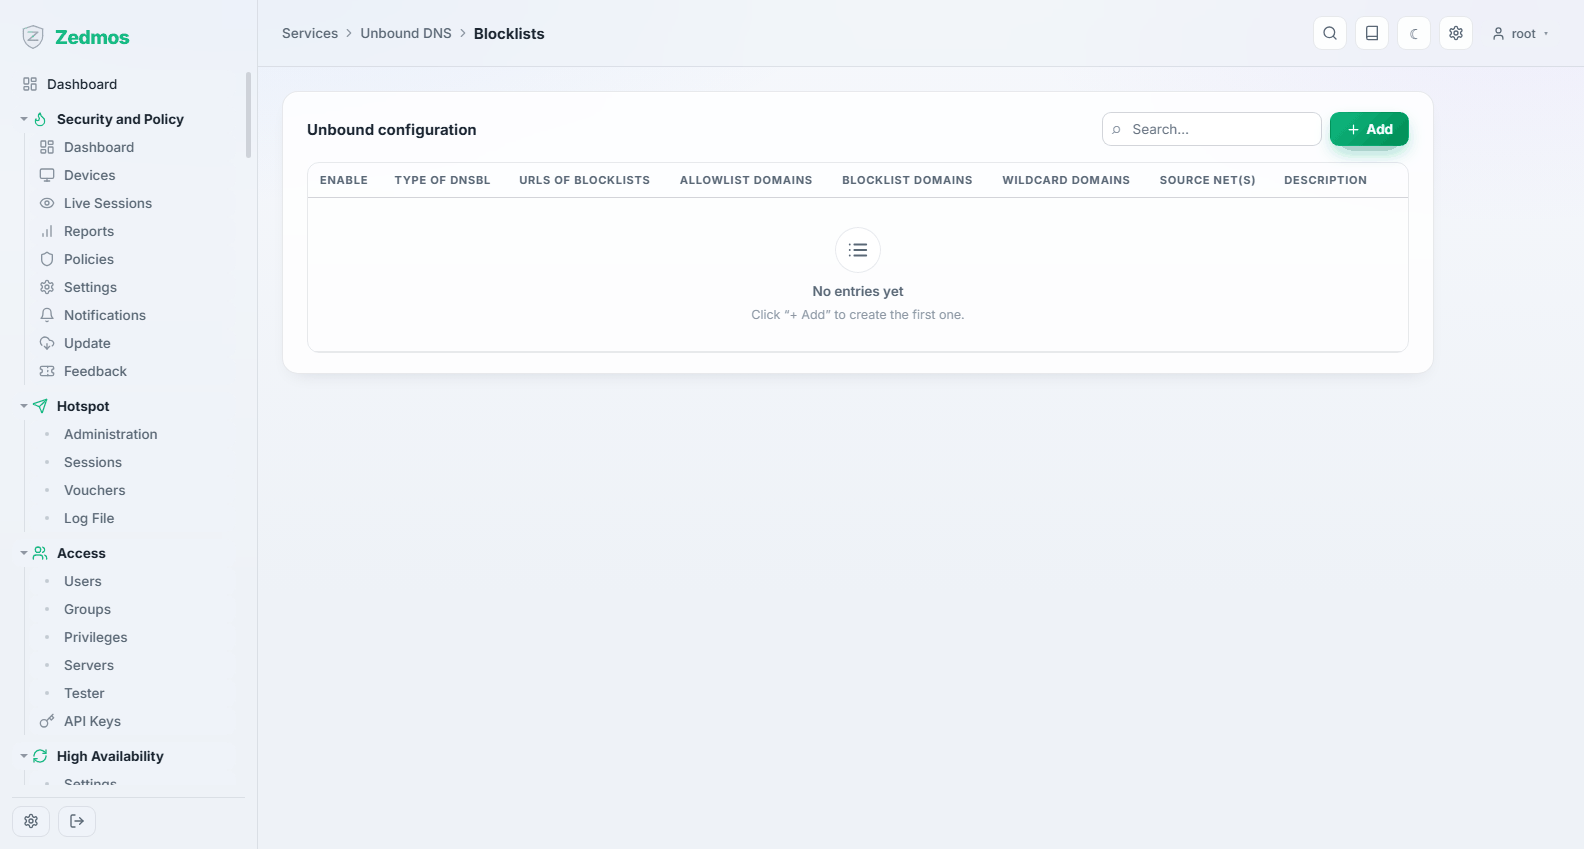
El bloqueo a nivel DNS a partir de listas suscritas —publicidad, rastreo, dominios maliciosos— con sus propias entradas permitidas y bloqueadas por encima. Barato, eficaz e invisible para los clientes.
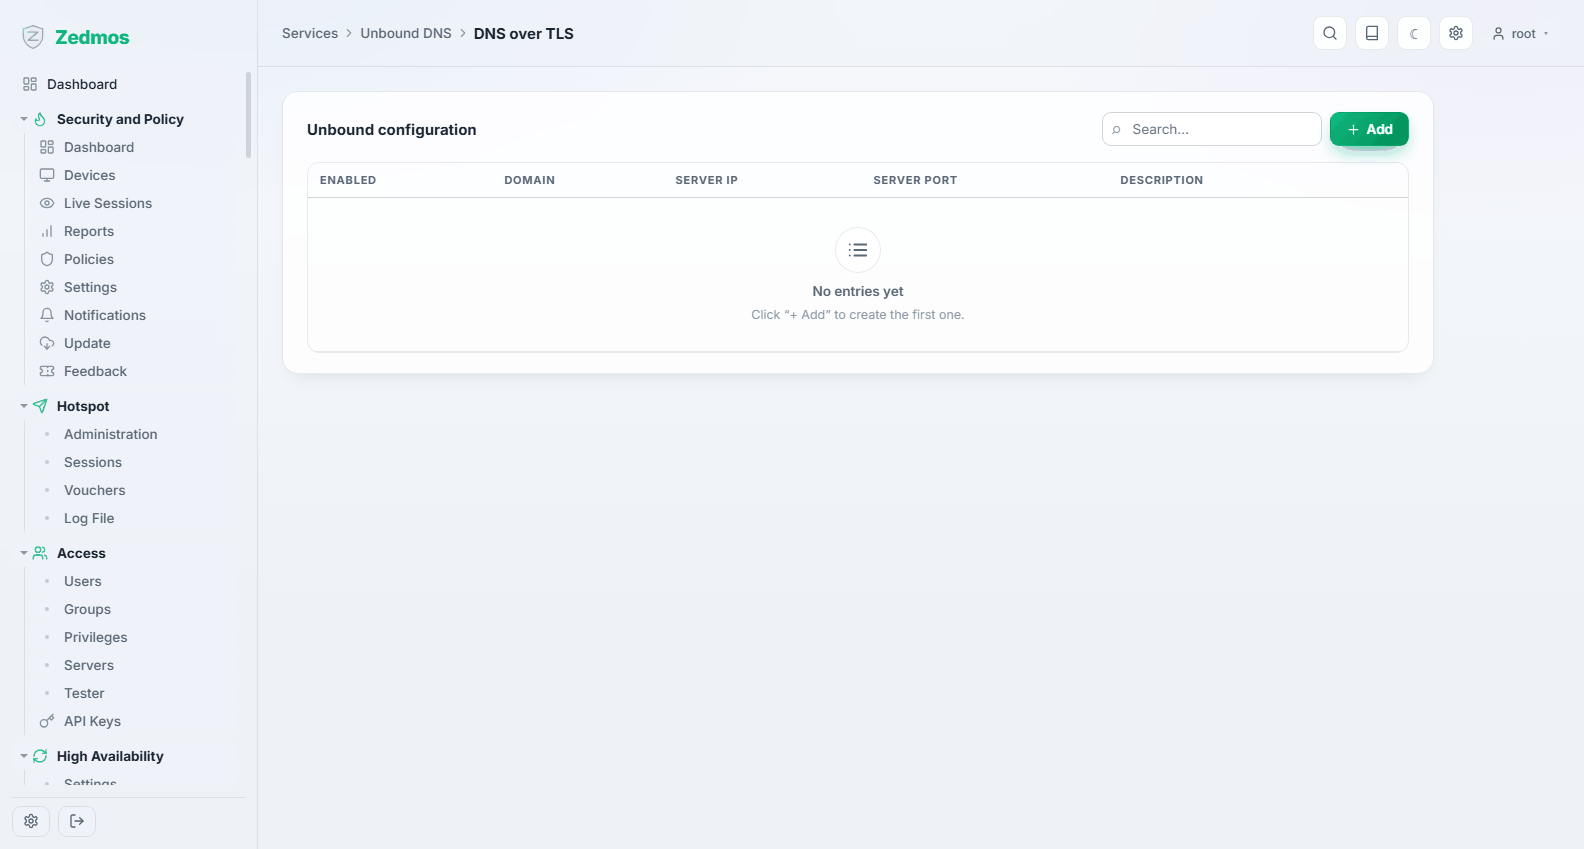
Query Forwarding / DNS over TLS
El reenvío envía las consultas a resolutores de subida elegidos en lugar de resolver desde la raíz. DNS over TLS hace lo mismo por un canal cifrado, de modo que el proveedor de subida es el único que ve sus consultas.
Advanced — /m/unbound/unboundplus
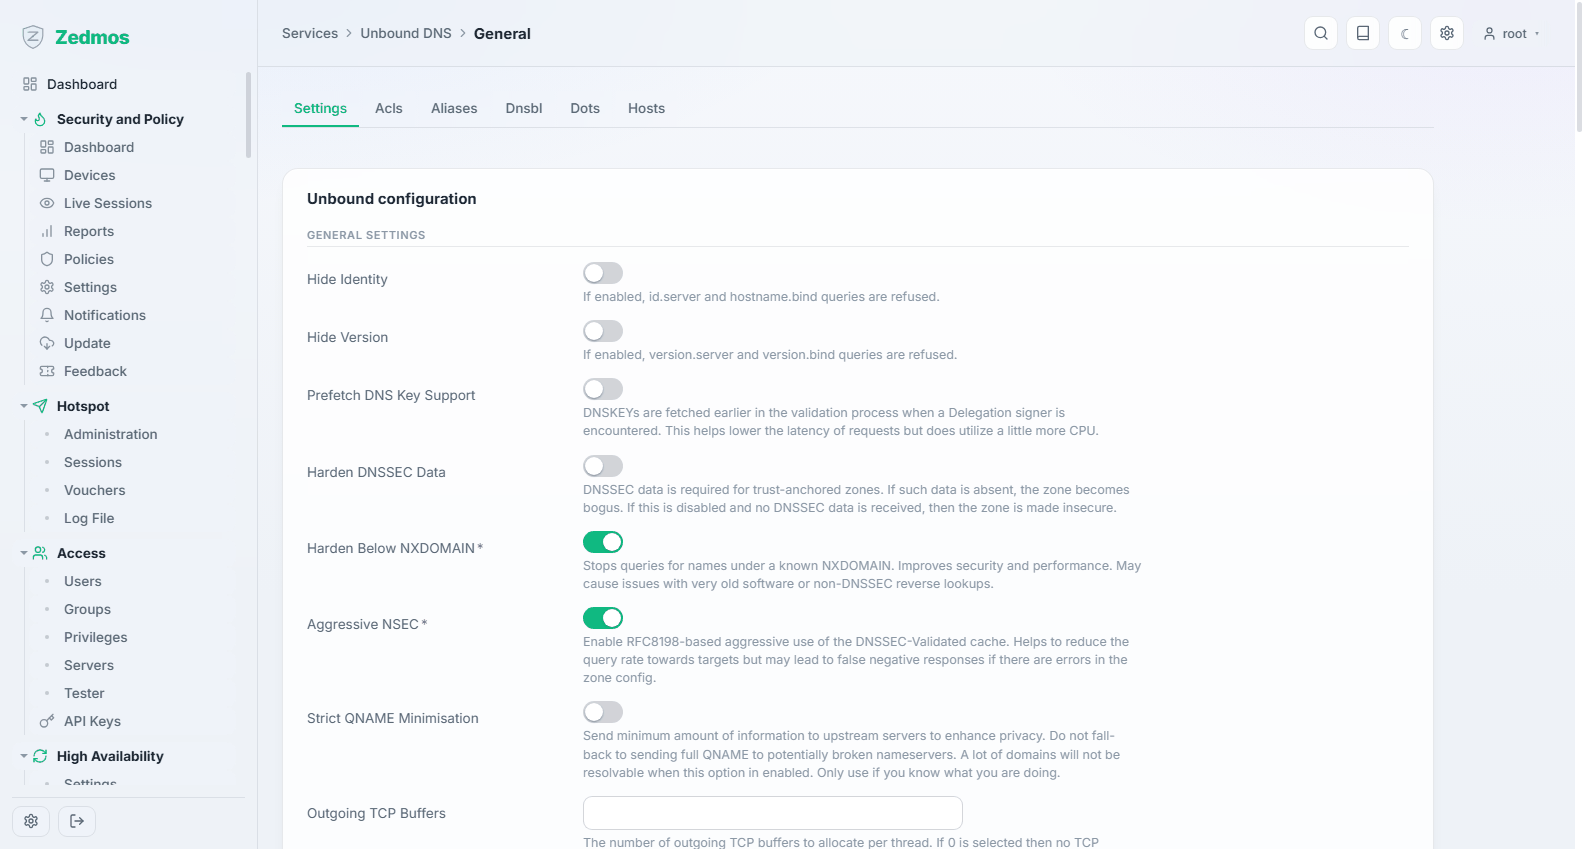
Tamaños de caché, número de hilos, precarga y lo demás. Los valores por defecto son sensatos para un equipo; si el resolutor está muy ocupado, aumente la caché antes que ninguna otra cosa.
Statistics — /unbound-stats
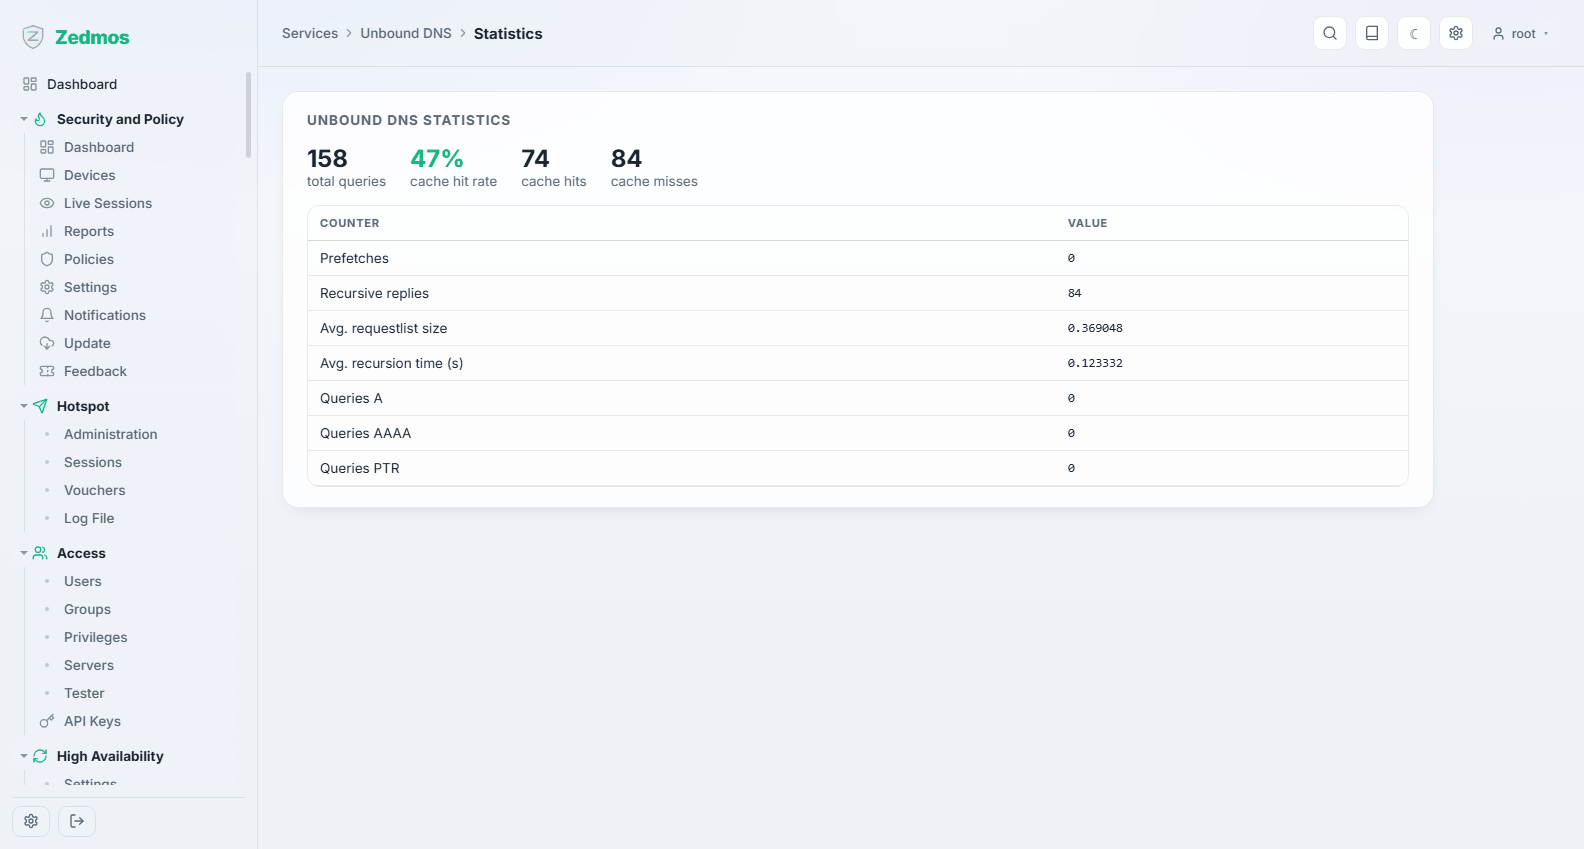
Consultas respondidas, tasa de aciertos de la caché, lo que se bloqueó. Una tasa de aciertos baja en una red con mucho uso es la señal de que la caché es demasiado pequeña.
Log File — /log/core/resolver
DHCRelay — /m/dhcrelay/dhcrelay
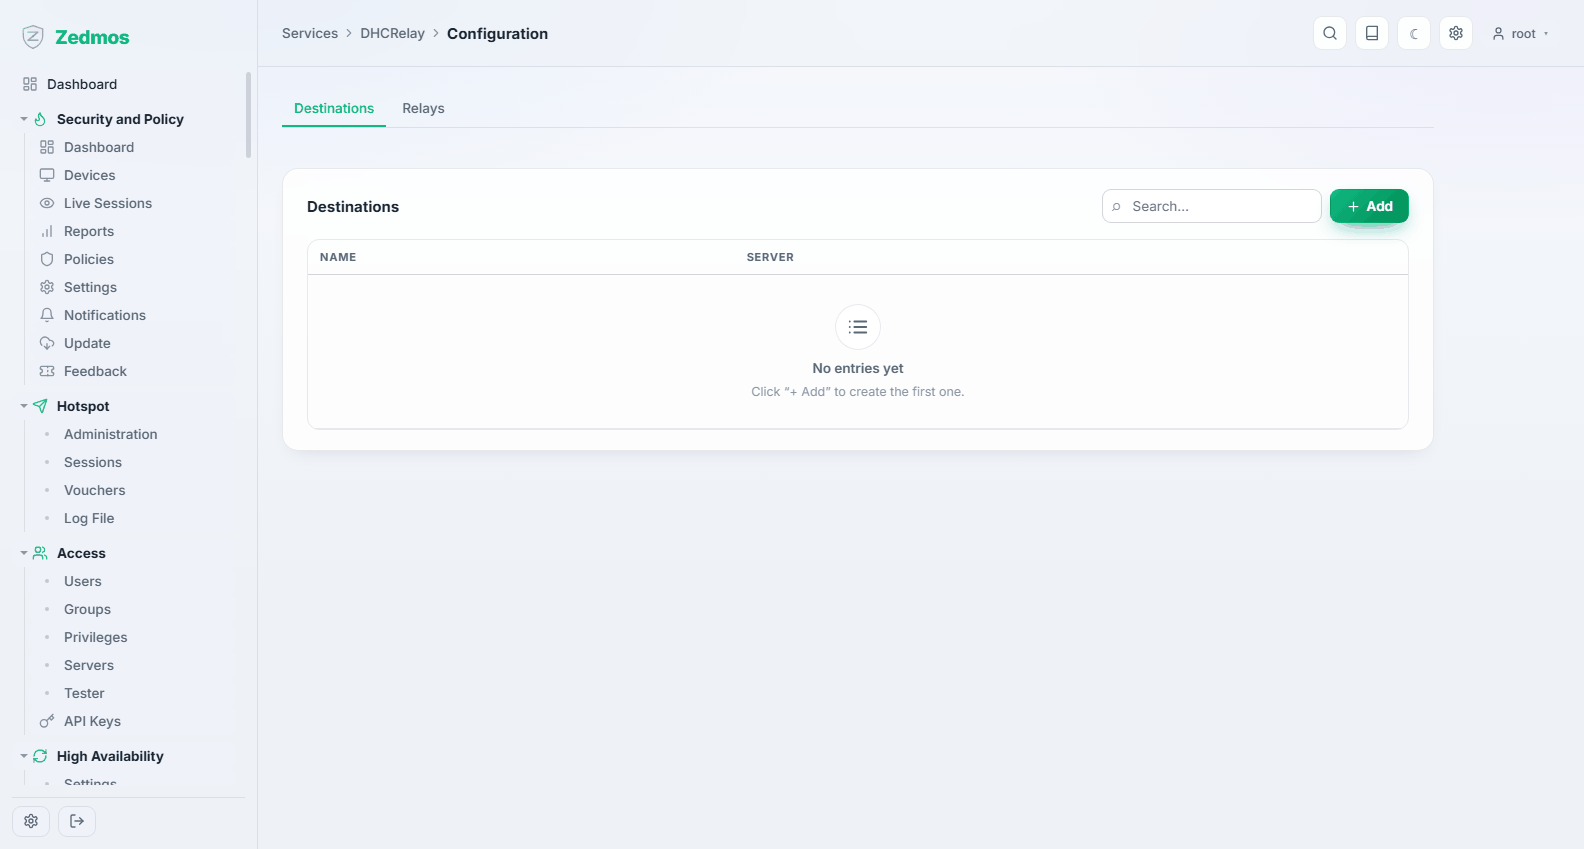
Reenvía las peticiones DHCP de una red sin servidor local a un servidor que está en otra parte: la disposición habitual cuando un servidor central lleva todo el direccionamiento. Configure la interfaz en la que escuchar y el servidor al que retransmitir.
Router Advertisements — /m/radvd/radvd
Cómo se anuncia el equipo como router IPv6: el modo (no gestionado, gestionado, asistido), los prefijos que anuncia y el DNS que entrega. Sin esto, los clientes IPv6 del segmento no obtienen ninguna dirección.
Network Time
General — /system-ntp
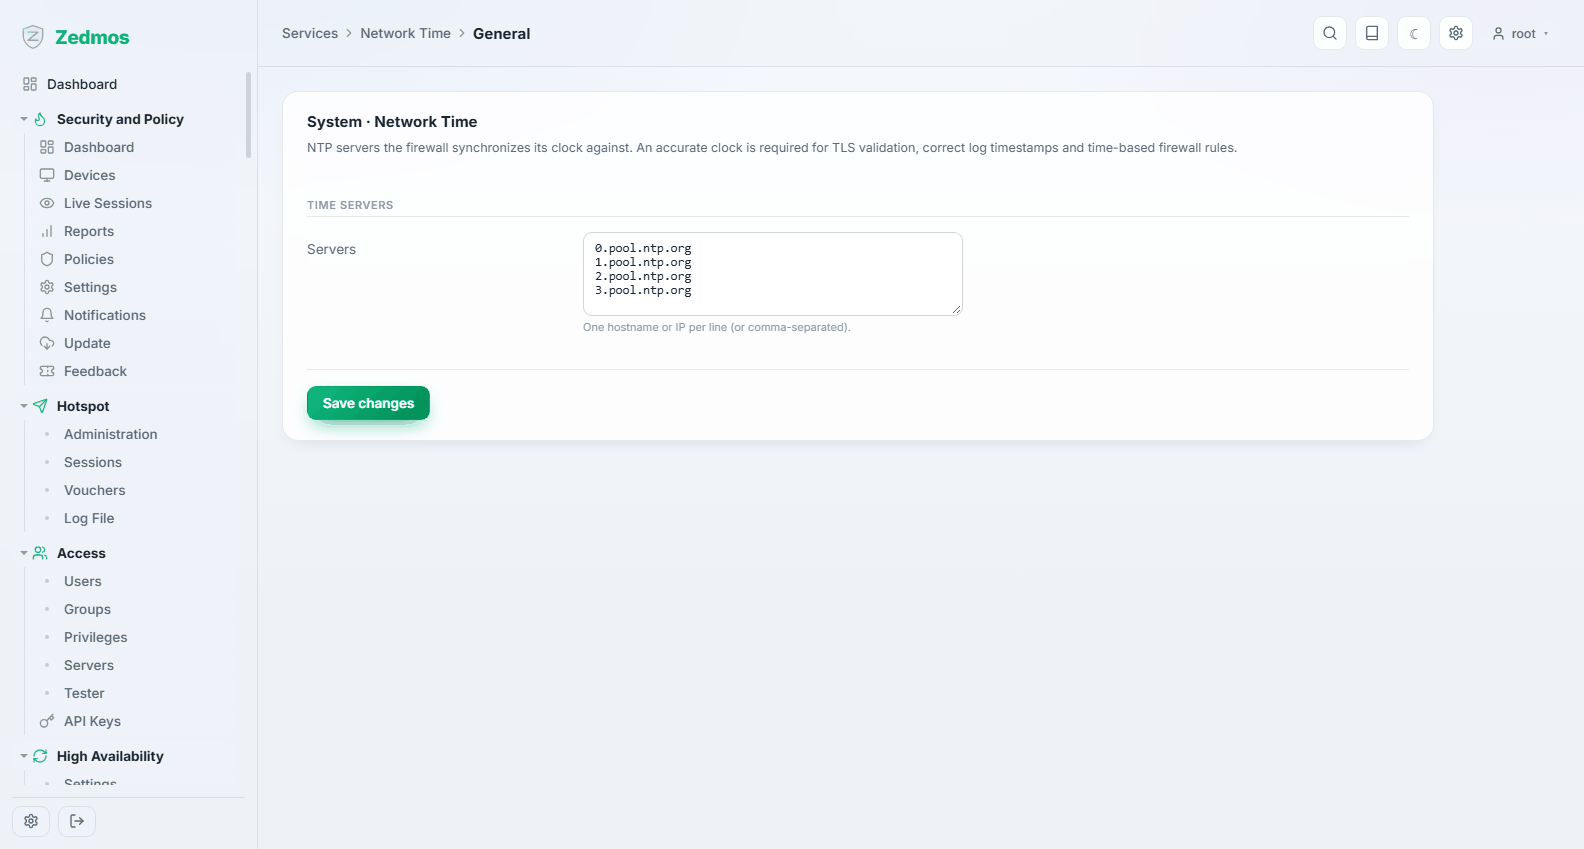
El servicio de hora: a qué servidores sigue el equipo y si sirve la hora a las redes que tiene detrás.
La hora importa más de lo que parece. La validación de certificados, la negociación de la VPN, los registros y los registros de cumplimiento dependen de que el reloj esté bien.
GPS / PPS — #gps, #pps
Para equipos con un receptor GPS o una entrada de impulso por segundo: un reloj de referencia local, para las sedes que no pueden depender de internet para la hora.
Status — /ntp-status
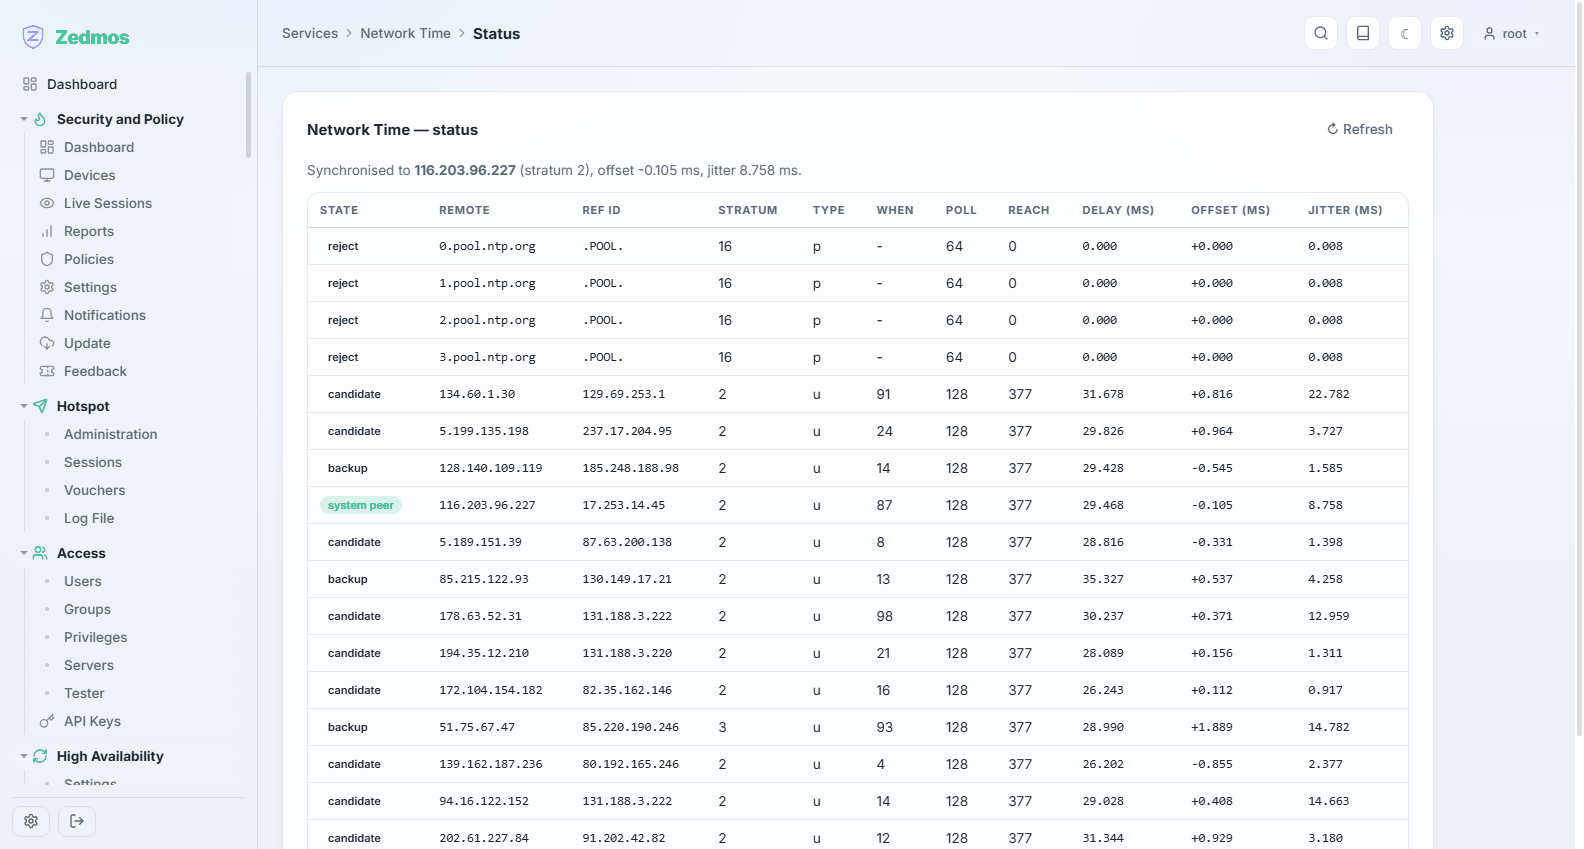
La tabla de pares: qué servidor está realmente seleccionado, el desfase y la fluctuación. «Sincronizado» es un estado que se lee aquí, no una suposición.
Log File — /log/core/ntpd
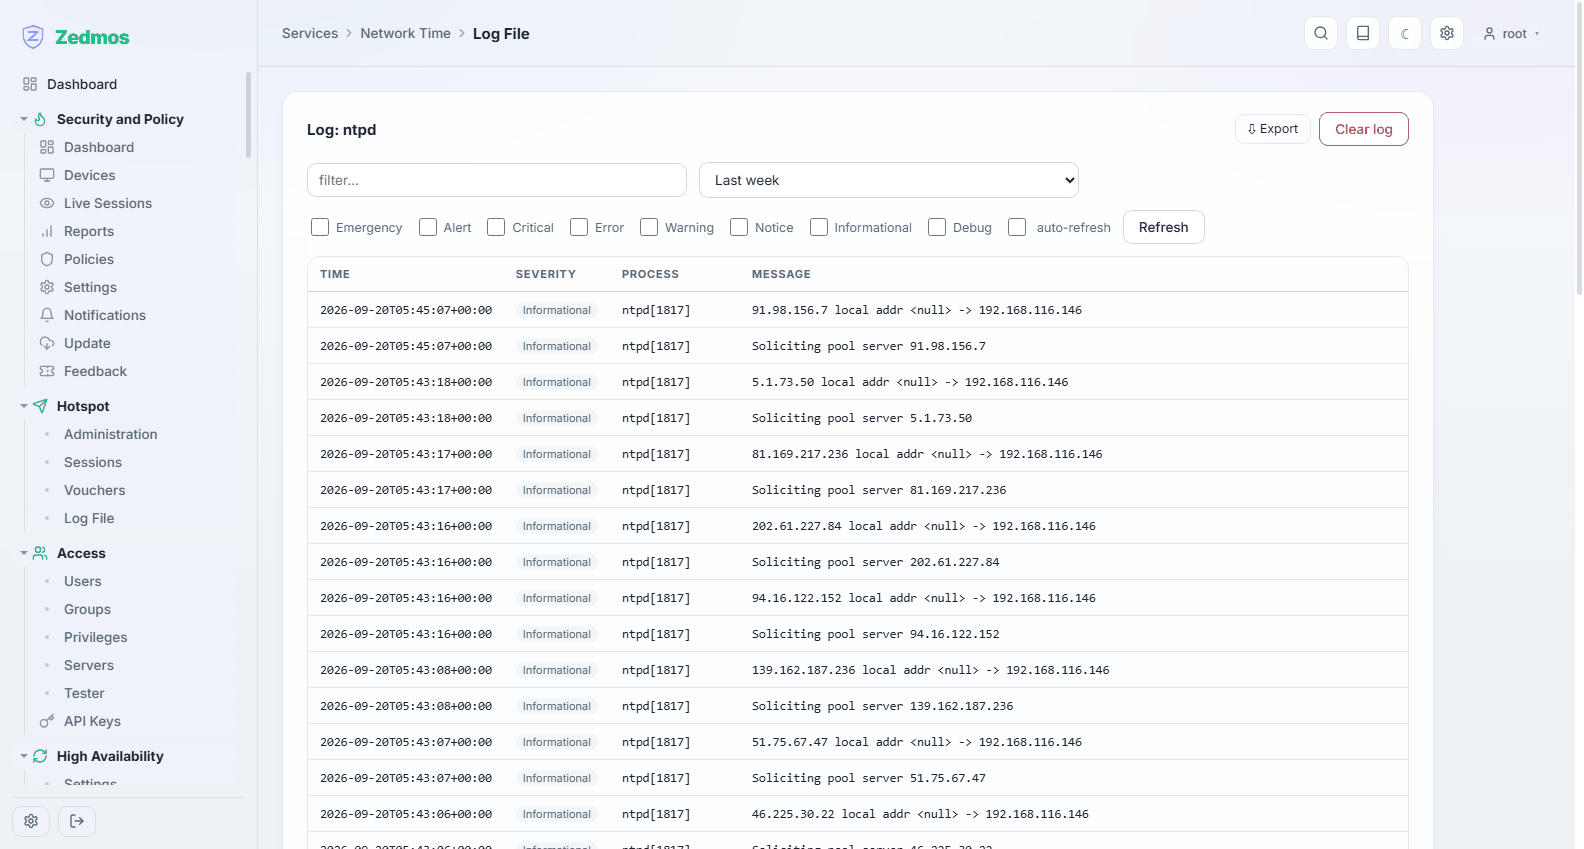
ClamAV Antivirus
Settings — /m/clamav/clamav
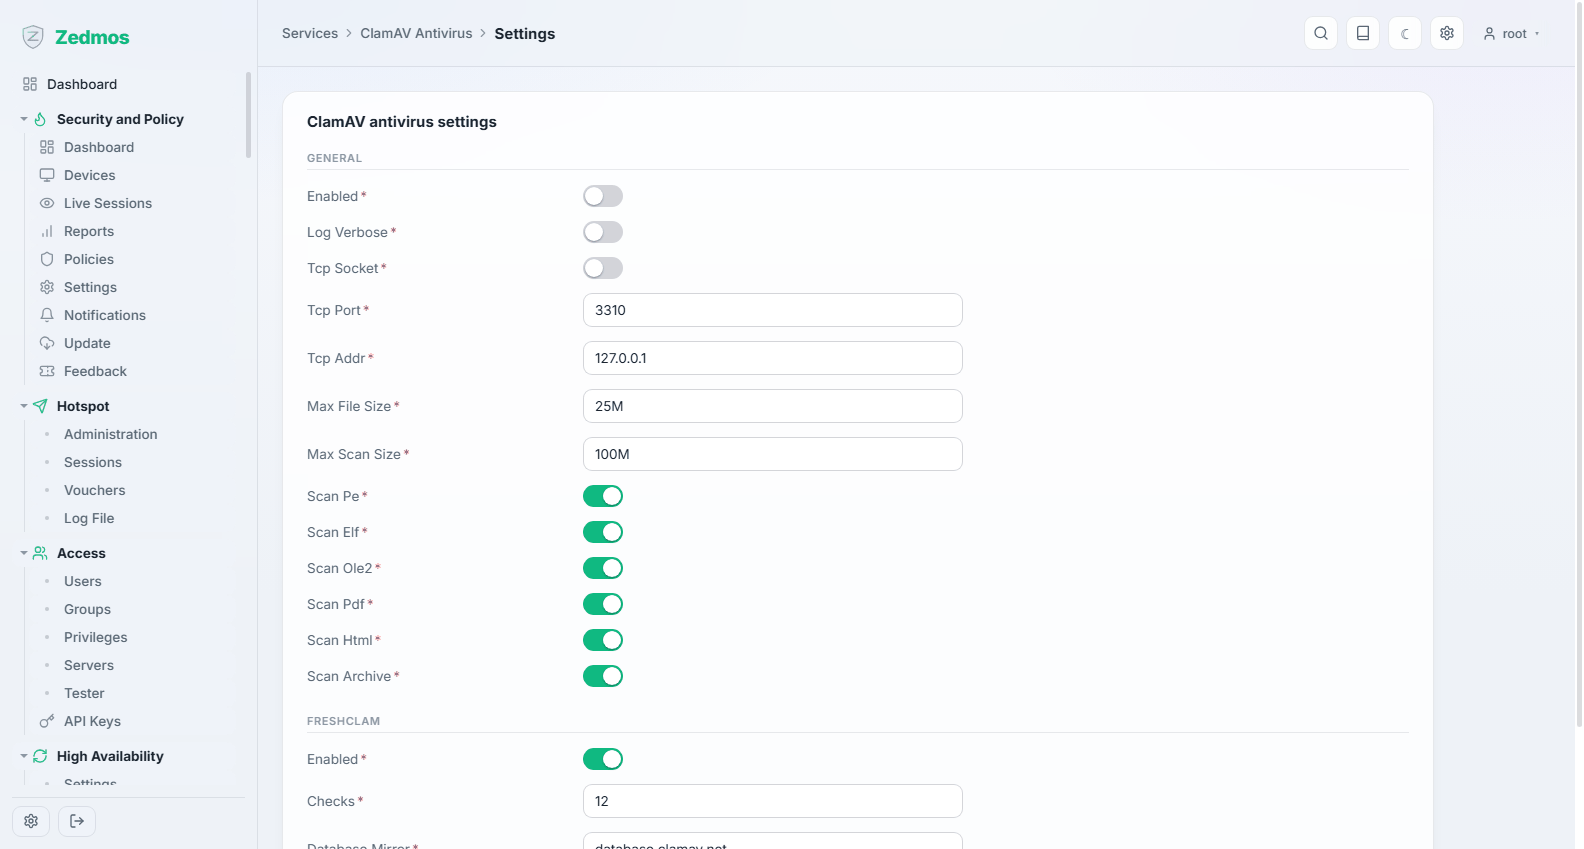
El antivirus: si funciona, cada cuánto se actualizan las firmas y los límites del análisis.
ClamAV mantiene su base de firmas en memoria: alrededor de un gigabyte. En un equipo con 2 GB de RAM, activarlo cambia el carácter de la máquina. Cuente con 4 GB o más si lo quiere activado.
Status — /clamav-status
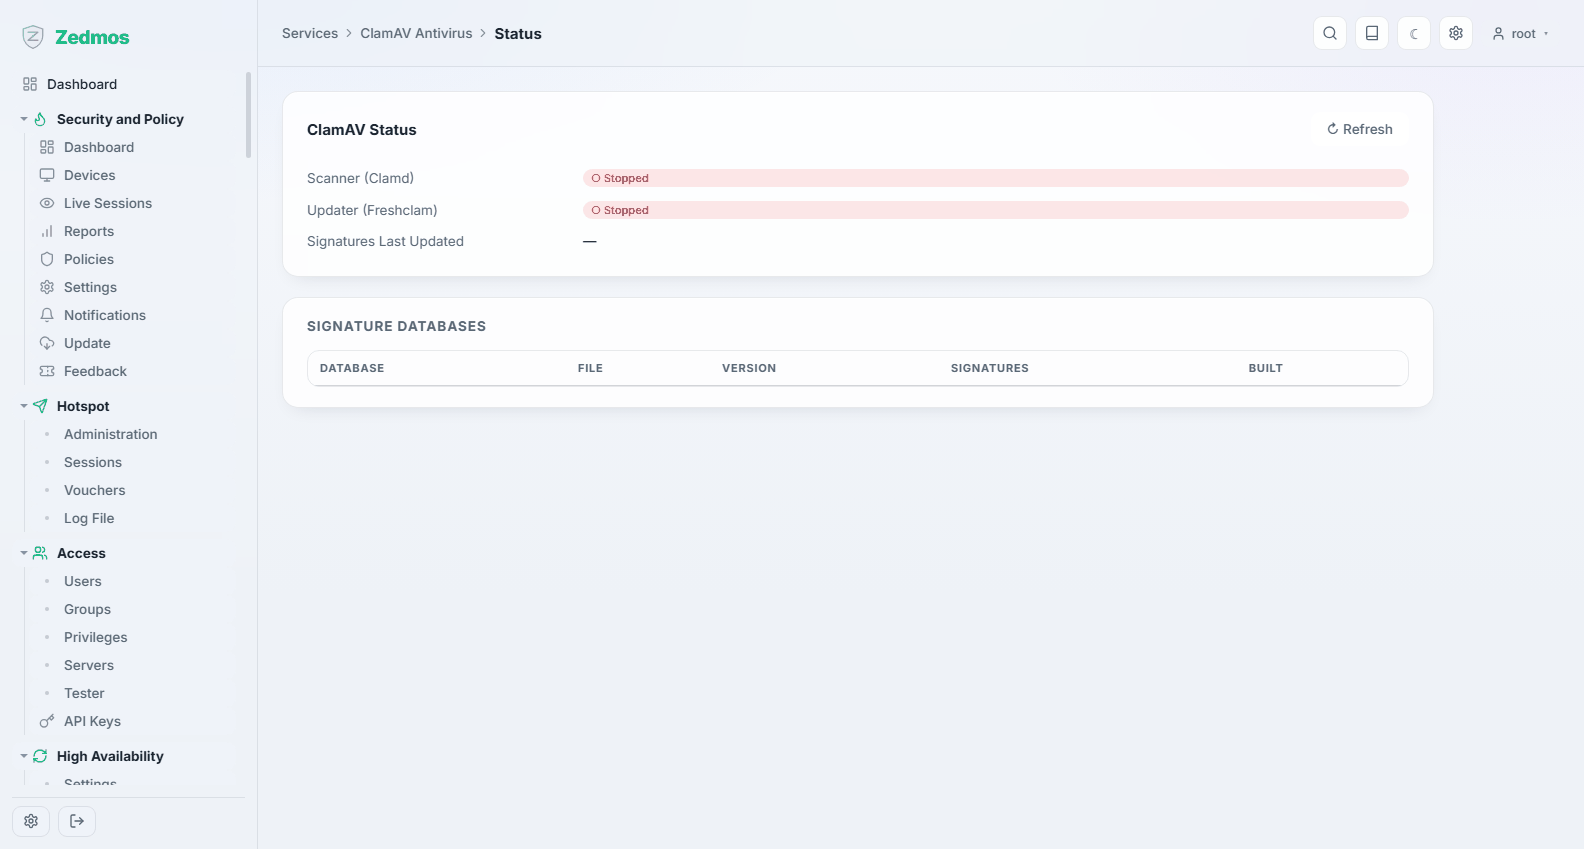
Si el analizador está en marcha, qué antigüedad tienen las firmas y qué hizo la última actualización. Una fecha de firmas antigua es lo que hay que detectar aquí.
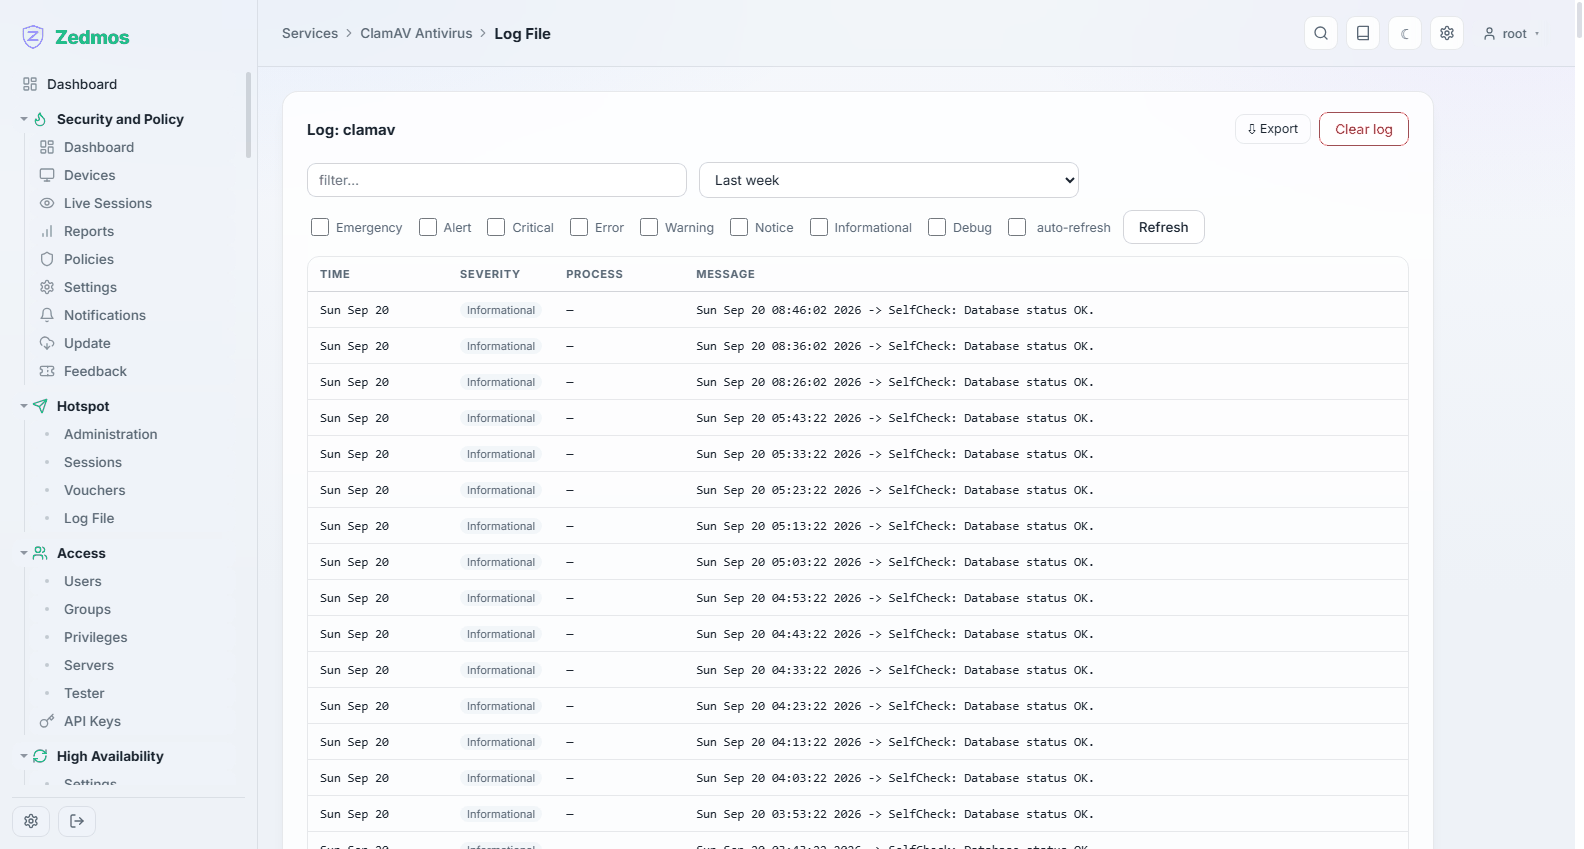
Log File — /log/core/clamav