5.4 Firewall
Der Paketfilter und alles darum herum: die Regeln, die Adressumsetzung, die Namen, mit denen Sie Regeln schreiben, die Bandbreitensteuerung und die Seiten, die zeigen, was der Filter tatsächlich tut.
Rules — /legacy?p=filter/rule
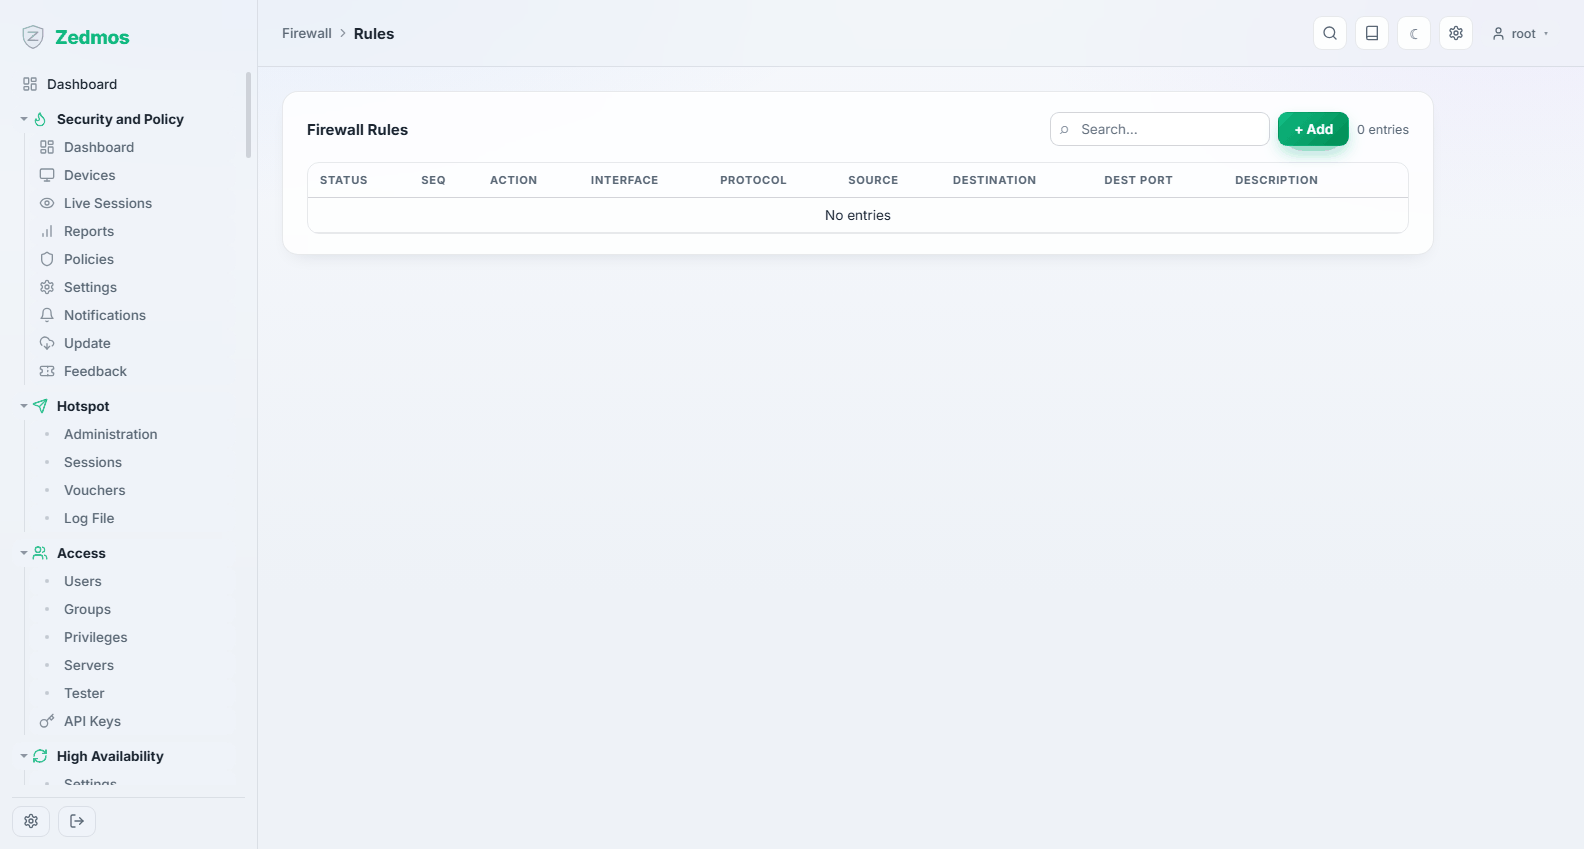
Das Regelwerk in Auswertungsreihenfolge. Jede Zeile ist eine Regel; die Sequenznummer bestimmt, wann sie betrachtet wird, und die erste passende Regel gewinnt — was darunter steht, wird nicht mehr angesehen.
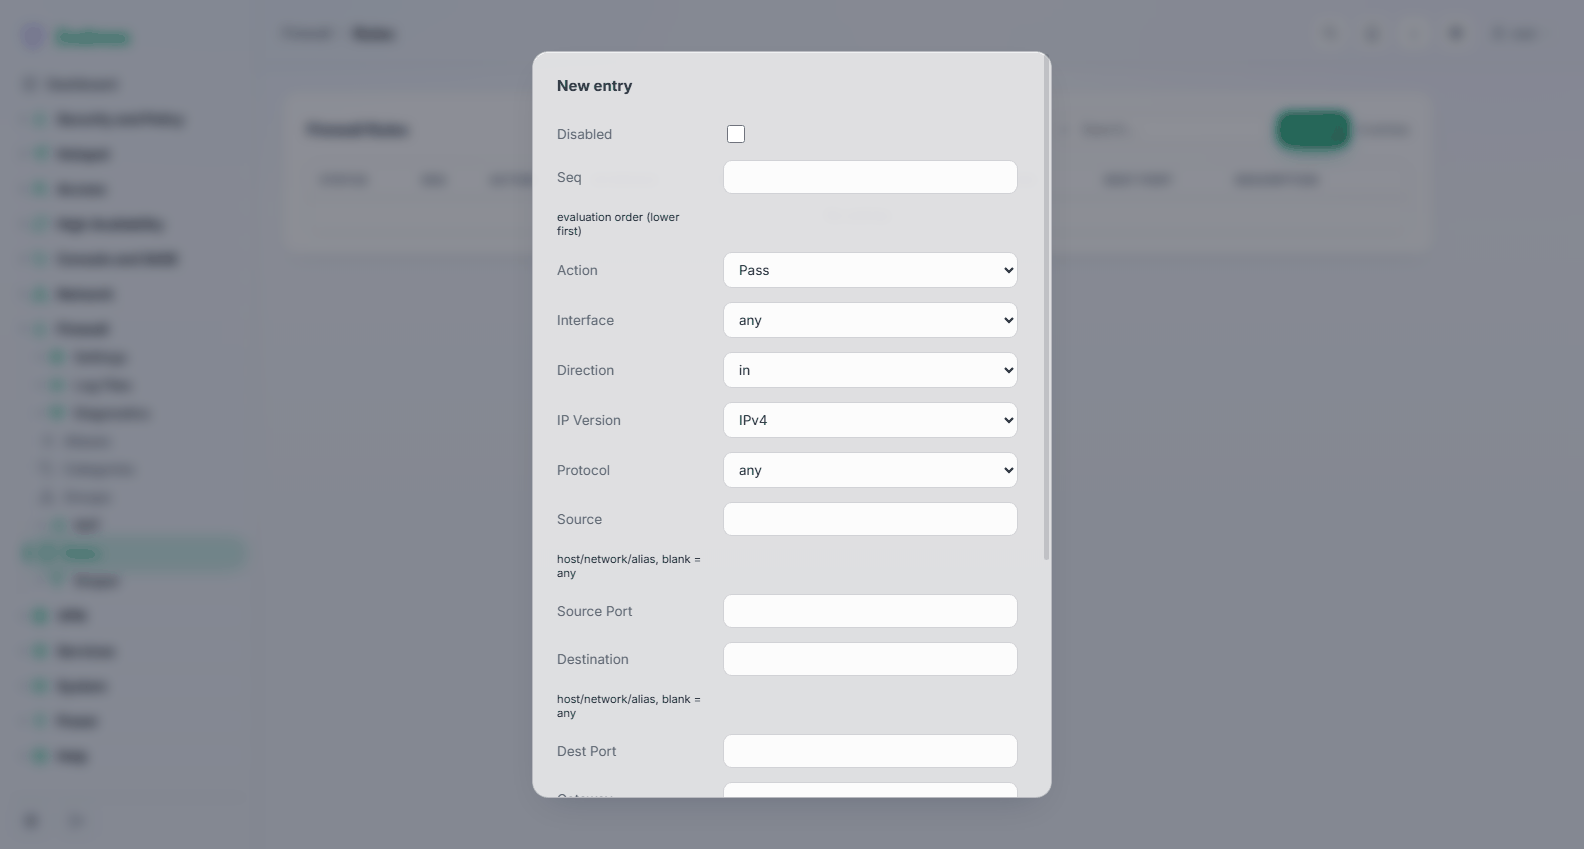
| Feld | Bedeutung |
|---|---|
| Disabled | Behält die Regel in der Liste, ohne sie anzuwenden. Der sichere Weg zu prüfen, ob eine Regel die Ursache von etwas ist. |
| Seq | Auswertungsreihenfolge, kleinere zuerst. Lassen Sie Lücken (10, 20, 30), damit Sie später einfügen können. |
| Action | Pass lässt durch, Block verwirft stillschweigend, Reject verwirft und sagt es dem Absender. Reject im eigenen Netz (schnelleres Scheitern für Benutzer); Block Richtung Internet (sagt einem Scanner nichts). |
| Interface | Wo die Regel gilt. Regeln werden auf der Schnittstelle ausgewertet, auf der der Verkehr hereinkommt. |
| Direction | Normalerweise in — Verkehr, der auf dieser Schnittstelle ankommt. |
| IP Version | IPv4, IPv6 oder beides. Ein Regelwerk, das in einem Dual-Stack-Netz nur IPv4 abdeckt, ist ein häufiger und stiller Fehler. |
| Protocol | any, TCP, UDP, ICMP und die übrigen. |
| Source / Source Port | Wer gesendet hat. Leer heißt beliebig. Nimmt einen Host, ein Netz in CIDR-Schreibweise oder einen Alias-Namen. |
| Destination / Dest Port | Wohin es geht, gleiche Formate. |
| Gateway | Schickt passenden Verkehr über ein bestimmtes Gateway oder eine Gruppe statt über die Routingtabelle — das ist richtlinienbasiertes Routing und der Weg, eine Abteilung über einen zweiten Uplink zu lenken. |
Weitere Felder (unter Show advanced) betreffen Protokollierung, Zeitpläne, Kategorien, Zustandsbehandlung und Ratenbegrenzung.
Lesen Sie das Regelwerk so, wie die Firewall es liest. Gefiltert wird dort, wo Verkehr hereinkommt: eine Regel, die dem LAN das Internet erlaubt, gehört auf die LAN-Schnittstelle, nicht auf WAN. Die Antwort kommt von selbst zurück, weil der Filter Zustände führt.
Das Werksregelwerk lässt das LAN hinaus und blockiert unaufgeforderten Verkehr vom WAN. Das ist eine funktionierende Vorgabe; ergänzen Sie sie, statt sie zu ersetzen, und behalten Sie die Aussperrschutz-Regel, bis Sie sicher einen zweiten Weg hinein haben.
Aliases — /m/firewall/alias
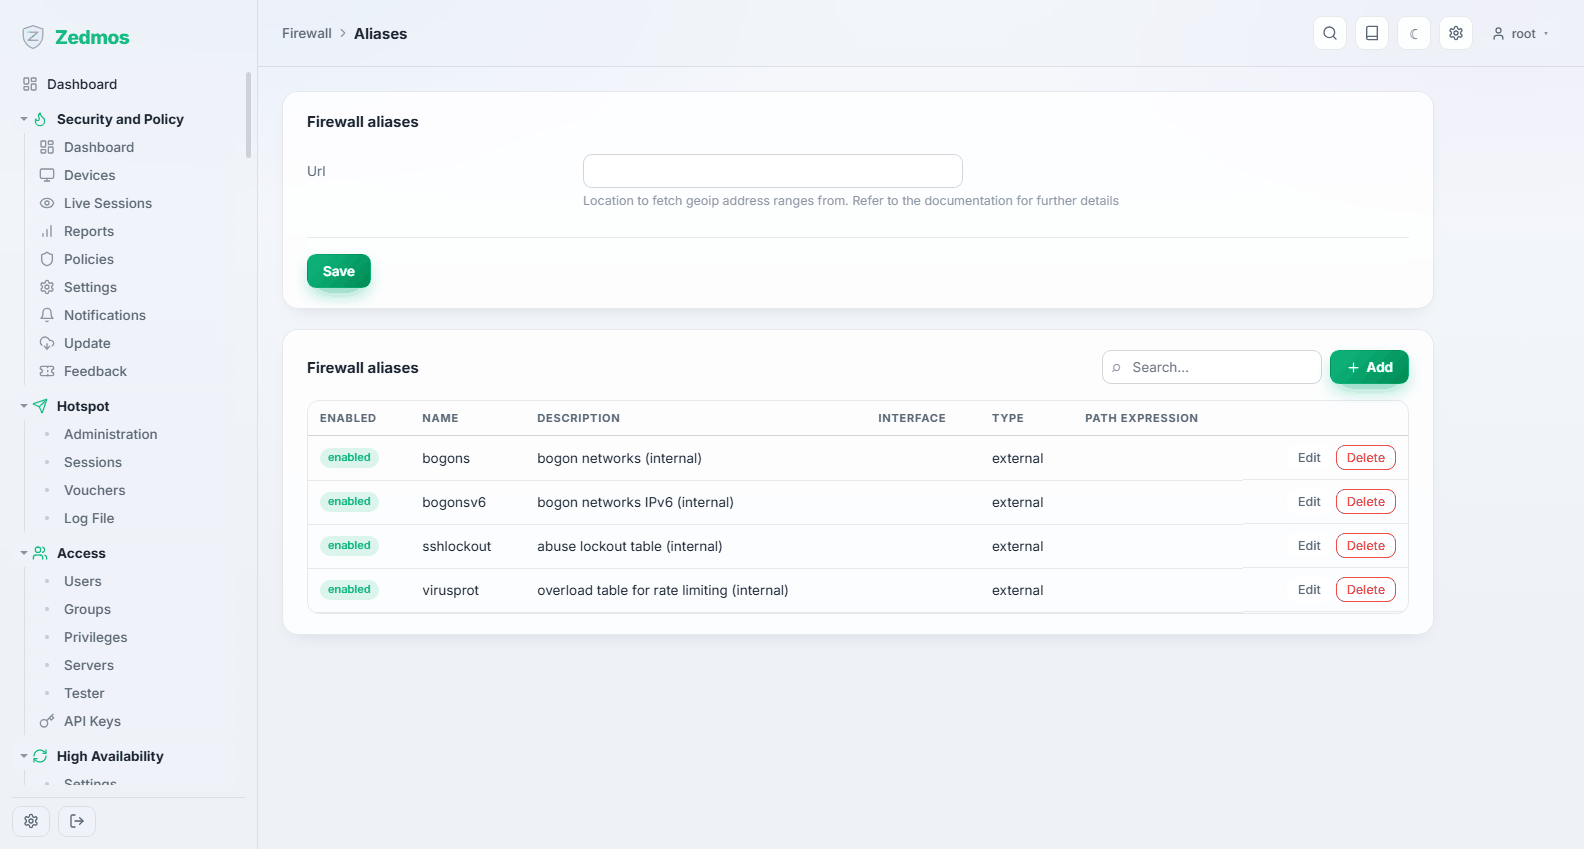
Namen für die Dinge, auf die Regeln sich beziehen: eine Gruppe von Hosts, eine Menge von Netzen, eine Portliste, eine sich selbst aktualisierende URL-Tabelle, ein Land oder eine MAC-Liste. Schreiben Sie Regeln gegen WEB_SERVERS statt gegen drei Adressen; am Tag, an dem ein vierter Server dazukommt, ändern Sie den Alias, nicht vier Regeln.
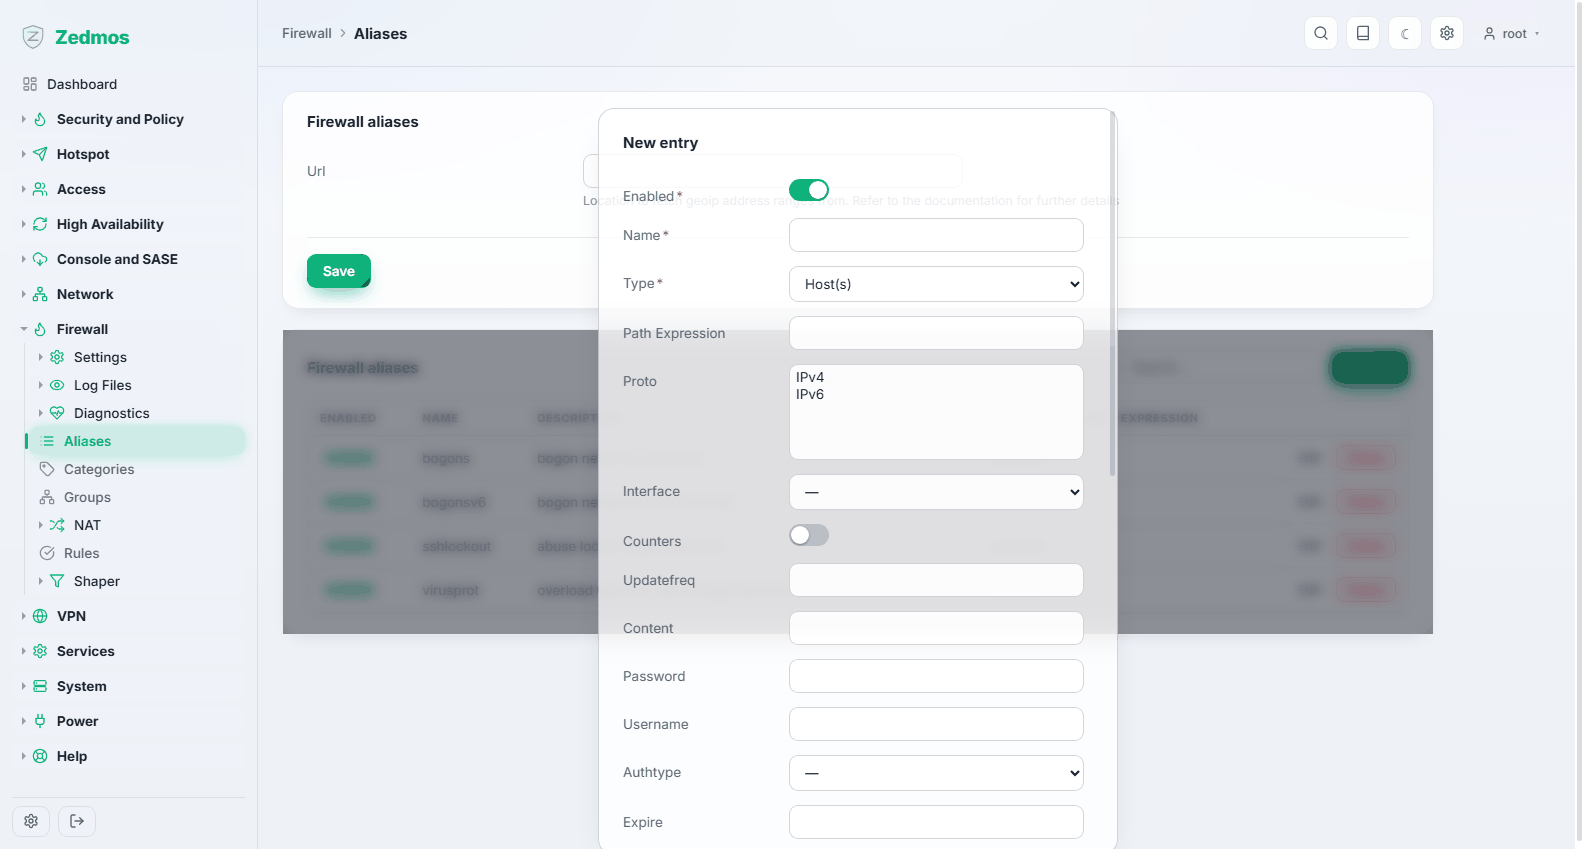
Aliase werden zu echten Firewall-Tabellen aufgelöst; ihren Inhalt sehen Sie live unter Firewall → Diagnostics → Aliases.
Categories — /m/firewall/category
Farbige Etiketten für Regeln. Bei einem Dutzend Regeln sind sie Schmuck; bei hundert sind sie der Weg, die fünf zu finden, die zu einem Projekt gehören.
Groups — /m/firewall/ifgroups
Eine Schnittstellengruppe lässt eine Regel für mehrere Schnittstellen zugleich gelten — die Gästerichtlinie einmal schreiben und an jedes Gäste-VLAN hängen.
NAT
Adressumsetzung, in ihre vier Arten getrennt statt in eine Seite gepresst.
Source NAT — /nat/source_nat
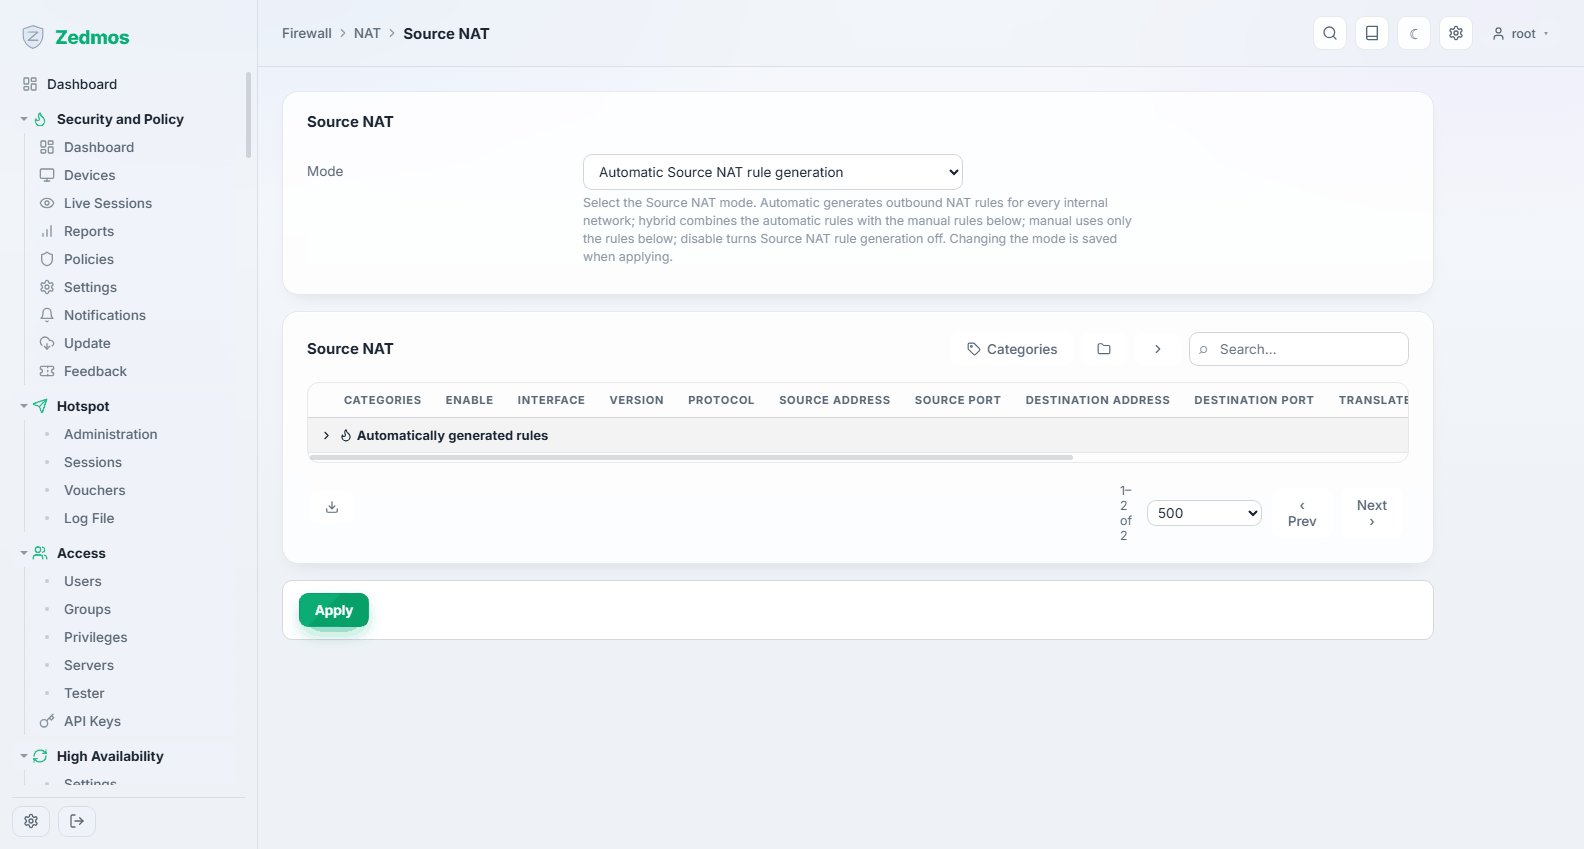
Umsetzung nach außen: welche internen Adressen auf dem Weg hinaus auf welche externe umgeschrieben werden. Für einen normalen Aufbau erzeugt die Appliance diese Regeln selbst; diese Seite ist da, wo Sie übernehmen, wenn „normal“ nicht reicht — eine zweite öffentliche Adresse für eine Abteilung oder eine bestimmte Quelladresse für einen VPN-Tunnel.
Destination NAT — /nat/d_nat
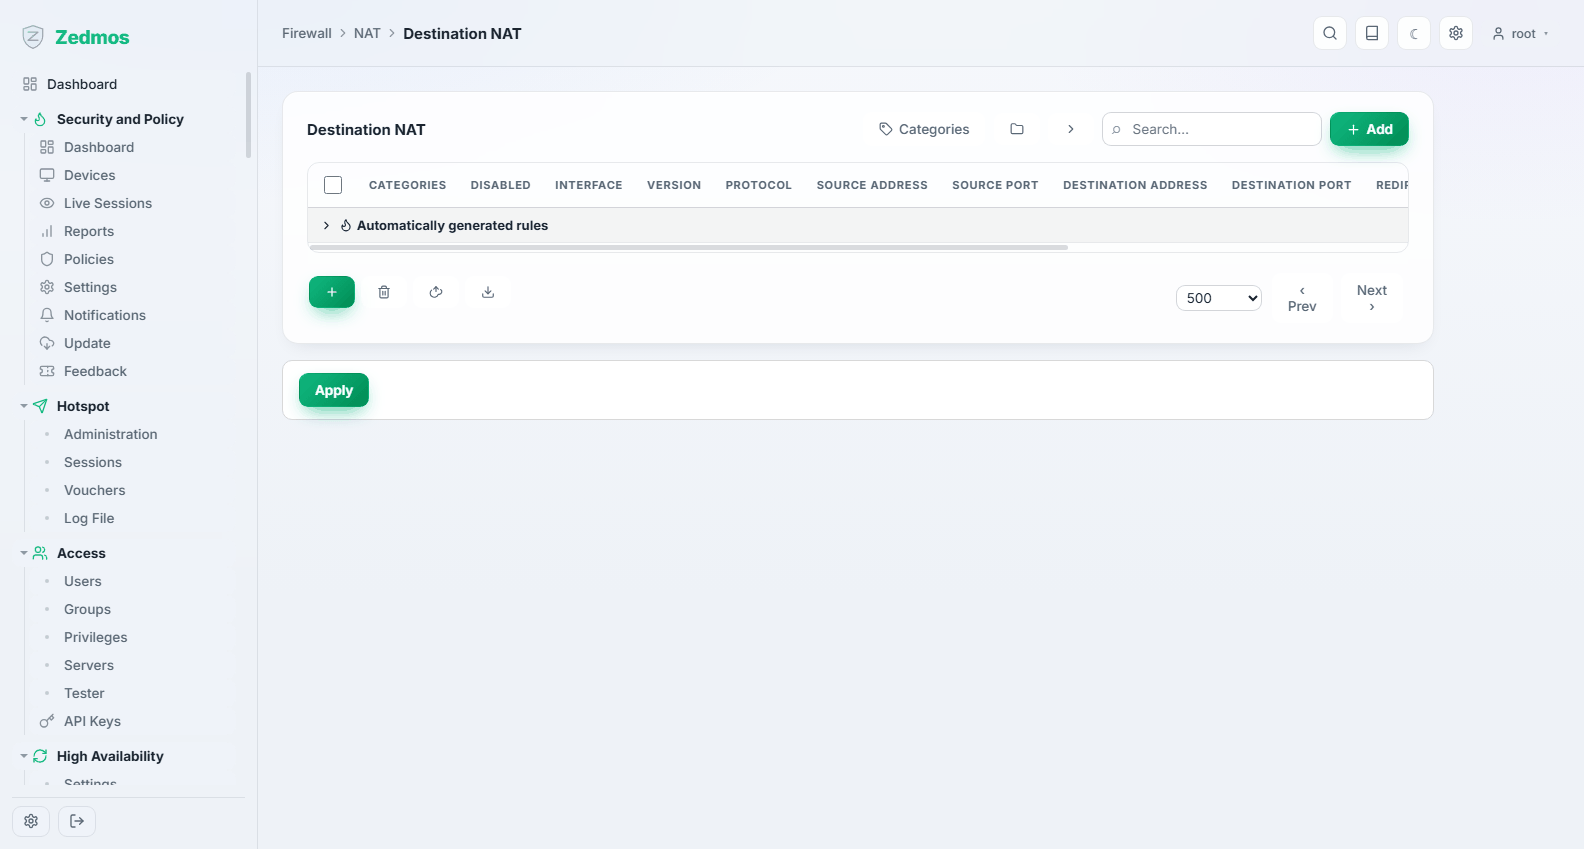
Portweiterleitung: Verkehr, der an der Appliance auf einer bestimmten Adresse und einem Port ankommt, wird an einen Host im Inneren umgeleitet. So veröffentlichen Sie einen Server.
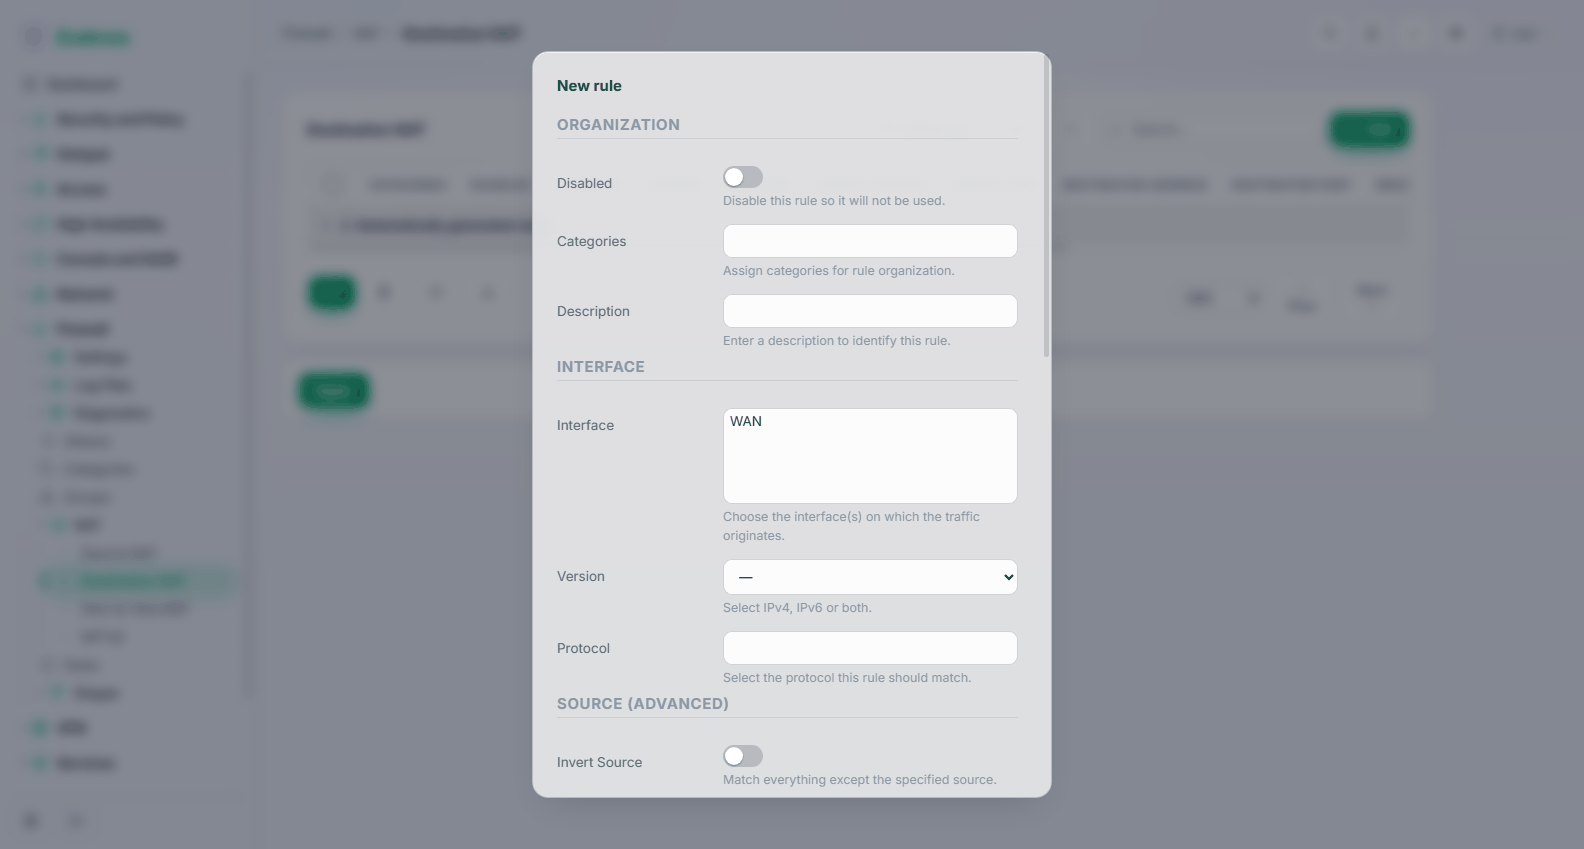
Geben Sie die Schnittstelle an, auf der der Verkehr ankommt, das Protokoll, Zieladresse und Port von außen gesehen, sowie internes Ziel und Port. Die zugehörige Firewall-Regel kann gleich mit angelegt werden — eine Weiterleitung ohne Regel, die den Verkehr erlaubt, tut gar nichts, und das ist der häufigste Grund, warum eine Portweiterleitung „nicht funktioniert“.
Einen Dienst dem ganzen Internet zu zeigen, ist eine Entscheidung, kein Arbeitsschritt. Schränken Sie die Quelle ein, wo es geht, und lesen Sie Anwendungsfälle → Einen Server veröffentlichen.
One-to-One NAT — /nat/one_to_one
Bildet eine ganze externe Adresse auf eine ganze interne ab, in beide Richtungen. Für einen Server, der eine eigene öffentliche Adresse braucht statt einer geteilten mit weitergeleiteten Ports.
NPTv6 — /nat/npt
Präfixumsetzung für IPv6: schreibt ein Präfix auf ein anderes um, ohne den Hostanteil anzufassen. Die IPv6-Antwort auf Umnummerierung, wo klassisches NAT weder nötig noch erwünscht ist.
Settings
Advanced — /system-firewall
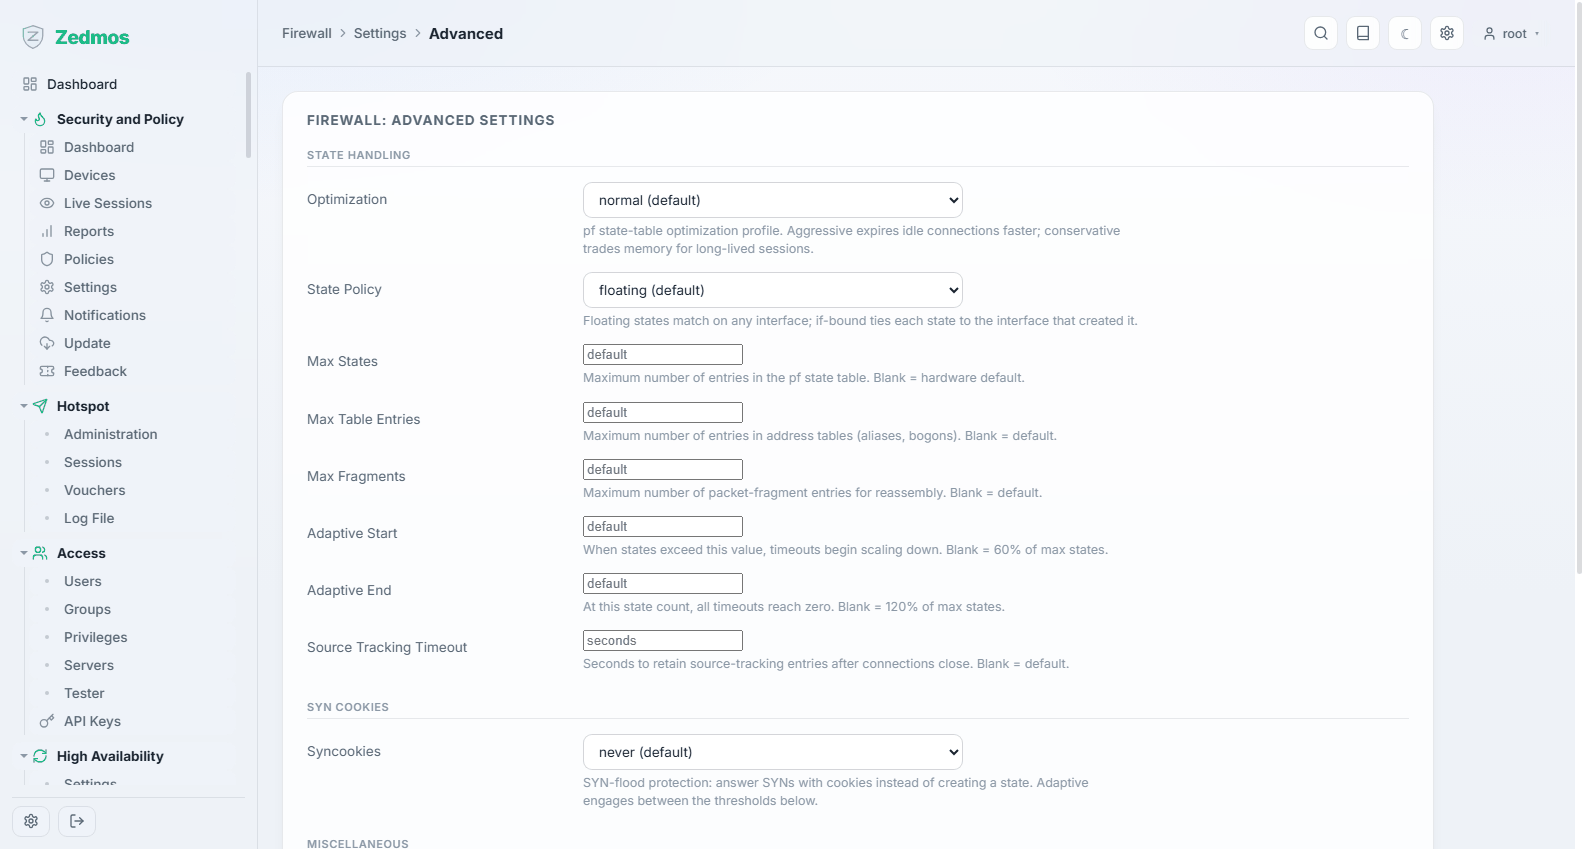
Die Feinabstimmung des Paketfilters: Grenzen der Zustandstabelle, Optimierung und Zeitüberschreitungen, Fragmentbehandlung, und ob der Filter für bestimmten Verkehr umgangen wird.
Diese Einstellungen ändern das Verhalten jeder Regel. Die Vorgaben passen für fast jede Appliance; ändern Sie sie, wenn eine Messung das nahelegt — und schreiben Sie auf, was Sie geändert haben.
Normalization — /legacy?p=filter/scrub/rule
Scrub-Regeln: Fragmente zusammensetzen, die maximale Segmentgröße begrenzen und Verkehr normalisieren, bevor das Regelwerk ihn sieht. Der übliche Anlass ist eine MSS-Begrenzung für einen Tunnel, in dem große Pakete verschwinden.
Schedules — /firewall-schedules
Benannte Zeitfenster, an die eine Regel gehängt werden kann — „Bürozeiten“, „Wochenende“. Eine Regel mit Zeitplan ist nur innerhalb davon aktiv.
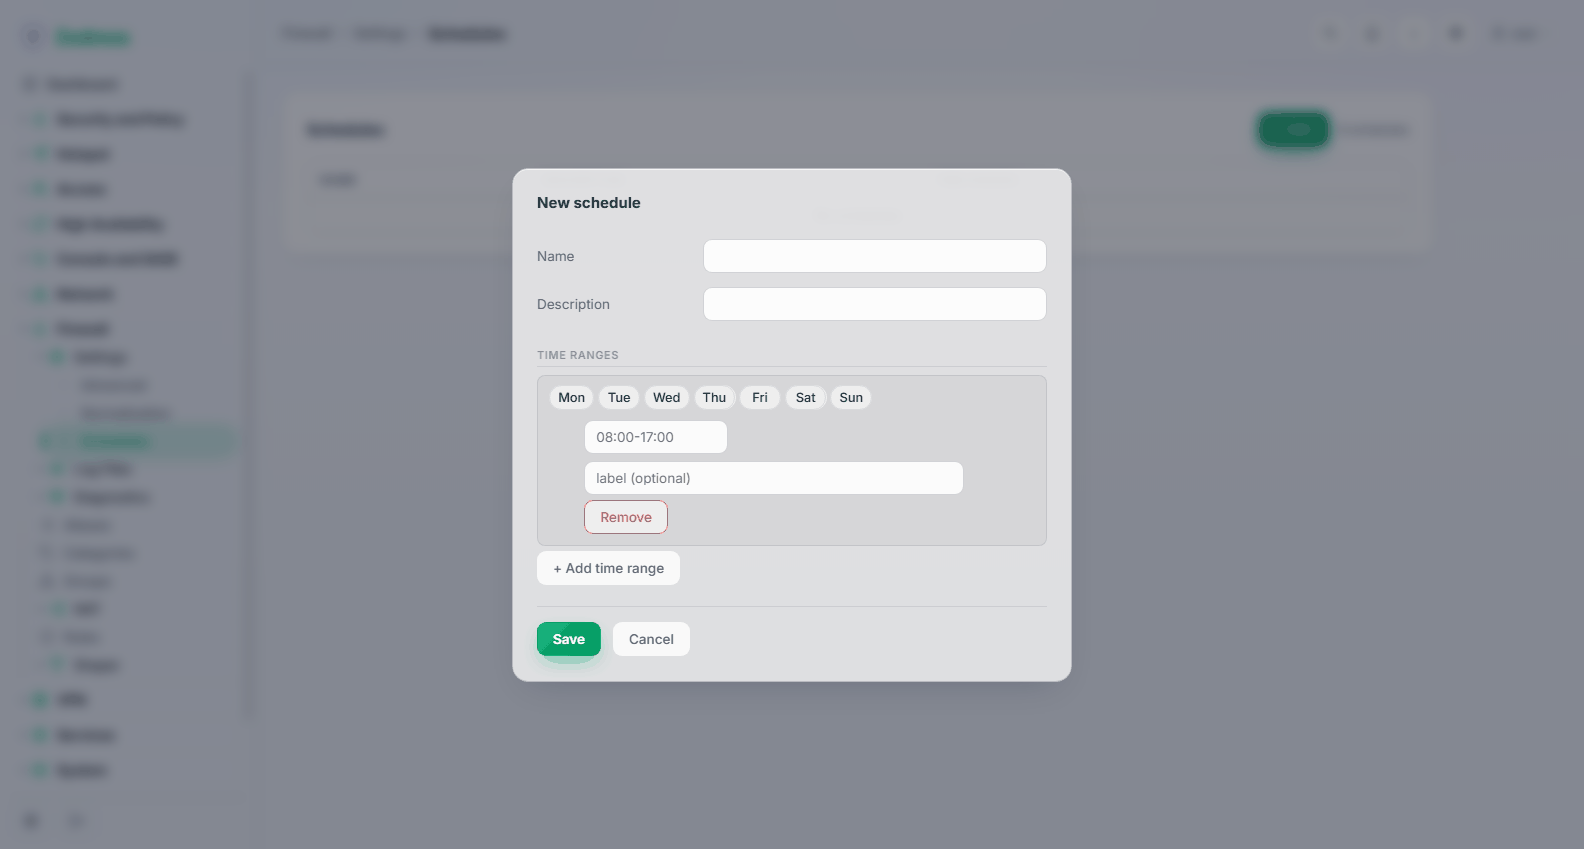
Ein Zeitplan hält mehrere Zeitbereiche, „Mo–Fr 08:00–18:00 plus Samstagvormittag“ ist also ein Zeitplan, nicht drei.
Log Files
Live View — /fwlog/live
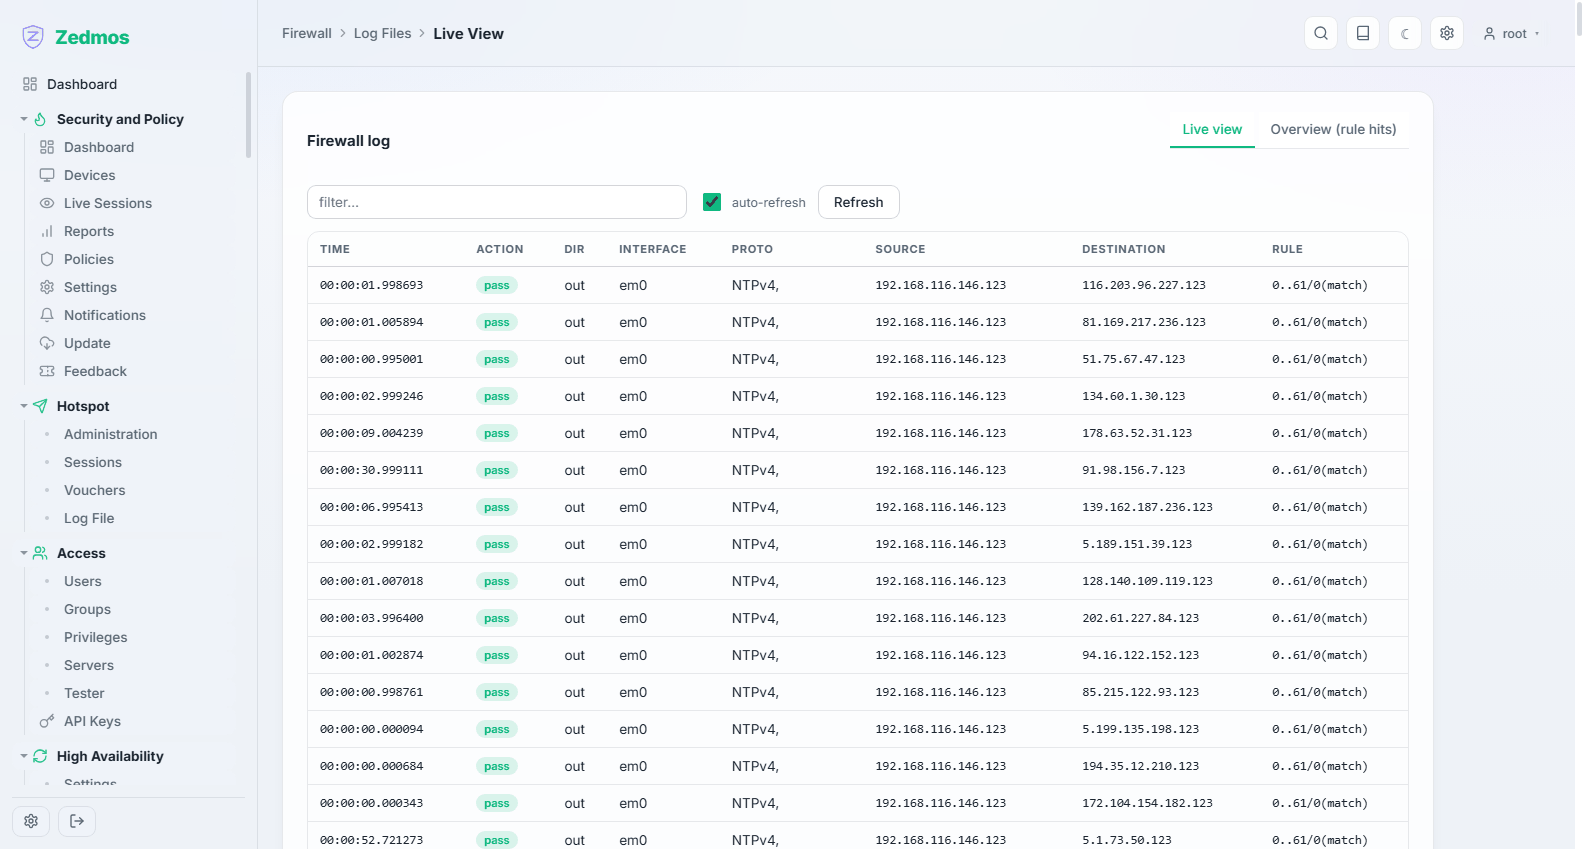
Pakete, wie der Filter sie protokolliert, fortlaufend aktualisiert, mit der Regel, die gegriffen hat. Diese Seite haben Sie offen, während Sie eine Regel testen. Filtern Sie nach Schnittstelle, Adresse oder Port, um das Rauschen zu entfernen.
Overview — /fwlog/overview
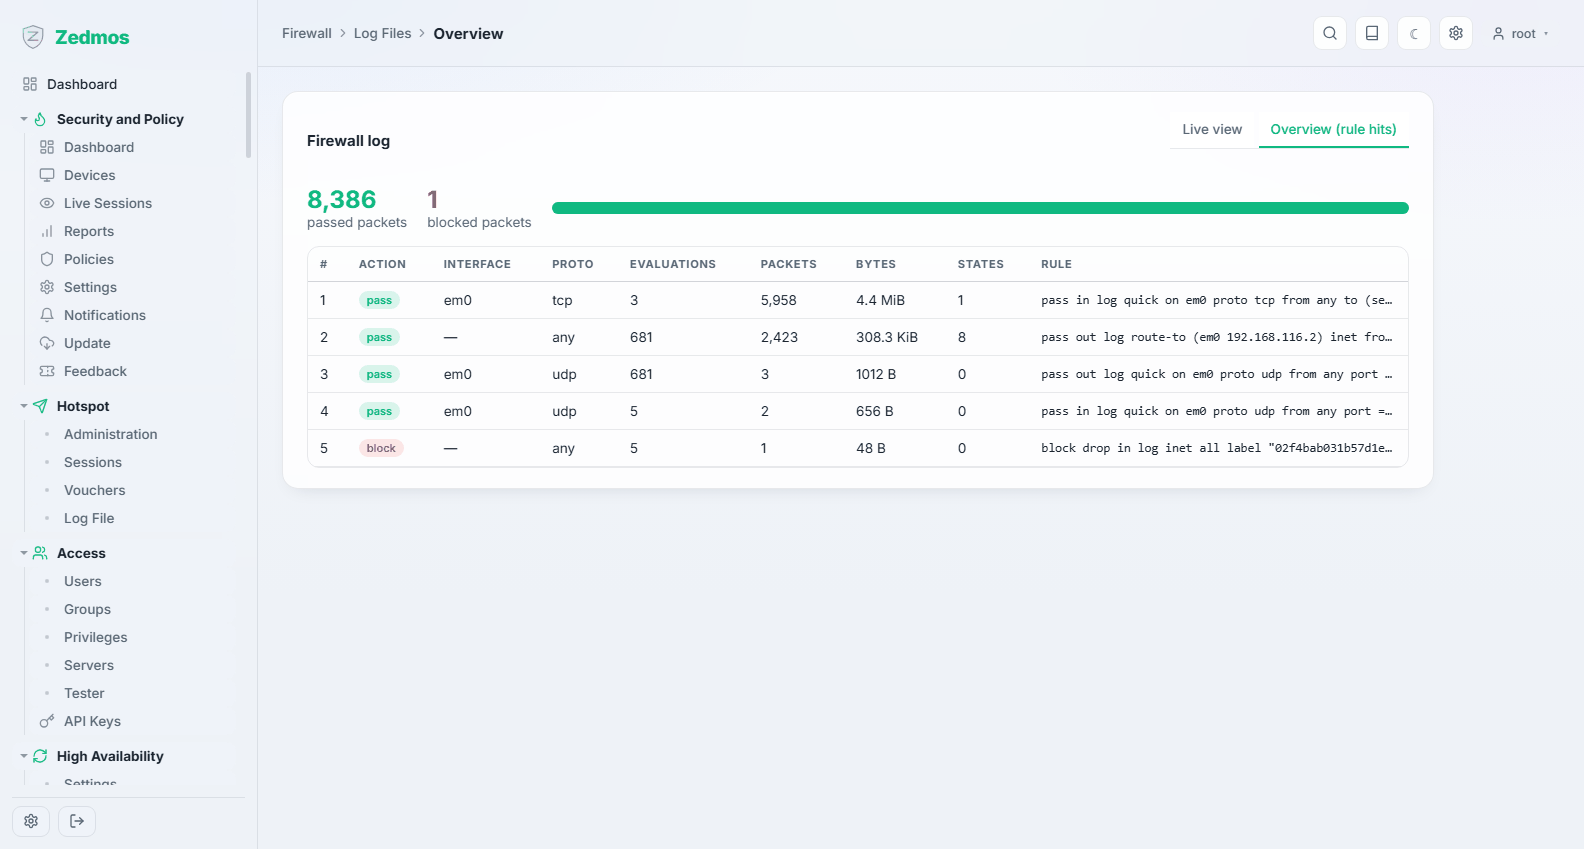
Dieselben Daten verdichtet: welche Regeln am häufigsten griffen, was am häufigsten blockiert wurde. Gut, um eine Regel zu entdecken, die viel öfter feuert als erwartet.
General / Plain View — /log/core/firewall, /log/core/filter
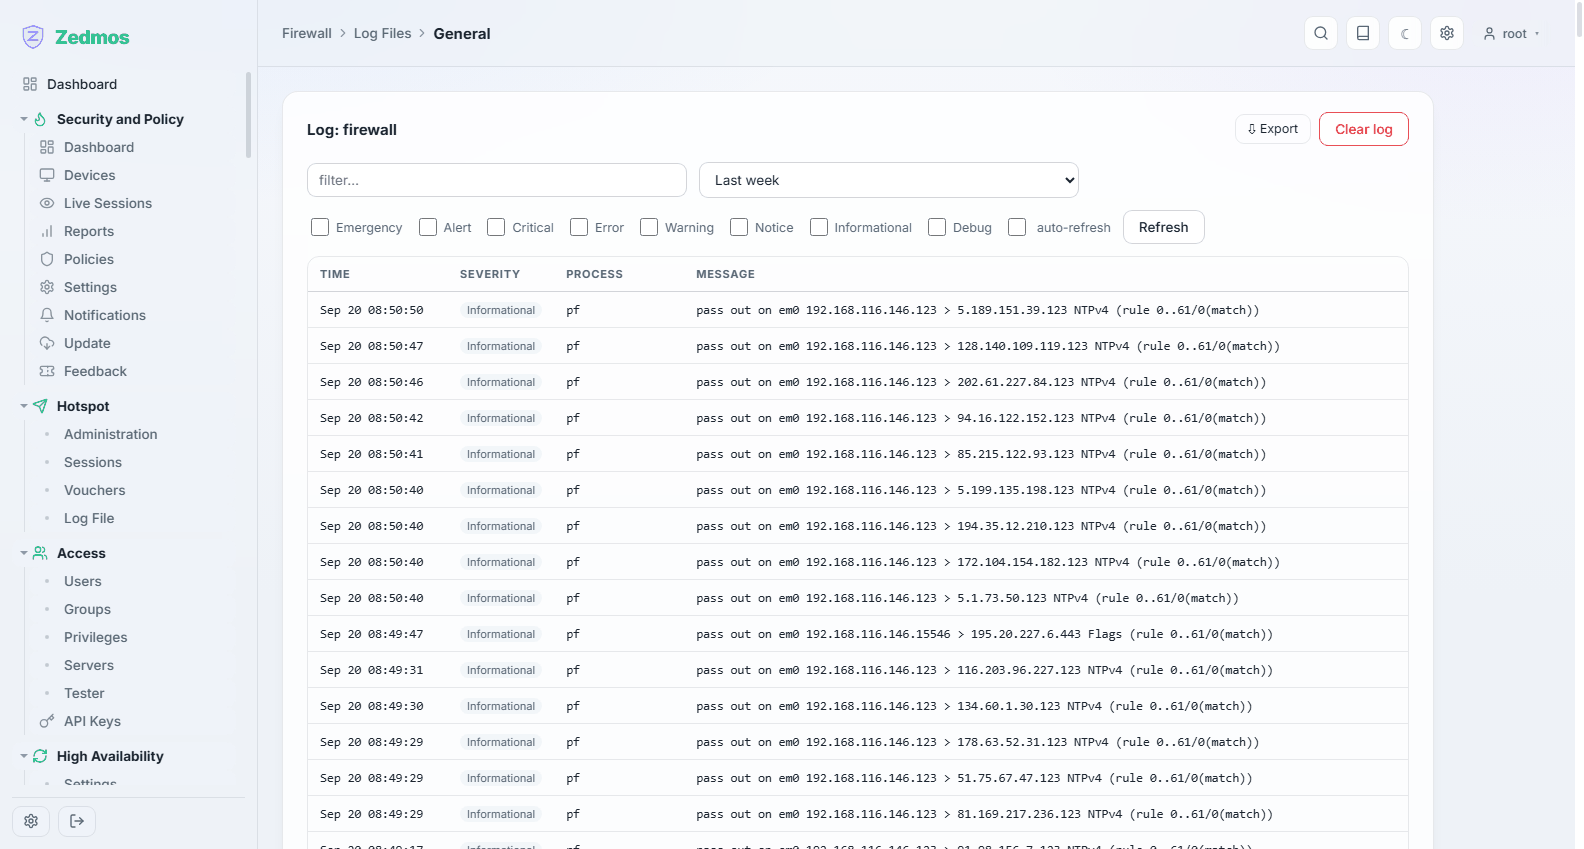
Das Textprotokoll des Filters. Plain View ist die rohe Datei — das, was Sie in ein Support-Ticket kopieren.
Diagnostics
States — /fwdiag/states
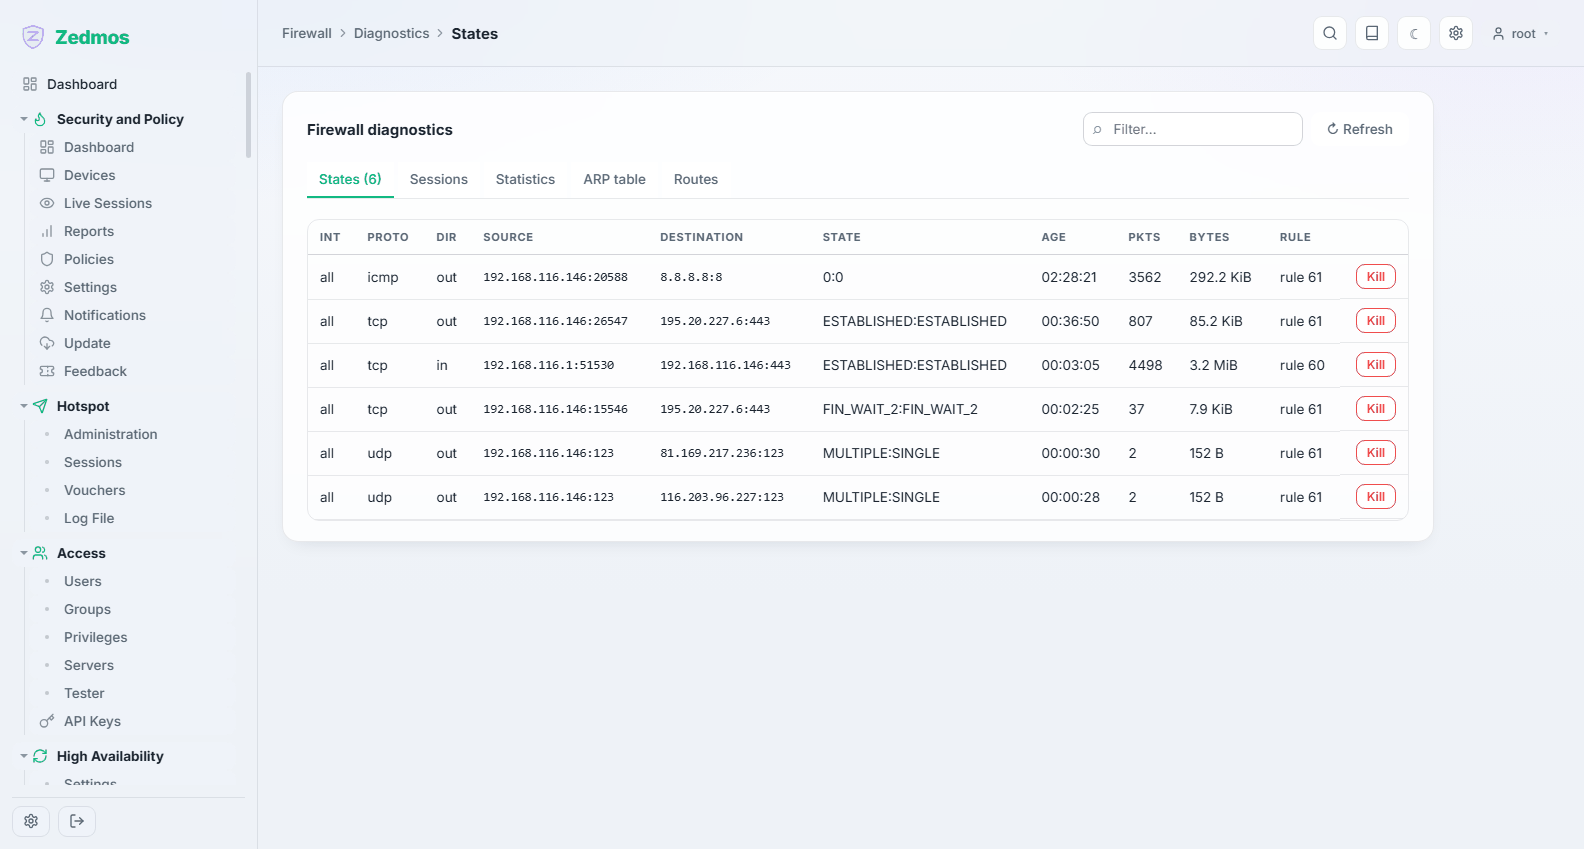
Jede Verbindung, die der Filter gerade verfolgt, durchsuchbar, mit der Möglichkeit, eine zu beenden. Einen Zustand zu beenden ist der Weg, eine festhängende Sitzung nach einer Regeländerung neu aufbauen zu lassen — bestehende Verbindungen laufen unter der Regel weiter, die sie zugelassen hat.
Sessions — /fwdiag/sessions
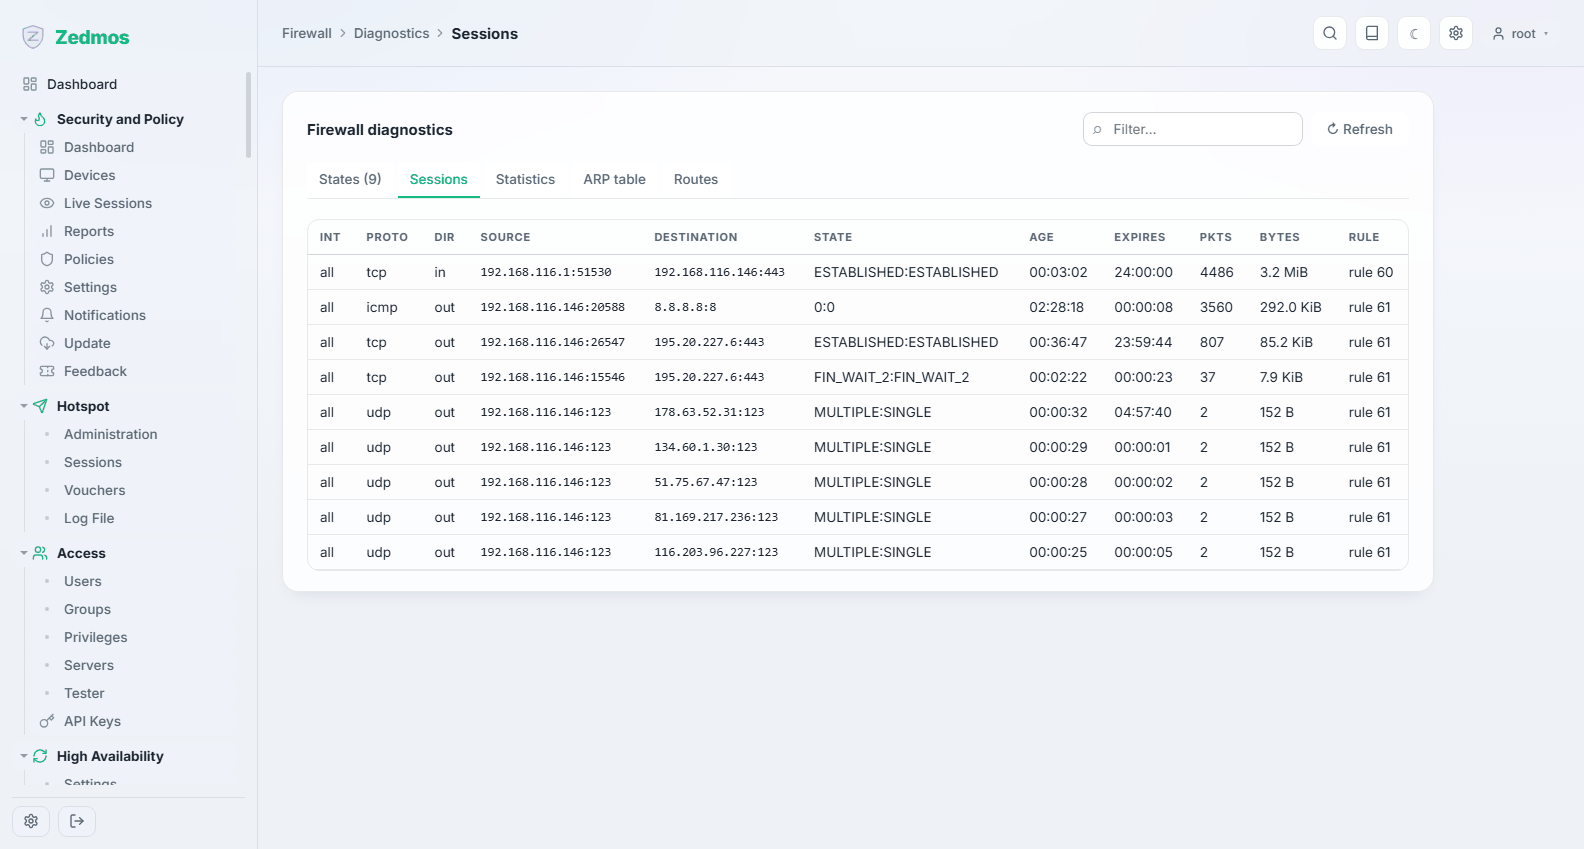
Die aktuell stärksten Verbindungen, nach Verkehr sortiert — die Ansicht „wer benutzt gerade die Leitung“.
Statistics — /fwdiag/statistics
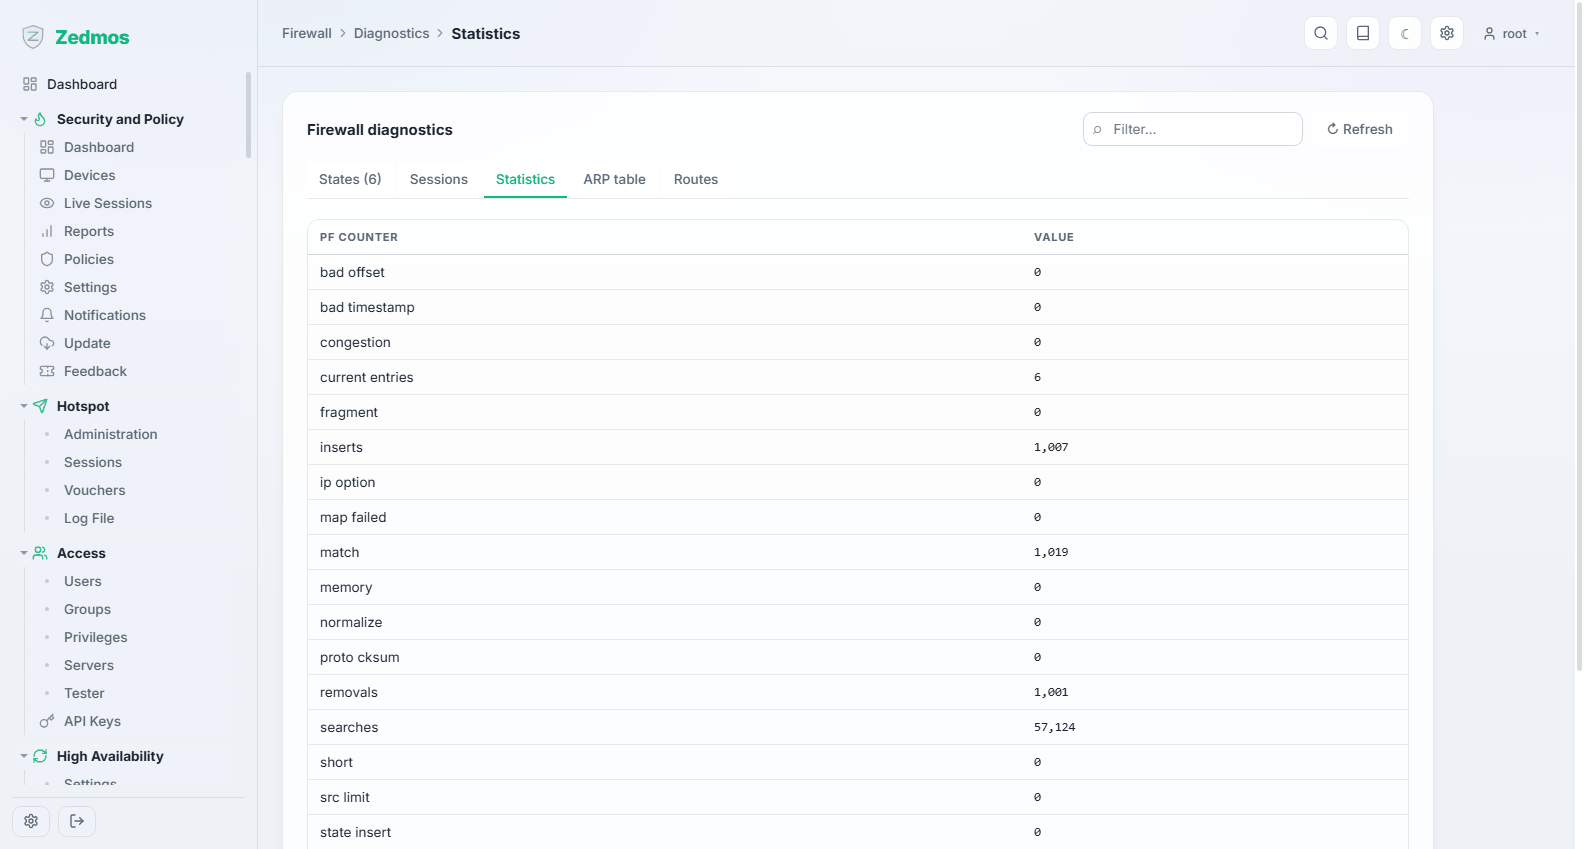
Die Zähler des Filters: belegte Zustände gegen das Limit, durchgelassene und blockierte Pakete, Speicher. Eine Zustandszahl nahe am Limit erklärt Verbindungen, die unter Last scheitern.
Aliases — /firewall-aliases
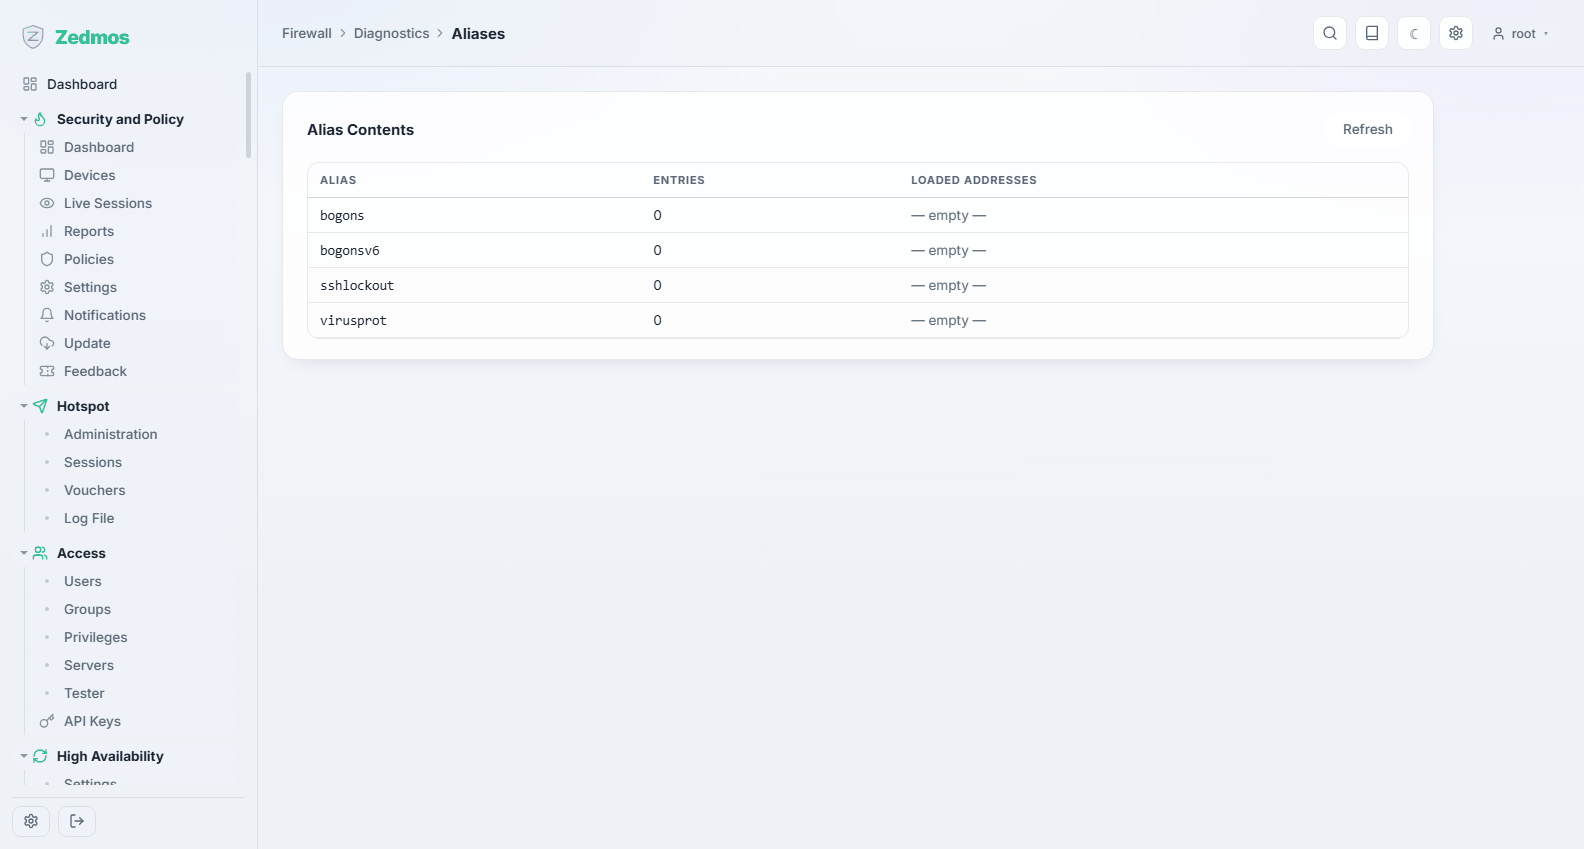
Was jeder Alias gerade enthält, so wie die Firewall ihn sieht. Ein URL-Tabellen-Alias, dessen Aktualisierung fehlschlug, erscheint hier als leere oder veraltete Tabelle — was sonst wie eine auf rätselhafte Weise wirkungslose Regel aussieht.
Shaper
Bandbreitensteuerung in drei Teilen, in dieser Reihenfolge konfiguriert:
- Pipes —
/m/trafficshaper/trafficshaper#pipes— eine Bandbreitengrenze. Eine Pipe ist die Breite des Rohrs. - Queues —
#queues— Anteile innerhalb einer Pipe, gewichtet, sodass eine Verkehrsart bei Engpässen einer anderen weicht. - Rules —
#rules— welcher Verkehr in welche Pipe oder Queue geht.
Status — /shaper-stats
Die aktiven Pipes und Queues mit ihren Zählern — der Nachweis, dass gesteuert wird, und die Stelle, an der Sie sehen, dass eine Queue Pakete verwirft.