5.8 Acceso
Quién puede iniciar sesión, qué puede hacer y dónde se comprueban sus credenciales.
Users — /m/auth/user
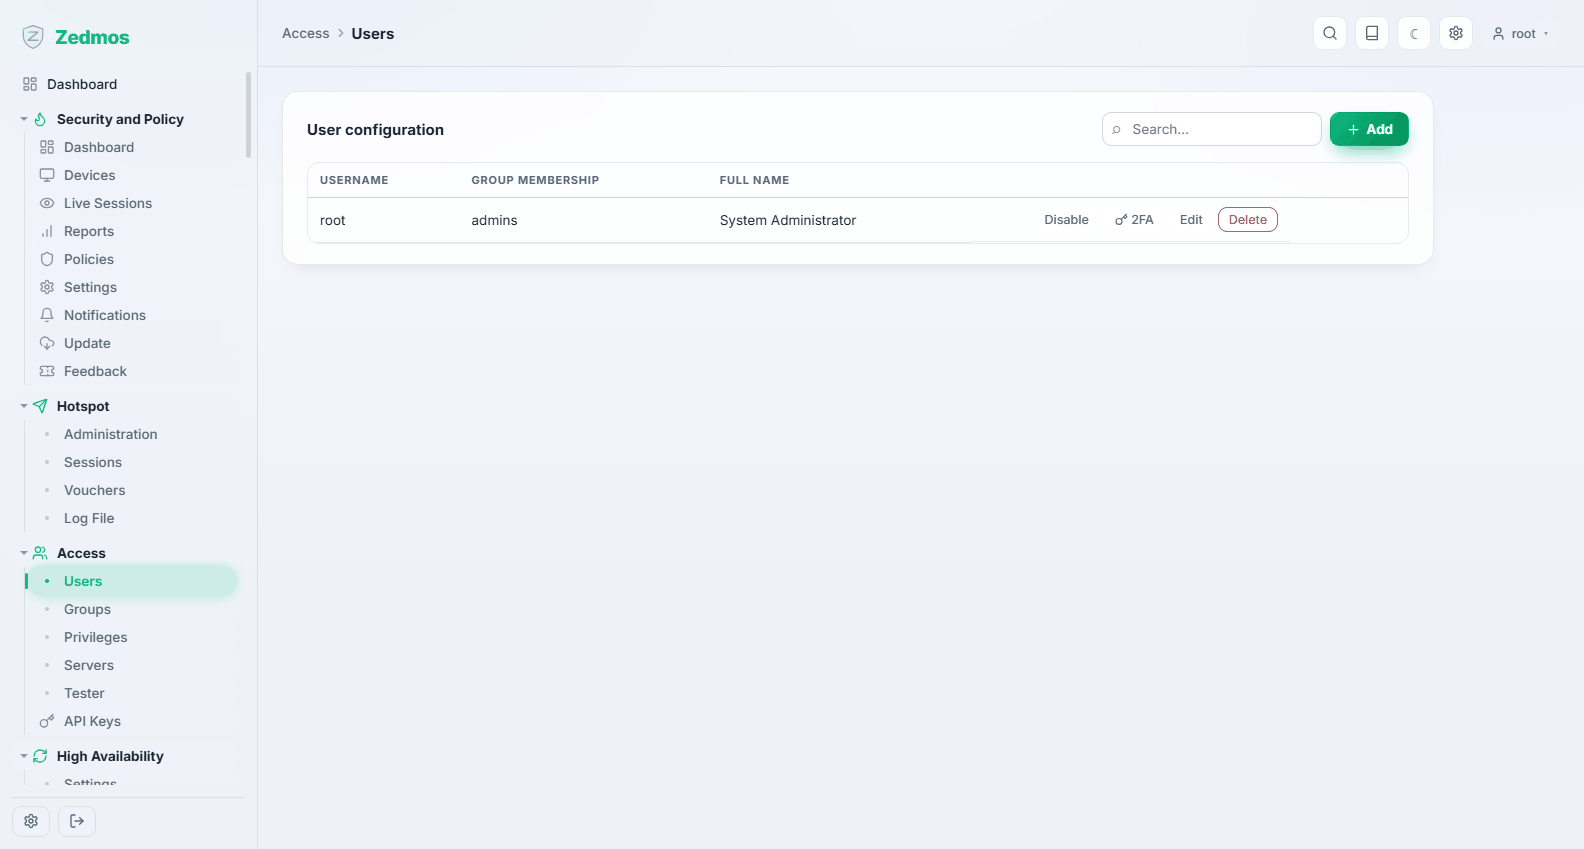
Las cuentas locales. root existe desde el principio y no se puede eliminar; todo lo demás lo crea usted.
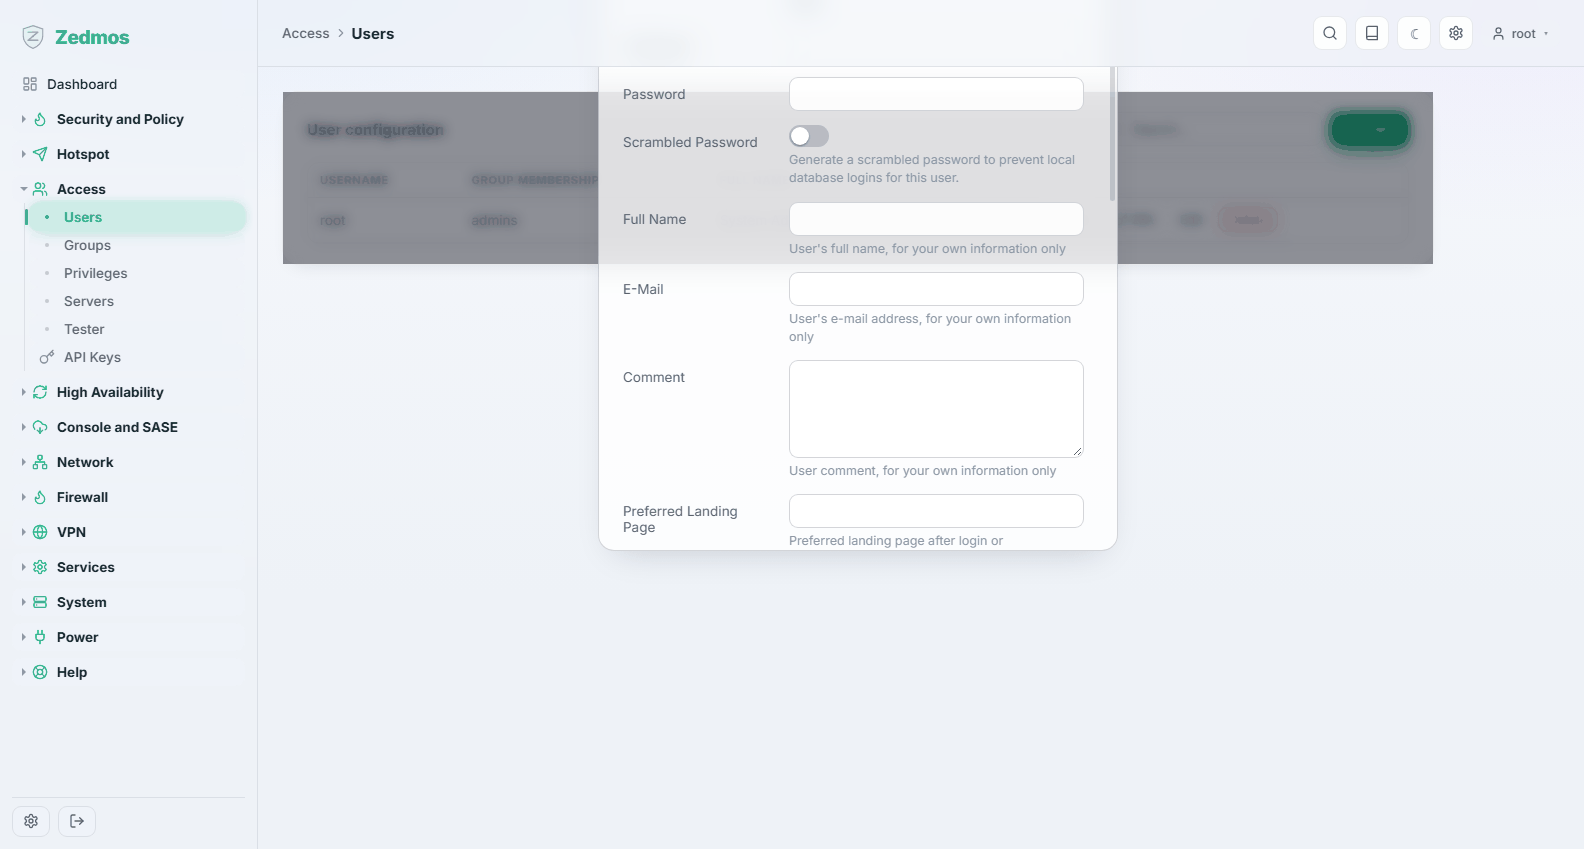
Para cada cuenta: el nombre de inicio de sesión y el nombre completo, la contraseña, la pertenencia a grupos, una fecha de caducidad opcional y los privilegios propios de la cuenta. Una cuenta puede llevar también una clave pública SSH y una semilla de contraseña de un solo uso, donde esas funciones estén activadas.
Dele a cada persona su propia cuenta. Los inicios de sesión compartidos dejan inútil el registro de auditoría: System → Log Files → Audit registra quién cambió qué, y «root» no es un quién. Cree una cuenta por administrador y reserve
rootpara la recuperación.
Groups — /m/auth/group
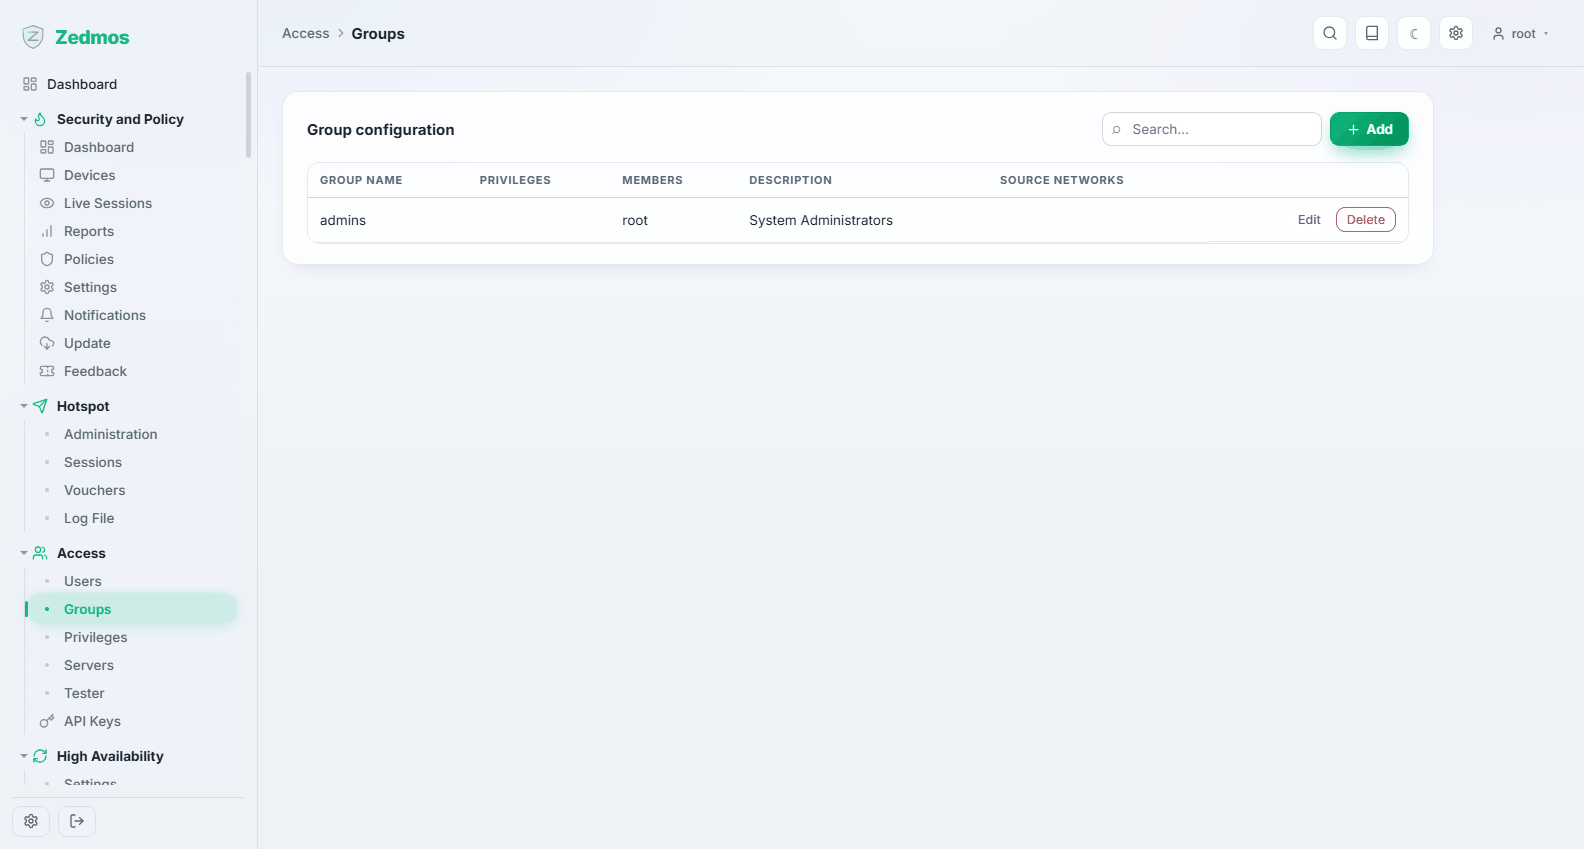
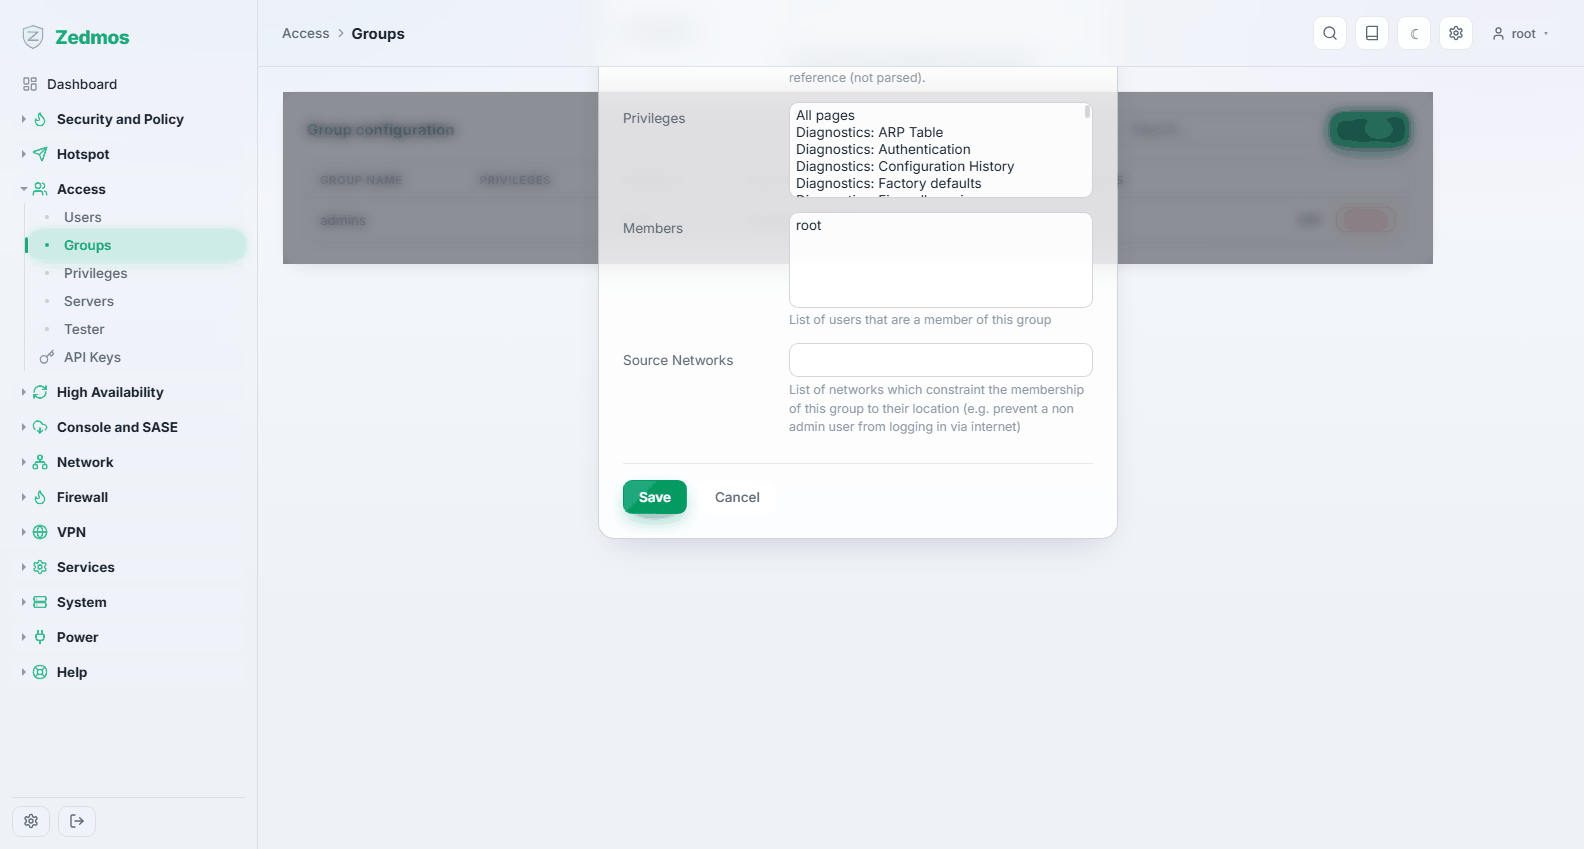
Los grupos tienen privilegios y los usuarios los heredan. En un equipo con más de dos administradores es la única forma sensata de gestionar el acceso: defina operadores de red, auditores, soporte y después mueva a las personas entre grupos.
Privileges — /privileges
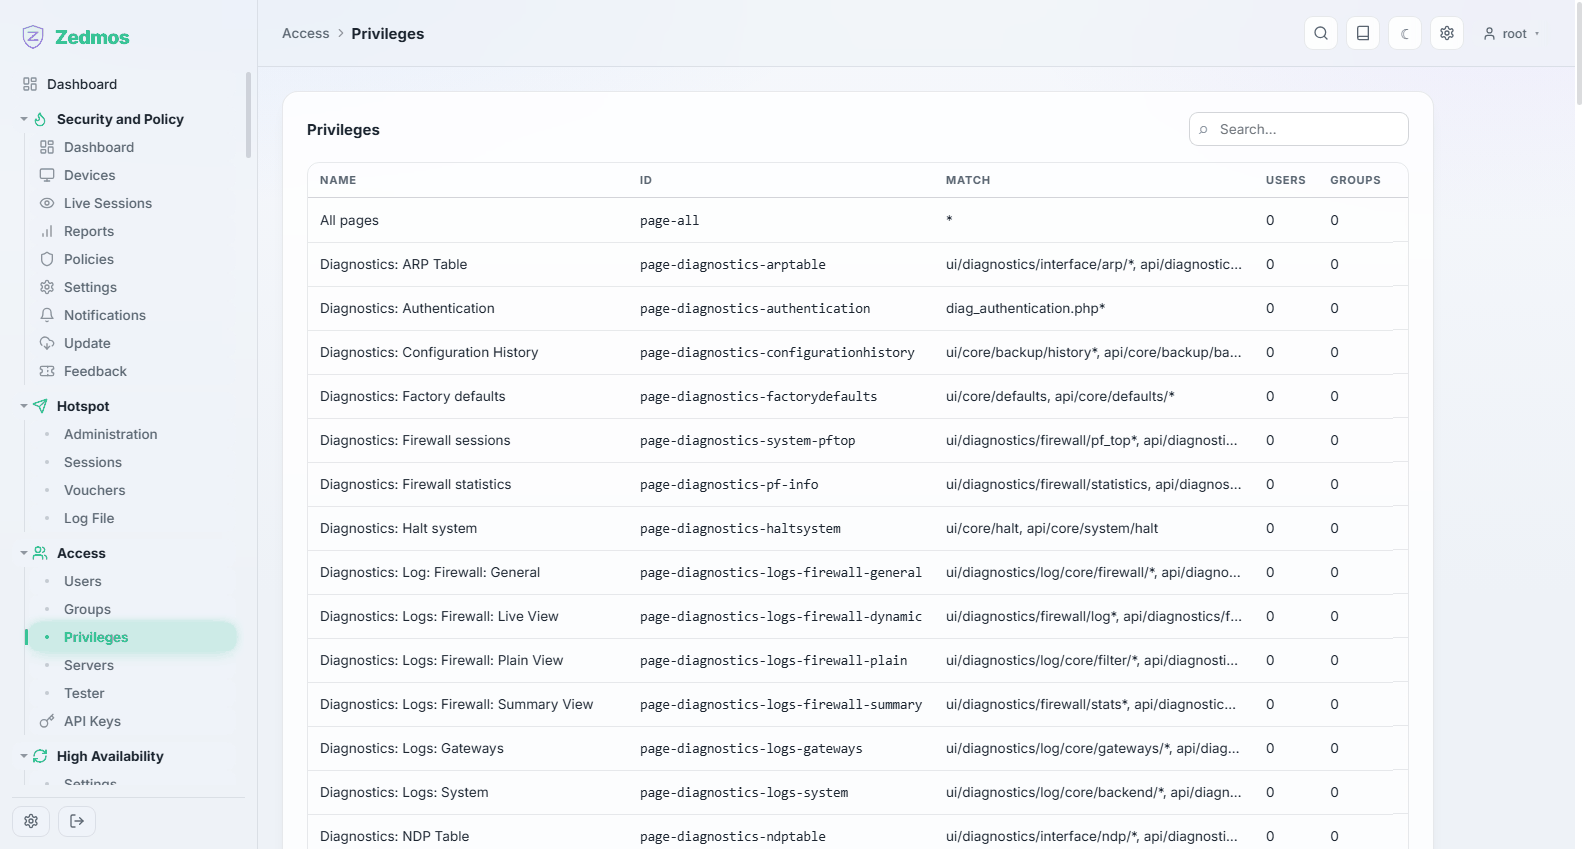
La otra dirección: para cada privilegio, qué usuarios y grupos lo tienen. Es la página que responde a «¿quién puede cambiar las reglas del cortafuegos?», partiendo de la pregunta y no de una persona.
Una cuenta de solo lectura se construye así: dele los privilegios que consultan y ninguno de los que escriben. El panel muestra a esas cuentas una etiqueta read-only en el menú de cuenta, para que nadie se pregunte por qué falta Save.
Servers — /m/auth/authserver
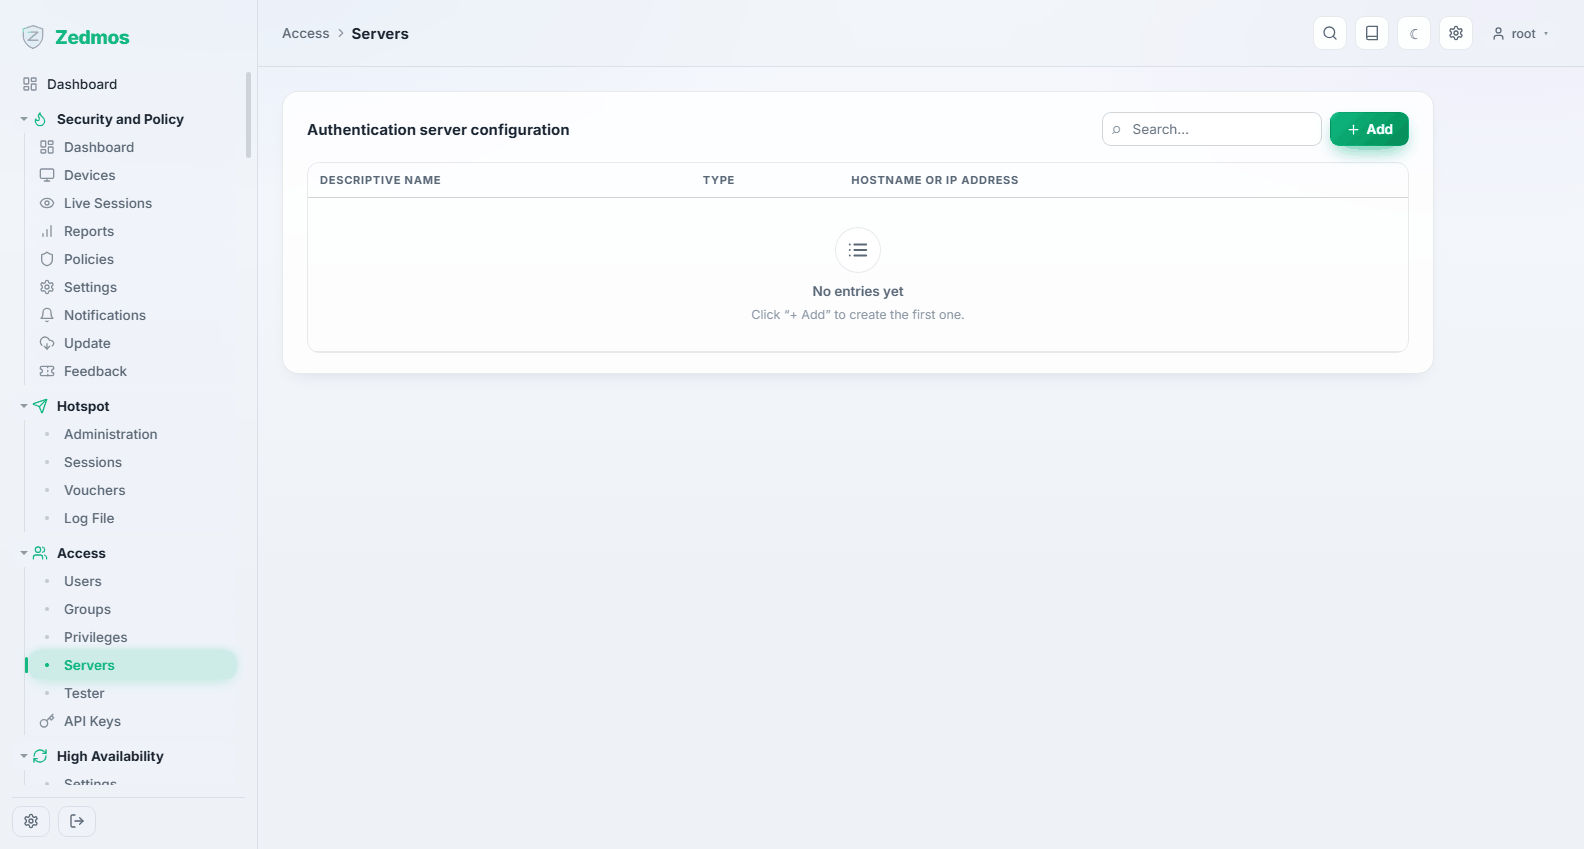
Directorios externos contra los que el equipo puede comprobar credenciales: LDAP o Active Directory, y RADIUS. Una vez configurado un servidor, un usuario puede autenticarse contra él en lugar de con una contraseña local, incluidos los invitados del portal cautivo y los usuarios de la VPN.
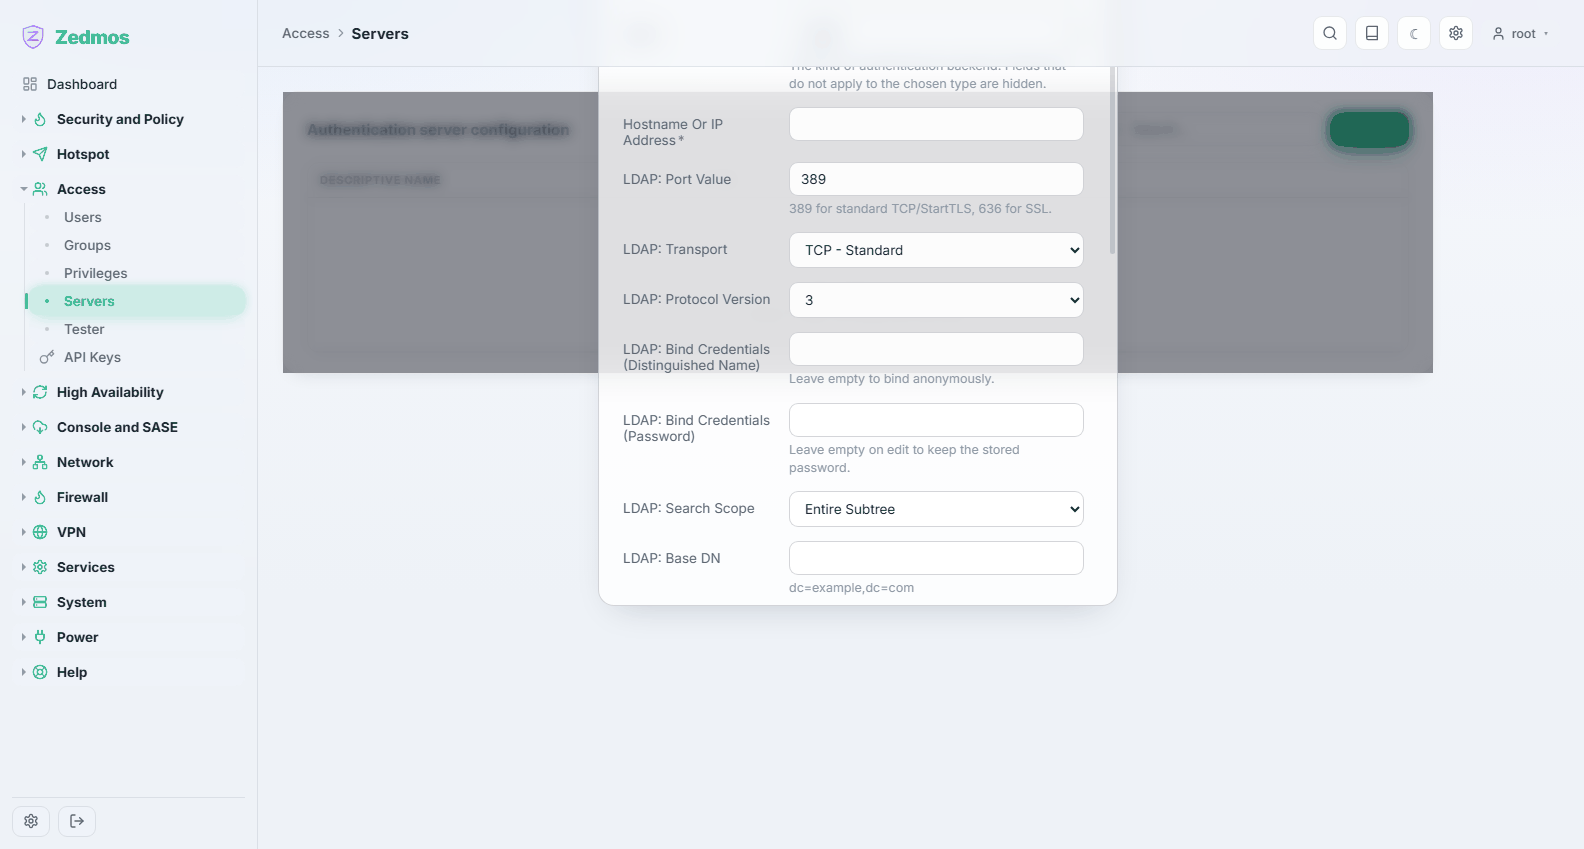
Para LDAP necesita la dirección del servidor, el DN base, las credenciales de vinculación y el atributo que contiene el nombre de usuario; para RADIUS, la dirección, el puerto y el secreto compartido. A ambos les conviene probarse antes de que nada dependa de ellos, que es lo que hace la página siguiente.
Tester — /auth-tester
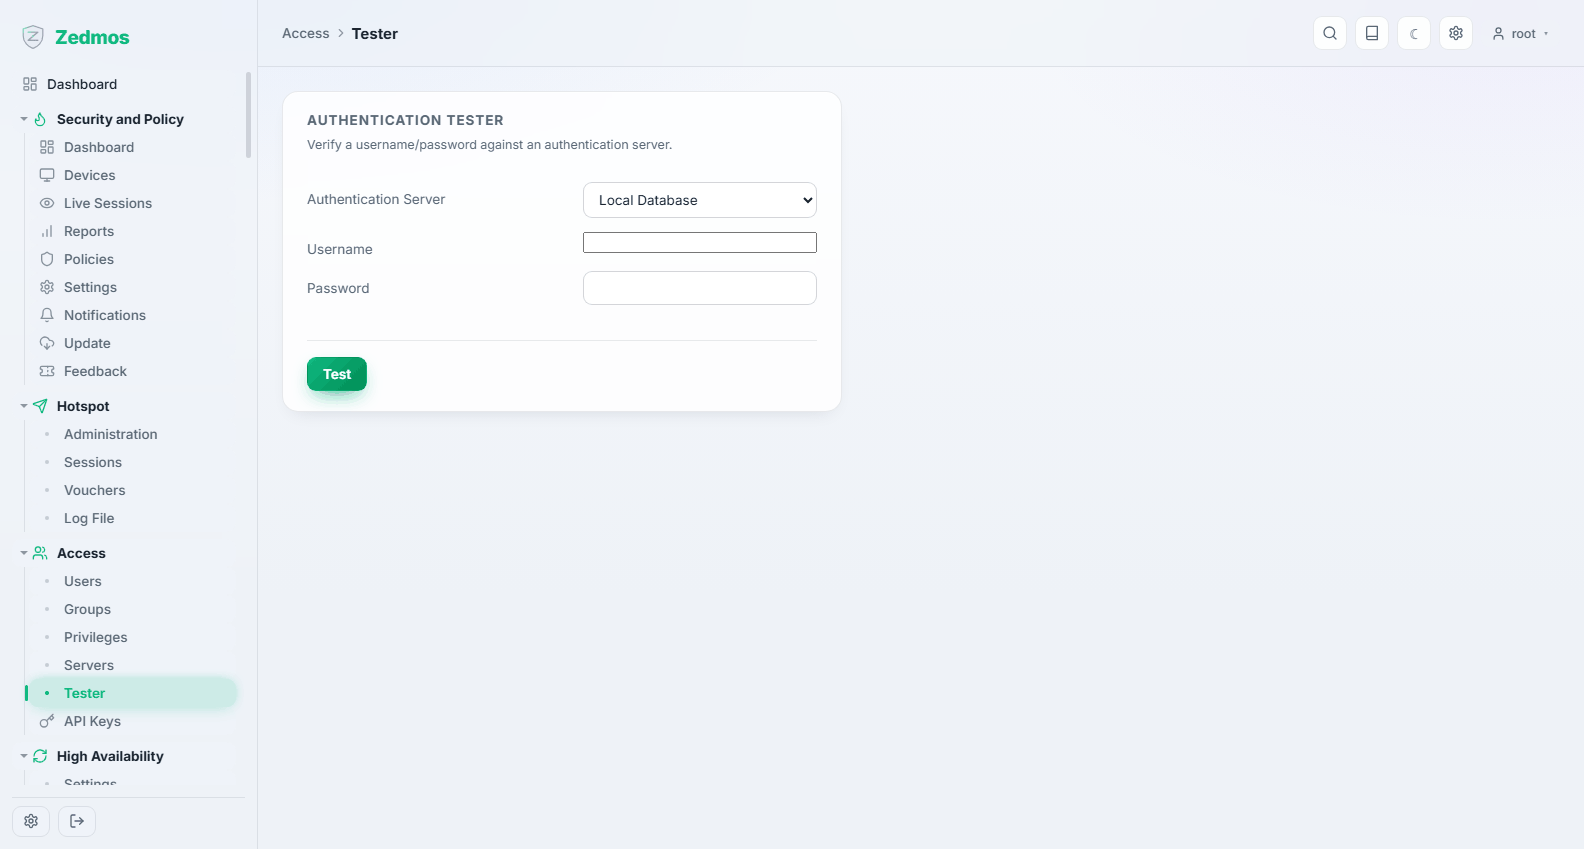
Prueba un nombre de usuario y una contraseña contra un servidor de autenticación elegido e informa exactamente de lo que ocurrió, incluidos los grupos devueltos. Úselo antes de apuntar el portal o la VPN a un directorio nuevo: un fallo aquí es mucho más fácil de leer que un inicio de sesión fallido en otro sitio.
API Keys — /apikeys
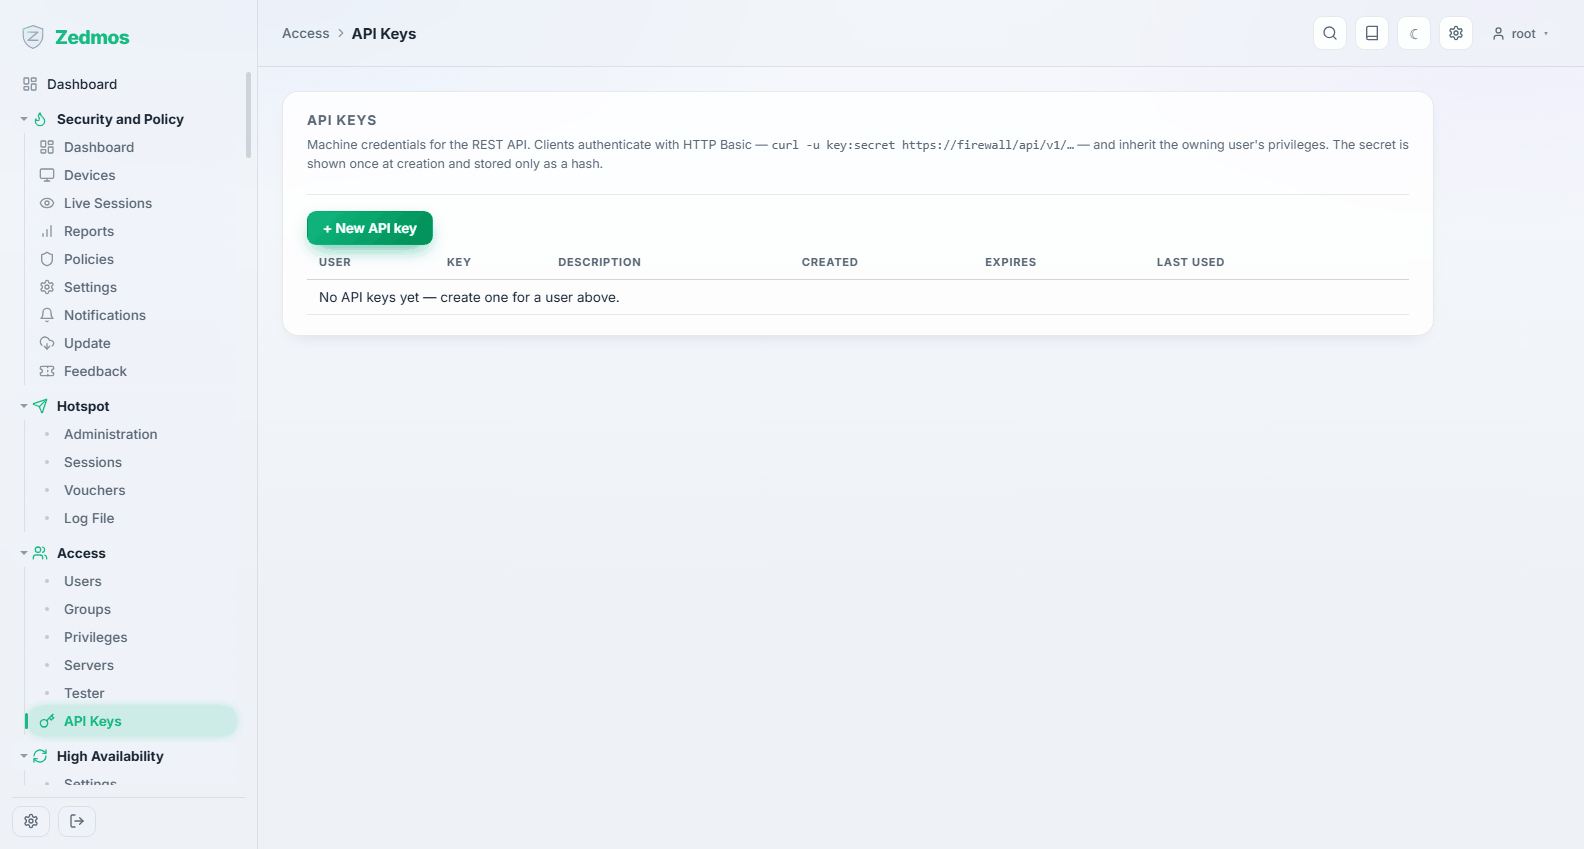
Credenciales para máquinas. Una clave pertenece a un usuario y hereda sus privilegios, así que la clave de un sistema de supervisión debe pertenecer a una cuenta de solo lectura, no a root.
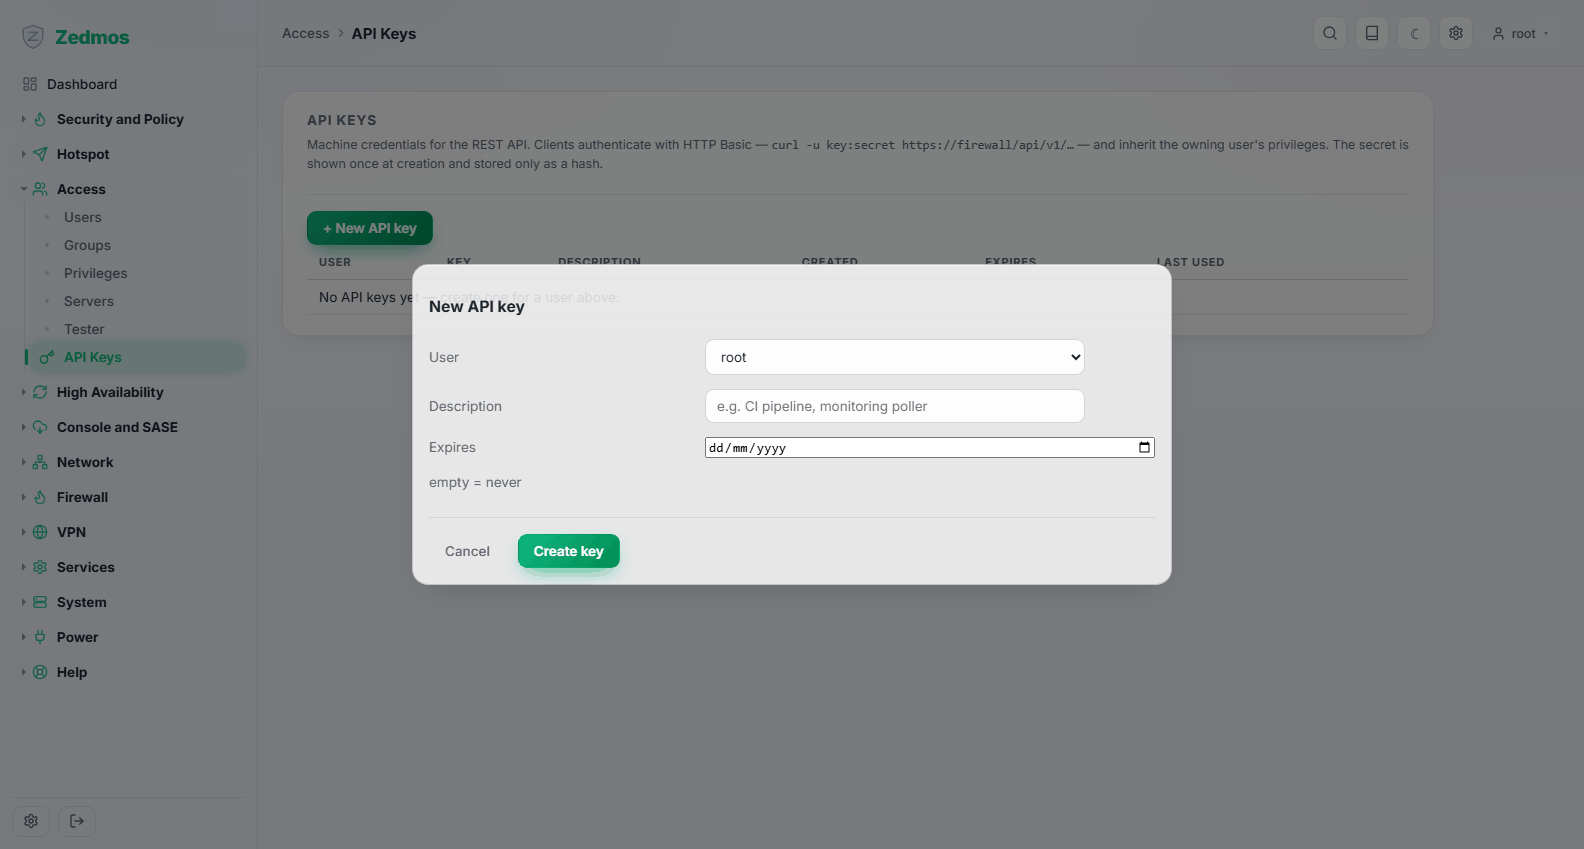
El secreto se muestra una sola vez, al crear la clave: el equipo solo guarda un hash y no puede volver a mostrarlo. La lista anota cuándo se usó cada clave por última vez, y así es como encuentra las claves que ya nada usa para eliminarlas.
A las claves se les puede poner una fecha de caducidad. Una clave sin caducidad sobrevive al motivo por el que se creó; una con caducidad obliga a tener la conversación.