Un modelo de inquilinos que aguanta el crecimiento
Consola, organización, sucursal, pasarela. Cambiar de contexto es instantáneo, y a una pasarela se llega desde cualquier nivel sin perder la página en la que estaba.
Zero Trust Console
Organizaciones, sucursales y pasarelas en un árbol. Acceso acotado por roles hasta un solo cortafuegos. Instalada en su propio servidor, bajo su propio dominio, con los datos de sus clientes en su poder.
Coloque las sedes y conéctelas. La consola escribe la configuración de ambos extremos de cada túnel y la envía: nadie abre un cortafuegos ni teclea una regla. Minutos, no una tarde entera.
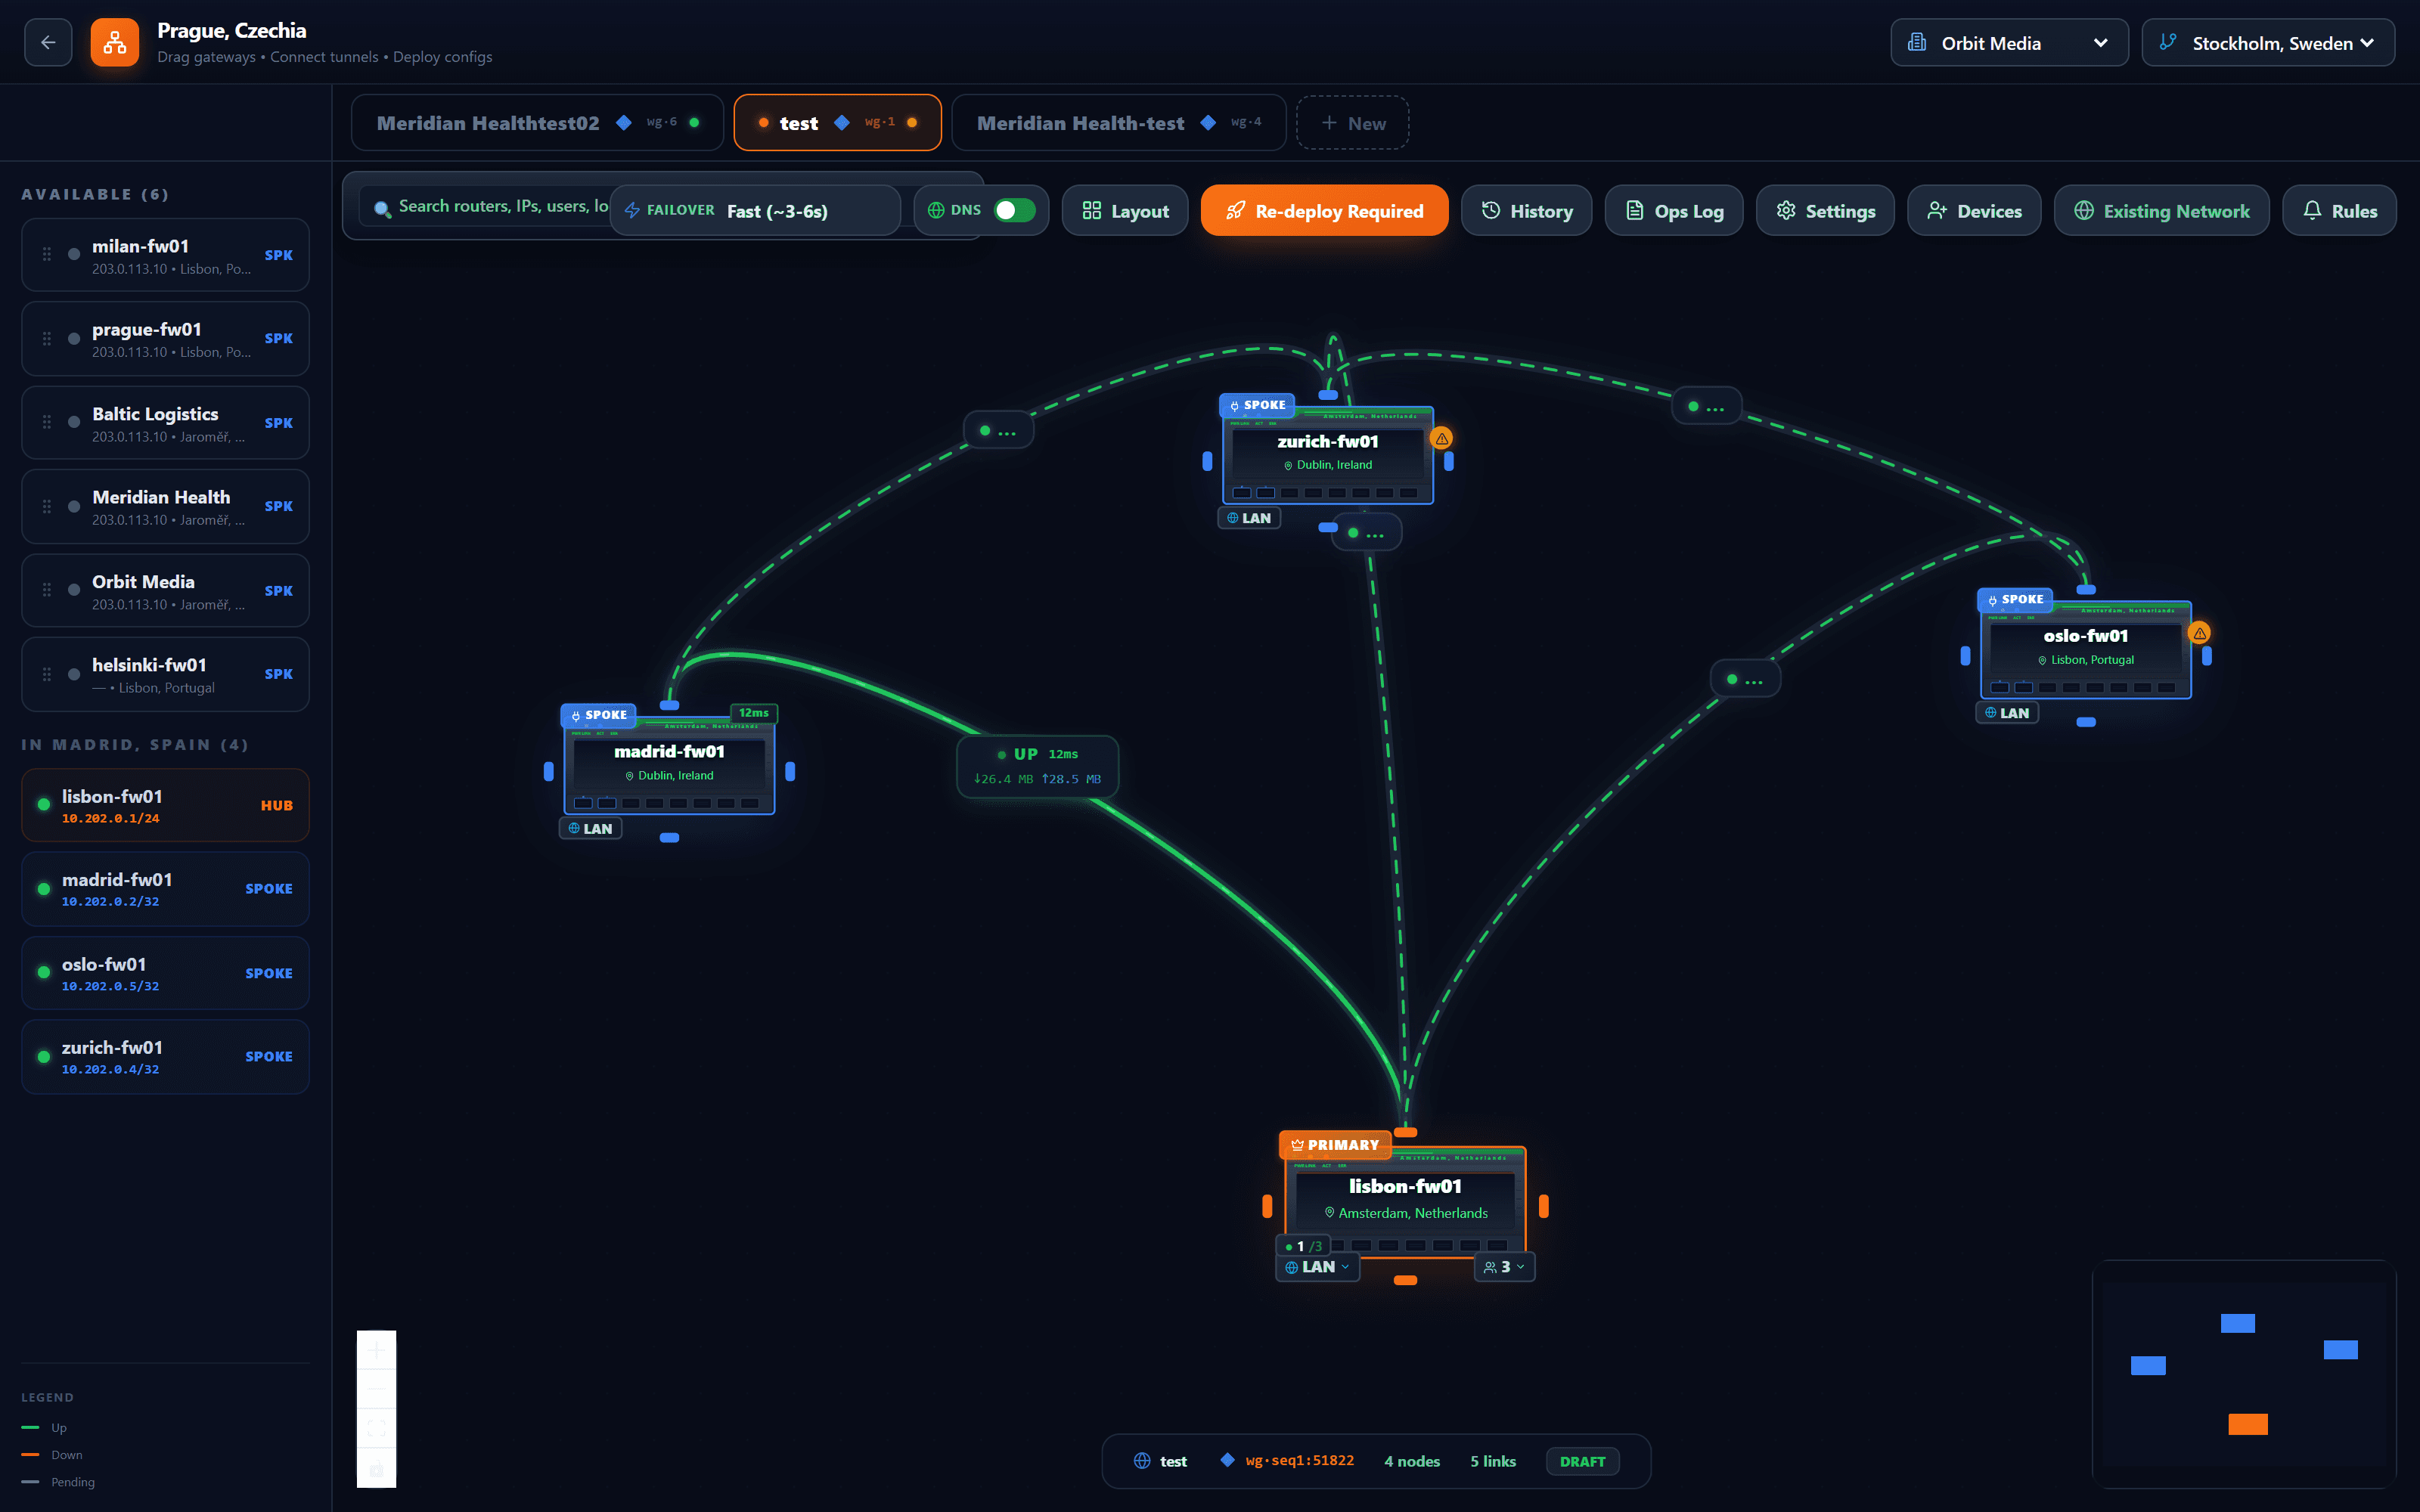
Los cortafuegos que un cliente ya tiene, listados por sede. Arrastre uno al lienzo y se convierte en radio o en concentrador.
Todo lo que llega al concentrador principal pasa por la misma política: control de aplicaciones, IDS/IPS, inspección TLS, DLP y la pasarela de IA. Dibuje en cambio un túnel directo entre dos radios y su tráfico se inspeccionará en ambos extremos en lugar de en el medio; la consola lo advierte antes de que lo confirme.
Levantado o caído, latencia, bytes en cada sentido, sobre el propio enlace, donde está mirando, y no en un registro que tendría que abrir.
Si los radios se mueven automáticamente a un concentrador de reserva cuando el principal deja de responder —y tras cuánto silencio— es un ajuste del dibujo, no de cada cortafuegos.
El lienzo sabe cuándo difiere de lo que ejecutan los cortafuegos. Un botón escribe la configuración de los dos extremos de cada túnel y la envía.
Transporte del túnel
Se elige una vez para toda la topología.
Personas, no solo sedes
Los usuarios remotos se añaden igual, con un enlace de inscripción de un solo uso. El acceso es por dispositivo, así que un portátil perdido se revoca por sí solo.
Zedmos publica las versiones. Usted decide qué cortafuegos las toman y cuándo.
Zedmos
Para la consola y para el cortafuegos, cada uno con su calendario. La consola le avisa de que hay una disponible en lugar de esperar a que usted mire.
Usted
Primero unos pocos cortafuegos y después el resto, o todo el parque de una vez. Actualizar un grupo pequeño antes que los demás es lo que descubre un problema cuando aún es pequeño.
Usted
La versión de cada cortafuegos, en una sola lista. Un equipo que se quedó atrás lo hizo por algún motivo, y le faltan todas las correcciones desde entonces.
Cuatro niveles. Un rol se concede en uno de ellos y alcanza todo lo que hay debajo, que es como un ingeniero de primer nivel ve al cliente que tiene asignado y al de nadie más.
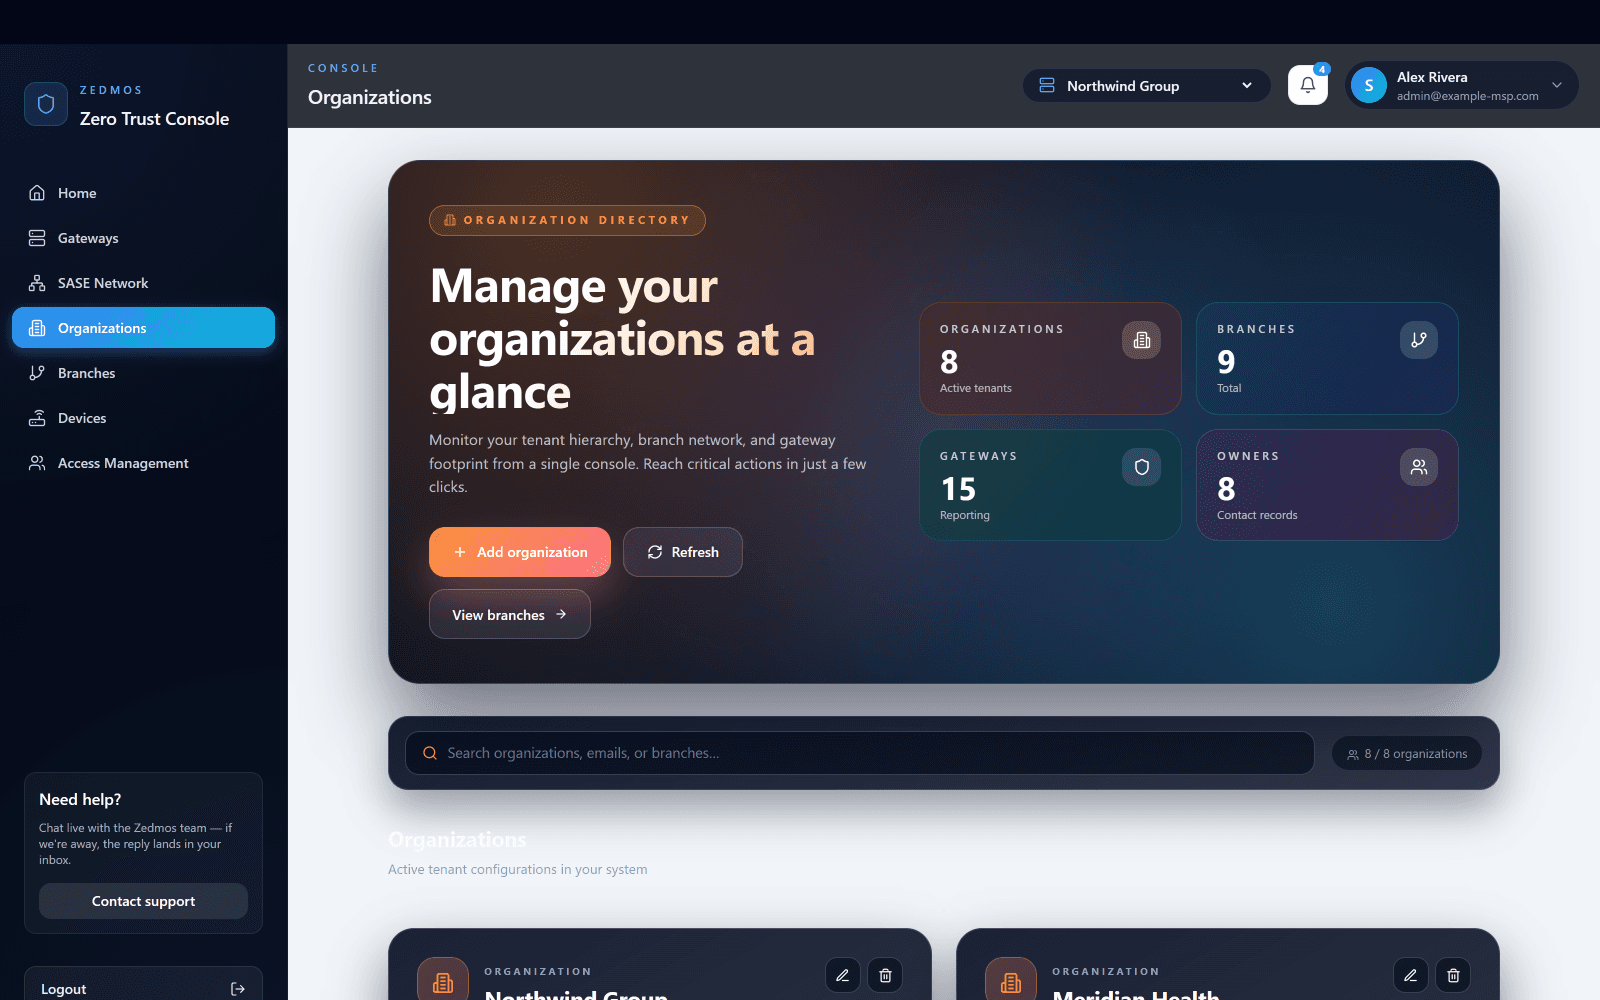
Instalada en su servidor, bajo su dominio. Cada cliente que administra es una organización en ella; el recuento de aquí es el parque entero.
Cámbiela arriba y todas las páginas de abajo la siguen: sus cortafuegos, sus políticas, sus informes, y ni rastro de los de nadie más.
Un cliente con once oficinas son once sucursales bajo una organización. Un técnico de campo puede acotarse a exactamente una de ellas.
Sea cual sea la plataforma que ejecute, se registra en su sucursal en el primer arranque e informa aquí.
El propietario cambia cualquier cosa, incluido quién más tiene acceso; el administrador cambia las políticas y la configuración; el observador lee informes y sesiones y no cambia nada.
Escrita una vez, en un solo sitio, para tantos cortafuegos como deba alcanzar, y aplicada en cada uno de ellos esté o no la consola accesible después.
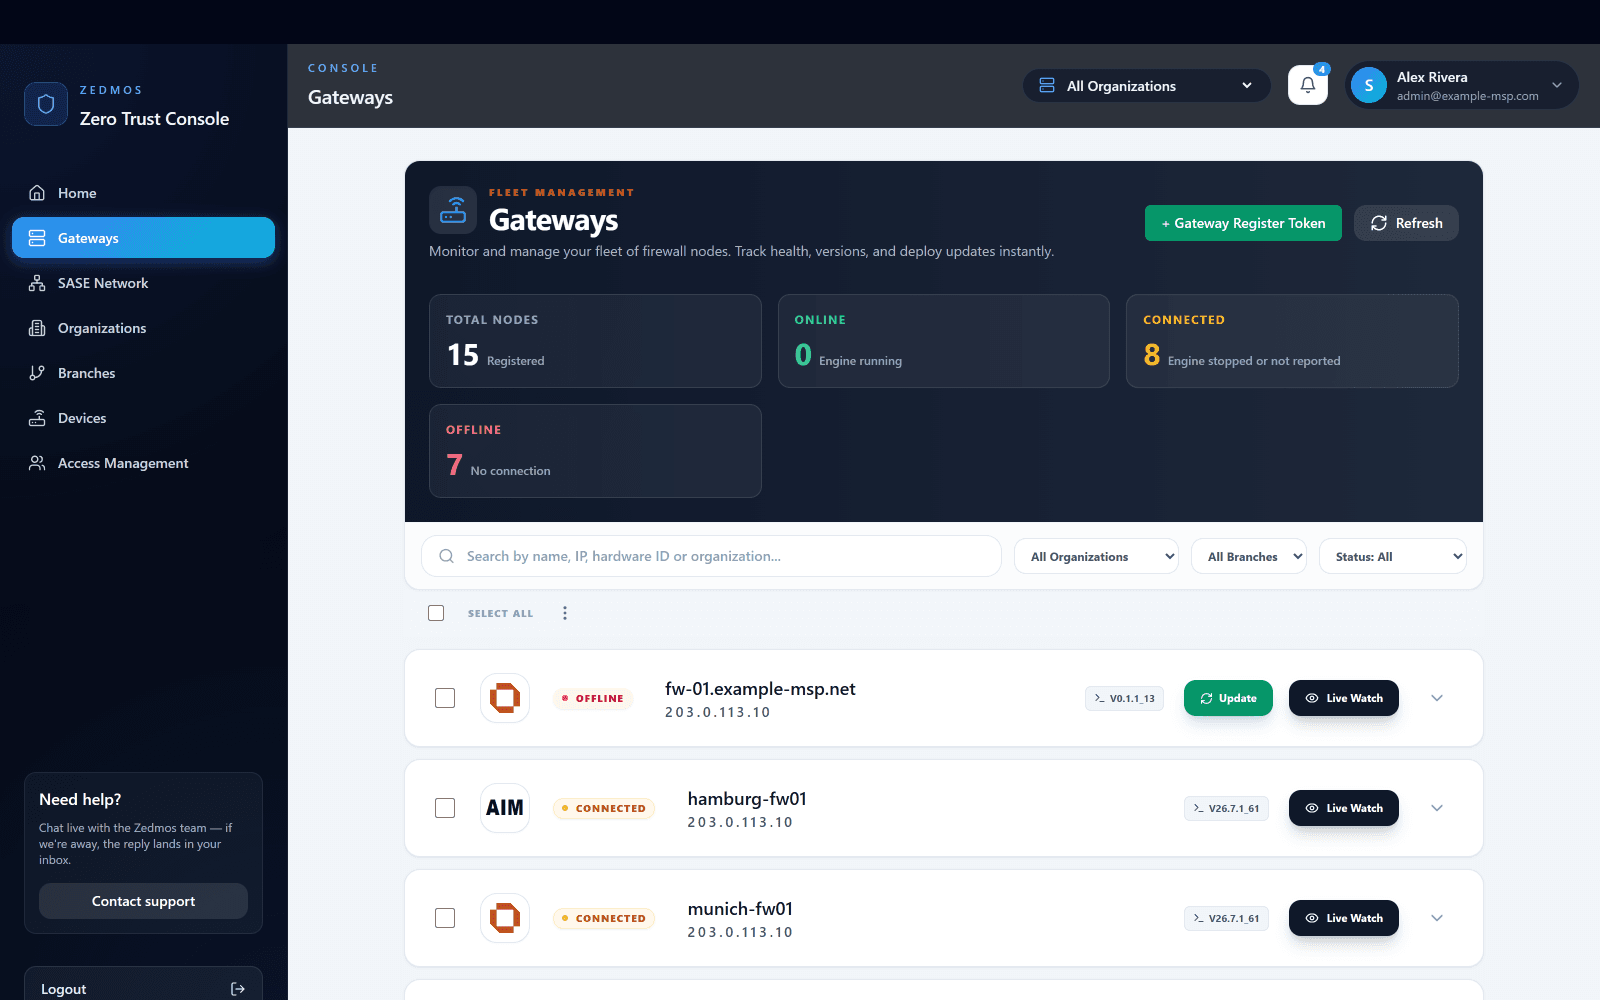
Genere un token de registro, póngalo en el instalador y el cortafuegos se registra solo en la organización y la sucursal correctas en el primer arranque.
Registrados, en línea, conectados, desconectados. Un cortafuegos que dejó de informar es un número aquí antes de ser una llamada de teléfono.
La misma lista sirve al ingeniero que atiende a un cliente y a la persona responsable de todos ellos.
Cada cortafuegos muestra lo que ejecuta. Una versión se ofrece, no se impone: primero unos pocos cortafuegos, después el resto, o todo el parque de una vez.
Abra las sesiones en directo de cualquier cortafuegos de la lista sin iniciar sesión en el propio cortafuegos.
Usted
Una regla para un cliente vive en su organización; una para una sola sede, en esa sucursal. Un cortafuegos añadido después la hereda sin que nadie edite nada.
Usted
El riesgo de un cambio de política nunca es la sintaxis: es una regla correcta que coincide con más de lo que pretendía. Compararla con tráfico real lo saca a la luz antes que sus usuarios.
Zedmos
La distribución se informa por dispositivo, así que un despliegue parcial se ve en lugar de suponerse. Tres fallos de cuarenta es un hecho que le cuentan, no uno que descubre.
Zedmos
La administración y la aplicación están separadas. Si la consola no es accesible, cada cortafuegos sigue aplicando lo que ya tiene: un control de seguridad que fallara cuando falla un servidor de gestión fallaría justo en el peor momento.
Todas las sedes en un mapa
Flota · 1 de 9
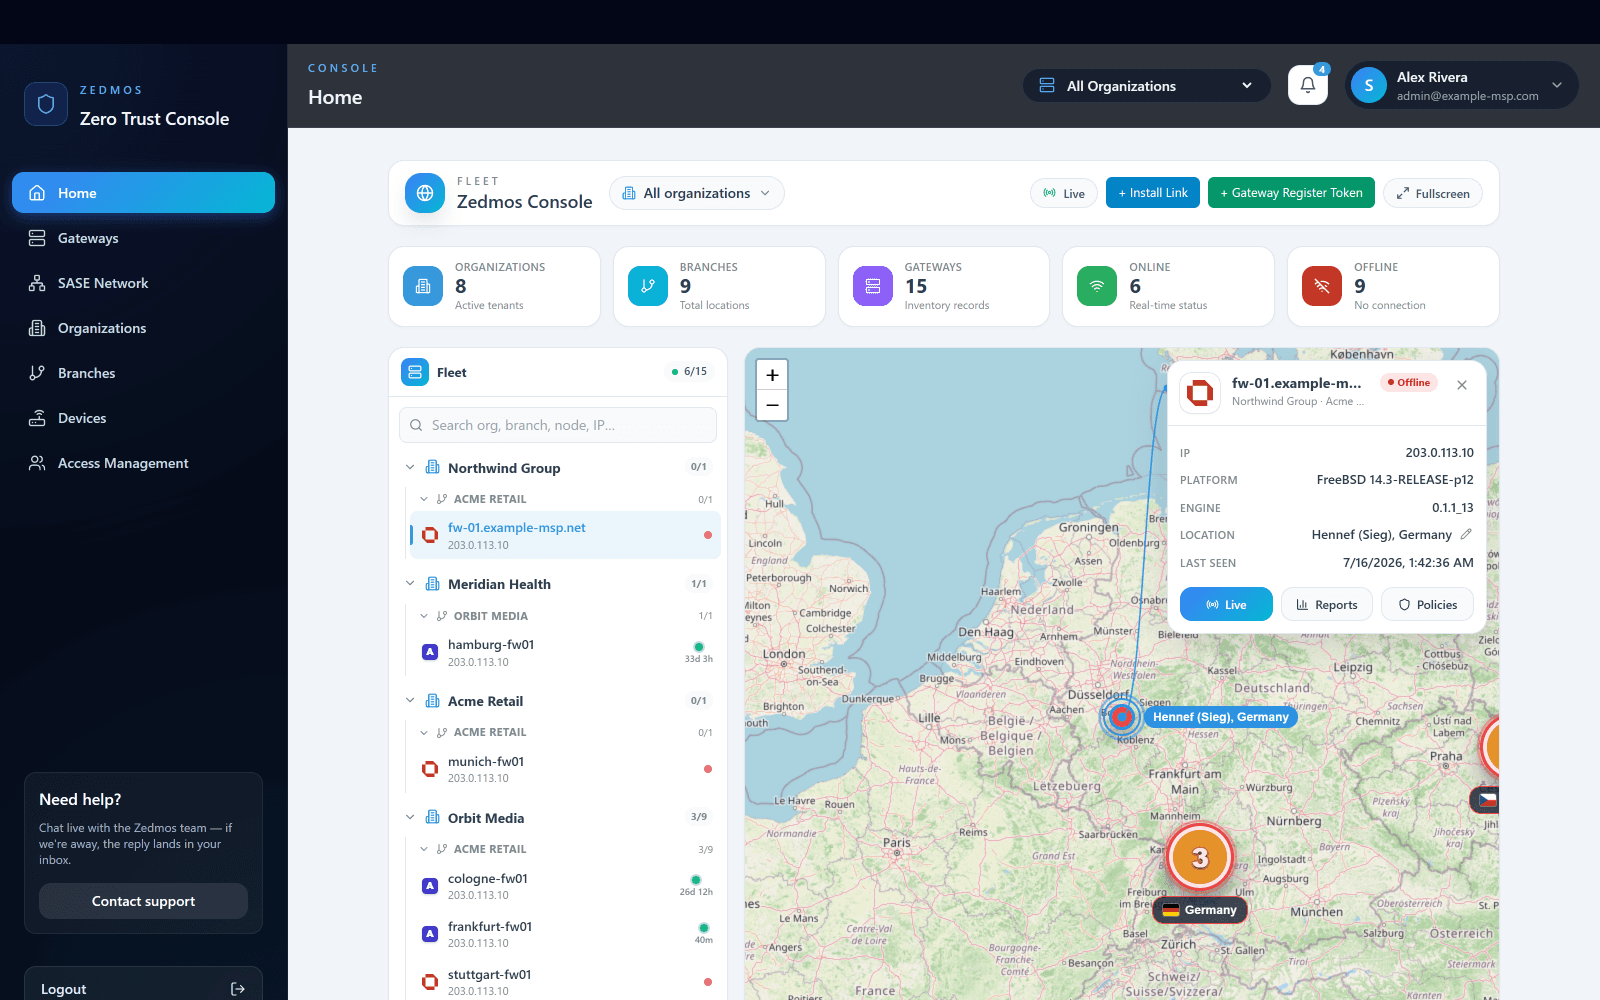
La consola se abre sobre todo el parque: organizaciones, sucursales y pasarelas en un árbol, y cada sede situada en un mapa en directo con su estado actual.
Consola, organización, sucursal, pasarela. Cambiar de contexto es instantáneo, y a una pasarela se llega desde cualquier nivel sin perder la página en la que estaba.
Propietario, administrador y observador, cada uno acotado a una organización, una sucursal o una sola pasarela. Un técnico ve un cliente; un partner ve los suyos.
Un token de instalación registra un cortafuegos en la organización correcta en el primer arranque. Aparece en la consola, y la política le llega.
Esta página expone el argumento. Estas otras dicen cómo se hace en la práctica, pantalla a pantalla y ajuste a ajuste.
Cómo está construido el plano de gestión, qué almacena y qué no ve nunca.
Cada pantalla y cada control de la sección SASE de la consola, con capturas: el lienzo, los ajustes de nodo, el acceso privado, las aplicaciones de acceso, el estado de los dispositivos, la SD-WAN y el monitor.
Los tres planos y qué puede saber cada uno.
El plano de gestión de todos los cortafuegos administrados por Zedmos en OPNsense, pfSense CE y Zedmos NGFW: organizaciones, sucursales y pasarelas en un árbol, roles de propietario, administrador y observador acotados a cualquiera de sus niveles, y la orquestación de las superposiciones entre sedes y del acceso remoto. Se ejecuta en su propio servidor o alojada por Zedmos desde Fráncfort.
Las dos cosas. Autoalojada, es un paquete de Docker con la base de datos, la vía de actualización y el script de copia de seguridad, bajo su propio dominio, y de ahí no sale nada. Alojada, es console.zedmos.com, operada por Zedmos sobre infraestructura alemana en Fráncfort. El mismo producto, las mismas funciones; puede moverse entre ambas sin volver a inscribir un cortafuegos.
Nada deja de proteger. Cada cortafuegos tiene su propia política y la aplica en la máquina; la consola distribuye los cambios y recoge los registros, y no está en la ruta de los paquetes. La administración y la aplicación están separadas por diseño.
Con un token de instalación. El cortafuegos se registra en la organización correcta en el primer arranque, aparece en la consola y la política le llega. Sin desplazamientos y sin emparejamientos manuales.
Sí. Es multiinquilino desde el primer cortafuegos: organizaciones y cortafuegos ilimitados en el nivel MSP, tres roles en tres ámbitos para que un técnico vea un cliente y un partner vea el suyo, y marca blanca en la consola y en la interfaz del cortafuegos.
Sí. Una API REST cubre todo lo que hace la consola, documentada en la sección técnica, en la referencia de la API.
Demostración y precios: info@zedmos.com
Solicitar una demostración