5.5 VPN
Tres tecnologías de VPN, todas de primera. Cuál elegir:
| Úsela para | Porque | |
|---|---|---|
| WireGuard | Enlaces nuevos entre sedes y teletrabajadores | La más sencilla de configurar, la más rápida y con la menor superficie de ataque. Claves, no certificados. |
| IPsec | Conectar con equipos que usted no controla | Es el estándar de interoperabilidad: una pasarela VPN de Cisco, de Fortinet o de una nube lo hablará. |
| OpenVPN | Teletrabajadores en redes complicadas, y despliegues existentes | Funciona sobre TCP/443 cuando todo lo demás está bloqueado; cliente maduro en todas las plataformas. |
Elija la que elija, recuerde las dos cosas que toda VPN necesita además de su propia configuración: una regla de cortafuegos que admita el túnel en la WAN, y reglas en la interfaz del túnel que decidan a qué puede llegar el otro extremo.
WireGuard
Instances — /m/wireguard/server#instances
Una instancia es un extremo de túnel en este equipo: su propio par de claves, su puerto de escucha y las direcciones que usa dentro del túnel.
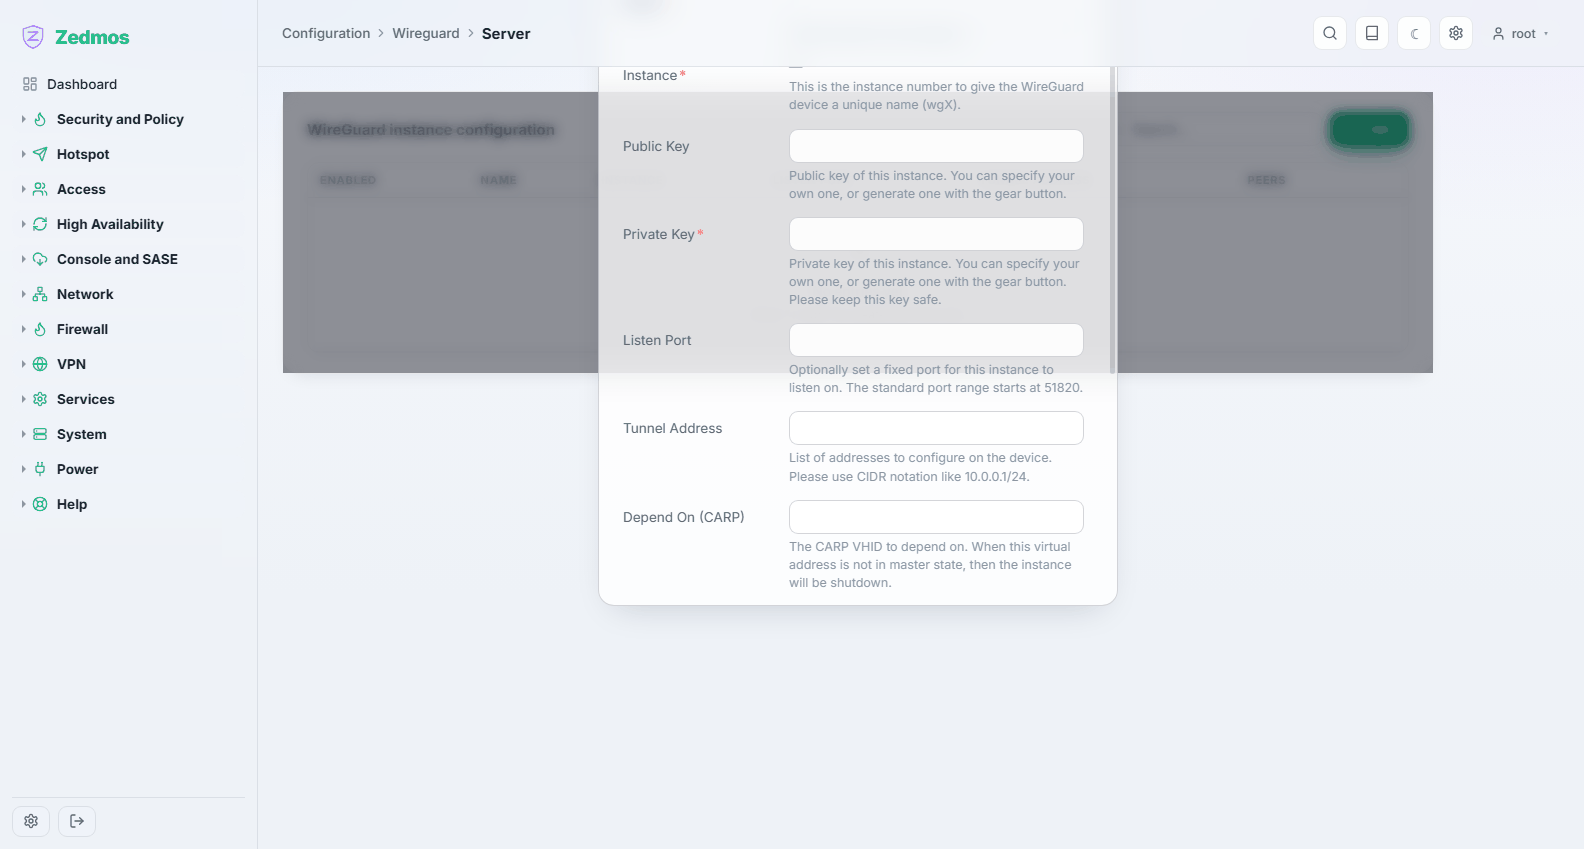
La clave pública que se genera aquí es la que entrega al otro lado. Deje la clave privada donde está: nunca necesita salir del equipo.
Peers — /m/wireguard/client#peers
Los otros extremos. Cada par lleva su clave pública, sus allowed IPs —que son a la vez la declaración de enrutado y el control de acceso, así que deben enumerar exactamente las redes que ese par puede usar— y, para un par al que usted se conecta, su dirección y su puerto de extremo.
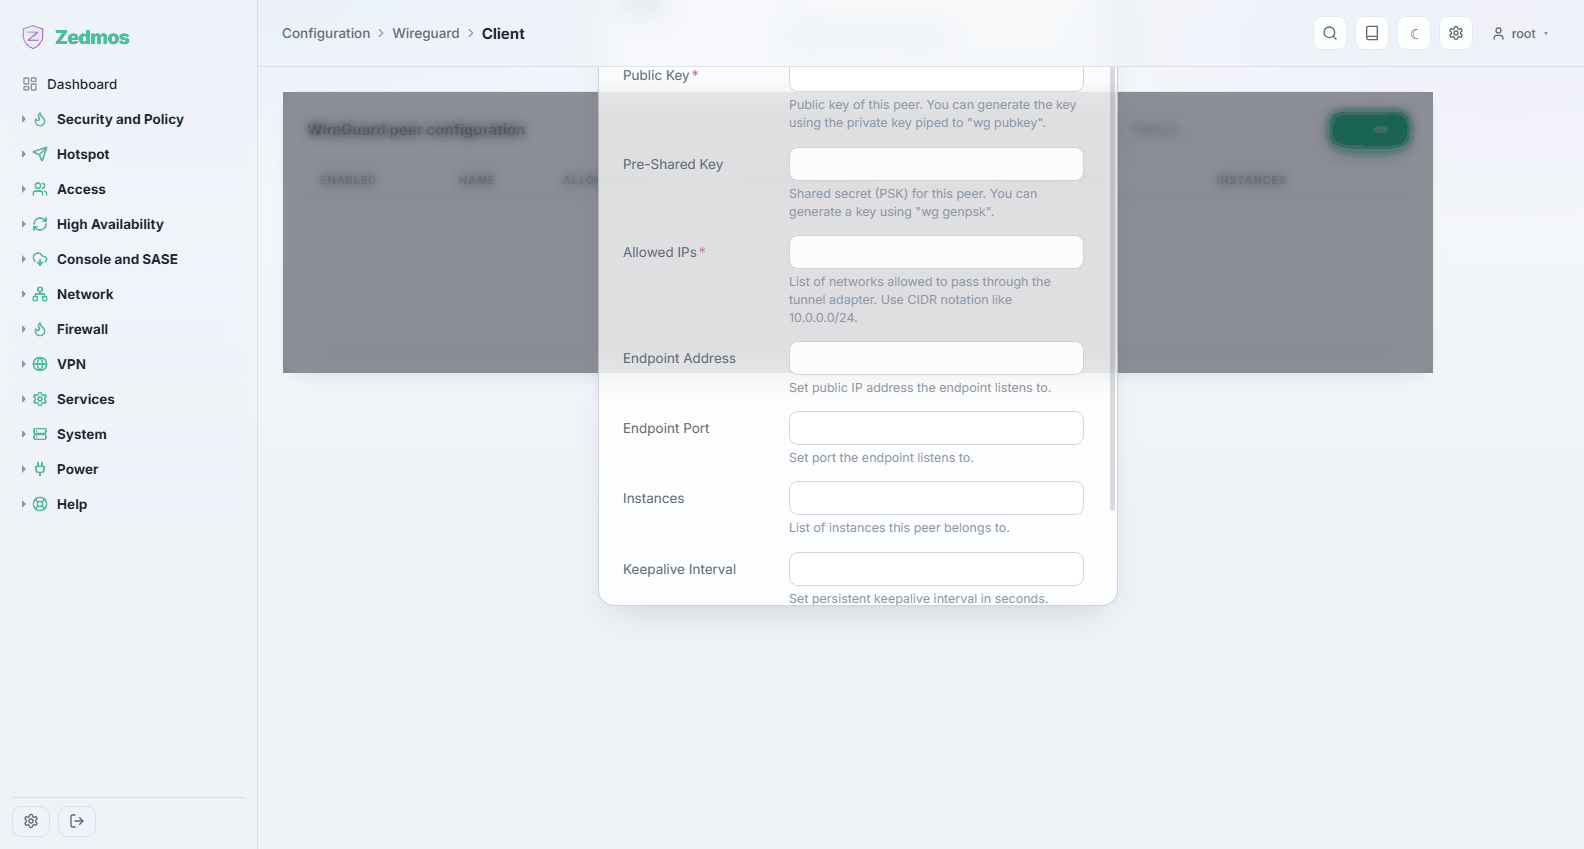
Allowed IPs no es un filtro con el que se pueda ser generoso. Un par puede enviar tráfico desde cualquier dirección que figure ahí, y el tráfico para esas direcciones se le enruta. Poner
0.0.0.0/0en un enlace entre sedes le entrega a ese par toda su tabla de enrutado.
Peer generator — /wg-peergen#configbuilder
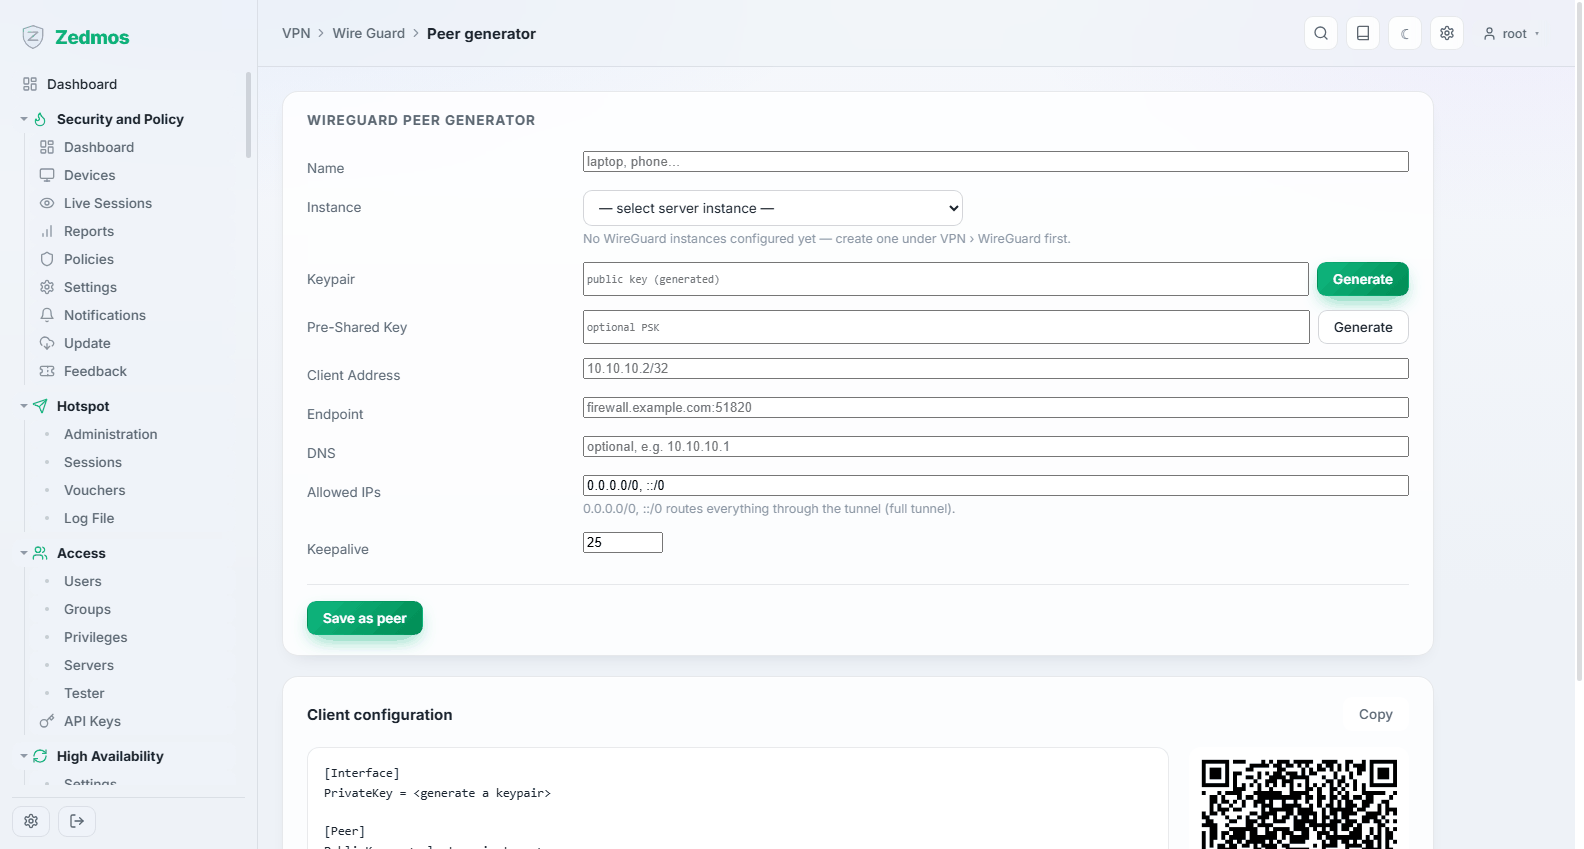
Construye una configuración de cliente lista para usar —claves, direcciones, extremo, allowed IPs— y la muestra como texto y como código QR para la aplicación del móvil. El camino más rápido de la nada a un teletrabajador que funciona.
Status — /wg-status
Cada instancia y cada par con la hora del último saludo y los bytes transferidos. WireGuard es silencioso por diseño: sin saludo, el túnel no está levantado, y ese es el primer número que hay que mirar.
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
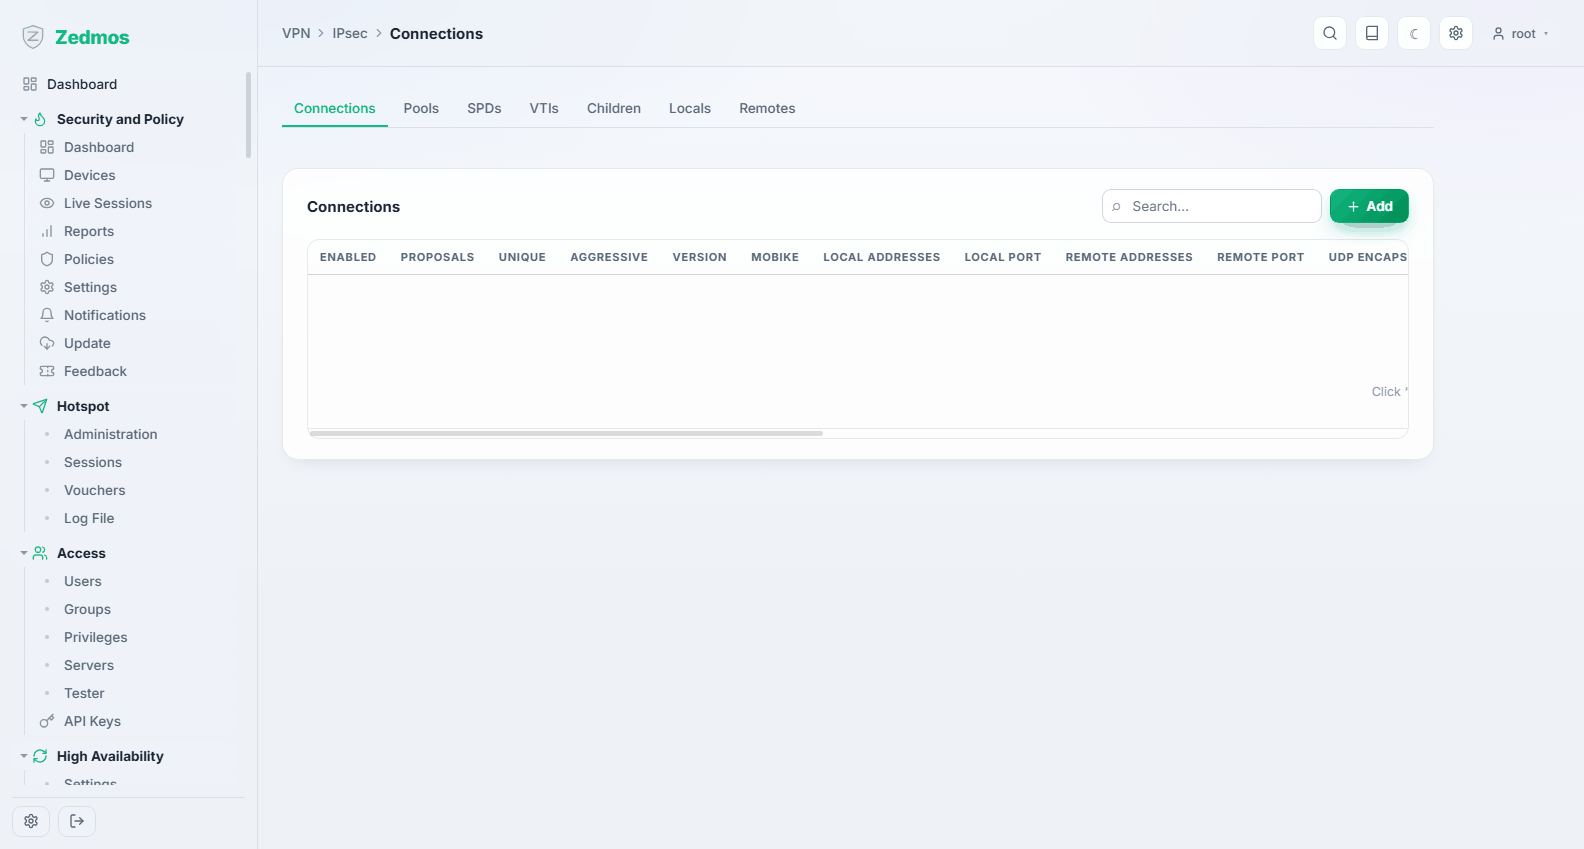
La configuración moderna de IPsec: una conexión lleva la dirección remota, las propuestas (cifrado, integridad, grupo Diffie-Hellman), la autenticación (clave precompartida o certificado) y uno o varios hijos: los selectores de tráfico que dicen qué redes transporta el túnel.
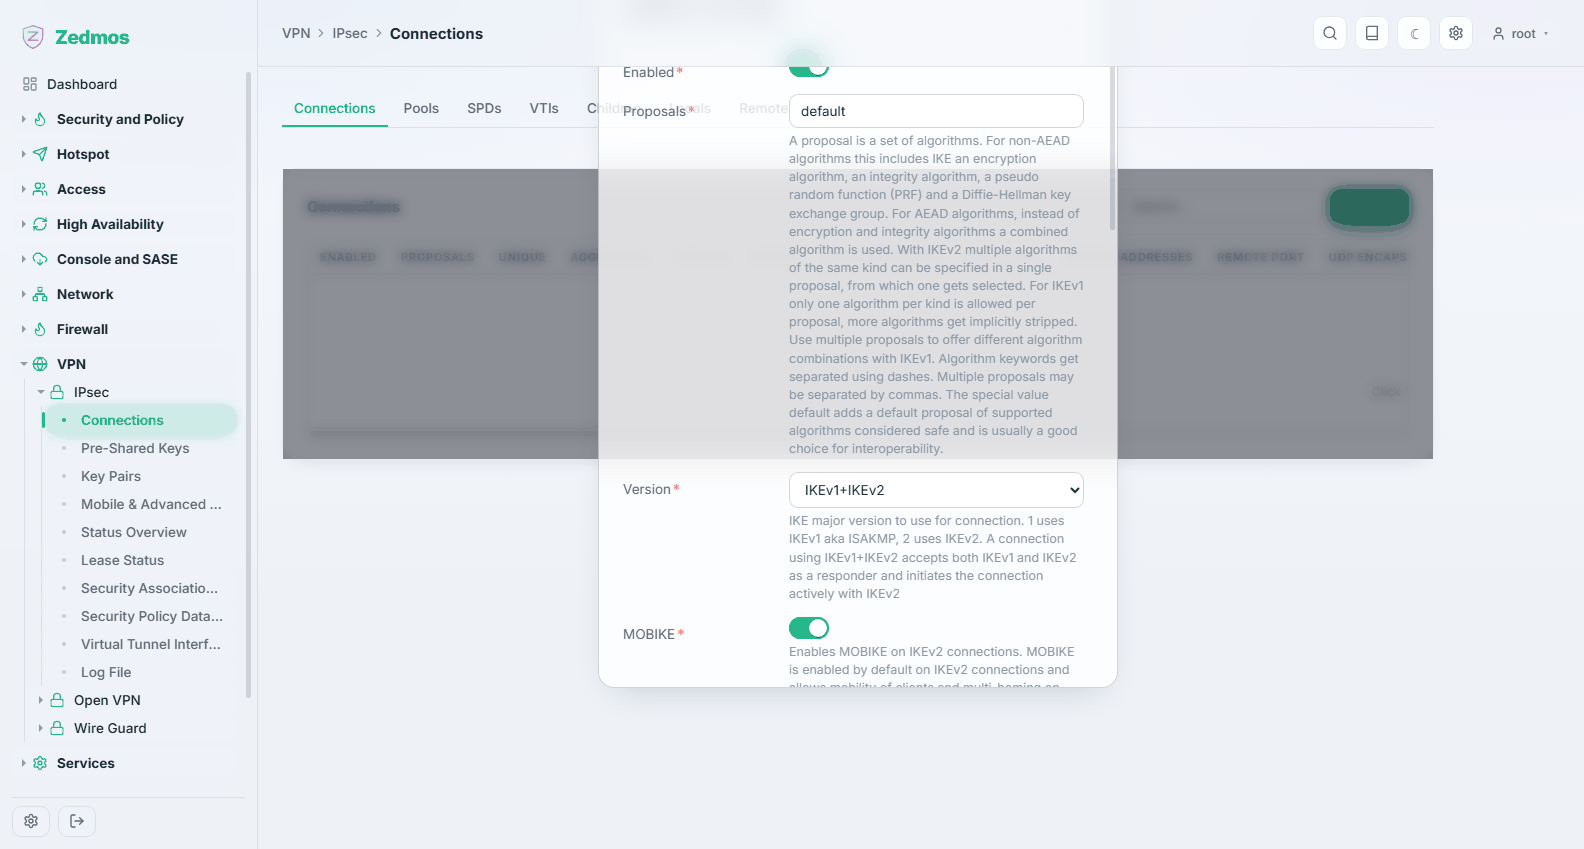
Los dos extremos deben ponerse de acuerdo en las propuestas y en los selectores de tráfico. Cuando un túnel se niega a levantarse, ese desacuerdo es la causa mucho más a menudo que cualquier otra cosa; el registro nombra la discrepancia.
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
Secretos compartidos por identidad. Largos y aleatorios: una clave precompartida es toda la autenticación.
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
Pares de claves para la autenticación basada en certificados, para los pares que la exigen.
Mobile & Advanced Settings — /m/ipsec/ipsec
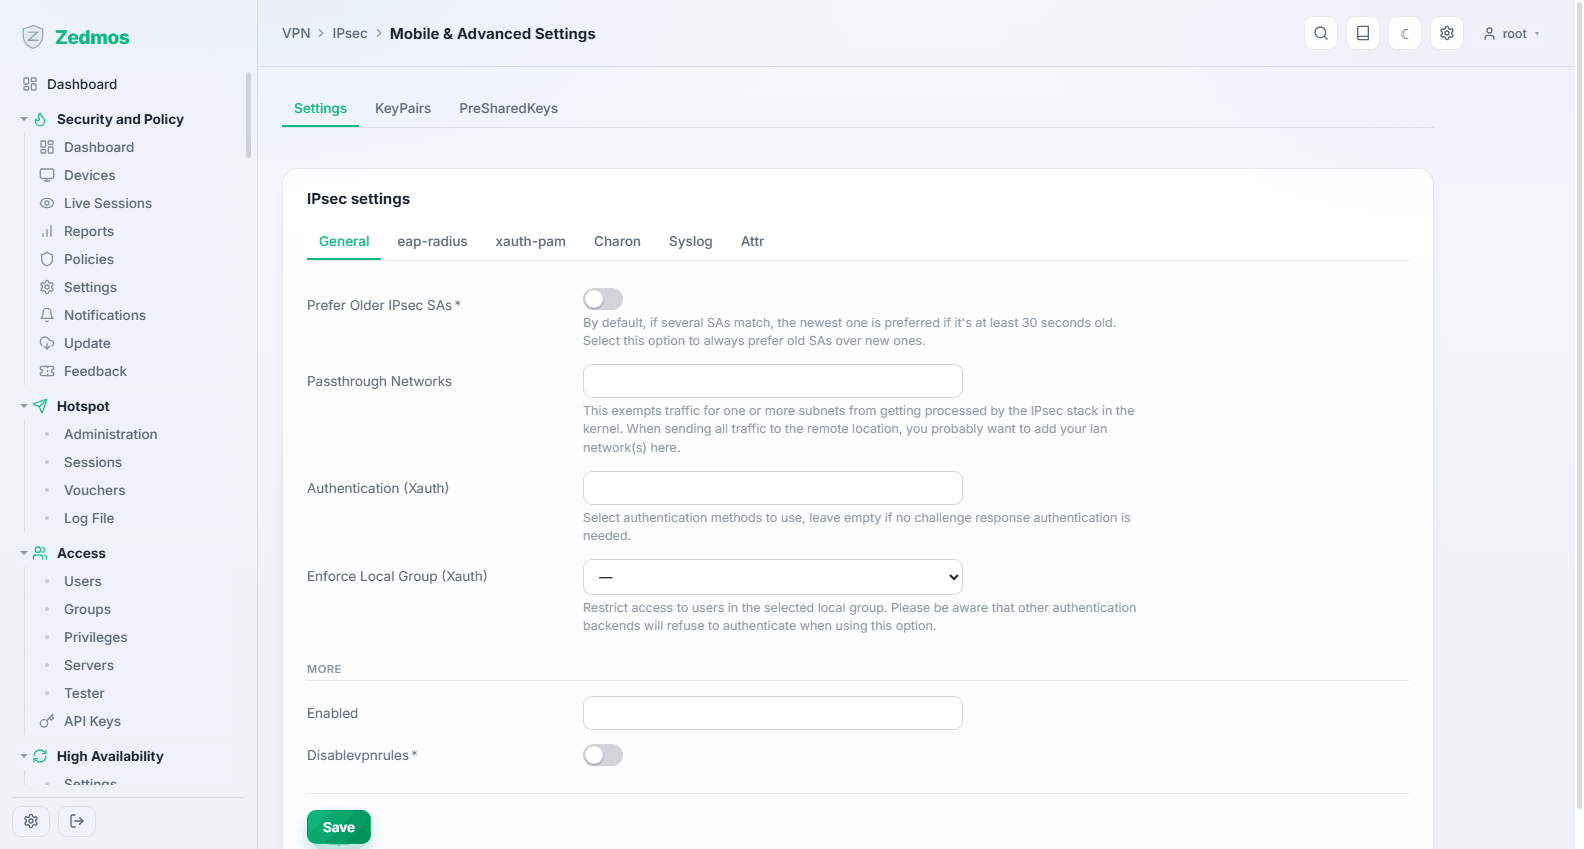
Los ajustes para los clientes itinerantes —el fondo del que reciben sus direcciones, el DNS que se les entrega— y el comportamiento del propio demonio.
Status Overview — /ipsec-status#overview
Qué conexiones están establecidas, con quién y desde hace cuánto.
Security Association Database — /ipsec-status#sad
Las asociaciones de seguridad en directo, con sus contadores: la prueba de que realmente pasa tráfico, y no solo de que el túnel negoció.
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
Las políticas que deciden qué tráfico debe protegerse.
Lease Status — /ipsec-status#leases
Las direcciones entregadas ahora mismo a los clientes móviles, y quién las tiene.
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
IPsec basado en rutas: el túnel se convierte en una interfaz por la que se puede enrutar y sobre la que se pueden escribir reglas, en lugar de elegirse por selectores de tráfico. La opción más limpia cuando un enlace transporta muchas redes o participa en una conmutación por error.
Log File — /log/core/ipsec
La negociación, paso a paso. Cuando un túnel no se establece, léalo desde el final: lo último que dice antes de rendirse es el motivo.
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
Una instancia de servidor o de cliente: su protocolo y su puerto, los certificados que usa, la red del túnel y lo que envía a los clientes (rutas, DNS).
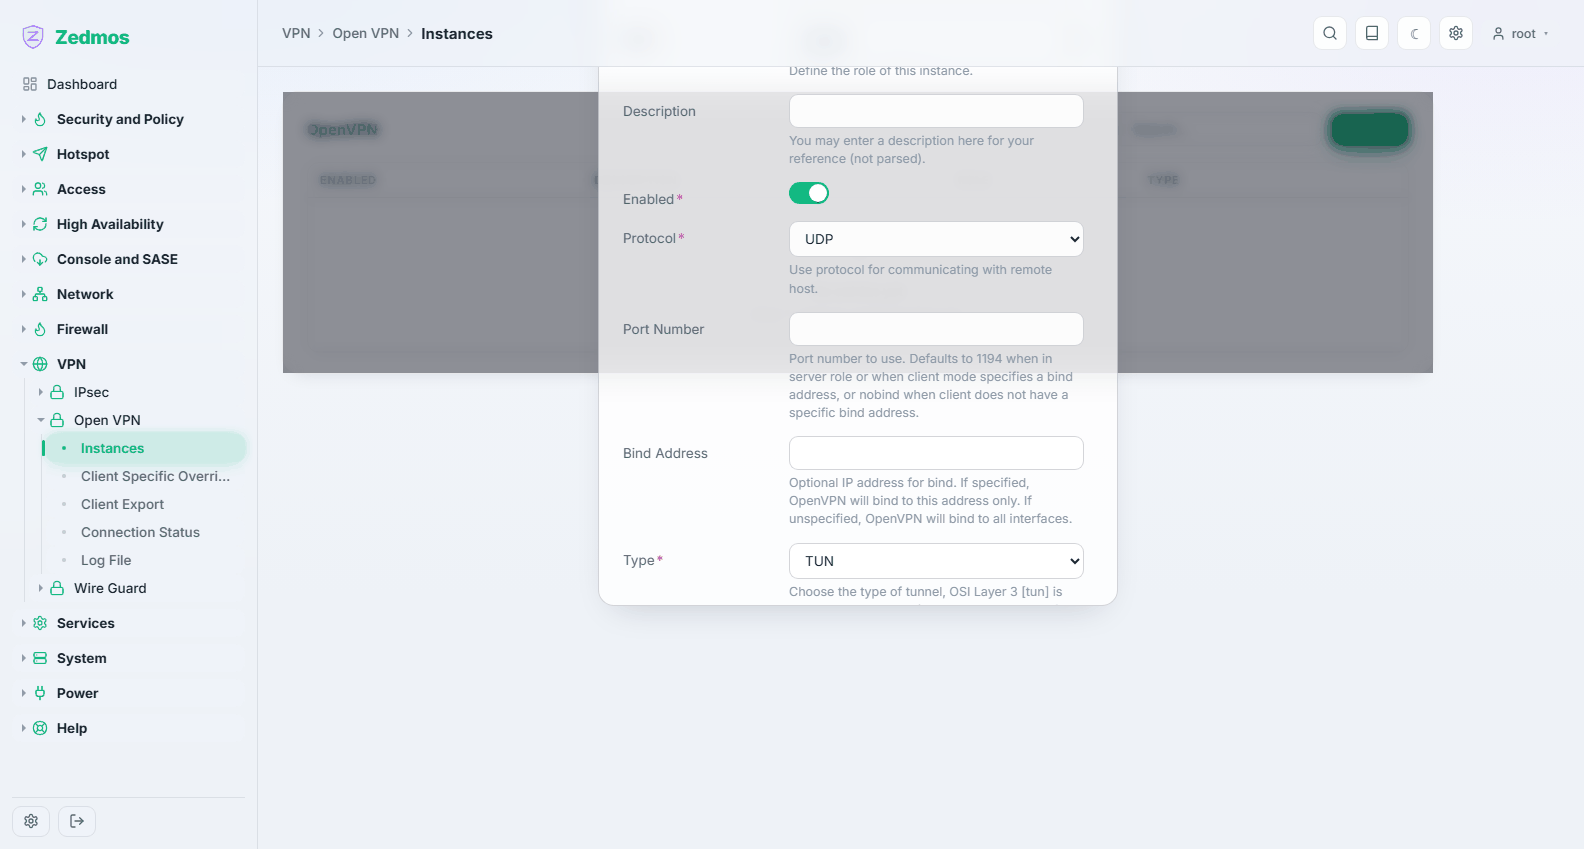
Una instancia de servidor necesita una autoridad de certificación y un certificado de servidor de System → Trust antes de poder arrancar.
Client Specific Overrides — ?a=Overwrites/Overwrite
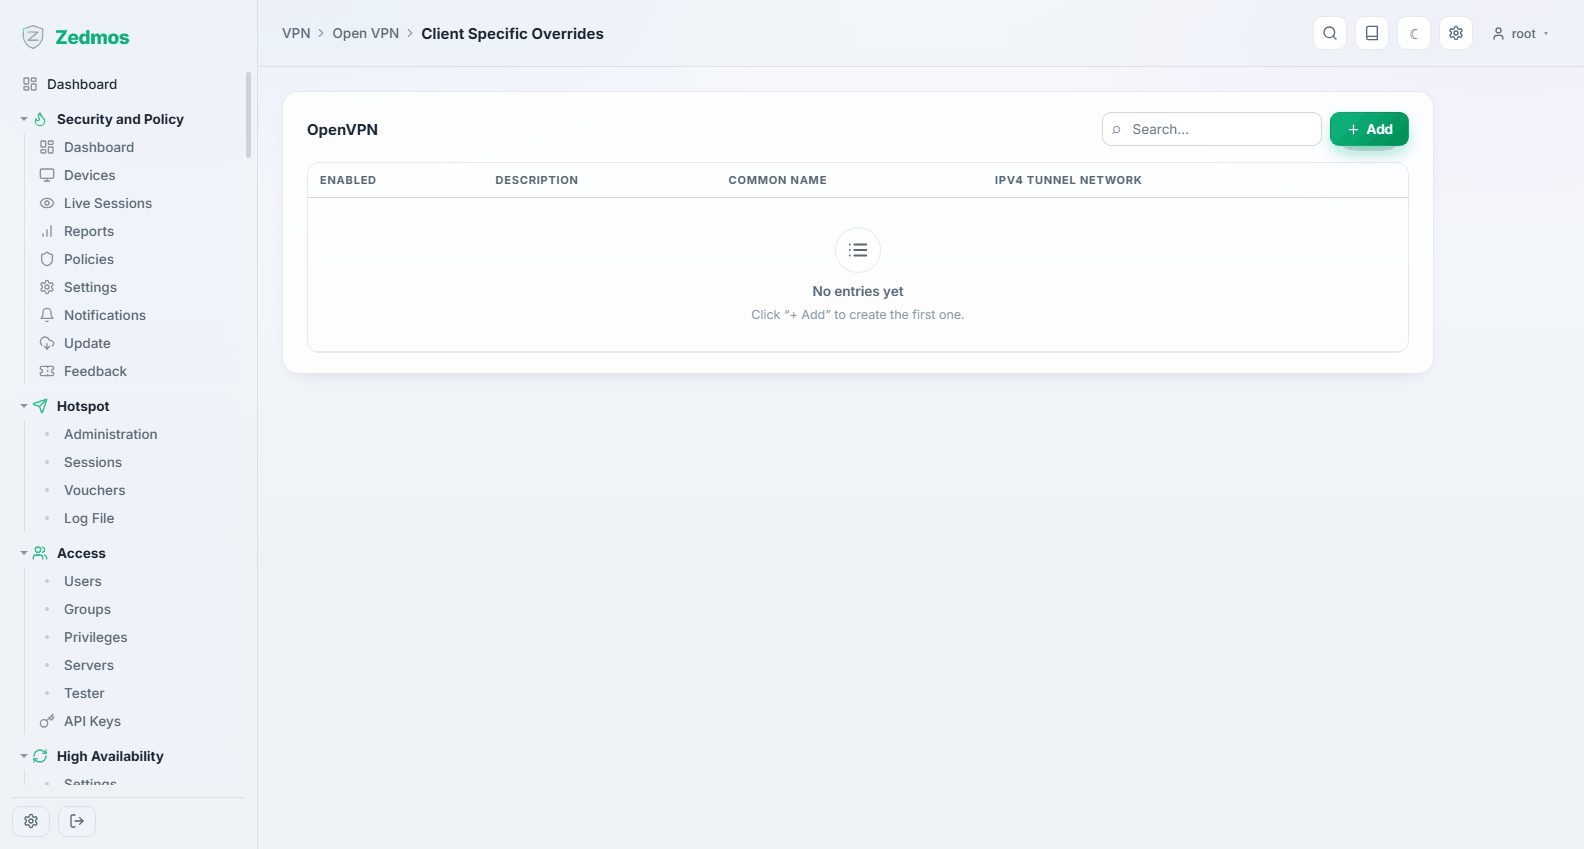
Excepciones por cliente asociadas al nombre común del certificado: una dirección fija para un usuario, una ruta adicional para otro.
Client Export — /openvpn-export
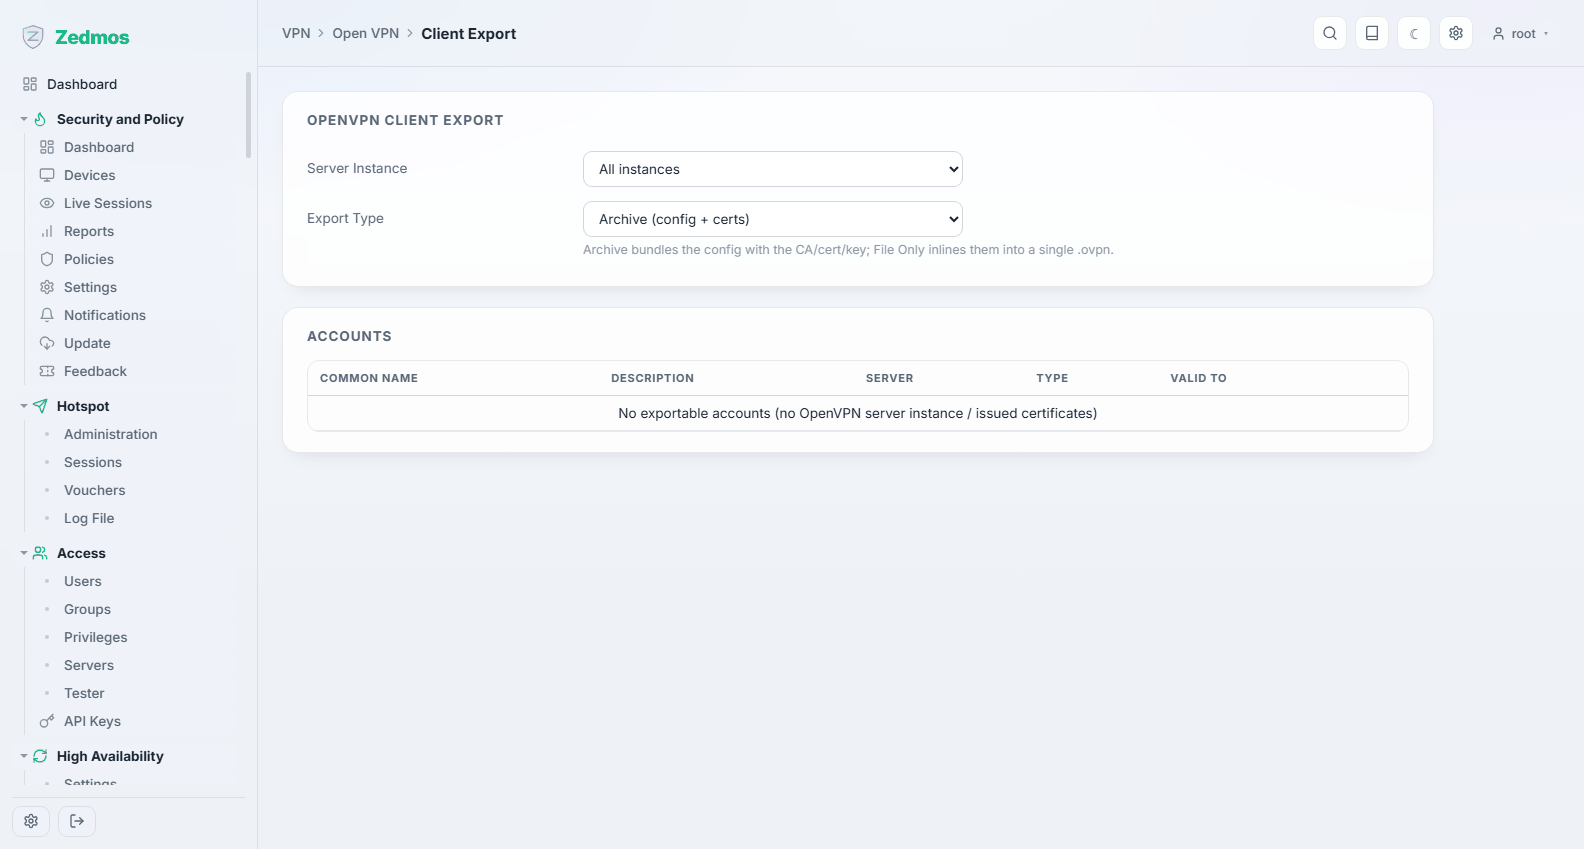
Descarga una configuración lista para un usuario elegido: el perfil que importa la aplicación cliente. Es lo que le envía al teletrabajador; lleva su certificado, así que envíelo por un canal de confianza.
Connection Status — /openvpn-status
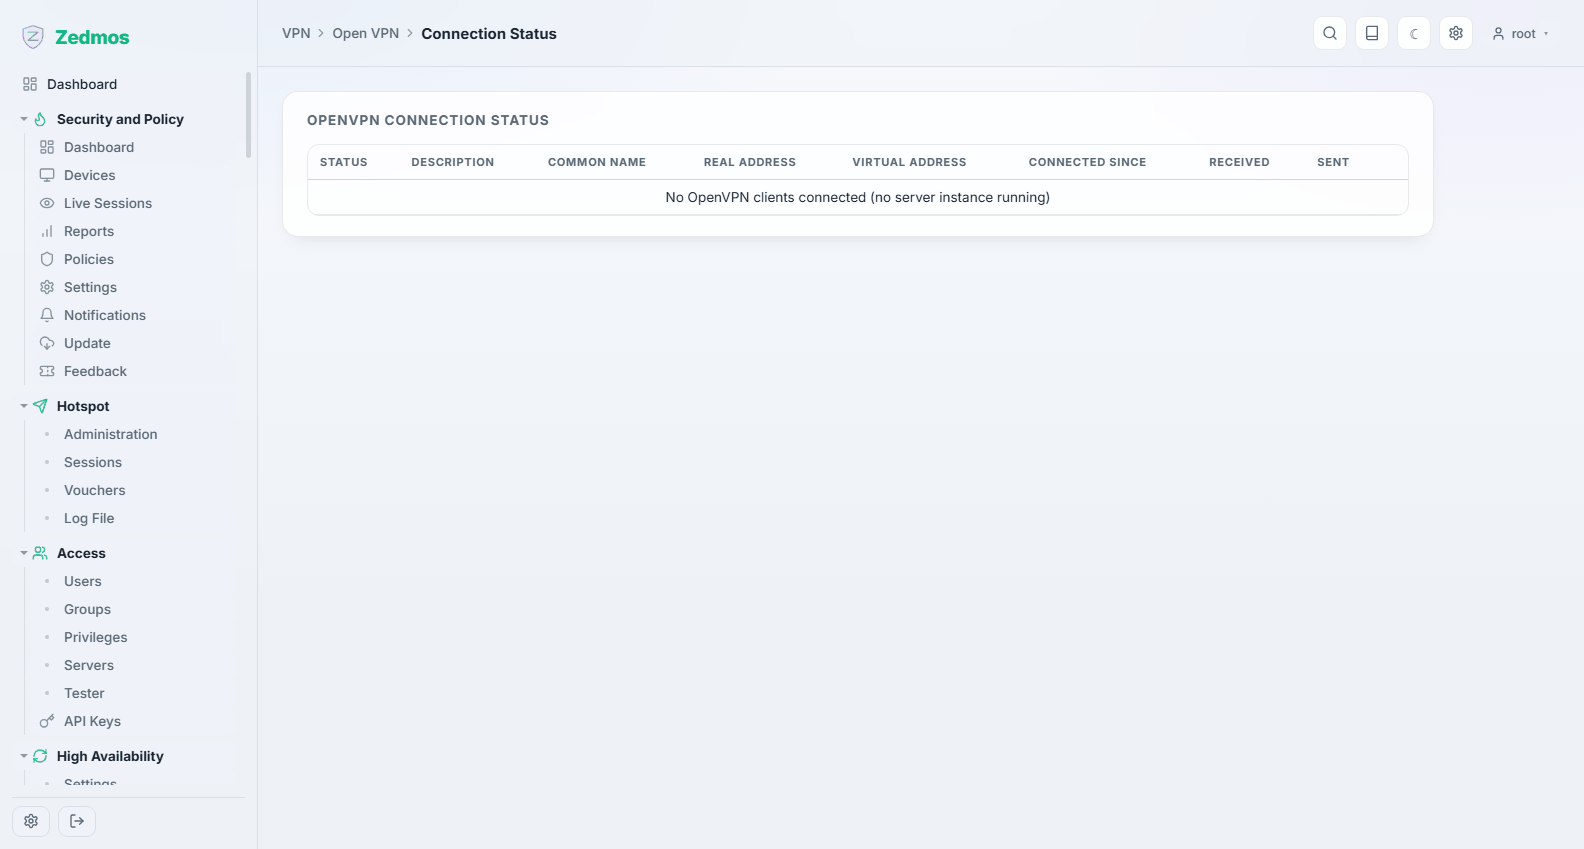
Quién está conectado, desde dónde, desde cuándo y cuánto ha transferido.
Log File — /log/core/openvpn