5.2 Security and Policy
Diese Gruppe ist die Security Engine: die Inspektionsschicht, die neben der Firewall sitzt und in den Verkehr hineinsieht, statt nur auf seine Köpfe. Die Firewall entscheidet, ob ein Paket durchdarf; die Engine entscheidet, was der Verkehr ist — welche Anwendung, welches Gerät, welcher Benutzer, ob er eine bekannte Bedrohung trägt oder eine prüfenswerte Datei — und wendet darauf Richtlinien an.
Die Gruppe erscheint nur, wenn die Engine installiert ist. Auf einer frischen Appliance ist sie installiert, aber nicht eingerichtet: ihre Seiten sagen das deutlich, statt leere Diagramme zu zeigen.
Dashboard — /plugin/engine/dashboard
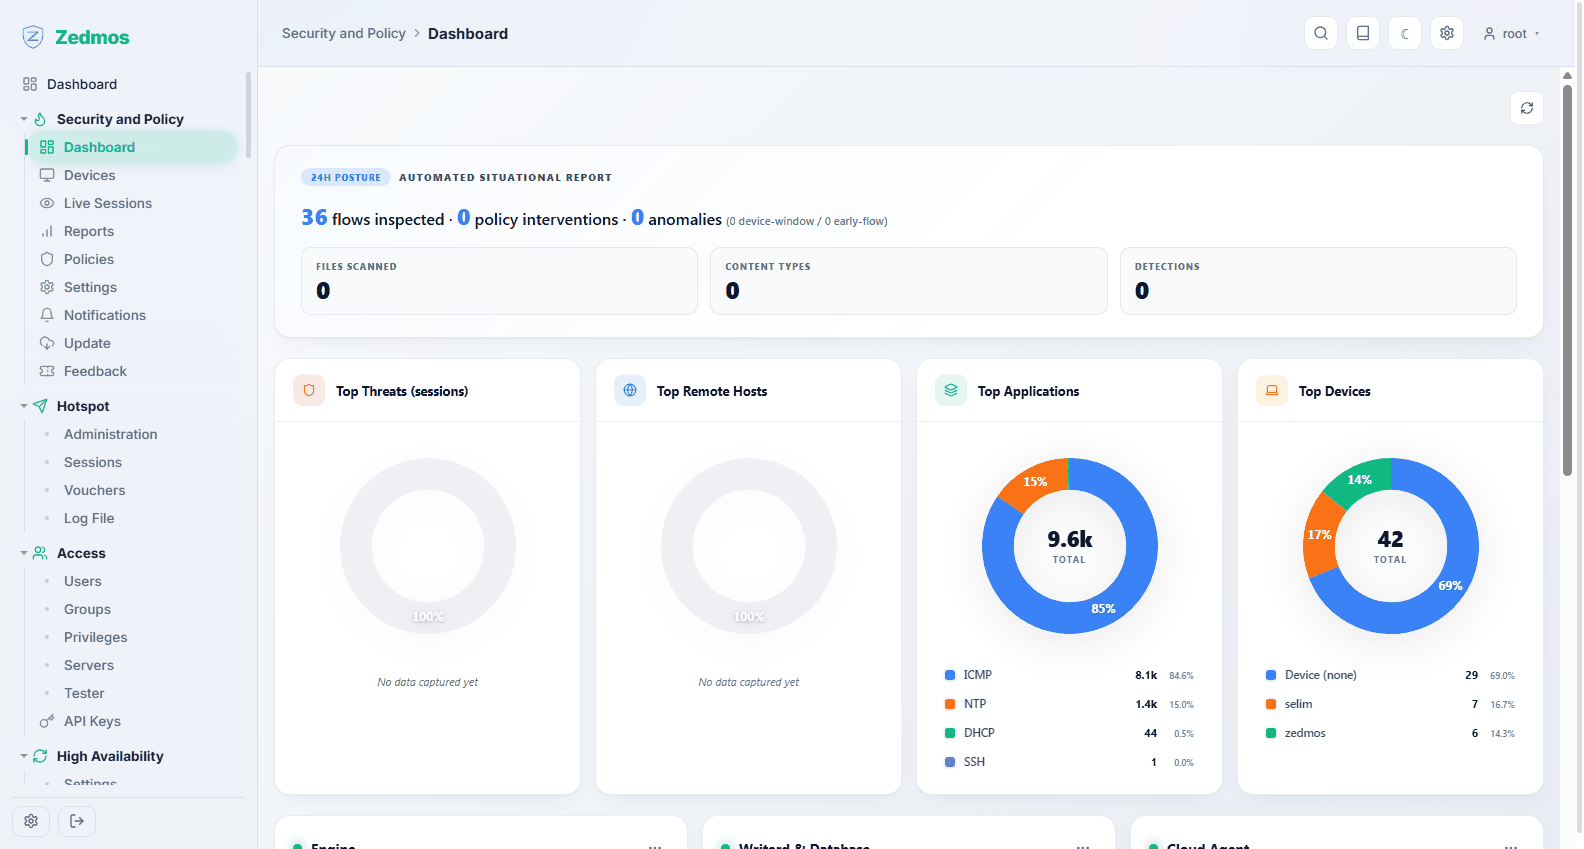
Die eigene Übersicht der Engine: Feature Status (welche Funktionen aktiv sind und welche aus), Top Threats, Top Remote Hosts, Top Applications, Top Devices und der Zustand ihrer drei Prozesse — die Engine selbst, Writerd & Database (die Komponente, die Ereignisse in die lokale Datenbank schreibt) und der Cloud Agent.
Jede dieser Karten gibt es auch als Widget auf der Haupt-Übersichtsseite, damit Sie die zwei oder drei, die Sie interessieren, im Blick behalten können, ohne die Firewall-Übersicht zu verlassen.
Devices — /plugin/engine/devices
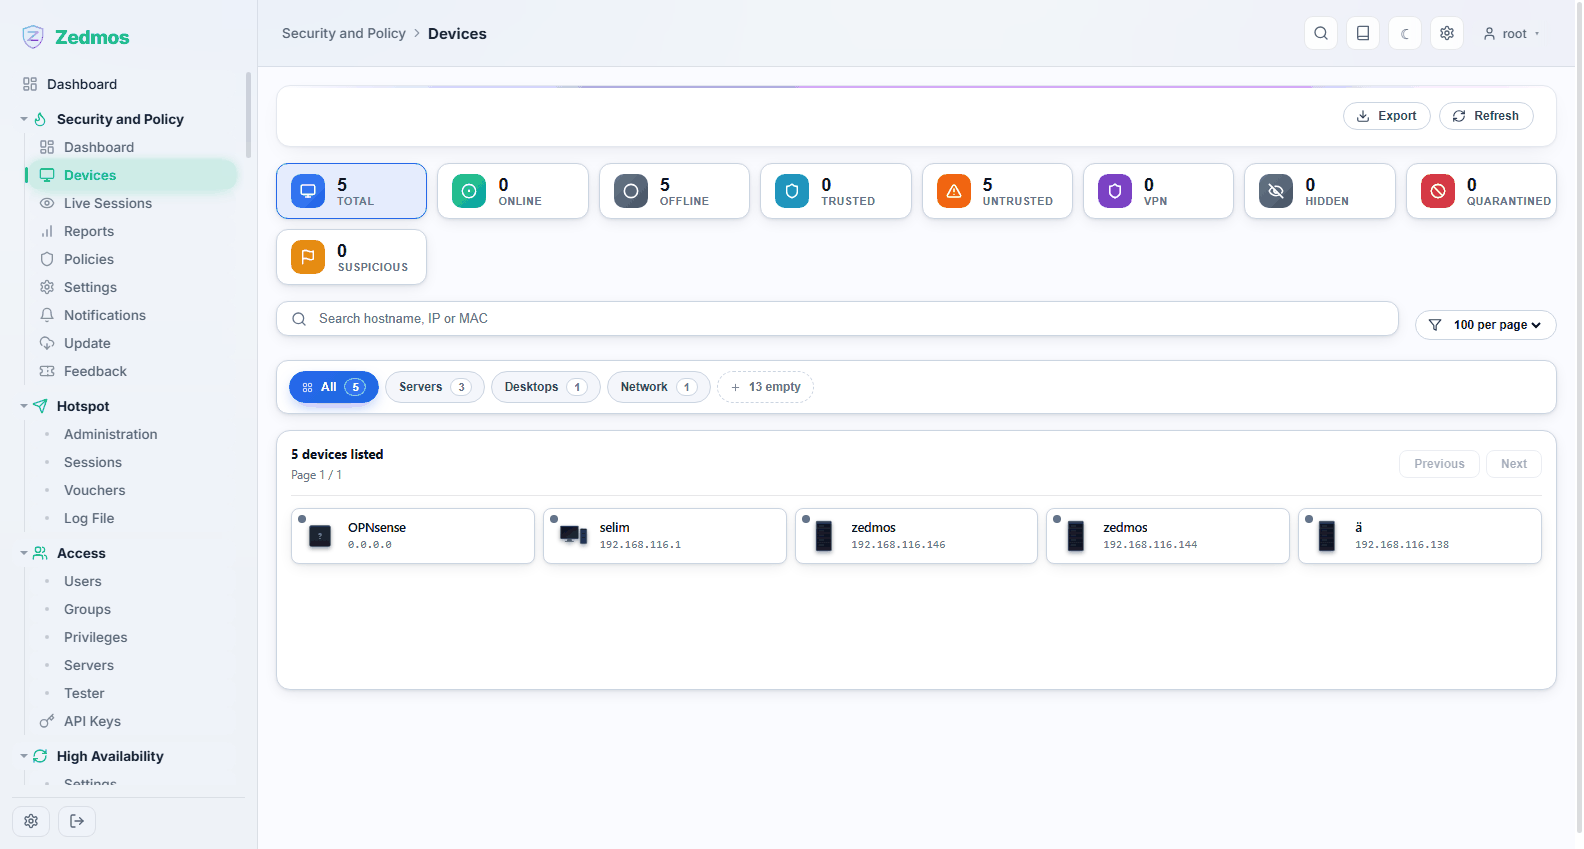
Das Verzeichnis alles dessen, was die Engine im Netz gesehen hat, erkannt nach Hostname, Adresse und MAC, klassifiziert nach Art — Server, Arbeitsplätze, Netzwerkgeräte und so weiter.
Die Zähler oben sind der schnelle Blick: wie viele Geräte gerade online sind, wie viele trusted gegen untrusted, wie viele über VPN hereinkommen, und ob etwas suspicious oder quarantined ist.
Trusted ist nicht kosmetisch: Richtlinien können vertrauenswürdige und nicht vertrauenswürdige Geräte verschieden behandeln, und Block Untrusted Devices in einer Richtlinie meint genau dieses Kennzeichen. Die Suche nimmt Hostname, Adresse oder MAC; Export nimmt die Liste als Datei für eine Bestandsverwaltung mit.
Live Sessions — /plugin/engine/live
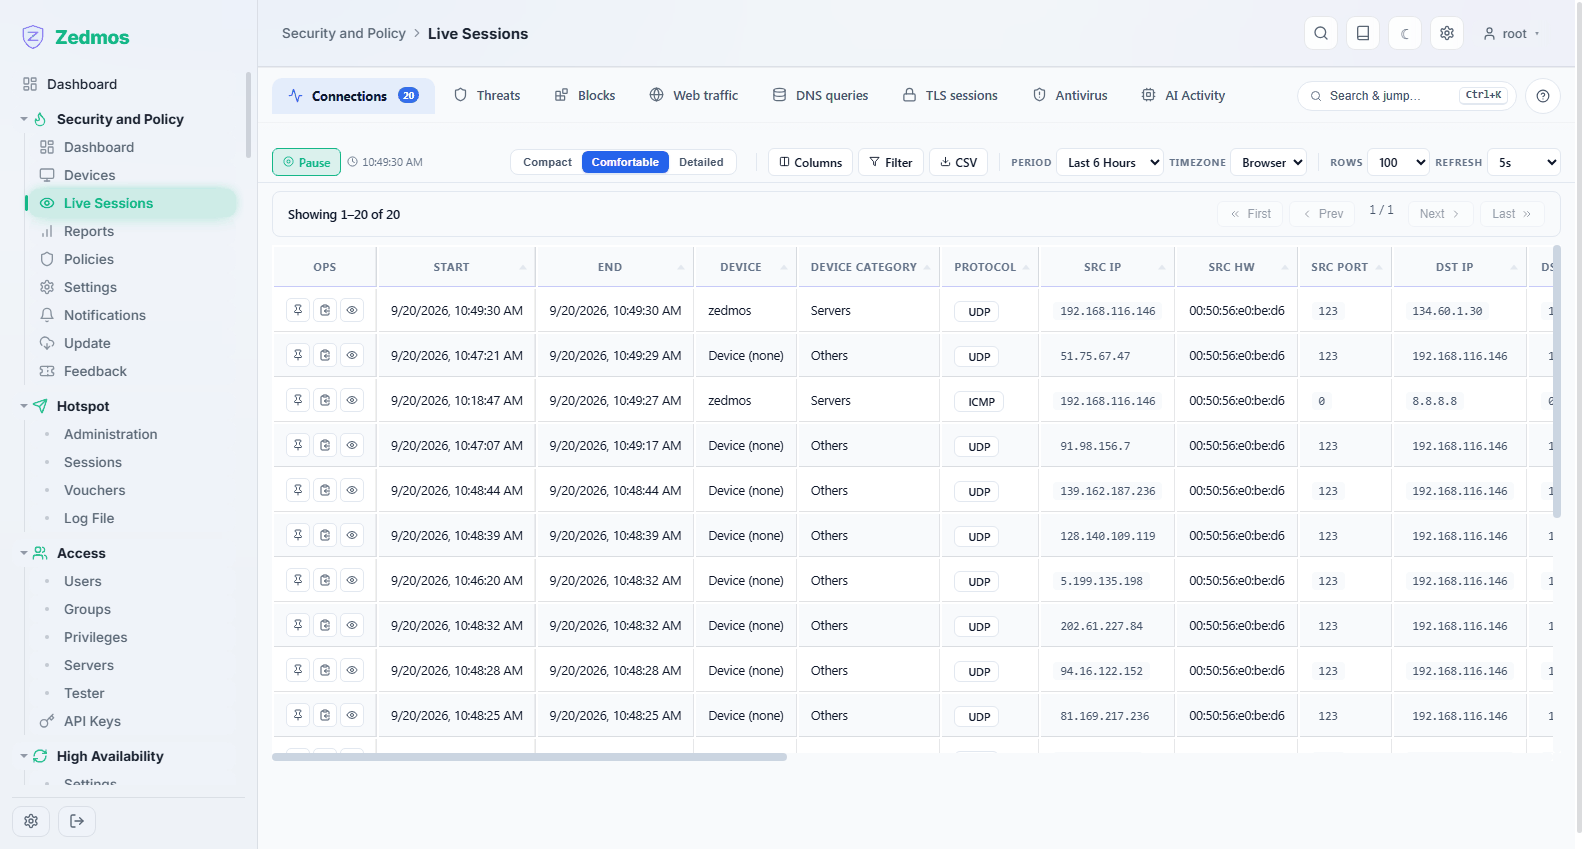
Verbindungen, während sie stattfinden, mit der Erkennung der Engine daneben: welches Gerät, welche Anwendung, welches Ziel. Das ist die Seite, die Sie öffnen, wenn jemand sagt „das Internet ist langsam“ — sie beantwortet wer gerade was tut, was die Zustandstabelle der Firewall nicht kann.
Reports — /plugin/engine/reports
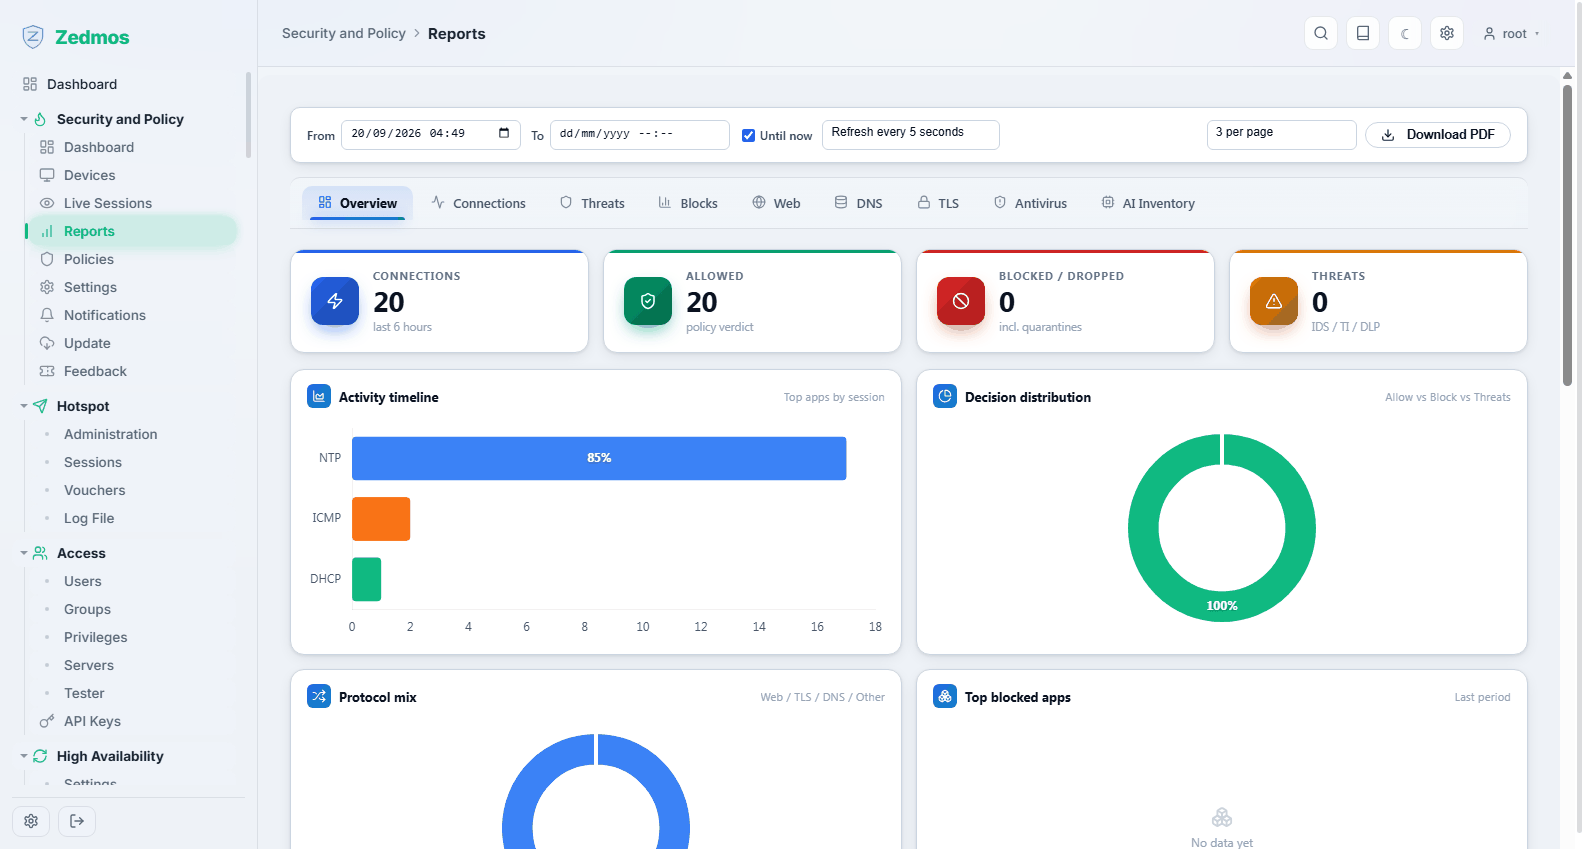
Dieselben Daten über die Zeit statt im Augenblick: Verkehrs- und Bedrohungsverlauf nach Gerät, Anwendung und Ziel, für einen Zeitraum Ihrer Wahl. Für das monatliche Gespräch („was verbraucht die Leitung eigentlich?“) und für Untersuchungen im Nachhinein.
Policies — /plugin/engine/policies
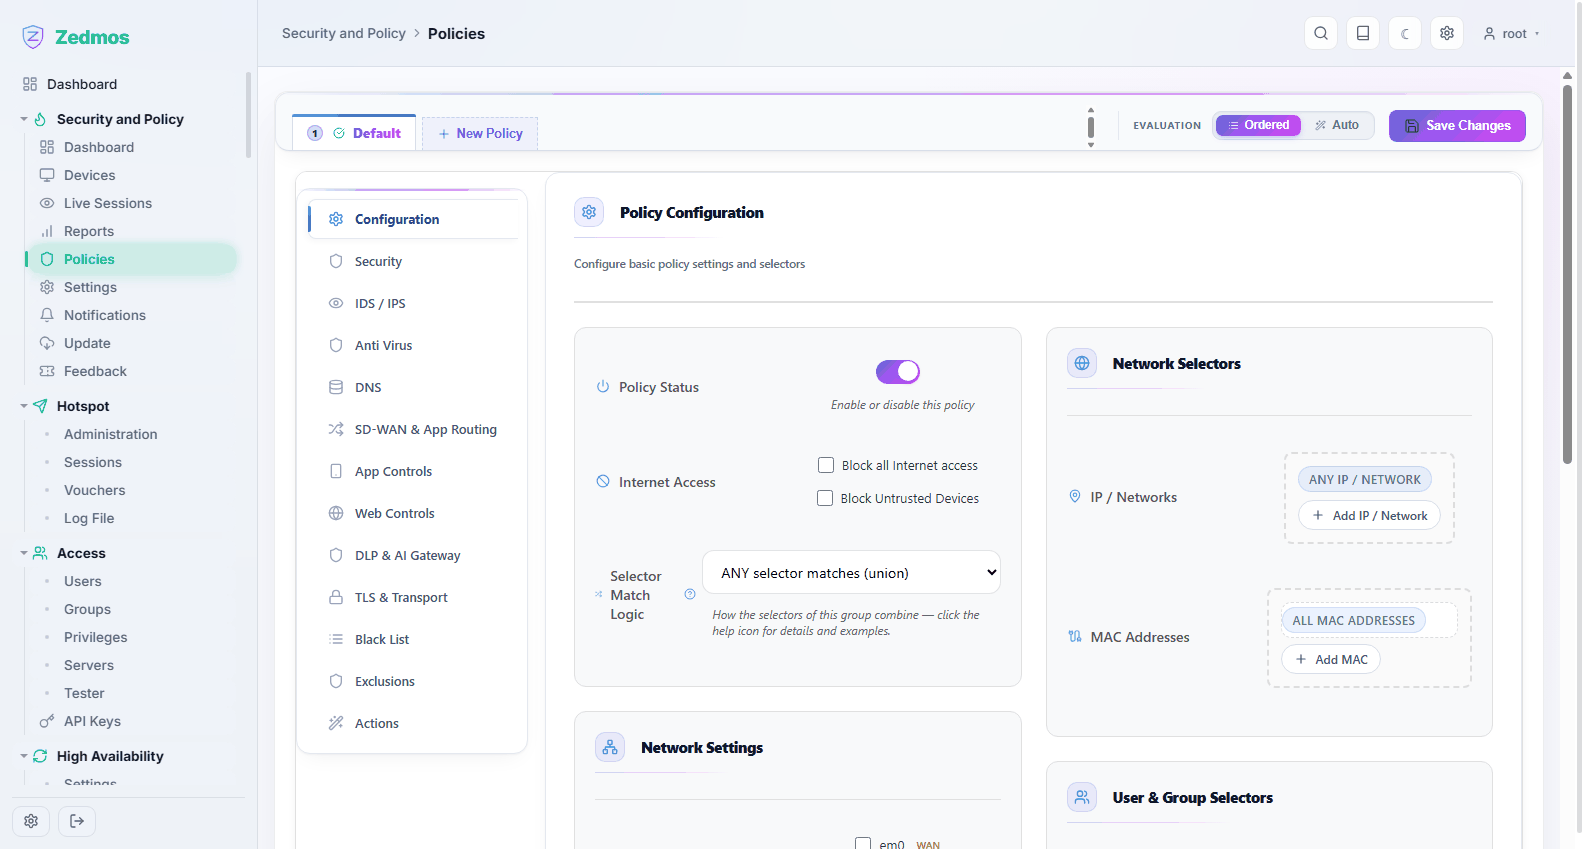
Das Herz der Engine. Eine Richtlinie beantwortet: für diese Geräte, Benutzer und Netze — was ist erlaubt, was wird geprüft, und was passiert, wenn etwas gefunden wird?
Richtlinien stehen als Reiter oben; New Policy legt eine an. Die Appliance beginnt mit einer einzigen Default-Richtlinie für alles, und genau dort sollten Sie anfangen: die Vorgabe richtig stellen, dann engere Richtlinien darüber für die Fälle, die abweichen.
Evaluation bestimmt, wie mehrere Richtlinien zusammenwirken:
- Ordered — von oben nach unten ausgewertet, der erste Treffer gewinnt. Vorhersagbar, und was die meisten Installationen wollen.
- Auto — die Engine wählt den spezifischsten Treffer.
Jede Richtlinie hat zwei Hälften.
Selektoren (rechts) bestimmen, für wen die Richtlinie gilt: IP-Adressen und Netze, MAC-Adressen, Benutzer und Gruppen, und welche Schnittstellen sie beobachtet. Selector Match Logic steuert, wie sie zusammenwirken — ANY selector matches (union) ist die großzügige Lesart, die Alternative verlangt alle. Ein Selektor auf ANY heißt „hiernach nicht einschränken“.
Abschnitte (linke Spalte) bestimmen, was die Richtlinie tut:
| Abschnitt | Steuert |
|---|---|
| Configuration | Ob die Richtlinie an ist, ob sie allen Internetzugang oder nicht vertrauenswürdige Geräte blockiert, und die Selektorlogik von oben. |
| Security | Die allgemeine Schutzstufe für passenden Verkehr. |
| IDS / IPS | Einbruchserkennung und -verhinderung: welche Regelsätze gelten und ob ein Treffer protokolliert oder verworfen wird. |
| Anti Virus | Dateiprüfung durchlaufender Downloads. |
| DNS | DNS-seitige Kontrollen für passende Geräte. |
| SD-WAN & App Routing | Eine Anwendung über einen bestimmten Uplink lenken. |
| App Controls | Erlauben oder Blockieren einzelner Anwendungen, die die Engine erkennt. |
| Web Controls | Kategorie- und URL-Filterung. |
| DLP & AI Gateway | Beobachtet, ob Daten abfließen, die nicht abfließen sollen — einschließlich Verkehr zu KI-Diensten. |
| TLS & Transport | Ob verschlüsselter Verkehr geprüft wird, und wie. Lesen Sie Anwendungsfälle → TLS-Inspektion, bevor Sie das einschalten: es braucht ein Zertifikat, dem die Clients vertrauen. |
| Black List | Ziele, die für diese Richtlinie immer verboten sind. |
| Exclusions | Verkehr, den diese Richtlinie niemals anfassen darf — die Notausstiegsluke für das Zahlungsterminal, das nicht geprüft werden darf. |
| Actions | Was bei einem Treffer geschieht: protokollieren, blockieren, isolieren, melden. |
Änderungen werden gesammelt und mit Save Changes geschrieben; bis dahin hat sich auf der Appliance nichts bewegt.
Großzügig anfangen, dann enger ziehen. Schalten Sie einen Abschnitt zunächst nur protokollierend ein, sehen Sie sich einen Tag lang Reports an, und lassen Sie ihn erst dann blockieren. Eine Richtlinie, die etwas Lebenswichtiges blockiert, sieht für alle anderen exakt wie ein kaputtes Netz aus.
Settings — /plugin/engine/settings
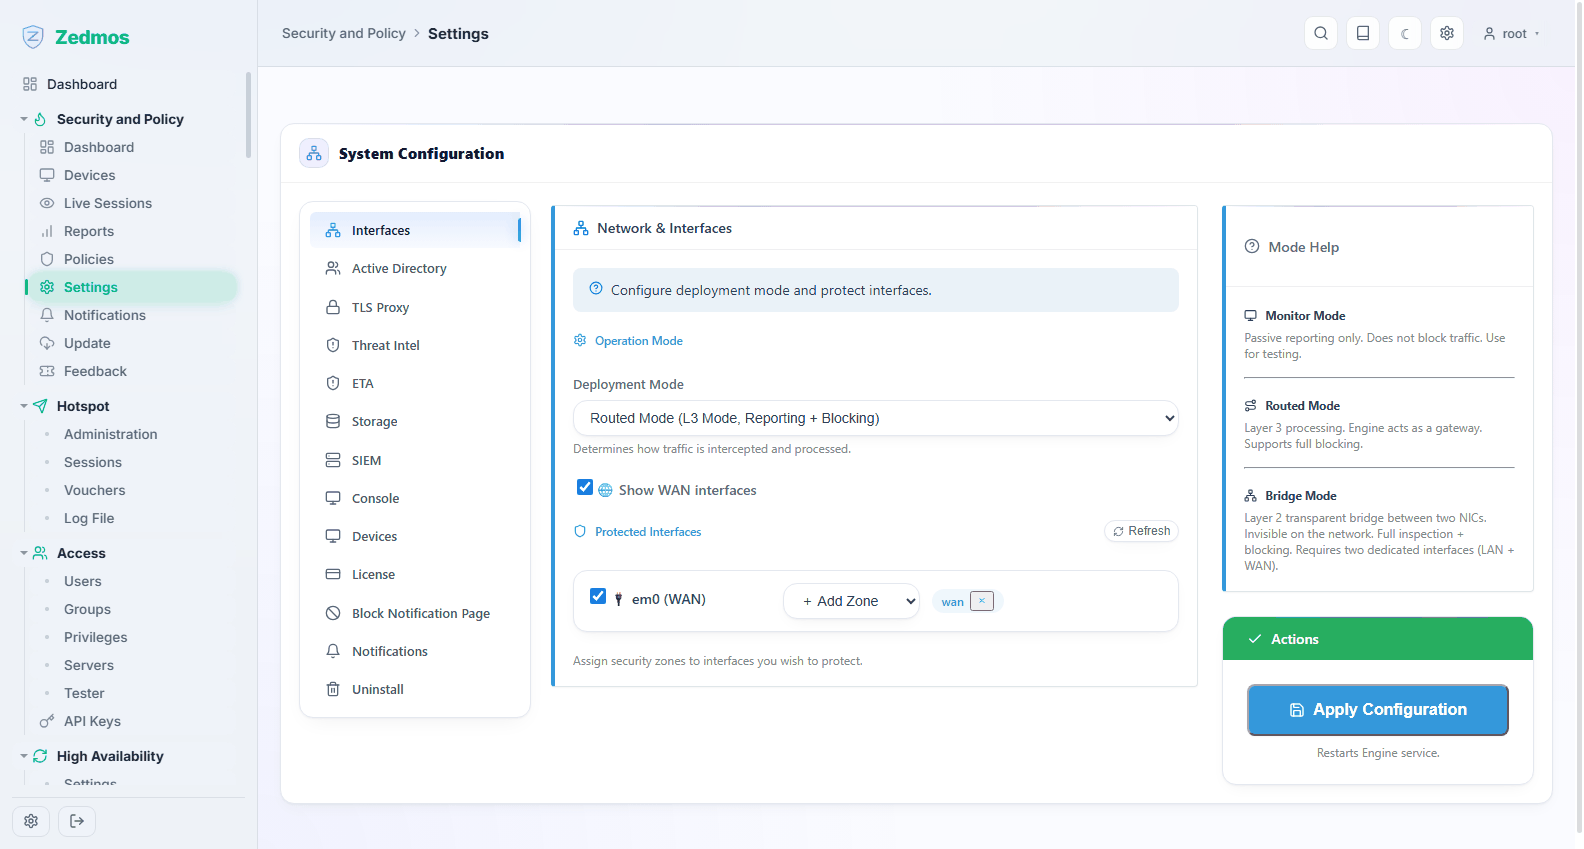
Engine-weite Konfiguration, als Reiter an der linken Seite:
| Reiter | Wofür |
|---|---|
| Interfaces | Welche Schnittstellen die Engine prüft, und ihr Betriebsmodus. |
| Active Directory | Anbindung an ein Verzeichnis, damit Richtlinien Benutzer und Gruppen statt Adressen benennen können. |
| TLS Proxy | Der Inspektionsproxy: das Zertifikat, das er vorzeigt, und der Port, auf dem er läuft. |
| Threat Intel | Bedrohungsdaten-Feeds und ihr Aktualisierungsintervall. |
| ETA | Analyse verschlüsselten Verkehrs. |
| Storage | Wie lange Ereignisse aufbewahrt werden. |
| SIEM | Weiterleitung an ein externes SIEM oder einen Syslog-Sammler. |
| Console | Die Verbindung zum Management-Hub (siehe auch Console and SASE). |
| Devices | Einstellungen der Geräteerkennung. |
| License | Die Lizenz, unter der diese Engine läuft; Activate License trägt einen Schlüssel ein. |
| Block Notification Page | Was ein blockierter Benutzer zu sehen bekommt. Schreiben Sie hinein, wen er anrufen soll. |
| Notifications | Wohin Warnungen gehen — Mail, Slack, Webhook. |
| Uninstall | Entfernt die Engine, auf Wunsch unter Beibehaltung ihrer Daten. |
Jeder Reiter speichert sich mit seiner eigenen Schaltfläche.
Notifications — /plugin/engine/notifications
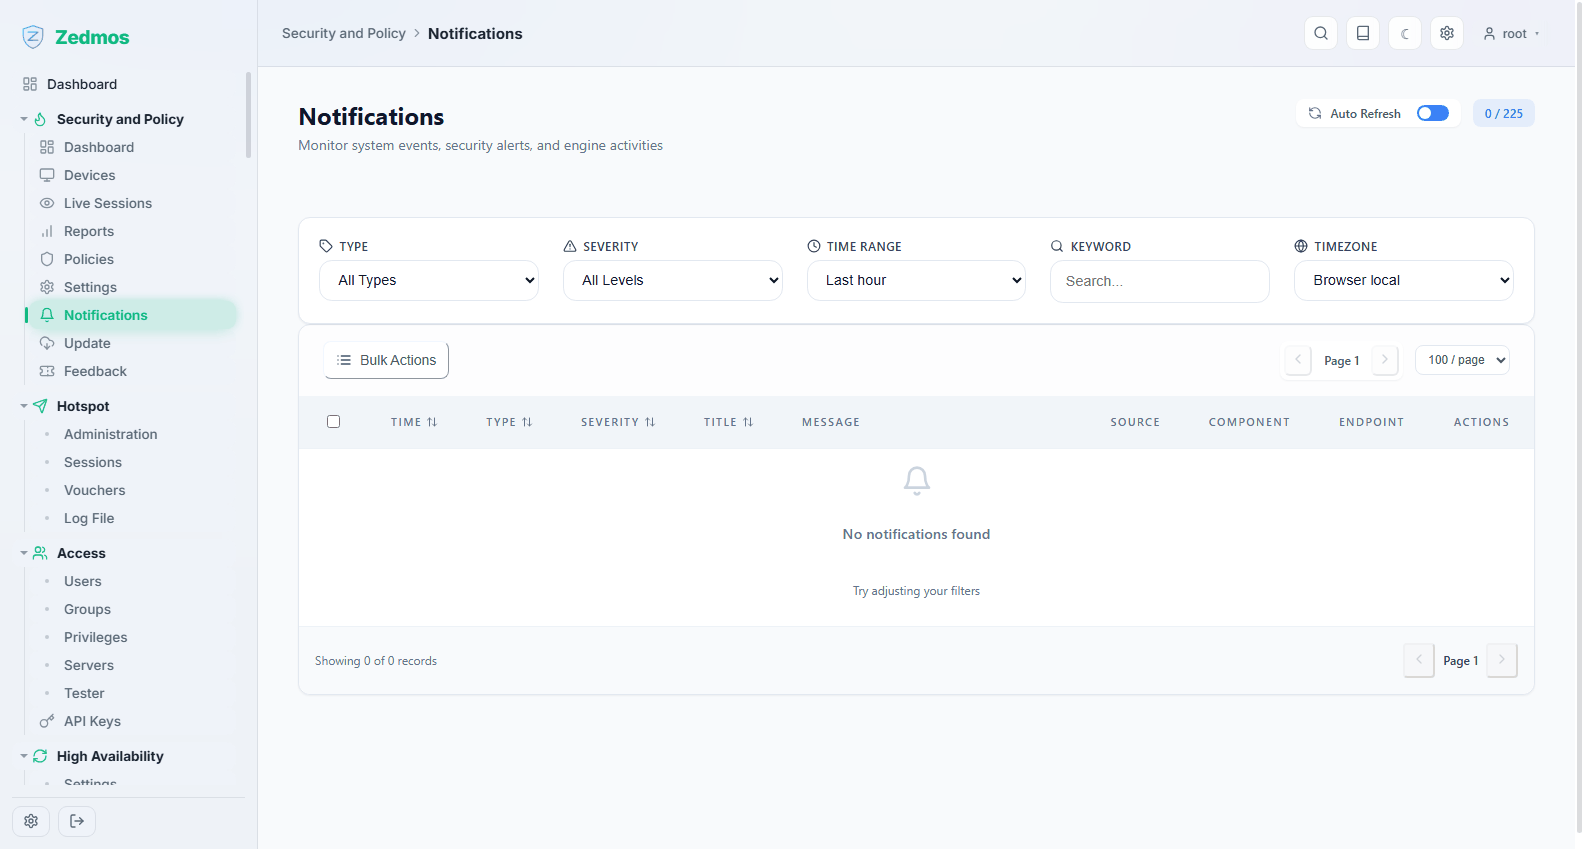
Der Verlauf der Meldungen: was die Engine für mitteilenswert hielt und ob die Zustellung geklappt hat. Wenn Mail-Warnungen „nicht funktionieren“, sehen Sie zuerst hier nach — ein fehlgeschlagener Versand wird festgehalten statt still verworfen.
Update — /plugin/engine/update
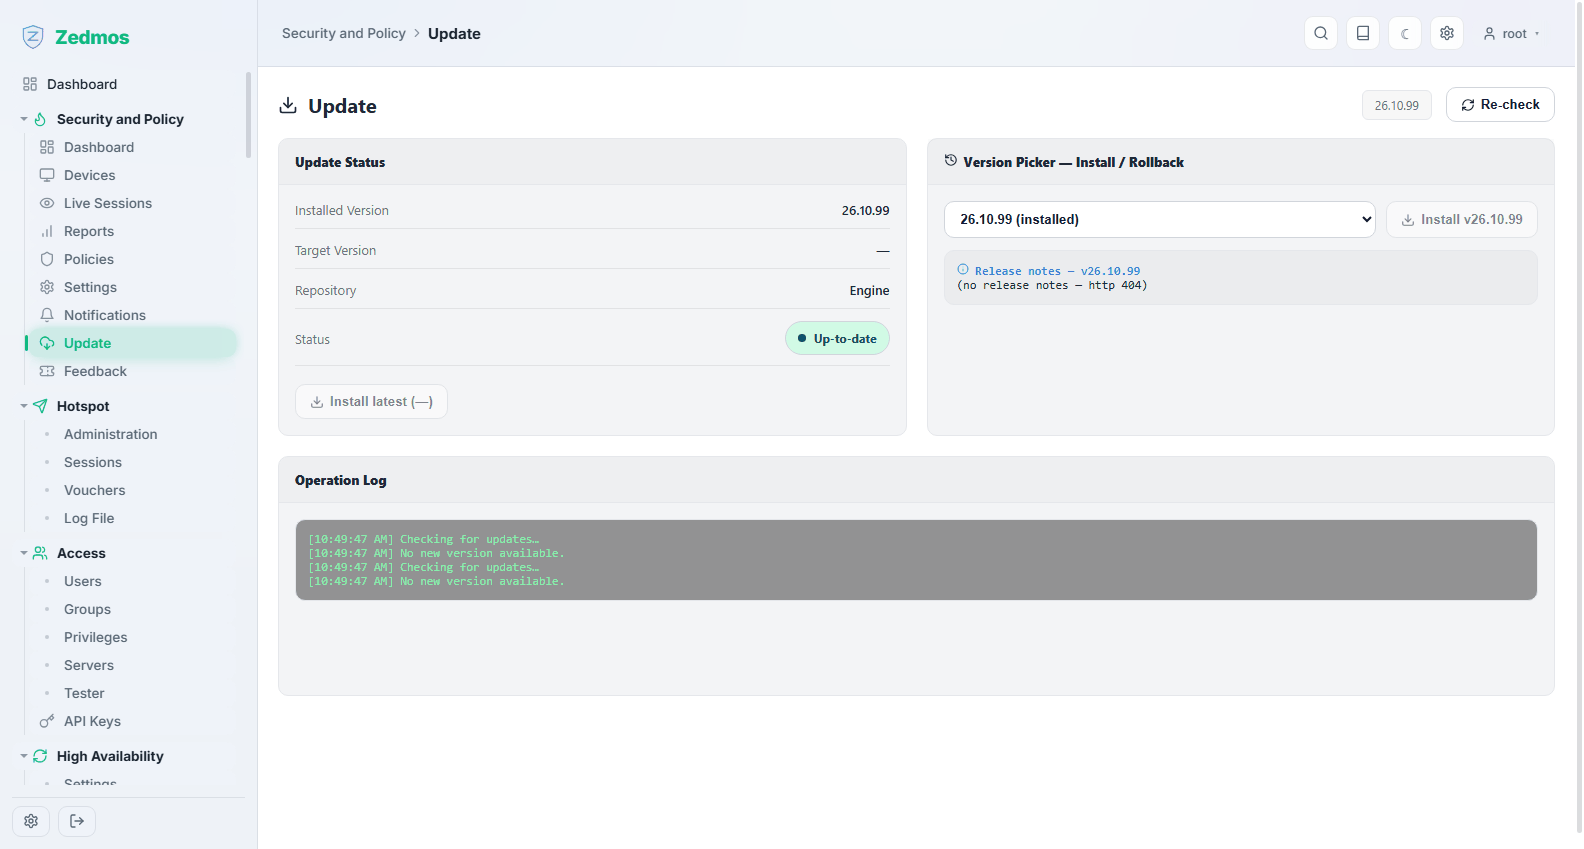
Aktualisiert die Komponenten der Engine und ihre Inhalte — Regelsätze, Bedrohungsdaten und Virensignaturen. Das ist etwas anderes als System → Firmware, das die Appliance aktualisiert.
Feedback — /plugin/engine/feedback
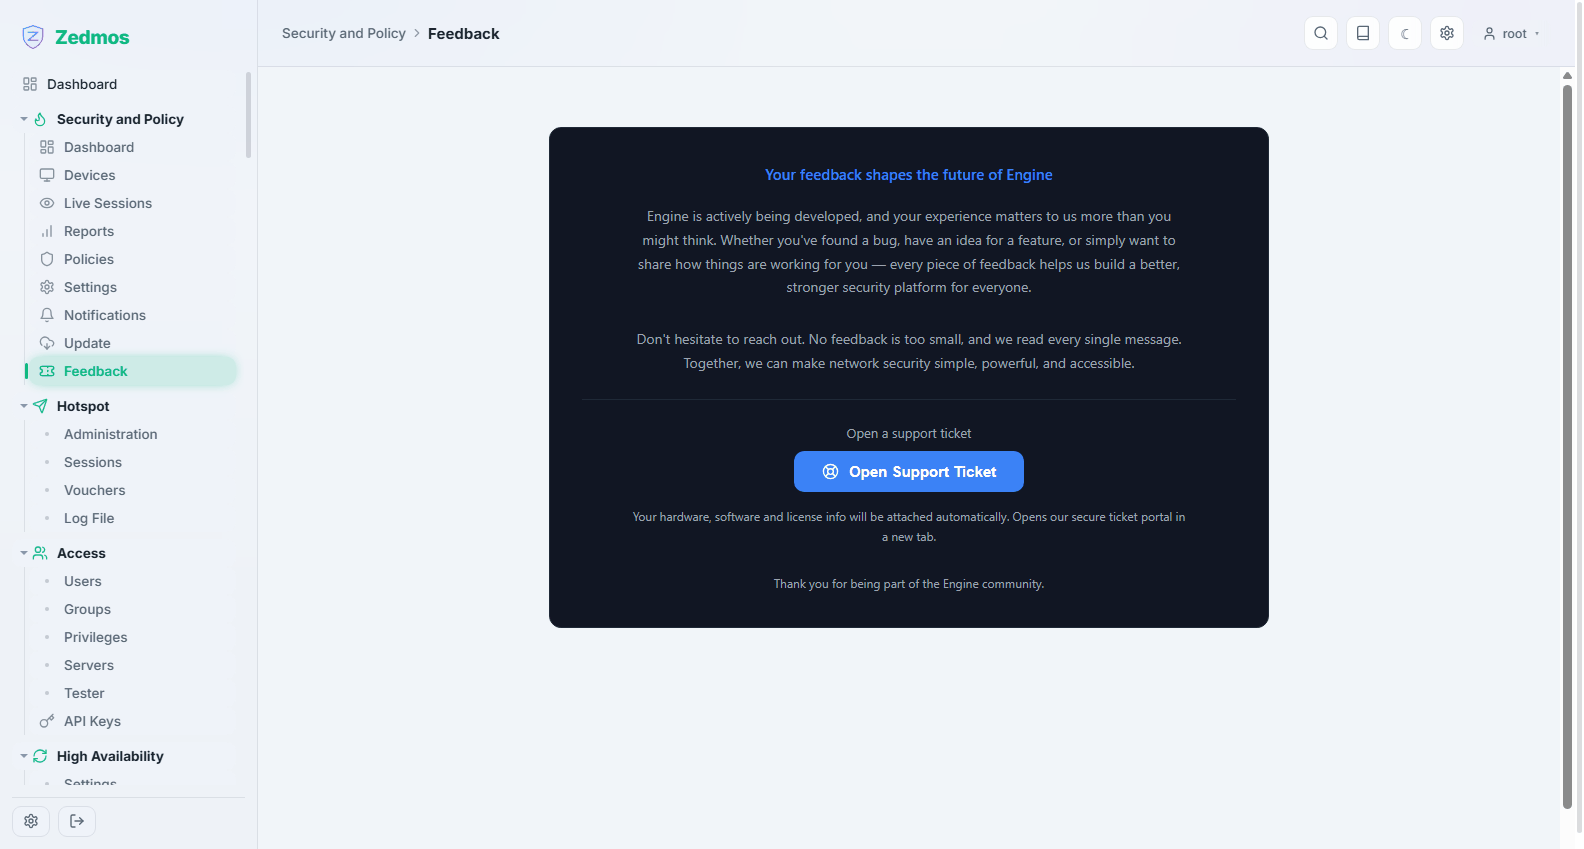
Sendet einen Bericht an den Hersteller: einen Fehlalarm, eine falsch erkannte Anwendung oder einen Defekt. Schreiben Sie hinein, was Sie erwartet haben und was geschah; den technischen Zusammenhang sammelt die Seite selbst ein.