5.2 Sécurité et politique
Ce groupe, c'est le moteur de sécurité : la couche d'inspection en profondeur qui se tient à côté du pare-feu et regarde à l'intérieur du trafic plutôt que ses seuls en-têtes. Le pare-feu décide si un paquet peut passer ; le moteur décide ce que le trafic est — quelle application, quel appareil, quel utilisateur, s'il porte une menace connue ou un fichier qui mérite une analyse — et lui applique une politique.
Le groupe n'apparaît que lorsque le moteur est installé. Sur un boîtier neuf, il est installé mais pas configuré : ses pages le disent franchement au lieu d'afficher des graphiques vides.
Dashboard — /plugin/engine/dashboard
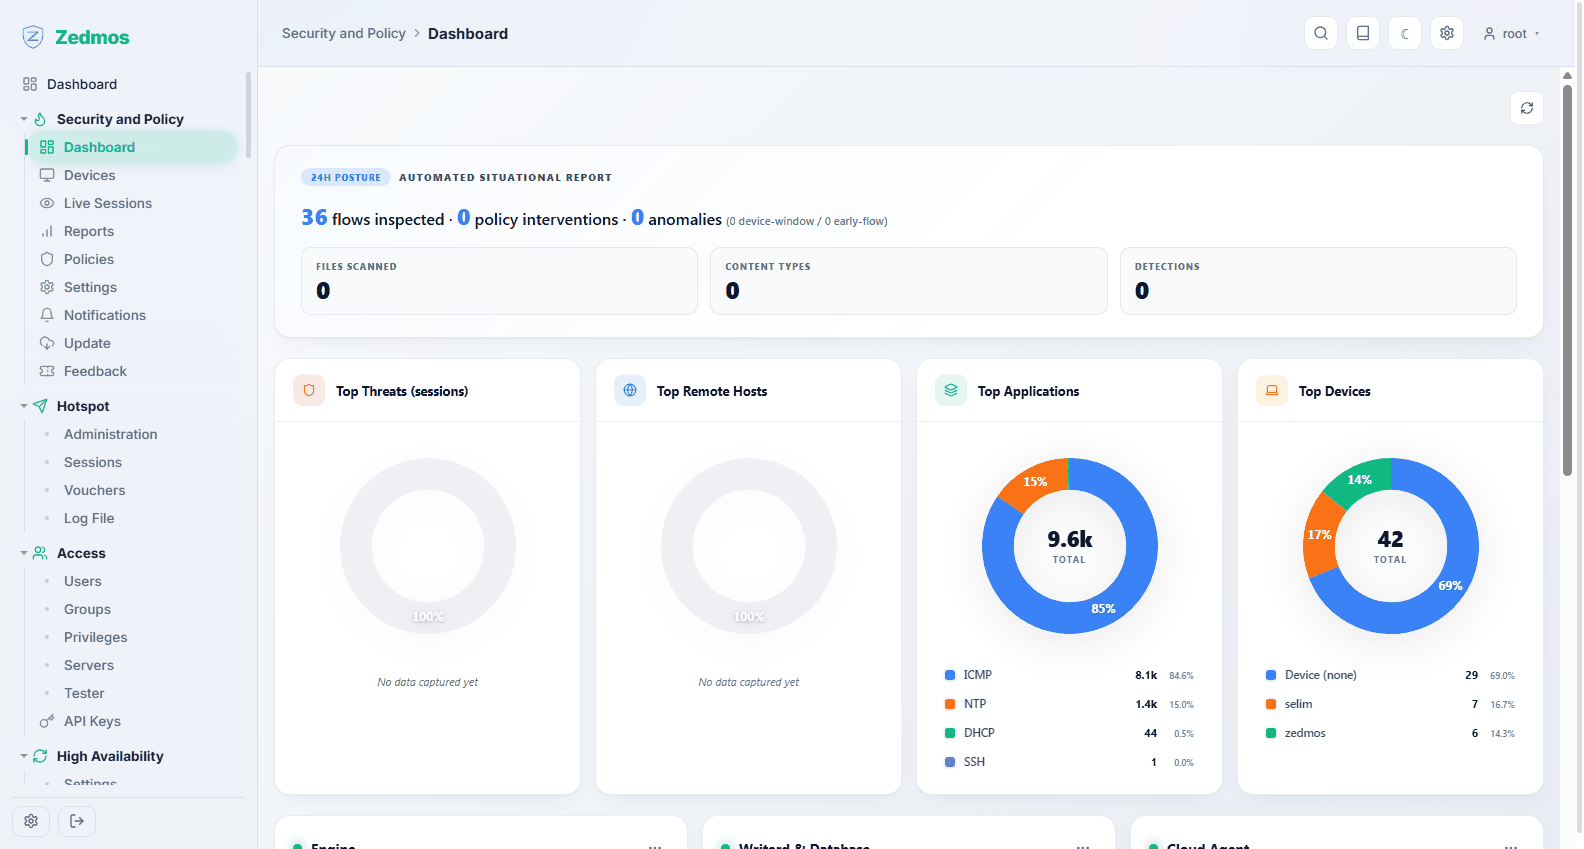
La vue d'ensemble propre au moteur : Feature Status (lesquelles de ses capacités sont actives et lesquelles sont éteintes), Top Threats, Top Remote Hosts, Top Applications, Top Devices, et la santé de ses trois processus — le moteur lui-même, Writerd & Database (le composant qui écrit les événements dans la base locale) et le Cloud Agent.
Chacune de ces cartes existe aussi en widget sur le tableau de bord principal, de sorte que vous pouvez garder sous les yeux les deux ou trois qui vous importent sans quitter le tableau du pare-feu.
Devices — /plugin/engine/devices
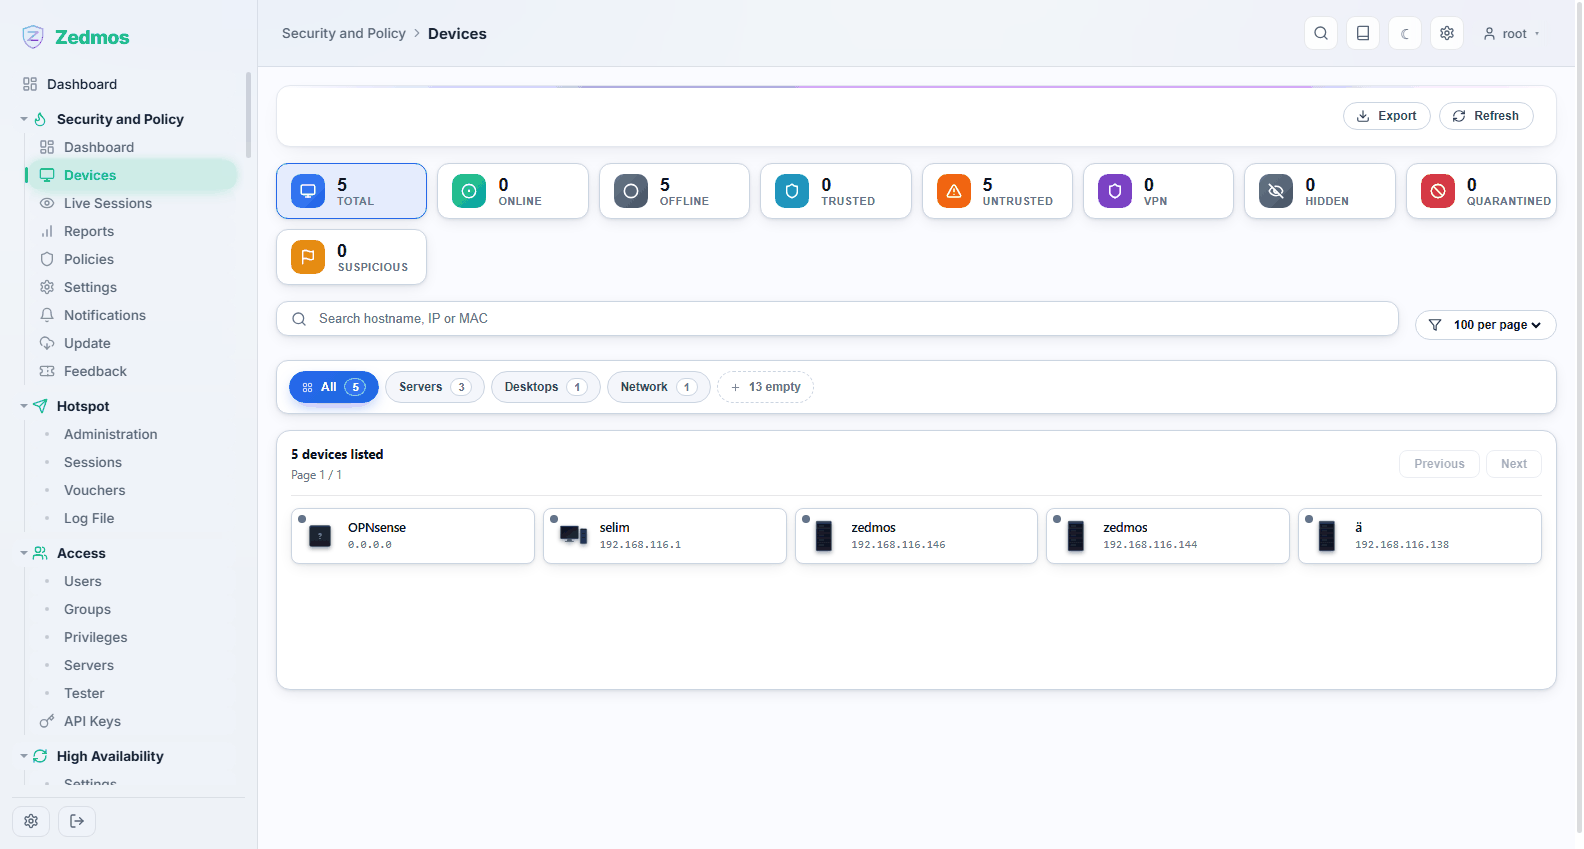
L'inventaire de tout ce que le moteur a vu sur le réseau, identifié par nom d'hôte, adresse et MAC, et classé par nature — serveurs, postes de travail, équipements réseau, et ainsi de suite.
Les compteurs en haut donnent la lecture rapide : combien d'appareils sont en ligne à l'instant, combien sont de confiance face aux non approuvés, combien arrivent par VPN, et si quelque chose est suspect ou en quarantaine.
Trusted n'est pas cosmétique : les politiques peuvent traiter différemment les appareils de confiance et les autres, et Block Untrusted Devices dans une politique désigne exactement ce drapeau. La recherche accepte un nom d'hôte, une adresse ou une MAC ; Export emporte la liste sous forme de fichier pour un inventaire de parc.
Live Sessions — /plugin/engine/live
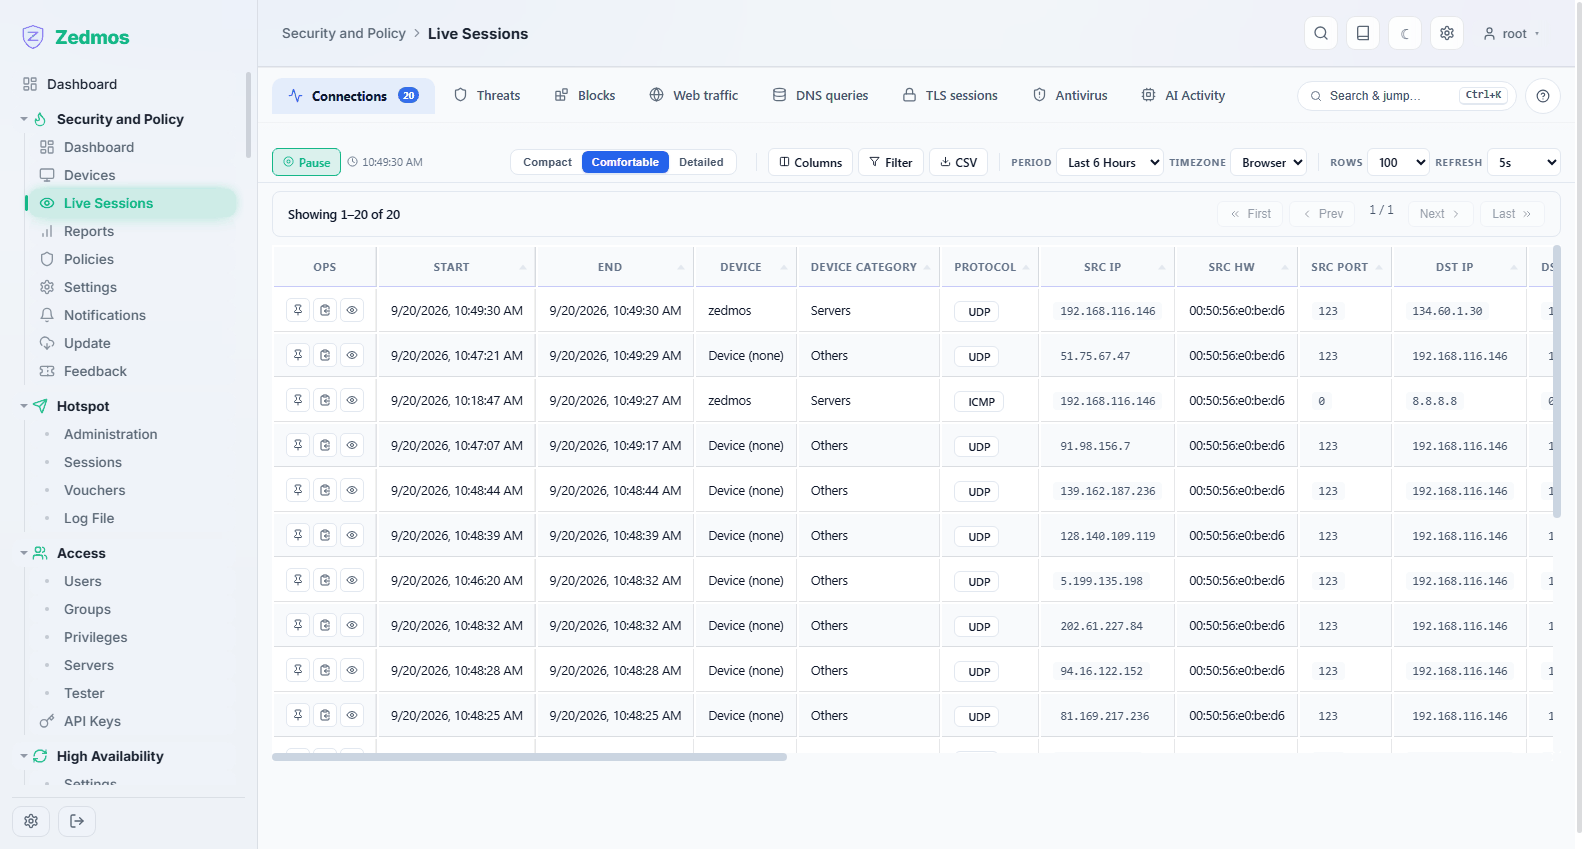
Les connexions au fil de l'eau, avec l'identification du moteur attachée : quel appareil, quelle application, quelle destination. C'est la page à ouvrir quand quelqu'un dit « l'internet est lent » — elle répond à qui fait quoi en ce moment, ce dont la table d'états du pare-feu est incapable.
Reports — /plugin/engine/reports
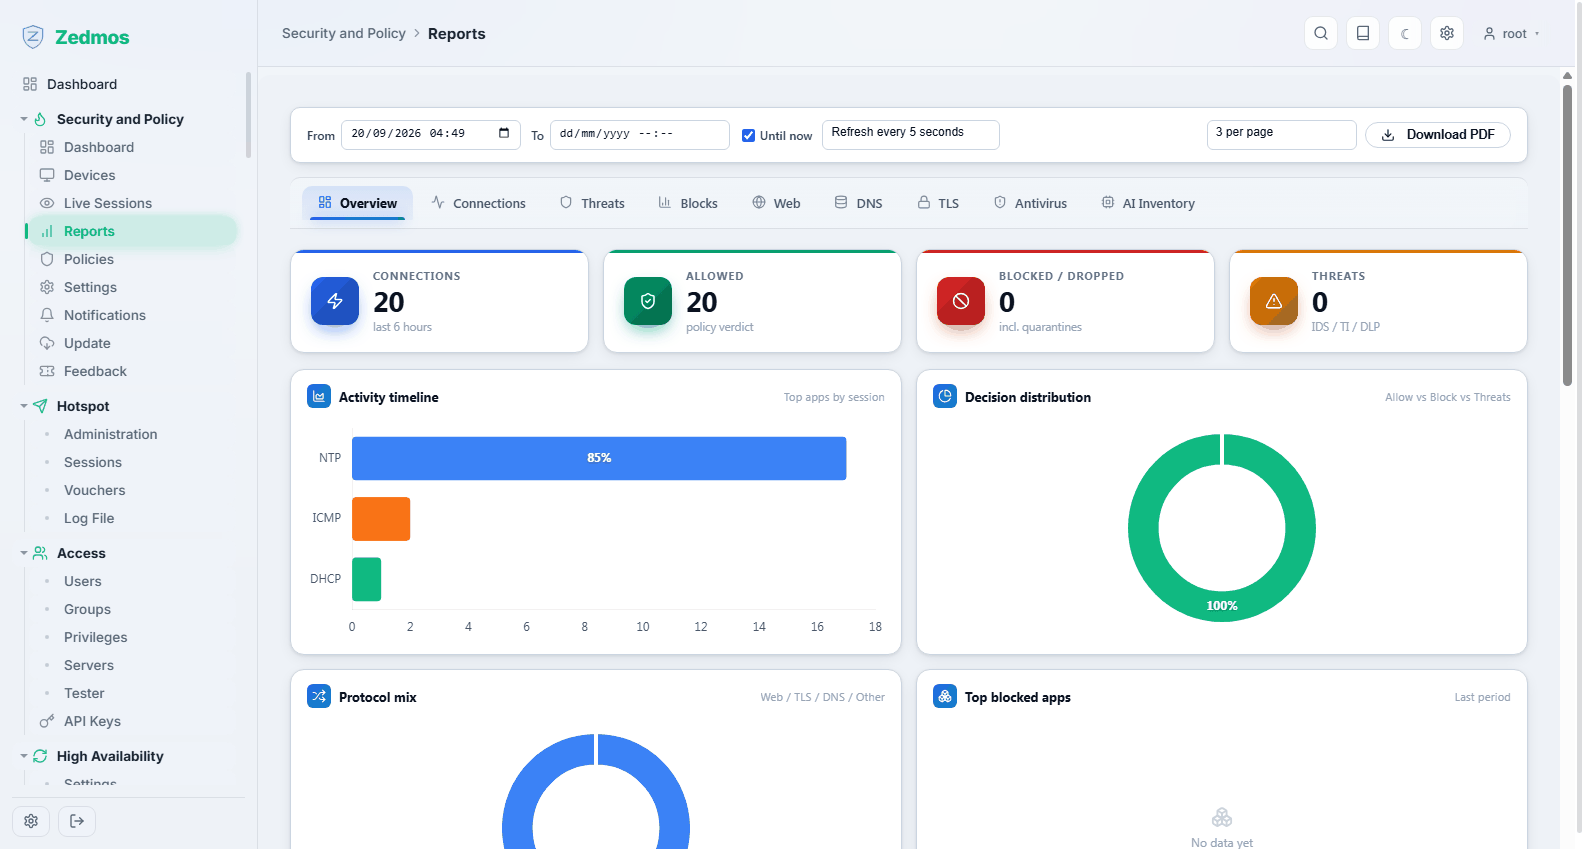
Les mêmes données dans le temps plutôt qu'à l'instant : historique du trafic et des menaces par appareil, application et destination, sur une période que vous choisissez. Servez-vous-en pour la conversation mensuelle (« qu'est-ce qui consomme vraiment la ligne ? ») et pour l'enquête après coup.
Policies — /plugin/engine/policies
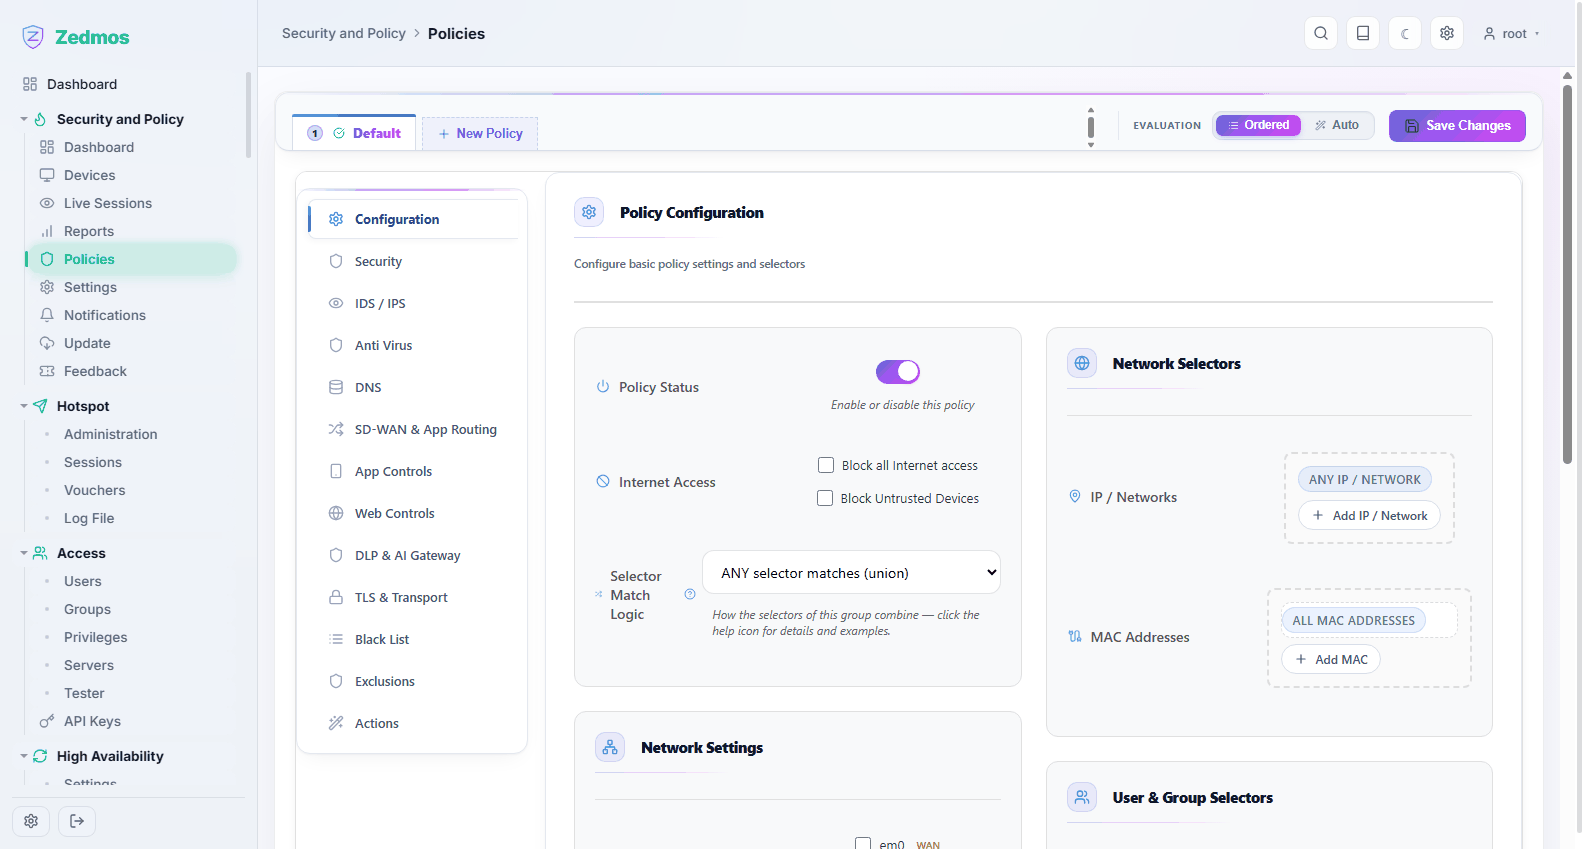
Le cœur du moteur. Une politique répond à : pour cet ensemble d'appareils, d'utilisateurs et de réseaux, qu'est-ce qui est autorisé, qu'est-ce qui est inspecté, et que se passe-t-il quand quelque chose est trouvé ?
Les politiques sont listées en onglets en haut ; New Policy en ajoute une. Le boîtier démarre avec une unique politique Default qui s'applique à tout, et c'est délibérément par là qu'il faut commencer : réglez d'abord la politique par défaut, puis ajoutez au-dessus des politiques plus étroites pour les cas qui diffèrent.
Evaluation décide de la façon dont plusieurs politiques se combinent :
- Ordered — les politiques sont évaluées de haut en bas et la première qui correspond l'emporte. Prévisible, et ce que veulent la plupart des déploiements.
- Auto — le moteur retient la correspondance la plus spécifique.
Chaque politique a deux moitiés.
Les sélecteurs (à droite) décident à qui la politique s'applique : adresses IP et réseaux, adresses MAC, utilisateurs et groupes, et les interfaces surveillées. Selector Match Logic règle leur combinaison — ANY selector matches (union) est la lecture permissive, l'autre exige qu'ils correspondent tous. Laisser un sélecteur sur ANY veut dire « ne pas restreindre là-dessus ».
Les sections (rail de gauche) décident ce que la politique fait :
| Section | Ce qu'elle règle |
|---|---|
| Configuration | Si la politique est active, si elle bloque tout accès internet ou les appareils non approuvés, et la logique de sélection ci-dessus. |
| Security | Le niveau général de protection appliqué au trafic correspondant. |
| IDS / IPS | Détection et prévention d'intrusion : quels jeux de règles s'appliquent et si une correspondance est journalisée ou jetée. |
| Anti Virus | L'analyse des fichiers téléchargés qui transitent. |
| DNS | Les contrôles au niveau DNS pour les appareils correspondants. |
| SD-WAN & App Routing | Diriger une application vers un lien montant choisi. |
| App Controls | Autoriser ou bloquer les applications précises que le moteur identifie. |
| Web Controls | Filtrage par catégorie et par URL. |
| DLP & AI Gateway | Guetter les données qui sortent alors qu'elles ne devraient pas, y compris le trafic vers les services d'IA. |
| TLS & Transport | Si le trafic chiffré est inspecté, et comment. Lisez Cas d'usage → Inspection TLS avant d'activer ceci : il faut un certificat auquel les clients font confiance. |
| Black List | Les destinations toujours refusées pour cette politique. |
| Exclusions | Le trafic que cette politique ne doit jamais toucher — la porte de sortie pour le terminal de paiement qui ne doit pas être inspecté. |
| Actions | Ce qui arrive en cas de correspondance : journaliser, bloquer, mettre en quarantaine, notifier. |
Les changements sont rassemblés puis écrits par Save Changes ; jusque-là, rien n'a bougé sur la machine.
Commencez permissif, puis resserrez. Activez une section en mode journalisation seule, regardez Reports pendant une journée, et seulement ensuite laissez-la bloquer. Une politique qui bloque quelque chose d'essentiel ressemble exactement à un réseau en panne pour tous les autres.
Settings — /plugin/engine/settings
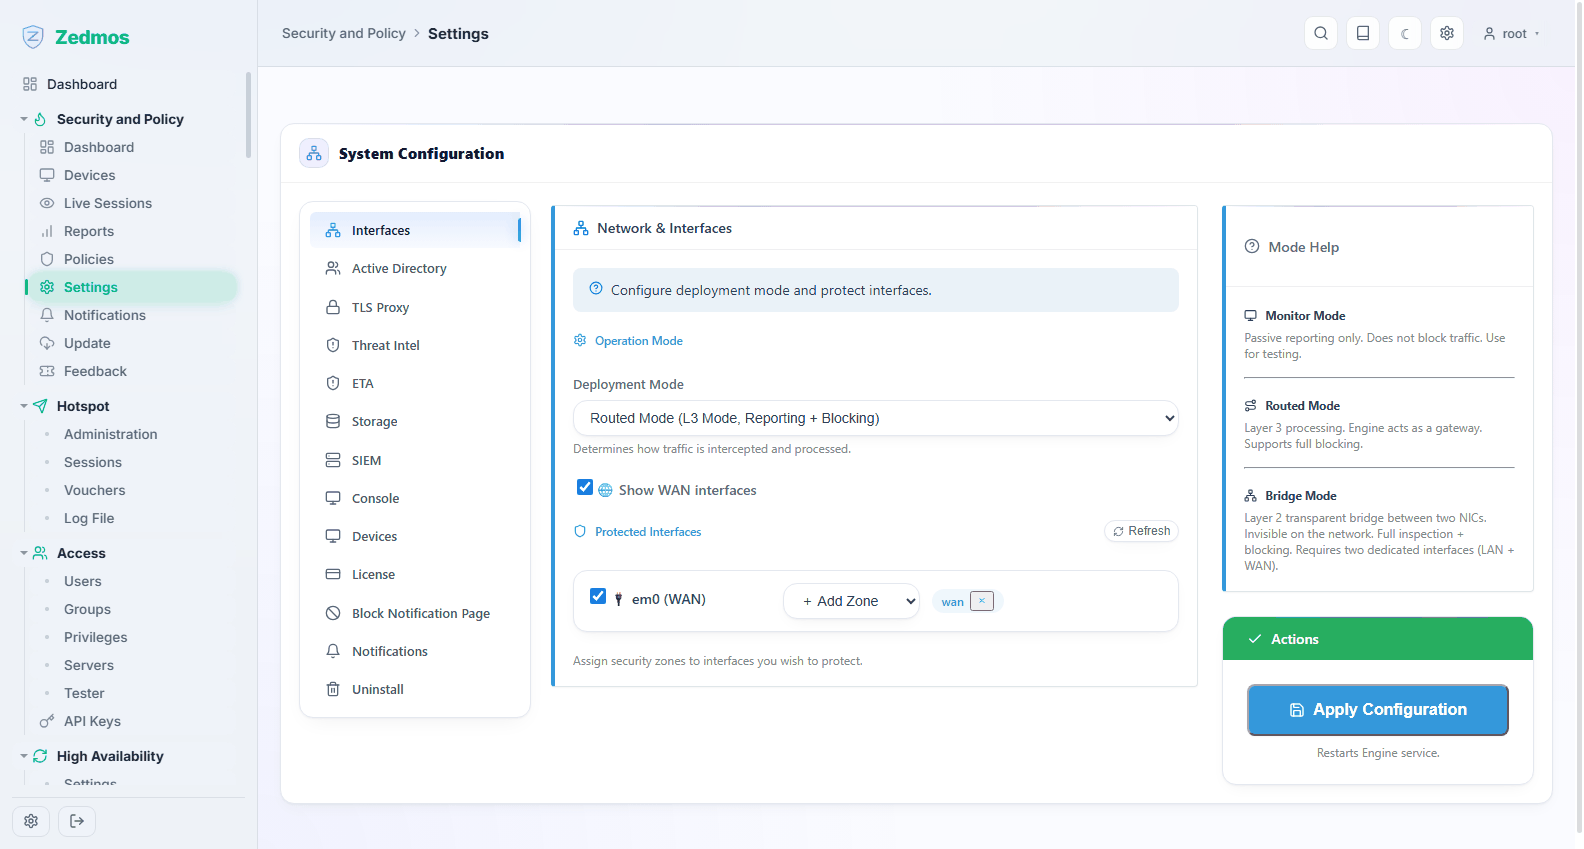
La configuration à l'échelle du moteur, en onglets sur la gauche :
| Onglet | Pour |
|---|---|
| Interfaces | Quelles interfaces le moteur inspecte, et son mode de déploiement. |
| Active Directory | Le raccordement à un annuaire pour que les politiques nomment des utilisateurs et des groupes au lieu d'adresses. |
| TLS Proxy | Le mandataire d'inspection : le certificat qu'il présente et le port sur lequel il tourne. |
| Threat Intel | Les flux de renseignement sur les menaces et leur fréquence de rafraîchissement. |
| ETA | L'analyse du trafic chiffré. |
| Storage | Combien de temps les événements sont conservés. |
| SIEM | Le renvoi des événements vers un SIEM ou un collecteur syslog externe. |
| Console | Le lien vers le centre d'administration (voir aussi Console et SASE). |
| Devices | Les réglages de reconnaissance des appareils. |
| License | La licence sous laquelle tourne ce moteur ; Activate License saisit une clé. |
| Block Notification Page | Ce que voit un utilisateur bloqué. Faites-y écrire qui appeler. |
| Notifications | Où vont les alertes — courriel, Slack, webhook. |
| Uninstall | Retire le moteur, en gardant éventuellement ses données. |
Chaque onglet s'enregistre avec son propre bouton.
Notifications — /plugin/engine/notifications
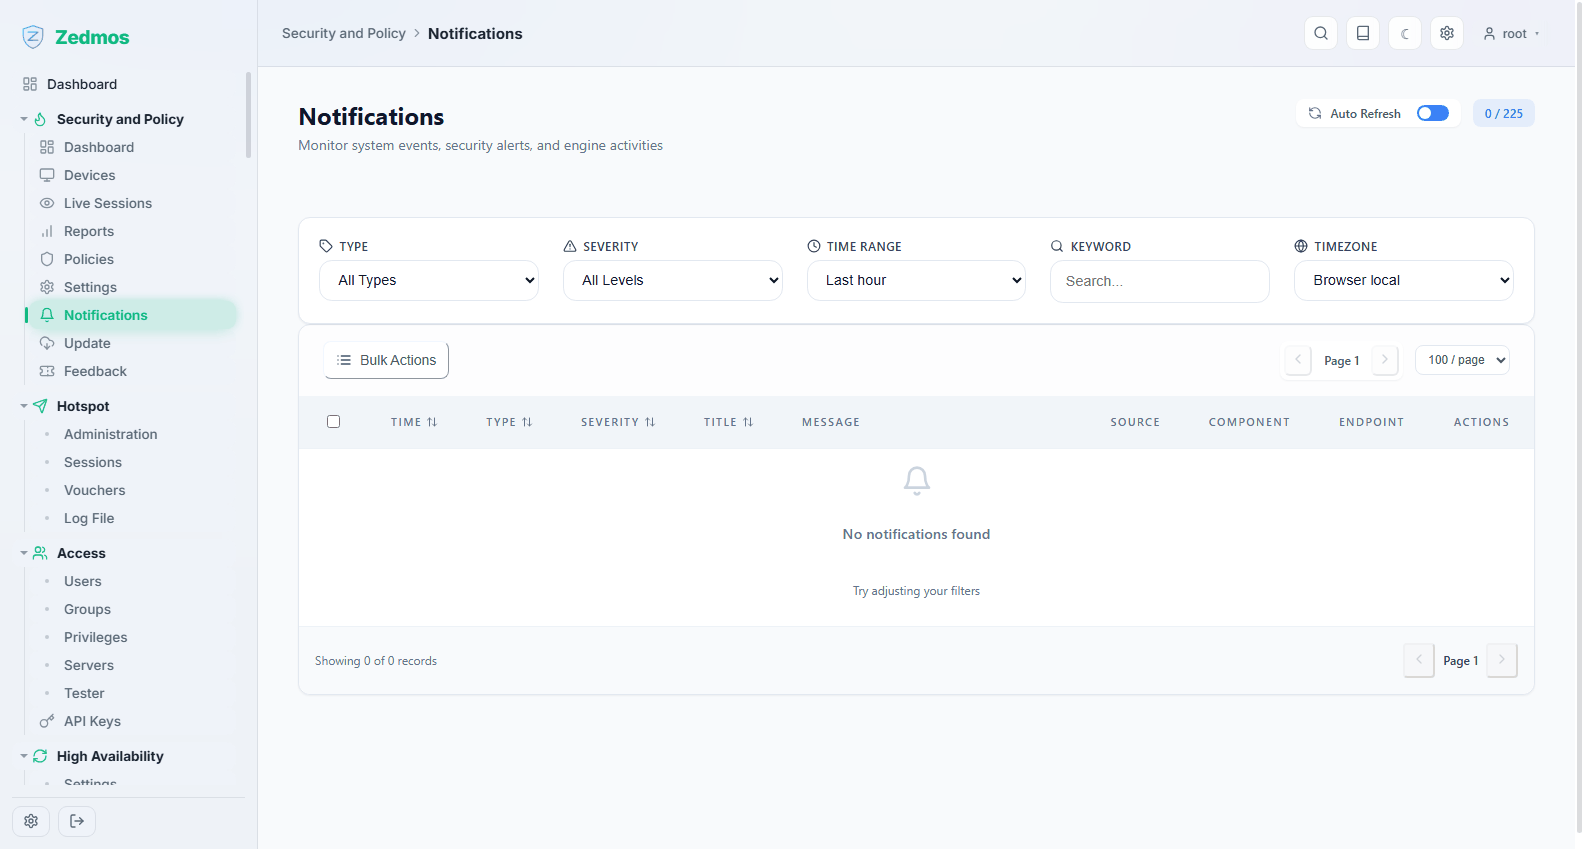
L'historique des alertes : ce que le moteur a jugé digne de vous être dit, et si la remise a réussi. Si les alertes par courriel « ne marchent pas », regardez ici d'abord — un envoi raté est consigné plutôt que discrètement abandonné.
Update — /plugin/engine/update
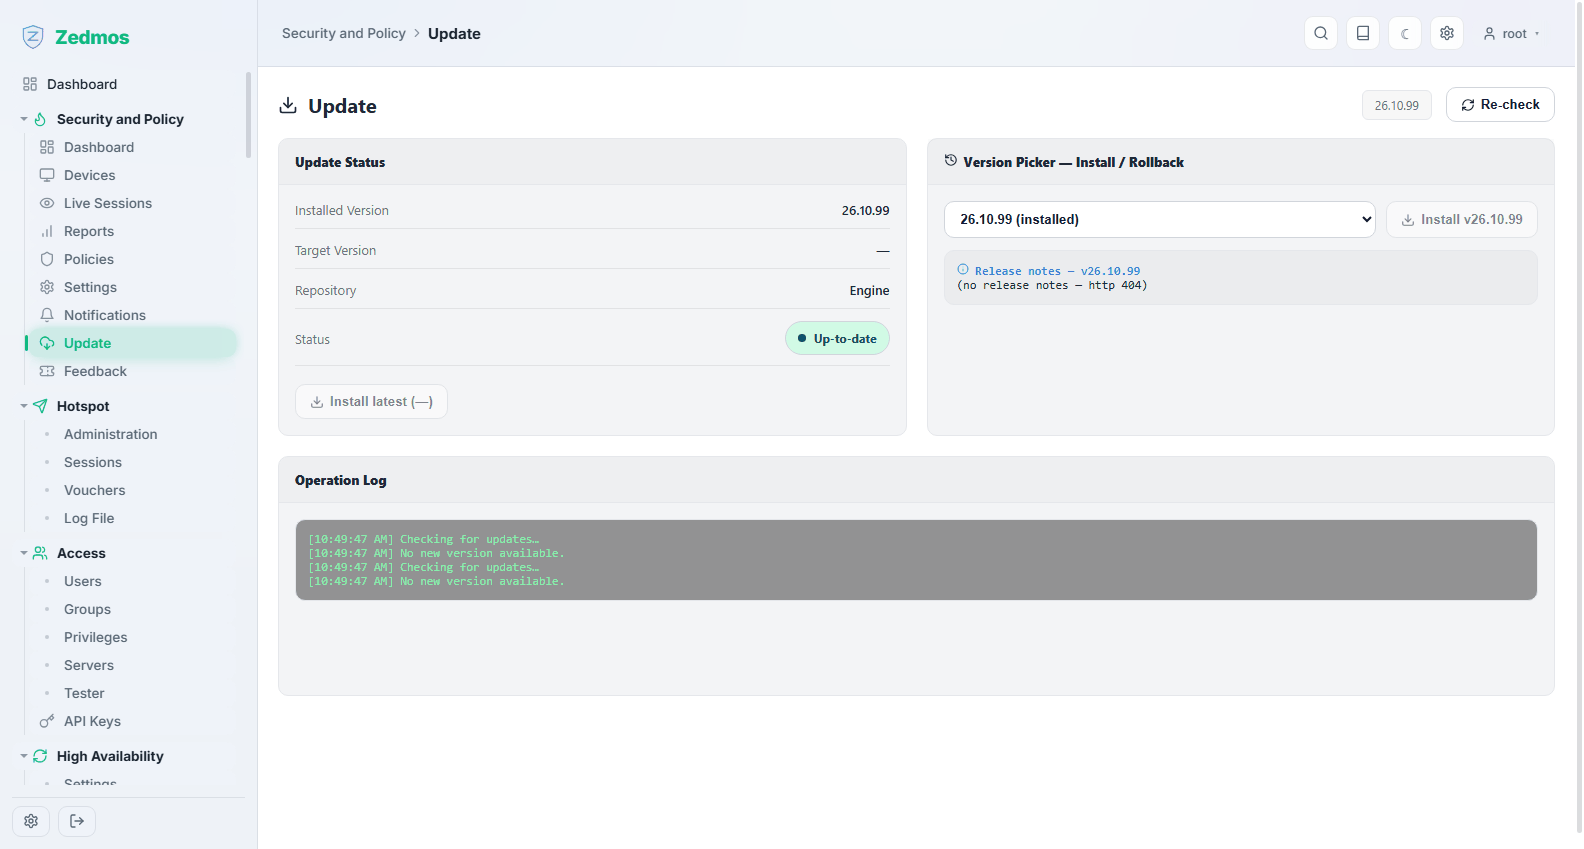
Met à jour les composants propres au moteur et son contenu — jeux de règles, flux de menaces et signatures antivirus. C'est distinct de System → Firmware, qui met à jour le boîtier.
Feedback — /plugin/engine/feedback
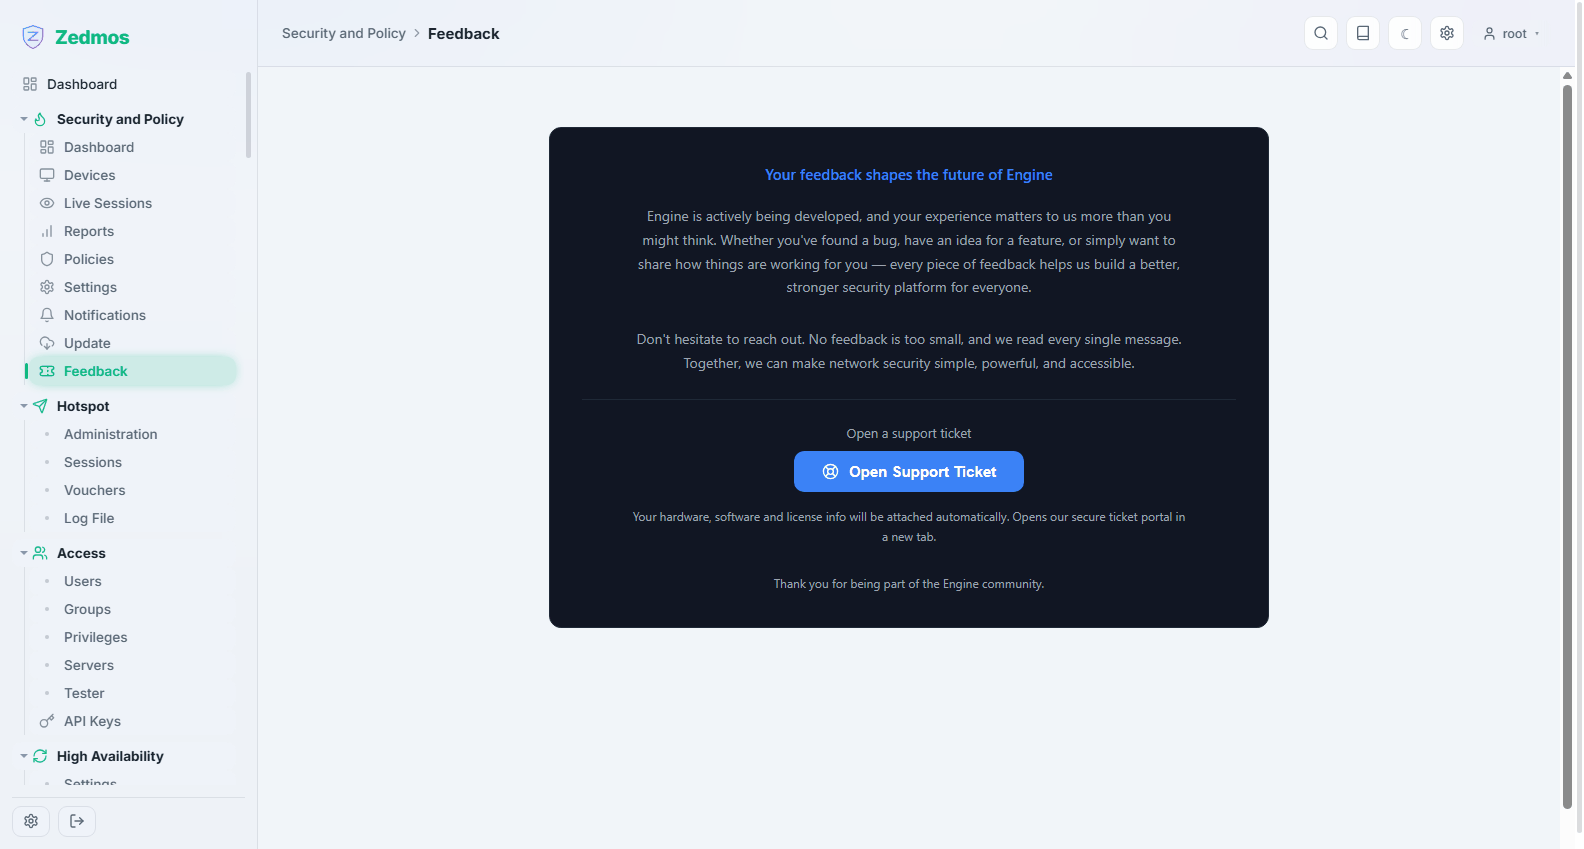
Envoie un rapport à l'éditeur : un faux positif, une application mal identifiée, ou un défaut. Dites ce que vous attendiez et ce qui s'est passé ; la page joint le contexte technique.