5.9 Système
Le boîtier lui-même : son identité, la façon dont vous l'atteignez, ses certificats, ses logiciels, ses sauvegardes et ses journaux.
Settings
General — /system-general
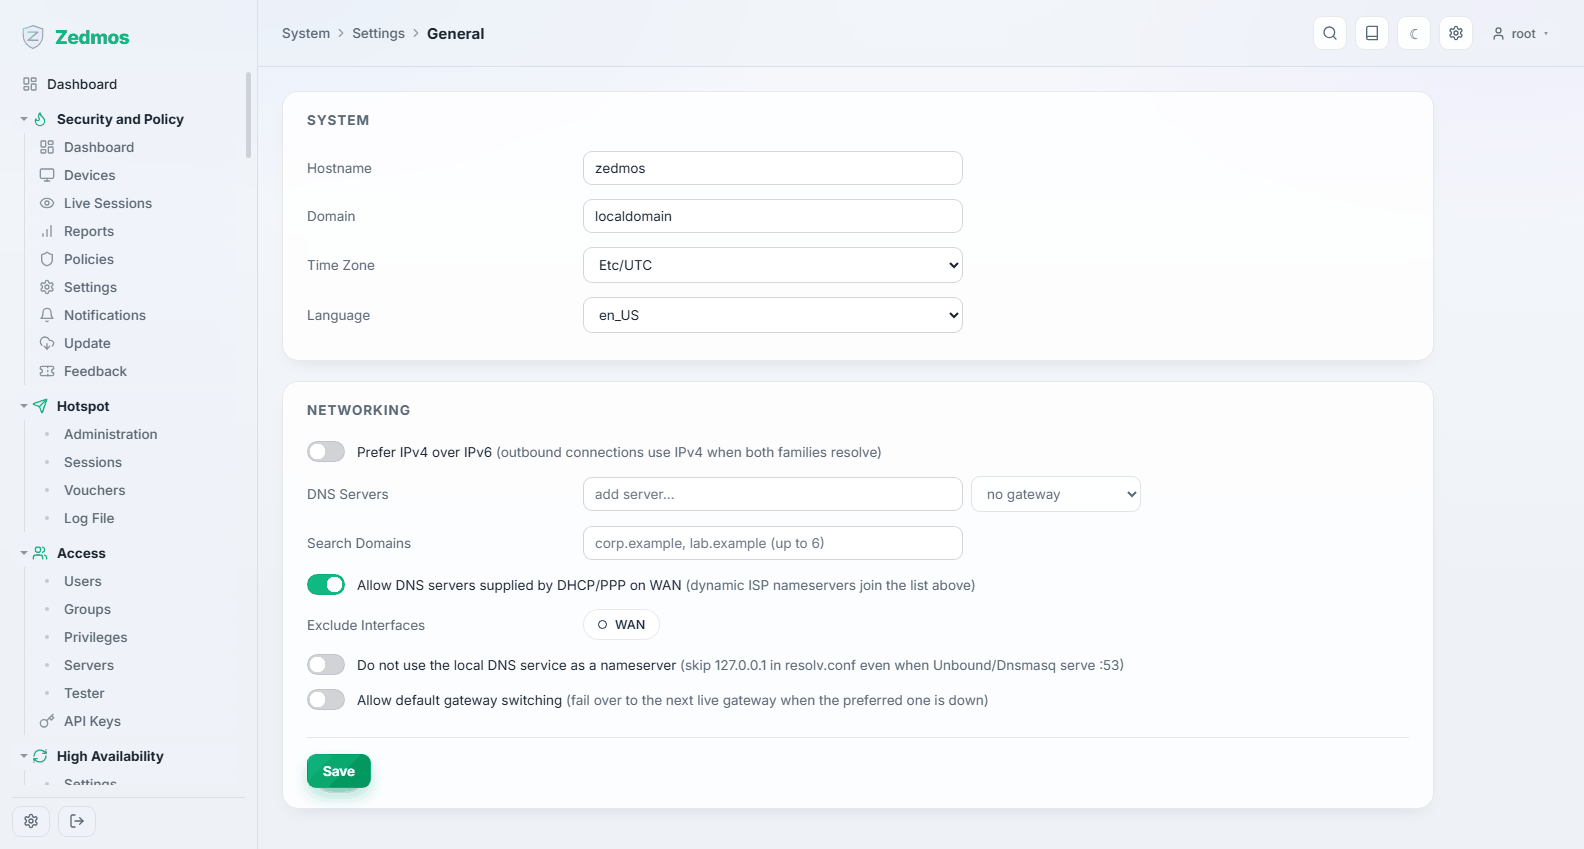
Le nom d'hôte et le domaine, les serveurs DNS que le boîtier utilise lui-même, le fuseau horaire, et la langue du panneau. Le nom d'hôte est ce qui apparaît dans les journaux, les certificats et la bannière de la console — donnez à la machine un nom qui voudra encore dire quelque chose dans trois mois.
Administration — /system-admin
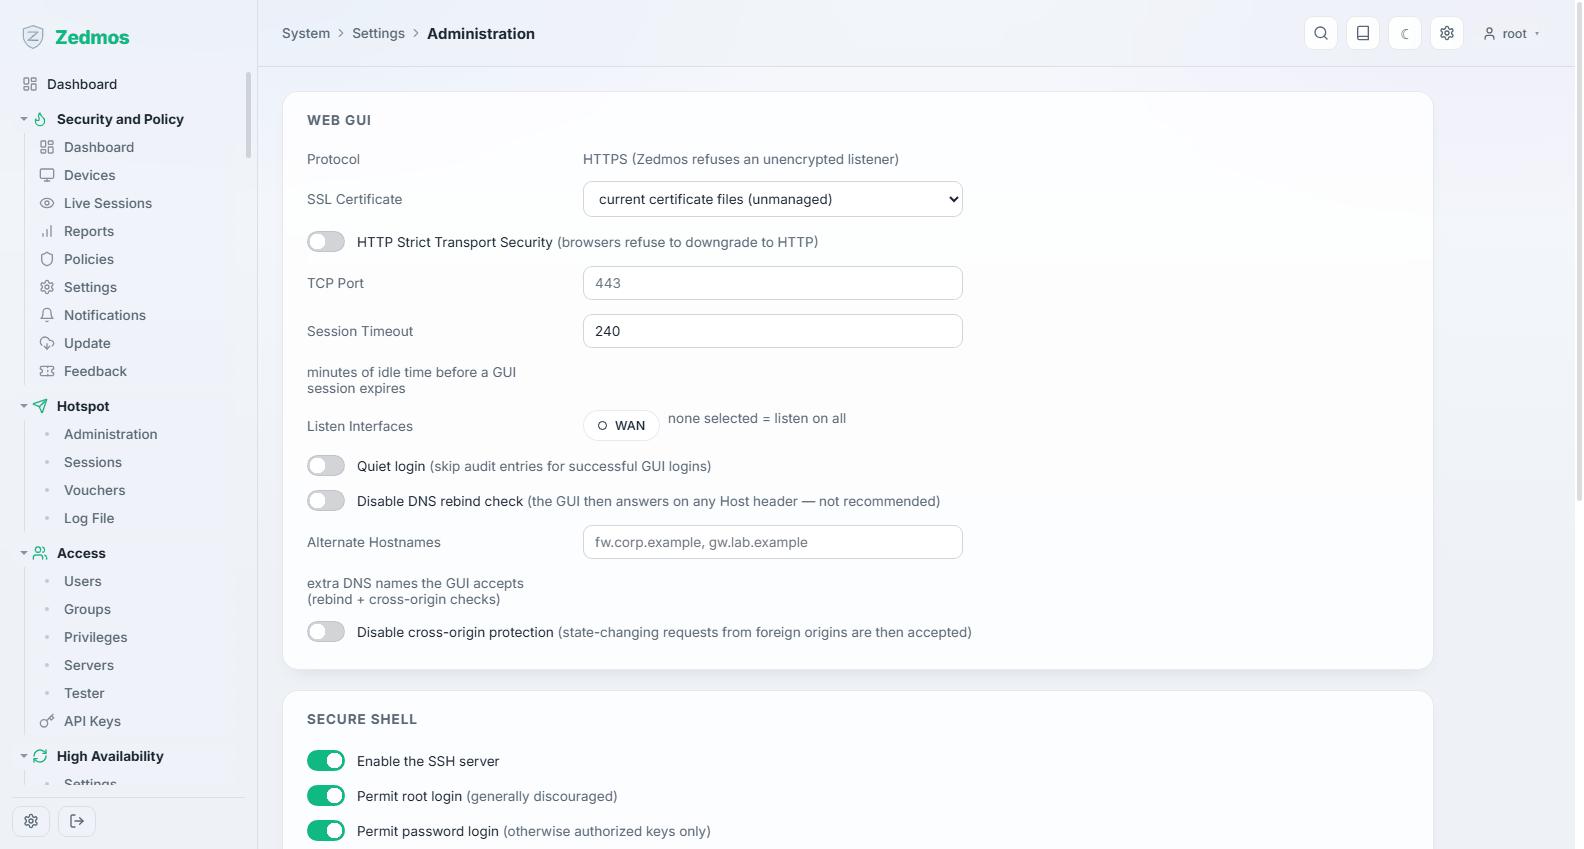
La façon dont les administrateurs atteignent le boîtier.
Web GUI : le port sur lequel il écoute, le certificat qu'il présente (choisissez-en un dans Trust dès que vous en avez un vrai), si le HTTP simple redirige vers HTTPS, et sur quelles interfaces le panneau répond.
SSH : si le service SSH tourne, son port, si root a le droit de se connecter, et si les mots de passe sont acceptés tout court.
Un boîtier neuf répond en SSH avec la connexion root et l'authentification par mot de passe activées. Si vous n'utilisez pas SSH, éteignez-le ici. Si vous l'utilisez, la combinaison qui vaut la peine est : SSH actif, authentification par mot de passe coupée, et une clé publique sur le compte de chaque administrateur — un mot de passe volé ne suffit alors plus pour atteindre la machine.
Changer le port du panneau ou ses interfaces prend effet immédiatement et coupera votre session. Sachez quelle est la nouvelle adresse avant d'appuyer sur Save.
Cron — /m/cron/cron
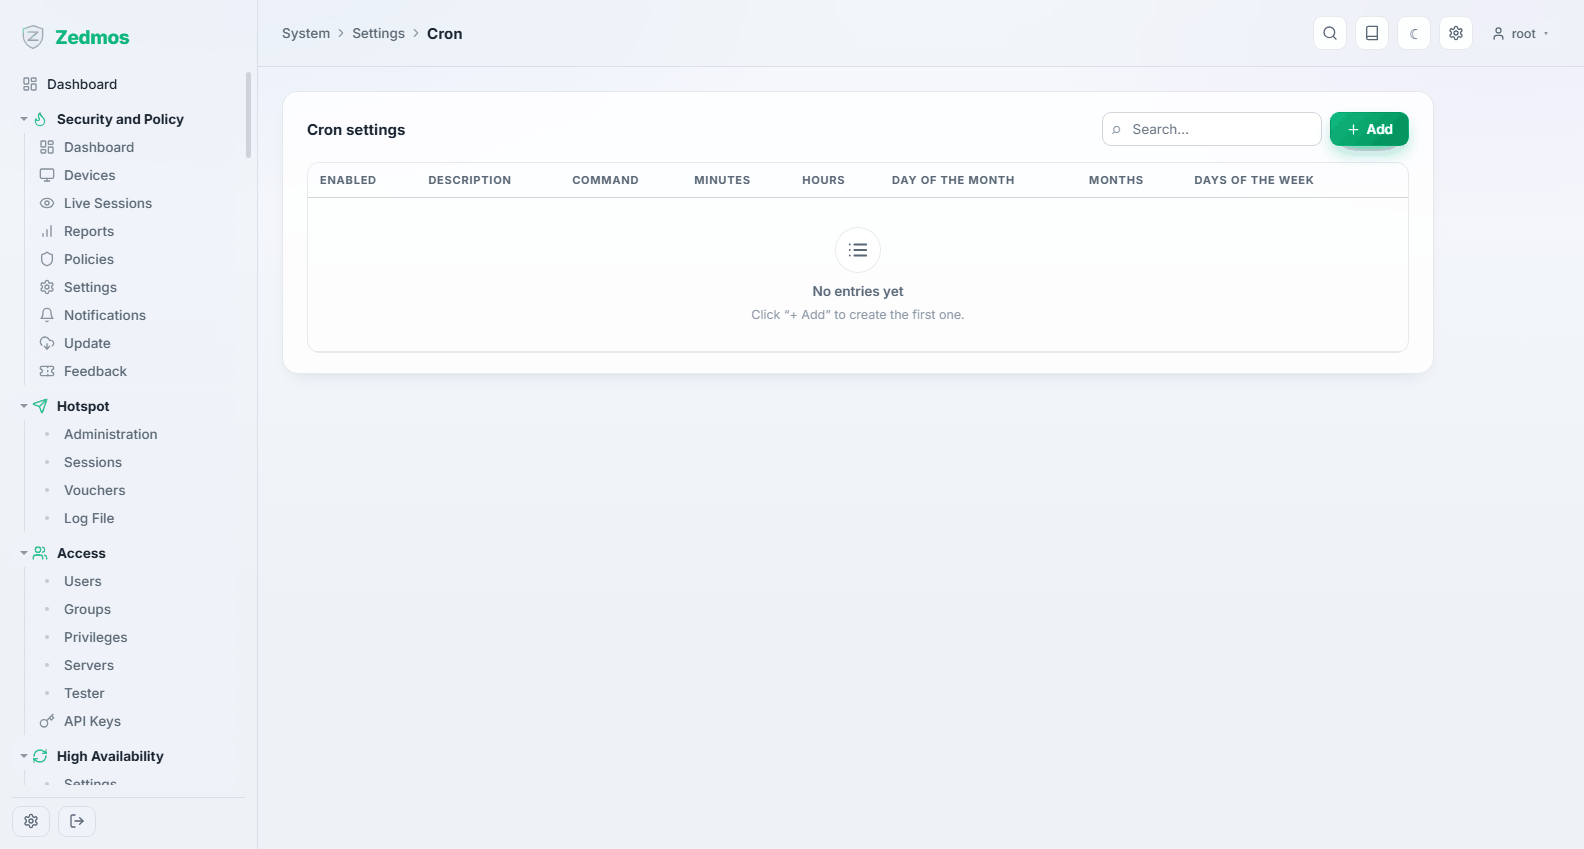
Les travaux planifiés que le boîtier exécute pour lui-même — sauvegardes, mises à jour de listes, entretien. Ajoutez les vôtres avec un horaire et l'action à lancer.
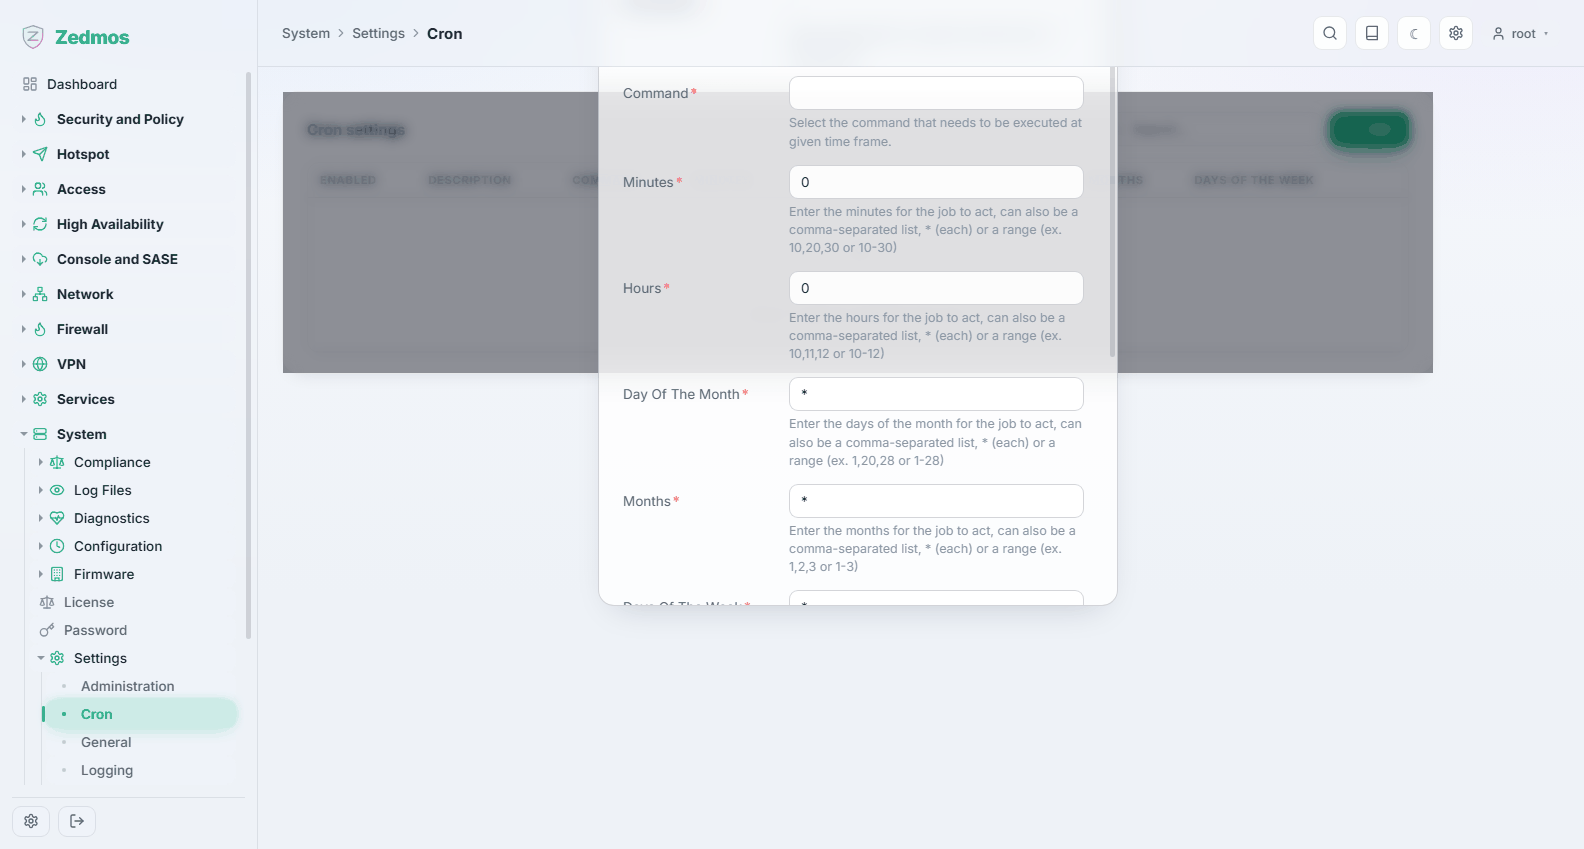
Logging — /m/syslog/syslog
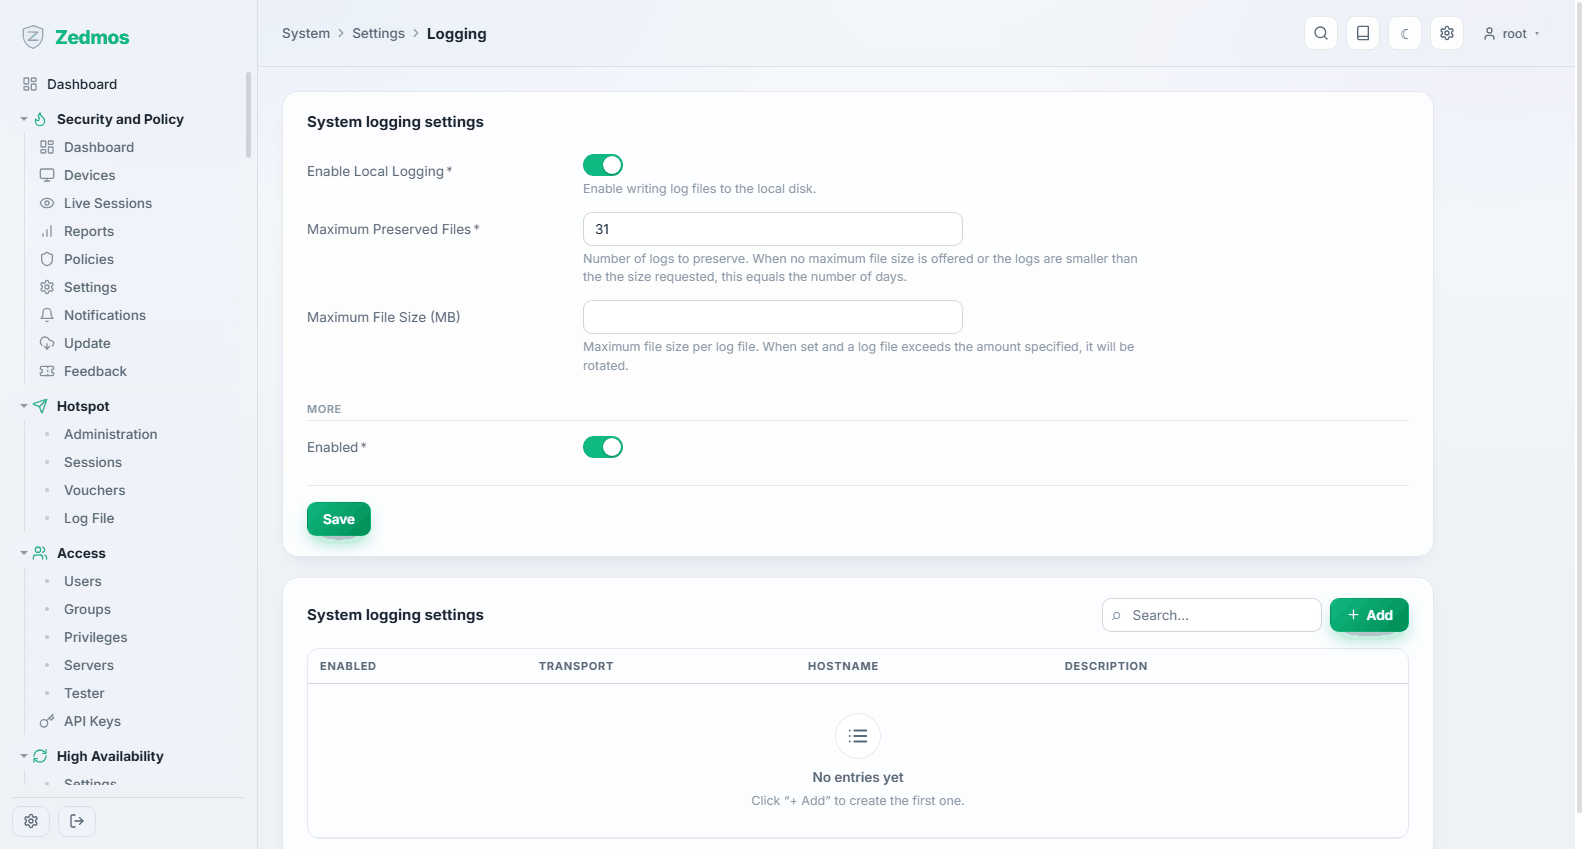
Combien on journalise, combien de temps on garde, et où cela part en plus : les cibles syslog distantes, avec le transport et les catégories à transmettre.
Envoyez les journaux hors de la machine. Un boîtier compromis ou mort emporte ses journaux locaux avec lui ; un collecteur distant est la copie qui survit — et sur un petit disque, c'est la journalisation distante qui permet de garder une rétention locale courte.
Miscellaneous — /system-misc
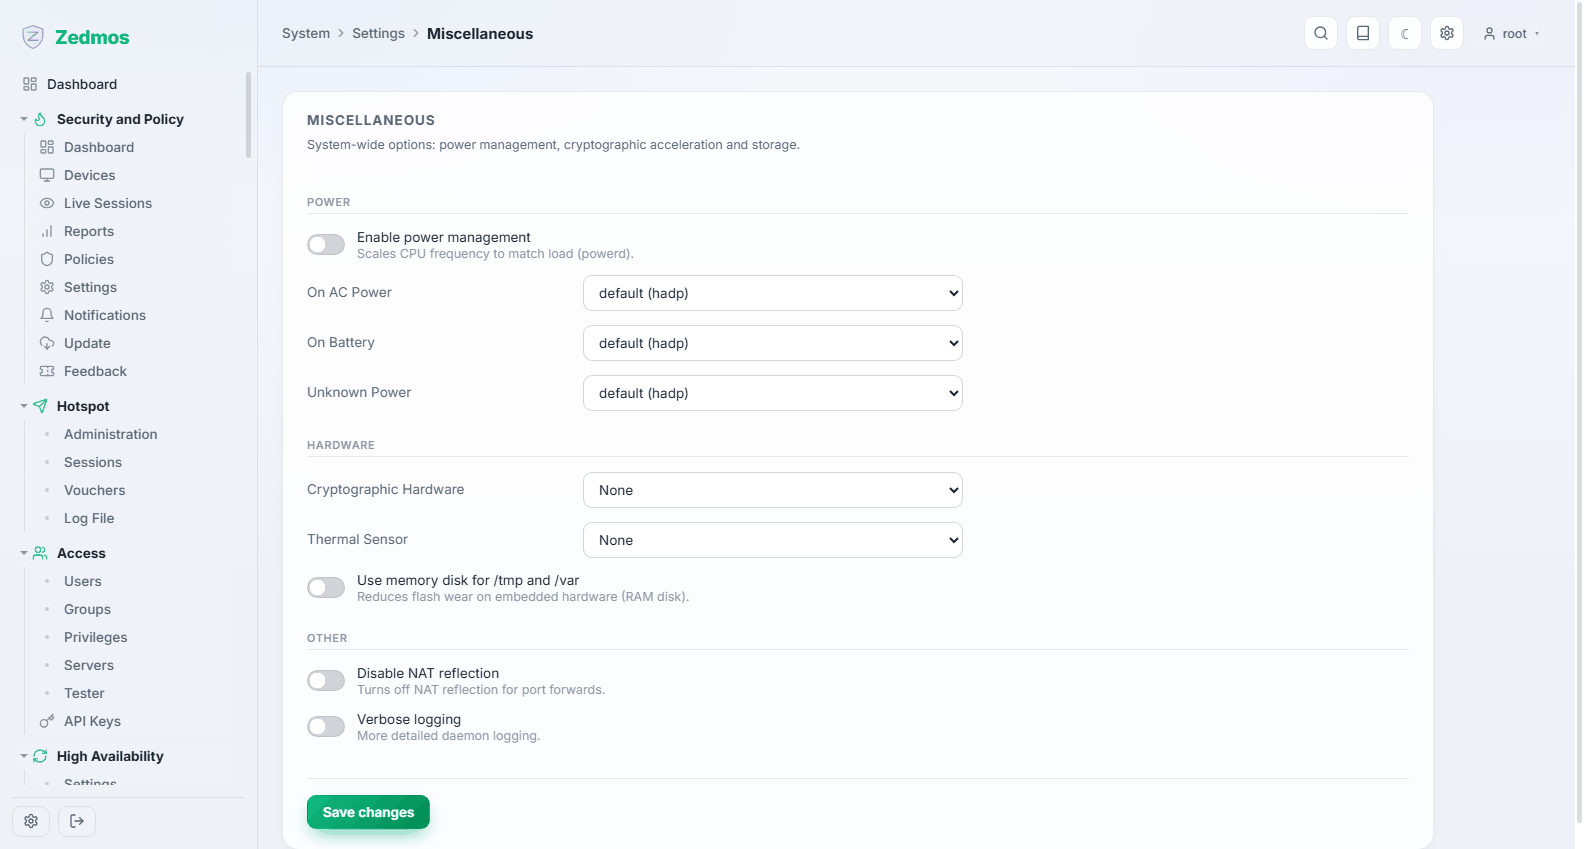
L'accélération matérielle de la cryptographie, les sondes thermiques, la gestion de l'alimentation et les autres réglages qui ne vont nulle part ailleurs.
Tunables — /m/core/sysctl
Les paramètres du noyau, par nom et par valeur. Le boîtier règle ceux dont il a besoin ; n'en ajoutez un ici qu'avec une raison que vous pourriez défendre plus tard, et notez-la — un réglable inexpliqué survit à celui qui l'a ajouté.
Trust
Le magasin de certificats du boîtier. Tout ce qui a besoin d'un certificat — le panneau lui-même, OpenVPN, IPsec, le portail captif, l'inspection TLS — le prend ici.
Authorities — /m/trust/ca
Les autorités de certification : celles que vous créez sur le boîtier, et celles que vous importez parce qu'autre chose les a émises.
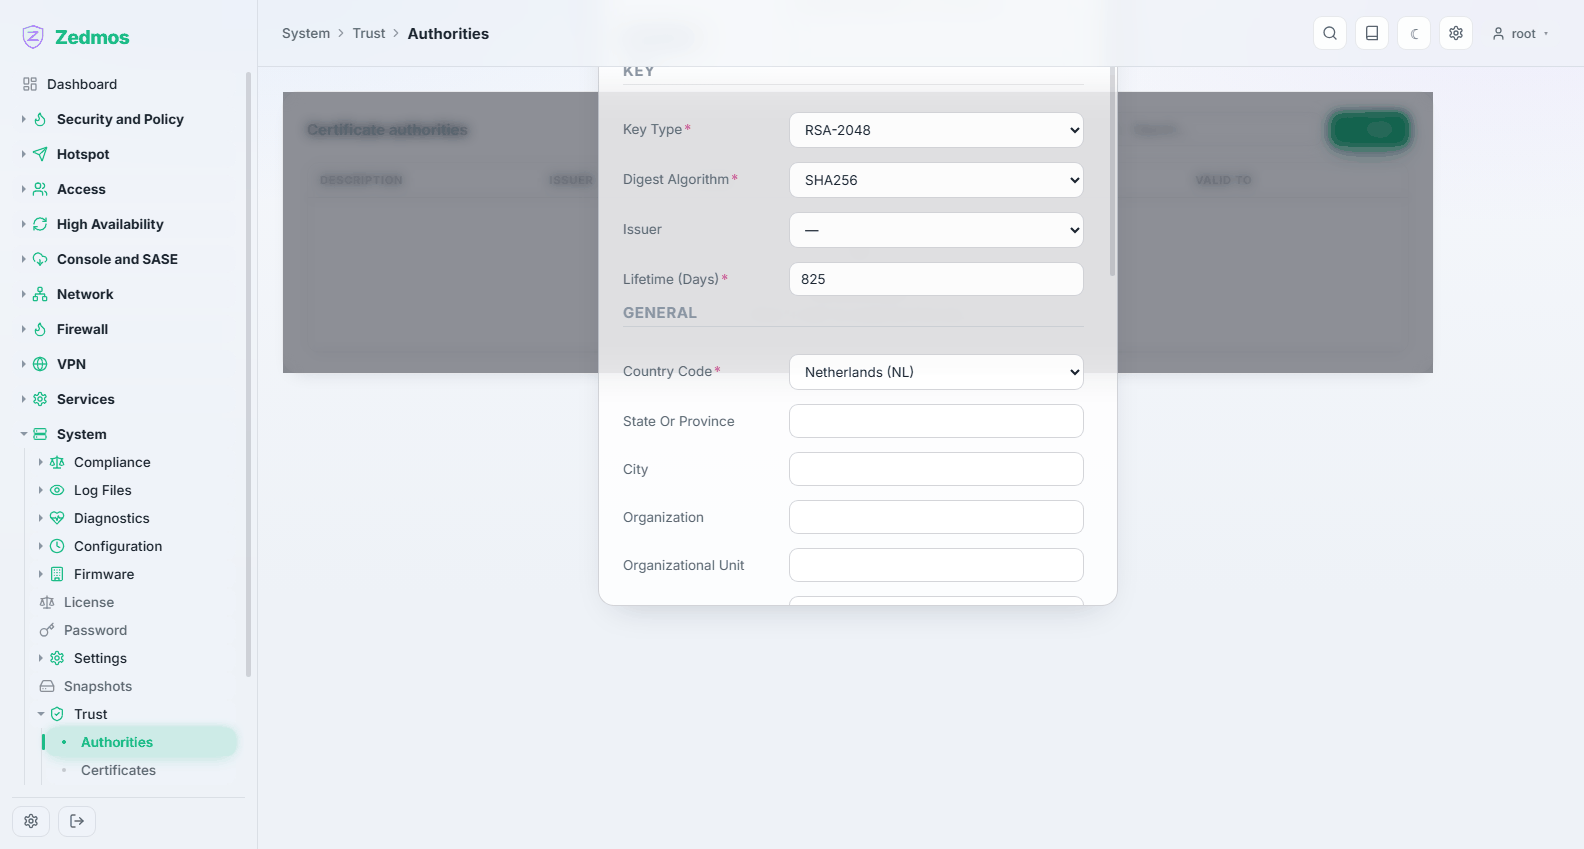
Une autorité créée ici peut signer des certificats pour les utilisateurs VPN, les services internes et l'inspection TLS. Donnez-lui une longue vie et un nom qui dit à quoi elle sert ; vous allez la distribuer aux clients.
Certificates — /m/trust/cert
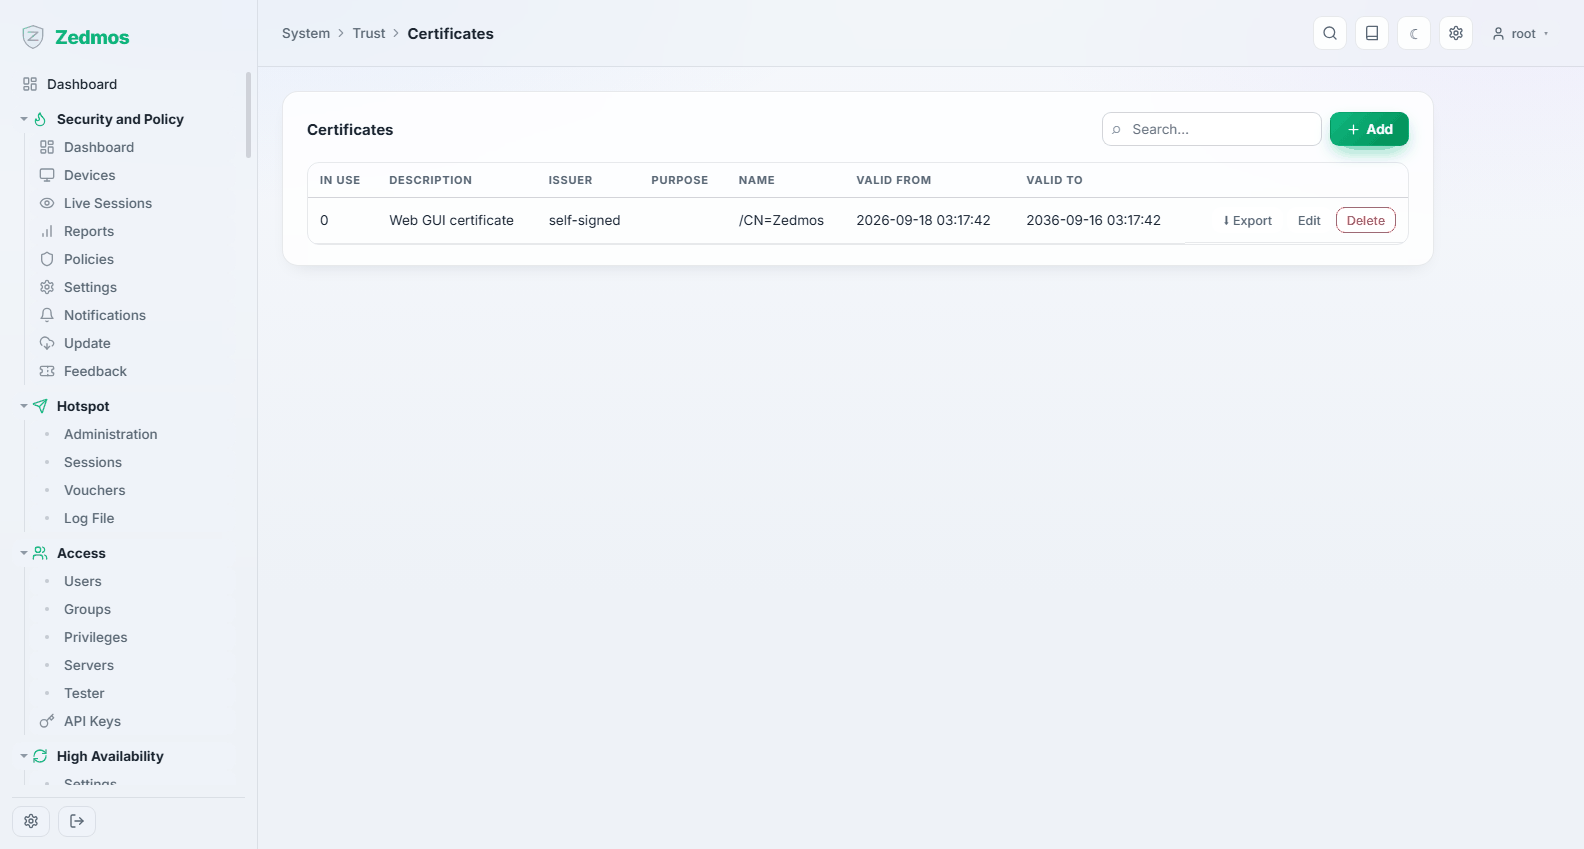
Les certificats eux-mêmes — certificats serveur, certificats client, demandes de signature — avec leur émetteur, leur sujet et ce qui leur reste à vivre.
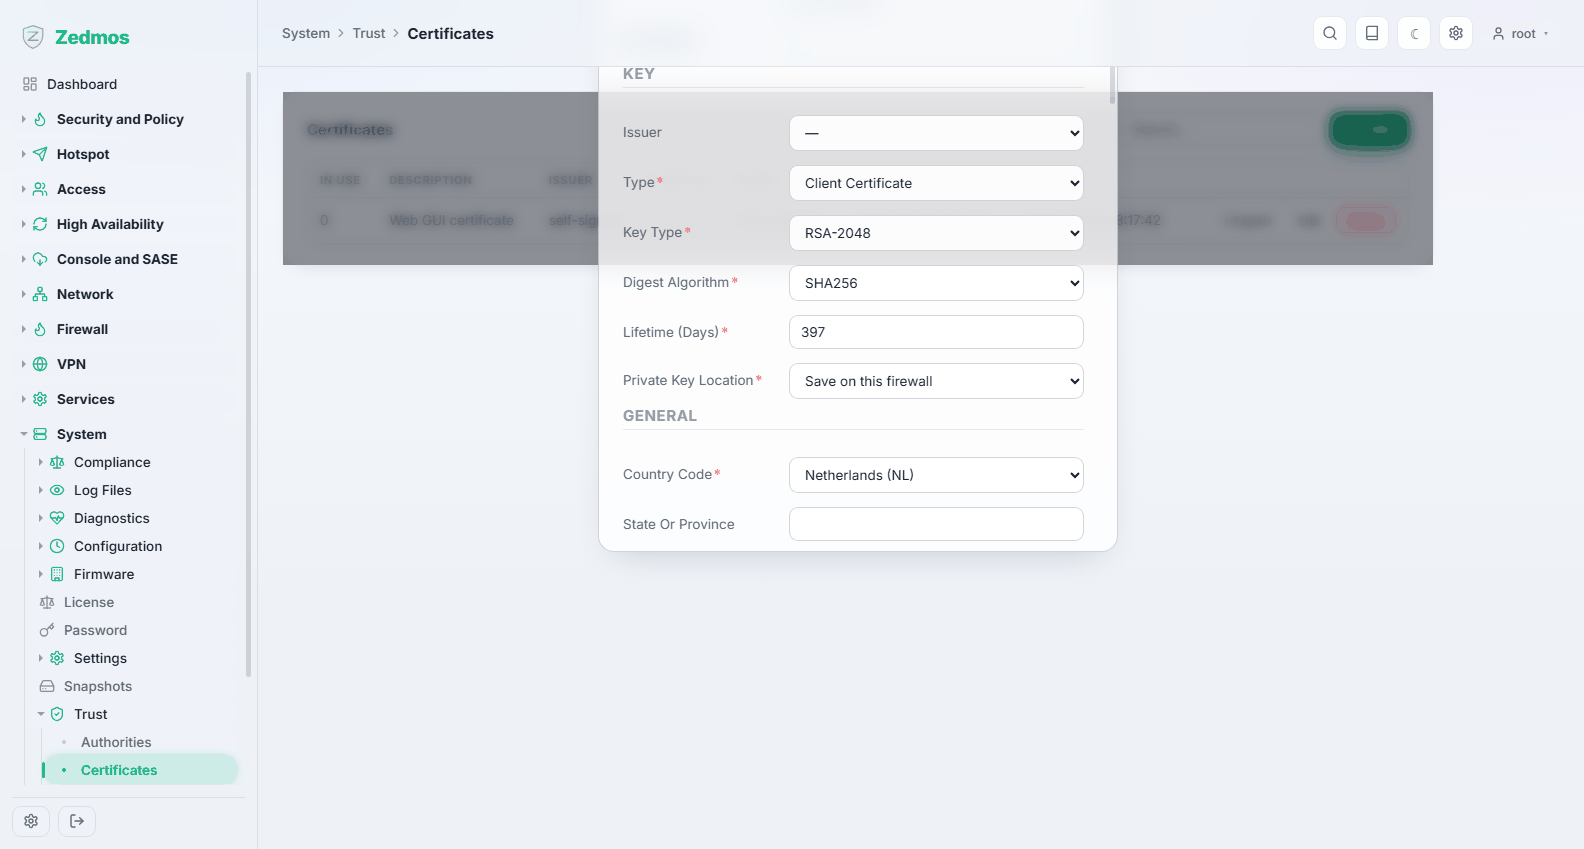
Chaque ligne peut être exportée : le certificat seul, avec sa clé privée, en demande de signature, ou en paquet PKCS#12 pour un client qui veut un seul fichier. Details montre le certificat en entier, ce qui permet de vérifier un nom alternatif de sujet sans quitter la page.
Le certificat du panneau web lui-même apparaît ici aussi, de sorte que le widget Certificates du tableau de bord peut vous avertir avant son expiration.
Revocation — /crl
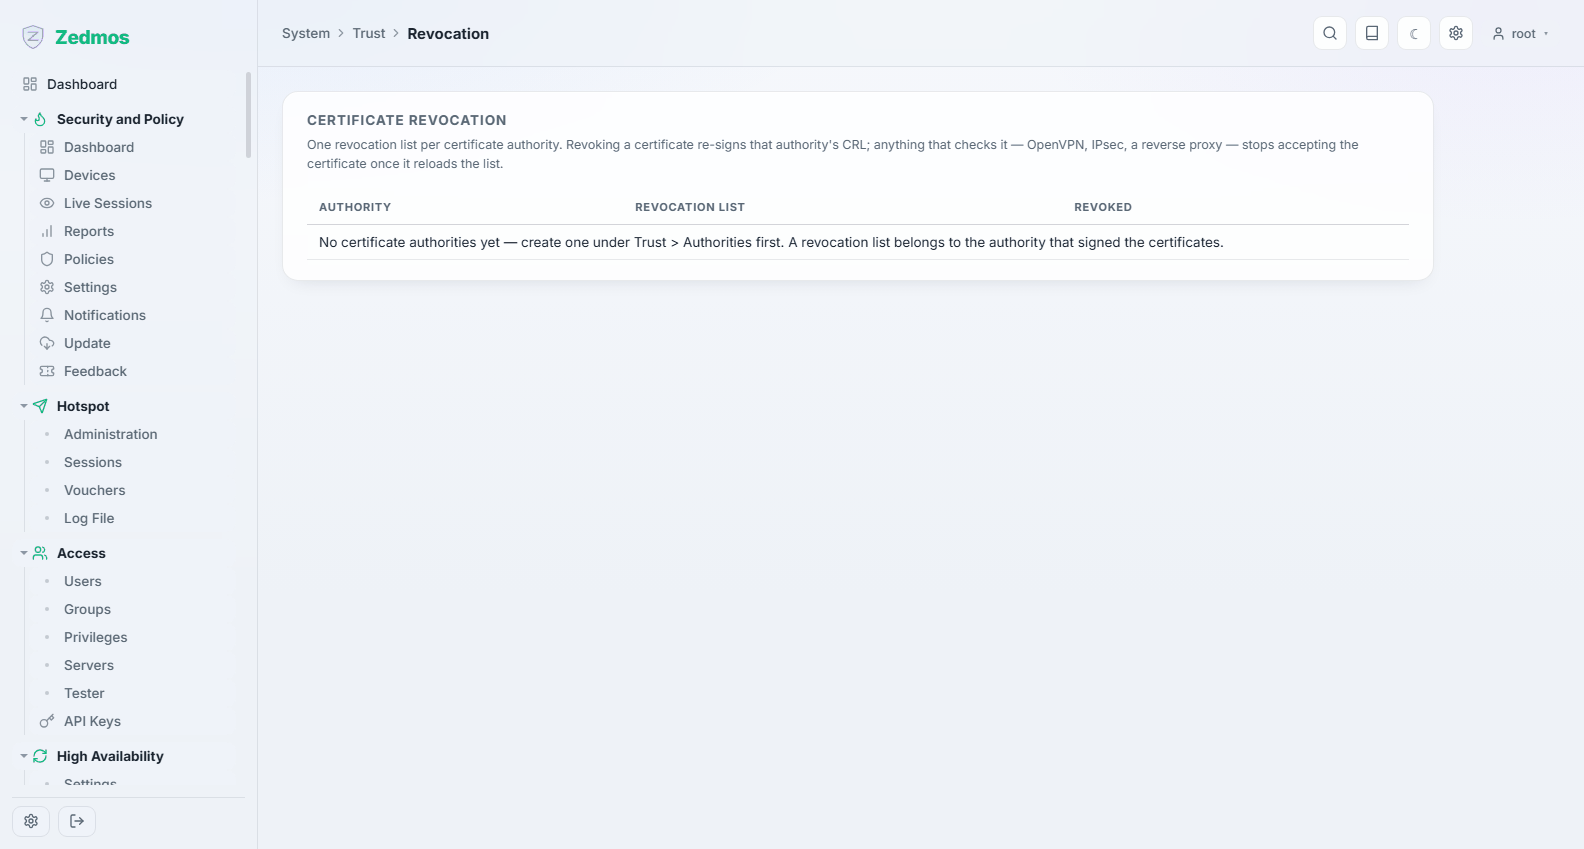
Les listes de révocation de certificats, une par autorité. Révoquer un certificat ici — avec un motif — prend effet pour tout ce qui consulte la liste, et c'est ainsi que vous retirez l'accès VPN d'un portable perdu sans rien changer d'autre.
Settings — /m/trust/general
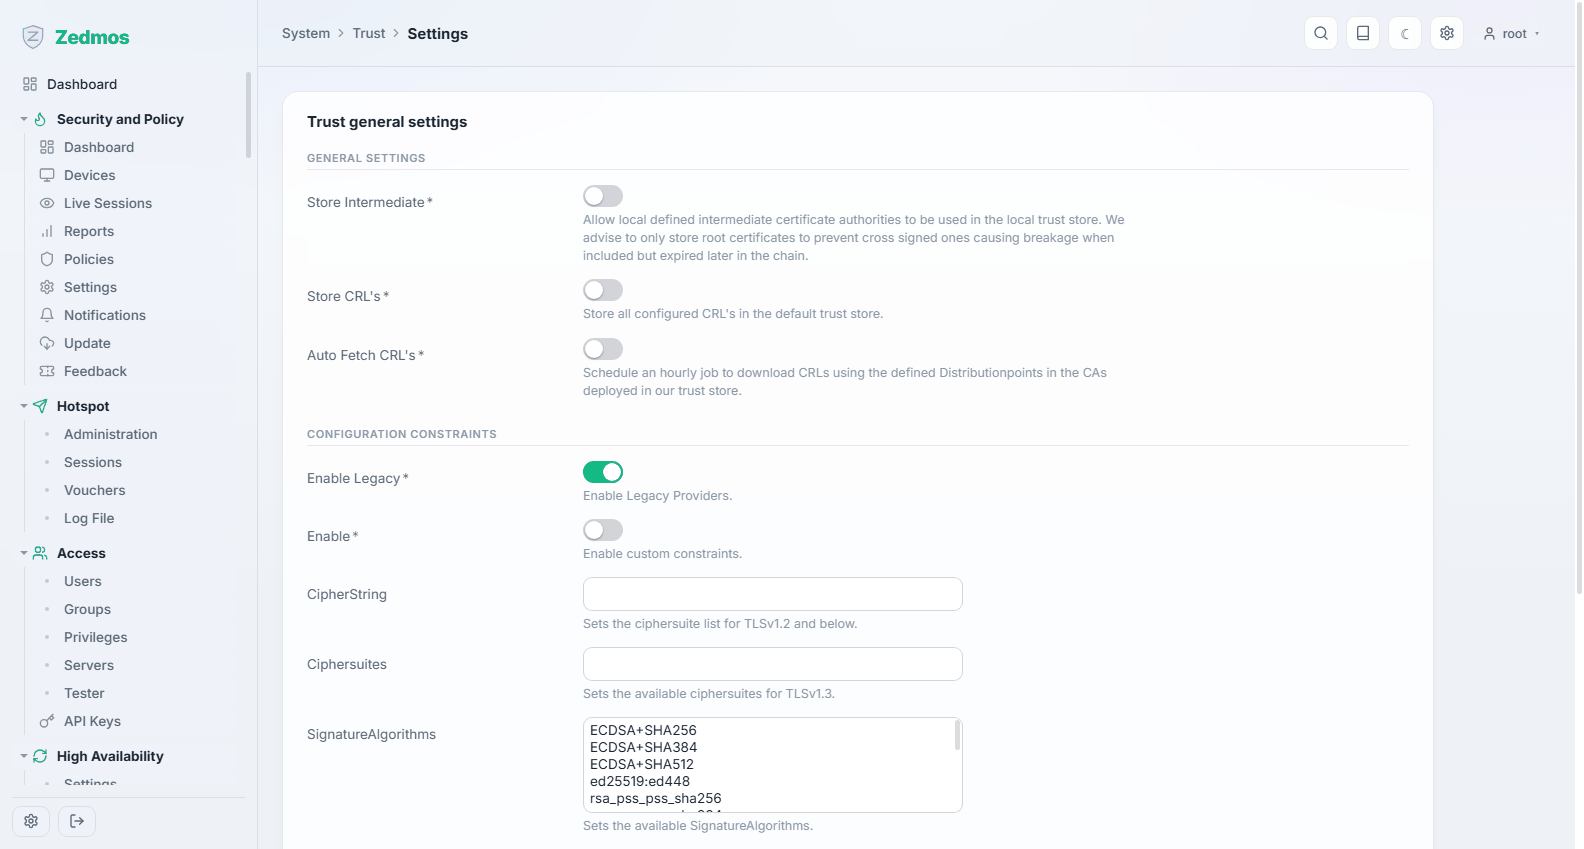
Le comportement de tout le magasin : quelles autorités le boîtier lui-même tient pour dignes de confiance lorsqu'il établit des connexions sortantes, et si le magasin de confiance du système est reconstruit à partir d'elles.
Firmware — /plugins
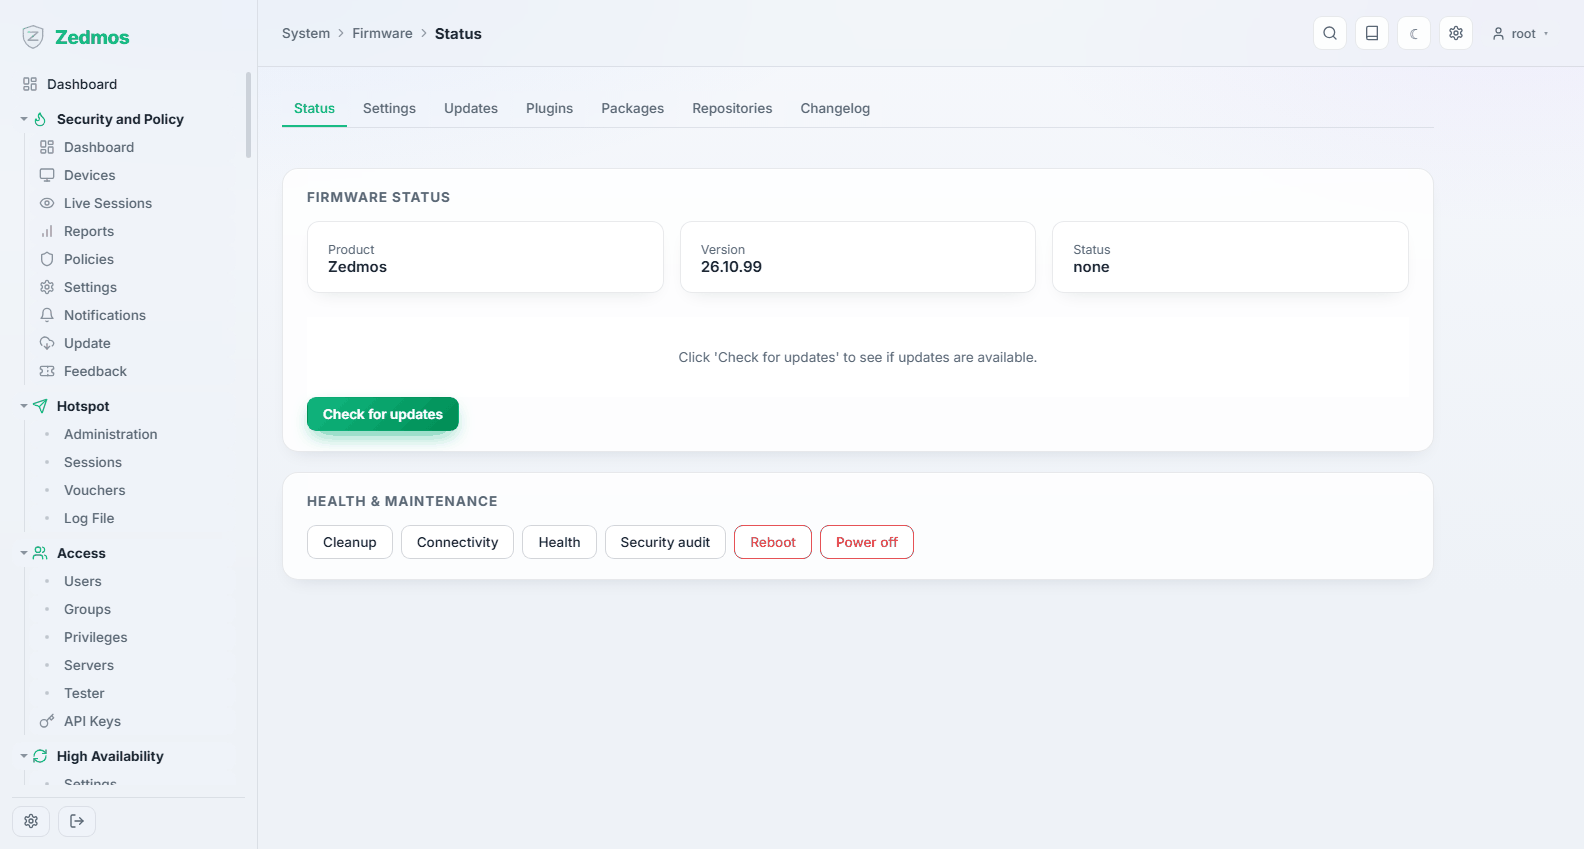
Status — #status
Quelle version est installée et si une mise à jour attend. Check for updates interroge le dépôt ; si une mise à jour existe, elle est appliquée d'ici et le boîtier redémarre son propre plan de contrôle quand il a fini.
Lisez Maintenance → Mise à jour avant la première mise à jour sur une machine en production : prenez une sauvegarde de la configuration, et sur une paire à haute disponibilité, mettez d'abord à jour le nœud de secours.
Updates — #updates
Ce qu'une mise à jour changerait, avant que vous ne la lanciez.
Changelog — #changelog
Ce qui a changé dans chaque version publiée.
Plugins — #plugins
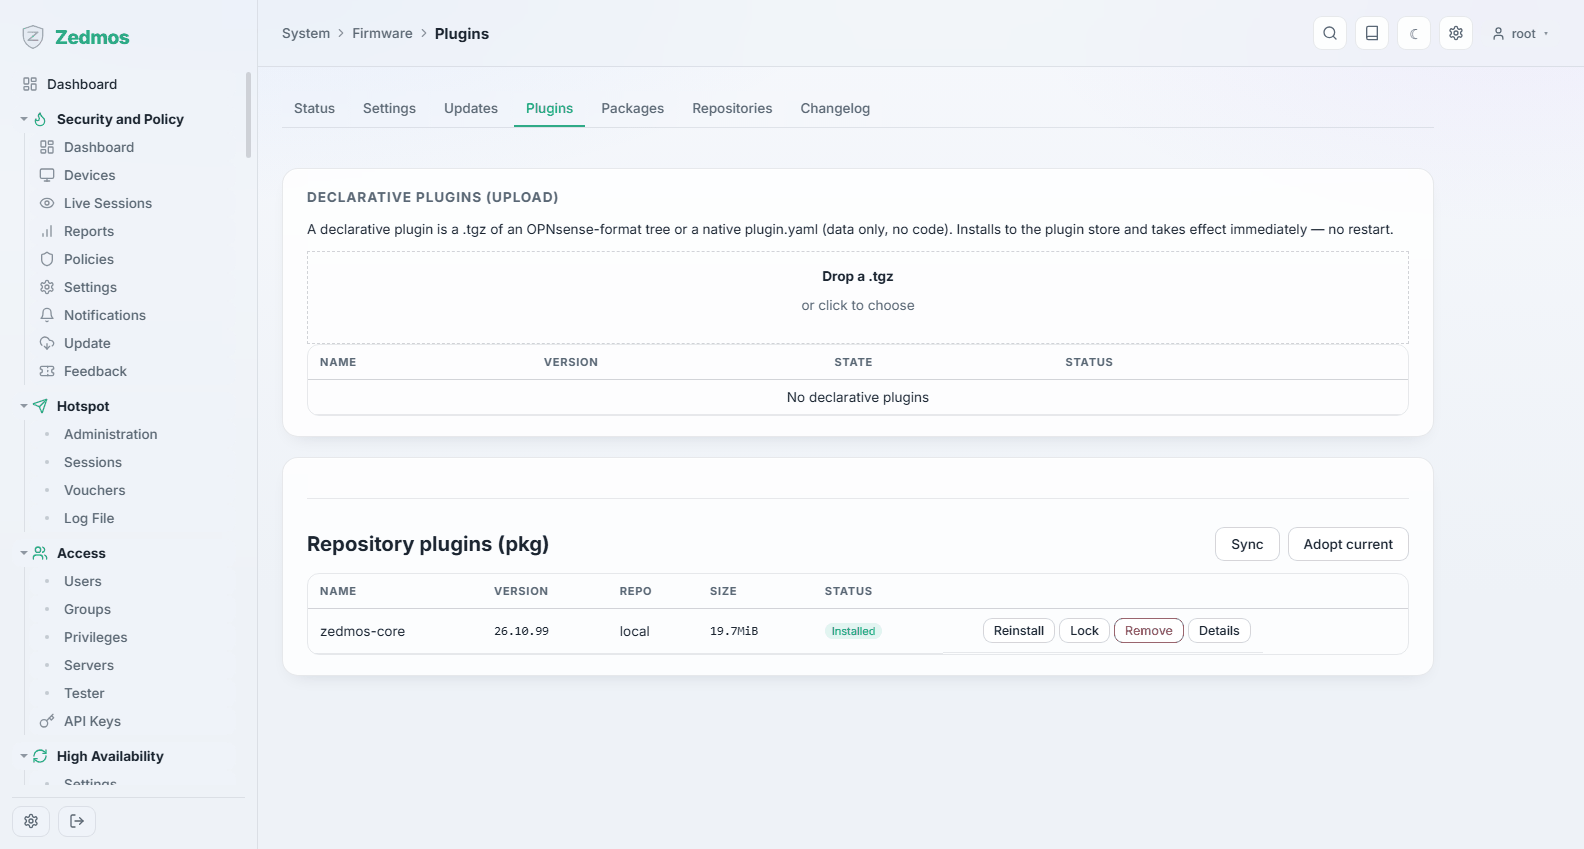
Les modules déclaratifs installés sur le boîtier, et un endroit pour en téléverser un.
Packages — #packages
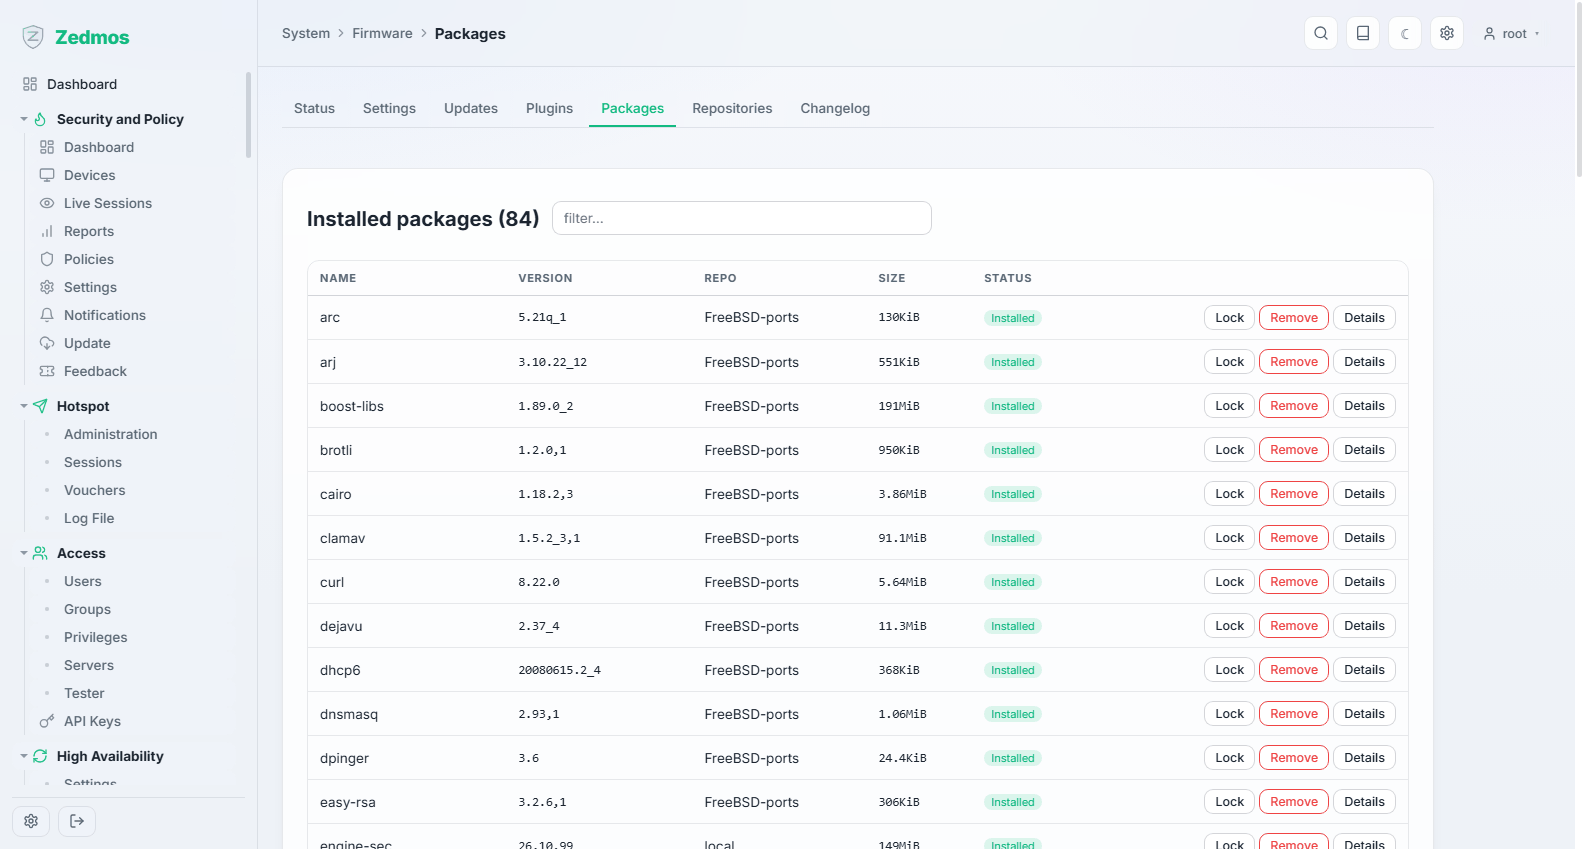
Chaque paquet logiciel de la machine avec sa version — ce que vous dictez quand le support demande ce que vous faites tourner.
Repositories — #repositories
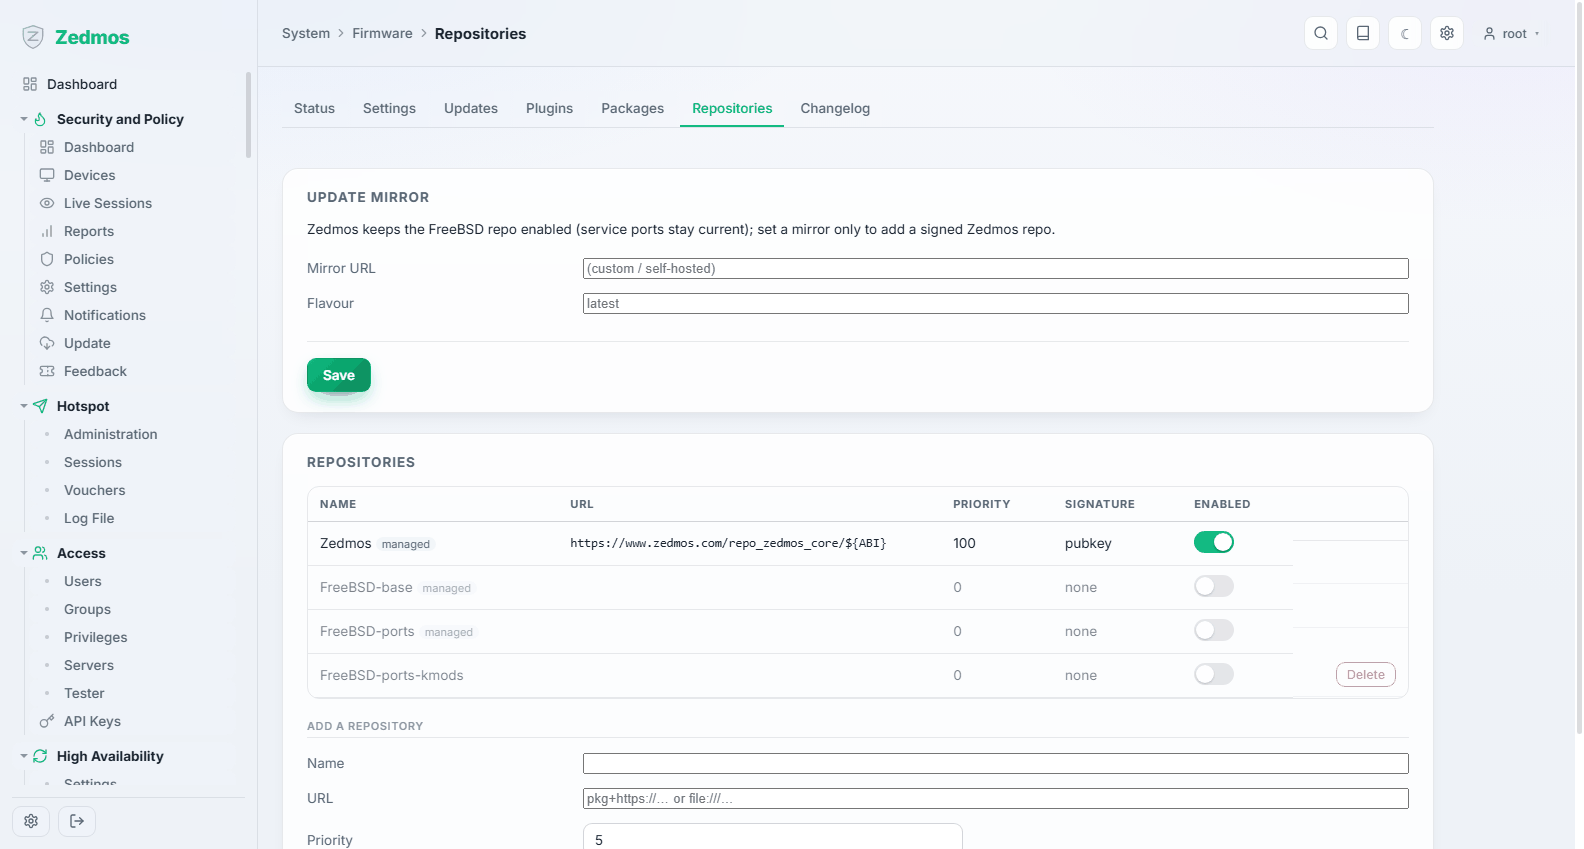
D'où viennent les mises à jour. Le boîtier sort d'usine pointé sur le dépôt signé de son éditeur et vérifie la signature ; un catalogue dont la vérification échoue est refusé plutôt qu'installé.
Settings — #settings
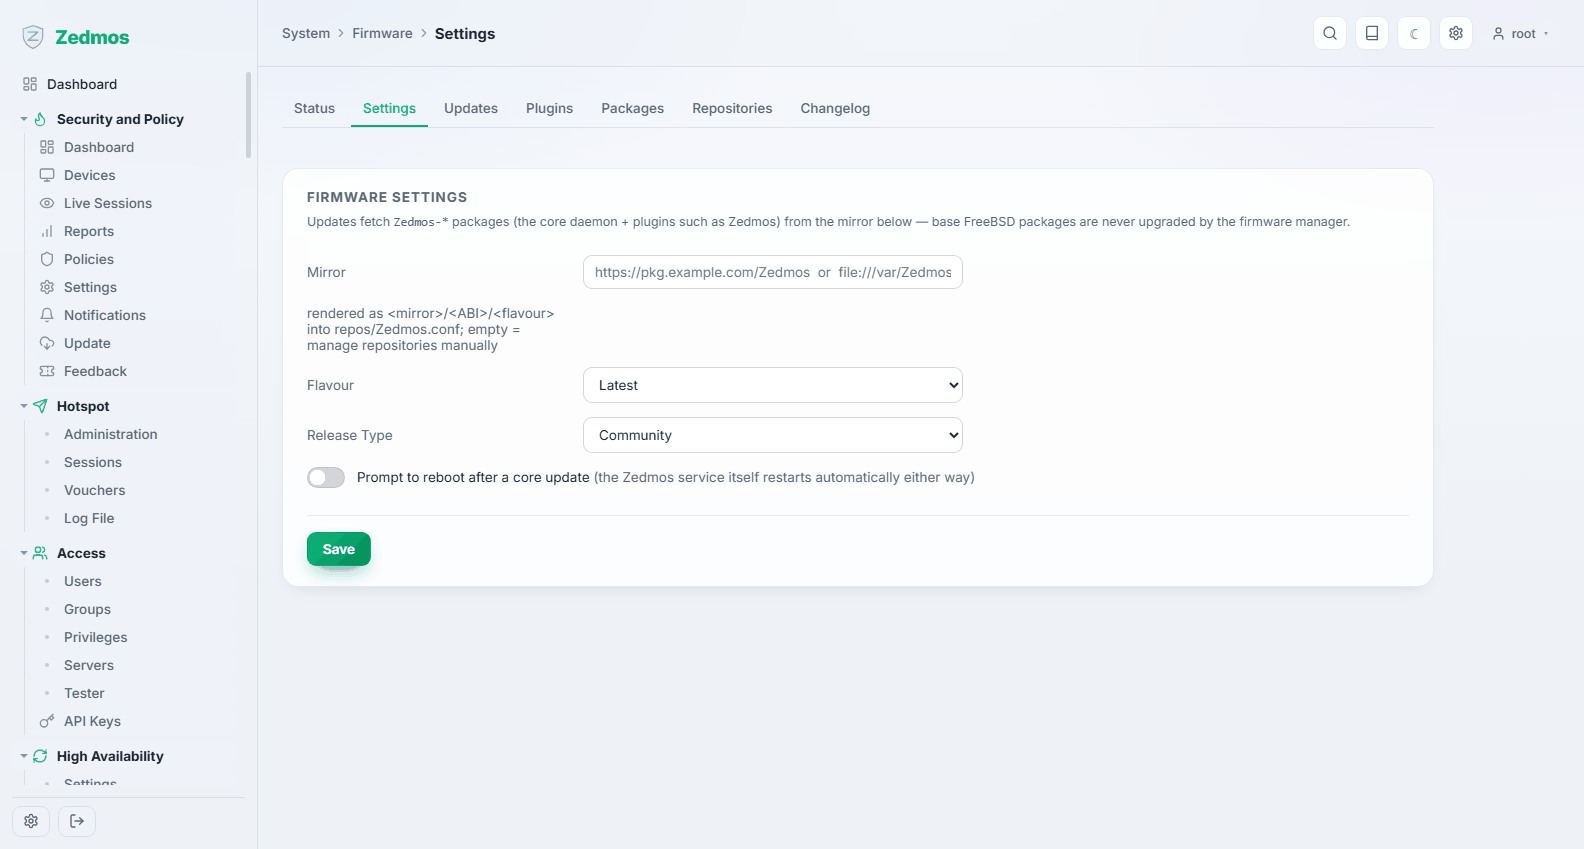
Le comportement de mise à jour : le miroir à utiliser et la façon dont les vérifications sont faites.
Log File — /log/core/pkg
Configuration
Backups — /tools
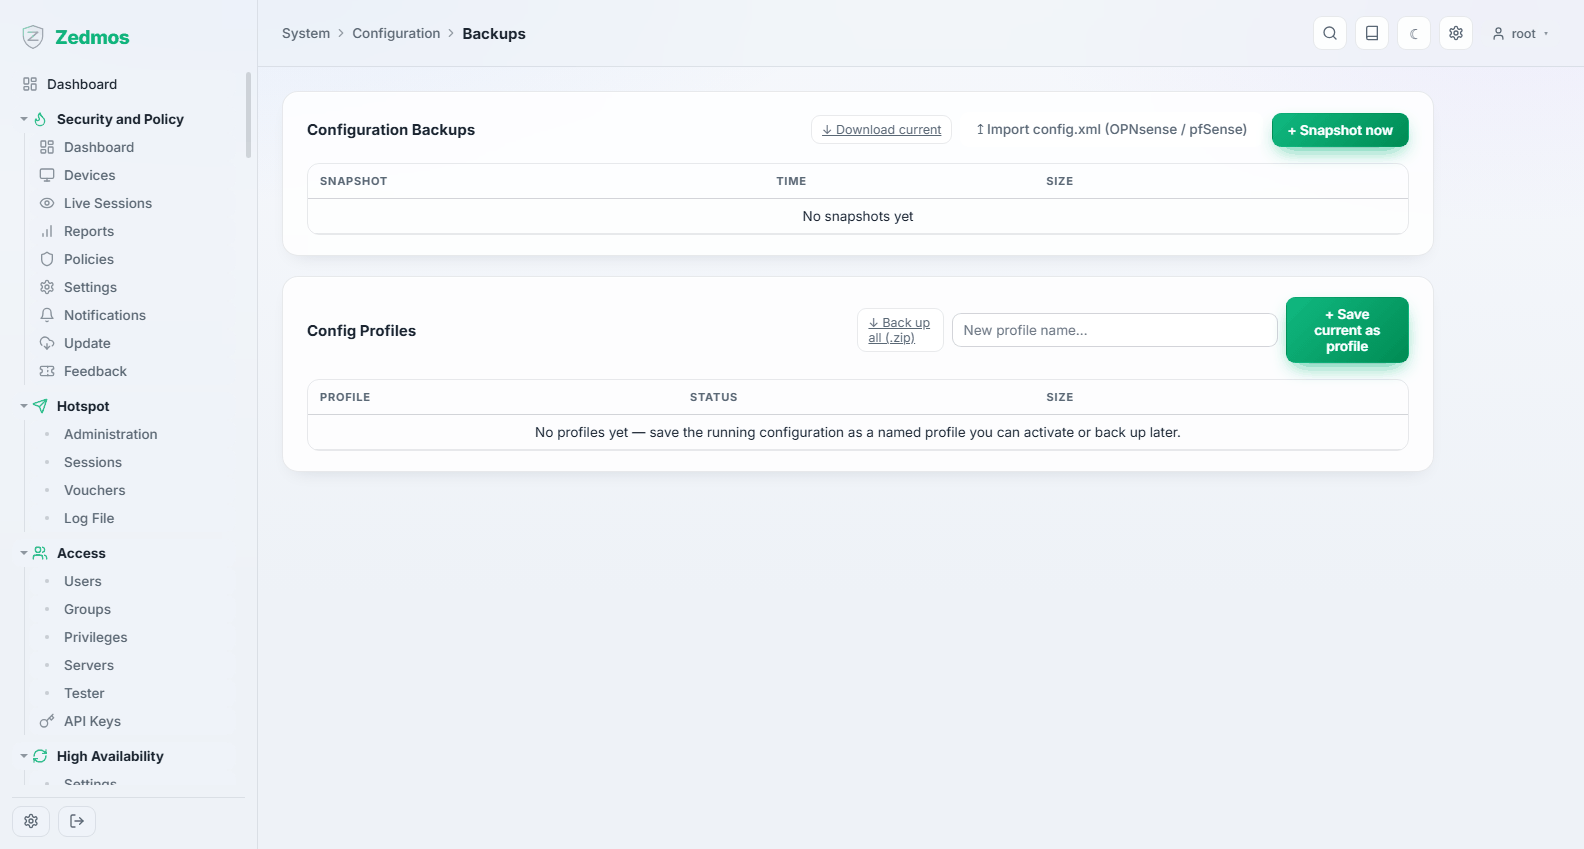
Téléchargez toute la configuration en un fichier, et restaurez-en une. Le téléchargement, c'est l'état entier du boîtier — chaque règle, clé, certificat et empreinte de mot de passe — alors traitez ce fichier comme le secret qu'il est.
Prenez une sauvegarde avant chaque changement que vous ne voudriez pas refaire, et gardez-en une hors du boîtier. Un fichier de configuration se restaure sur du matériel de remplacement en quelques minutes ; le reconstituer de mémoire prend des jours.
History — /tools
Chaque changement que le boîtier a enregistré, avec ce qui a changé et qui l'a changé, et la possibilité de revenir à un état antérieur. C'est l'annulation la plus rapide qui soit : quand quelque chose s'est cassé il y a vingt minutes et que personne n'est sûr de ce qui a été touché, la réponse est ici.
Defaults — /defaults
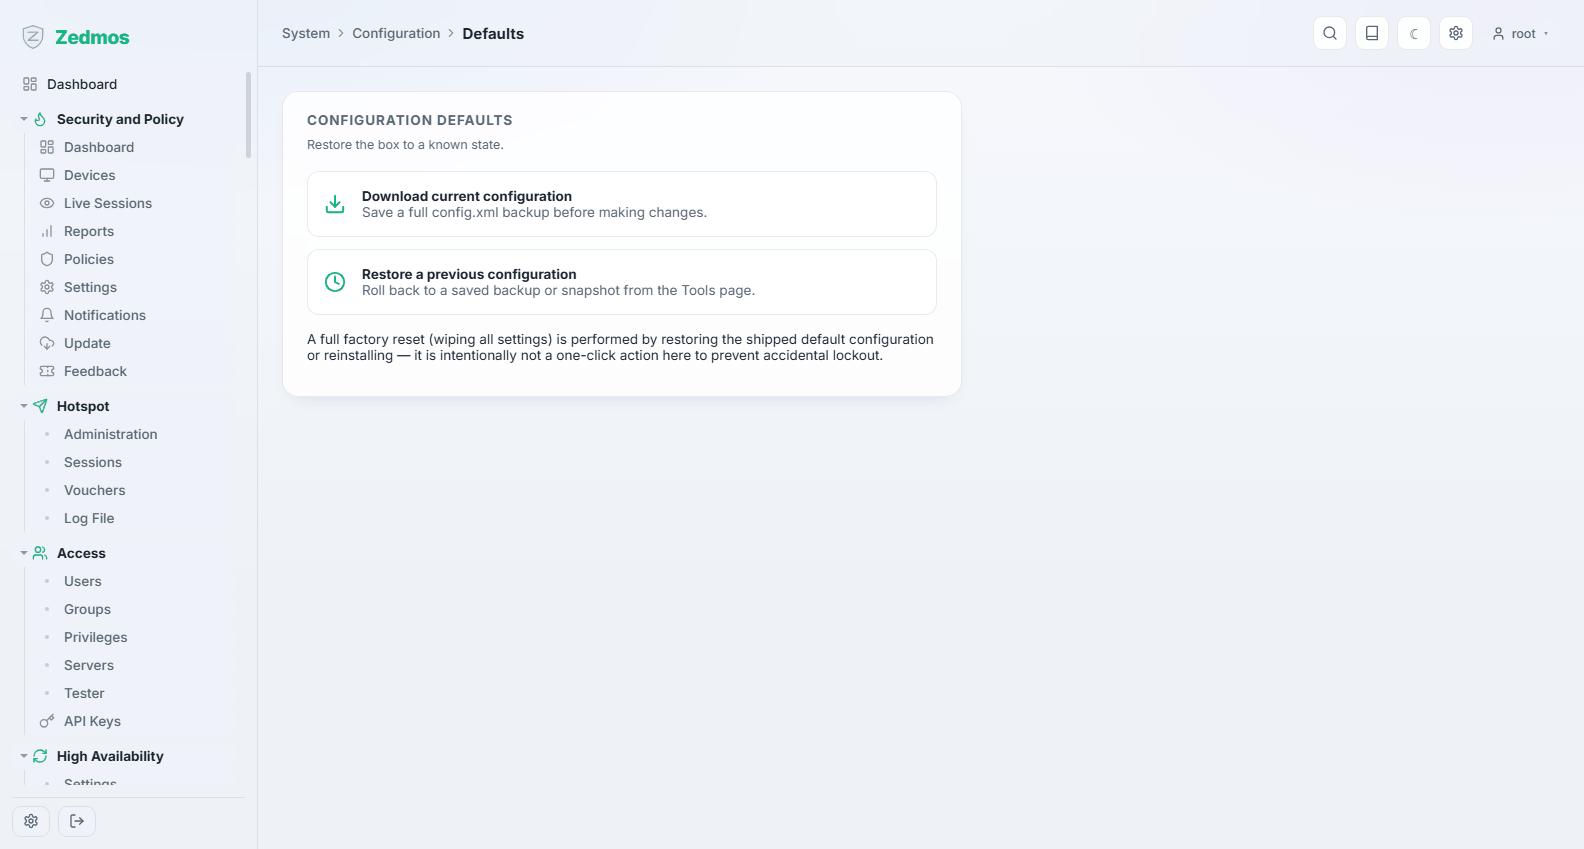
Les valeurs dont partent les nouveaux objets. Les ajuster, c'est faire correspondre les conventions du boîtier aux vôtres.
Snapshots — /snapshots
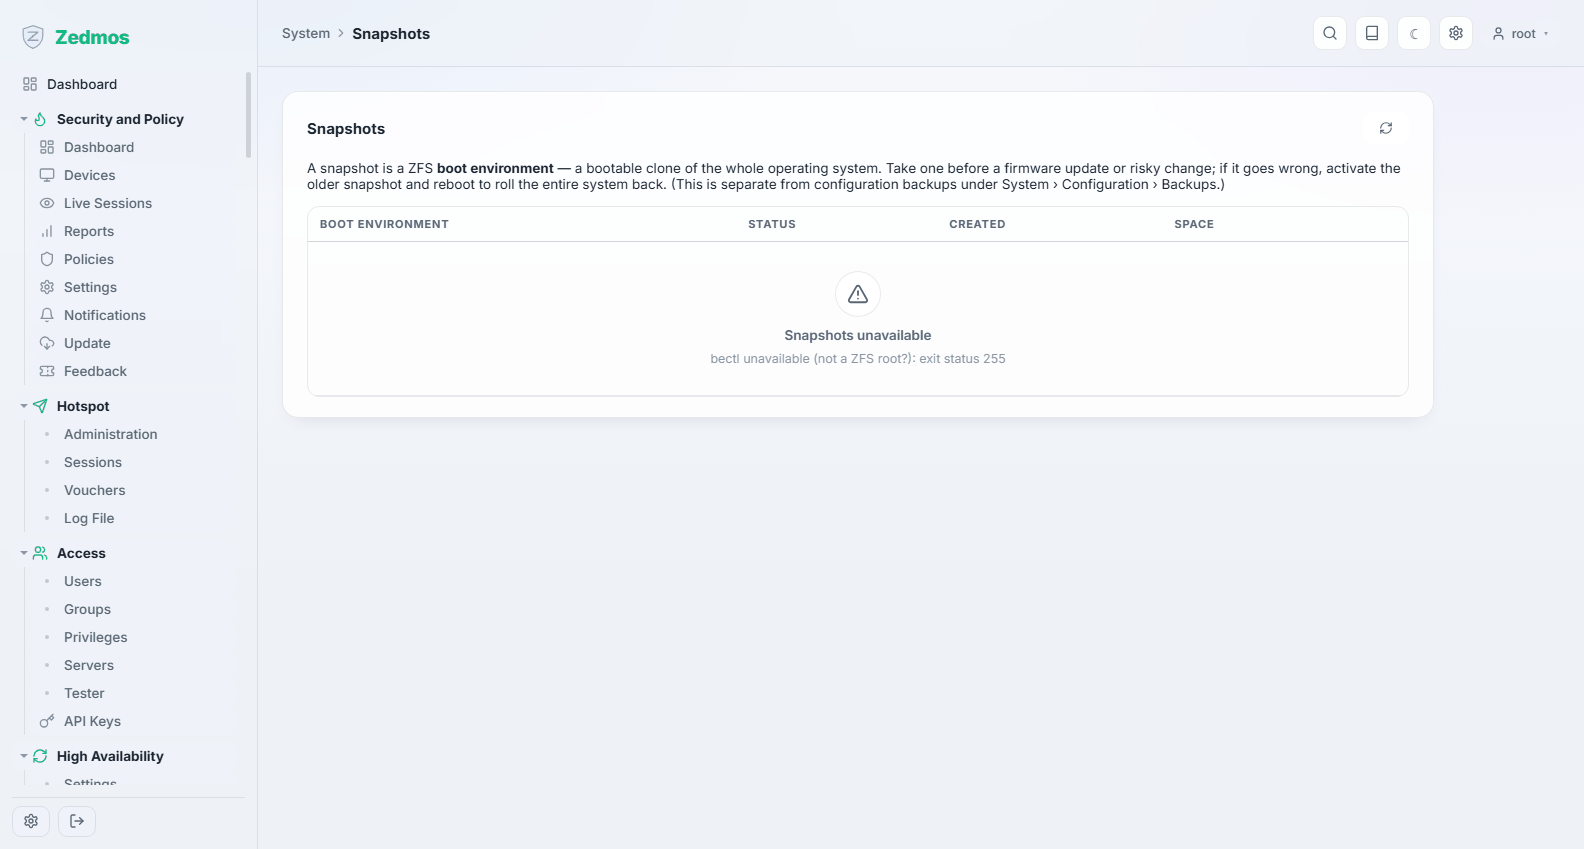
Les environnements de démarrage : un instantané du système d'exploitation tout entier dans lequel vous pouvez redémarrer. Différent d'une sauvegarde de configuration — celui-ci ramène en arrière le logiciel, pas les réglages.
Prenez-en un avant une mise à jour de micrologiciel sur une machine difficile à atteindre. Si la nouvelle version se conduit mal, vous redémarrez dans l'environnement précédent au lieu de réinstaller.
Log Files
| Page | Contient |
|---|---|
General — /log/core/system | Le journal du système : les services qui démarrent et s'arrêtent, et tout ce qui n'a pas de journal à soi. |
Audit — /log/core/audit | Qui s'est connecté, et qui a changé quoi. La page que vous gardez pour rendre des comptes. |
Backend — /log/core/backend | Le journal du démon d'administration — le premier endroit à regarder quand le panneau lui-même se conduit mal. |
Boot — /log/core/boot | Ce qui s'est passé au dernier démarrage, dans l'ordre. Un service qui n'a pas démarré le dit ici. |
Web GUI — /log/core/lighttpd | Les requêtes adressées au panneau. |
PPP — /log/core/ppp | Les sessions RTC et PPPoE — le journal pour un lien DSL qui refuse de monter. |
Wireless — /log/core/wireless | L'association et l'authentification sur la radio. |
Chaque page de journal accepte un filtre et se télécharge en texte.
Diagnostics
Activity — /diag/activity
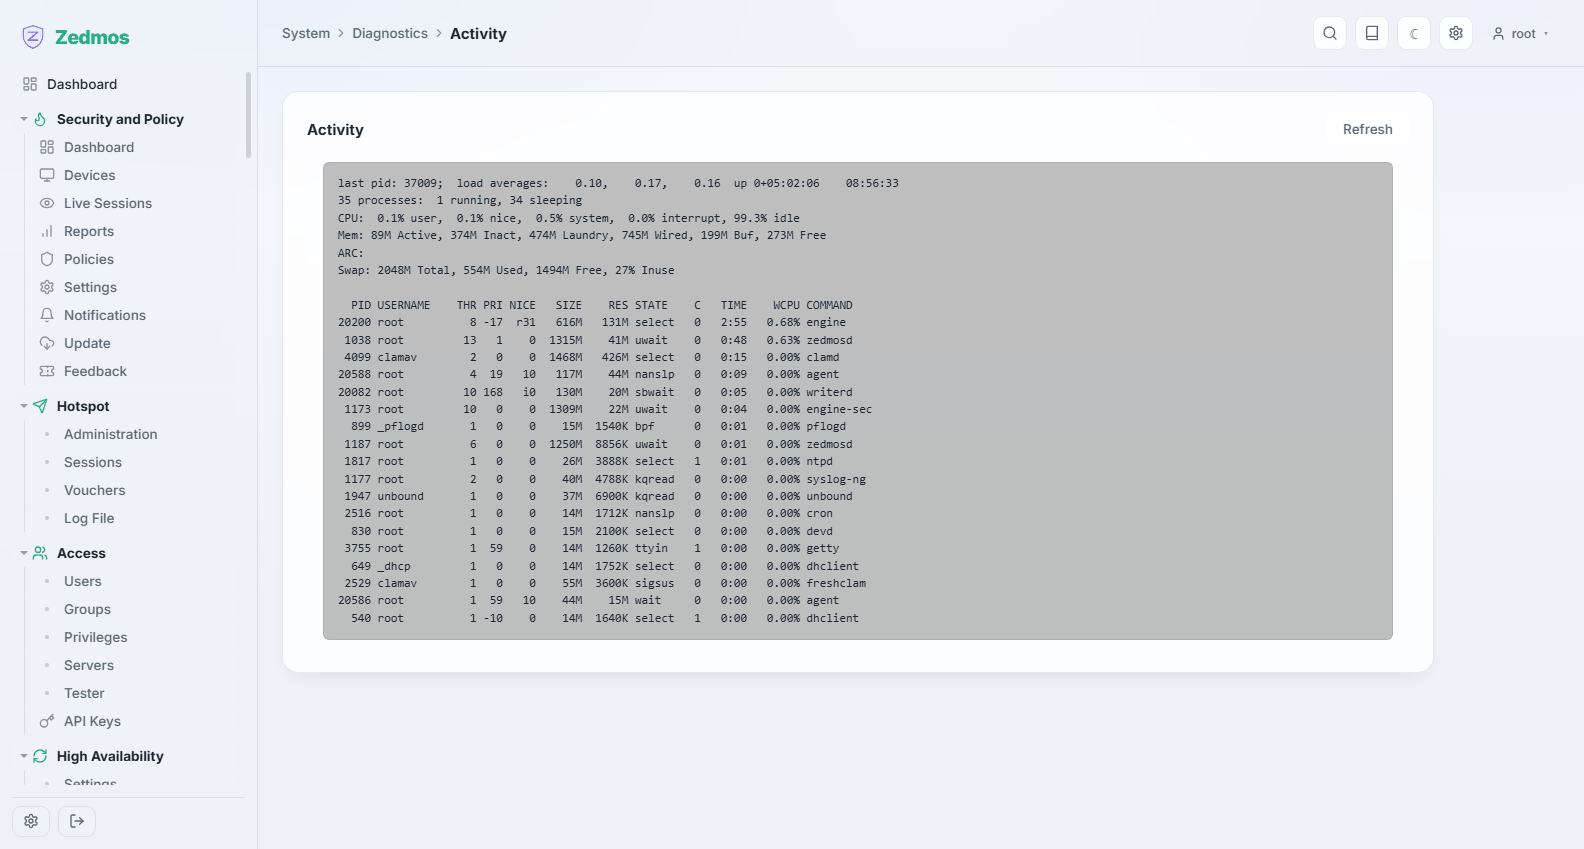
Ce que le boîtier fait en ce moment : les processus, leur CPU et leur mémoire. La page qui répond à « pourquoi cette machine est-elle occupée ? ».
Services — /services
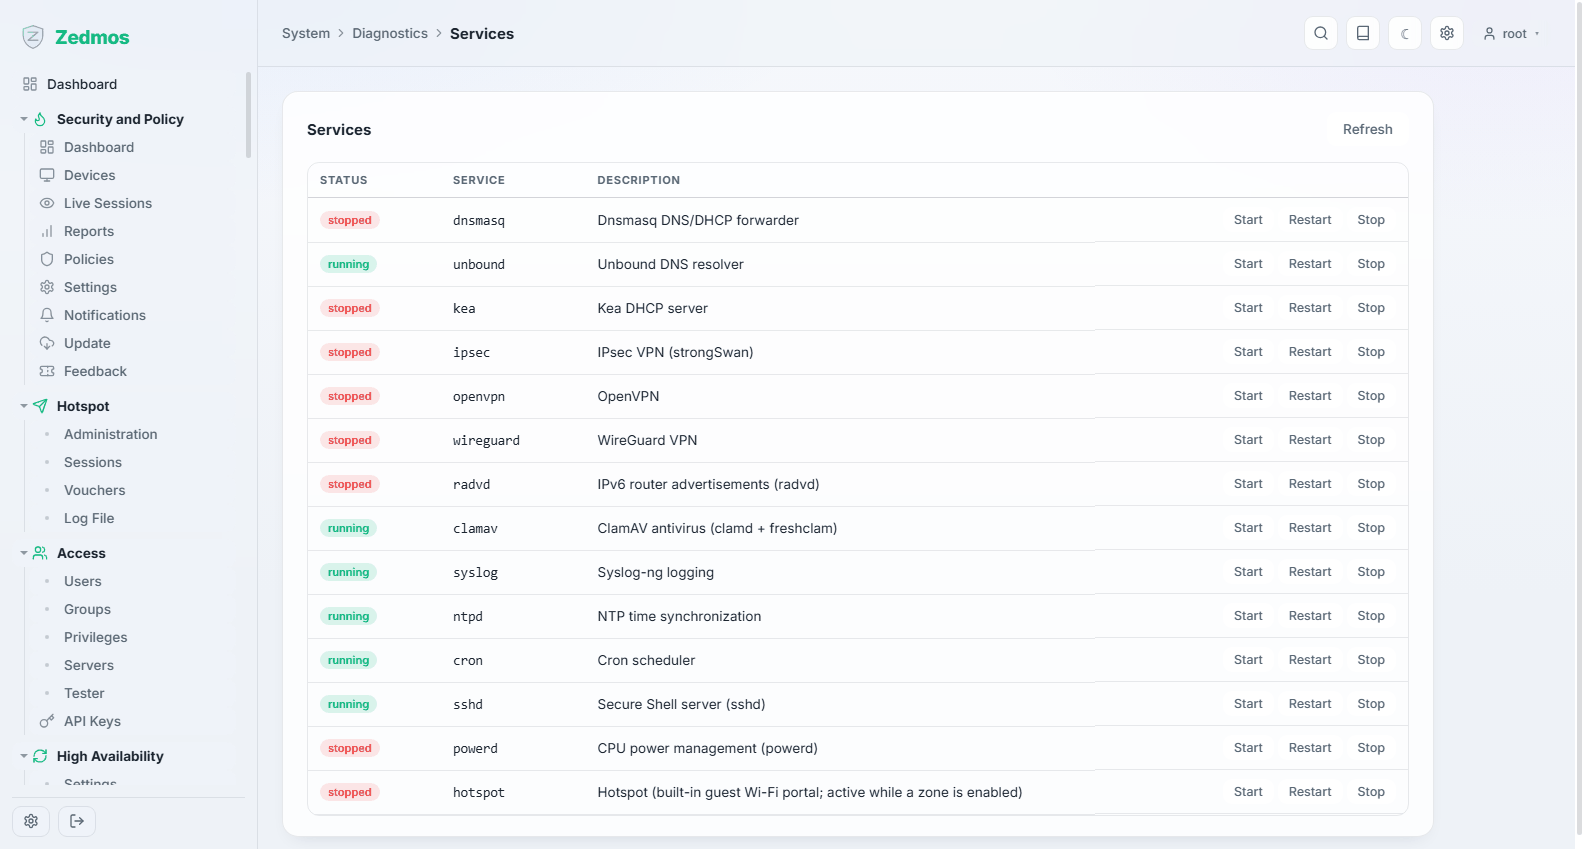
Chaque service avec son état, et démarrage, arrêt et redémarrage sur place. Redémarrer un service ici est la façon prise en charge de le faire — le boîtier garde la propriété du processus au lieu de perdre la trace d'un processus que vous auriez lancé à la main.
Statistics — /fwdiag/statistics
Les compteurs du pare-feu ; voir Pare-feu → Diagnostics.
Conformité
Settings — /m/compliance/compliance
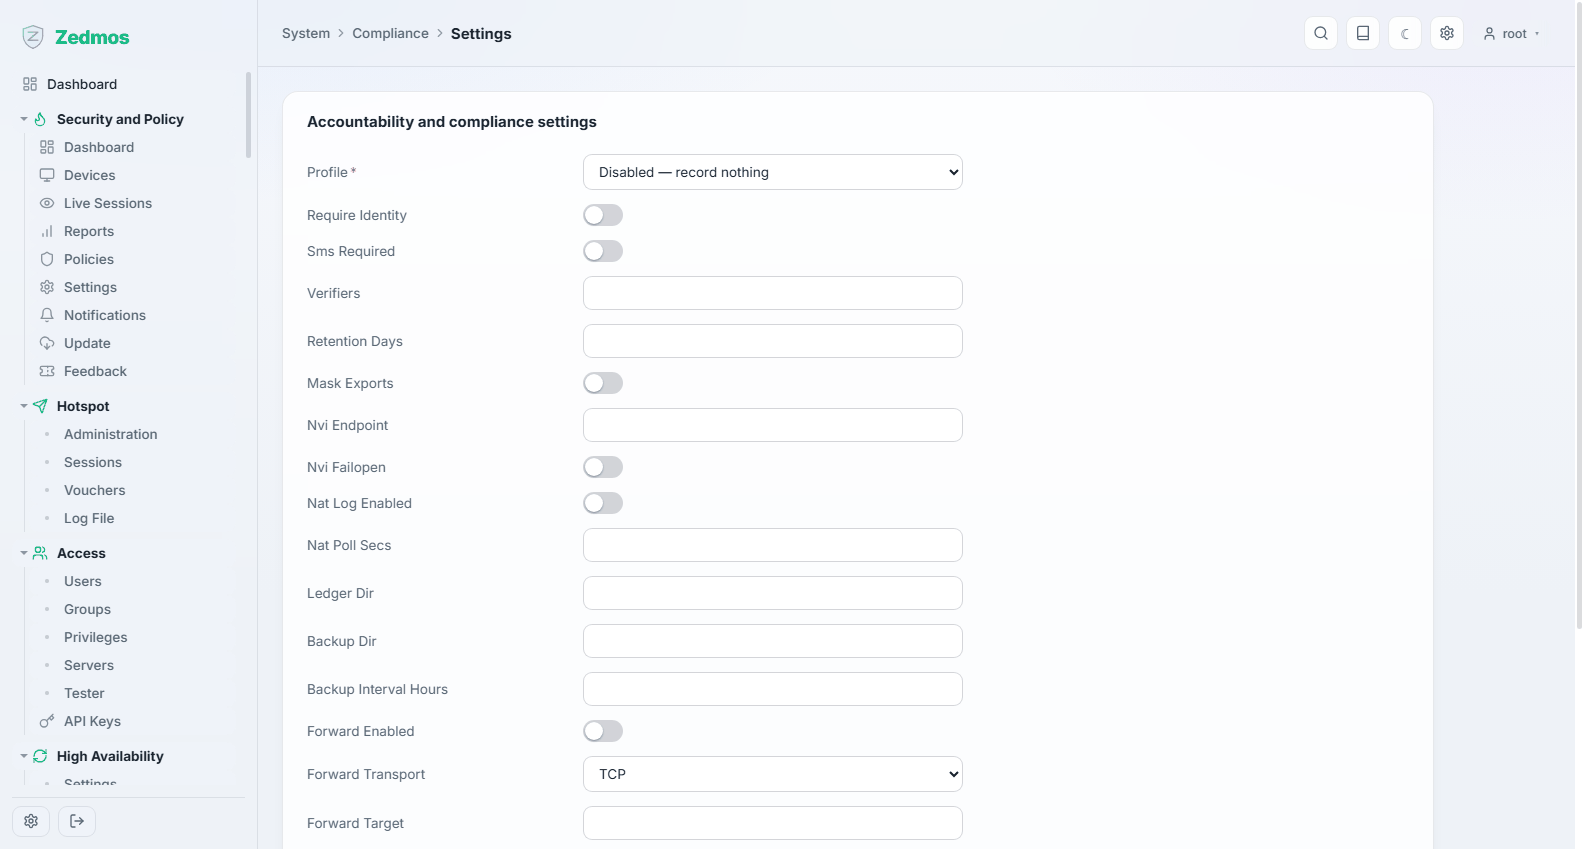
Un dispositif de conservation d'enregistrements pour les juridictions qui exigent d'un opérateur qu'il retienne certaines traces réseau. Il est éteint par défaut — le champ Profile part de Disabled — record nothing — et il n'enregistre rien tant que vous n'avez pas choisi un profil.
Ce qu'on peut lui demander de garder, une fois activé :
| Identity | Si un utilisateur du portail doit s'identifier, et si cette identité est confirmée par SMS ou par un vérificateur externe. |
| NAT records | Un journal des traductions d'adresses et de ports, pour qu'une adresse externe et un instant puissent être ramenés à un appareil interne. |
| Retention | Combien de jours les enregistrements sont gardés. |
| Ledger and backup | Où les enregistrements sont écrits, et à quelle fréquence ils sont copiés ailleurs. Les enregistrements sont chaînés par empreintes, de sorte qu'une altération ultérieure est détectable. |
| Forwarding | L'envoi des enregistrements vers un collecteur externe, par un transport de votre choix. |
| Mask exports | Si les enregistrements exportés ont leurs champs identifiants masqués. |
Cette fonction ne rend rien conforme. Elle enregistre ce qu'un opérateur peut être tenu d'enregistrer ; savoir si votre configuration satisfait telle loi est une question pour votre propre conseil juridique, pas pour ce manuel ni pour le produit. Décidez avec un juriste ce qui doit être gardé, combien de temps, et qui peut le lire — puis configurez cela ici.
Records — /log/core/compliance
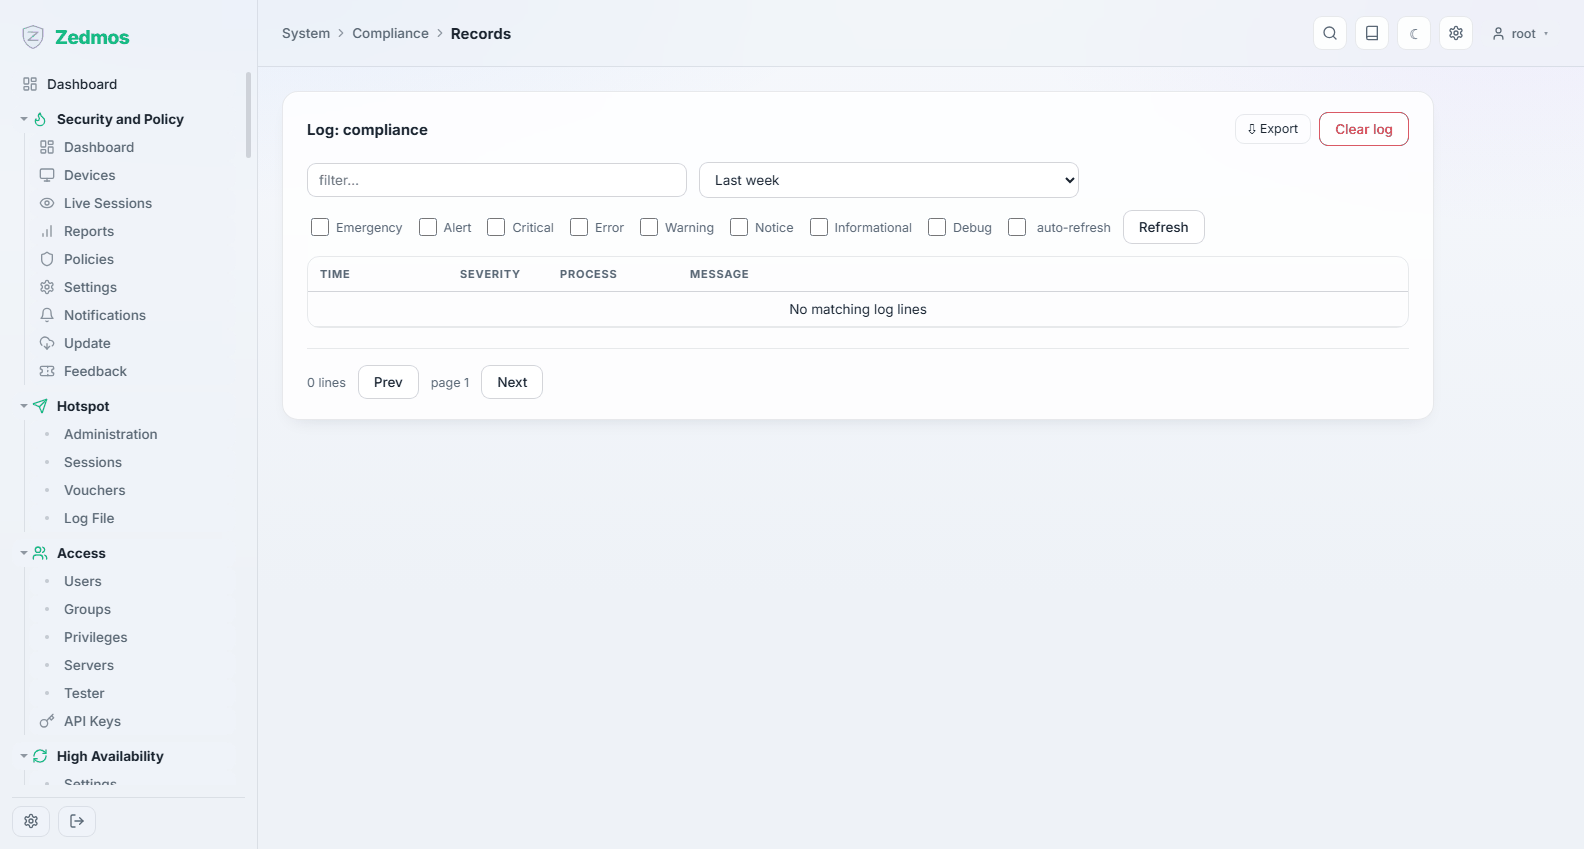
Les enregistrements eux-mêmes, avec recherche, et leur état de vérification.
License — /license
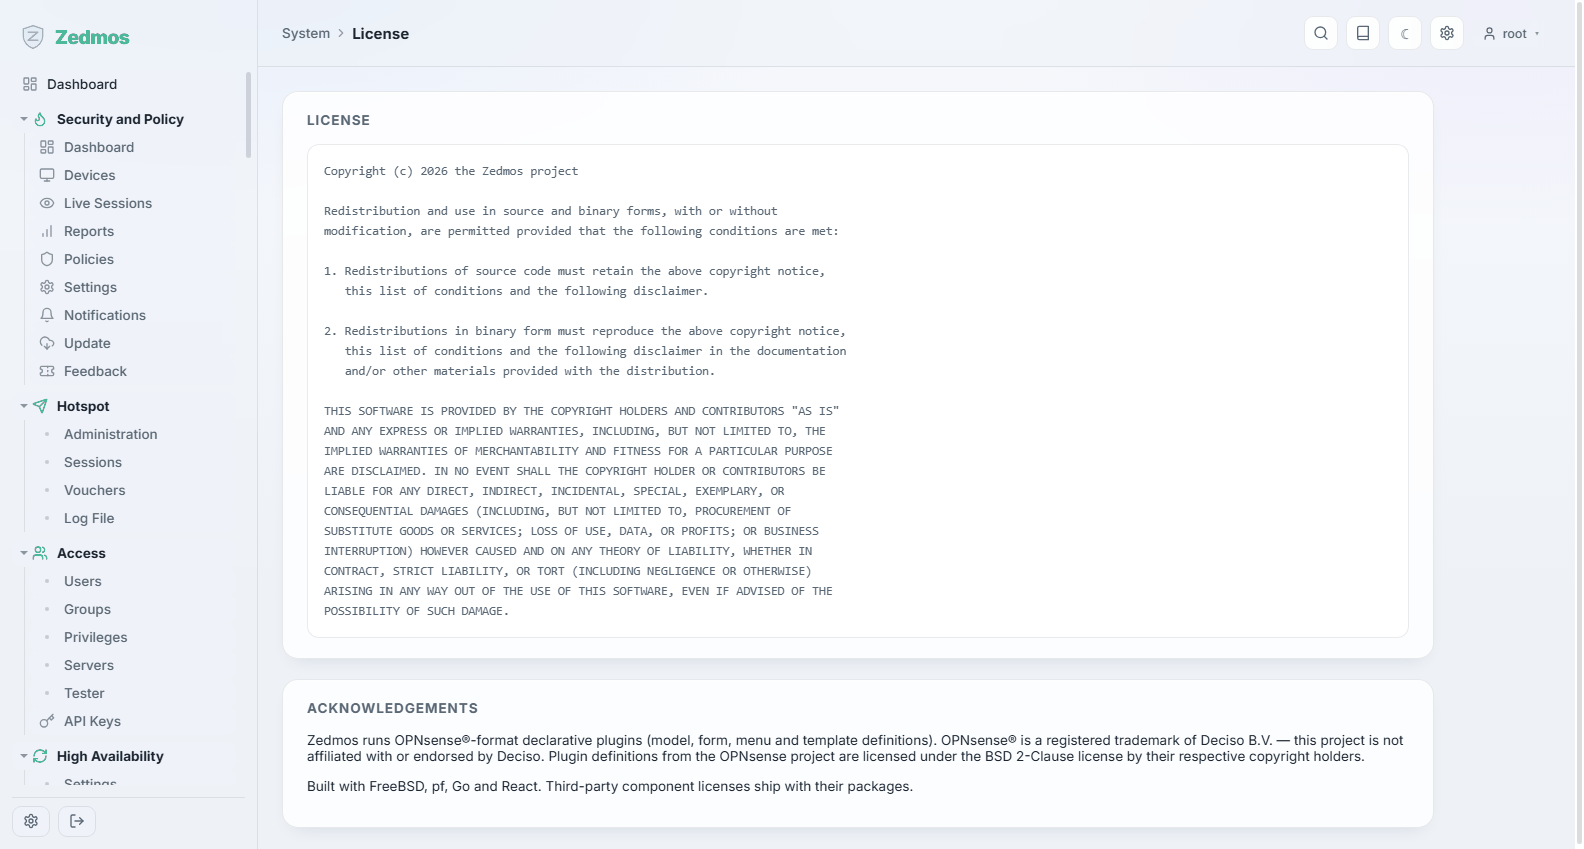
La licence sous laquelle tourne ce boîtier et ce à quoi elle lui donne droit.
Password — /password
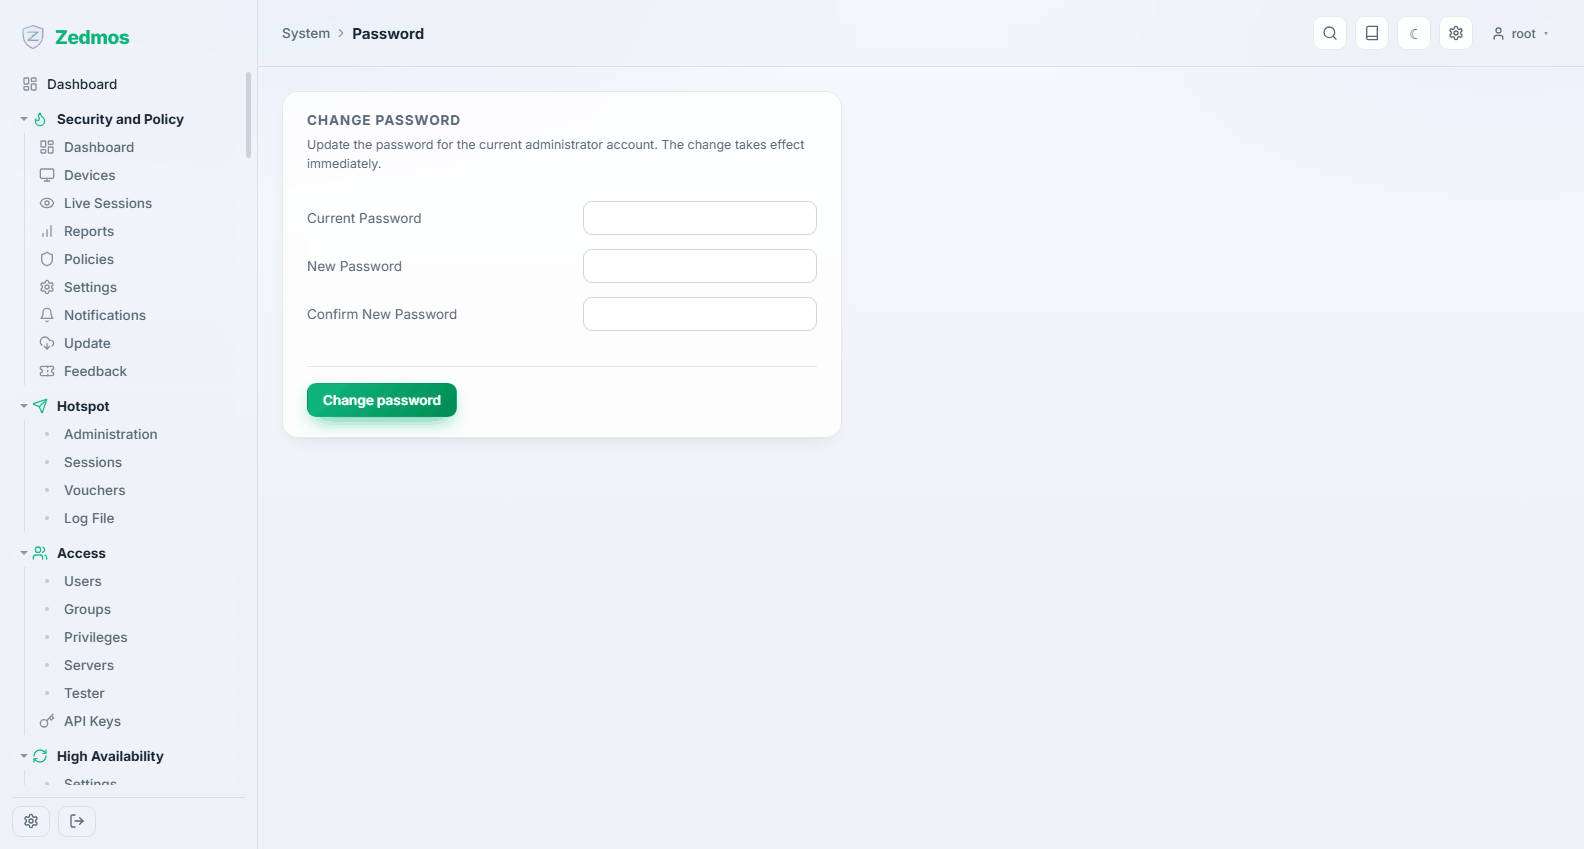
Change le mot de passe du compte sous lequel vous êtes connecté. Également accessible depuis le menu de compte dans la barre d'outils.