5.8 Access
Wer sich anmelden darf, was er tun darf, und wo seine Zugangsdaten geprüft werden.
Users — /m/auth/user
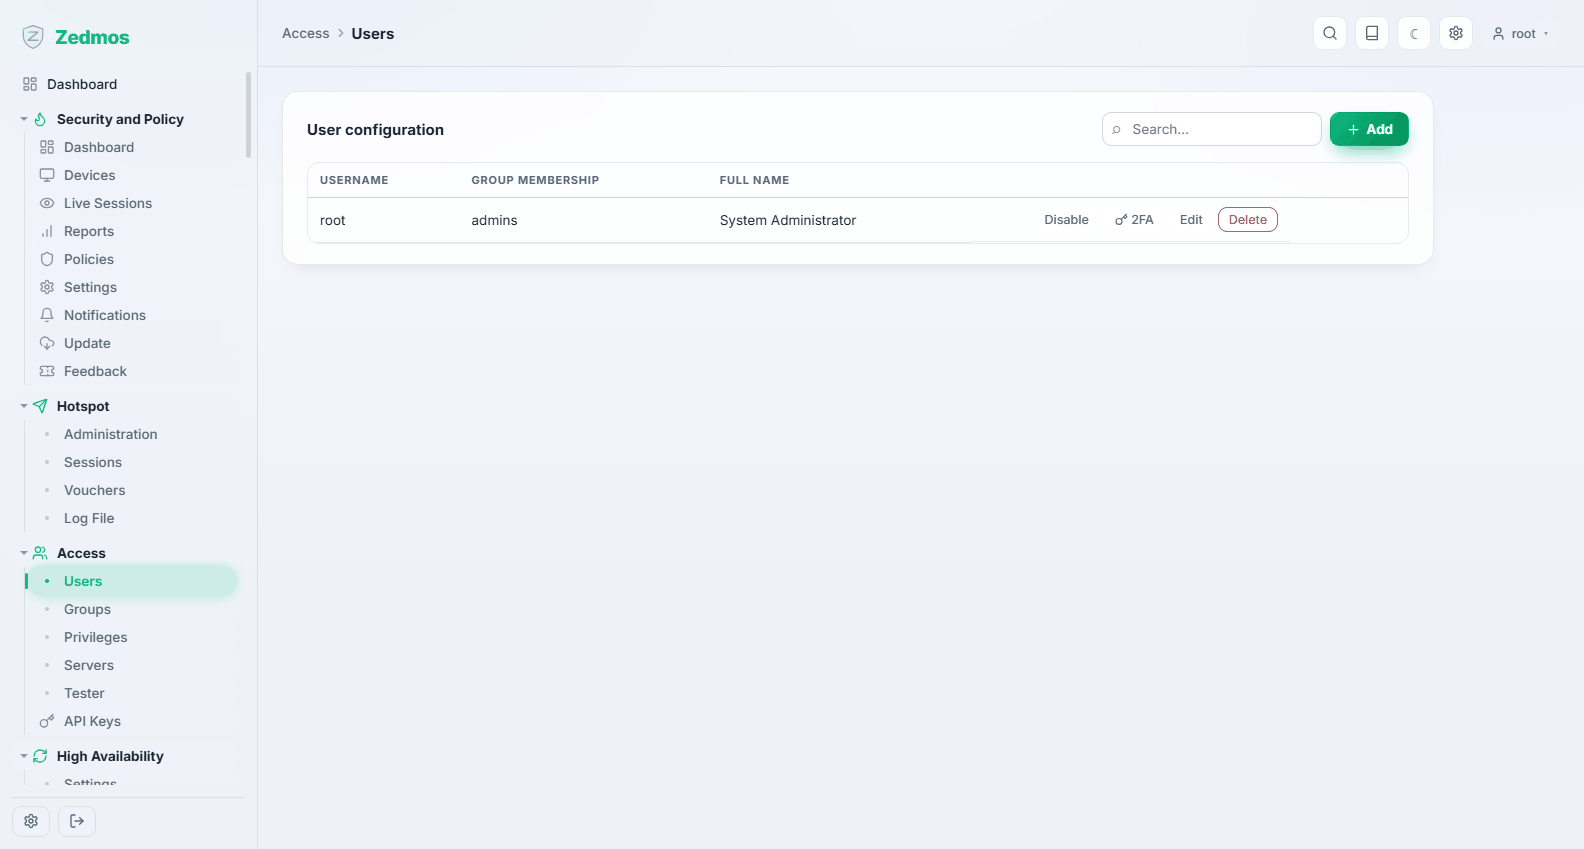
Lokale Konten. root gibt es von Anfang an und lässt sich nicht entfernen; alles andere legen Sie an.
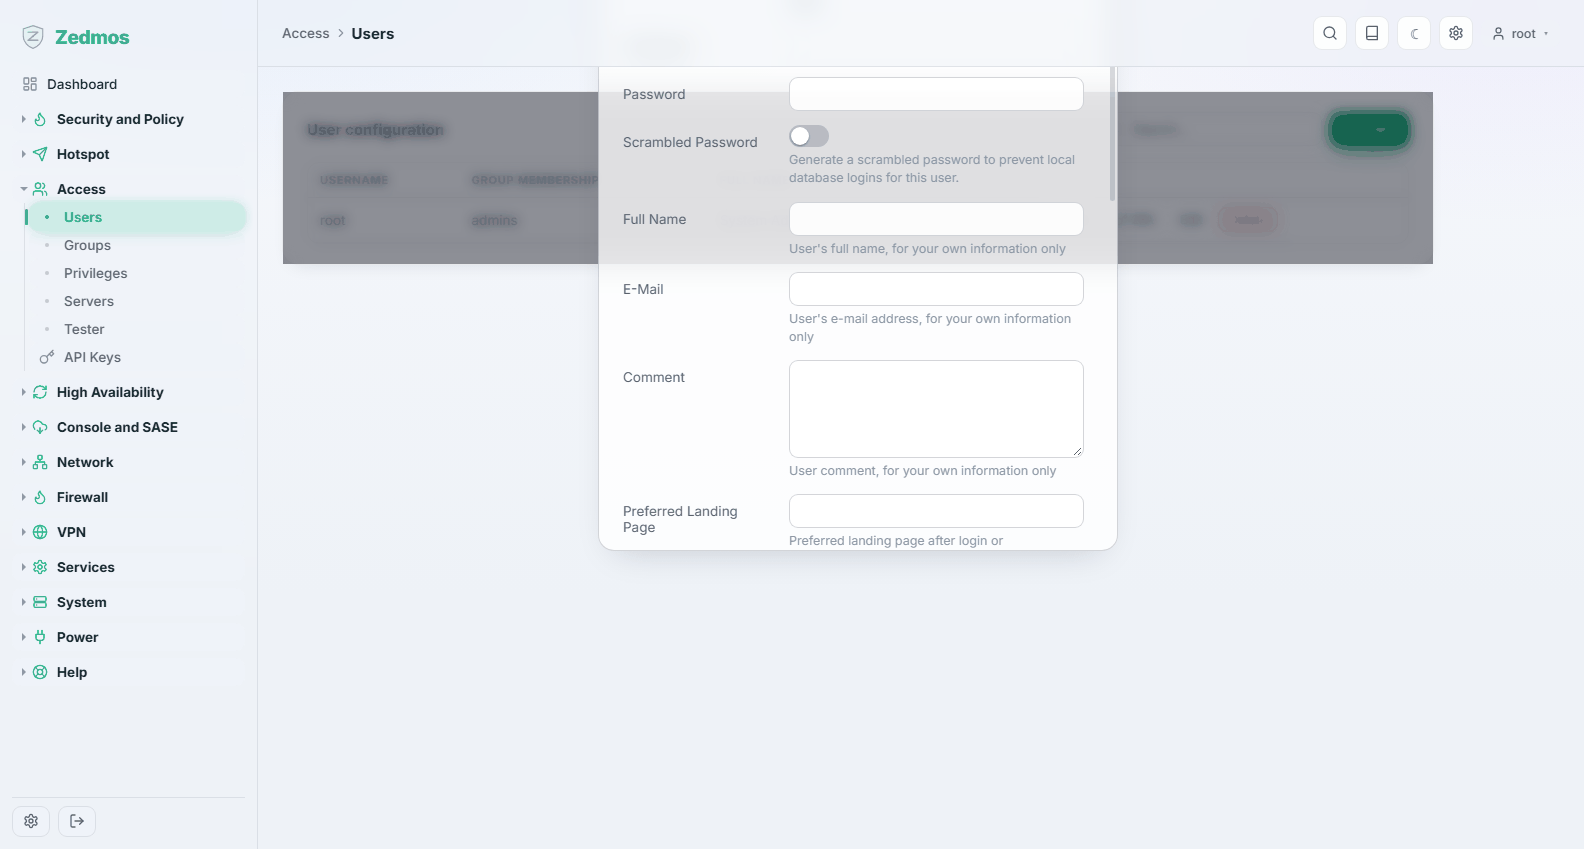
Je Konto: Anmeldename und vollständiger Name, das Passwort, die Gruppenzugehörigkeit, ein optionales Ablaufdatum und die eigenen Rechte des Kontos. Ein Konto kann außerdem einen öffentlichen SSH-Schlüssel und ein Einmalpasswort-Geheimnis tragen, wo das eingeschaltet ist.
Geben Sie Menschen eigene Konten. Gemeinsame Anmeldungen machen das Prüfprotokoll wertlos: System → Log Files → Audit hält fest, wer was geändert hat, und „root“ ist kein Wer. Legen Sie ein Konto je Administrator an und behalten Sie
rootfür die Wiederherstellung.
Groups — /m/auth/group
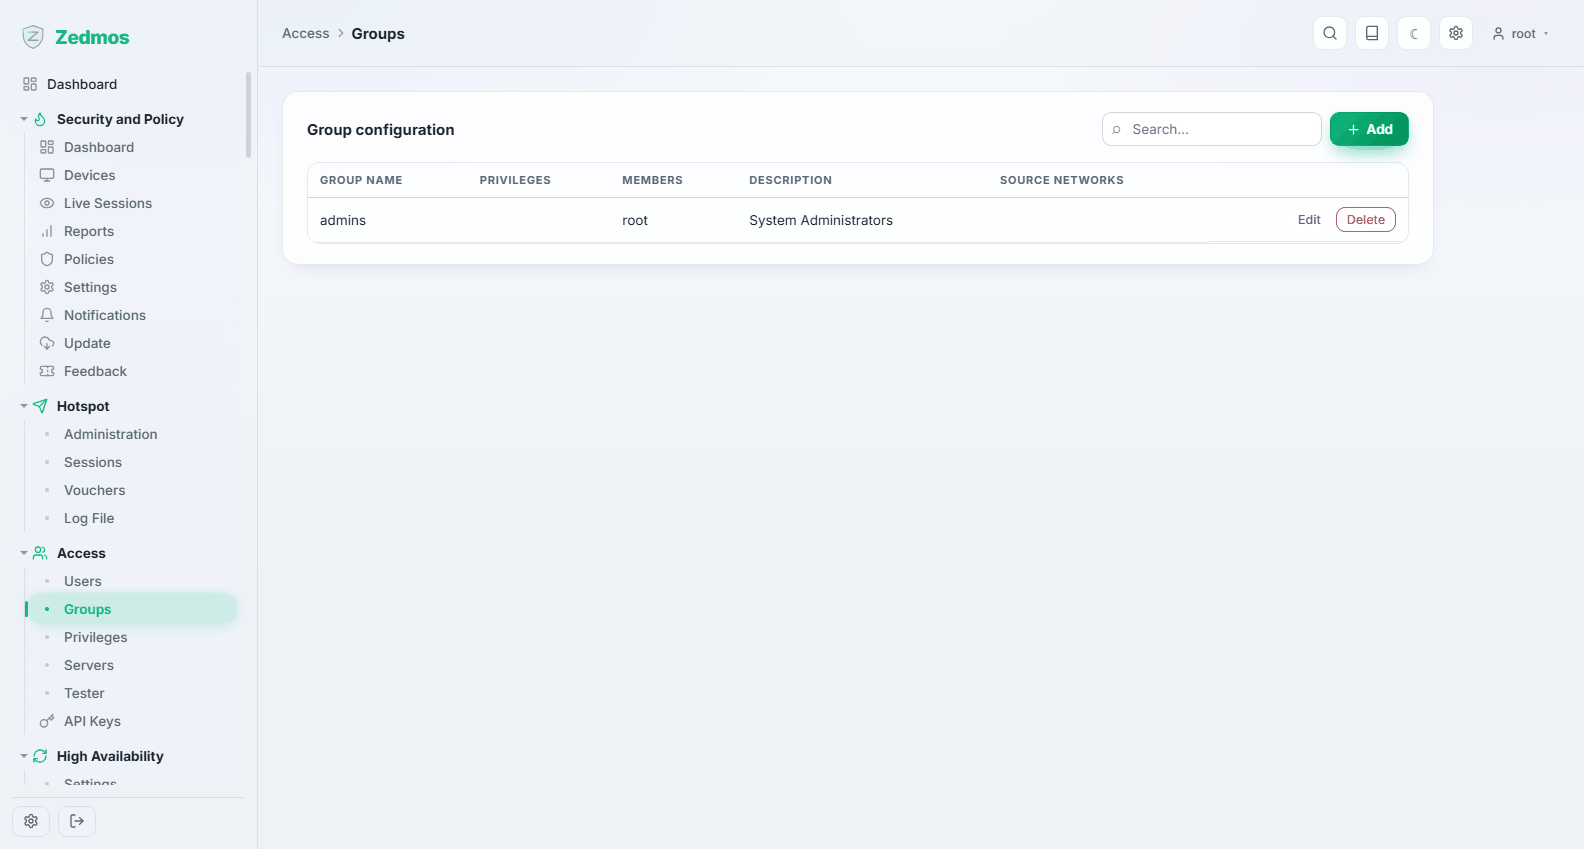
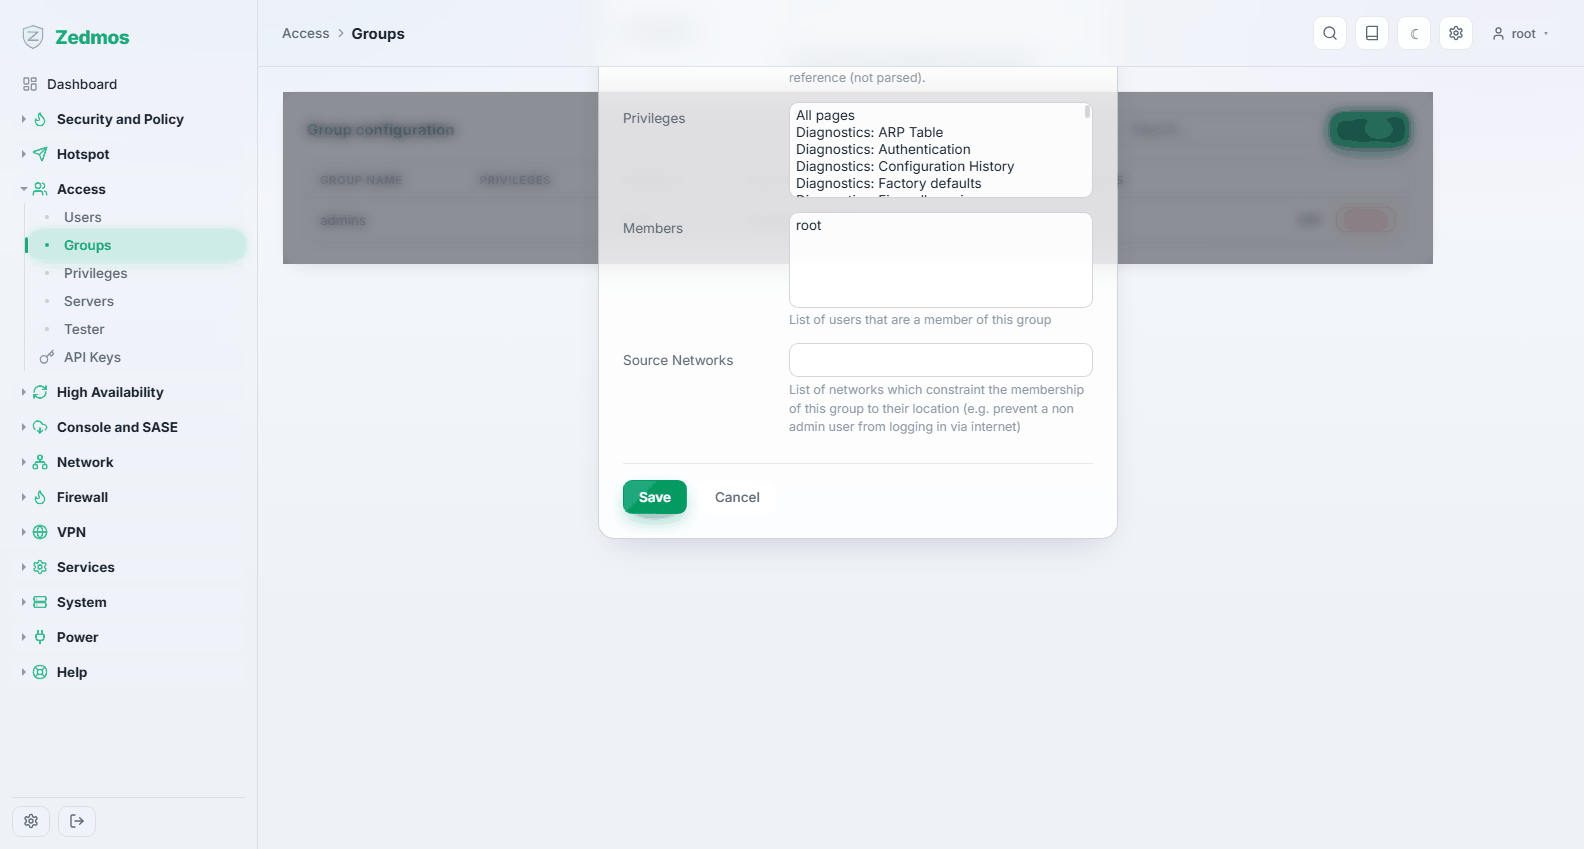
Gruppen halten Rechte, und Benutzer erben sie. Auf einer Appliance mit mehr als zwei Administratoren ist das der einzige vernünftige Weg: definieren Sie Netzbetrieb, Revision, Support, und verschieben Sie Personen zwischen Gruppen.
Privileges — /privileges
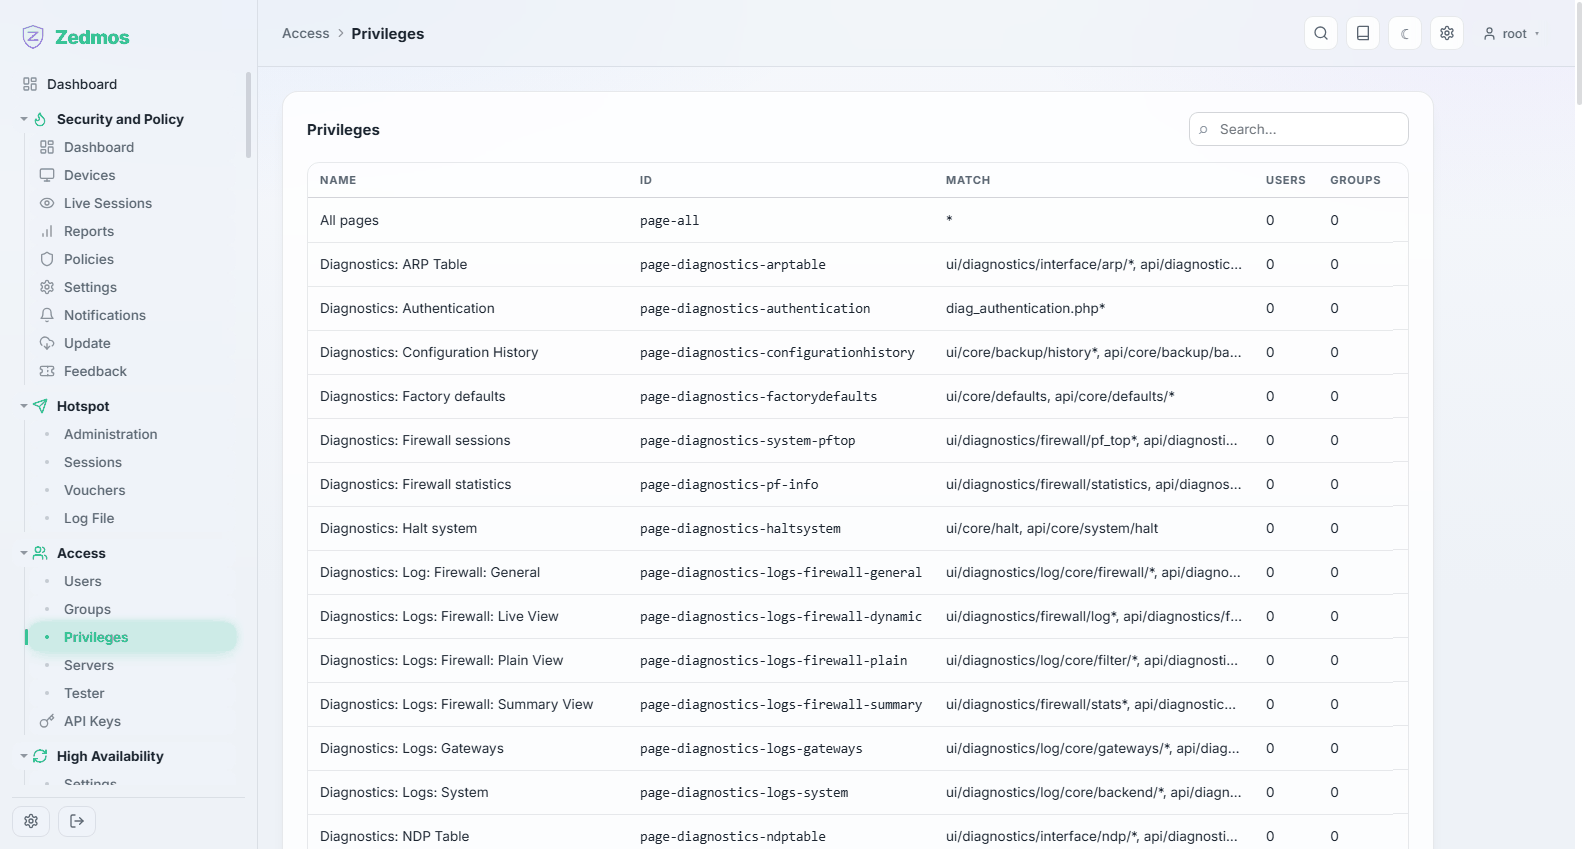
Die Gegenrichtung: zu jedem Recht, welche Benutzer und Gruppen es haben. Das ist die Seite für die Frage „wer darf Firewall-Regeln ändern?“ — ausgehend von der Frage statt von einer Person.
Ein Nur-Lese-Konto entsteht so: geben Sie ihm die Rechte, die ansehen, und keines, das schreibt. Die Oberfläche weist solche Konten im Konto-Menü als read-only aus, damit sich niemand wundert, warum Save fehlt.
Servers — /m/auth/authserver
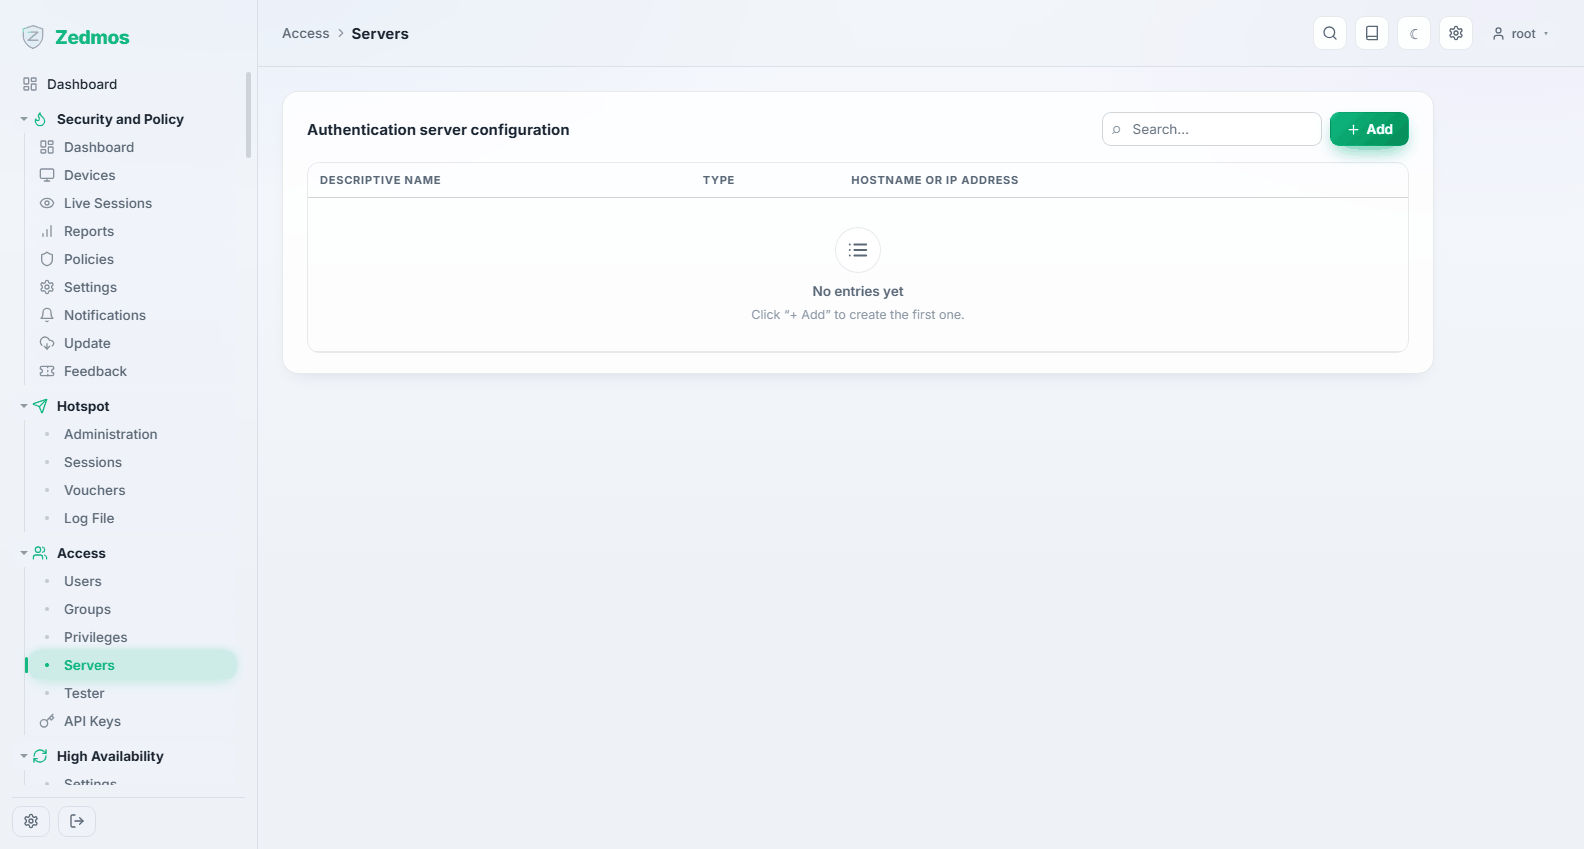
Externe Verzeichnisse, gegen die die Appliance Zugangsdaten prüfen kann: LDAP oder Active Directory, und RADIUS. Ist ein Server eingerichtet, kann ein Benutzer dort statt gegen ein lokales Passwort geprüft werden — auch Portal-Gäste und VPN-Benutzer.
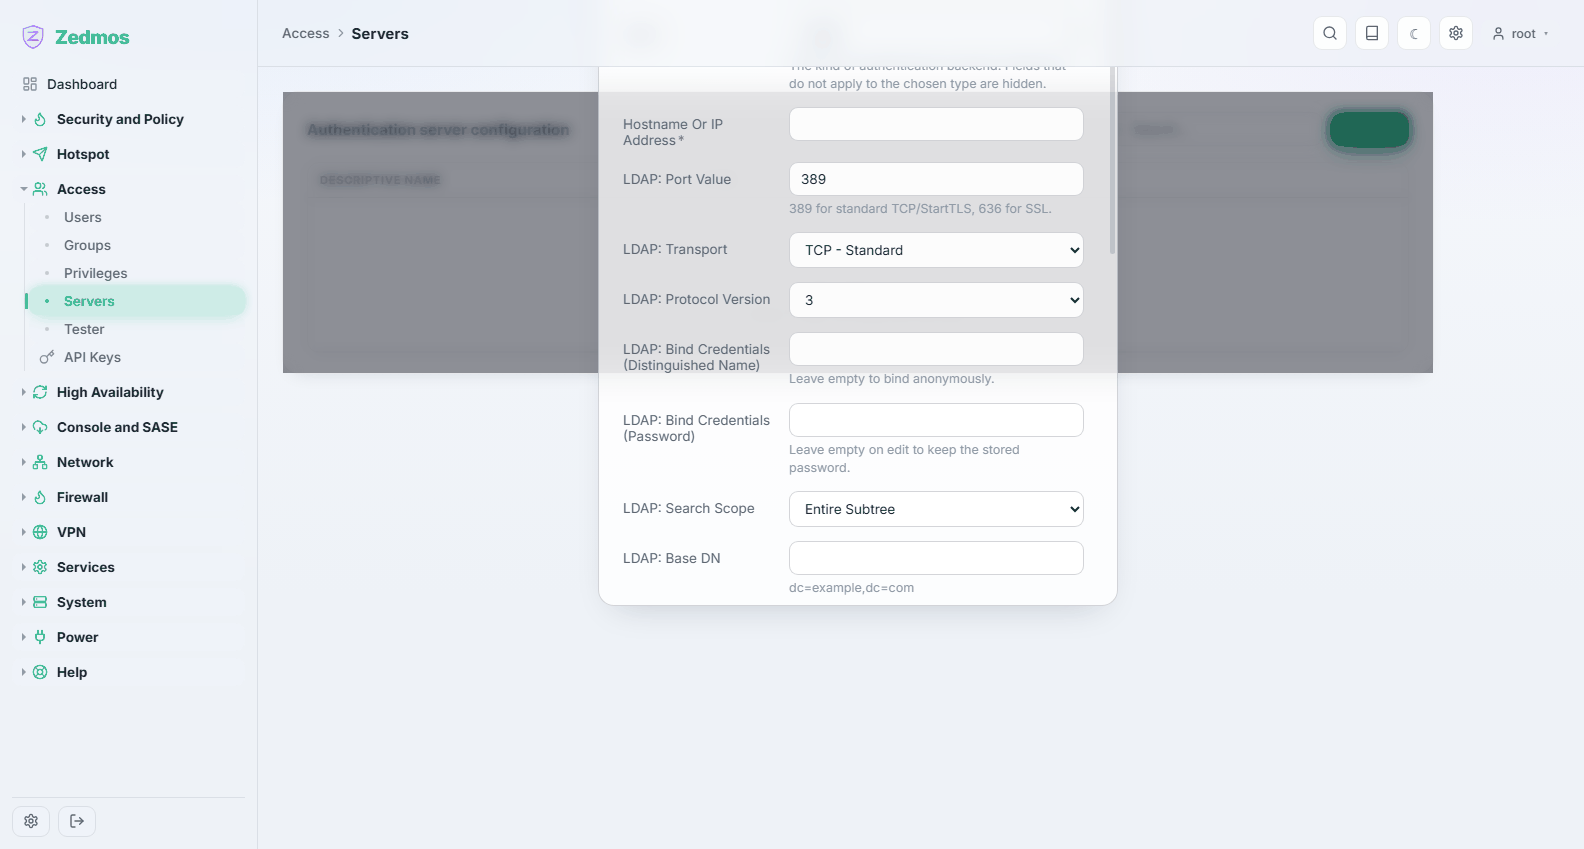
Für LDAP brauchen Sie Adresse, Basis-DN, die Bind-Zugangsdaten und das Attribut, das den Benutzernamen trägt; für RADIUS Adresse, Port und das gemeinsame Geheimnis. Beides sollte geprüft werden, bevor etwas davon abhängt — das ist die nächste Seite.
Tester — /auth-tester
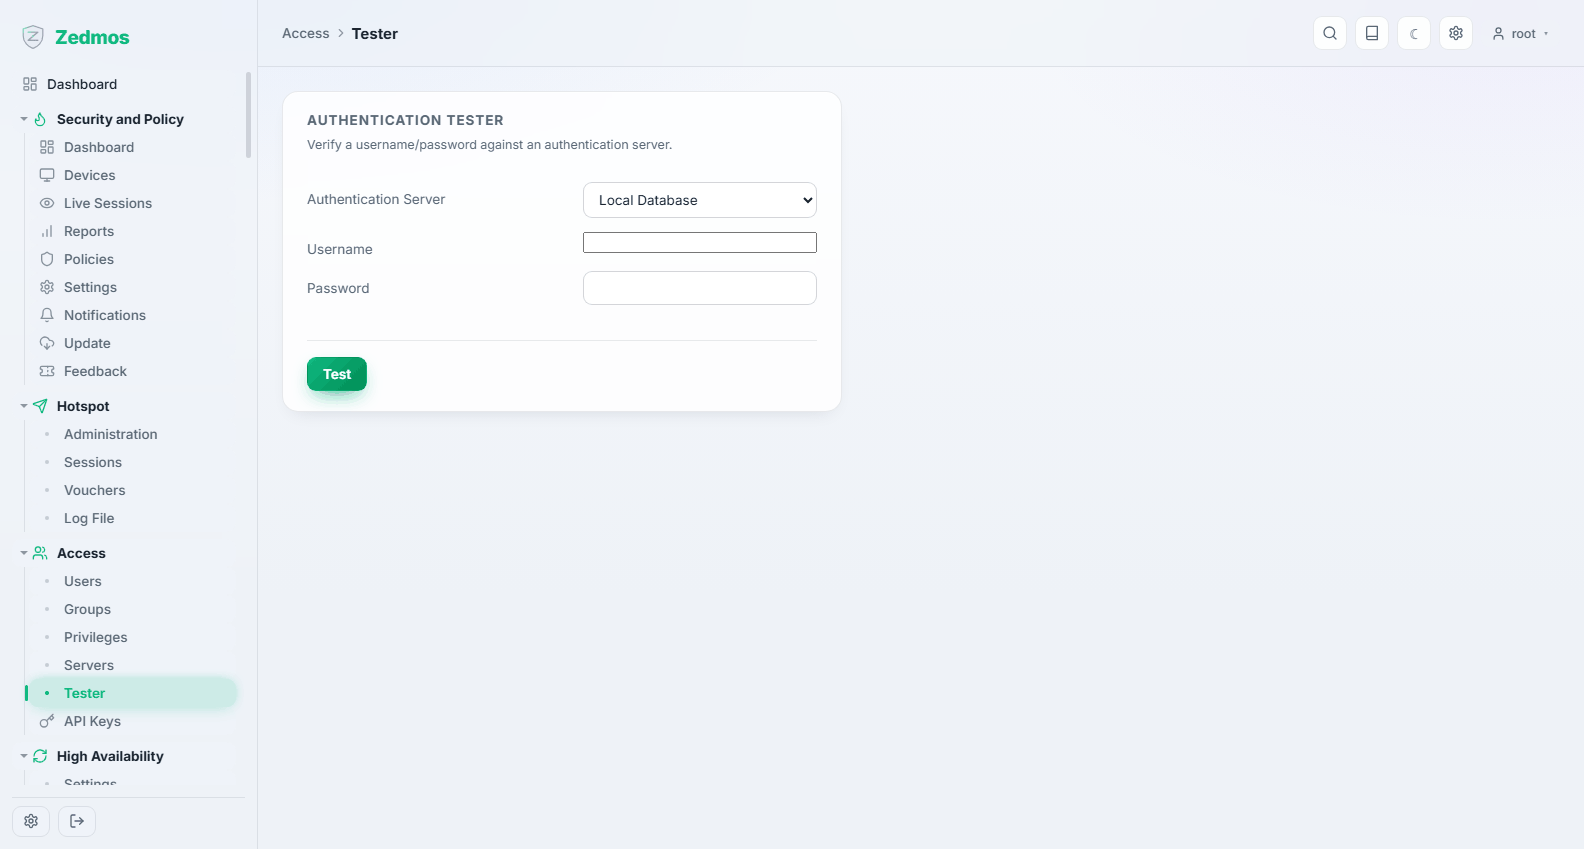
Probiert Benutzername und Passwort gegen einen gewählten Authentifizierungsserver und berichtet genau, was geschah, einschließlich der zurückgelieferten Gruppen. Nutzen Sie ihn, bevor Sie Portal oder VPN auf ein neues Verzeichnis zeigen lassen: ein Fehlschlag hier ist weit leichter zu lesen als eine fehlgeschlagene Anmeldung anderswo.
API Keys — /apikeys
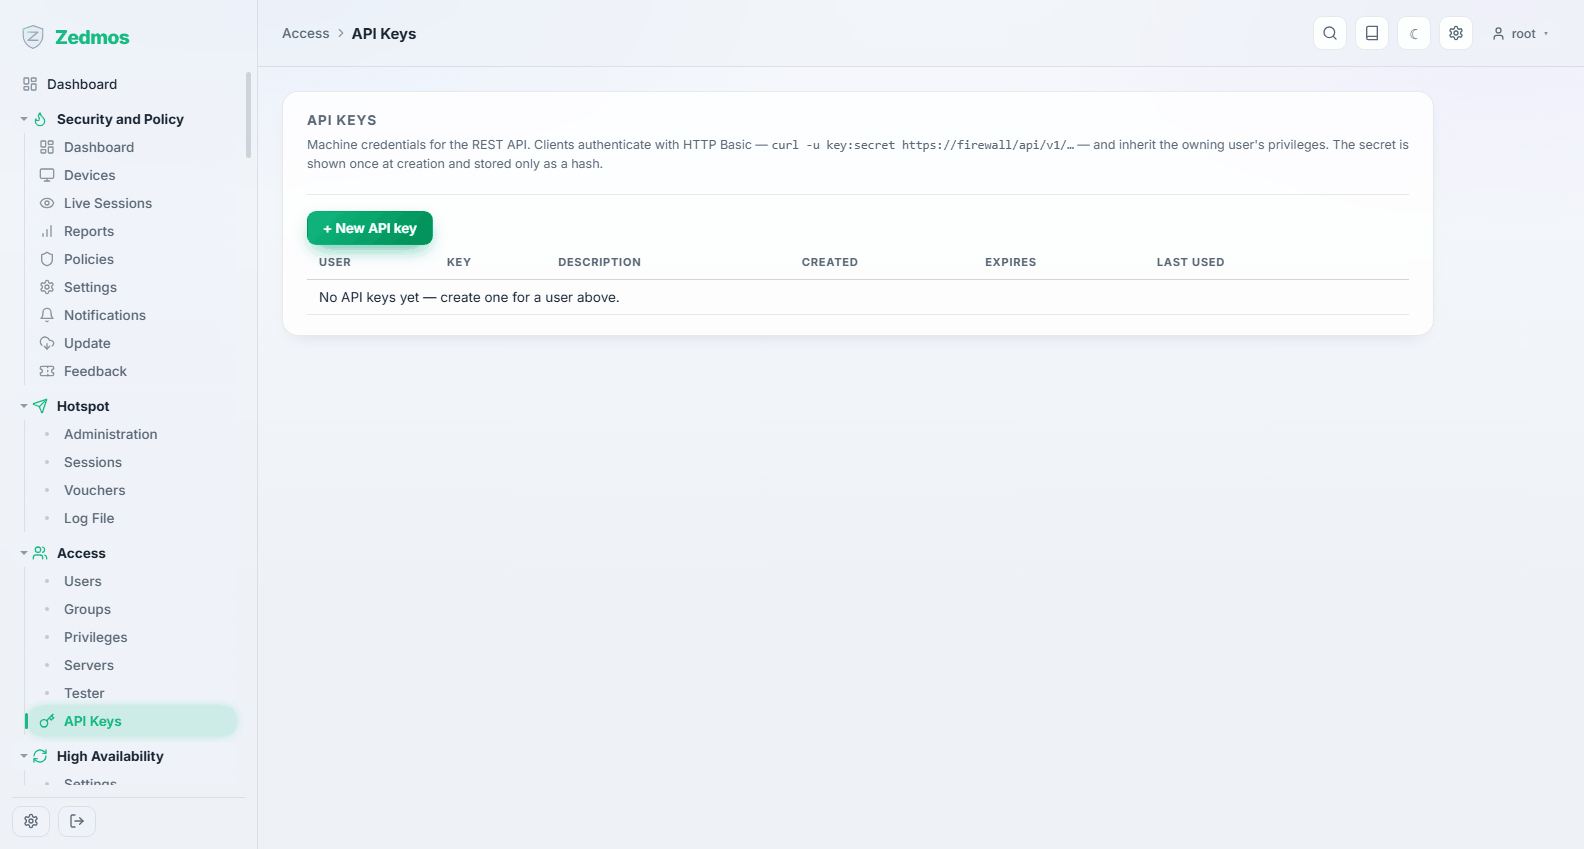
Maschinen-Zugangsdaten. Ein Schlüssel gehört zu einem Benutzer und erbt dessen Rechte; ein Schlüssel für ein Überwachungssystem gehört deshalb zu einem Nur-Lese-Konto, nicht zu root.
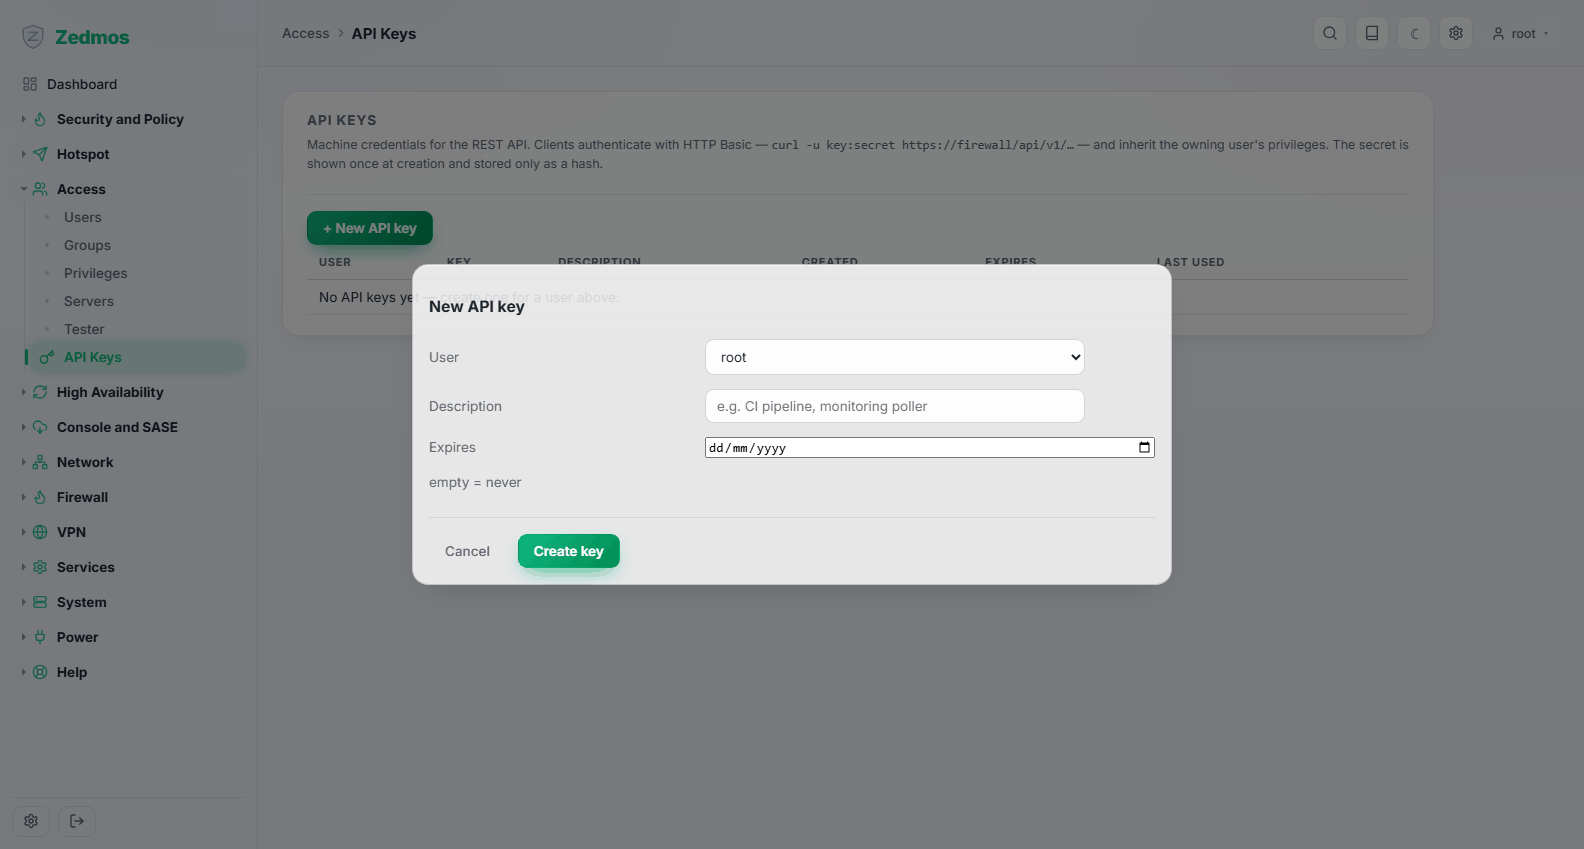
Das Geheimnis wird einmal gezeigt, beim Anlegen — die Appliance speichert nur einen Hash und kann es nicht erneut zeigen. Die Liste hält fest, wann jeder Schlüssel zuletzt benutzt wurde; so finden Sie Schlüssel, die niemand mehr braucht, und entfernen sie.
Schlüssel können ein Ablaufdatum bekommen. Ein Schlüssel ohne Ablauf überlebt den Grund, aus dem er angelegt wurde; einer mit Ablauf erzwingt das Gespräch darüber.