5.5 VPN
Drei VPN-Techniken, alle gleichwertig unterstützt. Welche Sie nehmen:
| Wofür | Warum | |
|---|---|---|
| WireGuard | Neue Standortverbindungen und Heimarbeitsplätze | Am einfachsten zu konfigurieren, am schnellsten, kleinste Angriffsfläche. Schlüssel statt Zertifikate. |
| IPsec | Verbindungen zu Geräten, die Ihnen nicht gehören | Der Interoperabilitätsstandard — ein Cisco-, Fortinet- oder Cloud-VPN-Gateway spricht ihn. |
| OpenVPN | Heimarbeitsplätze in widrigen Netzen und bestehende Installationen | Läuft über TCP/443, wenn alles andere blockiert ist; ausgereifter Client auf jeder Plattform. |
Was Sie auch wählen: jedes VPN braucht über seine eigene Konfiguration hinaus zwei Dinge — eine Firewall-Regel, die den Tunnel auf dem WAN zulässt, und Regeln auf der Tunnel-Schnittstelle, die bestimmen, was die Gegenseite erreichen darf.
WireGuard
Instances — /m/wireguard/server#instances
Eine Instanz ist ein Tunnelendpunkt auf dieser Appliance: ein eigenes Schlüsselpaar, ein Port, auf dem sie lauscht, und die Adressen, die sie im Tunnel verwendet.
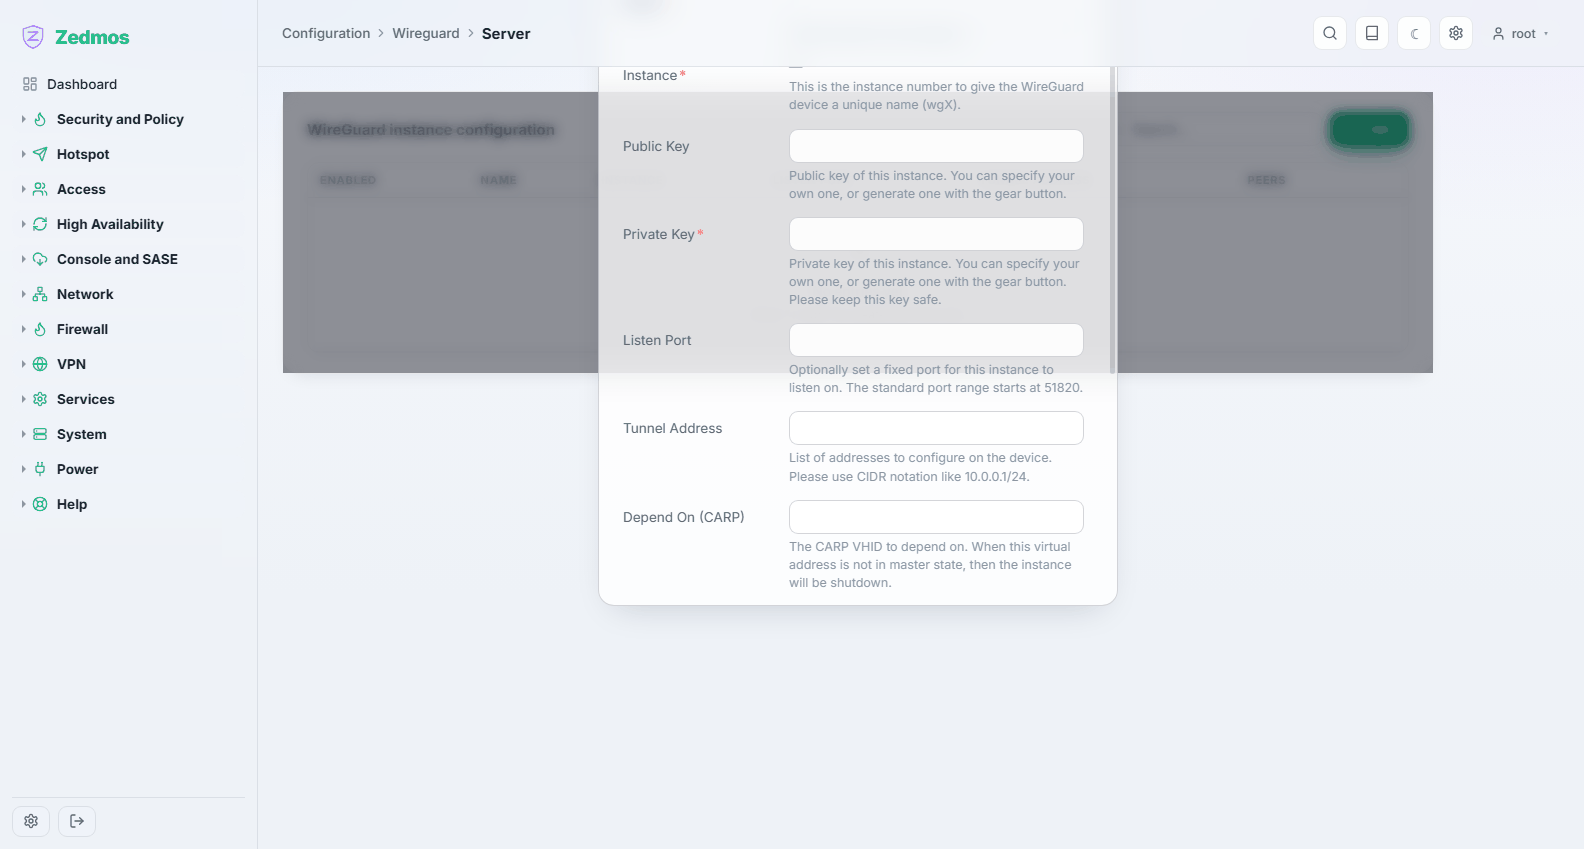
Der hier erzeugte öffentliche Schlüssel ist das, was Sie der Gegenseite geben. Der private Schlüssel bleibt, wo er ist — er muss die Appliance nie verlassen.
Peers — /m/wireguard/client#peers
Die Gegenstellen. Jeder Peer trägt seinen öffentlichen Schlüssel, die Allowed IPs — was zugleich Routing-Aussage und Zugangskontrolle ist, also genau die Netze auflisten muss, die dieser Peer benutzen darf — und, für einen Peer, zu dem Sie verbinden, dessen Endpunktadresse und Port.
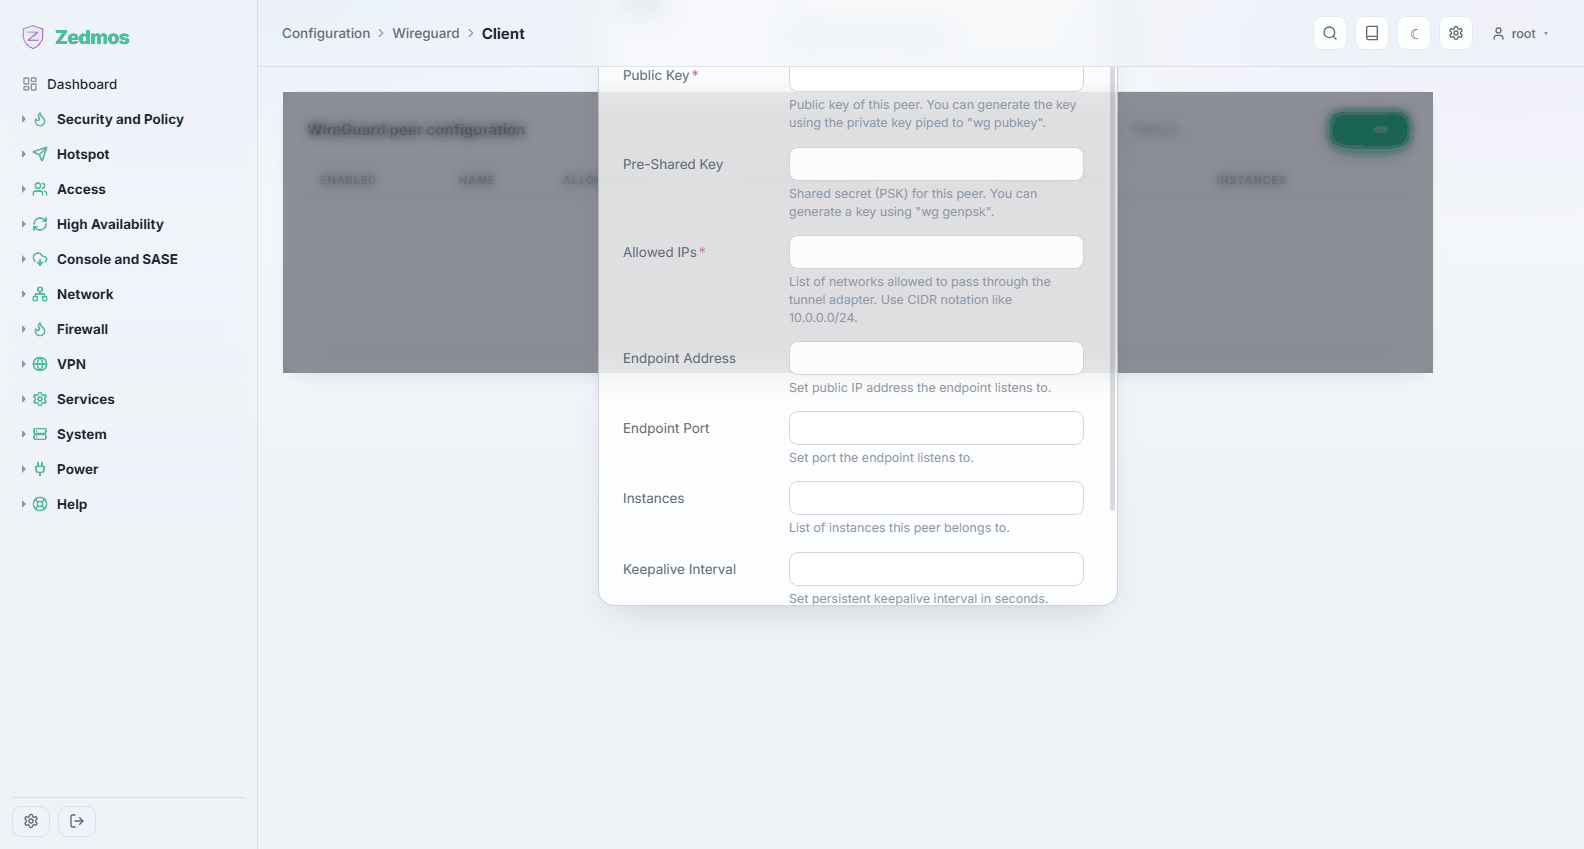
Allowed IPs ist kein Filter, bei dem man großzügig sein darf. Ein Peer darf Verkehr von jeder dort genannten Adresse senden, und Verkehr für diese Adressen wird zu ihm geroutet.
0.0.0.0/0auf einer Standortverbindung übergibt diesem Peer Ihre gesamte Routingtabelle.
Peer generator — /wg-peergen#configbuilder
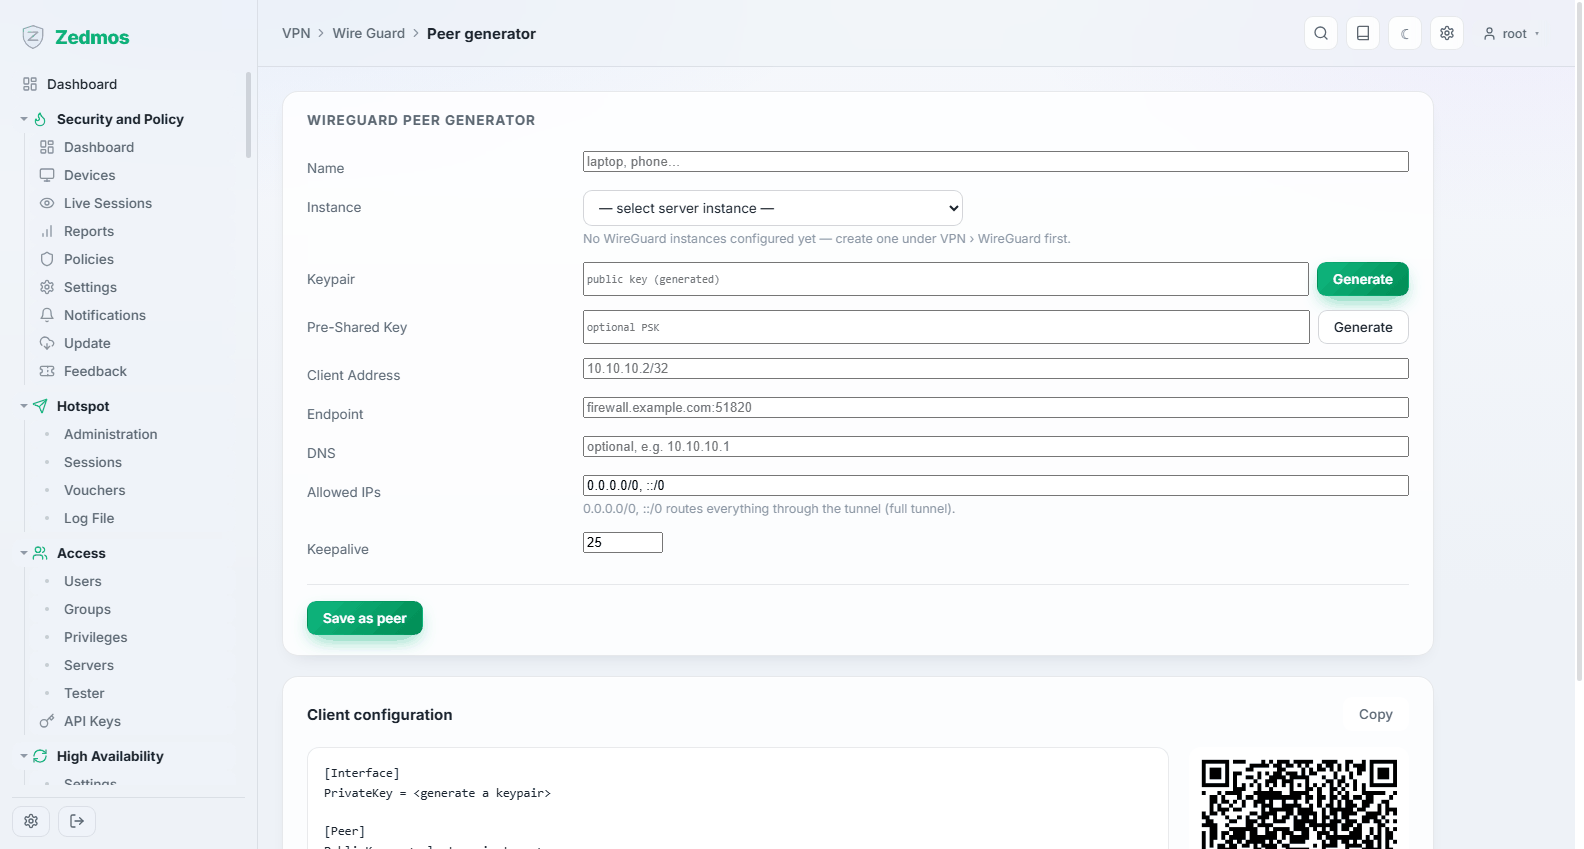
Baut eine fertige Client-Konfiguration — Schlüssel, Adressen, Endpunkt, Allowed IPs — und zeigt sie als Text und als QR-Code für die Handy-App. Der schnellste Weg von nichts zu einem funktionierenden Heimarbeitsplatz.
Status — /wg-status
Jede Instanz und jeder Peer mit dem Zeitpunkt des letzten Handshakes und den übertragenen Bytes. WireGuard ist von Natur aus schweigsam: kein Handshake heißt, der Tunnel steht nicht, und das ist die Zahl, auf die man zuerst sieht.
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
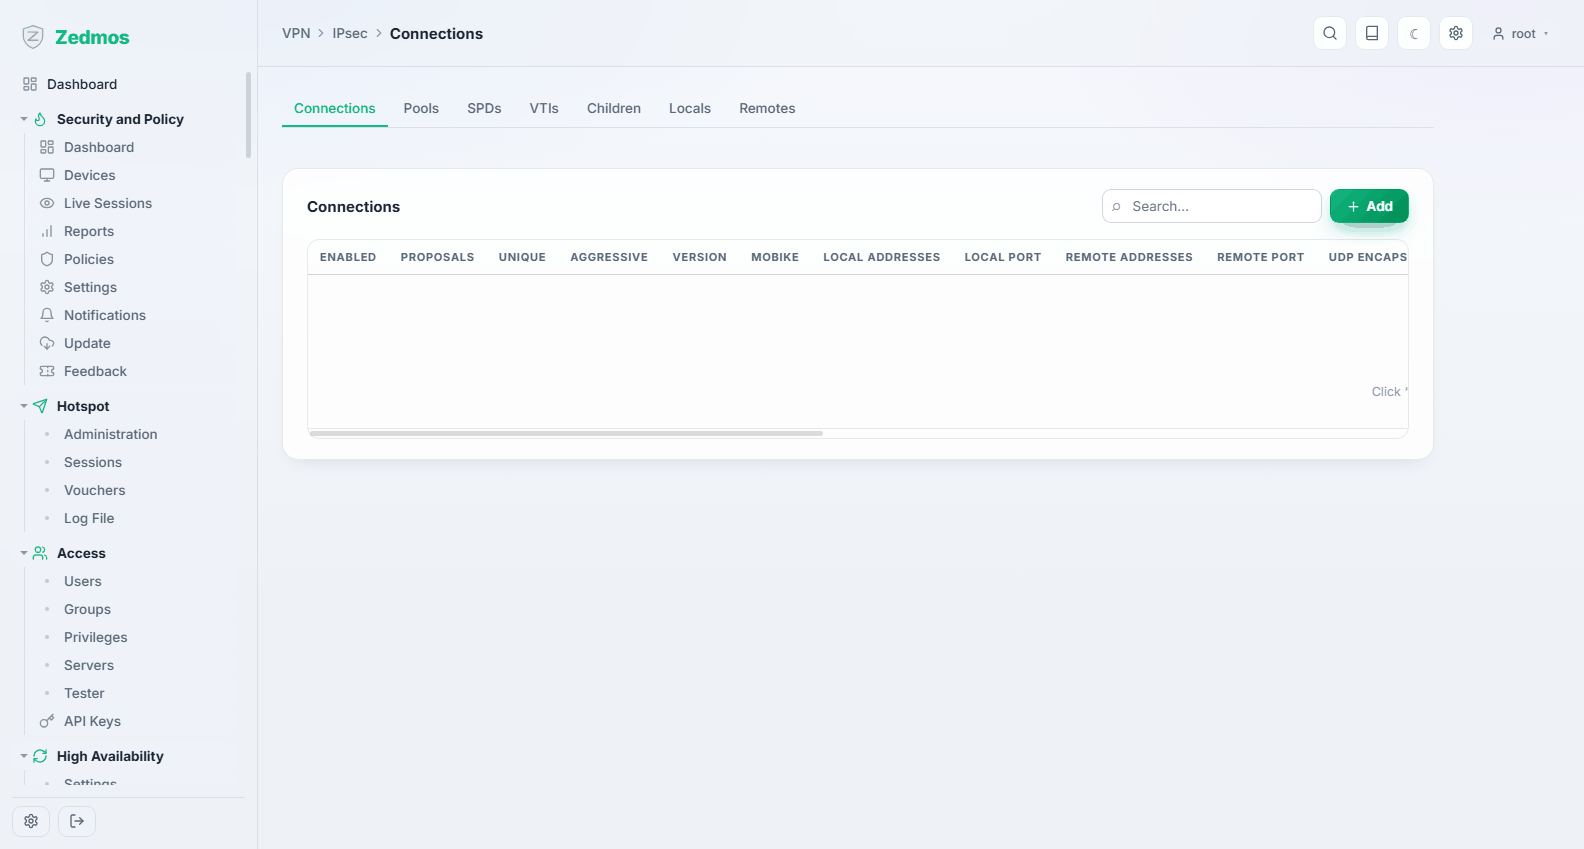
Die moderne IPsec-Konfiguration: eine Verbindung hält die Gegenadresse, die Vorschläge (Verschlüsselung, Integrität, Diffie-Hellman-Gruppe), die Authentifizierung (gemeinsamer Schlüssel oder Zertifikat) und eine oder mehrere Children — die Verkehrsselektoren, die sagen, welche Netze der Tunnel trägt.
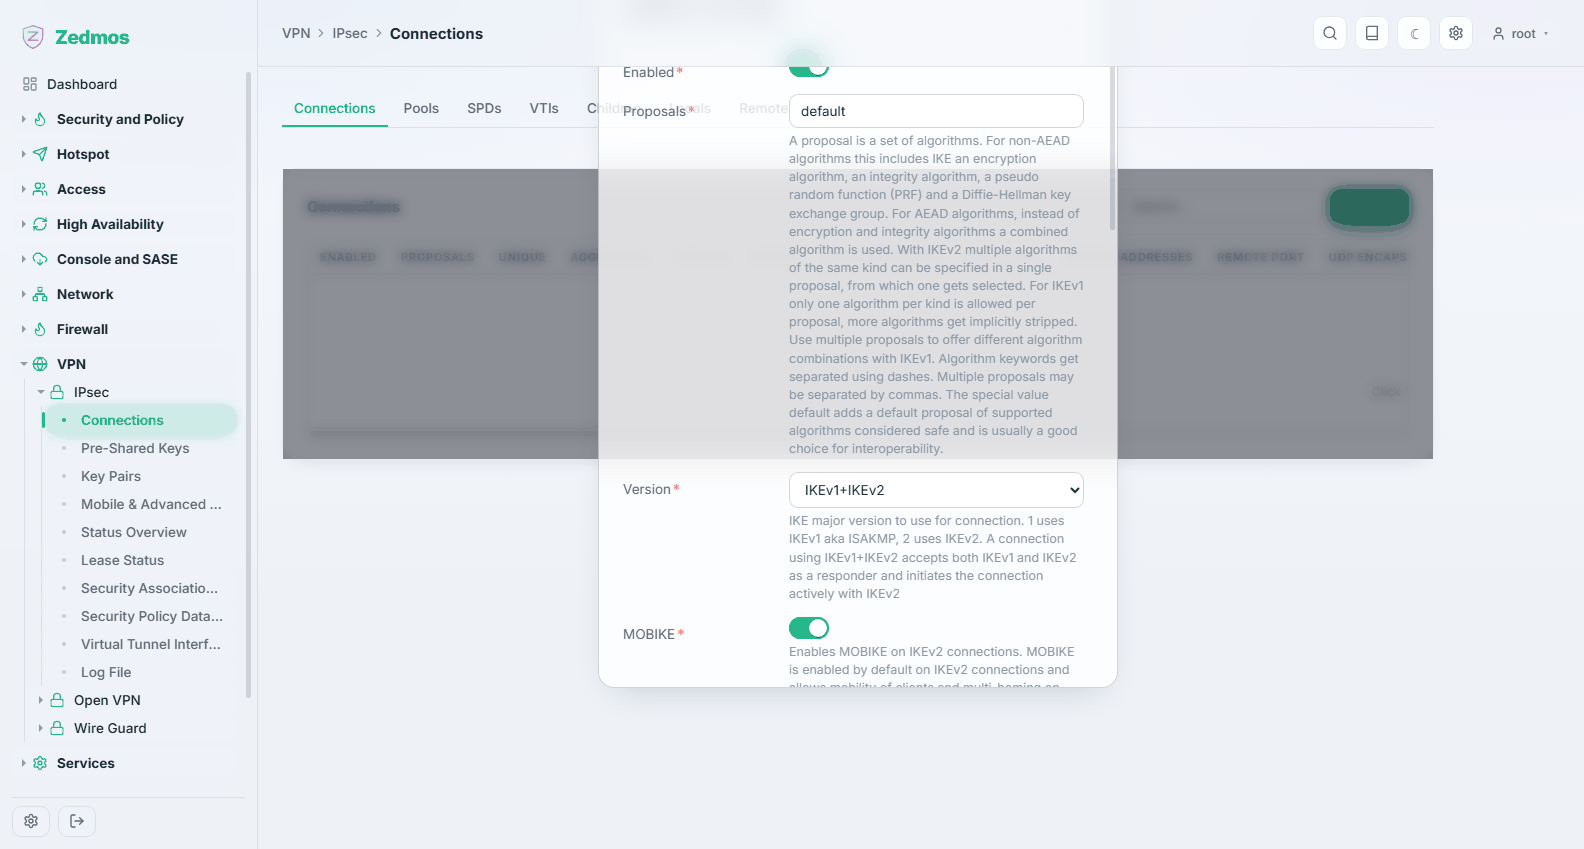
Beide Seiten müssen sich bei Vorschlägen und Verkehrsselektoren einig sein. Wenn ein Tunnel nicht hochkommt, ist diese Uneinigkeit weit häufiger die Ursache als alles andere; das Protokoll benennt die Abweichung.
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
Gemeinsame Geheimnisse nach Identität. Lang und zufällig: ein Pre-Shared Key ist die gesamte Authentifizierung.
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
Schlüsselpaare für zertifikatsbasierte Authentifizierung, für Gegenstellen, die das verlangen.
Mobile & Advanced Settings — /m/ipsec/ipsec
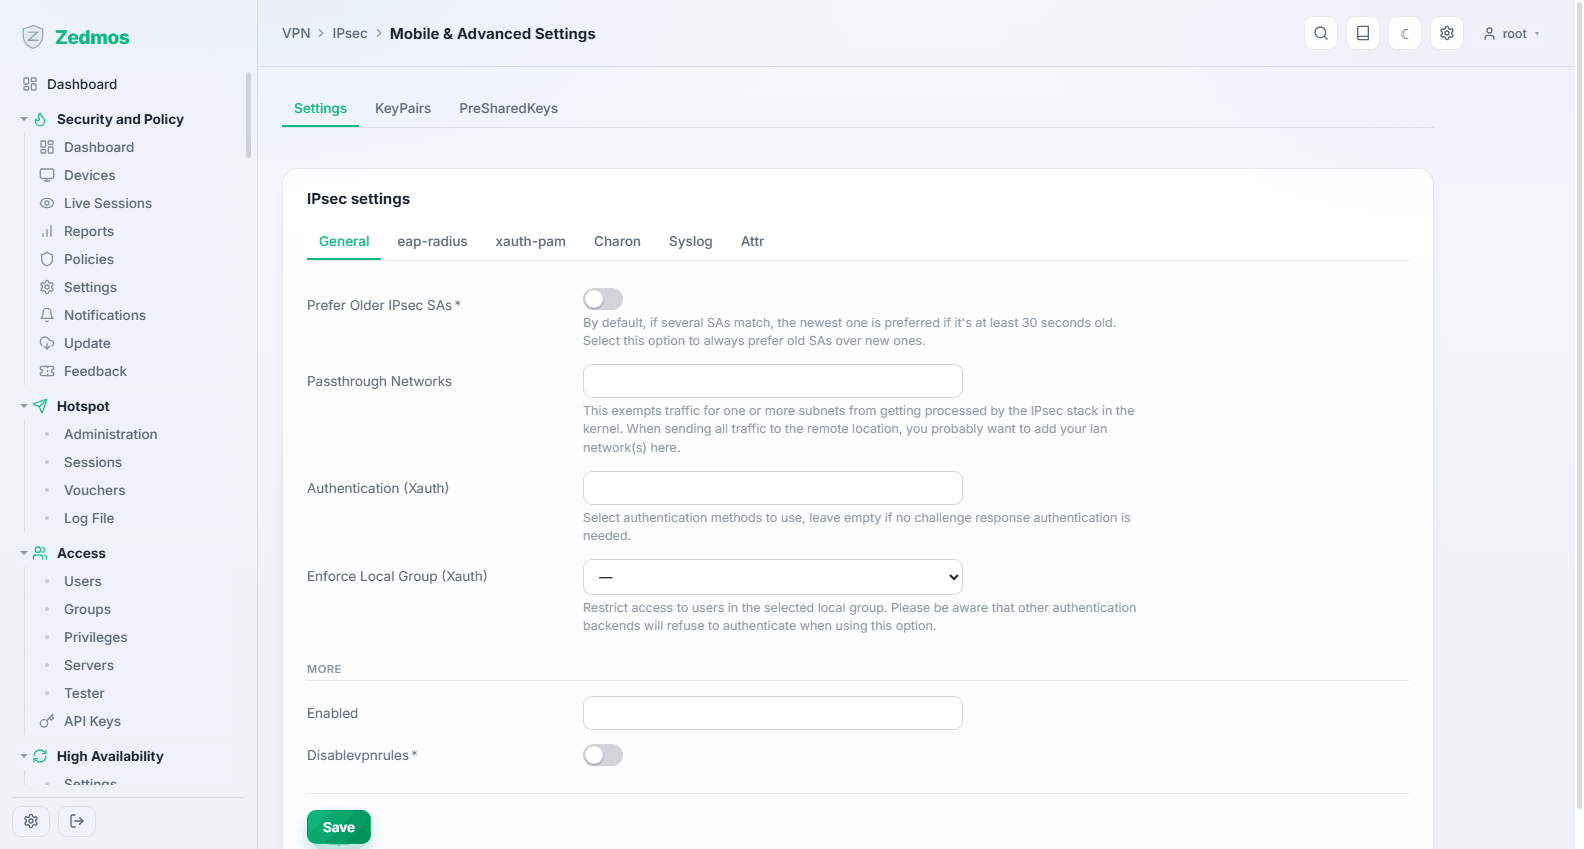
Einstellungen für Einzelplatz-Clients — der Adresspool, den sie bekommen, das DNS, das ihnen mitgegeben wird — und das Verhalten des Dienstes selbst.
Status Overview — /ipsec-status#overview
Welche Verbindungen stehen, mit wem und seit wann.
Security Association Database — /ipsec-status#sad
Die aktiven Security Associations mit ihren Zählern — der Nachweis, dass tatsächlich Verkehr fließt, und nicht nur, dass ausgehandelt wurde.
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
Die Richtlinien, die festlegen, welcher Verkehr geschützt werden muss.
Lease Status — /ipsec-status#leases
Die aktuell an mobile Clients vergebenen Adressen und wer sie hält.
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
Routenbasiertes IPsec: der Tunnel wird zu einer Schnittstelle, über die Sie routen und für die Sie Regeln schreiben können, statt über Verkehrsselektoren ausgewählt zu werden. Die sauberere Wahl, wenn eine Verbindung viele Netze trägt oder an einer Umschaltung teilnimmt.
Log File — /log/core/ipsec
Die Aushandlung, Schritt für Schritt. Wenn ein Tunnel nicht zustande kommt, lesen Sie von unten: das Letzte, was dort steht, bevor aufgegeben wird, ist der Grund.
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
Eine Server- oder Client-Instanz: Protokoll und Port, die verwendeten Zertifikate, das Tunnelnetz und das, was sie Clients mitgibt (Routen, DNS).
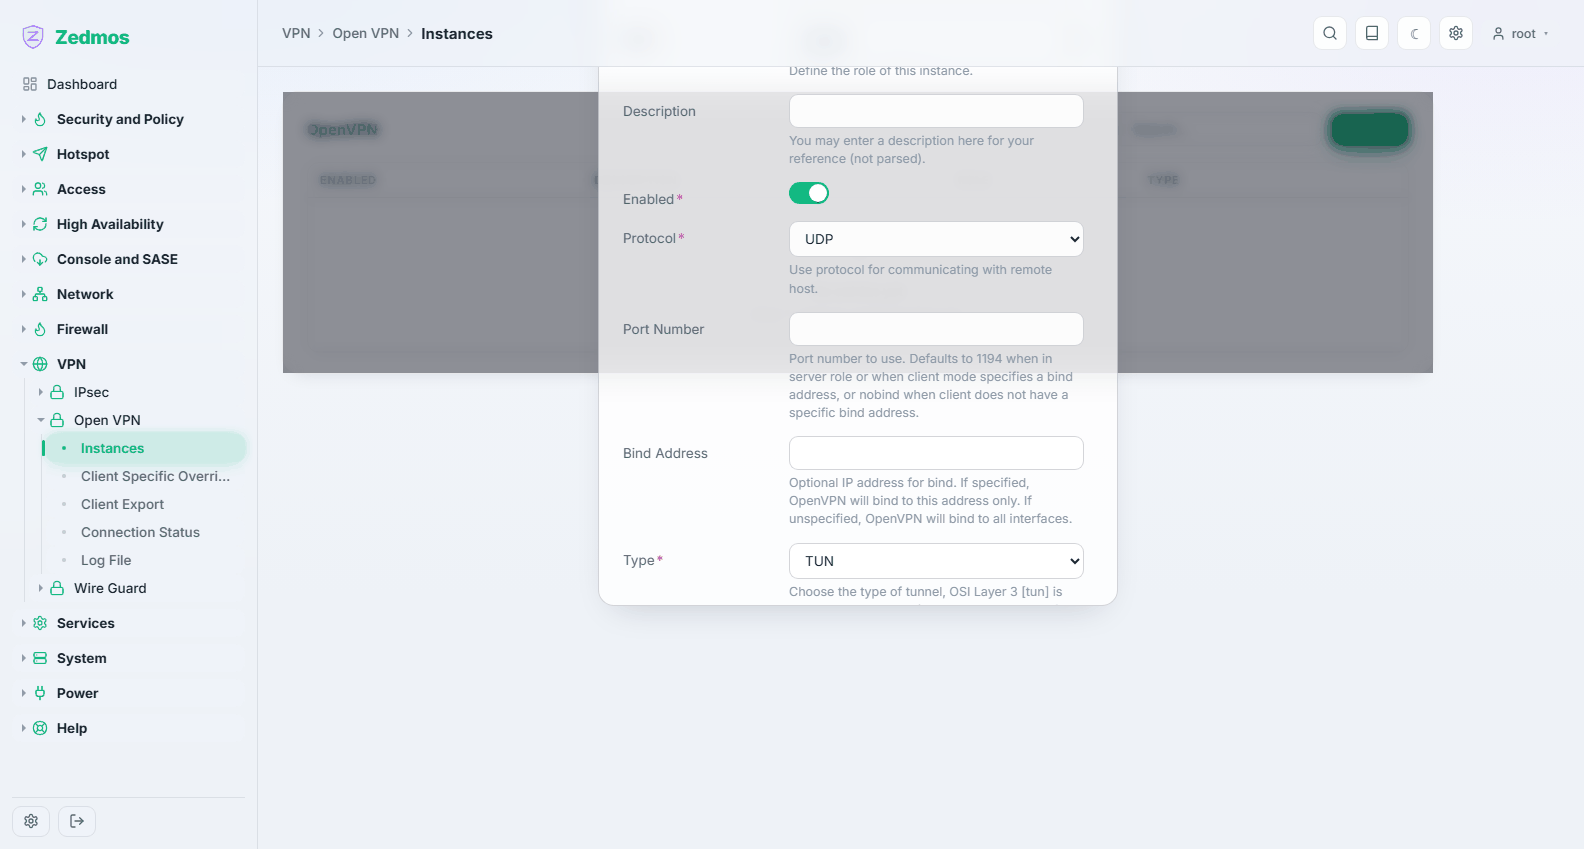
Eine Serverinstanz braucht eine Zertifizierungsstelle und ein Serverzertifikat aus System → Trust, bevor sie starten kann.
Client Specific Overrides — ?a=Overwrites/Overwrite
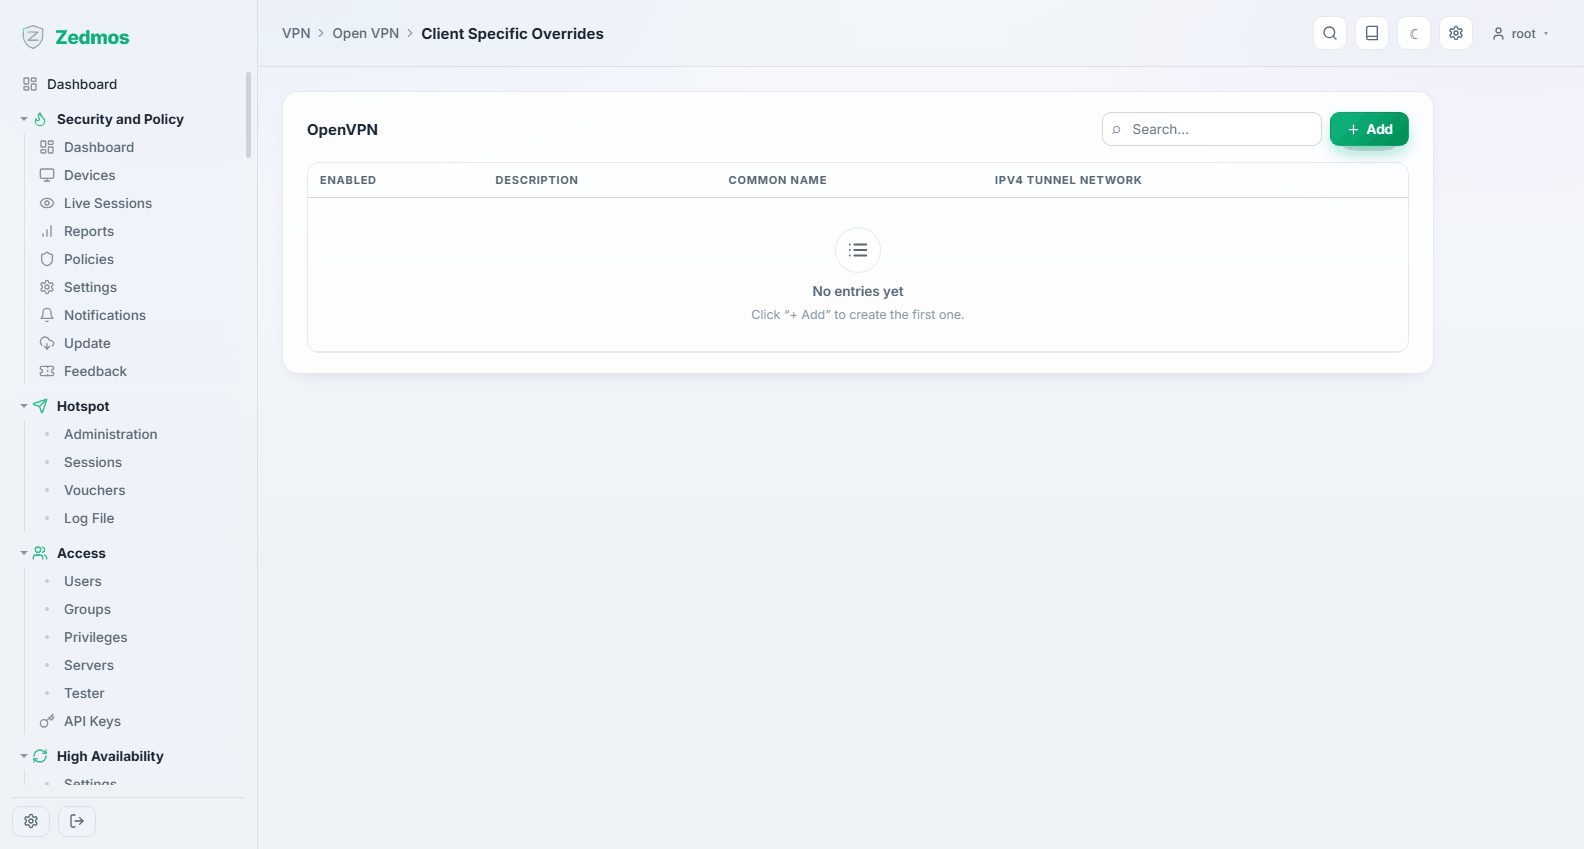
Ausnahmen je Client, anhand des Common Name im Zertifikat: eine feste Adresse für einen Benutzer, eine zusätzliche Route für einen anderen.
Client Export — /openvpn-export
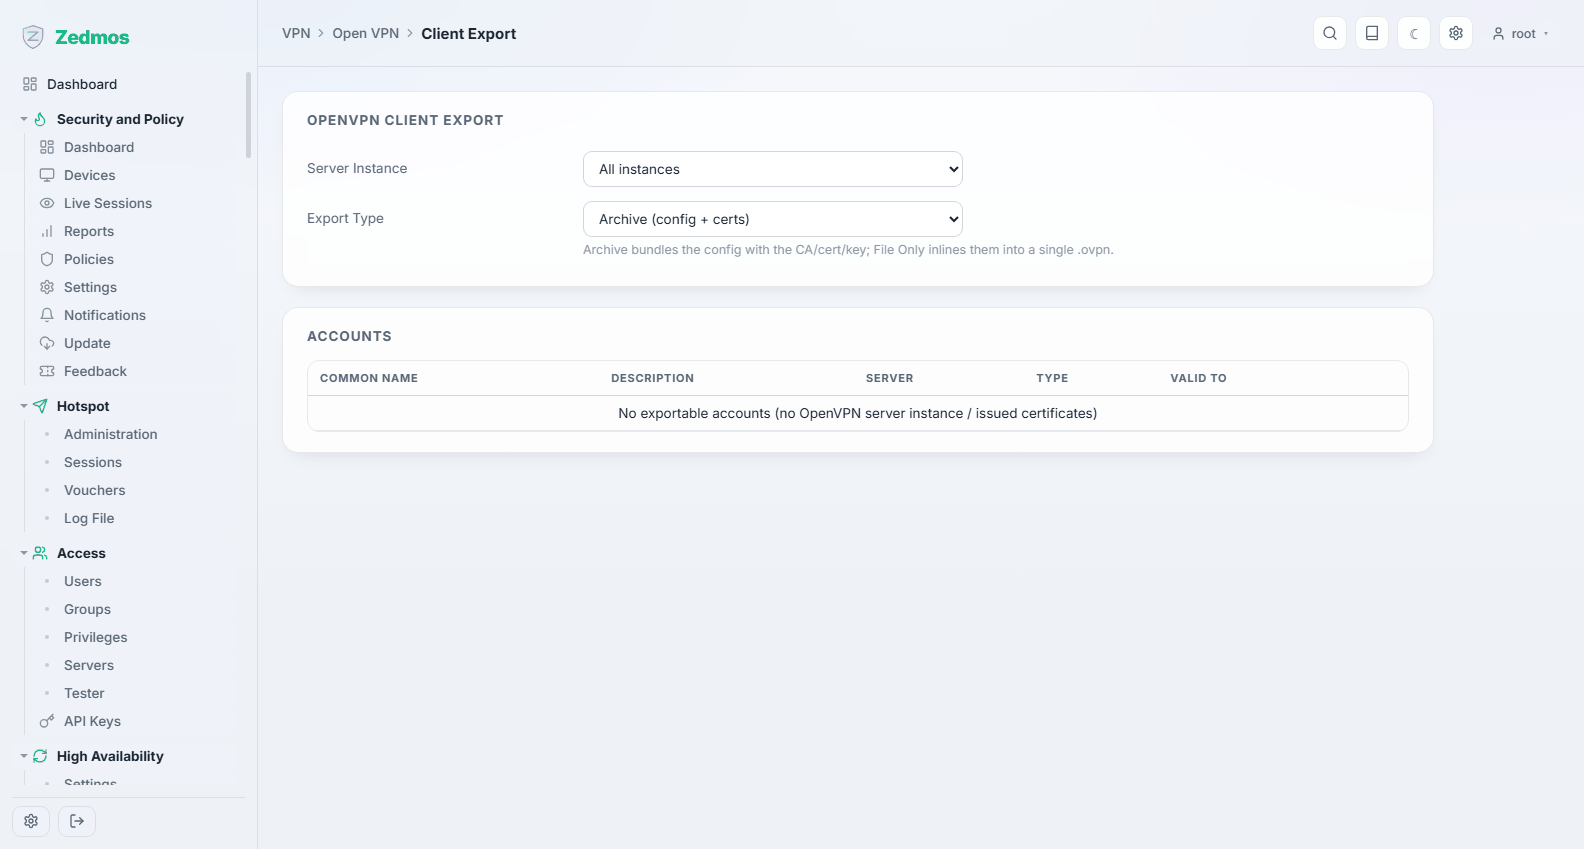
Lädt eine fertige Konfiguration für einen gewählten Benutzer herunter — das Profil, das die Client-Anwendung importiert. Das schicken Sie der Heimarbeiterin; es enthält ihr Zertifikat, also über einen Kanal, dem Sie trauen.
Connection Status — /openvpn-status
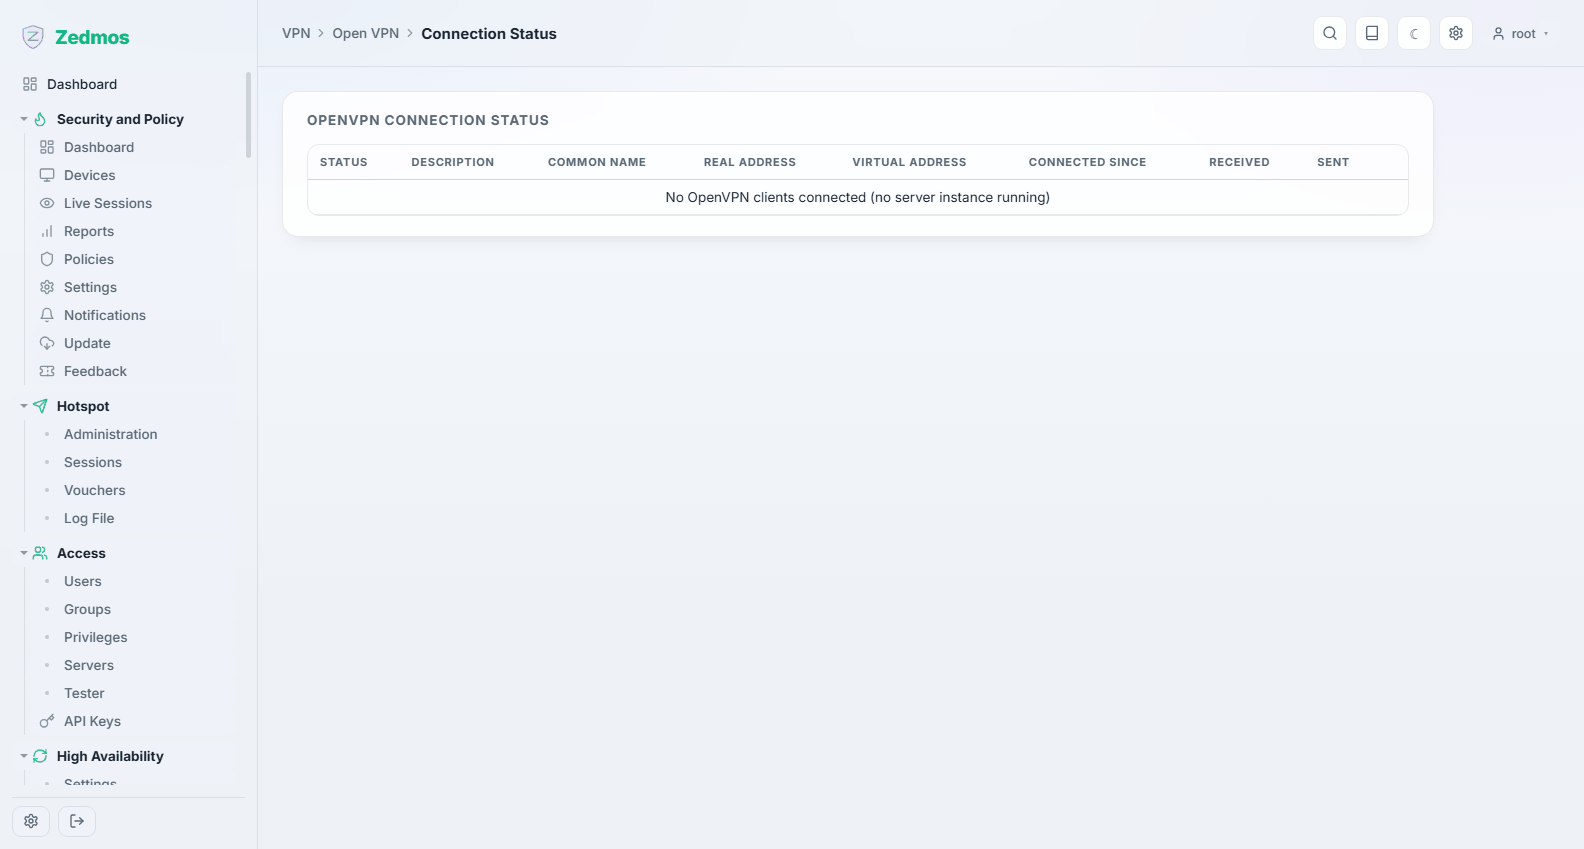
Wer verbunden ist, von wo, seit wann und wie viel übertragen wurde.
Log File — /log/core/openvpn