5.4 جدار الحماية
مرشّح الحزم وكل ما حوله: القواعد، وترجمة العناوين، والأسماء التي تكتب بها القواعد، وتشكيل الحركة، والصفحات التي تعرض ما يفعله المرشّح فعلاً.
Rules — /legacy?p=filter/rule
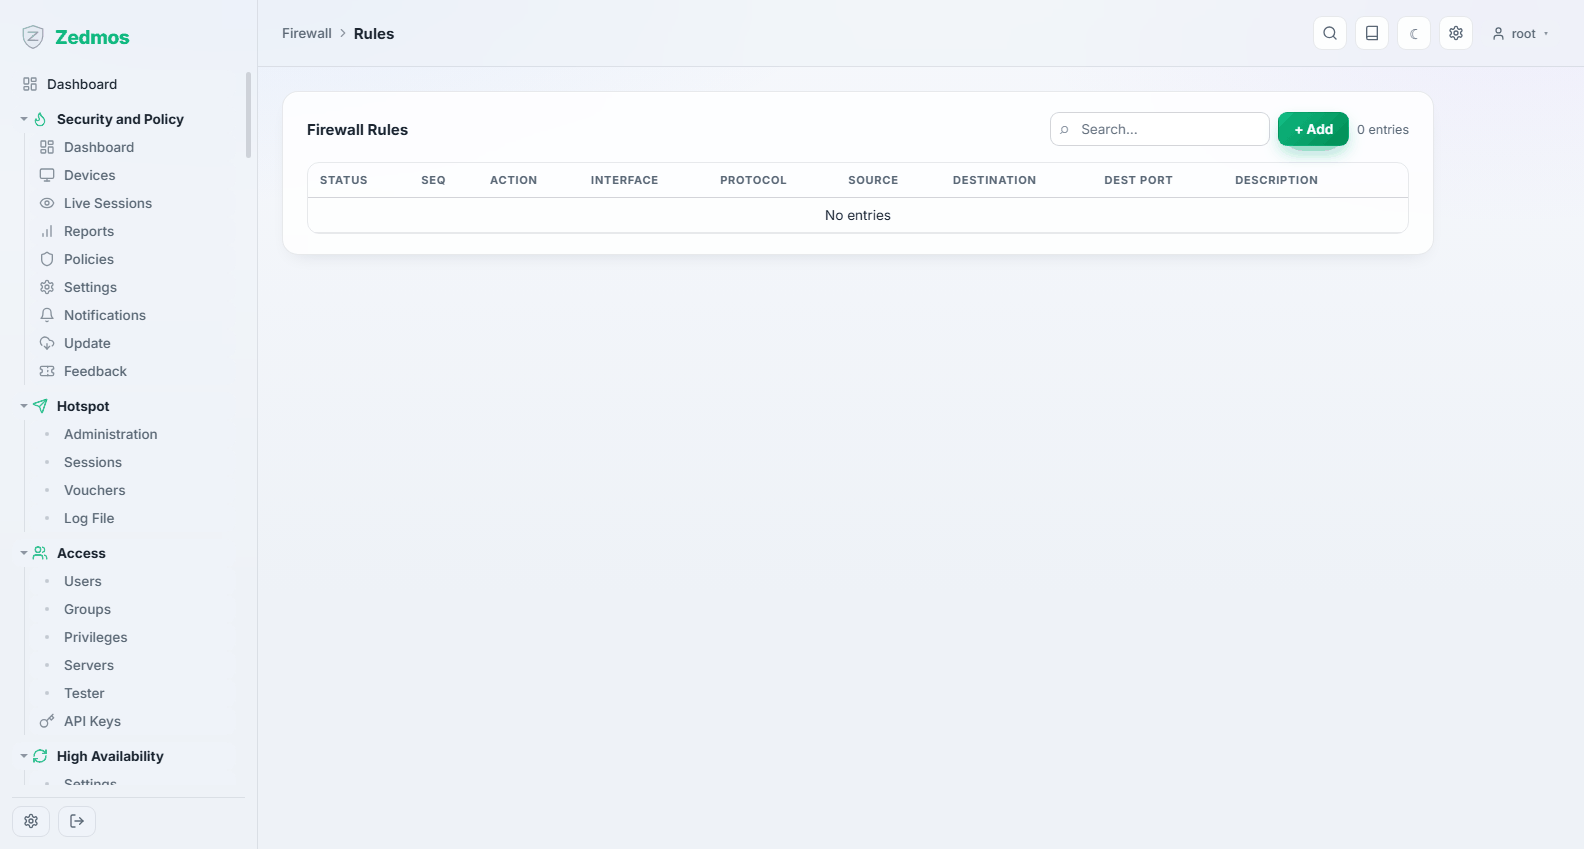
مجموعة القواعد، بترتيب التقييم. كل صف قاعدة واحدة؛ يقرر الرقم التسلسلي متى تُعتبر، وتفوز أول قاعدة مطابقة — لا يُفحص شيء تحت التطابق.
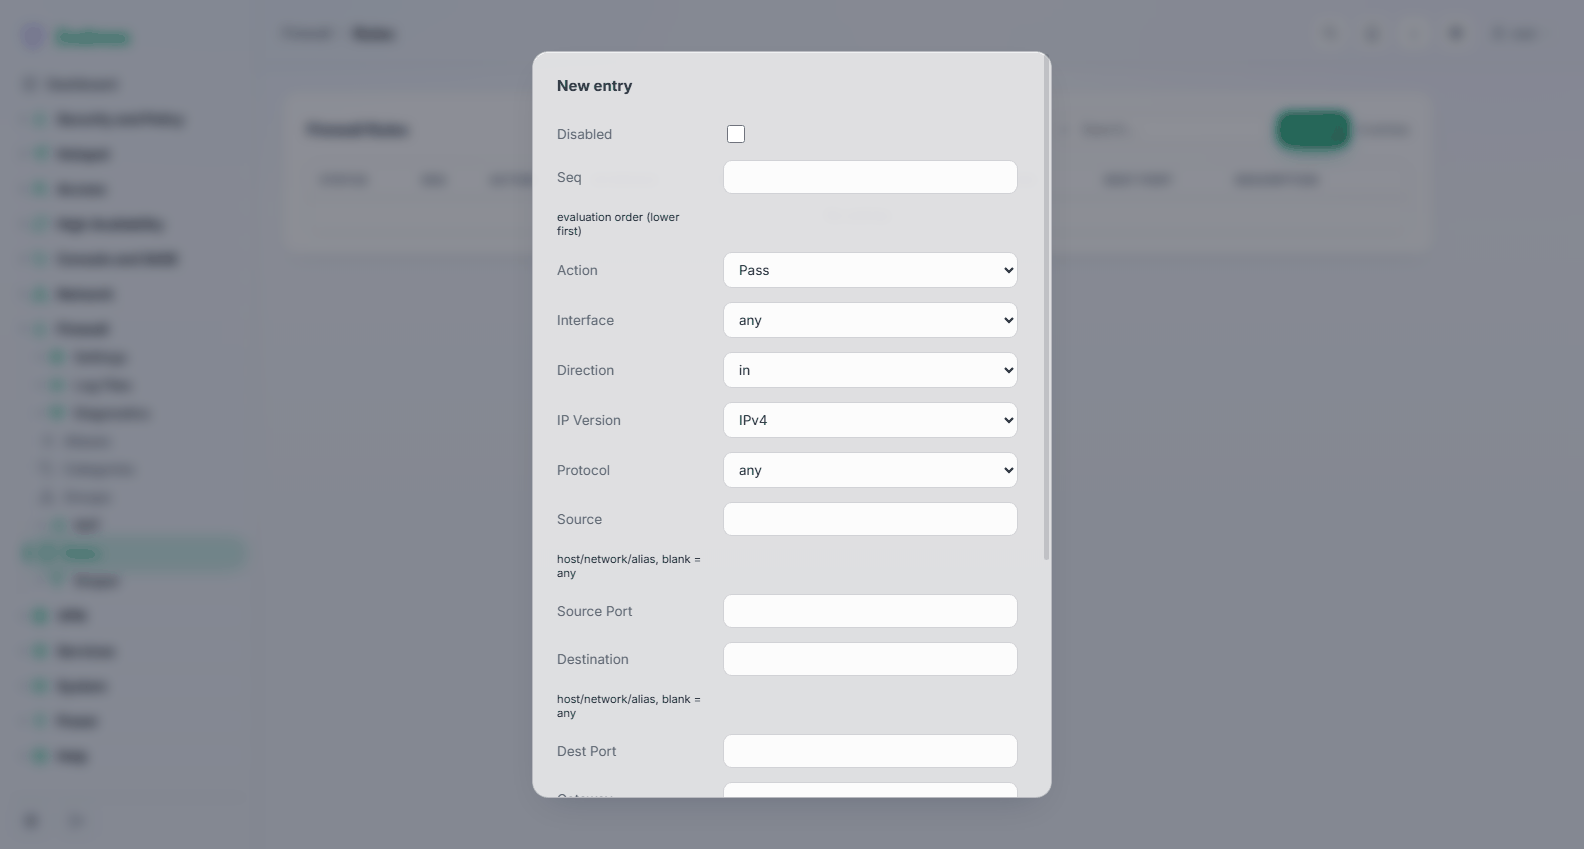
| الحقل | المعنى |
|---|---|
| Disabled | يبقي القاعدة في القائمة دون تطبيقها. الطريقة الآمنة لاختبار ما إذا كانت قاعدة سبب شيء. |
| Seq | ترتيب التقييم، الأدنى أولاً. اترك فجوات (10، 20، 30) لتستطيع الإدراج لاحقًا. |
| Action | يمرّر Pass الحركة، ويُسقطها Block بصمت، ويُسقطها Reject ويخبر المرسل. Reject داخل شبكتك (إخفاقات أسرع للمستخدمين)؛ وblock تجاه الإنترنت (لا يخبر الماسح بشيء). |
| Interface | أين تنطبق القاعدة. تُقيَّم القواعد على الواجهة التي تدخل الحركة منها. |
| Direction | عادةً in — حركة تصل على تلك الواجهة. |
| IP Version | IPv4 أو IPv6 أو كلاهما. مجموعة قواعد تغطي IPv4 فقط على شبكة مزدوجة المكدس خطأ شائع وصامت. |
| Protocol | any وTCP وUDP وICMP والبقية. |
| Source / Source Port | من أرسلها. الفراغ يعني أي. يقبل مضيفًا، أو شبكة بصيغة CIDR، أو اسم alias. |
| Destination / Dest Port | إلى أين تذهب، بالصيغ نفسها. |
| Gateway | إرسال الحركة المطابقة عبر بوابة أو مجموعة بوابات معيّنة بدلاً من جدول التوجيه — هذا هو التوجيه المبني على السياسات، وكيف توجّه قسمًا واحدًا عبر وصلة صاعدة ثانية. |
تغطي حقول أخرى (تحت Show advanced) التسجيل والجدولة والفئات ومعالجة الحالة وحدود المعدل.
اقرأ مجموعة القواعد كما يقرؤها جدار الحماية. تُرشَّح الحركة حيث تدخل: القاعدة التي تسمح لـ LAN بالوصول إلى الإنترنت مكانها واجهة LAN، لا WAN. ويعود الرد من تلقاء نفسه، لأن المرشّح يحتفظ بالحالة.
تسمح مجموعة قواعد المصنع لـ LAN بالخروج وتحظر الحركة غير المطلوبة الواصلة من WAN. ذلك إعداد افتراضي عامل؛ أضف إليه بدلاً من استبداله، واحتفظ بقاعدة منع الإقفال حتى تتأكد من أن لديك طريقًا آخر للدخول.
Aliases — /m/firewall/alias
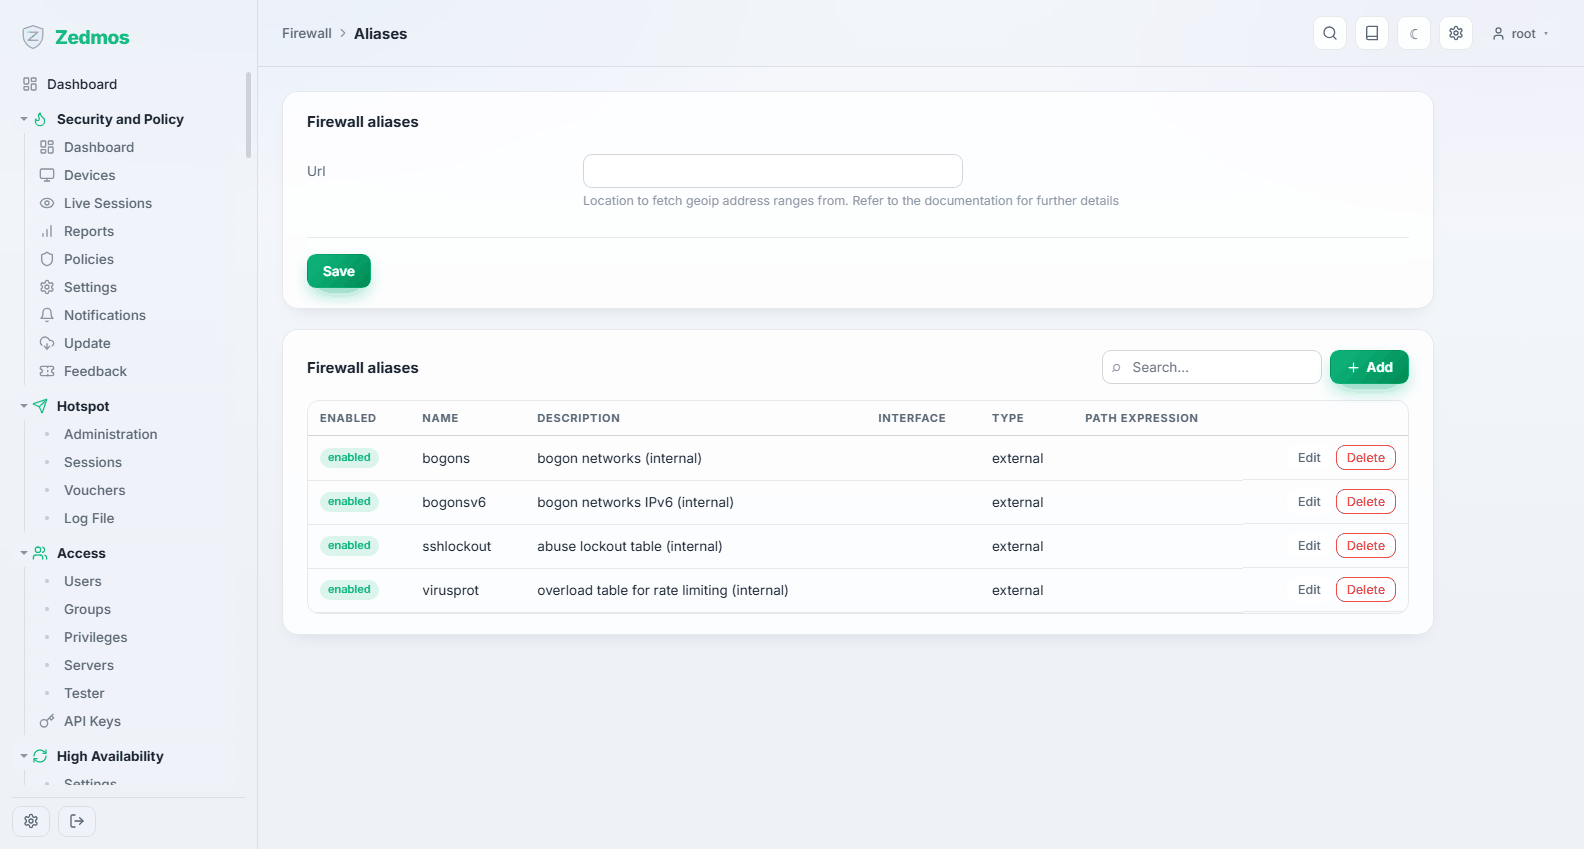
أسماء للأشياء التي تشير إليها القواعد: مجموعة مضيفين، أو مجموعة شبكات، أو قائمة منافذ، أو جدول URL يحدّث نفسه، أو دولة، أو قائمة MAC. اكتب القواعد مقابل WEB_SERVERS بدلاً من ثلاثة عناوين، ويوم يظهر خادم رابع تغيّر الاسم المستعار لا أربع قواعد.
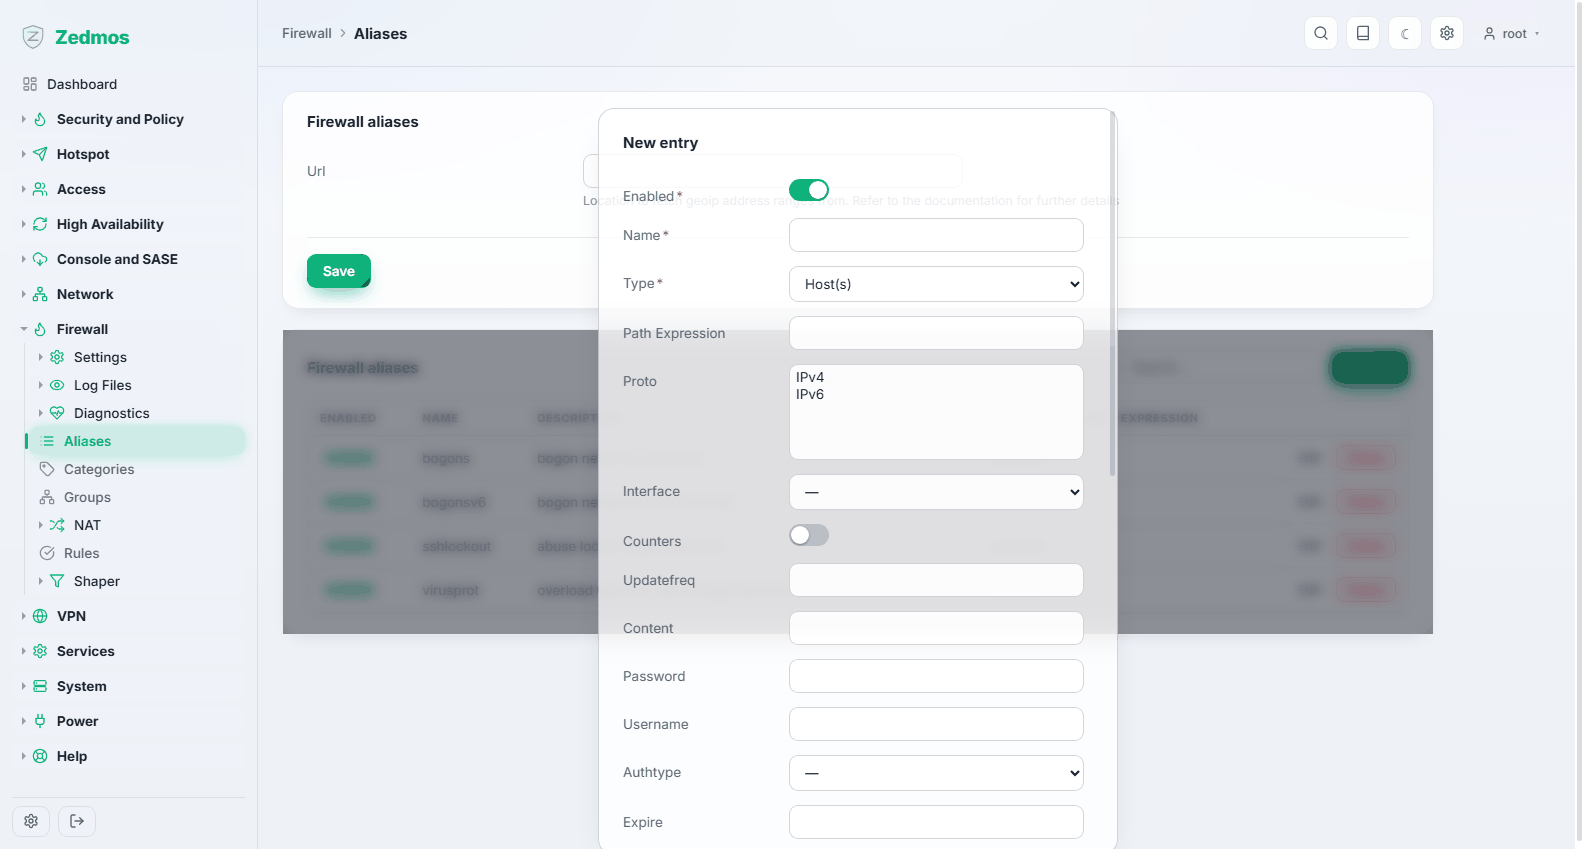
تُحلّ الأسماء المستعارة إلى جداول جدار حماية حقيقية؛ ويمكن فحص المحتويات حيًا في Firewall → Diagnostics → Aliases.
Categories — /m/firewall/category
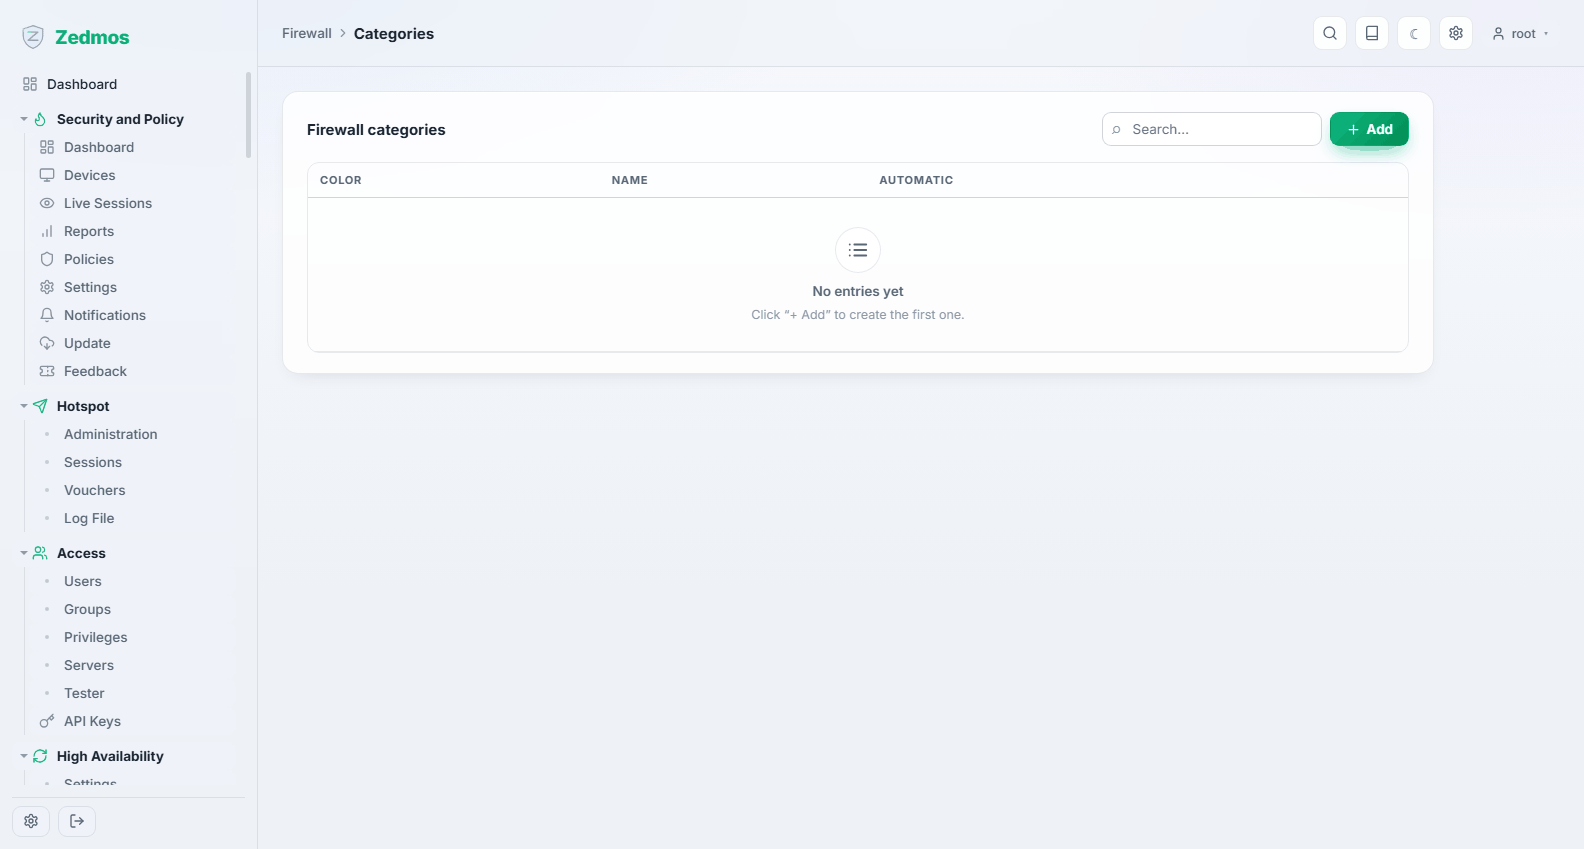
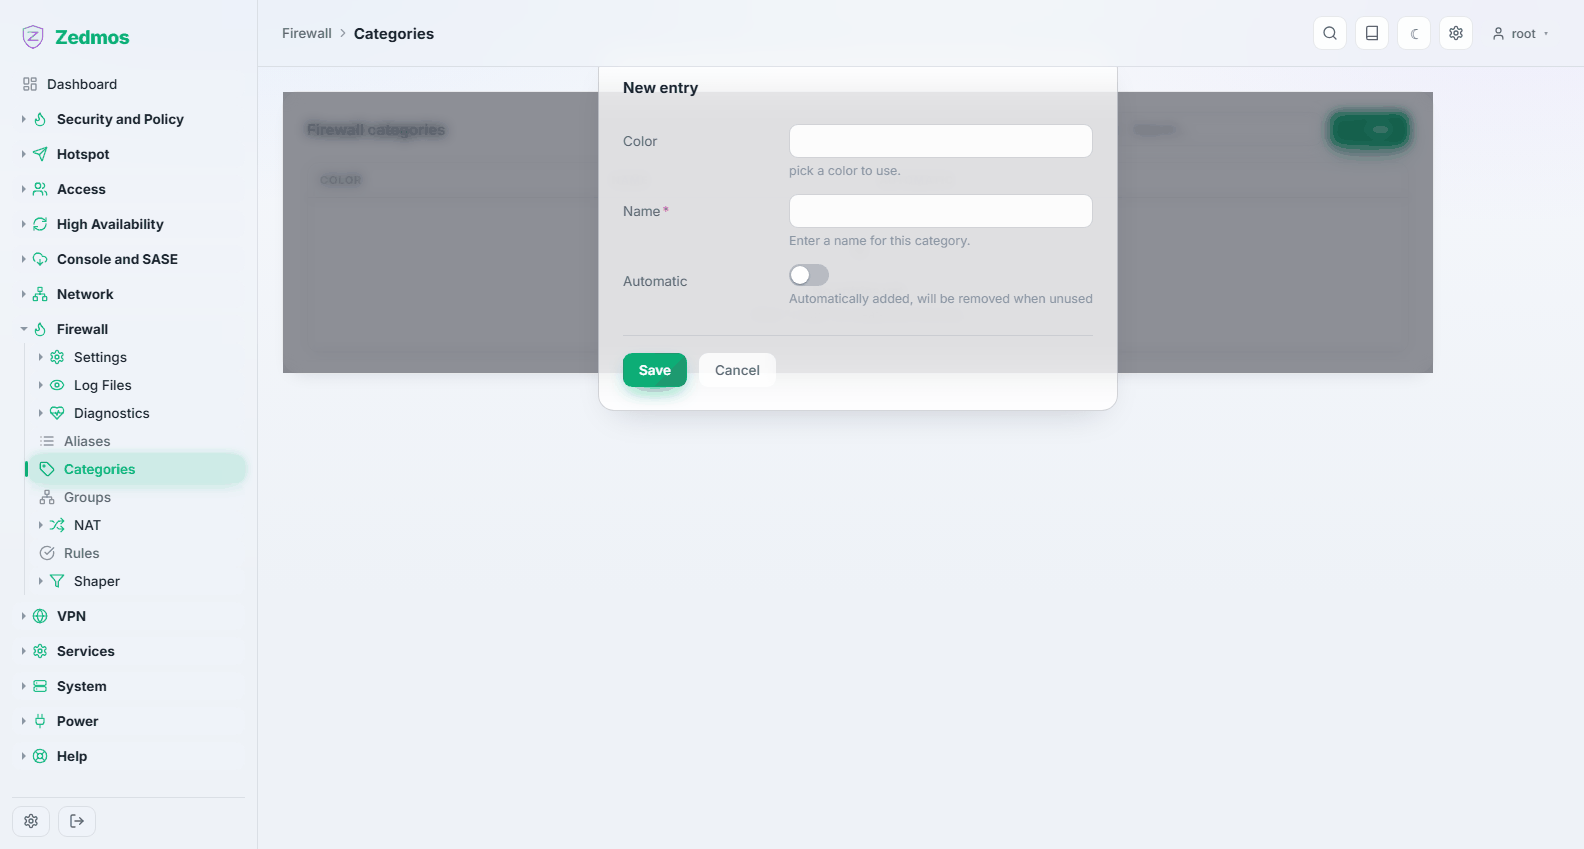
وسوم ملوّنة للقواعد. على مجموعة قواعد من اثنتي عشرة قاعدة هي زينة؛ وعند مئة قاعدة هي كيف تجد الخمس التي تنتمي إلى مشروع واحد.
Groups — /m/firewall/ifgroups
تتيح مجموعة الواجهات لقاعدة واحدة أن تنطبق على عدة واجهات في آن واحد — اكتب سياسة الضيوف مرة واحدة وأرفقها بكل VLAN للضيوف.
NAT
ترجمة العناوين، مقسّمة إلى الأنواع الأربعة بدلاً من إخفائها في صفحة واحدة.
Source NAT — /nat/source_nat
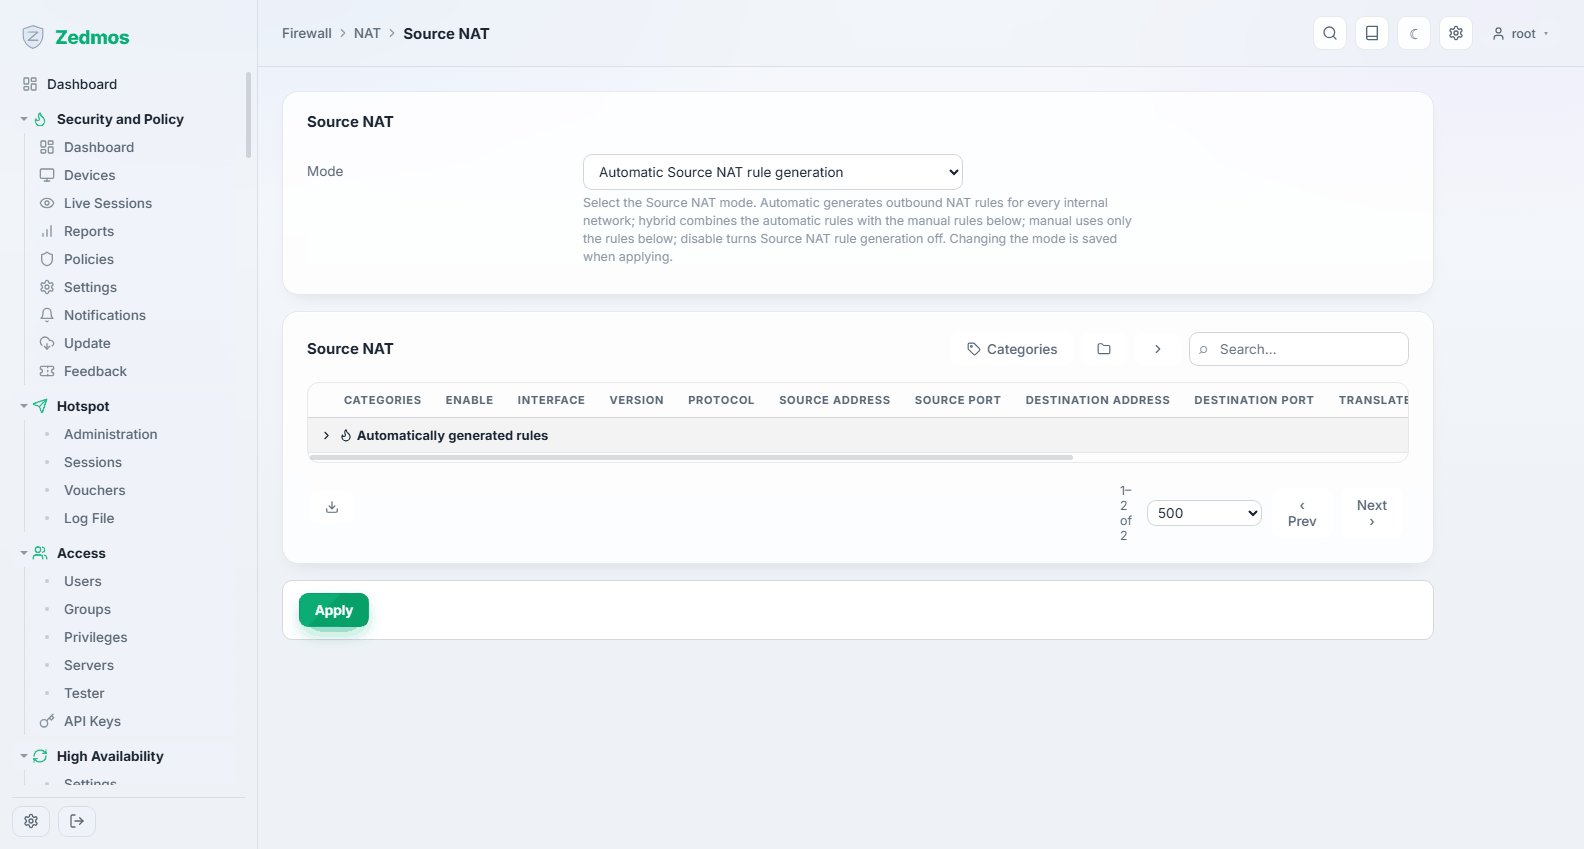
الترجمة الصادرة: أي العناوين الداخلية تُعاد كتابتها إلى أي عنوان خارجي في طريق الخروج. يولّد الجهاز هذه القواعد تلقائيًا لإعداد عادي، وهذه الصفحة هي حيث تتولى الأمر عندما لا يكفي «العادي» — عنوان عام ثانٍ لقسم واحد، أو عنوان مصدر معيّن لنفق VPN.
Destination NAT — /nat/d_nat
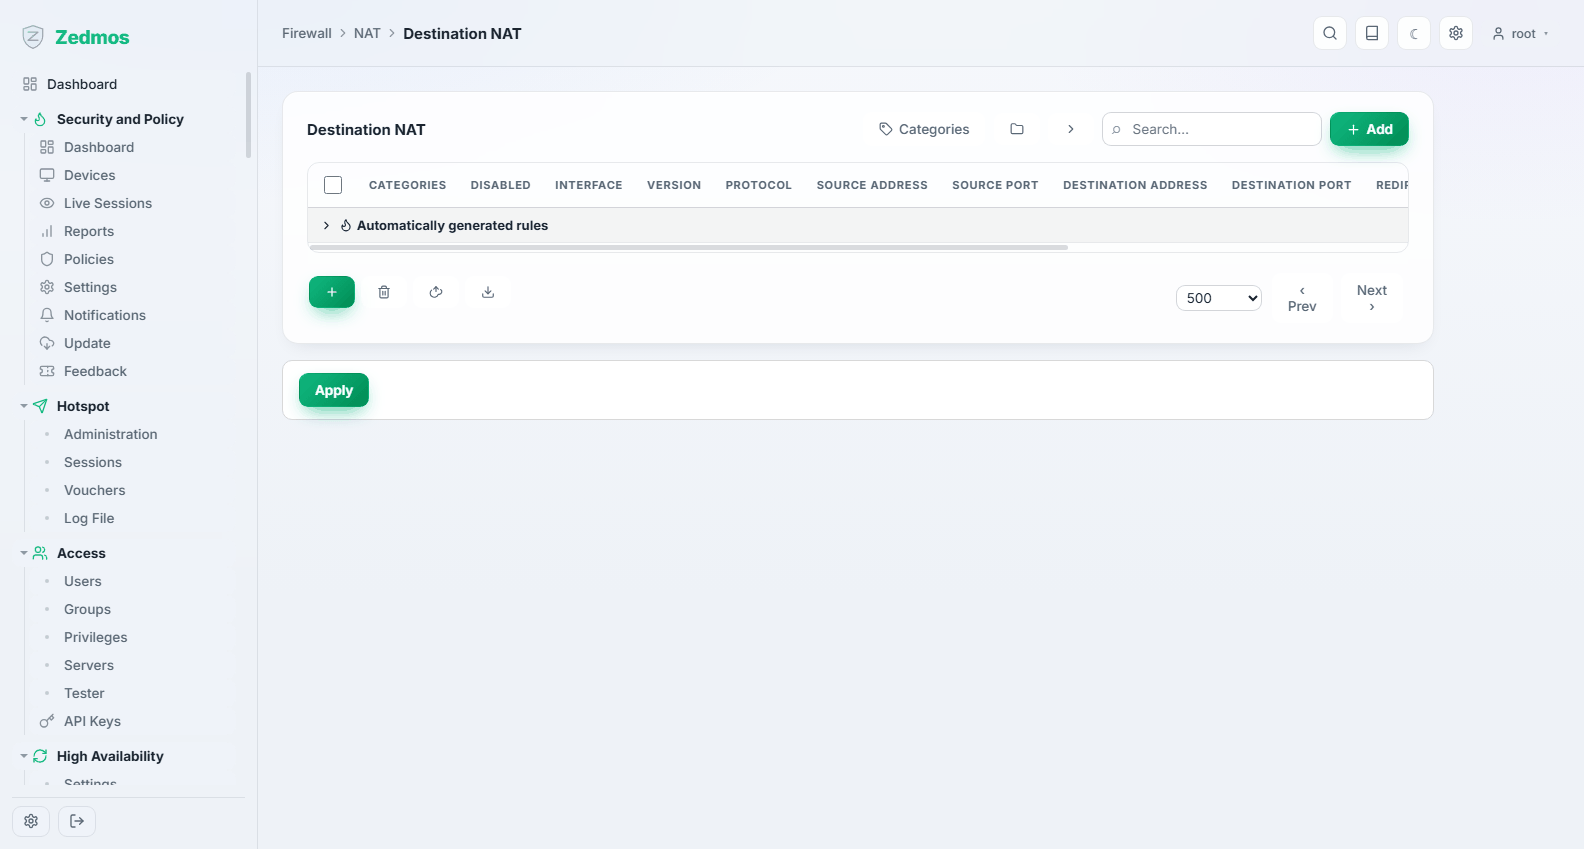
إعادة توجيه المنافذ: الحركة الواصلة إلى الجهاز على عنوان ومنفذ معيّنين يُعاد توجيهها إلى مضيف بالداخل. هكذا تنشر خادمًا.
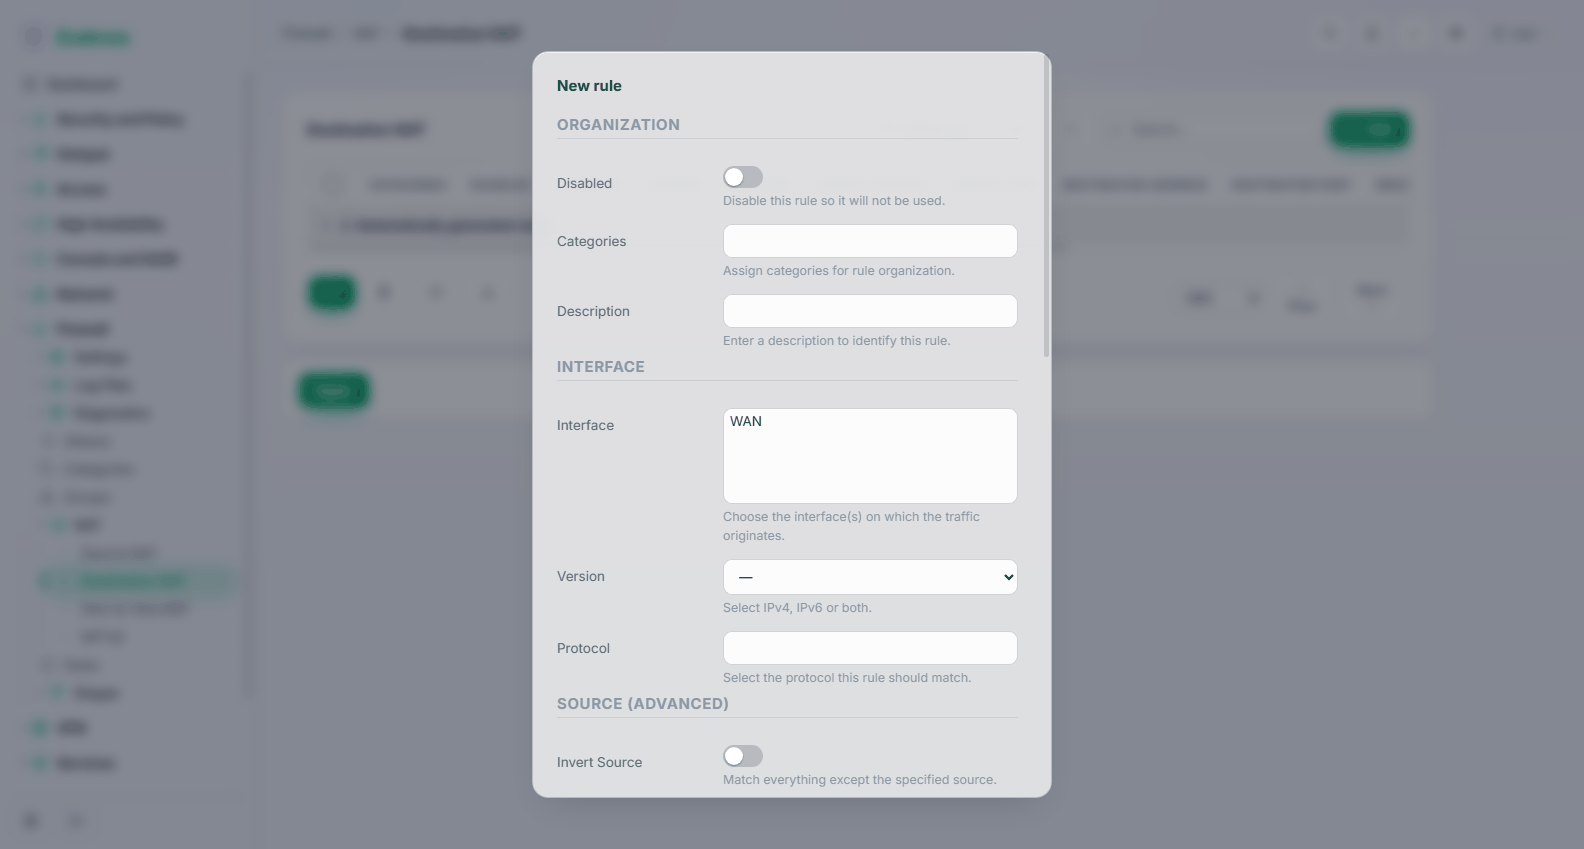
أعطِ الواجهة التي تصل الحركة عليها، والبروتوكول، والعنوان والمنفذ الوجهة كما يُريان من الخارج، والهدف والمنفذ الداخليين. ويمكن إنشاء قاعدة جدار الحماية المطابقة معها — إعادة التوجيه دون قاعدة تسمح بالحركة لا تفعل شيئًا، وذلك أكثر الأسباب شيوعًا لأن إعادة توجيه منفذ «لا تعمل».
نشر خدمة للإنترنت كله قرار، لا خطوة. ضيّق المصدر حيث تستطيع، واقرأ حالات الاستخدام → نشر خادم.
One-to-One NAT — /nat/one_to_one
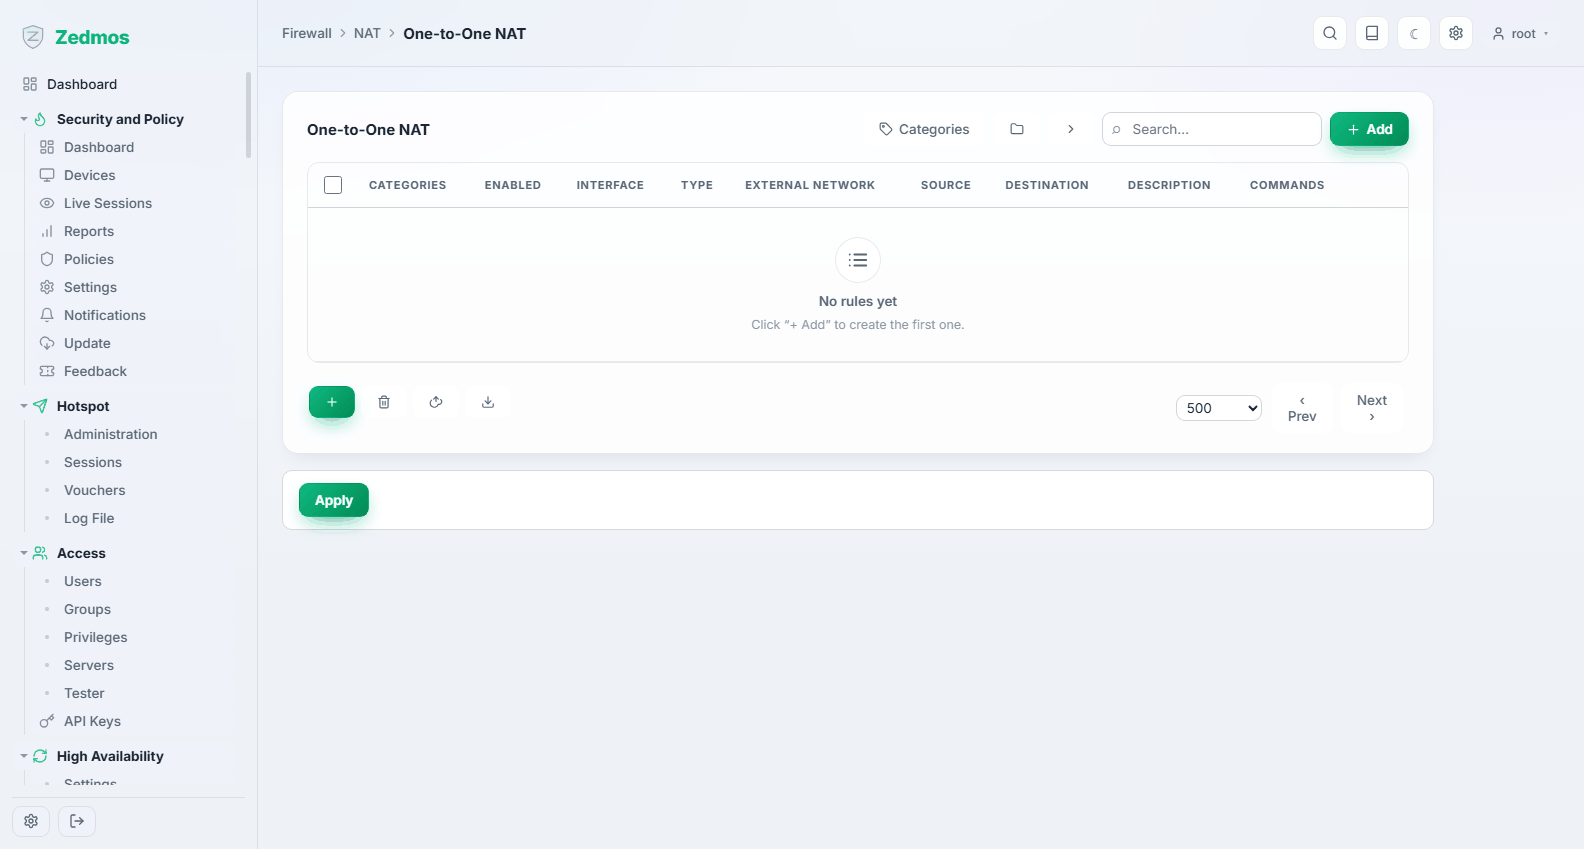
يربط عنوانًا خارجيًا كاملاً بعنوان داخلي كامل، في الاتجاهين. يُستخدم عندما يحتاج خادم إلى عنوان عام خاص به بدلاً من عنوان مشترك بمنافذ معاد توجيهها.
NPTv6 — /nat/npt
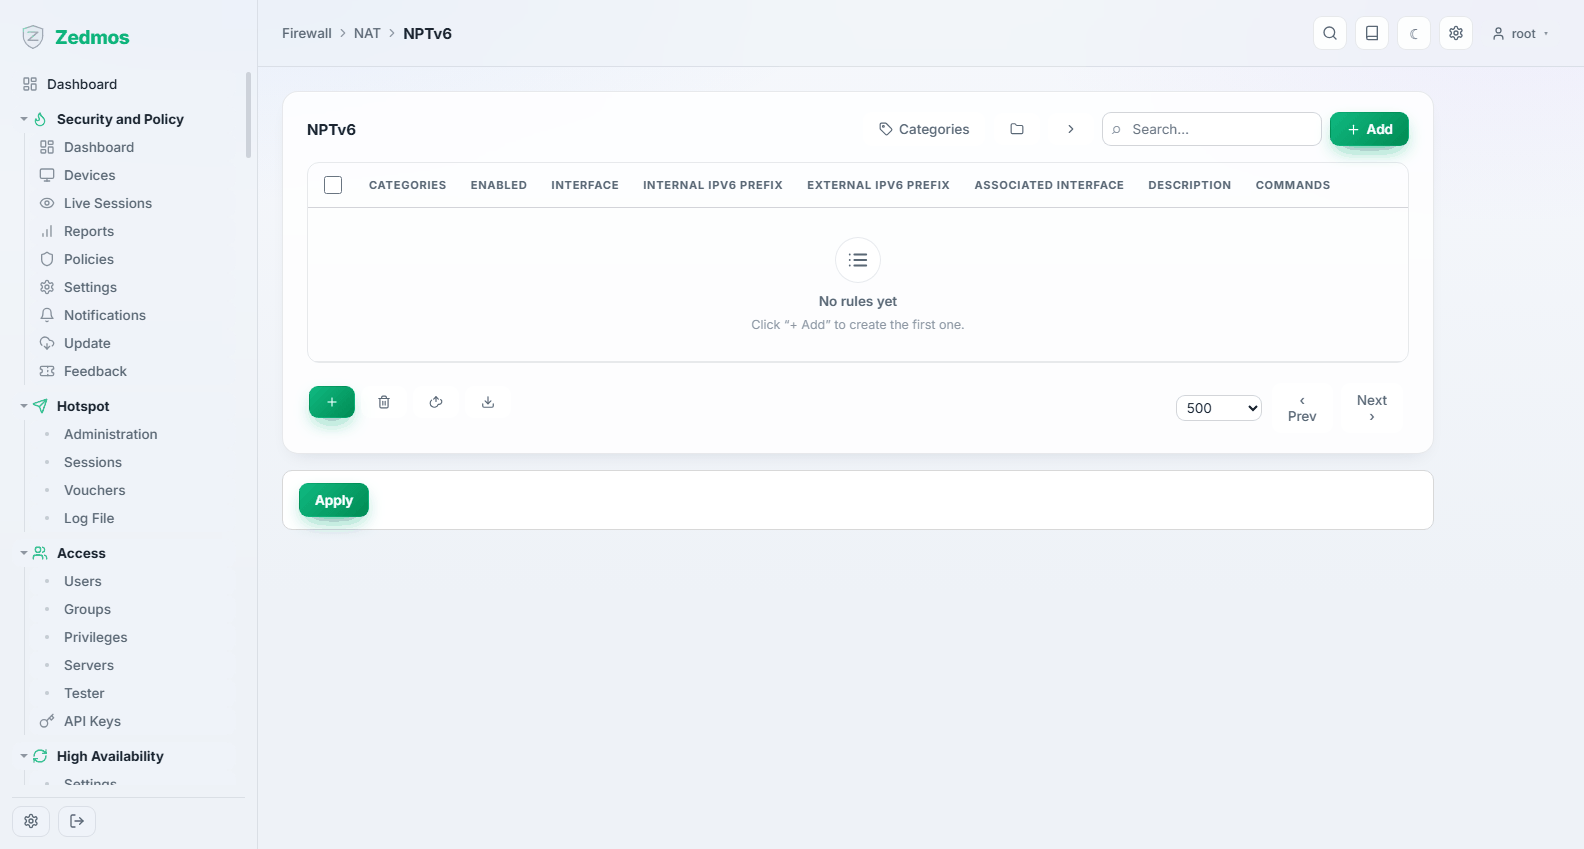
ترجمة بادئات الشبكة لـ IPv6: تعيد كتابة بادئة إلى أخرى دون مساس بجزء المضيف. إجابة IPv6 عن إعادة الترقيم، حيث NAT الكلاسيكي غير لازم ولا مرغوب.
Settings
Advanced — /system-firewall
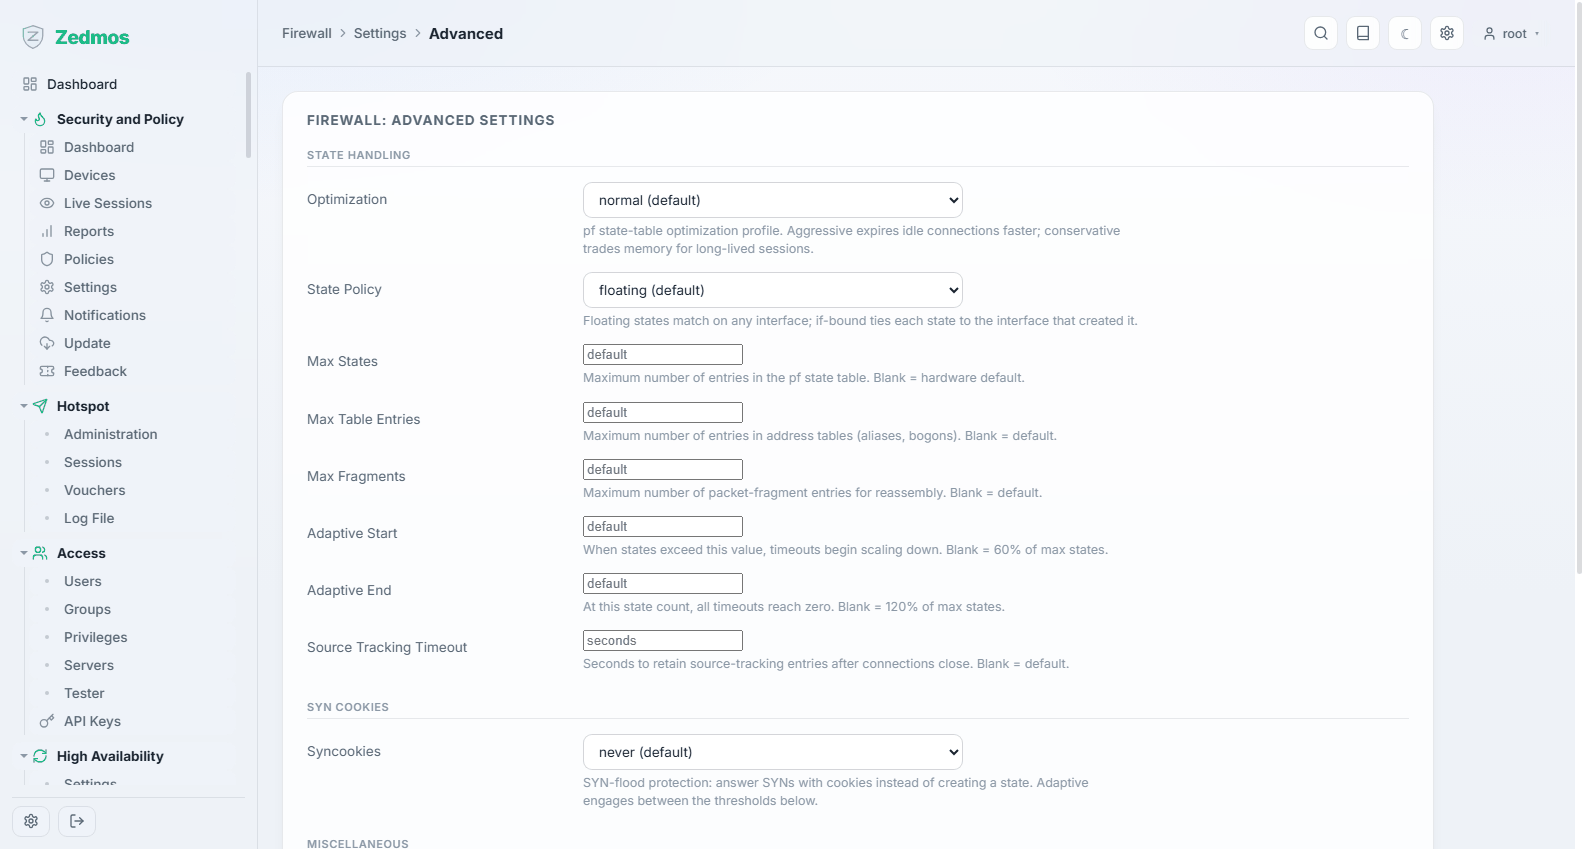
ضبط مرشّح الحزم نفسه: حدود جدول الحالات، وسياسة التحسين والمهل، ومعالجة الأجزاء، وهل يُتجاوز المرشّح لحركة معيّنة.
تغيّر هذه الإعدادات كيف تتصرف كل قاعدة. الإعدادات الافتراضية صحيحة لكل جهاز تقريبًا؛ غيّرها عندما يكون لديك قياس يقول ذلك، واكتب ما غيّرته.
Normalization — /legacy?p=filter/scrub/rule
قواعد التنقية: إعادة تجميع الأجزاء، وتقييد الحد الأقصى لحجم القطعة، وتطبيع الحركة قبل أن تراها مجموعة القواعد. والسبب المعتاد للمجيء هنا تقييد MSS لنفق تختفي فيه الحزم الكبيرة.
Schedules — /firewall-schedules
نطاقات زمنية مسمّاة يمكن إرفاق قاعدة بها — «ساعات العمل»، «عطلة نهاية الأسبوع». القاعدة ذات الجدول الزمني نشطة فقط داخله.
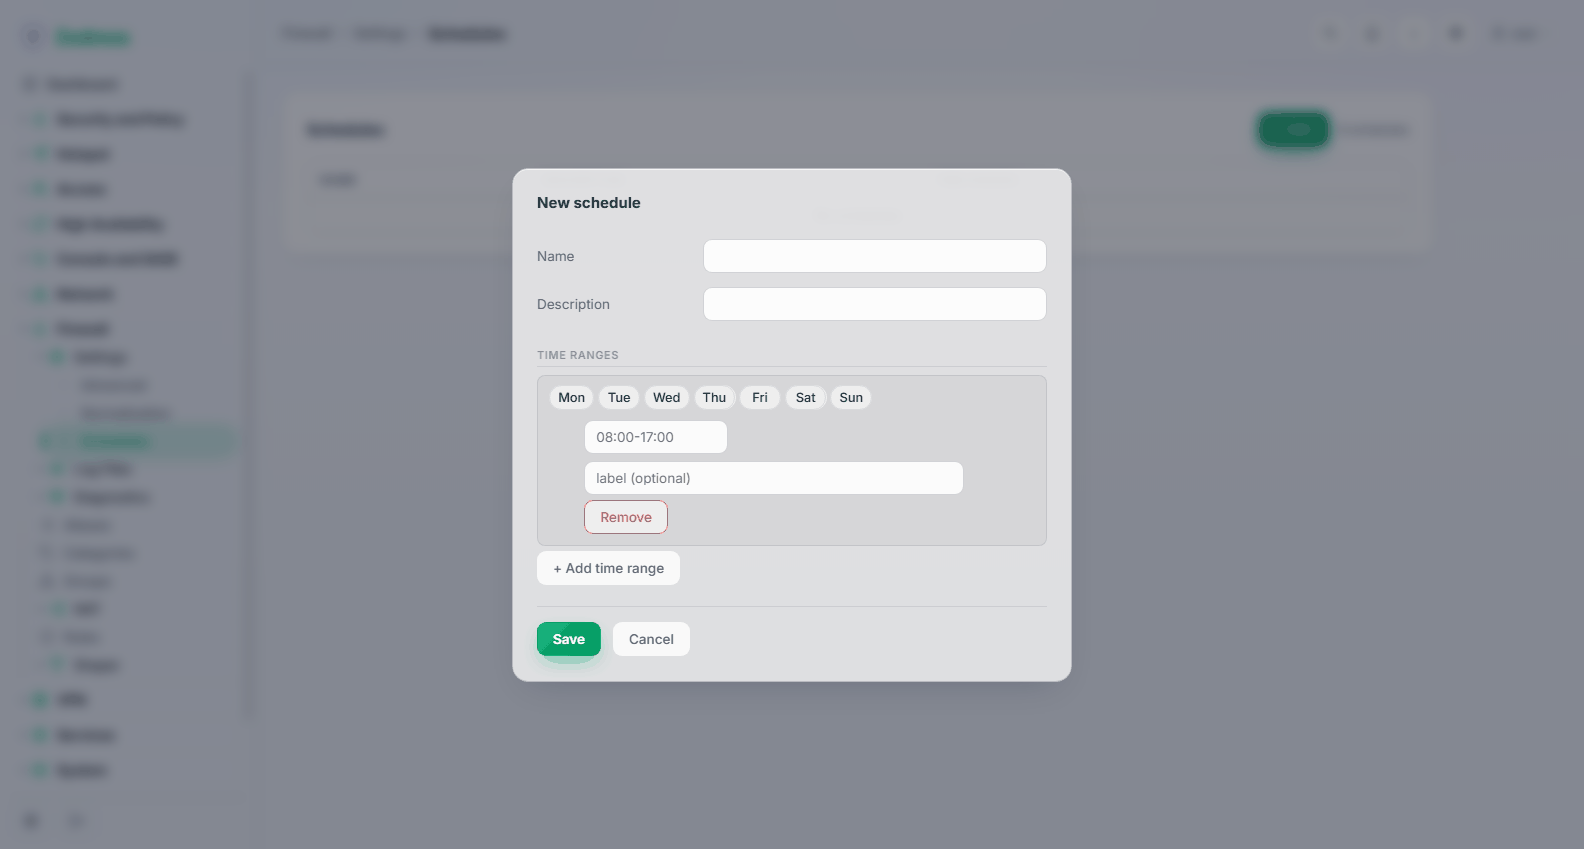
يحمل الجدول الزمني عدة نطاقات زمنية، فـ «الاثنين–الجمعة 08:00–18:00 إضافة إلى صباح السبت» جدول زمني واحد، لا ثلاثة.
Log Files
Live View — /fwlog/live
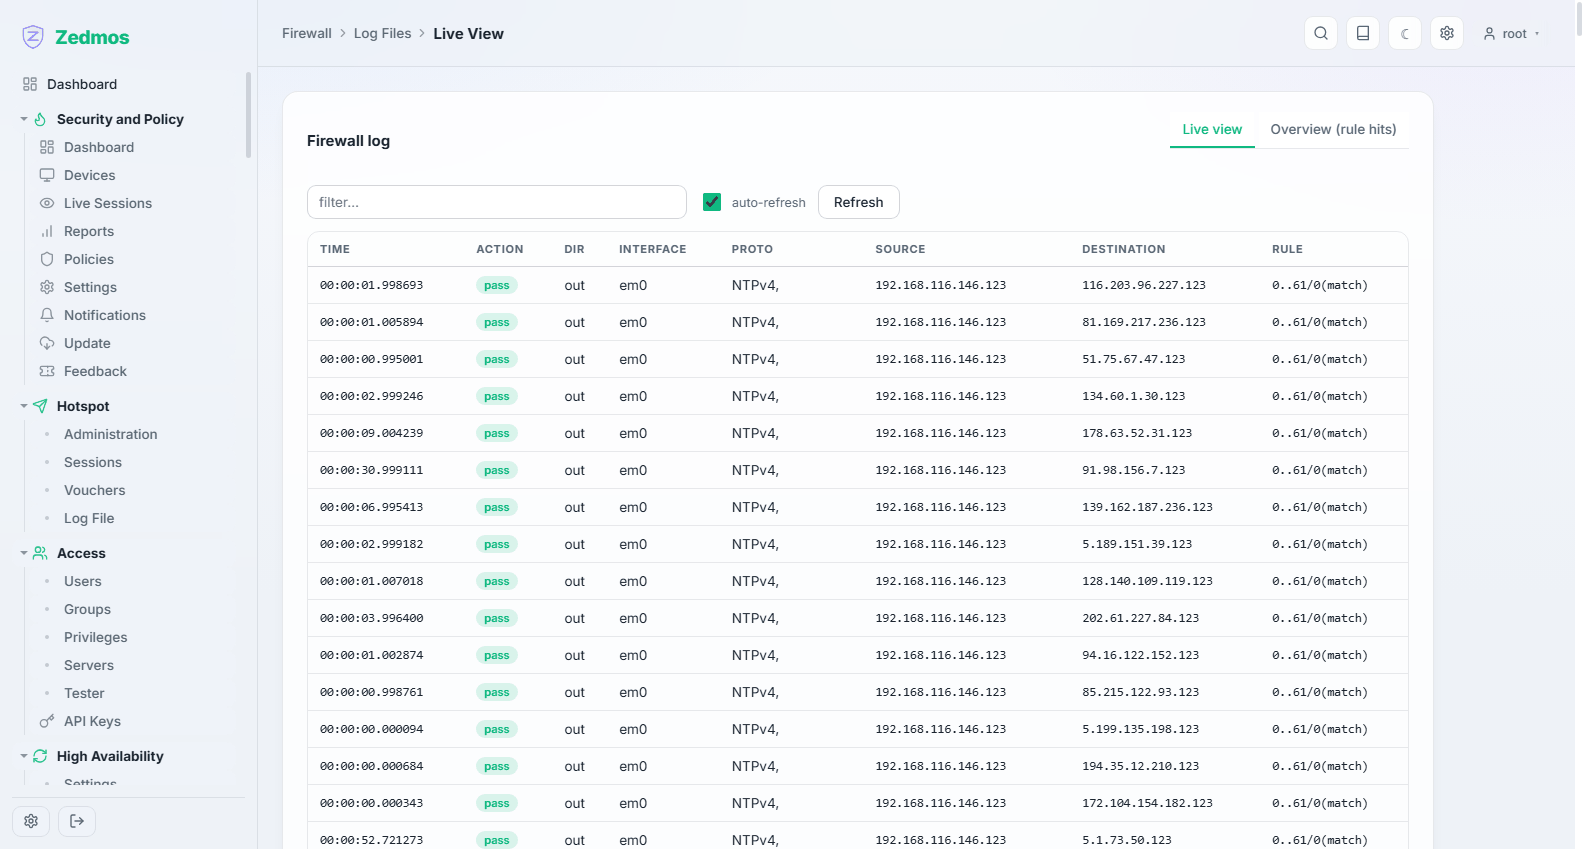
الحزم كما يسجّلها المرشّح، بتحديث مستمر، مع القاعدة التي طابقت. هذه هي الصفحة التي تبقيها مفتوحة أثناء اختبار قاعدة. رشّحها حسب الواجهة أو العنوان أو المنفذ لقطع الضجيج.
Overview — /fwlog/overview
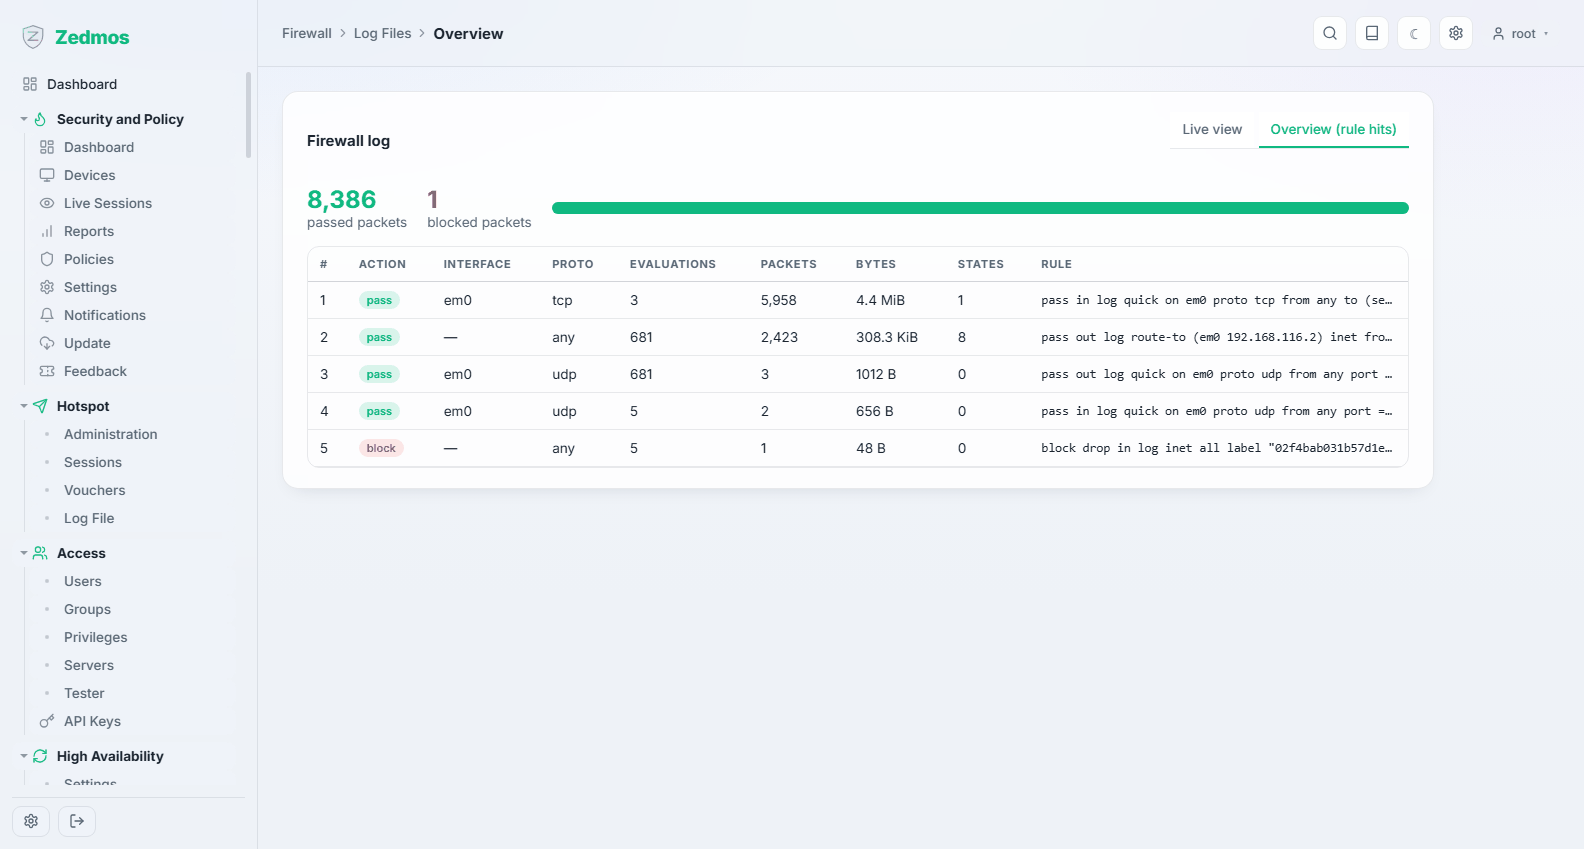
البيانات نفسها مجمَّعة: أي القواعد طابقت أكثر، وما حُظر أكثر. مفيد لرصد قاعدة تُطلق أكثر بكثير مما توقعت.
General / Plain View — /log/core/firewall، /log/core/filter
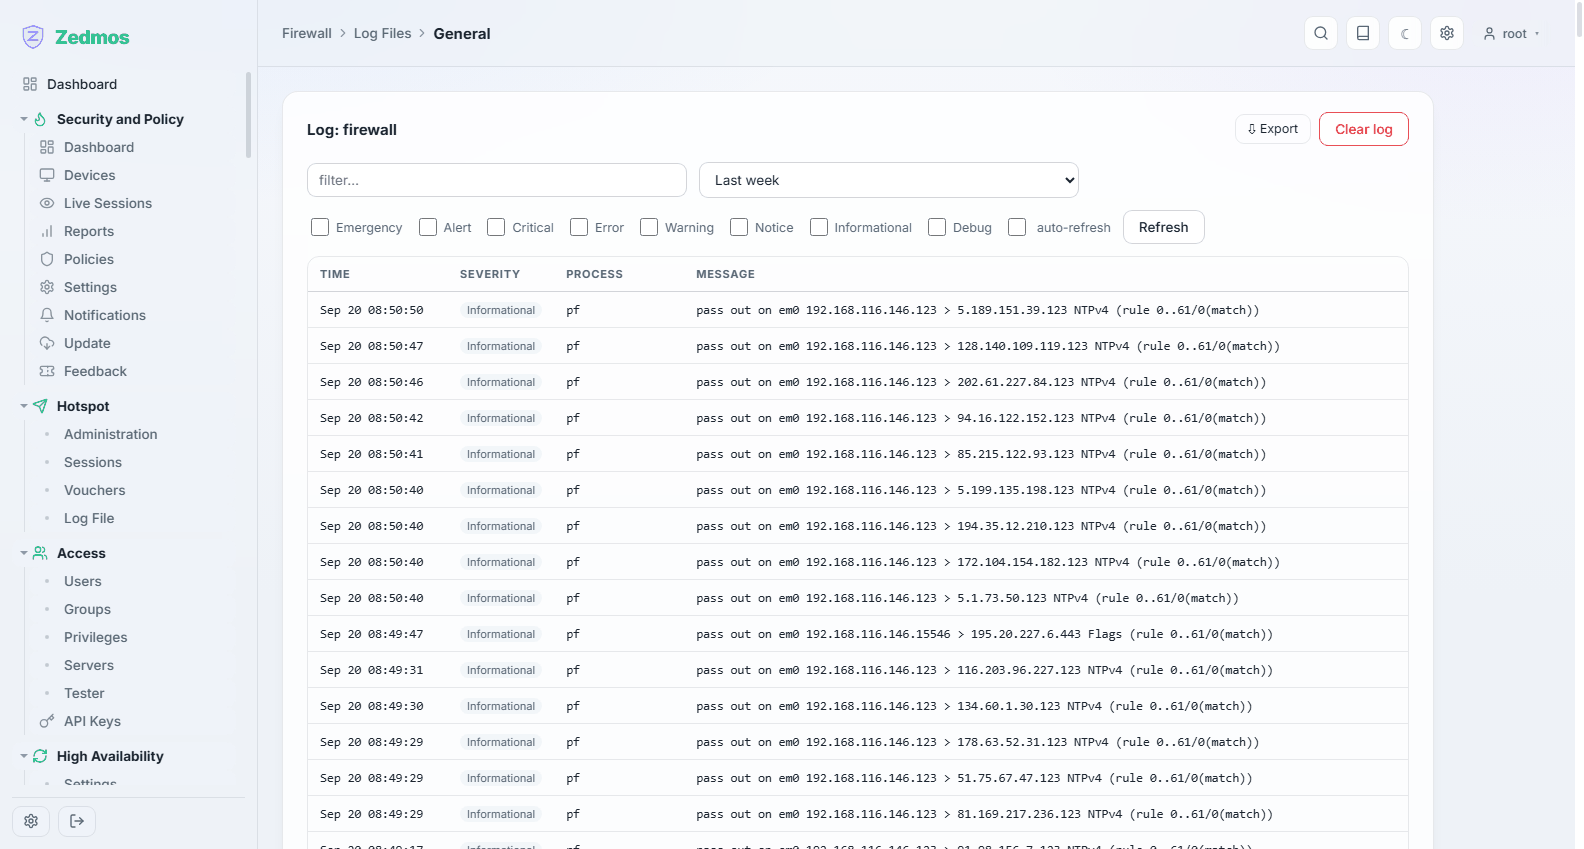
السجل النصي للمرشّح. Plain View هو الملف الخام، وهو ما تنسخه في تذكرة دعم.
Diagnostics
States — /fwdiag/states
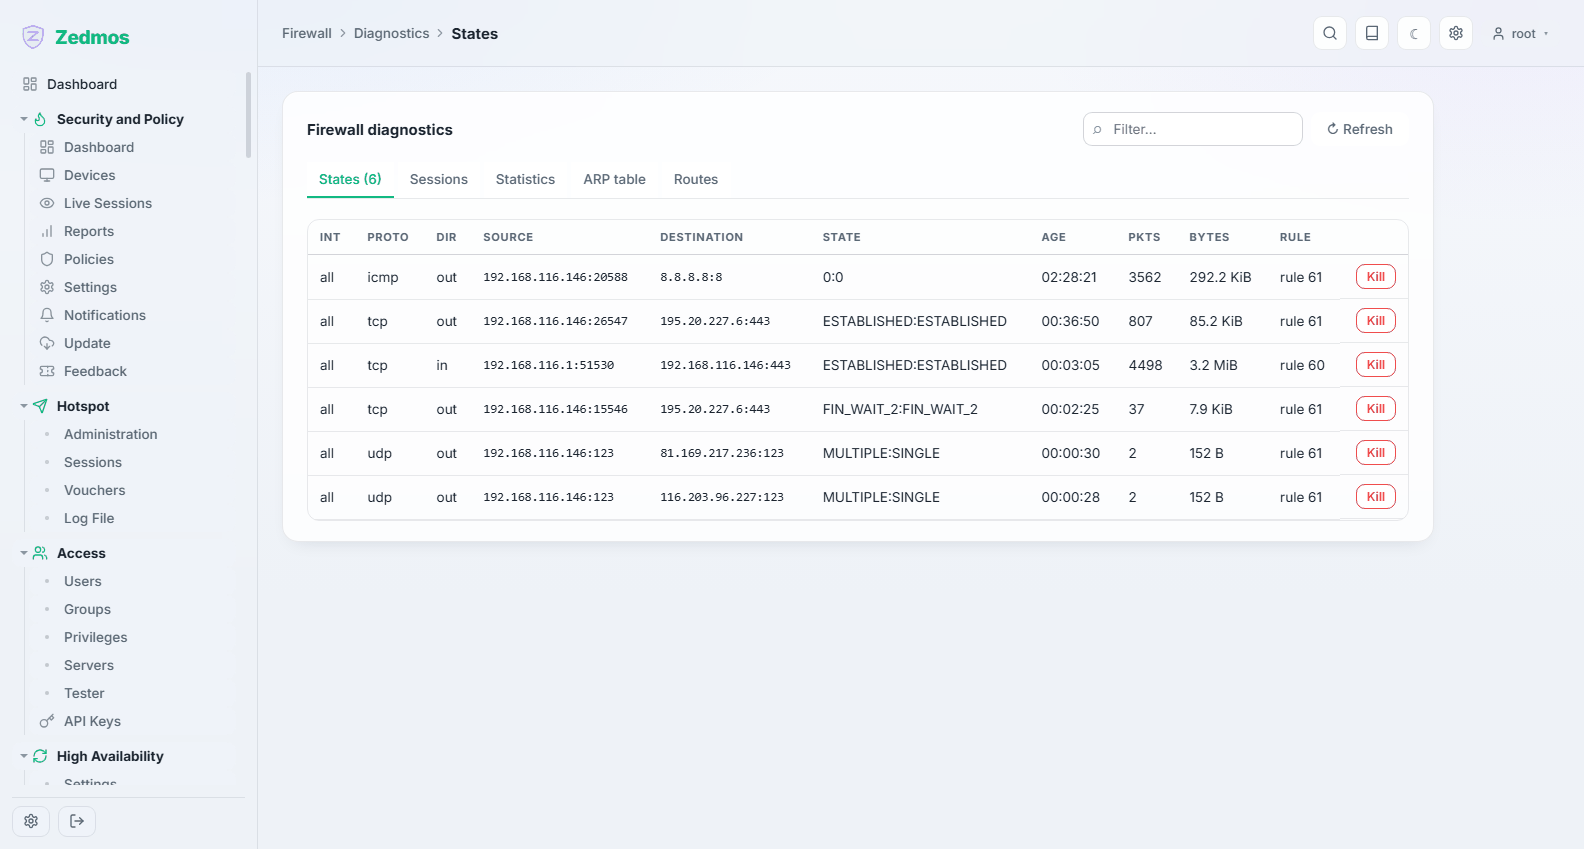
كل اتصال يتتبعه المرشّح حاليًا، قابل للبحث، مع خيار إنهاء أحدها. إنهاء حالة هو كيف تجبر جلسة عالقة على إعادة الإنشاء بعد تغيير قاعدة — تستمر الاتصالات القائمة في التدفق تحت القاعدة التي سمحت بها.
Sessions — /fwdiag/sessions
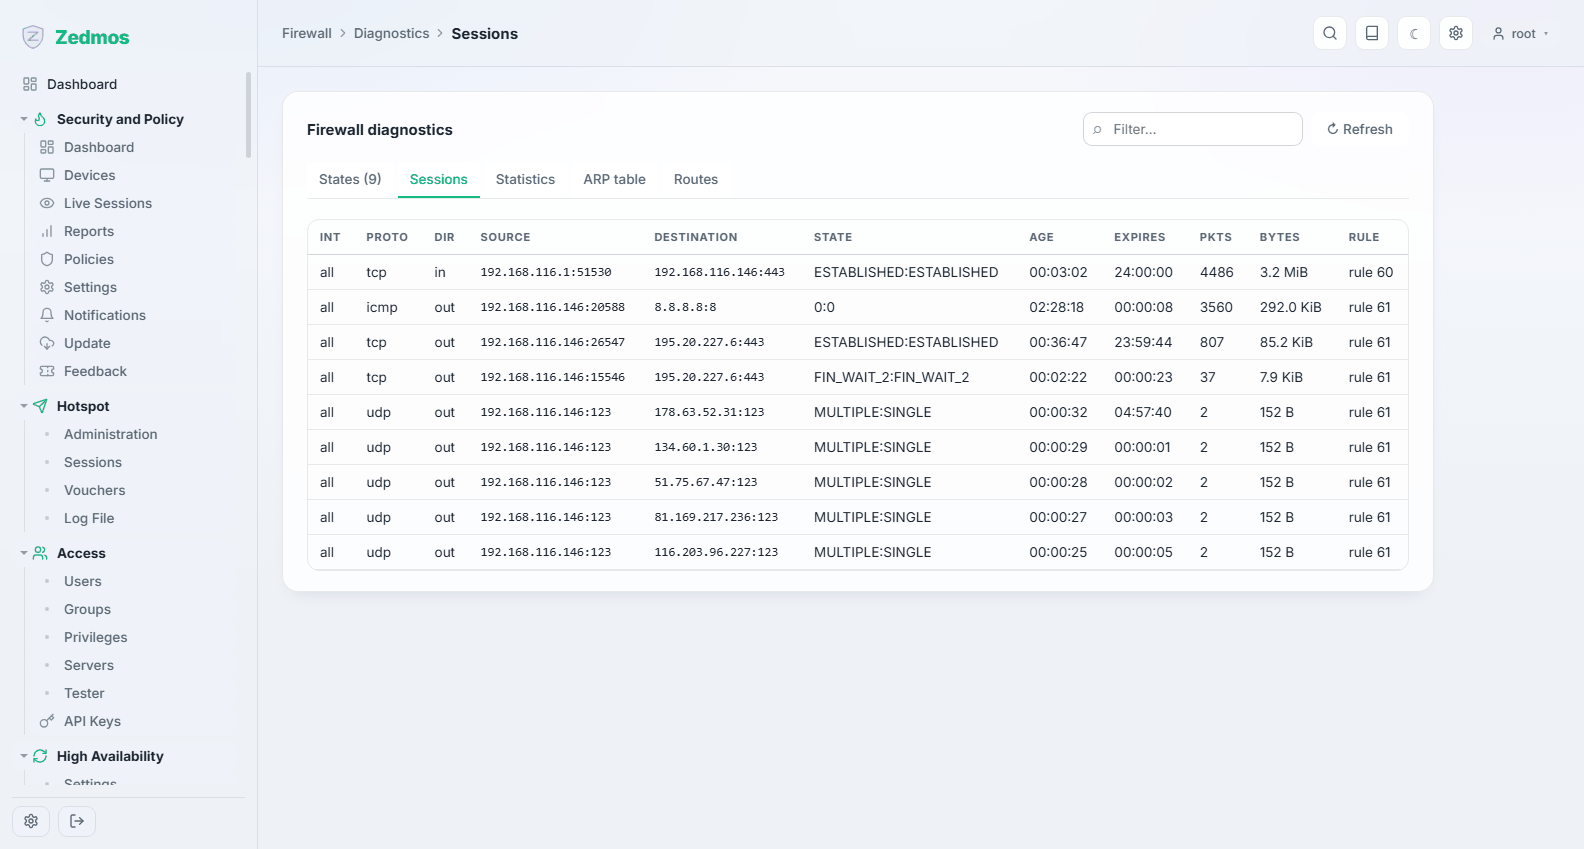
أكثر الاتصالات ازدحامًا الآن، مرتبة حسب الحركة — عرض «من يستخدم الخط».
Statistics — /fwdiag/statistics
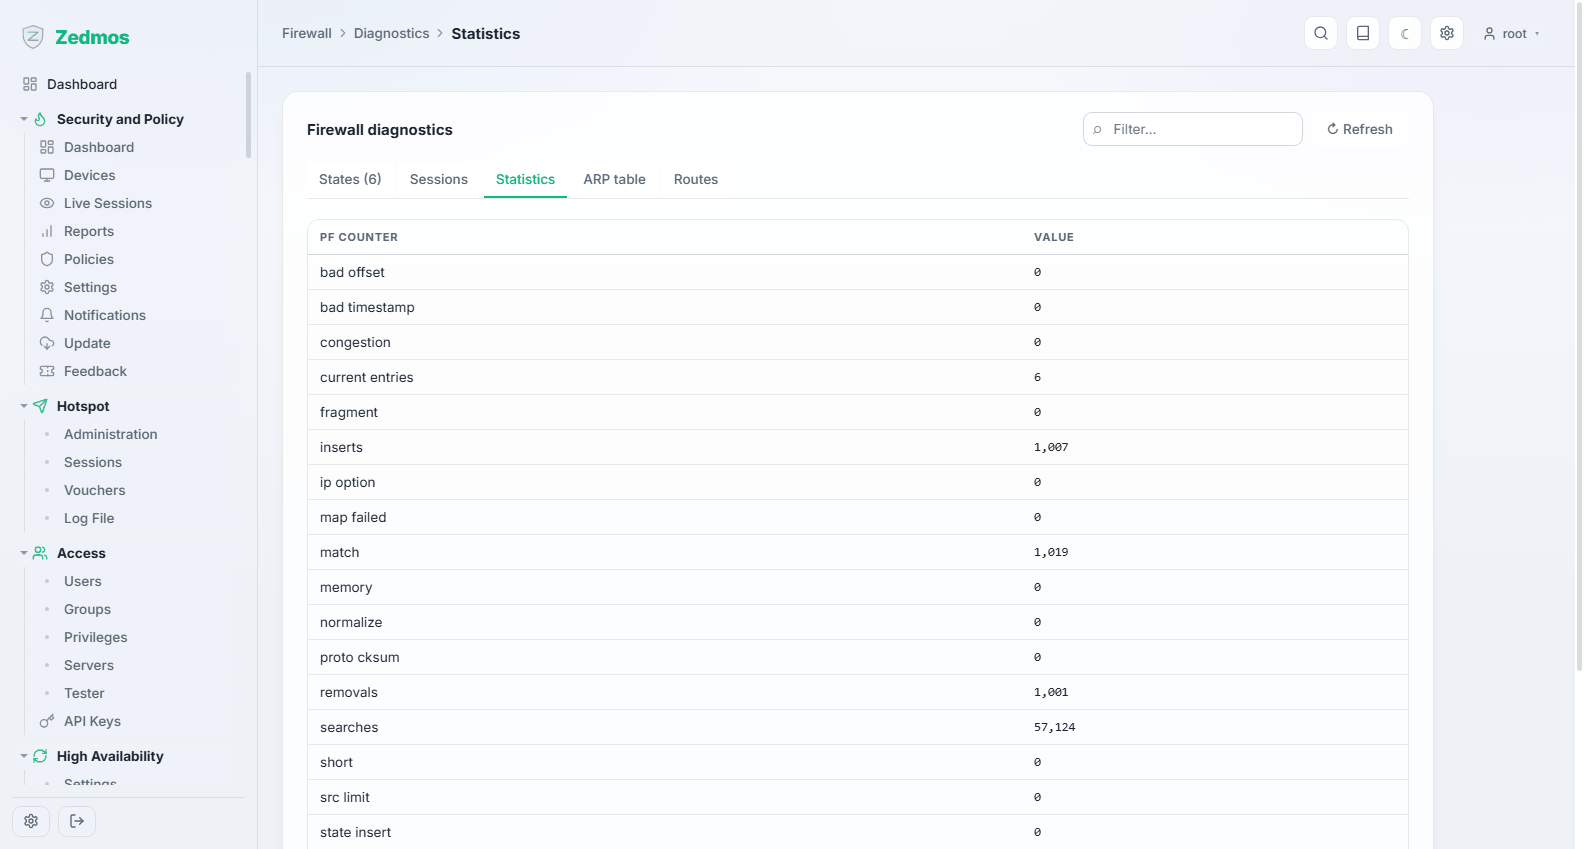
عدّادات المرشّح نفسه: الحالات المستخدمة مقابل الحد، والحزم الممرَّرة والمحظورة، والذاكرة. عدد حالات يقترب من الحد يفسّر اتصالات تفشل تحت الحمل.
Aliases — /firewall-aliases
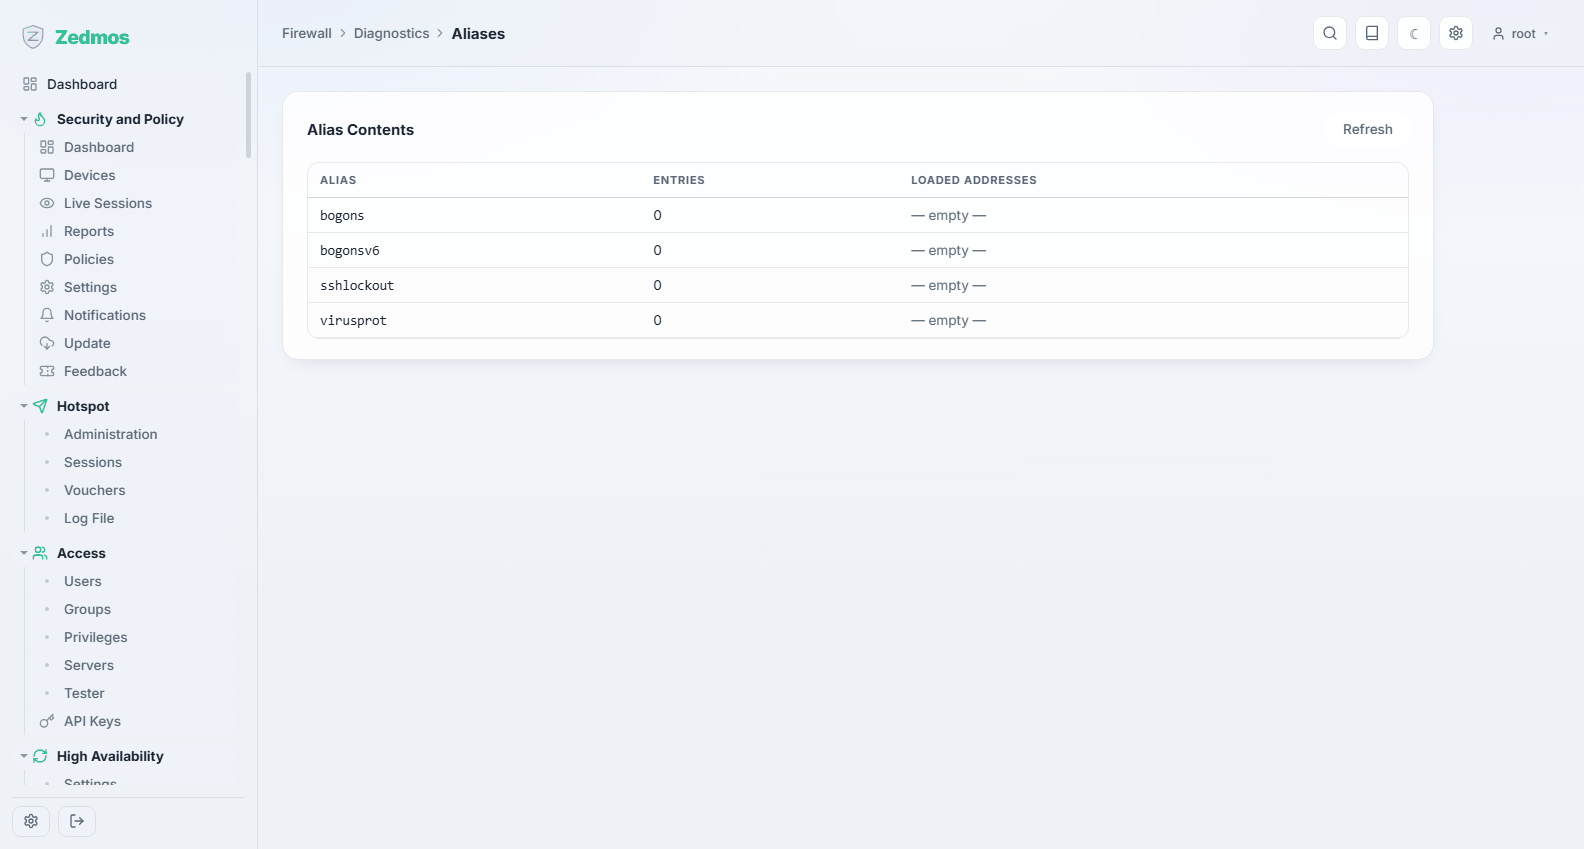
ما يحتويه كل اسم مستعار حاليًا، كما يراه جدار الحماية. الاسم المستعار من نوع جدول URL الذي فشل تحديثه يظهر هنا كجدول فارغ أو قديم، وهو ما يبدو خلاف ذلك كقاعدة غير فعالة بشكل غامض.
Shaper
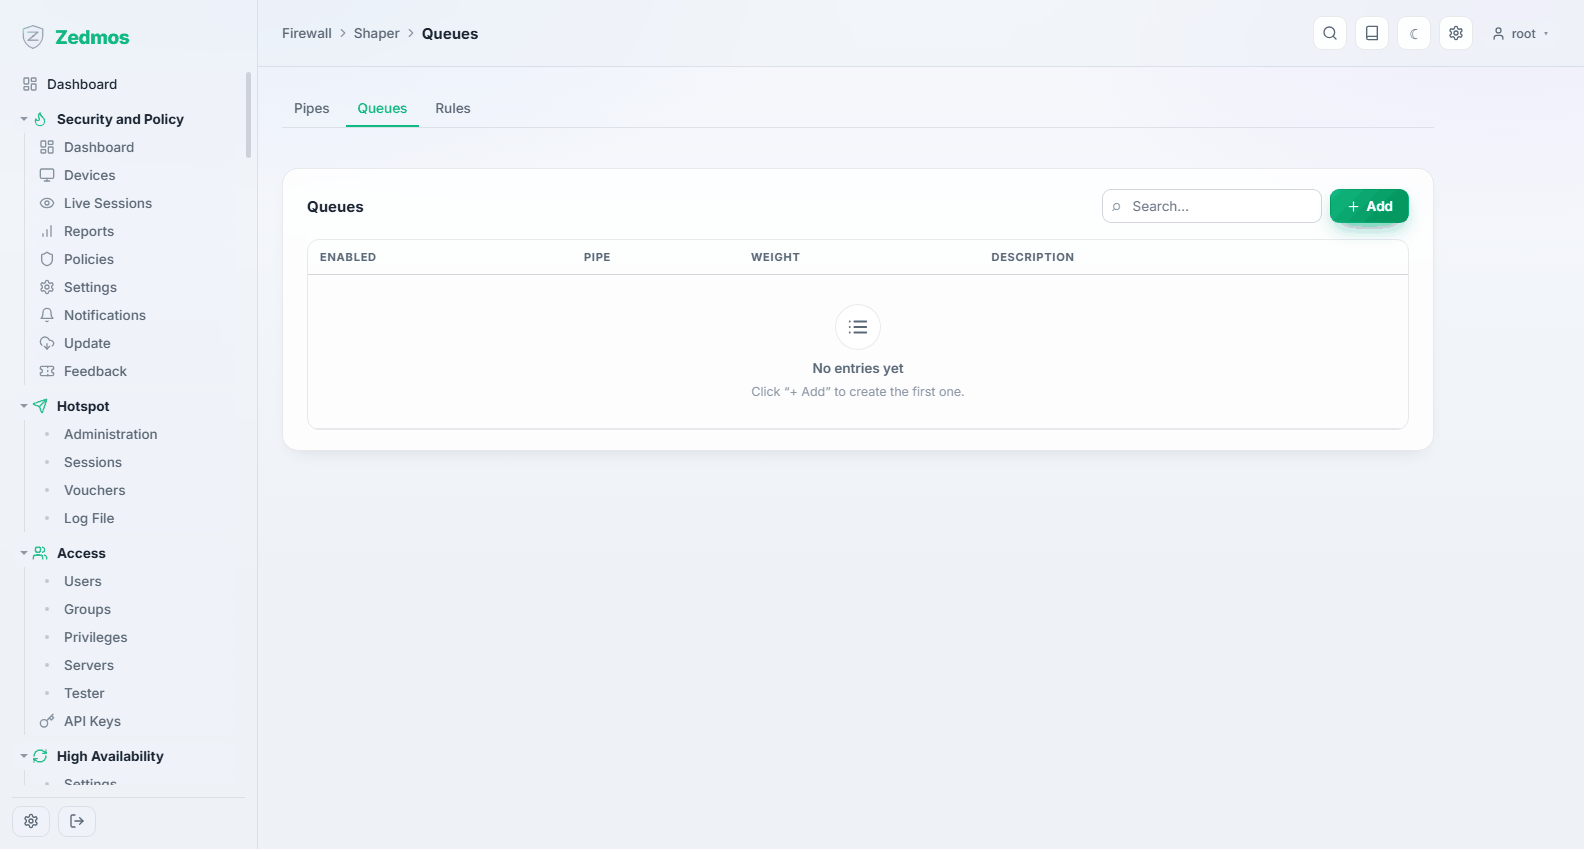
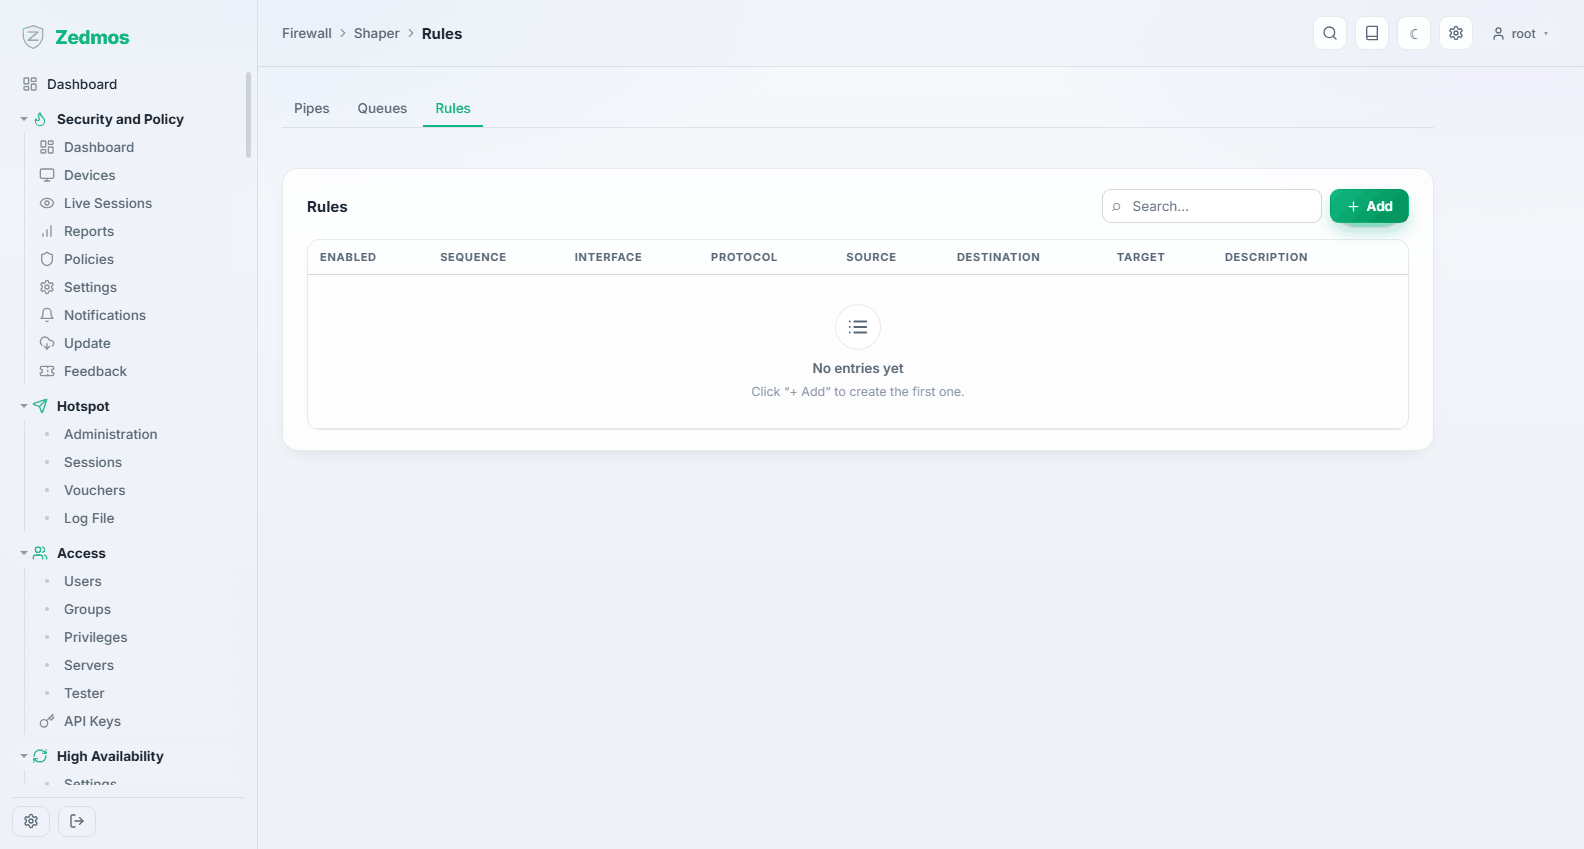
تشكيل الحركة في ثلاثة أجزاء، تُكوَّن بهذا الترتيب:
- Pipes —
/m/trafficshaper/trafficshaper#pipes— حد لعرض النطاق. الأنبوب هو عرض الأنبوب. - Queues —
#queues— حصص داخل أنبوب، موزونة، فيتنازل صنف من الحركة لآخر عند التنازع. - Rules —
#rules— أي الحركة تذهب إلى أي أنبوب أو طابور.
Status — /shaper-stats
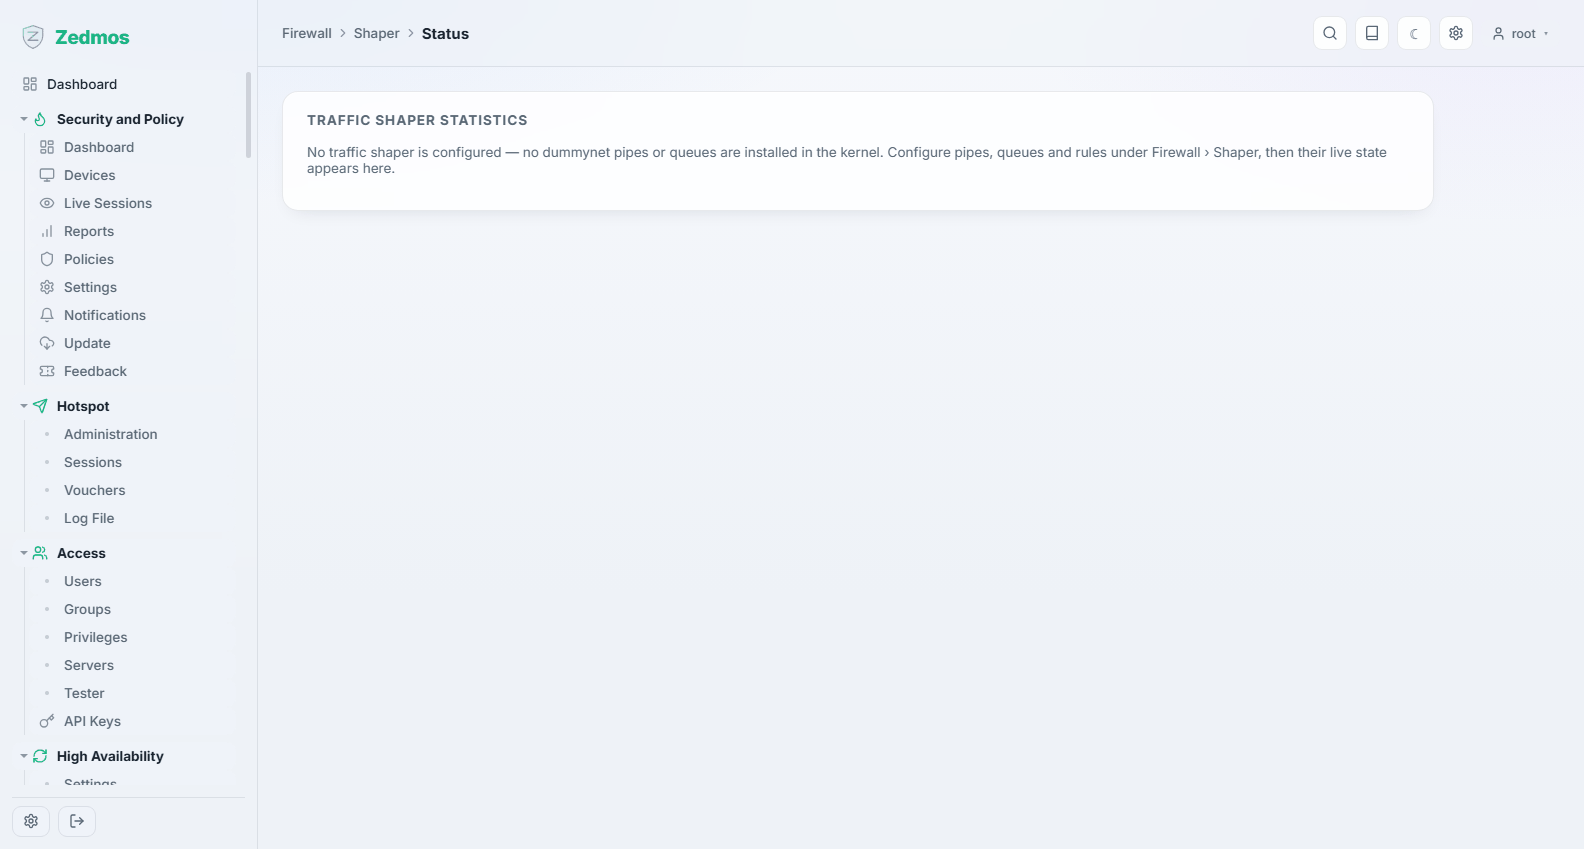
الأنابيب والطوابير الحية مع عدّاداتها — الدليل على أن التشكيل يحدث، وحيث ترى طابورًا يُسقط الحزم.