5.5 VPN
→ جدار الحماية · التالي: الخدمات ←
ثلاث تقنيات VPN، كلها من الدرجة الأولى. أيها تختار:
| استخدمه لـ | لأن | |
|---|---|---|
| WireGuard | روابط جديدة بين المواقع والعاملين عن بُعد | الأبسط تكوينًا، والأسرع، وأصغر سطح هجوم. مفاتيح، لا شهادات. |
| IPsec | الاتصال بمعدات لا تتحكم فيها | هو معيار التشغيل البيني — بوابة VPN من Cisco أو Fortinet أو سحابية ستتحدثه. |
| OpenVPN | العاملون عن بُعد على شبكات صعبة، وعمليات النشر القائمة | يعمل عبر TCP/443 عندما يُحظر كل شيء آخر؛ وعميل ناضج على كل منصة. |
أيًّا كان ما تختاره، تذكّر الشيئين اللذين يحتاجهما كل VPN غير تكوينه الخاص: قاعدة جدار حماية تسمح بالنفق على WAN، وقواعد على واجهة النفق تقرر ما يجوز للطرف البعيد الوصول إليه.
WireGuard
Instances — /m/wireguard/server#instances
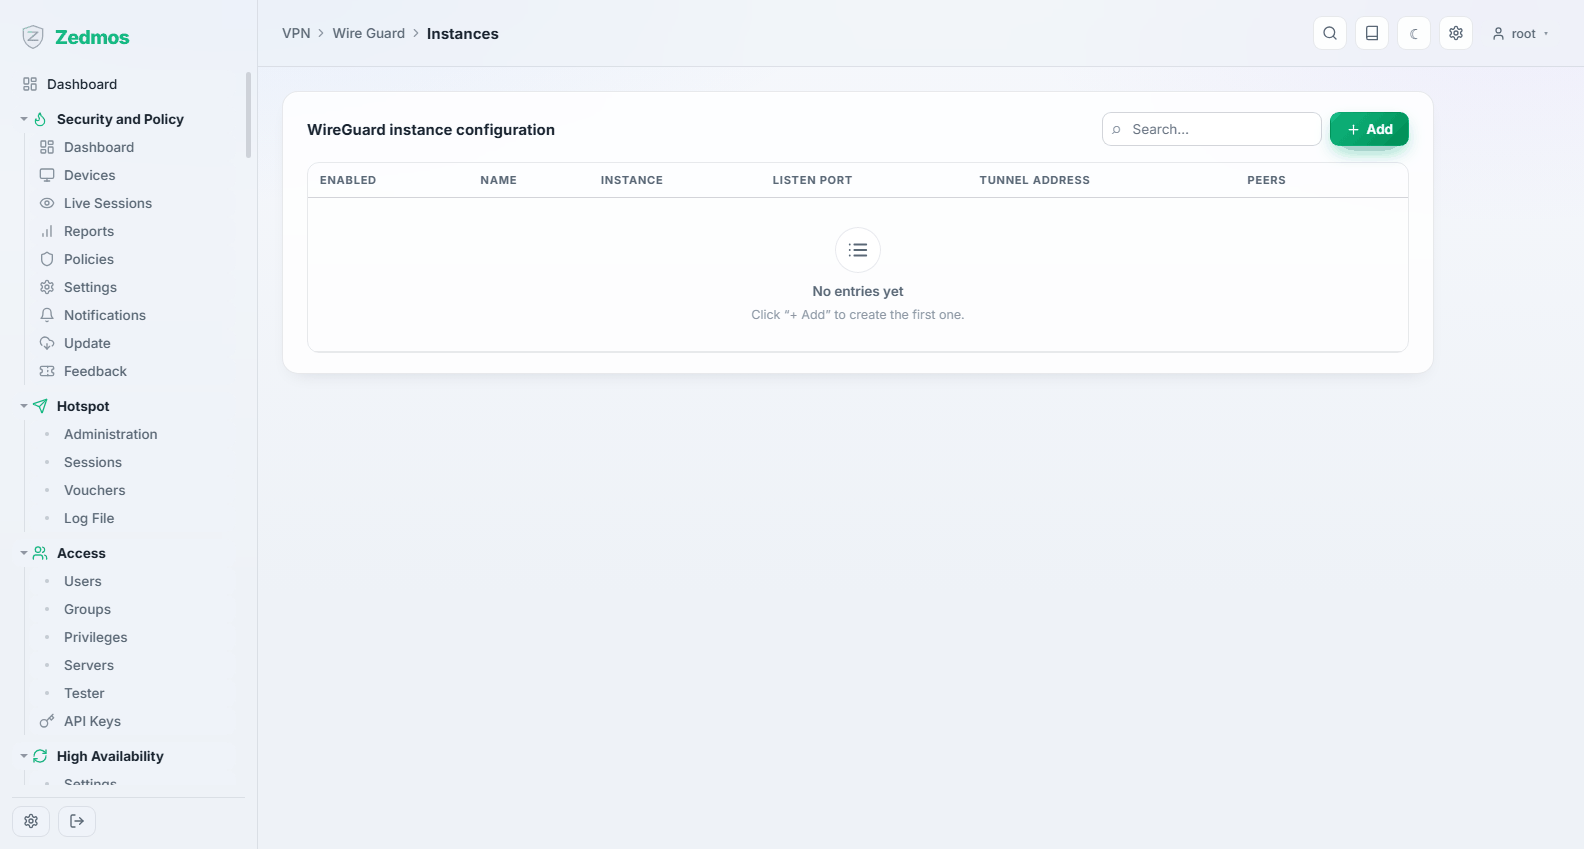
النسخة نقطة نهاية نفق على هذا الجهاز: زوج مفاتيحها الخاص، ومنفذ استماعها، والعناوين التي تستخدمها داخل النفق.
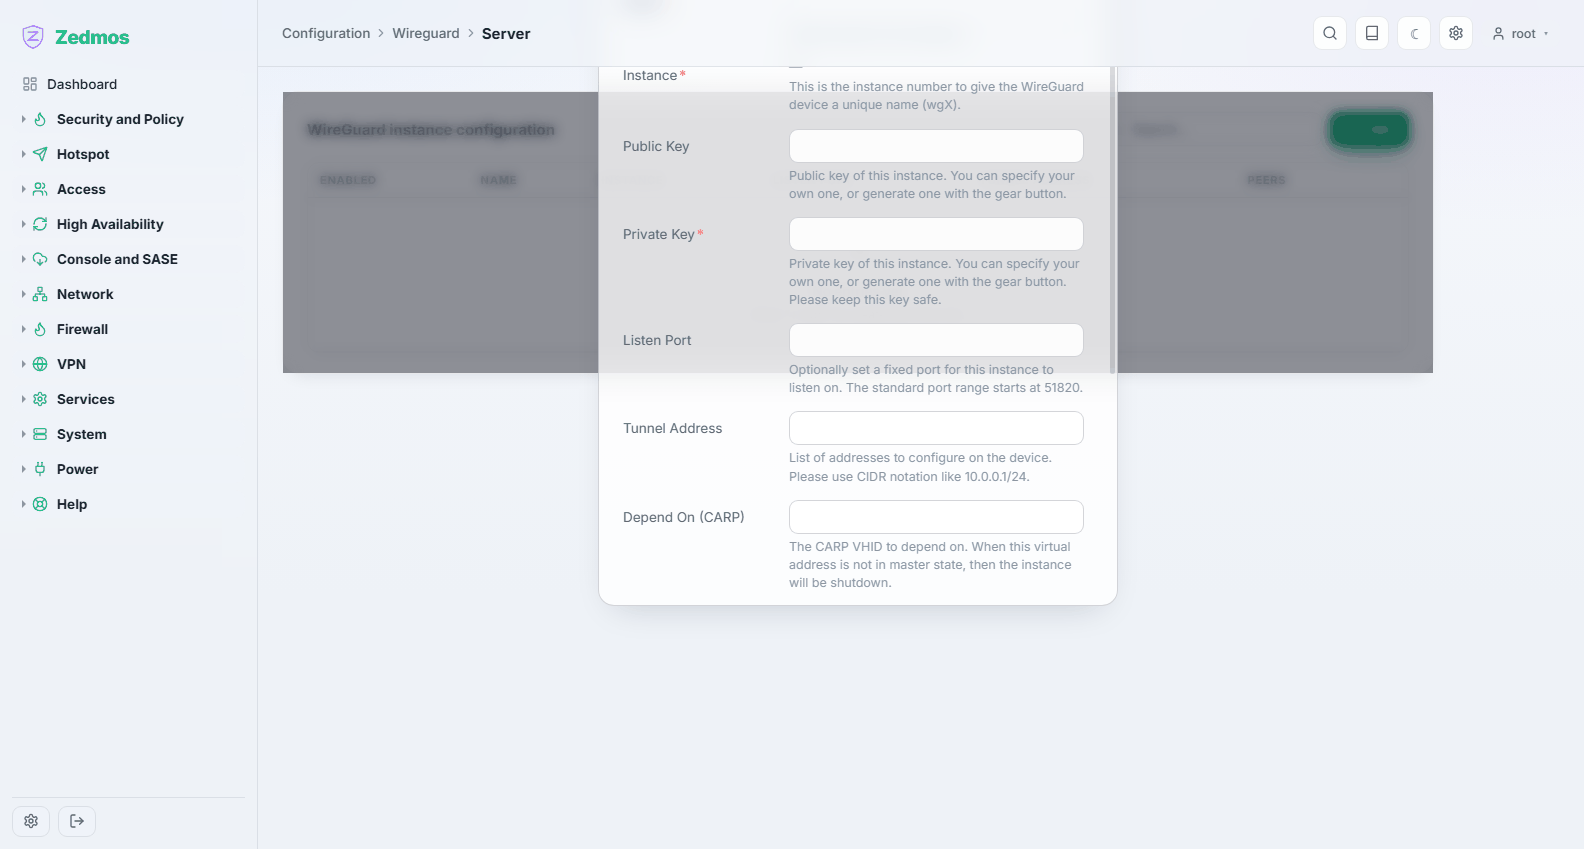
المفتاح العام المولَّد هنا هو ما تسلّمه للطرف الآخر. أبقِ المفتاح الخاص حيث هو — لا يحتاج أبدًا إلى مغادرة الجهاز.
Peers — /m/wireguard/client#peers
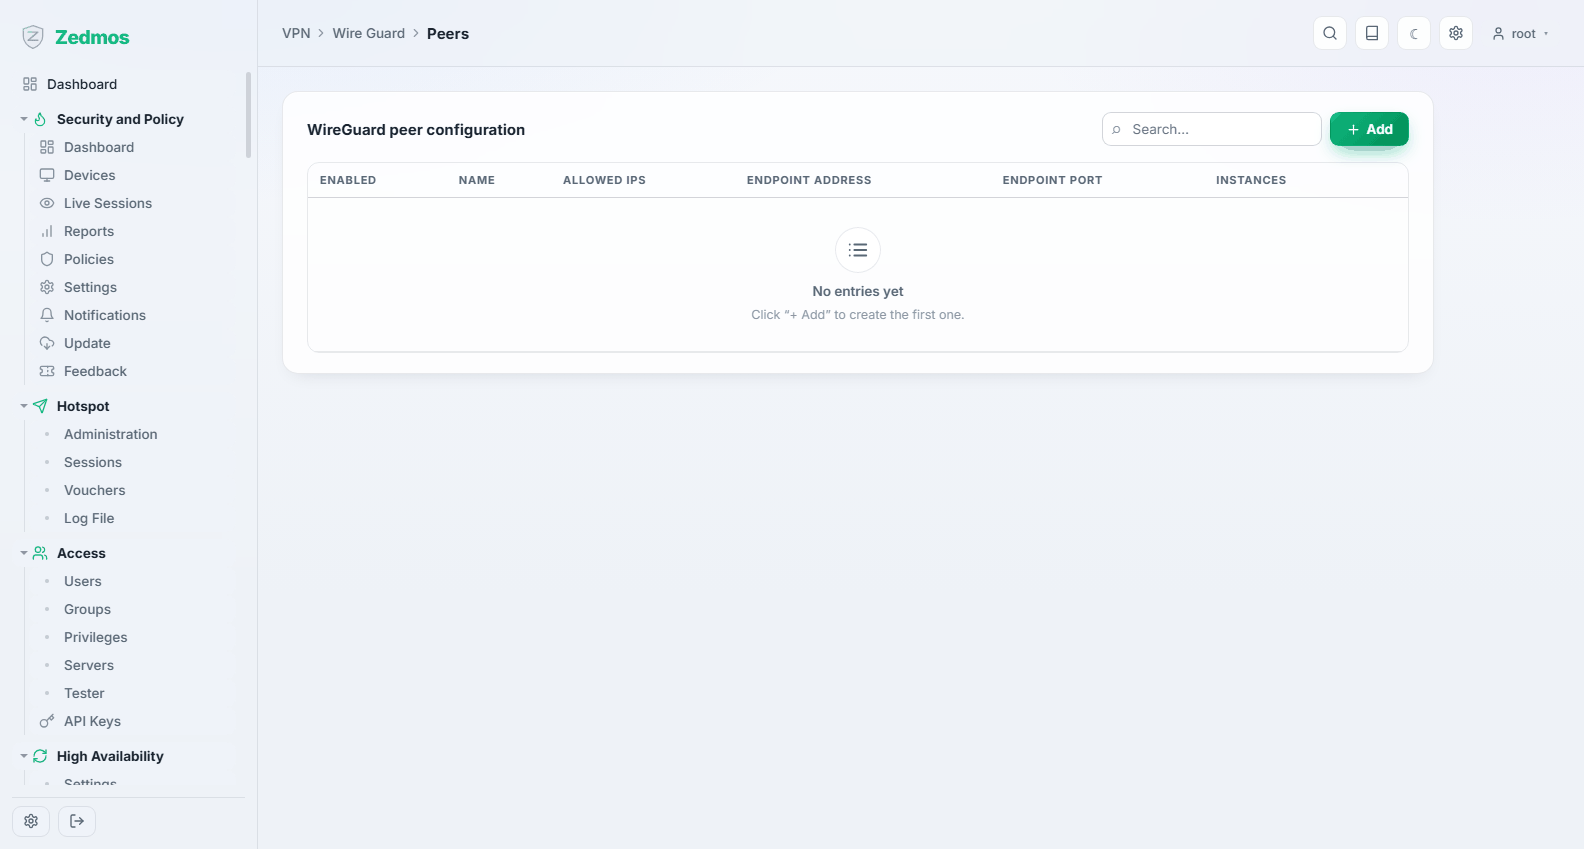
الأطراف الأخرى. يحمل كل نظير مفتاحه العام، وallowed IPs — وهي بيان التوجيه والتحكم في الوصول معًا، فيجب أن تدرج بالضبط الشبكات التي يجوز لذلك النظير استخدامها — ولنظير تتصل به، عنوان نقطة نهايته ومنفذها.
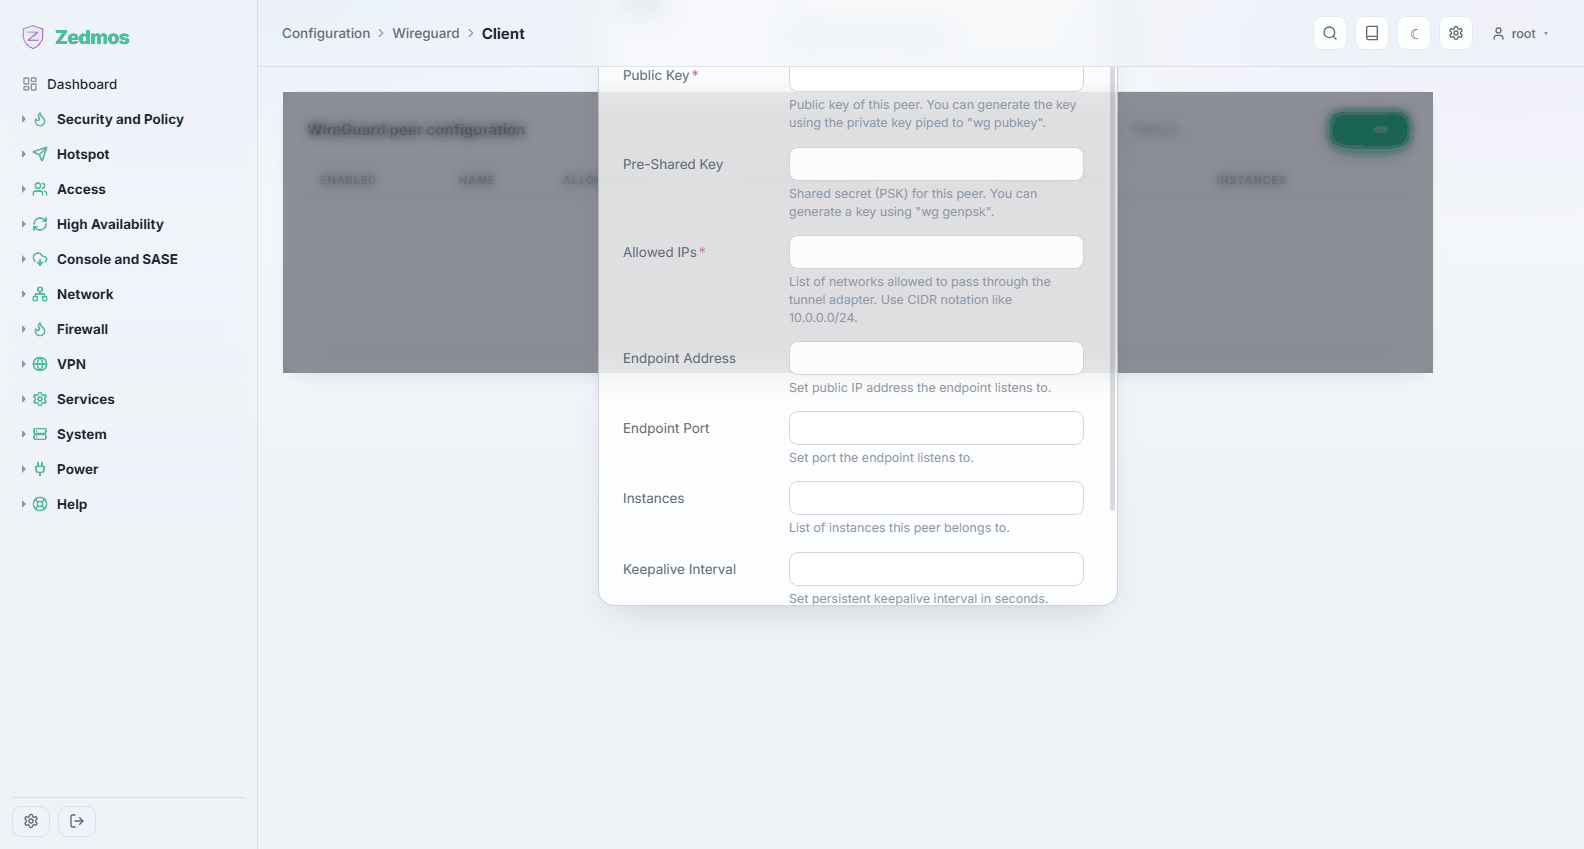
Allowed IPs ليس مرشّحًا تستطيع التساهل فيه. يجوز لنظير إرسال حركة من أي عنوان مدرج هناك، وتُوجَّه الحركة إلى تلك العناوين إليه. وإدراج
0.0.0.0/0على رابط بين المواقع يسلّم ذلك النظير جدول توجيهك كله.
Peer generator — /wg-peergen#configbuilder
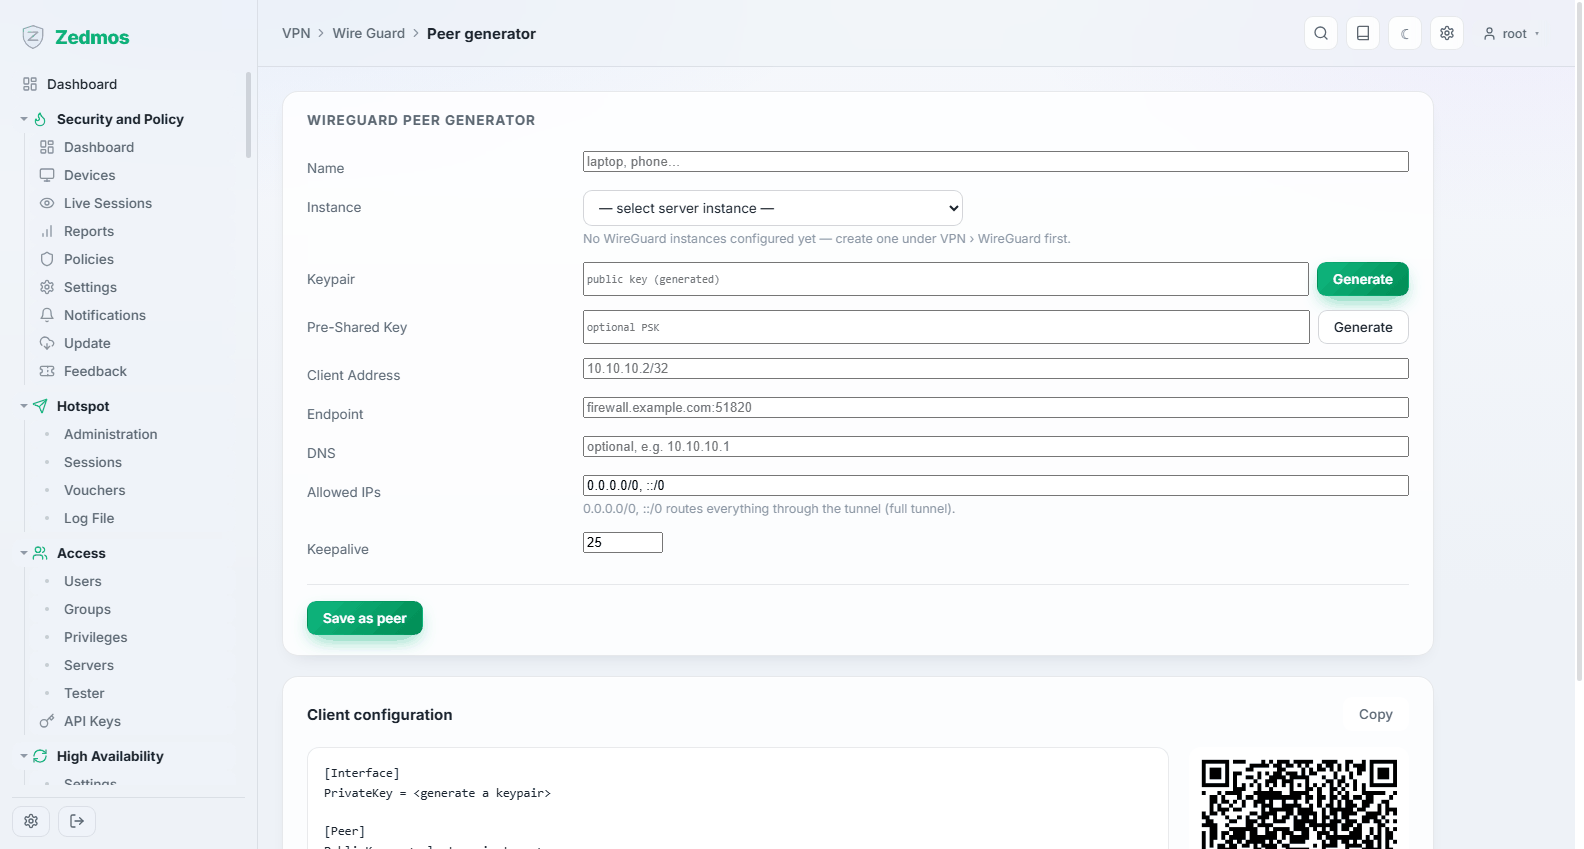
يبني تكوين عميل جاهزًا — المفاتيح والعناوين ونقطة النهاية وallowed IPs — ويعرضه كنص وكرمز QR لتطبيق الهاتف. أسرع طريق من لا شيء إلى عامل عن بُعد يعمل.
Status — /wg-status
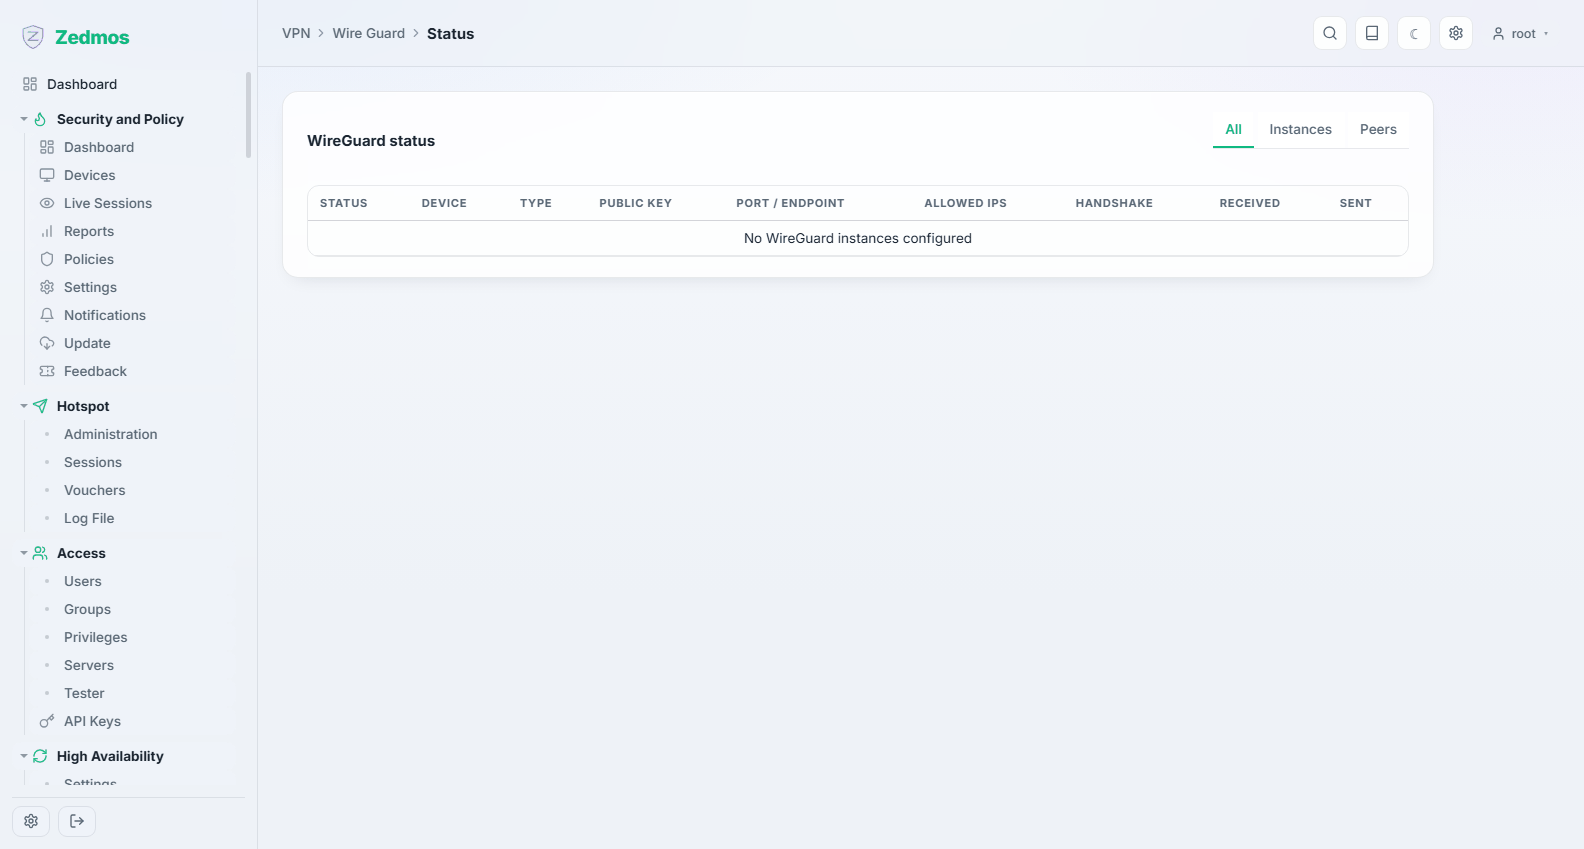
كل نسخة ونظير مع وقت آخر مصافحة والبايتات المنقولة. WireGuard هادئ بحكم التصميم: لا مصافحة يعني أن النفق ليس قائمًا، وذلك هو الرقم الذي تنظر إليه أولاً.
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
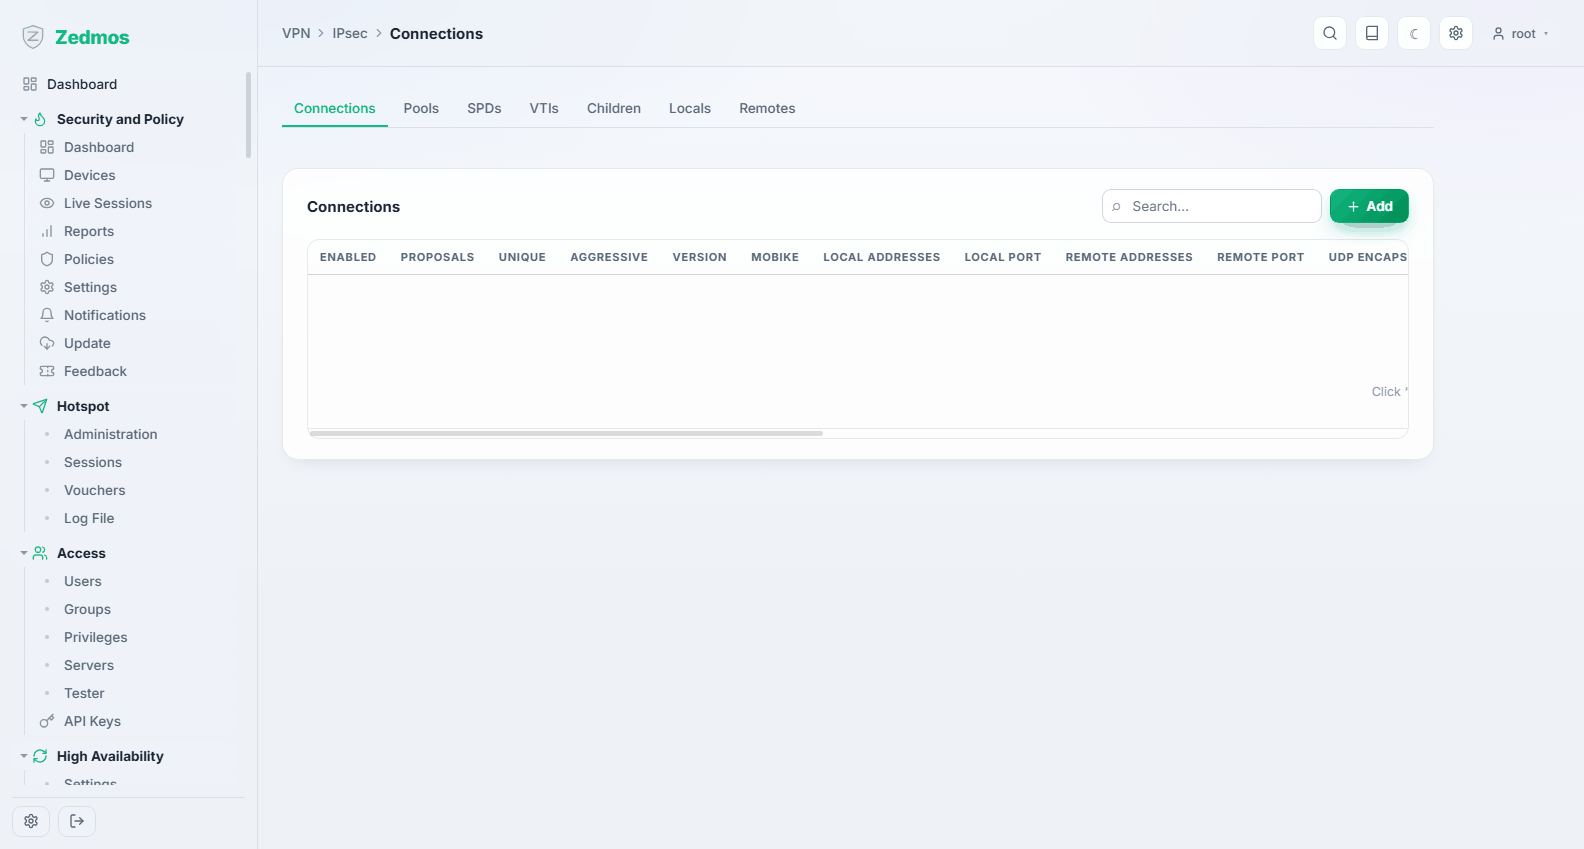
تكوين IPsec الحديث: يحمل الاتصال العنوان البعيد، والمقترحات (التشفير والسلامة ومجموعة Diffie-Hellman)، والمصادقة (مفتاح مشترك مسبقًا أو شهادة)، وواحدًا أو أكثر من الأبناء — محدِّدات الحركة التي تقول أي الشبكات يحملها النفق.
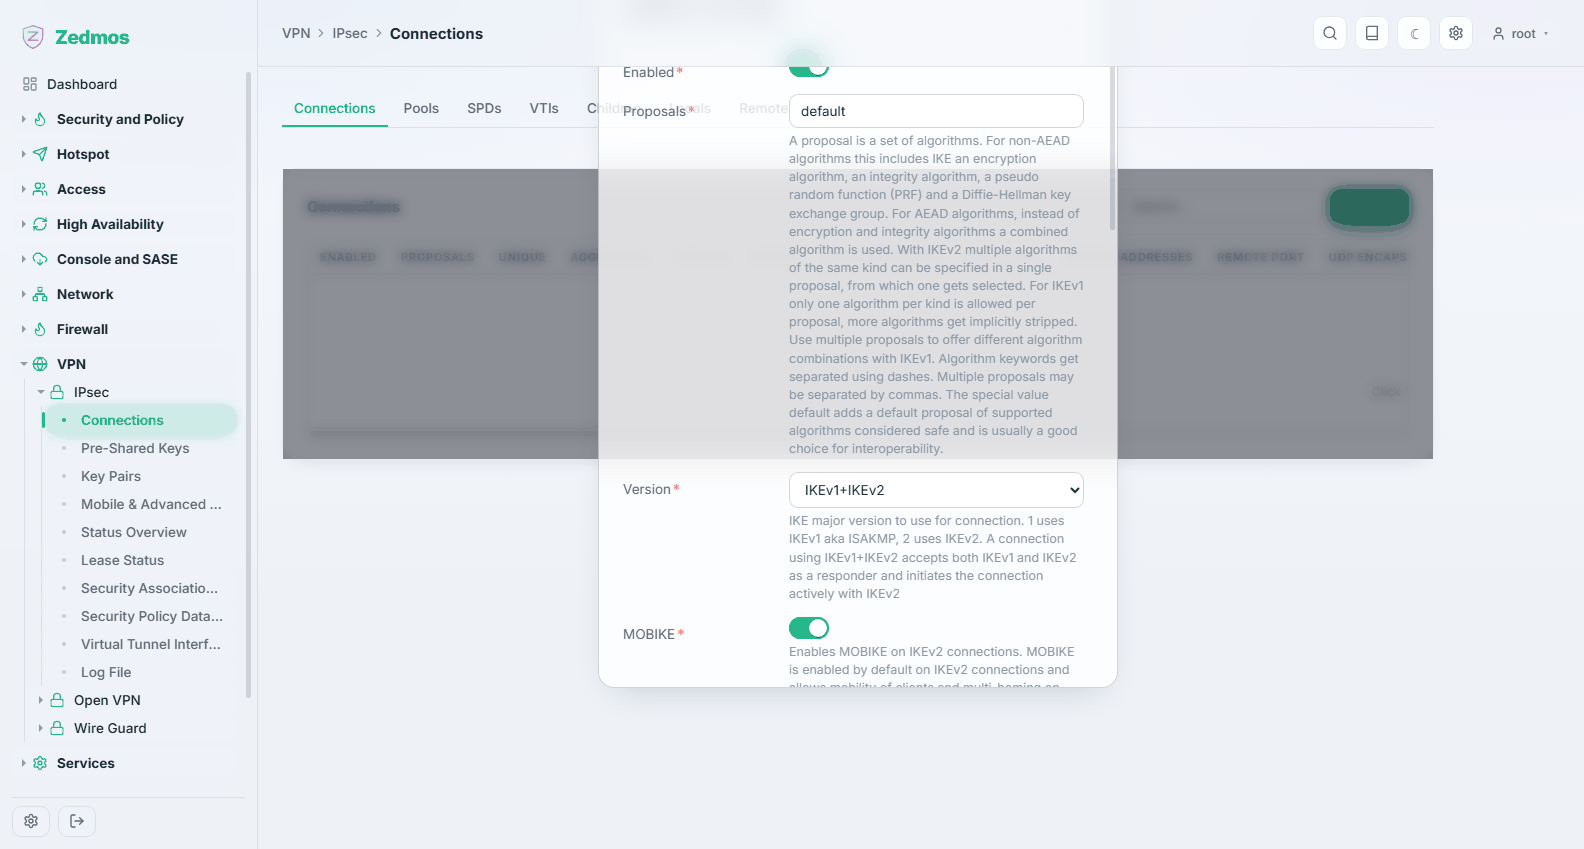
يجب أن يتفق الطرفان على المقترحات ومحدِّدات الحركة. عندما يرفض نفق القيام، يكون ذلك الاختلاف هو السبب أكثر بكثير من أي شيء آخر؛ ويسمّي السجل عدم التطابق.
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
أسرار مشتركة حسب الهوية. طويلة وعشوائية: المفتاح المشترك مسبقًا هو المصادقة كلها.
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
أزواج مفاتيح للمصادقة المبنية على الشهادات، للنظراء الذين يتطلبونها.
Mobile & Advanced Settings — /m/ipsec/ipsec
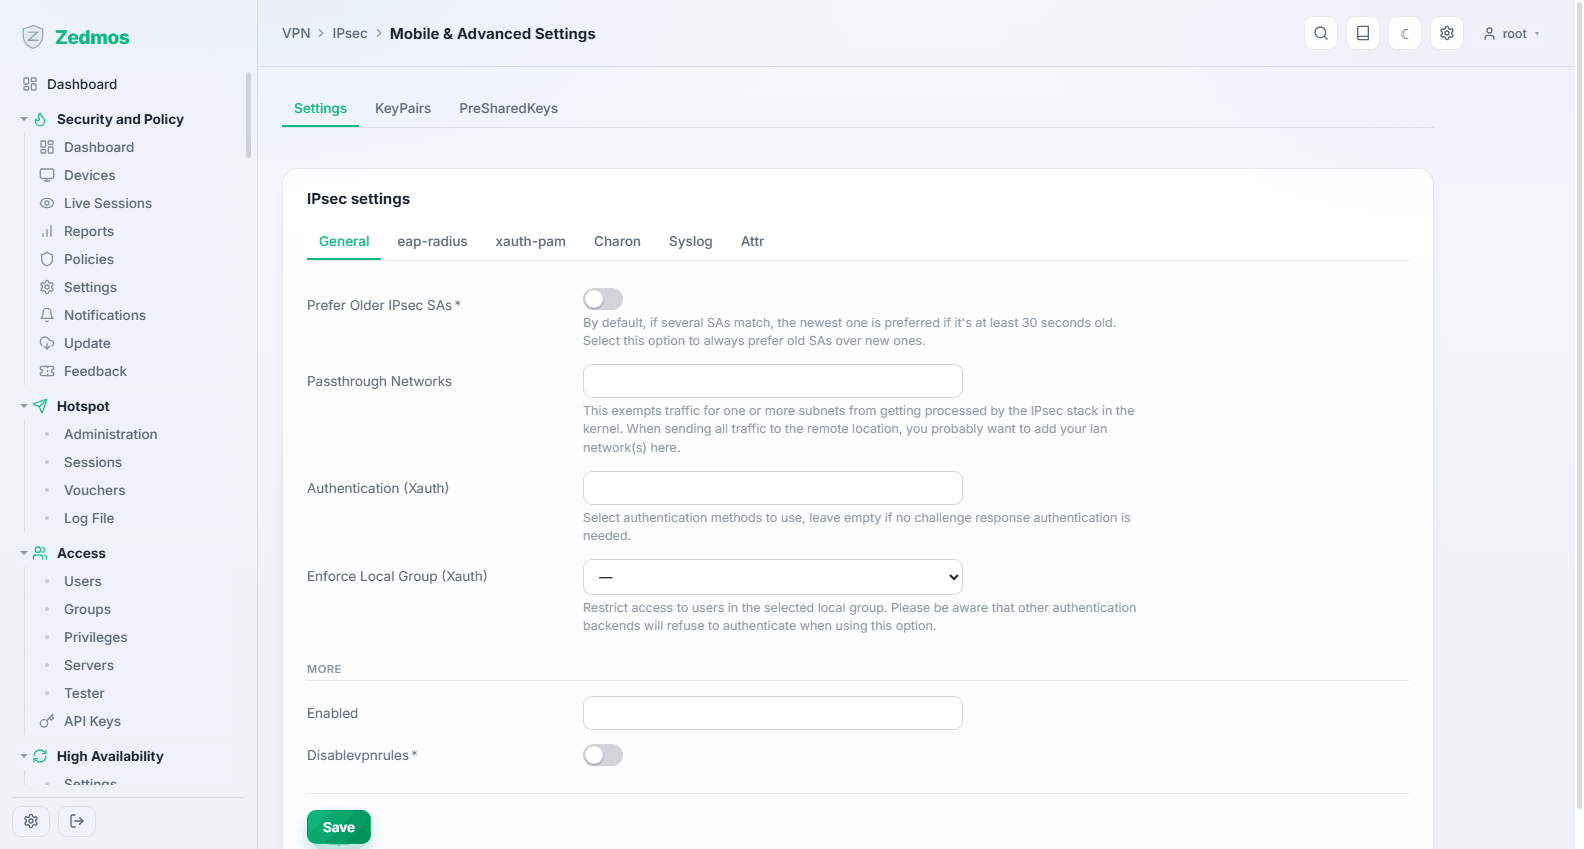
إعدادات عملاء المستخدمين المتنقلين — المجمّع الذي تُعطى منه عناوينهم، وDNS الذي يُسلَّم لهم — وسلوك الخادم نفسه.
Status Overview — /ipsec-status#overview
أي الاتصالات قائمة، ومع من، ومنذ متى.
Security Association Database — /ipsec-status#sad
ارتباطات الأمن الحية مع عدّاداتها — دليل على أن الحركة تمر فعلاً، لا مجرد أن النفق تفاوض.
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
السياسات التي تقرر أي الحركة يجب حمايتها.
Lease Status — /ipsec-status#leases
العناوين المسلَّمة حاليًا للعملاء المتنقلين، ومن يحملها.
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
IPsec مبني على المسارات: يصبح النفق واجهة تستطيع التوجيه عبرها وكتابة القواعد مقابلها، بدلاً من اختياره بمحدِّدات الحركة. الخيار الأنظف عندما يحمل رابط شبكات كثيرة أو يشارك في تجاوز الفشل.
Log File — /log/core/ipsec
التفاوض، خطوة بخطوة. عندما لا يقوم نفق، اقرأه من الأسفل: آخر ما يقوله قبل الاستسلام هو السبب.
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
نسخة خادم أو عميل: بروتوكولها ومنفذها، والشهادات التي تستخدمها، وشبكة النفق، وما تدفعه إلى العملاء (مسارات، DNS).
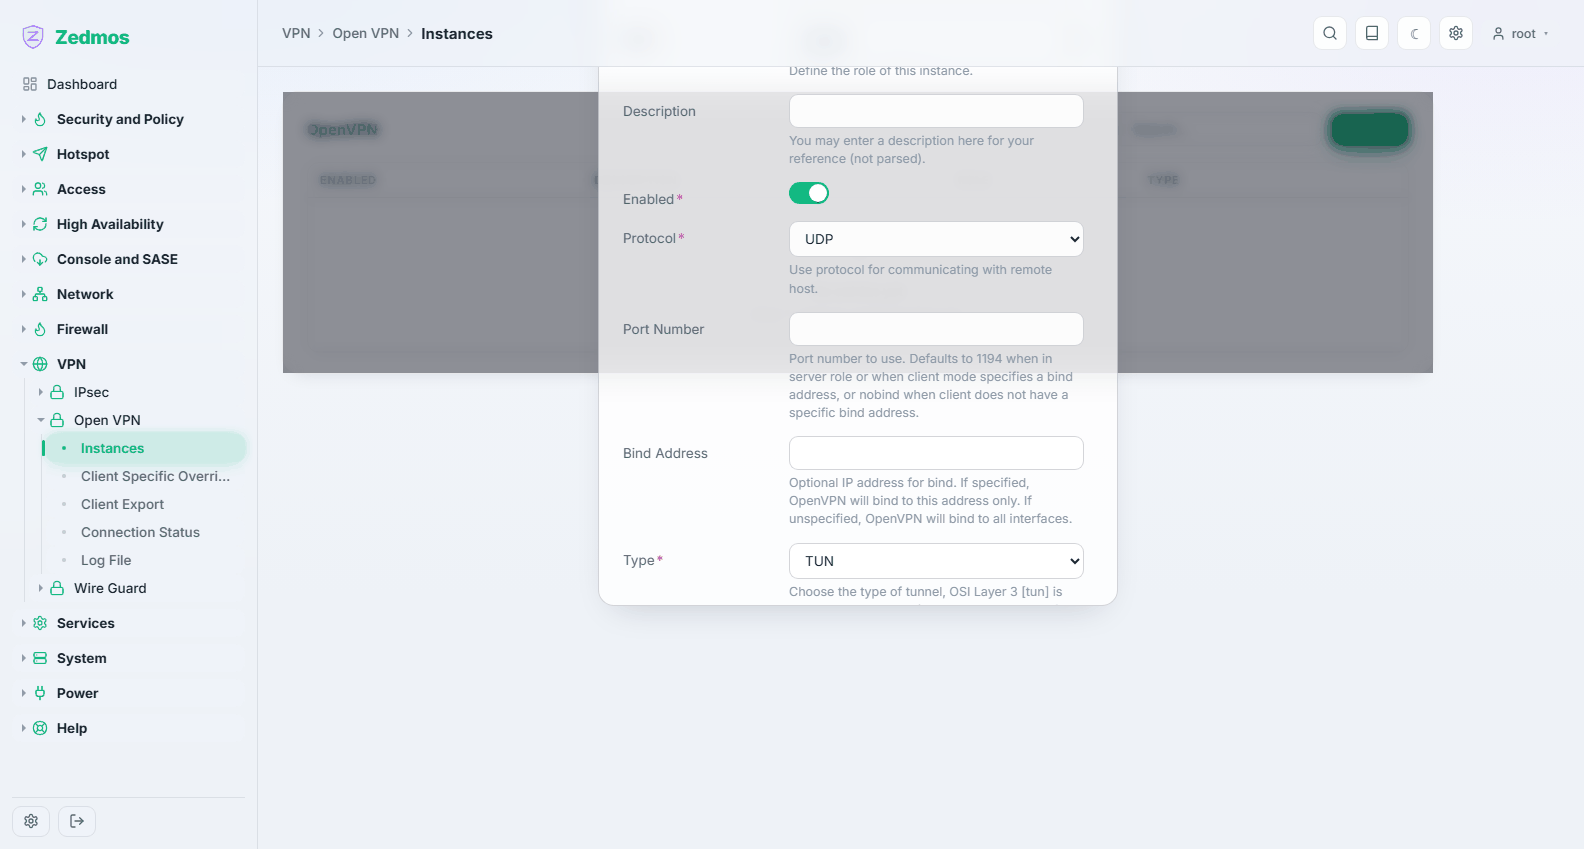
تحتاج نسخة الخادم إلى سلطة شهادات وشهادة خادم من System → Trust قبل أن تستطيع البدء.
Client Specific Overrides — ?a=Overwrites/Overwrite
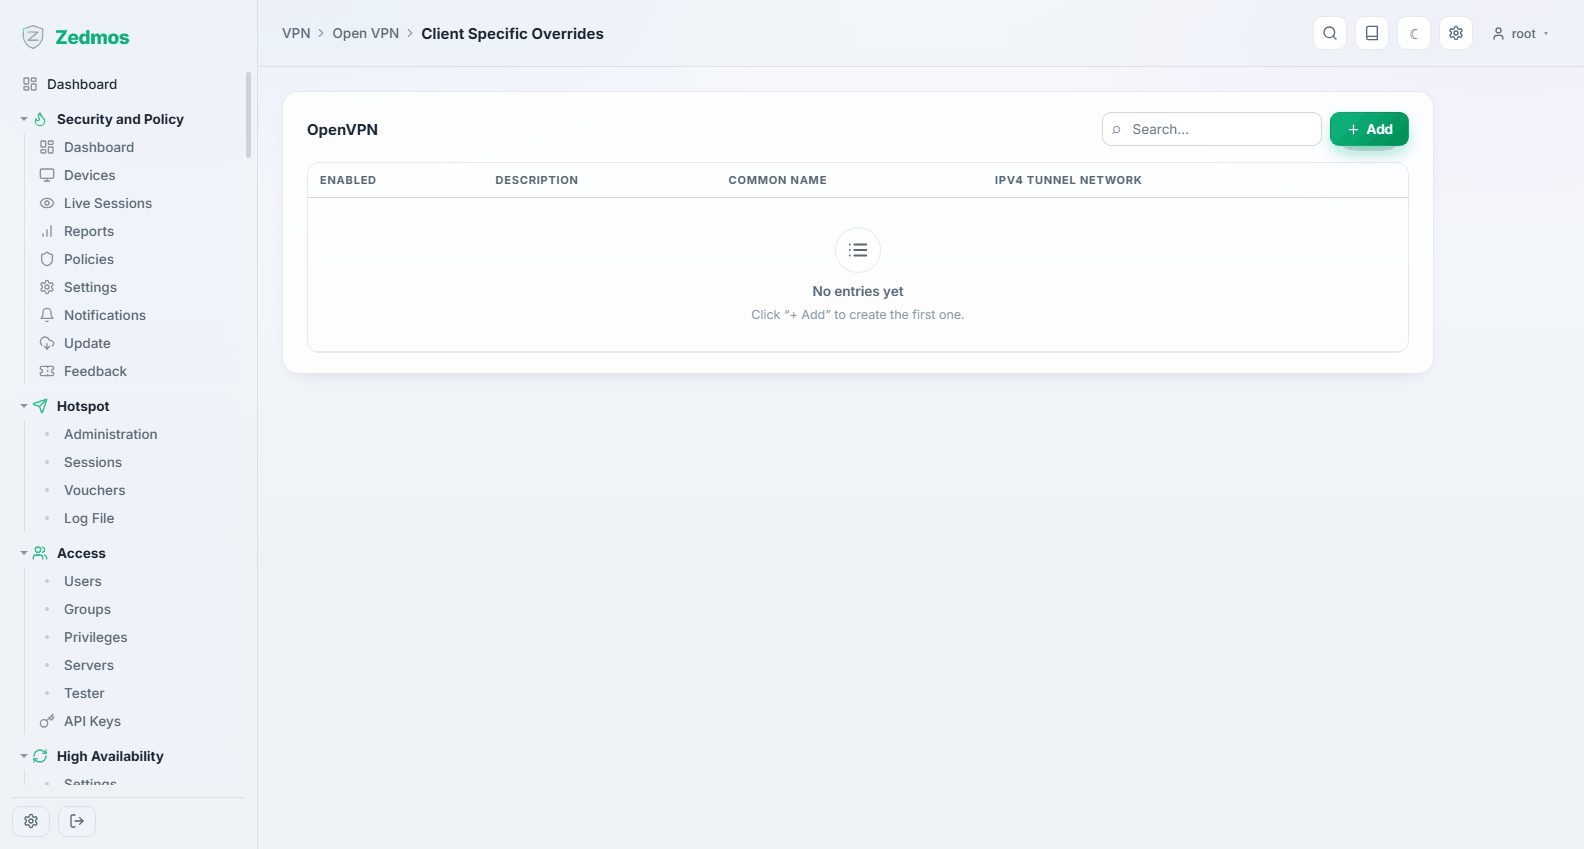
استثناءات لكل عميل تُطابَق على الاسم الشائع للشهادة: عنوان ثابت لمستخدم، أو مسار إضافي لآخر.
Client Export — /openvpn-export
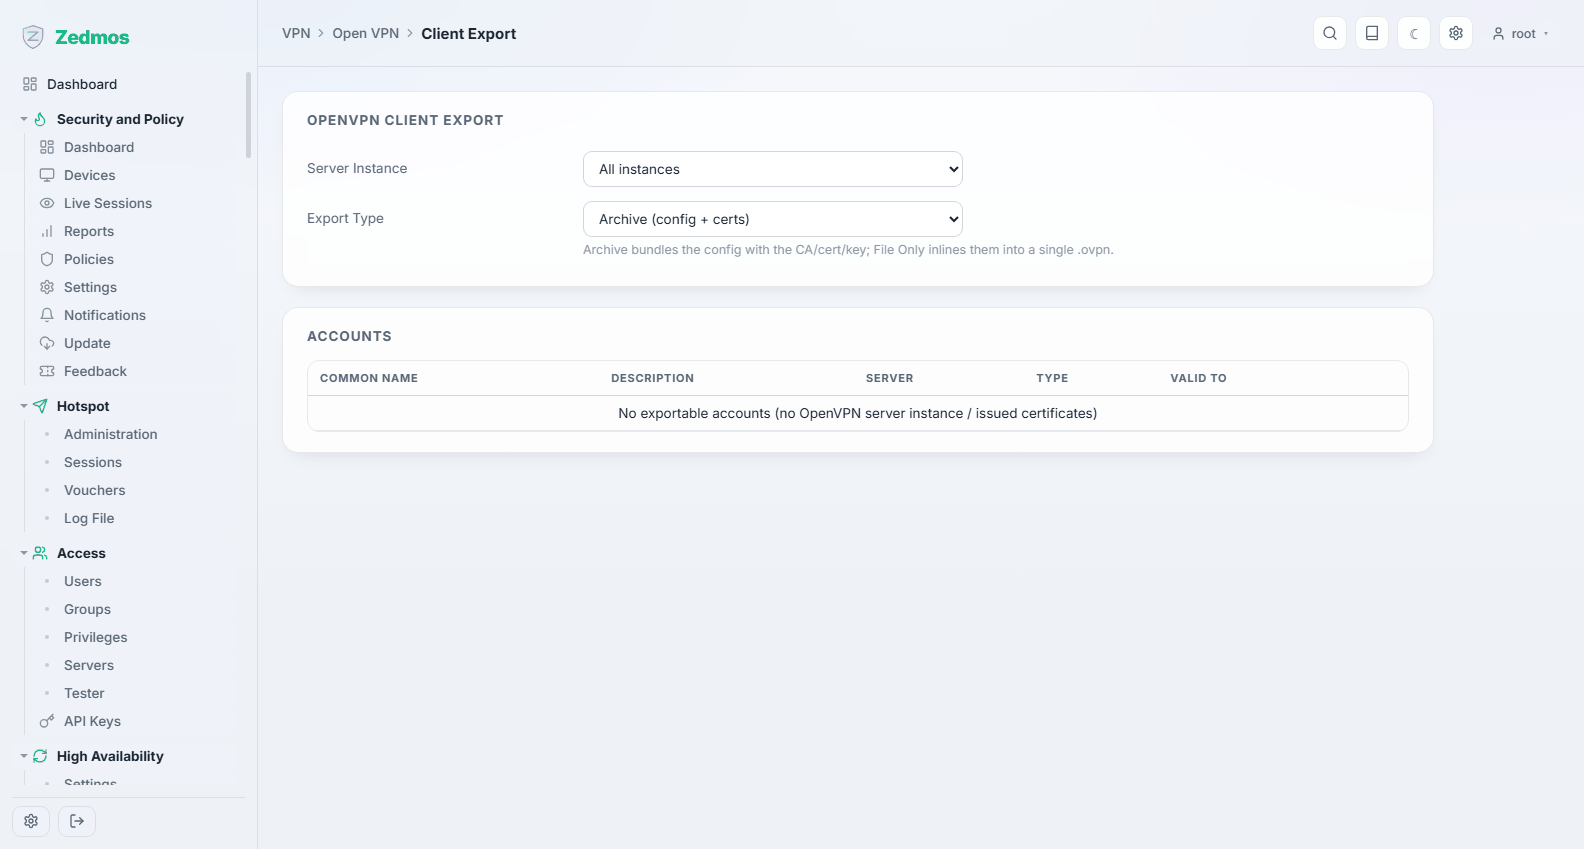
ينزّل تكوينًا جاهزًا لمستخدم مختار — الملف الشخصي الذي يستورده تطبيق العميل. هذا ما ترسله للعامل عن بُعد؛ يحمل شهادته، فأرسله عبر قناة تثق بها.
Connection Status — /openvpn-status
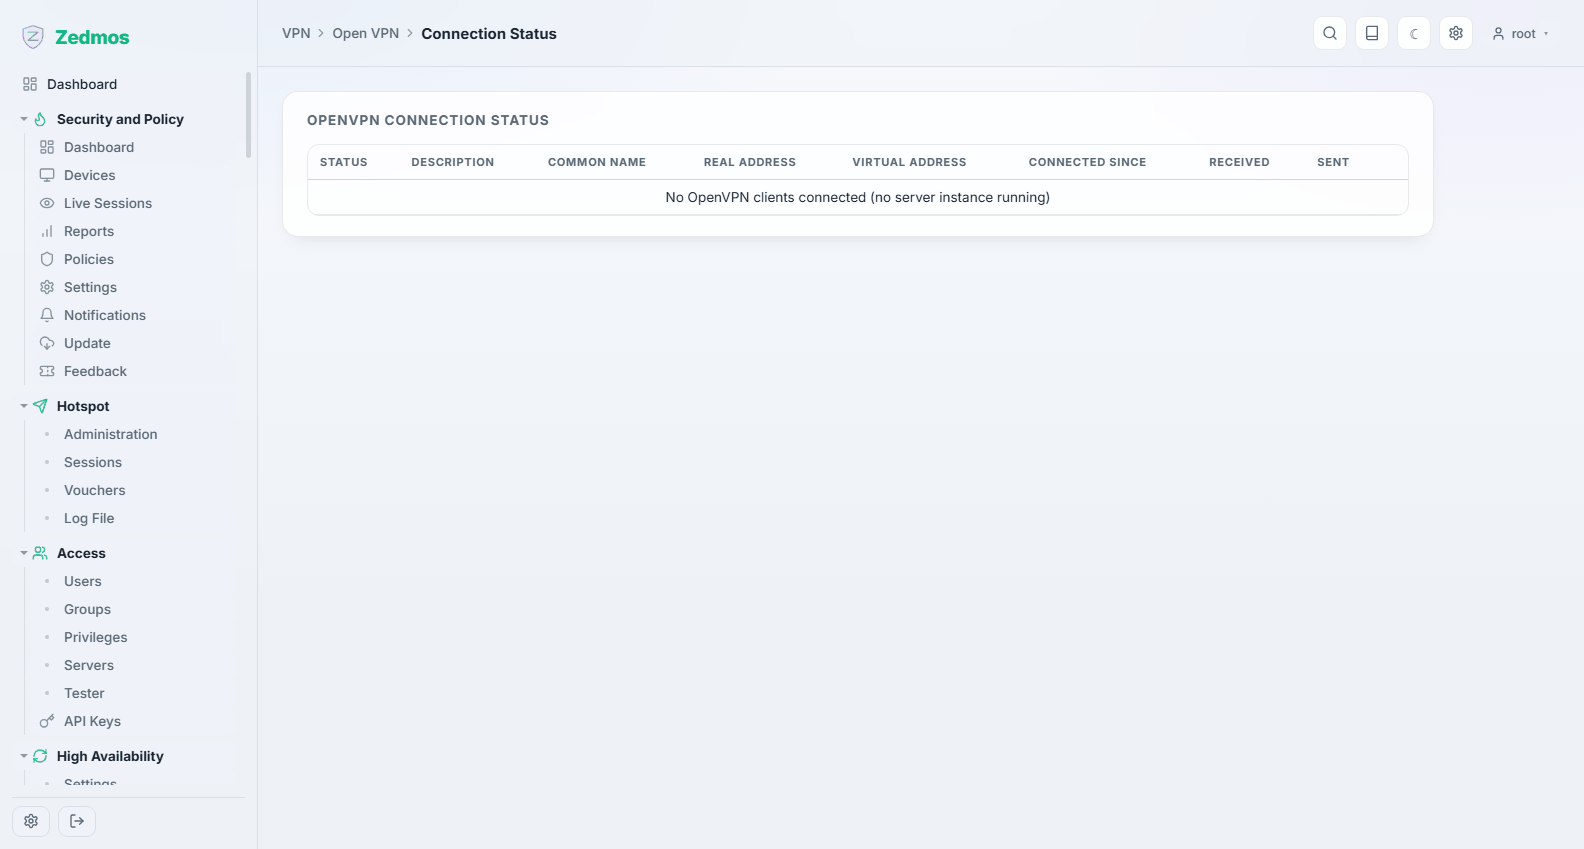
من متصل، ومن أين، ومنذ متى، وكم نقل.
Log File — /log/core/openvpn