5.2 الأمن والسياسة
→ لوحة المعلومات · التالي: الشبكة ←
هذه المجموعة هي محرك الأمن: طبقة الفحص العميق التي تجلس بجانب جدار الحماية وتنظر داخل الحركة لا إلى ترويساتها فقط. يقرر جدار الحماية هل يجوز لحزمة المرور؛ ويقرر المحرك ما هي الحركة — أي تطبيق، وأي جهاز، وأي مستخدم، وهل تحمل تهديدًا معروفًا أو ملفًا يستحق الفحص — ويطبّق السياسة على ذلك.
تظهر المجموعة فقط عندما يكون المحرك مثبَّتًا. وعلى جهاز جديد يكون مثبَّتًا لكن غير مكوَّن: ستقول صفحاته ذلك بوضوح بدلاً من عرض رسوم بيانية فارغة.
Dashboard — /plugin/engine/dashboard
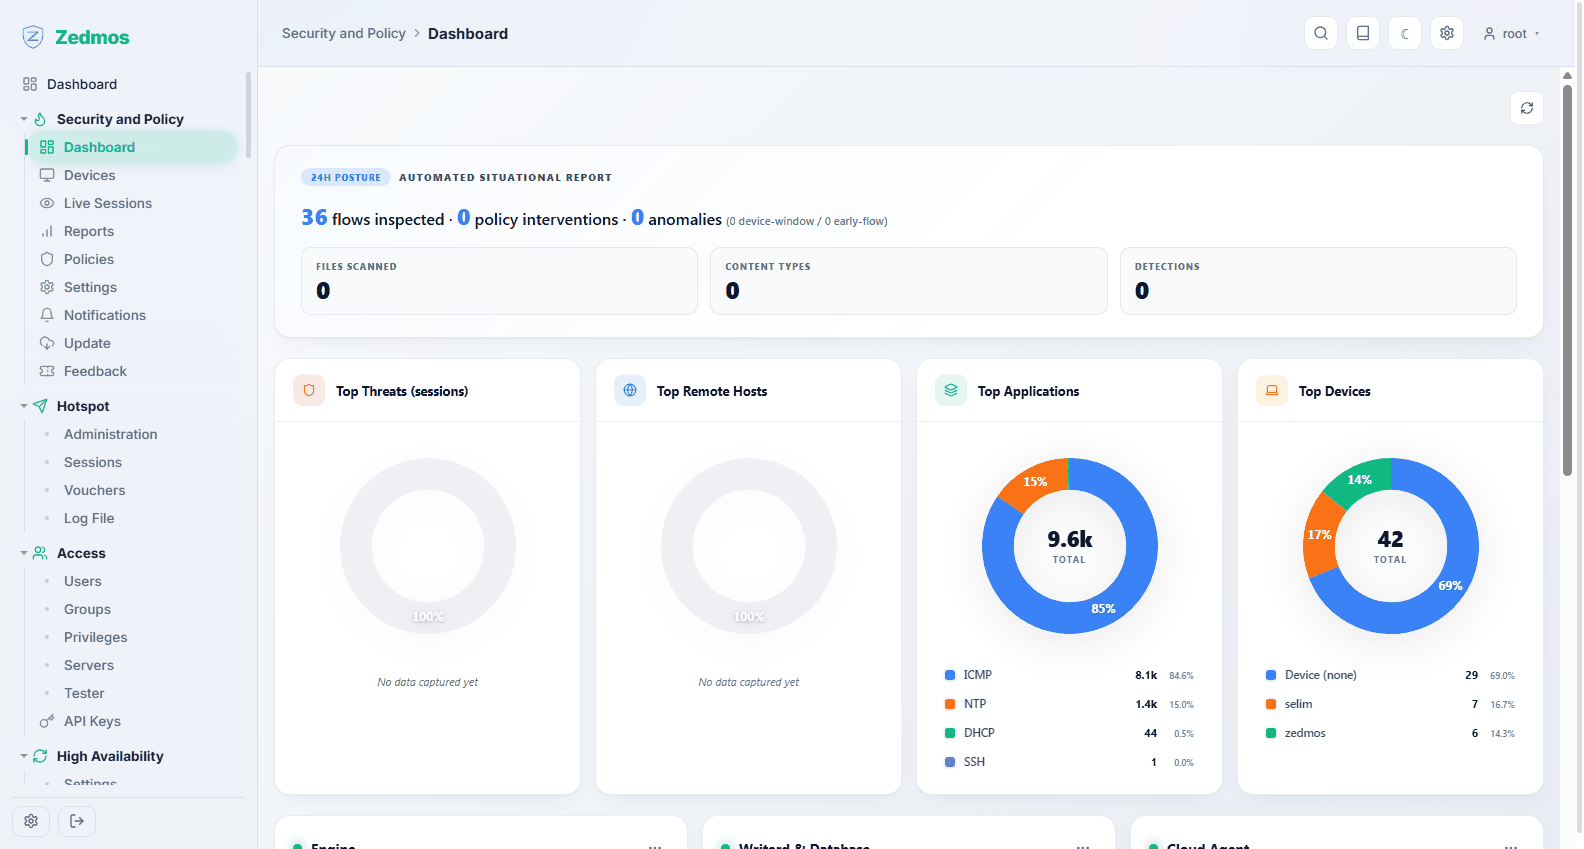
نظرة المحرك العامة الخاصة: Feature Status (أي قدراته نشطة وأيها معطَّلة)، و*Top Threats*، و*Top Remote Hosts*، و*Top Applications*، و*Top Devices*، وصحة عملياته الثلاث — المحرك نفسه، و*Writerd & Database* (المكوّن الذي يكتب الأحداث في قاعدة البيانات المحلية)، و*Cloud Agent*.
كل واحدة من هذه البطاقات متاحة أيضًا كعنصر على لوحة المعلومات الرئيسية، فتستطيع إبقاء الاثنتين أو الثلاث التي تهمك أمامك دون مغادرة لوحة جدار الحماية نفسها.
Devices — /plugin/engine/devices
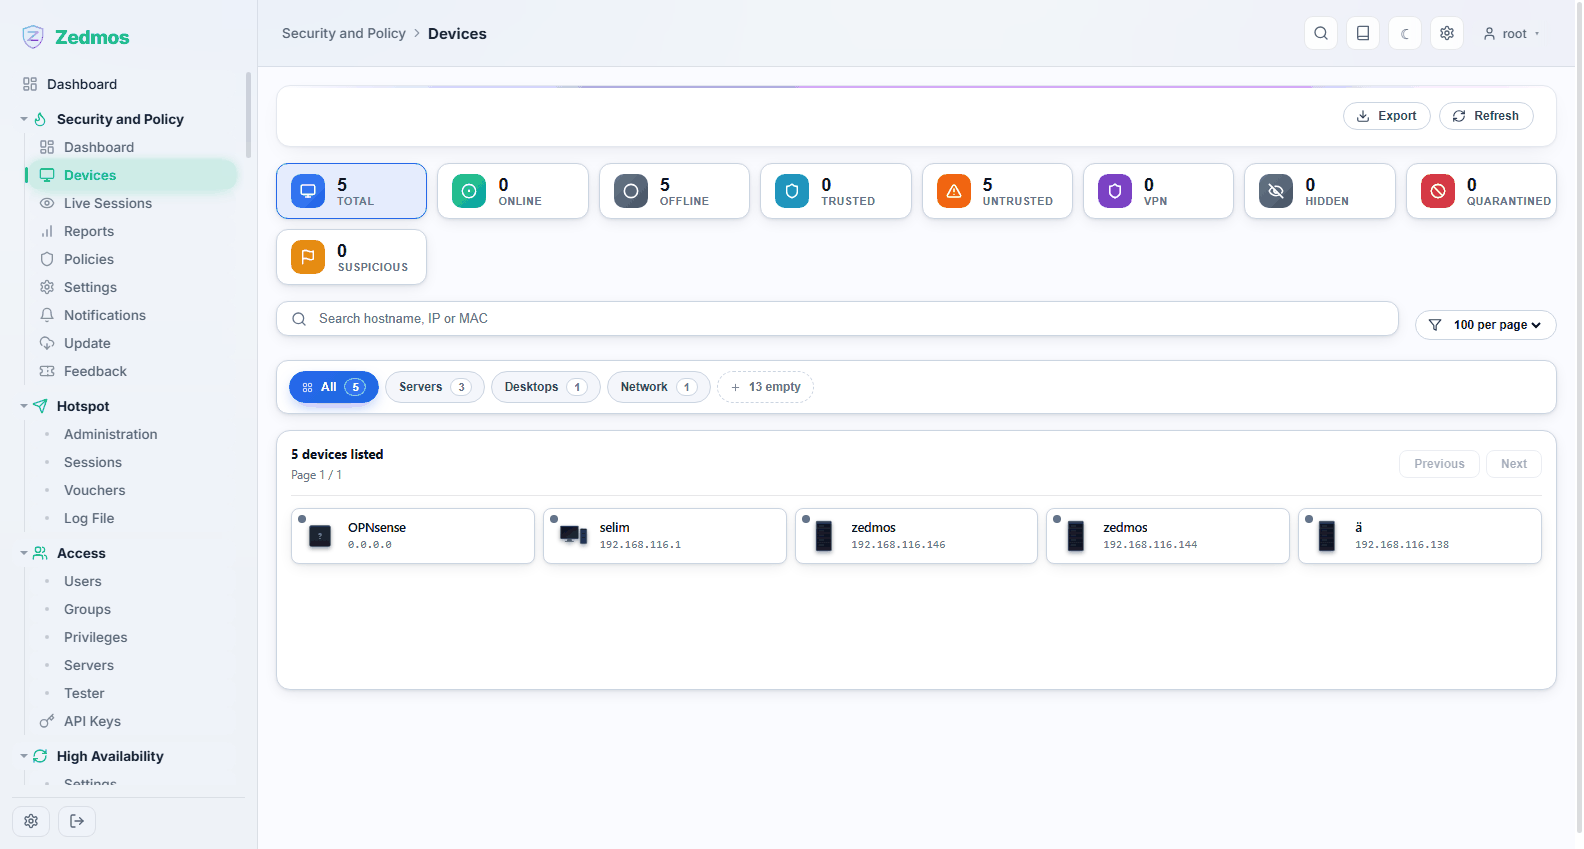
جرد كل ما رآه المحرك على الشبكة، محدَّدًا باسم المضيف والعنوان وMAC، ومصنَّفًا حسب النوع — خوادم وحواسيب مكتبية ومعدات شبكة وهكذا.
العدّادات عبر الأعلى هي القراءة السريعة: كم جهازًا online الآن، وكم trusted مقابل untrusted، وكم يأتي عبر VPN، وهل هناك شيء suspicious أو quarantined.
Trusted ليس شكليًا: تستطيع السياسات معاملة الأجهزة الموثوقة وغير الموثوقة بشكل مختلف، و*Block Untrusted Devices* في سياسة هو هذه العلامة بالضبط. يقبل البحث اسم مضيف أو عنوانًا أو MAC؛ ويأخذ Export القائمة كملف لجرد الأصول.
Live Sessions — /plugin/engine/live
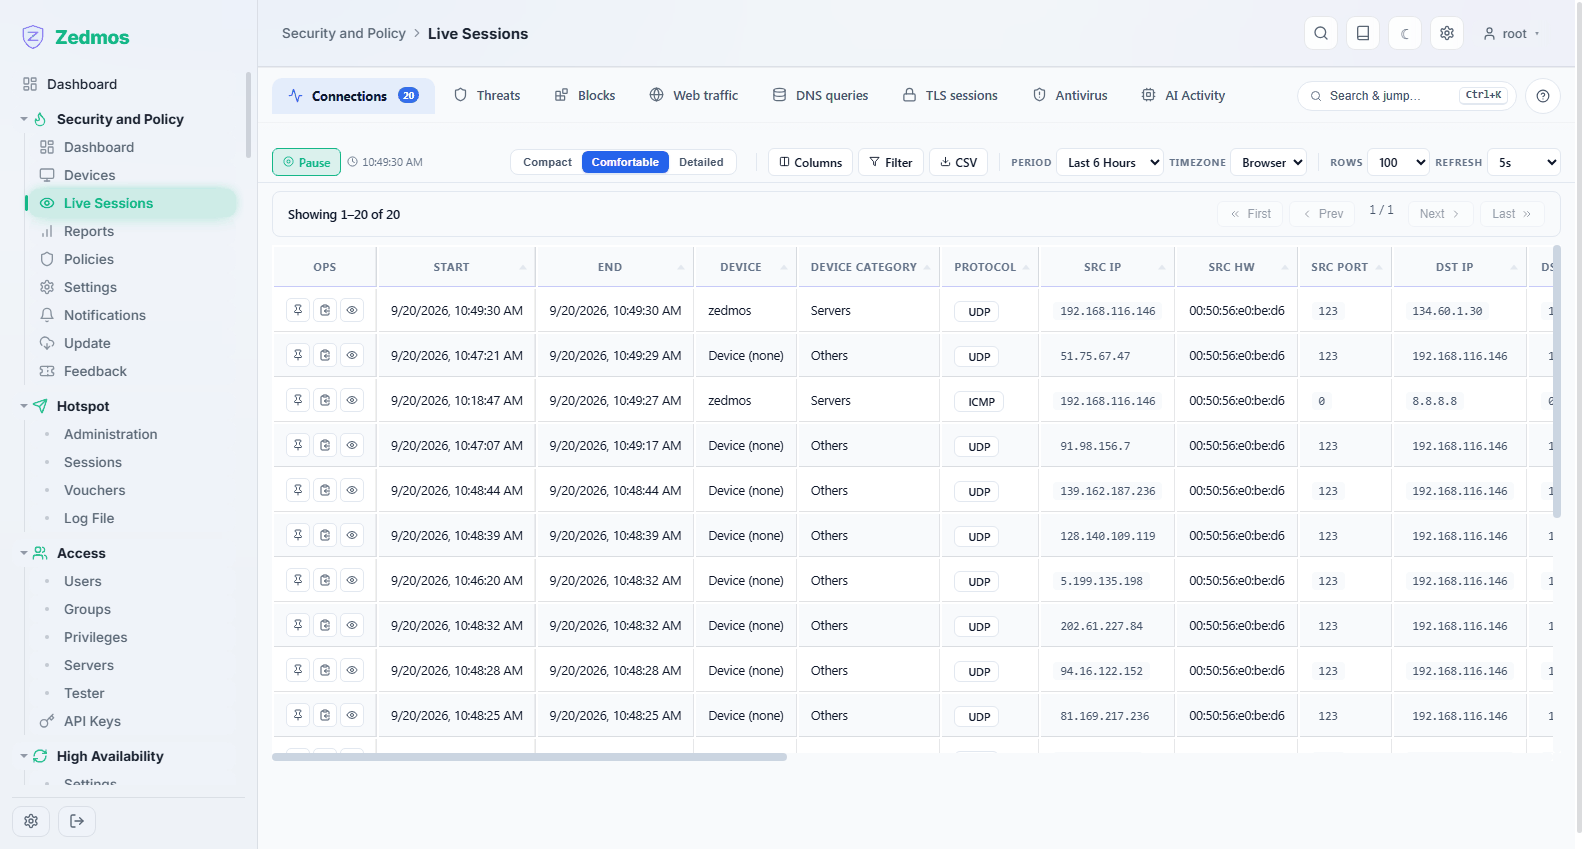
الاتصالات لحظة حدوثها، مع تحديد المحرك مرفقًا: أي جهاز، وأي تطبيق، وأي وجهة. هذه هي الصفحة التي تفتحها عندما يقول أحدهم «الإنترنت بطيء» — تجيب عن من يفعل ماذا الآن، وهو ما لا يستطيع جدول حالات جدار الحماية نفسه فعله.
Reports — /plugin/engine/reports
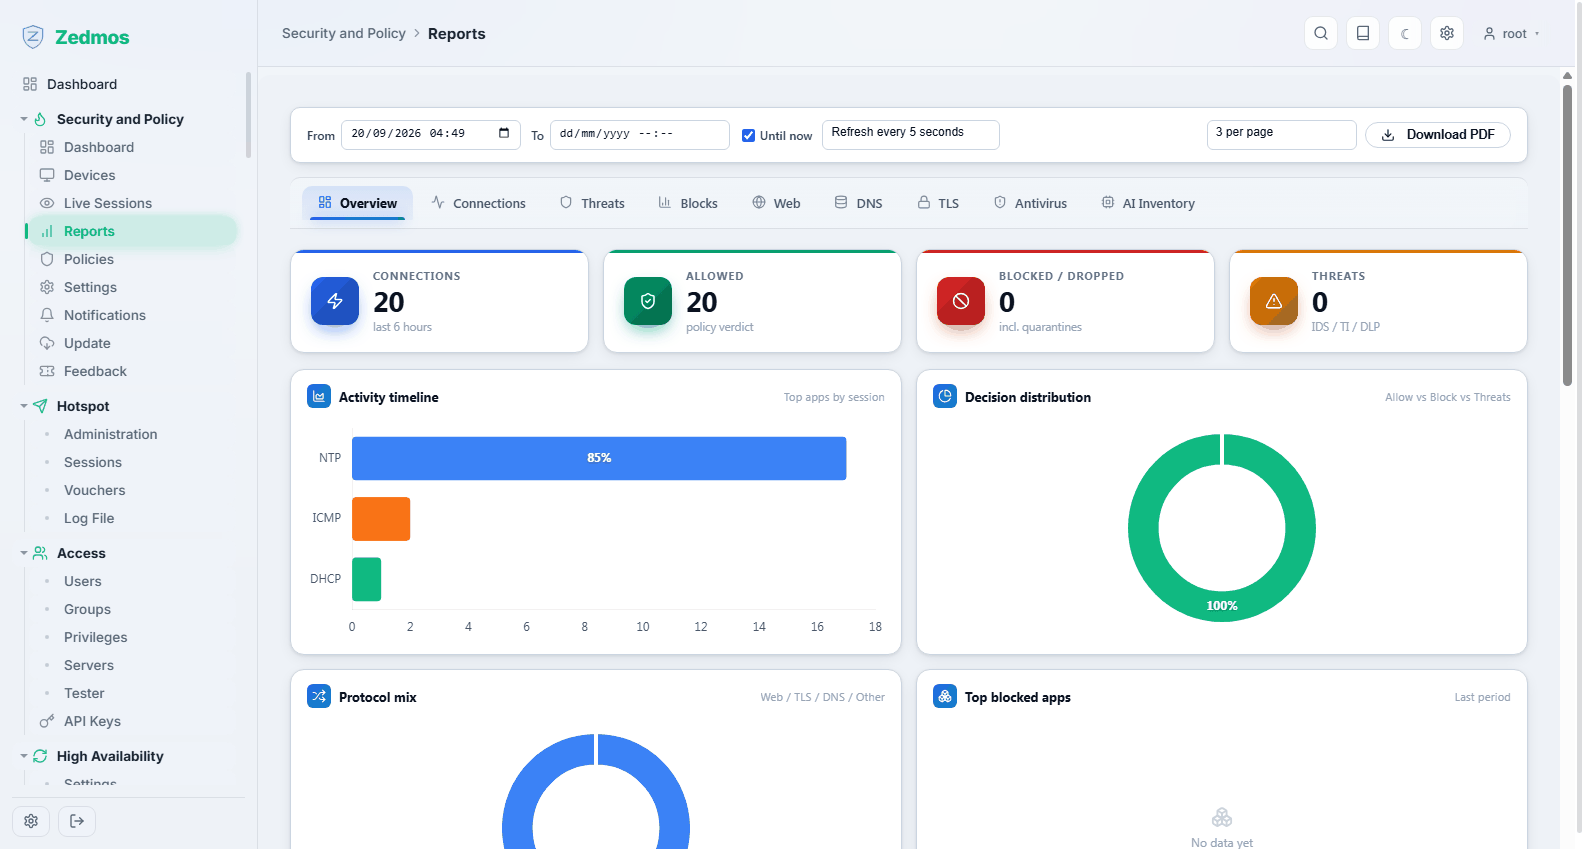
البيانات نفسها عبر الزمن بدلاً من الآن: تاريخ الحركة والتهديدات حسب الجهاز والتطبيق والوجهة، لفترة تختارها. استخدمه للحديث الشهري («ما الذي يستهلك الخط فعلاً؟») وللتحقيق بعد الواقعة.
Policies — /plugin/engine/policies
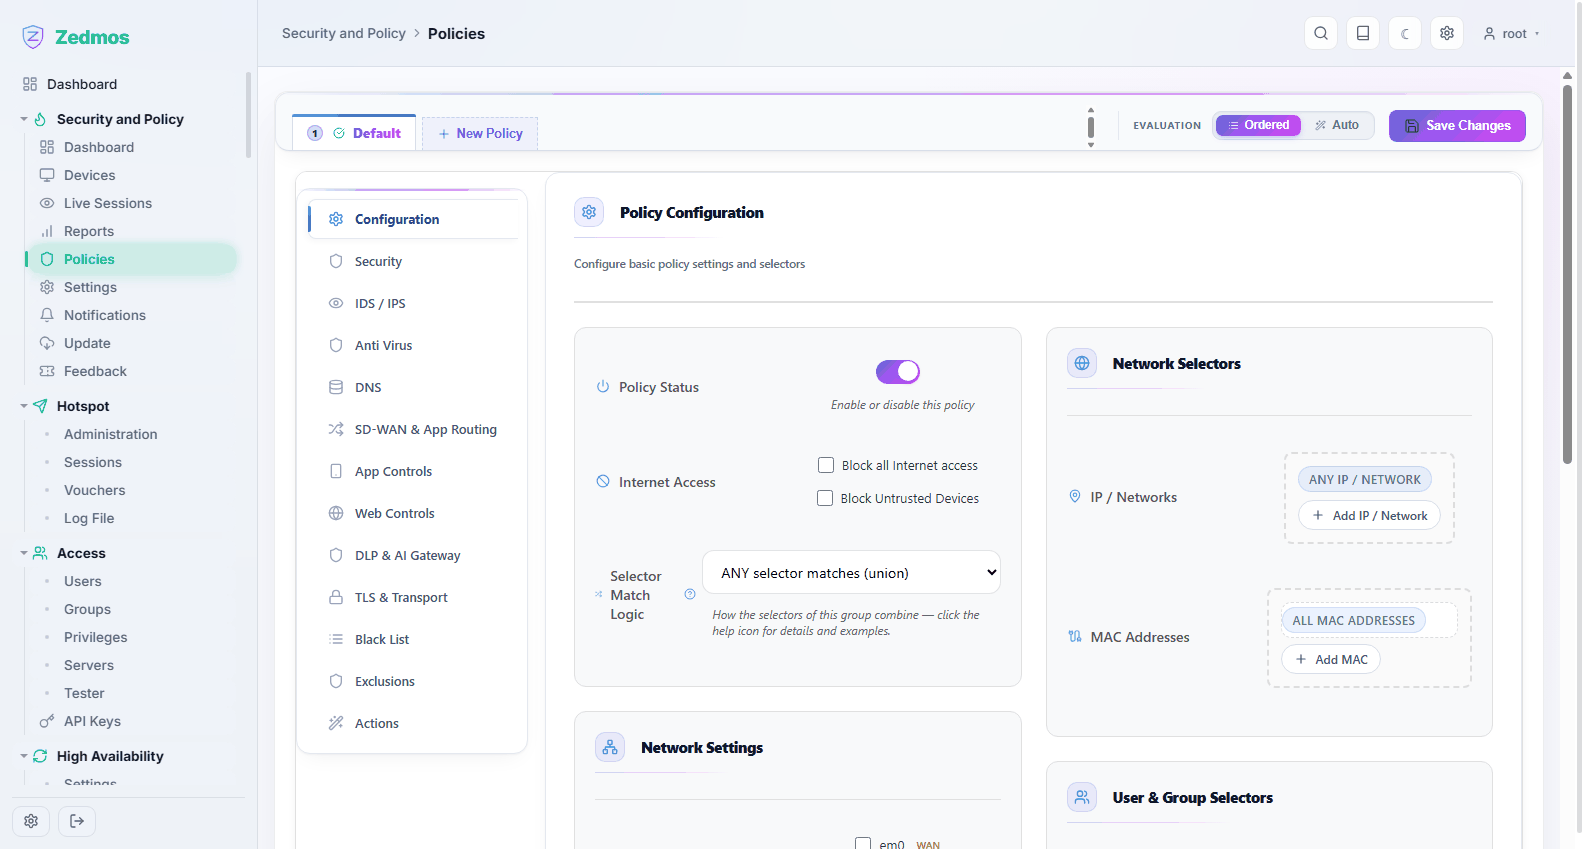
قلب المحرك. تجيب السياسة عن: لهذه المجموعة من الأجهزة والمستخدمين والشبكات، ما المسموح، وما المفحوص، وماذا يحدث عندما يُعثر على شيء؟
تُدرج السياسات كتبويبات عبر الأعلى؛ ويضيف New Policy واحدة. يبدأ الجهاز بسياسة Default واحدة تنطبق على كل شيء، وذلك عمدًا حيث ينبغي أن تبدأ: اضبط الافتراضية بشكل صحيح، ثم أضف سياسات أضيق فوقها للحالات التي تختلف.
يقرر Evaluation كيف تجتمع عدة سياسات:
- Ordered — تُقيَّم السياسات من الأعلى إلى الأسفل ويفوز أول تطابق. يمكن التنبؤ به، وهو ما تريده معظم عمليات النشر.
- Auto — يختار المحرك التطابق الأكثر تحديدًا.
لكل سياسة نصفان.
المحدِّدات (Selectors) تقرر على من تنطبق السياسة: عناوين IP والشبكات، وعناوين MAC، والمستخدمون والمجموعات، وأي الواجهات تراقب. ويتحكم Selector Match Logic في كيفية اجتماعها — ANY selector matches (union) هي القراءة المتساهلة، والبديل يتطلب كلها. وترك محدِّد على ANY يعني «لا تضيّق بهذا».
الأقسام (Sections، في الشريط الجانبي) تقرر ما تفعله السياسة:
| القسم | ما يتحكم فيه |
|---|---|
| Configuration | هل السياسة مفعّلة، وهل تحظر كل وصول إلى الإنترنت أو الأجهزة غير الموثوقة، ومنطق المحدِّدات أعلاه. |
| Security | مستوى الحماية العام المطبَّق على الحركة المطابقة. |
| IDS / IPS | كشف التسلل ومنعه: أي مجموعات القواعد تنطبق وهل يُسجَّل التطابق أو يُسقط. |
| Anti Virus | فحص ملفات التنزيلات المارة. |
| DNS | ضوابط على مستوى DNS للأجهزة المطابقة. |
| SD-WAN & App Routing | توجيه تطبيق عبر وصلة صاعدة مختارة. |
| App Controls | السماح بتطبيقات معيّنة يحددها المحرك أو حظرها. |
| Web Controls | ترشيح الفئات وURL. |
| DLP & AI Gateway | مراقبة البيانات المغادرة التي لا ينبغي أن تغادر، بما فيها الحركة إلى خدمات الذكاء الاصطناعي. |
| TLS & Transport | هل تُفحص الحركة المشفّرة، وكيف. اقرأ حالات الاستخدام → فحص TLS قبل تفعيل هذا: يحتاج إلى شهادة يثق بها العملاء. |
| Black List | وجهات مرفوضة دائمًا لهذه السياسة. |
| Exclusions | حركة يجب ألا تمسّها هذه السياسة أبدًا — مخرج الطوارئ لطرفية الدفع التي يجب ألا تُفحص. |
| Actions | ما يحدث عند التطابق: تسجيل أو حظر أو عزل أو إشعار. |
تُجمع التغييرات وتُكتب بـ Save Changes؛ وحتى ذلك الحين لا شيء على الجهاز قد تحرك.
ابدأ متساهلاً، ثم شدّد. فعّل قسمًا في وضع التسجيل فقط، وانظر إلى Reports ليوم، وعندها فقط دعه يحظر. السياسة التي تحظر شيئًا أساسيًا تبدو تمامًا كشبكة معطّلة لكل شخص آخر.
Settings — /plugin/engine/settings
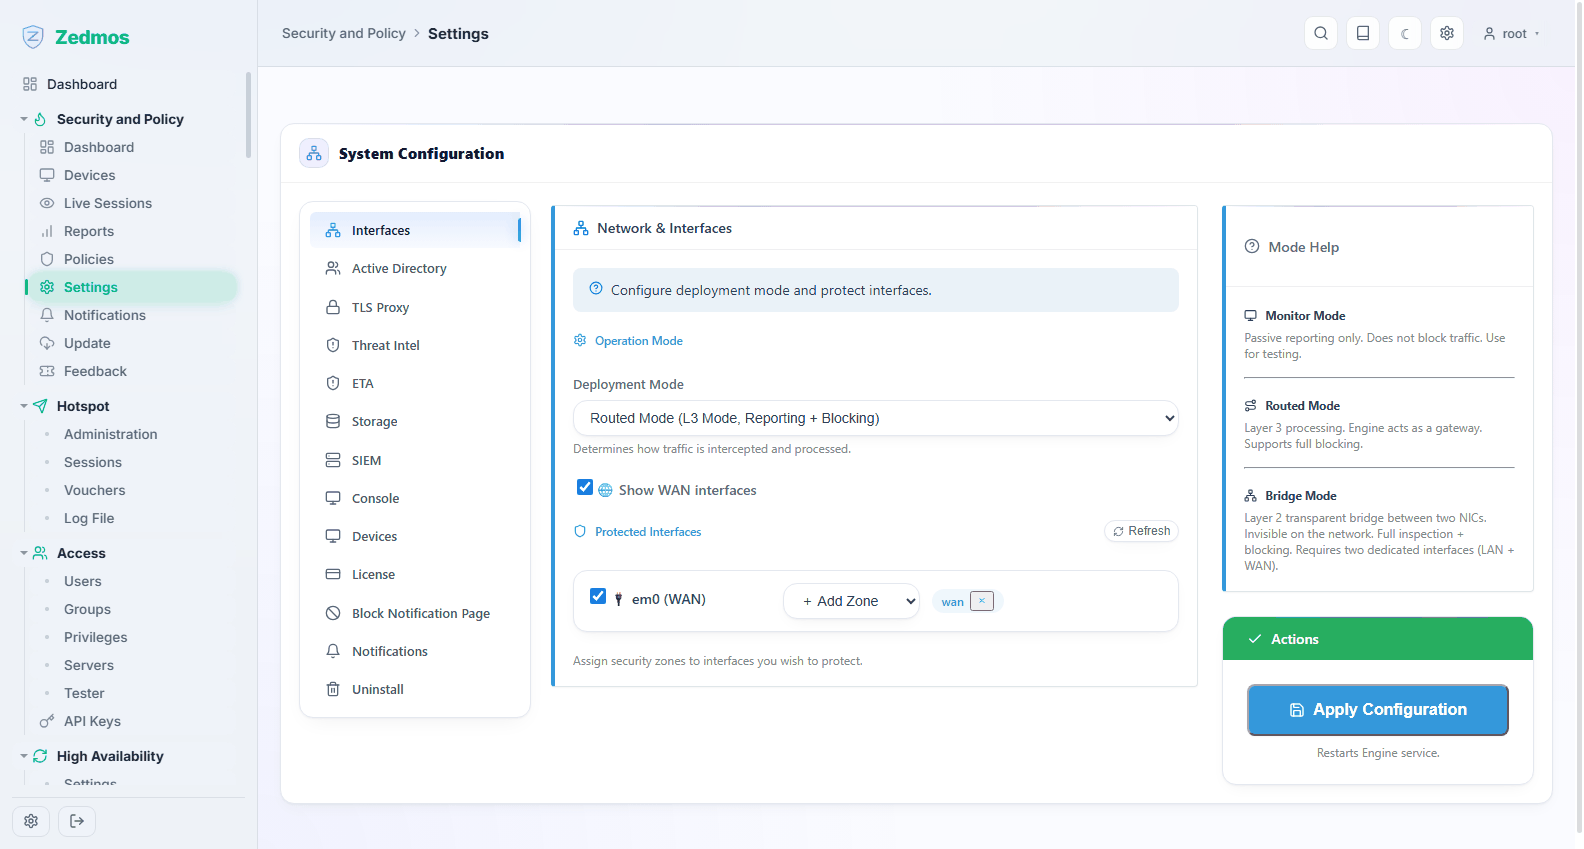
تكوين على مستوى المحرك، كتبويبات في الجانب:
| التبويب | لـ |
|---|---|
| Interfaces | أي الواجهات يفحصها المحرك، ووضع نشره. |
| Active Directory | الربط بدليل كي تستطيع السياسات تسمية المستخدمين والمجموعات بدلاً من العناوين. |
| TLS Proxy | وكيل الفحص: الشهادة التي يقدّمها والمنفذ الذي يعمل عليه. |
| Threat Intel | تغذيات الاستخبارات التهديدية وكم مرة تُحدَّث. |
| ETA | تحليل الحركة المشفّرة. |
| Storage | كم تُحفظ الأحداث. |
| SIEM | إعادة توجيه الأحداث إلى SIEM خارجي أو مجمّع syslog. |
| Console | الرابط إلى محور الإدارة (انظر أيضًا وحدة التحكم وSASE). |
| Devices | إعدادات التعرف على الأجهزة. |
| License | الترخيص الذي يعمل هذا المحرك بموجبه؛ يُدخل Activate License مفتاحًا. |
| Block Notification Page | ما يراه المستخدم المحظور. اجعلها تقول بمن يتصل. |
| Notifications | إلى أين تذهب التنبيهات — البريد أو Slack أو خطاف ويب. |
| Uninstall | يزيل المحرك، مع الاحتفاظ ببياناته اختياريًا. |
يحفظ كل تبويب نفسه بزره الخاص.
Notifications — /plugin/engine/notifications
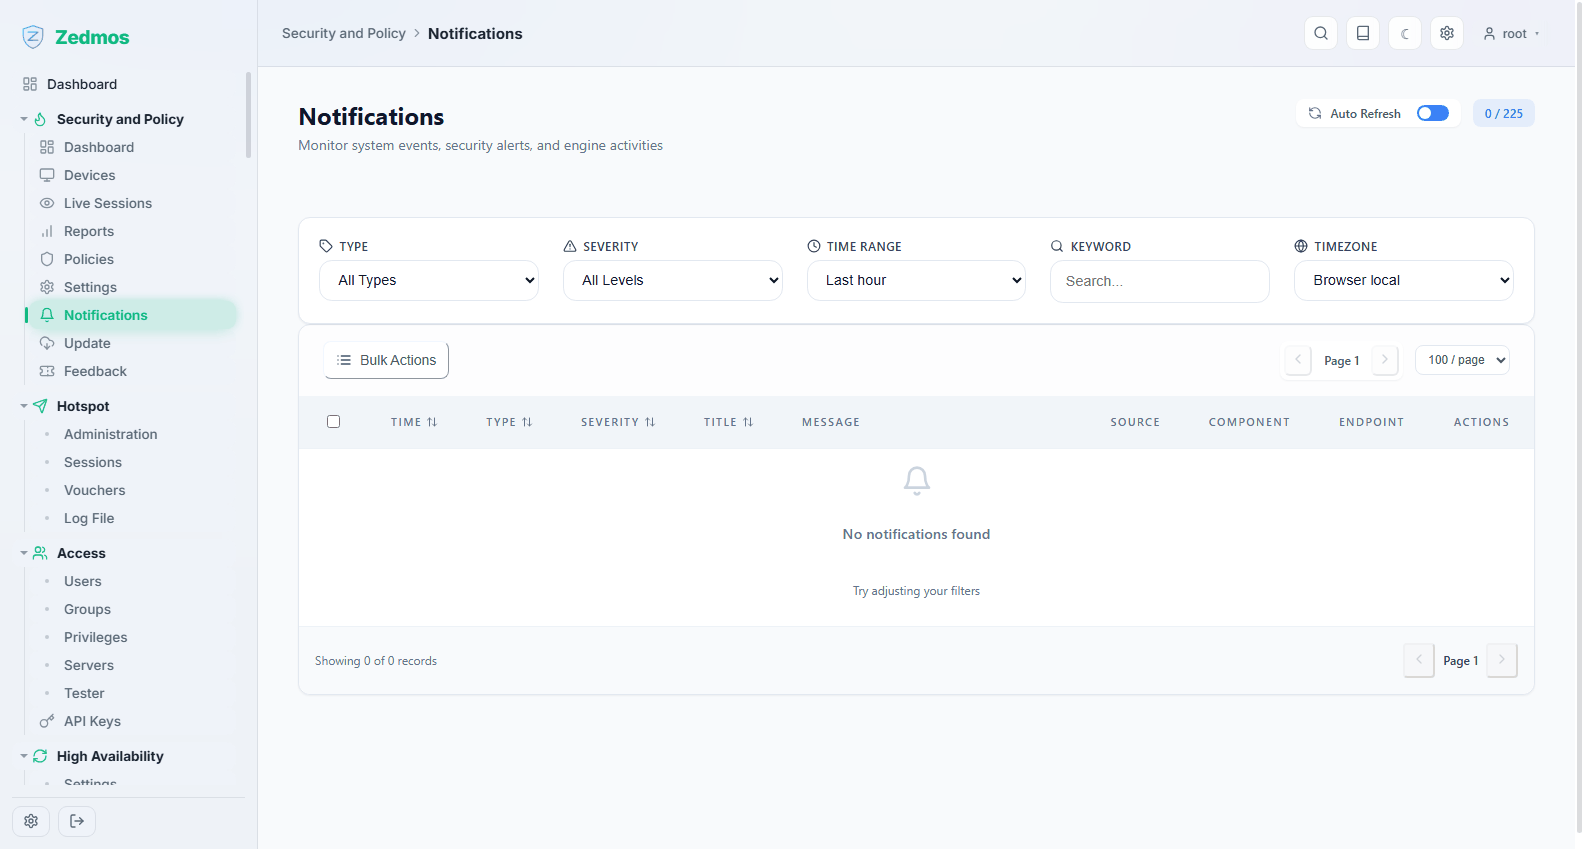
تاريخ التنبيهات: ما اعتبره المحرك جديرًا بإخبارك به، وهل نجح التسليم. إذا كانت تنبيهات البريد «لا تعمل»، فتحقق هنا أولاً — يُسجَّل الإرسال الفاشل بدلاً من إسقاطه بصمت.
Update — /plugin/engine/update
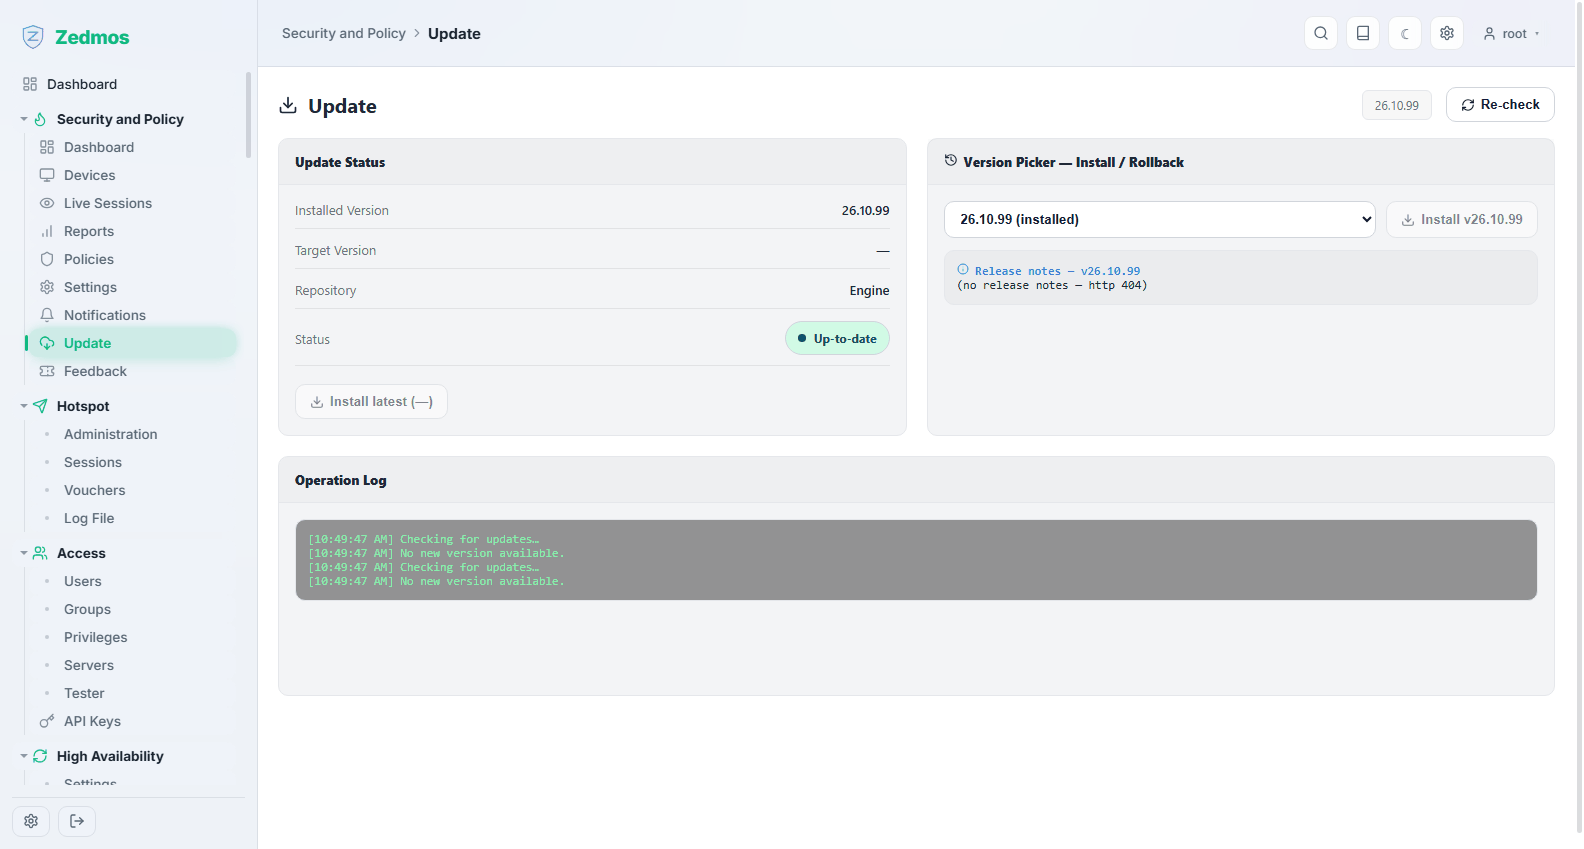
يحدّث مكوّنات المحرك نفسه ومحتواه — مجموعات القواعد وتغذيات التهديدات وتواقيع الفيروسات. هذا مختلف عن System → Firmware، الذي يحدّث الجهاز.
Feedback — /plugin/engine/feedback
يرسل تقريرًا إلى المورّد: إيجابية كاذبة، أو تطبيق أُسيء تحديده، أو عطل. اذكر ما توقعته وما حدث؛ وتجمع الصفحة السياق التقني معه.