5.8 الوصول
→ نقطة الاتصال · التالي: النظام ←
من يجوز له تسجيل الدخول، وما يجوز له فعله، وأين تُفحص بيانات اعتماده.
Users — /m/auth/user
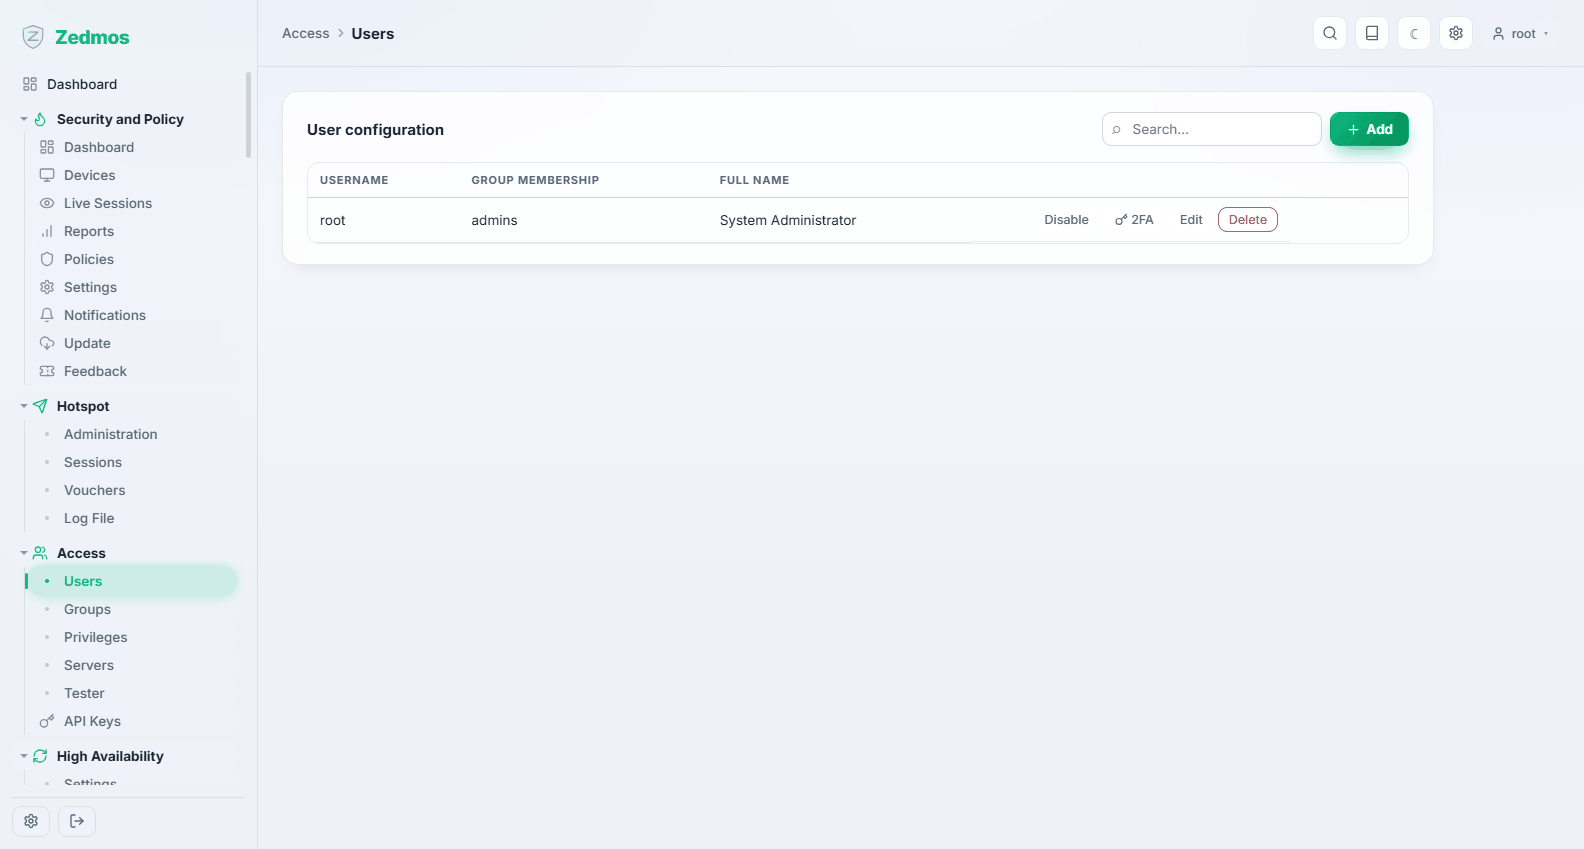
الحسابات المحلية. يوجد root منذ البداية ولا يمكن إزالته؛ وكل شيء آخر تنشئه أنت.
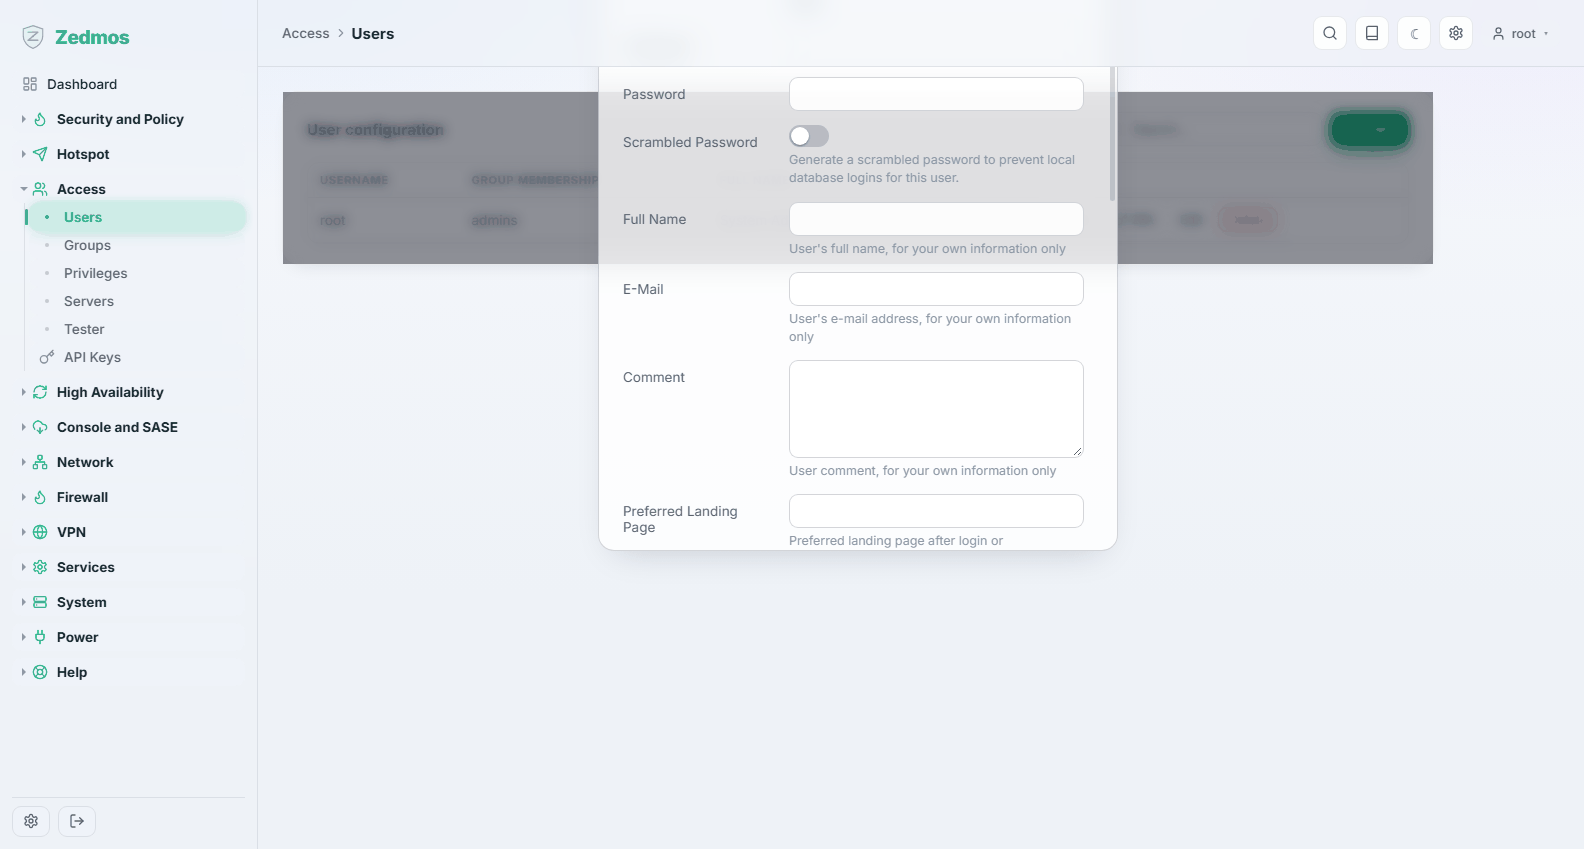
لكل حساب: اسم الدخول والاسم الكامل، وكلمة المرور، وعضوية المجموعات، وتاريخ انتهاء اختياري، وصلاحيات الحساب الخاصة. ويمكن للحساب أيضًا حمل مفتاح SSH عام وبذرة كلمة مرور لمرة واحدة حيث تكون تلك مفعّلة.
أعطِ الأشخاص حساباتهم الخاصة. تجعل عمليات الدخول المشتركة سجل التدقيق عديم الفائدة: يسجّل System → Log Files → Audit من غيّر ماذا، و«root» ليس مَن. أنشئ حسابًا لكل مسؤول وأبقِ
rootللاستعادة.
Groups — /m/auth/group
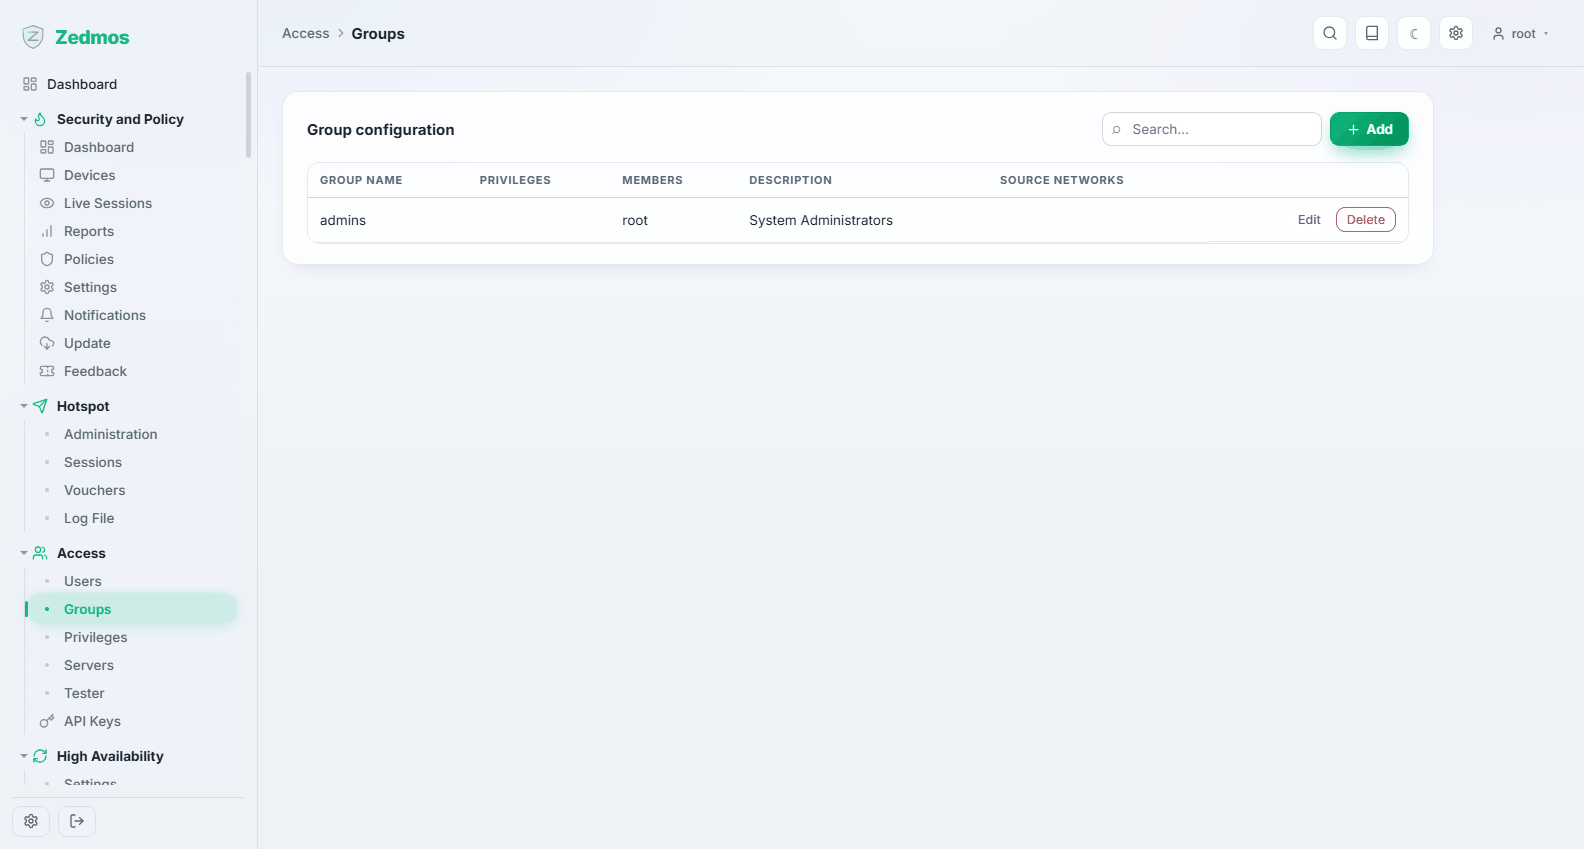
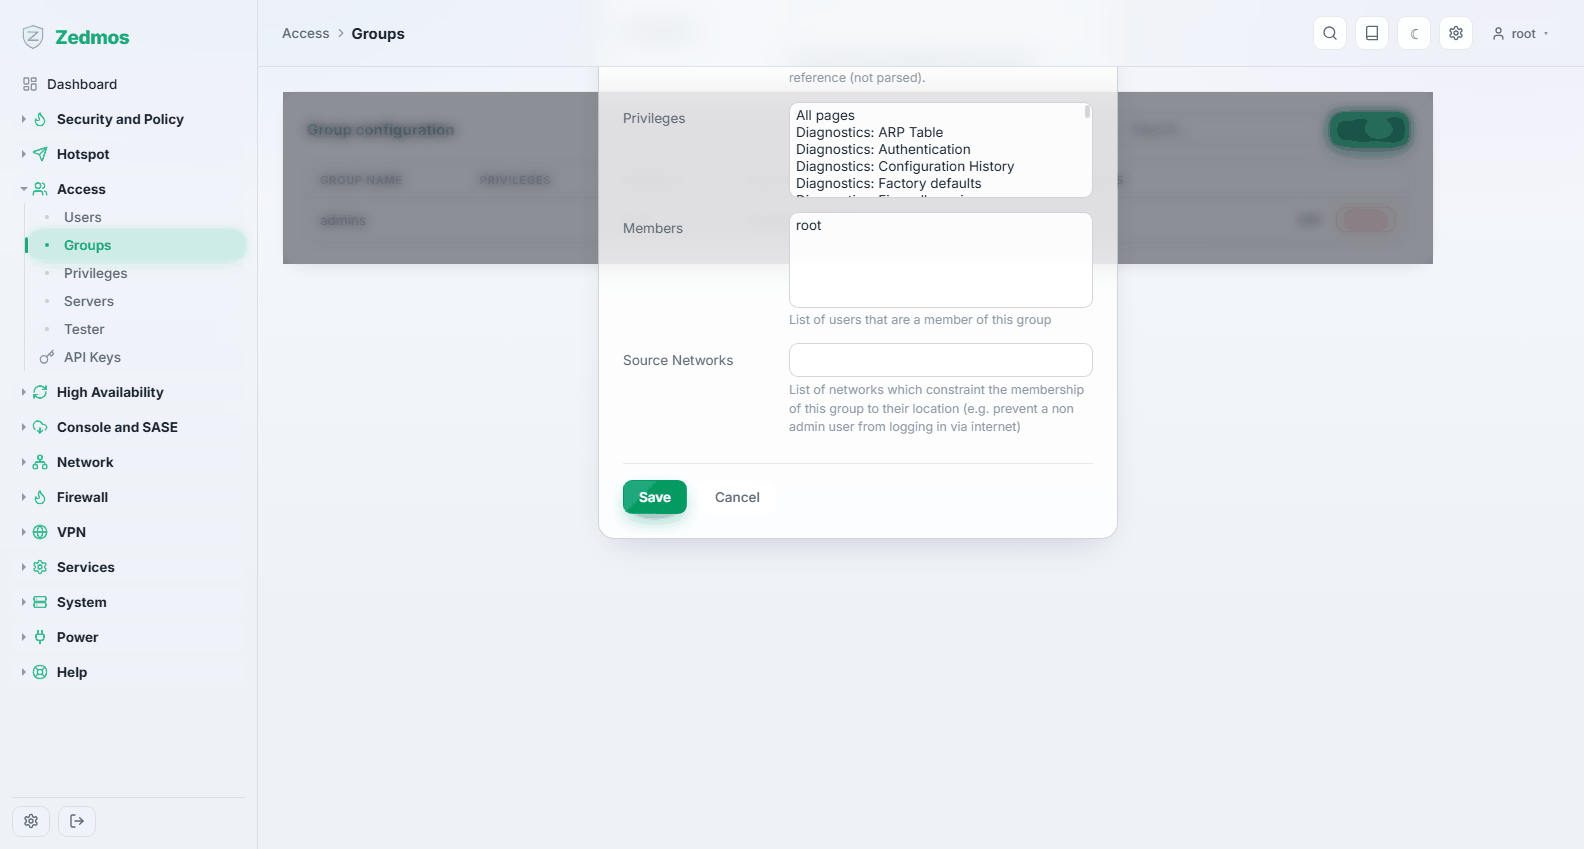
تحمل المجموعات الصلاحيات، ويرثها المستخدمون. على جهاز بأكثر من مسؤولَين هذه هي الطريقة العاقلة الوحيدة لإدارة الوصول: عرّف مشغّلي الشبكة و*المدققين* و*الدعم*، ثم انقل الأشخاص بين المجموعات.
Privileges — /privileges
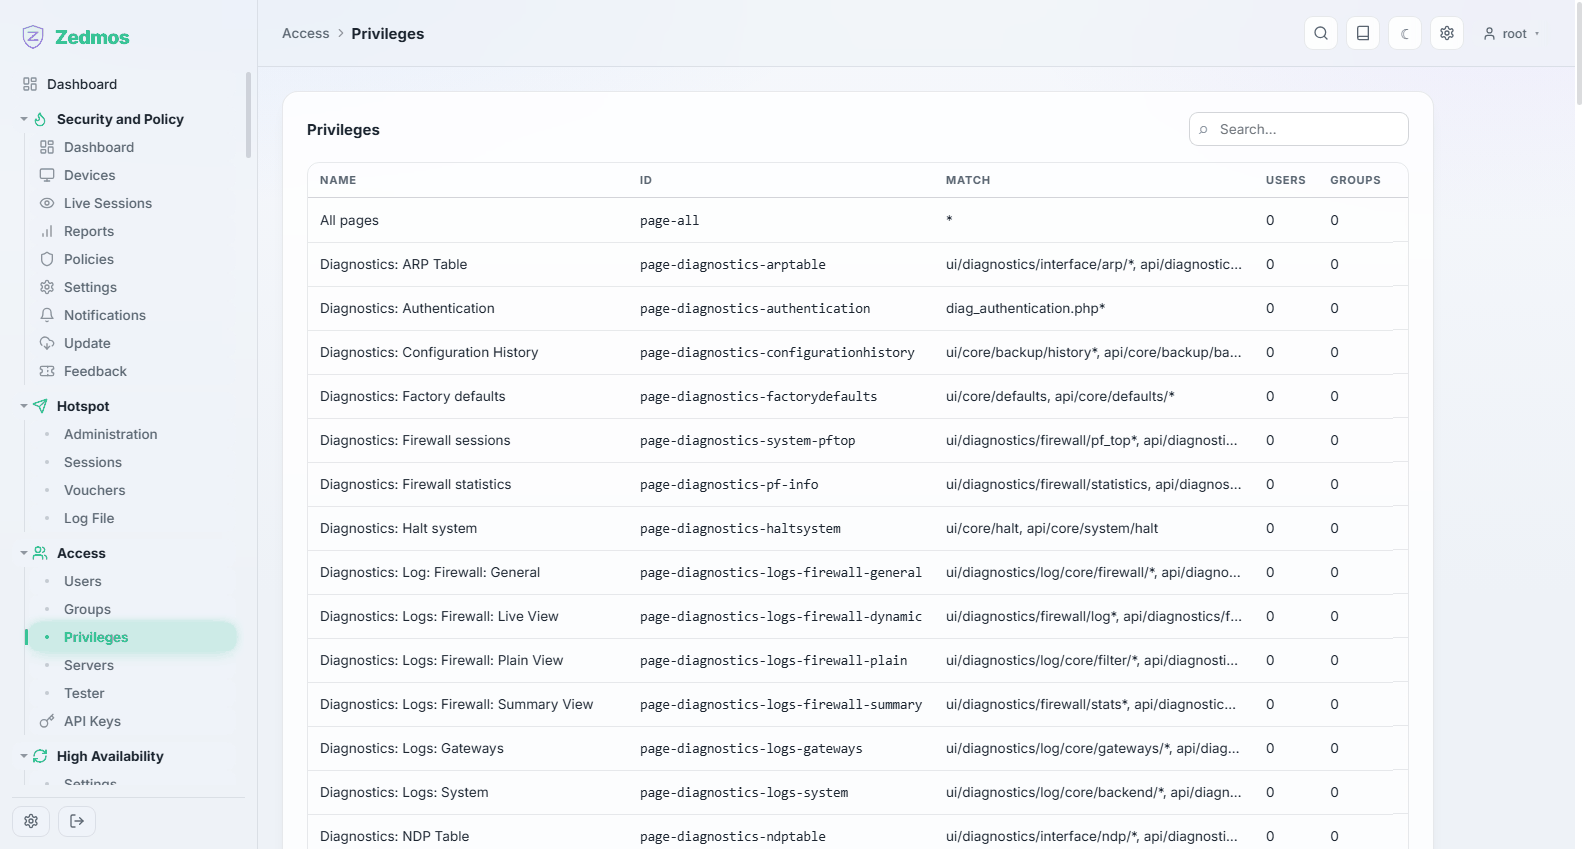
الاتجاه الآخر: لكل صلاحية، أي المستخدمين والمجموعات يحملونها. هذه هي الصفحة للإجابة عن «من يستطيع تغيير قواعد جدار الحماية؟» — بدءًا من السؤال لا من شخص.
يُبنى حساب للقراءة فقط بهذه الطريقة: أعطه الصلاحيات التي تعرض ولا شيء مما يكتب. وتعرض اللوحة لهذه الحسابات وسم read-only في قائمة الحساب، فلا يتساءل أحد لماذا Save غائب.
Servers — /m/auth/authserver
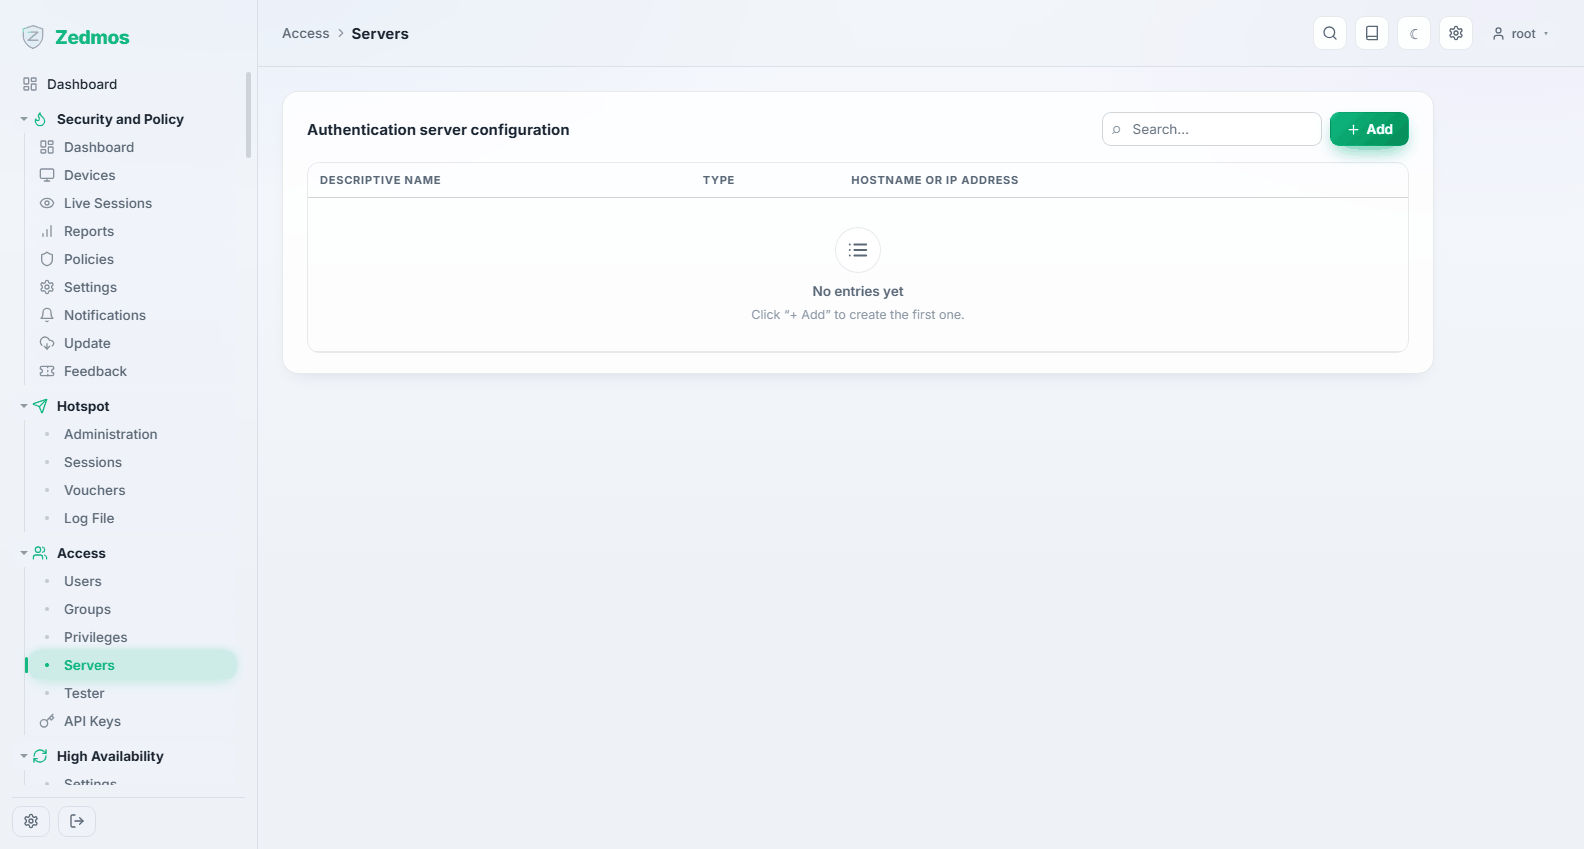
أدلة خارجية يستطيع الجهاز فحص بيانات الاعتماد مقابلها: LDAP أو Active Directory، وRADIUS. بعد تكوين خادم، يمكن مصادقة مستخدم مقابله بدلاً من كلمة مرور محلية — بما في ذلك ضيوف البوابة المقيَّدة ومستخدمو VPN.
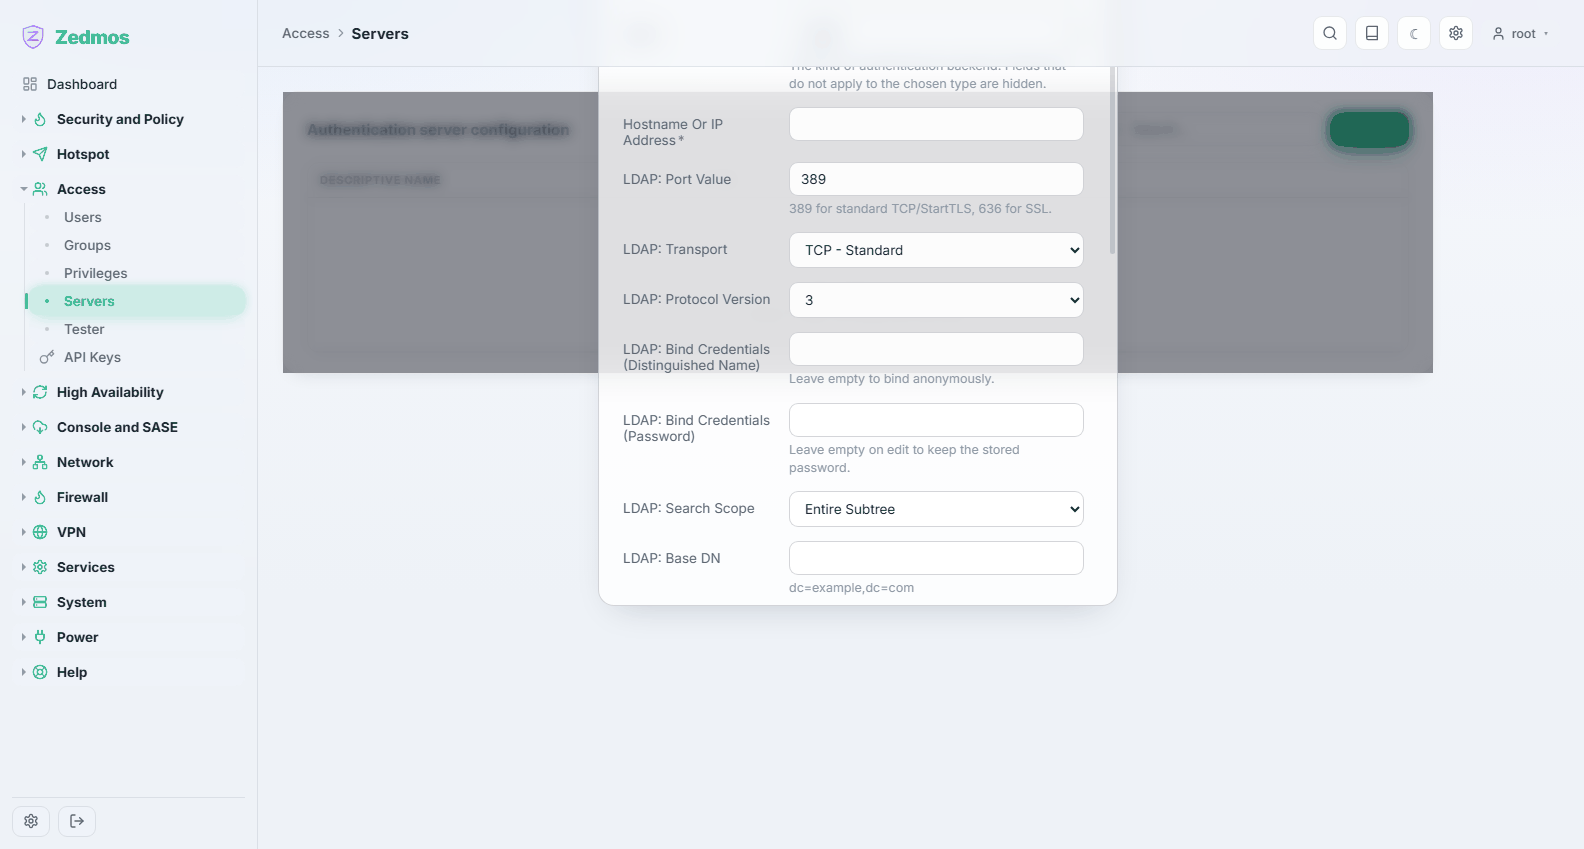
لـ LDAP تحتاج إلى عنوان الخادم، وDN الأساسي، وبيانات اعتماد الربط، والسمة التي تحمل اسم المستخدم؛ ولـ RADIUS، العنوان والمنفذ والسر المشترك. ويستفيد كلاهما من الاختبار قبل أن يعتمد عليهما شيء — وهذه هي الصفحة التالية.
Tester — /auth-tester
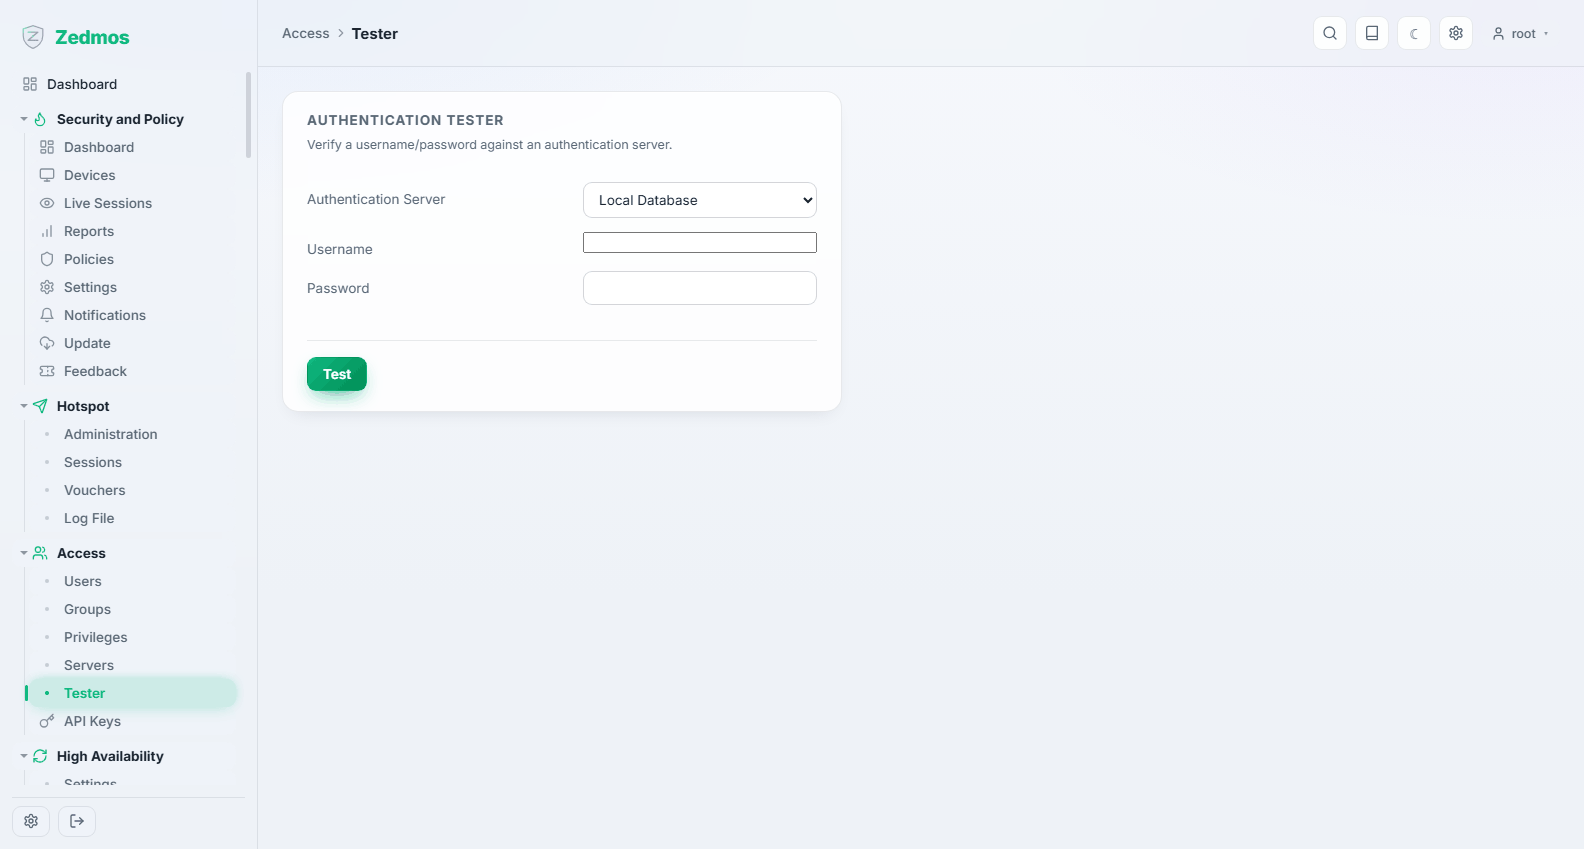
يجرّب اسم مستخدم وكلمة مرور مقابل خادم مصادقة مختار ويبلّغ بالضبط عمّا حدث، بما في ذلك المجموعات التي عادت. استخدمه قبل توجيه البوابة أو VPN إلى دليل جديد: الفشل هنا أسهل قراءة بكثير من فشل تسجيل دخول في مكان آخر.
API Keys — /apikeys
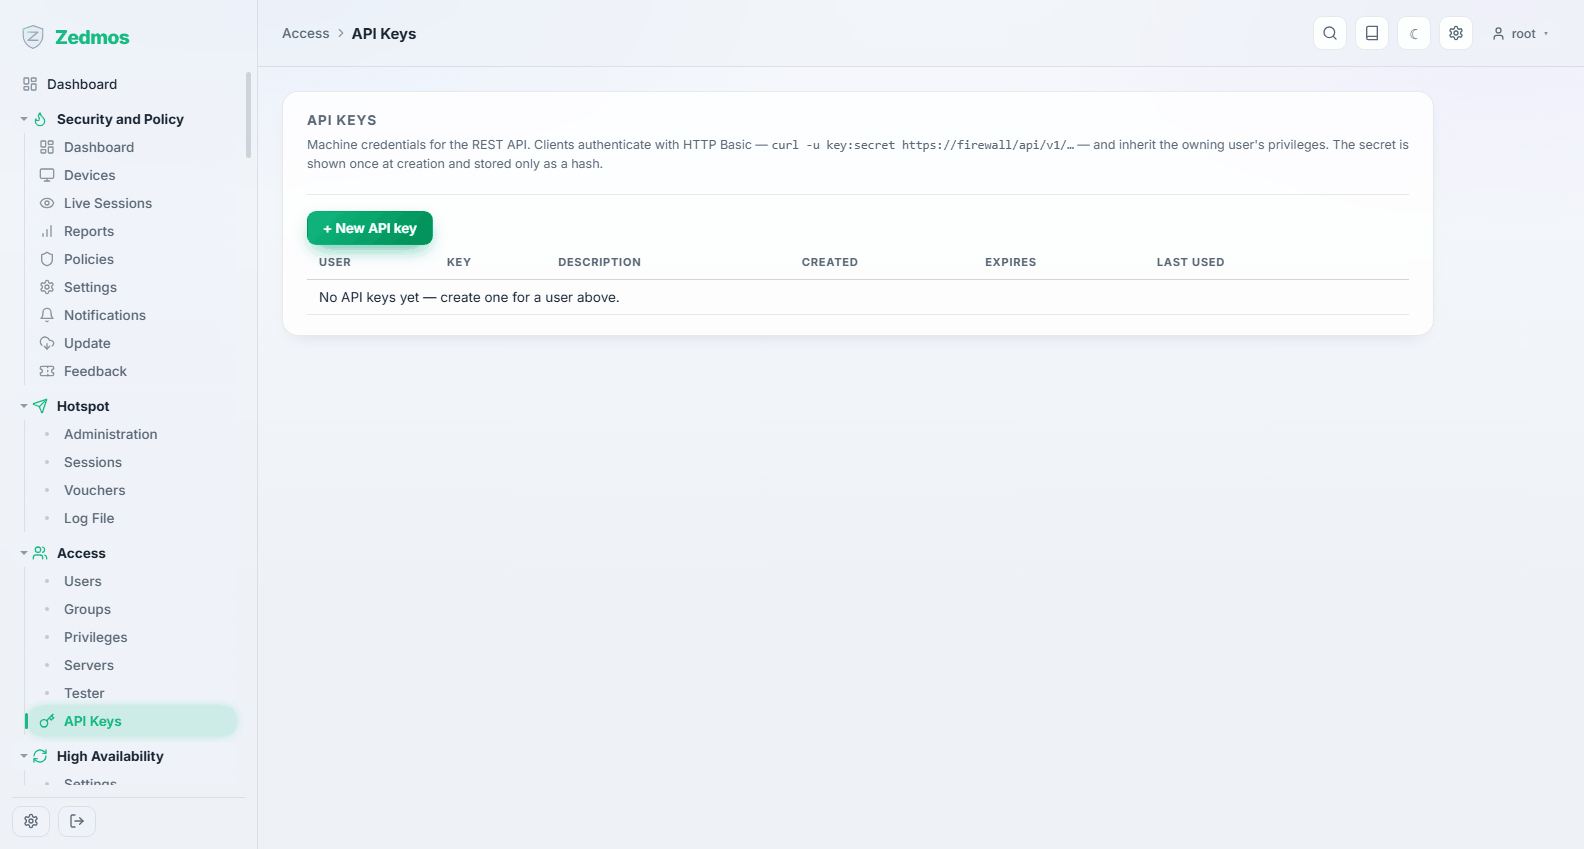
بيانات اعتماد آلية. ينتمي المفتاح إلى مستخدم ويرث صلاحيات ذلك المستخدم، فمفتاح نظام مراقبة ينبغي أن ينتمي إلى حساب للقراءة فقط، لا إلى root.
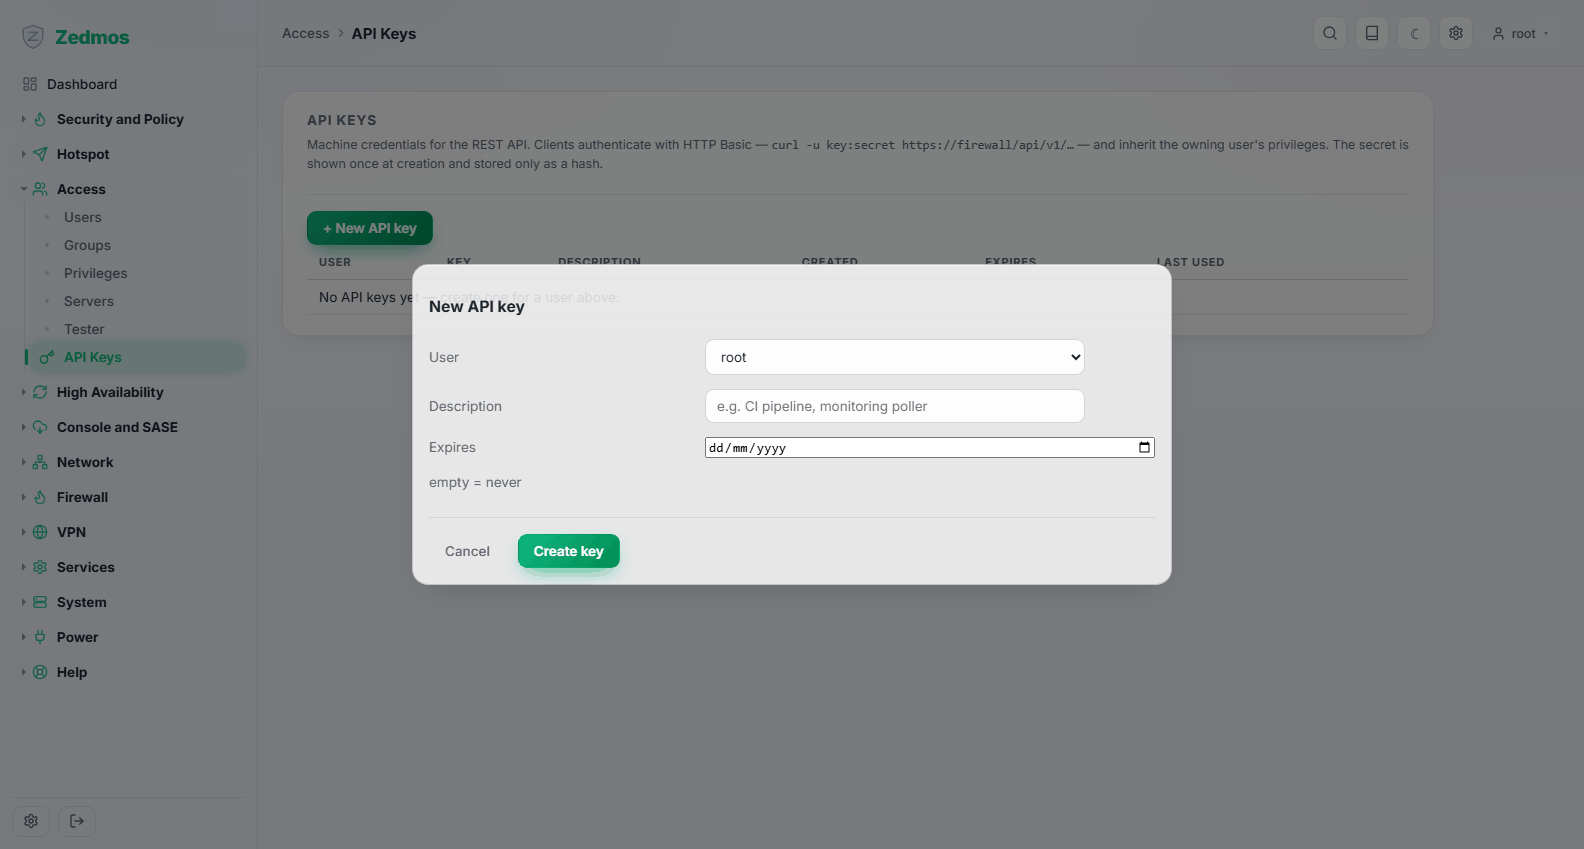
يُعرض السر مرة واحدة، عند إنشاء المفتاح — لا يخزّن الجهاز سوى تجزئة ولا يستطيع عرضه مجددًا. وتسجّل القائمة متى استُخدم كل مفتاح آخر مرة، وهكذا تجد المفاتيح التي لا يستخدمها شيء بعد الآن وتزيلها.
يمكن إعطاء المفاتيح تاريخ انتهاء. المفتاح بلا انتهاء يعيش أطول من سبب إنشائه؛ والمفتاح بانتهاء يفرض الحديث.