نموذج استئجار ينجو من النمو
وحدة التحكم، والمؤسسة، والفرع، والبوابة. تبديل السياق فوري، ويمكن الوصول إلى بوابة من أي مستوى دون فقدان الصفحة التي كنت عليها.
وحدة تحكم Zero Trust
المؤسسات والفروع والبوابات في شجرة واحدة. وصول محدد النطاق بالأدوار حتى جدار حماية واحد. مثبَّتة على خادمك أنت، تحت نطاقك أنت، مع بقاء بيانات عملائك عندك.
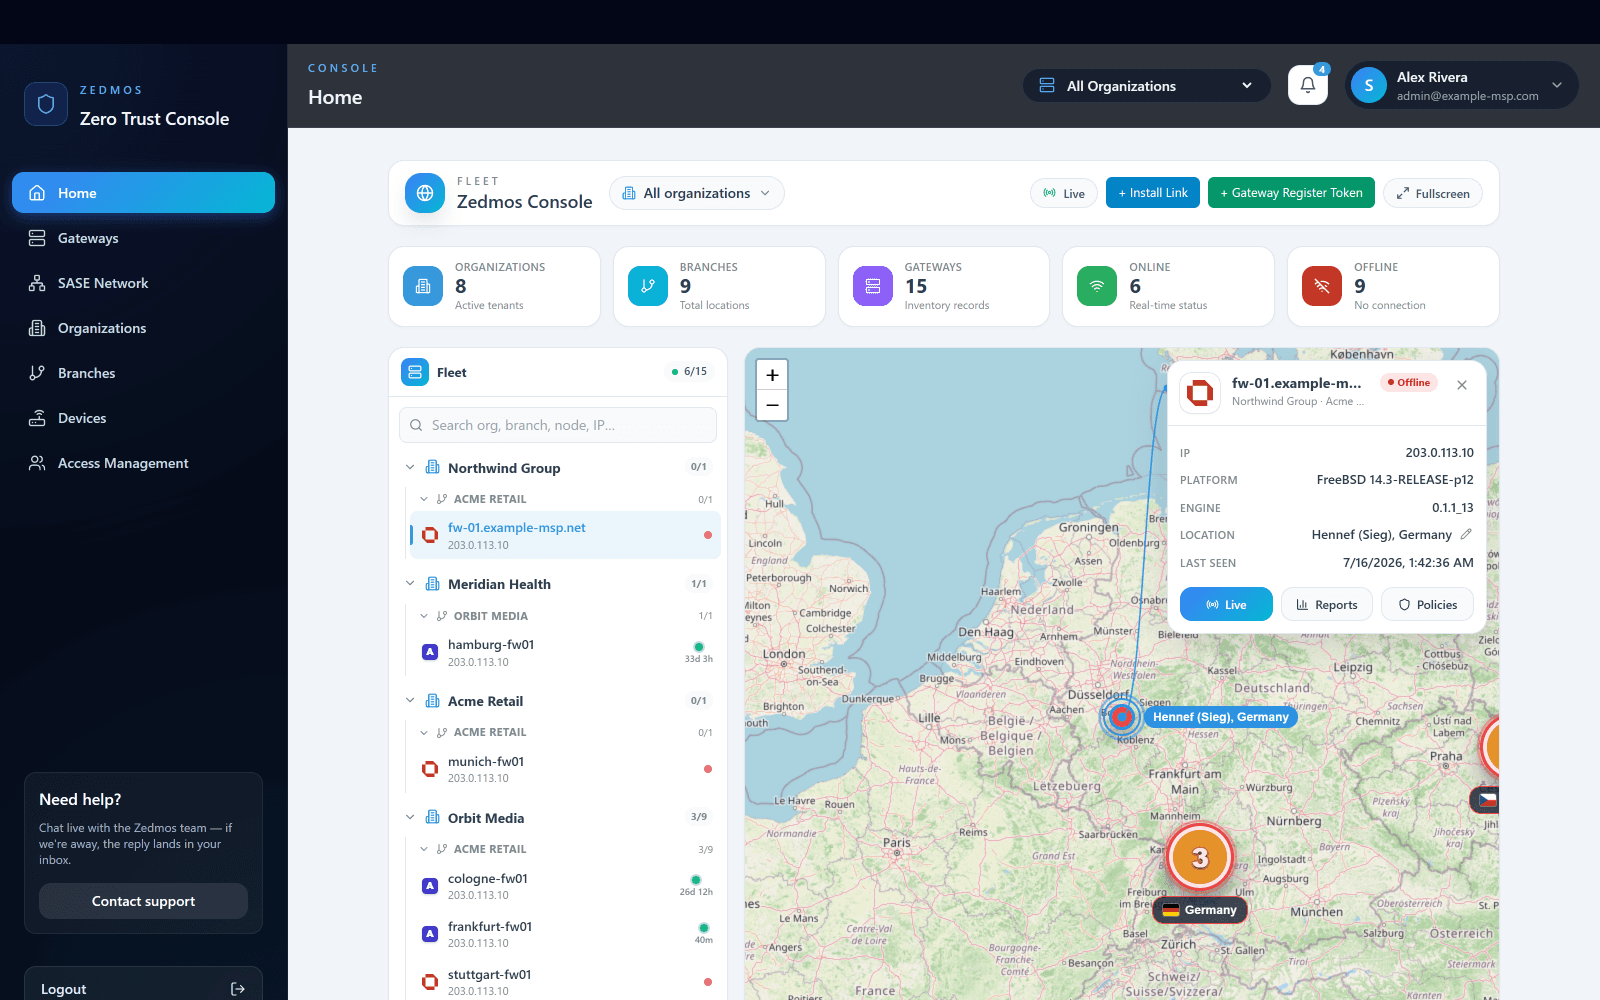
ضع المواقع واربطها. تكتب وحدة التحكم التكوين لطرفي كل نفق وتدفعه — لا أحد يفتح جدار حماية ويكتب قاعدة. دقائق، لا بعد ظهر كامل.
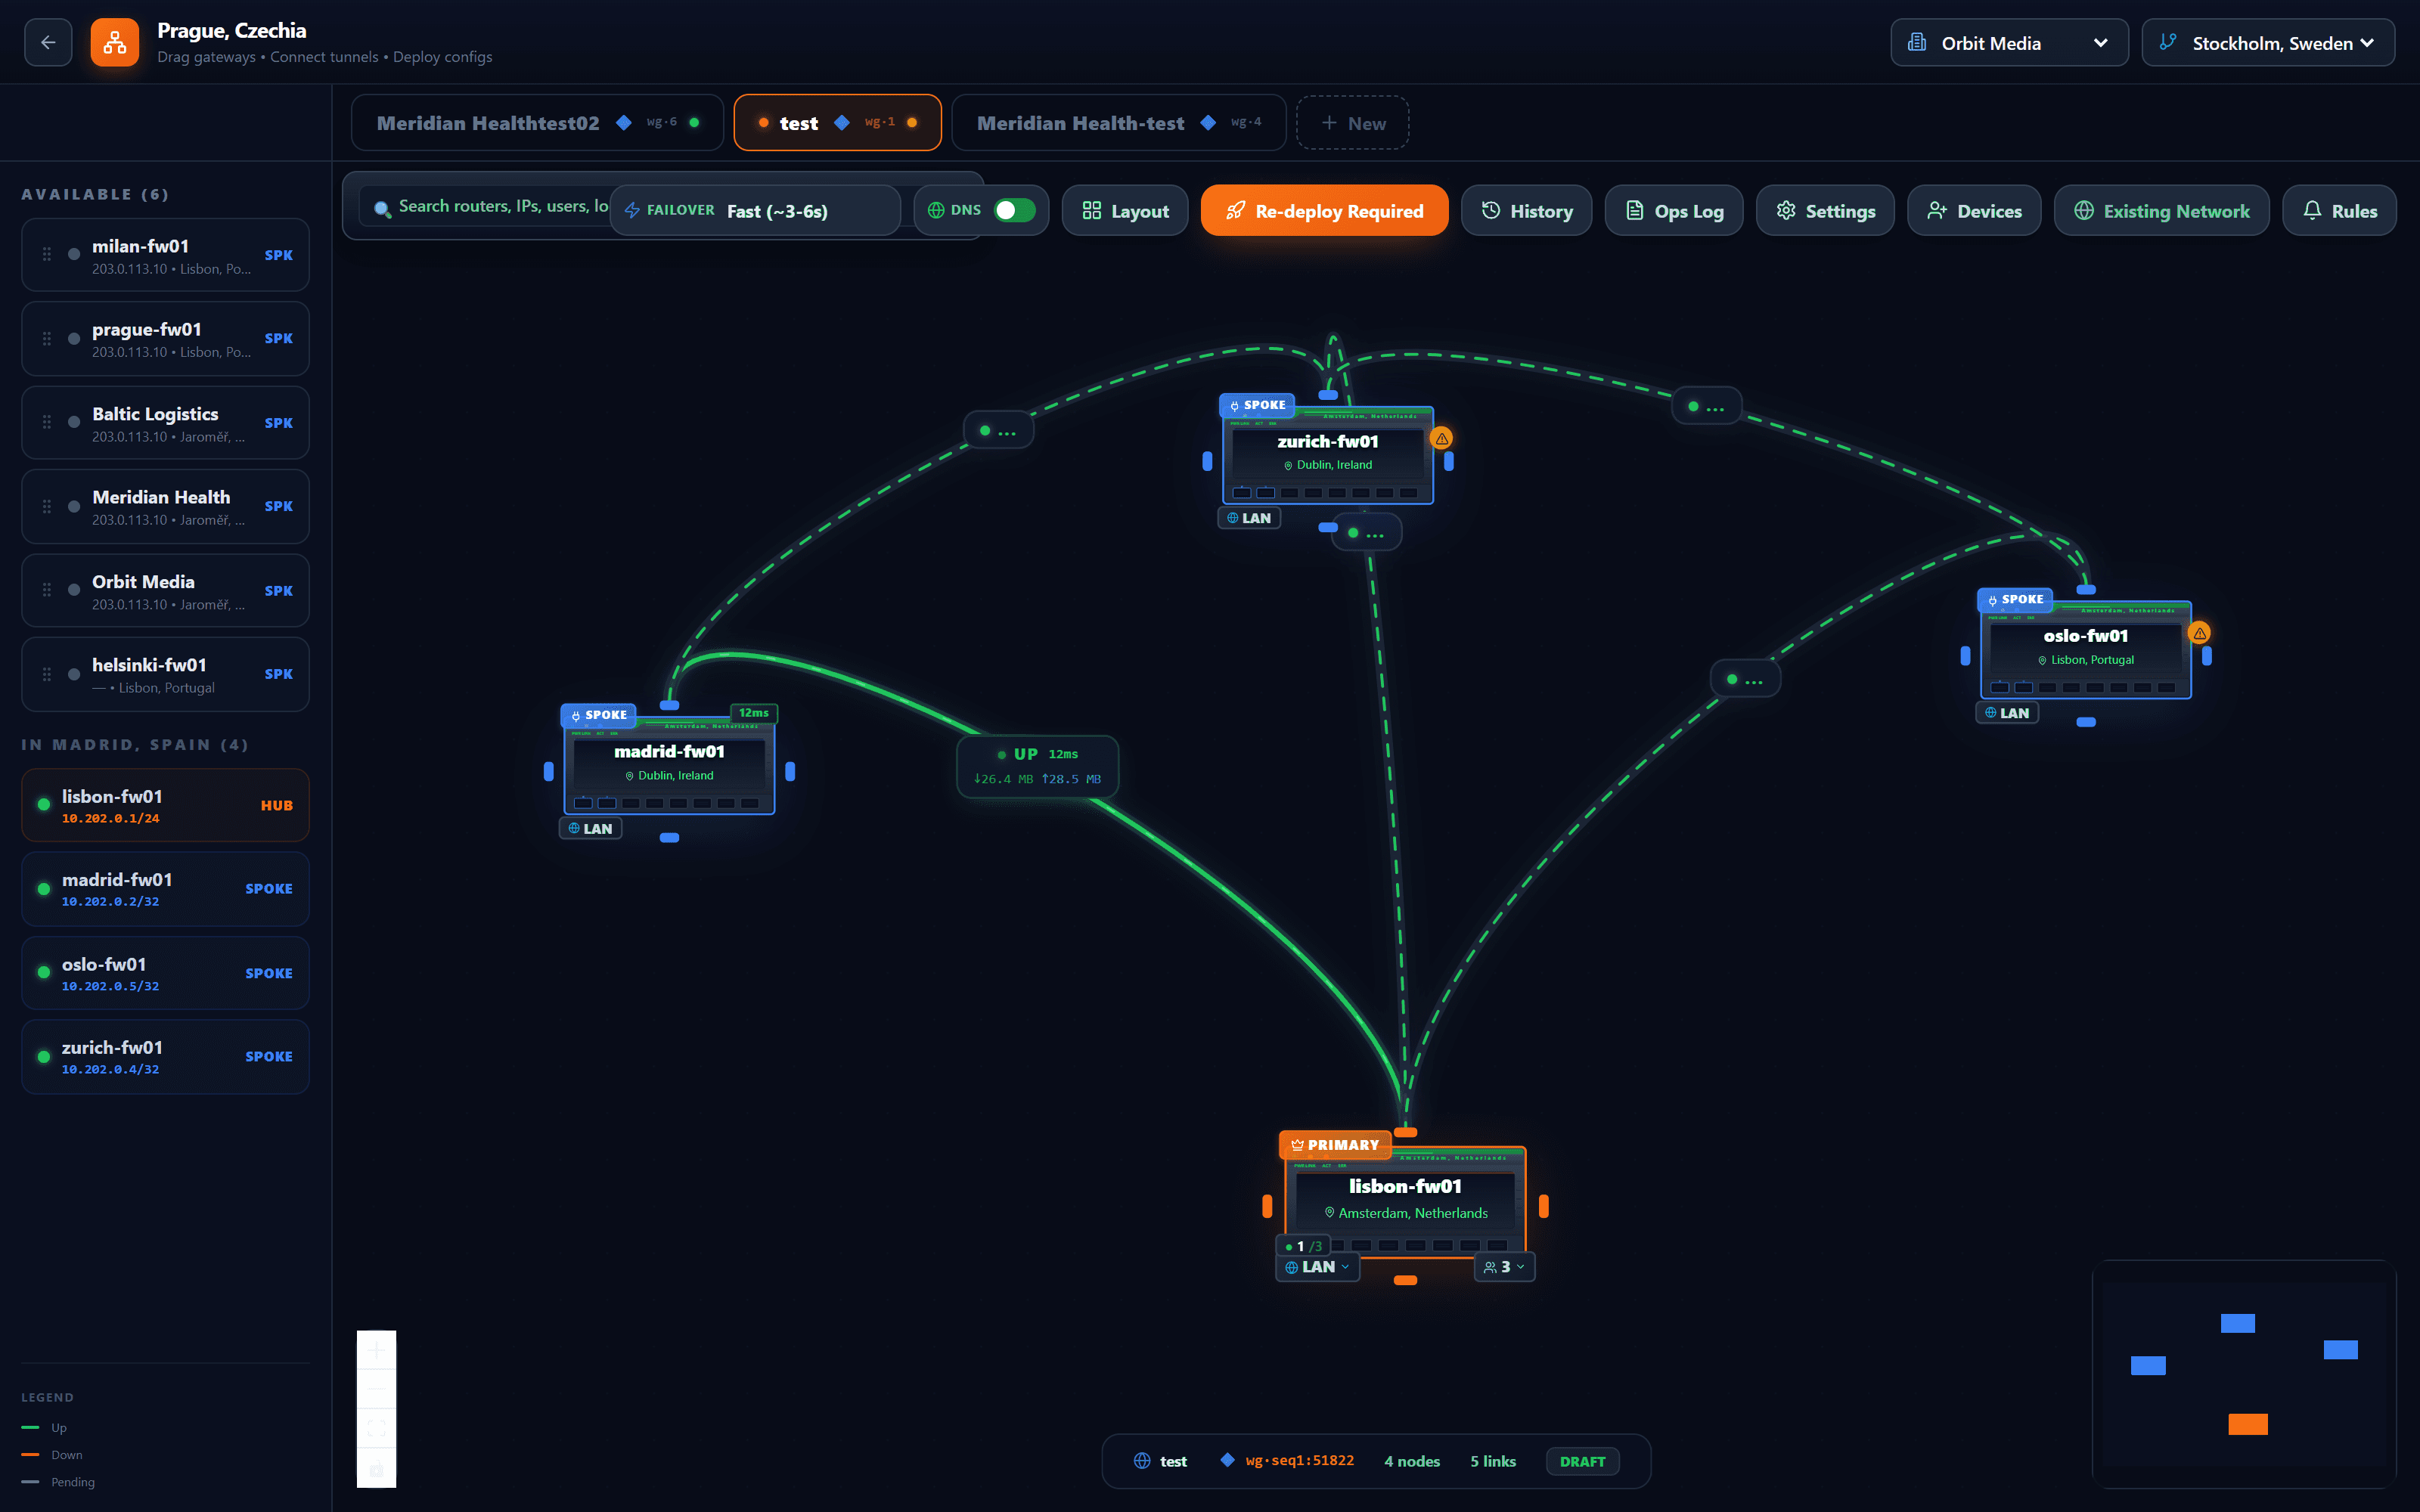
جدران الحماية التي لدى العميل بالفعل، مدرجة حسب الموقع. اسحب واحدًا إلى اللوحة فيصبح طرفًا أو المحور.
كل ما يصل إلى المحور الرئيسي يواجه السياسة نفسها: التحكم في التطبيقات، وIDS/IPS، وفحص TLS، وDLP، وبوابة الذكاء الاصطناعي. ارسم نفقًا مباشرًا بين طرفين بدلاً من ذلك فتُفحص حركتهما عند الطرفين لا في المنتصف — وتقول لك وحدة التحكم ذلك قبل أن تلتزم به.
قائم أو معطَّل، والكمون، والبايتات في كل اتجاه — على الرابط، حيث تنظر، لا في سجل عليك فتحه.
هل تنتقل الأطراف إلى محور احتياطي تلقائيًا عندما يتوقف الرئيسي عن الاستجابة — وبعد صمت كم من الوقت — إعداد للرسم، لا لكل جدار حماية.
تعرف اللوحة متى تختلف عما تشغّله جدران الحماية. زر واحد يكتب التكوين لطرفي كل نفق ويدفعه.
نقل الأنفاق
يُختار مرة واحدة للطوبولوجيا.
أشخاص، لا مواقع فقط
يُضاف المستخدمون عن بُعد بالطريقة نفسها، برابط تسجيل لمرة واحدة. والوصول لكل جهاز، فالحاسوب المحمول المفقود يُلغى وحده.
تنشر Zedmos الإصدارات. وأنت تقرر أي جدران الحماية تأخذها ومتى.
Zedmos
لوحدة التحكم ولجدار الحماية، كلٌّ بجدوله الخاص. وتخبرك وحدة التحكم بأن إصدارًا متاح بدلاً من انتظار أن تنظر.
أنت
بضعة جدران حماية أولاً، ثم البقية — أو المنشأة كلها دفعة واحدة. ترقية مجموعة صغيرة قبل الأخرى هي ما يكتشف المشكلة وهي ما زالت صغيرة.
أنت
إصدار كل جدار حماية، في قائمة واحدة. والجهاز الذي تخلّف تخلّف لسبب، وهو يفتقد كل إصلاح منذ ذلك الحين.
أربعة مستويات. يُمنح الدور في أحدها ويصل إلى كل ما تحته — وهكذا يرى مهندس الخط الأول العميل المعيّن له ولا أحد غيره.
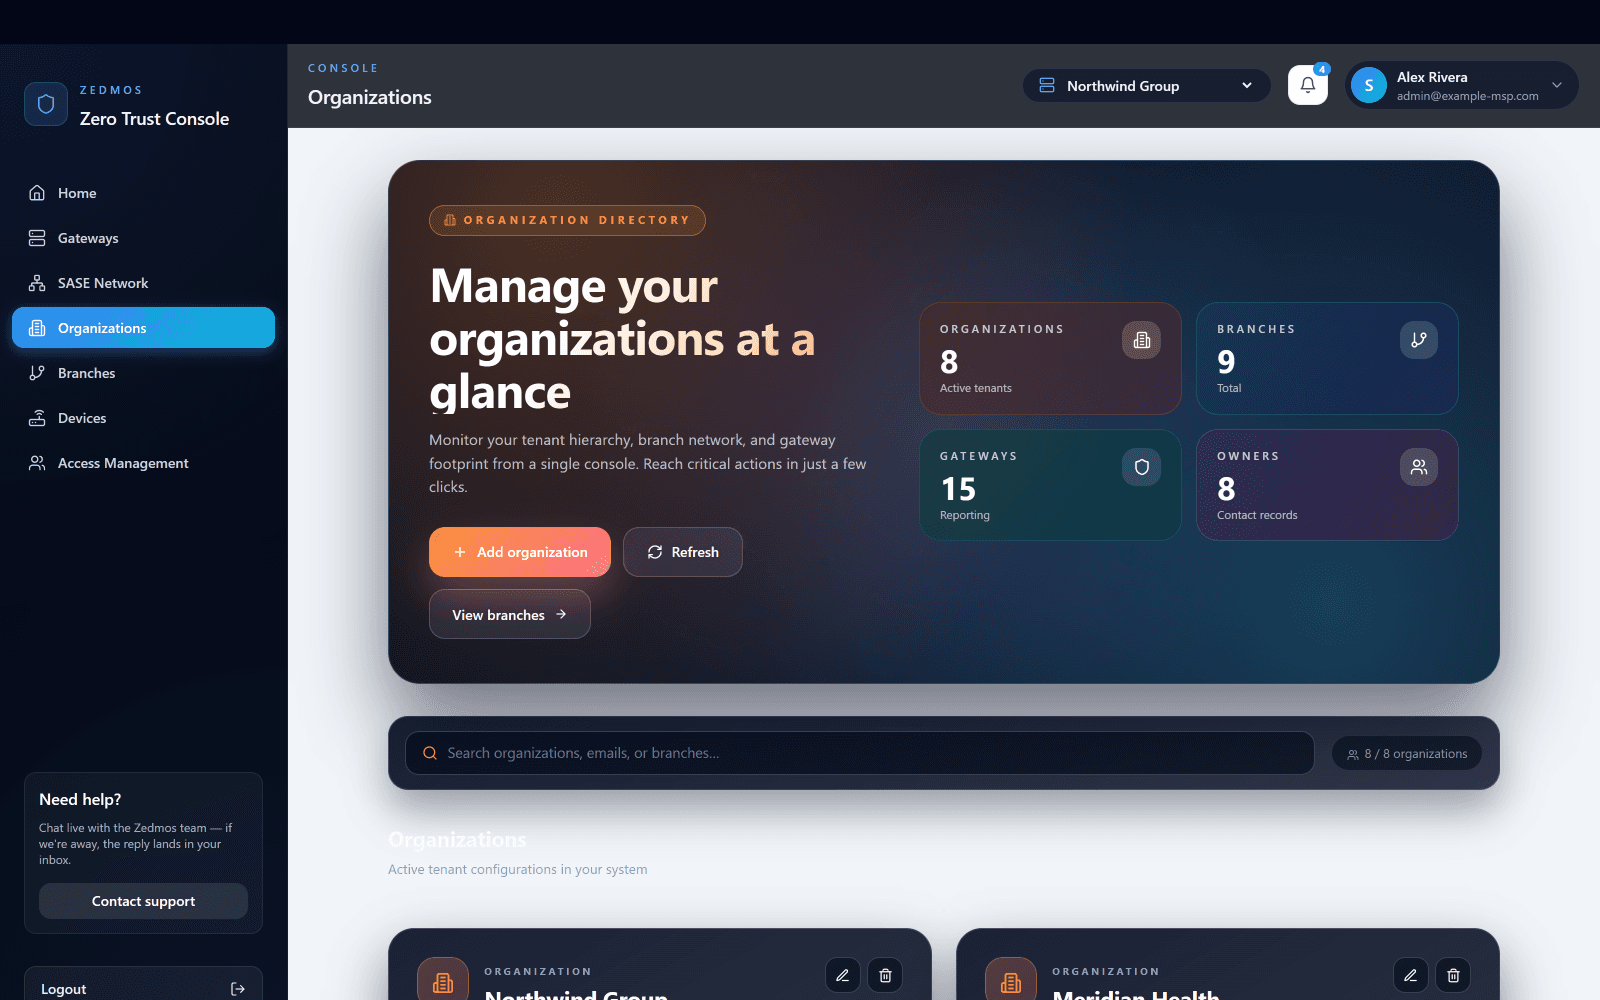
مثبَّتة على خادمك، تحت نطاقك. كل عميل تديره مؤسسة فيها؛ والعدد هنا هو المنشأة كلها.
بدّلها في الأعلى وتتبعها كل صفحة تحتها: جدران حمايتهم وسياستهم وتقاريرهم، ودون رؤية لأي أحد آخر.
عميل بأحد عشر مكتبًا هو أحد عشر فرعًا تحت مؤسسة واحدة. ويمكن قصر نطاق مهندس موقع على واحد منها بالضبط.
أيًّا كانت منصته، يسجّل نفسه في فرعه عند الإقلاع الأول ويبلّغ هنا.
المالك يغيّر أي شيء بما في ذلك من له الوصول غيره؛ والمسؤول يغيّر السياسة والتكوين؛ والمشاهد يقرأ التقارير والجلسات ولا يغيّر شيئًا.
تُكتب مرة واحدة، في مكان واحد، لكل جدران الحماية التي ينبغي أن تصل إليها — وتُنفَّذ على كلٍّ منها سواء أمكن الوصول إلى وحدة التحكم بعد ذلك أم لا.
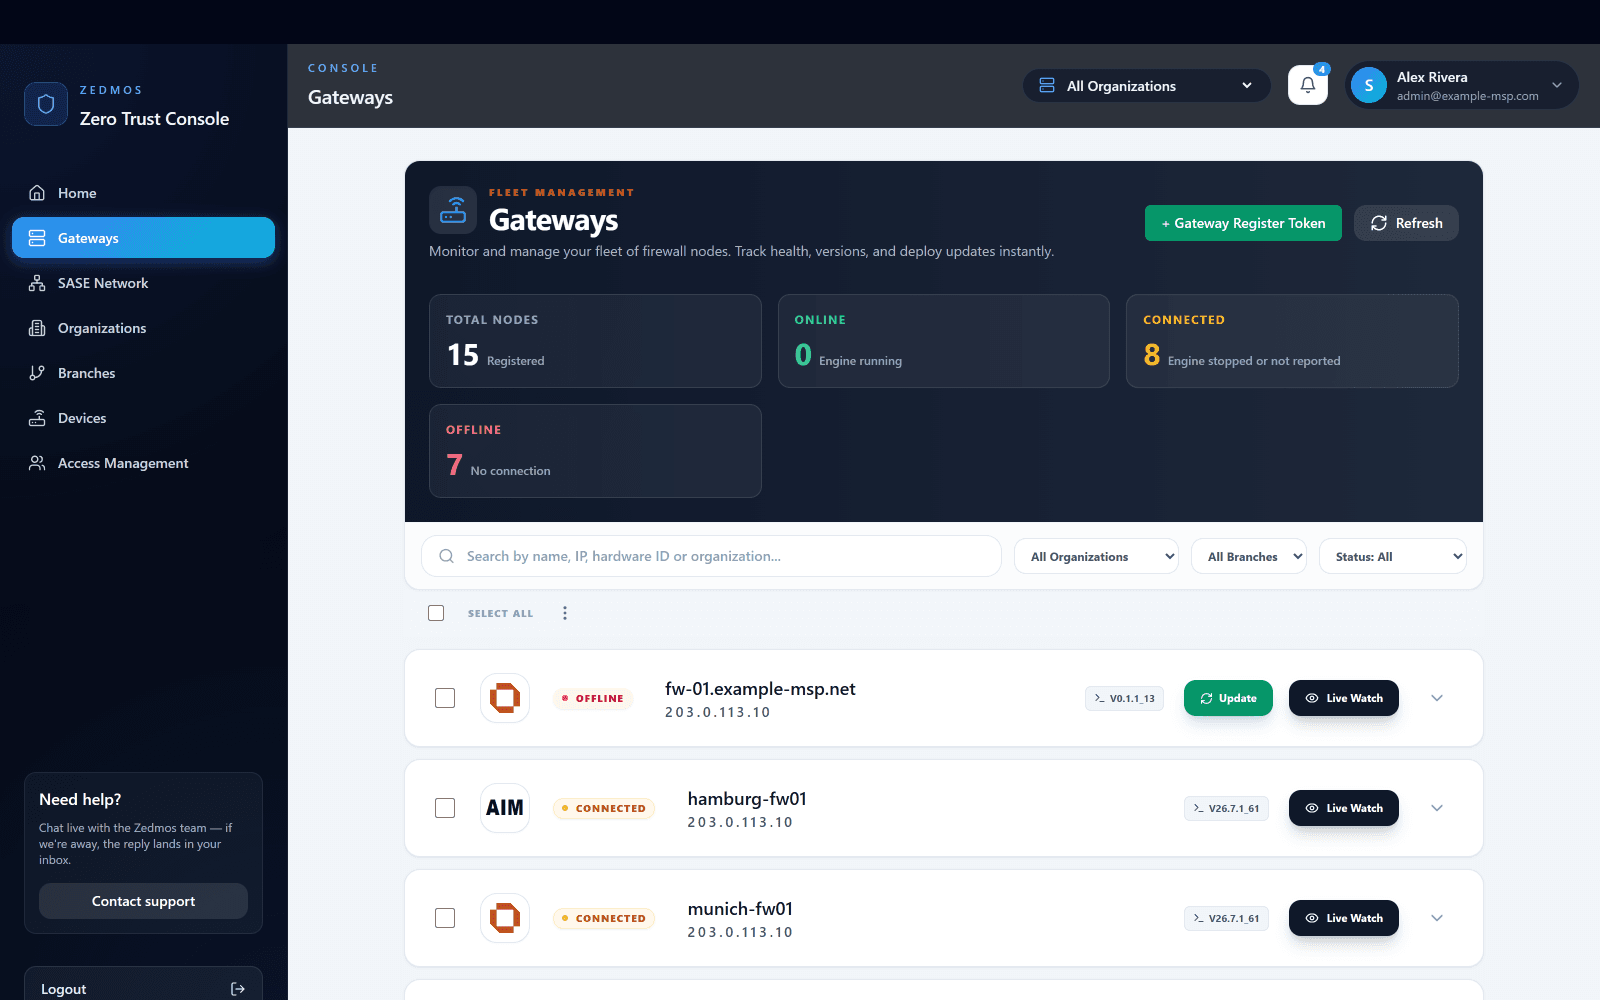
ولّد رمز تسجيل، وضعه في المثبّت، فيسجّل جدار الحماية نفسه في المؤسسة والفرع الصحيحين عند الإقلاع الأول.
مسجَّل، متصل بالإنترنت، مرتبط، غير متصل. جدار الحماية الذي توقف عن الإبلاغ رقم هنا قبل أن يكون مكالمة هاتفية.
تخدم القائمة نفسها مهندسًا واحدًا يعتني بعميل واحد والشخص المسؤول عنهم جميعًا.
يعرض كل جدار حماية ما يشغّله. ويُعرض الإصدار ولا يُفرض: بضعة جدران حماية أولاً، ثم البقية، أو المنشأة كلها دفعة واحدة.
افتح الجلسات الحية لأي جدار حماية في القائمة دون تسجيل الدخول إلى جدار الحماية نفسه.
أنت
قاعدة لعميل واحد تقع في مؤسسته؛ وقاعدة لموقع واحد تقع في ذلك الفرع. وجدار الحماية المضاف لاحقًا يرثها دون أن يعدّل أحد شيئًا.
أنت
الخطر في تغيير سياسة ليس أبدًا في الصياغة — بل في قاعدة صحيحة تطابق أكثر مما قصدت. ومقارنتها بحركة حقيقية تكشف ذلك قبل أن يكشفه مستخدموك.
Zedmos
يُبلَّغ عن التوزيع لكل جهاز، فيكون النشر الجزئي مرئيًا لا مفترضًا. ثلاثة إخفاقات من أربعين حقيقة تُخبَر بها، لا حقيقة تكتشفها.
Zedmos
الإدارة والإنفاذ منفصلان. إذا تعذّر الوصول إلى وحدة التحكم، يستمر كل جدار حماية في إنفاذ ما يحمله بالفعل — فالضابط الأمني الذي يفشل عندما يفشل خادم إدارة سيفشل في اللحظة الخطأ تمامًا.
كل موقع على خريطة واحدة
الأسطول · 1 من 9
تفتح وحدة التحكم على المنشأة كلها: المؤسسات والفروع والبوابات في شجرة واحدة، وكل موقع موضوع على خريطة حية بصحته الحالية.
وحدة التحكم، والمؤسسة، والفرع، والبوابة. تبديل السياق فوري، ويمكن الوصول إلى بوابة من أي مستوى دون فقدان الصفحة التي كنت عليها.
مالك ومسؤول ومشاهد، كلٌّ بنطاق مؤسسة أو فرع أو بوابة واحدة. يرى الفني عميلاً واحدًا؛ ويرى الشريك عملاءه.
يسجّل رمز تثبيت جدار حماية في المؤسسة الصحيحة عند الإقلاع الأول. يظهر في وحدة التحكم، وتتبعه السياسة.
تقدّم هذه الصفحة الحجة. أما هذه فتقول كيف يُنفَّذ فعليًا، شاشة بشاشة وإعدادًا بإعداد.
مستوى الإدارة لكل جدار حماية يديره Zedmos على OPNsense وpfSense CE وZedmos NGFW: المؤسسات والفروع والبوابات في شجرة واحدة، وأدوار المالك والمسؤول والمشاهد محددة النطاق لأي مستوى منها، وتنسيق الطبقات التراكبية بين المواقع والوصول عن بُعد. تعمل على خادمك أنت أو مستضافة لدى Zedmos من فرانكفورت.
كلاهما. مستضافة ذاتيًا، هي حزمة Docker واحدة مع قاعدة البيانات ومسار التحديث وبرنامج النسخ الاحتياطي، تحت نطاقك أنت، ولا يغادرها شيء. ومستضافة، هي console.zedmos.com، تشغّلها Zedmos على بنية تحتية ألمانية في فرانكفورت. المنتج نفسه والميزات نفسها؛ ويمكنك الانتقال بين الاثنتين دون إعادة تسجيل جدار حماية.
لا شيء يتوقف عن الحماية. يحمل كل جدار حماية سياسته الخاصة ويطبّقها على الصندوق؛ وتوزّع وحدة التحكم التغييرات وتجمع السجلات وليست في مسار الحزم. الإدارة والإنفاذ منفصلان بحكم التصميم.
برمز تثبيت. يسجّل جدار الحماية نفسه في المؤسسة الصحيحة عند الإقلاع الأول، ويظهر في وحدة التحكم، وتتبعه السياسة. لا زيارة ميدانية ولا اقتران يدوي.
نعم. هي متعددة المستأجرين من أول جدار حماية: مؤسسات وجدران حماية غير محدودة في فئة MSP، وثلاثة أدوار عبر ثلاثة نطاقات فيرى الفني عميلاً واحدًا ويرى الشريك عملاءه، وعلامة بيضاء على وحدة التحكم وواجهة جدار الحماية.
نعم. تغطي واجهة REST كل ما تفعله وحدة التحكم، موثَّقة في القسم التقني تحت مرجع واجهة البرمجة.
العرض التوضيحي والأسعار: info@zedmos.com
اطلب عرضًا توضيحيًا