5.6 الخدمات
→ VPN · التالي: نقطة الاتصال ←
خدمات الشبكة التي يشغّلها الجهاز للشبكات خلفه: توزيع العناوين، والإجابة عن الأسماء، وتوزيع الوقت، وإعلان IPv6، وفحص الملفات.
تنتهي كل مجموعة خدمات بمدخل Log File، ولمعظمها صفحة Status. عندما تسيء خدمة التصرف، افتح صفحة حالتها أولاً وسجلها ثانيًا — بهذا الترتيب، لأن صفحة الحالة تجيب عن السؤال عادةً في سطر واحد.
DHCP: واجهتان خلفيتان، واحدة في كل مرة
يستطيع الجهاز توزيع العناوين بـ Kea (الافتراضي) أو بـ Dnsmasq، الذي يقوم بـ DNS وDHCP معًا. يؤديان العمل نفسه؛ وتشغيل الاثنين على الشبكة نفسها ينتج خادمين يجيبان عن طلب واحد، وهو مربك تمامًا كما يبدو.
خذ Kea ما لم يكن لديك سبب لغير ذلك: هو ما يكوّنه محرر الواجهات عندما تفعّل خادم DHCP، وما يستخدمه إعداد LAN في وحدة التحكم. وخذ Dnsmasq عندما تريد DHCP وDNS من خدمة صغيرة واحدة بأسماء لكل مضيف، أو على جهاز صغير جدًا.
Kea DHCP
Kea DHCPv4 — /m/kea/dhcp4
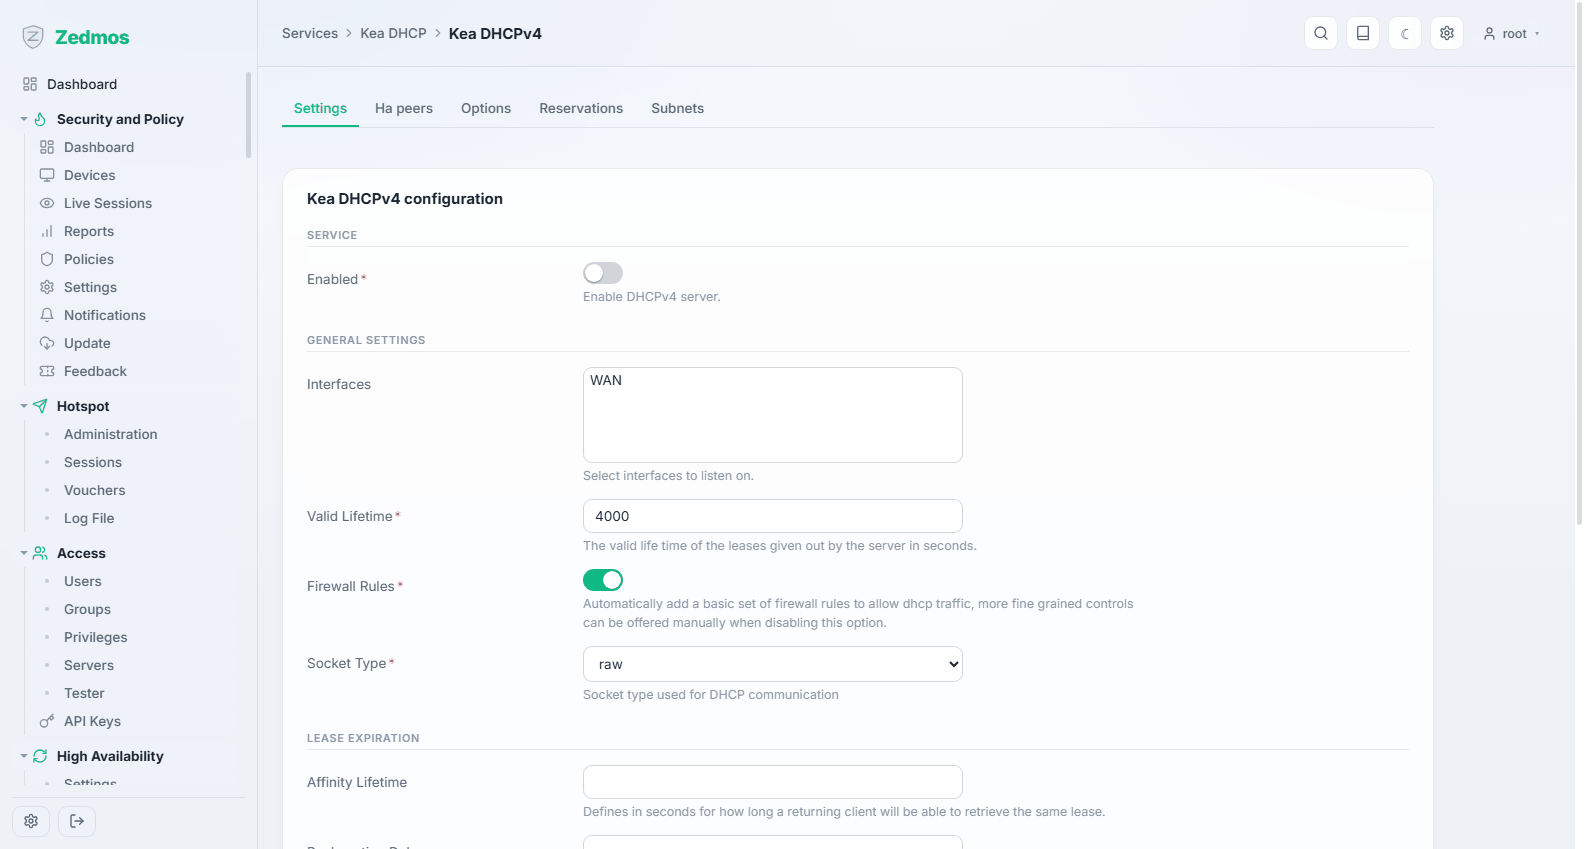
الشبكات الفرعية والمجمّعات: لكل شبكة يخدمها الجهاز، النطاق الذي يوزّعه، والموجّه وDNS اللذان يعلنهما، ومدة عقد الإيجار، وأي حجوزات تثبّت جهازًا على عنوان ثابت حسب MAC.
أبقِ المجمّع خاليًا من كل ما له عنوان ثابت — الجهاز نفسه والطابعات والمبدّلات. المجمّع الذي يتضمن عنوان الموجّه نفسه عيب ستحذّرك منه الصفحة.
Kea DHCPv6 — /m/kea/dhcp6
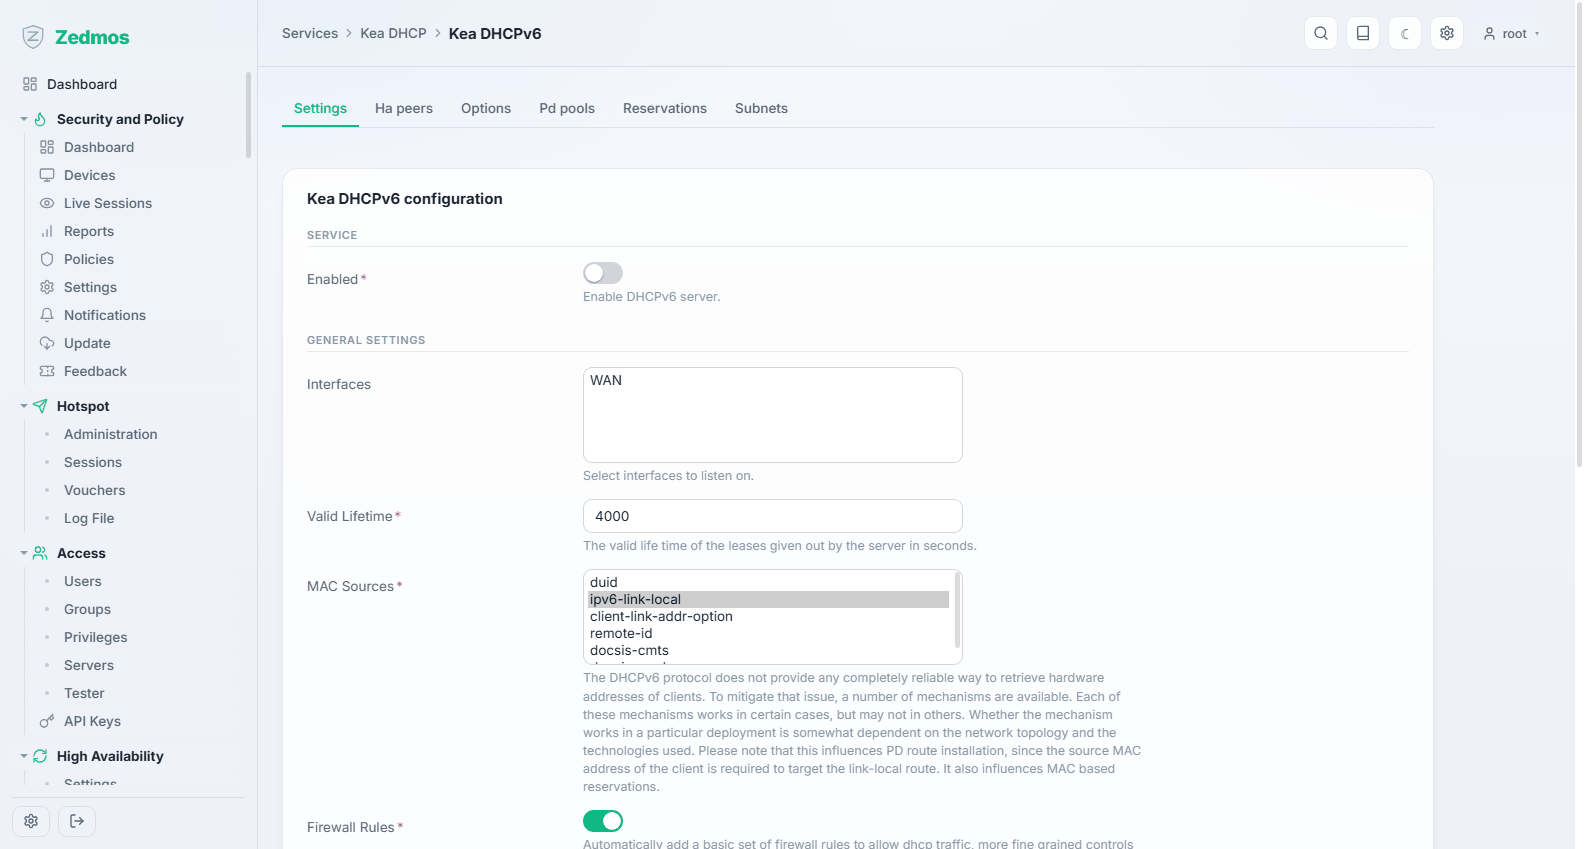
الشيء نفسه لـ IPv6. يُقرن عادةً بـ Router Advertisements أدناه: يأخذ معظم عملاء IPv6 عنوانهم من الإعلانات ولا يسألون DHCPv6 إلا عن الإضافات.
Control API — /m/kea/ctrl_agent
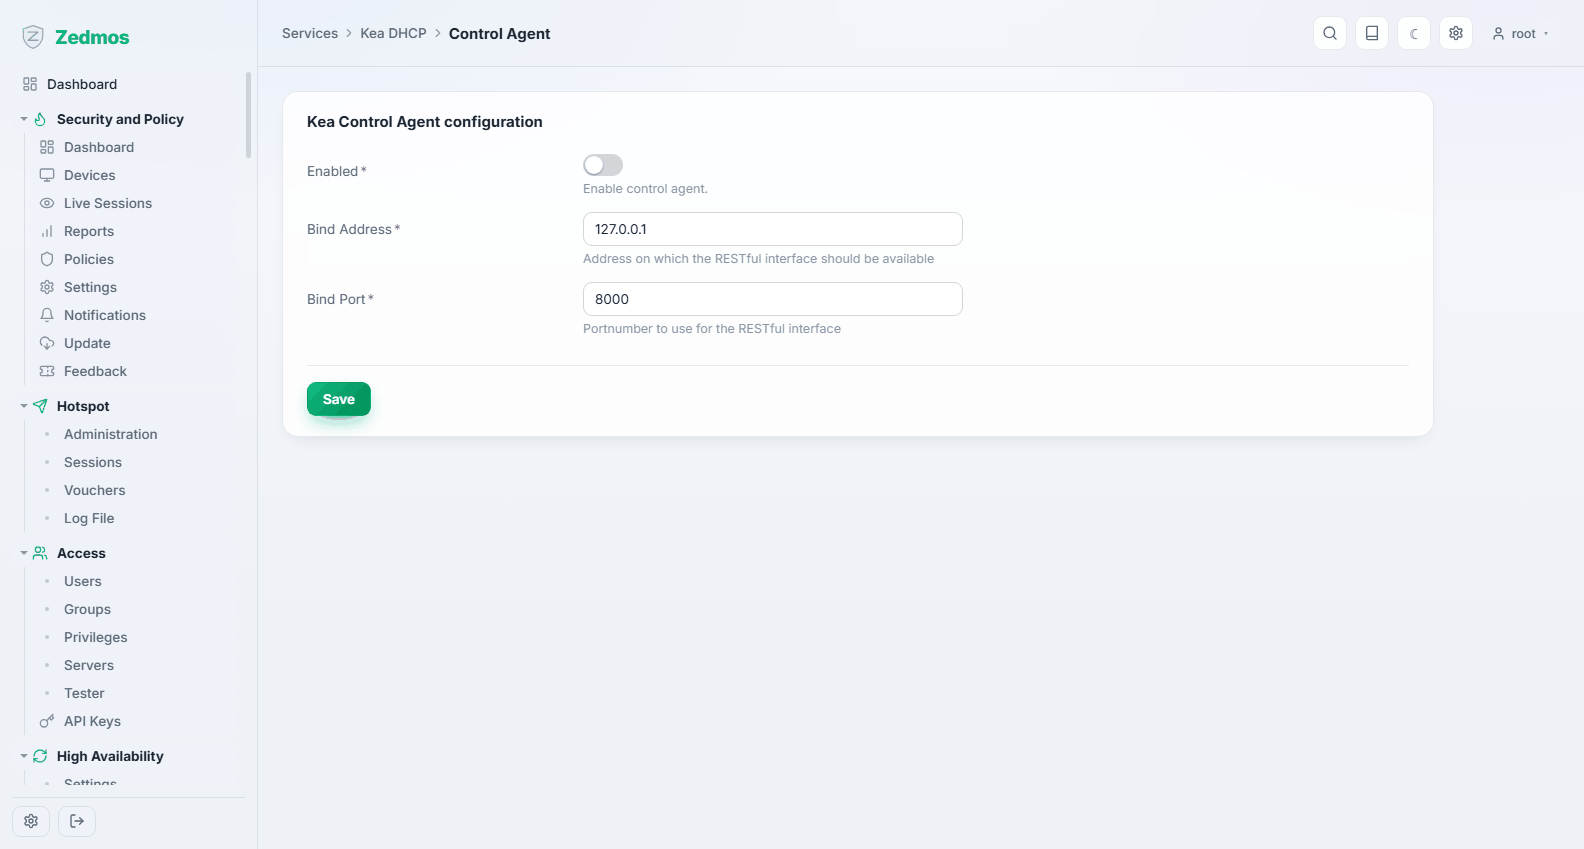
يفتح واجهة أوامر خادمَي DHCPv4 وDHCPv6 عبر HTTP أو HTTPS، لأدوات مثل kea-shell أو Stork. لا يحتاج الجهاز نفسه إليها. ليس لهذا الإصدار من Kea (3.2) عميل تحكم منفصل: يستمع كل خادم على منفذه الخاص ولا يقبل الطلبات إلا باسم المستخدم وكلمة المرور اللذين تدخلهما هنا، ويقرؤهما من ملفات يبقيها الجهاز قابلة للقراءة من root فقط. اختر شهادة من مخزن الثقة لتقديم HTTPS؛ وأبقِ HTTP العادي على 127.0.0.1.
DDNS Agent — /m/kea/ddns
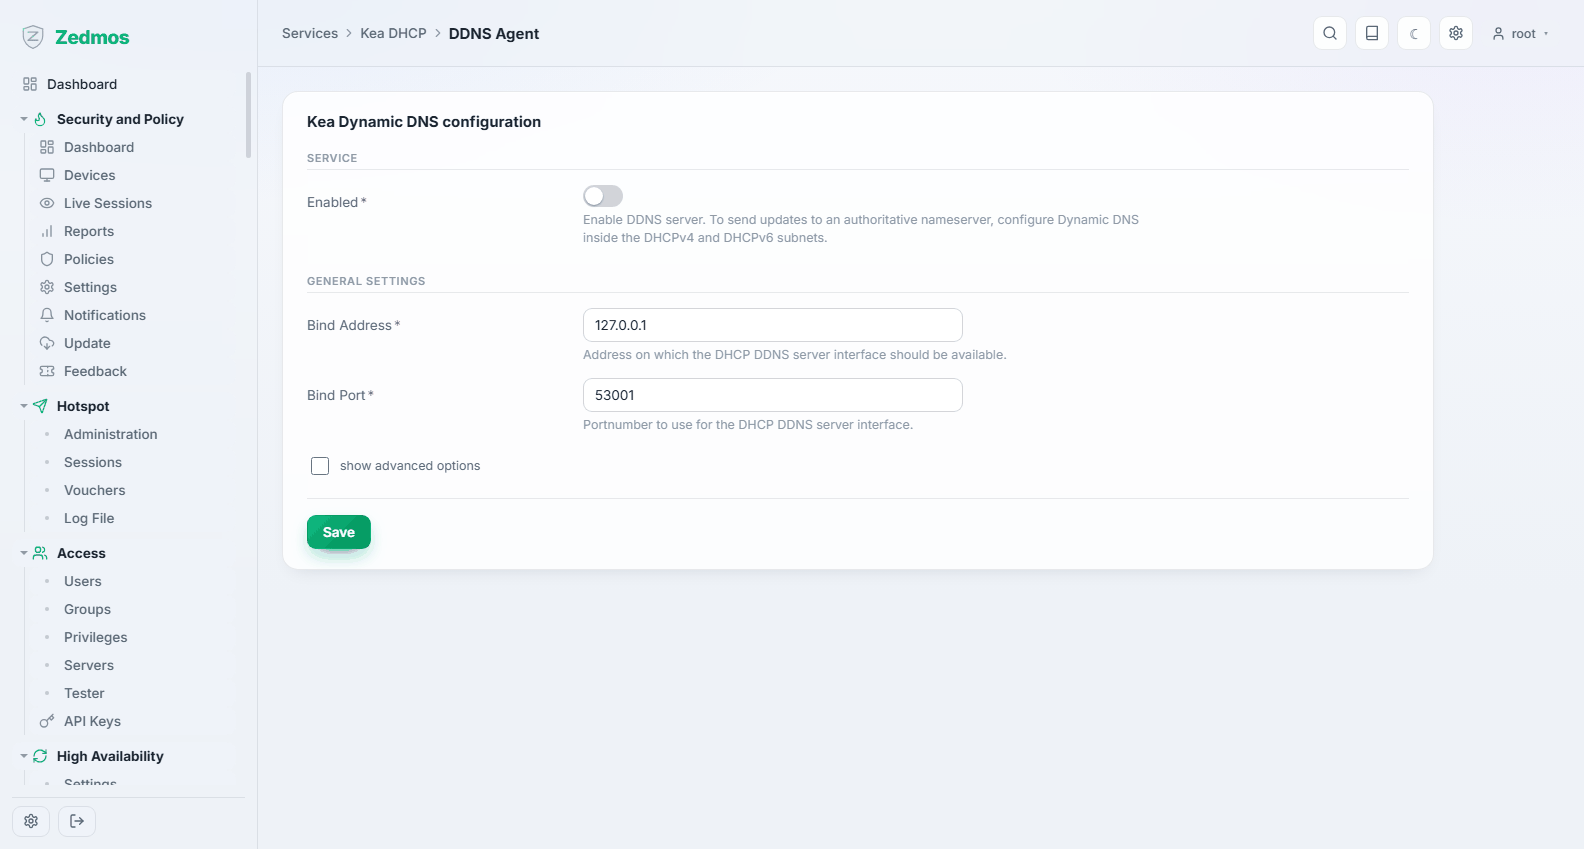
يسجّل عقود الإيجار في DNS، فيصبح الجهاز الذي حصل للتو على عنوان قابلاً للوصول بالاسم.
Leases DHCPv4 / DHCPv6 — /leases/kea4، /leases/kea6
من يحمل أي عنوان، ومنذ متى، وحتى متى. أول صفحة تفتحها عندما يقول أحدهم «جهازي ليس له شبكة»: إما أن لديهم عقد إيجار، وعندها المشكلة في مكان آخر، أو ليس لديهم، وعندها هي هنا.
Log File — /log/core/kea
Dnsmasq DNS & DHCP
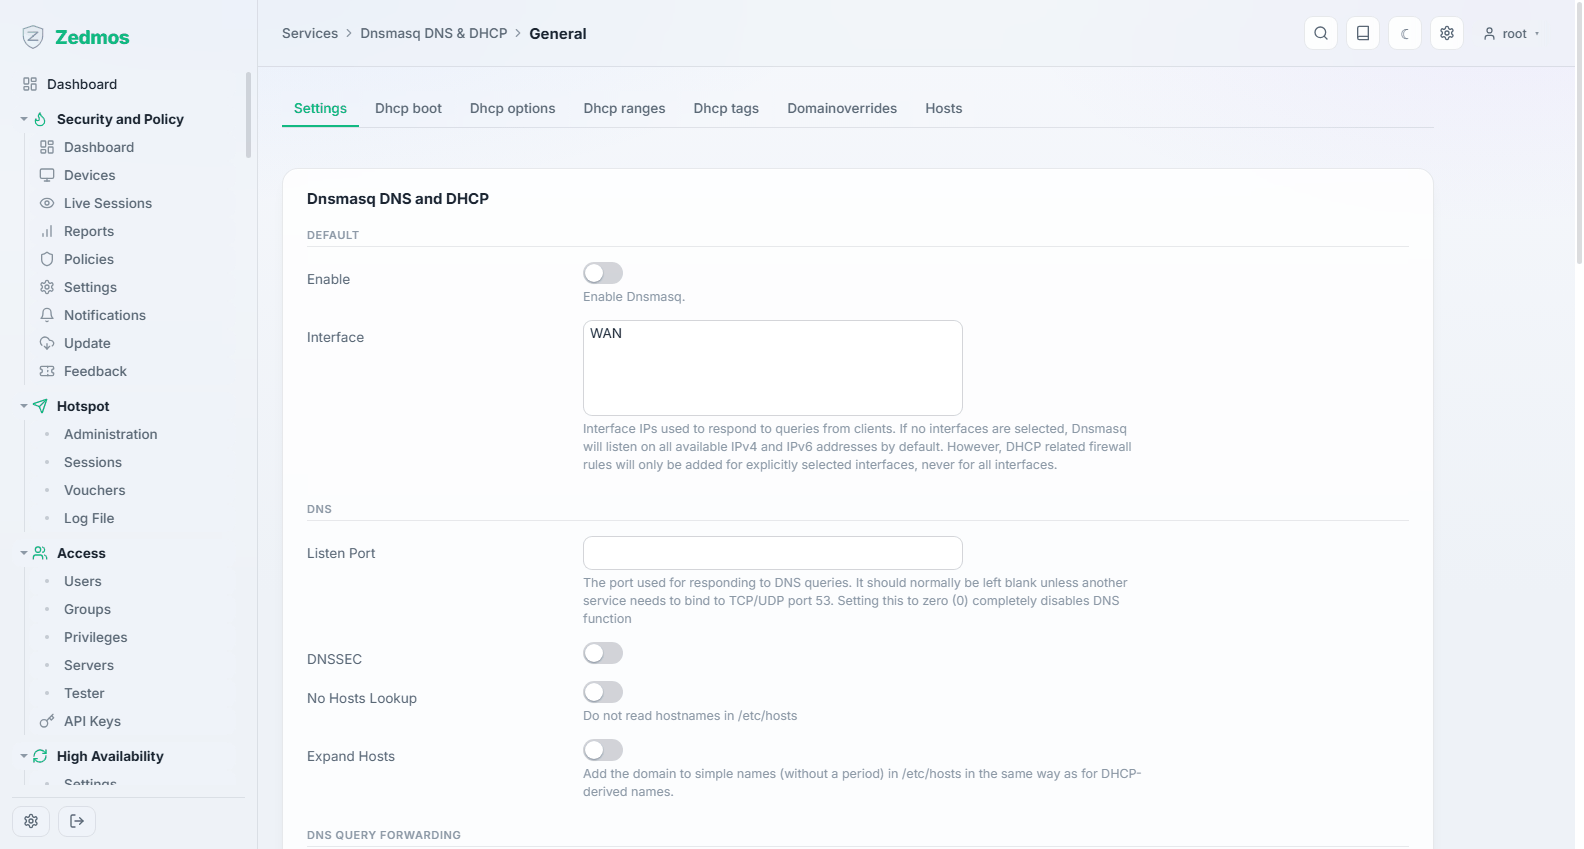
خدمة صغيرة واحدة تجيب عن DNS وتوزّع العناوين. تتبع صفحاتها تكوينها:
| الصفحة | لـ |
|---|---|
General — #general | هل تعمل، وأي الواجهات تستمع عليها، وسلوك DNS الخاص بها. |
Domains — #domains | تجاوزات النطاقات: إرسال نطاق واحد إلى محلّل مختلف. |
Hosts — #hosts | إدخالات ثابتة من الاسم إلى العنوان. |
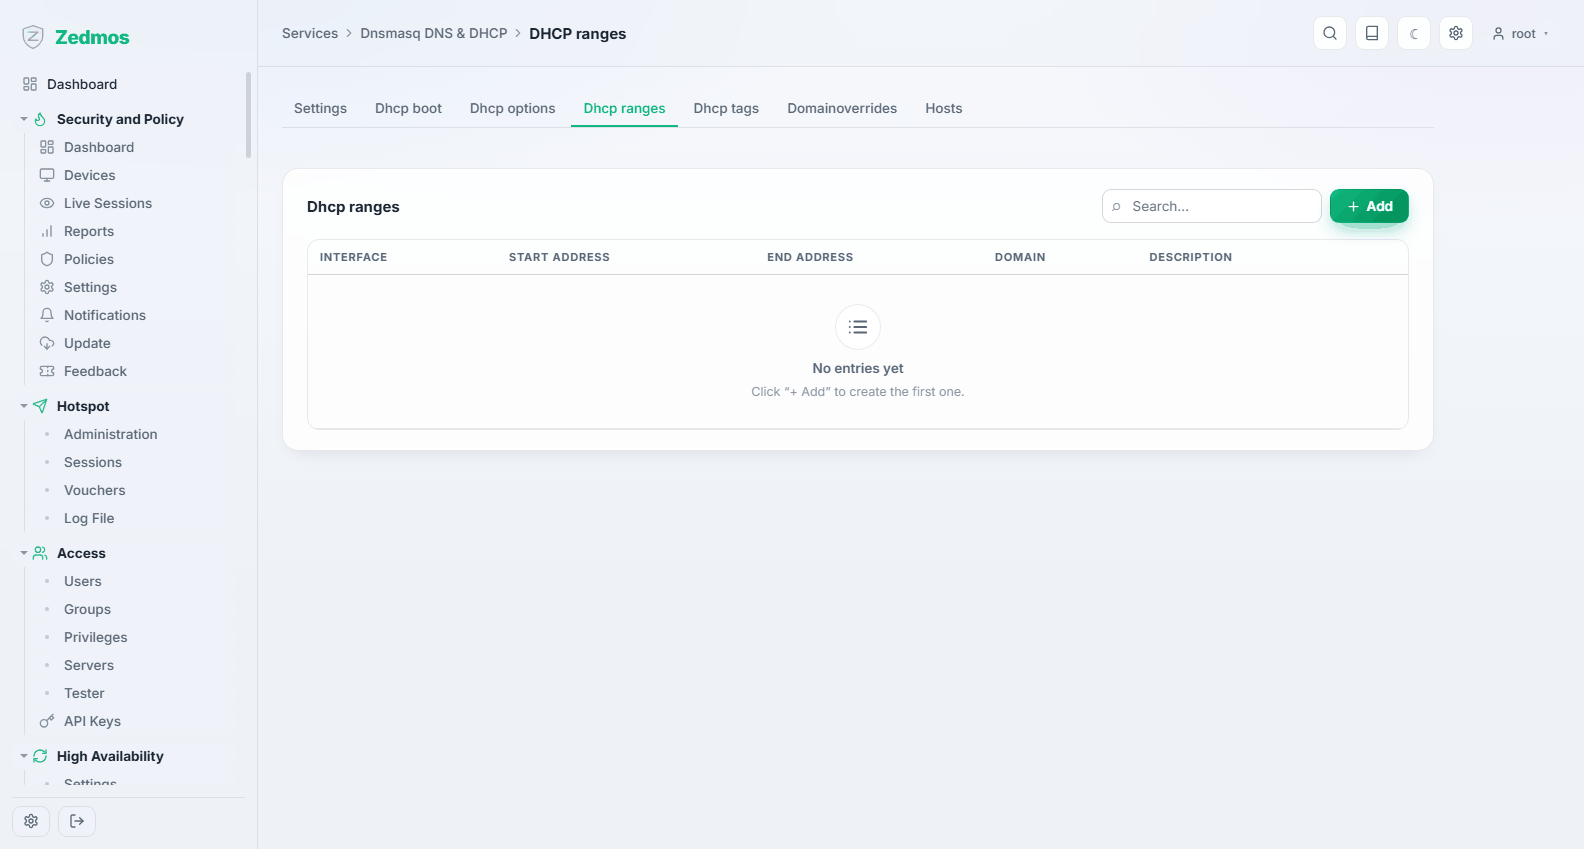
DHCP ranges — #dhcpranges | المجمّعات التي توزّعها. |
DHCP options — #dhcpoptions | خيارات إضافية للعملاء (خوادم NTP، ومعاملات الإقلاع، وخيارات المورّد). |
DHCP boot — #dhcpboot | الإقلاع من الشبكة: خادم TFTP وملف الإقلاع لعملاء PXE. |
DHCP tags — #dhcptags | وسوم تتيح لنطاق أو خيار واحد الانطباق على مجموعة فرعية من العملاء. |
Leases — /leases/dnsmasq | عقود الإيجار الحالية. |
لا يستطيع Dnsmasq الإجابة عن DNS على المنفذ الذي يستخدمه Unbound: بجانب Unbound اضبط Listen port على 0 فيقدّم DHCP فقط، وهذا ما يفعله معالج الإعداد. ولا يستطيع أيضًا تقديم DHCP لإصدار IP يخدمه Kea؛ فيُرفض مثل هذا الحفظ. يعمل النطاق فقط على واجهة يستمع عليها dnsmasq (Interfaces في صفحة General، والفارغ يعني الكل)، ويضيف محرر الواجهات الواجهة حين ينشئ نطاقًا. مدخل المضيف الذي له عنوان MAC أو معرّف عميل هو حجز DHCP بعنوان IPv4 واحد. تعرض صفحة DHCP options رموز الخيارات بأسمائها. ومع Register Kea leases و Register Kea reservations تُحلّ الأسماء التي يوزعها Kea عبر dnsmasq أيضًا، ويمكن لتجاوز نطاق أن يملأ اسمًا مستعارًا من نوع External بالعناوين التي تُحلّ إليها أسماؤه.
Unbound DNS
المحلّل التكراري الذي يقدّمه الجهاز لشبكاته. مفعّل افتراضيًا وهو ما يستخدمه العملاء ما لم توجّههم إلى مكان آخر.
General — /m/unbound/unboundplus
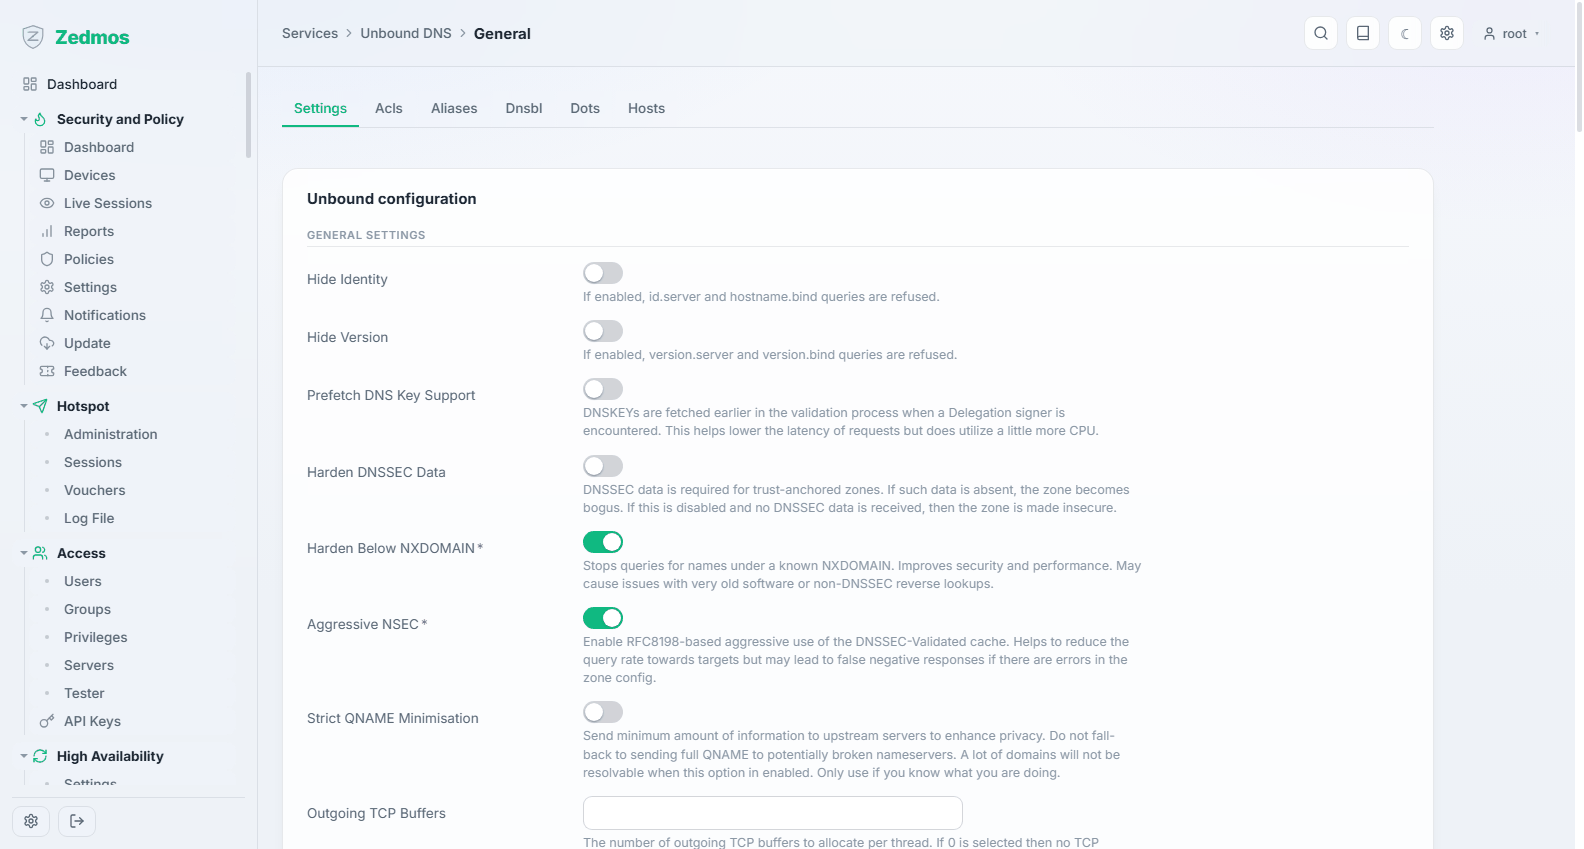
هل يعمل المحلّل، وأي الواجهات يجيب عليها، وهل يتحقق من DNSSEC، وهل يسجّل عقود إيجار DHCP كي تُحلّ الأجهزة المحلية بالاسم.
إذا لم تُختر أي واجهة، يجيب المحلّل على كل عنوان، وتقرّر قواعد جدار الحماية من يصل إليه؛ ويُضاف 127.0.0.1 و ::1 دائمًا كي يستطيع جدار الحماية نفسه الحل. يؤدي تفعيل DNSSEC إلى تثبيت مرساة الثقة للجذر، وتصبح الإجابات التي تفشل في التحقق SERVFAIL. يغطي Register DHCP leases و Register DHCP reservations كلاً من Kea و Dnsmasq؛ والحجز الذي يُضاف لاحقًا يُحلّ دون أي خطوة أخرى.
لا يستطيع سوى خدمة واحدة الإمساك بالمنفذ 53. يرفض Unbound حفظ منفذ يجيب عليه Dnsmasq عن DNS بالفعل، ويقول ذلك.
Overrides — ?a=hosts/host,aliases/alias
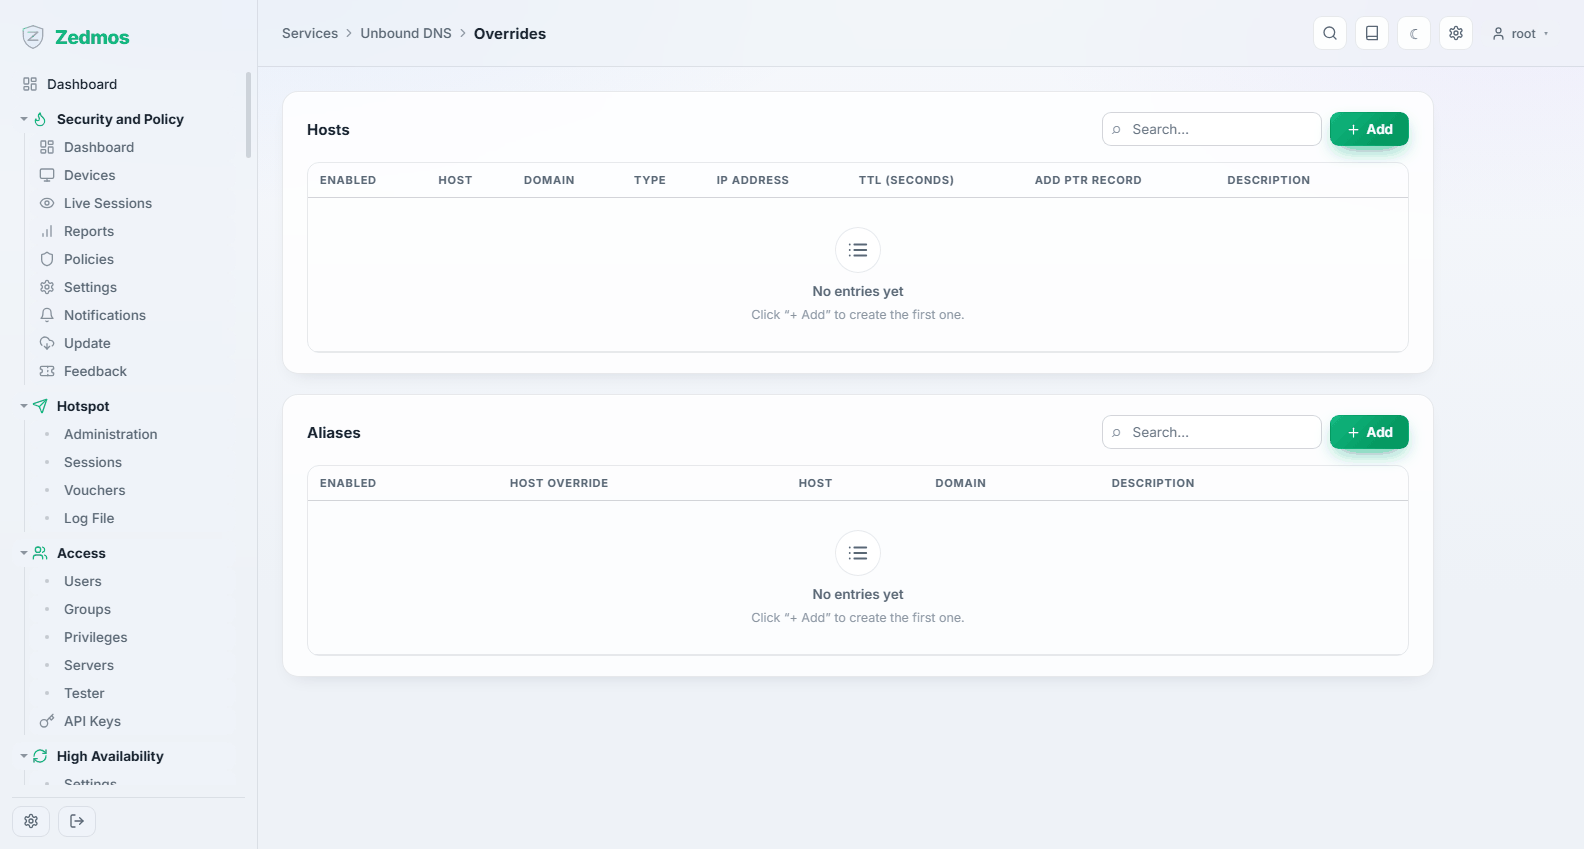
تجاوزات المضيفين (اسم يجيب بعنوان تختاره) والأسماء المستعارة. هكذا تجعل خدمة داخلية تجيب بعنوانها الداخلي بينما يشير DNS العام إلى مكان آخر.
المضيف يجيب عن كل اسم في النطاق. ويمكن كتابة أسماء إضافية للسجل نفسه مباشرة في حقل Aliases* في التجاوز؛ يصبح كل منها صف اسم مستعار، ولا تحصل الأسماء المستعارة على اسم عكسي.
Access Lists — ?a=acls/acl
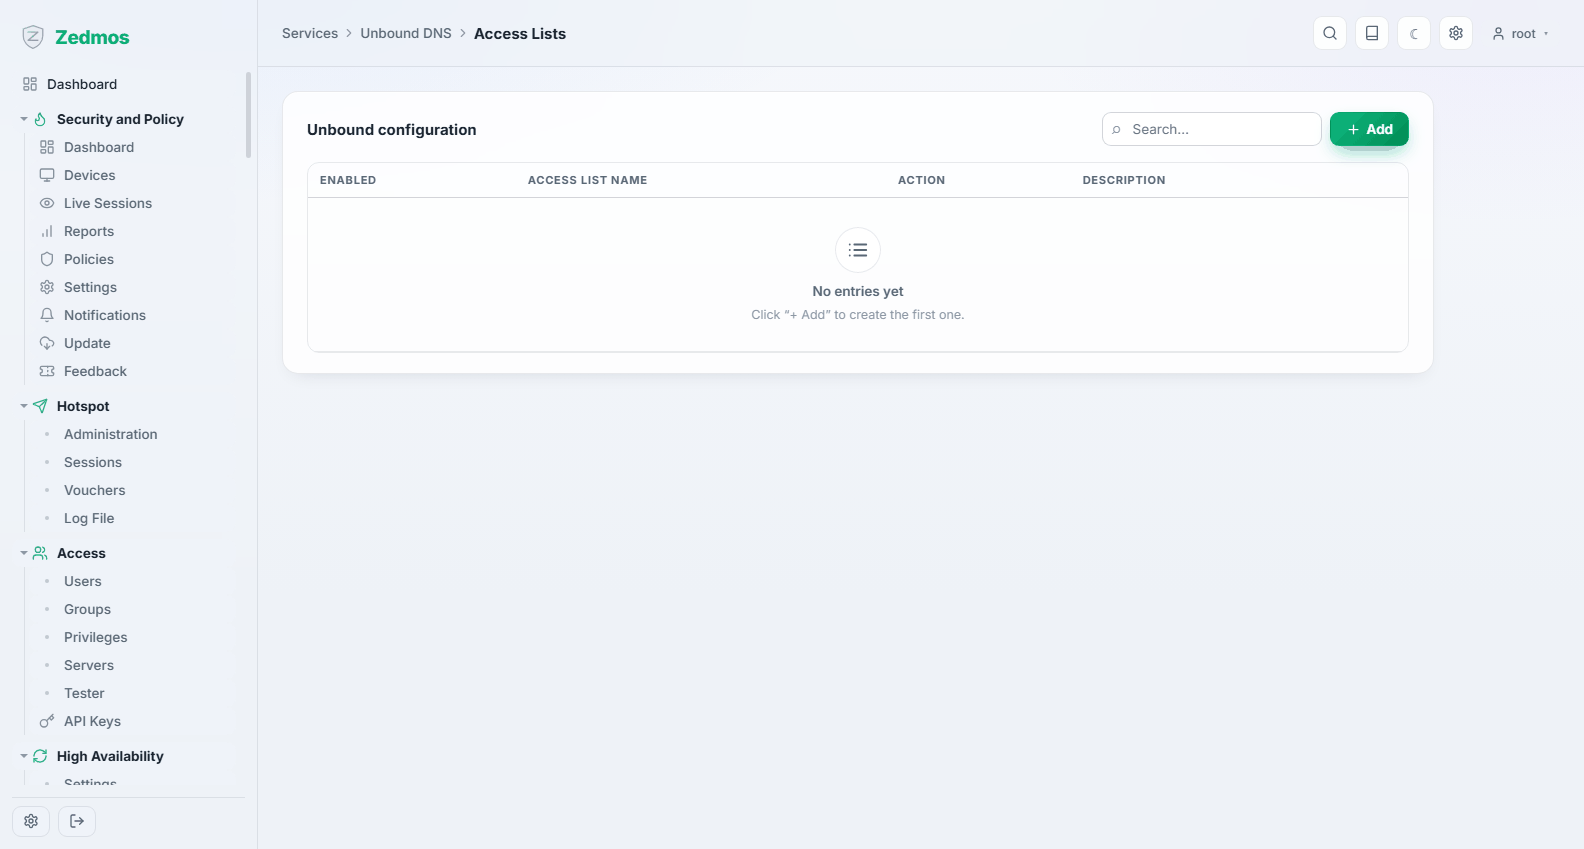
أي الشبكات يجوز لها الاستعلام من المحلّل. سيُساء استخدام محلّل مفتوح يمكن الوصول إليه من الإنترنت؛ أبقِ هذا على شبكاتك أنت.
يسري الإجراء الافتراضي (Allow) على كل عنوان لا تغطيه أي قائمة؛ وحين تتداخل الشبكات، تحسم الأكثر تحديدًا.
Blocklists — ?a=dnsbl/blocklist
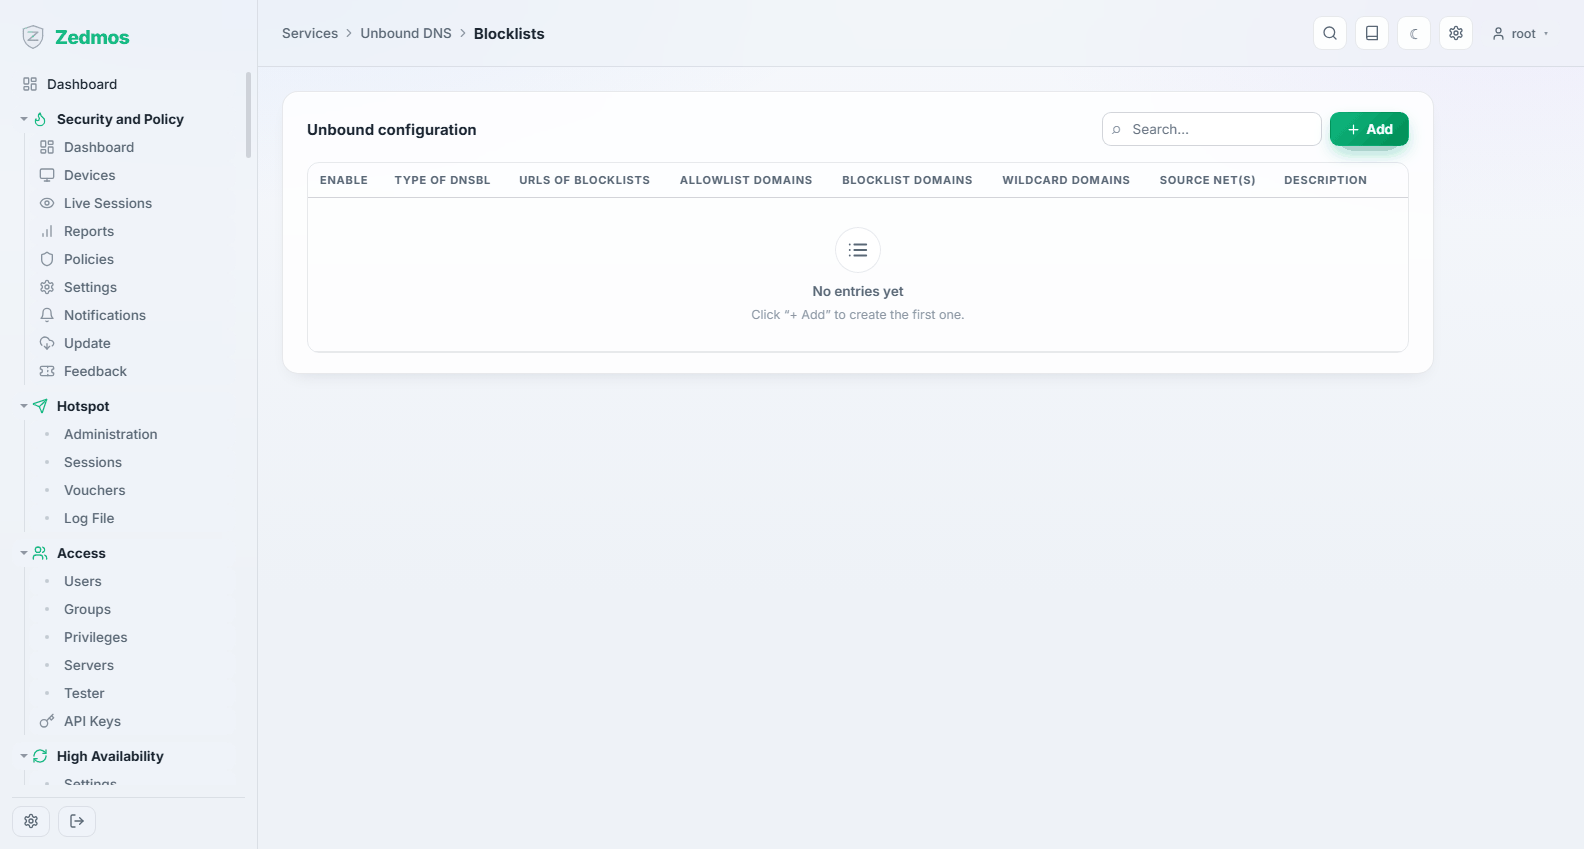
حظر على مستوى DNS من قوائم مشترَك فيها — نطاقات الإعلانات والتتبع والبرمجيات الخبيثة — مع إدخالات السماح والحظر الخاصة بك فوقها. رخيص وفعّال وغير مرئي للعملاء.
كل صف سياسة لها قوائمها وقائمة سماحها وإجابتها (NXDOMAIN أو عنوان إعادة توجيه). السياسة التي لها Source networks تسري على هؤلاء العملاء وحدهم؛ والعميل الذي تغطيه عدة سياسات يحصل عليها كلها، وحين تُدرج اثنتان الاسم نفسه تحسم صاحبة الشبكة الأصغر. الاسم العادي يحظر ذلك الاسم وحده؛ أما Blocked domains وإدخالات القوائم المكتوبة *.name وإدخالات adblock ||name^ فتحظر معه كل الأسماء التي تحته. تُنزَّل القوائم من جديد حين تنقضي مدة تخزينها (يتحقق جدار الحماية كل 10 دقائق) وتُحمَّل دون إعادة تشغيل المحلّل؛ وإذا فشل تنزيل، تبقى النسخة السابقة قيد الاستخدام.
Query Forwarding / DNS over TLS
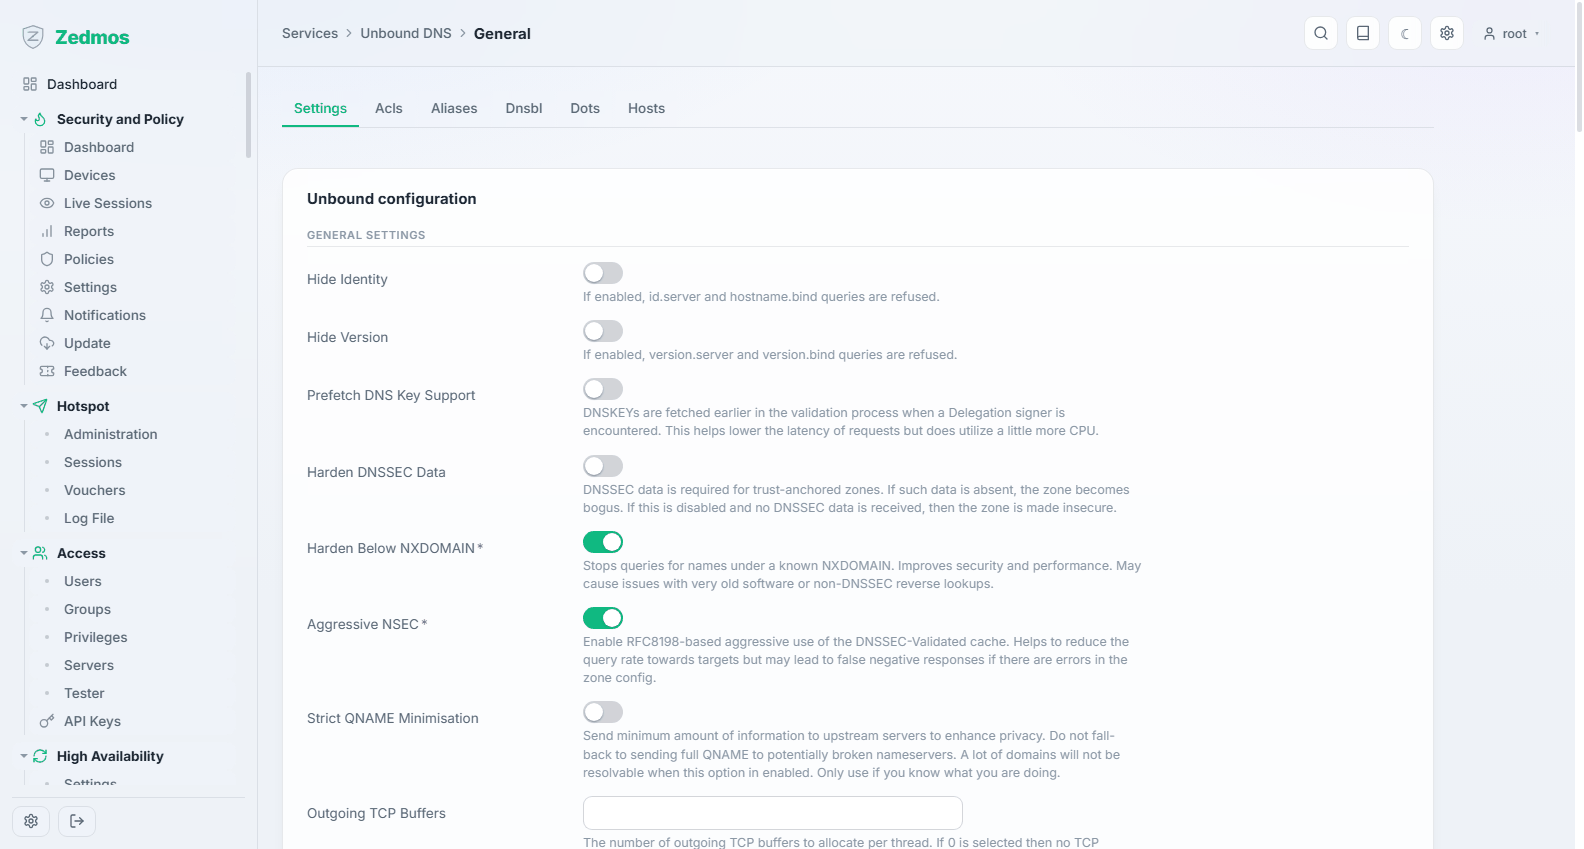
ترسل إعادة التوجيه الاستعلامات إلى محلّلات أعلى مختارة بدلاً من الحل من الجذر. ويفعل DNS over TLS الشيء نفسه عبر قناة مشفّرة، فيكون المزوّد الأعلى الطرف الوحيد الذي يرى استعلاماتك.
تعرض Query Forwarding خوادم DNS العادية وتعرض DNS over TLS الخوادم المشفّرة؛ والخادم الذي يُضاف في صفحة يأخذ نوع تلك الصفحة. المنفذ الفارغ يعني 53 لـ DNS العادي و 853 لـ TLS. لـ TLS املأ Server name to verify (مثل dns.quad9.net)؛ فبدونه تُقبل أي شهادة صادرة عن جهة موثوقة. وما دام Use the system nameservers مفعّلاً، لا تُستخدم الخوادم التي بلا نطاق.
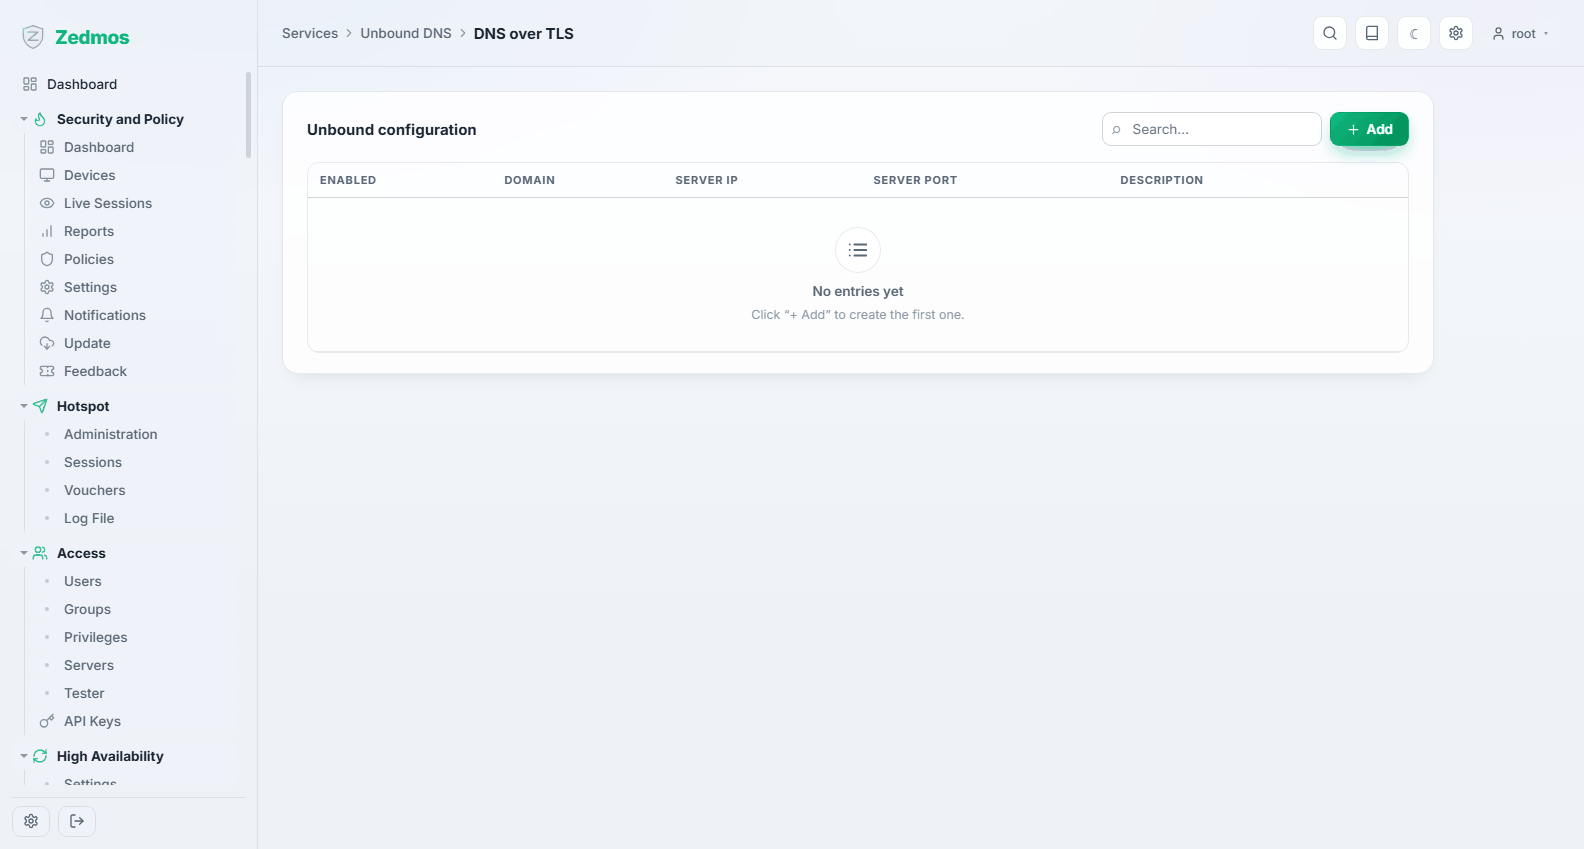
Advanced — /m/unbound/unboundplus
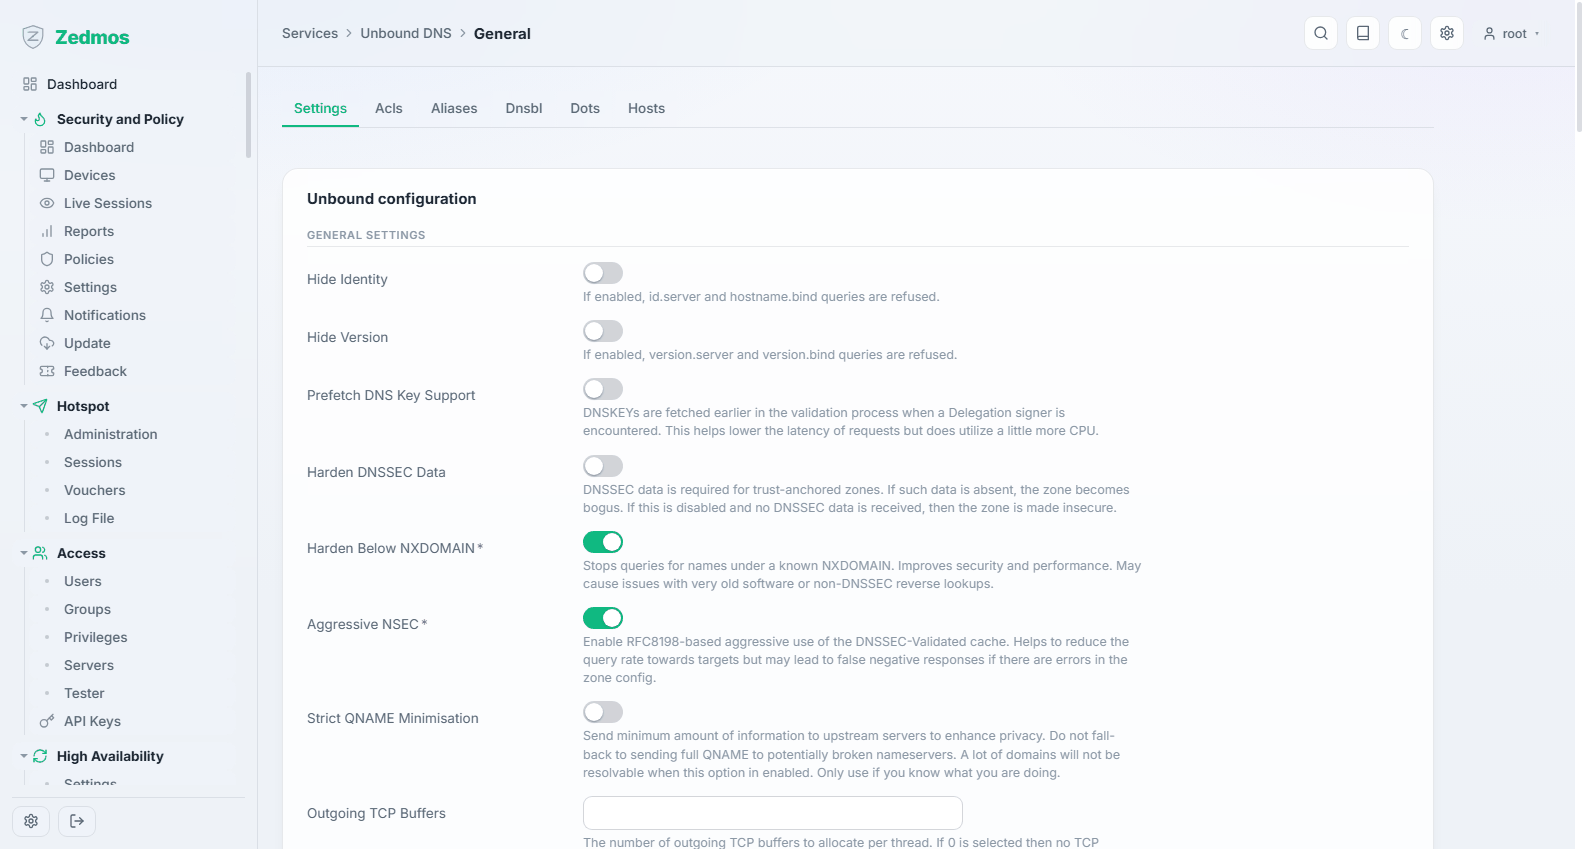
أحجام الذاكرة المخبّأة وأعداد الخيوط والجلب المسبق والبقية. الإعدادات الافتراضية معقولة لجهاز؛ ارفع الذاكرة المخبّأة قبل أي شيء آخر إذا كان المحلّل مشغولاً.
الحقل الرقمي المتروك فارغًا يأخذ القيمة الافتراضية لـ Unbound نفسه، ويذكرها نص المساعدة لكل حقل. Harden DNSSEC data مفعّل افتراضيًا: لا تعطّله إلا إذا كان شيء ما في الطريق يزيل سجلات DNSSEC.
Statistics — /unbound-stats
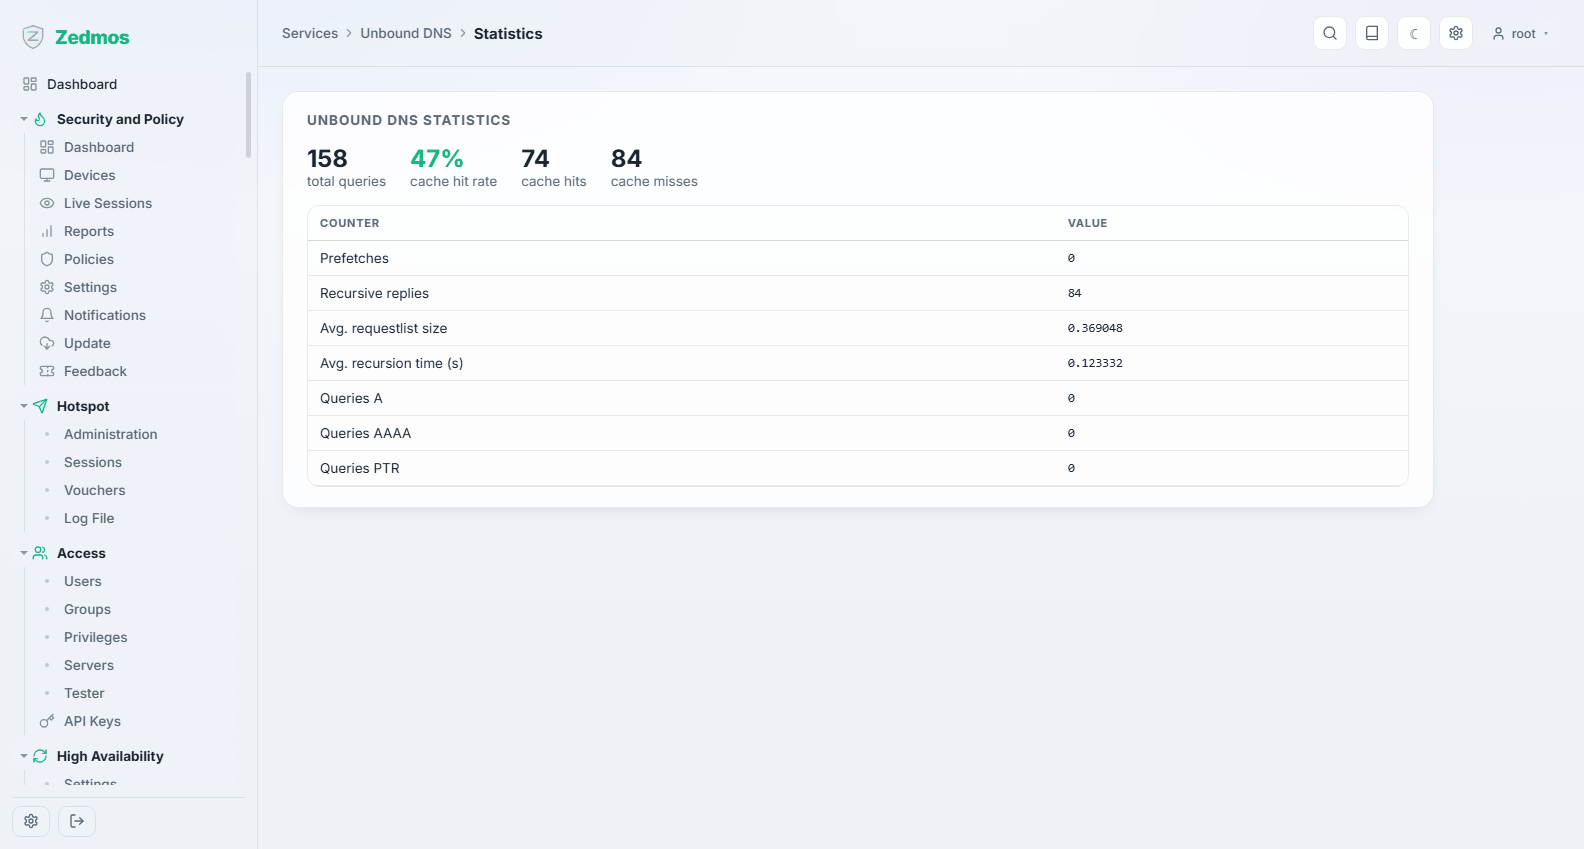
الاستعلامات المُجابة، ونسبة إصابة الذاكرة المخبّأة، وما حُظر. نسبة إصابة منخفضة على شبكة مزدحمة علامة على أن الذاكرة المخبّأة صغيرة جدًا.
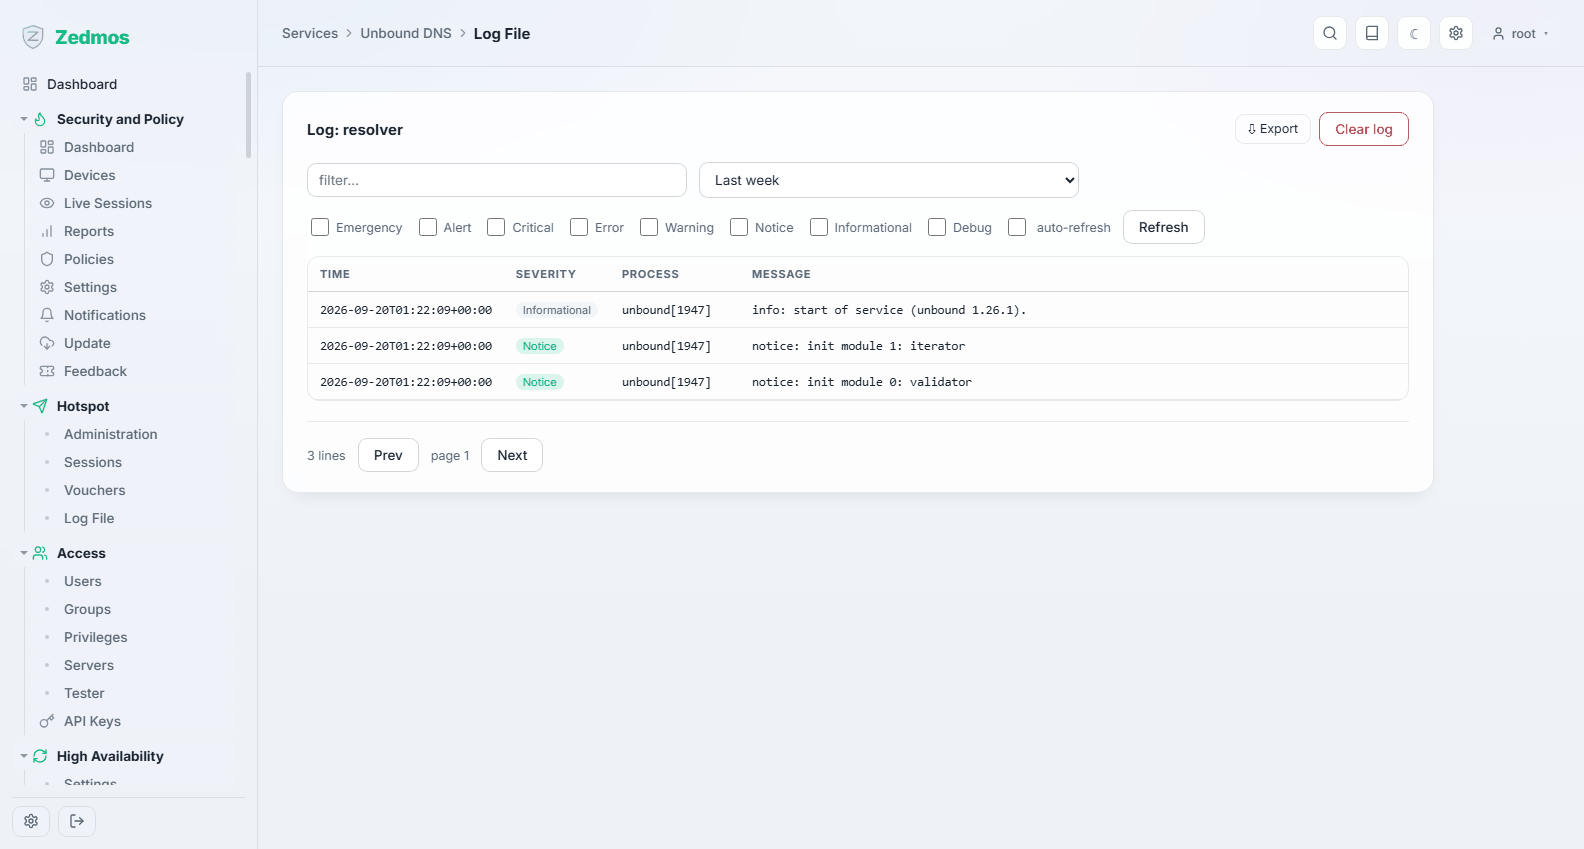
Log File — /log/core/resolver
DHCRelay — /m/dhcrelay/dhcrelay
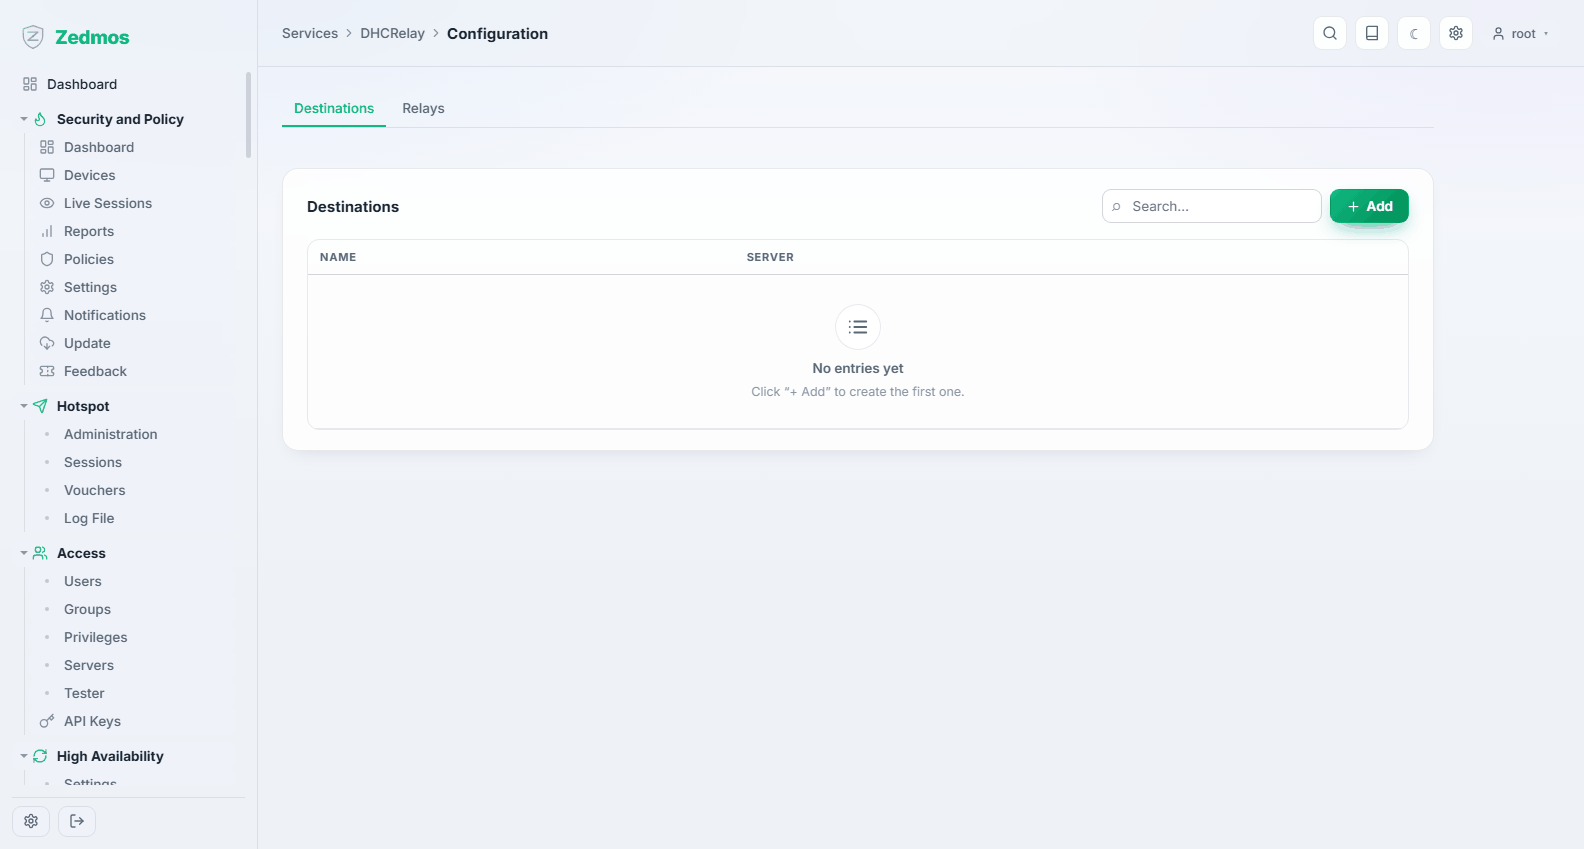
يمرّر طلبات DHCP من شبكة دون خادم محلي إلى خادم في مكان آخر — الترتيب المعتاد عندما يملك خادم مركزي كل العنونة. كوّن الواجهة التي يُستمع عليها والخادم الذي يُرحَّل إليه.
Router Advertisements — /m/radvd/radvd
كيف يعلن الجهاز نفسه موجّه IPv6: الوضع (unmanaged أو managed أو assisted)، والبادئات التي يعلنها، وDNS الذي يوزّعه. دون هذا لا يحصل عملاء IPv6 على القطاع على أي عنوان على الإطلاق.
Network Time
General — /system-ntp
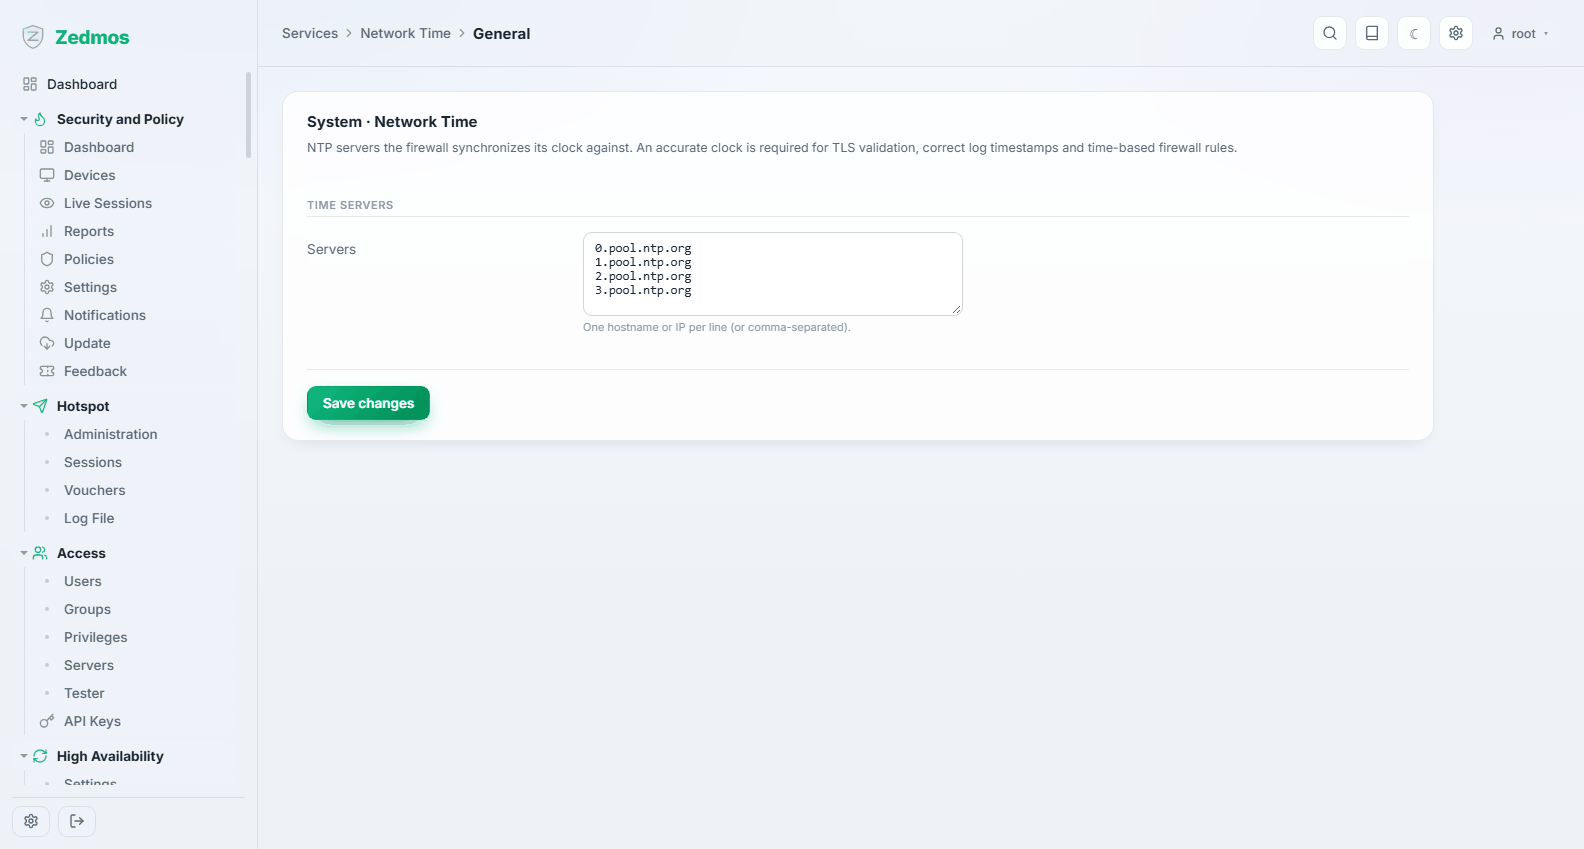
خدمة الوقت: أي الخوادم يتبعها الجهاز، وهل يقدّم الوقت للشبكات خلفه.
الوقت أهم مما يبدو. يعتمد التحقق من الشهادات والتفاوض على VPN والتسجيل وسجلات الامتثال كلها على صحة الساعة.
GPS / PPS — #gps، #pps
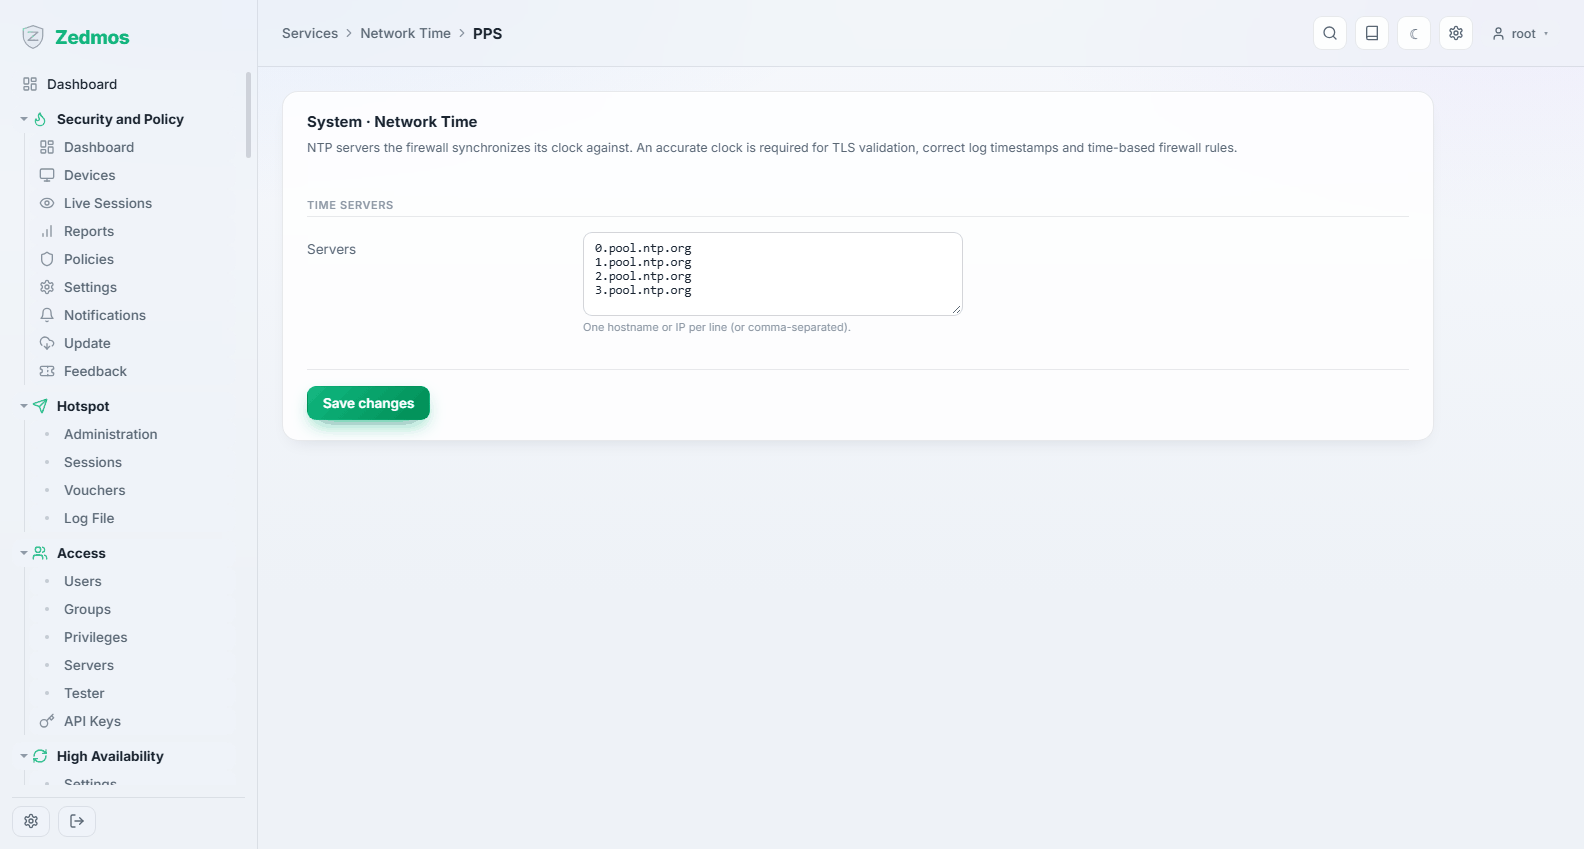
للأجهزة ذات مستقبل GPS أو مدخل نبضة في الثانية: ساعة مرجعية محلية، للمواقع التي لا تستطيع الاعتماد على الإنترنت للوقت.
Status — /ntp-status
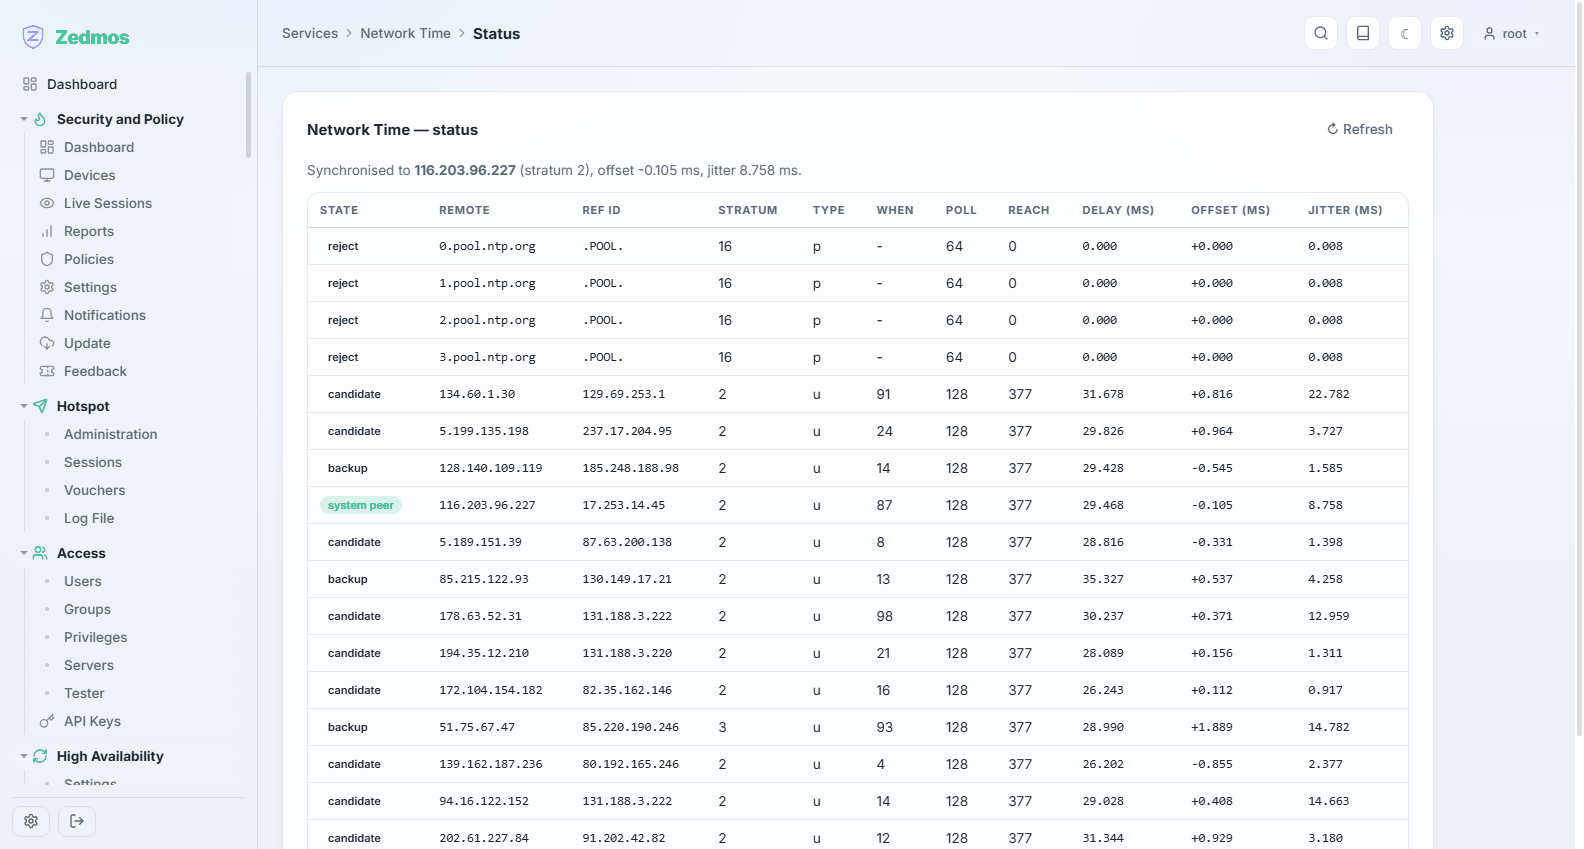
جدول النظراء: أي خادم مختار فعلاً، والإزاحة، والارتجاج. «متزامن» حالة تستطيع قراءتها هنا، لا افتراض.
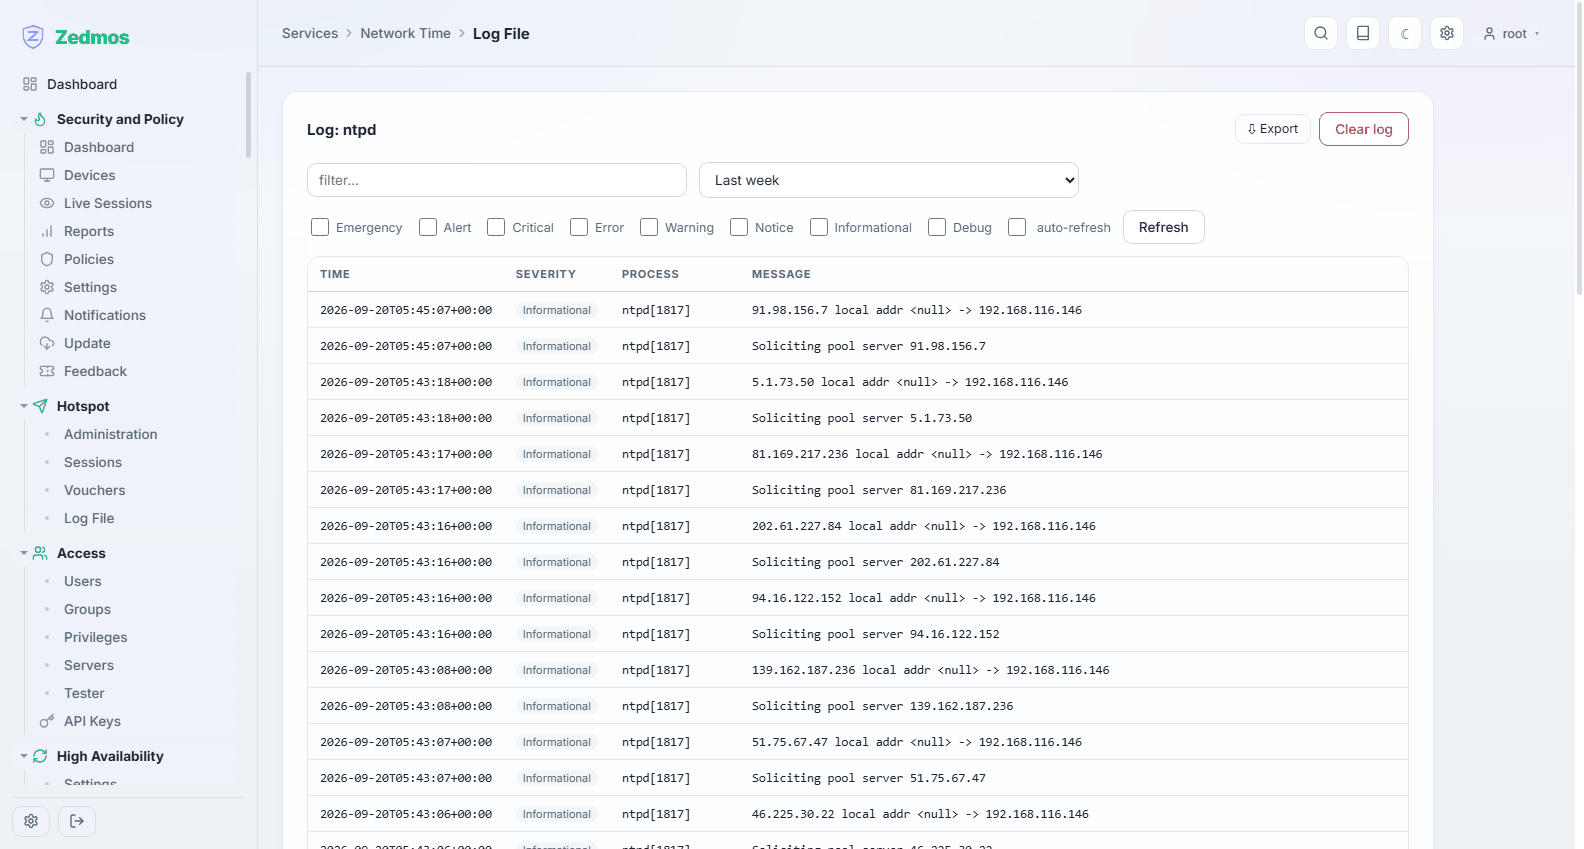
Log File — /log/core/ntpd
ClamAV Antivirus
Settings — /m/clamav/clamav
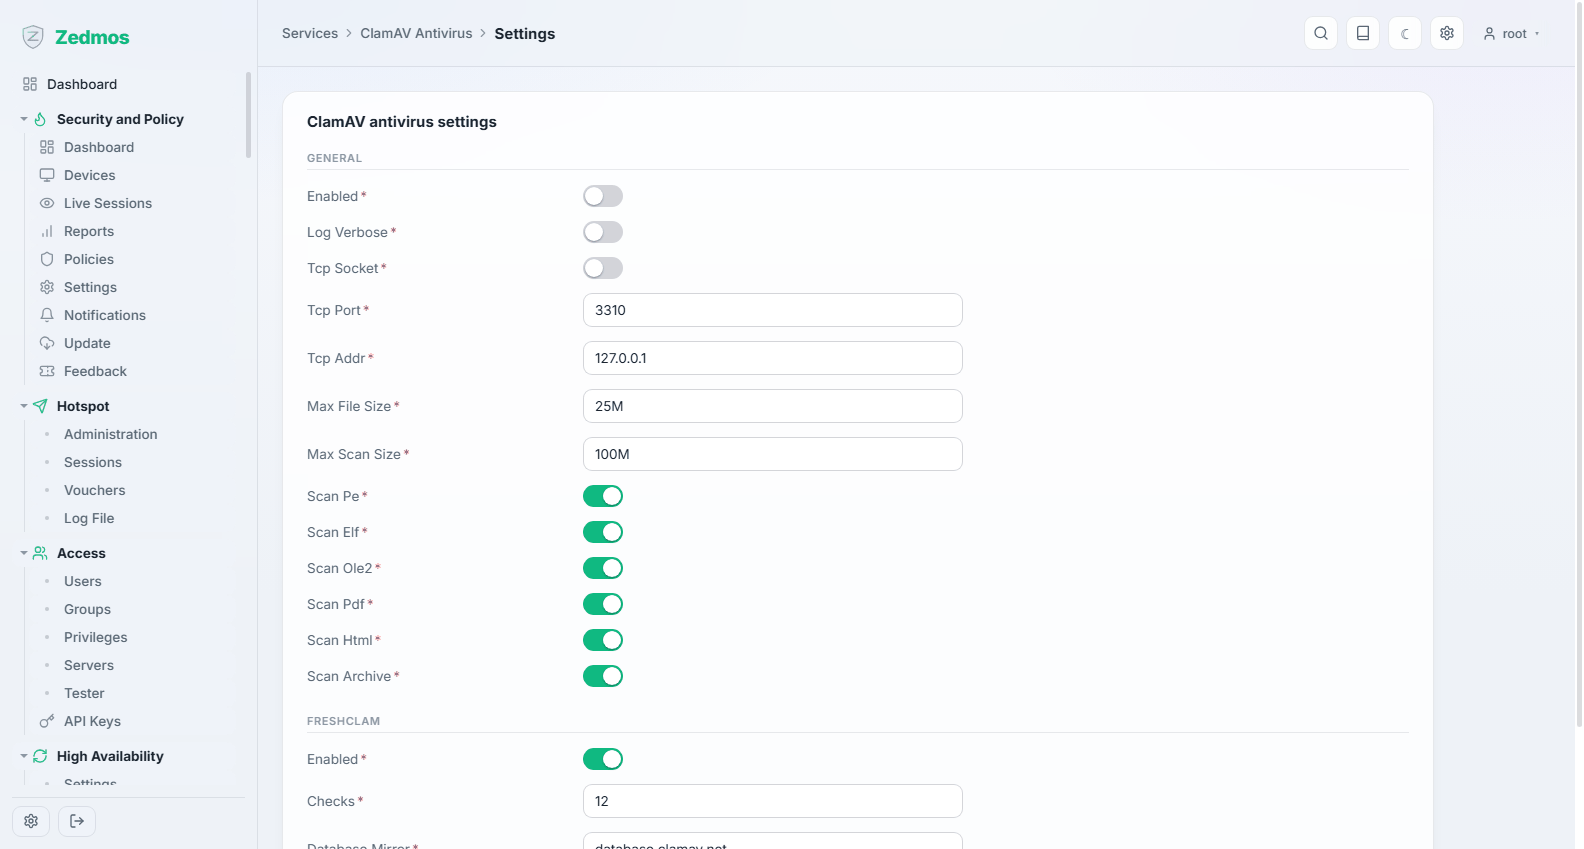
ماسح الفيروسات: هل يعمل، وكم مرة تُحدَّث التواقيع، وحدود الفحص.
يحتفظ ClamAV بقاعدة تواقيعه في الذاكرة — نحو غيغابايت. على جهاز بذاكرة 2 غيغابايت، يغيّر تفعيله طابع الجهاز. خصص 4 غيغابايت أو أكثر إن أردته مفعّلاً.
Status — /clamav-status
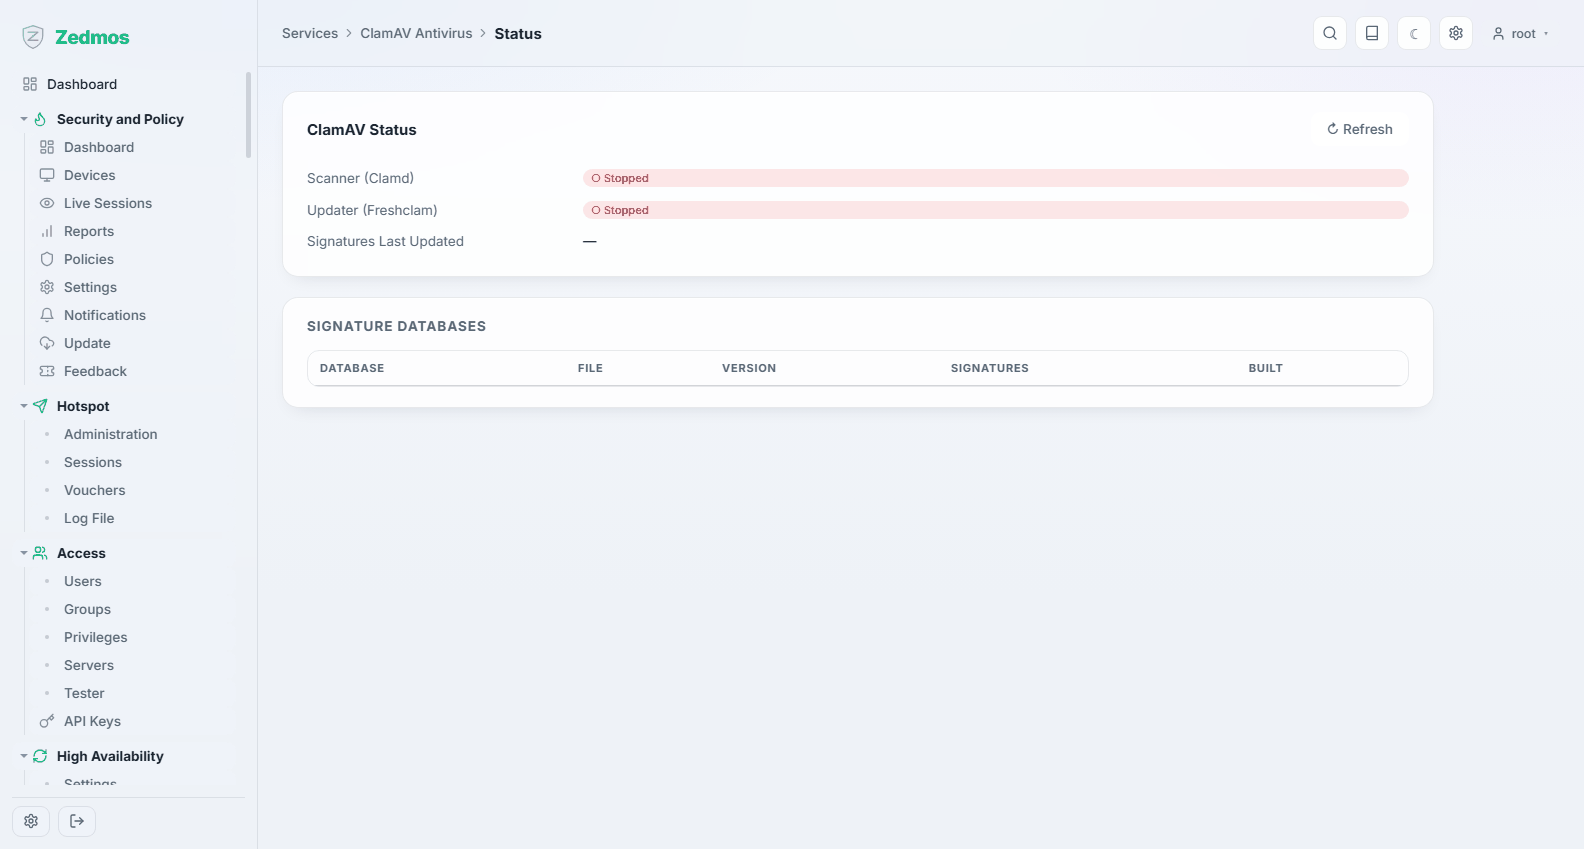
هل الماسح يعمل، وكم عمر التواقيع، وما الذي فعله آخر تحديث. تاريخ التواقيع القديم هو ما تلاحظه هنا.
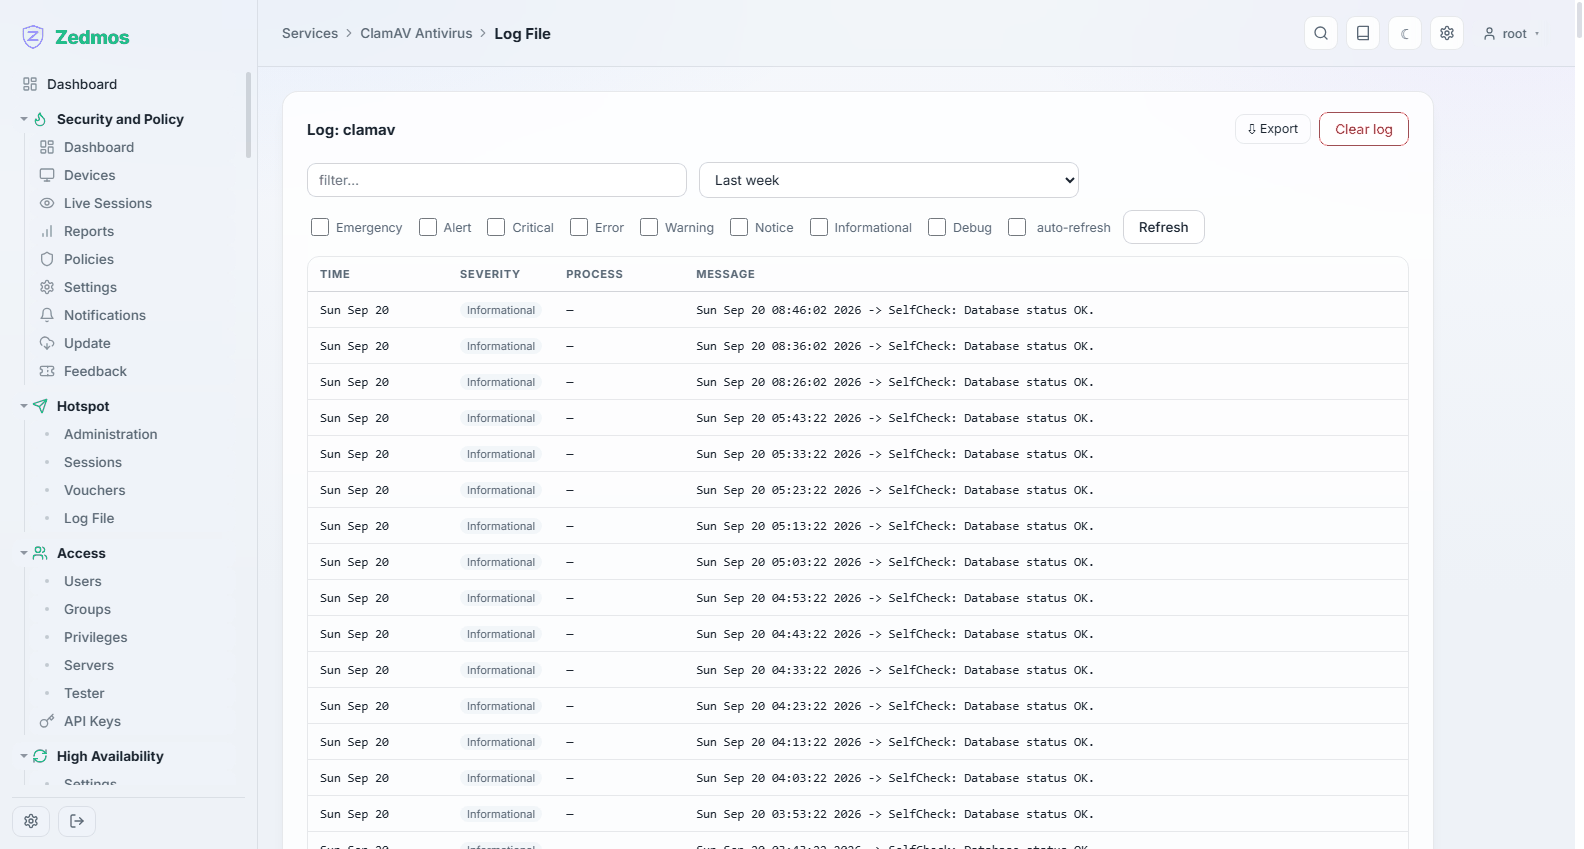
Log File — /log/core/clamav