يتعرّف على التطبيقات، لا المنافذ200+
كل شيء تقريبًا HTTPS على 443، فلا تستطيع قاعدة مبنية على المنفذ سوى السماح بكله أو منعه كله.
إضافة pfSense
المحرك نفسه والصفحات التسع نفسها كما على OPNsense، مُحزَّمة لـ pfSense. المنشأة التي تشغّل المنصتين تُدرَّب مرة واحدة وتُشغَّل بالطريقة نفسها.
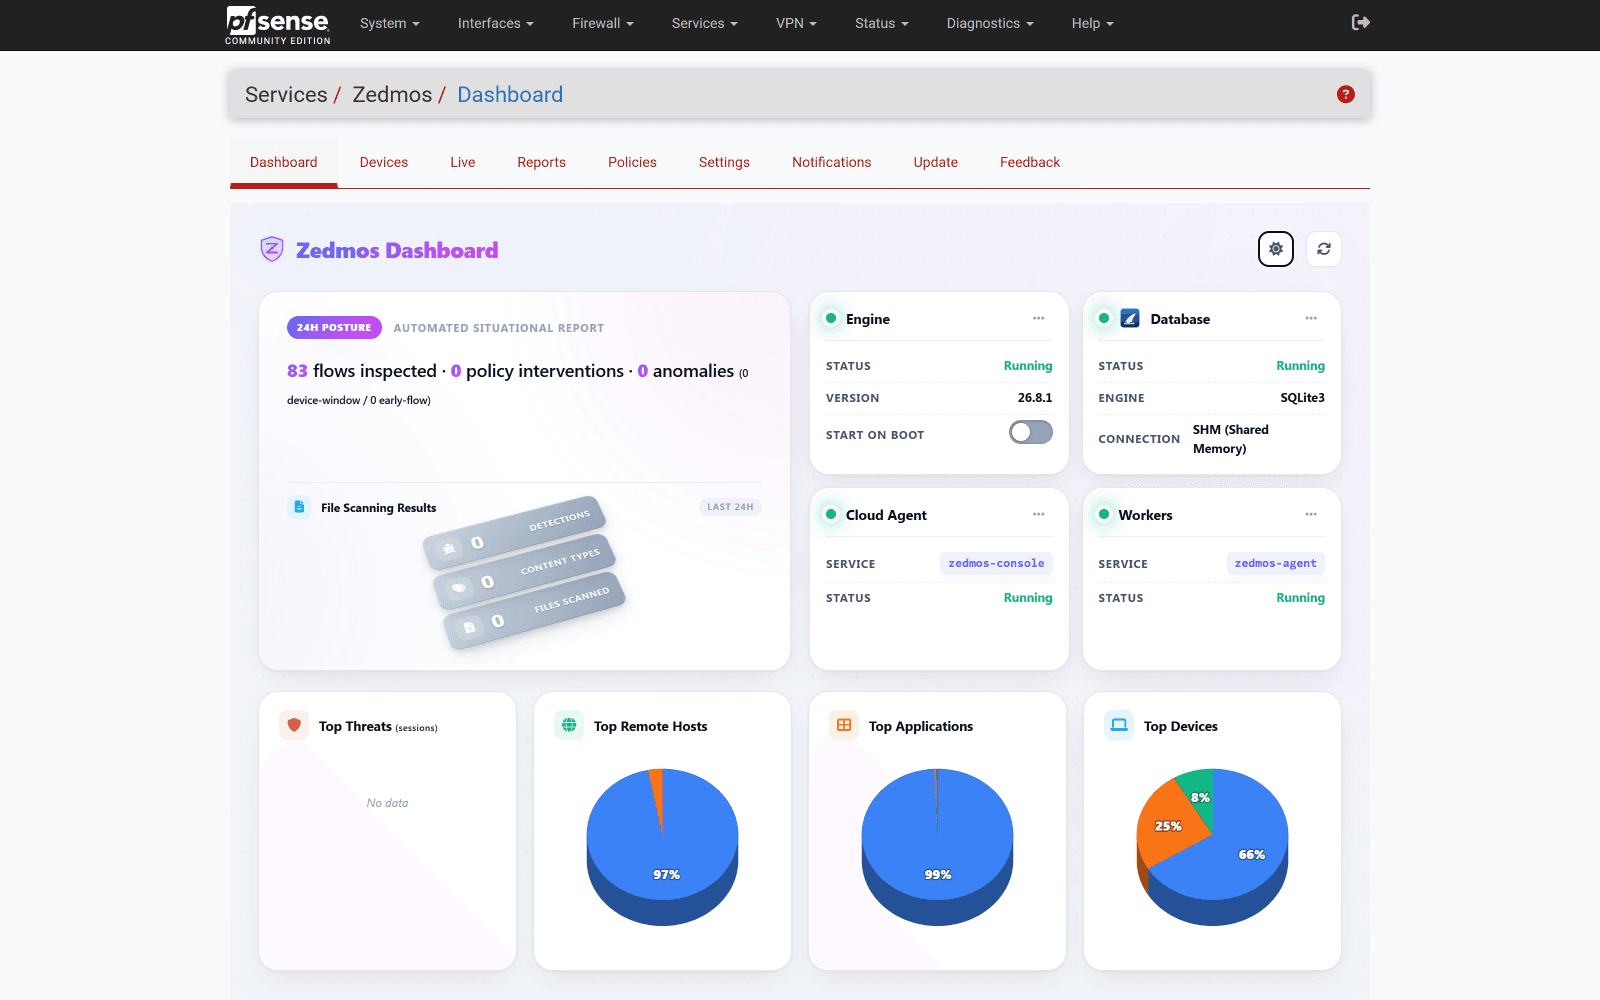
جدار الحماية الذي تشغّله اليوم يقرر بالعنوان والمنفذ. يُثبَّت Zedmos فيه ويقرر بماهية الحركة فعلاً، ولمن تنتمي، وما تحمله — دون استبدال أي شيء يعمل بالفعل.
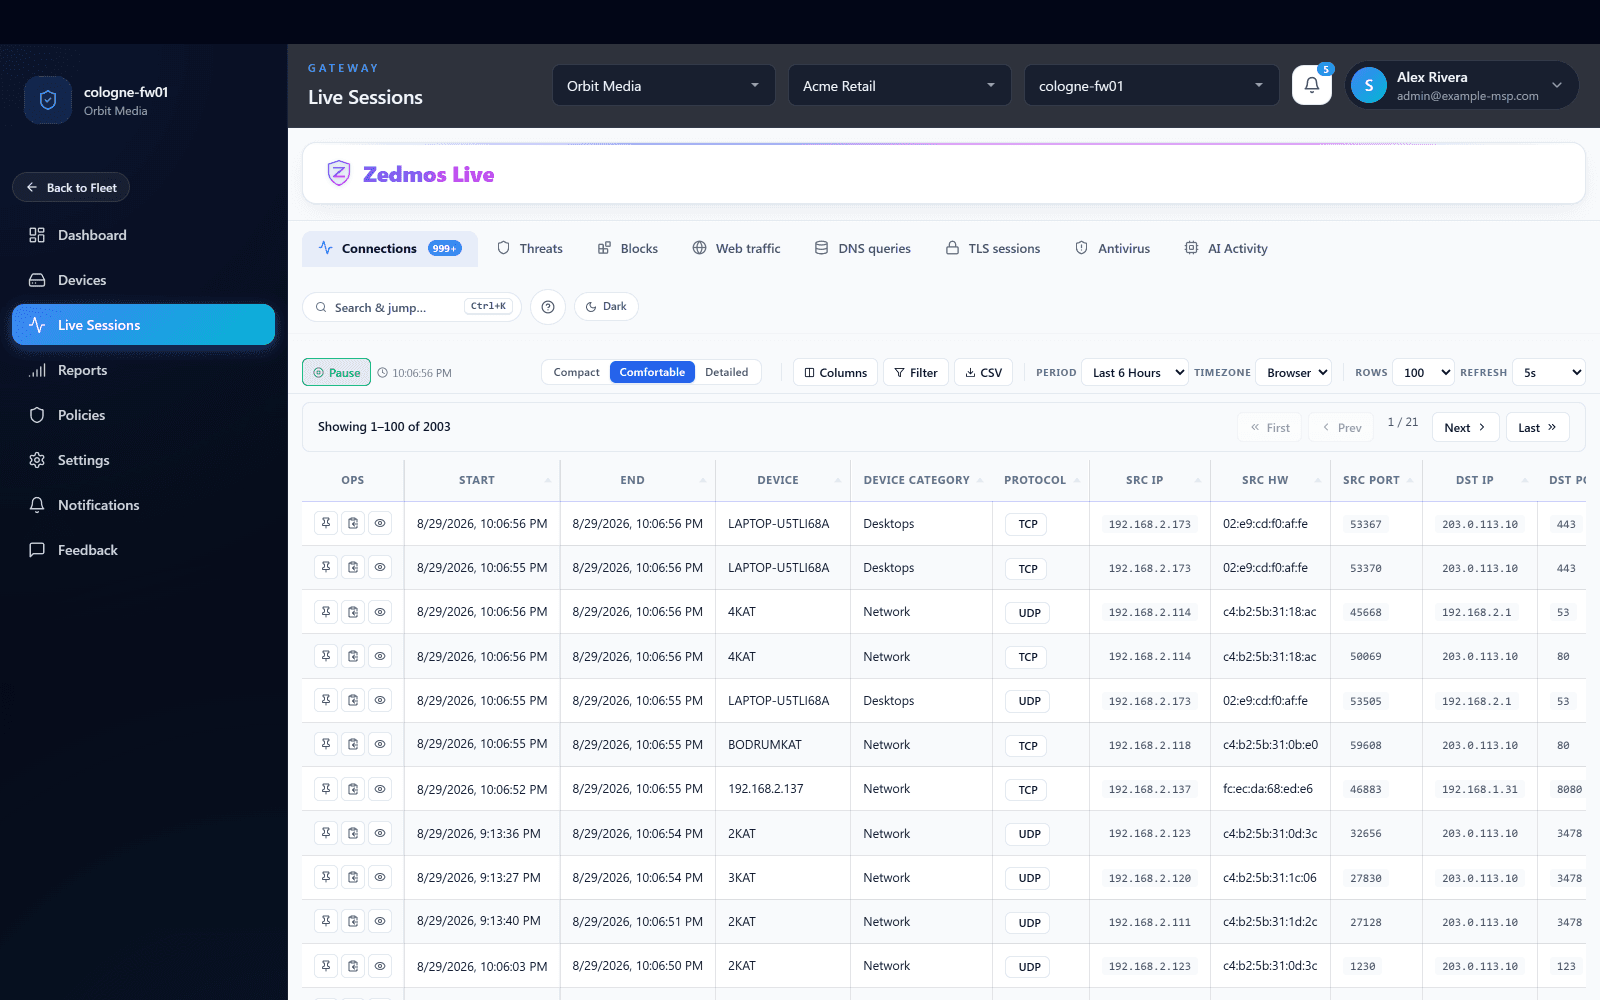
كل تدفق، مصنَّف بالتطبيق لا بالمنفذ — تبويب الاتصالات هو المادة الخام لكل شيء آخر.
الجهاز وفئته وعنوان عتاده في الصف نفسه مع التدفق، فتستطيع السياسة تسمية شخص أو مجموعة بدلاً من عنوان.
التهديدات والحظر ونتائج مكافحة الفيروسات لجدار الحماية نفسه، على بُعد تبويب — تواقيع واستخبارات طُبّقت قبل تمرير الجلسة.
جلسات TLS ونشاط الذكاء الاصطناعي: أي الخدمات استُخدمت، ومن استخدمها، وما الذي وجده فحص المحتوى فيما أُرسل.
العميل والموقع وجدار الحماية مختارة في الأعلى. والعرض نفسه موجود لكل جدار حماية في المنشأة، أيًّا كانت المنصة التي يعمل عليها.
مجمَّعة حسب السؤال الذي تجيب عنه كل منها. المجموعة نفسها على OPNsense وpfSense وZedmos NGFW — محرك واحد، ونموذج سياسات واحد، وثلاث طرق لتشغيله. ولكلٍّ منها شرح تقني أوفى تحت الموارد.
كل شيء تقريبًا HTTPS على 443، فلا تستطيع قاعدة مبنية على المنفذ سوى السماح بكله أو منعه كله.
اعترض ما تختاره؛ واترك حركة البنوك والصحة وشأنها بقاعدة.
يحدد JA3 وJA4 وALPN البرنامج وراء الجلسة حتى عندما لا تُفكّ تشفيرها.
البروتوكول الذي انتقل إليه معظم الويب، يُرى ويُتحكَّم فيه بدلاً من تركه فجوة.
يلتف الحل المشفّر حول قواعد جدار الحماية الكلاسيكي المبنية على الأسماء. لا حول هذا.
كل تدفق على الشاشة لحظة حدوثه، يحمل القرار وما دفع إليه.
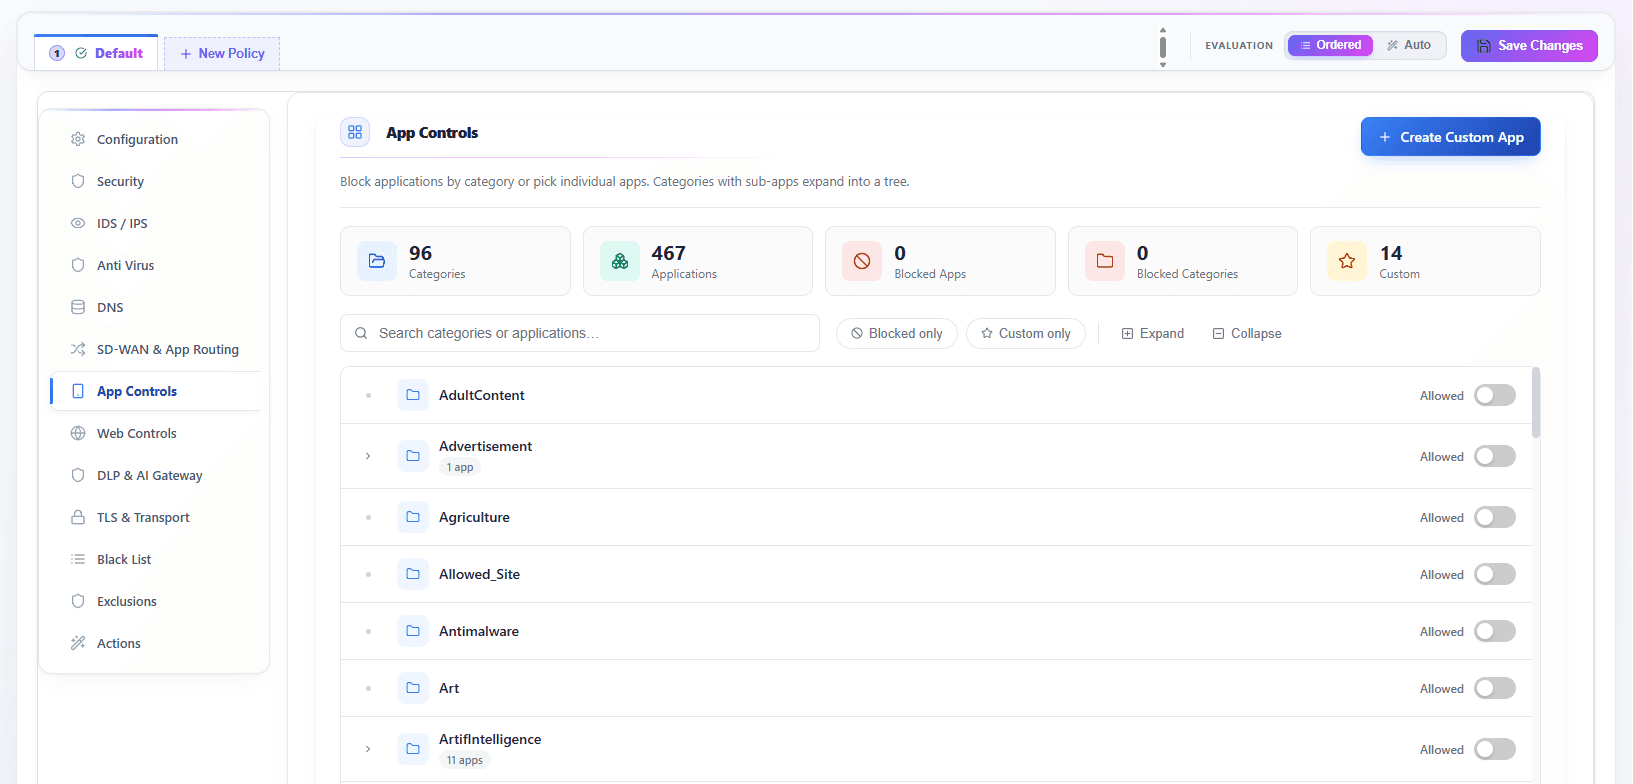
تواقيع تُقيَّم في المسار على الجهاز نفسه — التطابق حظر، لا تنبيه صباحي.
مؤشرات تُجمع وتُفحص تبادليًا، ثم تُدفع إلى كل جدار حماية تديره.
تُفحص المرفقات والتنزيلات قبل أن تصل، لا بعد.
سماح وتسجيل وتحديد معدل وعزل وإعادة ضبط وإسقاط — والبقية، على المنصتين.
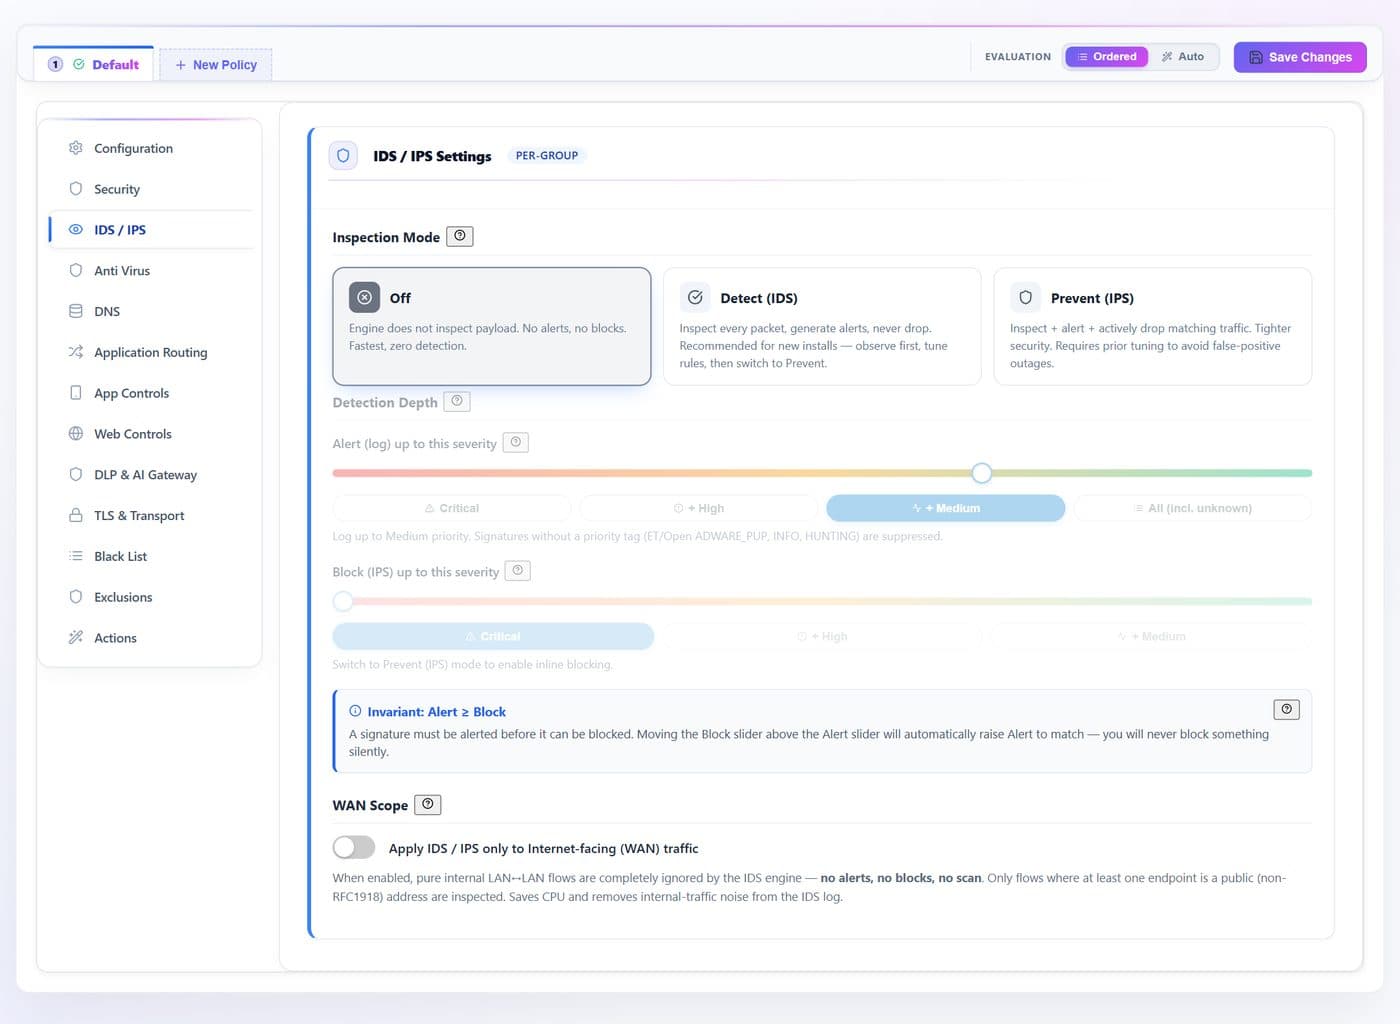
أي المساعدين مستخدَم ومن يستخدمه — يُجاب دون قراءة مطالبة واحدة.
الشيفرة المصدرية وبيانات الاعتماد والبيانات الخاضعة للتنظيم تُلتقط في طريق الخروج، لا في تقرير اختراق.
مطابِقات حتمية إضافة إلى نموذج محلي. إرسال المحتوى بعيدًا لسؤال هل يجوز إرساله تناقض.
راقب وسجّل؛ أو أزل الجزء الحساس وأعد التوجيه؛ أو احظر تمامًا. فعل الإجراء في القاعدة هو التغيير الوحيد.
ChatGPT وClaude وGemini وCopilot وPerplexity وMistral — ونقطة نهاية داخلية تعلنها بنفسك.
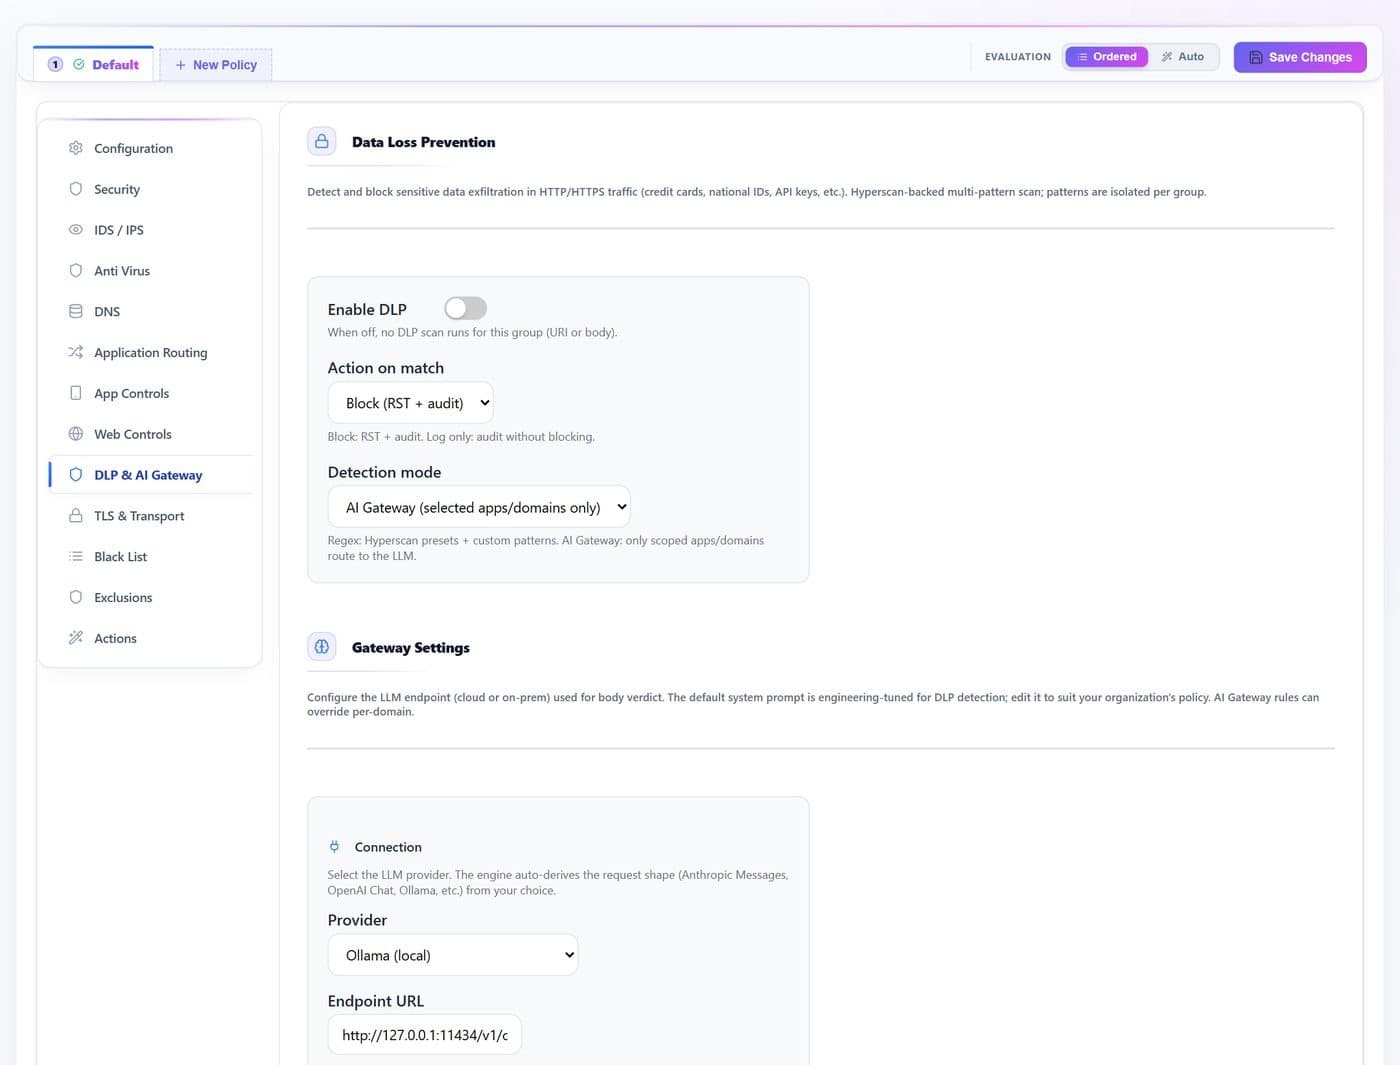
متصفح، أو SDK أو برنامج نصي، أو عميل مستقل، أو عميل MCP، أو لا شيء من هذه — يوضع كل طلب في فئة قبل اختيار إجراء.
وكيل المستخدم، وشكل غلاف الطلب، والعنوان الذي يُنشر إليه — يُميَّز بين نقطة نهاية API خام وسطح دردشة.
الطلب الذي يحمل تعريفات أدوات أو استدعاءات أو نتائج هو ما يحوّل مساعدًا إلى شيء يتصرف. ويمكن السماح به أو تسجيله أو رفضه على هذا الأساس وحده.
الوصول البرمجي إلى مزوّد لم يعتمده أحد حالة خاصة به، منفصلة عن فتح شخص للموقع نفسه في متصفح.
يمرّر التعليم الطلب ويسجّله مع سبب وفئة حساسية في صفحة نشاط الذكاء الاصطناعي — فيمكن مراقبة فئة لأسبوع قبل أن يقرر أحد حظرها.
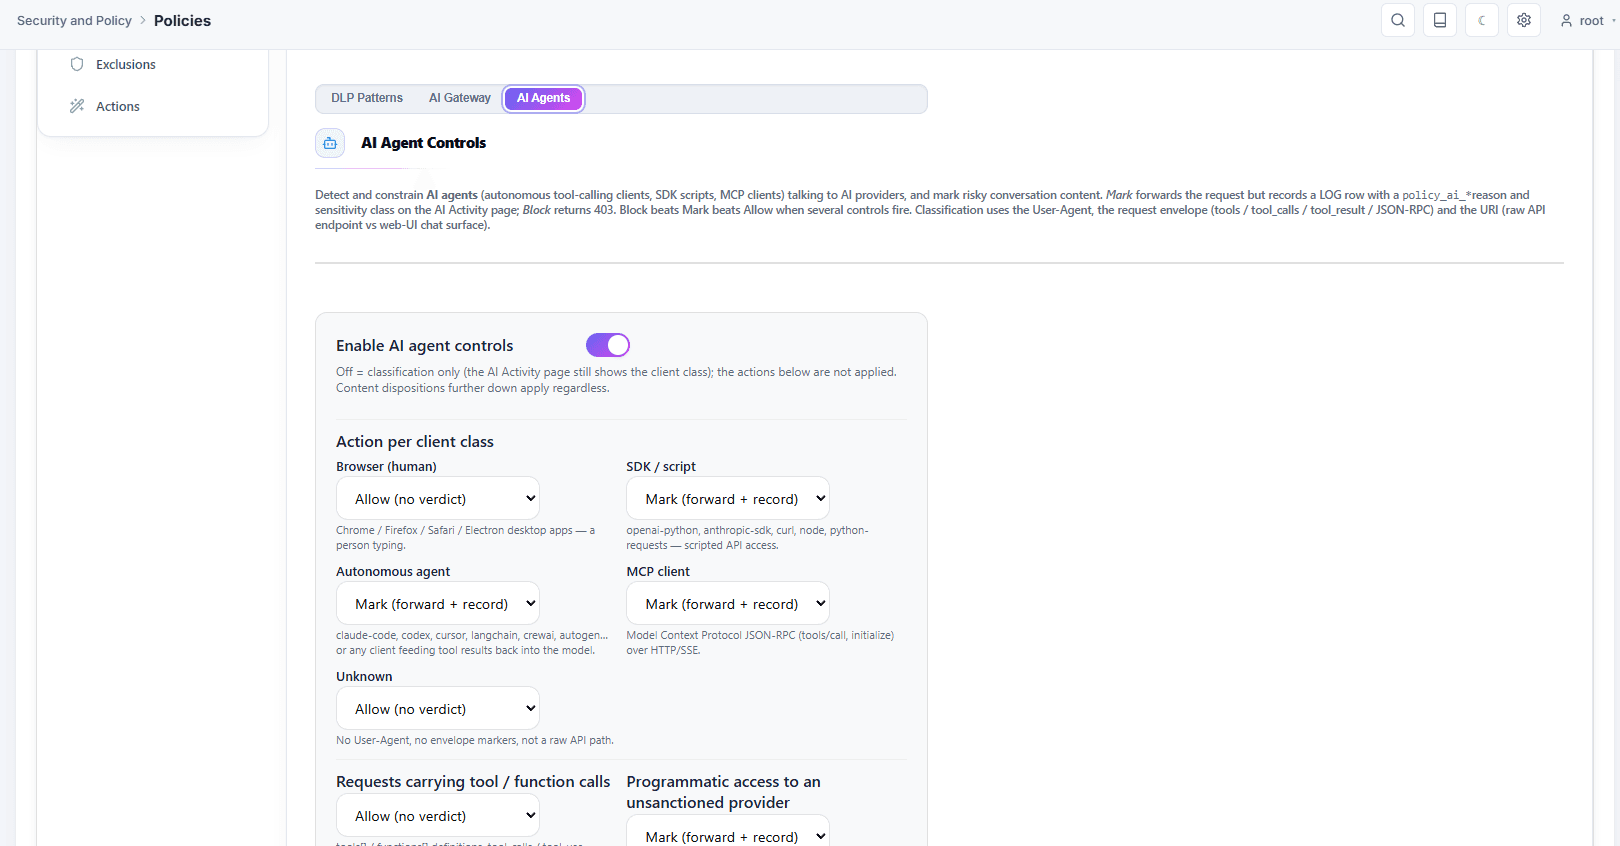
أرقام البطاقات والأسرار والبيانات الصحية والمالية وصيغ الهوية الوطنية لاثنتين وعشرين دولة.
ملف مرفق بنموذج ويب وفقرة ملصوقة في دردشة هما الخطر نفسه.
يسمّي السجل القاعدة وما كُشف وأين — دون الاحتفاظ بالمحتوى نفسه.
الضابط الذي يمرّر الحركة عندما لا يستطيع تقييمها ليس ضابطًا على المسار الذي يهم.
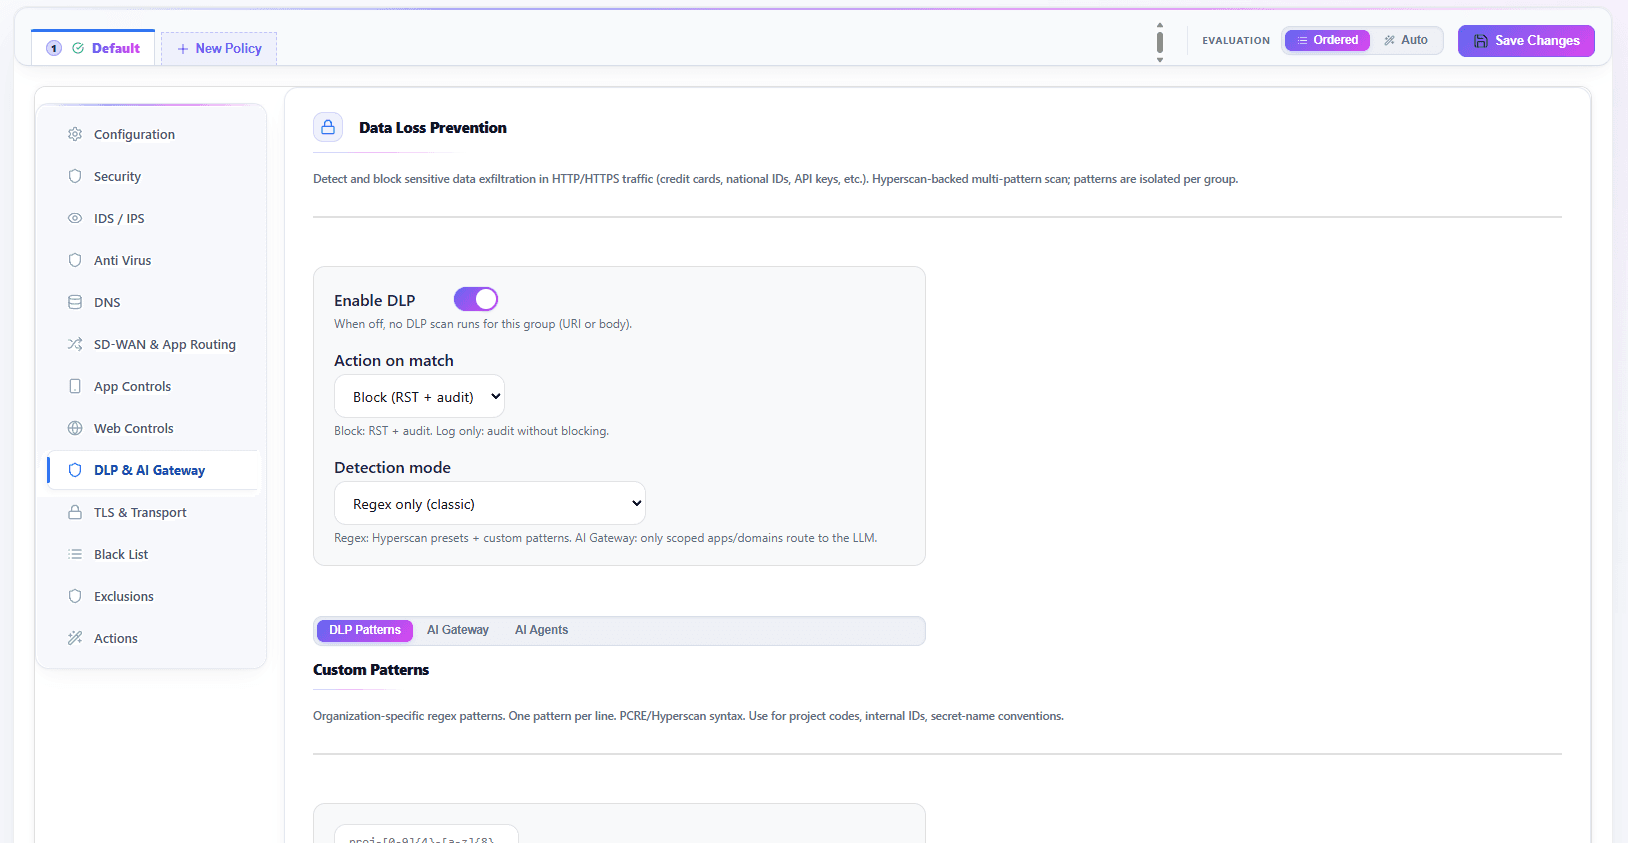
يتشارك حاسوب محمول مُدار وهاتف شخصي شبكة فرعية ويبدوان متطابقين لقاعدة عناوين. وللجهاز البعيد المسجَّل، يقول Intune أو CrowdStrike الخاص بك هل هو سليم.
Active Directory أو Entra ID أو SCIM — وللشخص عن بُعد، مزوّد OpenID Connect الخاص بك عند التسجيل. يتبع الاستحقاق الشخص، لا عقد إيجار DHCP الخاص به.
الجهاز المقصور على ما يحتاجه ليُصلَح جهاز ما زال بإمكانك إصلاحه.
قواعد مختلفة لشبكة الضيوف وقطاع الخوادم وخارج ساعات العمل.
يُقيَّم على الفقد والكمون والارتجاج — الرابط الذي يعمل ويفقد الحزم ليس رابطًا سليمًا.
WireGuard أو OpenVPN أو GRE بأربعة أشكال — محور واحد، أو زوج محاور، أو أنفاق مباشرة بين الأطراف، أو شبكة كاملة — تُجهَّز من عرض طوبولوجيا واحد بدلاً من بنائها يدويًا لكل جدار حماية.
يسري تعديل السياسة دون إسقاط حزمة أو قطع جلسة.
التقارير والجلسات الحية على الشاشة، وCEF أو LEEF أو syslog عبر TLS إلى أيًّا كان ما تشغّله.
مأخوذ من مستودعات الحزم لا مكتوبًا في هذه الصفحة، فلا ينحرف كما تنحرف سلسلة إصدار مكتوبة يدويًا.
تُصدر وحدة التحكم وجدار الحماية بجدولين مستقلين، فلا تتبع أرقامهما بعضها. وأي إصدار يعمل على كل من جدران حمايتك موجود في وحدة تحكمك.
Inside pfSense
لوحة المعلومات · 1 من 6
Engine and service health, top threats, applications and devices — rendered inside the pfSense interface your team already knows.
صفحة واحدة لكل مورّد قائم، مبنية من وثائق ذلك المورّد نفسها وسجلاته العامة — الترخيص ودورة الحياة والإدارة والولاية القضائية وتاريخ الاستغلال، ولكل صف مصدره.
تقدّم هذه الصفحة الحجة. أما هذه فتقول كيف يُنفَّذ فعليًا، شاشة بشاشة وإعدادًا بإعداد.
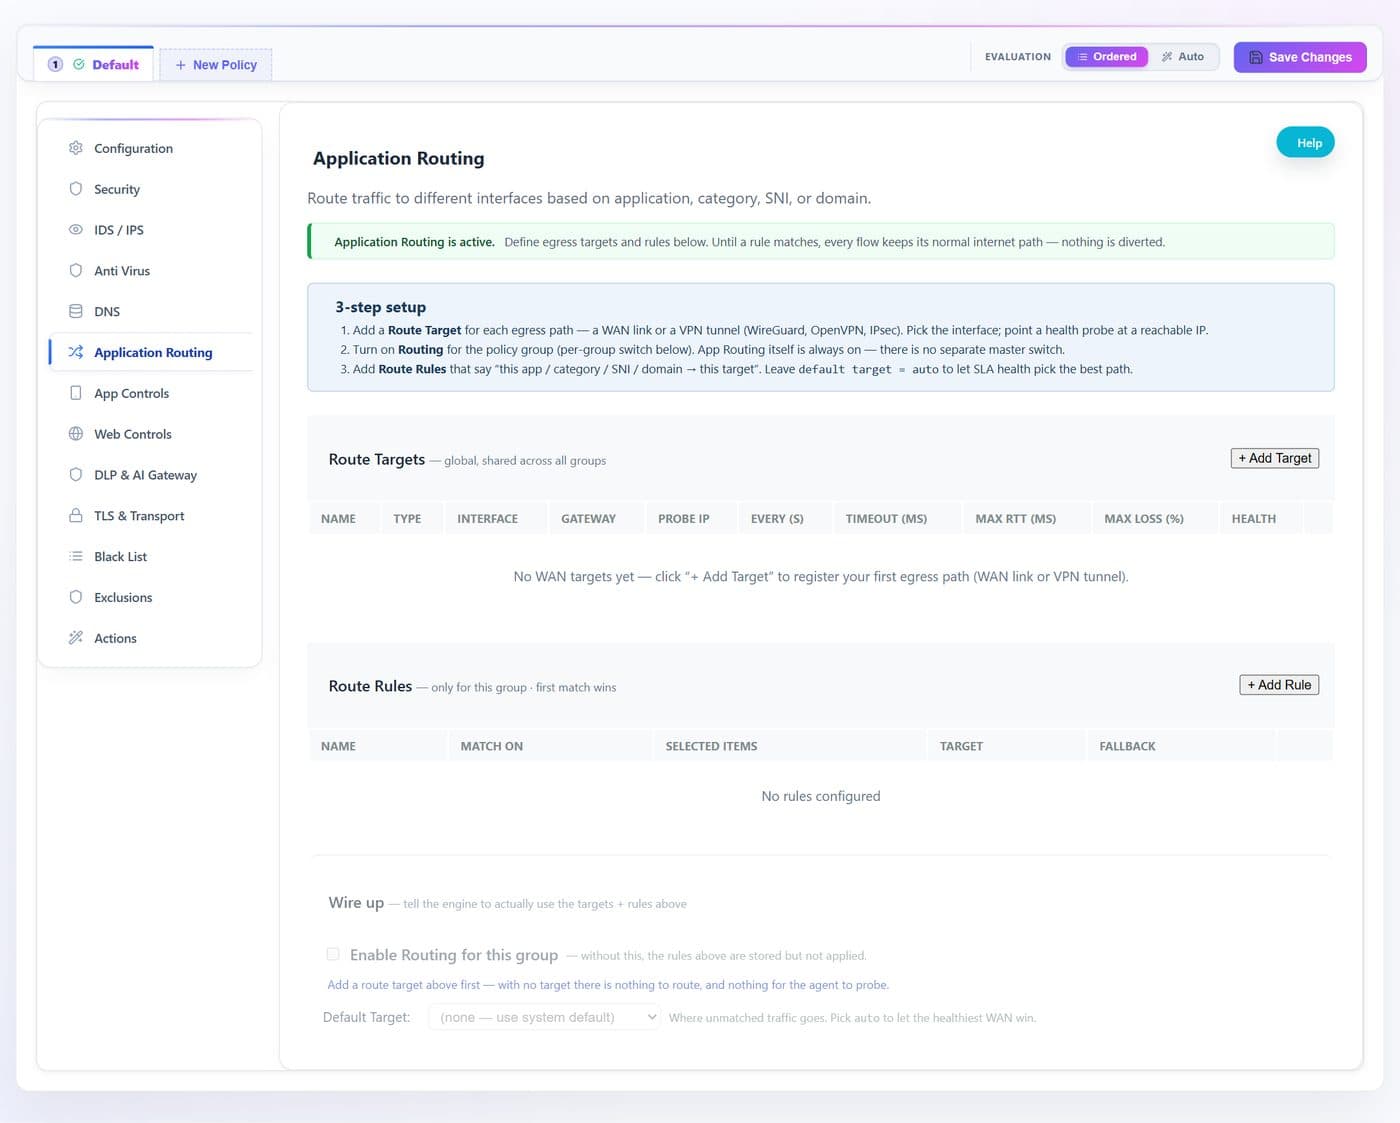
المحرك نفسه والصفحات التسع نفسها كما على OPNsense: التحكم في التطبيقات، وكشف التسلل ومنعه، وفحص TLS، ومنع فقدان البيانات، وبوابة ذكاء اصطناعي، وتوجيه لكل تطبيق عبر الوصلات الصاعدة، وإدارة مركزية من وحدة تحكم Zero Trust.
pfSense CE. تُثبَّت الحزمة من مستودع، وتظهر في الواجهة التي يستخدمها فريقك بالفعل، وتُزال في خطوة واحدة.
لا. تبقى قواعد جدار الحماية والواجهات وNAT وشبكات VPN الحالية دون مساس. يضيف Zedmos الفحص والسياسة فوقها؛ ولا يُستورد أو يُحوَّل شيء.
نعم. Zedmos NGFW هو المحرك نفسه كجدار حماية كامل على ZedmOS، يُثبَّت من صورة على عتاد x86، ويُدار من وحدة التحكم نفسها بنموذج السياسات نفسه.
العرض التوضيحي والأسعار: info@zedmos.com
اطلب عرضًا توضيحيًا