5.9 النظام
→ الوصول · التالي: التوافر العالي ←
الجهاز نفسه: هويته، وكيف تصل إليه، وشهاداته، وبرامجه، ونسخه الاحتياطية، وسجلاته.
Settings
General — /system-general
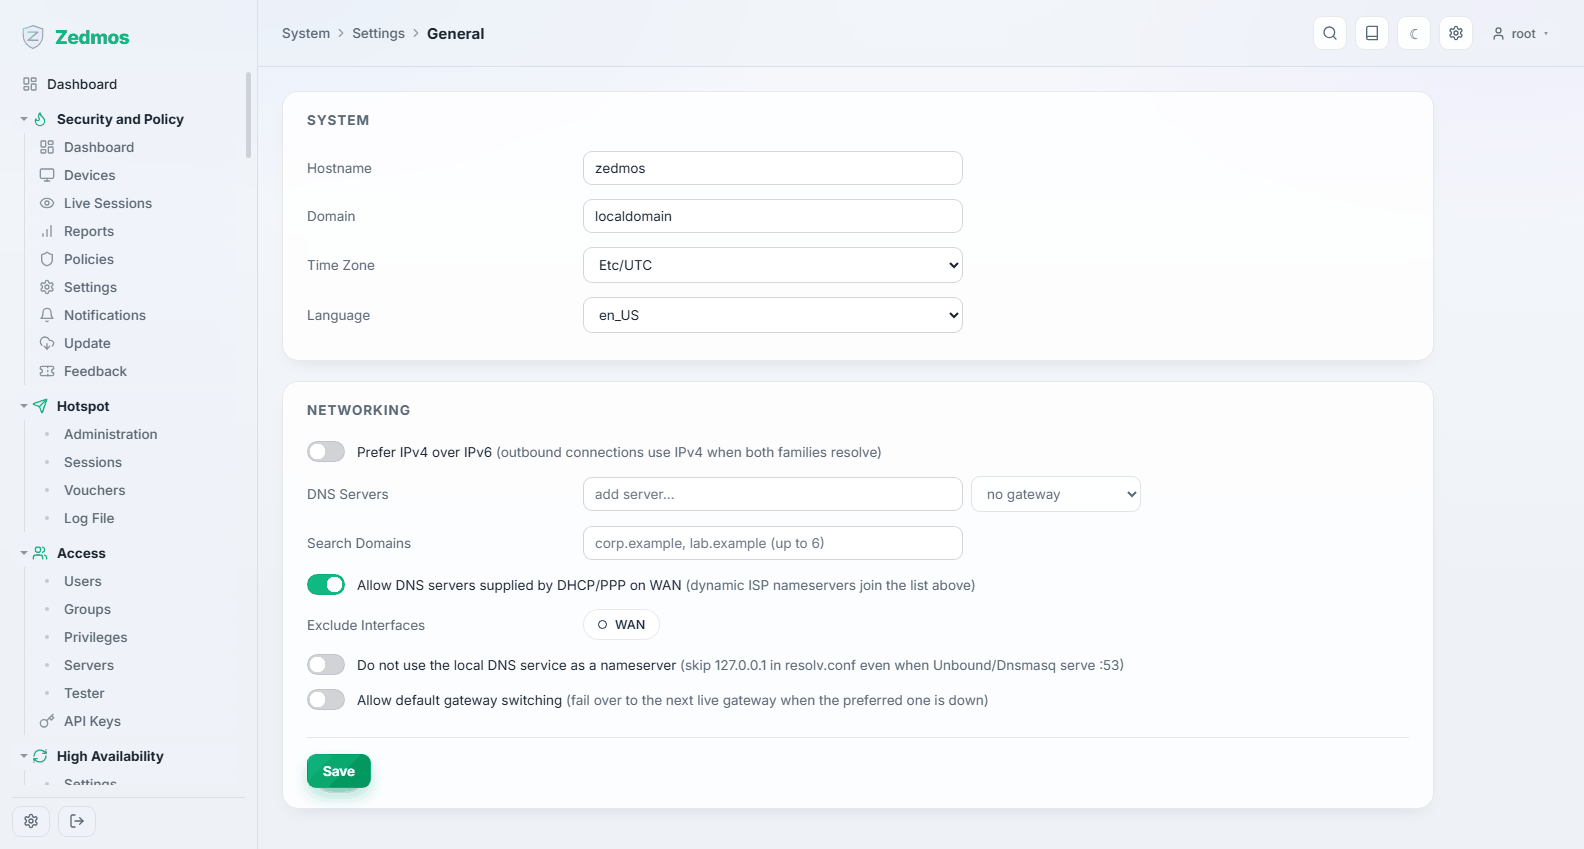
اسم المضيف والنطاق، وخوادم DNS التي يستخدمها الجهاز نفسه، والمنطقة الزمنية، ولغة اللوحة. اسم المضيف هو ما يظهر في السجلات والشهادات ولافتة وحدة التحكم — أعطِ الجهاز اسمًا يعني شيئًا بعد ثلاثة أشهر.
Administration — /system-admin
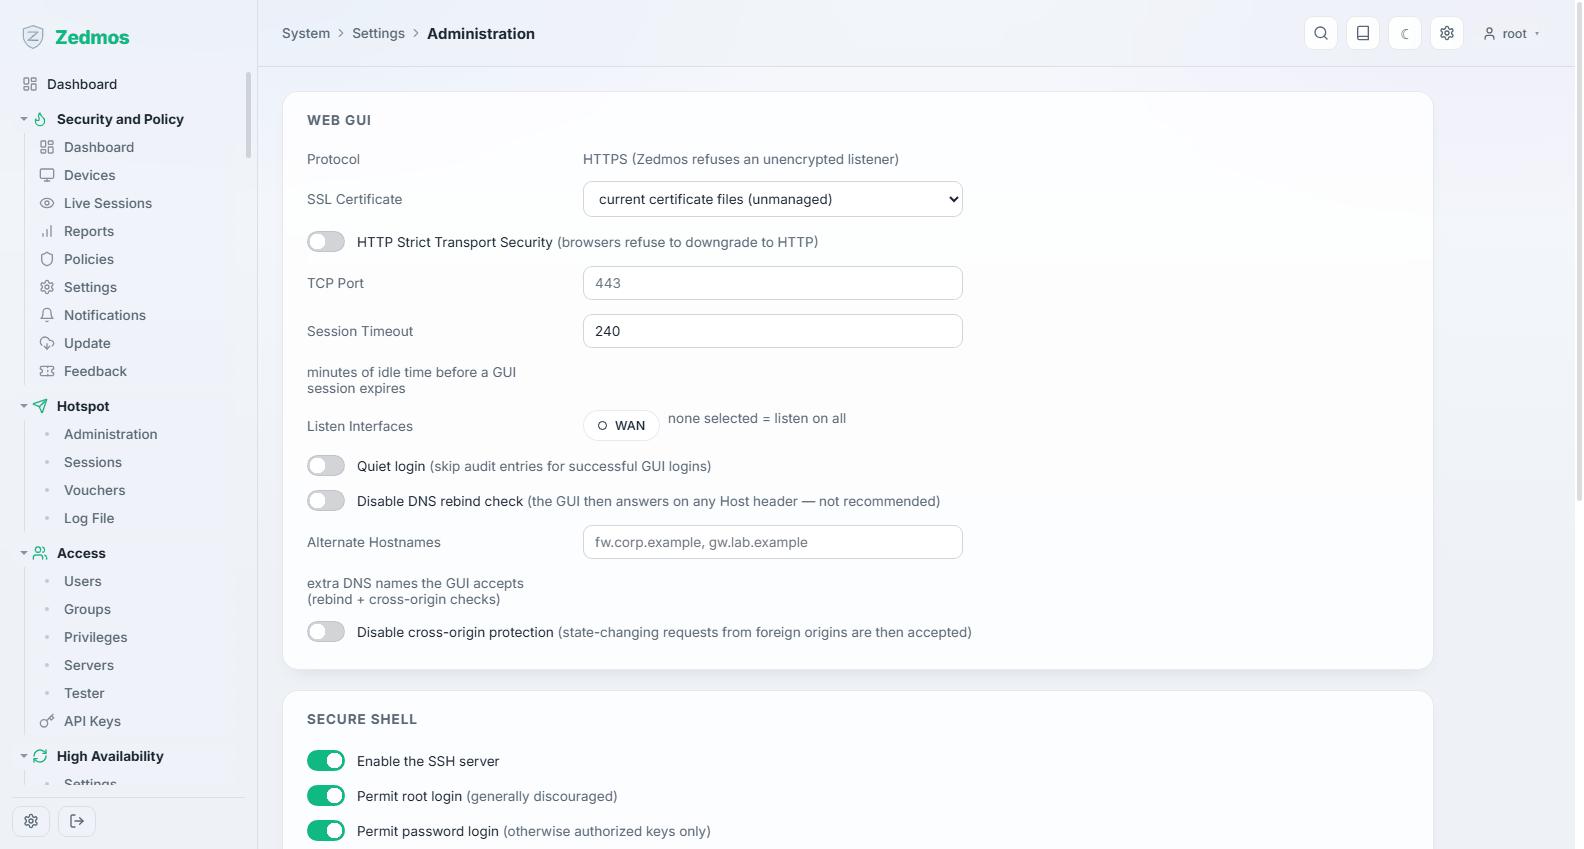
كيف يصل المسؤولون إلى الجهاز.
Web GUI: المنفذ الذي تستمع عليه، والشهادة التي تقدّمها (اختر واحدة من Trust بعد أن تحصل على شهادة مناسبة)، وهل يُعاد توجيه HTTP العادي إلى HTTPS، وأي الواجهات تجيب اللوحة عليها.
SSH: هل تعمل خدمة SSH، ومنفذها، وهل يجوز لـ root تسجيل الدخول، وهل تُقبل كلمات المرور على الإطلاق.
يجيب الجهاز الجديد على SSH مع تفعيل دخول root والمصادقة بكلمة المرور. إن لم تكن تستخدم SSH، فعطّله هنا. وإن كنت تستخدمه، فالتركيبة الجديرة بالاقتناء هي: SSH مفعّل، والمصادقة بكلمة المرور معطَّلة، ومفتاح عام على حساب كل مسؤول — عندها لا تكفي كلمة مرور مسروقة للوصول إلى الجهاز.
تغيير منفذ اللوحة أو واجهاتها يسري فورًا وسيُسقط جلستك. اعرف العنوان الجديد قبل أن تضغط Save.
Cron — /m/cron/cron
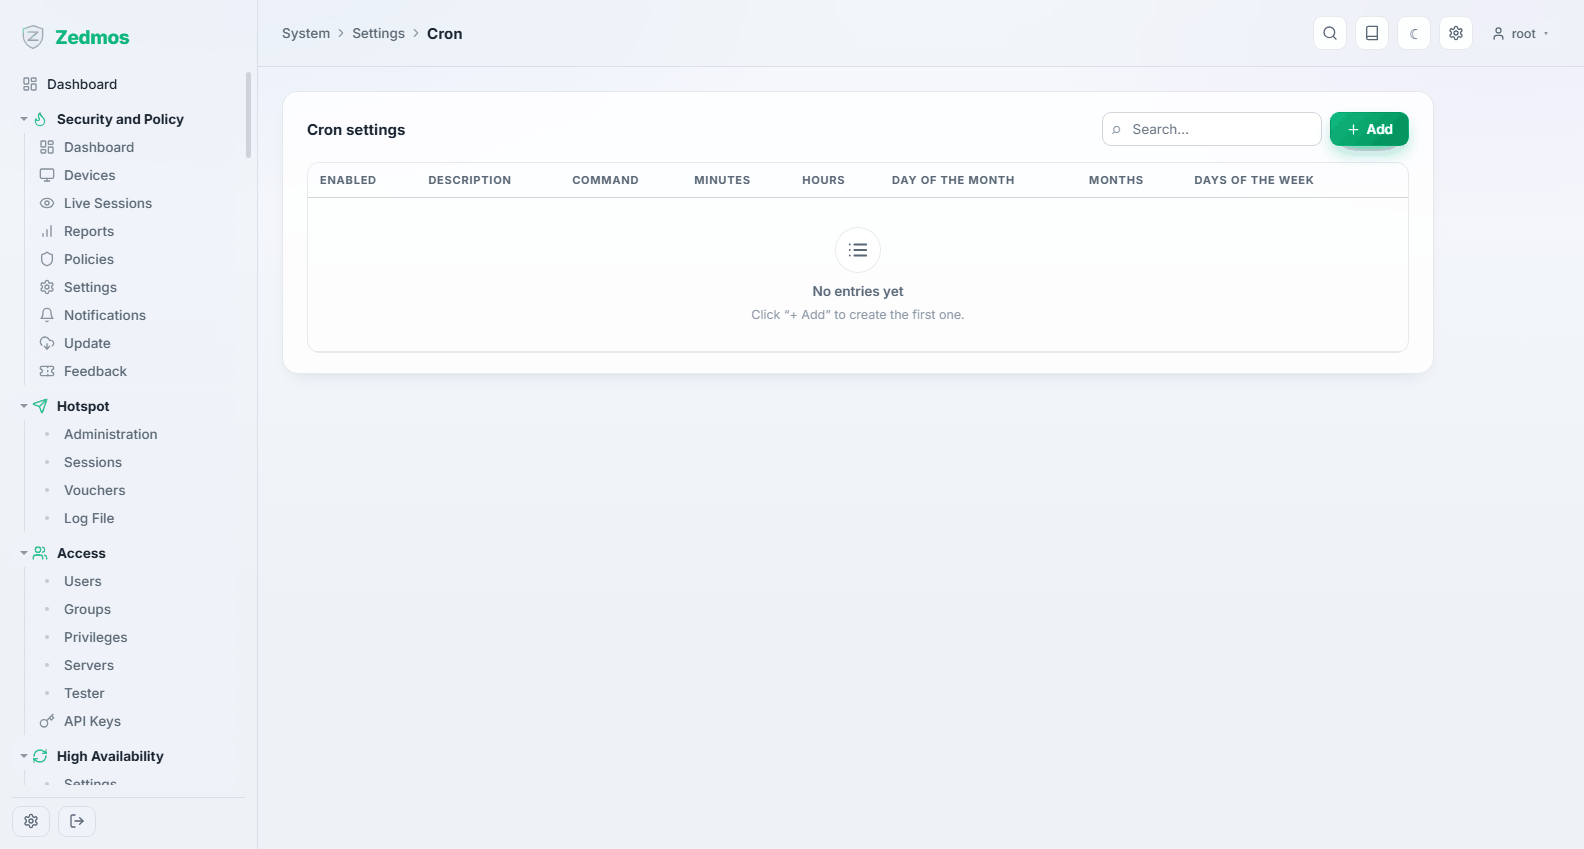
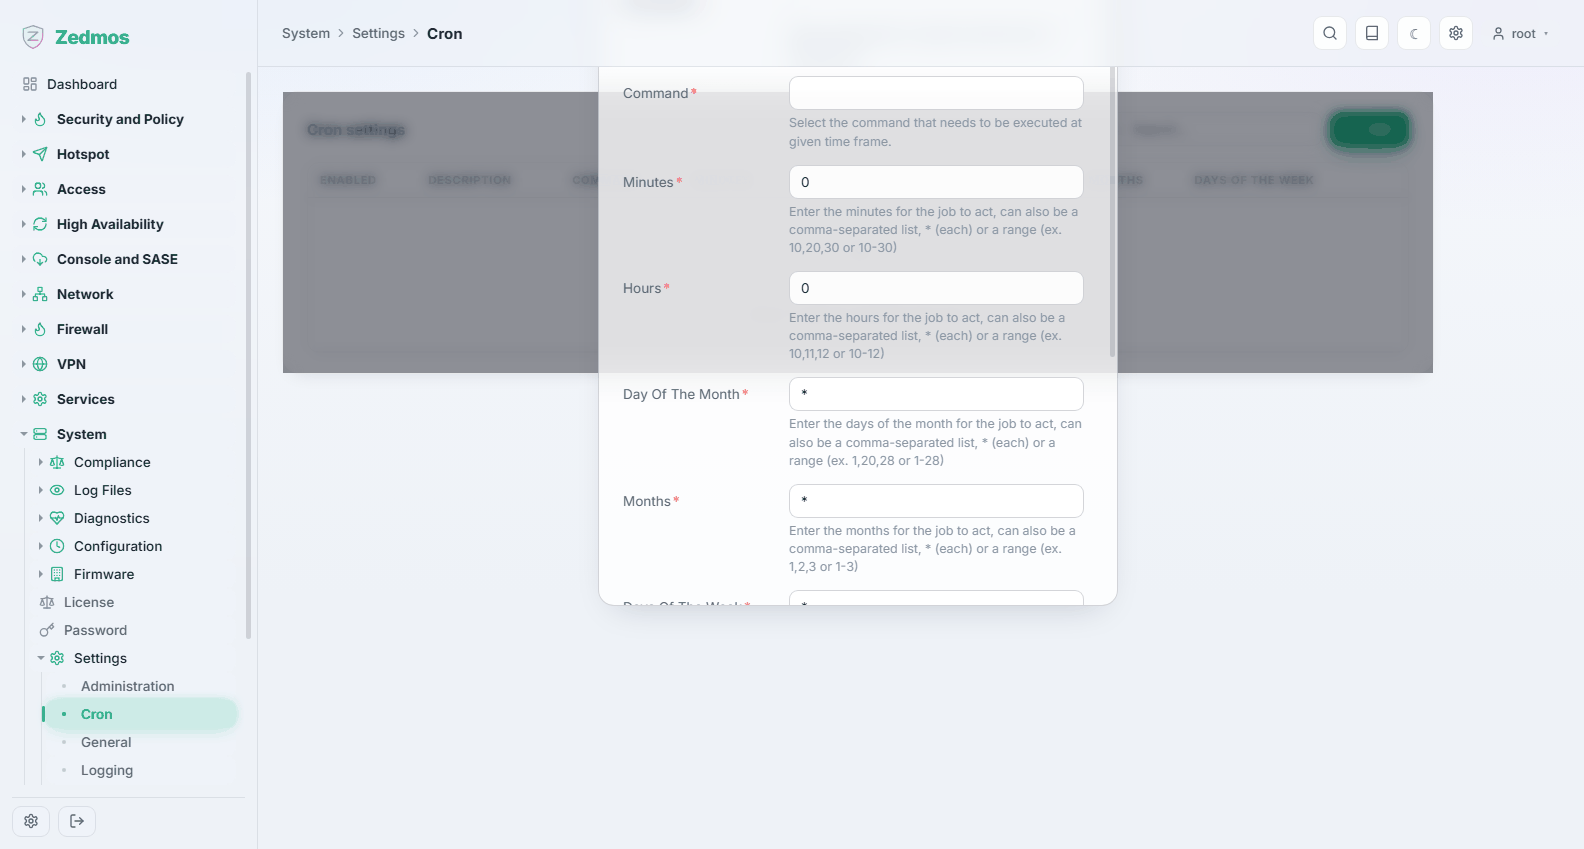
مهام مجدولة يشغّلها الجهاز لنفسه — نسخ احتياطية، وتحديثات للقوائم، وصيانة. أضف مهامك بجدول زمني والإجراء المراد تشغيله.
Logging — /m/syslog/syslog
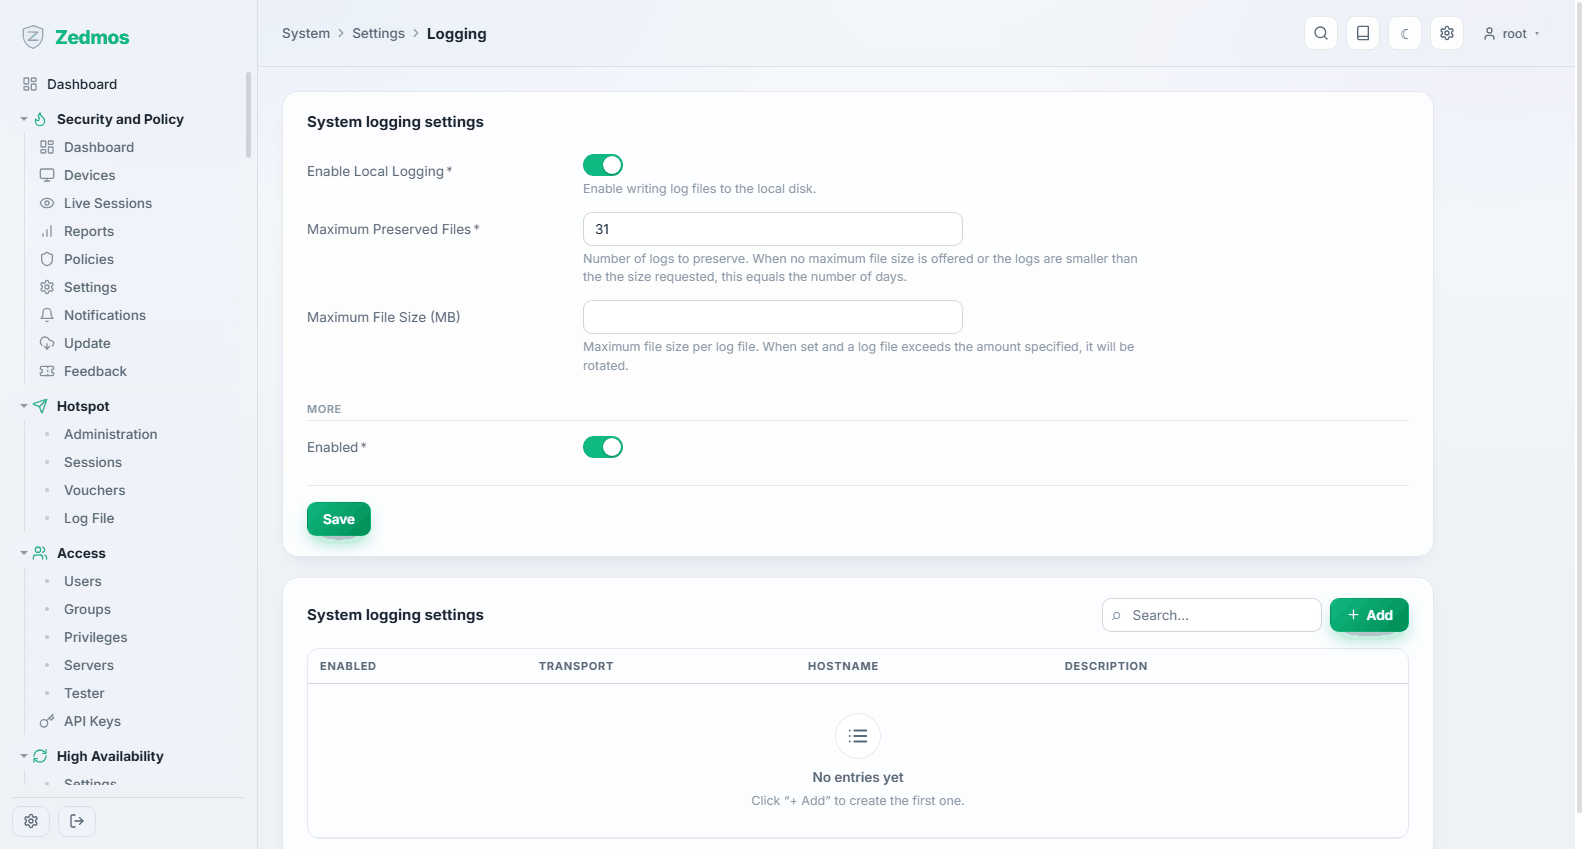
كم يُسجَّل، وكم يُحتفظ به، وإلى أين يذهب أيضًا: أهداف syslog البعيدة، مع النقل والمرافق المراد إعادة توجيهها.
أرسل السجلات خارج الجهاز. يأخذ الجهاز المخترَق أو الميت سجلاته المحلية معه؛ والمجمّع البعيد هو النسخة التي تنجو — وعلى قرص صغير، التسجيل البعيد هو ما يتيح لك إبقاء الاحتفاظ المحلي قصيرًا.
Miscellaneous — /system-misc
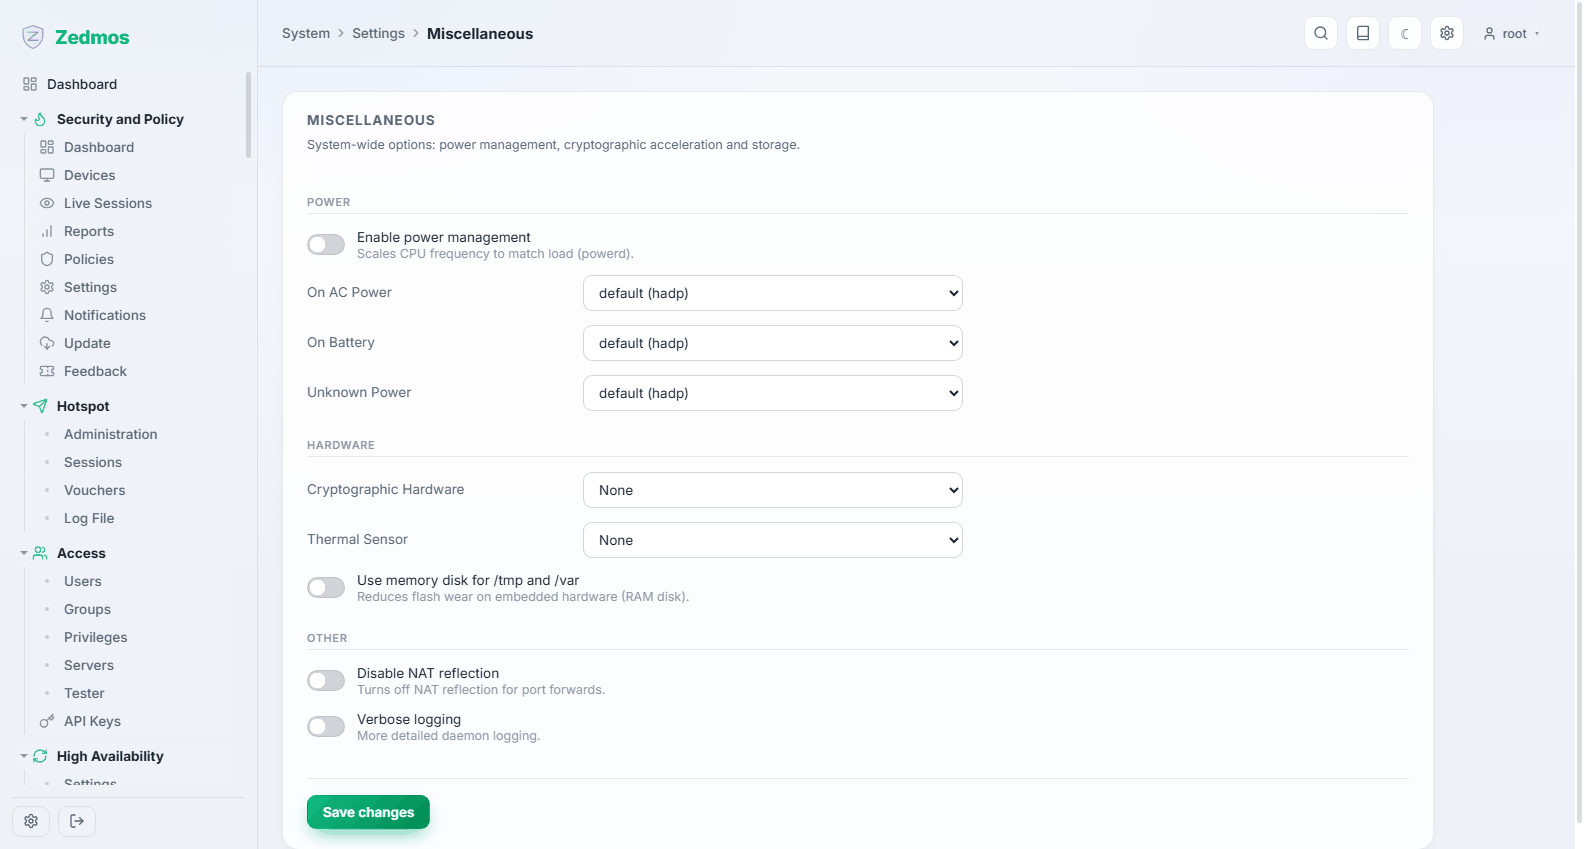
تسريع التشفير بالعتاد، ومستشعرات الحرارة، وإدارة الطاقة، وإعدادات أخرى لا تناسب أي مكان آخر.
Tunables — /m/core/sysctl
معاملات النواة، بالاسم والقيمة. يضبط الجهاز التي يحتاجها؛ أضف واحدًا هنا فقط بسبب تستطيع الدفاع عنه لاحقًا، ودوّنه — المعامل غير المشروح يعيش أطول من الشخص الذي أضافه.
Trust
مخزن شهادات الجهاز. كل ما يحتاج إلى شهادة — اللوحة نفسها، وOpenVPN، وIPsec، والبوابة المقيَّدة، وفحص TLS — يأخذها من هنا.
Authorities — /m/trust/ca
سلطات الشهادات: تلك التي تنشئها على الجهاز، وتلك التي تستوردها لأن شيئًا آخر أصدرها.
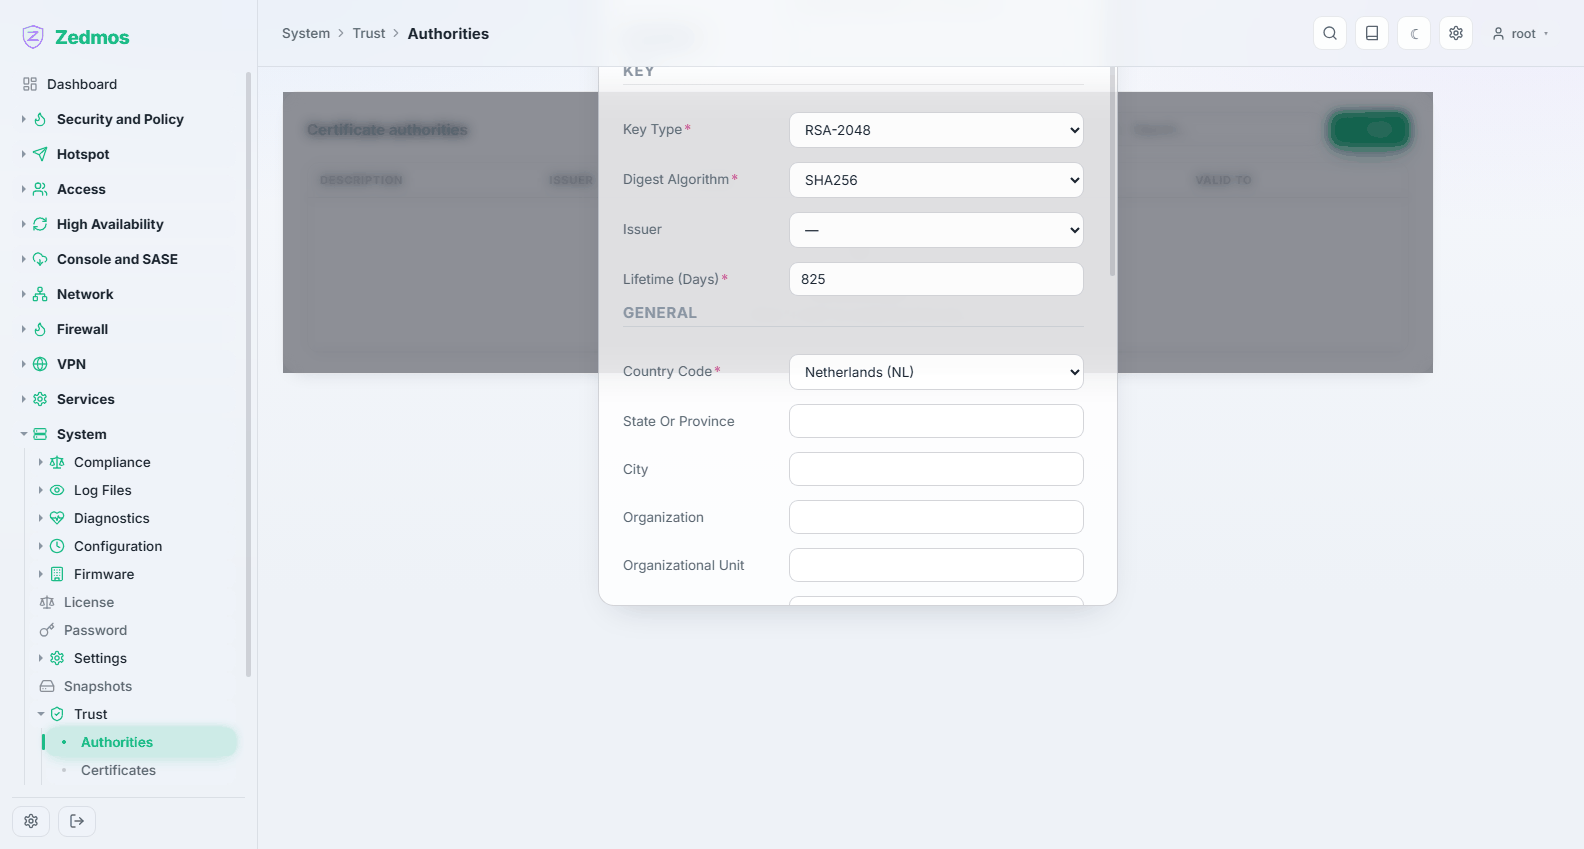
تستطيع سلطة شهادات أُنشئت هنا توقيع شهادات لمستخدمي VPN والخدمات الداخلية وفحص TLS. أعطها عمرًا طويلاً واسمًا يقول لماذا هي؛ فستوزّعها على العملاء.
Certificates — /m/trust/cert
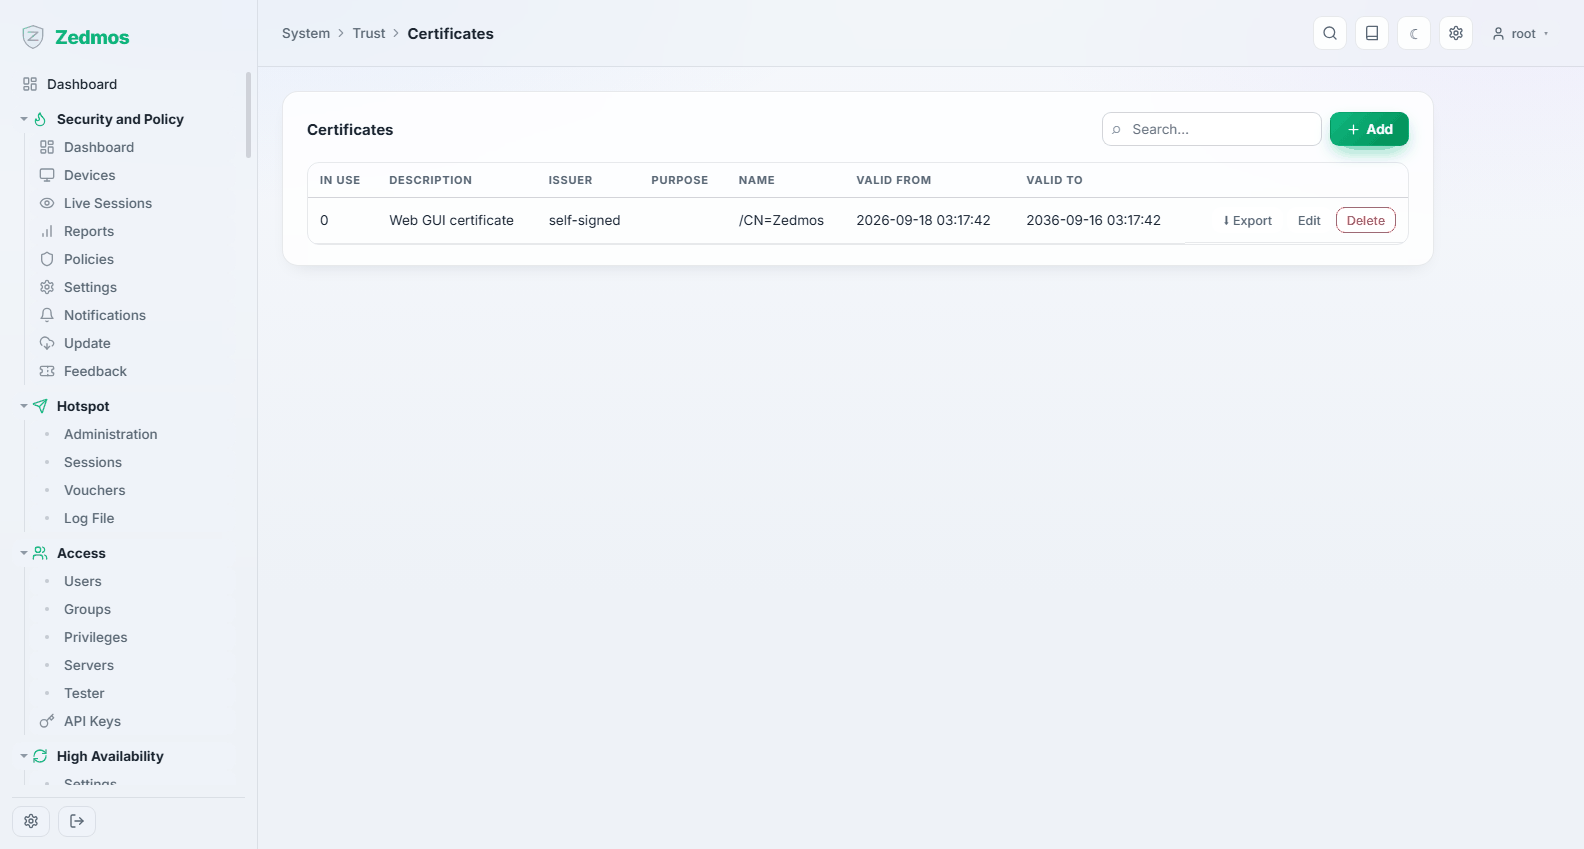
الشهادات نفسها — شهادات الخوادم، وشهادات العملاء، وطلبات توقيع الشهادات — مع مُصدرها وموضوعها والمتبقي لها.
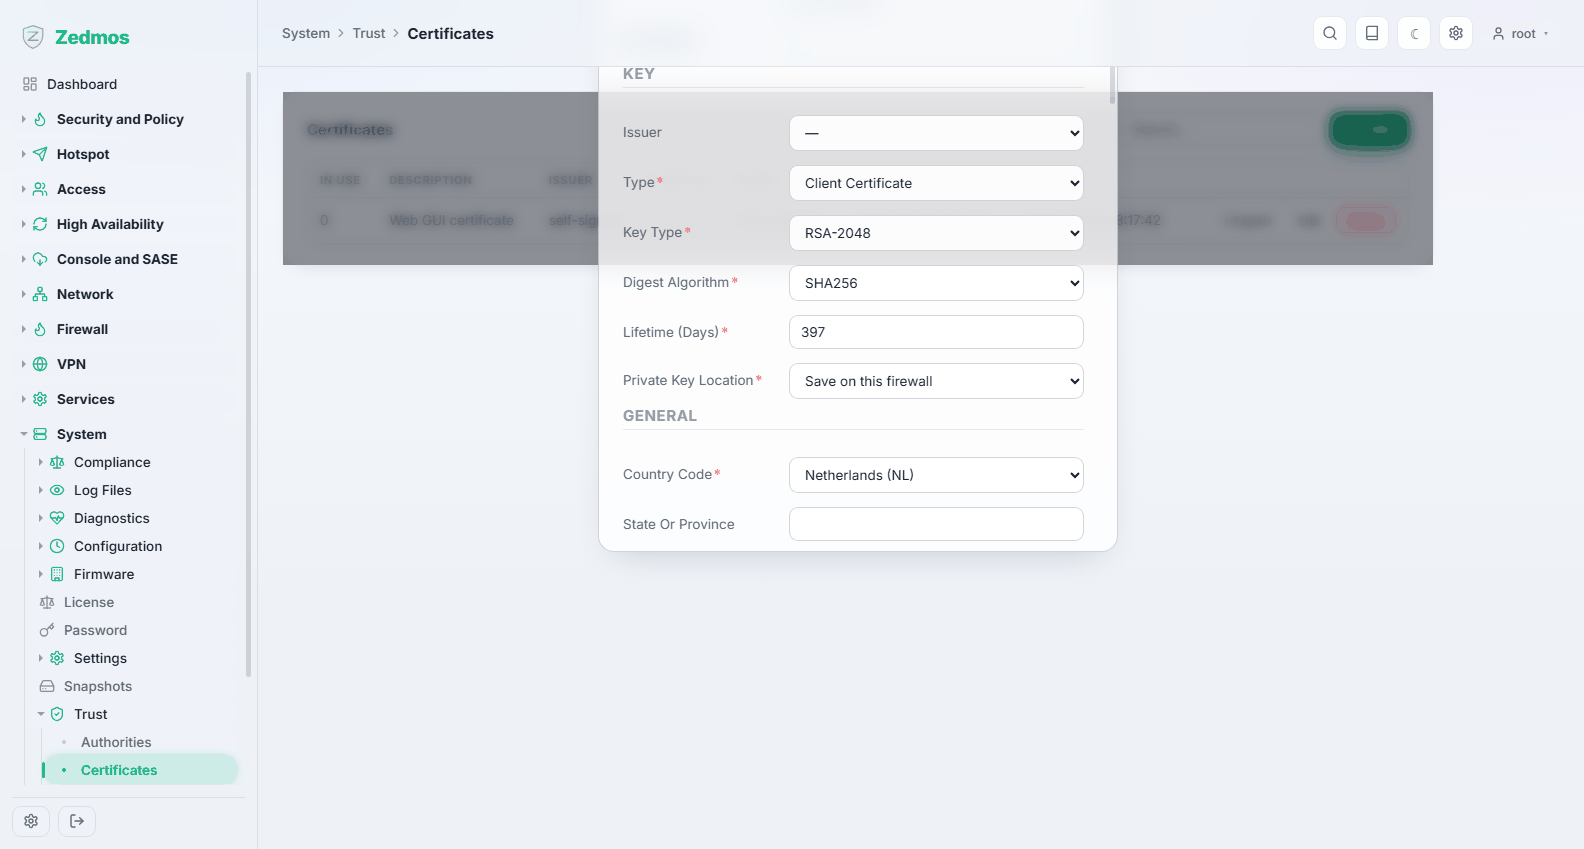
يمكن تصدير كل صف: الشهادة وحدها، أو مع مفتاحها الخاص، أو كطلب توقيع، أو كحزمة PKCS#12 لعميل يريد ملفًا واحدًا. ويعرض Details الشهادة كاملة، وهكذا تتحقق من اسم بديل للموضوع دون مغادرة الصفحة.
تظهر شهادة لوحة الويب نفسها هنا أيضًا، فيستطيع عنصر Certificates على لوحة المعلومات تحذيرك قبل انتهائها.
Revocation — /crl
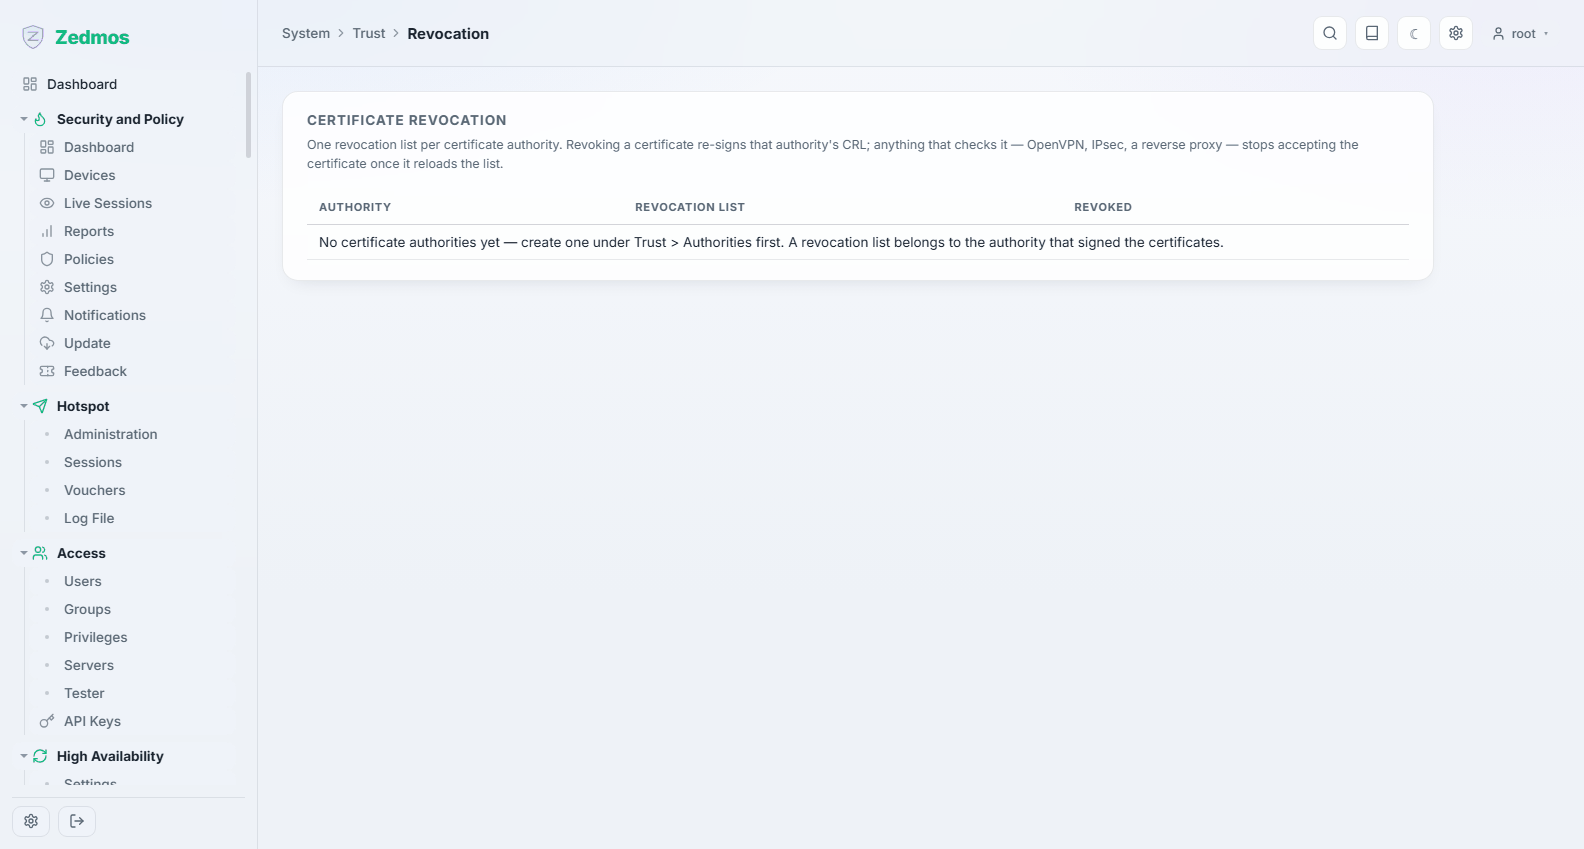
قوائم إلغاء الشهادات، واحدة لكل سلطة. إلغاء شهادة هنا — مع سبب — يسري على كل ما يفحص القائمة، وهكذا تُنهي وصول VPN لحاسوب محمول مفقود دون تغيير أي شيء آخر.
Settings — /m/trust/general
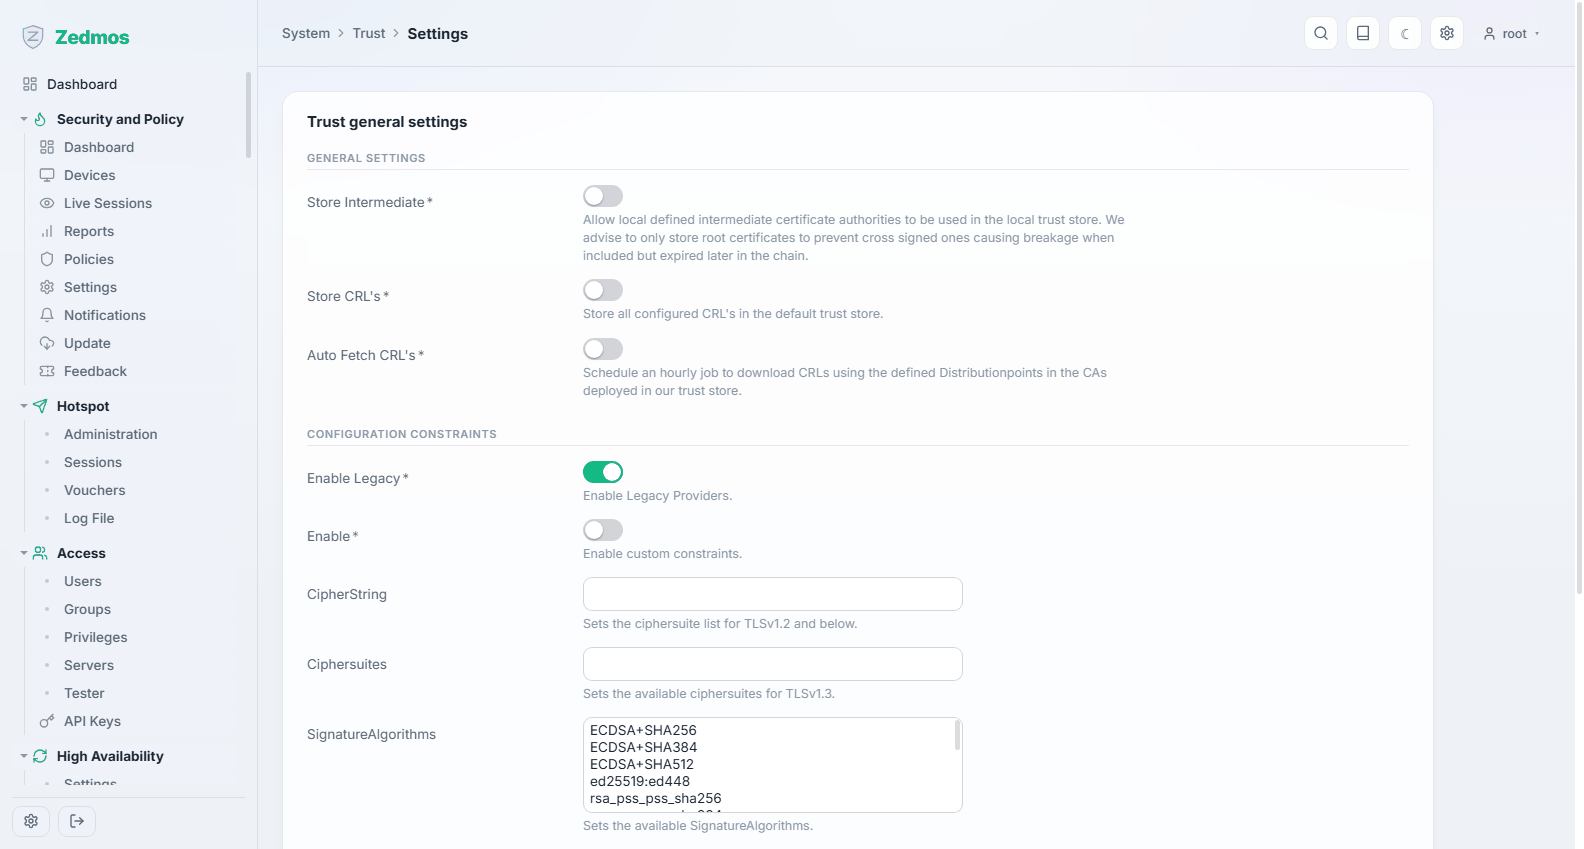
سلوك على مستوى المخزن: أي السلطات يثق بها الجهاز نفسه عندما يجري اتصالات صادرة، وهل يُعاد بناء مخزن ثقة النظام منها.
Firmware — /plugins
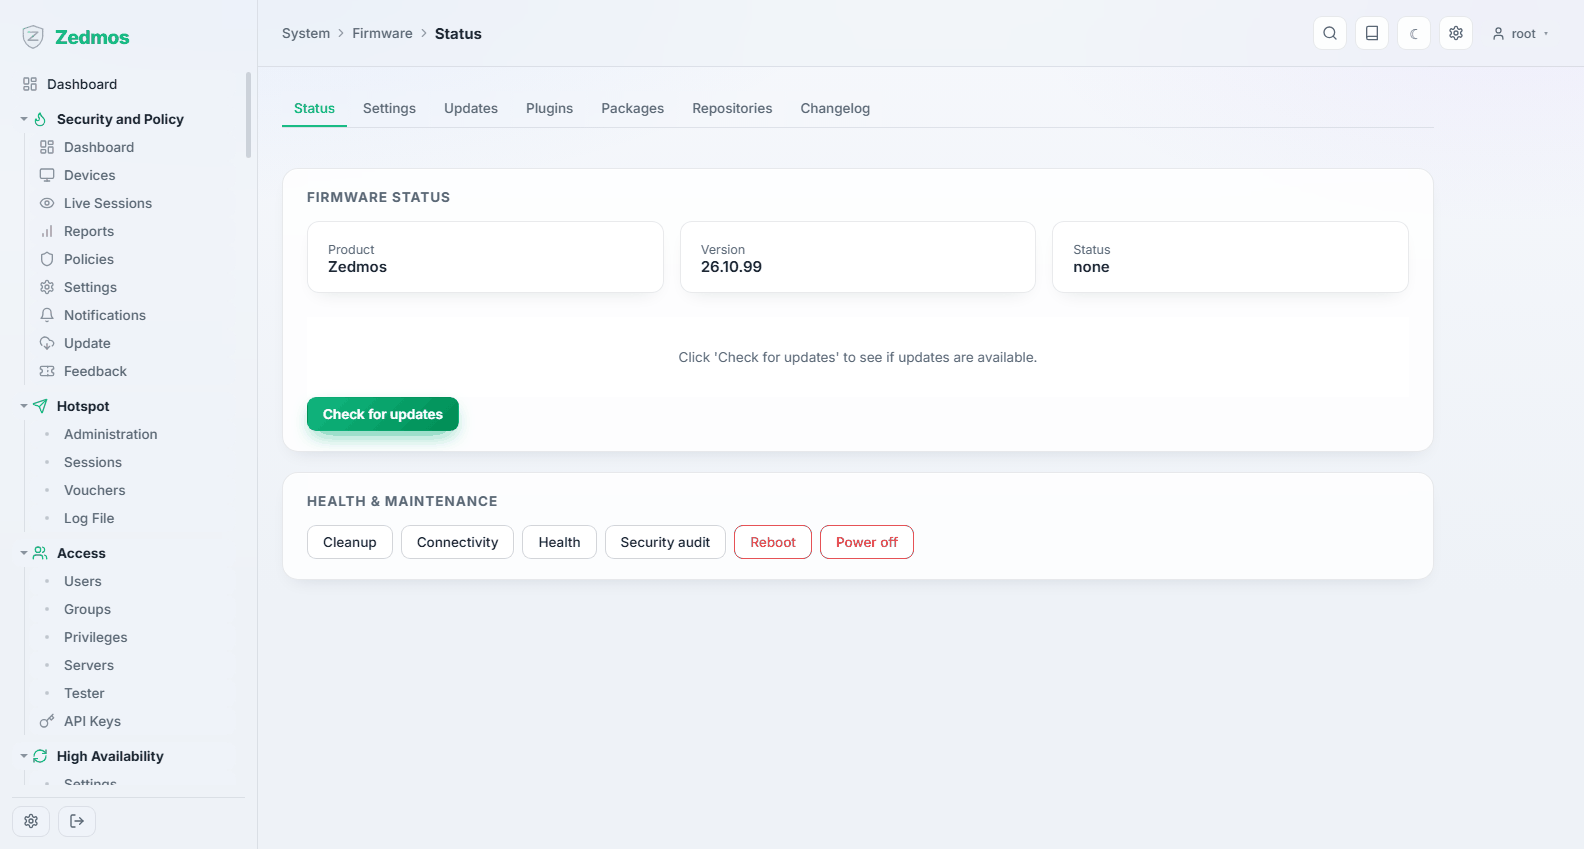
Status — #status
أي إصدار مثبَّت وهل ينتظر تحديث. يسأل Check for updates المستودع؛ وإن وُجد تحديث، يُطبَّق من هنا ويعيد الجهاز تشغيل مستوى تحكمه الخاص عند الانتهاء.
اقرأ الصيانة → التحديث قبل أول تحديث على جهاز إنتاجي: خذ نسخة احتياطية من التكوين، وعلى زوج توافر عالٍ حدّث العقدة الاحتياطية أولاً.
Updates — #updates
ما الذي سيغيّره تحديث، قبل أن تشغّله.
Changelog — #changelog
ما تغيّر في كل إصدار منشور.
Plugins — #plugins
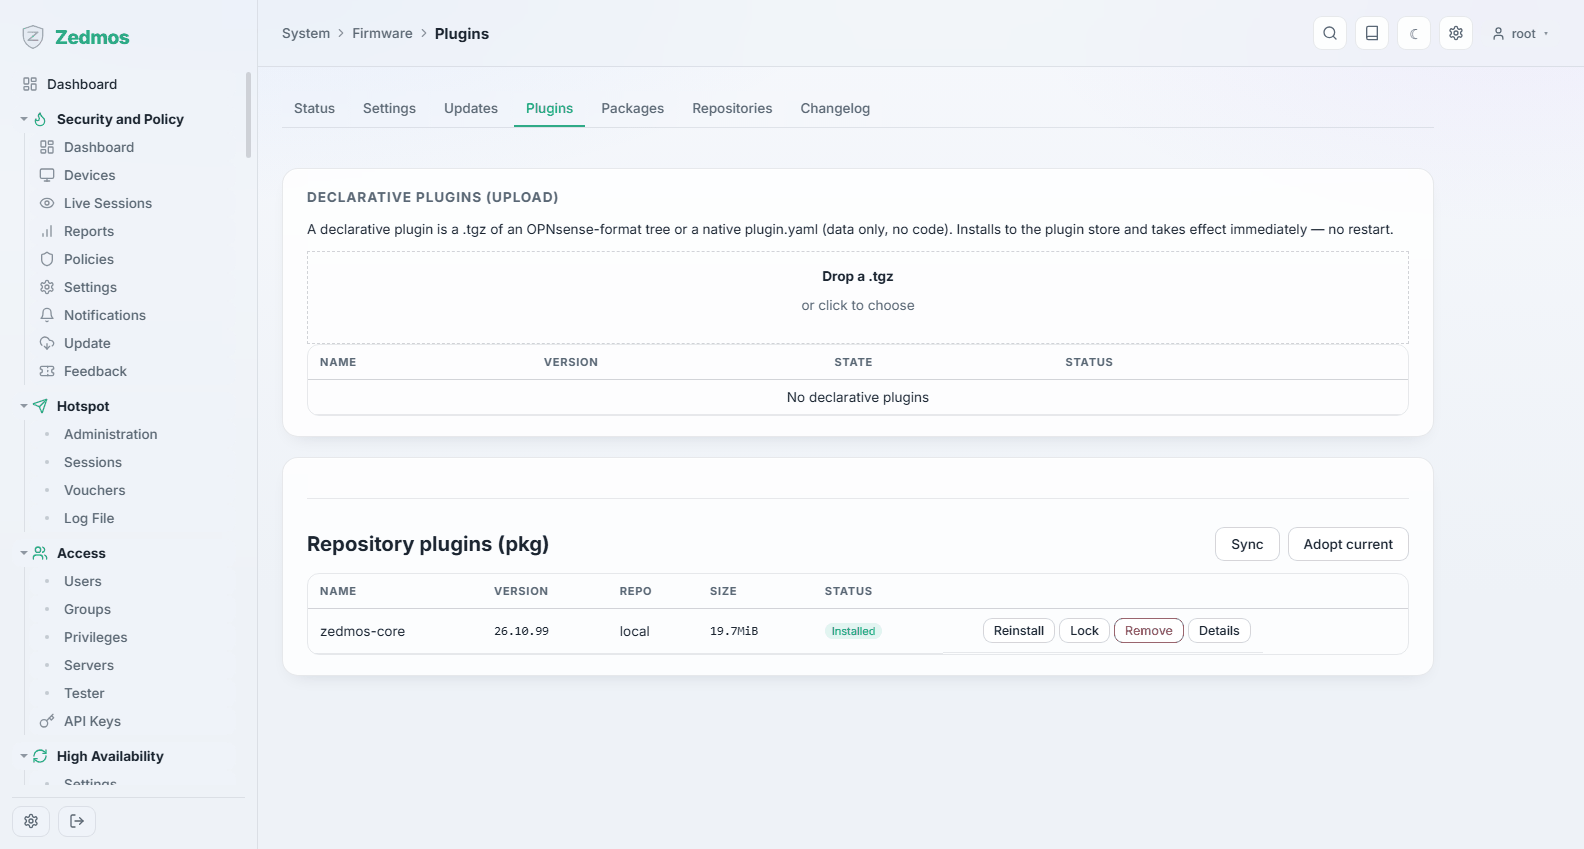
الإضافات التصريحية المثبَّتة على الجهاز، ومكان لرفع واحدة.
Packages — #packages
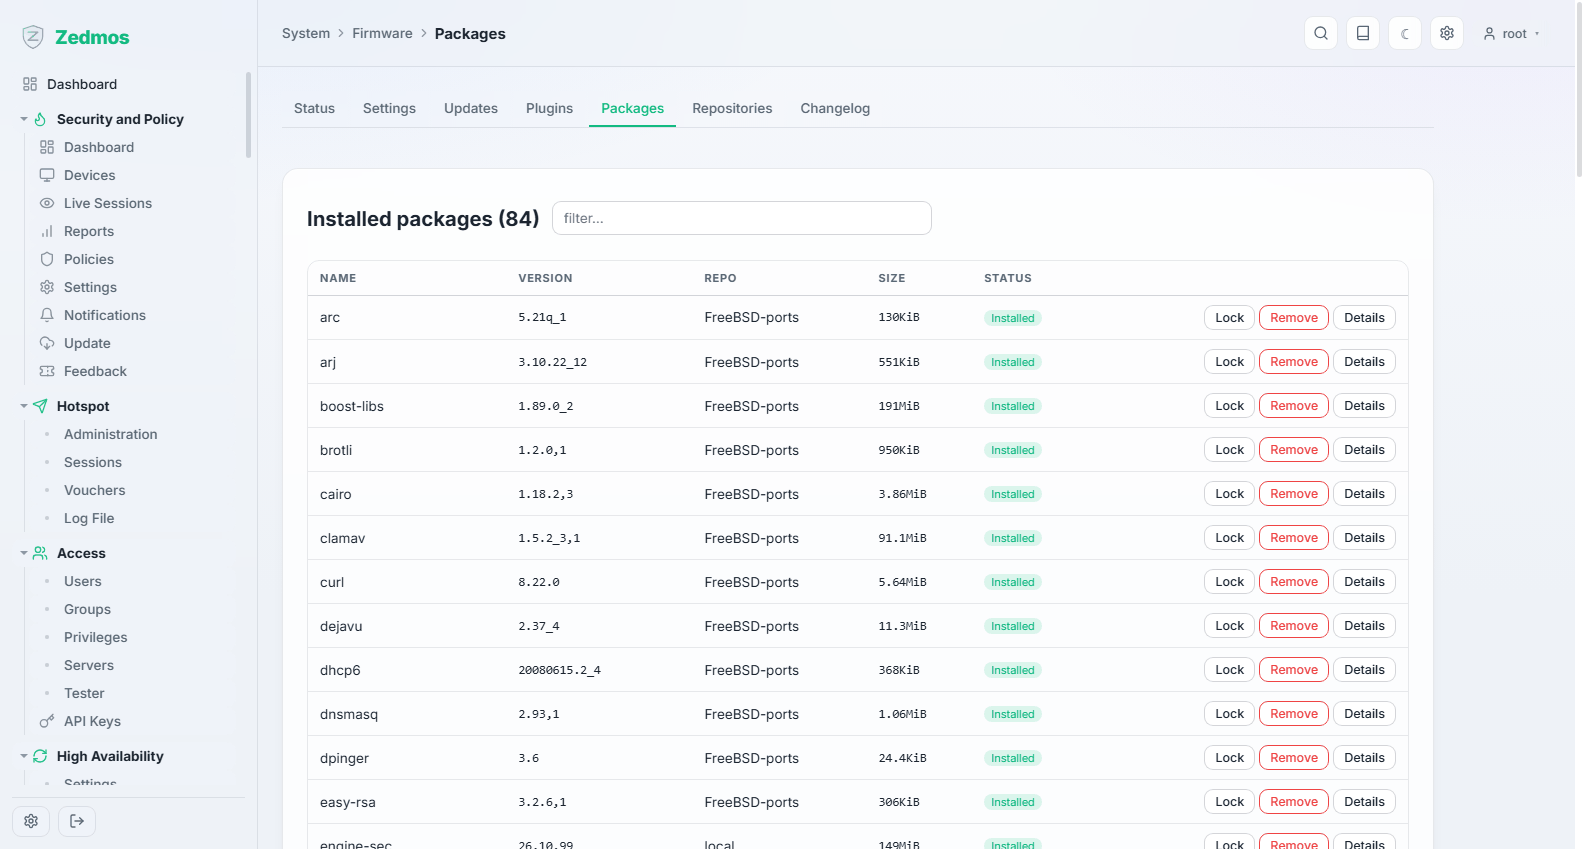
كل حزمة برمجية على الجهاز مع إصدارها — ما تقرؤه عندما يسأل الدعم ما الذي تشغّله.
Repositories — #repositories
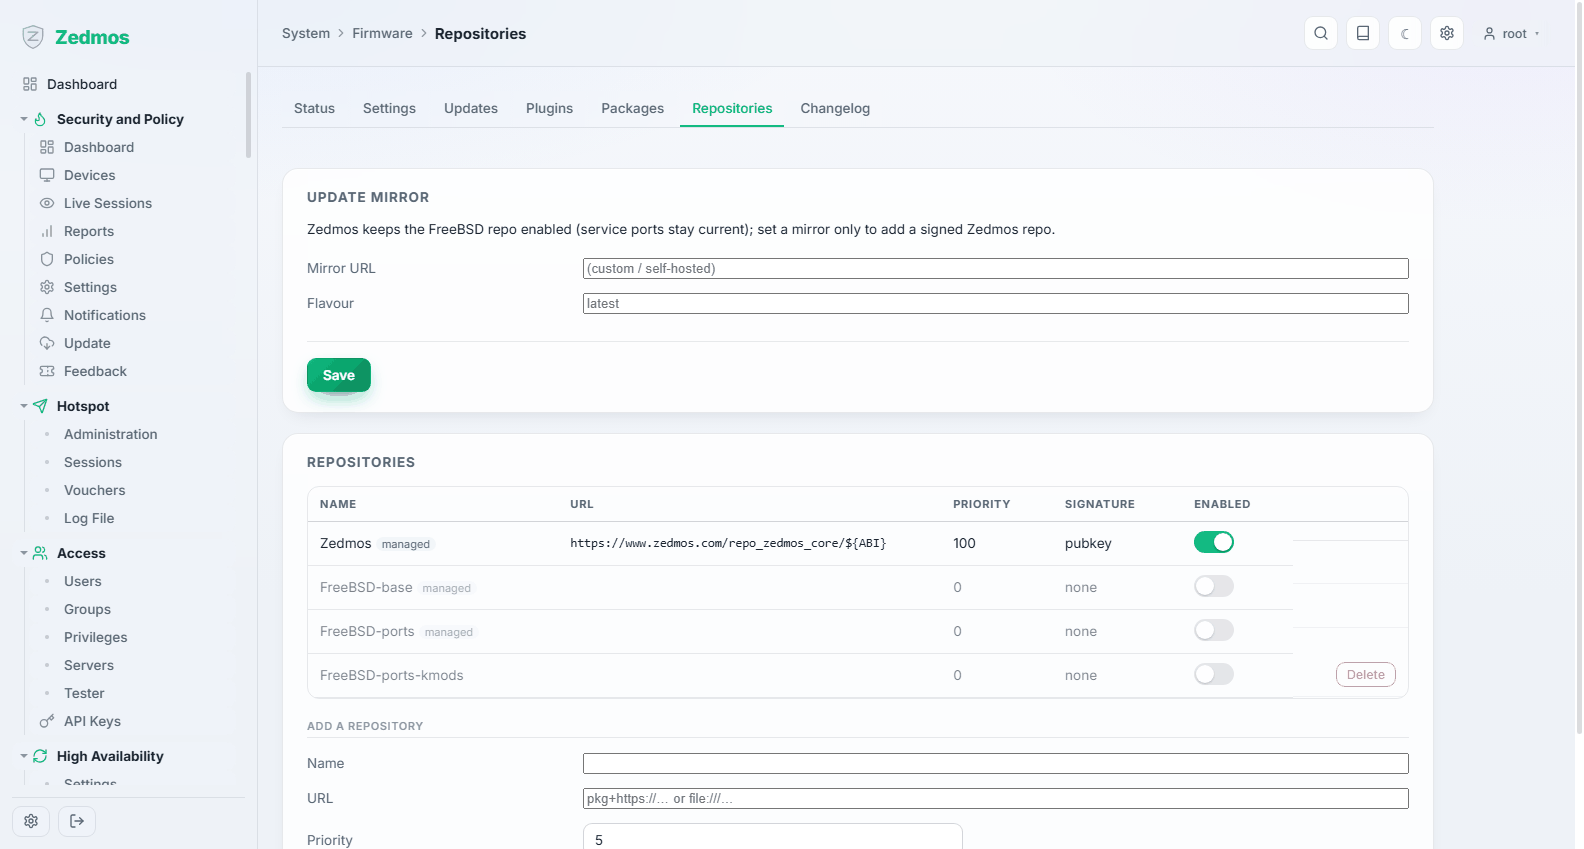
من أين تأتي التحديثات. يُشحن الجهاز موجَّهًا إلى المستودع الموقّع لمورّده ويتحقق من التوقيع؛ ويُرفض الكتالوج الذي يفشل في التحقق بدلاً من تثبيته.
Settings — #settings
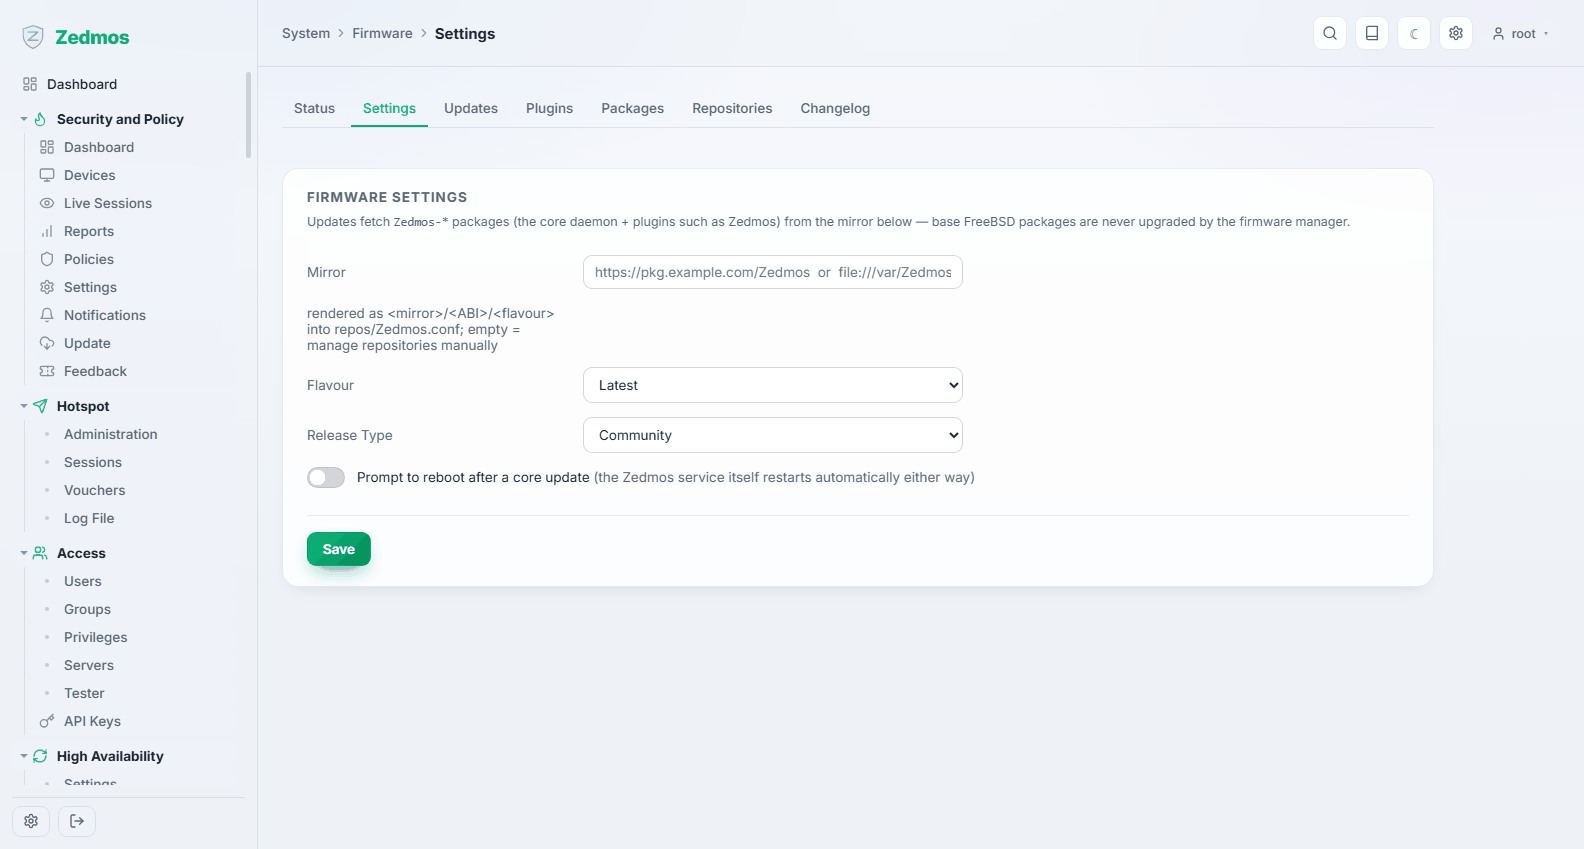
سلوك التحديث: المرآة المستخدمة وكيف تُجرى الفحوص.
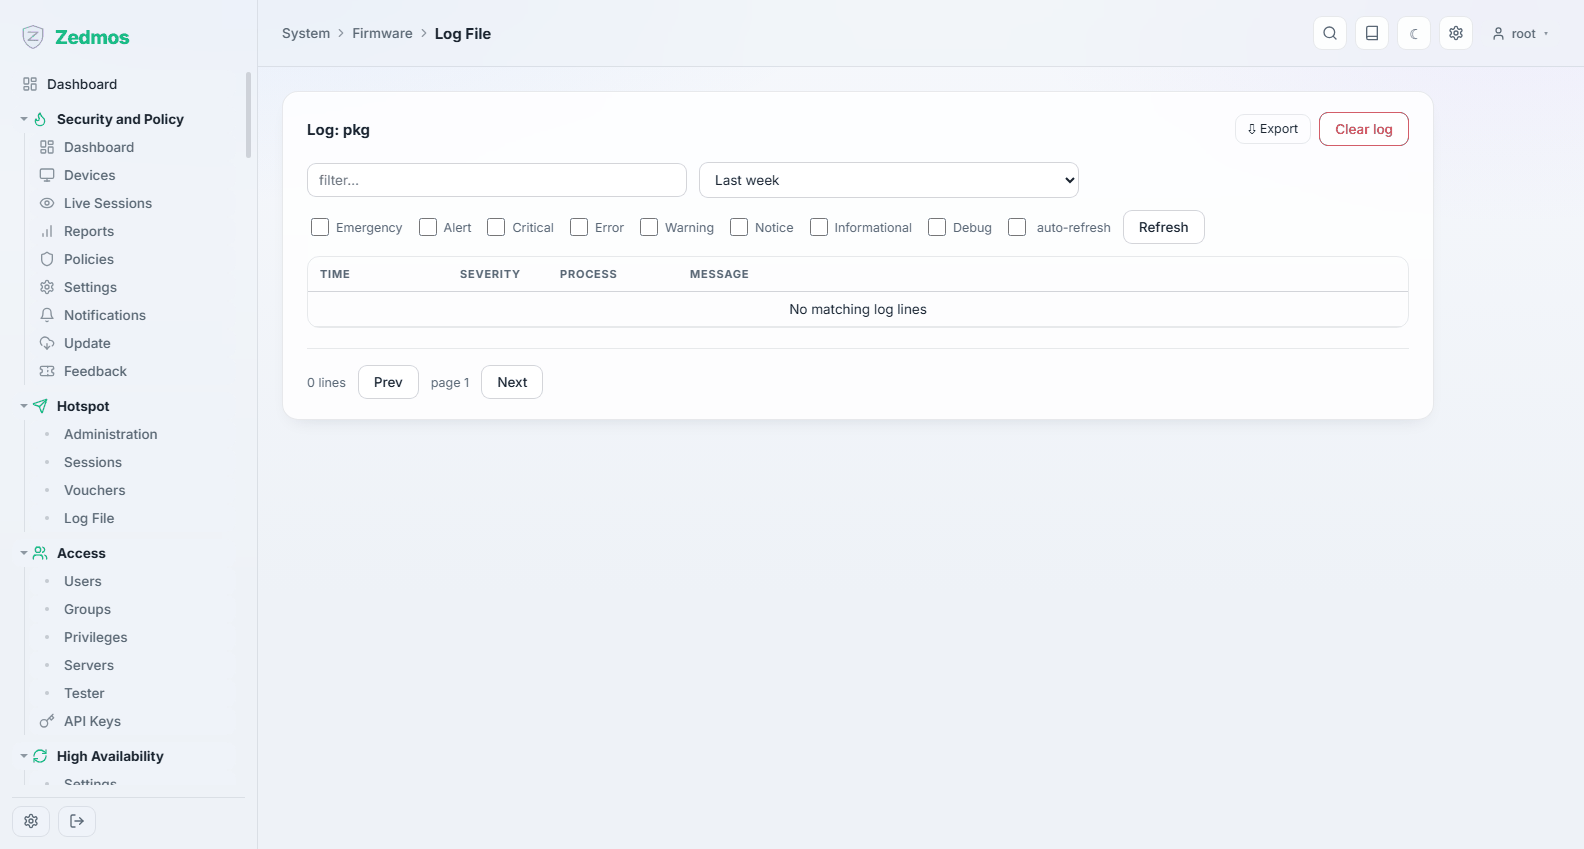
Log File — /log/core/pkg
Configuration
Backups — /tools
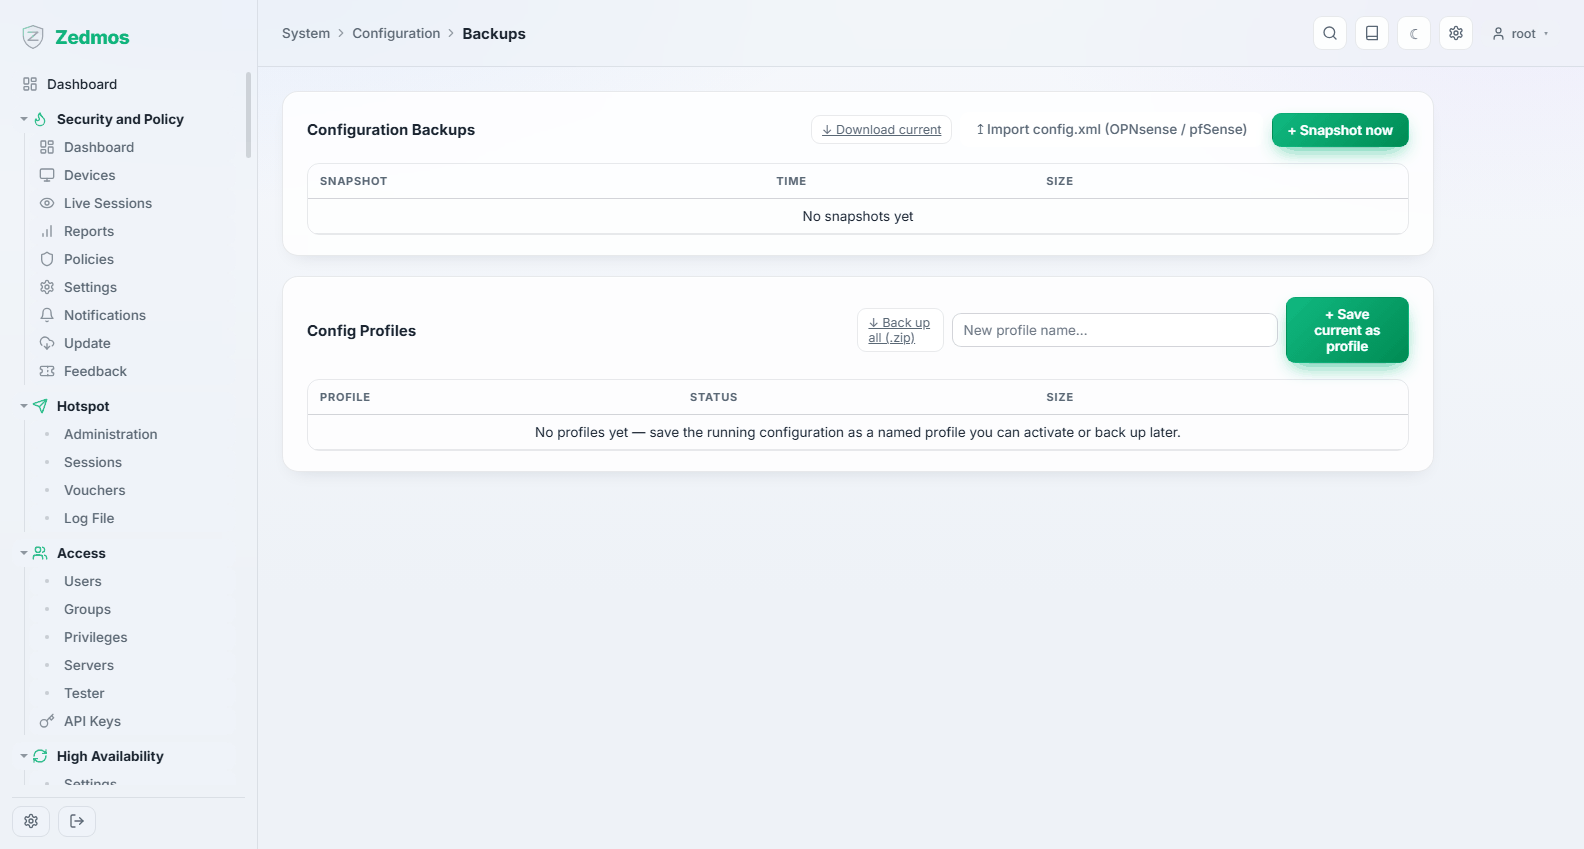
نزّل التكوين كله كملف واحد، واستعد واحدًا. التنزيل هو حالة الجهاز الكاملة — كل قاعدة ومفتاح وشهادة وتجزئة كلمة مرور — فعامل الملف كالسر الذي هو عليه.
خذ نسخة احتياطية قبل كل تغيير لا تريد إعادته، واحتفظ بواحدة خارج الجهاز. يُستعاد ملف التكوين على عتاد بديل في دقائق؛ وإعادة بنائه من الذاكرة تستغرق أيامًا.
History — /tools
كل تغيير سجّله الجهاز، مع ما تغيّر ومن غيّره، والقدرة على العودة إلى حالة سابقة. هذا أسرع تراجع موجود: عندما تعطّل شيء قبل عشرين دقيقة ولا أحد متأكد مما لُمس، الإجابة هنا.
Defaults — /defaults
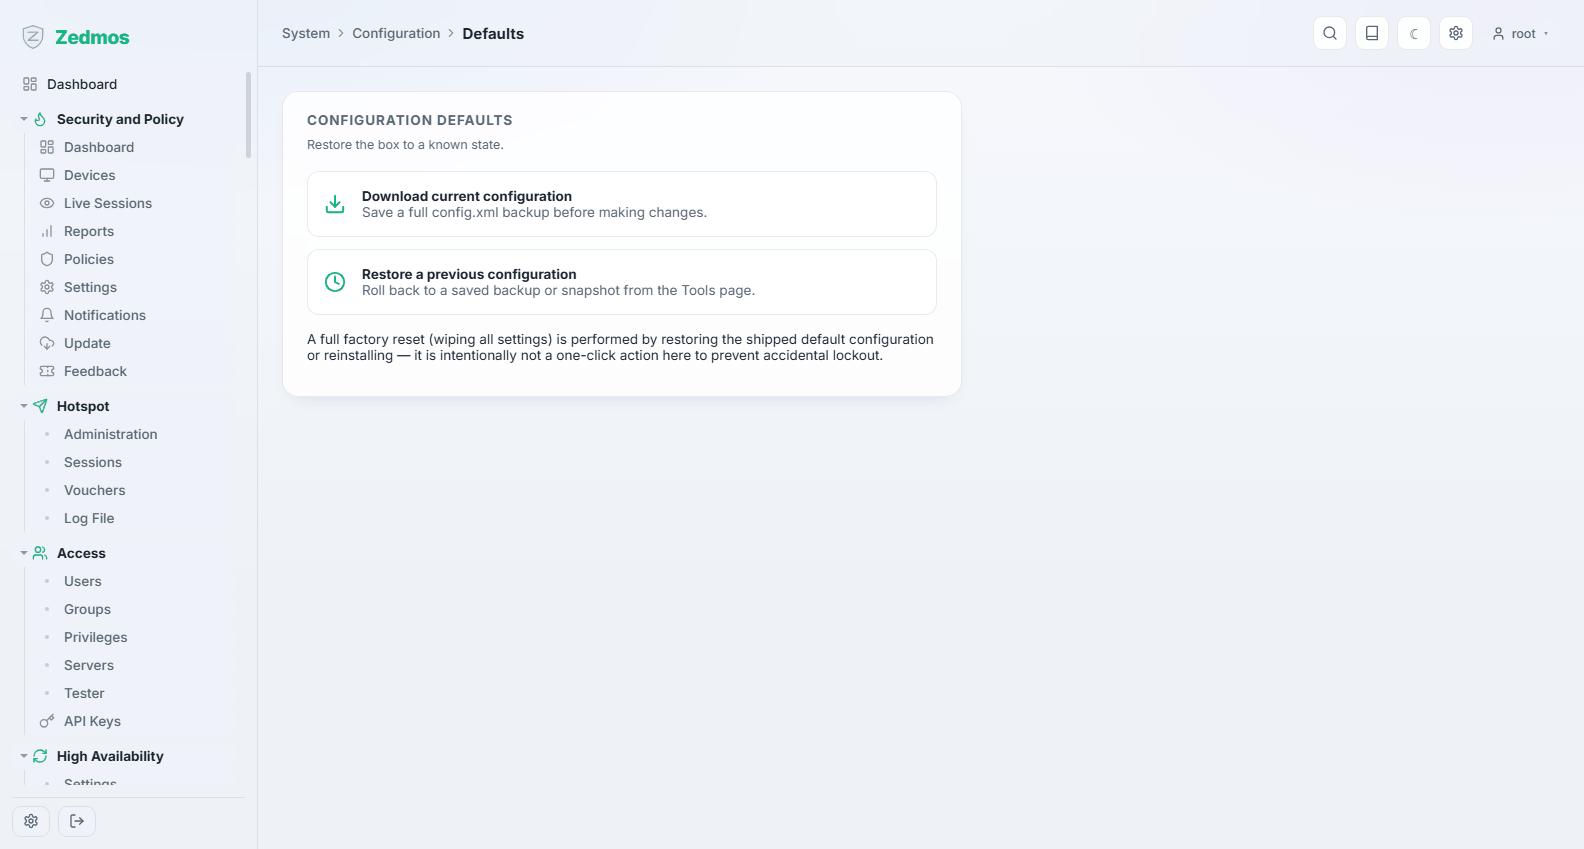
القيم التي تبدأ منها الكائنات الجديدة. تعديلها هو كيف تجعل اصطلاحات الجهاز تطابق اصطلاحاتك.
Snapshots — /snapshots
بيئات الإقلاع: لقطة لنظام التشغيل كله تستطيع الإقلاع إليها مجددًا. مختلفة عن النسخة الاحتياطية للتكوين — هذه تعيد البرامج إلى الوراء، لا الإعدادات.
خذ واحدة قبل تحديث للبرنامج الثابت على جهاز لا تستطيع الوصول إليه بسهولة. إن أساء الإصدار الجديد التصرف، تعيد الإقلاع إلى البيئة السابقة بدلاً من إعادة التثبيت.
Log Files
| الصفحة | تحمل |
|---|---|
General — /log/core/system | سجل النظام: بدء الخدمات وتوقفها، وكل ما ليس له سجل خاص. |
Audit — /log/core/audit | من سجّل الدخول، ومن غيّر ماذا. الصفحة التي تحتفظ بها للمساءلة. |
Backend — /log/core/backend | سجل خادم الإدارة نفسه — أول مكان تنظر إليه عندما تسيء اللوحة نفسها التصرف. |
Boot — /log/core/boot | ما حدث أثناء آخر بدء، بالترتيب. الخدمة التي فشلت في البدء تقول ذلك هنا. |
Web GUI — /log/core/lighttpd | الطلبات إلى اللوحة. |
PPP — /log/core/ppp | جلسات الاتصال الهاتفي وPPPoE — سجل وصلة DSL صاعدة لا تقوم. |
Wireless — /log/core/wireless | الارتباط والمصادقة على الراديو. |
تدعم كل صفحة سجل الترشيح ويمكن تنزيلها كنص.
Diagnostics
Activity — /diag/activity
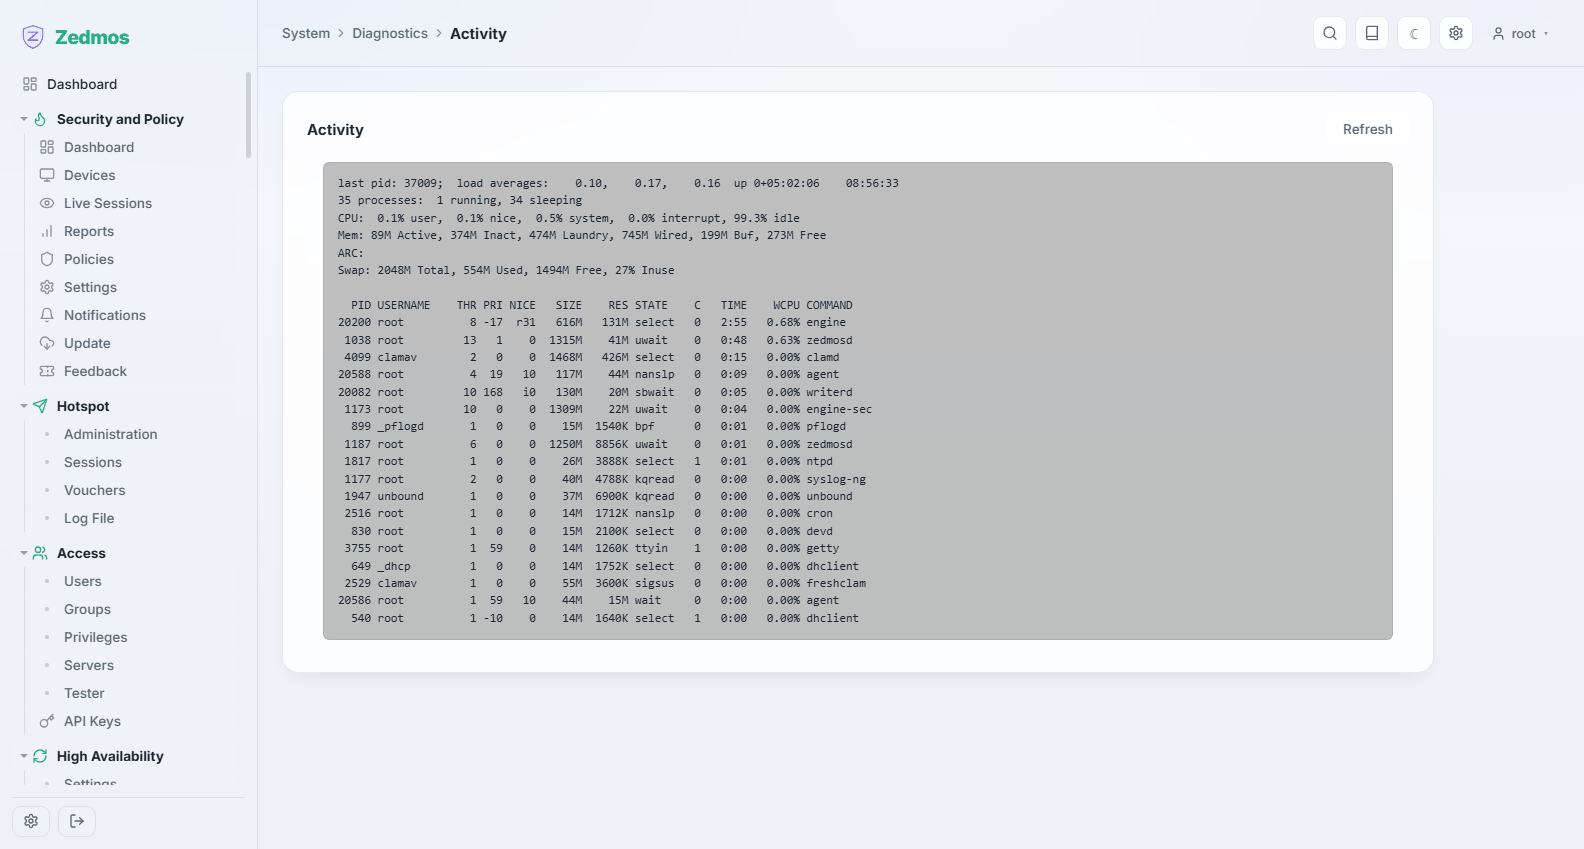
ما يفعله الجهاز الآن: العمليات ومعالجها وذاكرتها. الصفحة التي تجيب عن «لماذا هذا الجهاز مشغول؟».
Services — /services
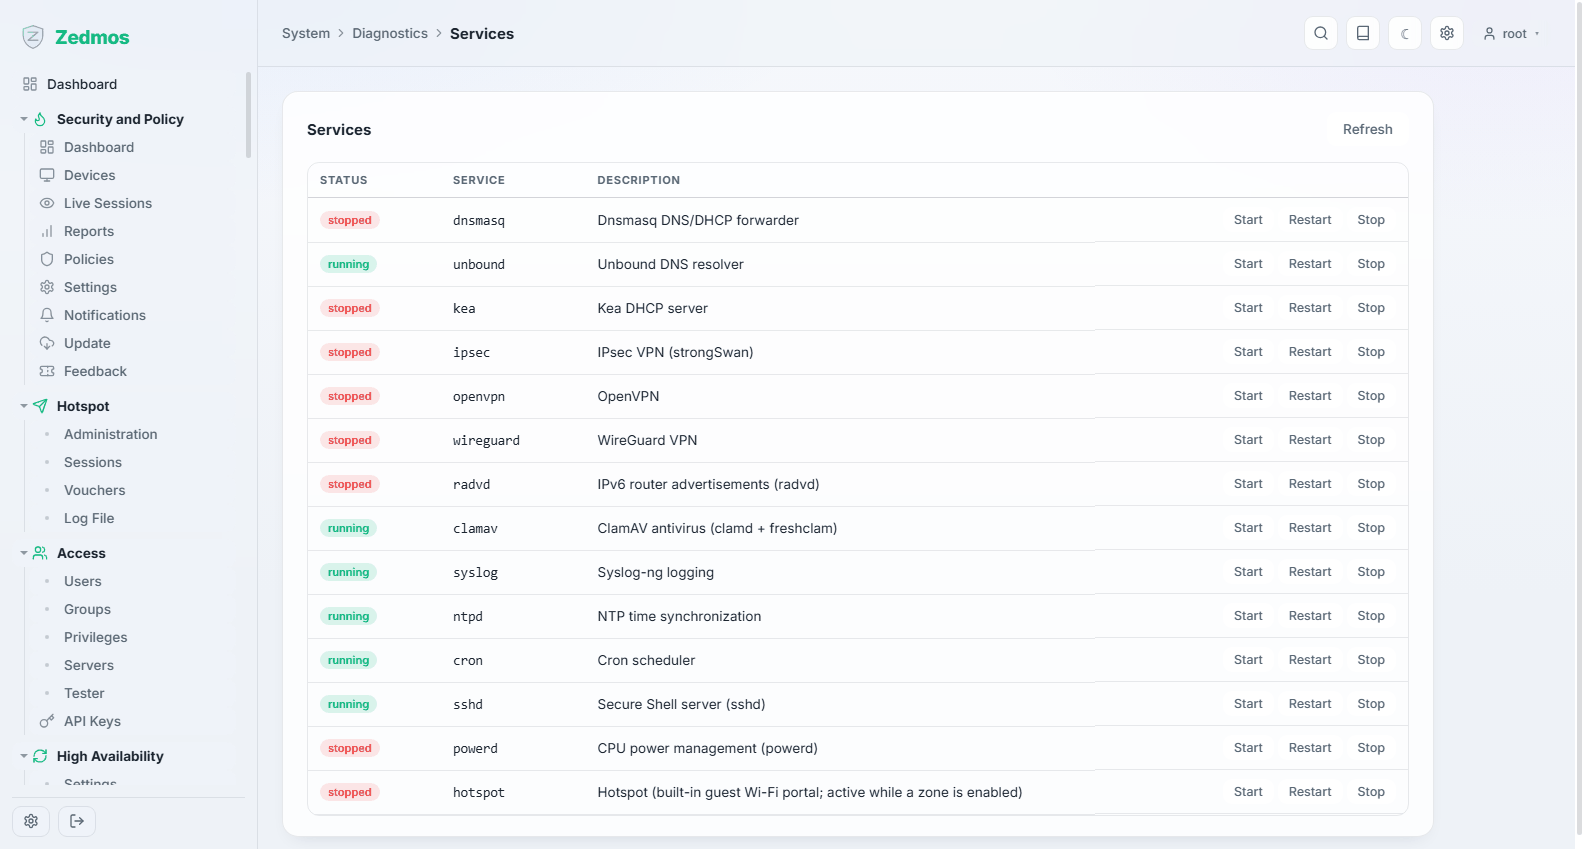
كل خدمة مع حالتها، وبدء وإيقاف وإعادة تشغيل في المكان. إعادة تشغيل خدمة هنا هي الطريقة المدعومة للقيام بذلك — يحتفظ الجهاز بملكية العملية بدلاً من فقدان أثر واحدة بدأتها يدويًا.
Statistics — /fwdiag/statistics
عدّادات جدار الحماية؛ انظر جدار الحماية → التشخيص.
Compliance
Settings — /m/compliance/compliance
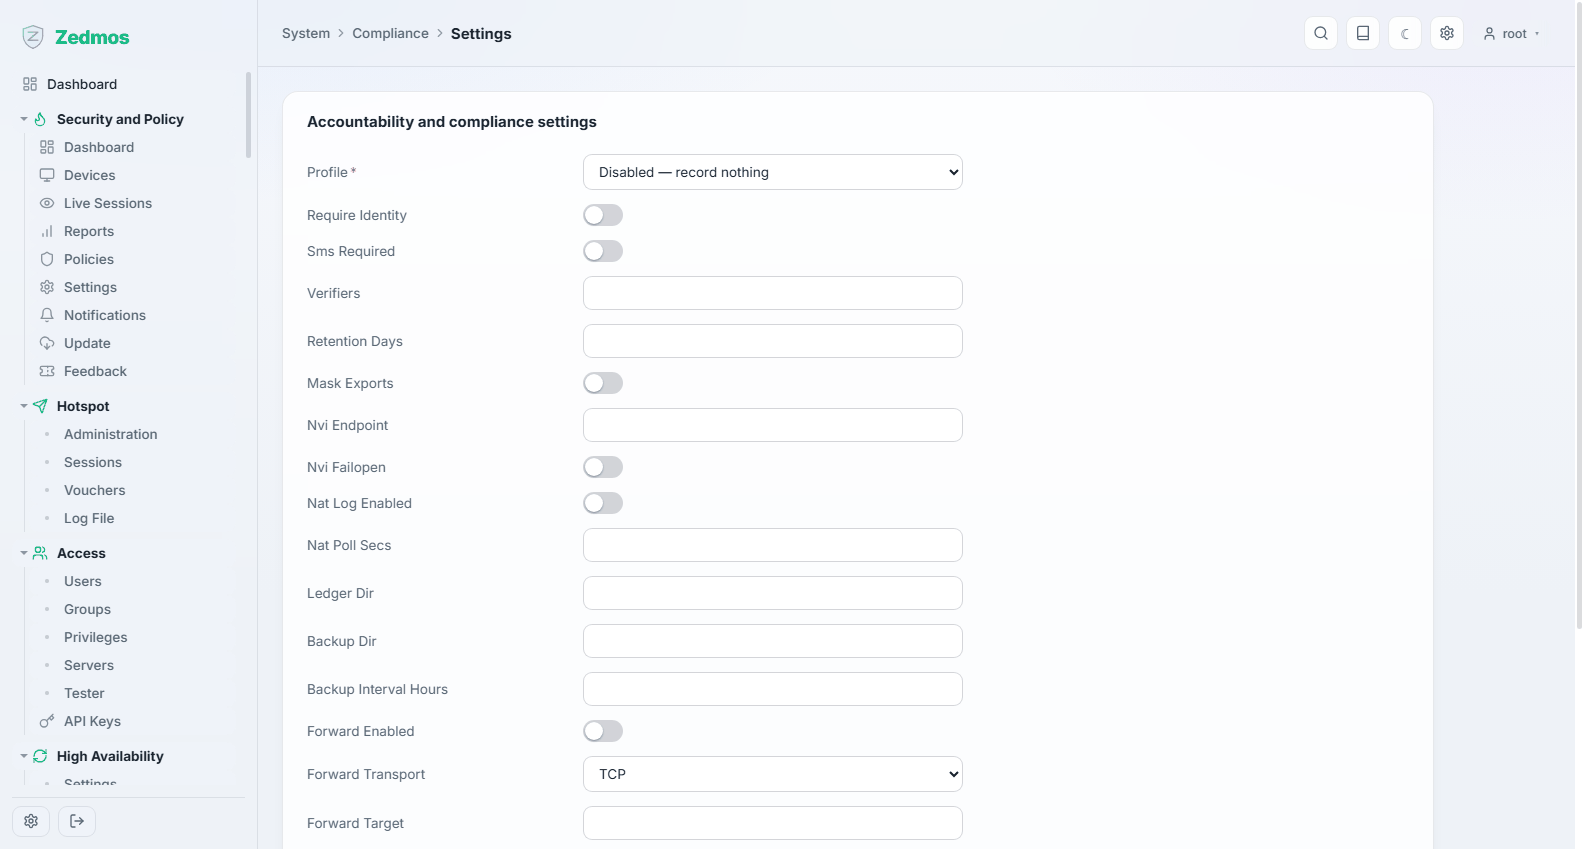
مرفق لحفظ السجلات للولايات القضائية التي تتطلب من المشغّل الاحتفاظ بسجلات شبكة معيّنة. هو معطَّل افتراضيًا — يبدأ حقل Profile عند Disabled — record nothing — ولا يسجّل شيئًا حتى تختار ملفًا.
ما يمكن أن يُطلب منه الاحتفاظ به، بعد التفعيل:
| Identity | هل يجب على مستخدم البوابة تعريف نفسه، وهل تُؤكَّد تلك الهوية عبر SMS أو محقق خارجي. |
| NAT records | سجل لترجمات العناوين والمنافذ، كي يمكن تتبع عنوان خارجي ووقت إلى جهاز داخلي. |
| Retention | كم يومًا تُحفظ السجلات. |
| Ledger and backup | أين تُكتب السجلات، وكم مرة تُنسخ إلى مكان آخر. السجلات مسلسلة بالتجزئة كي يكون أي تعديل لاحق قابلاً للكشف. |
| Forwarding | إرسال السجلات إلى مجمّع خارجي، عبر نقل تختاره. |
| Mask exports | هل تُموَّه الحقول التعريفية في السجلات المصدَّرة. |
لا تجعل هذه الميزة أي شيء ممتثلاً. تسجّل ما قد يُطلب من مشغّل تسجيله؛ أما هل يلبي تكوينك قانونًا بعينه فسؤال لمستشارك القانوني، لا لهذا الدليل ولا للمنتج. قرر مع المستشار ما يجب حفظه، ولكم من الوقت، ومن يجوز له قراءته — ثم كوّن ذلك هنا.
Records — /log/core/compliance
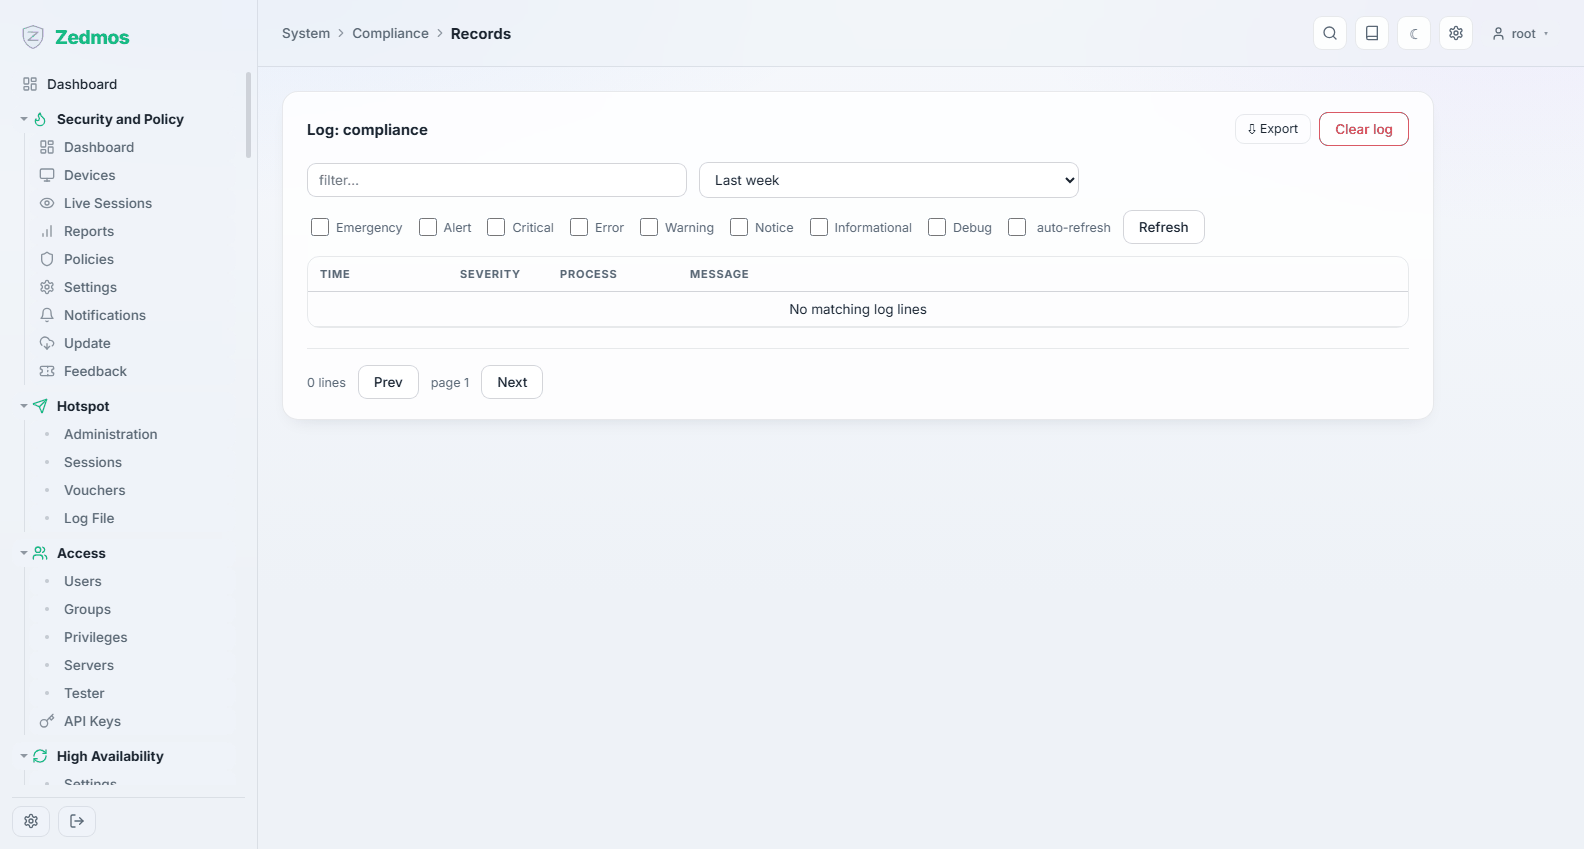
السجلات نفسها، قابلة للبحث، مع حالة تحققها.
License — /license
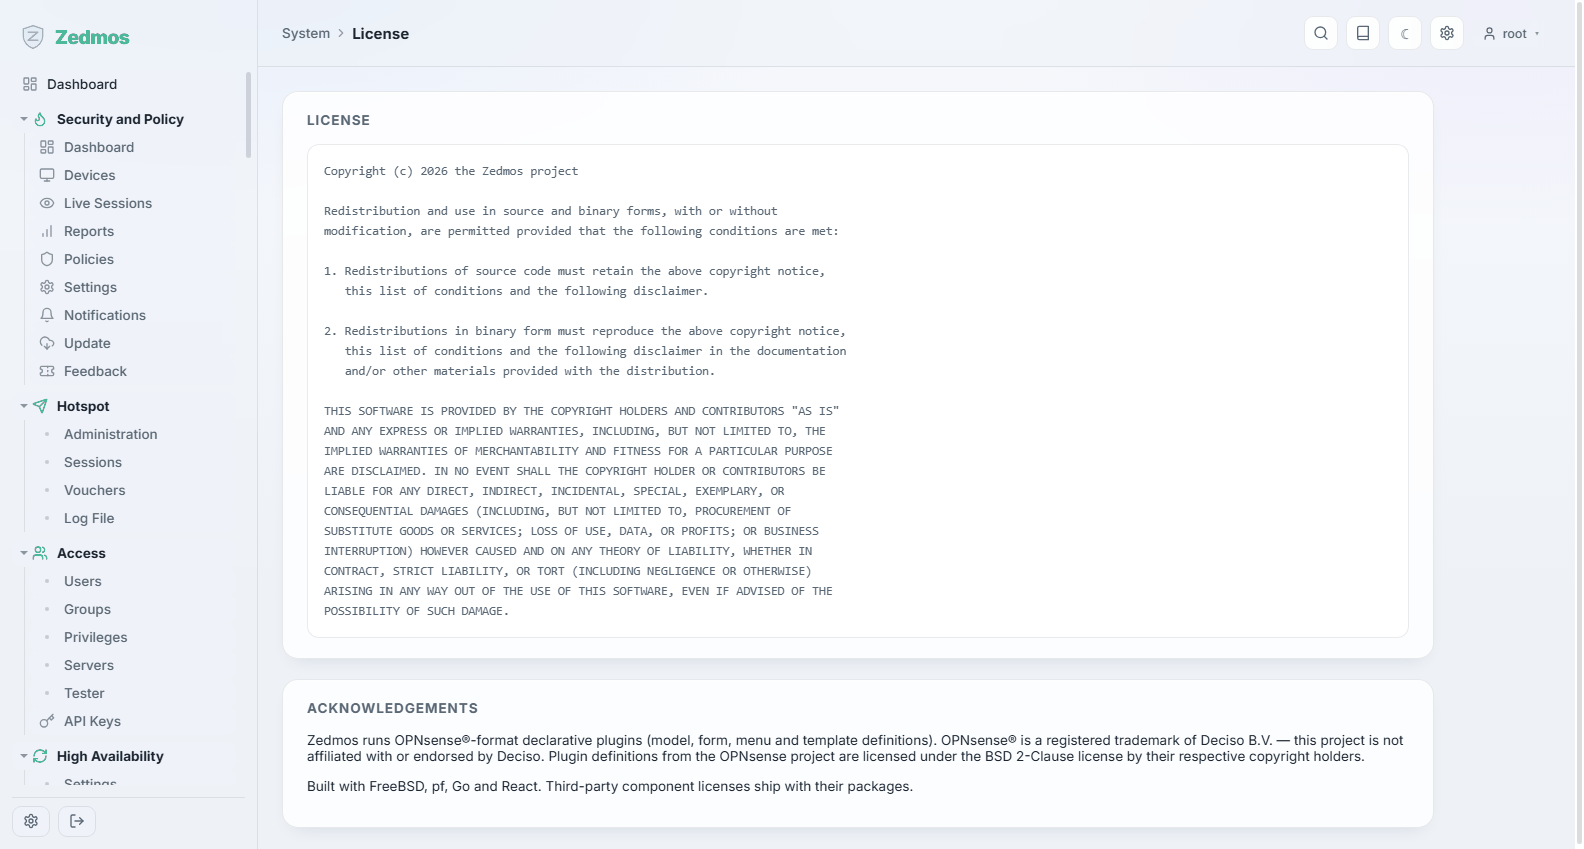
الترخيص الذي يعمل هذا الجهاز بموجبه وما يخوّله.
Password — /password
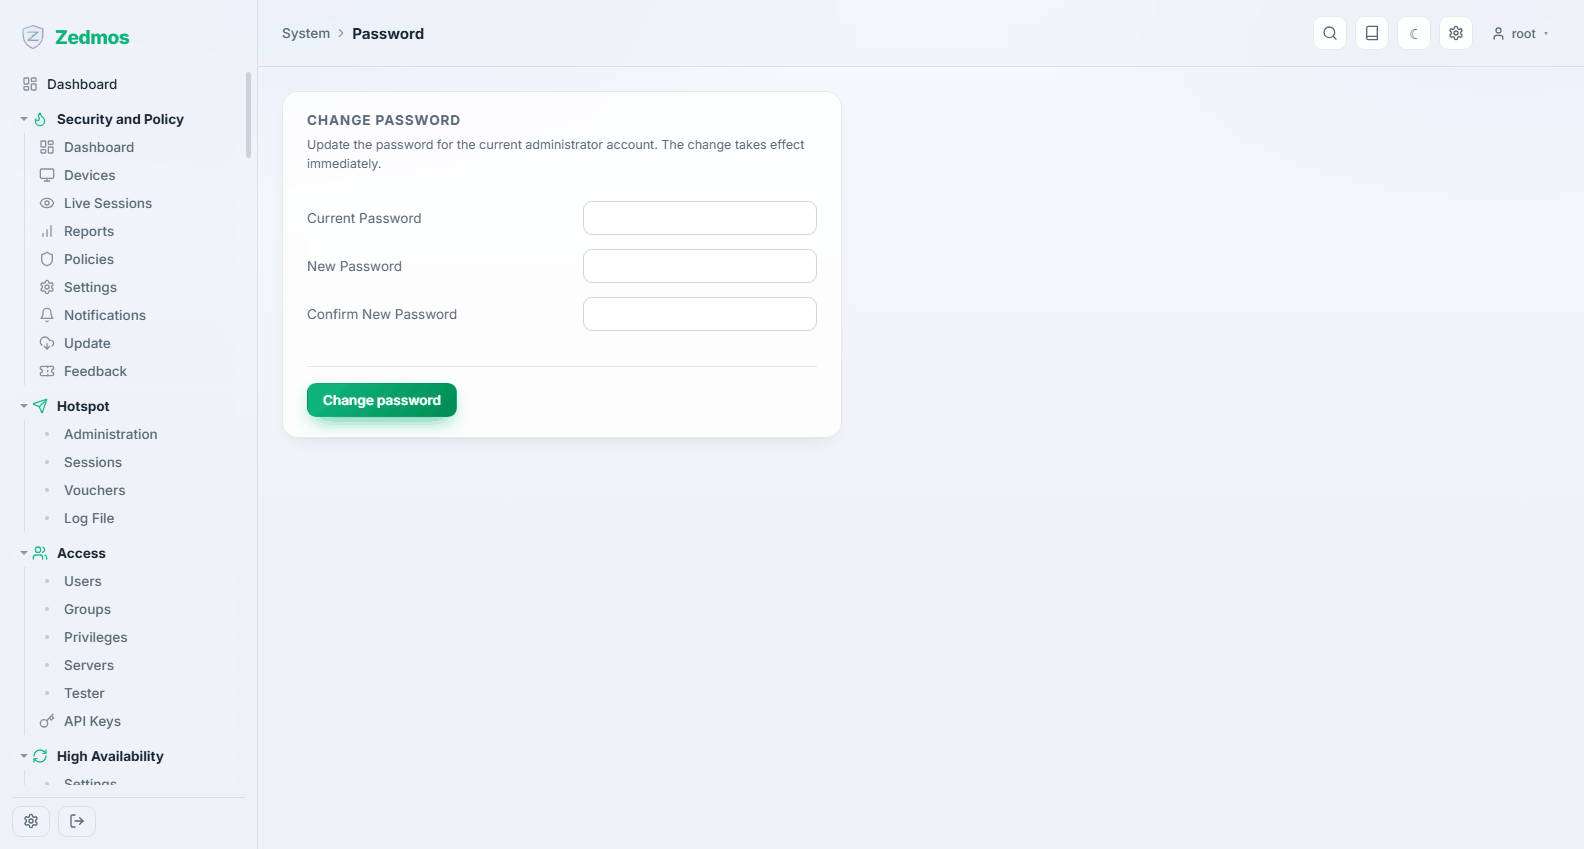
يغيّر كلمة مرور الحساب الذي سجّلت الدخول به. يمكن الوصول إليه أيضًا من قائمة الحساب في شريط الأدوات.