5.9 سیستم
→ دسترسی · بعدی: دسترسپذیری بالا ←
خود دستگاه: هویتش، چگونه به آن میرسید، گواهیهایش، نرمافزارش، پشتیبانهایش و لاگهایش.
Settings
General — /system-general
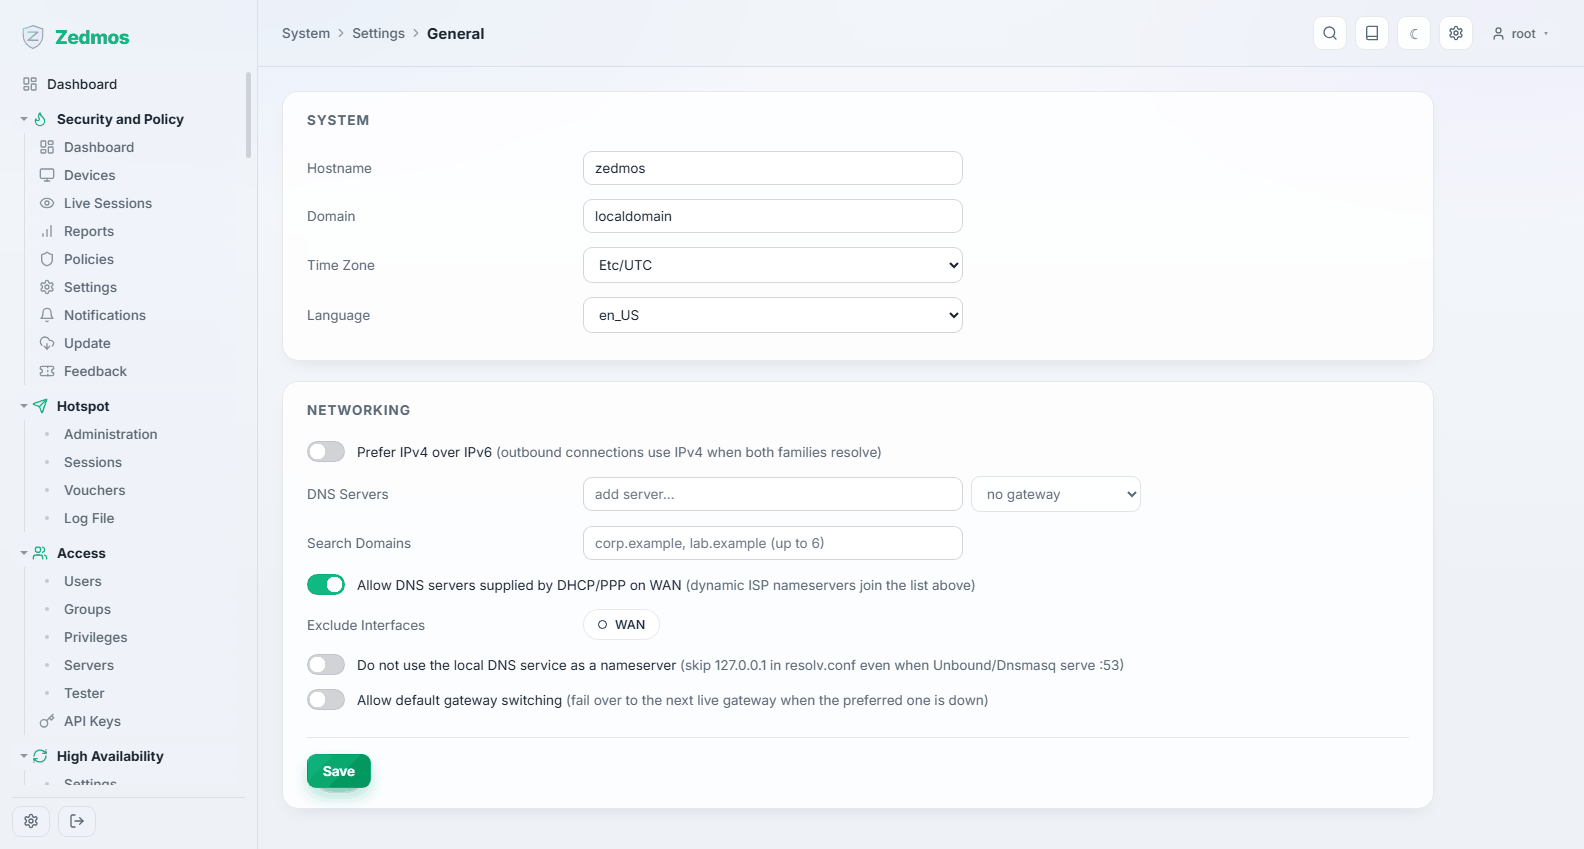
نام میزبان و دامنه، سرورهای DNS که خود دستگاه استفاده میکند، منطقه زمانی، و زبان پنل. نام میزبان همان است که در لاگها، گواهیها و بنر کنسول ظاهر میشود — به جعبه نامی بدهید که سه ماه بعد هم معنایی داشته باشد.
Administration — /system-admin
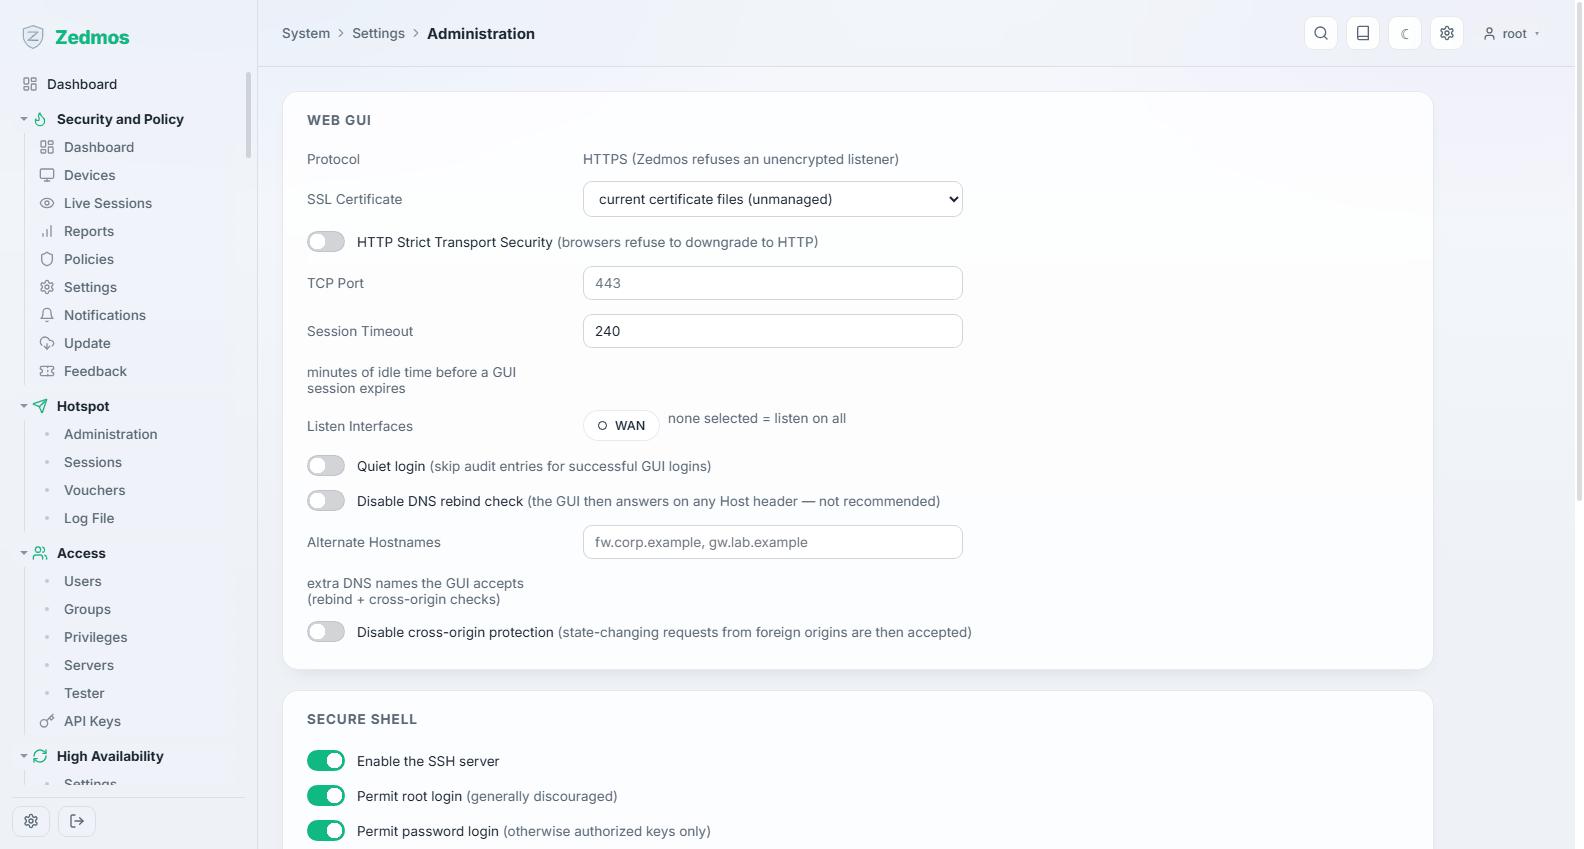
مدیران چگونه به دستگاه میرسند.
Web GUI: پورتی که رویش شنود میکند، گواهیای که ارائه میدهد (وقتی گواهی درستی داشتید یکی از Trust انتخاب کنید)، اینکه HTTP ساده به HTTPS هدایت شود، و پنل روی کدام رابطها پاسخ دهد.
SSH: اینکه سرویس SSH اجرا شود، پورتش، اینکه root بتواند وارد شود، و اینکه اصلاً رمز پذیرفته شود.
دستگاه جدید به SSH با ورود root و احراز هویت با رمز فعال پاسخ میدهد. اگر از SSH استفاده نمیکنید، اینجا خاموشش کنید. اگر میکنید، ترکیب ارزشمند این است: SSH روشن، احراز هویت با رمز خاموش، و کلید عمومی روی حساب هر مدیر — آن وقت رمز دزدیدهشده برای رسیدن به جعبه کافی نیست.
تغییر پورت پنل یا رابطهایش بلافاصله اثر میکند و نشست شما را قطع خواهد کرد. پیش از زدن Save نشانی جدید را بدانید.
Cron — /m/cron/cron
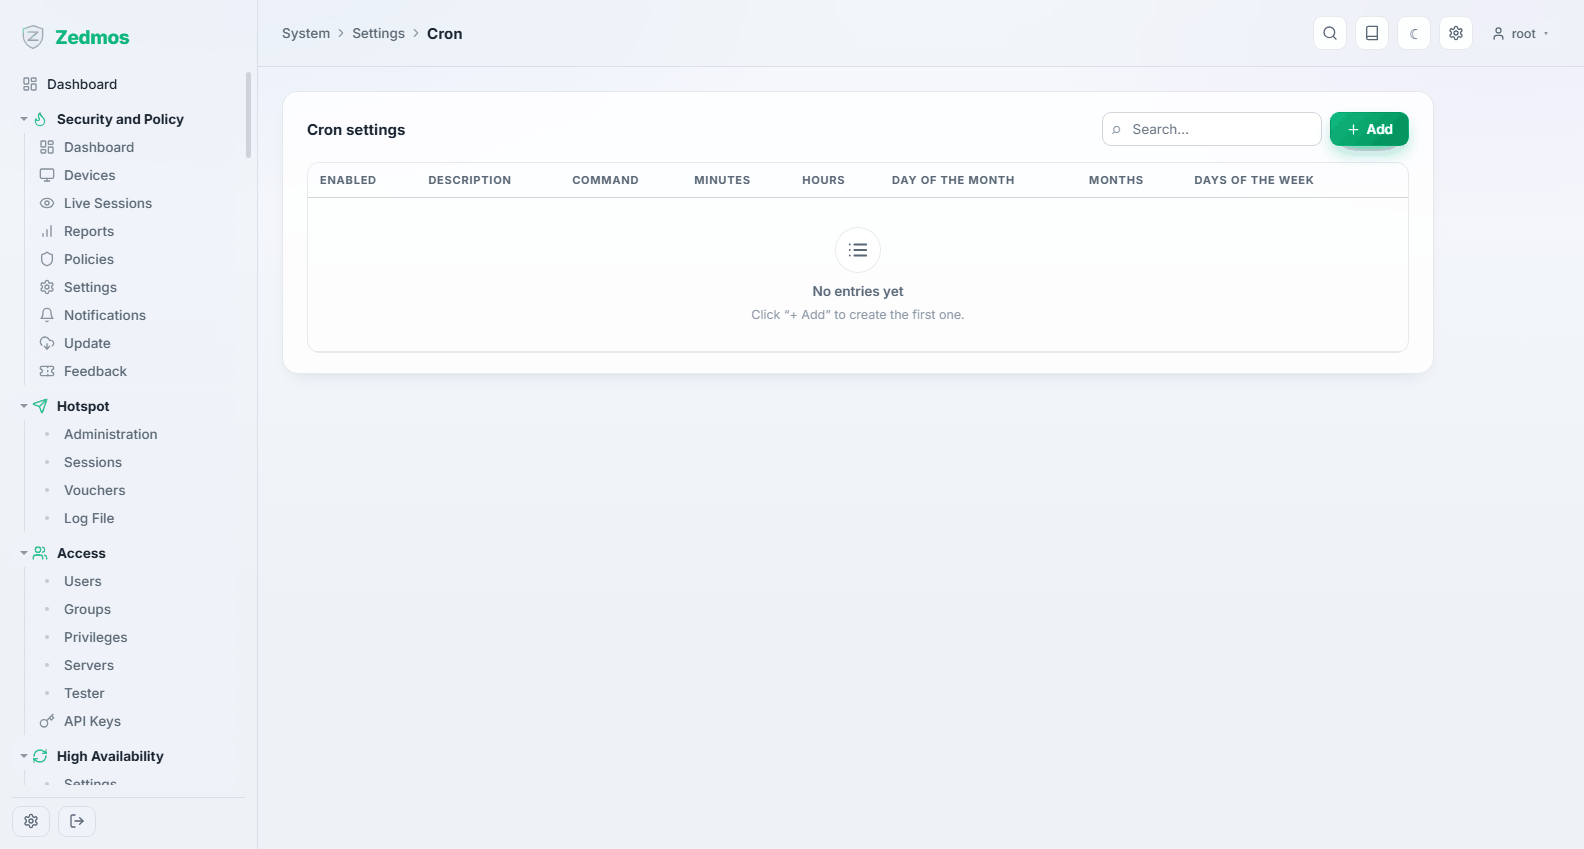
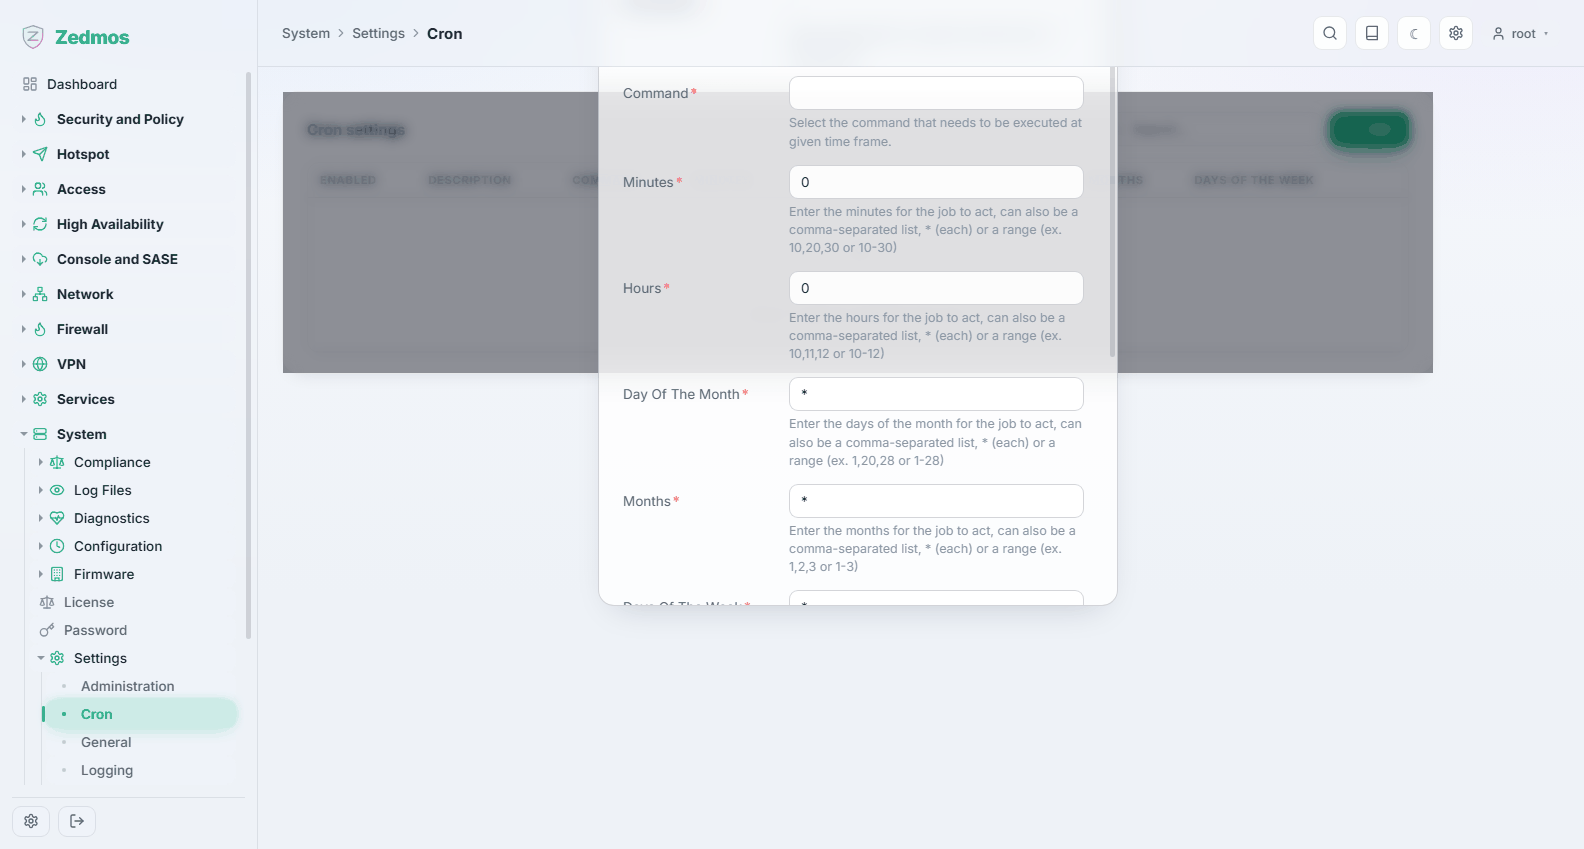
کارهای زمانبندیشدهای که دستگاه برای خودش اجرا میکند — پشتیبانگیری، بهروزرسانی فهرستها، نگهداری. مال خودتان را با یک زمانبندی و اقدامی که اجرا شود بیفزایید.
Logging — /m/syslog/syslog
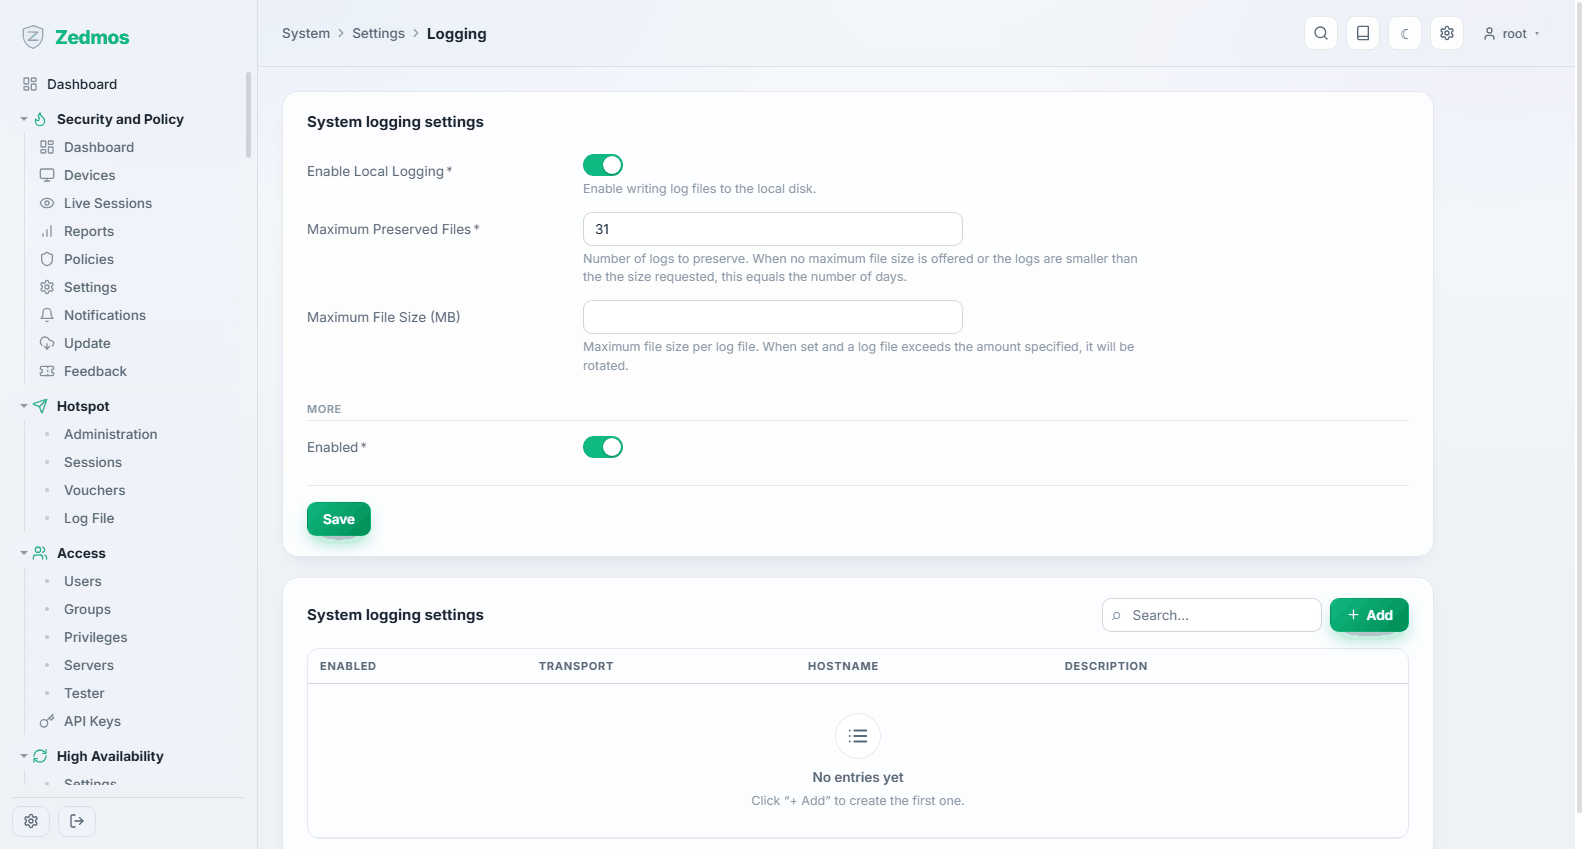
چقدر لاگ میشود، چه مدت نگه داشته میشود، و به کجای دیگر میرود: مقصدهای syslog راه دور، با انتقال و facilityهایی که ارسال شوند.
لاگها را از جعبه بیرون بفرستید. دستگاهی که در معرض خطر قرار گرفته یا میمیرد لاگهای محلیاش را با خود میبرد؛ جمعکننده راه دور نسخهای است که جان به در میبرد — و روی دیسک کوچک، لاگگیری راه دور همان چیزی است که اجازه میدهد نگهداری محلی را کوتاه نگه دارید.
Miscellaneous — /system-misc
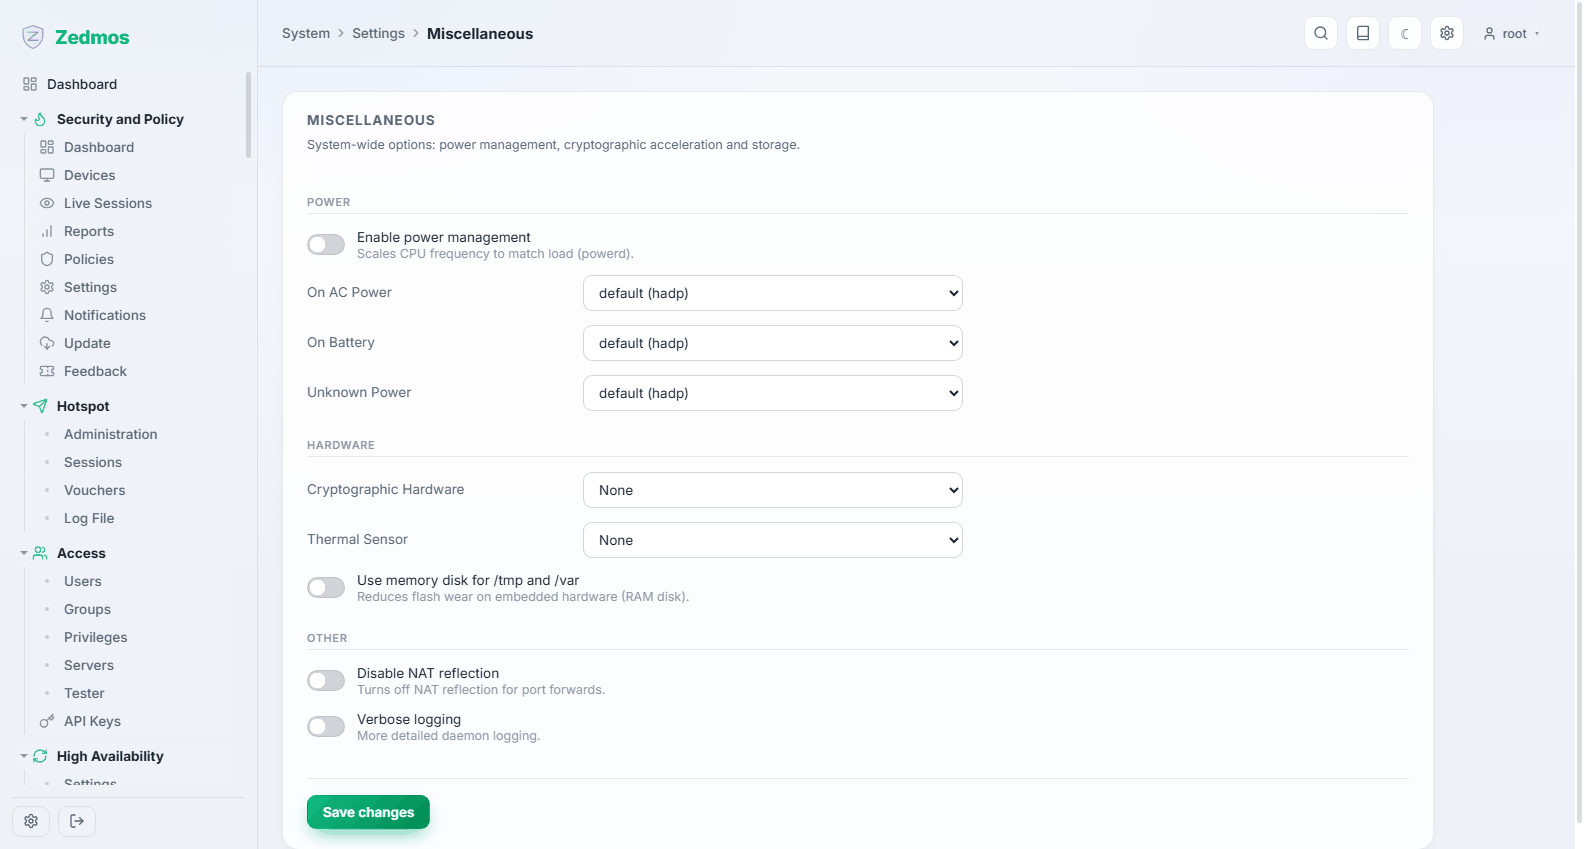
شتاب سختافزاری رمزنگاری، حسگرهای دما، مدیریت توان و تنظیمات دیگری که جای دیگری نمیگنجند.
Tunables — /m/core/sysctl
پارامترهای کرنل، با نام و مقدار. دستگاه آنهایی را که نیاز دارد تنظیم میکند؛ فقط با دلیلی که بعداً بتوانید از آن دفاع کنید اینجا یکی بیفزایید، و یادداشتش کنید — پارامتر توضیحدادهنشده از کسی که اضافهاش کرد بیشتر عمر میکند.
Trust
مخزن گواهی دستگاه. هر چیزی که به گواهی نیاز دارد — خود پنل، OpenVPN، IPsec، پورتال اسیر، بازرسی TLS — آن را از اینجا میگیرد.
Authorities — /m/trust/ca
مراجع گواهی: آنهایی که روی دستگاه میسازید، و آنهایی که وارد میکنید چون چیز دیگری صادرشان کرده است.
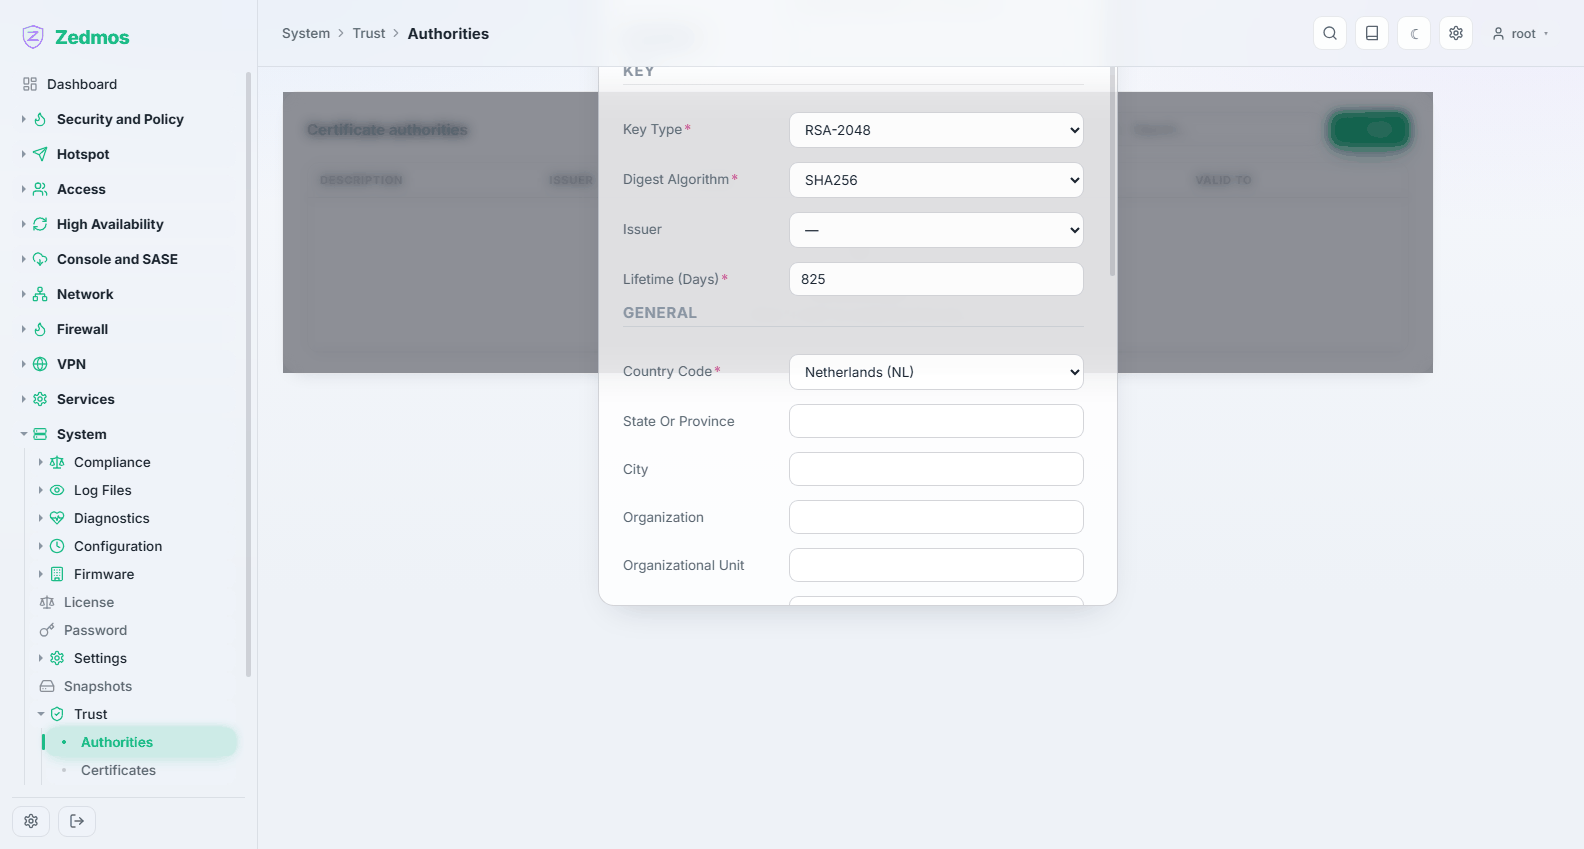
CAای که اینجا ساخته شود میتواند گواهیهایی برای کاربران VPN، سرویسهای داخلی و بازرسی TLS امضا کند. به آن عمر طولانی و نامی بدهید که بگوید برای چیست؛ آن را بین کلاینتها توزیع خواهید کرد.
Certificates — /m/trust/cert
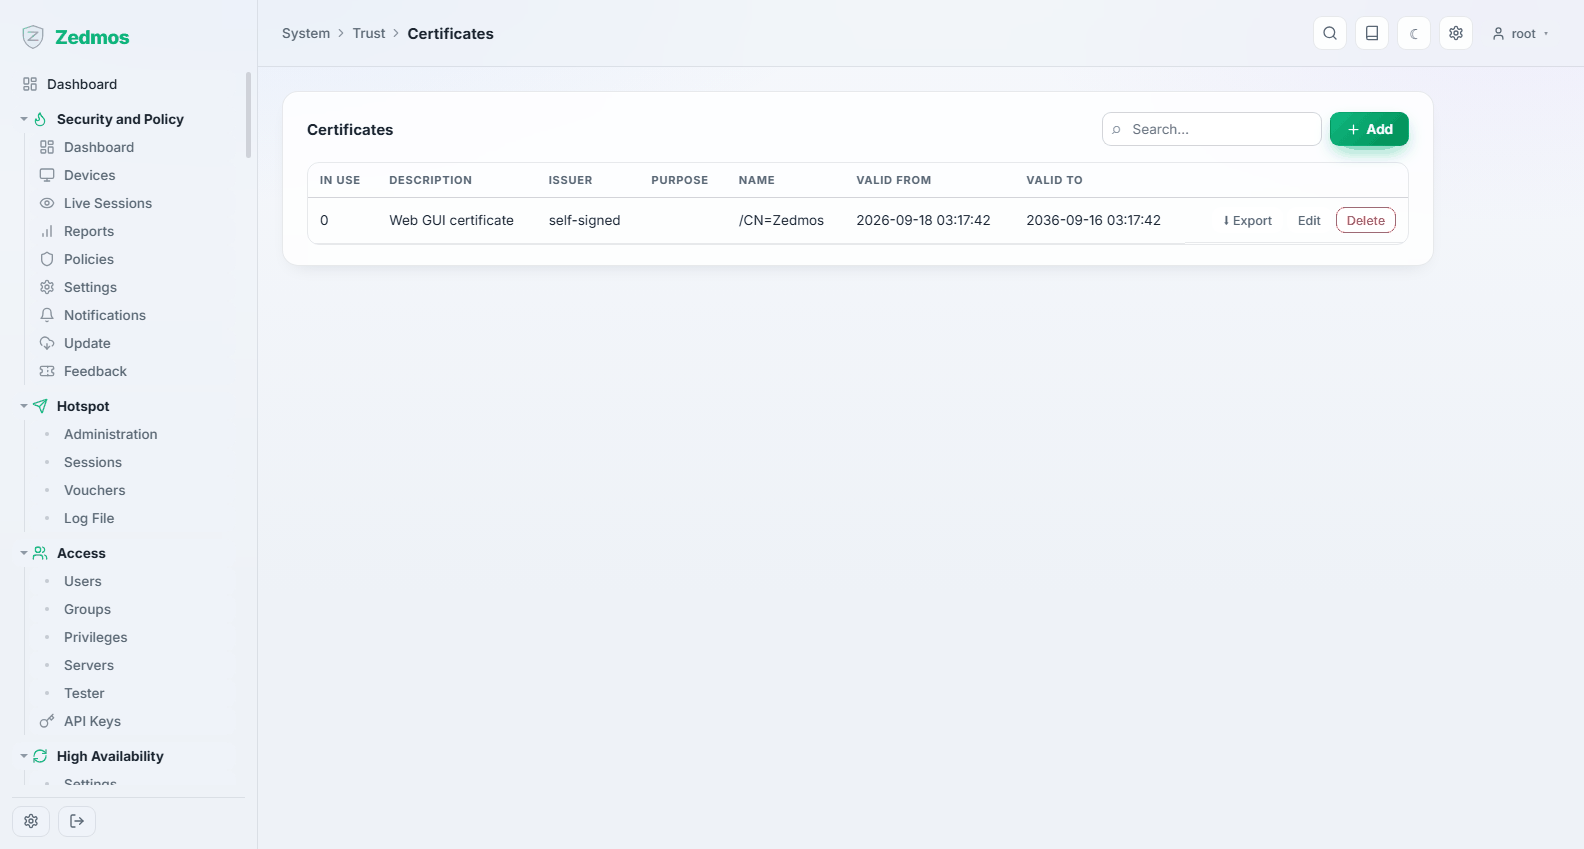
خود گواهیها — گواهیهای سرور، گواهیهای کلاینت، درخواستهای امضای گواهی — با صادرکنندهشان، موضوعشان و اینکه چقدر باقی مانده است.
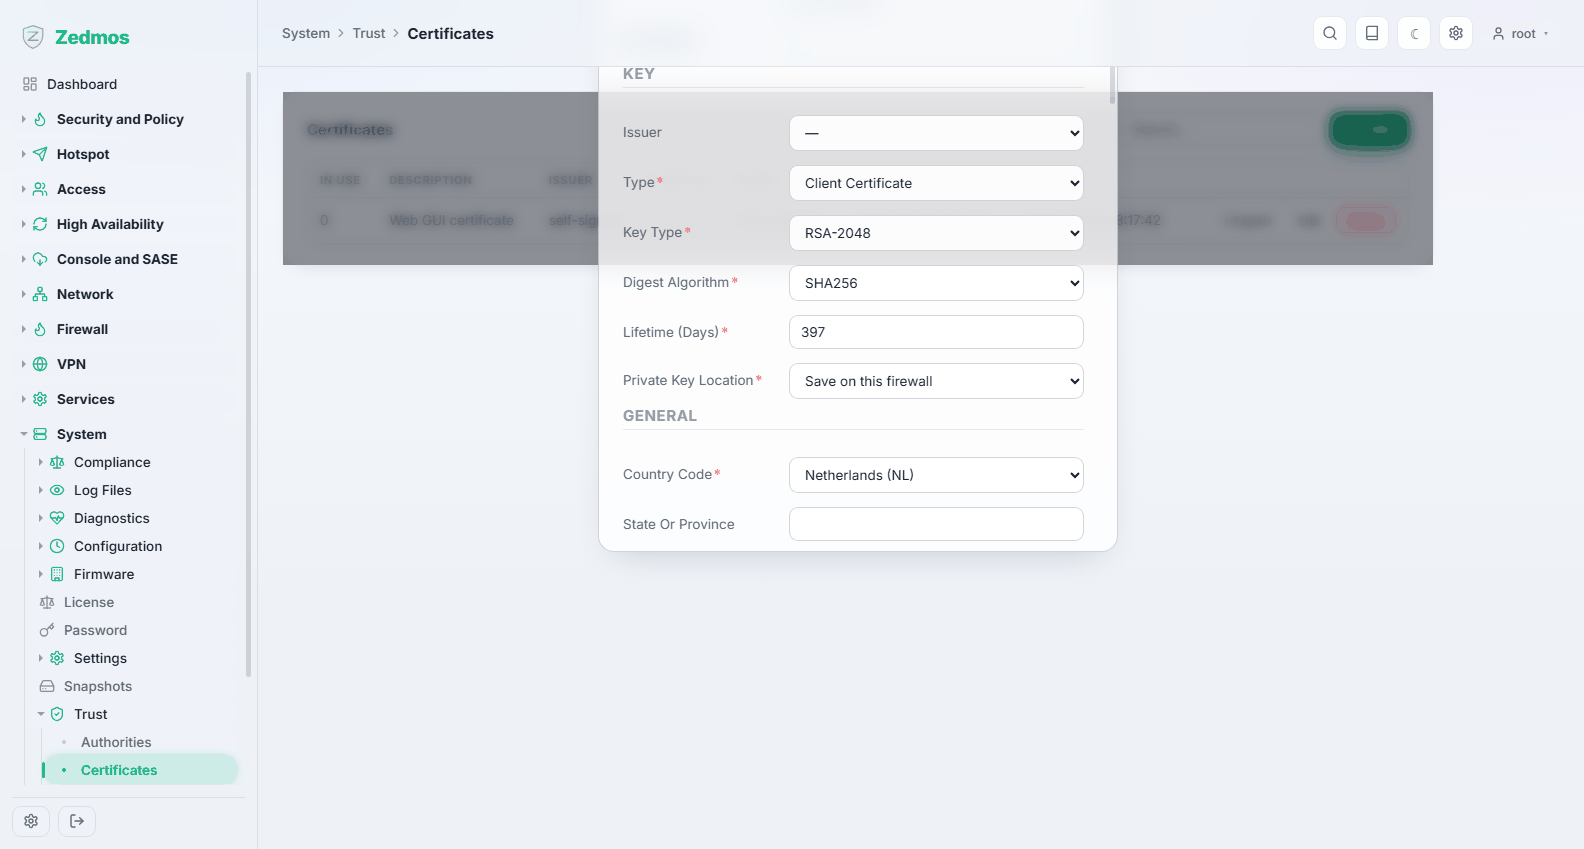
هر ردیف را میتوان صادر کرد: گواهی بهتنهایی، با کلید خصوصیاش، به صورت درخواست امضا، یا به صورت بسته PKCS#12 برای کلاینتی که یک فایل میخواهد. Details گواهی را کامل نشان میدهد، که راه بررسی یک نام جایگزین موضوع بدون ترک صفحه است.
گواهی خود پنل وب هم اینجا ظاهر میشود، تا ویجت Certificates روی داشبورد بتواند پیش از انقضا هشدار بدهد.
Revocation — /crl
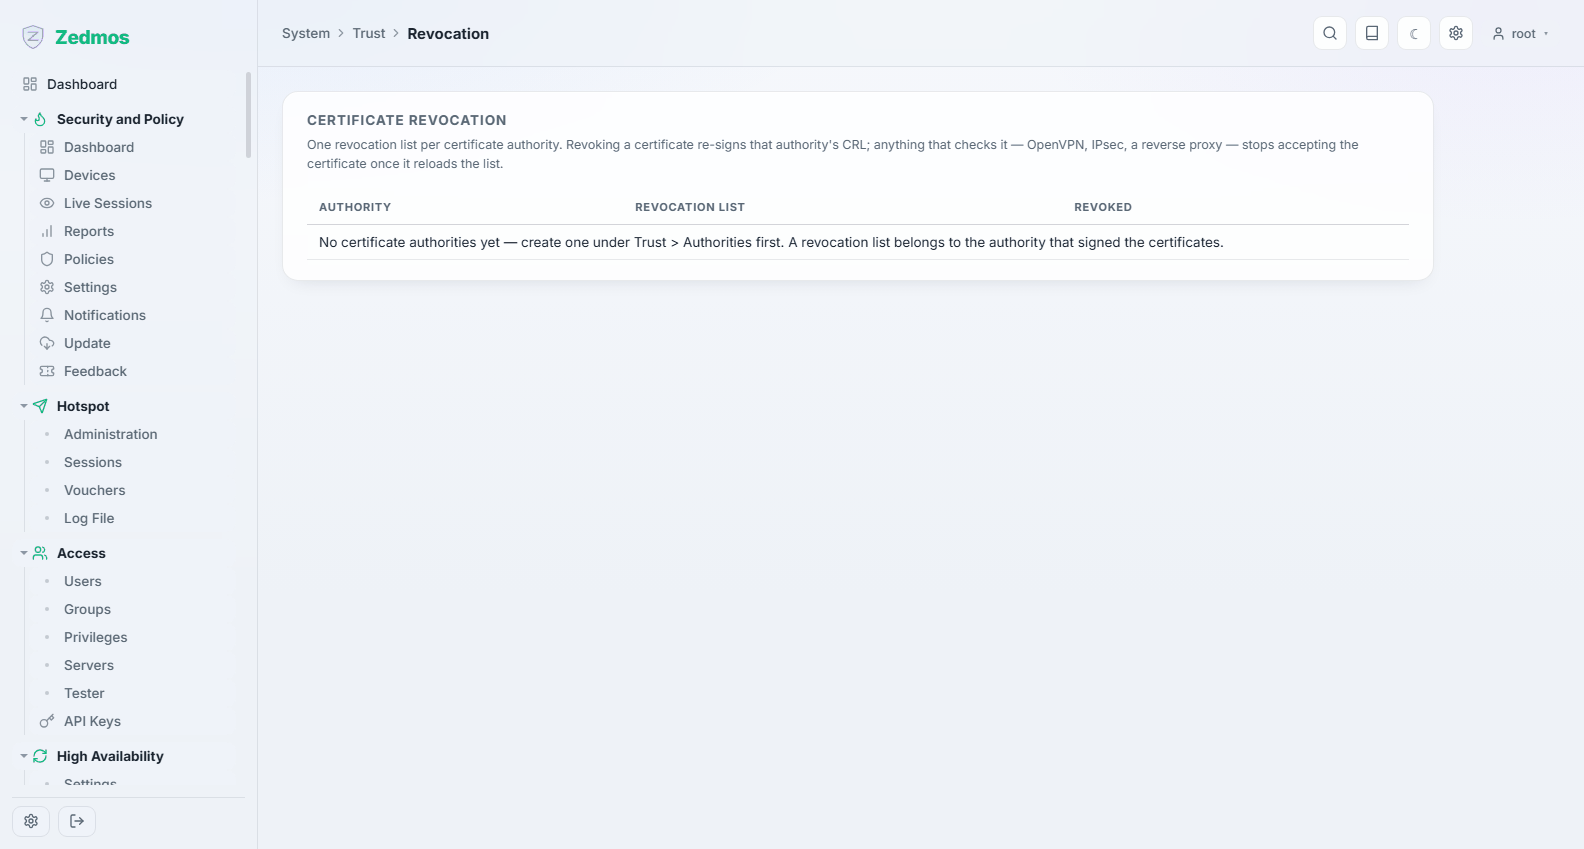
فهرستهای ابطال گواهی، یکی به ازای هر مرجع. ابطال گواهی اینجا — با یک دلیل — برای هر چیزی که فهرست را بررسی میکند اثر میکند، که راه بازنشسته کردن دسترسی VPN یک لپتاپ گمشده بدون تغییر چیز دیگری است.
Settings — /m/trust/general
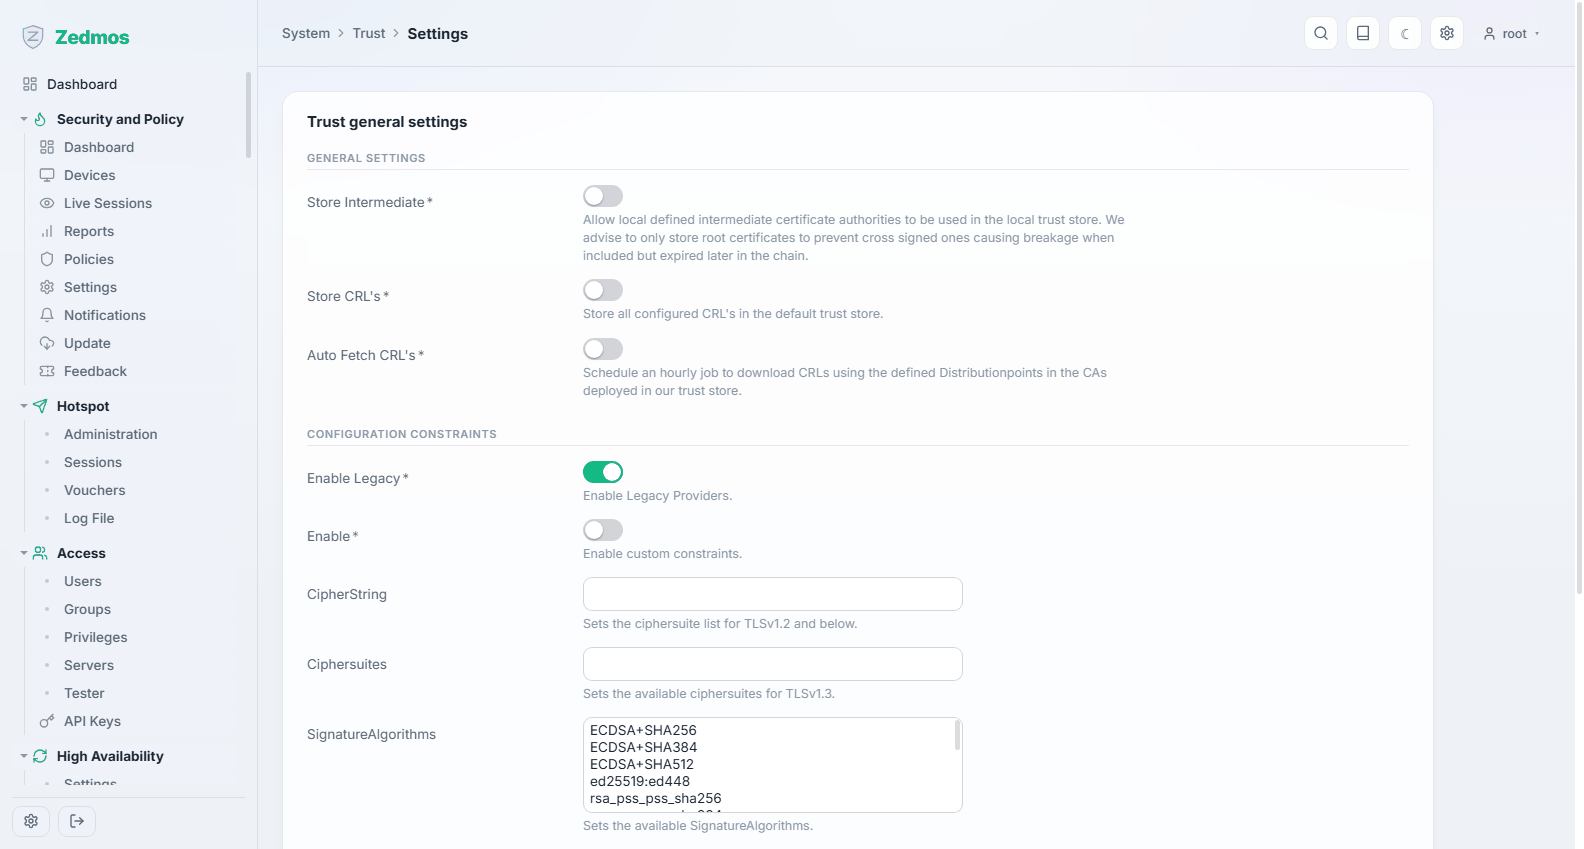
رفتار سراسری مخزن: خود دستگاه هنگام برقراری اتصالهای خروجی به کدام مراجع اعتماد میکند، و آیا مخزن اعتماد سیستم از آنها بازسازی میشود.
Firmware — /plugins
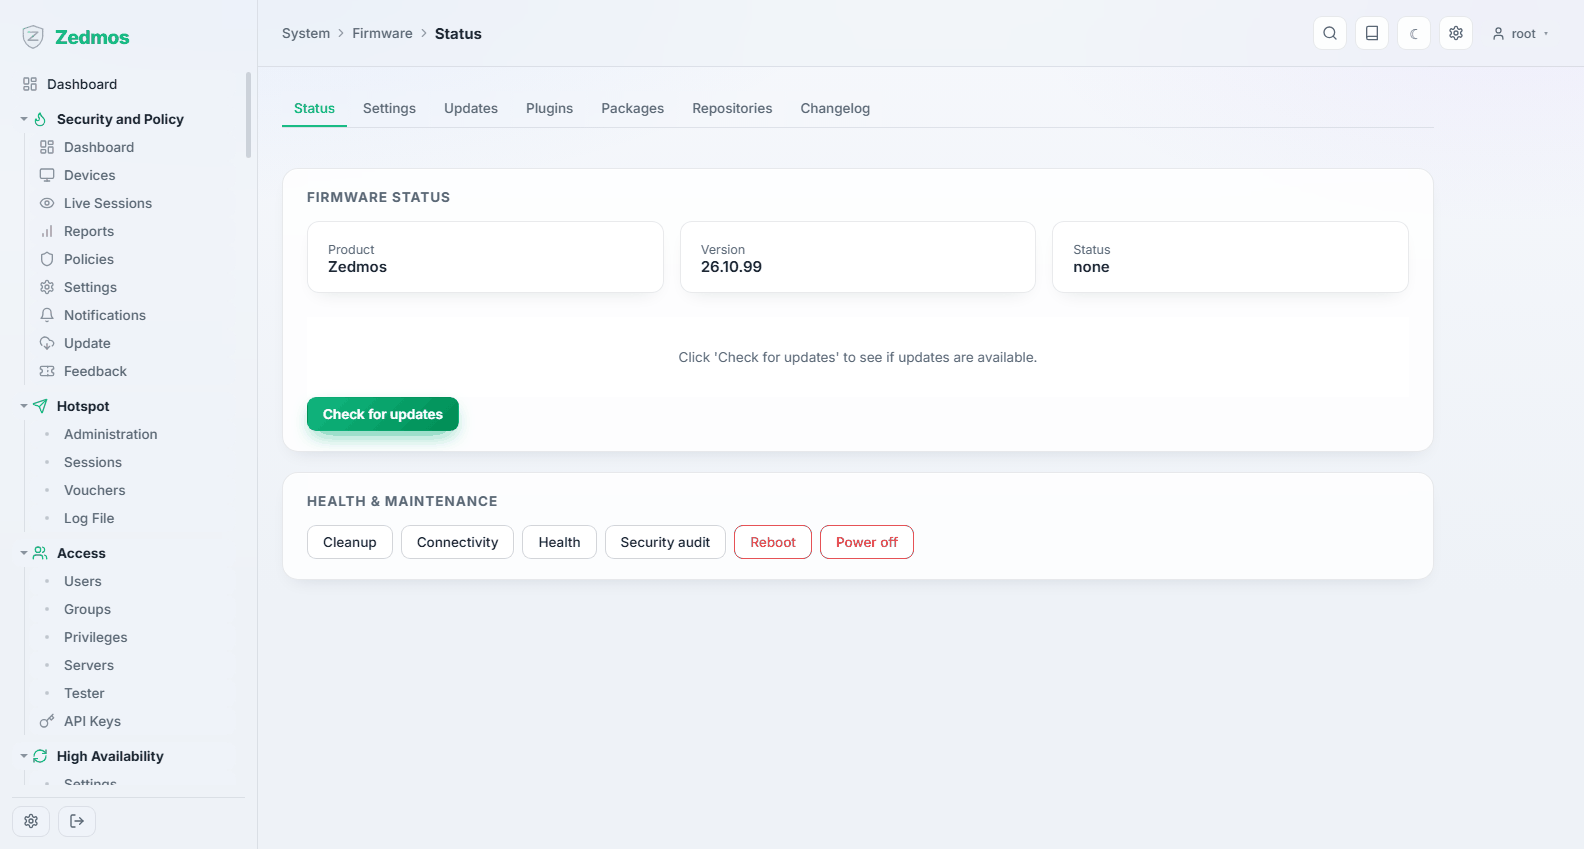
Status — #status
کدام نسخه نصب است و آیا بهروزرسانیای منتظر است. Check for updates از مخزن میپرسد؛ اگر بهروزرسانیای وجود داشته باشد، از اینجا اعمال میشود و دستگاه پس از پایان سطح کنترل خودش را راهاندازی مجدد میکند.
پیش از اولین بهروزرسانی روی جعبه تولیدی نگهداری → بهروزرسانی را بخوانید: یک پشتیبان پیکربندی بگیرید، و روی جفت دسترسپذیری بالا اول گره پشتیبان را بهروز کنید.
Updates — #updates
یک بهروزرسانی چه چیزی را تغییر میدهد، پیش از اجرایش.
Changelog — #changelog
در هر نسخه منتشرشده چه تغییر کرد.
Plugins — #plugins
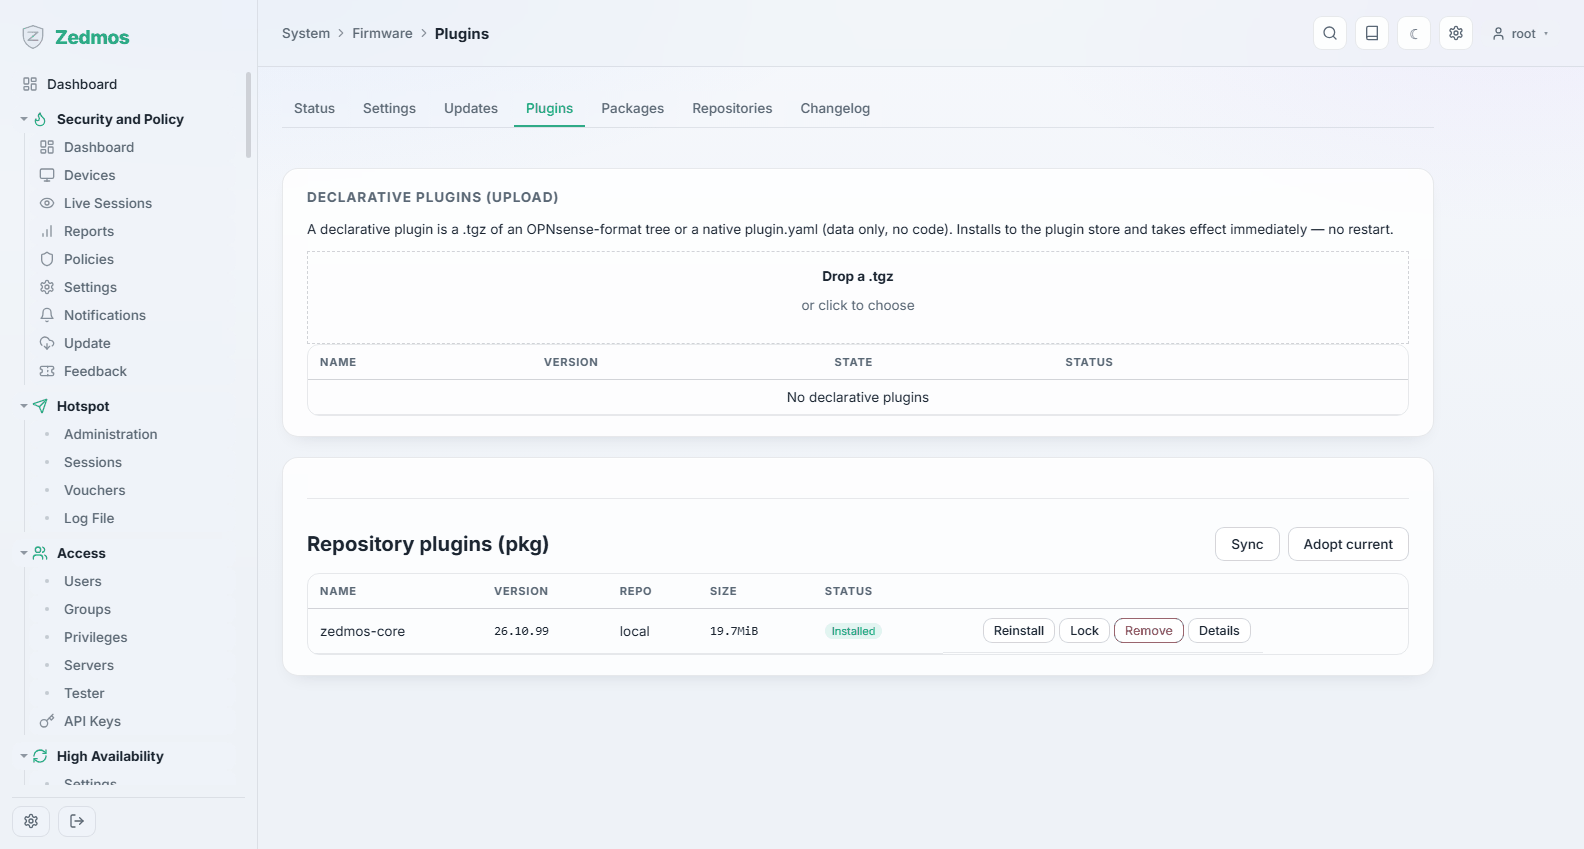
افزونههای اعلانی نصبشده روی دستگاه، و جایی برای آپلود یکی.
Packages — #packages
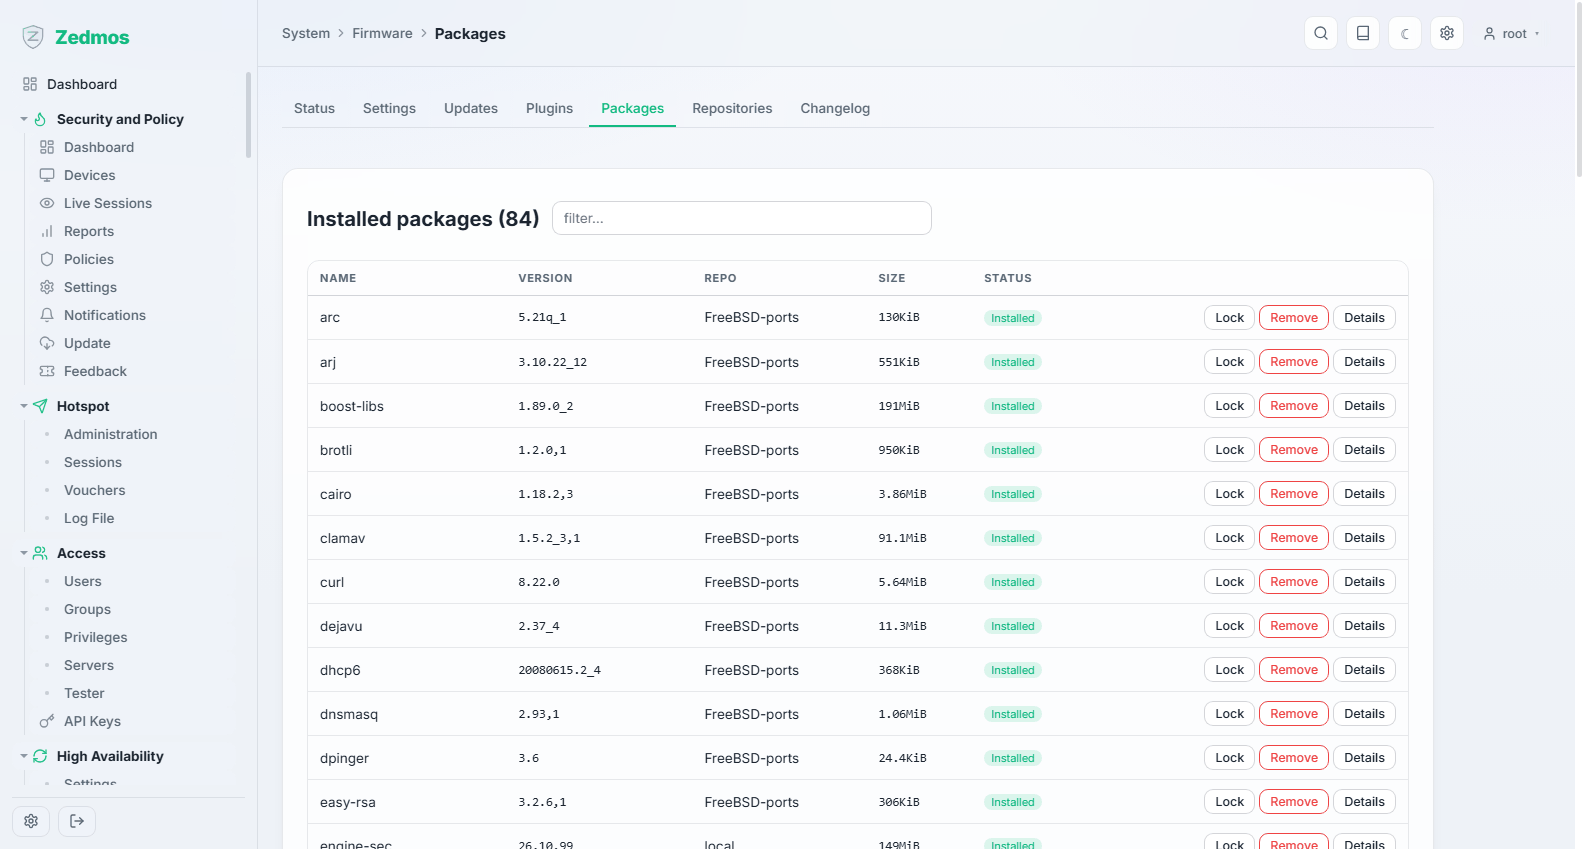
هر بسته نرمافزاری روی جعبه با نسخهاش — آنچه وقتی پشتیبانی میپرسد چه اجرا میکنید میخوانید.
Repositories — #repositories
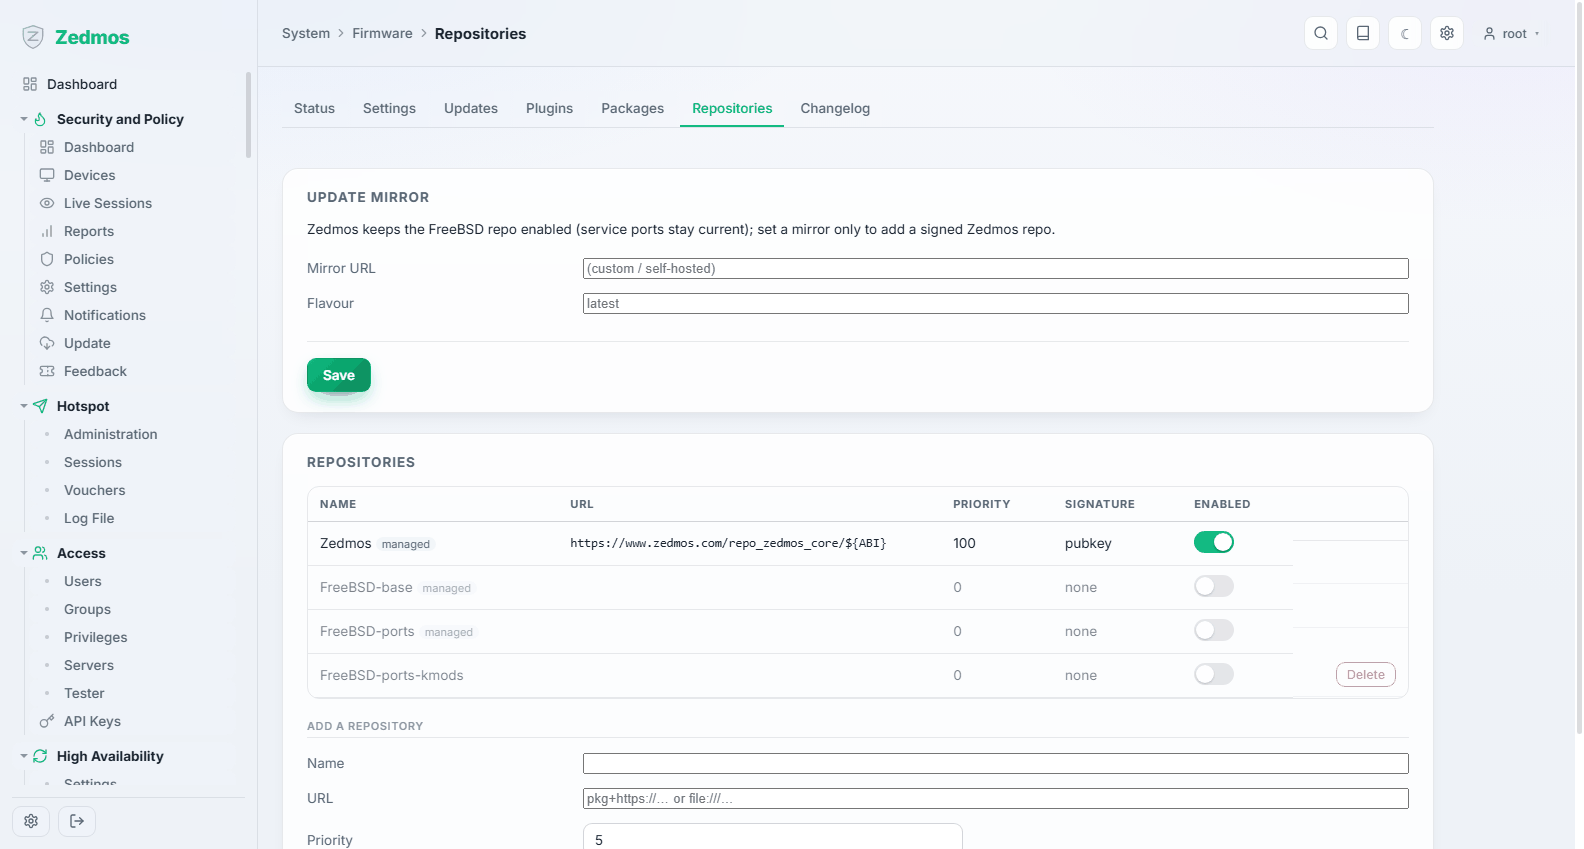
بهروزرسانیها از کجا میآیند. دستگاه به سمت مخزن امضاشده فروشندهاش عرضه میشود و امضا را تأیید میکند؛ کاتالوگی که تأیید را رد کند به جای نصب رد میشود.
Settings — #settings
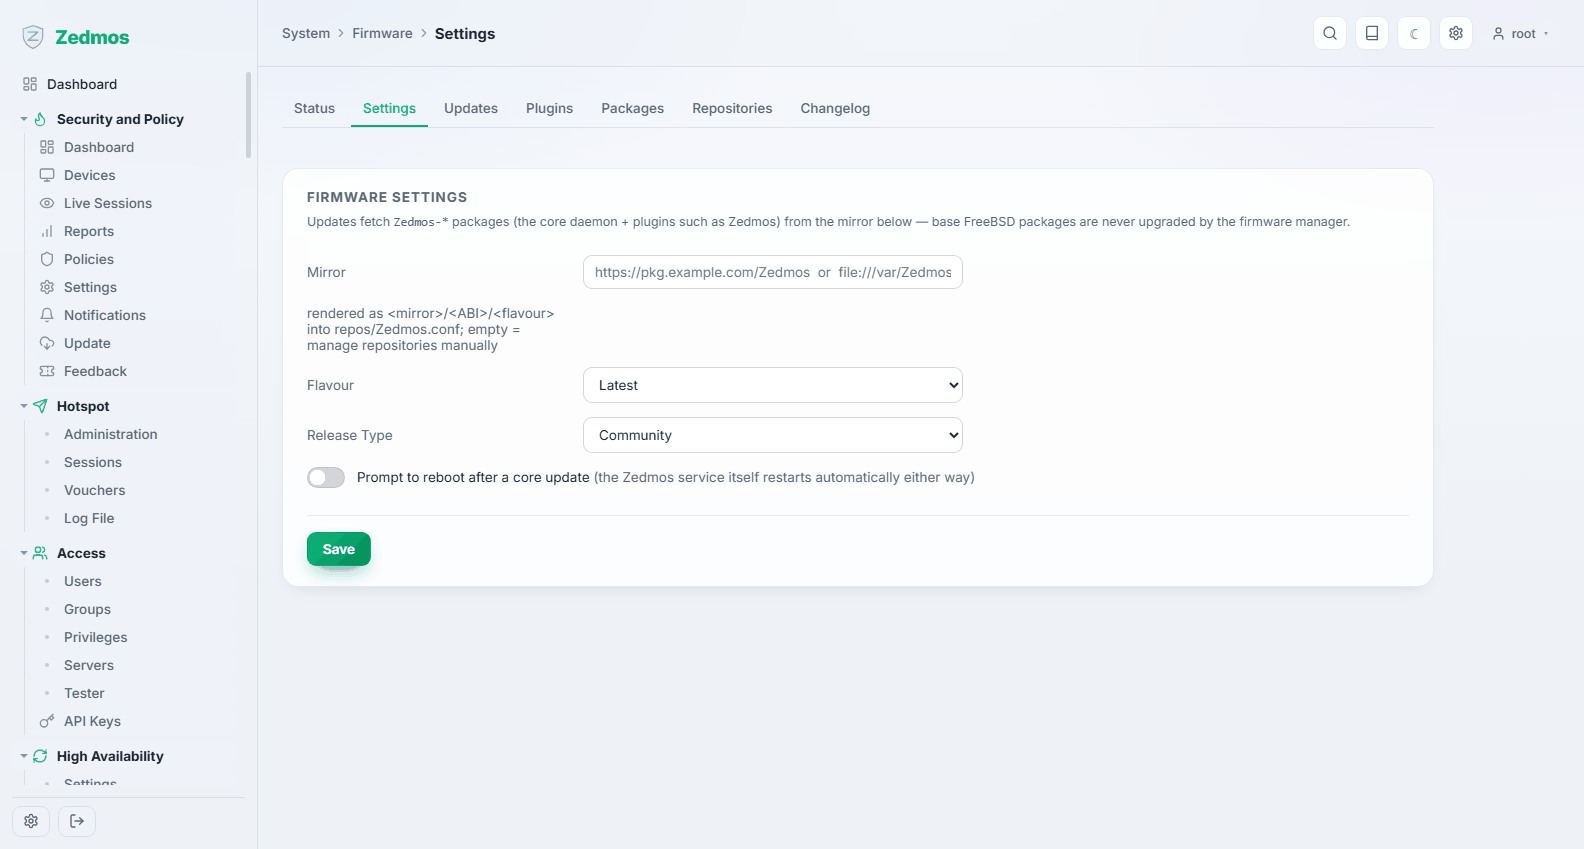
رفتار بهروزرسانی: آینهای که استفاده شود و بررسیها چگونه انجام شوند.
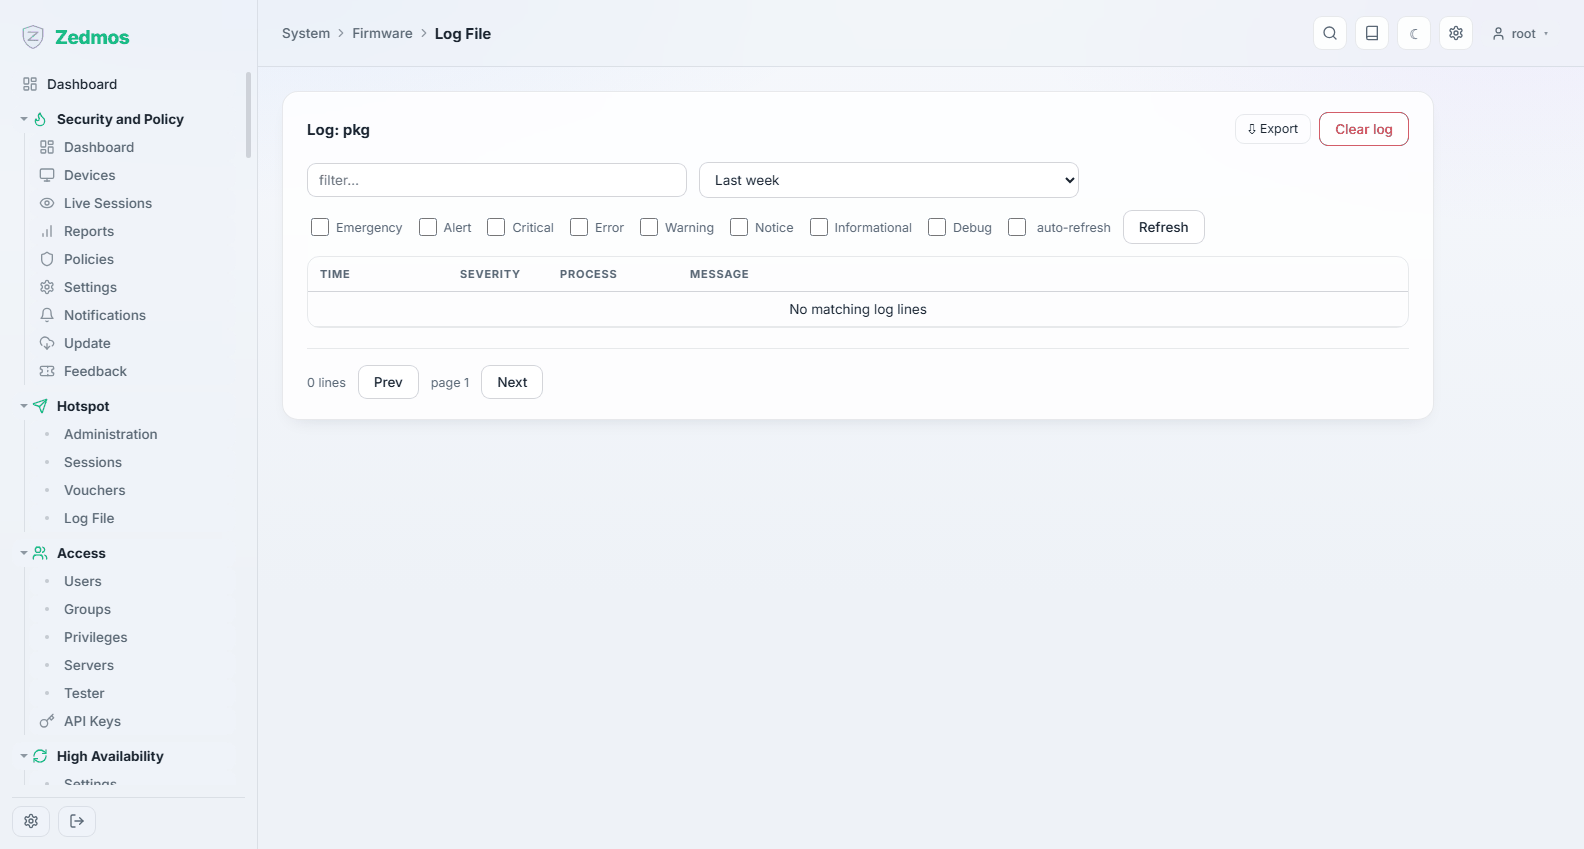
Log File — /log/core/pkg
Configuration
Backups — /tools
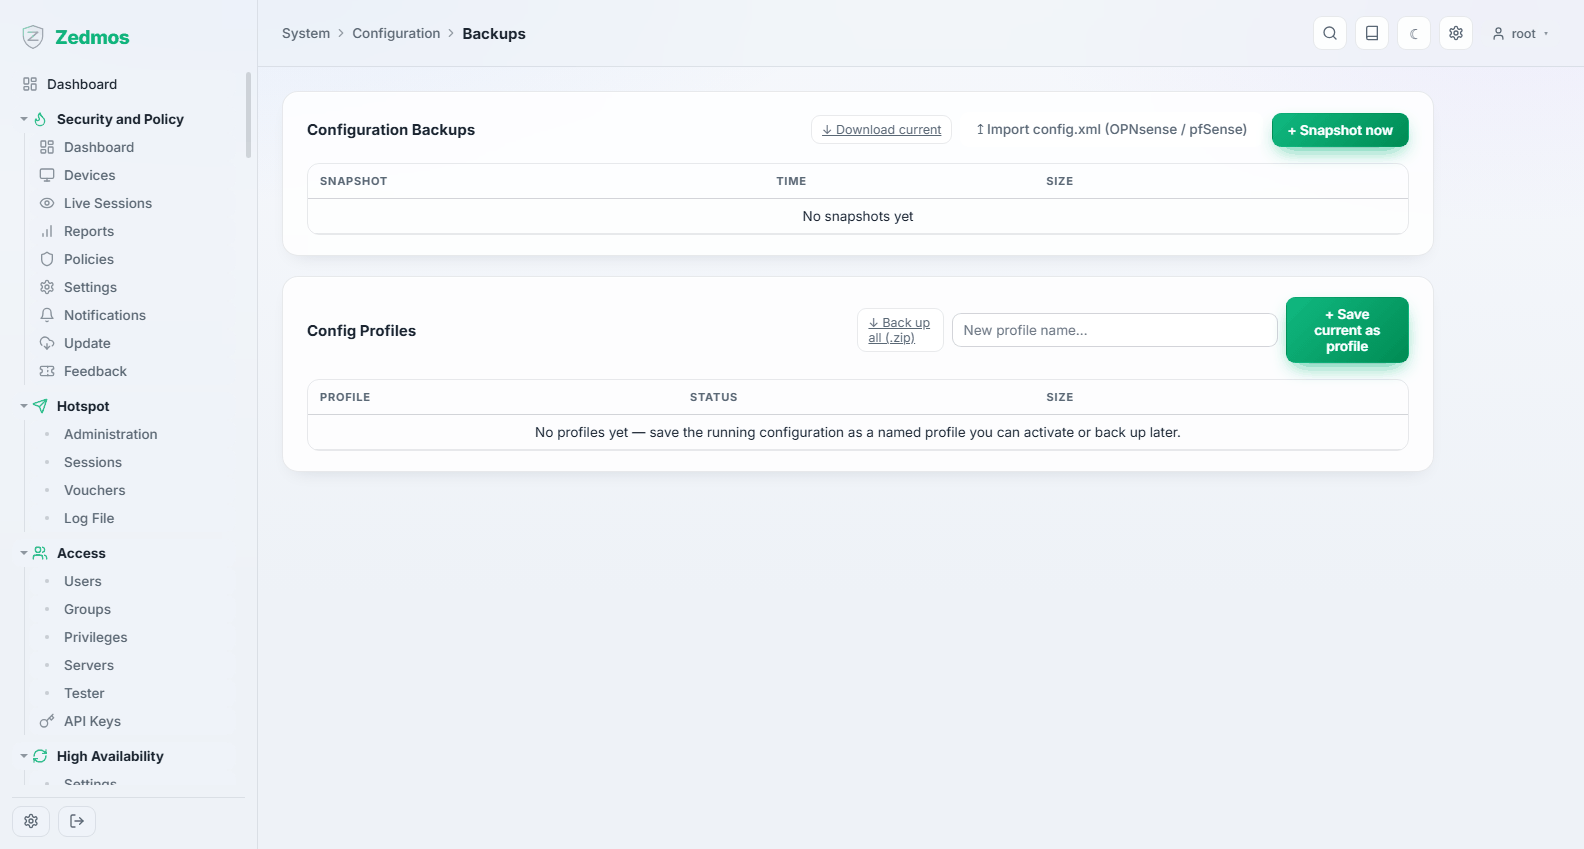
کل پیکربندی را به صورت یک فایل دانلود کنید، و یکی را بازیابی کنید. دانلود کل وضعیت دستگاه است — هر قاعده، کلید، گواهی و هش رمز — پس با فایل مثل رازی که هست رفتار کنید.
پیش از هر تغییری که نمیخواهید دوباره انجامش دهید پشتیبان بگیرید، و یکی را بیرون از دستگاه نگه دارید. فایل پیکربندی ظرف چند دقیقه روی سختافزار جایگزین بازیابی میشود؛ بازسازیاش از حافظه چند روز طول میکشد.
History — /tools
هر تغییری که دستگاه ثبت کرده، با آنچه تغییر کرد و چه کسی تغییرش داد، و امکان بازگشت به وضعیتی قبلی. این سریعترین بازگشتی است که وجود دارد: وقتی چیزی بیست دقیقه پیش خراب شد و کسی مطمئن نیست به چه چیزی دست زده شد، پاسخ اینجاست.
Defaults — /defaults
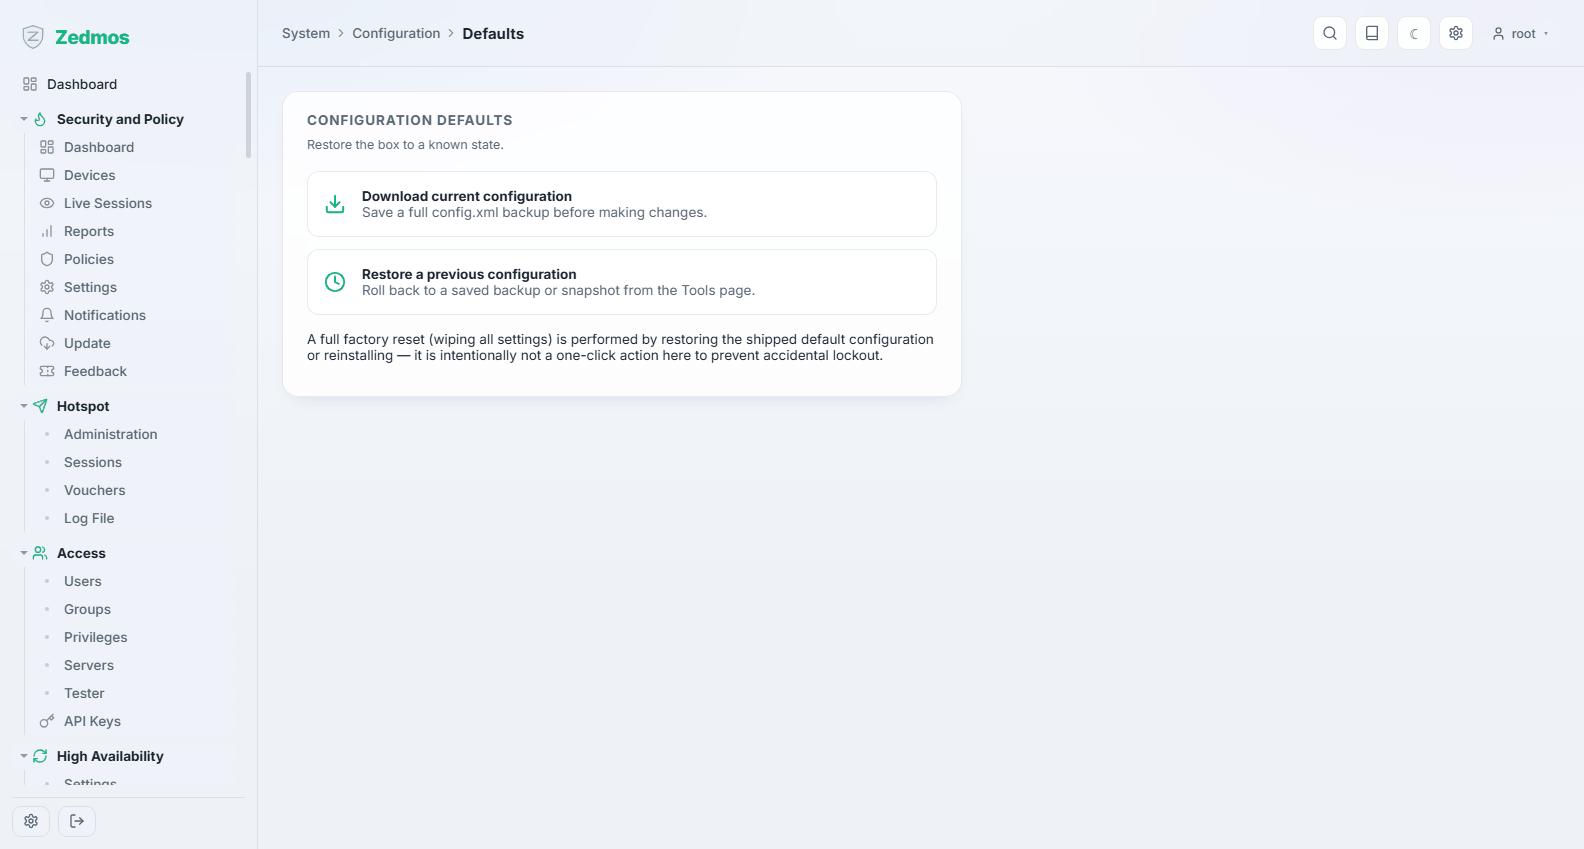
مقادیری که اشیای جدید از آنها شروع میکنند. تنظیمشان راهی است که قراردادهای دستگاه با قراردادهای خودتان جور شوند.
Snapshots — /snapshots
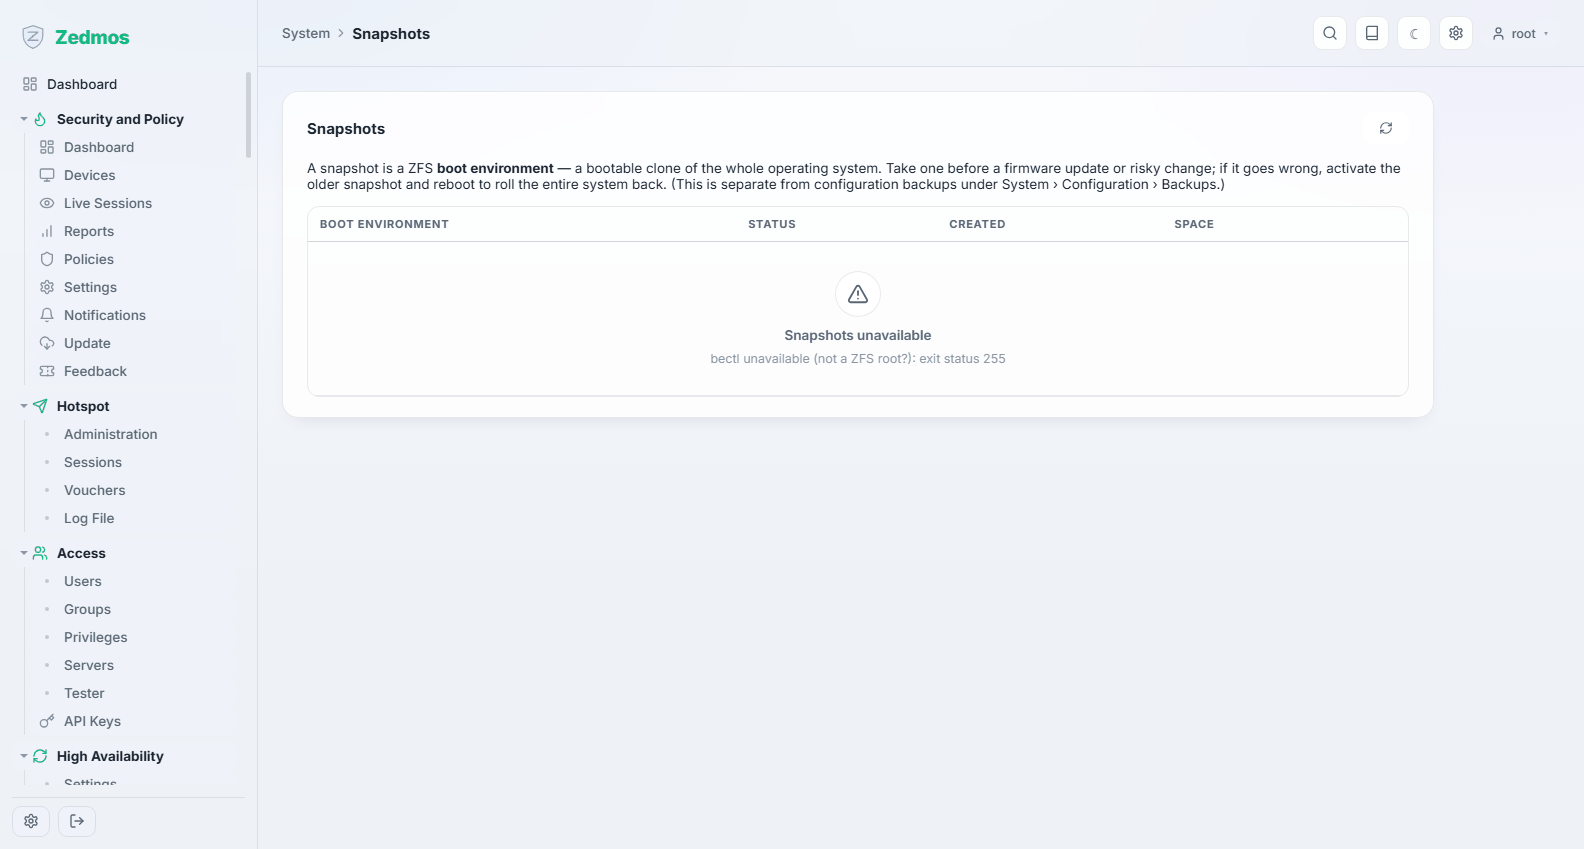
محیطهای بوت: اسنپشاتی از کل سیستمعامل که میتوانید به آن بازگردید. با پشتیبان پیکربندی فرق دارد — این نرمافزار را به عقب برمیگرداند، نه تنظیمات را.
پیش از بهروزرسانی فرمور روی جعبهای که بهآسانی به آن نمیرسید یکی بگیرید. اگر نسخه جدید بدرفتاری کند، به جای نصب مجدد به محیط قبلی راهاندازی مجدد میکنید.
Log Files
| صفحه | نگه میدارد |
|---|---|
General — /log/core/system | لاگ سیستم: شروع و توقف سرویسها، و هر چیزی بدون لاگ خودش. |
Audit — /log/core/audit | چه کسی وارد شد، و چه کسی چه چیزی را تغییر داد. صفحهای که برای پاسخگویی نگه میدارید. |
Backend — /log/core/backend | لاگ خود دیمن مدیریت — اولین جا برای نگاه کردن وقتی خود پنل بدرفتاری میکند. |
Boot — /log/core/boot | هنگام آخرین شروع چه رخ داد، به ترتیب. سرویسی که شروع نشد اینجا میگوید. |
Web GUI — /log/core/lighttpd | درخواستها به پنل. |
PPP — /log/core/ppp | نشستهای شمارهگیری و PPPoE — لاگ آپلینک DSL که بالا نمیآید. |
Wireless — /log/core/wireless | اتصال و احراز هویت روی رادیو. |
هر صفحه لاگ فیلترینگ را پشتیبانی میکند و به صورت متن قابل دانلود است.
Diagnostics
Activity — /diag/activity
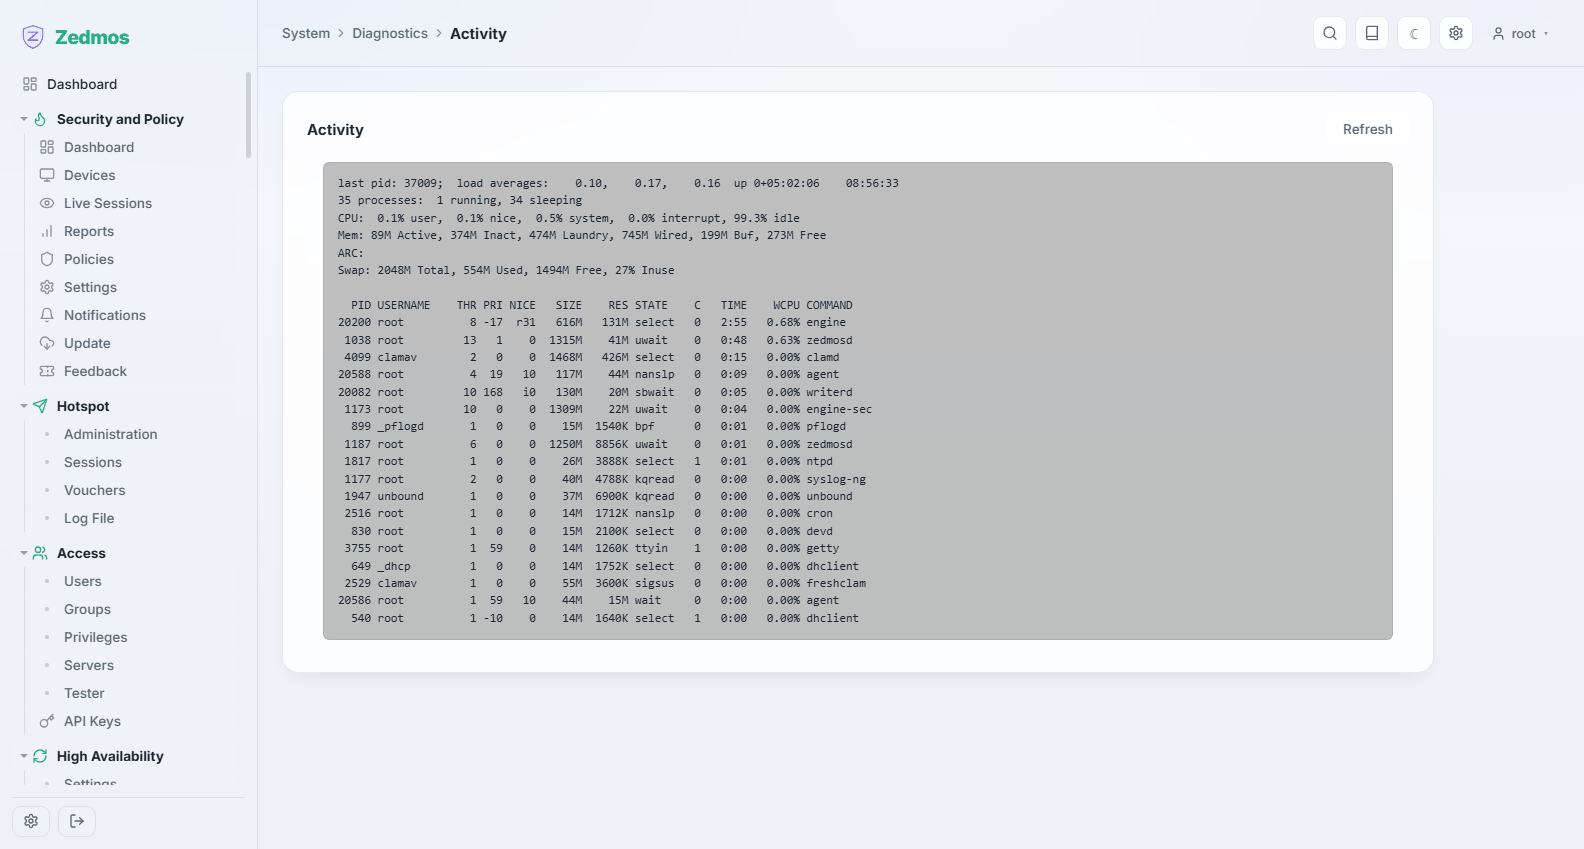
دستگاه همین حالا چه میکند: فرایندها، CPU و حافظهشان. صفحهای که به «چرا این جعبه شلوغ است؟» پاسخ میدهد.
Services — /services
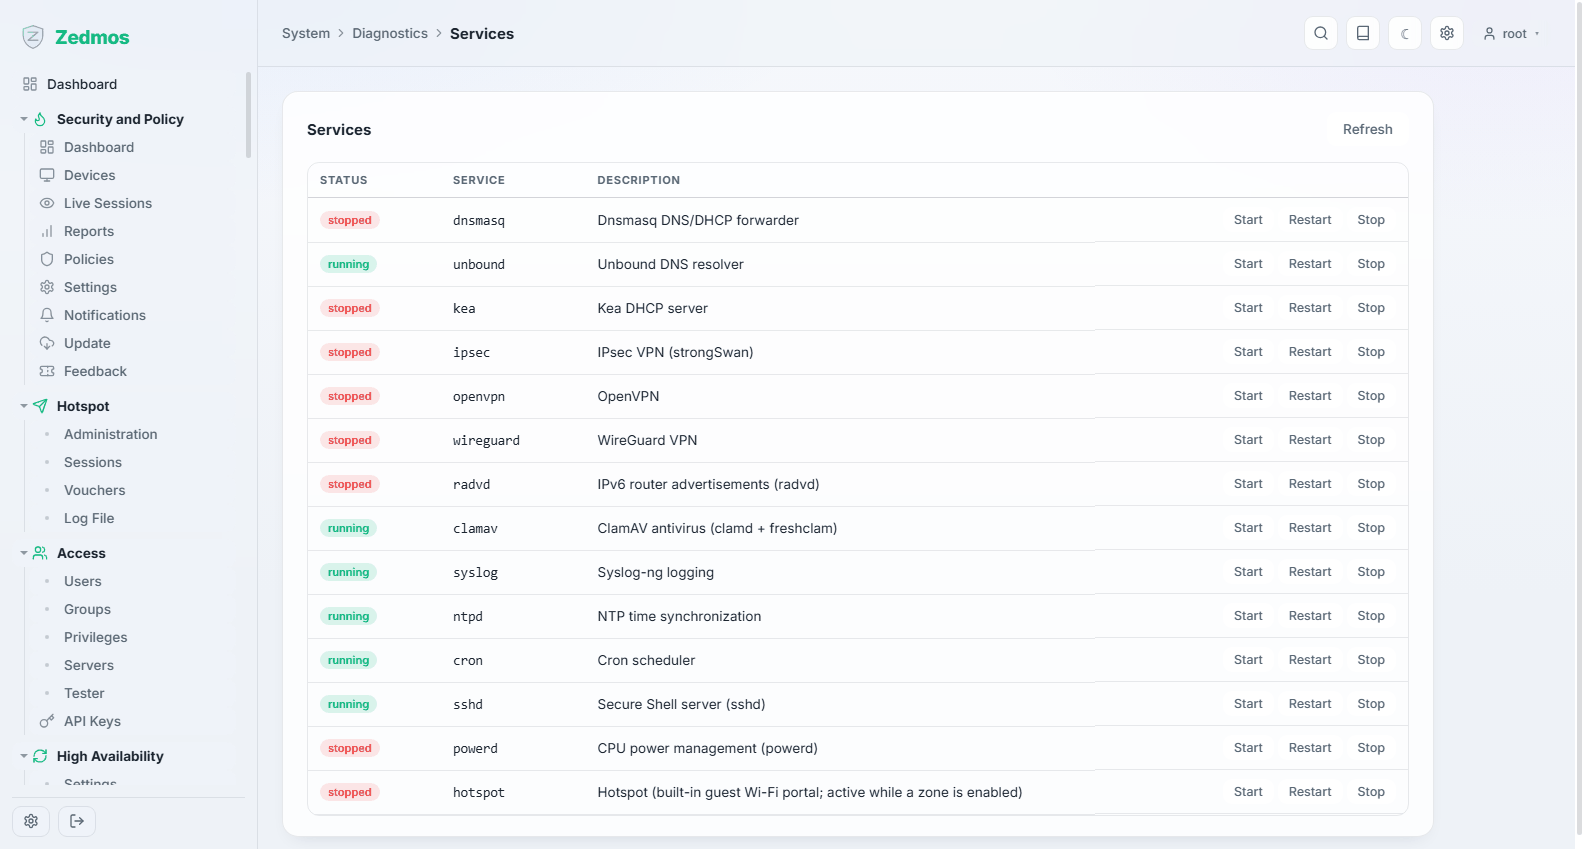
هر سرویس با وضعیتش، و start، stop و restart در جا. راهاندازی مجدد سرویس اینجا راه پشتیبانیشده انجام آن است — دستگاه مالکیت فرایند را نگه میدارد نه اینکه رد فرایندی را که با دست شروع کردید گم کند.
Statistics — /fwdiag/statistics
شمارندههای فایروال؛ فایروال → عیبیابی را ببینید.
Compliance
Settings — /m/compliance/compliance
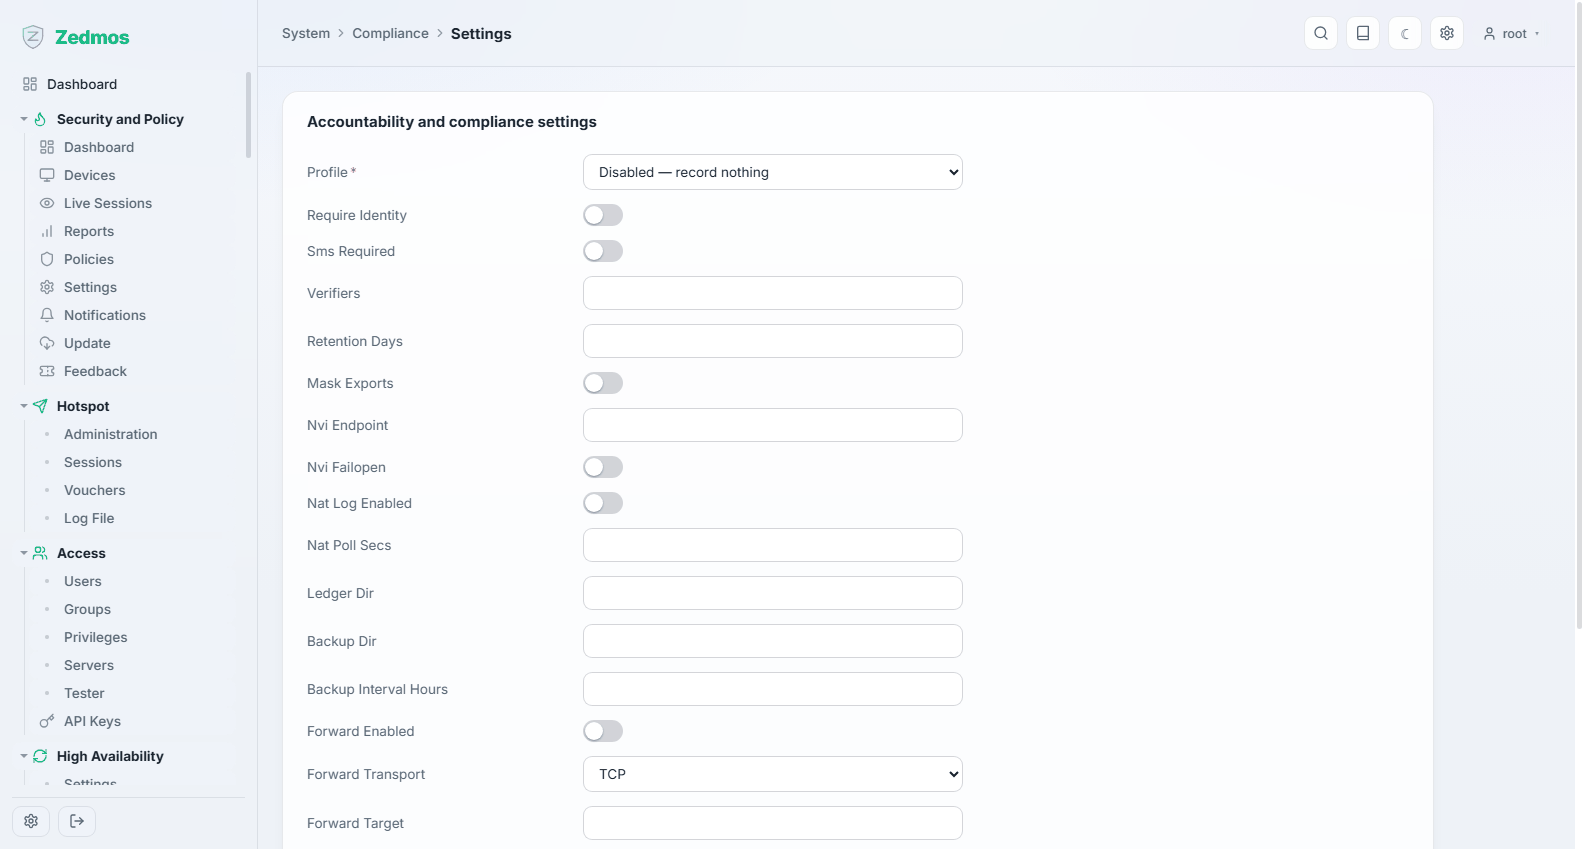
امکانی برای نگهداری سوابق برای حوزههای قضاییای که اپراتور را ملزم به نگهداری سوابق شبکهای مشخصی میکنند. به صورت پیشفرض خاموش است — فیلد Profile از Disabled — record nothing شروع میشود — و تا پروفایلی انتخاب نکنید هیچچیز ثبت نمیکند.
پس از فعال شدن از آن چه چیزی میتوان خواست نگه دارد:
| Identity | آیا کاربر پورتال باید خودش را معرفی کند، و آیا آن هویت با SMS یا تأییدکننده بیرونی تأیید میشود. |
| NAT records | لاگی از ترجمههای نشانی و پورت، تا نشانی بیرونی و زمان بتواند به دستگاه داخلی ردیابی شود. |
| Retention | سوابق چند روز نگه داشته میشوند. |
| Ledger and backup | سوابق کجا نوشته میشوند، و هر چند وقت به جای دیگری کپی میشوند. سوابق زنجیره هش شدهاند تا تغییر بعدی قابل تشخیص باشد. |
| Forwarding | فرستادن سوابق به جمعکننده بیرونی، روی انتقالی که انتخاب میکنید. |
| Mask exports | آیا فیلدهای شناساییکننده سوابق صادرشده پوشانده شوند. |
این ویژگی هیچچیز را منطبق نمیکند. آنچه را ثبت میکند که ممکن است اپراتور ملزم به ثبتش باشد؛ اینکه پیکربندی شما قانون خاصی را برآورده میکند پرسشی برای مشاوره حقوقی خودتان است، نه برای این راهنما یا محصول. با مشاور تصمیم بگیرید چه چیزی باید نگه داشته شود، چه مدت، و چه کسی میتواند بخواند — سپس همان را اینجا پیکربندی کنید.
Records — /log/core/compliance
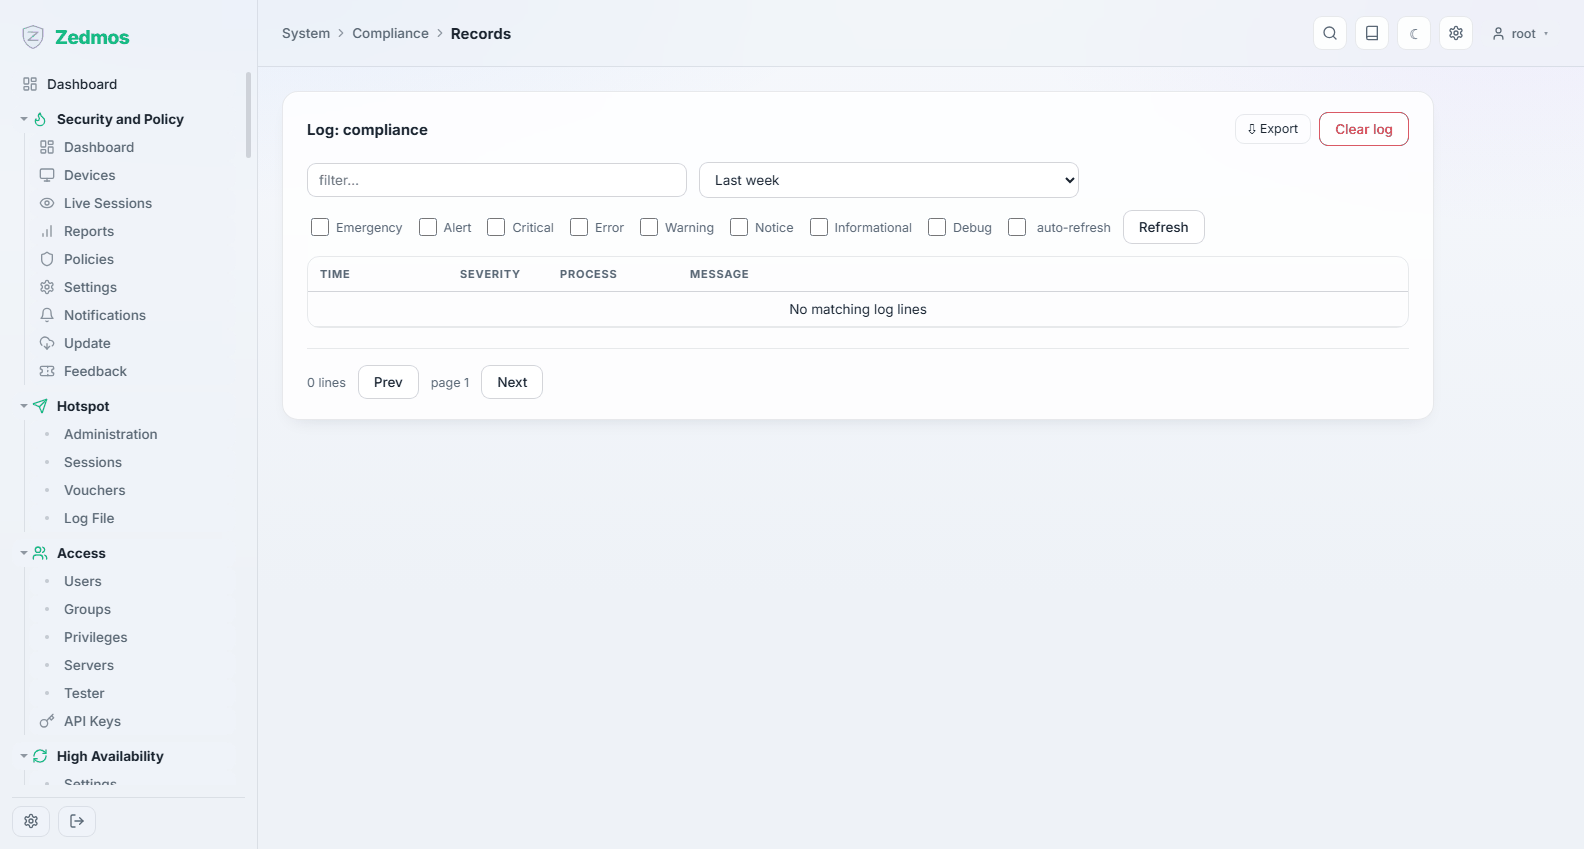
خود سوابق، قابل جستوجو، با وضعیت تأییدشان.
License — /license
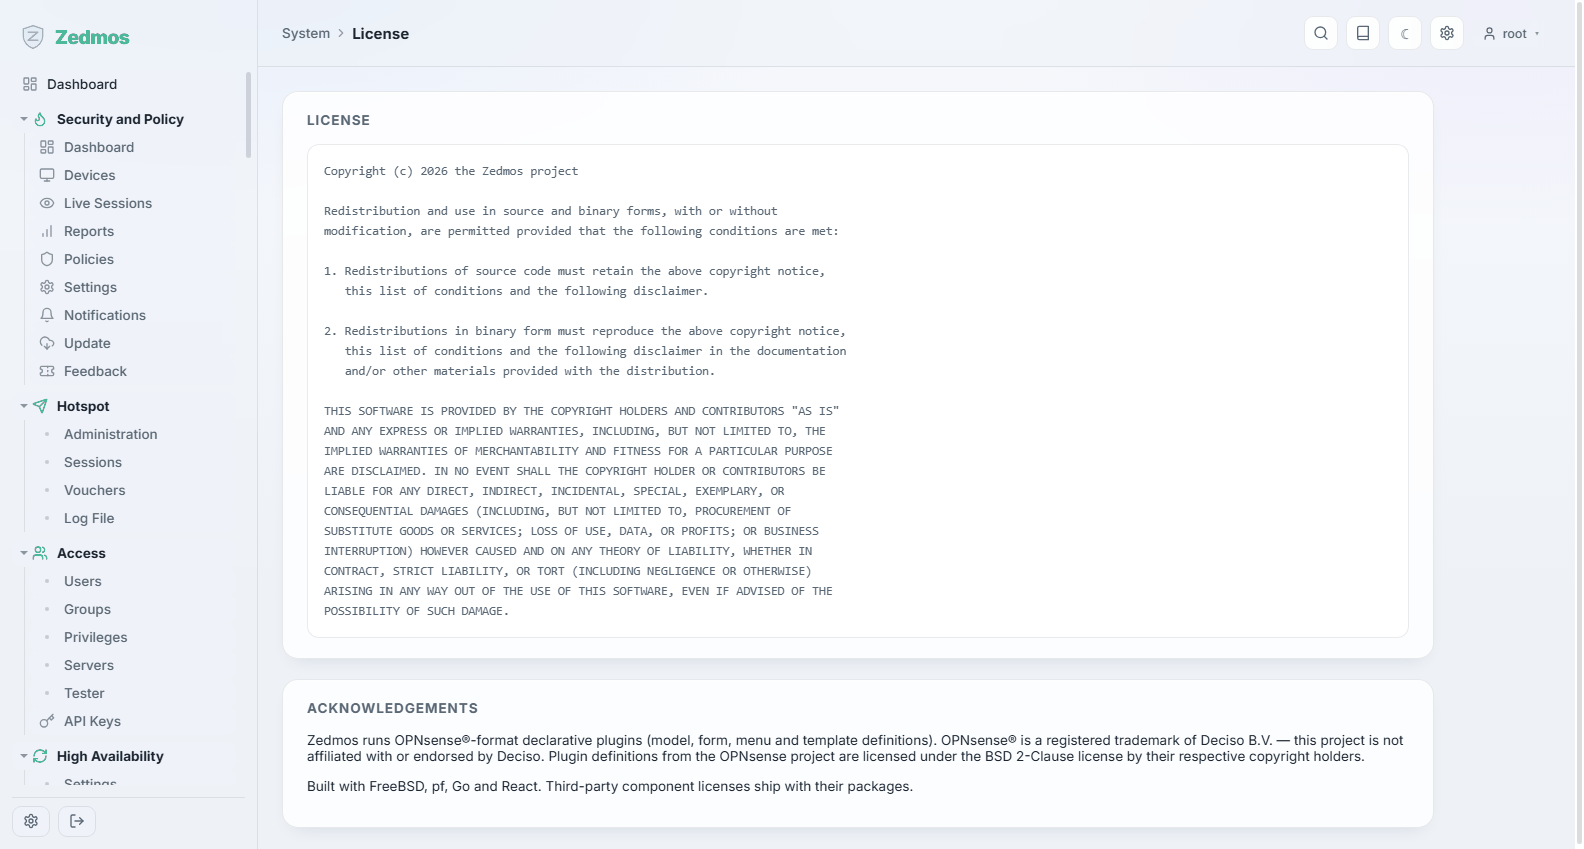
مجوزی که این دستگاه زیر آن اجرا میشود و به چه چیزی حق میدهد.
Password — /password
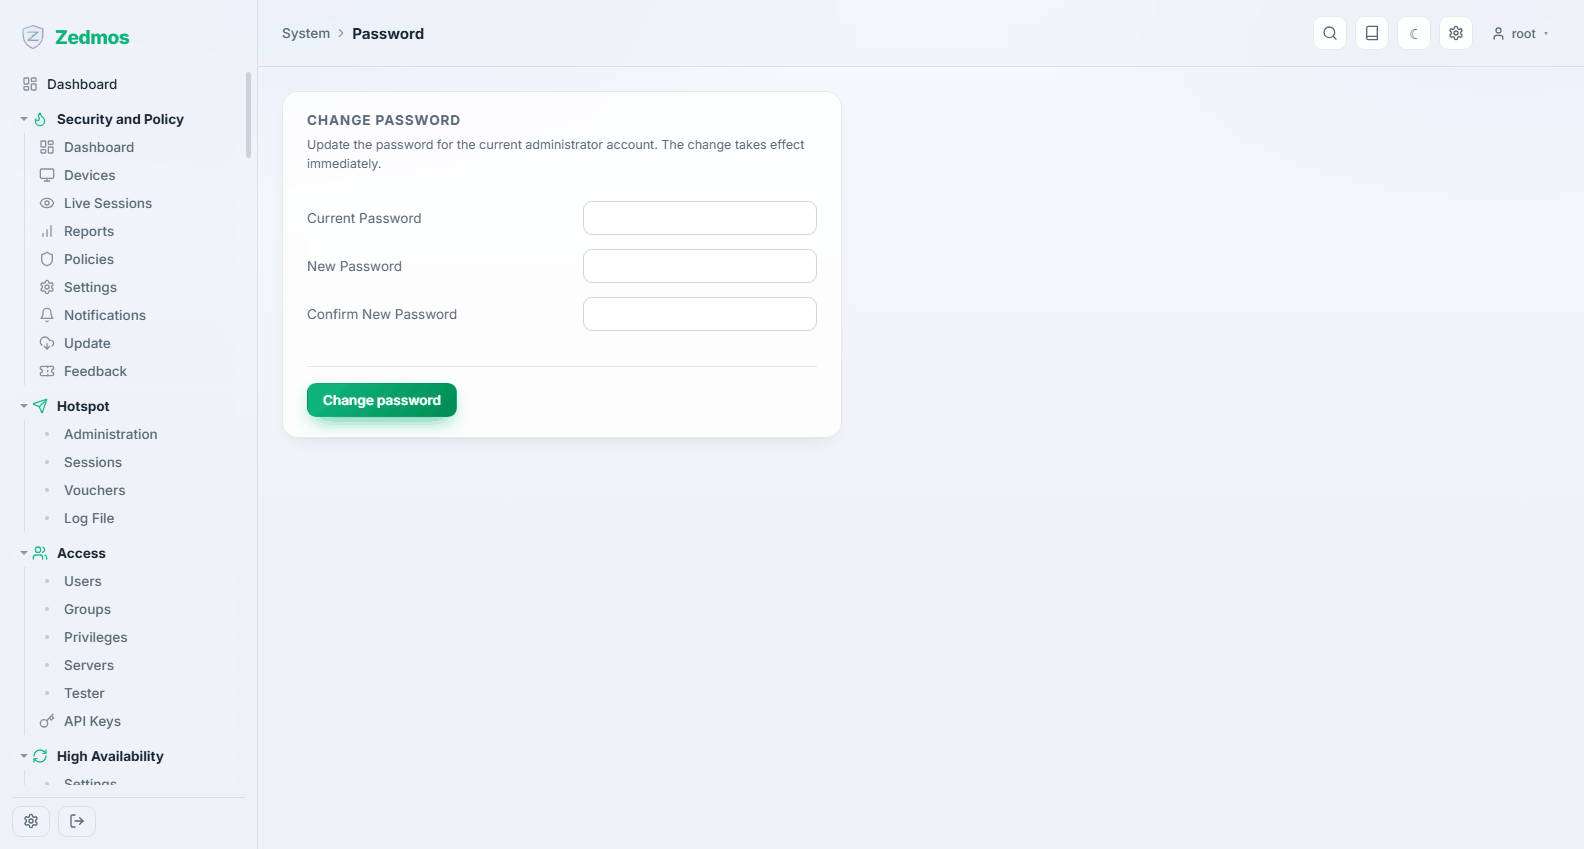
رمز حسابی را که با آن وارد شدهاید تغییر میدهد. از منوی حساب در نوار ابزار هم در دسترس است.