5.8 دسترسی
چه کسی میتواند وارد شود، چه میتواند بکند، و اعتبارنامههایش کجا بررسی میشود.
Users — /m/auth/user
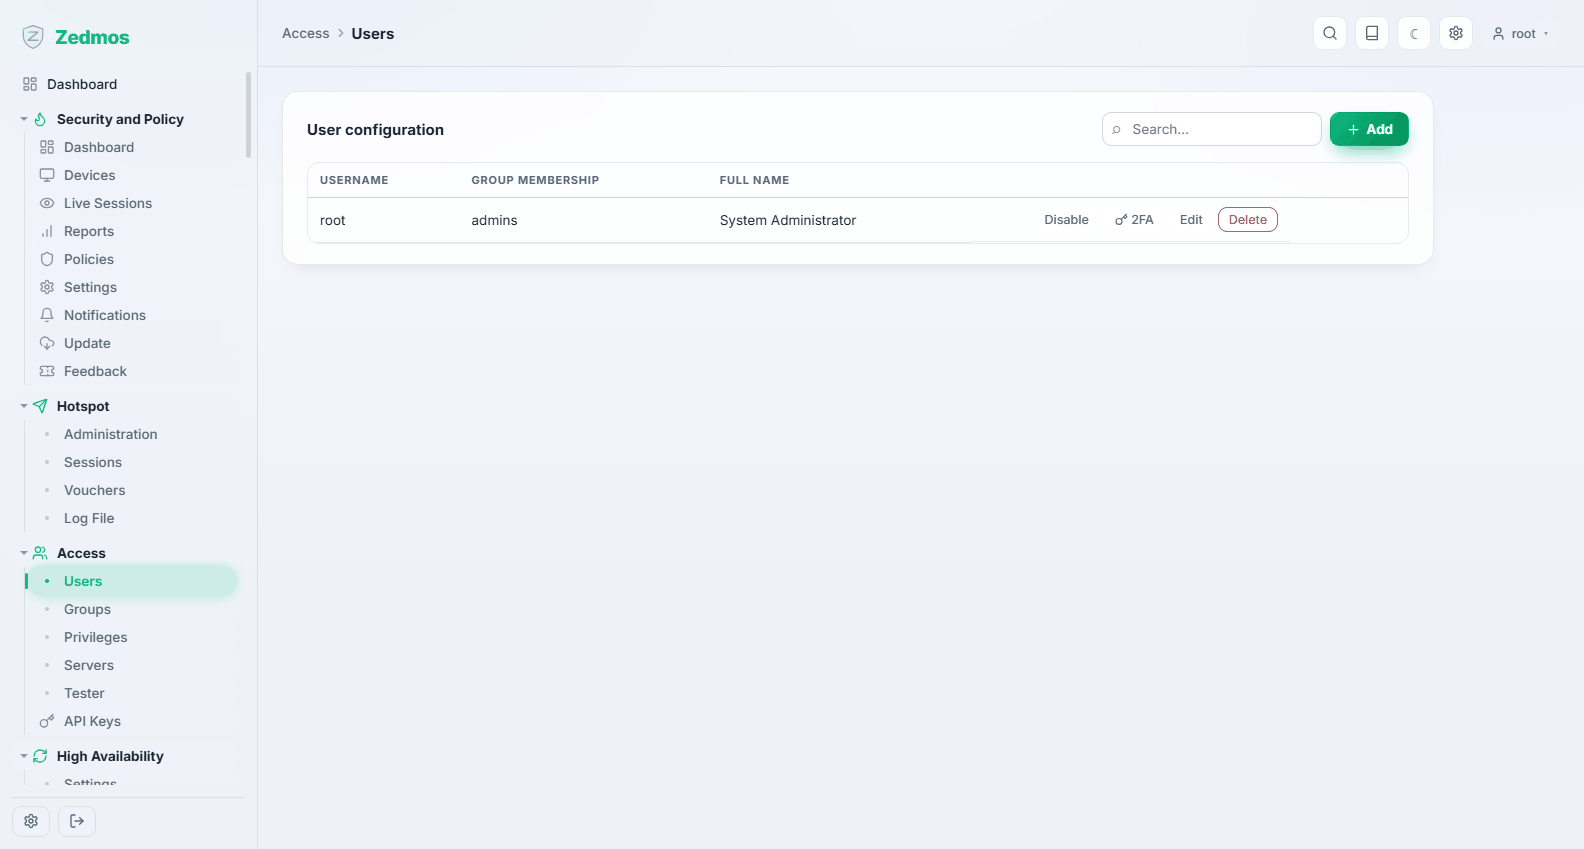
حسابهای محلی. root از ابتدا وجود دارد و قابل حذف نیست؛ بقیه را شما میسازید.
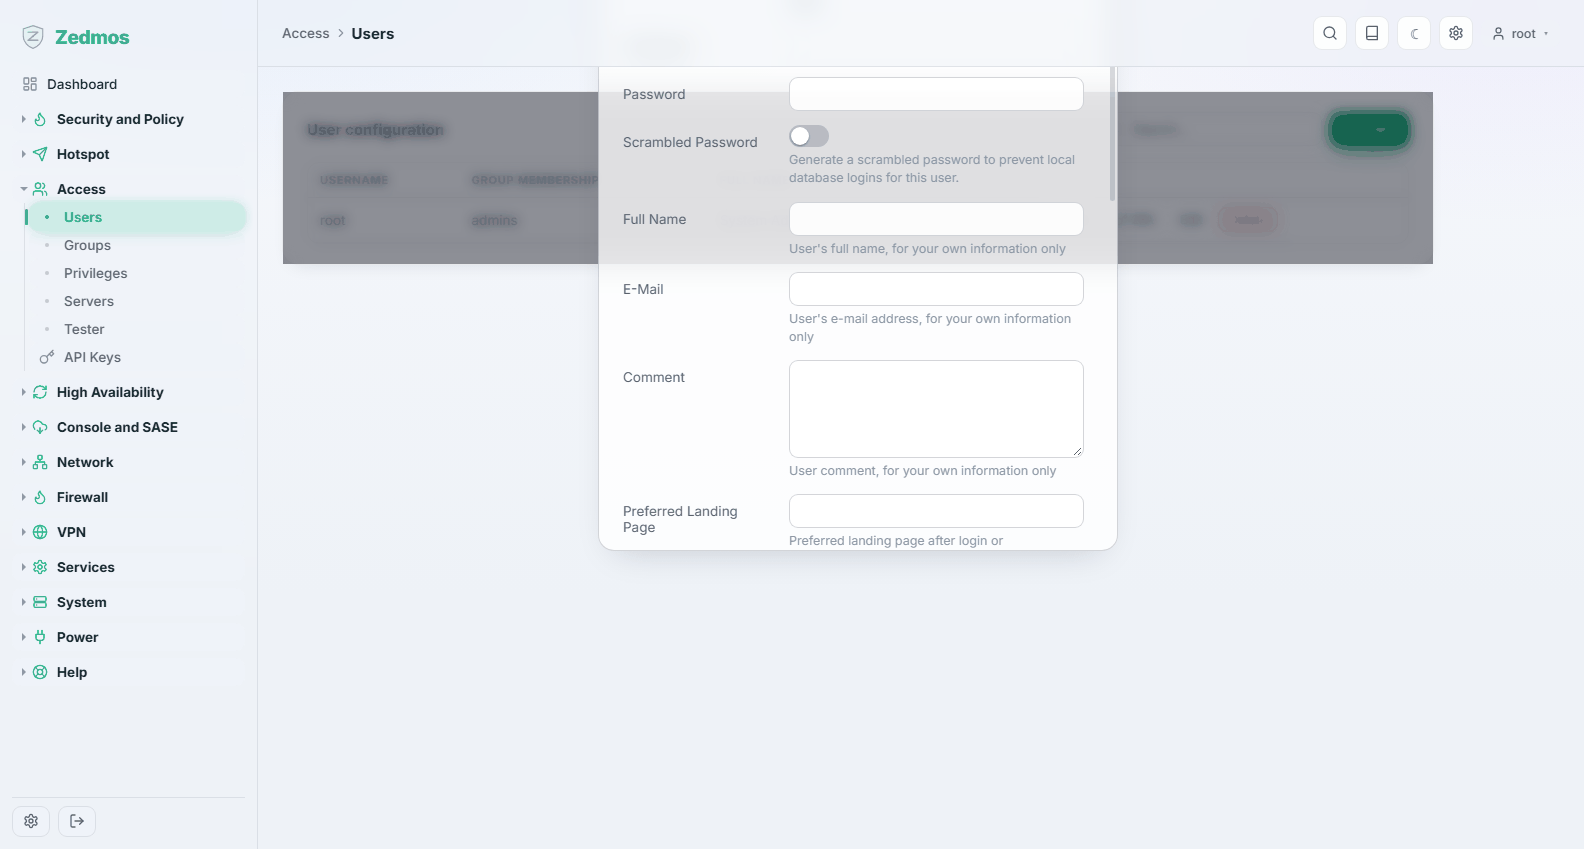
برای هر حساب: نام ورود و نام کامل، رمز، عضویت گروه، تاریخ انقضای اختیاری، و امتیازهای خود حساب. حساب میتواند کلید عمومی SSH و بذر رمز یکبارمصرف هم حمل کند، جایی که فعال باشند.
به افراد حساب خودشان را بدهید. ورودهای اشتراکی لاگ ممیزی را بیفایده میکنند: System → Log Files → Audit ثبت میکند چه کسی چه چیزی را تغییر داد، و «root» یک «چه کسی» نیست. به ازای هر مدیر حسابی بسازید و
rootرا برای بازیابی نگه دارید.
Groups — /m/auth/group
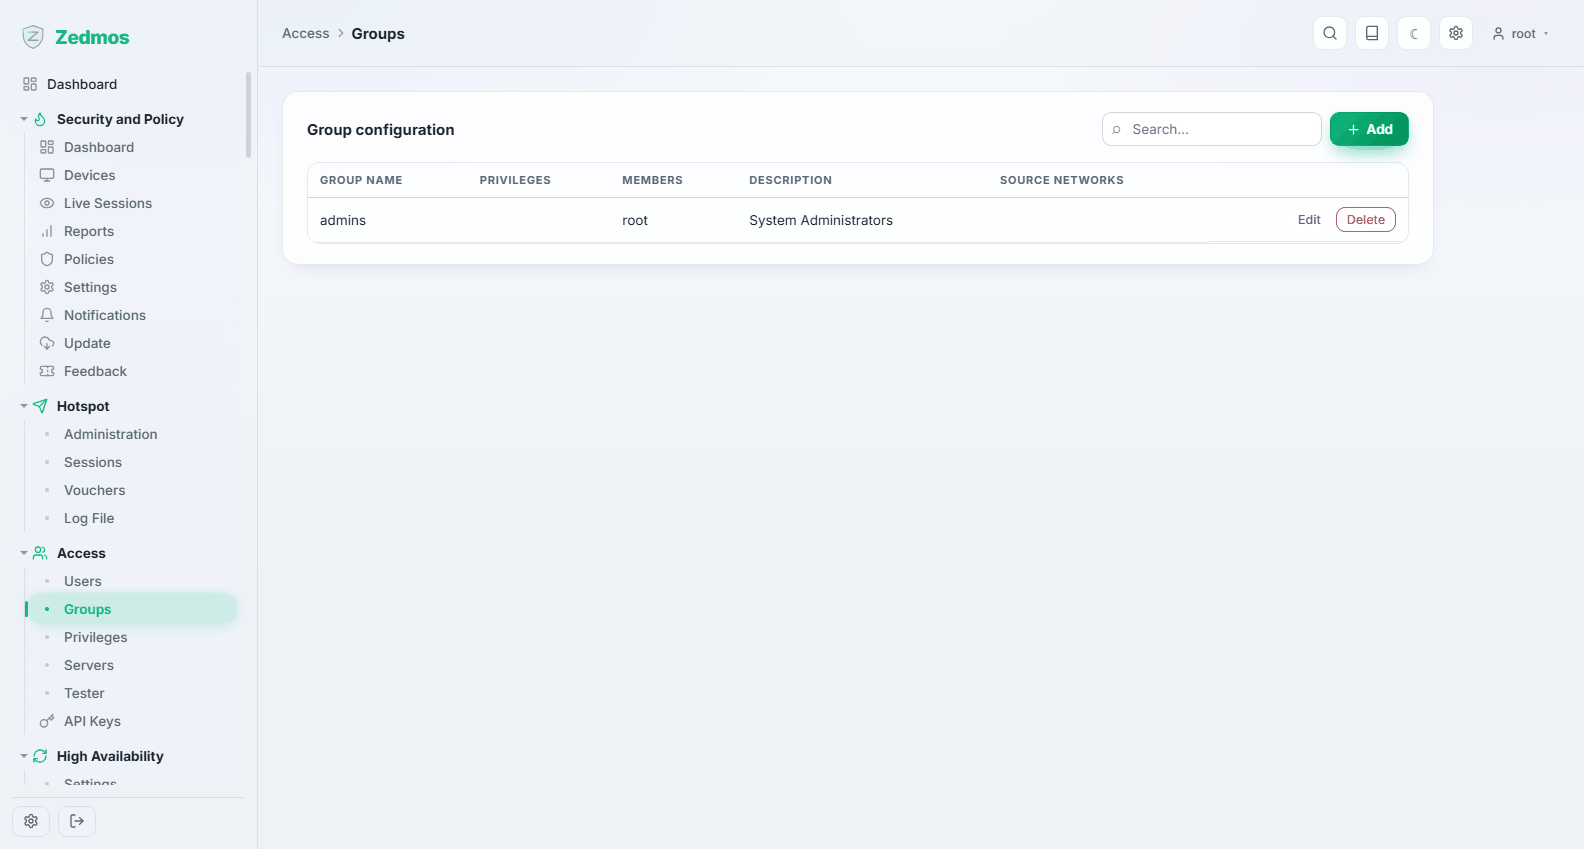
گروهها امتیازها را نگه میدارند، و کاربران به ارث میبرند. روی دستگاهی با بیش از دو مدیر این تنها راه عاقلانه مدیریت دسترسی است: اپراتورهای شبکه، ممیزان، پشتیبانی را تعریف کنید، سپس افراد را بین گروهها جابهجا کنید.
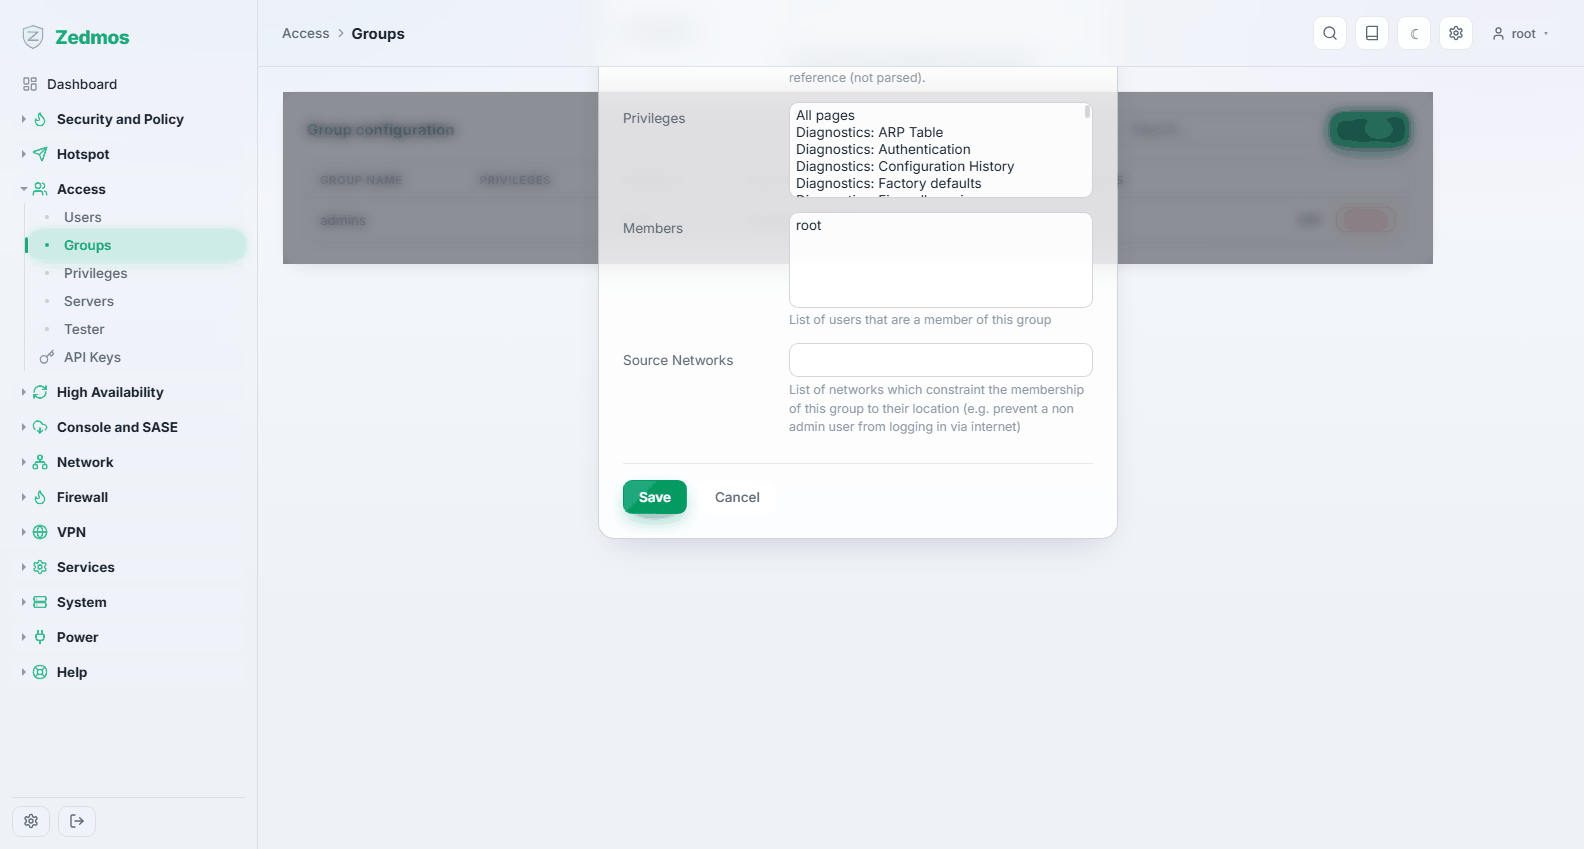
Privileges — /privileges
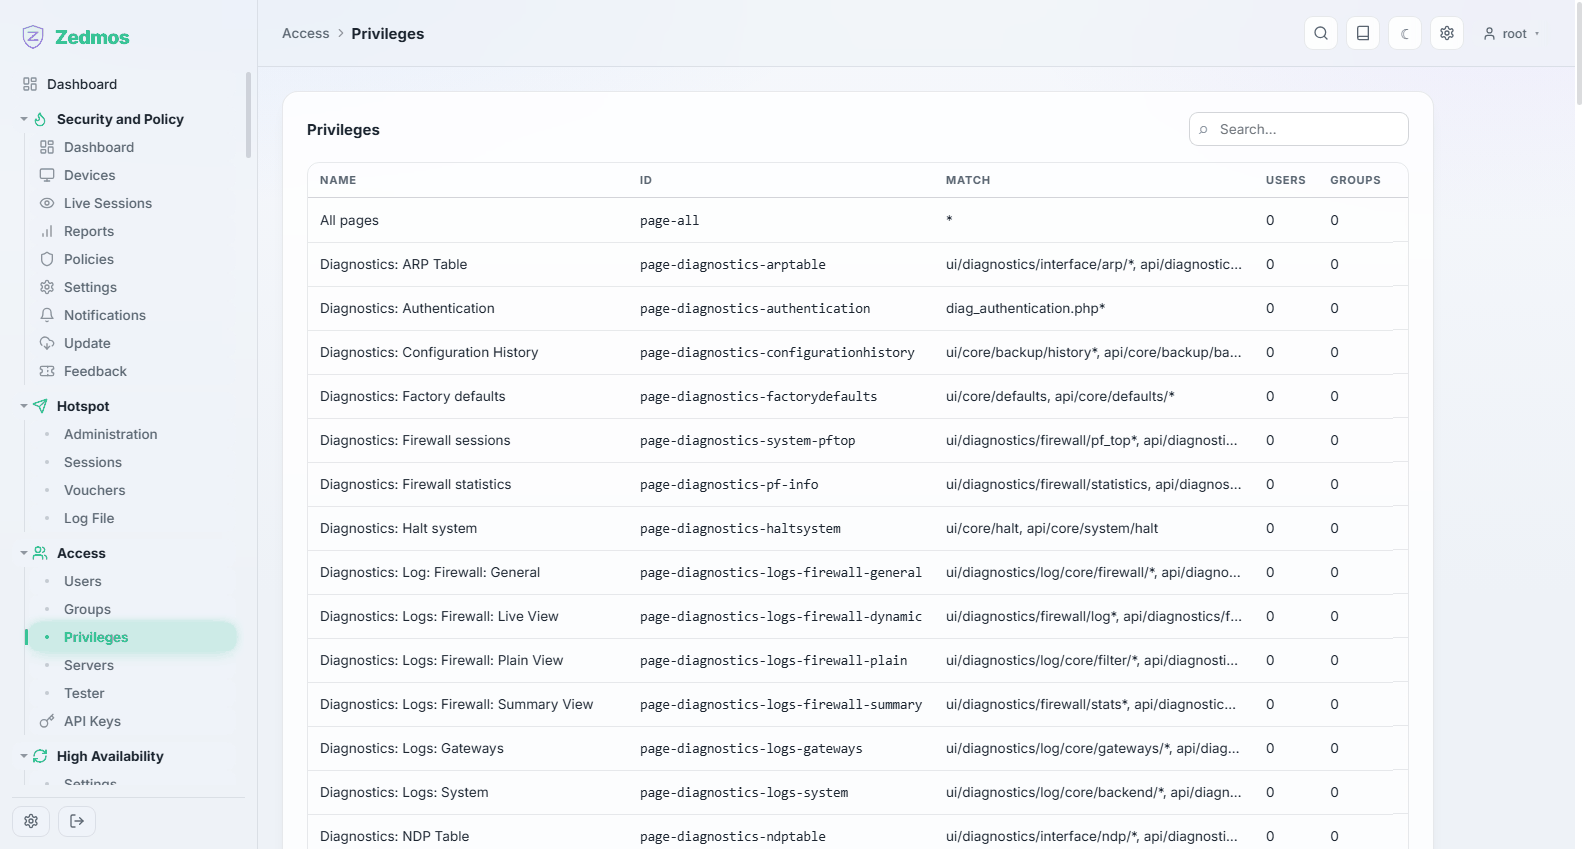
جهت دیگر: برای هر امتیاز، کدام کاربران و گروهها آن را دارند. این صفحهای است که به «چه کسی میتواند قواعد فایروال را تغییر دهد؟» پاسخ میدهد — با شروع از پرسش نه از یک شخص.
حساب فقطخواندنی اینگونه ساخته میشود: امتیازهایی که میبینند را به آن بدهید و هیچکدام از آنهایی که مینویسند. پنل به چنین حسابهایی در منوی حساب برچسب read-only نشان میدهد، تا کسی تعجب نکند چرا Save نیست.
Servers — /m/auth/authserver
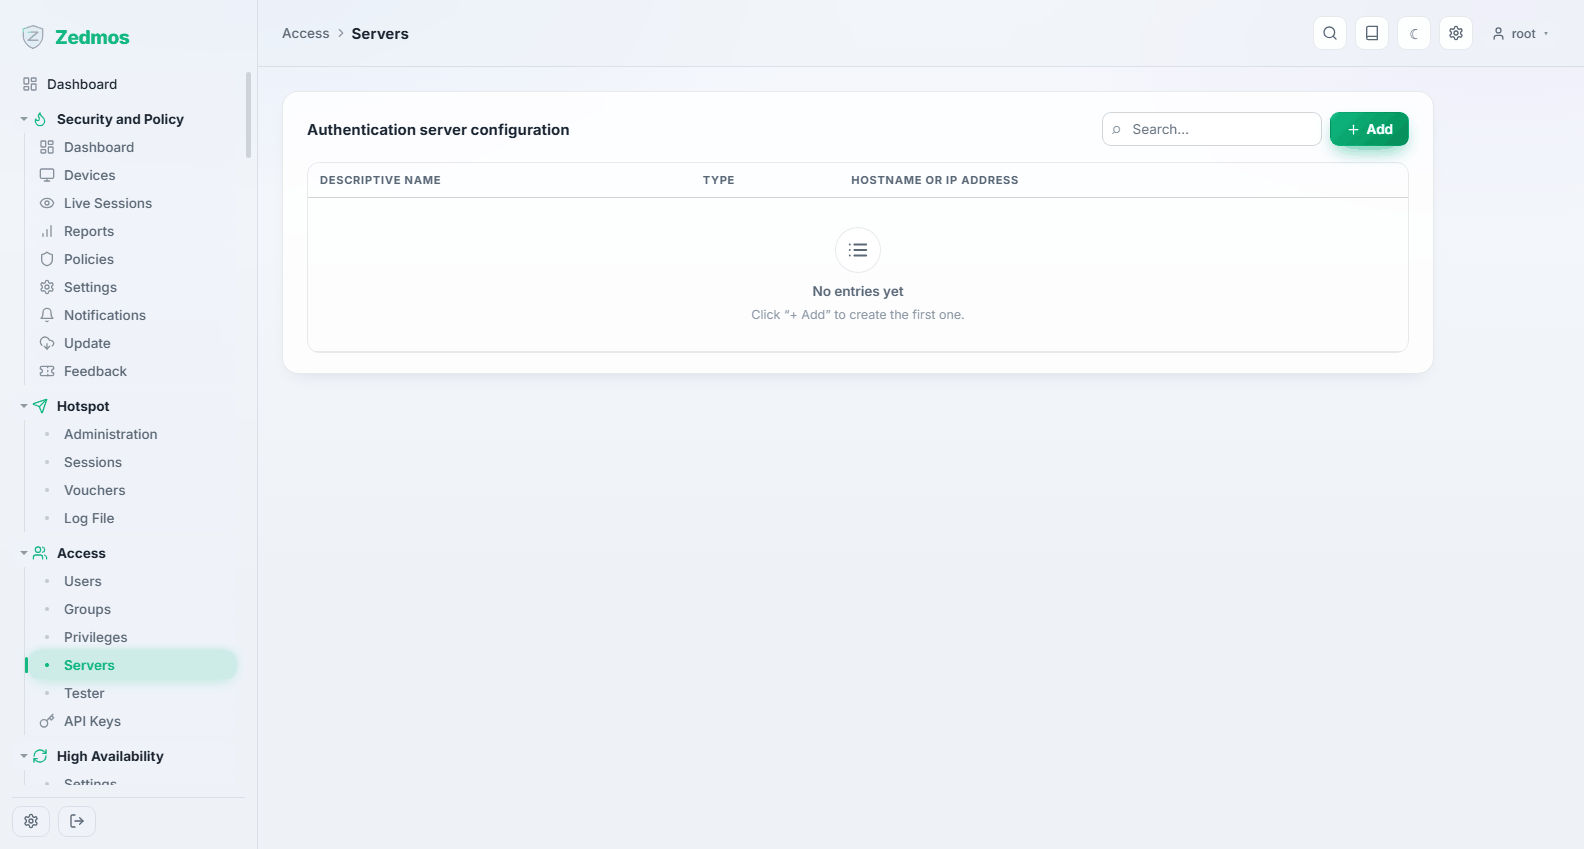
دایرکتوریهای بیرونی که دستگاه میتواند اعتبارنامهها را در برابرشان بررسی کند: LDAP یا Active Directory، و RADIUS. وقتی سروری پیکربندی شد، کاربر میتواند به جای رمز محلی در برابر آن احراز هویت شود — از جمله مهمانان پورتال اسیر و کاربران VPN.
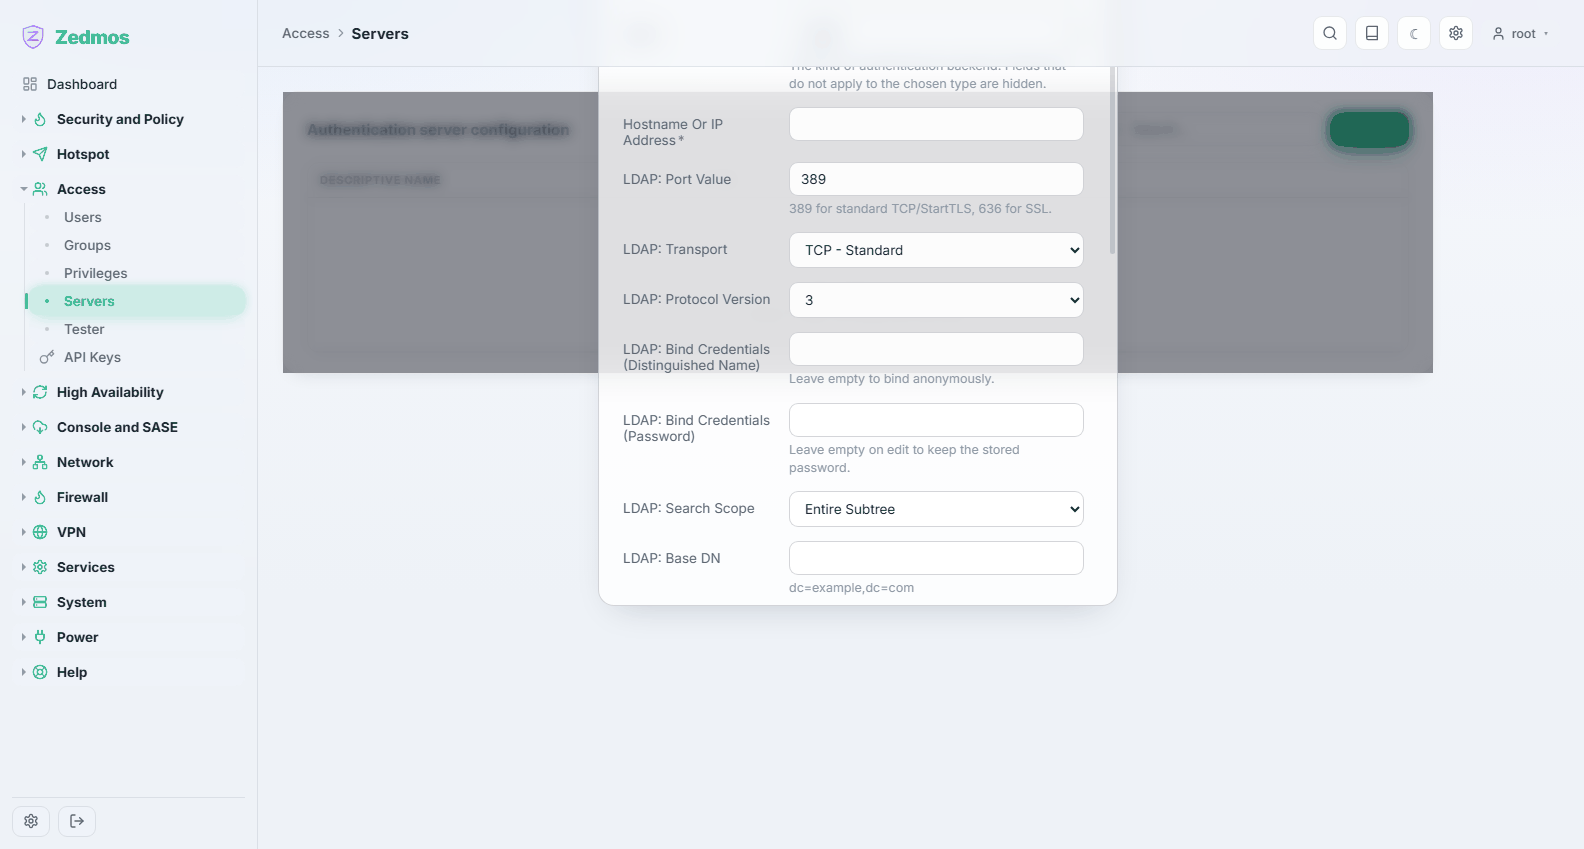
برای LDAP به نشانی سرور، DN پایه، اعتبارنامه bind و صفتی که نام کاربری را نگه میدارد نیاز دارید؛ برای RADIUS، نشانی، پورت و راز مشترک. هر دو از آزموده شدن پیش از آنکه چیزی به آنها وابسته شود سود میبرند — که صفحه بعدی است.
Tester — /auth-tester
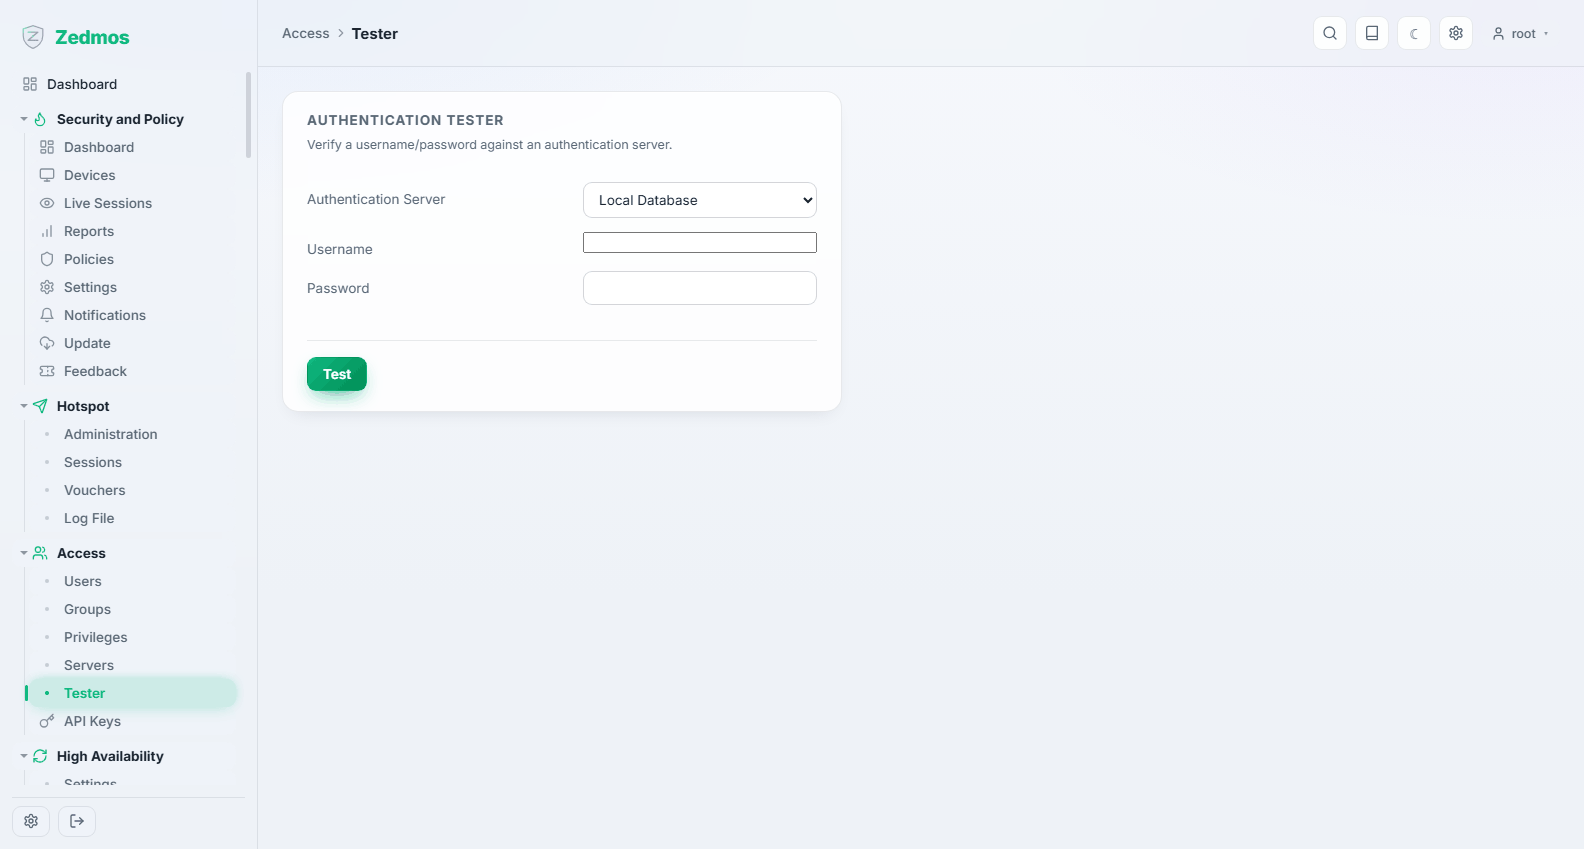
نام کاربری و رمزی را در برابر سرور احراز هویت انتخابی امتحان میکند و دقیقاً گزارش میدهد چه رخ داد، از جمله گروههایی که بازگشتند. پیش از اشاره دادن پورتال یا VPN به دایرکتوری جدید از آن استفاده کنید: شکست اینجا بسیار آسانتر از ورود ناموفق در جای دیگر خوانده میشود.
API Keys — /apikeys
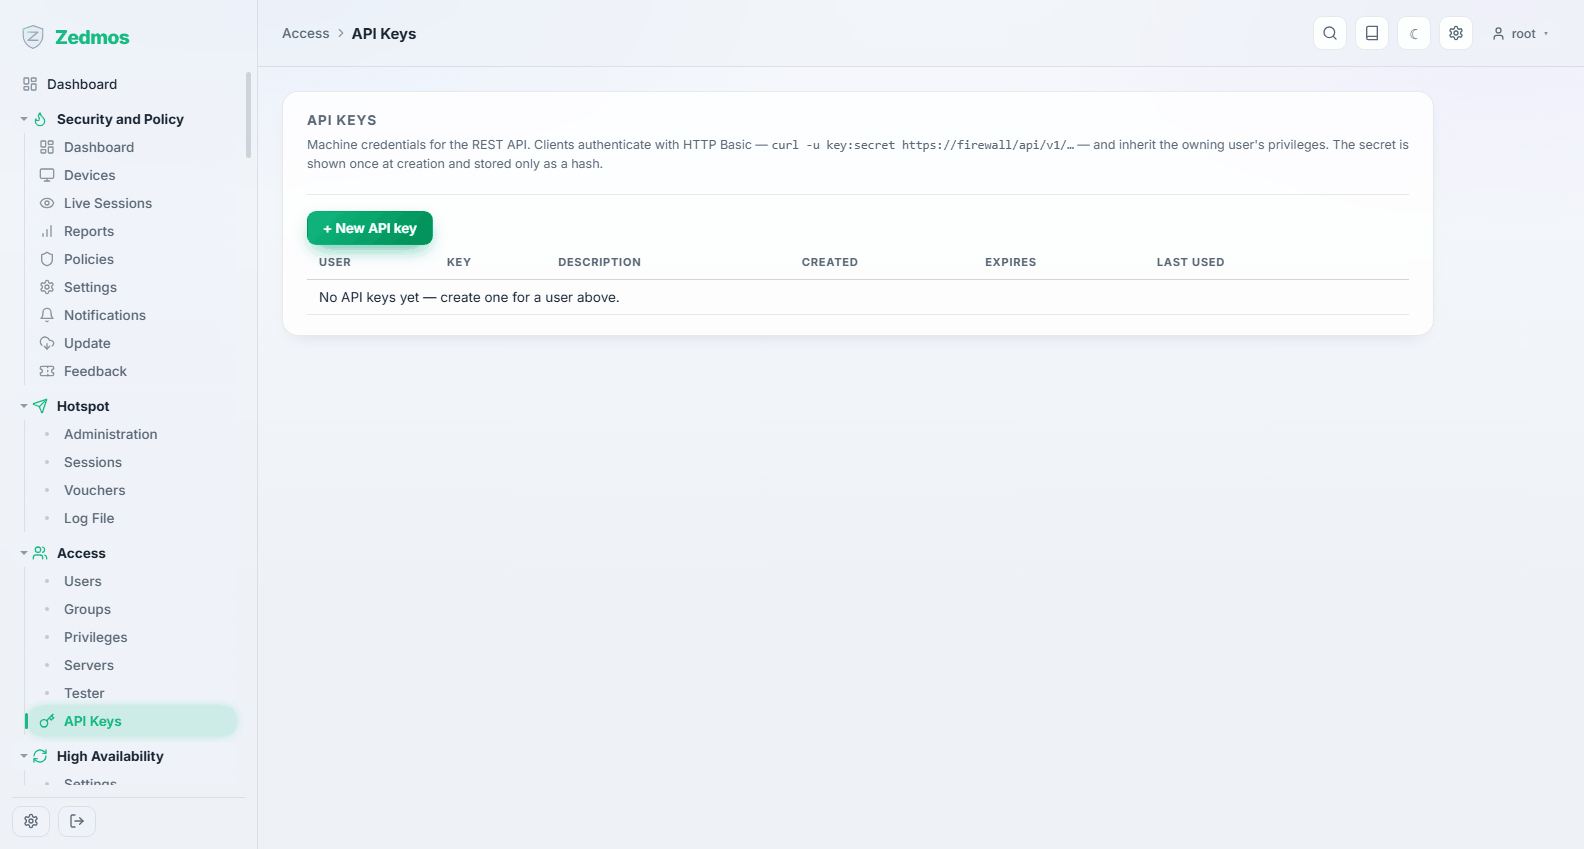
اعتبارنامههای ماشینی. کلید به یک کاربر تعلق دارد و امتیازهای آن کاربر را به ارث میبرد، پس کلید یک سیستم پایش باید به حساب فقطخواندنی تعلق داشته باشد، نه به root.
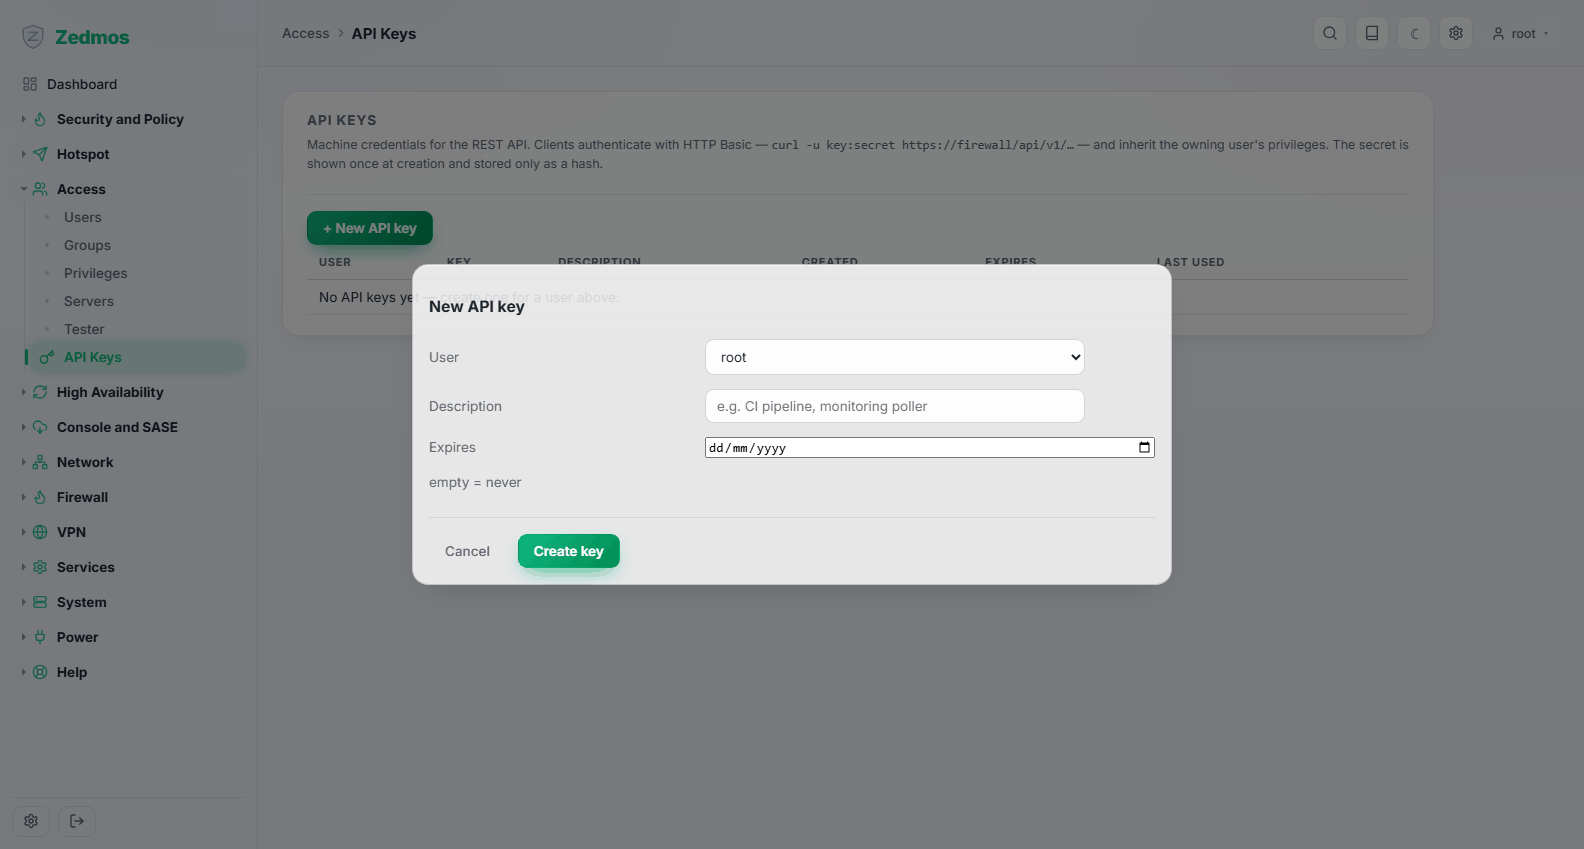
راز یک بار نشان داده میشود، هنگام ساخت کلید — دستگاه فقط یک هش ذخیره میکند و نمیتواند دوباره نشانش دهد. فهرست ثبت میکند هر کلید آخرین بار کی استفاده شد، که راه یافتن کلیدهایی است که دیگر چیزی استفادهشان نمیکند و حذفشان.
به کلیدها میتوان تاریخ انقضا داد. کلیدی بدون انقضا از دلیلی که برایش ساخته شد بیشتر عمر میکند؛ کلیدی با انقضا گفتوگو را اجباری میکند.