برنامهها را میشناسد، نه پورتها را200+
تقریباً همهچیز HTTPS روی 443 است، پس قاعده مبتنی بر پورت فقط میتواند همهاش را اجازه دهد یا رد کند.
افزونه OPNsense
از یک مخزن بسته نصب میشود و زیر Services ظاهر میشود. نه صفحه — داشبورد، دستگاهها، نشستهای زنده، گزارشها، سیاستها، تنظیمات، اعلانها، بهروزرسانی و پشتیبانی — درون رابطی که تیم شما همین حالا استفاده میکند.
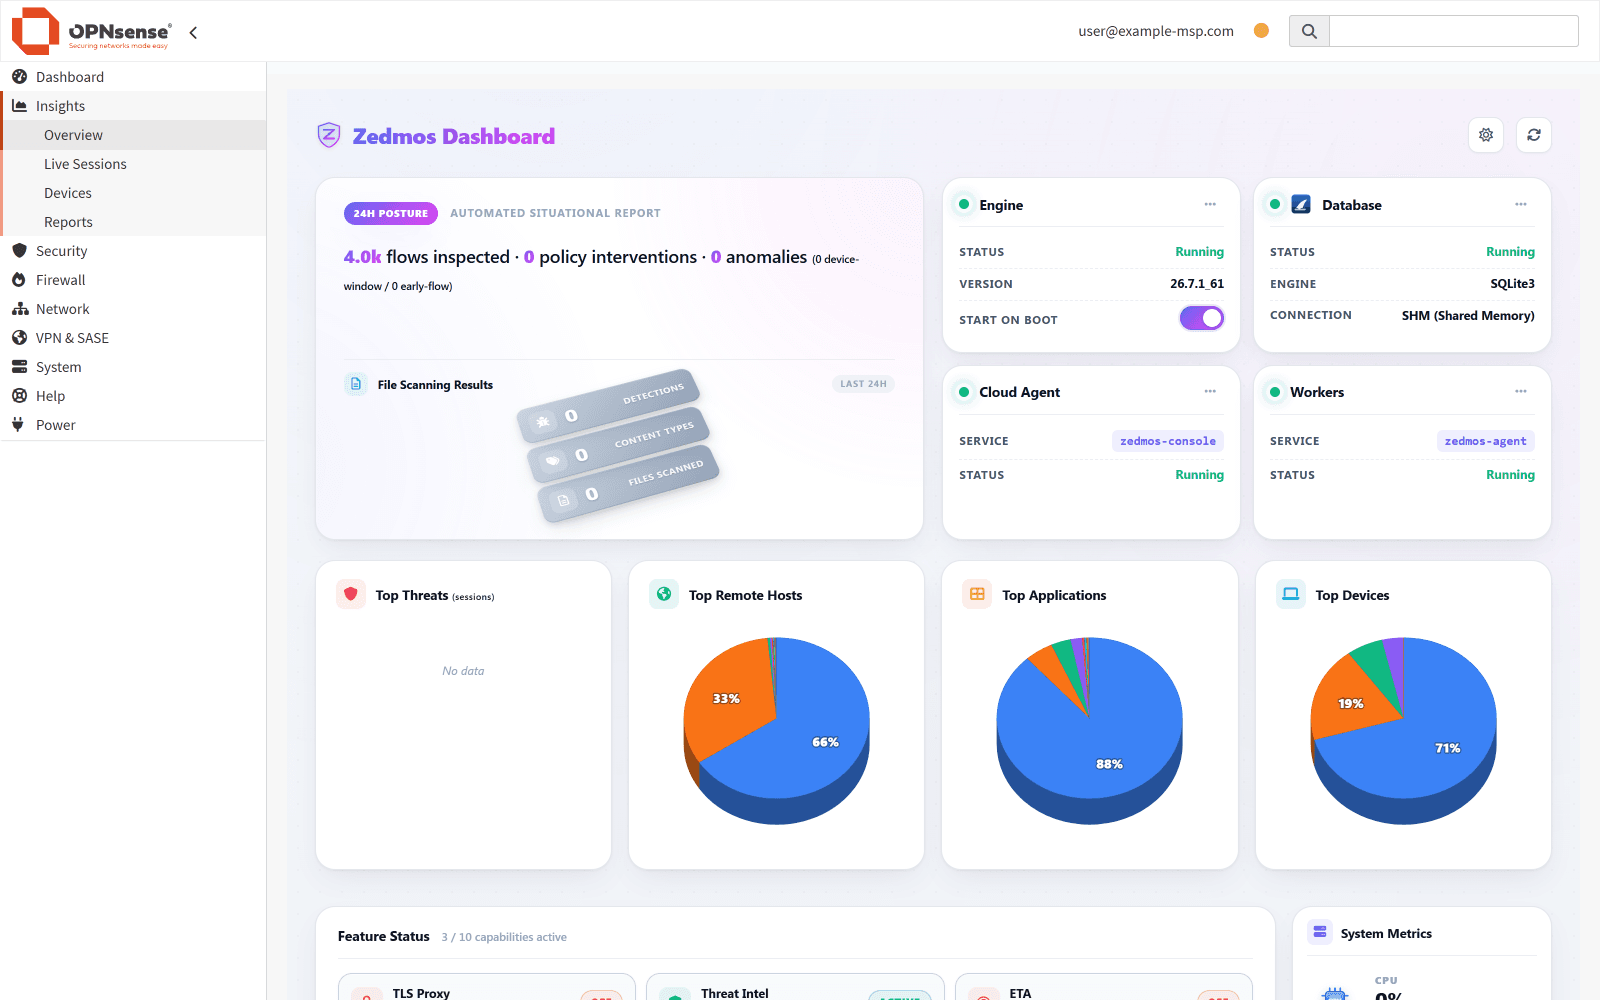
فایروالی که امروز اداره میکنید بر اساس نشانی و پورت تصمیم میگیرد. Zedmos درون آن نصب میشود و بر اساس اینکه ترافیک واقعاً چیست، متعلق به کیست و چه حمل میکند تصمیم میگیرد — بدون جایگزینی چیزی که همین حالا کار میکند.
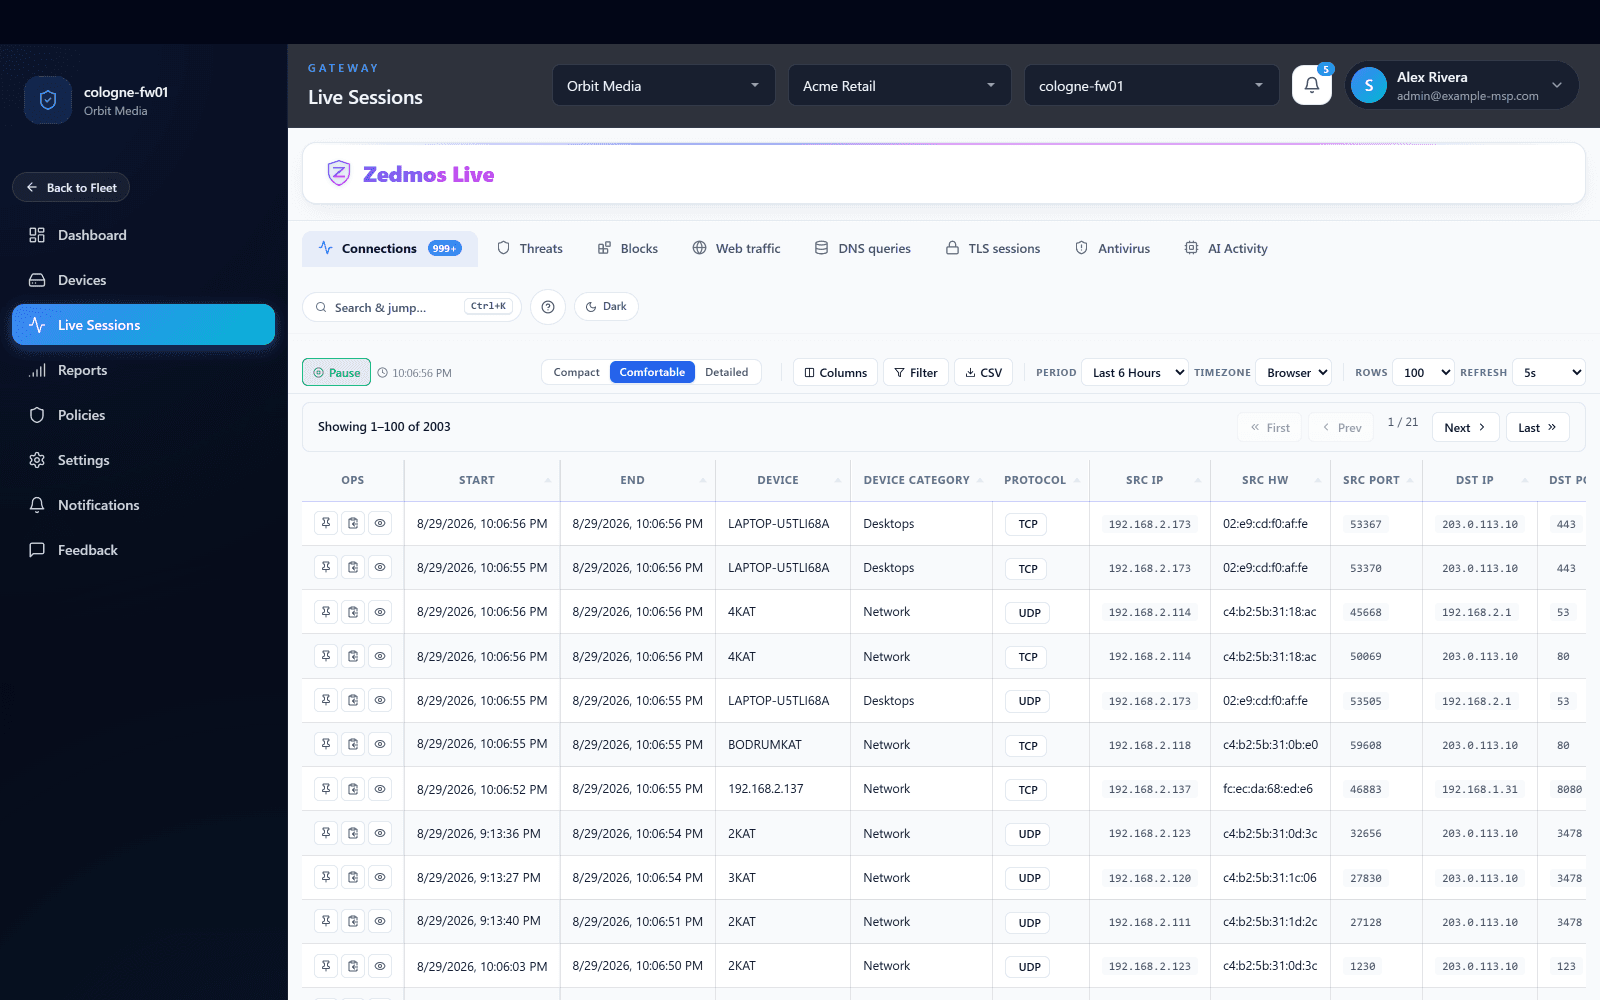
هر جریان، دستهبندیشده بر اساس برنامه نه پورت — تب اتصالها ماده خام هر چیز دیگری است.
دستگاه، دستهاش و نشانی سختافزاریاش در همان ردیف جریان، تا سیاست بتواند به جای نشانی یک شخص یا گروه را نام ببرد.
تهدیدها، مسدودیها و یافتههای ضدویروس برای همان فایروال، یک تب آنطرفتر — امضاها و اطلاعات پیش از ارسال نشست اعمالشده.
نشستهای TLS و فعالیت هوش مصنوعی: کدام سرویسها استفاده شدند، توسط چه کسی، و بازرسی محتوا در آنچه ارسال شد چه یافت.
مشتری، سایت و فایروال در بالا انتخاب شدهاند. همین نما برای هر فایروال در شبکه وجود دارد، هر پلتفرمی که اجرا کند.
گروهبندیشده بر اساس پرسشی که هر یک پاسخ میدهد. همان مجموعه روی OPNsense، روی pfSense و روی Zedmos NGFW — یک موتور، یک مدل سیاست، سه راه برای اجرا. هر یک زیر منابع شرح فنی کاملتری دارد.
تقریباً همهچیز HTTPS روی 443 است، پس قاعده مبتنی بر پورت فقط میتواند همهاش را اجازه دهد یا رد کند.
آنچه انتخاب میکنید را bump کنید؛ ترافیک بانکی و سلامت را با قاعده دستنخورده بگذارید.
JA3، JA4 و ALPN نرمافزار پشت یک نشست را حتی وقتی رمزگشایی نشده شناسایی میکنند.
پروتکلی که بیشتر وب به آن مهاجرت کرد، دیده و کنترل میشود نه اینکه به صورت شکاف رها شود.
حل نام رمزگذاریشده قواعد مبتنی بر نام یک فایروال کلاسیک را دور میزند. این یکی را نه.
هر جریان روی صفحه همانطور که رخ میدهد، با تصمیم و آنچه آن را رقم زد.
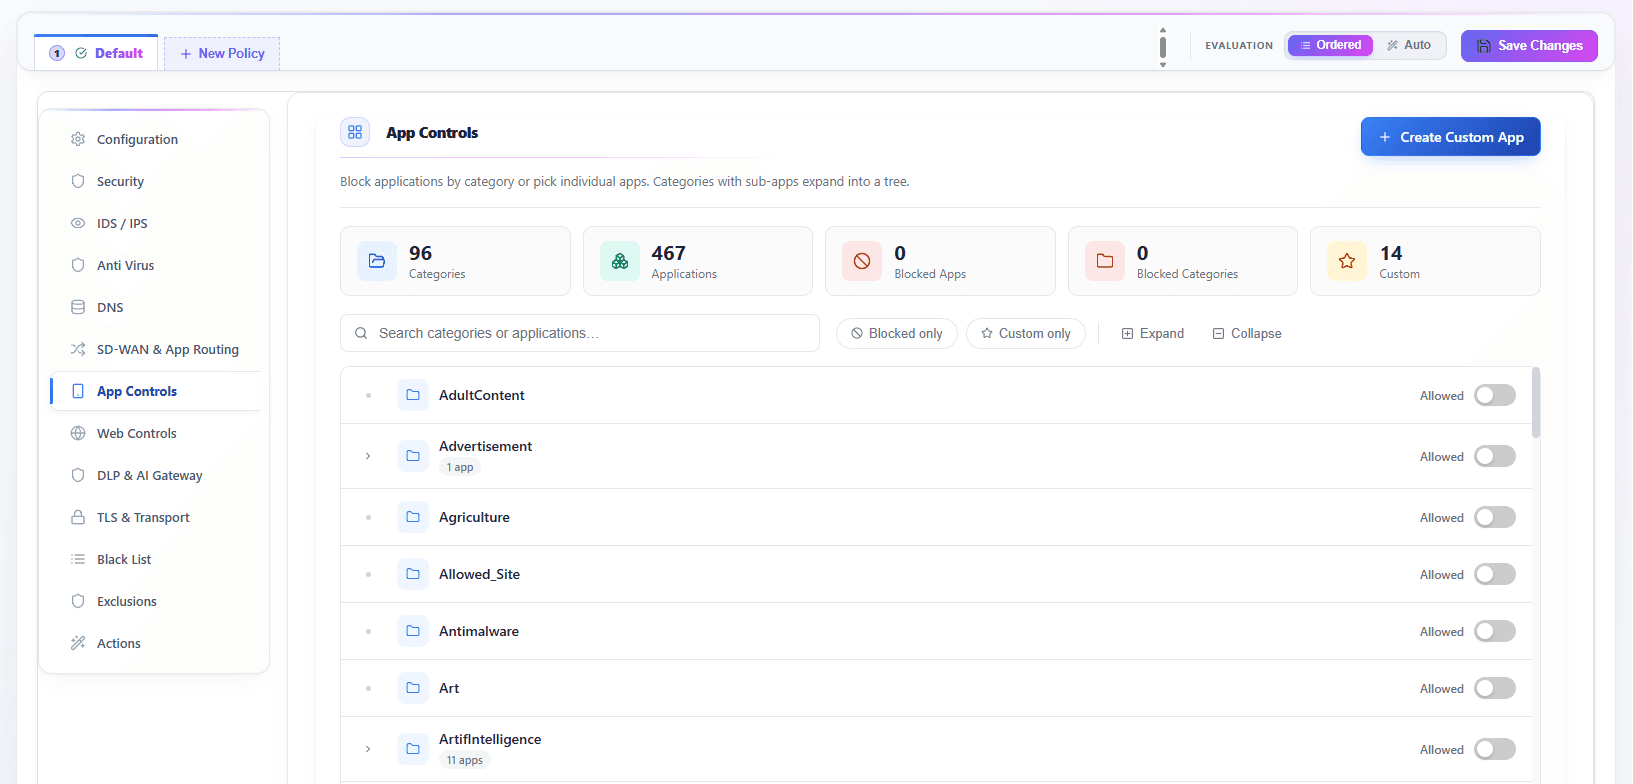
امضاها درونخط روی همان دستگاه ارزیابی میشوند — تطبیق یعنی مسدود، نه هشدار صبح فردا.
شاخصها جمعآوری و بررسی متقابل میشوند، سپس به هر فایروالی که مدیریت میکنید فرستاده میشوند.
پیوستها و دانلودها پیش از فرود بررسی میشوند، نه بعد از آن.
اجازه، ثبت، محدودیت نرخ، قرنطینه، ریست، دور انداختن — و بقیه، روی هر دو پلتفرم.
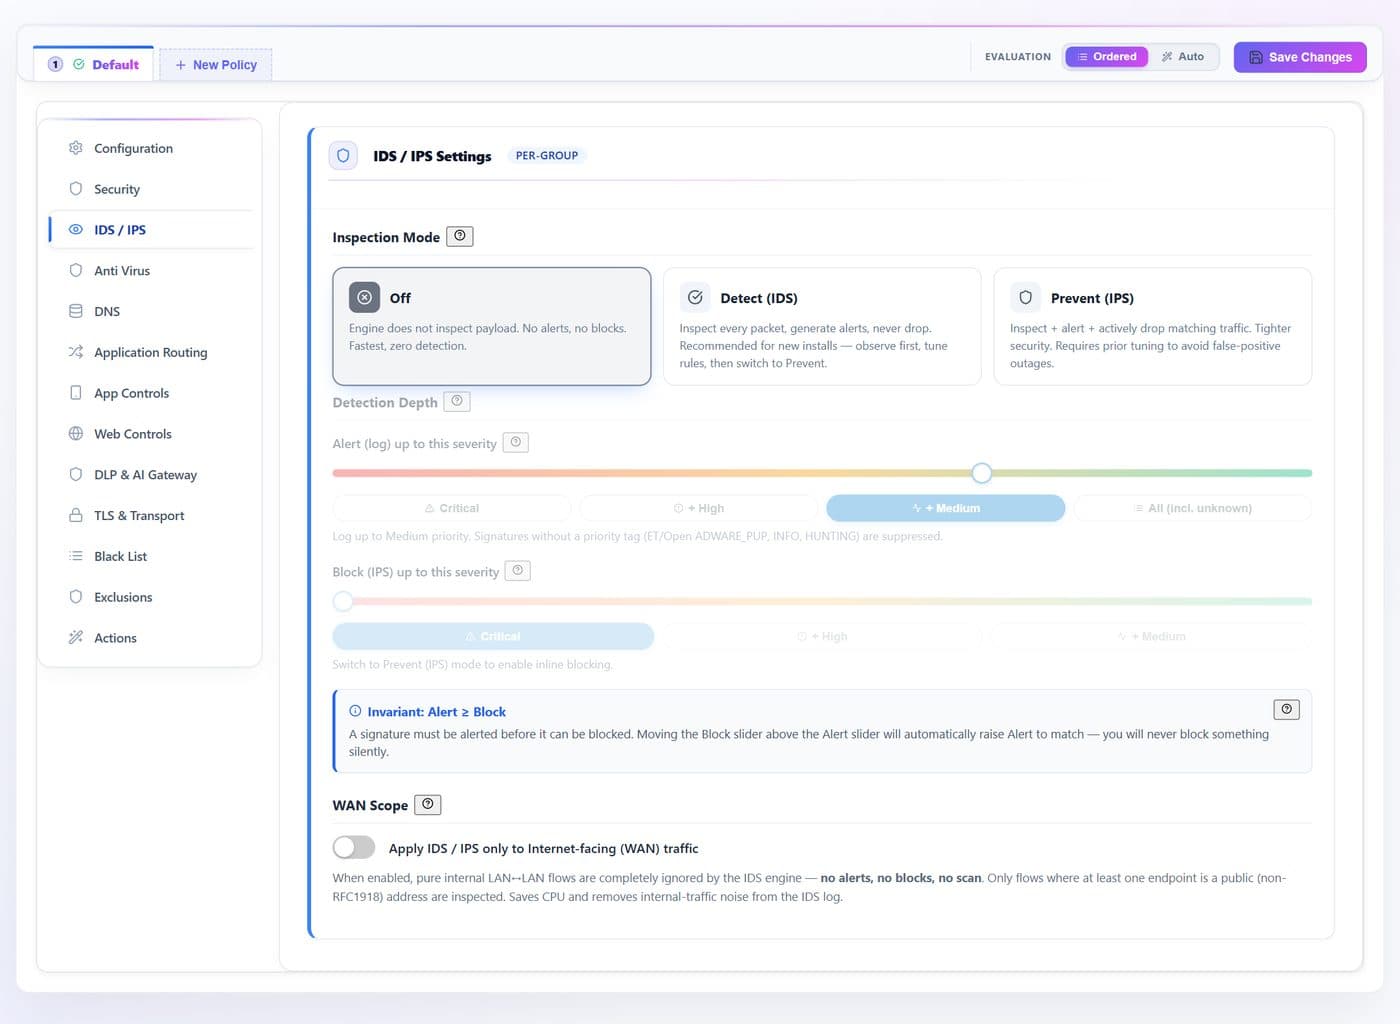
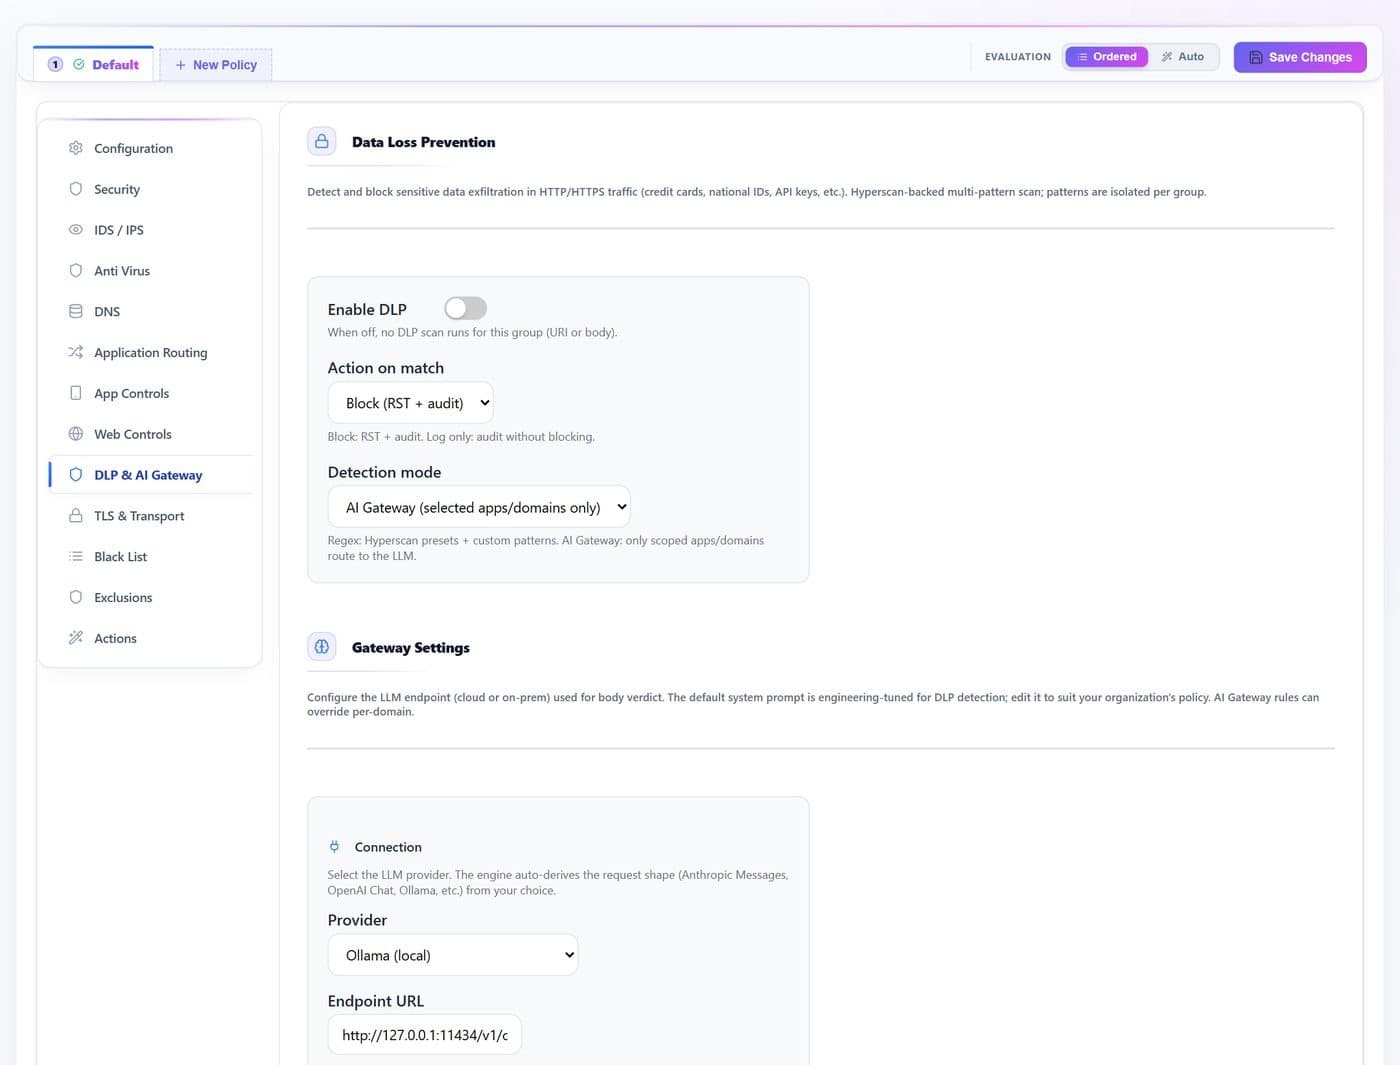
کدام دستیارها در حال استفادهاند و توسط چه کسی — بدون خواندن حتی یک پرامپت پاسخ داده میشود.
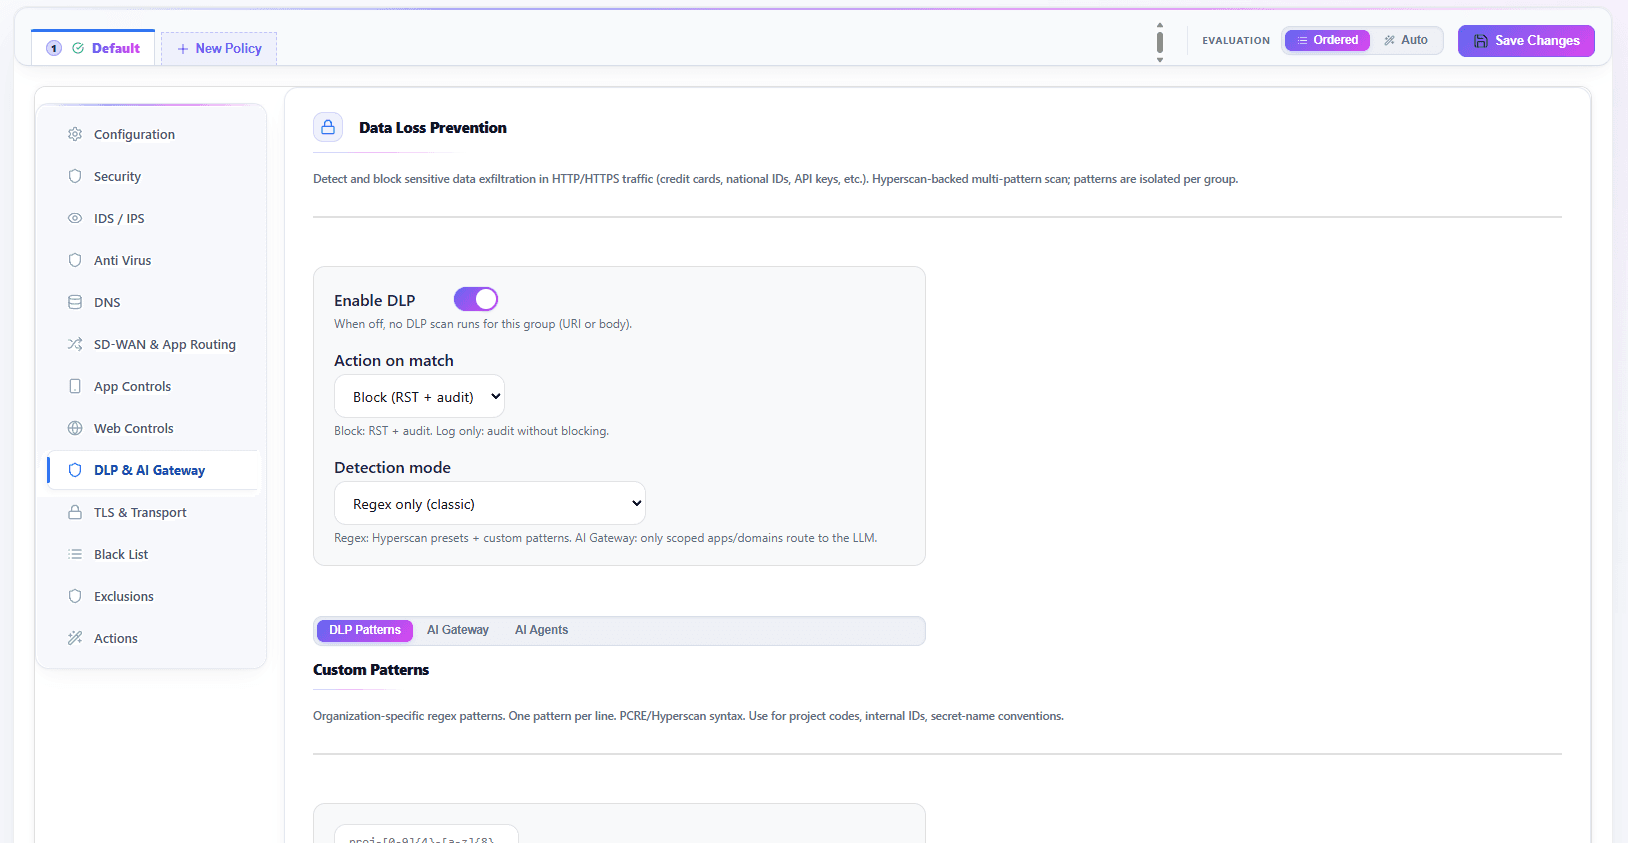
کد منبع، اعتبارنامهها و دادههای تحت مقررات در راه خروج گرفته میشوند، نه در گزارش نقض.
تطبیقگرهای قطعی بهعلاوه یک مدل محلی. فرستادن محتوا به بیرون برای پرسیدن اینکه آیا میتوان آن را فرستاد، تناقض است.
تماشا و ثبت؛ حذف بخش حساس و هدایت؛ یا مسدودسازی کامل. فعل اقدام قاعده تنها تغییر است.
ChatGPT، Claude، Gemini، Copilot، Perplexity، Mistral — و نقطه پایانی داخلیای که خودتان اعلام میکنید.
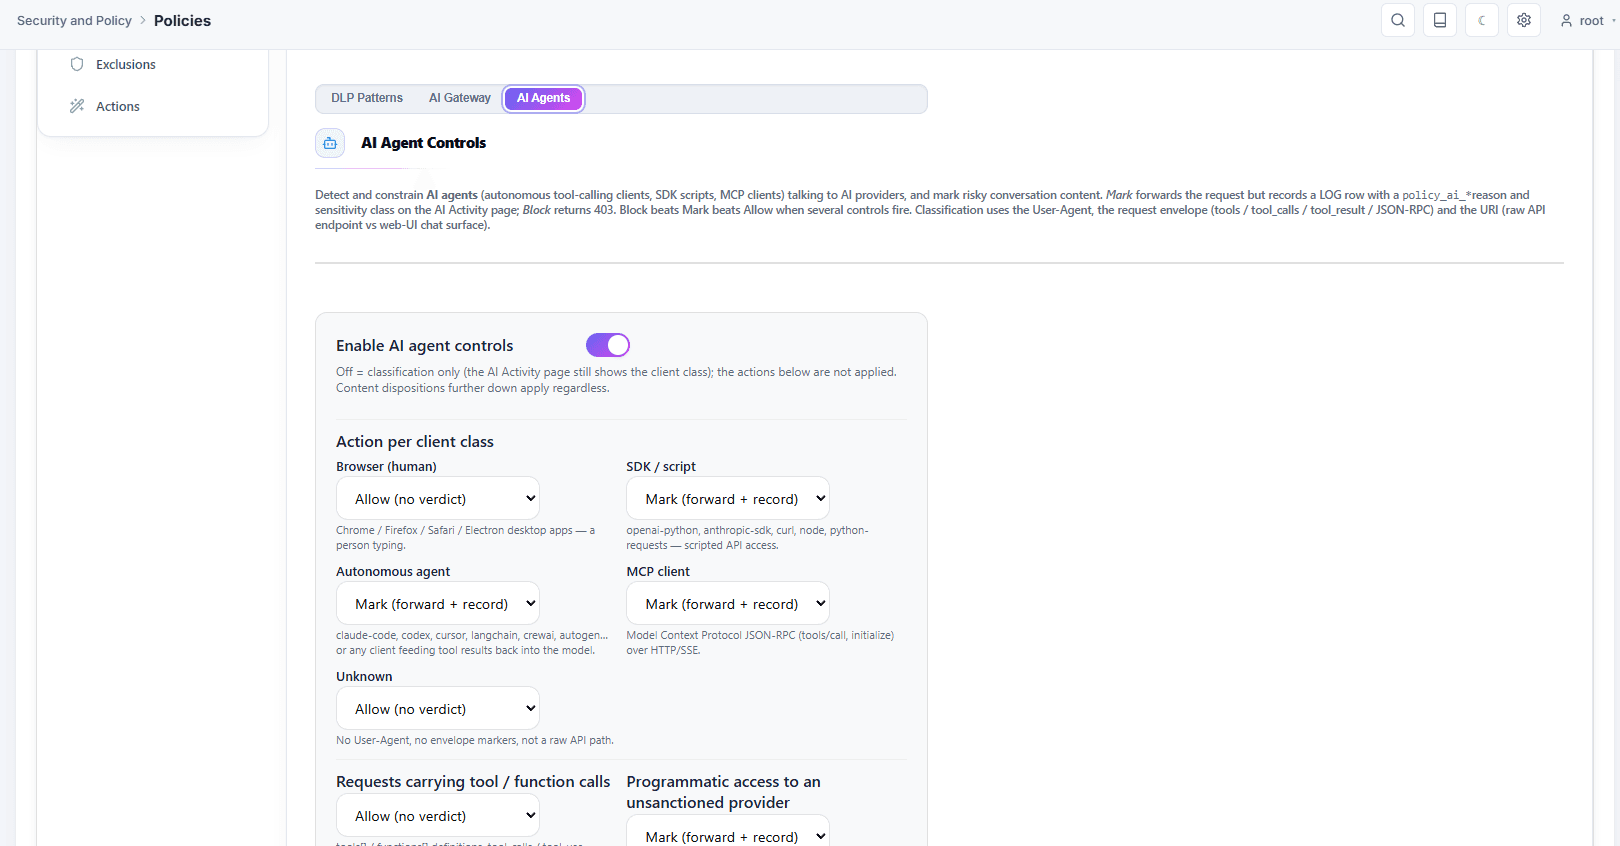
مرورگر، SDK یا اسکریپت، عامل خودمختار، کلاینت MCP، یا هیچکدام — هر درخواست پیش از انتخاب اقدام در یک کلاس قرار میگیرد.
عامل کاربر، شکل پاکت درخواست و نشانیای که به آن ارسال میشود — نقطه پایانی خام API و سطح چت از هم تشخیص داده میشوند.
درخواستی که تعاریف، فراخوانیها یا نتایج ابزار را حمل میکند همان چیزی است که یک دستیار را به چیزی که عمل میکند تبدیل میکند. تنها به همین دلیل میتوان آن را اجازه داد، ثبت کرد یا رد کرد.
دسترسی برنامهای به ارائهدهندهای که هیچکس تأیید نکرده مورد خودش است، جدا از اینکه کسی همان سایت را در مرورگر باز کند.
علامتگذاری درخواست را ارسال میکند و آن را با دلیل و رده حساسیت در صفحه فعالیت هوش مصنوعی ثبت میکند — تا بتوان یک کلاس را یک هفته تماشا کرد پیش از آنکه کسی تصمیم به مسدود کردنش بگیرد.
شماره کارتها، اسرار، دادههای سلامت و مالی، و قالبهای شناسه ملی برای بیستودو کشور.
فایلی پیوستشده به فرم وب و پاراگرافی چسباندهشده در چت همان ریسکاند.
رکورد قاعده، آنچه تشخیص داده شد و کجا را نام میبرد — بدون نگه داشتن خود محتوا.
کنترلی که وقتی نمیتواند ارزیابی کند ترافیک را عبور میدهد، در مسیری که مهم است کنترل نیست.
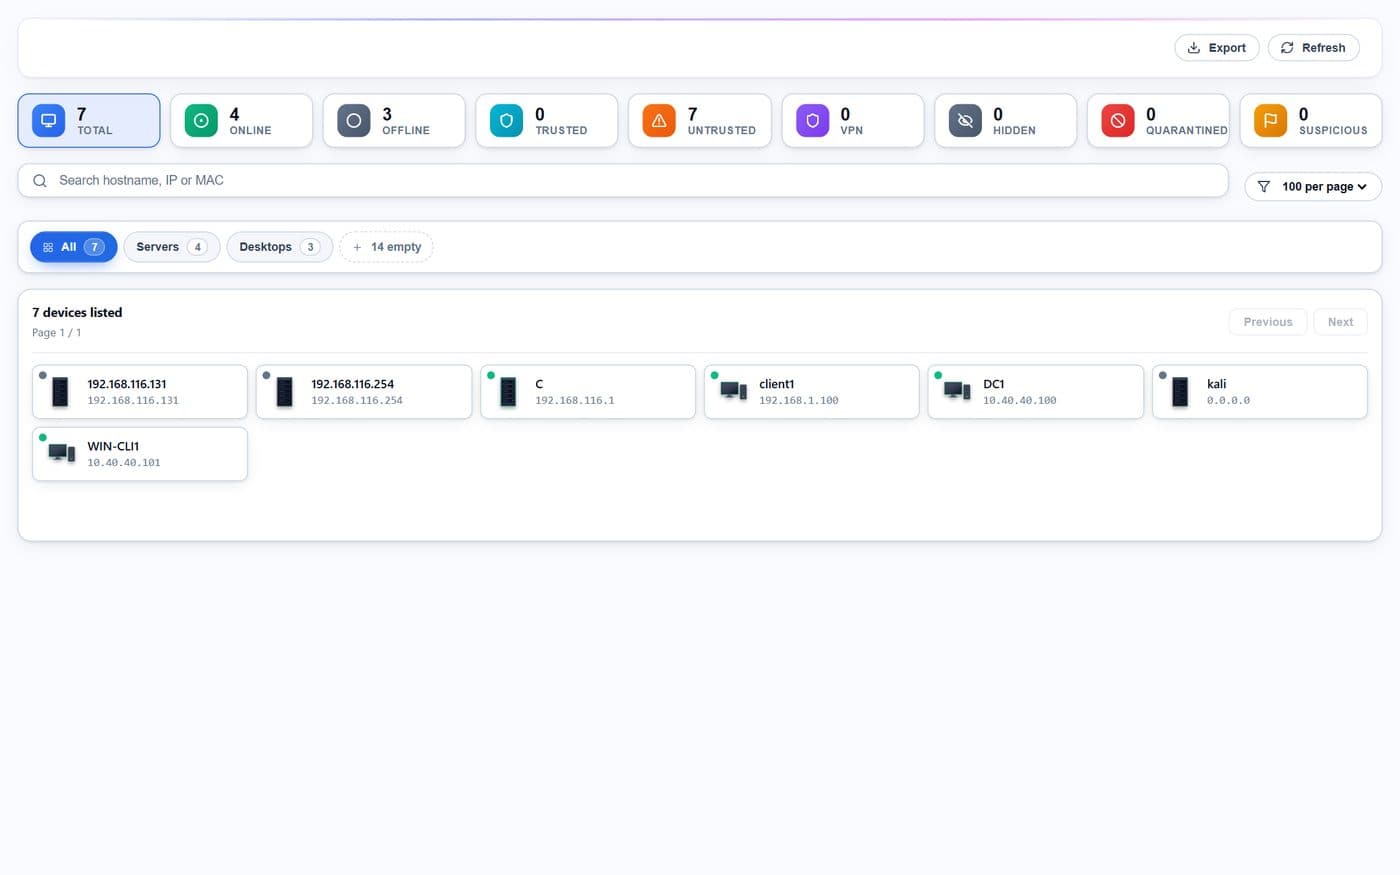
لپتاپ مدیریتشده و تلفن شخصی یک زیرشبکه دارند و برای یک قاعده نشانی یکسان به نظر میرسند. برای دستگاه راه دور ثبتشده، Intune یا CrowdStrike خودتان میگوید سالم است یا نه.
Active Directory، Entra ID یا SCIM — و برای شخص راه دور، ارائهدهنده OpenID Connect خودتان در ثبتنام. حق دسترسی شخص را دنبال میکند، نه اجاره DHCP او را.
دستگاهی که به آنچه برای تعمیر نیاز دارد محدود شده، دستگاهی است که هنوز میتوانید تعمیرش کنید.
قواعد متفاوت برای شبکه مهمان، بخش سرور، و خارج از ساعات کاری.
امتیازدهی بر اساس اتلاف، تأخیر و جیتر — پیوندی که بالاست و بسته از دست میدهد پیوند سالمی نیست.
WireGuard، OpenVPN یا GRE در چهار شکل — یک هاب، جفت هاب، تونلهای مستقیم بین اسپوکها، مش کامل — از یک نمای توپولوژی تأمینشده نه دستی به ازای هر فایروال.
ویرایش سیاست بدون افتادن بسته یا قطع نشست اثر میکند.
گزارشها و نشستهای زنده روی صفحه، و CEF، LEEF یا syslog روی TLS به هر چه اداره میکنید.
از مخازن بسته گرفته میشود نه تایپ در این صفحه، تا مانند رشته نسخه دستنویس منحرف نشود.
کنسول و فایروال با زمانبندی خودشان منتشر میشوند، پس شمارههایشان همدیگر را دنبال نمیکنند. اینکه هر فایروال شما چه نسخهای اجرا میکند در کنسول شماست.
Inside OPNsense
داشبورد · 1 از 6
Engine and service health, top threats, applications and devices — rendered inside the OPNsense interface your team already knows.
برای هر فروشنده فعلی یک صفحه، ساختهشده از اسناد خود آن فروشنده و سوابق عمومی — مجوز، چرخه عمر، مدیریت، حوزه قضایی و سابقه اکسپلویت، هر ردیف با منبعش.
این صفحه استدلال میکند. اینها میگویند در عمل چگونه انجام میشود، صفحه به صفحه و تنظیم به تنظیم.
بازرسی عمیق و کنترل برنامه، تشخیص و پیشگیری از نفوذ، بازرسی TLS، پیشگیری از نشت داده، درگاه هوش مصنوعی، مسیریابی به ازای هر برنامه در آپلینکها و مدیریت مرکزی، به صورت نه صفحه زیر منوی Services: داشبورد، دستگاهها، نشستهای زنده، گزارشها، سیاستها، تنظیمات، اعلانها، بهروزرسانی و پشتیبانی.
از یک مخزن بسته، با مدیر بسته خود پلتفرم. پس از نصب زیر Services ظاهر میشود و از صفحه تنظیماتش حذف میشود.
خیر. قواعد، رابطها، NAT و VPNهای موجود دستنخورده میمانند. Zedmos به جای جایگزینی، بازرسی و سیاست را بالای آنها میافزاید.
Zedmos یک لایه بازرسی برنامه و IDS/IPS برای OPNsense در همان دسته محصول است. آنچه متمایزش میکند: پیشگیری از نفوذ و بازرسی برنامه در یک موتور با یک پایگاه قاعده، کنسول مدیریتی که میتوانید خودتان میزبانی کنید، مجوز به ازای هر فایروال بدون سختافزار در مجوز، و همان موتور در دسترس به صورت فایروال کامل روی ZedmOS.
بله. یک موتور، یک مدل سیاست و یک کنسول در OPNsense و pfSense CE و Zedmos NGFW. شبکهای مختلط یک بار آموزش داده و به یک شیوه اداره میشود.
دمو و قیمت: info@zedmos.com
درخواست دمو