Zedmos

SD-WAN امن

سایت‌ها را وصل کنید، و انتخاب کنید چه چیزی به کجا برود

نیمه شبکه‌ای SASE: پوشش‌های رمزگذاری‌شده بین سایت‌هایتان، تأمین‌شده از یک نمای توپولوژی، و کنترل به ازای هر برنامه بر اینکه هر جریان از کدام آپلینک خارج شود.

CLASSIFIED TRAFFICROUTING RULEUPLINKSSelected by application, category,TLS name or domainکنفرانس ویدیوییapp = teamsسیستم مالیsni = erp.corpپشتیبان‌گیری شبانهcategory = backupمرور مهمانdefaultFibre WANphysical_wan9 ms0.0 % lossHub tunnelwireguard24 ms0.1 % lossLTE backupphysical_wan78 ms2.4 % lossScored every 5 sICMP · DNS · HTTP → loss, latency, jitterIf the named uplink is downfall back to another, or drop — so tunnel-only traffic never leaves in the clear

یک جریان چگونه روی پیوند درست گذاشته می‌شود

تصمیم به ازای هر نشست گرفته می‌شود، بر اساس اینکه ترافیک چیست نه از کدام زیرشبکه آمده — و وقتی پیوندی خراب می‌شود دوباره گرفته می‌شود.

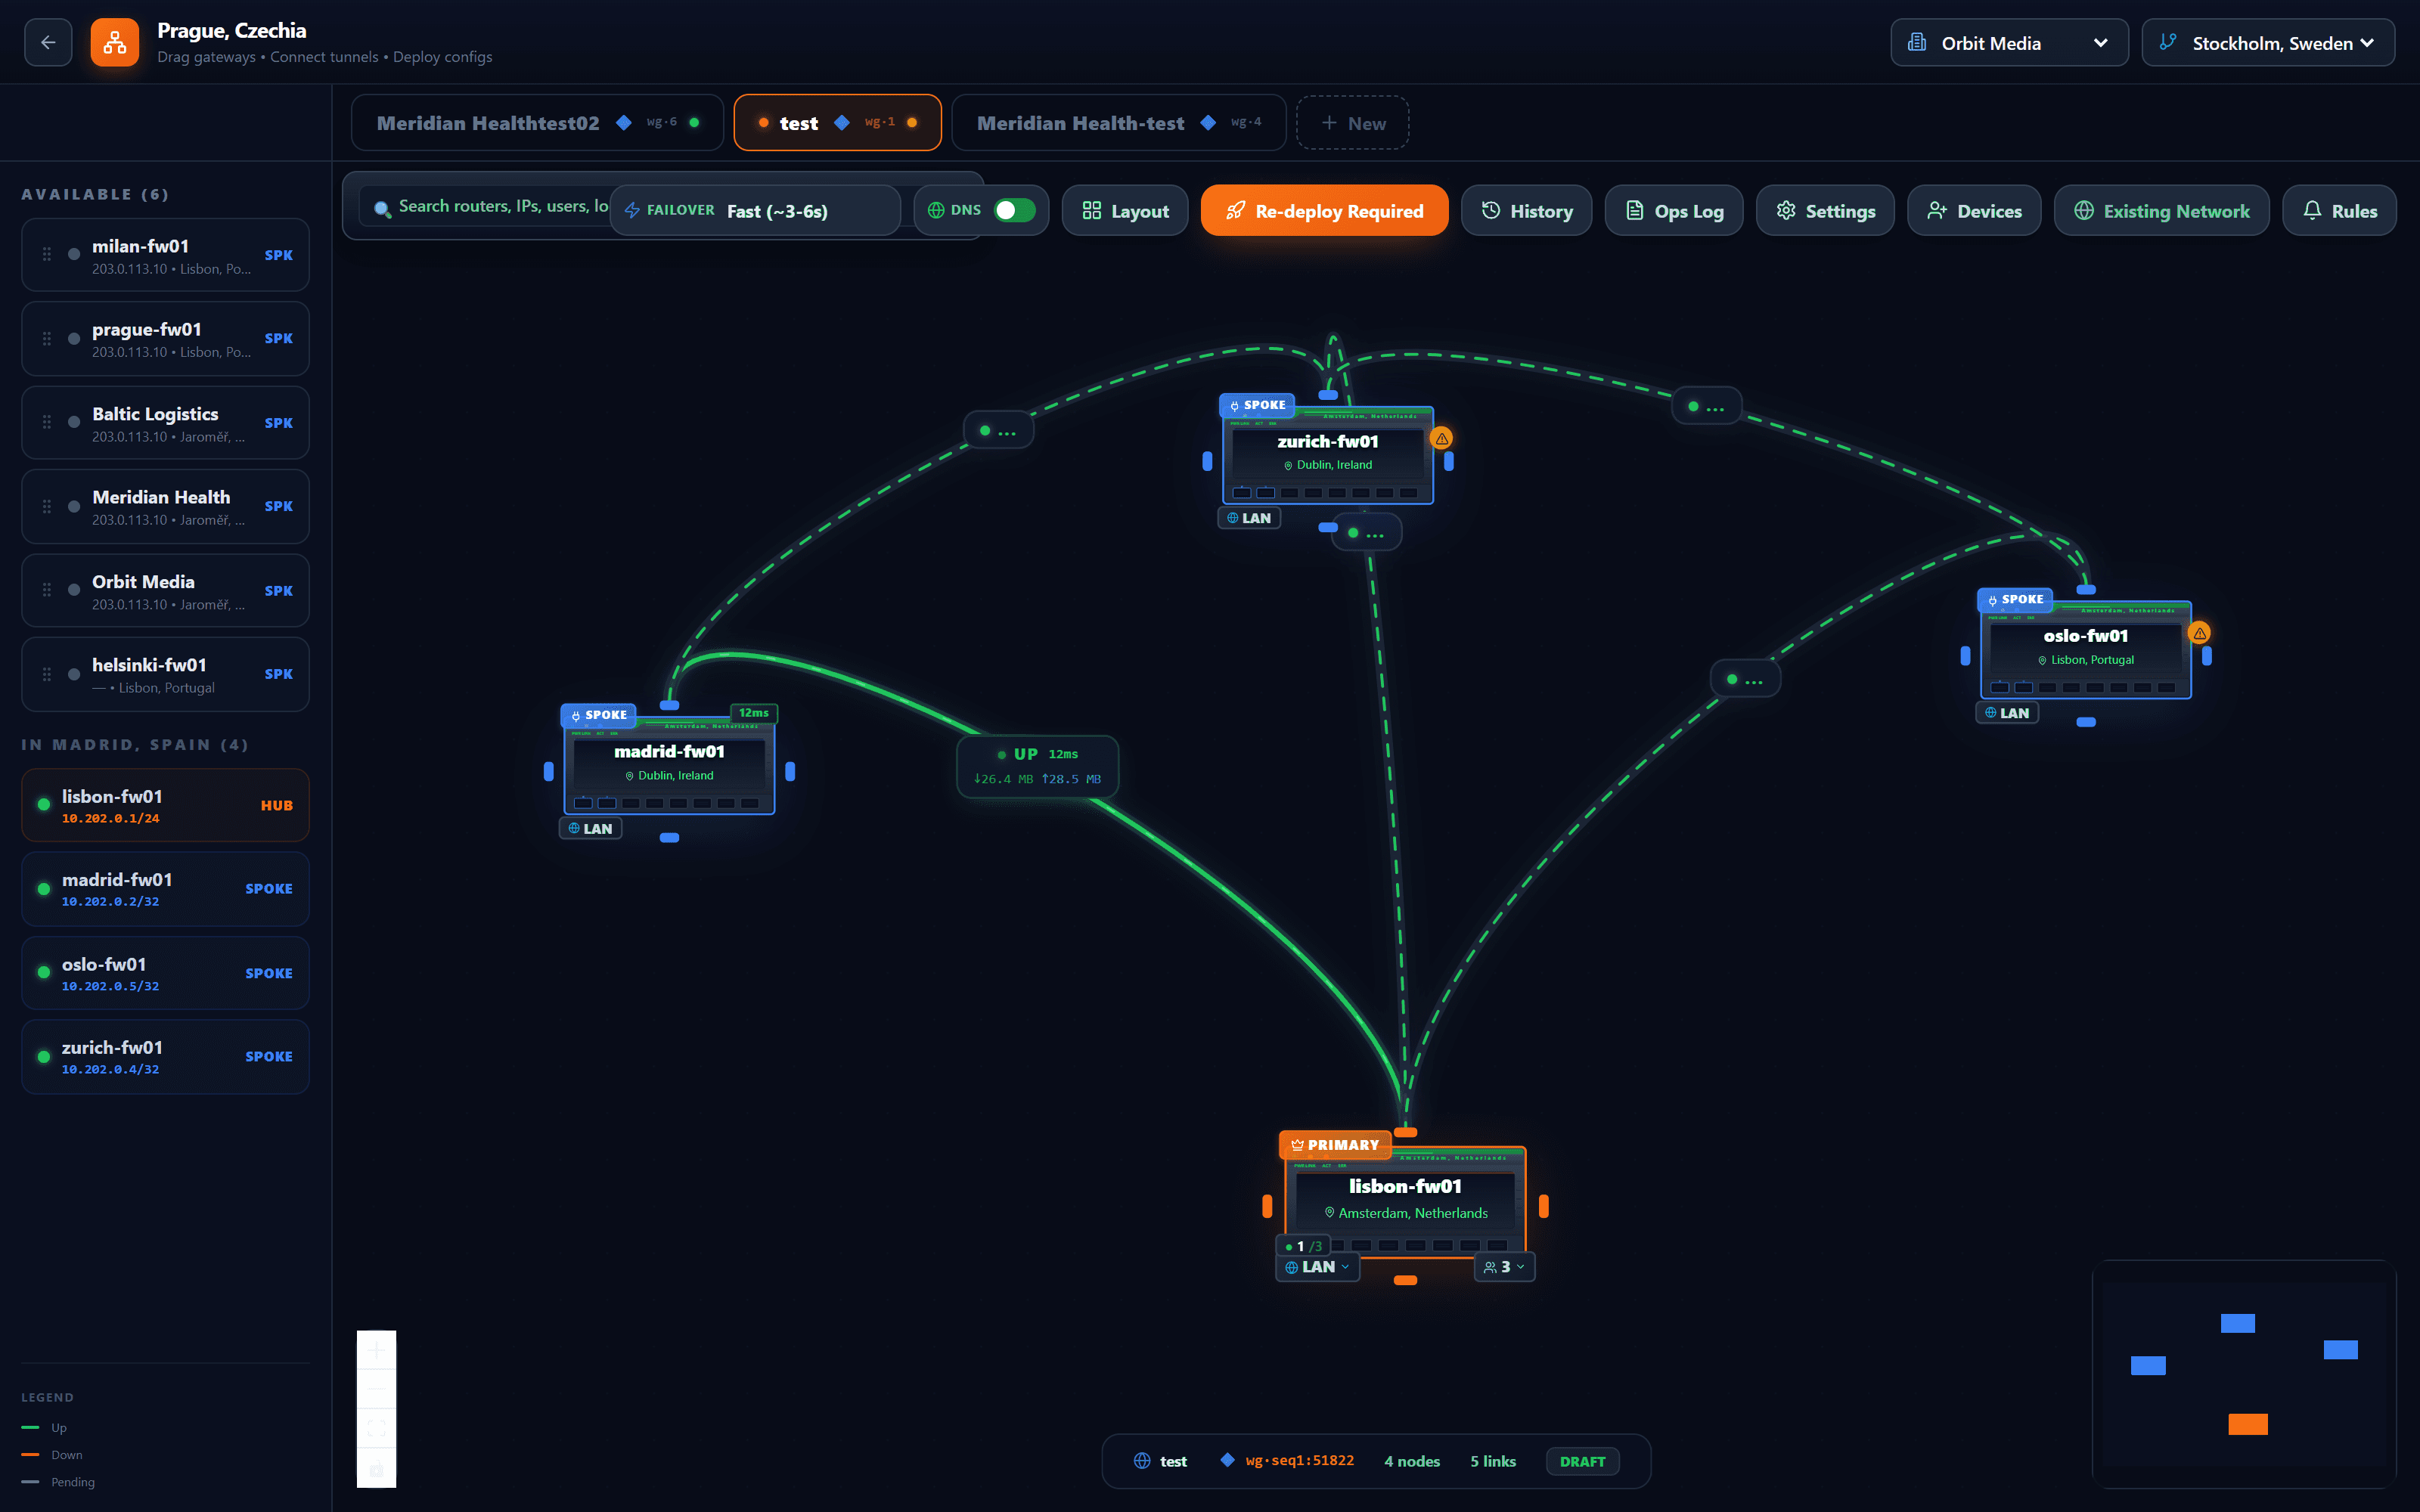
بوم SASE کنسول: گیت‌وی‌ها در سمت چپ فهرست شده، اسپوک‌ها و یک هاب اصلی روی نقشه‌ای تیره با تونل‌های سبز میانشان، و نوار ابزاری با کلاس failover، چیدمان، تاریخچه و دکمه استقرار مجدد.
  1. گیت‌وی‌ها، از ناوگان

    فایروال‌هایی که مشتری از قبل دارد، فهرست‌شده بر اساس سایت. یکی را روی بوم بکشید و اسپوک یا هاب می‌شود.

  2. در این شکل، یک هاب هر تونل را خاتمه می‌دهد

    هر چه به هاب اصلی می‌رسد با همان سیاست روبه‌رو می‌شود: کنترل برنامه، IDS/IPS، بازرسی TLS، DLP و درگاه هوش مصنوعی. به جای آن تونلی مستقیم بین دو اسپوک بکشید و ترافیکشان به جای میانه در هر دو سر بازرسی می‌شود — کنسول پیش از آنکه متعهد شوید این را می‌گوید.

  3. هر تونل خودش را گزارش می‌دهد

    بالا یا پایین، تأخیر، بایت در هر جهت — روی پیوند، همان‌جا که نگاه می‌کنید، نه در لاگی که باید بازش کنید.

  4. failover، انتخاب‌شده به ازای هر توپولوژی

    اینکه اسپوک‌ها وقتی هاب اصلی پاسخ نمی‌دهد خودکار به هاب پشتیبان بروند یا نه — و پس از چه مدت سکوت — تنظیمی از نقاشی است، نه از هر فایروال.

  5. نقاشی را تغییر دهید، سپس مستقر کنید

    بوم می‌داند کی با آنچه فایروال‌ها اجرا می‌کنند فرق دارد. یک دکمه پیکربندی هر دو سر هر تونل را می‌نویسد و می‌فرستد.

کسی فایروالی را باز نمی‌کند و قاعده‌ای تایپ نمی‌کند. هر دو سر هر تونل توسط کنسول نوشته و ارسال می‌شود.console.zedmos.com · SASE Network
  1. Zedmos

    نشست شناسایی می‌شود

    برنامه، دسته آن، نام سرور TLS یا دامنه — هر کدام که قاعده روی آن انتخاب می‌کند. نه پورت، چون پورت سال‌هاست چیزی را شناسایی نمی‌کند.

  2. شما

    قاعده می‌گوید از کجا خارج شود

    خط اینترنت دوم، یک تونل، یا رابطی مشخص. همچنین می‌گویید اگر آن هدف قابل استفاده نبود چه شود: بازگشت، یا دور انداختن — تا ترافیکی که فقط باید از تونل بگذرد بی‌سروصدا خط باز را نگیرد.

  3. Zedmos

    پیوندها امتیازدهی می‌شوند، نه فقط پینگ

    هر نامزد در چرخه‌ای کوتاه کاوش می‌شود و بر اساس اتلاف، تأخیر و جیتر امتیاز می‌گیرد. خطی که بالاست و چهار درصد بسته‌ها را از دست می‌دهد تماسی را خراب می‌کند در حالی که هر بررسی بالا/پایین را می‌گذراند — امتیازدهی همان چیزی است که این را می‌گیرد.

  4. Zedmos

    جریان جای می‌گیرد و ثبت می‌شود

    نشست از پیوند انتخاب‌شده خارج می‌شود، با قاعده و خروجی نوشته‌شده در رکورد — تا پرسش «چرا ترافیک از مسیر خاصی رفت» پاسخی داشته باشد.

3
انتقال‌های پوشش
4
شکل‌های پوشش
5 s
چرخه سلامت آپلینک
4
راه‌های انتخاب یک جریان

چه چیزی تصمیم را قابل اعتماد می‌کند

افزودن یک سایت جای دادن یک گره است

آدرس‌دهی، کلیدها و مسیرها برایتان محاسبه می‌شوند، در هر یک از چهار شکلی که انتخاب می‌کنید. هر پوشش یک بازه یکتا می‌گیرد، هر گره نشانی‌ای از آن، و مسیرهای مجاز هر همتا هنگام تغییر توپولوژی دوباره محاسبه می‌شوند — از جمله وقتی تونلی مستقیم بین دو اسپوک بالا می‌آید یا برداشته می‌شود. کلیدها روی خود فایروال تولید می‌شوند و فقط نیمه عمومی جمع‌آوری می‌شود.

سه انتقال، انتخاب‌شده به ازای هر توپولوژی

WireGuard برای بیشتر استقرارها. OpenVPN جایی که شبکه مبتنی بر گواهی از قبل استاندارد است و تیم عملیات آن را می‌شناسد. GRE جایی که انتقال از قبل خصوصی است و مسیریابی بدون لایه دوم رمزگذاری می‌خواهید. کنسول پیش از آنکه متعهد شوید می‌گوید هر انتخاب چه معنایی دارد.

یک هاب دوم بسازید، و سایت‌ها را بالا نگه دارید

هاب پشتیبان تا وقتی هاب اصلی سالم است فقط مسیرهای میزبان را نگه می‌دارد، پس هرگز بی‌سروصدا ترافیک جذب نمی‌کند. وقتی هاب اصلی از پاسخ دادن بازایستاد، کنسول هر اسپوک را منتقل می‌کند — خودکار وقتی فعالش کنید، یا به فرمان شما با پیش‌نمایشی از دقیقاً آنچه تغییر خواهد کرد.

خروجی به ازای هر برنامه، و گزینه fail-closed

یک قاعده ترافیک را بر اساس برنامه، دسته، نام سرور TLS یا دامنه انتخاب می‌کند و آپلینکی را که باید از آن خارج شود نام می‌برد: یک WAN دوم، یک تونل WireGuard یا OpenVPN یا GRE، یا یک رابط معمولی. اگر آن هدف ناسالم باشد قاعده می‌تواند به دیگری بازگردد — یا بیندازد، تا جریانی که فقط باید از تونل عبور کند بی‌سروصدا از WAN باز خارج نشود.

پیوندها امتیازدهی می‌شوند، نه فقط پینگ

هر آپلینک نامزد در چرخه پنج‌ثانیه‌ای روی ICMP، DNS یا HTTP کاوش می‌شود، و بر اساس اتلاف بسته، تأخیر و لرزش در یک پنجره غلتان امتیاز می‌گیرد. یک تونل بر اساس به‌روز بودن دست‌دادنش قضاوت می‌شود، نه وجود رابط. هیسترزیس پیوندی در مرز را از نوسان بازمی‌دارد.