5.6 سرویسها
سرویسهای شبکهای که دستگاه برای شبکههای پشتش اجرا میکند: دادن نشانی، پاسخ دادن به نامها، توزیع زمان، آگهی IPv6، و اسکن فایلها.
هر گروه سرویس با یک مدخل Log File تمام میشود، و بیشترشان صفحه Status دارند. وقتی سرویسی بدرفتاری میکند، اول صفحه وضعیتش را باز کنید و دوم لاگش را — به همین ترتیب، چون صفحه وضعیت معمولاً در یک خط به پرسش پاسخ میدهد.
DHCP: دو بکاند، هر بار یکی
دستگاه میتواند با Kea (پیشفرض) یا با Dnsmasq، که DNS و DHCP را با هم انجام میدهد، نشانی بدهد. همان کار را میکنند؛ اجرای هر دو روی یک شبکه دو سروری تولید میکند که به یک درخواست پاسخ میدهند، که دقیقاً همانقدر گیجکننده است که به نظر میرسد.
مگر دلیلی داشته باشید Kea را بردارید: همان است که ویرایشگر رابط هنگام روشن کردن سرور DHCP پیکربندی میکند، و همان که راهاندازی LAN کنسول استفاده میکند. Dnsmasq را وقتی بردارید که DHCP و DNS را از یک سرویس کوچک با نامهای هر میزبان میخواهید، یا روی دستگاهی بسیار کوچک.
Kea DHCP
Kea DHCPv4 — /m/kea/dhcp4
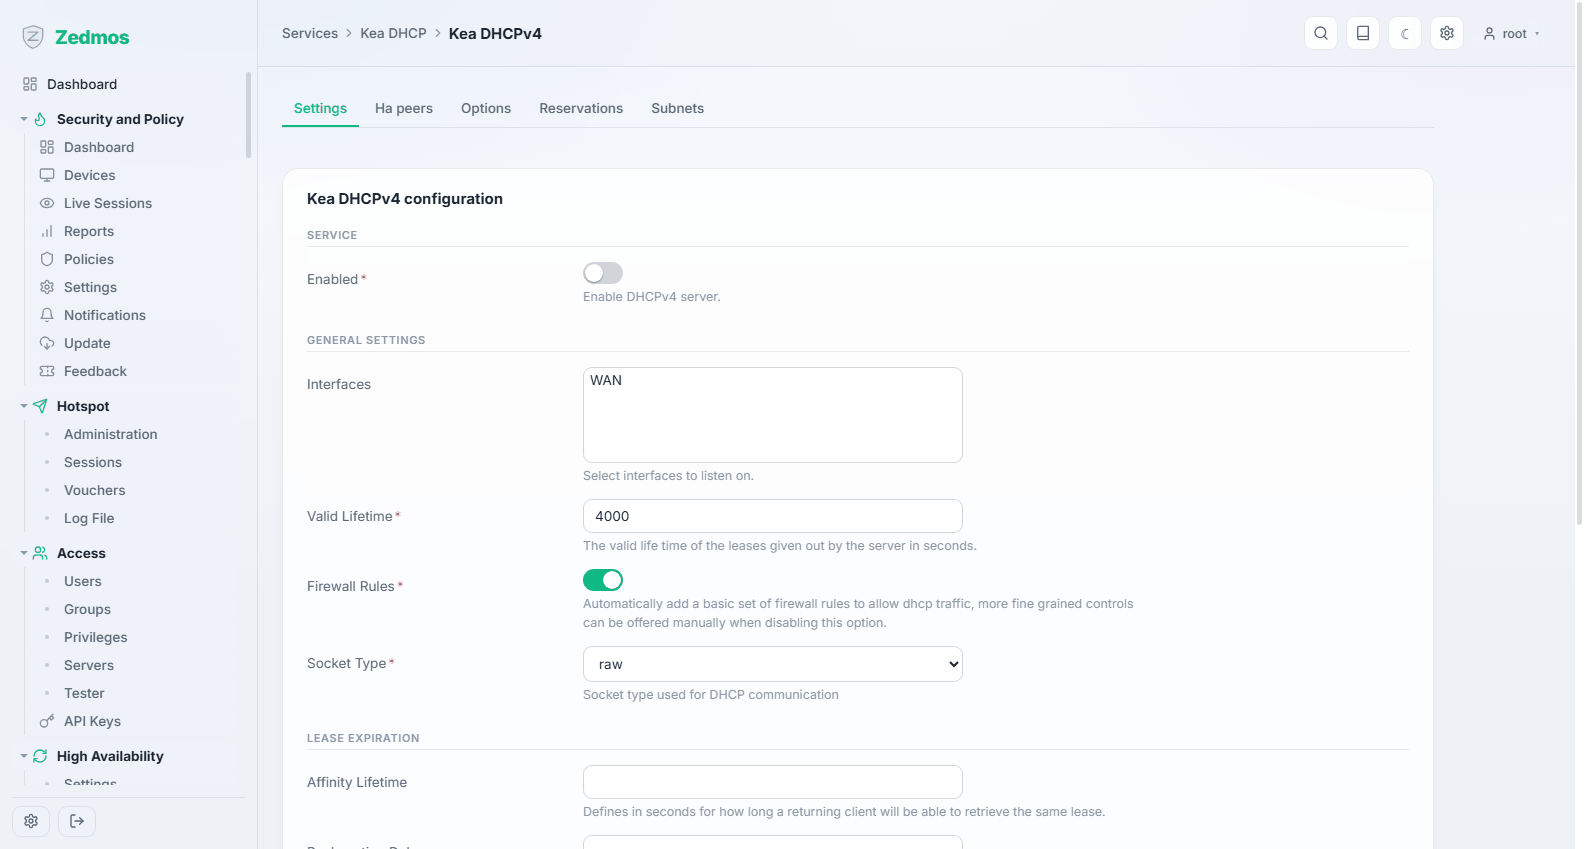
زیرشبکهها و استخرها: برای هر شبکهای که دستگاه سرویس میدهد، بازهای که میدهد، روتر و DNSای که اعلام میکند، زمان اجاره، و هر رزروی که دستگاهی را با MAC به نشانی ثابت سنجاق میکند.
استخر را از هر چیزی با نشانی ایستا دور نگه دارید — خود دستگاه، چاپگرها، سوئیچها. استخری که نشانی خود روتر را شامل شود خطایی است که صفحه دربارهاش هشدار میدهد.
Kea DHCPv6 — /m/kea/dhcp6
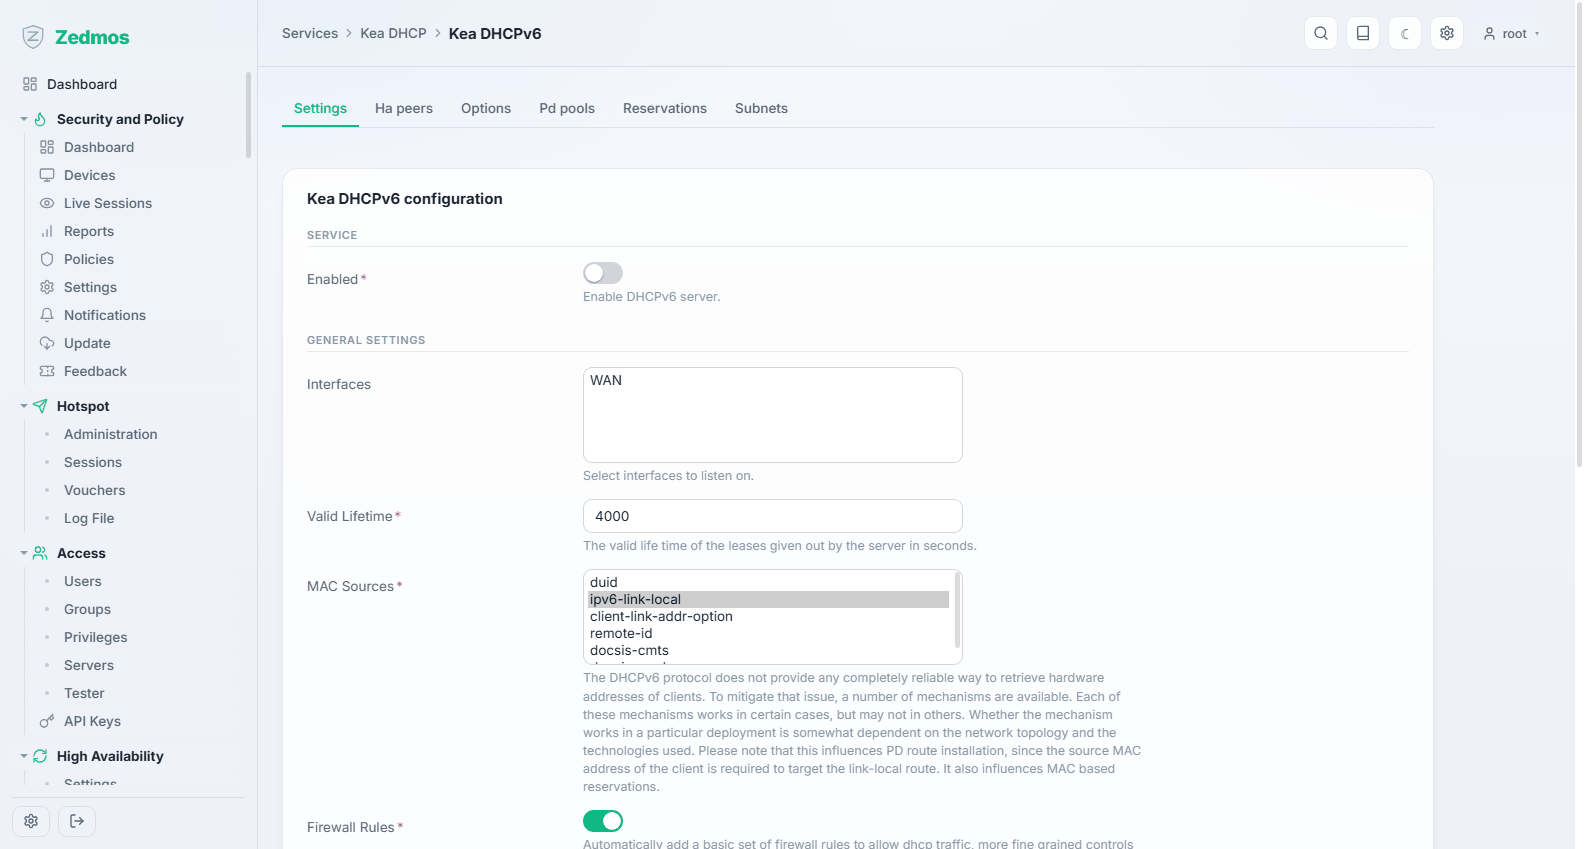
همان برای IPv6. معمولاً با Router Advertisements زیر جفت میشود: بیشتر کلاینتهای IPv6 نشانیشان را از آگهیها میگیرند و فقط برای موارد اضافی از DHCPv6 میپرسند.
Control API — /m/kea/ctrl_agent
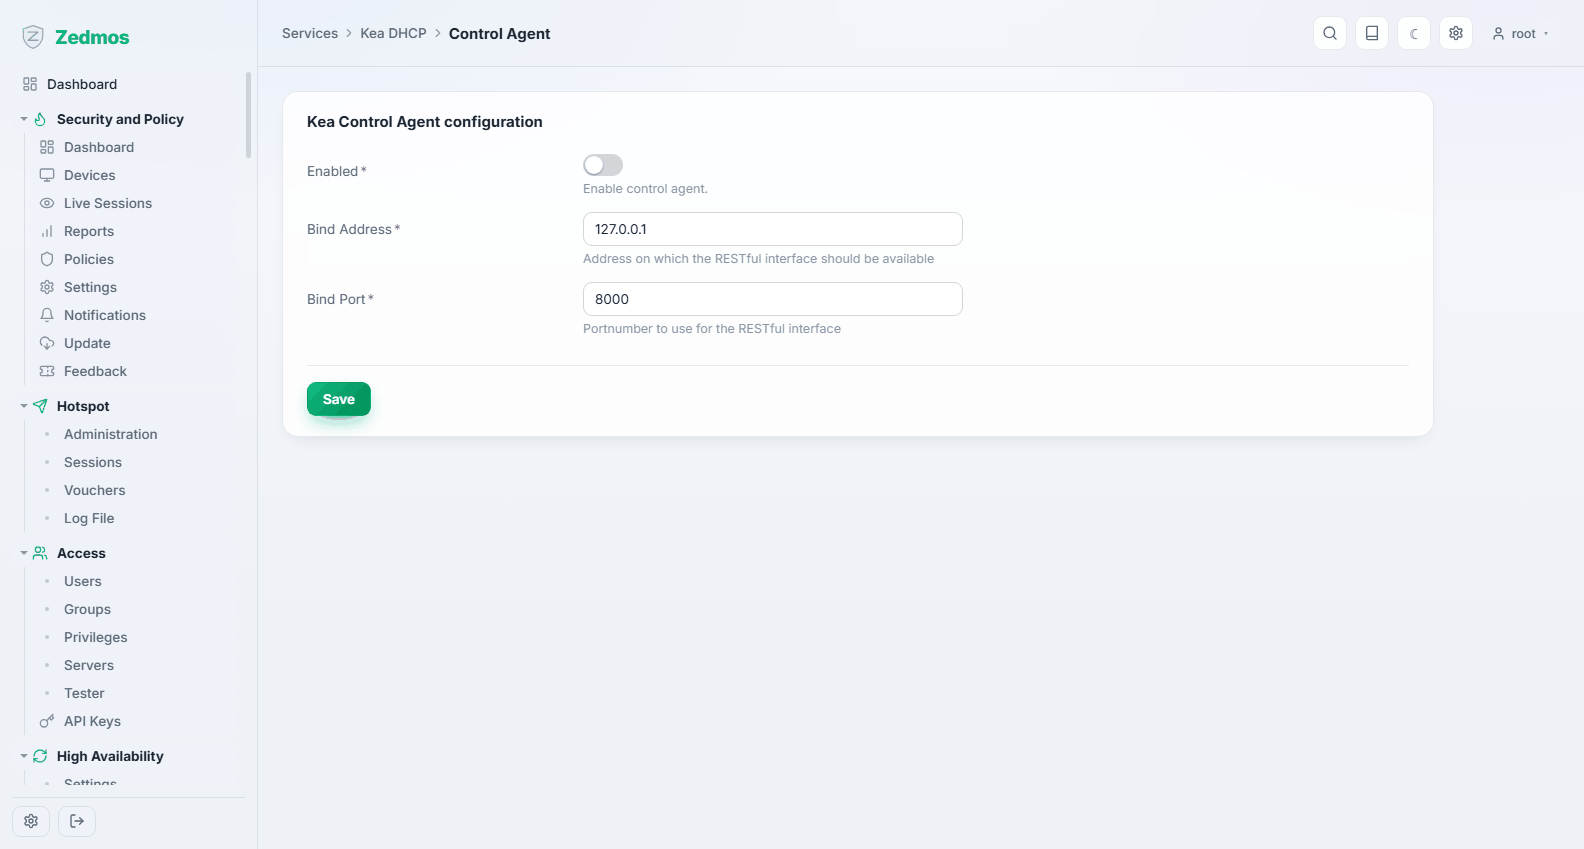
API فرمان سرورهای DHCPv4 و DHCPv6 را روی HTTP یا HTTPS باز میکند، برای ابزارهایی مانند kea-shell یا Stork. خود دستگاه به آن نیاز ندارد. این Kea (3.2) عامل کنترل جداگانه ندارد: هر سرور روی پورت خودش شنود میکند و درخواستها را فقط با نام کاربری و رمزی که اینجا وارد میکنید میپذیرد، که آنها را از فایلهایی میخواند که دستگاه فقط برای root خواندنی نگه میدارد. برای سرویس HTTPS گواهیای از مخزن اعتماد انتخاب کنید؛ HTTP ساده را روی 127.0.0.1 نگه دارید.
DDNS Agent — /m/kea/ddns
اجارهها را در DNS ثبت میکند، تا ماشینی که تازه نشانی گرفته با نام در دسترس باشد.
Leases DHCPv4 / DHCPv6 — /leases/kea4، /leases/kea6
چه کسی کدام نشانی را دارد، از کی، و تا کی. اولین صفحهای که وقتی کسی میگوید «ماشینم شبکه ندارد» باز میکنید: یا اجاره دارند، که در آن صورت مشکل جای دیگری است، یا ندارند، که در آن صورت اینجاست.
Log File — /log/core/kea
Dnsmasq DNS & DHCP
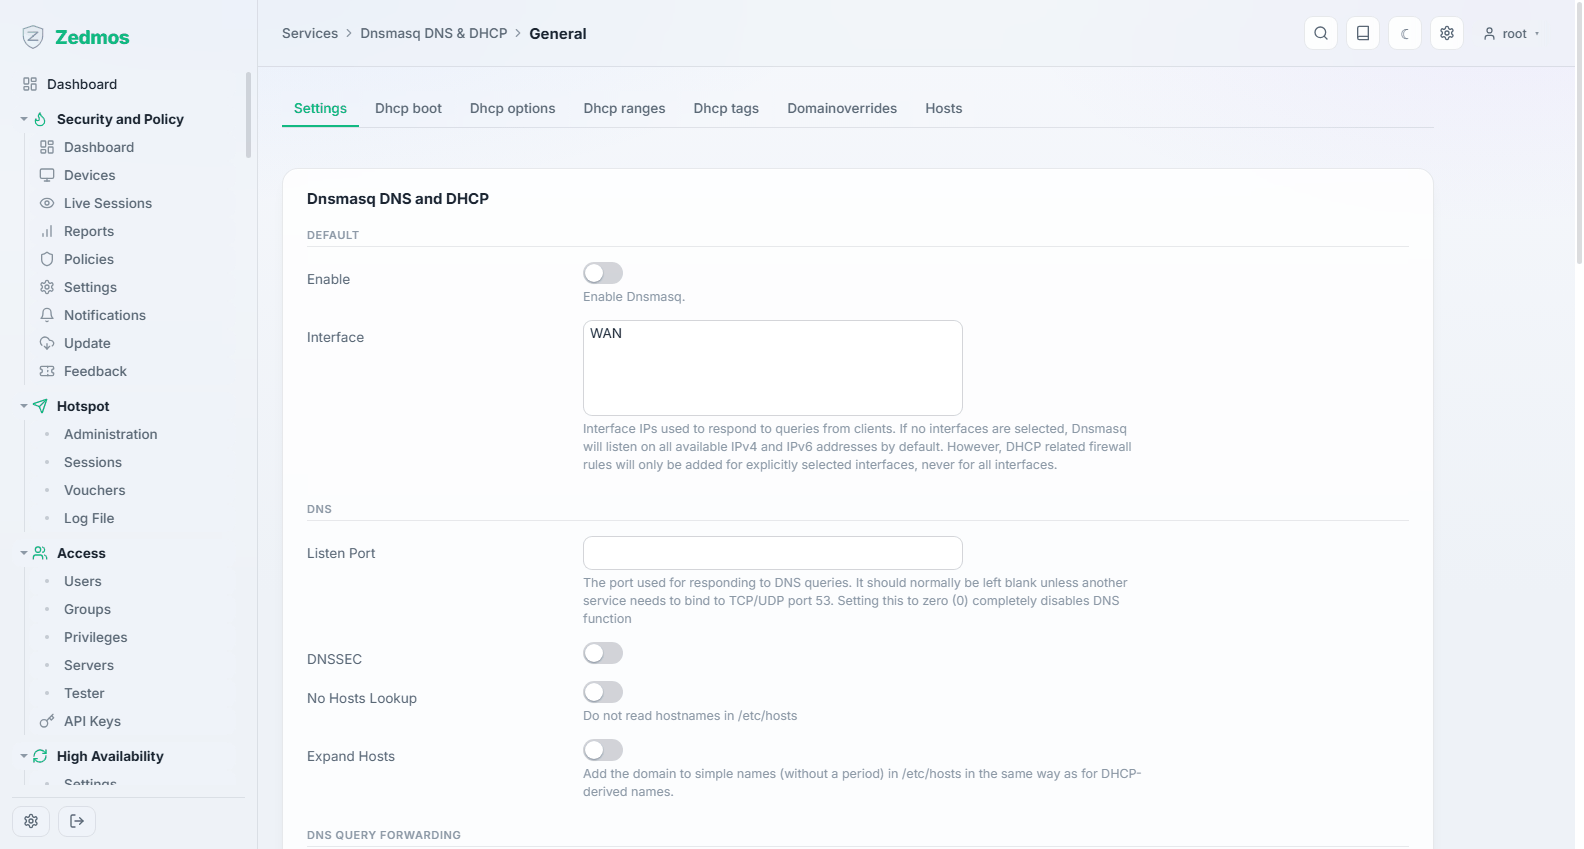
یک سرویس کوچک واحد که به DNS پاسخ میدهد و نشانی میدهد. صفحههایش از پیکربندیاش پیروی میکنند:
| صفحه | برای |
|---|---|
General — #general | اینکه اجرا میشود، روی کدام رابطها شنود میکند، و رفتار DNS آن. |
Domains — #domains | بازنویسی دامنه: یک دامنه را به resolver دیگری بفرست. |
Hosts — #hosts | مدخلهای ایستای نام به نشانی. |
DHCP ranges — #dhcpranges | استخرهایی که میدهد. |
DHCP options — #dhcpoptions | گزینههای اضافی برای کلاینتها (سرورهای NTP، پارامترهای بوت، گزینههای فروشنده). |
DHCP boot — #dhcpboot | بوت شبکه: سرور TFTP و فایل بوت برای کلاینتهای PXE. |
DHCP tags — #dhcptags | برچسبهایی که اجازه میدهند یک بازه یا گزینه به زیرمجموعهای از کلاینتها اعمال شود. |
Leases — /leases/dnsmasq | اجارههای فعلی. |
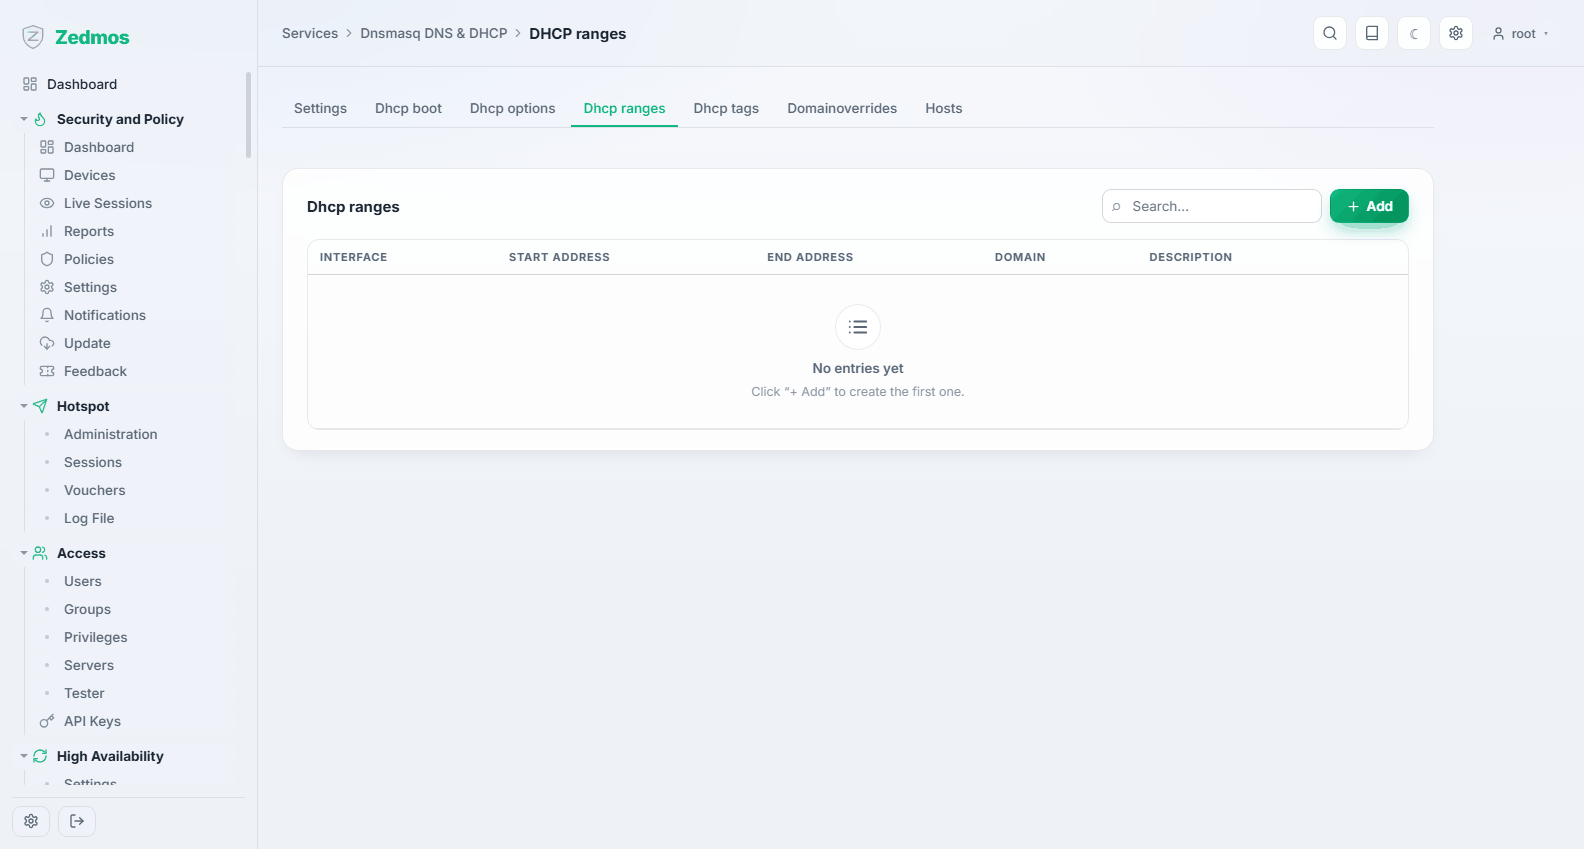
Unbound DNS
resolver بازگشتی که دستگاه به شبکههایش ارائه میدهد. به صورت پیشفرض روشن است و همان است که کلاینتها استفاده میکنند مگر آنها را به جای دیگری اشاره دهید.
General — /m/unbound/unboundplus
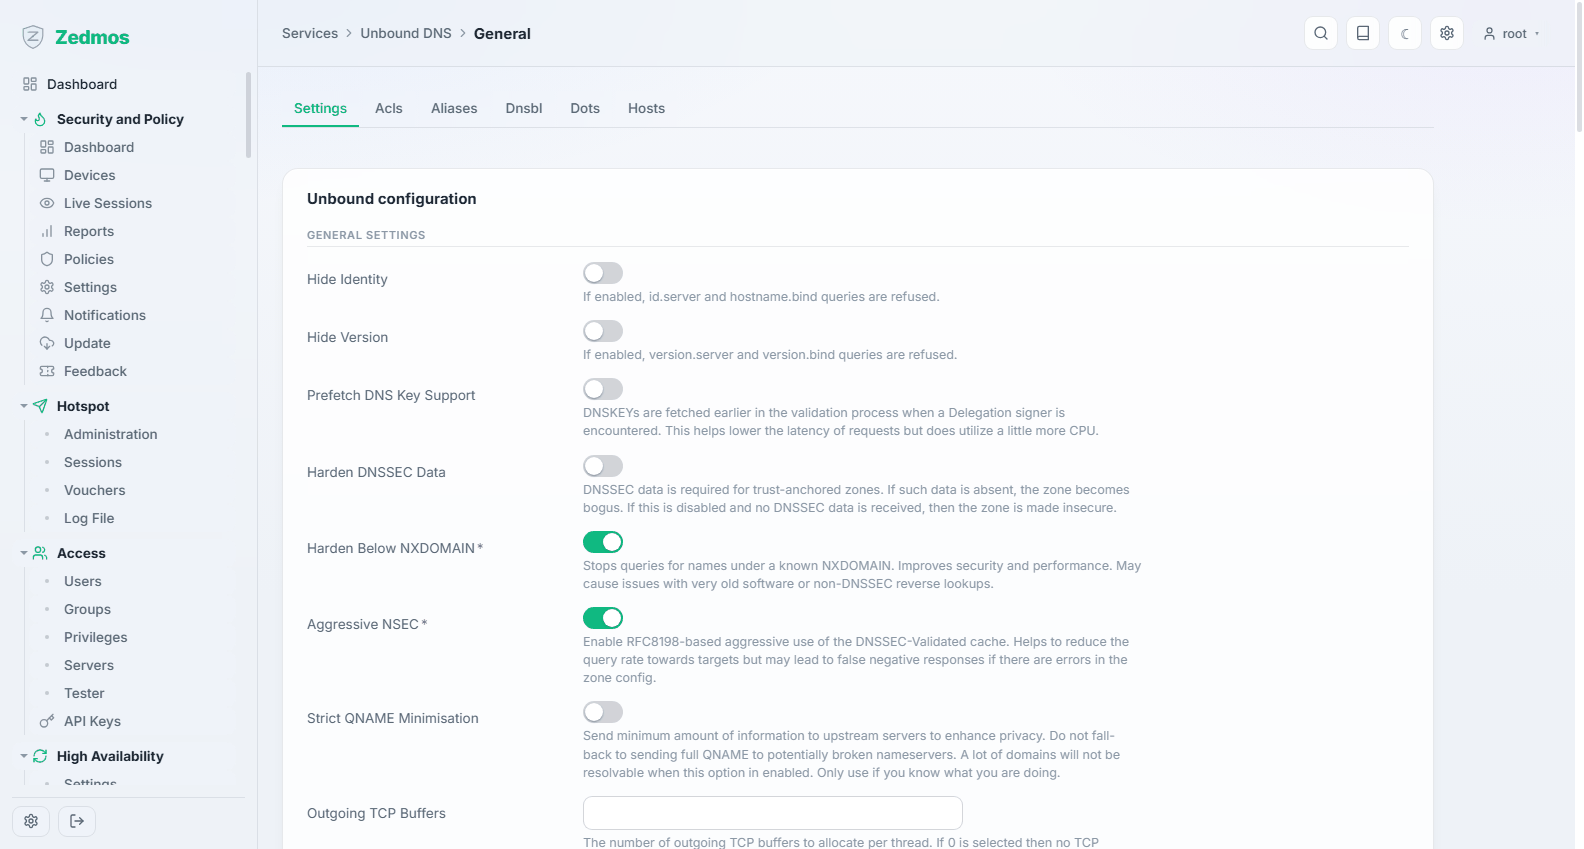
اینکه resolver اجرا میشود، روی کدام رابطها پاسخ میدهد، آیا DNSSEC را اعتبارسنجی میکند، و آیا اجارههای DHCP را ثبت میکند تا ماشینهای محلی با نام حل شوند.
بدون انتخاب رابط شنود، resolver روی هر نشانی پاسخ میدهد، و قواعد فایروال تصمیم میگیرند چه کسی به آن برسد؛ 127.0.0.1 و ::1 همیشه شاملاند تا خود فایروال بتواند حل کند. روشن کردن DNSSEC لنگر اعتماد ریشه را نصب میکند، و پاسخهایی که اعتبارسنجی را رد کنند SERVFAIL میشوند. Register DHCP leases و Register DHCP reservations هم Kea و هم Dnsmasq را پوشش میدهند؛ رزروی که بعداً اضافه شود بدون هیچ کار دیگری حل میشود.
پورت 53 را فقط یک سرویس میتواند داشته باشد. Unbound از ذخیره پورتی که Dnsmasq از قبل روی آن به DNS پاسخ میدهد سر باز میزند، و همین را میگوید.
Overrides — ?a=hosts/host,aliases/alias
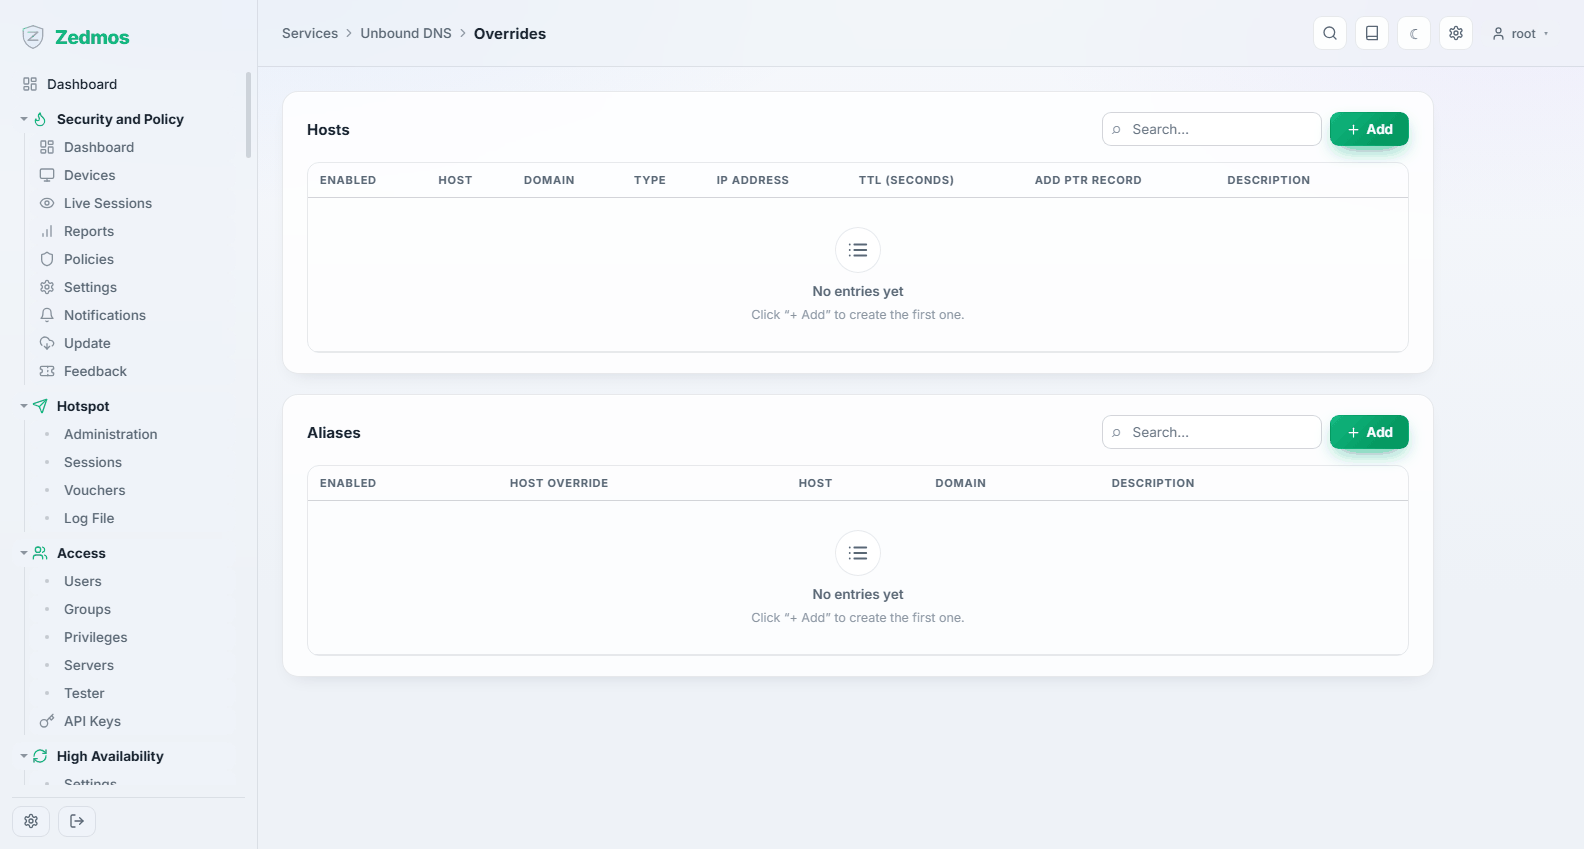
بازنویسیهای میزبان (نامی که با نشانی انتخابی شما پاسخ میدهد) و aliasها. این راهی است که یک سرویس داخلی با نشانی داخلیاش پاسخ دهد در حالی که DNS عمومی به جای دیگری اشاره میکند.
میزبان برای هر نامی در دامنه پاسخ میدهد. نامهای بیشتر برای همان رکورد را میتوان مستقیم در فیلد Aliases* بازنویسی تایپ کرد؛ هر یک ردیف alias میشود، و aliasها نام معکوس نمیگیرند.
Access Lists — ?a=acls/acl
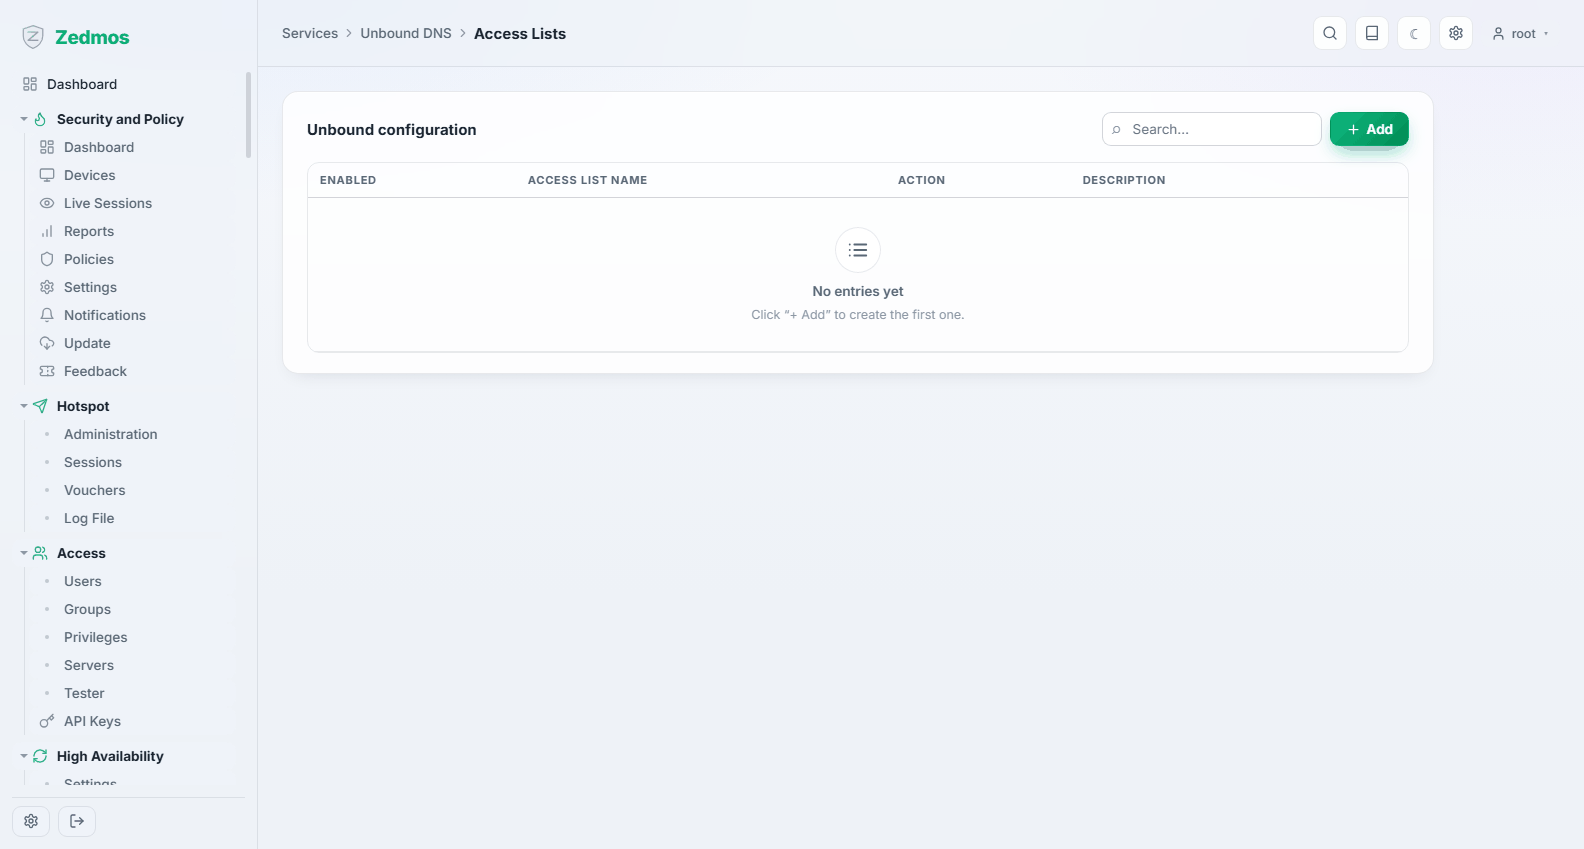
کدام شبکهها میتوانند از resolver پرسوجو کنند. resolver بازی که از اینترنت در دسترس باشد سوءاستفاده میشود؛ این را به شبکههای خودتان محدود نگه دارید.
اقدام پیشفرض (Allow) به هر نشانیای که هیچ فهرستی پوشش نمیدهد اعمال میشود؛ جایی که شبکهها همپوشانی دارند، مشخصترین تصمیم میگیرد.
Blocklists — ?a=dnsbl/blocklist
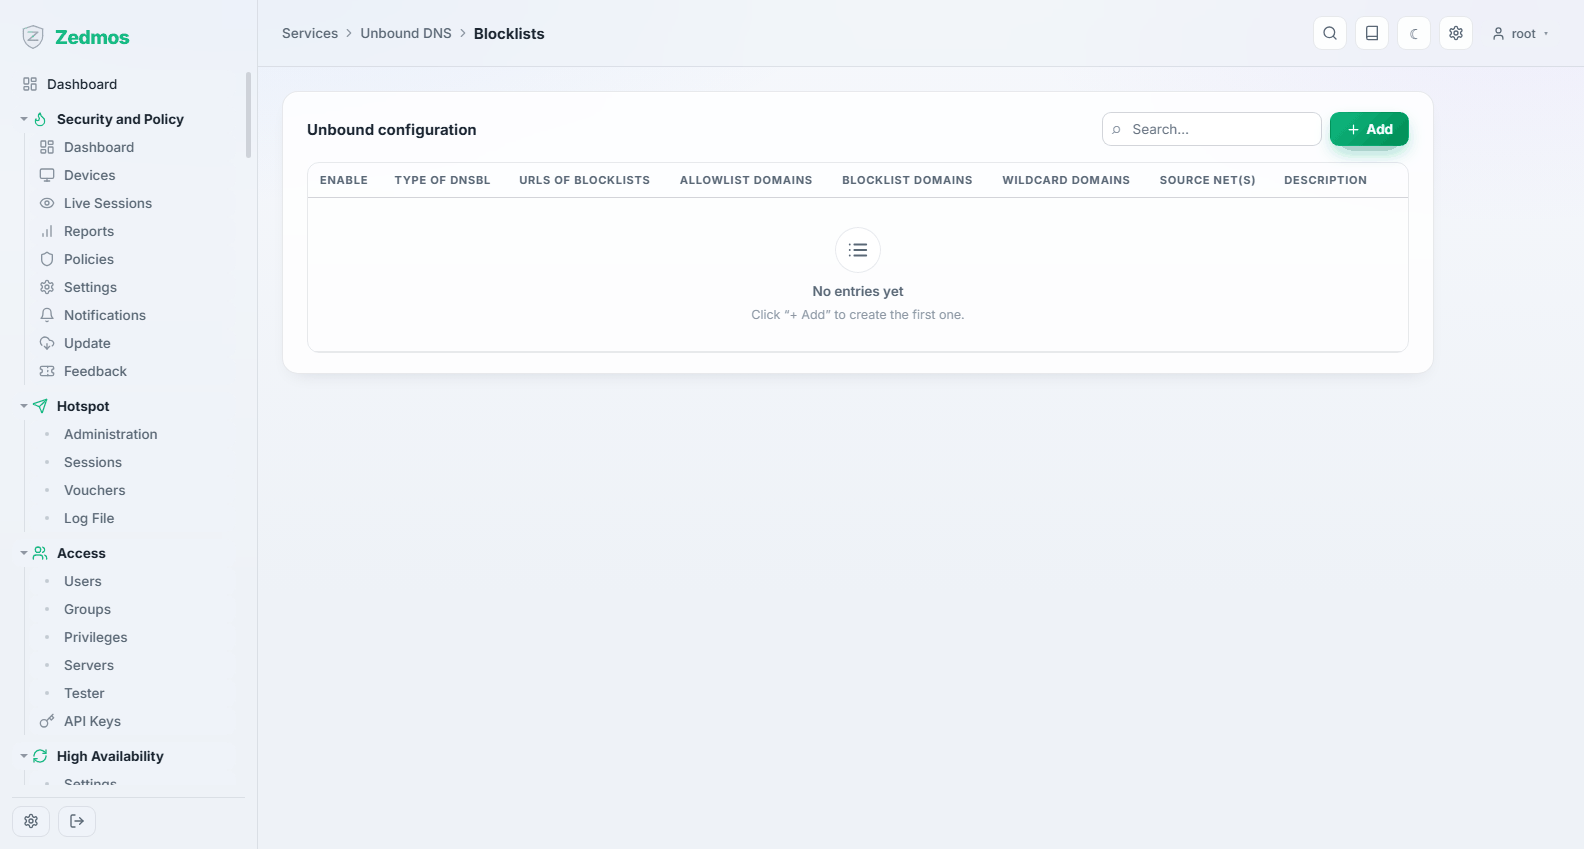
مسدودسازی در سطح DNS از فهرستهای مشترکشده — تبلیغات، ردیابی، دامنههای بدافزار — با مدخلهای مجاز و مسدود خودتان روی آن. ارزان، مؤثر، و برای کلاینتها نامرئی.
هر ردیف سیاستی است با فهرستها، فهرست مجاز و پاسخ خودش (NXDOMAIN یا نشانی هدایت). سیاستی با Source networks فقط به آن کلاینتها اعمال میشود؛ کلاینتی که چند سیاست پوشش میدهند همه آنها را میگیرد، و جایی که دو تا همان نام را فهرست میکنند آنی که شبکه کوچکتر دارد تصمیم میگیرد. نام مسدودشده هر نام زیرش را با خود میبرد. فهرستها وقتی زمان کششان تمام شود دوباره گرفته میشوند (فایروال هر 10 دقیقه بررسی میکند)؛ وقتی دانلود شکست بخورد، نسخه قبلی در استفاده میماند.
Query Forwarding / DNS over TLS
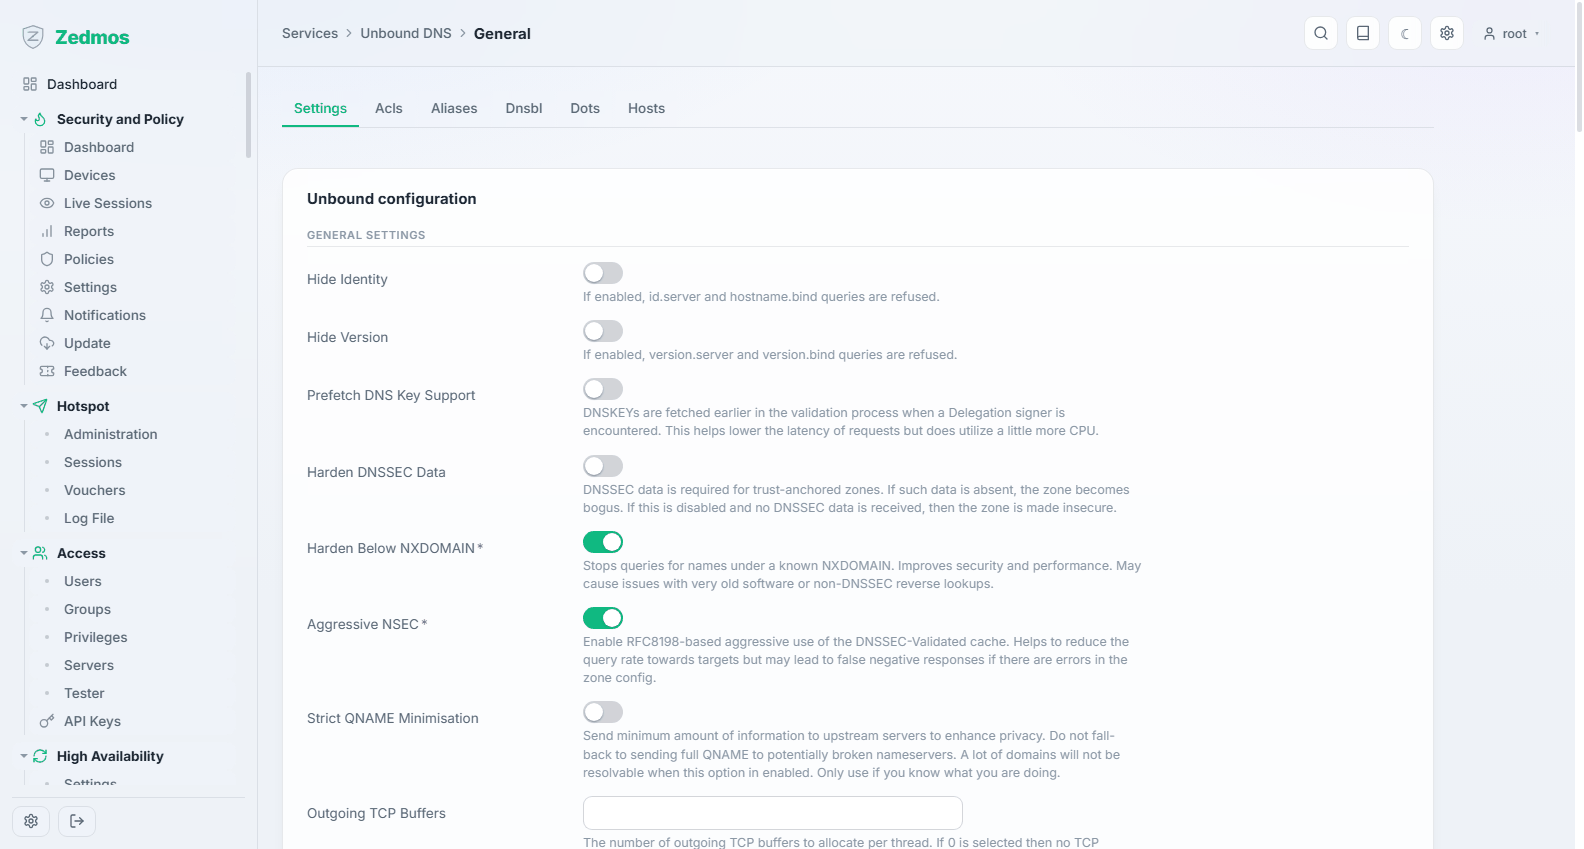
ارسال، پرسوجوها را به جای حل از ریشه به resolverهای بالادستی انتخابی میفرستد. DNS over TLS همین کار را روی کانالی رمزگذاریشده میکند، پس ارائهدهنده بالادستی تنها طرفی است که پرسوجوهای شما را میبیند.
هر ردیف سرور یک Protocol دارد: DNS ساده یا DNS over TLS. پورت خالی یعنی 53 برای DNS ساده و 853 برای TLS. برای TLS، Server name to verify را پر کنید (مثلاً dns.quad9.net)؛ بدون آن هر گواهی از مرجعی مورد اعتماد پذیرفته میشود. تا وقتی Use the system nameservers روشن است، ردیفهای بدون دامنه استفاده نمیشوند.
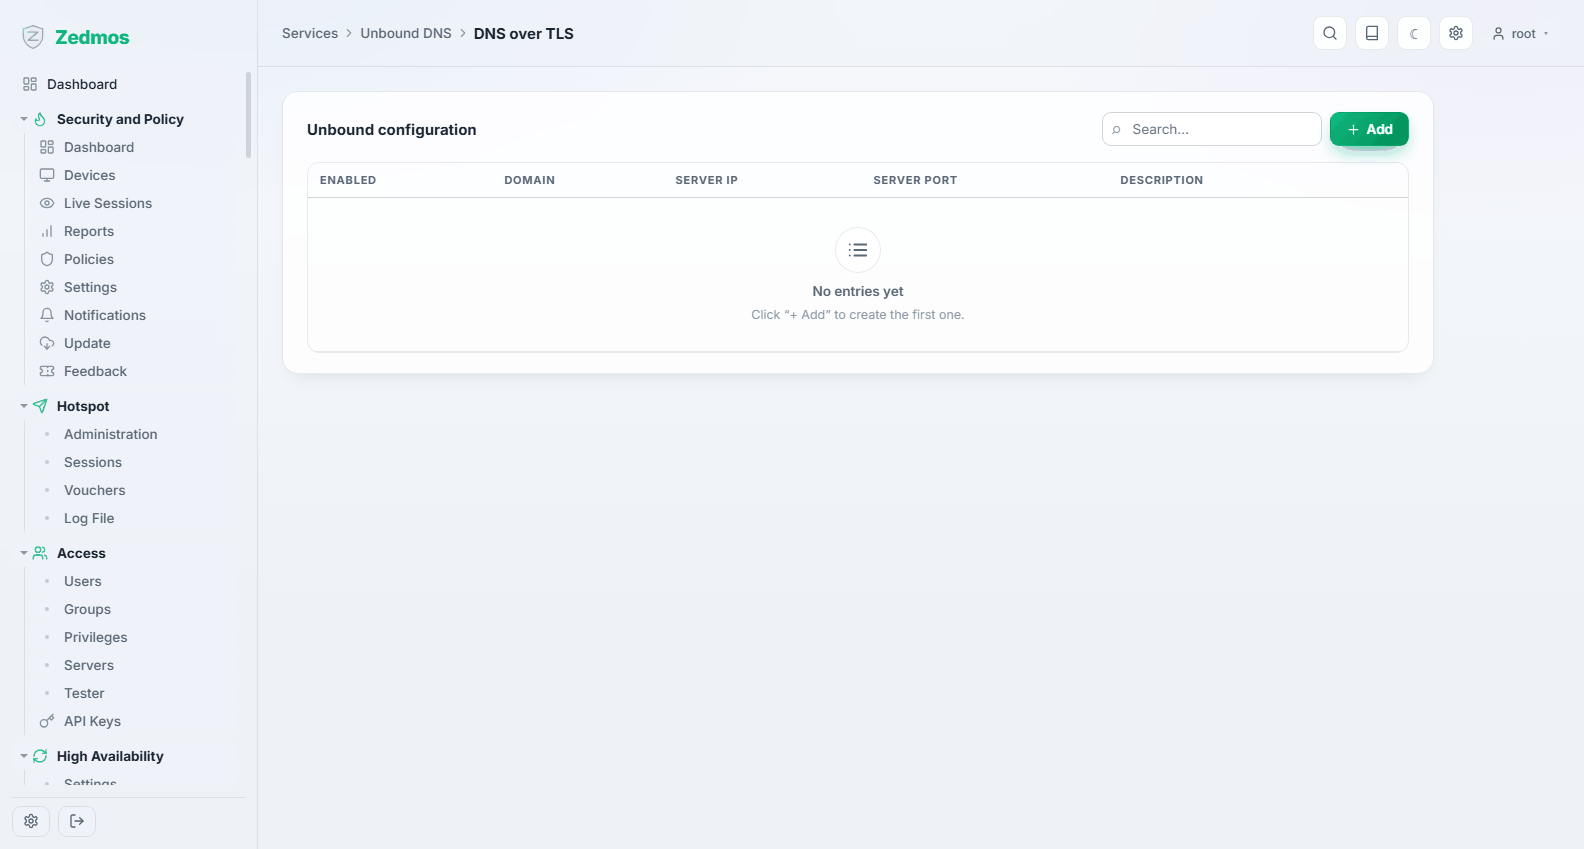
Advanced — /m/unbound/unboundplus
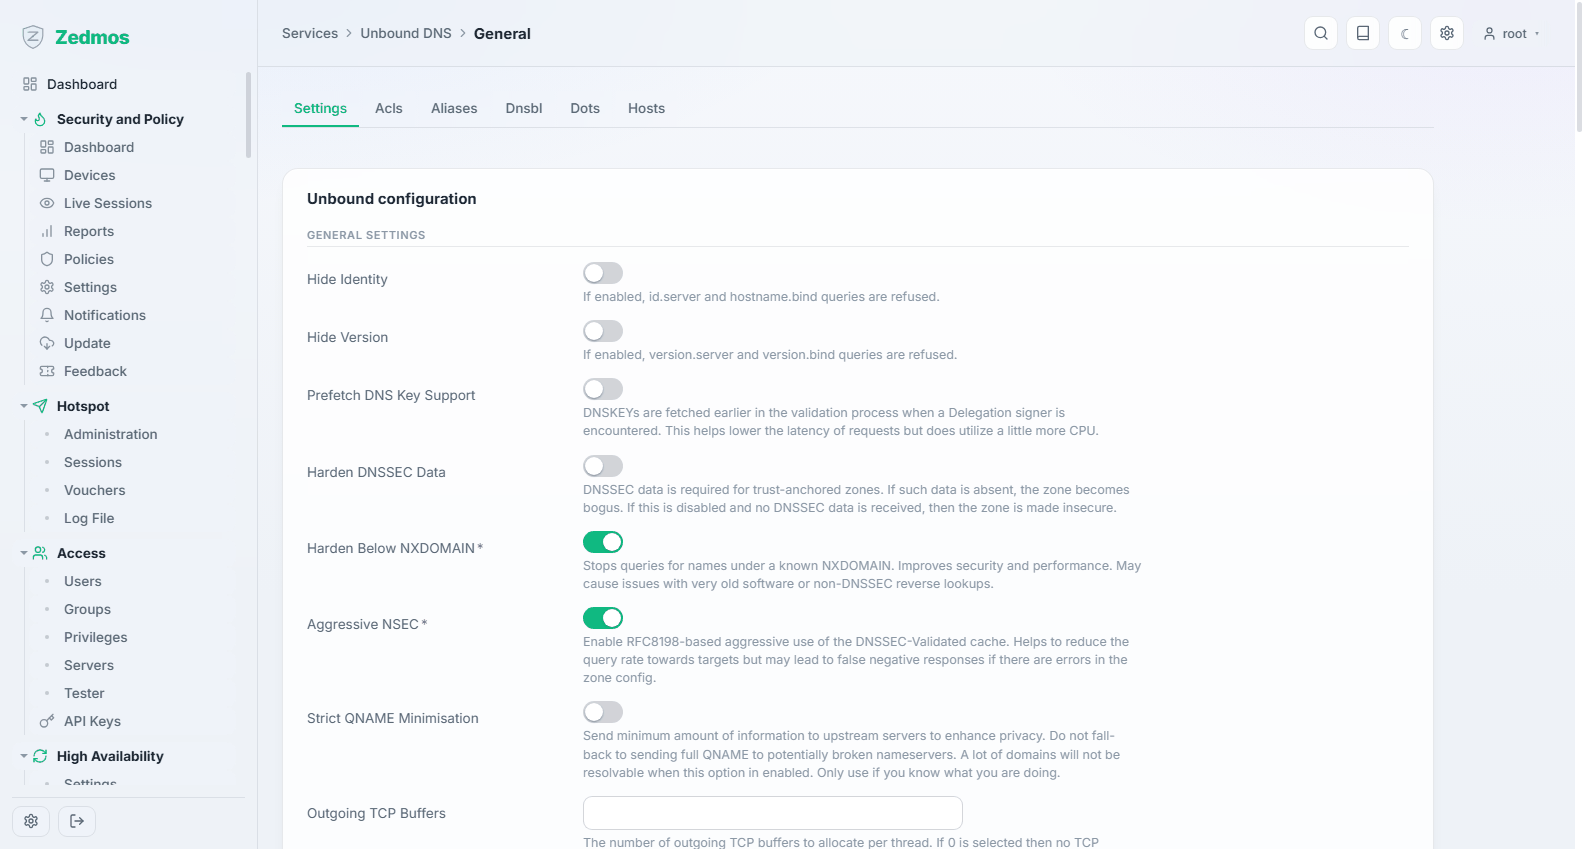
اندازههای کش، شمار نخها، پیشواکشی و بقیه. پیشفرضها برای یک دستگاه معقولاند؛ اگر resolver شلوغ است پیش از هر چیز کش را بالا ببرید.
فیلد عددی خالی از پیشفرض خود Unbound استفاده میکند، که هر متن راهنما نامش را میبرد. Harden DNSSEC data به صورت پیشفرض روشن است: فقط وقتی خاموشش کنید که چیزی در بالادست رکوردهای DNSSEC را حذف میکند.
Statistics — /unbound-stats
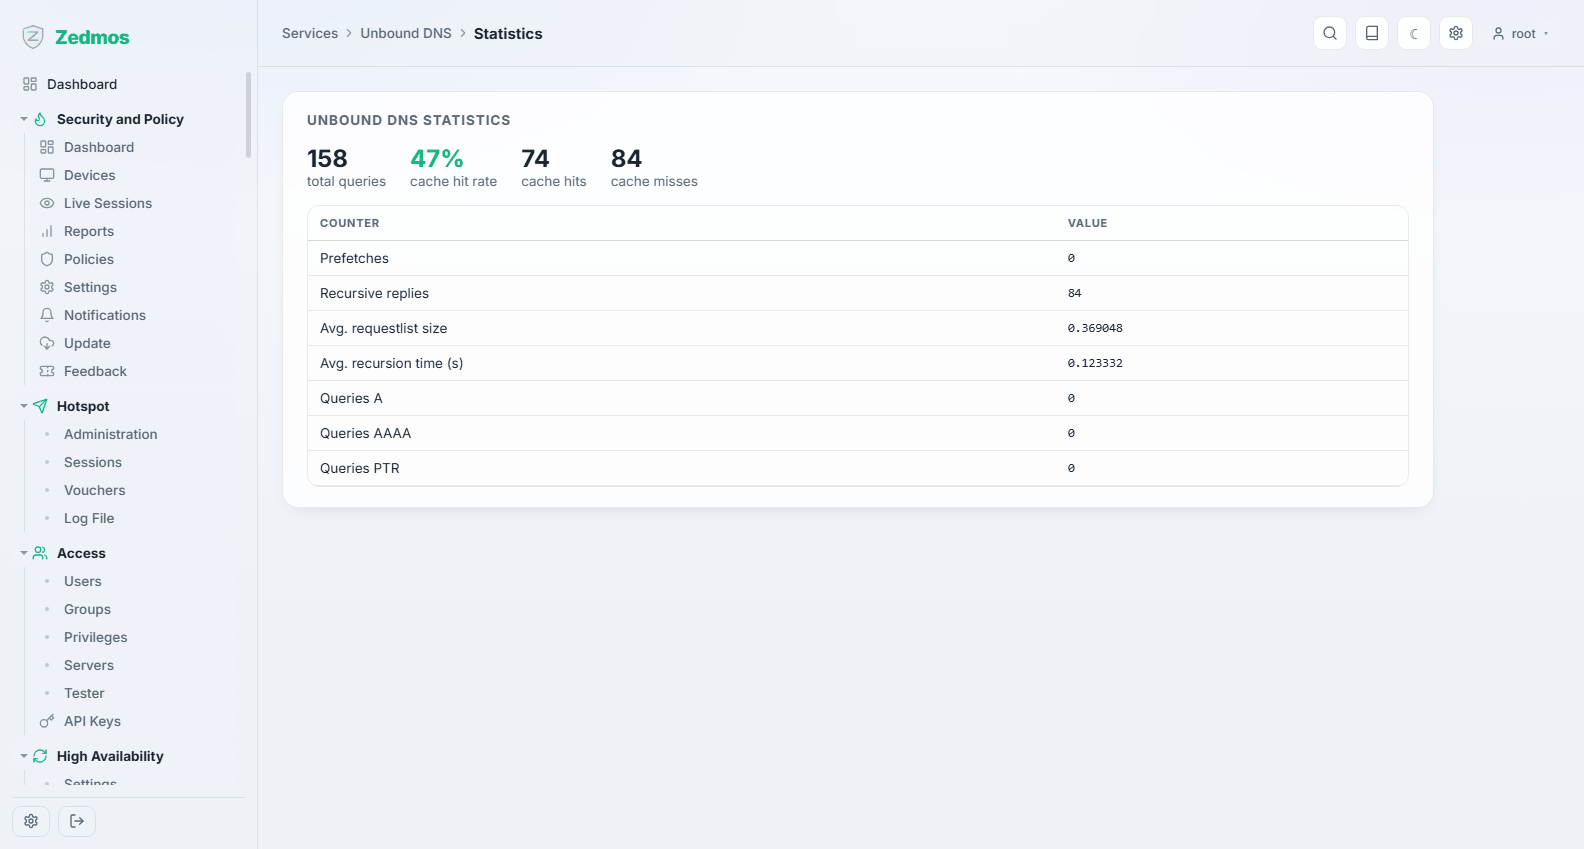
پرسوجوهای پاسخدادهشده، نرخ اصابت کش، چه چیزی مسدود شد. نرخ اصابت پایین روی شبکه شلوغ نشانه کوچک بودن کش است.
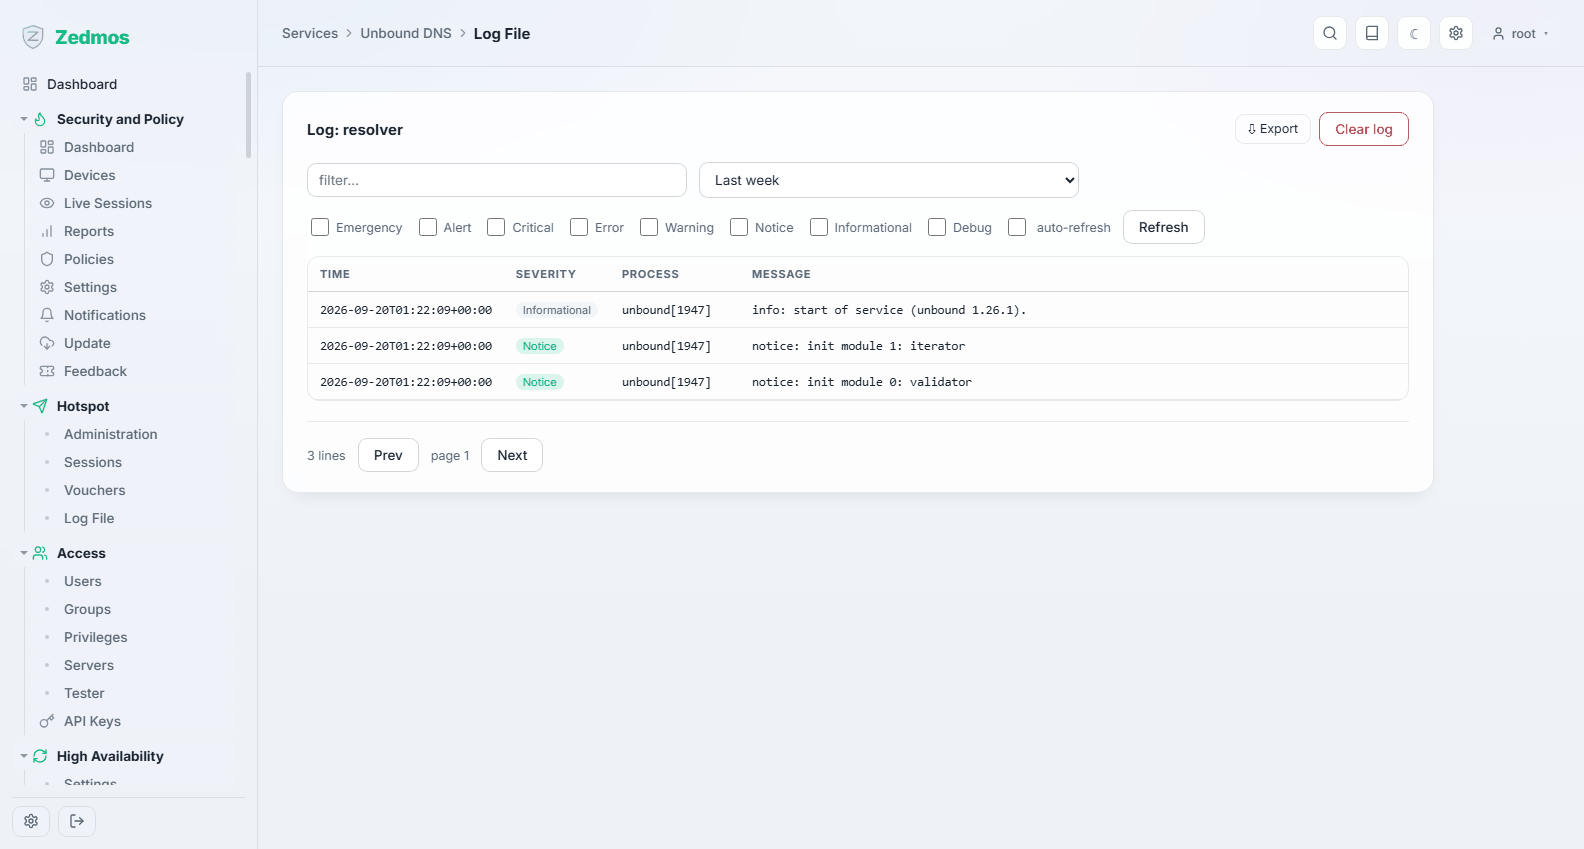
Log File — /log/core/resolver
DHCRelay — /m/dhcrelay/dhcrelay
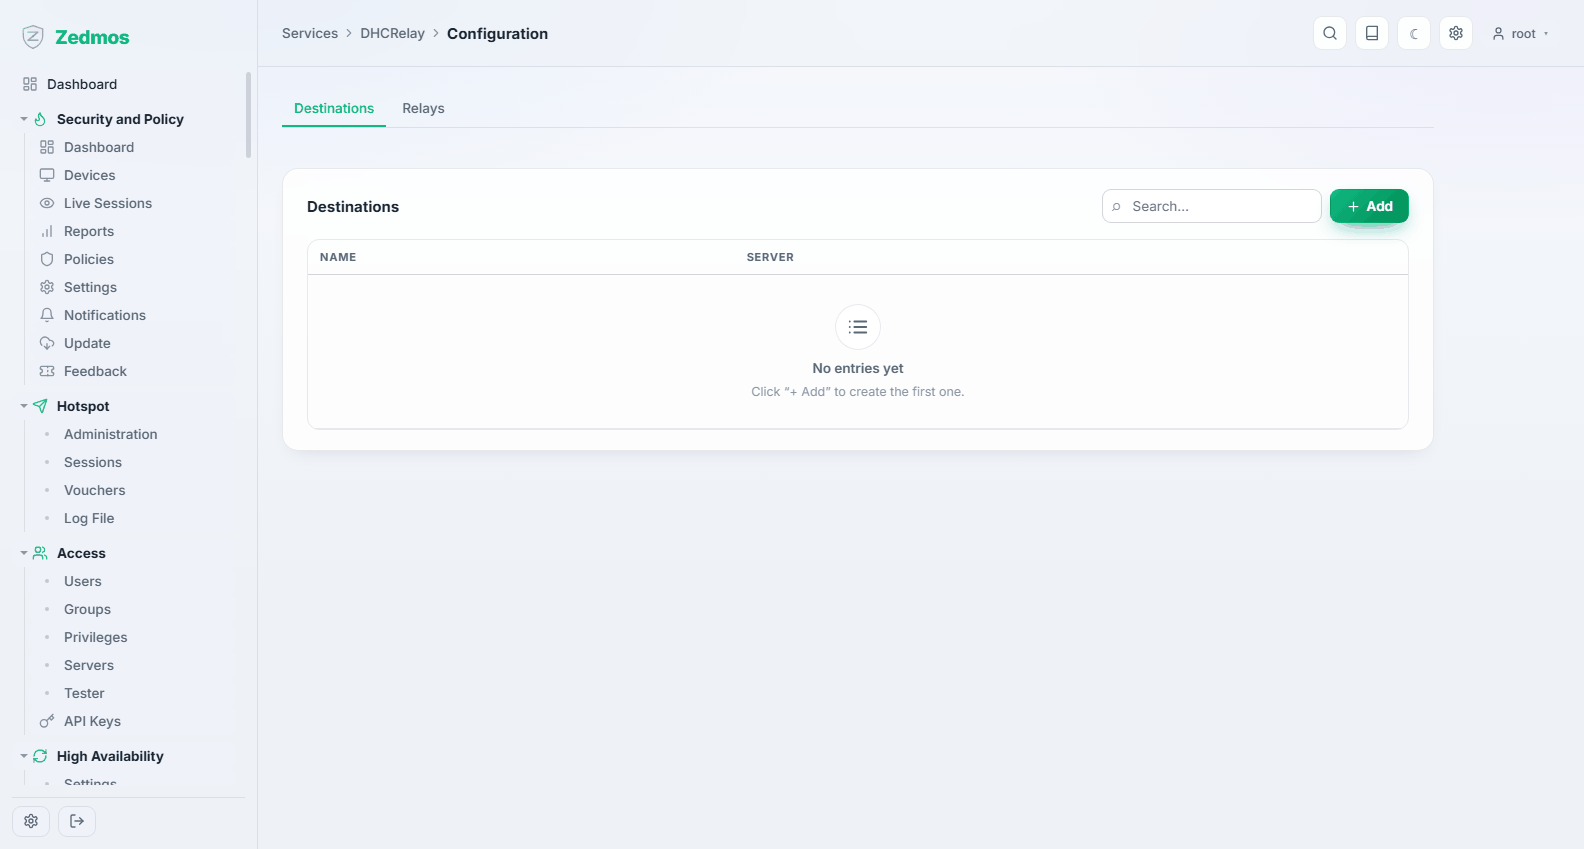
درخواستهای DHCP را از شبکهای بدون سرور محلی به سروری در جای دیگر ارسال میکند — ترتیب معمول وقتی سرور مرکزی مالک کل آدرسدهی است. رابطی که رویش شنود کند و سروری که به آن رله کند را پیکربندی کنید.
Router Advertisements — /m/radvd/radvd
دستگاه چگونه خودش را به عنوان روتر IPv6 اعلام میکند: حالت (unmanaged، managed، assisted)، پیشوندهایی که آگهی میکند، و DNSای که میدهد. بدون این، کلاینتهای IPv6 روی بخش اصلاً نشانی نمیگیرند.
Network Time
General — /system-ntp
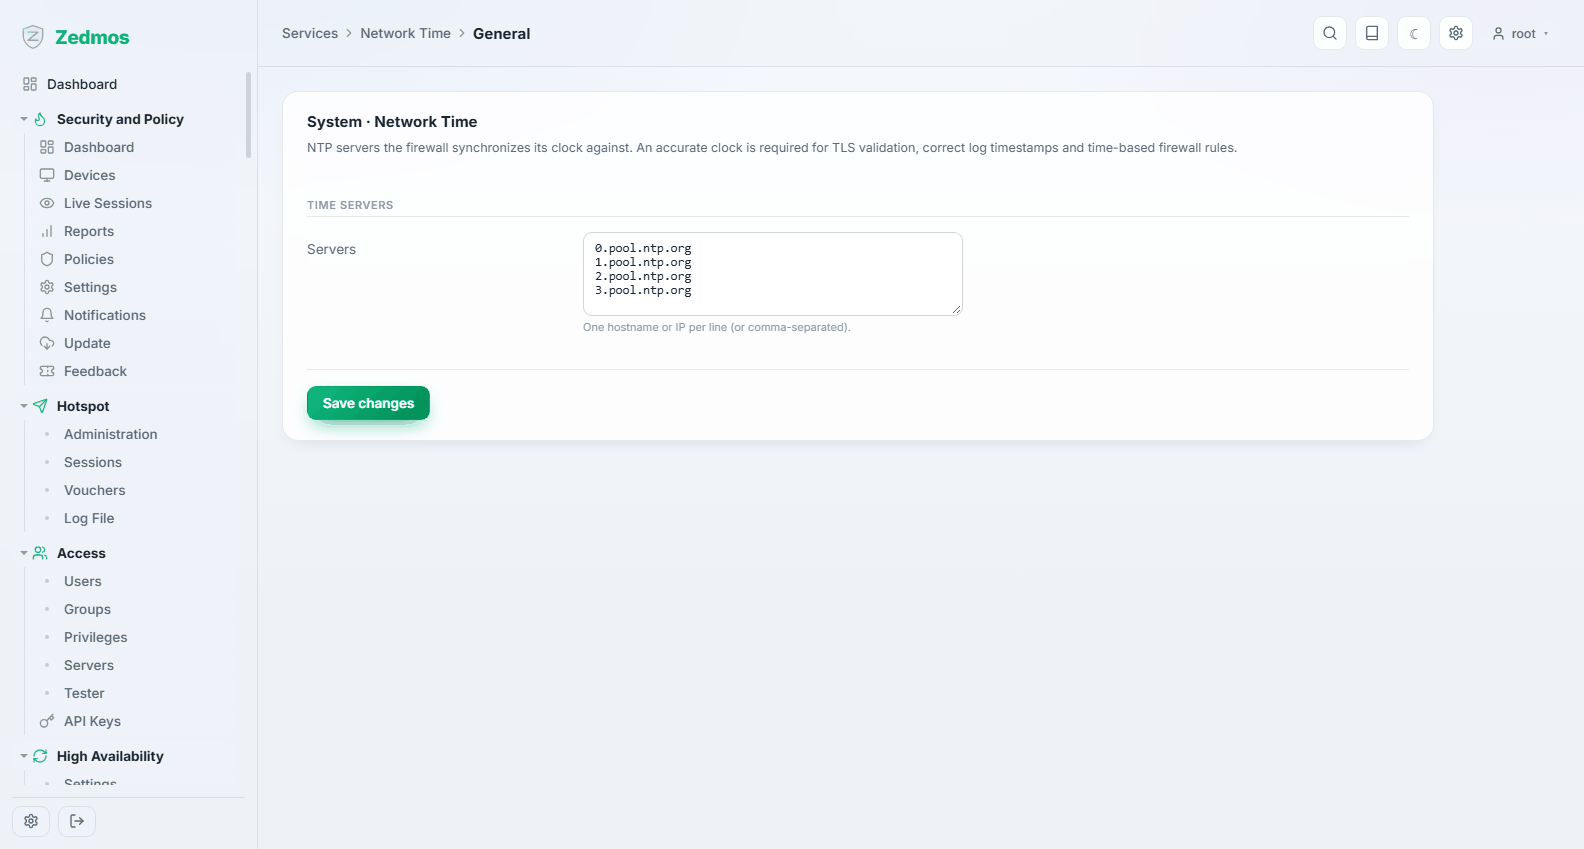
سرویس زمان: دستگاه کدام سرورها را دنبال میکند، و آیا به شبکههای پشتش زمان سرویس میدهد.
زمان مهمتر از آن است که به نظر میرسد. اعتبارسنجی گواهی، مذاکره VPN، لاگگیری و سوابق انطباق همه به درست بودن ساعت وابستهاند.
GPS / PPS — #gps، #pps
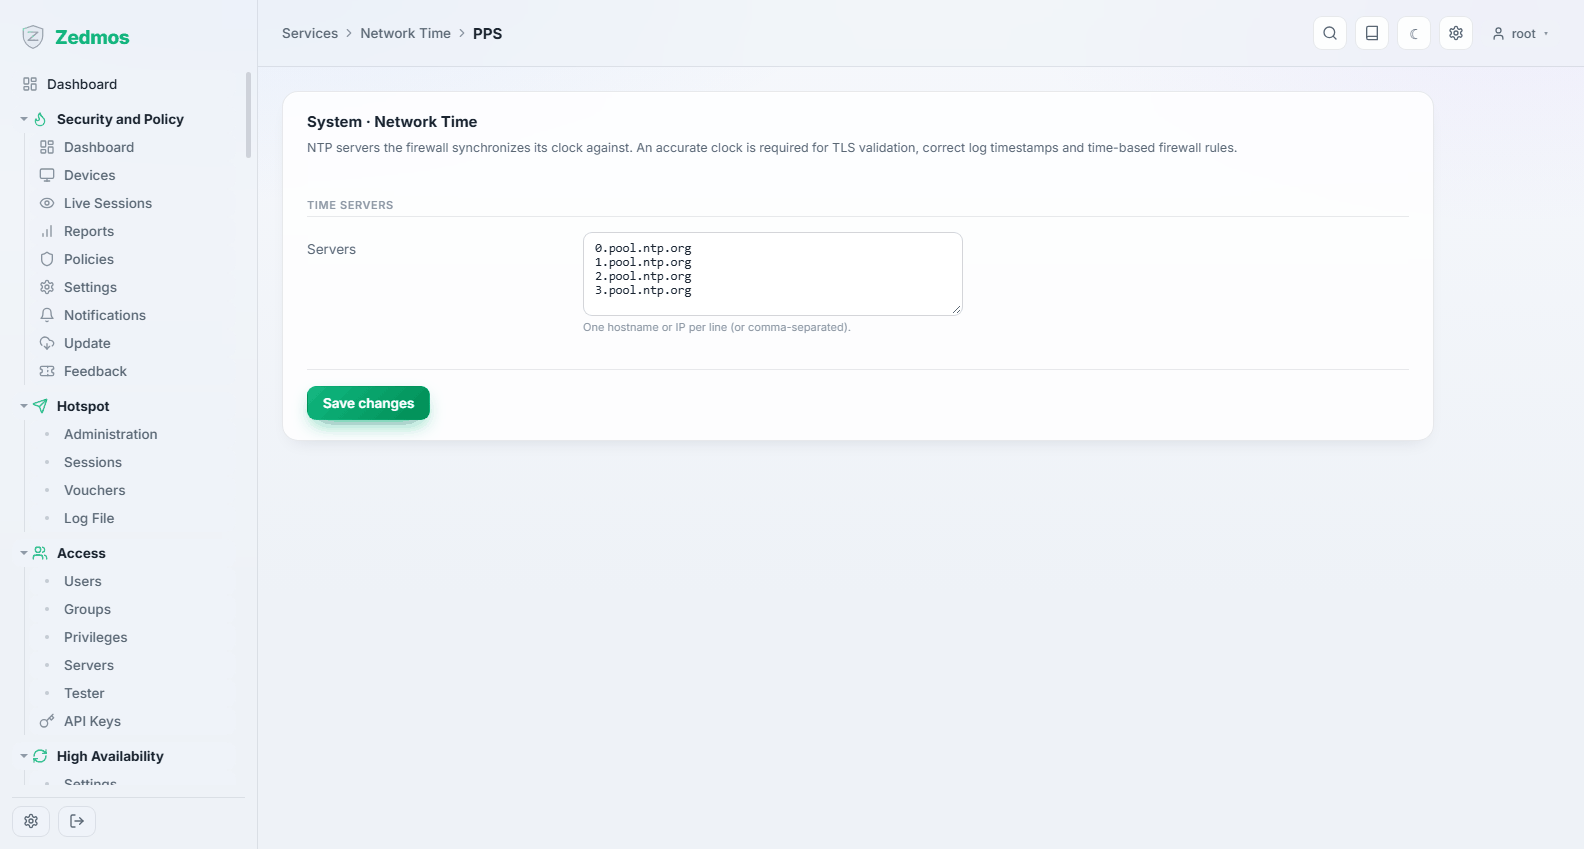
برای دستگاههایی با گیرنده GPS یا ورودی پالس در ثانیه: یک ساعت مرجع محلی، برای سایتهایی که نمیتوانند برای زمان به اینترنت وابسته باشند.
Status — /ntp-status
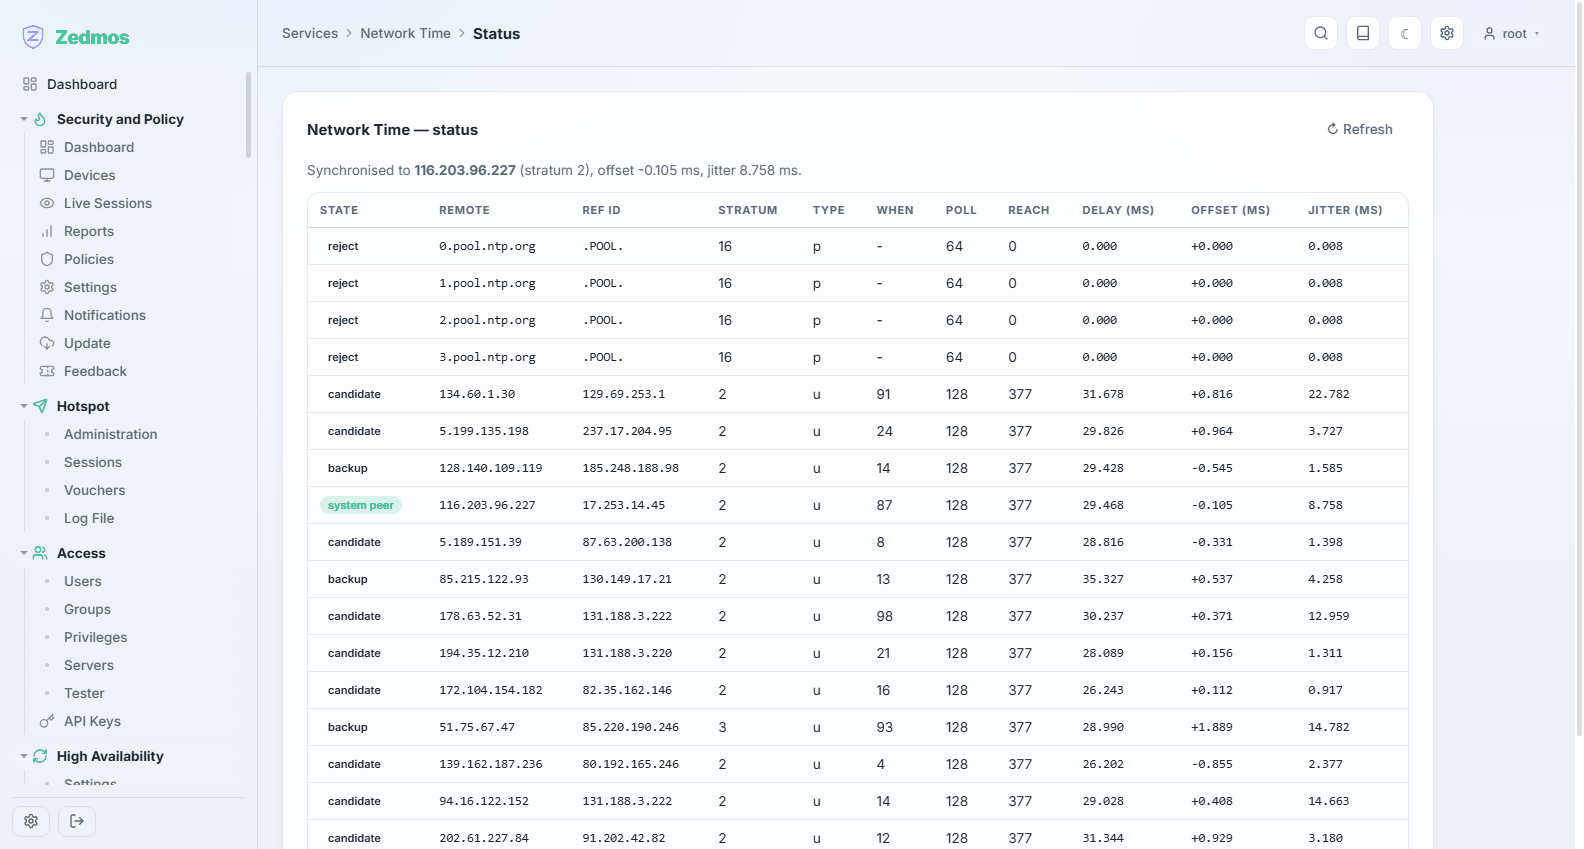
جدول همتاها: کدام سرور واقعاً انتخاب شده، افست، و لرزش. «همگامشده» وضعیتی است که اینجا میخوانید، نه یک فرض.
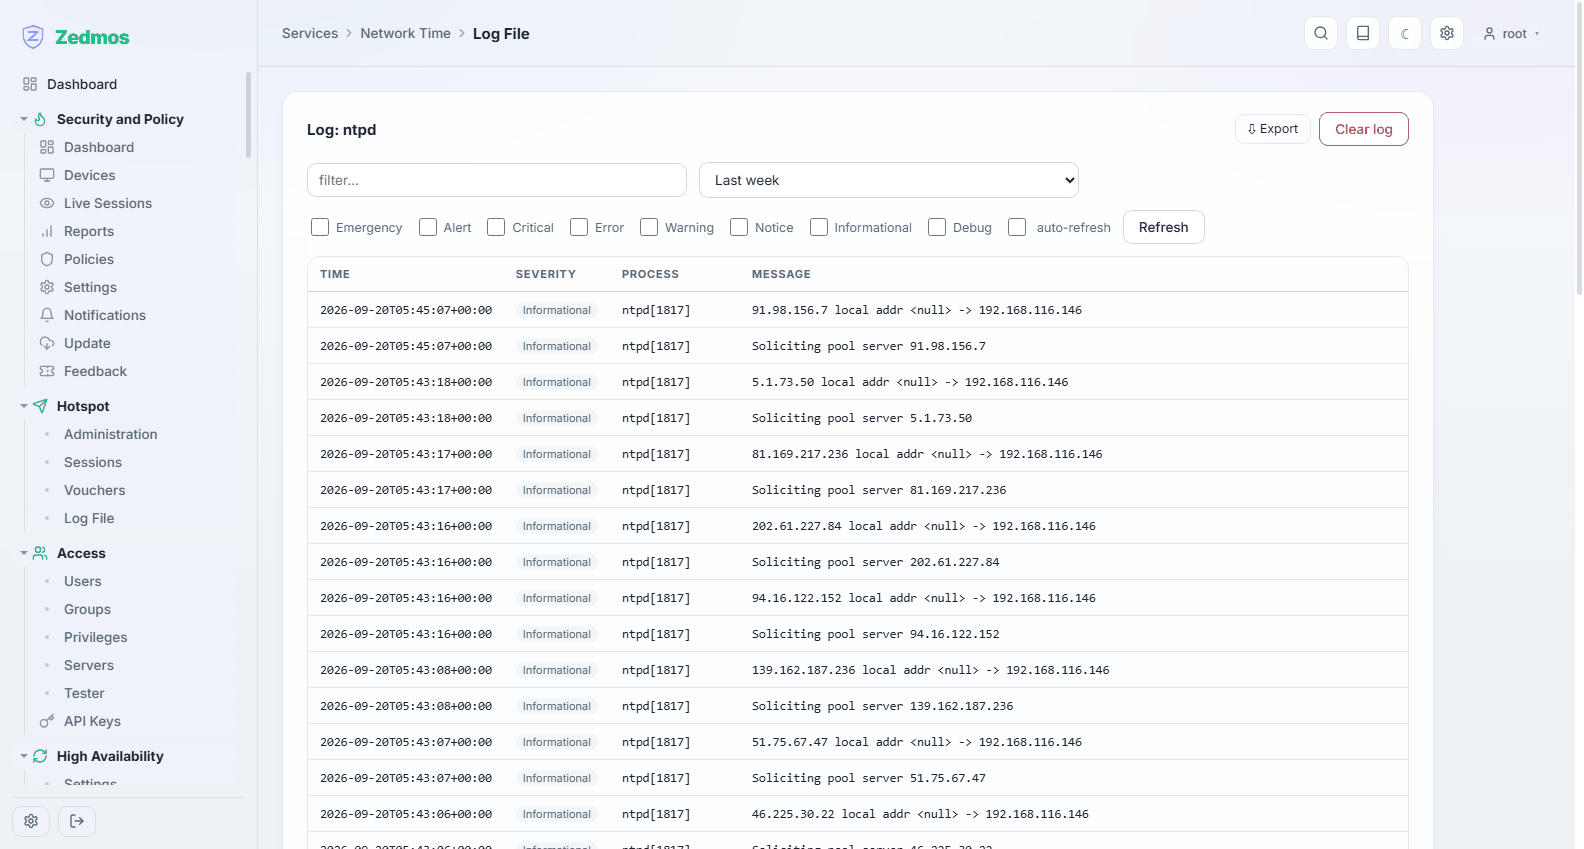
Log File — /log/core/ntpd
ClamAV Antivirus
Settings — /m/clamav/clamav
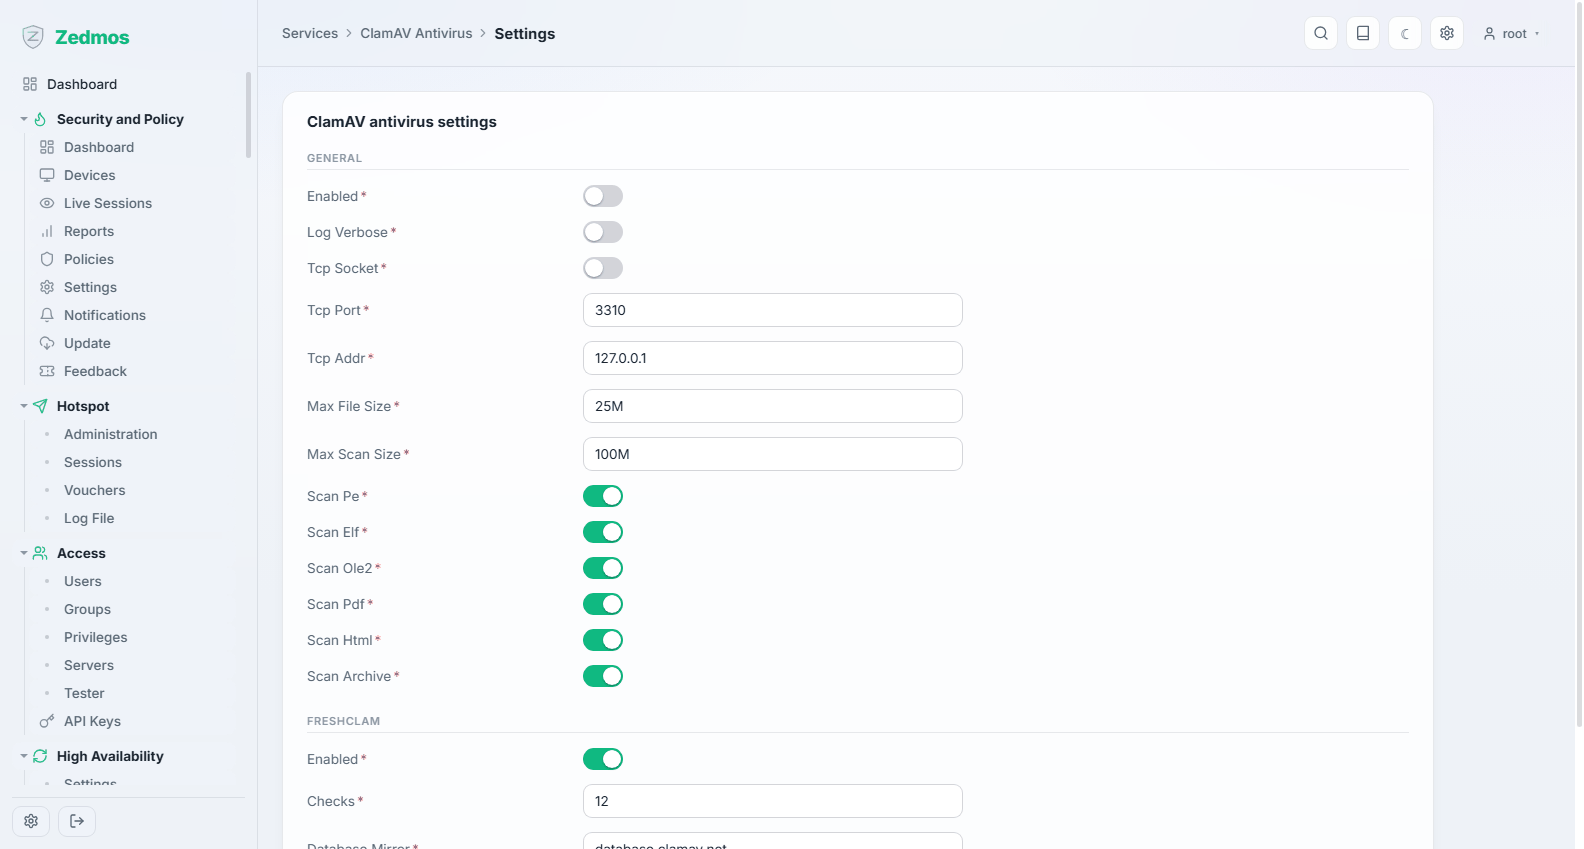
اسکنر ویروس: اینکه اجرا میشود، امضاها هر چند وقت تازه میشوند، و حدود اسکن.
ClamAV پایگاه داده امضایش را در حافظه نگه میدارد — حدود یک گیگابایت. روی دستگاهی با 2 GB RAM، فعال کردنش شخصیت ماشین را تغییر میدهد. اگر میخواهید روشن باشد 4 GB یا بیشتر در نظر بگیرید.
Status — /clamav-status
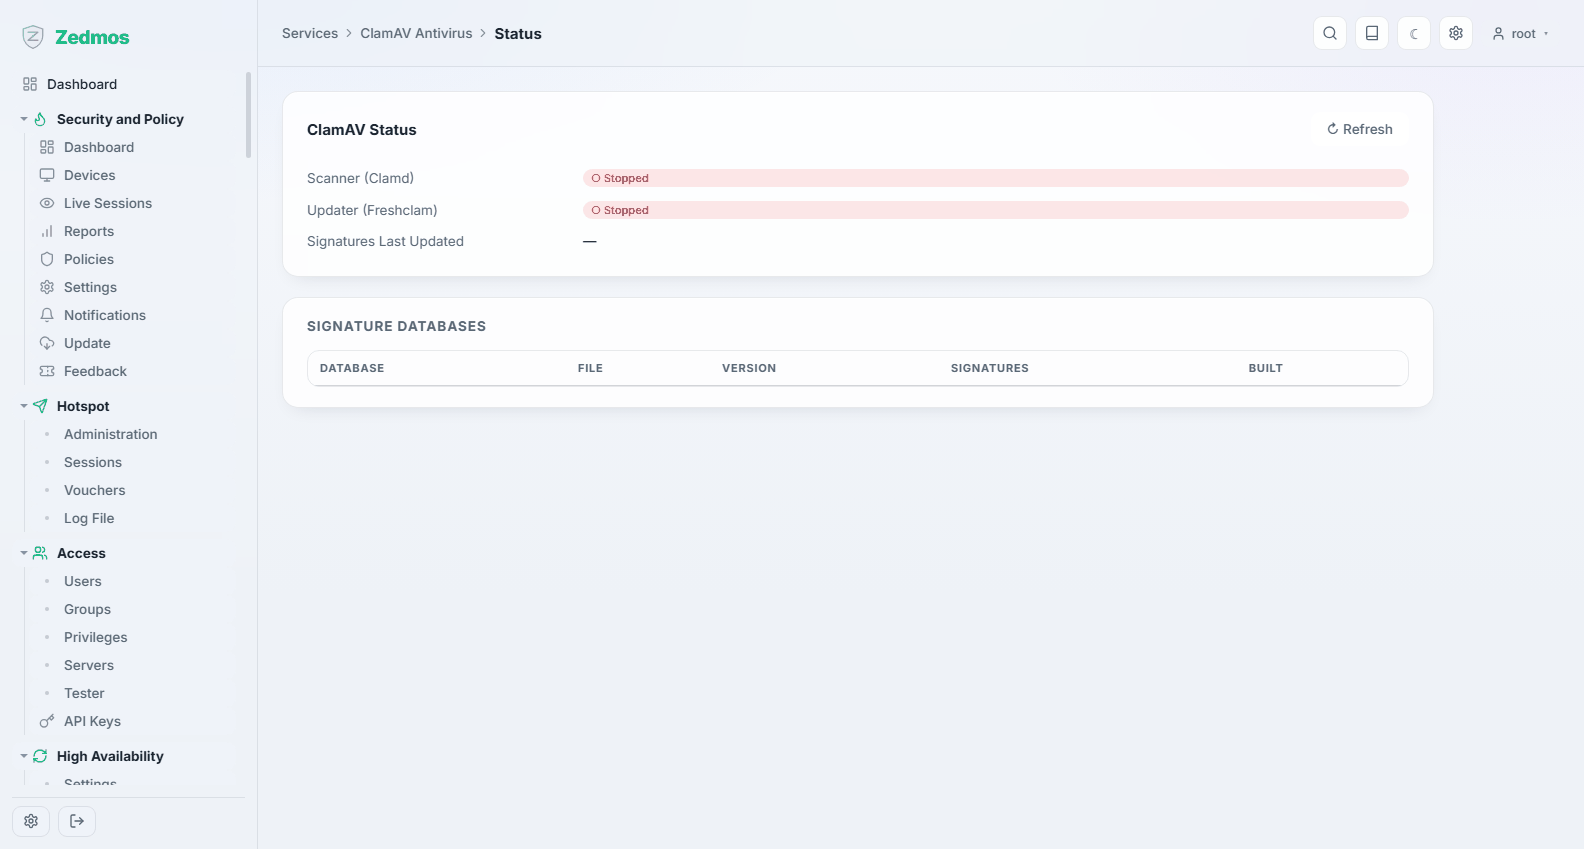
اینکه اسکنر بالاست، امضاها چقدر قدیمیاند، و آخرین بهروزرسانی چه کرد. تاریخ قدیمی امضا چیزی است که اینجا باید متوجهش شوید.
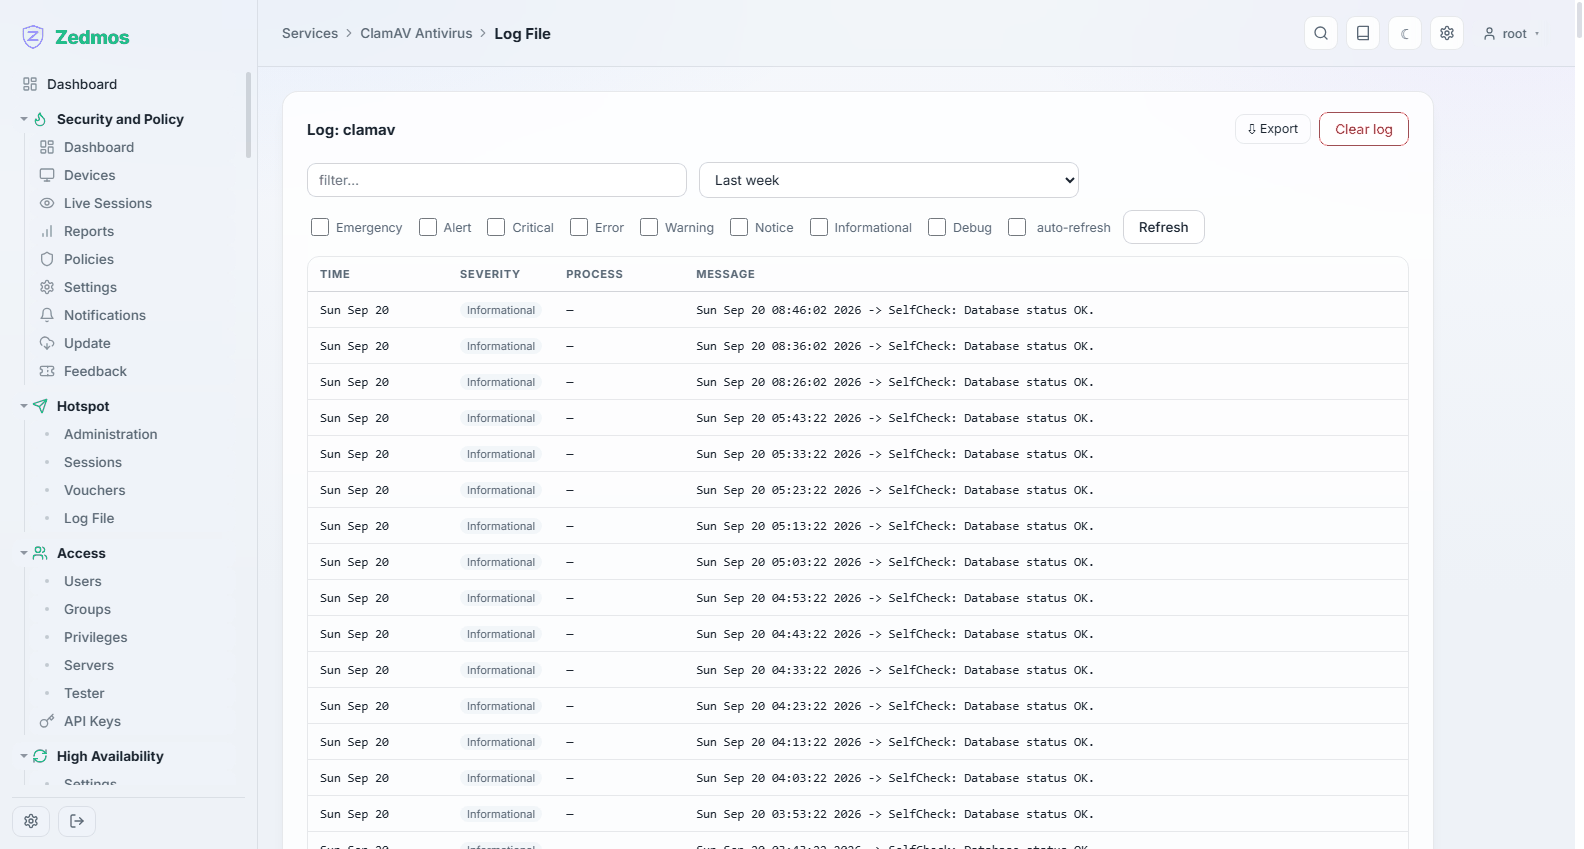
Log File — /log/core/clamav