مدل مستأجری که از رشد جان به در میبرد
کنسول، سازمان، شعبه، گیتوی. تعویض زمینه آنی است، و به یک گیتوی میتوان از هر سطحی رسید بدون از دست دادن صفحهای که در آن بودید.
Zero Trust Console
سازمانها، شعبهها و گیتویها در یک درخت. دسترسی دامنهبندیشده با نقش تا یک تکفایروال. نصبشده روی سرور خودتان، زیر دامنه خودتان، با داده مشتریانتان که نزد شما میماند.
سایتها را بگذارید و به هم وصل کنید. کنسول پیکربندی هر دو سر هر تونل را مینویسد و میفرستد — کسی فایروالی را باز نمیکند و قاعدهای تایپ نمیکند. دقیقهها، نه یک بعدازظهر.
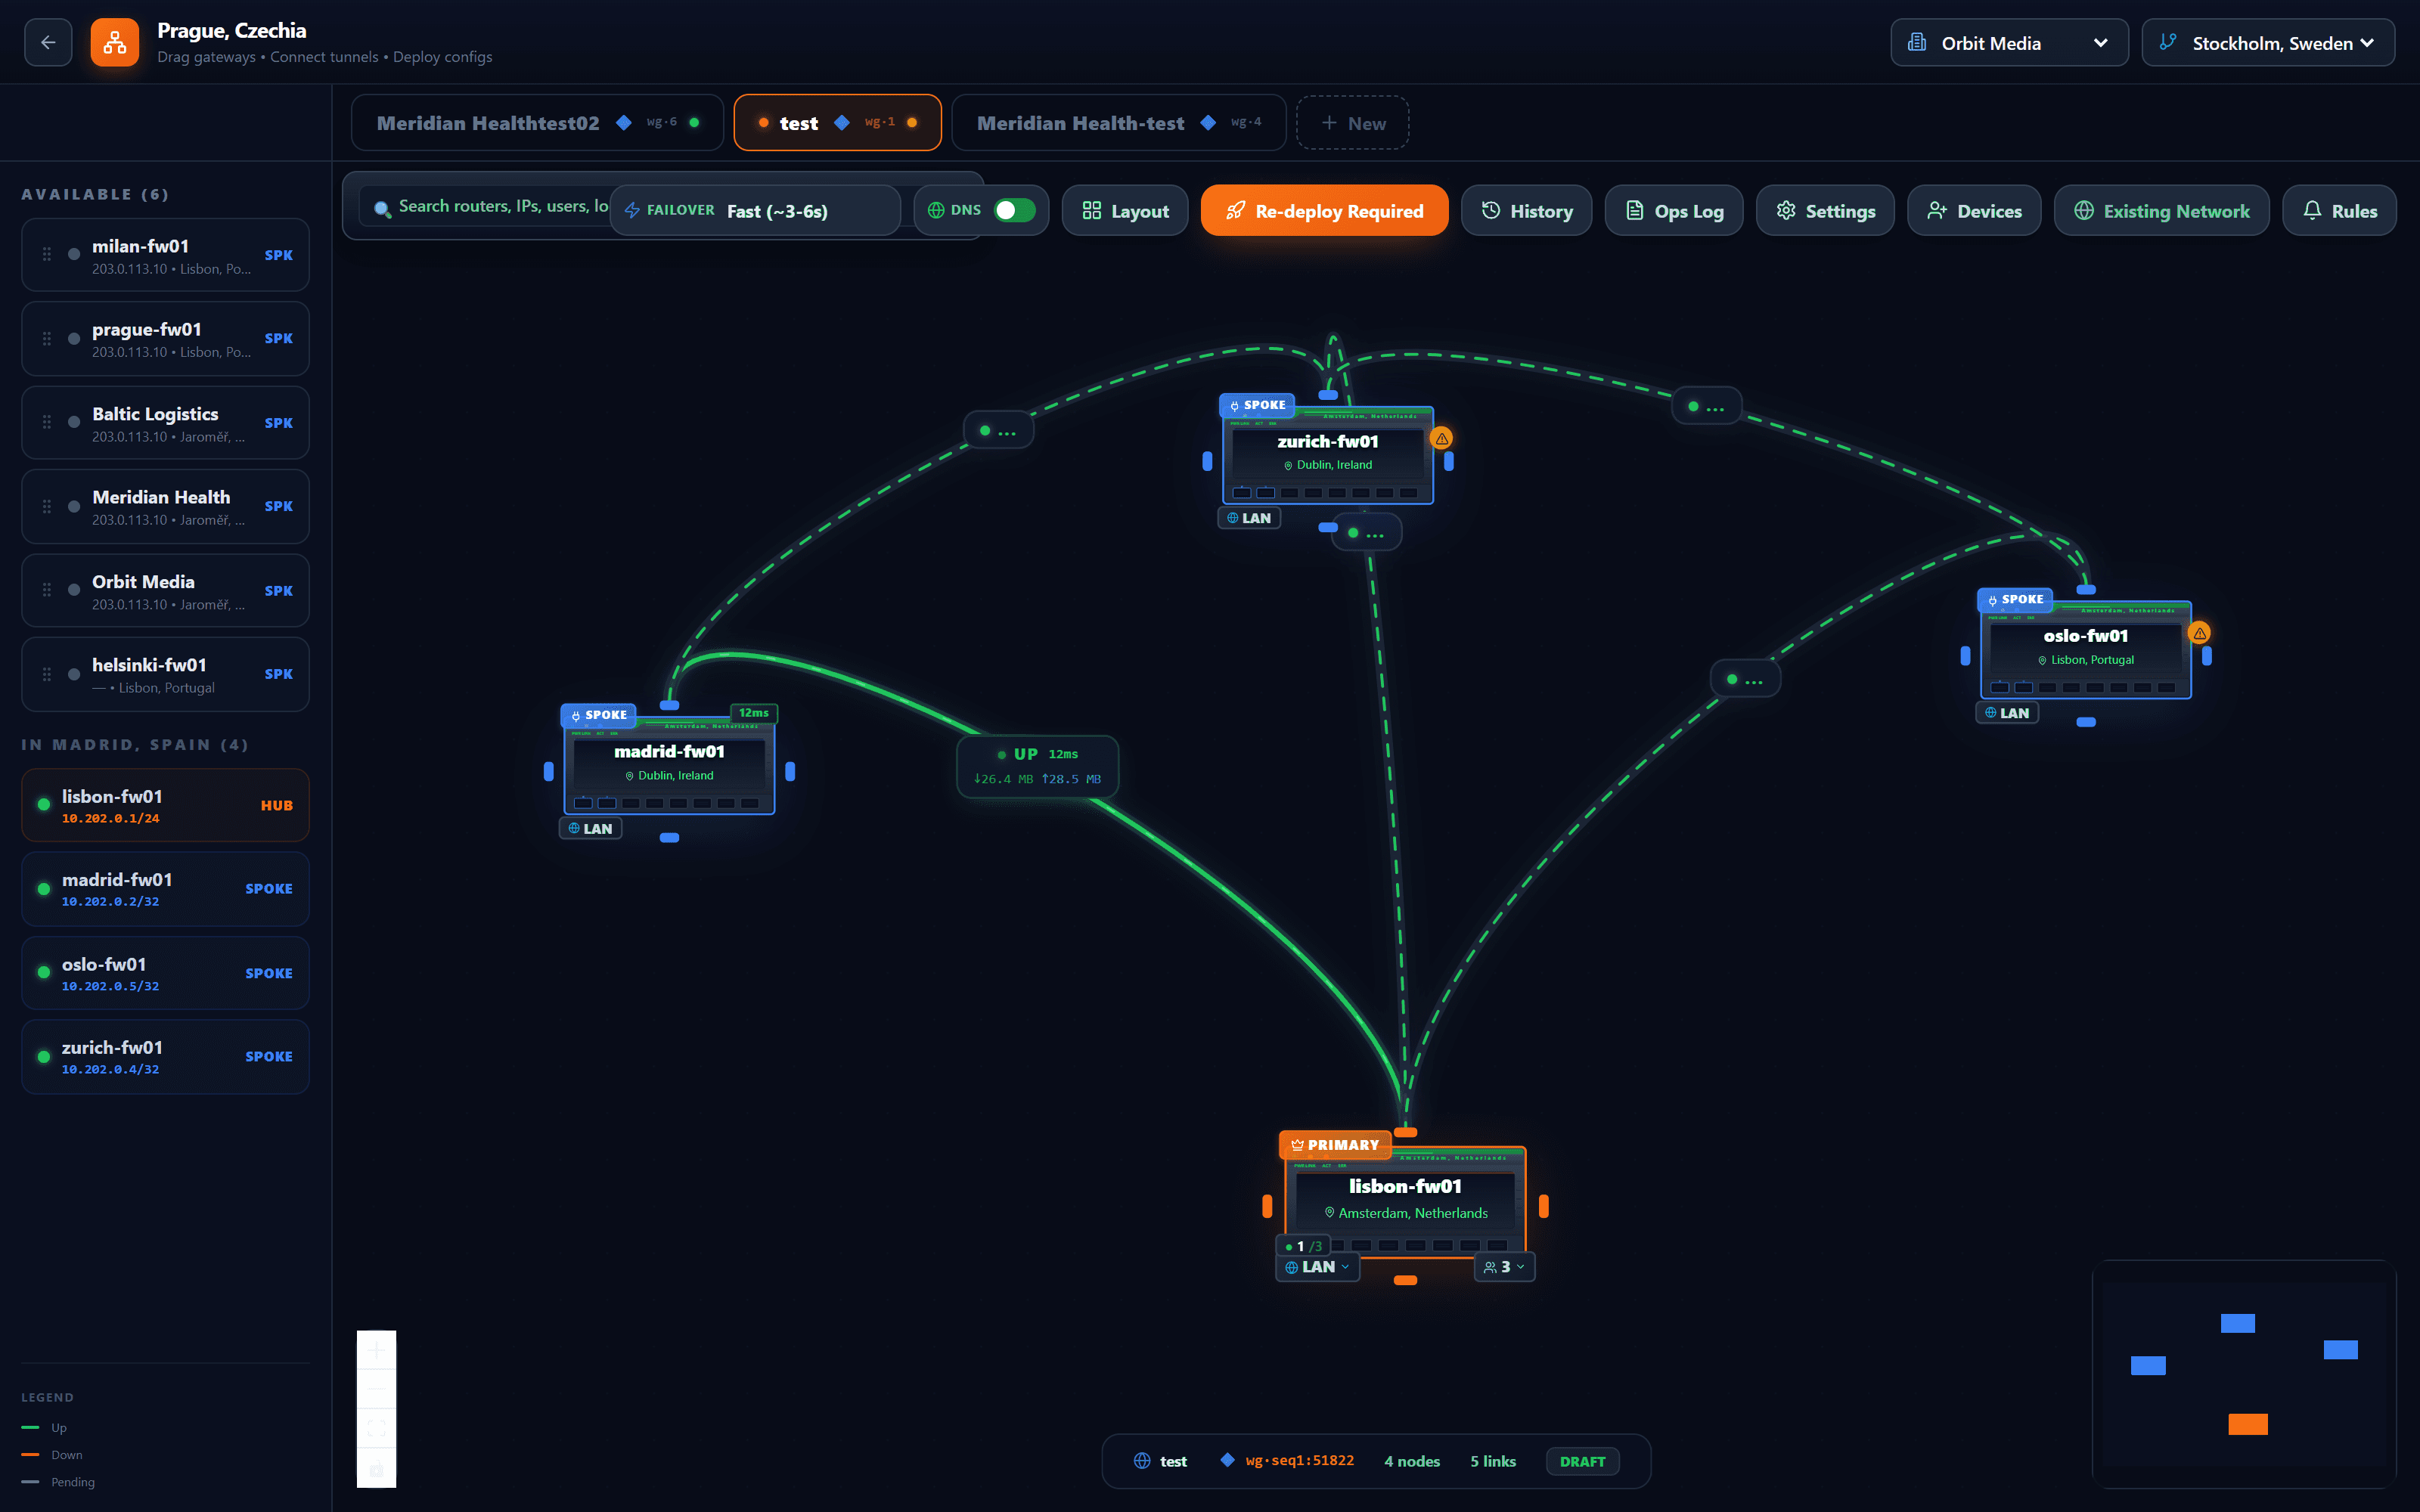
فایروالهایی که مشتری از قبل دارد، فهرستشده بر اساس سایت. یکی را روی بوم بکشید و اسپوک یا هاب میشود.
هر چه به هاب اصلی میرسد با همان سیاست روبهرو میشود: کنترل برنامه، IDS/IPS، بازرسی TLS، DLP و درگاه هوش مصنوعی. به جای آن تونلی مستقیم بین دو اسپوک بکشید و ترافیکشان به جای میانه در هر دو سر بازرسی میشود — کنسول پیش از آنکه متعهد شوید این را میگوید.
بالا یا پایین، تأخیر، بایت در هر جهت — روی پیوند، همانجا که نگاه میکنید، نه در لاگی که باید بازش کنید.
اینکه اسپوکها وقتی هاب اصلی پاسخ نمیدهد خودکار به هاب پشتیبان بروند یا نه — و پس از چه مدت سکوت — تنظیمی از نقاشی است، نه از هر فایروال.
بوم میداند کی با آنچه فایروالها اجرا میکنند فرق دارد. یک دکمه پیکربندی هر دو سر هر تونل را مینویسد و میفرستد.
انتقال تونل
یک بار برای توپولوژی انتخاب میشود.
افراد، نه فقط سایتها
کاربران راه دور به همان شیوه اضافه میشوند، با پیوند ثبتنام یکبارمصرف. دسترسی به ازای هر دستگاه است، پس لپتاپ گمشده بهتنهایی باطل میشود.
Zedmos انتشارها را منتشر میکند. شما تصمیم میگیرید کدام فایروالها آنها را بگیرند و کی.
Zedmos
برای کنسول و برای فایروال، هر یک با زمانبندی خودش. کنسول به شما میگوید یکی موجود است، به جای آنکه منتظر بماند خودتان نگاه کنید.
شما
اول چند فایروال، بعد بقیه — یا کل شبکه یکجا. ارتقای گروهی کوچک پیش از بقیه همان چیزی است که مشکل را وقتی هنوز کوچک است پیدا میکند.
شما
نسخه هر فایروال، در یک فهرست. دستگاهی که عقب مانده به دلیلی عقب مانده، و از آن زمان هر اصلاحی را از دست داده است.
چهار سطح. نقشی در یکی از آنها اعطا میشود و به هر چه زیر آن است میرسد — اینگونه است که مهندس خط اول مشتریای را که به او تخصیص داده شده میبیند و مال هیچکس دیگر را نه.
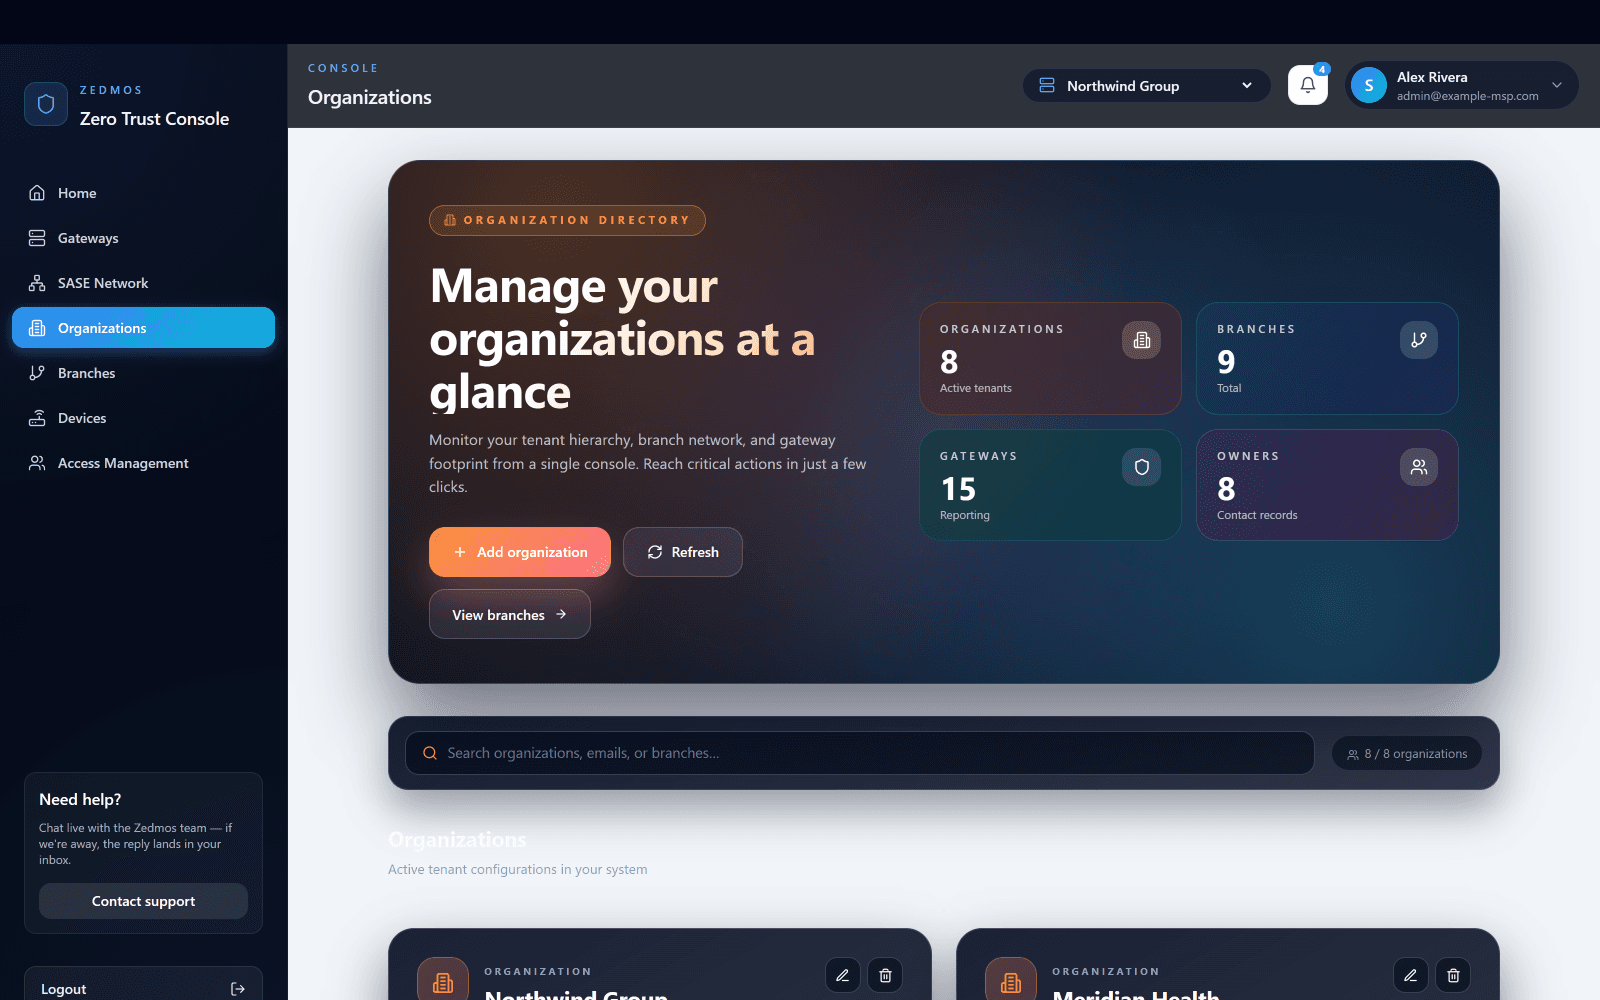
نصبشده روی سرور شما، زیر دامنه شما. هر مشتریای که مدیریت میکنید سازمانی در آن است؛ شمار اینجا کل شبکه است.
در بالا عوضش کنید و هر صفحه زیرین دنبال میکند: فایروالهایشان، سیاستشان، گزارشهایشان، و هیچ دیدی به کس دیگر.
مشتریای با یازده دفتر یازده شعبه زیر یک سازمان است. یک مهندس سایت میتواند دقیقاً به یکی از آنها محدود شود.
هر پلتفرمی که اجرا کند، در بوت اول در شعبهاش ثبت میشود و اینجا گزارش میدهد.
مالک هر چیزی را تغییر میدهد از جمله اینکه چه کس دیگری دسترسی دارد؛ مدیر سیاست و پیکربندی را تغییر میدهد؛ بیننده گزارشها و نشستها را میخواند و چیزی را تغییر نمیدهد.
یک بار، در یک جا نوشته میشود، برای هر تعداد فایروالی که باید به آن برسد — و روی هر یک اجرا میشود چه کنسول بعداً در دسترس باشد چه نباشد.
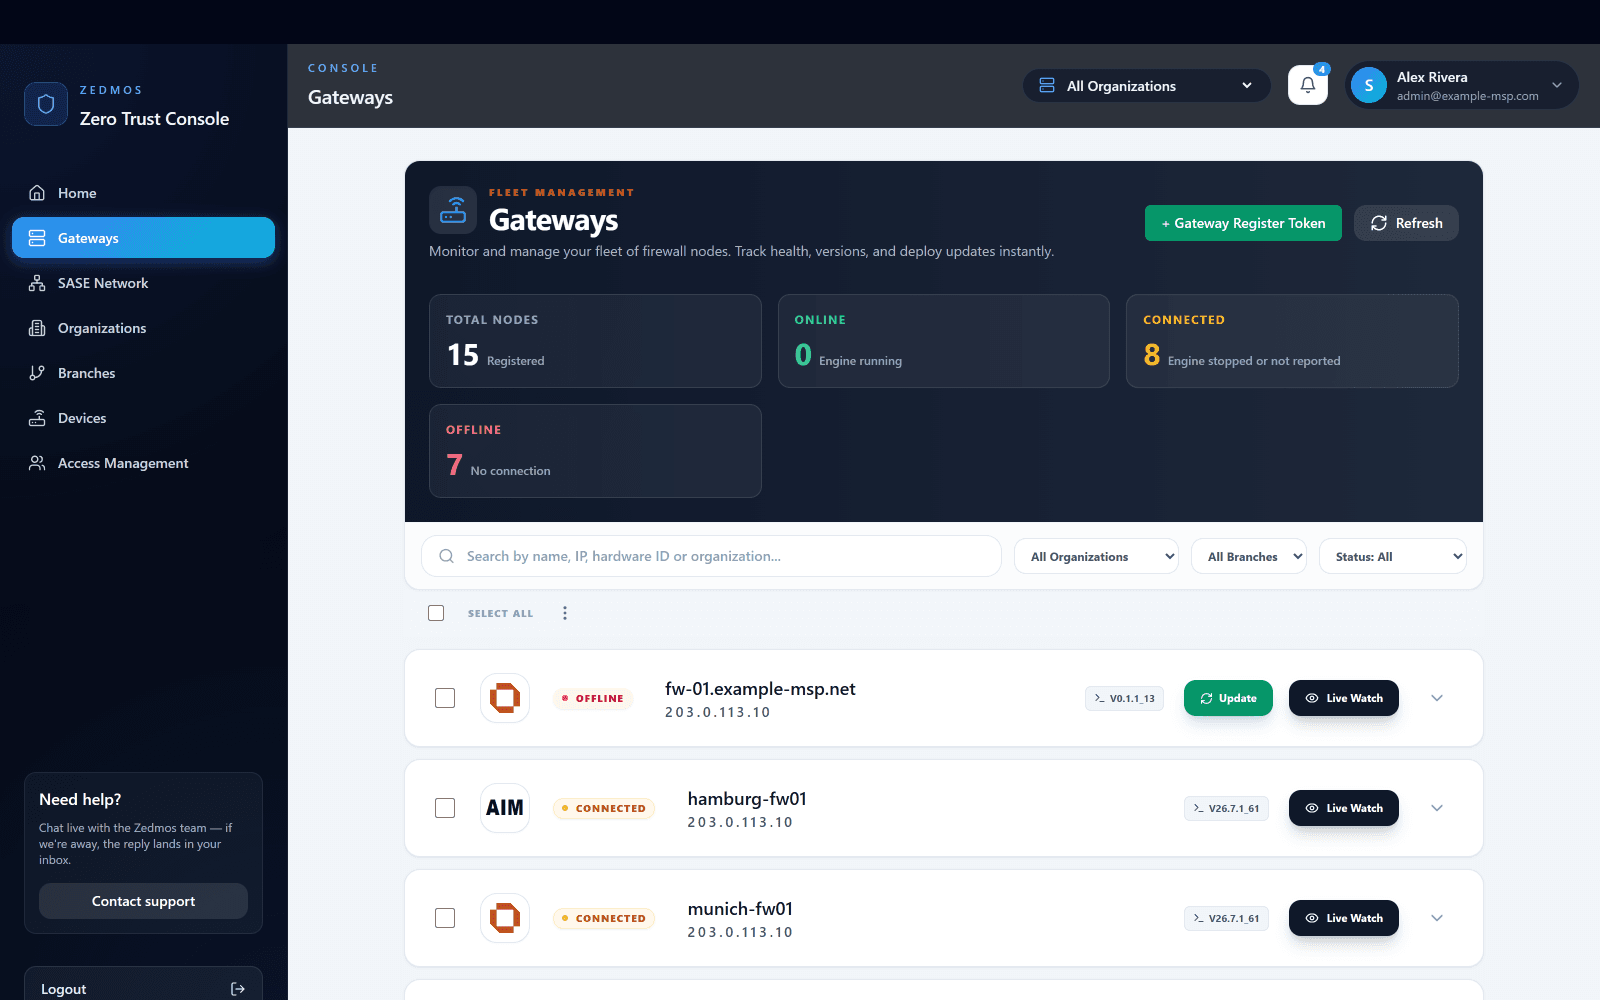
یک توکن ثبت تولید کنید، در نصبکننده بگذارید، و فایروال در بوت اول خودش را در سازمان و شعبه درست ثبت میکند.
ثبتشده، آنلاین، متصل، آفلاین. فایروالی که گزارش دادن را متوقف کرده، پیش از آنکه تماس تلفنی شود، اینجا یک عدد است.
همان فهرست هم به یک مهندس که از یک مشتری مراقبت میکند خدمت میدهد و هم به کسی که مسئول همه آنهاست.
هر فایروال نشان میدهد چه اجرا میکند. انتشار پیشنهاد میشود، تحمیل نمیشود: اول چند فایروال، بعد بقیه، یا کل شبکه یکجا.
نشستهای زنده هر فایروال در فهرست را بدون ورود به خود فایروال باز کنید.
شما
قاعدهای برای یک مشتری در سازمانش مینشیند؛ قاعدهای برای یک سایت در آن شعبه. فایروالی که بعداً اضافه میشود بدون آنکه کسی چیزی ویرایش کند آن را به ارث میبرد.
شما
ریسک تغییر سیاست هرگز نحو نیست — قاعدهای درست است که بیش از آنچه قصد داشتید مطابق میشود. مقایسهاش با ترافیک واقعی این را پیش از کاربرانتان آشکار میکند.
Zedmos
توزیع به ازای هر دستگاه گزارش میشود، پس عرضه ناقص دیده میشود نه فرض. سه شکست از چهل، واقعیتی است که به شما گفته میشود، نه چیزی که کشف میکنید.
Zedmos
مدیریت و اجرا از هم جدایند. اگر کنسول در دسترس نباشد، هر فایروال به اجرای آنچه از قبل دارد ادامه میدهد — کنترل امنیتیای که با از کار افتادن سرور مدیریت از کار بیفتد، دقیقاً در بدترین لحظه از کار میافتد.
هر سایت روی یک نقشه
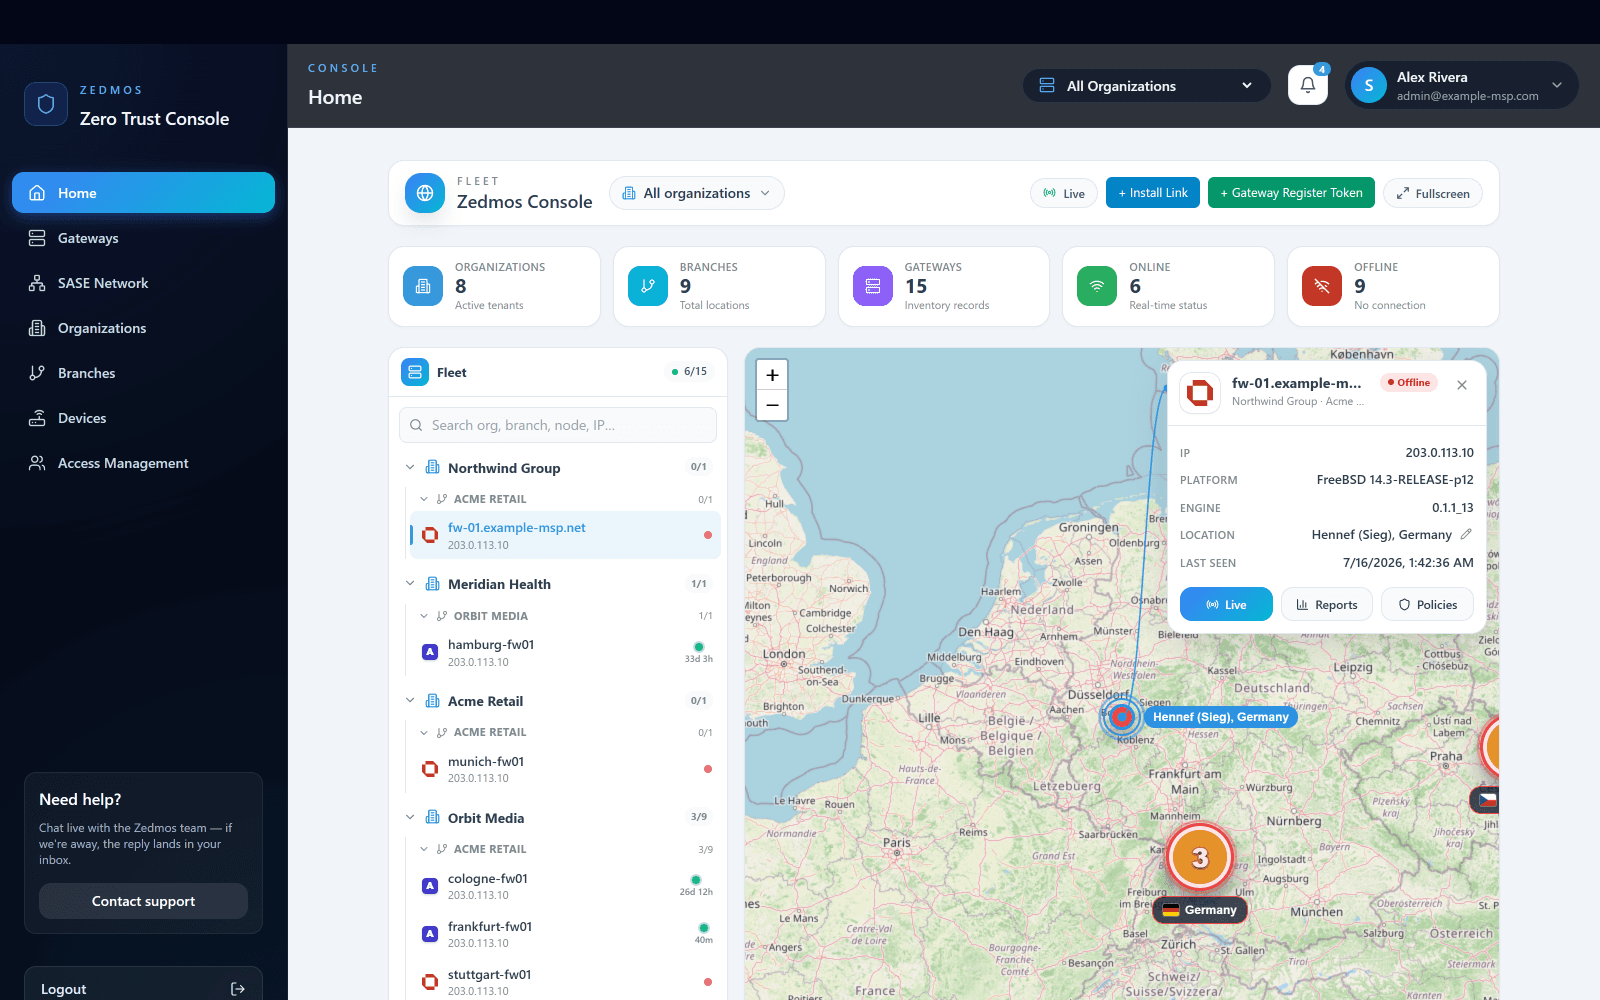
ناوگان · 1 از 9
کنسول روی کل شبکه باز میشود: سازمانها، شعبهها و گیتویها در یک درخت، و هر سایت روی نقشهای زنده با سلامت فعلیاش.
کنسول، سازمان، شعبه، گیتوی. تعویض زمینه آنی است، و به یک گیتوی میتوان از هر سطحی رسید بدون از دست دادن صفحهای که در آن بودید.
مالک، مدیر و بیننده، هر یک دامنهبندیشده به یک سازمان، یک شعبه یا یک تکگیتوی. تکنسین یک مشتری را میبیند؛ شریک مال خودش را.
توکن نصب فایروال را در بوت اول در سازمان درست ثبت میکند. در کنسول ظاهر میشود، و سیاست دنبال میکند.
این صفحه استدلال میکند. اینها میگویند در عمل چگونه انجام میشود، صفحه به صفحه و تنظیم به تنظیم.
سطح مدیریت چگونه ساخته شده، چه چیزی را ذخیره میکند، و چه چیزی را هرگز نمیبیند.
هر صفحه و هر کنترل در بخش SASE کنسول، با تصاویر: بوم، تنظیمات گره، دسترسی خصوصی، برنامههای دسترسی، وضعیت دستگاه، SD-WAN و مانیتور.
سه سطح و اینکه هر یک اجازه دارد چه چیزی بداند.
سطح مدیریت برای هر فایروال مدیریتشده با Zedmos روی OPNsense و pfSense CE و Zedmos NGFW: سازمانها، شعبهها و گیتویها در یک درخت، نقشهای مالک، مدیر و بیننده دامنهبندیشده به هر سطح آن، و هماهنگسازی پوششهای سایت به سایت و دسترسی راه دور. روی سرور خودتان یا میزبانیشده توسط Zedmos از فرانکفورت اجرا میشود.
هر دو. خودمیزبان، یک بسته Docker است با پایگاه داده، مسیر بهروزرسانی و اسکریپت پشتیبانگیری، زیر دامنه خودتان، و هیچچیز از آن خارج نمیشود. میزبانیشده، console.zedmos.com است که توسط Zedmos روی زیرساخت آلمانی در فرانکفورت اداره میشود. همان محصول، همان ویژگیها؛ میتوانید بدون ثبتنام مجدد یک فایروال بین این دو جابهجا شوید.
هیچچیز از محافظت بازنمیایستد. هر فایروال سیاست خودش را نگه میدارد و روی جعبه اعمالش میکند؛ کنسول تغییرات را توزیع و رکوردها را جمعآوری میکند و در مسیر بسته نیست. مدیریت و اجرا از روی طراحی جدا هستند.
با یک توکن نصب. فایروال در بوت اول در سازمان درست ثبت میشود، در کنسول ظاهر میشود، و سیاست دنبال میکند. نه اعزام تکنسین، نه جفتسازی دستی.
بله. از اولین فایروال چندمستأجری است: سازمانها و فایروالهای نامحدود در رده MSP، سه نقش در سه دامنه تا تکنسین یک مشتری را ببیند و شریک مال خودش را، و برندسازی برچسب سفید روی کنسول و رابط فایروال.
بله. یک API REST هر کاری را که کنسول میکند پوشش میدهد، مستندشده در بخش فنی زیر مرجع API.
دمو و قیمت: info@zedmos.com
درخواست دمو