مدیریت مرکزی، بالاخره
بدون ورود به جعبه آن مشتری، برای هر مشتری کاربر VPN اضافه کنید، قاعدهای را تغییر دهید یا گزارشی بخوانید. سازمانها، شعبهها و فایروالها در یک درخت مینشینند؛ تغییری در یک گروه به هر عضو میرسد.
برای ارائهدهندگان خدمات مدیریتشده
چندمستأجری از اولین فایروال، روی جعبههای OPNsense یا pfSense CE که مشتریانتان از قبل اجرا میکنند. فایروالهای نامحدود در رده MSP، صورتحساب ماهانه پس از مصرف. برند شما روی کنسول و روی جعبه. و اگر کنسول روزی در دسترس نباشد، هر فایروال به اجرای آنچه از قبل نگه میدارد ادامه میدهد.
چهار سطح. نقشی در یکی از آنها اعطا میشود و به هر چه زیر آن است میرسد — اینگونه است که مهندس خط اول مشتریای را که به او تخصیص داده شده میبیند و مال هیچکس دیگر را نه.
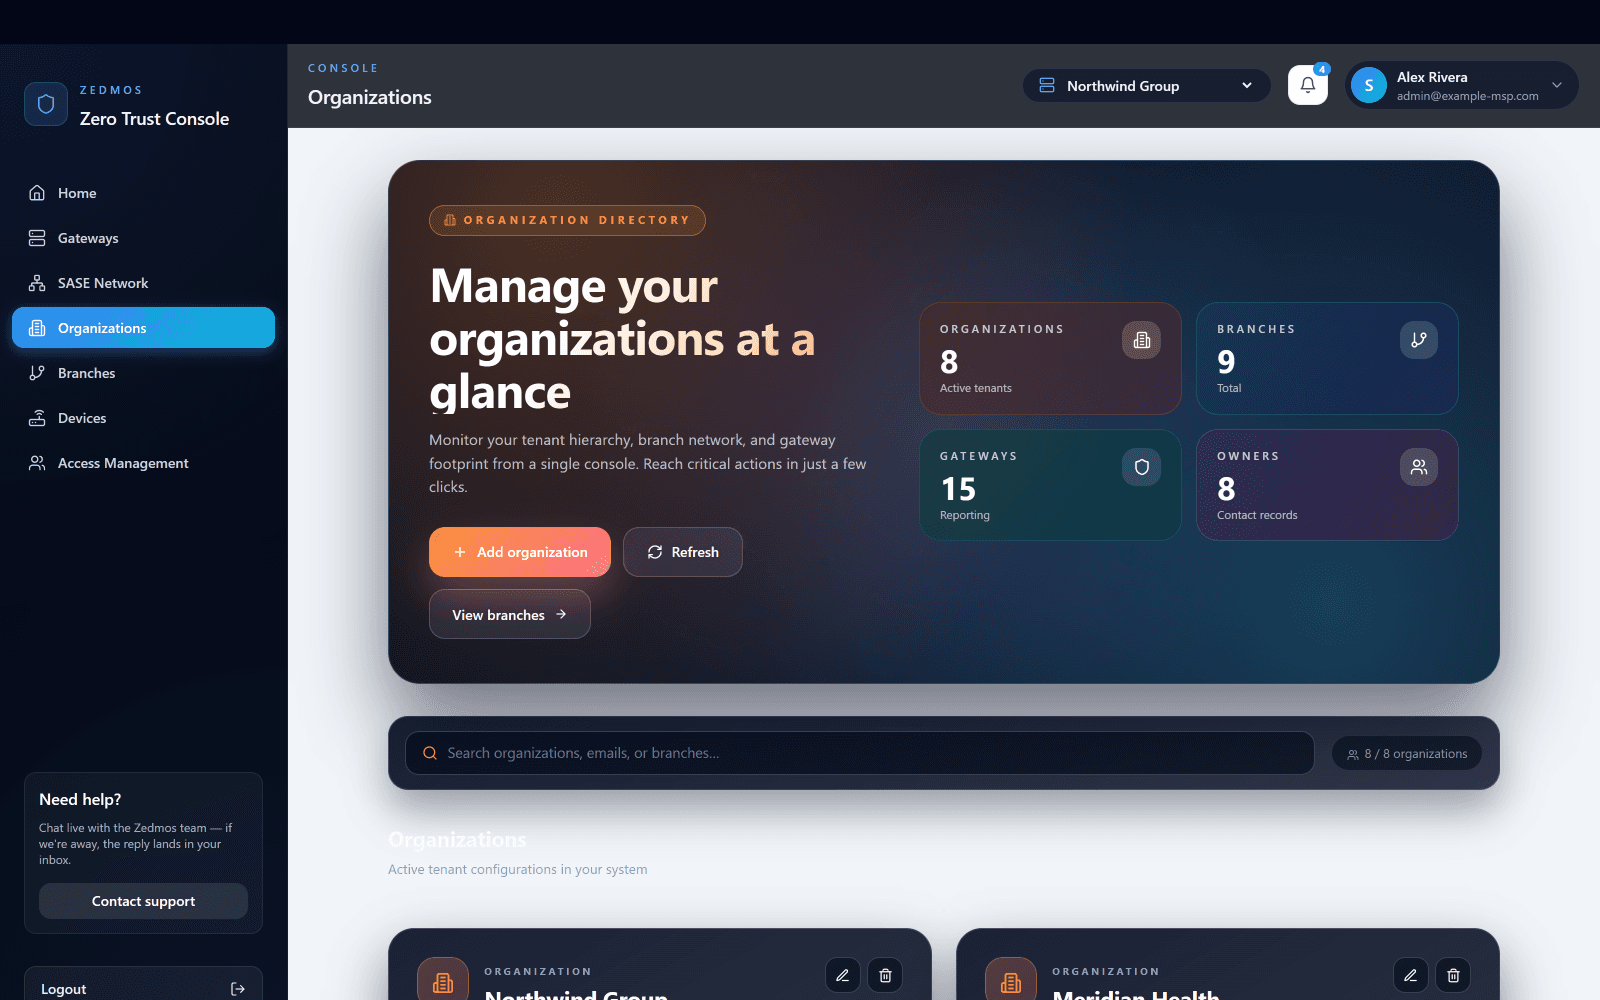
نصبشده روی سرور شما، زیر دامنه شما. هر مشتریای که مدیریت میکنید سازمانی در آن است؛ شمار اینجا کل شبکه است.
در بالا عوضش کنید و هر صفحه زیرین دنبال میکند: فایروالهایشان، سیاستشان، گزارشهایشان، و هیچ دیدی به کس دیگر.
مشتریای با یازده دفتر یازده شعبه زیر یک سازمان است. یک مهندس سایت میتواند دقیقاً به یکی از آنها محدود شود.
هر پلتفرمی که اجرا کند، در بوت اول در شعبهاش ثبت میشود و اینجا گزارش میدهد.
مالک هر چیزی را تغییر میدهد از جمله اینکه چه کس دیگری دسترسی دارد؛ مدیر سیاست و پیکربندی را تغییر میدهد؛ بیننده گزارشها و نشستها را میخواند و چیزی را تغییر نمیدهد.
لازم نیست کسی در محل باشد، و کسی تنظیمات شبکه مشتری را در کنسول تایپ نمیکند. دستگاه میرسد، وصل میشود و خودش جای خودش را پیدا میکند.
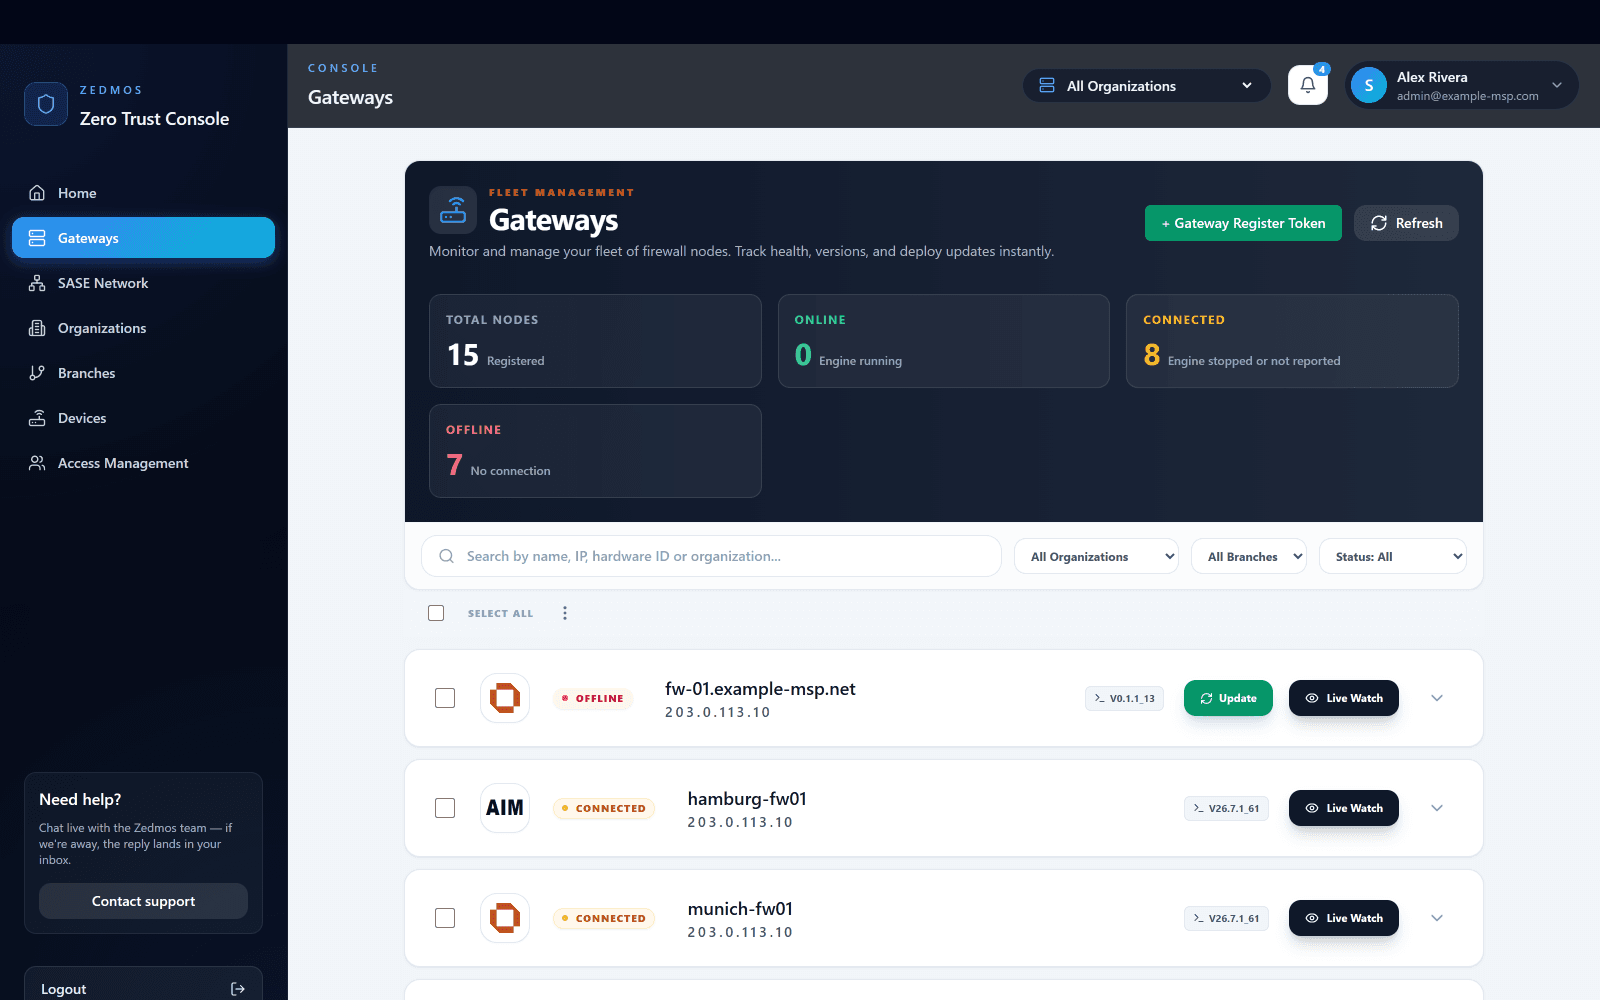
یک توکن ثبت تولید کنید، در نصبکننده بگذارید، و فایروال در بوت اول خودش را در سازمان و شعبه درست ثبت میکند.
ثبتشده، آنلاین، متصل، آفلاین. فایروالی که گزارش دادن را متوقف کرده، پیش از آنکه تماس تلفنی شود، اینجا یک عدد است.
همان فهرست هم به یک مهندس که از یک مشتری مراقبت میکند خدمت میدهد و هم به کسی که مسئول همه آنهاست.
هر فایروال نشان میدهد چه اجرا میکند. انتشار پیشنهاد میشود، تحمیل نمیشود: اول چند فایروال، بعد بقیه، یا کل شبکه یکجا.
نشستهای زنده هر فایروال در فهرست را بدون ورود به خود فایروال باز کنید.
شما
یک سازمان برای مشتری و یک شعبه برای هر یک از سایتهایش. این ساختاری است که گزارشها، سیاست و فاکتورهایشان از آن آویزان میشود.
شما
توکن حمل میکند فایروال به کدام مشتری تعلق دارد. کوتاهعمر است و پیش از استفاده قابل ابطال، پس دادنش به یک نصاب، دادن کنسول شما نیست.
Zedmos
در بوت اول توکن را خرج میکند و زیر مشتری درست، در شعبه درست ظاهر میشود. کسی بعداً فهرست شماره سریالها را تطبیق نمیدهد.
Zedmos
سیاست متصل به مشتری یا شعبه بدون ویرایش به فایروال جدید میرسد — و به فایروال بعدی که اضافه میکنند هم. استثنای آنها در دامنه خودشان ثبت میشود، نه با انشعاب خط پایه شما.
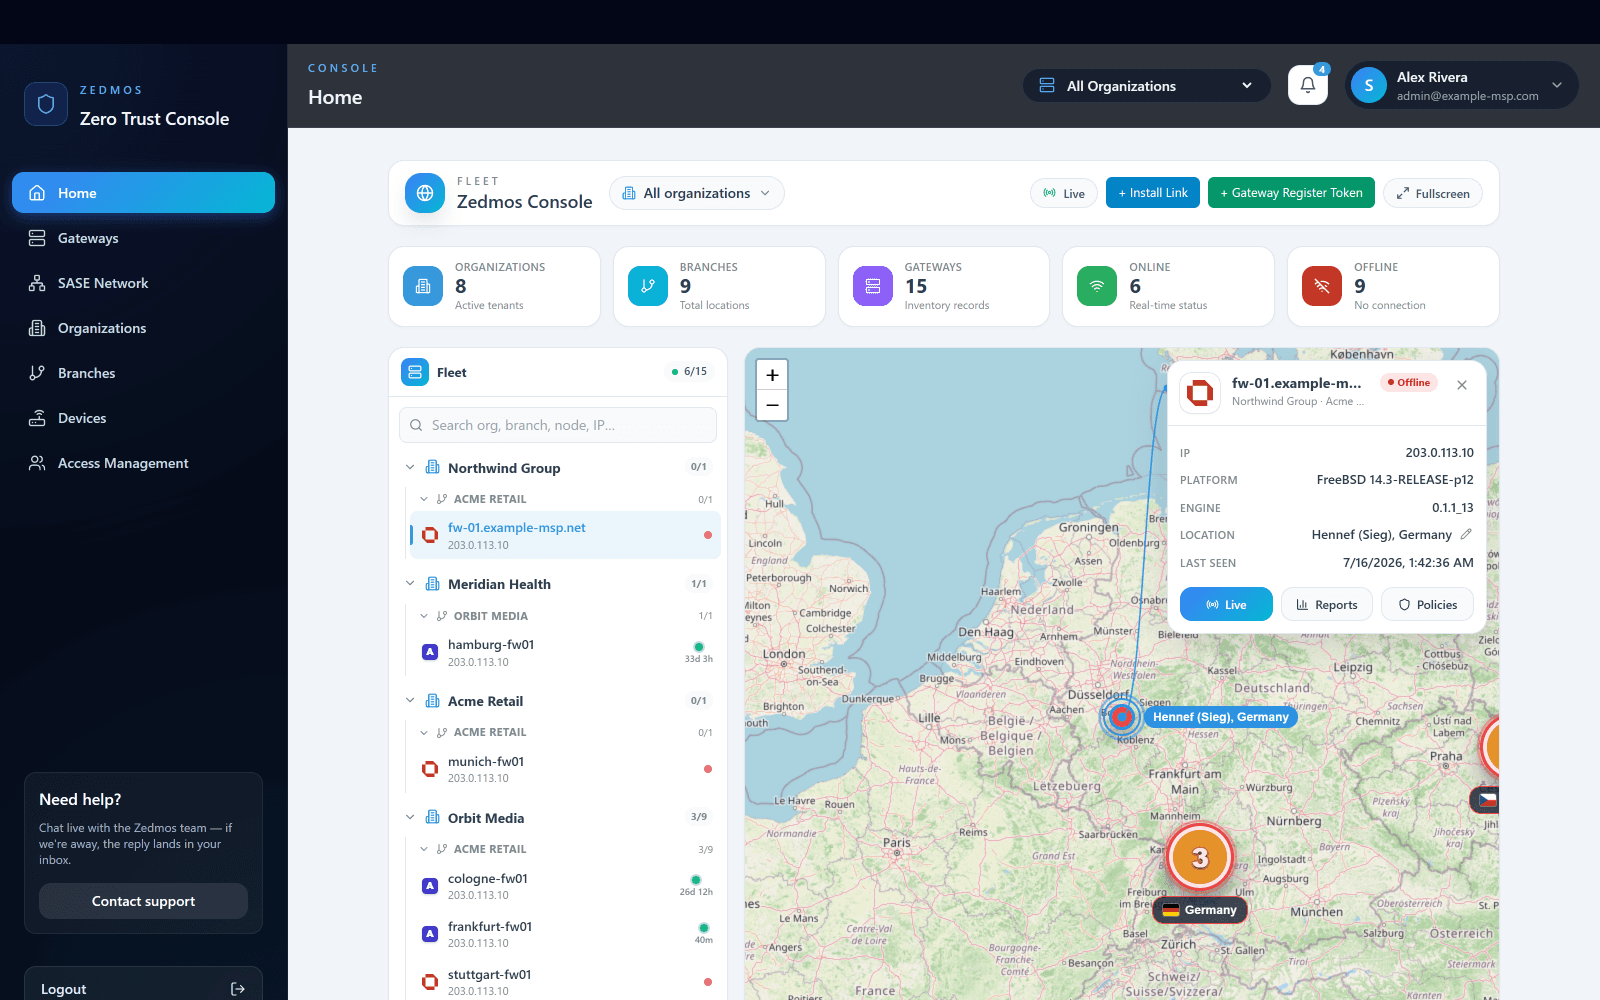
هر سایت روی یک نقشه
ناوگان · 1 از 9
کنسول روی کل شبکه باز میشود: سازمانها، شعبهها و گیتویها در یک درخت، و هر سایت روی نقشهای زنده با سلامت فعلیاش.
بدون ورود به جعبه آن مشتری، برای هر مشتری کاربر VPN اضافه کنید، قاعدهای را تغییر دهید یا گزارشی بخوانید. سازمانها، شعبهها و فایروالها در یک درخت مینشینند؛ تغییری در یک گروه به هر عضو میرسد.
کنسول را به صورت کانتینر روی سرور خودتان زیر دامنه خودتان اجرا کنید، یا از مال ما در console.zedmos.com که از فرانکفورت اداره میشود استفاده کنید. همان محصول، همان ویژگیها. انتخاب یک گفتوگوی تدارکاتی است، نه فنی.
سه نقش در سه دامنه. پشتیبانی خط اول مشتریای را میبیند که به او تخصیص داده شده؛ مهندس ارشد شبکه را میبیند؛ به یک مشتری میتوان نمای فقطخواندنی از فایروالهای خودش داد.
کنسول، رابط فایروال و ساختهای دستگاه برنددار میتوانند نام و رنگهای شما را حمل کنند. مشتریان شما محصول شما را میبینند.
مدیریت و اجرا جدا هستند. اگر کنسول در دسترس نباشد، هر فایروال به اجرای سیاستی که نگه میدارد ادامه میدهد. وقتی مجوزی منقضی میشود، مدیریت فقطخواندنی میشود؛ ترافیک هرگز انداخته نمیشود.
CEF، LEEF و syslog روی TLS به SIEMای که اداره میکنید. گزارشهای به ازای هر مشتری برای بازبینی فصلی، از همان کنسول.
برای یکی ساخته شده است. چندمستأجری از اولین فایروال، فایروالهای نامحدود در رده MSP، صورتحساب ماهانه پس از مصرف، برچسب سفید روی کنسول و جعبه، و کنسولی که خودتان میزبانی میکنید یا میزبانیشده از فرانکفورت استفاده میکنید.
ماهانه، پس از مصرف، بر اساس فایروالهایی که در پایان ماه تازهتمامشده در حال اجرا بودند. مشتریای را در مارس راهاندازی کنید، برای مارس در آوریل بپردازید؛ یکی را کنار بگذارید و همان روز از شمار خارج میشود.
بله. سه نقش (مالک، مدیر، بیننده) در سه دامنه (سازمان، شعبه، فایروال). پشتیبانی خط اول مشتریای را میبیند که به او تخصیص داده شده؛ به یک مشتری میتوان نمای فقطخواندنی از شبکه خودش داد.
مدیریت فقطخواندنی میشود. فایروال به اجرای سیاستی که نگه میدارد ادامه میدهد و هرگز ترافیک مشتری را نمیاندازد. سرویس شما به خاطر یک فاکتور دیرکرده خاموش نمیشود.
CEF، LEEF و syslog روی TLS، به SIEMای که همین حالا اداره میکنید، با حکم و دلیل پیوست به هر رکورد. گزارشهای به ازای هر مشتری از همان کنسول میآیند.
شرکا و کانال: sales@zedmos.com
درباره شراکت با ما صحبت کنید