5.5 VPN
سه فناوری VPN، همه درجه یک. کدام را انتخاب کنید:
| برای | چون | |
|---|---|---|
| WireGuard | پیوندهای جدید سایت به سایت و کارکنان راه دور | سادهترین پیکربندی، سریعترین، کوچکترین سطح حمله. کلیدها، نه گواهیها. |
| IPsec | اتصال به تجهیزاتی که کنترل نمیکنید | استاندارد قابلیت همکاری است — گیتوی VPN سیسکو، Fortinet یا ابری آن را حرف میزند. |
| OpenVPN | کارکنان راه دور روی شبکههای دشوار، و استقرارهای موجود | وقتی هر چیز دیگری مسدود است روی TCP/443 اجرا میشود؛ کلاینت بالغ روی هر پلتفرم. |
هر کدام را انتخاب کنید، دو چیزی را که هر VPN فراتر از پیکربندی خودش نیاز دارد به یاد داشته باشید: یک قاعده فایروال که تونل را روی WAN میپذیرد، و قواعد روی رابط تونل که تصمیم میگیرند طرف مقابل به چه چیزی میتواند برسد.
WireGuard
Instances — /m/wireguard/server#instances
یک نمونه نقطه پایانی تونل روی این دستگاه است: جفت کلید خودش، پورت شنودش، و نشانیهایی که درون تونل استفاده میکند.
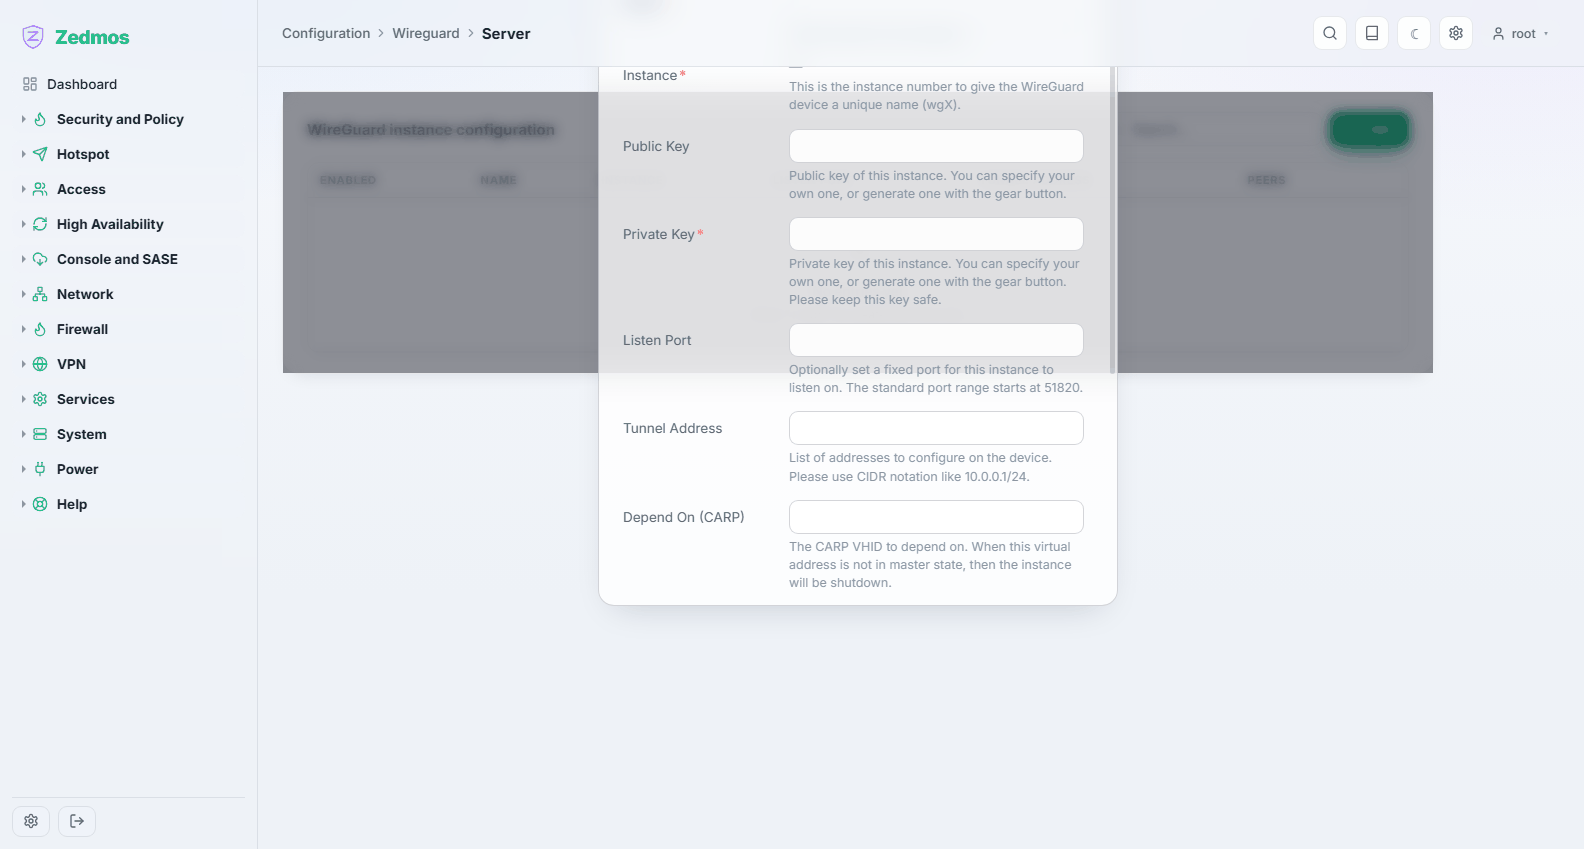
کلید عمومی تولیدشده اینجا همان است که به طرف مقابل میدهید. کلید خصوصی را همانجا که هست نگه دارید — هرگز لازم نیست دستگاه را ترک کند.
Peers — /m/wireguard/client#peers
سرهای دیگر. هر همتا کلید عمومیاش، allowed IPs — که هم بیانیه مسیریابی است و هم کنترل دسترسی، پس باید دقیقاً شبکههایی را فهرست کند که آن همتا میتواند استفاده کند — و، برای همتایی که به آن وصل میشوید، نشانی و پورت نقطه پایانیاش را حمل میکند.
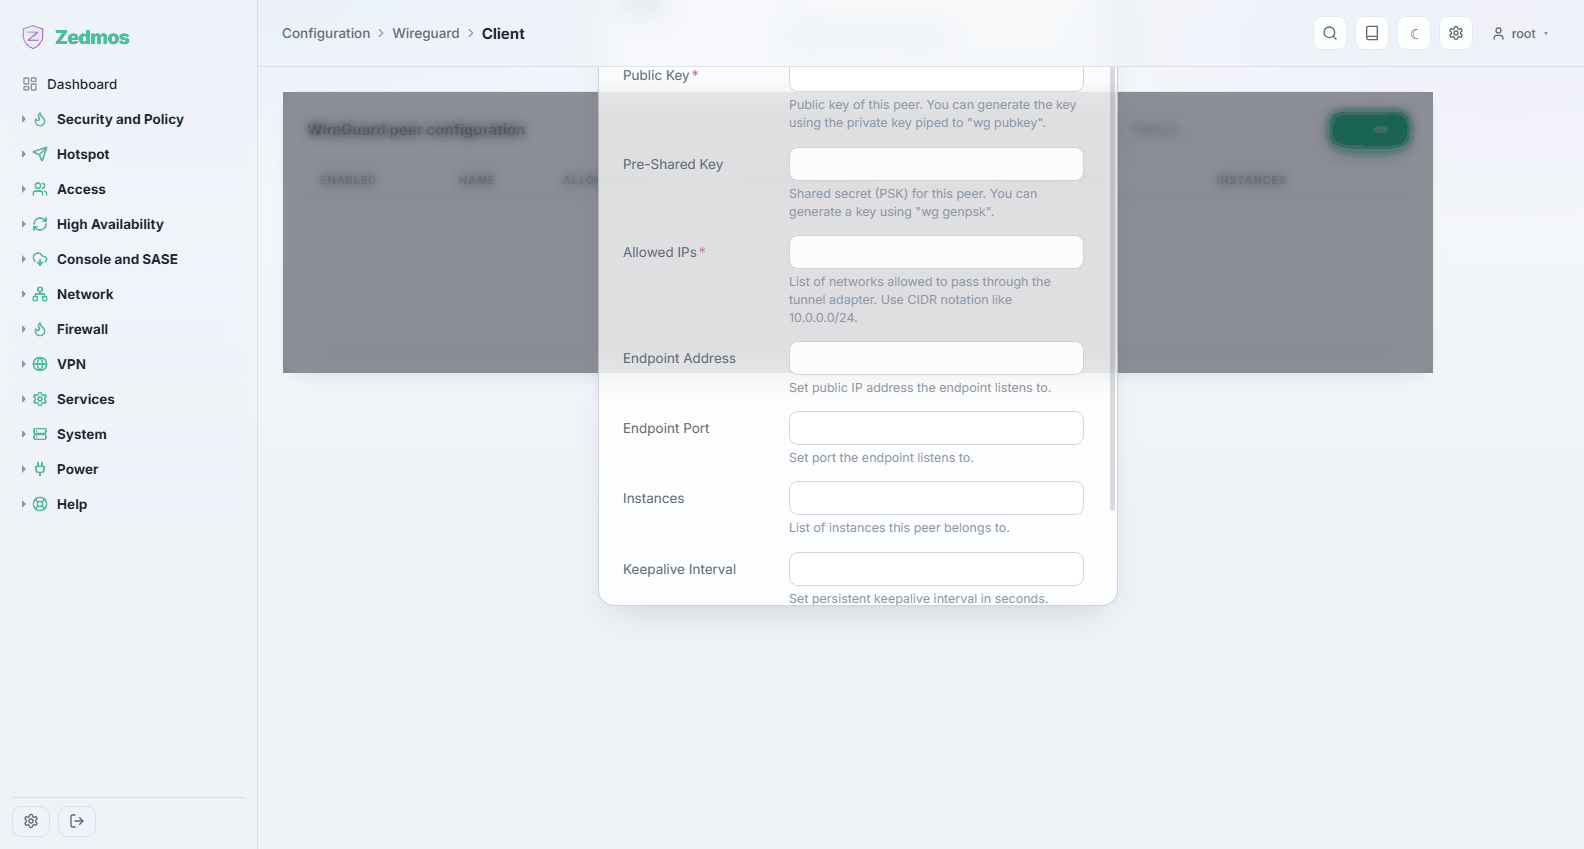
Allowed IPs فیلتری نیست که بتوانید در آن دستودلباز باشید. همتا میتواند از هر نشانی فهرستشده آنجا ترافیک بفرستد، و ترافیک برای آن نشانیها به آن مسیریابی میشود. فهرست کردن
0.0.0.0/0روی پیوند سایت به سایت کل جدول مسیریابی شما را به آن همتا میدهد.
Peer generator — /wg-peergen#configbuilder
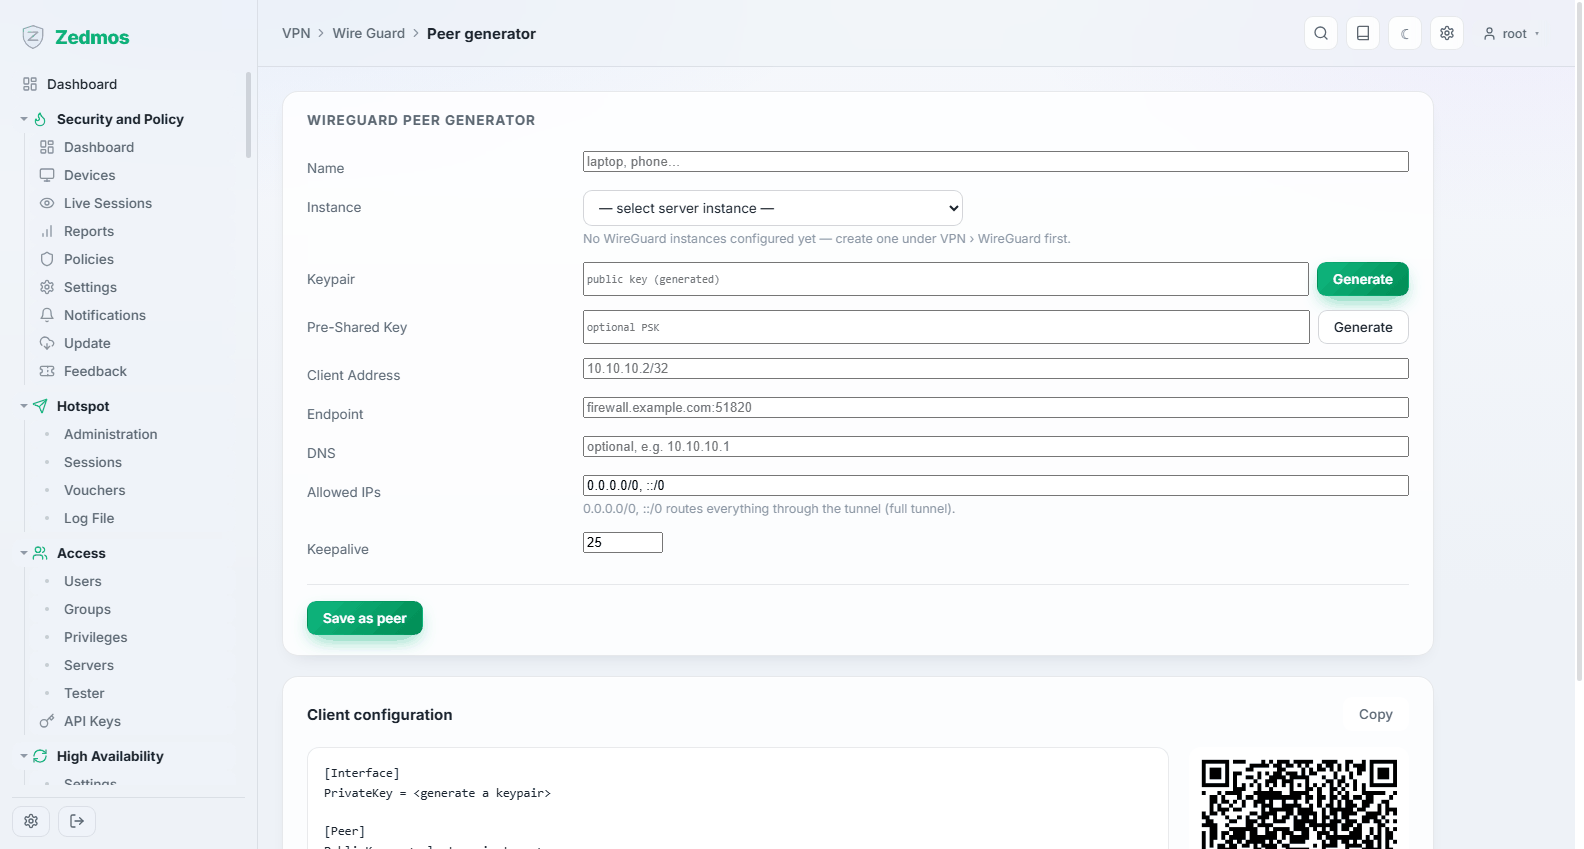
پیکربندی کلاینت آماده میسازد — کلیدها، نشانیها، نقطه پایانی، allowed IPs — و آن را به صورت متن و کد QR برای برنامه گوشی نشان میدهد. سریعترین مسیر از هیچ تا یک کارمند راه دور در حال کار.
Status — /wg-status
هر نمونه و همتا با زمان آخرین دستدادن و بایتهای جابهجاشده. WireGuard از روی طراحی ساکت است: نبود دستدادن یعنی تونل بالا نیست، و این اولین عددی است که باید به آن نگاه کنید.
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
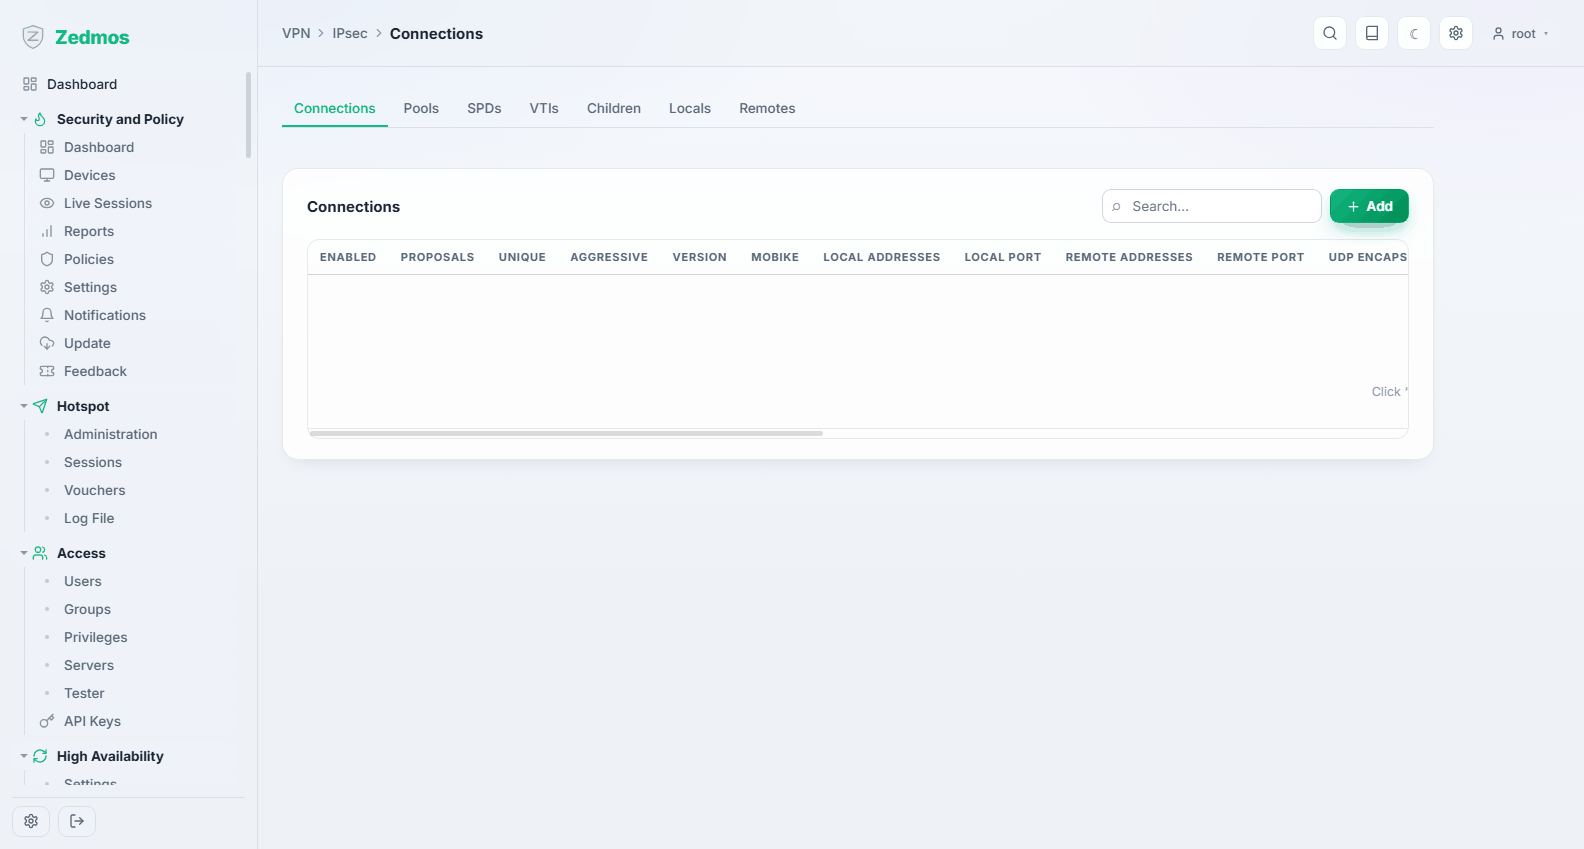
پیکربندی مدرن IPsec: یک connection نشانی راه دور، پیشنهادها (رمزگذاری، یکپارچگی، گروه دیفی-هلمن)، احراز هویت (کلید پیشاشتراکی یا گواهی) و یک یا چند child — انتخابگرهای ترافیکی که میگویند تونل کدام شبکهها را حمل میکند — را نگه میدارد.
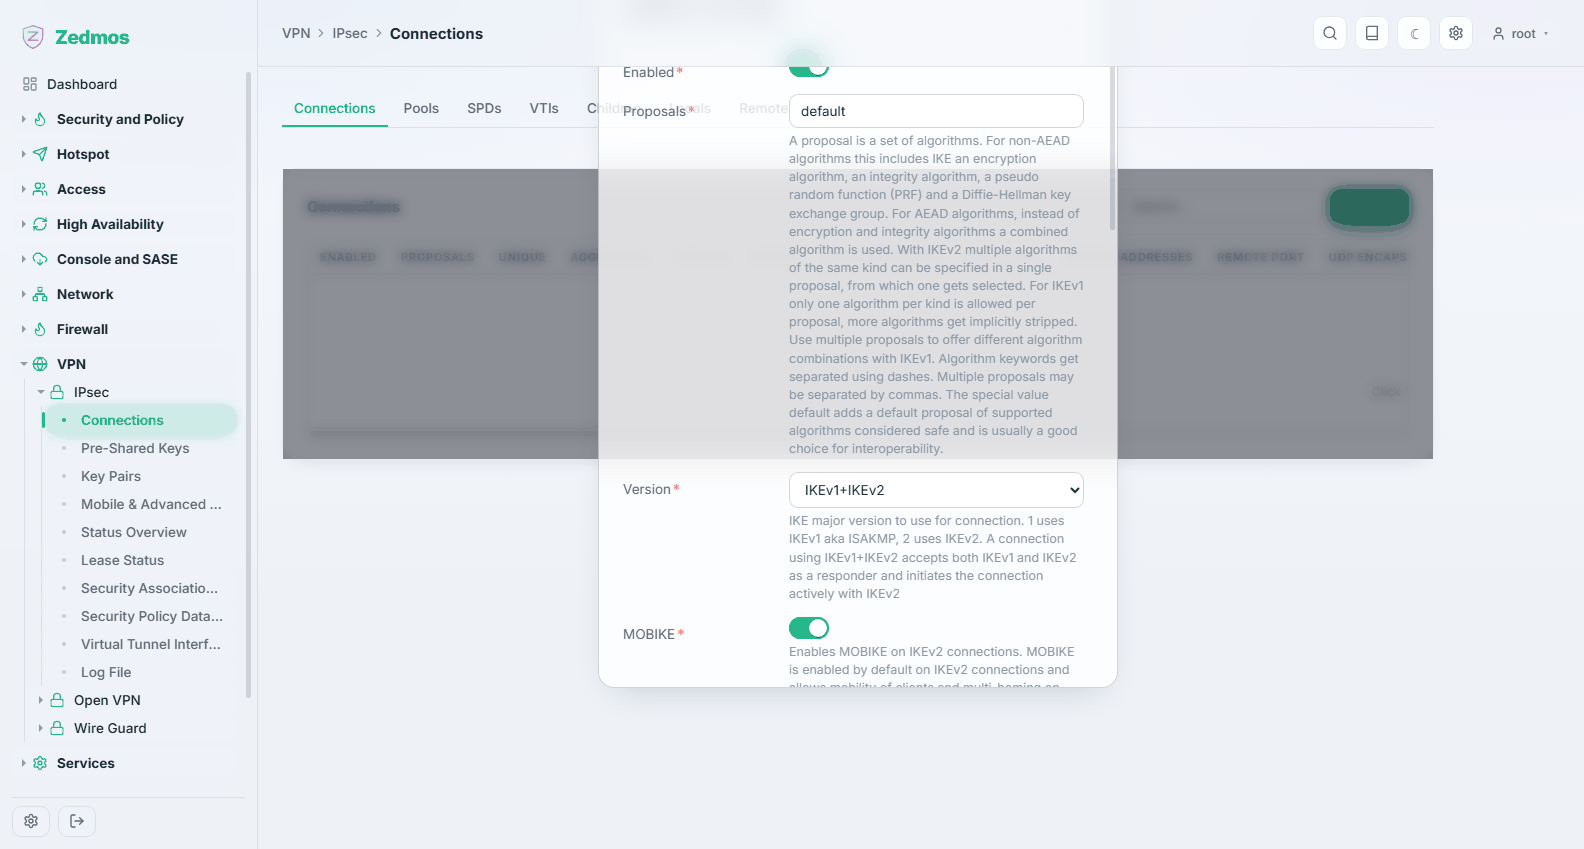
هر دو سر باید بر پیشنهادها و انتخابگرهای ترافیک توافق کنند. وقتی تونلی از بالا آمدن سر باز میزند، این اختلاف بسیار بیش از هر چیز دیگری علت است؛ لاگ عدم تطابق را نام میبرد.
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
رازهای مشترک بر اساس هویت. طولانی و تصادفی: کلید پیشاشتراکی کل احراز هویت است.
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
جفت کلیدها برای احراز هویت مبتنی بر گواهی، برای همتاهایی که لازمش دارند.
Mobile & Advanced Settings — /m/ipsec/ipsec
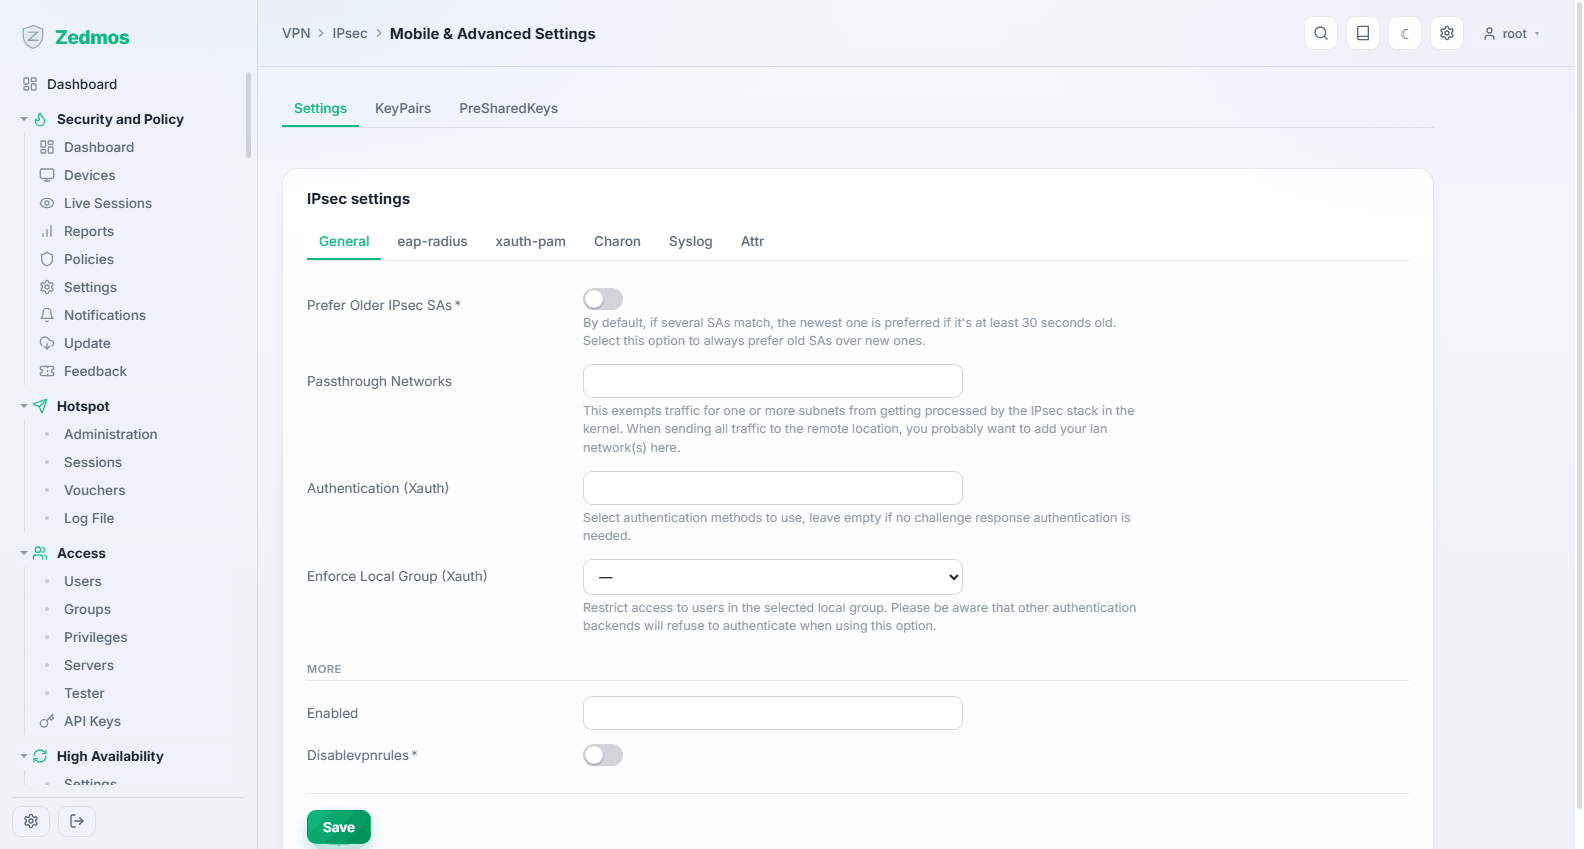
تنظیمات کلاینتهای سیار — استخری که از آن نشانی میگیرند، DNSای که به آنها داده میشود — و رفتار خود دیمن.
Status Overview — /ipsec-status#overview
کدام اتصالها برقرارند، با چه کسی، و چه مدت.
Security Association Database — /ipsec-status#sad
انجمنهای امنیتی زنده با شمارندههایشان — اثبات اینکه ترافیک واقعاً عبور میکند، نه صرفاً اینکه تونل مذاکره کرده است.
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
سیاستهایی که تصمیم میگیرند کدام ترافیک باید محافظت شود.
Lease Status — /ipsec-status#leases
نشانیهایی که همین حالا به کلاینتهای سیار داده شده، و چه کسی آنها را دارد.
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
IPsec مبتنی بر مسیر: تونل به رابطی تبدیل میشود که میتوانید روی آن مسیریابی کنید و در برابرش قاعده بنویسید، به جای انتخاب شدن با انتخابگرهای ترافیک. انتخاب تمیزتر وقتی پیوندی شبکههای زیادی حمل میکند یا در failover شرکت میکند.
Log File — /log/core/ipsec
مذاکره، گام به گام. وقتی تونلی برقرار نمیشود، از پایین بخوانیدش: آخرین چیزی که پیش از تسلیم شدن میگوید دلیل است.
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
نمونه سرور یا کلاینت: پروتکل و پورتش، گواهیهایی که استفاده میکند، شبکه تونل، و آنچه به کلاینتها push میکند (مسیرها، DNS).
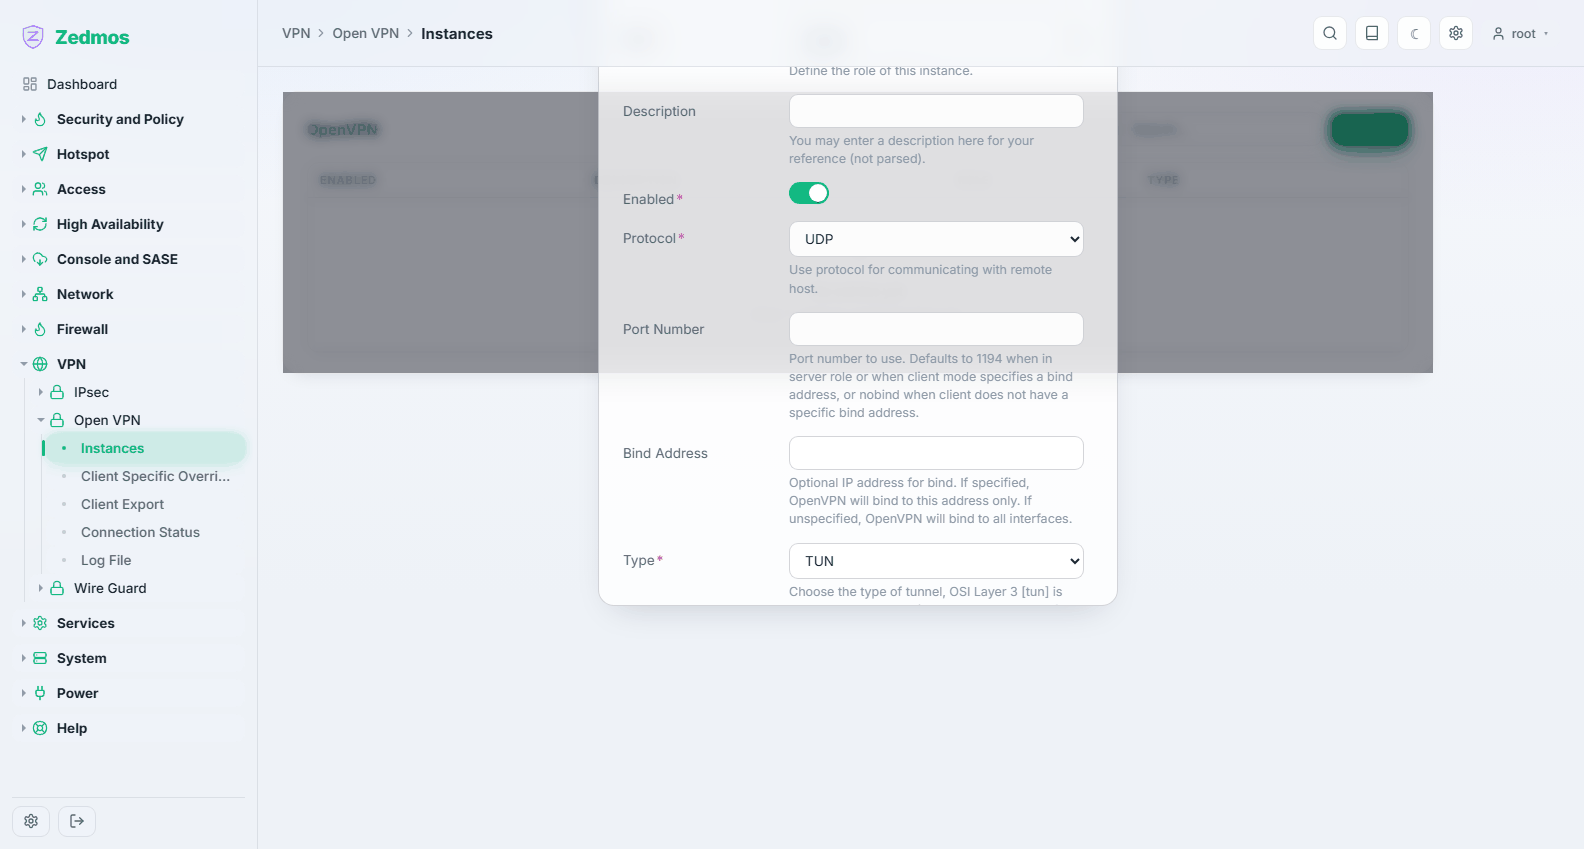
نمونه سرور پیش از شروع به مرجع گواهی و گواهی سرور از System → Trust نیاز دارد.
Client Specific Overrides — ?a=Overwrites/Overwrite
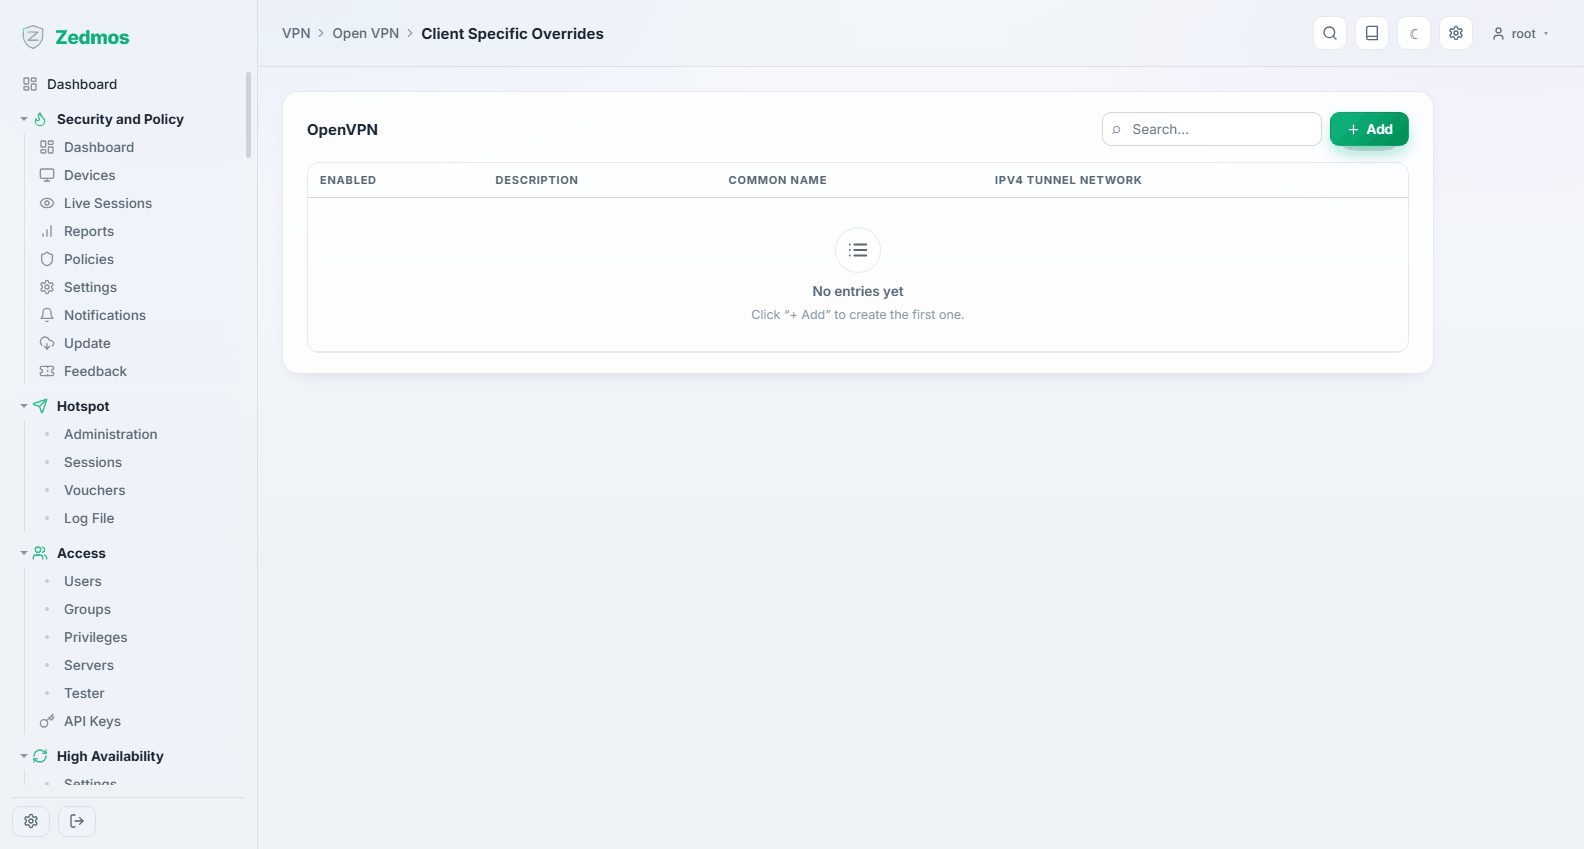
استثناهای هر کلاینت که با نام مشترک گواهی تطبیق میشوند: نشانی ثابت برای یک کاربر، مسیر اضافی برای دیگری.
Client Export — /openvpn-export
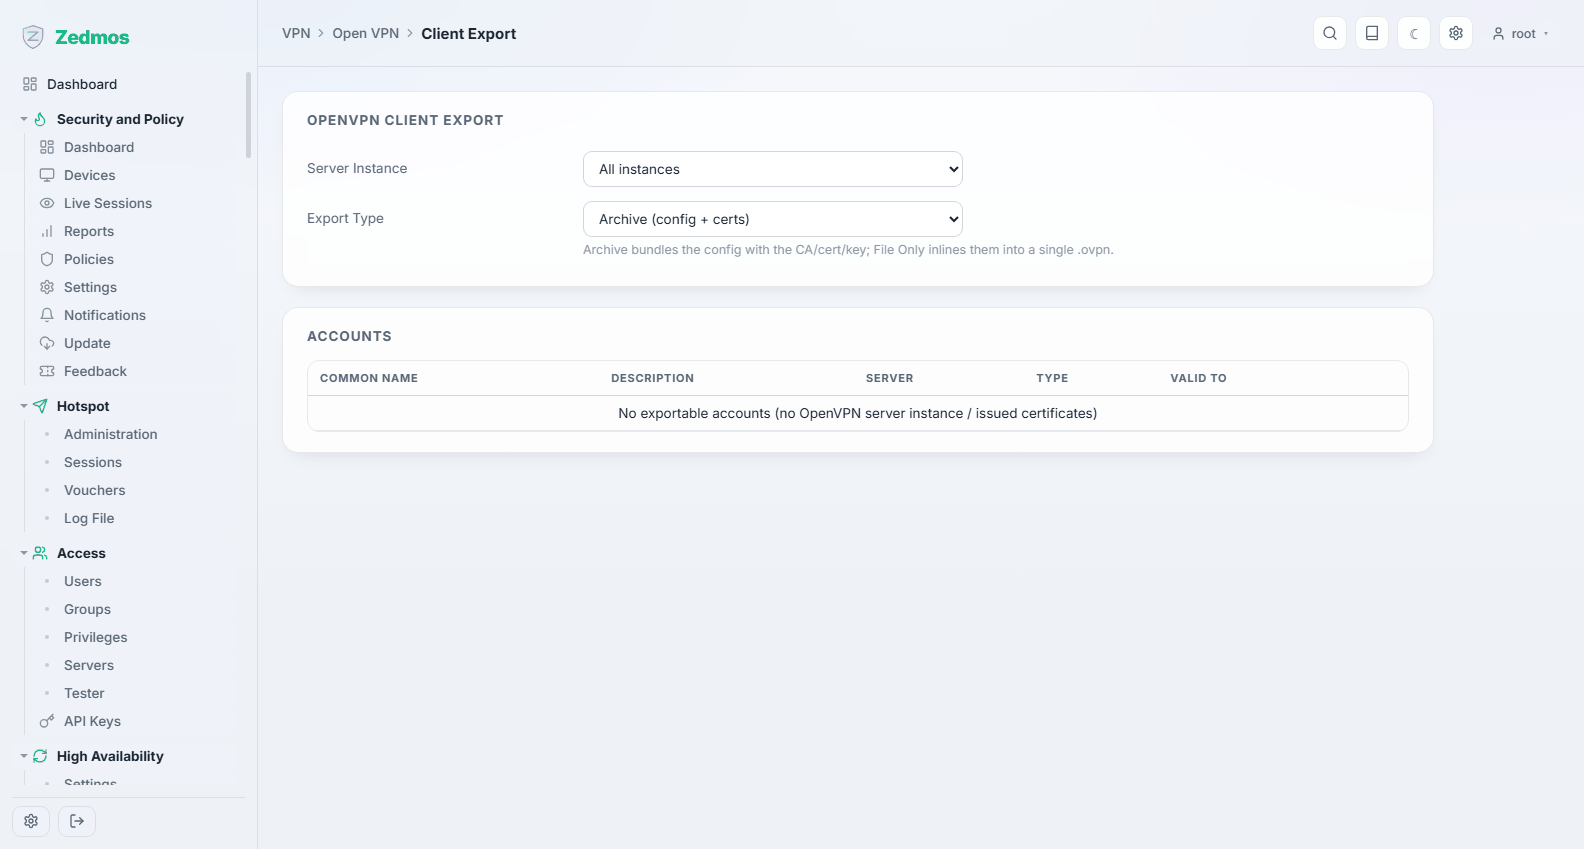
پیکربندی آمادهای برای کاربر انتخابی دانلود میکند — پروفایلی که برنامه کلاینت وارد میکند. این همان است که به کارمند راه دور میفرستید؛ گواهیاش را حمل میکند، پس از کانالی که به آن اعتماد دارید بفرستید.
Connection Status — /openvpn-status
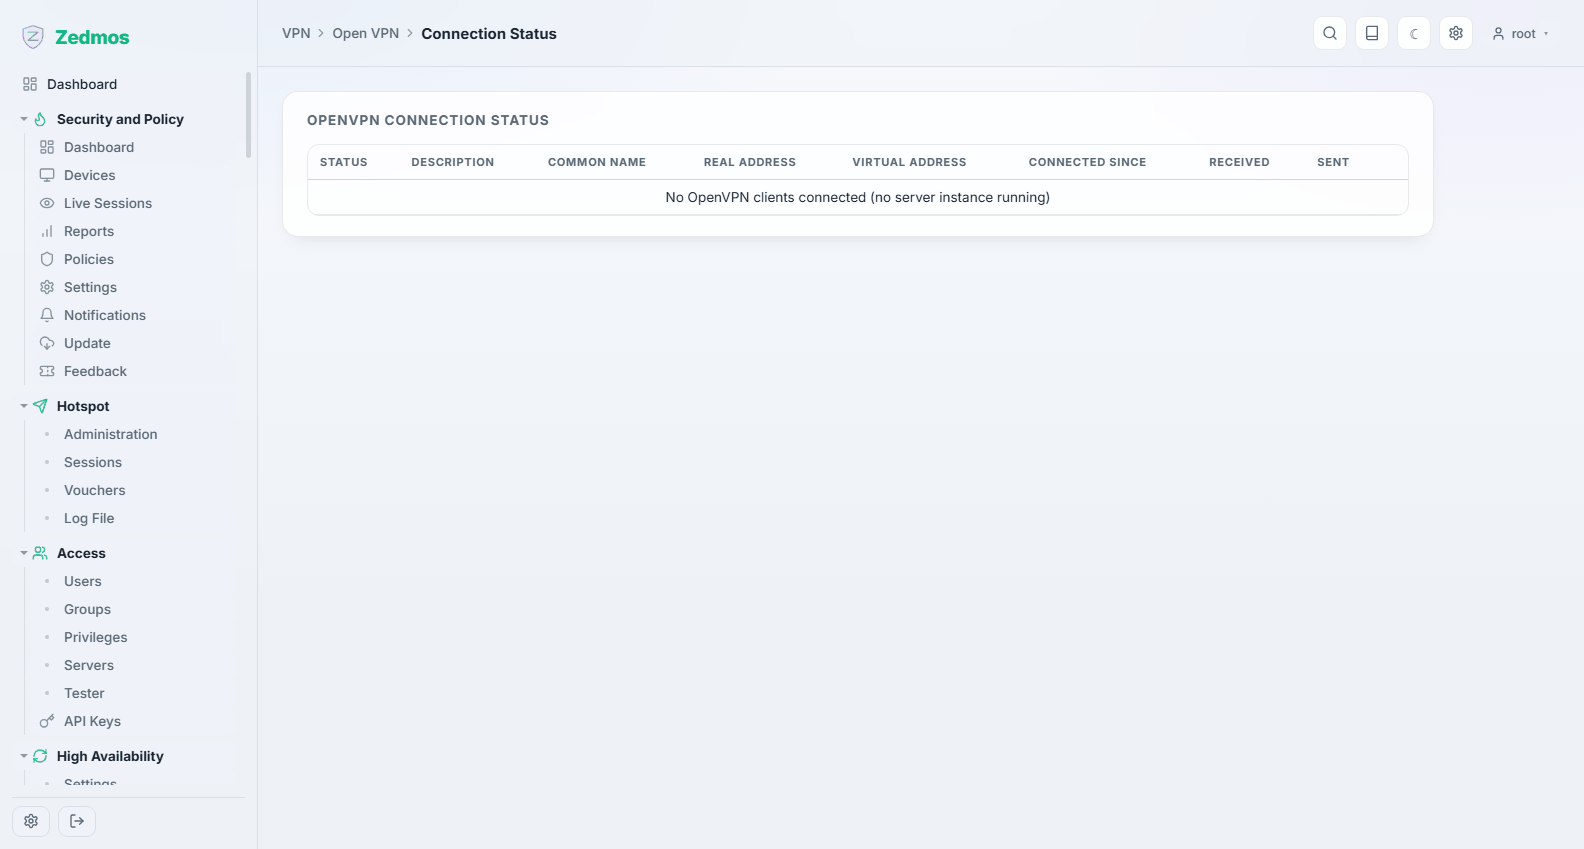
چه کسی وصل است، از کجا، از کی، و چقدر منتقل کرده است.
Log File — /log/core/openvpn