5.3 شبکه
→ امنیت و سیاست · بعدی: فایروال ←
هر چیزی درباره دستگاه کجا متصل است و ترافیک چگونه از آن خارج میشود: خود رابطها، گیتویهای آنسویشان، مسیرهایی که گیتوی انتخاب میکنند، و ابزارهایی برای فهمیدن اینکه چرا هیچکدام درست رفتار نمیکنند.
Interfaces — /interfaces
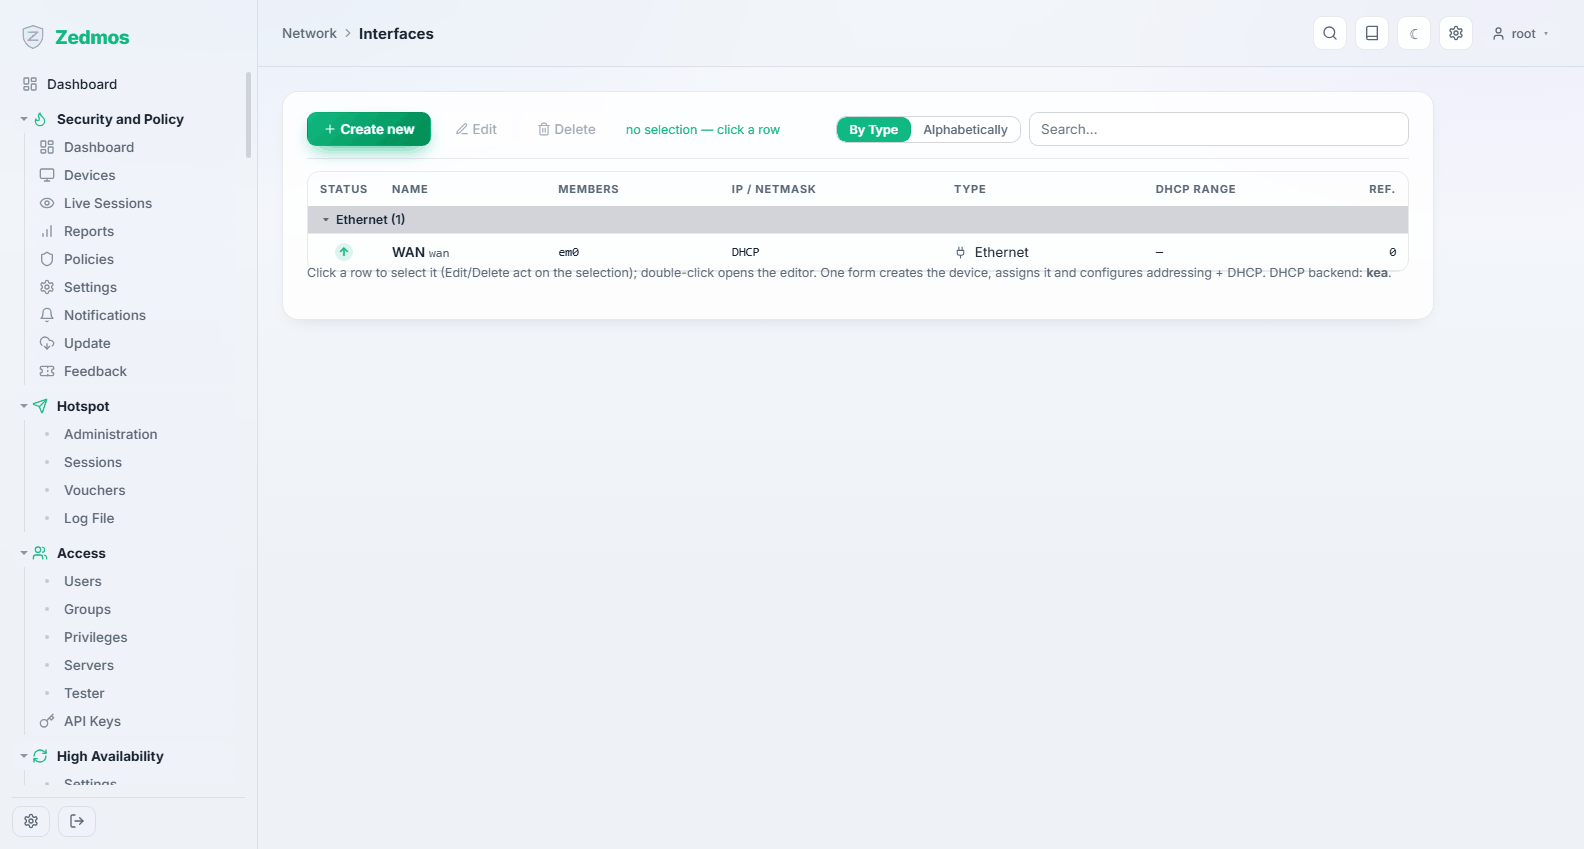
یک جدول برای هر رابطی که دستگاه دارد: وضعیتش، نامی که به آن دادید، دستگاه یا دستگاههای زیرین، نشانیاش، نوعش، و اینکه DHCP میدهد یا نه. جدول را By Type یا Alphabetically گروهبندی کنید، و وقتی فهرست بزرگ شد جستوجویش کنید.
روی ردیفی کلیک کنید تا انتخاب شود — Edit و Delete روی انتخاب عمل میکنند — یا دوبار کلیک کنید تا ویرایشگر مستقیم باز شود.
ساختن یک رابط
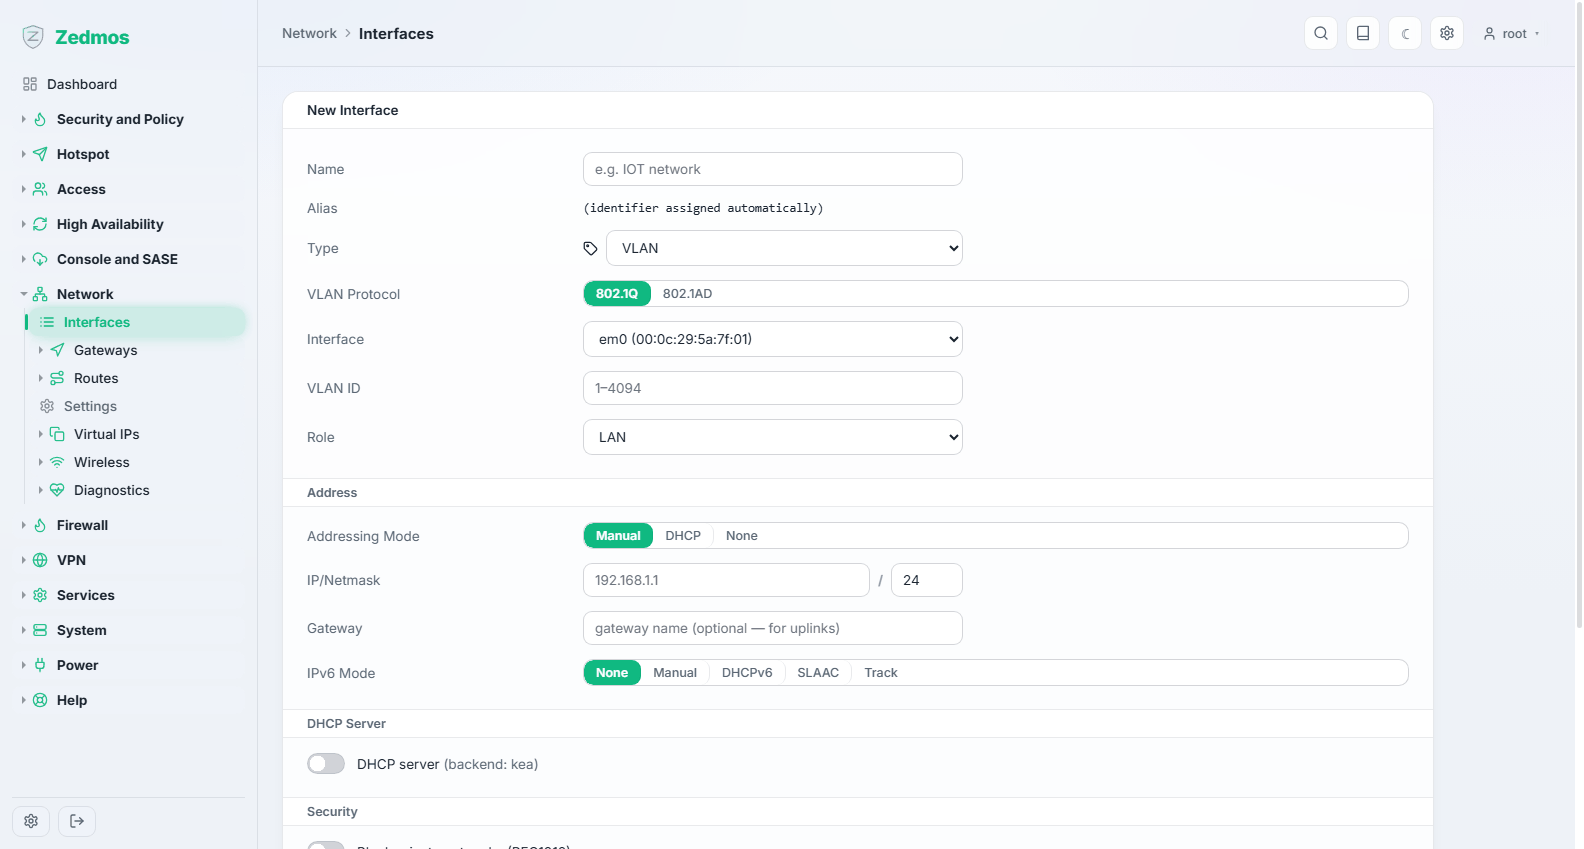
Create new یک فرم باز میکند که کاری را میکند که فایروالهای دیگر در سه صفحه تقسیم میکنند: دستگاه را میسازد، تخصیصش میدهد، و آدرسدهی و DHCP آن را در یک ذخیره پیکربندی میکند.
| فیلد | معنی |
|---|---|
| Name | آنچه همهجای دیگر صدایش میزنید — IOT network، Guest، Branch link. |
| Type | چه نوع رابطی ساخته شود: تخصیص Ethernet ساده، یا VLAN، bridge، LAGG، PPPoE و دیگر انواع دستگاه مجازی. فیلدهای زیر با انتخاب تغییر میکنند. عضو bridge یا پورت LAGG فقط به یک bridge یا LAGG تعلق دارد و نشانی خودش را حمل نمیکند. |
| VLAN Protocol / Interface / VLAN ID | برای VLAN: پروتکل برچسب (خودکار: 802.1Q؛ VLANای که VLANهای دیگر رویش انباشته شدهاند برچسب بیرونی یک جفت Q-in-Q است و 802.1ad میگیرد)، دستگاه والد (کارت شبکه، LAGG، یا VLAN دیگر برای Q-in-Q)، و برچسب (1–4094). |
| Role | LAN یا WAN. تزئینی نیست: رفتار پیشفرض فایروال و اینکه رابط آپلینک تلقی شود را تعیین میکند. |
| Addressing Mode | Manual (نشانی را تایپ میکنید)، DHCP (از بالادست بخواهد — انتخاب عادی برای WAN)، یا None (بدون نشانی، مثلاً عضو bridge). |
| IP/Netmask | نشانی و طول پیشوند هنگام آدرسدهی دستی. |
| Gateway | فقط برای آپلینکها: گیتویای که این رابط از آن به دنیا میرسد. |
| IPv6 Mode | None، Manual، DHCPv6، SLAAC، یا Track (پیشوند را از رابط دیگری بگیرد — چگونگی گرفتن IPv6 یک LAN از تفویض WAN). |
| DHCP server | روشنش کنید و بازه را اینجا بدهید؛ دستگاه بکاند DHCP را برایتان پیکربندی میکند. |
| Security | Block private networks و block bogon networks — منطقی روی WAN رو به اینترنت، اشتباه روی پیوند داخلی. |
رابطی را که از آن وصلید بدون برنامه شمارهگذاری مجدد نکنید. تغییر به محض ذخیره اعمال میشود، نشست شما قطع میشود، و باید با نشانی جدید بازگردید. چنین تغییراتی را از کنسول، یا از رابط دوم انجام دهید.
Gateways
Configuration — /gateways
هر گیتویای که دستگاه میتواند به آن ترافیک بفرستد، با نشانیاش، رابطی که رویش زندگی میکند، اولویتش، و اینکه بالاست یا نه. گیتوی با پایش فعال پیوسته ping میشود؛ اتلاف و تأخیر نشاندادهشده اینجا همان چیزی است که تصمیمهای failover از آن گرفته میشوند.
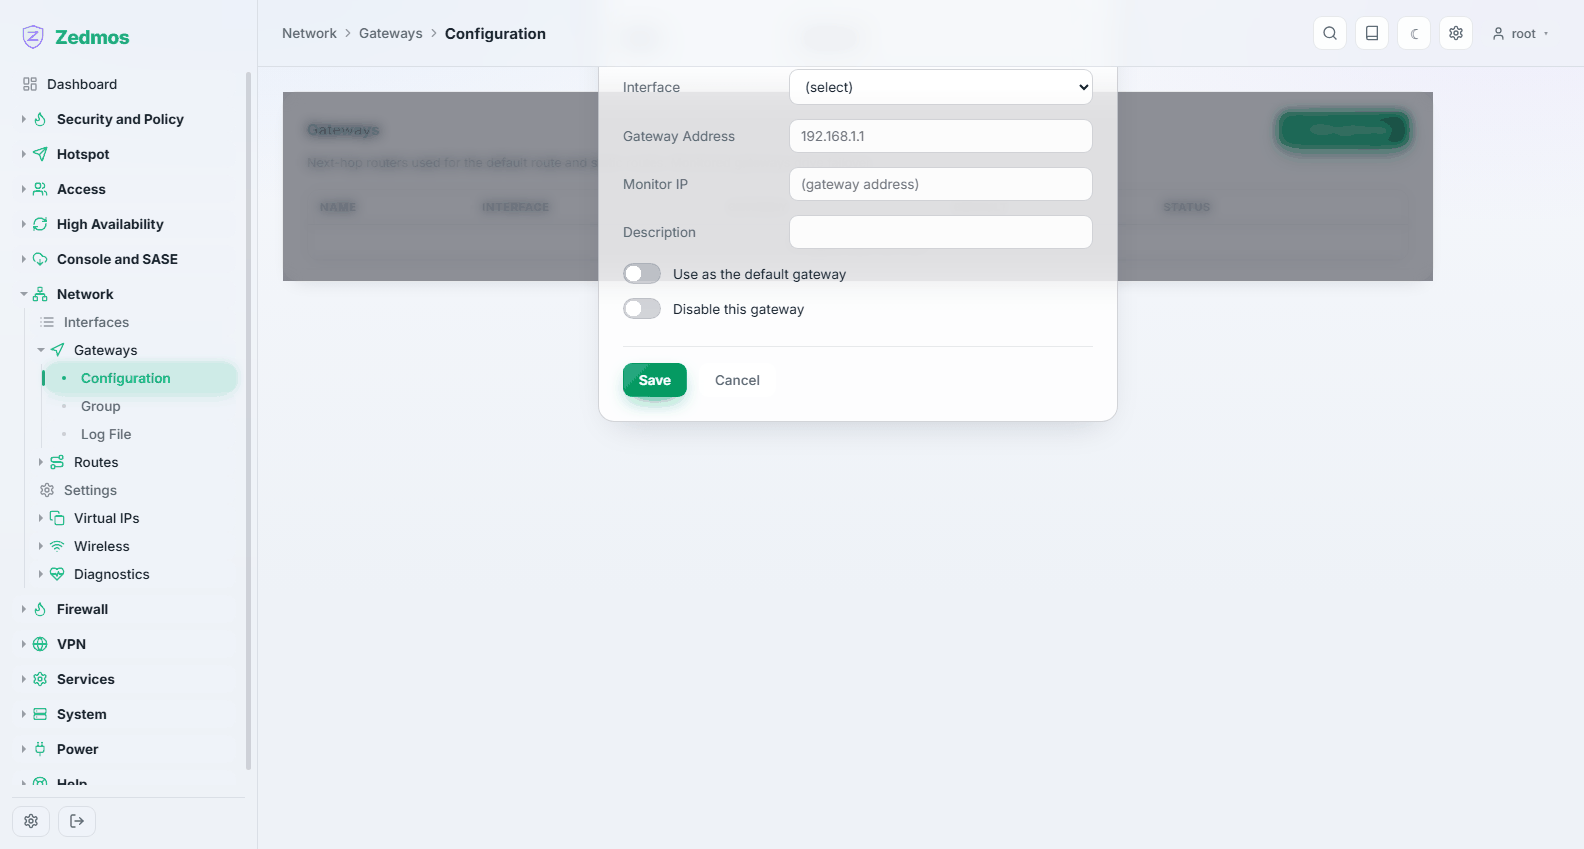
فیلدهای مهم: interface و address گیتوی، priority (کمتر برنده است وقتی چند تا به همان مقصد میرسند)، monitor IP (چیزی که به طور قابل اعتماد از طریق آن گیتوی در دسترس است — روتر بالادستی یا resolver عمومی، نه خود گیتوی اگر گیتوی به ping پاسخ میدهد در حالی که خط پشتش مرده است)، و upstream gateway، که آن را نامزد مسیر پیشفرض علامت میزند.
Group — /m/routing/gateway_group
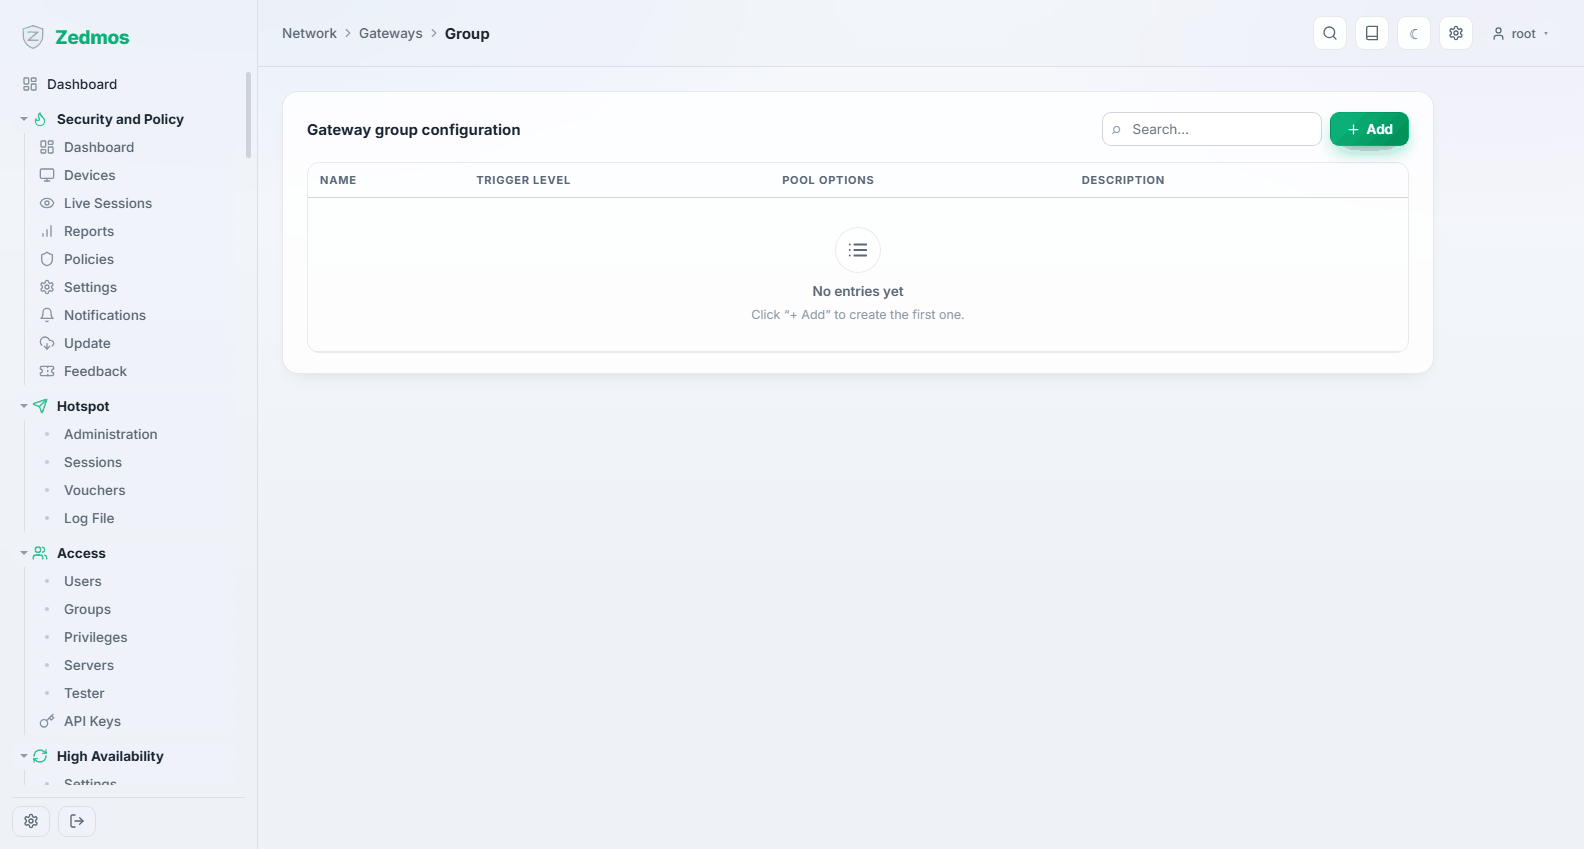
گروه گیتوی چند گیتوی را به یک هدف تبدیل میکند که قواعد میتوانند به آن اشاره کنند. هر عضو در یک tier مینشیند: tier 1 تا وقتی بالاست استفاده میشود، tier 2 وقتی همهچیز در tier 1 پایین است جای آن را میگیرد، و همینطور. اعضای یک tier بار را به اشتراک میگذارند.
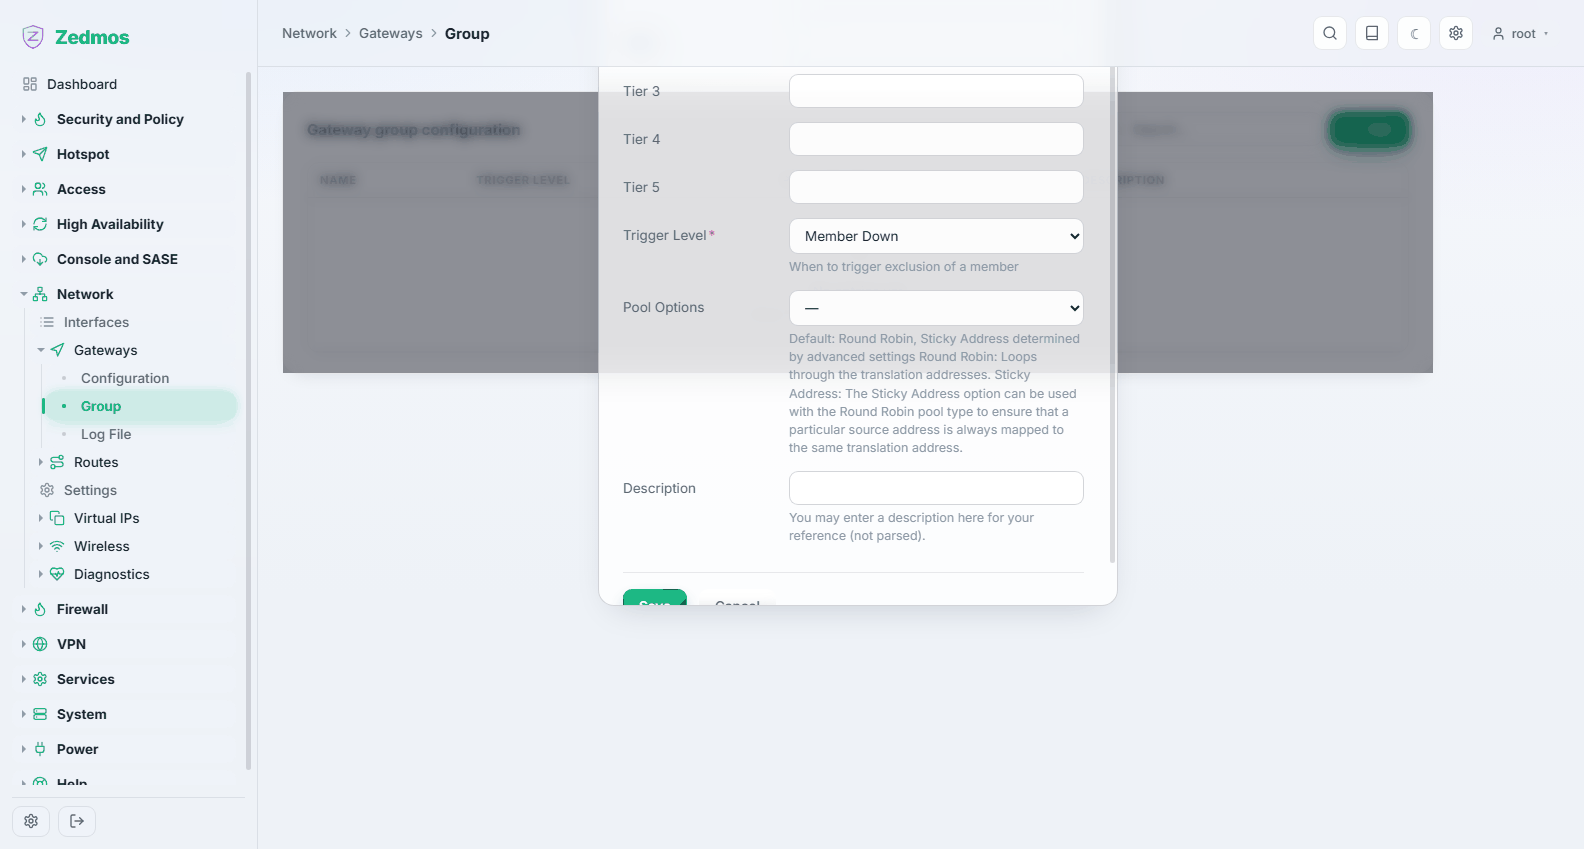
این سازوکار پشت failover دو-WAN است: هر دو آپلینک را در یک گروه بگذارید، سپس قاعده خروجی LAN را به جای یک گیتوی به گروه اشاره دهید. موارد استفاده → دو آپلینک با failover را ببینید.
Log File — /log/core/gateways
آنچه دیمن پایش گزارش داده: پایین رفتن و بازگشتن گیتوی خطی اینجا میگذارد، که چگونگی اثبات نوسان خط به جای «کند بودن اینترنت» است.
Routes
Configuration — /routes
مسیرهای ایستا: «برای رسیدن به این شبکه، ترافیک را به آن گیتوی بده». وقتی به آنها نیاز دارید که شبکهای پشت روتری روی LAN شما از طریق گیتوی پیشفرض در دسترس نباشد.
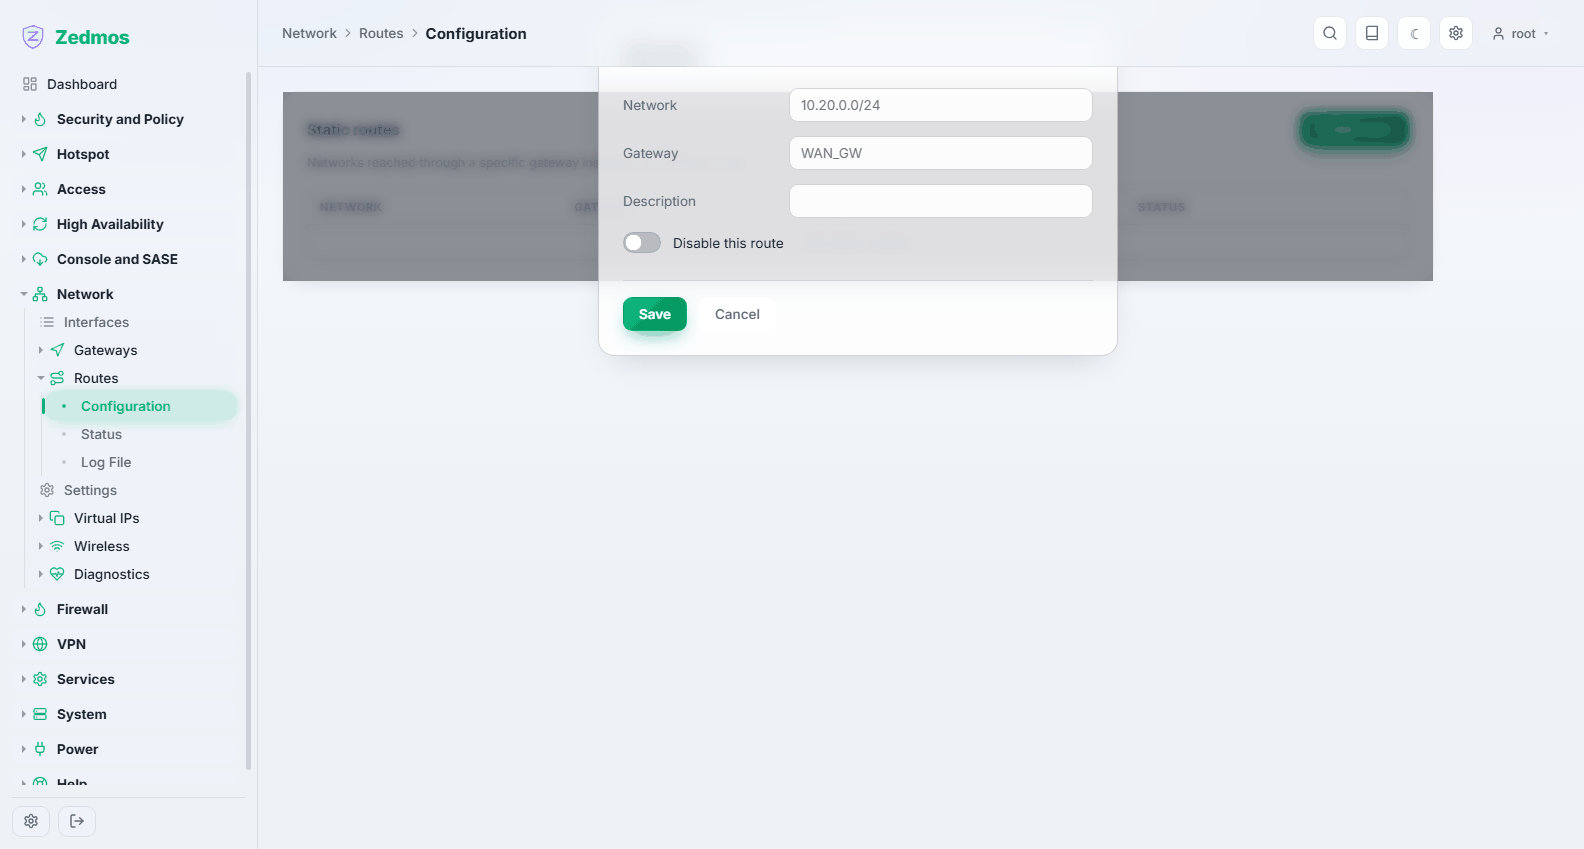
شبکه مقصد را به شکل CIDR بدهید و گیتوی را انتخاب کنید. مسیرهای غیرفعال در فهرست میمانند، که آزمودن یک مسیر با خاموش کردنش را آسان میکند.
Status — /diag/routes
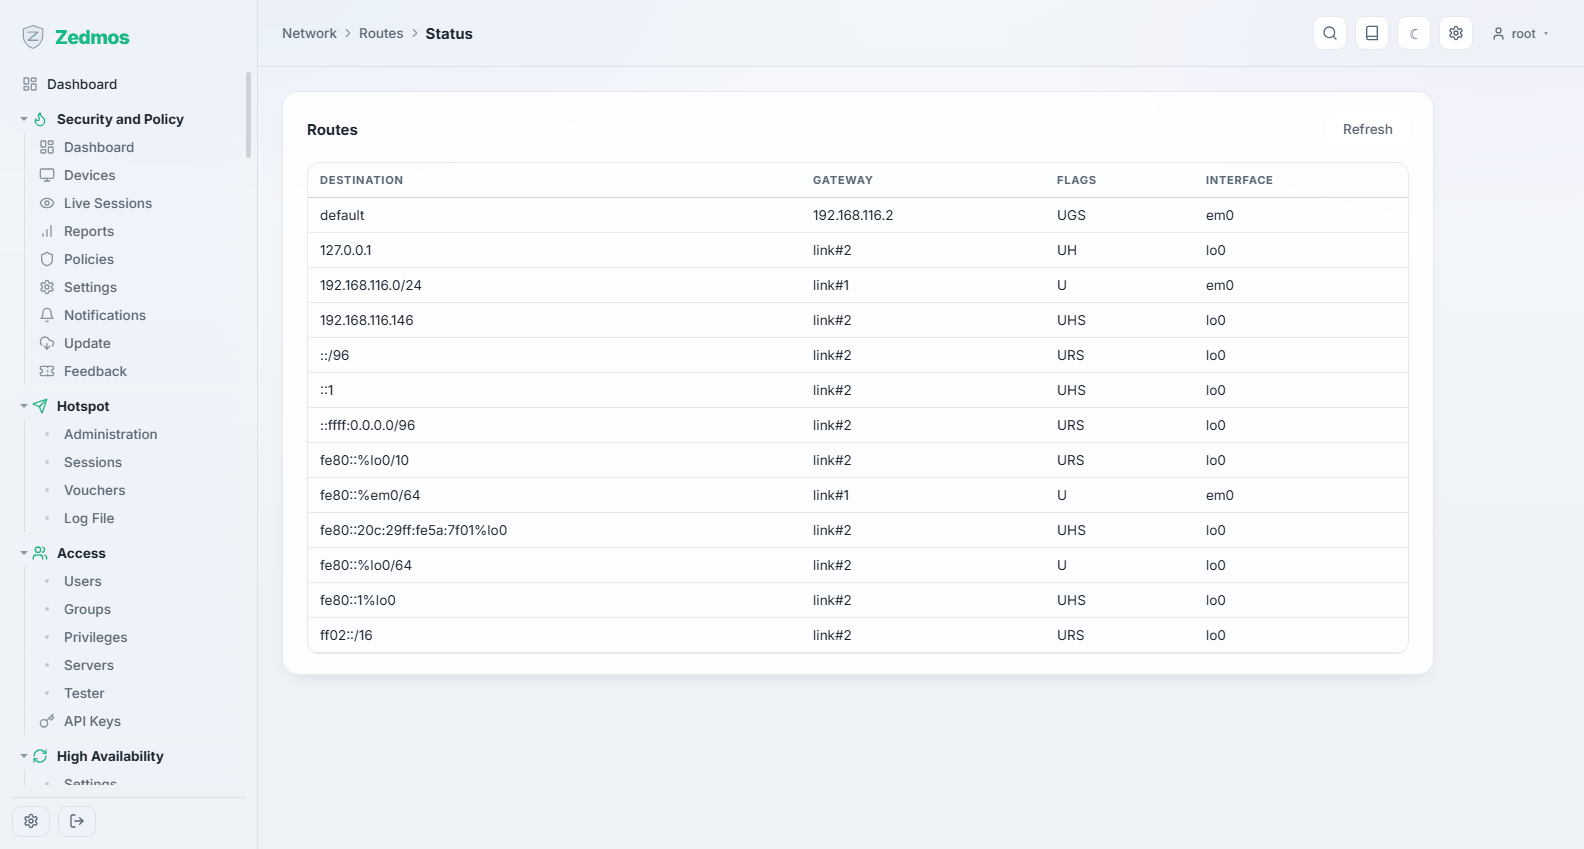
جدول مسیریابی واقعی کرنل — آنچه دستگاه خواهد کرد، در برابر آنچه پیکربندی کردید. وقتی مسیر ایستایی «کار نمیکند»، این دو را مقایسه کنید: مسیری که اینجا نیست هرگز اثر نکرده، و مسیری که هست اما استفاده نمیشود توسط مسیری مشخصتر شکست خورده است.
Log File — /log/core/routing
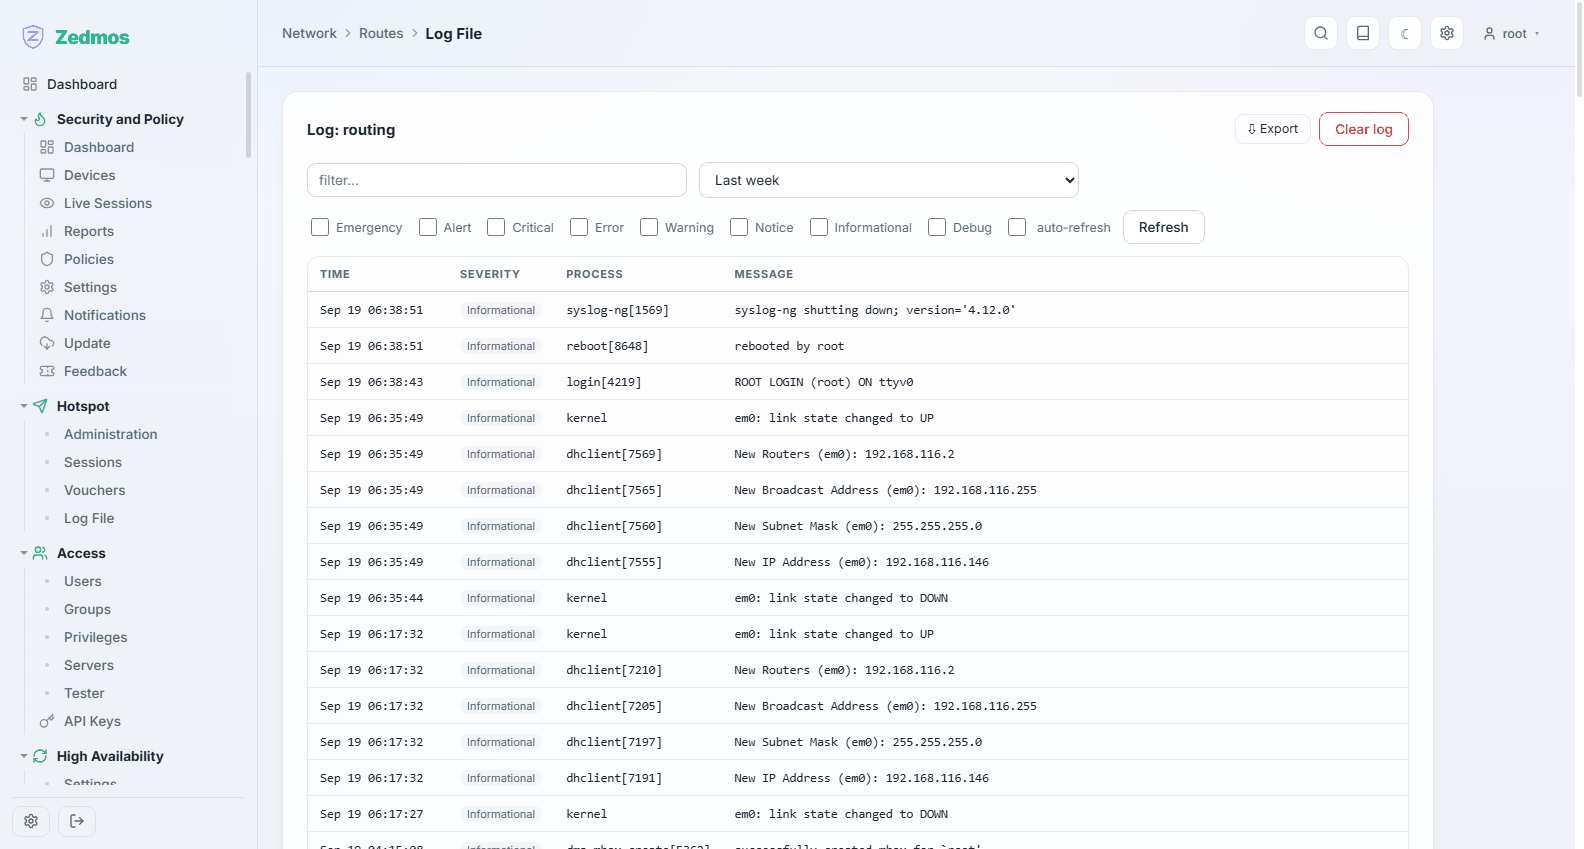
تغییرات مسیریابی همانطور که رخ میدهند، از جمله آنهایی که هنگام failover یک گیتوی خودکار انجام میشوند.
Settings — /m/interfaces/settings
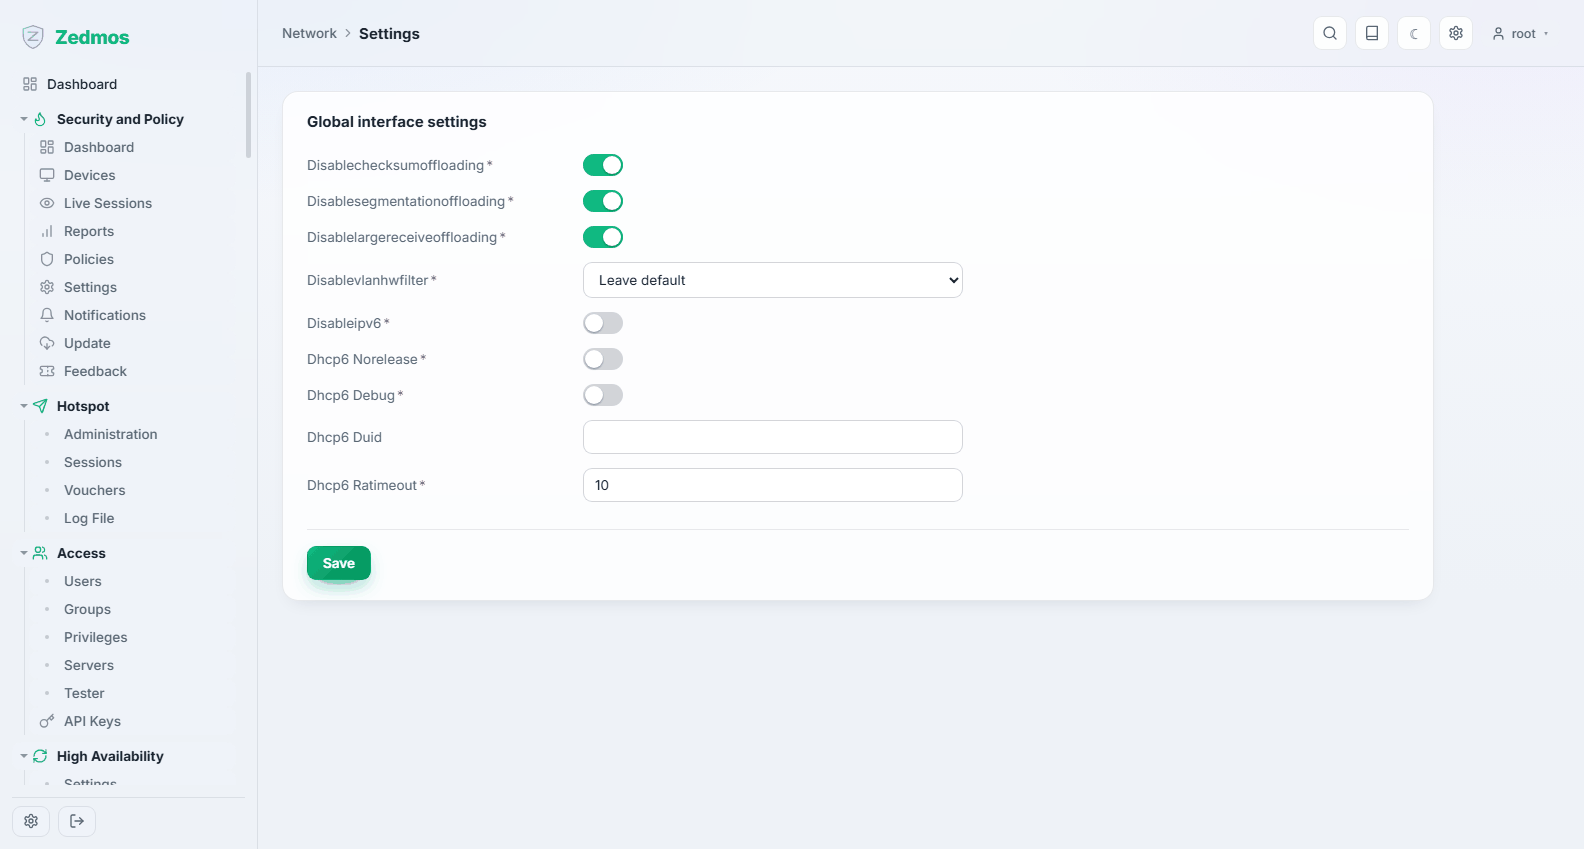
رفتار سراسری مشترک بین هر رابط: تخلیه بار سختافزاری، مدیریت IPv6، و دستگیرههای دیگری که به پشته شبکه تعلق دارند نه به یک پیوند.
کلیدهای تخلیه بار به صورت پیشفرض تیک خوردهاند: کرنل، نه کارت، checksumها را محاسبه و TCP را قطعهبندی میکند، و بستههای دریافتی ادغام نمیشوند (فایروال باید آنها را همانطور که رسیدند ارسال کند). Block all IPv6 هر بسته IPv6 را که روی هر رابطی میرسد میاندازد: IPv6 به سمت و از طریق دستگاه متوقف میشود، و IPv6 خودش هم، چون کشف همسایه هم به صورت IPv6 میرسد. رابطها تنظیمات IPv6 خود را نگه میدارند. گزینههای کلاینت DHCPv6 (DUID، لاگ اشکالزدایی، نگه داشتن اجارهها هنگام توقف) با راهاندازی مجدد کلاینت اثر میکنند، که هنگام ذخیره رخ میدهد.
گزینههای تخلیه بار علت رایج علائم عجیباند — توان عملیاتی که زیر بار فرو میریزد، یا checksumهایی که روی یک مدل کارت شبکه شکست میخورند. اگر دنبال چنین چیزی هستید، این صفحه جایی است که تخلیه بار مربوطه را خاموش میکنید. هر بار یک چیز را تغییر دهید.
Virtual IPs
Settings — /m/interfaces/virtualip
نشانیهای اضافی که دستگاه روی آنها پاسخ میدهد، فراتر از آنچه روی رابط پیکربندی شده. انواع:
- IP Alias — نشانی اضافی روی همان رابط. راه عادی انتشار چند نشانی عمومی.
- CARP — نشانی اشتراکی که هر گرهای در جفت دسترسپذیری بالا که master است مالکش است. این همان چیزی است که failover را برای کلاینتها نامرئی میکند؛ دسترسپذیری بالا را ببینید.
- Proxy ARP — دستگاه به درخواستهای ARP برای نشانی پاسخ میدهد بدون آنکه آن را داشته باشد، پس ترافیک به آن برای NAT به اینجا میرسد؛ هیچ سرویسی روی دستگاه نمیتواند از آن استفاده کند. فقط IPv4: یک نشانی یا شبکهای تا 256 نشانی (/24).
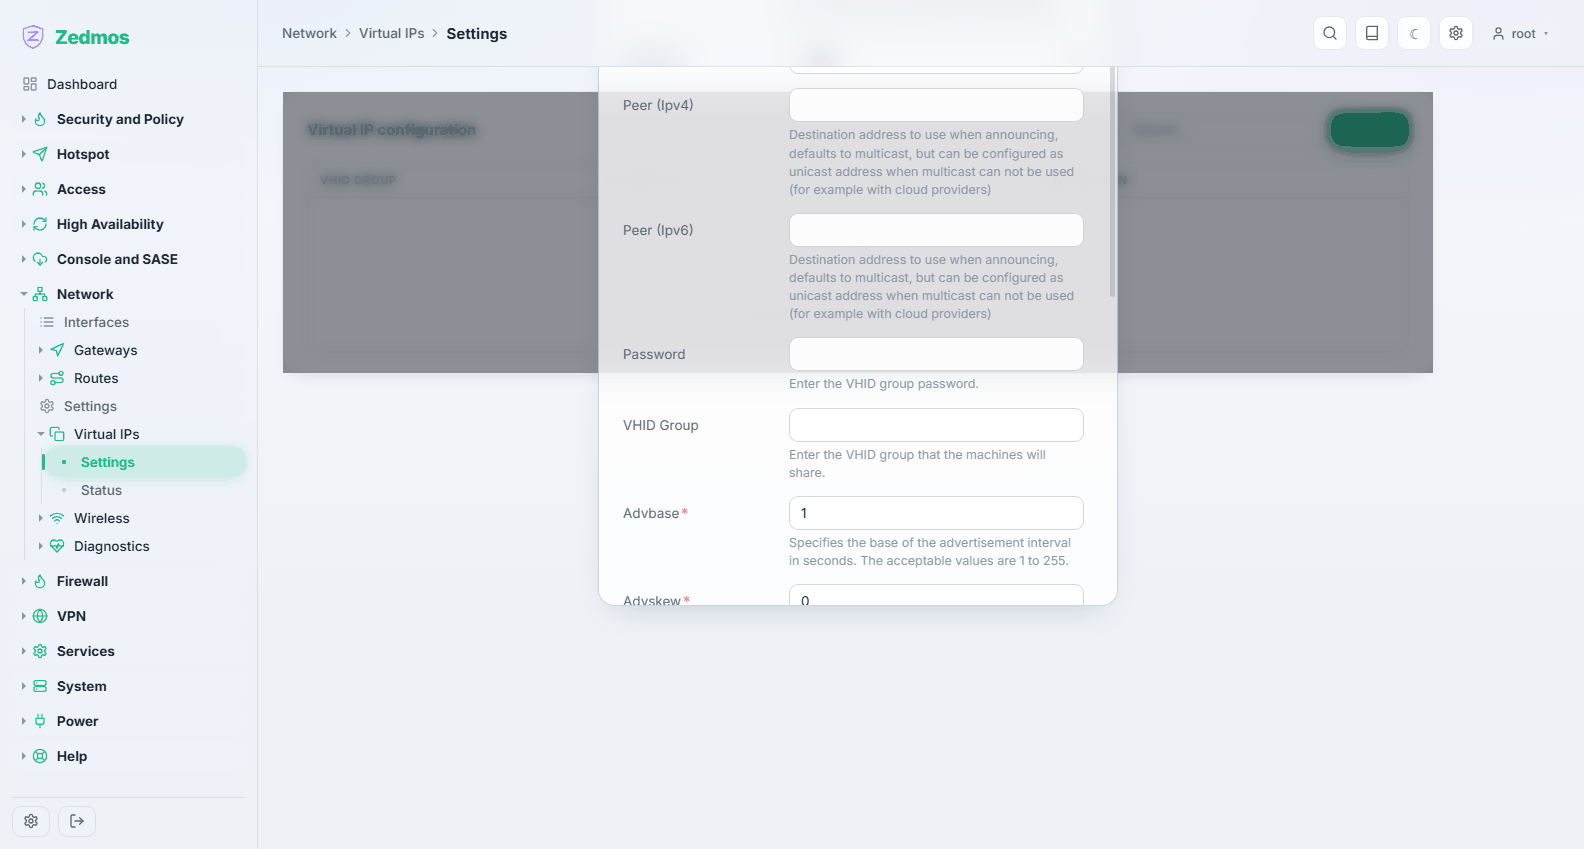
نشانی CARP به یک VHID و یک رمز نیاز دارد، یکسان روی هر دو گره. یک VHID یک نشانی CARP به ازای هر رابط حمل میکند؛ نشانیهای بعدی به صورت IP alias پیوندخورده به VHID آن به گروه میپیوندند. IP مجازیای که قواعد NAT، aliasهای پیوندخورده یا تونلها هنوز استفاده میکنند تا تغییر آنها قابل حذف یا تغییر نشانی نیست.
Status — /diag/vip
کدام نشانیهای مجازی زندهاند، و برای CARP، این گره master است یا backup. روی یک جفت، این صفحه را روی هر دو گره بررسی کنید: دو master همزمان یعنی گرهها صدای هم را نمیشنوند.
Wireless
Networks — /m/wireless/wireless
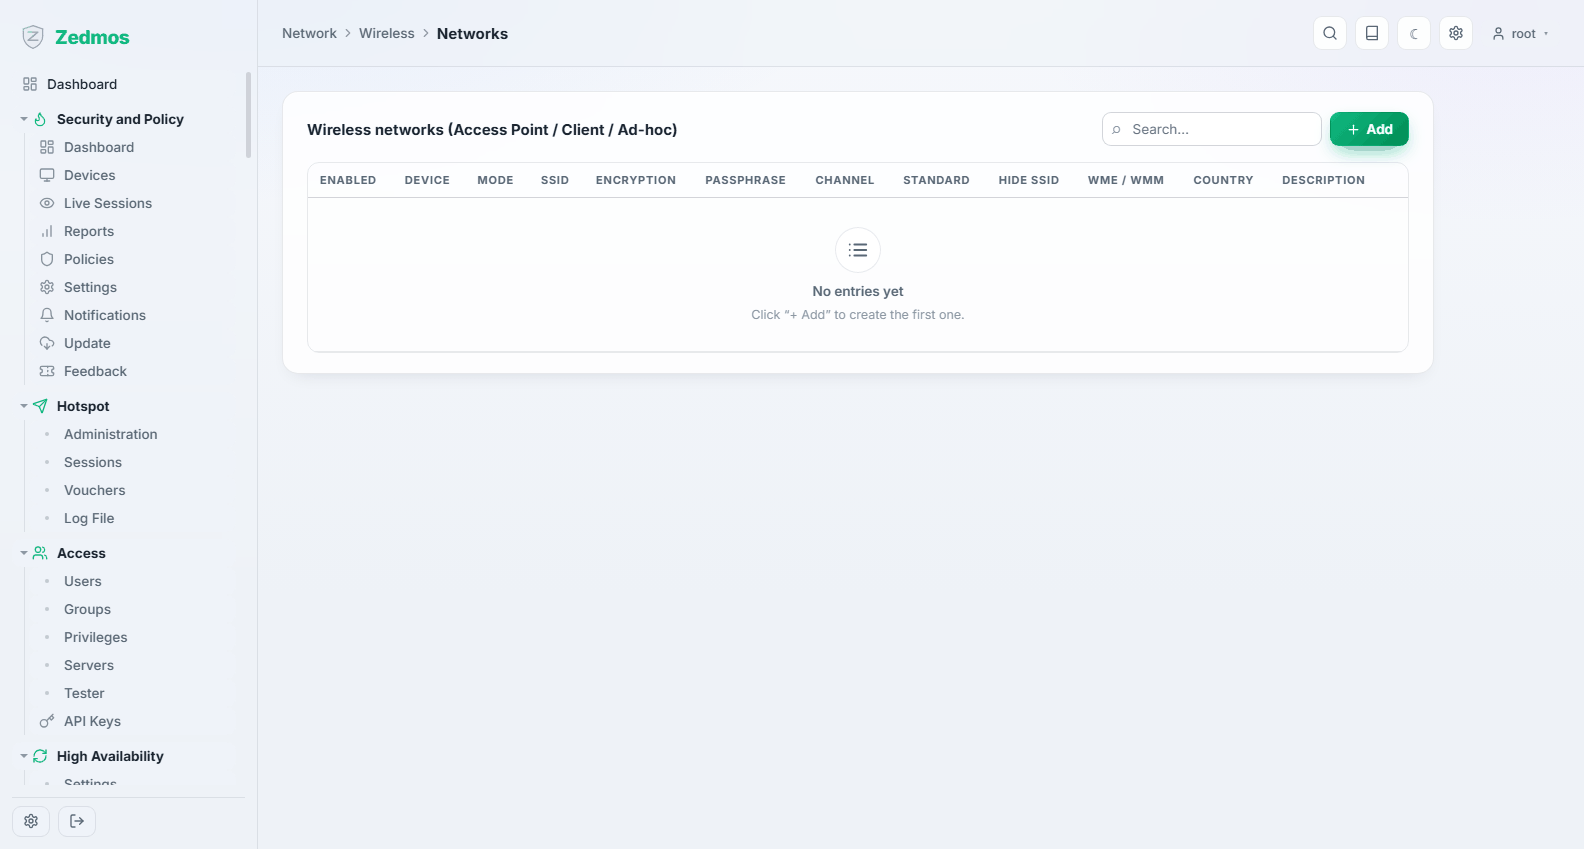
پیکربندی بیسیم برای دستگاههایی با رادیو: access point (دستگاه شبکهای را سرویس میدهد) یا client (دستگاه به یکی میپیوندد)، با SSID، حالت امنیت و کلید.
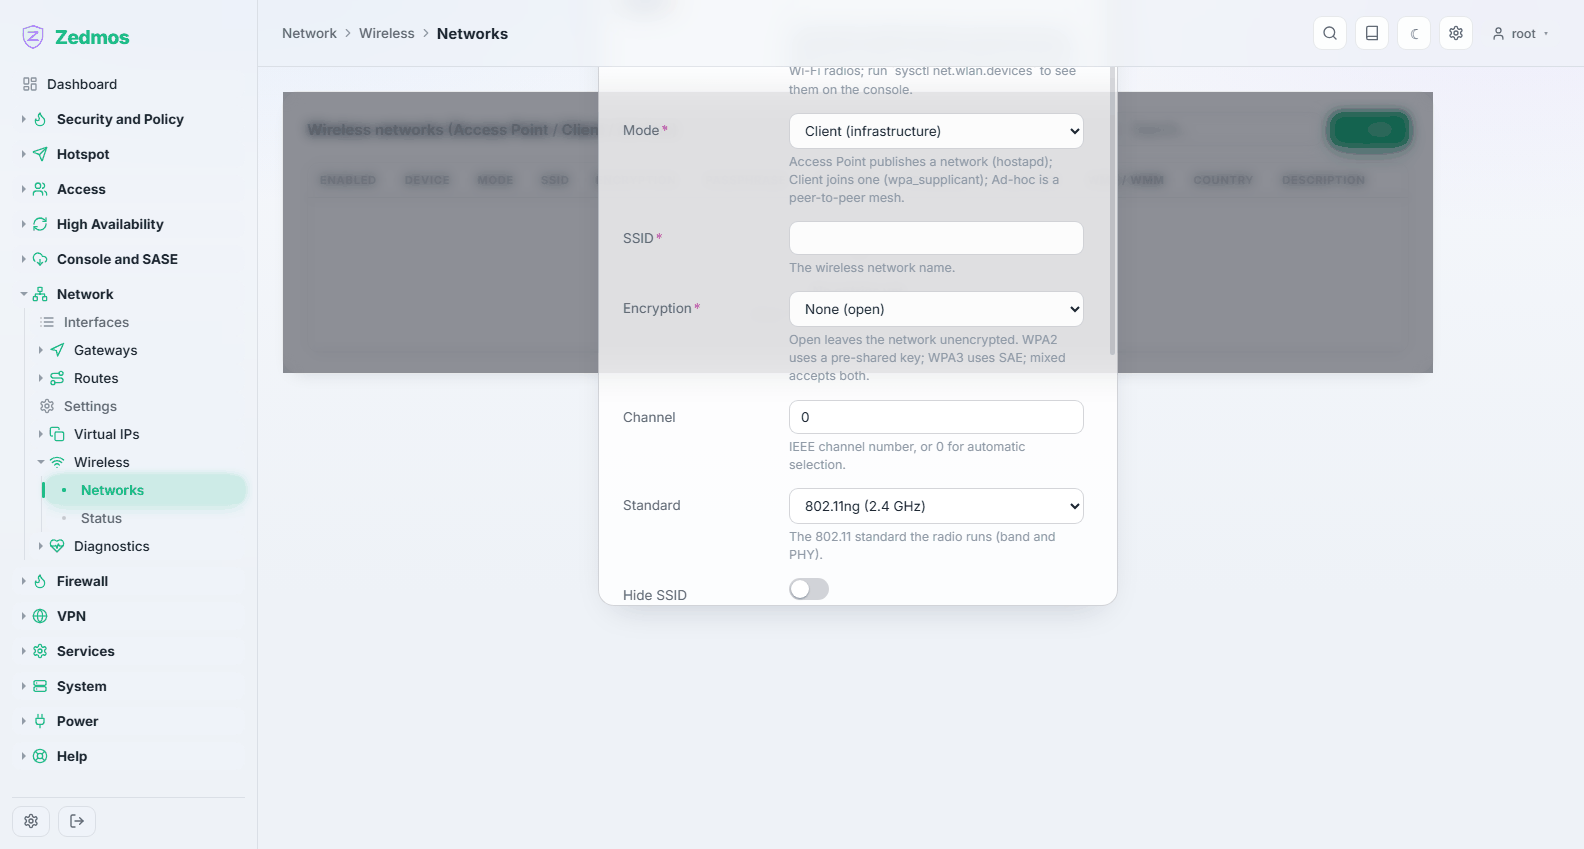
پشتیبانی بیسیم به رادیو و درایور FreeBSD آن بستگی دارد. حالت access point به آنچه درایور پشتیبانی میکند محدود است، که روی بیشتر سختافزارها یعنی 802.11n یا 802.11ac، نه جدیدترین استانداردها. برای شبکه Wi-Fi با هر اندازهای، یک access point اختصاصی پشت فایروال پاسخ بهتری است.
Status — /wireless-status
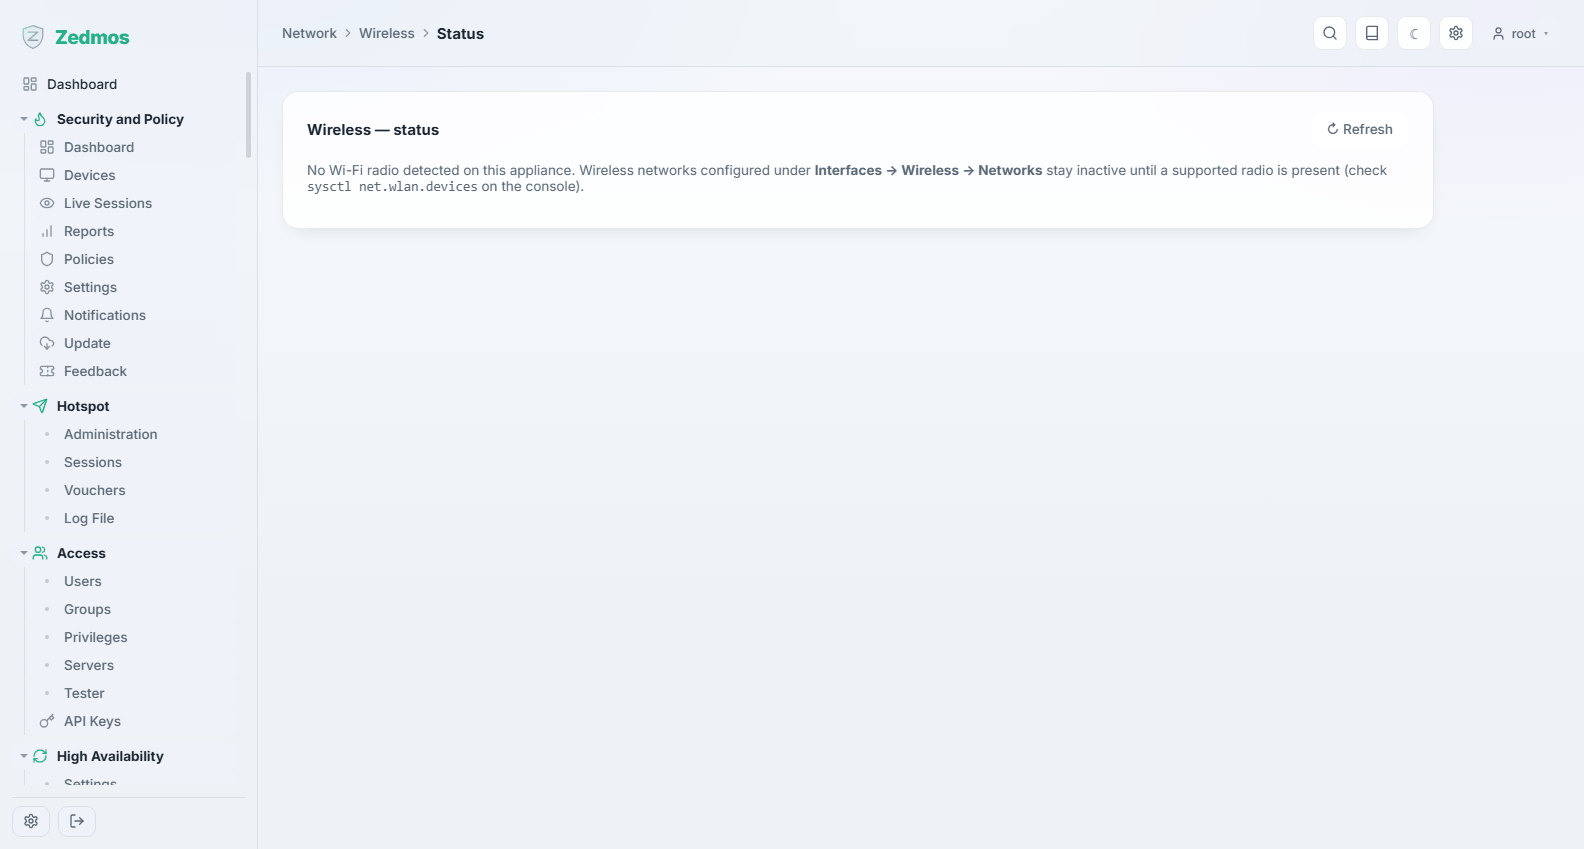
وضعیت زنده هر رادیو: رابطهایی که واقعاً ساخته شدند، شبکه در استفاده، کیفیت سیگنال، و اسکنی از آنچه دیگر در اطراف است.
Diagnostics
ابزار، نه تنظیمات. هیچچیز روی این صفحهها پیکربندی را تغییر نمیدهد.
| صفحه | به چه پاسخ میدهد |
|---|---|
ARP Table — /diag/arp | کدام نشانی MAC کدام نشانی IPv4 را روی هر بخش دارد. دو نشانی که یک MAC را ادعا میکنند، یا MACای که مدام تغییر میکند، جایی است که مشکل نشانی تکراری را پیدا میکنید. |
NDP Table — /diag/ndp | همان برای همسایگان IPv6. |
Netstat — /diag/netstat | شمارندههای هر رابط: بستهها، بایتها، خطاها، برخوردها. خطاهای رو به رشد به کابل، پورت یا عدم تطابق duplex اشاره میکنند. |
Ping — /nettools#ping | دسترسپذیری از خود دستگاه، با انتخاب رابط مبدأ — که چگونگی آزمودن آن چیزی است که کلاینتی روی آن بخش میبیند. |
Trace Route — /nettools#traceroute | بستهها در راه خروج کجا متوقف میشوند. |
DNS Lookup — /nettools#dnslookup | resolver دستگاه برای یک نام چه پاسخی میدهد — تشخیص «DNS خراب است» از «سایت پایین است». |
Port Probe — /nettools#portprobe | آیا یک پورت TCP از اینجا باز است. آزمون سریع پس از یک port forward. |
Packet Capture — /pcap | ضبط واقعی روی رابط انتخابی با یک فیلتر، قابل دانلود به صورت .pcap برای Wireshark. آخرین راه، و آنی که همیشه راست میگوید. |
ضبطها دیسک را پر میکنند. با یک فیلتر و شمار بسته محدودشان کنید، و وقتی کارتان تمام شد حذفشان کنید.