Zedmos

برای MSSPها و تیم‌های SOC

SIEM شما مال شما می‌ماند. ما حسگر جلوی آن و دستی هستیم که عمل می‌کند.

Zedmos یک SIEM نیست و از شما نمی‌خواهد آنچه را اداره می‌کنید جایگزین کنید. نقطه اجرا در لبه مشتری است، منبعی که به پلتفرم شما رکوردی ارزشمند برای همبستگی می‌دهد، و — برخلاف بیشتر حسگرها — جایی که پاسخ هم می‌تواند رخ دهد. یک کنسول هر مشتری را پوشش می‌دهد، و یک تحلیلگر فقط همان مشتری‌ای را می‌بیند که به او تخصیص داده شده.

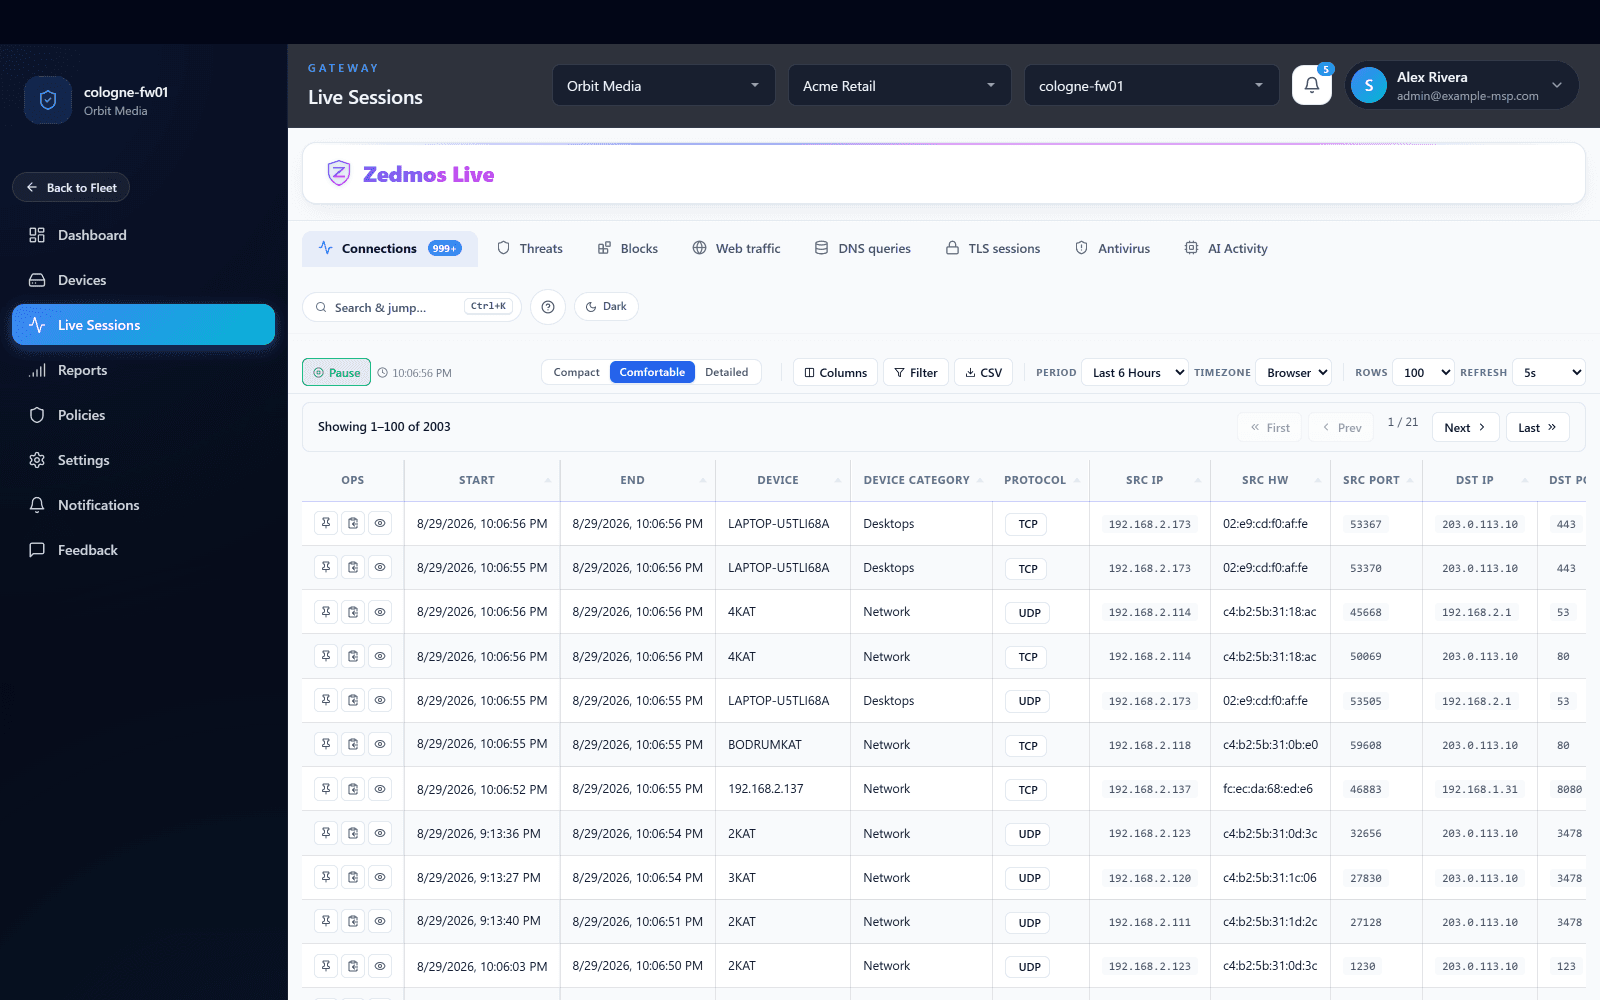
نشست‌های زنده یک فایروال در کنسول Zedmos: جدولی از جریان‌ها با ستون‌های دستگاه، پروتکل و نشانی.
نشست‌های زنده یک فایروال، بازشده از کنسولconsole.zedmos.com

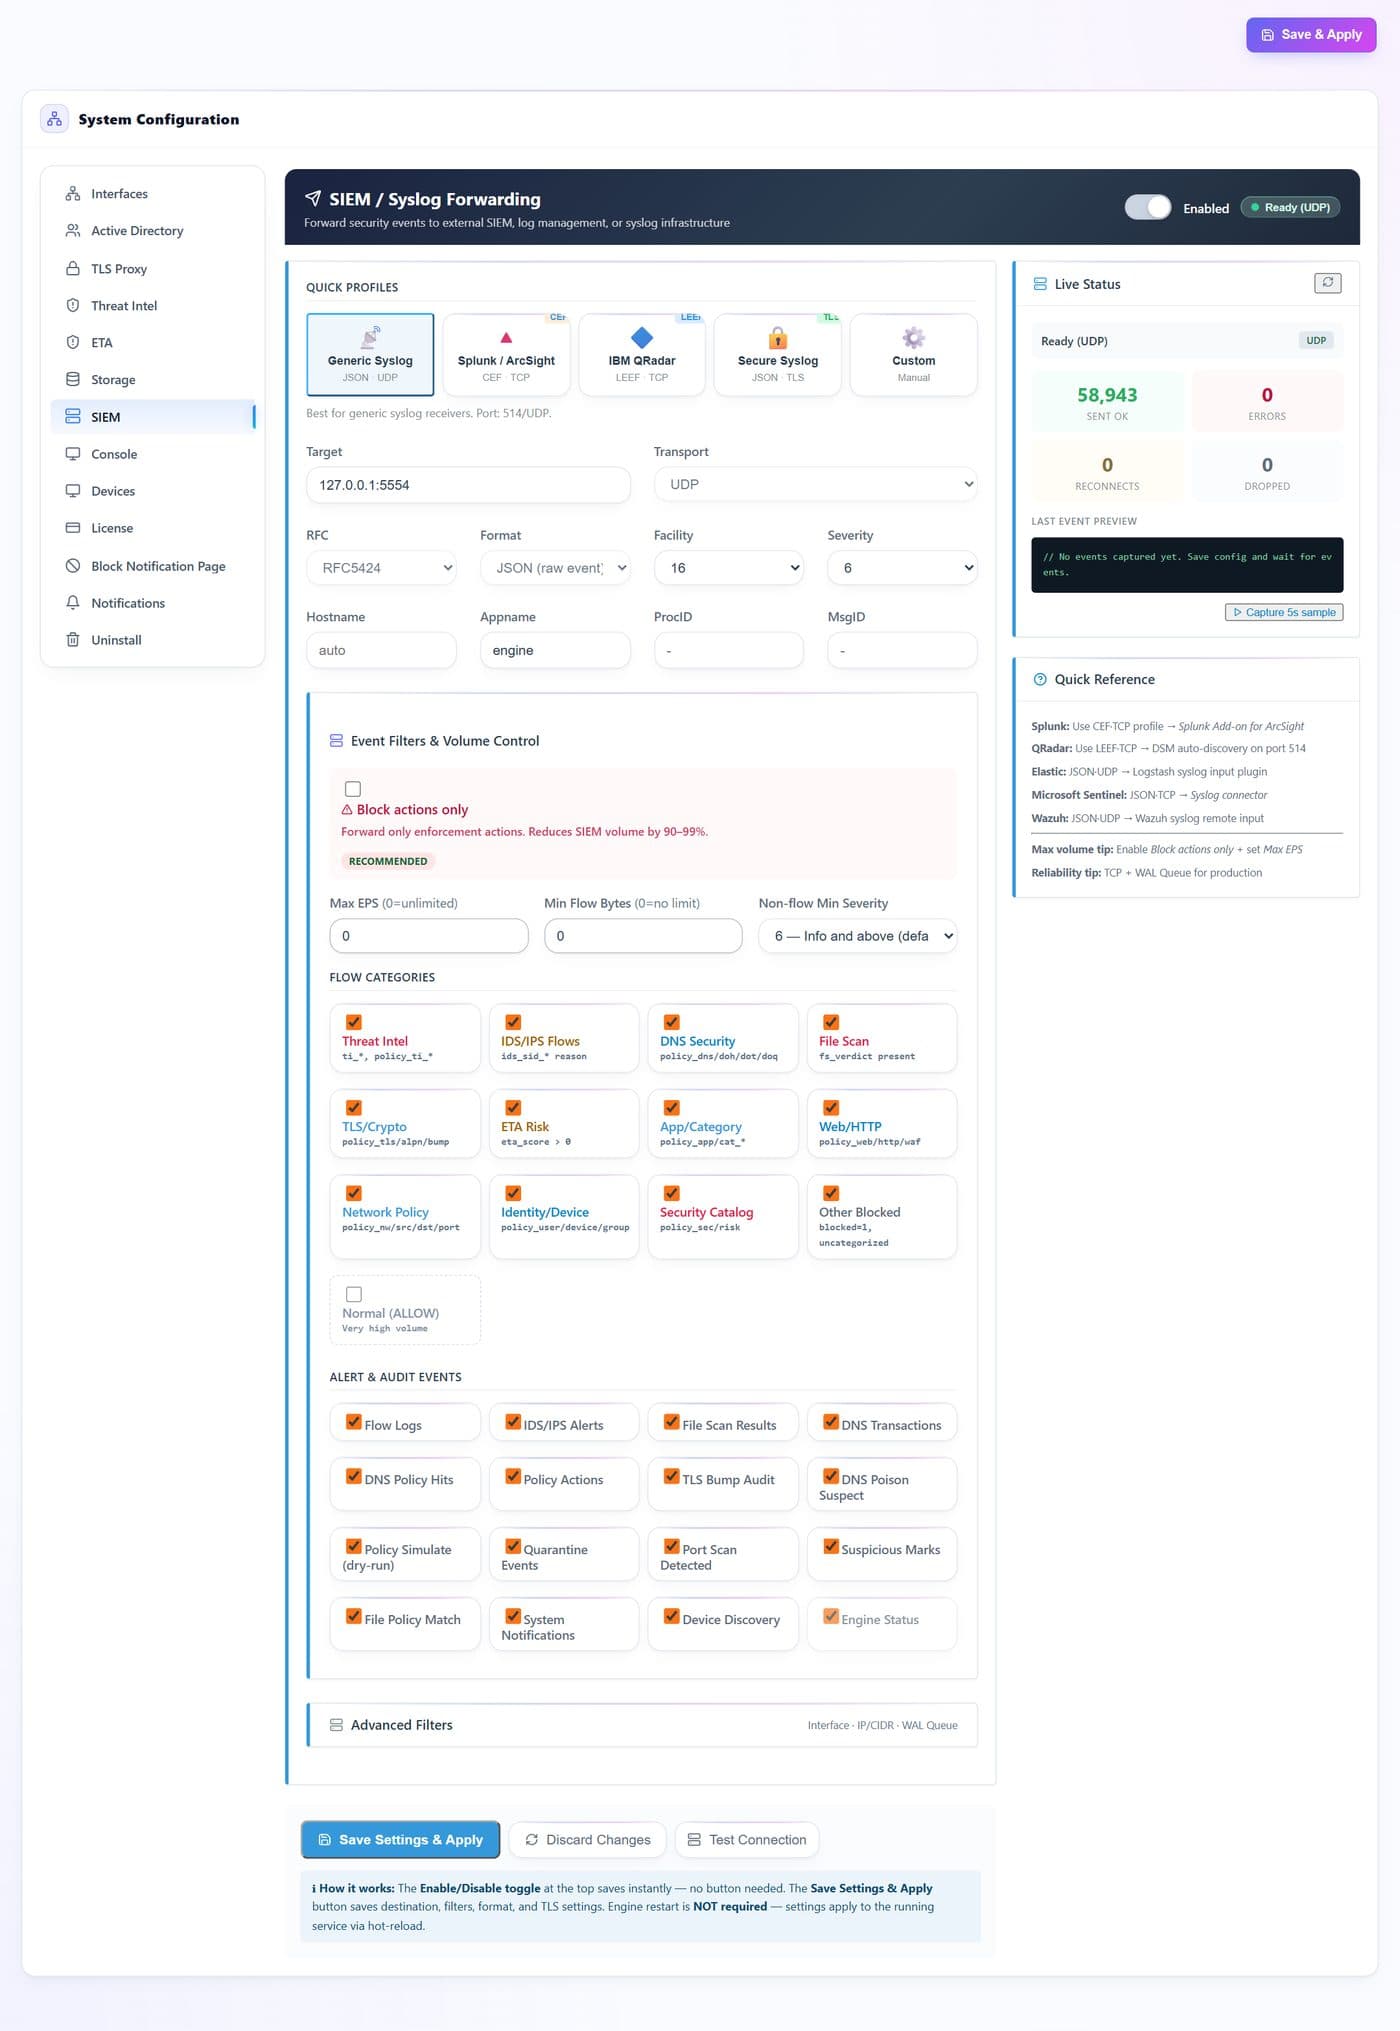
صفحه ارسال، آن‌گونه که یک تحلیلگر پیکربندی‌اش می‌کند

همه‌چیز در این صفحه یک صفحه روی فایروال است. بدون کانکتوری برای ساختن، بدون جمع‌کننده‌ای برای میزبانی در میانه.

صفحه ارسال به SIEM روی فایروال: پروفایل‌های از پیش تنظیم‌شده برای Splunk، QRadar و syslog امن، فیلدهای مقصد و قالب، پنل کنترل حجم با سقف رویداد در ثانیه، و چک‌لیست‌های دسته‌های جریان و رویدادهای ممیزی برای ارسال.
  1. پلتفرم شما، از پیش تنظیم‌شده

    Splunk و ArcSight از CEF روی TCP استفاده می‌کنند، QRadar از LEEF، و syslog امن از JSON روی TLS. انتخاب پروفایل انتقال، قاب‌بندی و پورت را با هم تنظیم می‌کند.

  2. دکمه حجم

    فقط اقدام‌های اجرایی را ارسال کنید و سقفی برای رویداد در ثانیه بگذارید. اینجاست که یک MSSP تصمیم می‌گیرد مجوز مشتری برای چه چیزی صورتحساب شود — پیش از آنکه رویدادها از جعبه خارج شوند.

  3. دسته‌ها، نه سیلاب

    اطلاعات تهدید، IDS/IPS، DNS، اسکن فایل، TLS، هویت و ترافیک برنامه کلیدهای جداگانه‌اند که هر یک فیلدهایی را که حمل می‌کند نام می‌برد. ترافیک مجاز عادی به صورت پیش‌فرض خاموش است.

  4. اثبات رسیدن

    تحویل‌شده، خطاها، اتصال‌های مجدد و دورانداخته‌های محدودشده به نرخ جداگانه شمرده می‌شوند، تا سقفی که گذاشتید هرگز به صورت قطعی‌ای که نگذاشتید خوانده نشود. یک ضبط پنج‌ثانیه‌ای رویدادهای بعدی روی سیم را نشان می‌دهد.

یک صفحه روی فایروال، نه کانکتوری که می‌سازید. آنچه خارج می‌شود اینجا تصمیم گرفته می‌شود، پیش از آنکه دریافتش هزینه‌ای داشته باشد.Zedmos · System Configuration · SIEM
3 × 3
نقش‌ها در دامنه‌ها، به ازای هر مشتری
3
قالب‌های سیم — CEF، LEEF و JSON
TLS
انتقال syslog، کنار UDP و TCP
16
اقدام‌های سیاست، از تشخیص تا مهار

یک ارائه‌دهنده خدمات از جعبه چه نیاز دارد، نه از پلتفرمی دیگر

نمی‌خواهیم SIEM شما باشیم

ذخیره‌سازی، همبستگی میان منابع، شکار و مدیریت پرونده کار پلتفرم شماست، و از قبل پولش را داده‌اید. کار ما این است که خوش‌رفتارترین منبع در آن باشیم: CEF برای Splunk و ArcSight، LEEF 2.0 برای QRadar، JSON ساخت‌یافته، RFC 5424 یا 3164، روی UDP، TCP یا TLS روی 6514 — یا مستقیم به نقطه پایانی bulk در Elasticsearch جایی که پرش syslog نمی‌خواهید.

رکوردی که می‌توانید تیکتی را با آن ببندید

رویداد تصمیم و قاعده پشتش را حمل می‌کند — سیاست و گروه تطبیق‌شده، شناسه قاعده، برنامه و دسته، SNI، پرسش DNS پرسیده‌شده، URI، رابط، شمار بایت — و کاربر و دستگاهی که جریان به آن تعلق داشت، روی جعبه از هویت دایرکتوری و VPN حل‌شده. اولین پرسش پس از یک هشدار «چه کسی» است، و از قبل در رکورد پاسخ داده شده.

شما تصمیم می‌گیرید SIEM شما برای چه چیزی صورتحساب شود

فیلترینگ پیش از خروج رویداد از فایروال انجام می‌شود: بر اساس نوع رویداد، دسته جریان، حداقل شدت، حداقل اندازه، زیرشبکه مبدأ، رابط، یا فقط جریان‌های مسدودشده — با سقف سطل توکن روی رویداد در ثانیه بالای همه آن‌ها. حجم دریافت به جای قیمت روشن کردن بازرسی، دکمه‌ای می‌شود که به ازای هر مشتری تنظیم می‌کنید.

بدون شکاف وقتی جمع‌کننده پایین است

وقتی هدف از پاسخ دادن بازمی‌ایستد مقصد پیش از ارسال روی دیسک می‌نویسد و پس از بازگشت آن عقب‌افتاده‌ها را دوباره پخش می‌کند، درون حد اندازه‌ای که تنظیم می‌کنید. رویدادی که سقف انتخابی شما انداخته جدا از رویدادی که ارسالش ناموفق بوده شمرده می‌شود، پس سقفی عمدی هرگز به صورت قطعی خوانده نمی‌شود.

هر مشتری به جایی که خودش می‌خواهد گزارش می‌دهد

هدف صادرات به ازای هر فایروال است. مشتری‌ای که SIEM خودش را اداره می‌کند آن را نگه می‌دارد؛ مشتری‌ای که مرکزی پایش می‌کنید به مال شما می‌فرستد؛ شبکه مشترک‌مدیریت‌شده به هر دو می‌فرستد. هیچ‌چیز در راه از مستأجر فروشنده عبور نمی‌کند، چون مستأجر فروشنده‌ای در مسیر نیست.

یک تحلیلگر یک مشتری را می‌بیند

دسترسی یک نقش است — مالک، مدیر یا بیننده — اعطاشده در مستأجر، شعبه یا تک‌گیت‌وی. تحلیلگر خط اول می‌تواند به یک مشتری، یا به یک سایت درون آن محدود شود، و کنسول چیزی کنار آن نشان نمی‌دهد. مرز در مدل داده می‌نشیند، نه در فیلتری که کسی باید به یاد داشته باشد.

یک مشتری بدون بازدید حضوری راه‌اندازی می‌شود

یک مدیر توکن نصب یک‌بارمصرفی پیوندخورده به مشتری و به یک انقضا صادر می‌کند. فایروال آن را در اولین ثبتش ارائه می‌دهد، توکن مصرف می‌شود، و جعبه از آن پس به آن مشتری پیوند خورده است. توکن هش‌شده ذخیره و یک بار نشان داده می‌شود، پس صفحه کنسول نشت‌کرده ثبت‌نامی به کسی نمی‌دهد.

مهار از همان سیاست بیرون می‌آید

بیشتر حسگرها فقط می‌توانند به شما بگویند. این یکی فراتر از allow و drop می‌تواند دستگاه را قرنطینه کند، مبدأ را tarpit کند، تشدید کند، بازنویسی کند، یا به وب‌هوک SOAR شما POST کند — روی یک نخ کارگر اعزام‌شده، پس مسیر درون‌خط هرگز منتظر خودکارسازی شما نمی‌ماند و وب‌هوک کند نمی‌تواند مشکل شبکه شود.

قطعی مدیریت قطعی امنیت نیست

اگر کنسول در دسترس نباشد، یا مجوزی منقضی شود، هر فایروال به اجرای سیاستی که از قبل نگه می‌دارد ادامه می‌دهد و به نوشتن رکوردهایش ادامه می‌دهد. هیچ‌چیز در مسیر تشخیص به بالا ماندن یک مستأجر ابری وابسته نیست، و هیچ‌چیز به خاطر صورتحساب متوقف نمی‌شود.