Reconnaît des applications, pas des ports200+
Presque tout est du HTTPS sur le 443 : une règle fondée sur le port ne peut que tout autoriser ou tout refuser.
Zedmos NGFW
Zedmos NGFW est un pare-feu complet : notre propre système d'exploitation fondé sur FreeBSD, un moteur d'inspection en ligne rattaché directement aux interfaces, et un modèle de politique qui décide une fois par session. Installé depuis une image sur le matériel de votre choix.
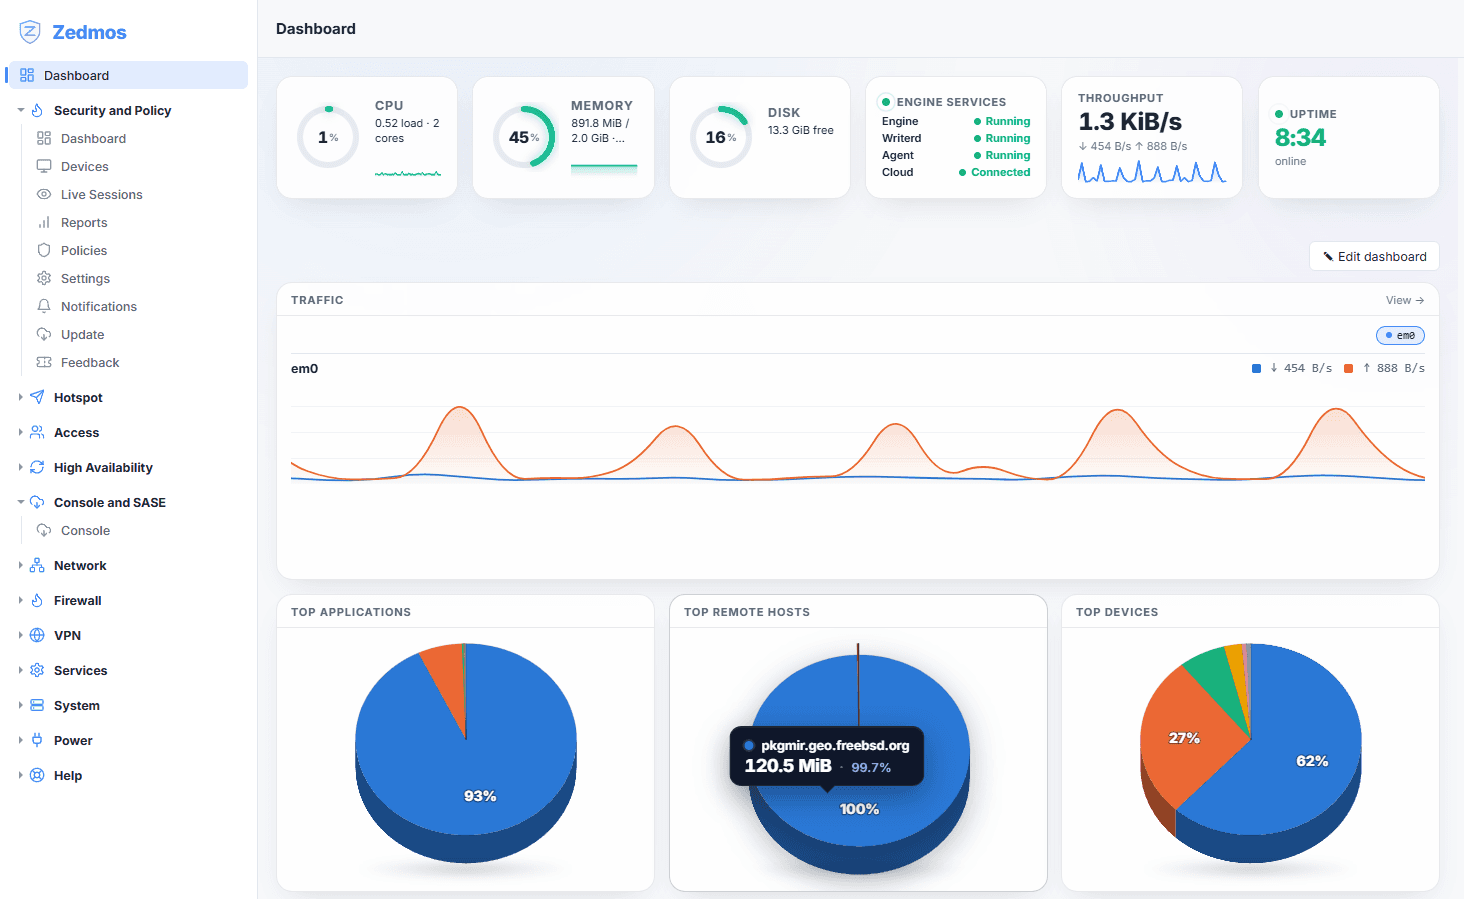
Le pare-feu complet, avec le même moteur et le même modèle de politique que l'extension — sur un système d'exploitation que nous maintenons, installé depuis une seule image.
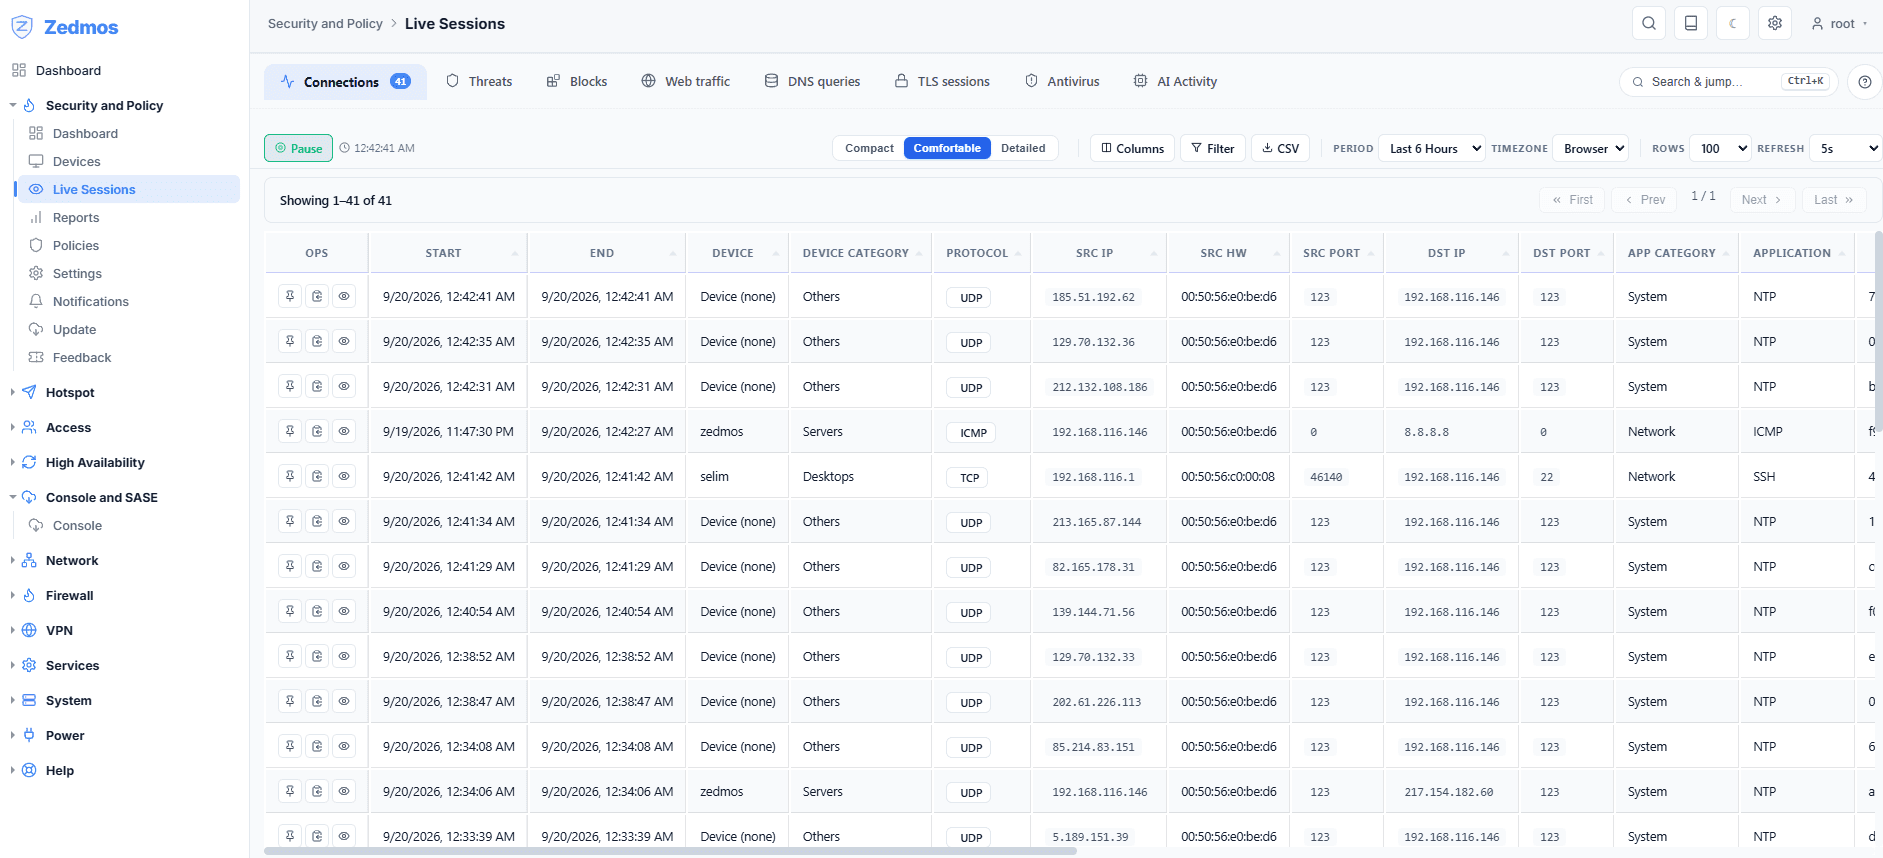
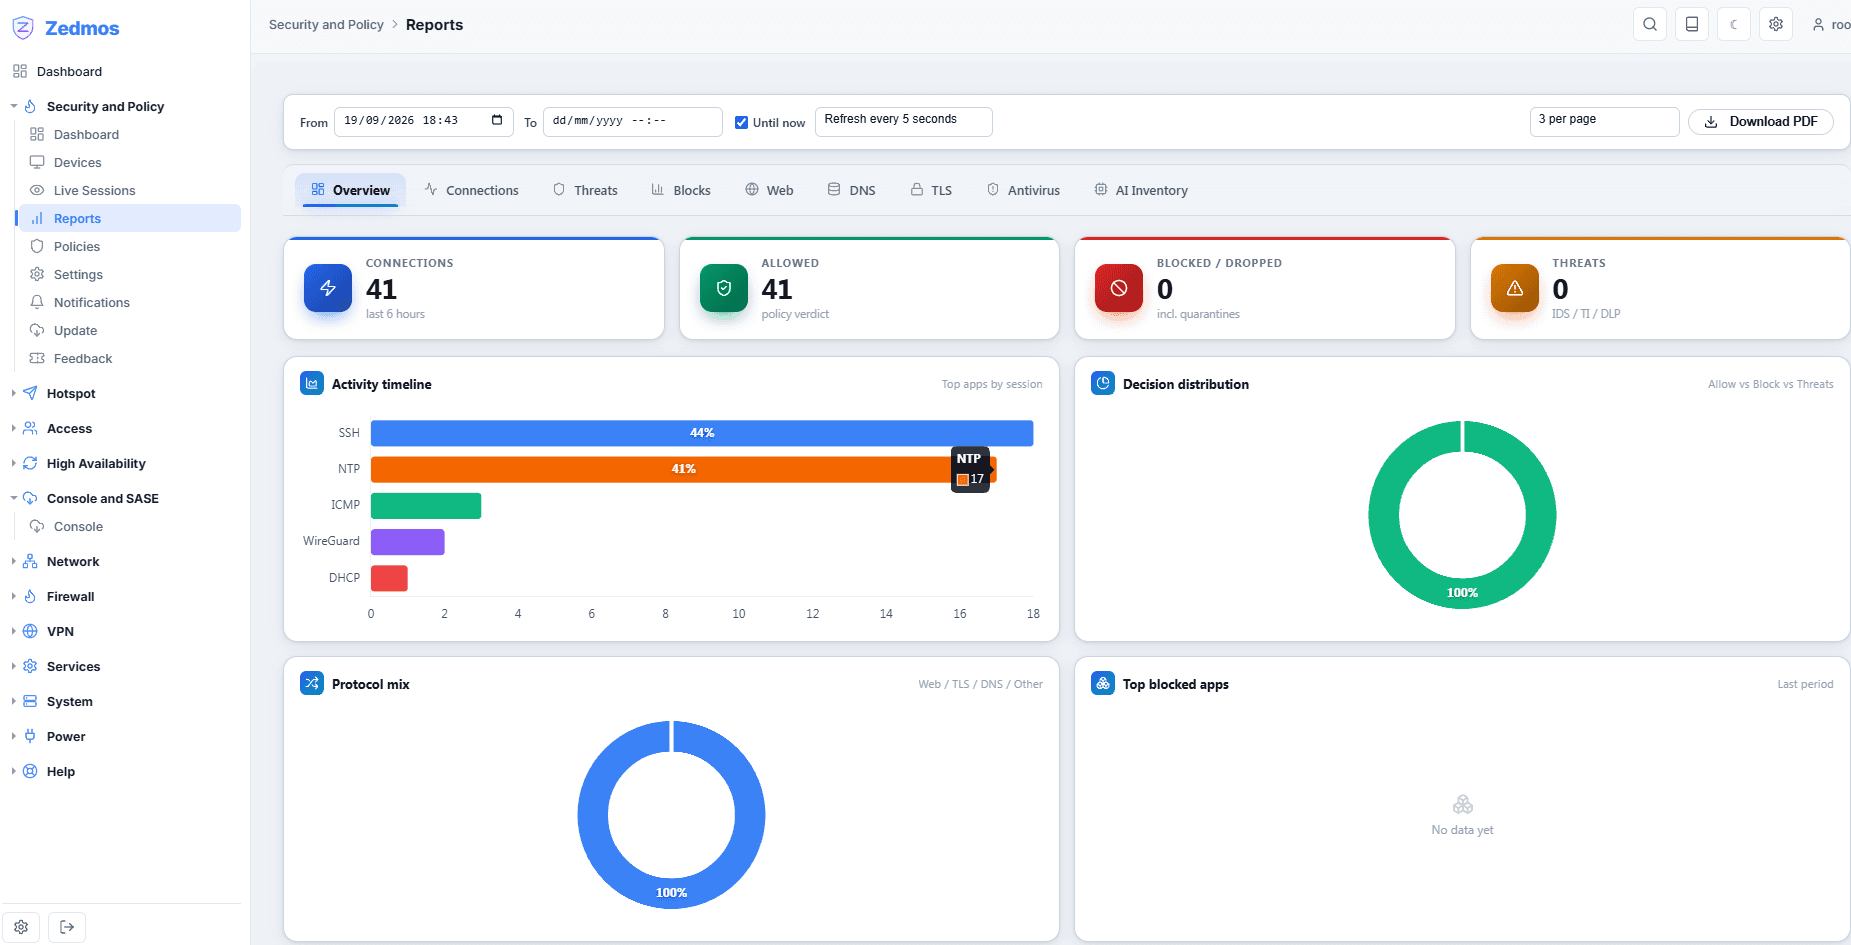
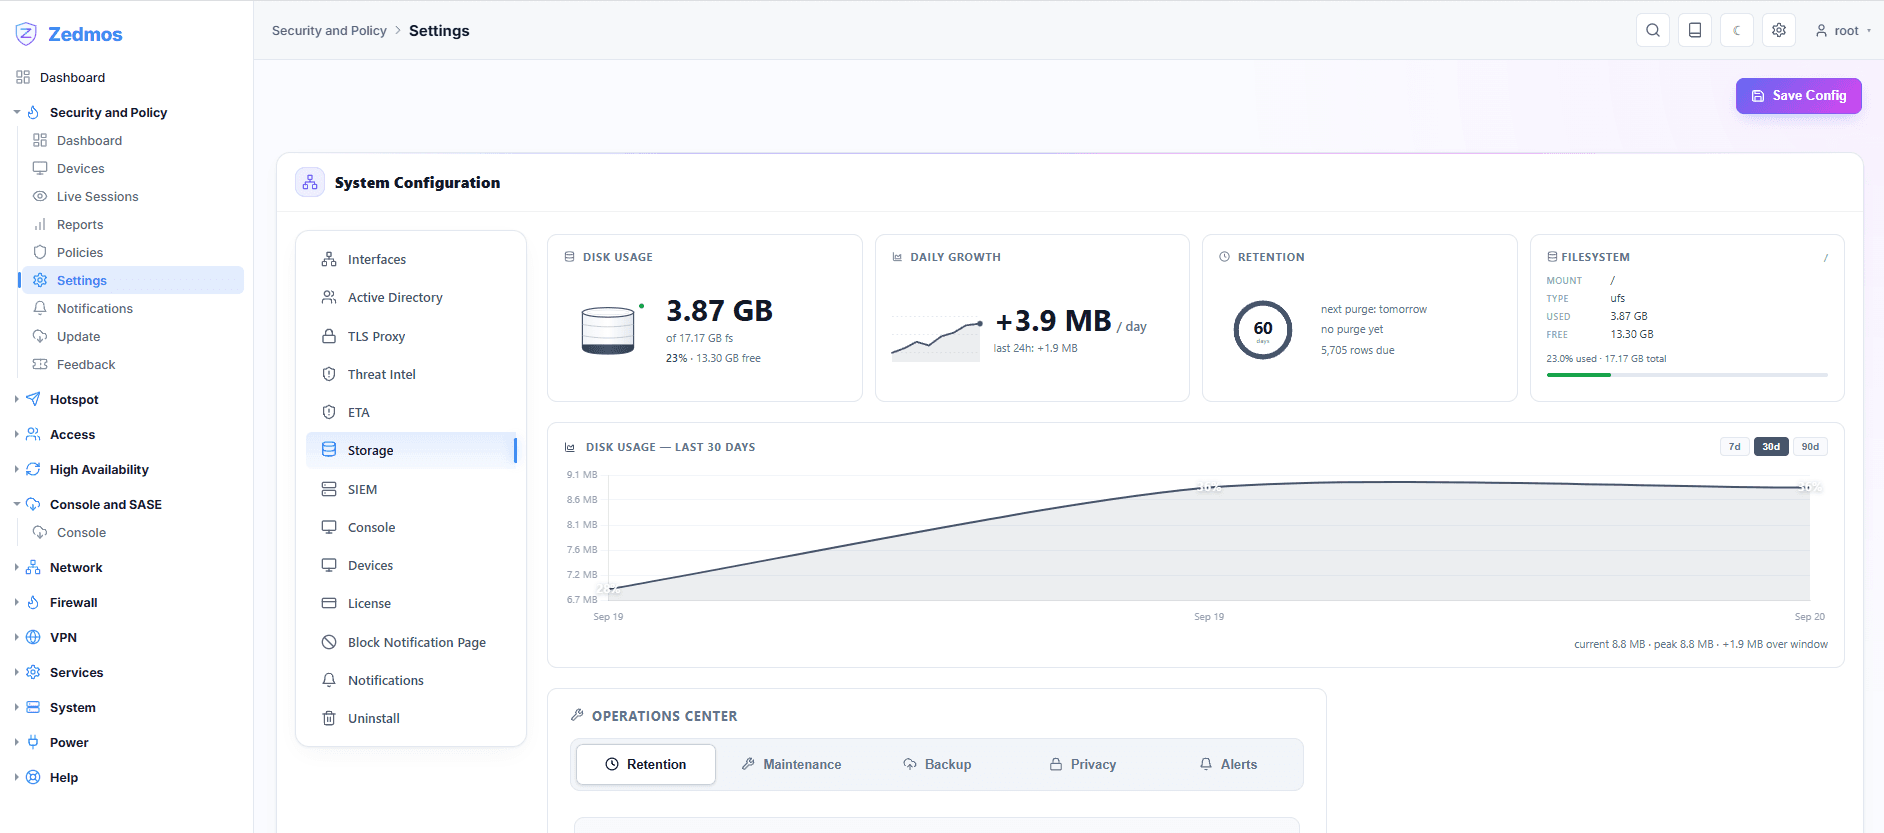
Menaces, blocages et détections antivirus pour le même trafic, à un onglet de distance — signatures et renseignement appliqués avant que la session ne soit autorisée à continuer.
Requêtes web, requêtes DNS et sessions TLS des mêmes flux, chacune dans son onglet — y compris ce qui a été inspecté à l'intérieur d'une connexion chiffrée.
Chaque flux porte l'application que le moteur a identifiée et la catégorie à laquelle elle appartient — classée d'après ce qui traverse le fil, pas d'après le port utilisé.
L'appareil et sa catégorie figurent sur la même ligne que le flux, avec l'adresse matérielle à côté : une politique peut donc nommer une personne ou un groupe plutôt qu'une adresse.
Regroupées par la question à laquelle chacune répond. Le même ensemble sur OPNsense, sur pfSense et sur Zedmos NGFW — un moteur, un modèle de politique, trois façons de l'exploiter. Chacune dispose d'un article technique plus complet sous Ressources.
Presque tout est du HTTPS sur le 443 : une règle fondée sur le port ne peut que tout autoriser ou tout refuser.
Ouvrez ce que vous choisissez ; laissez par règle le trafic bancaire et médical tranquille.
JA3, JA4 et ALPN identifient le logiciel derrière une session même quand elle n'est pas déchiffrée.
Le protocole vers lequel la majeure partie du web a migré, vu et contrôlé plutôt que laissé comme un trou.
La résolution chiffrée contourne les règles par nom d'un pare-feu classique. Pas celles-ci.
Chaque flux à l'écran au moment où il se produit, portant la décision et ce qui l'a motivée.
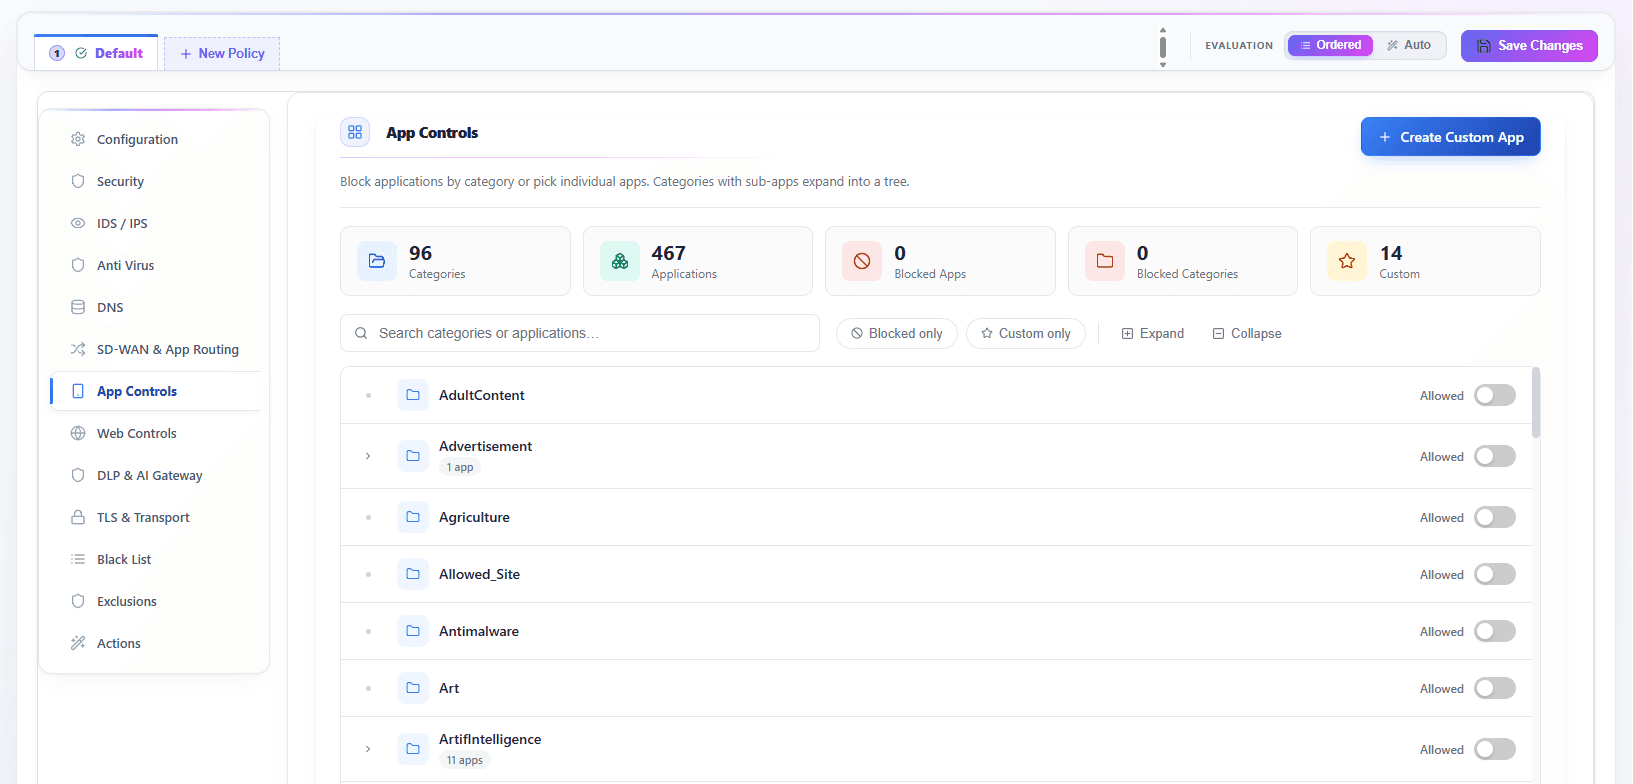
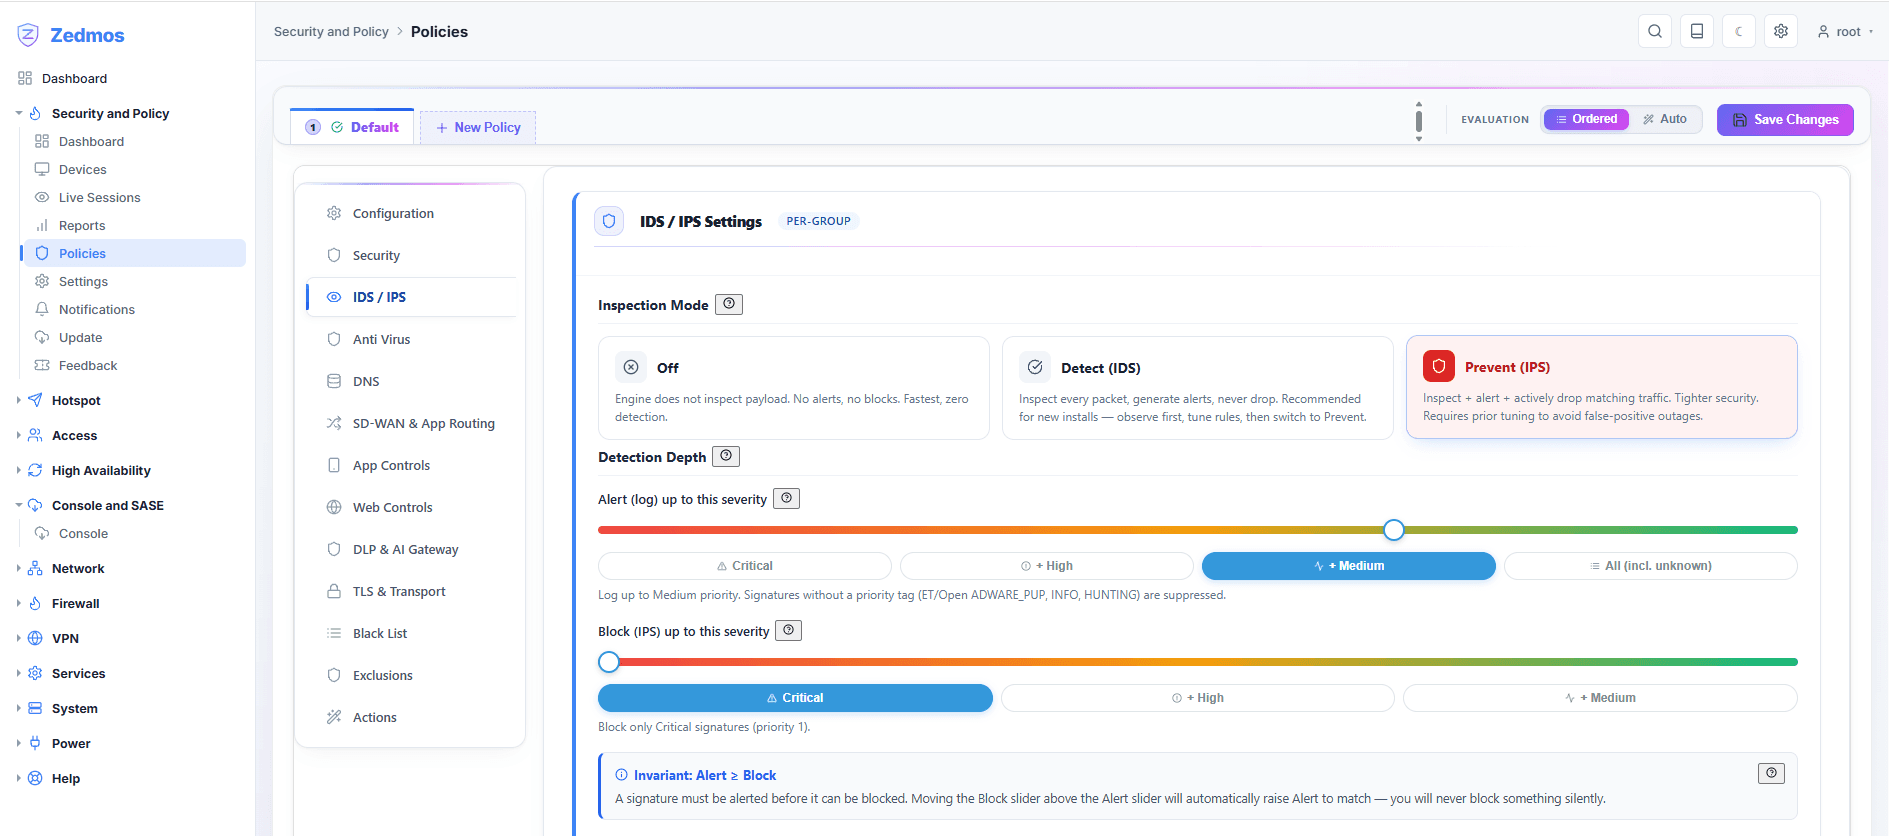
Des signatures évaluées en ligne sur le même boîtier — une correspondance est un blocage, pas une alerte à lire le lendemain matin.
Des indicateurs collectés et recoupés, puis poussés vers chaque pare-feu que vous gérez.
Pièces jointes et téléchargements examinés avant qu'ils n'atterrissent, pas après.
Autoriser, journaliser, limiter le débit, mettre en quarantaine, réinitialiser, abandonner — et le reste, sur les deux plateformes.
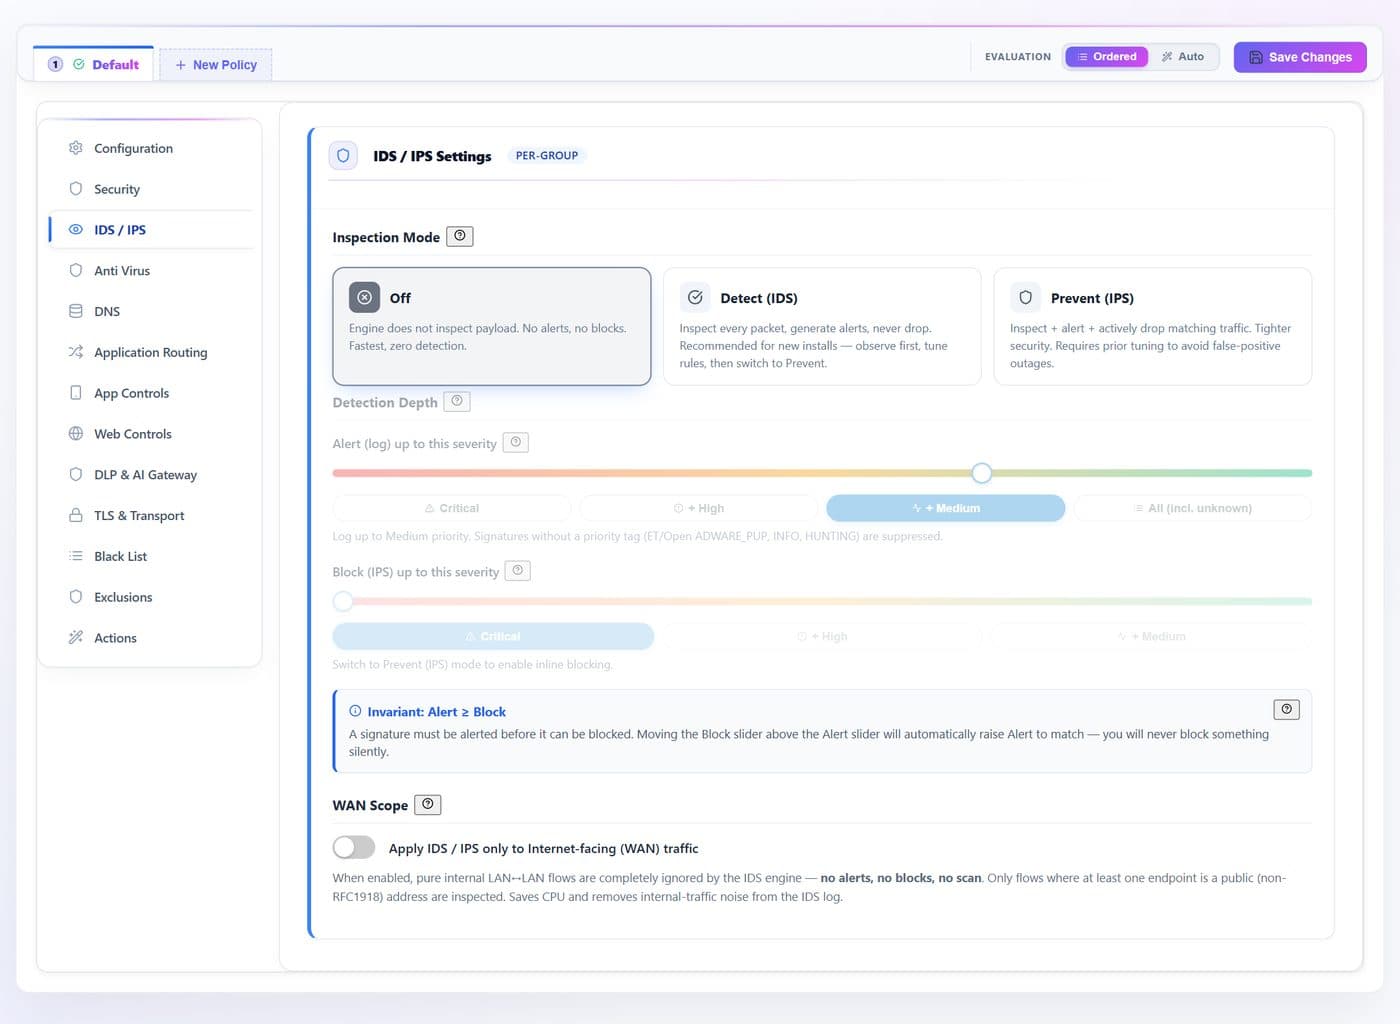
Quels assistants sont utilisés et par qui — répondu sans lire une seule requête.
Code source, identifiants et données réglementées attrapés en sortie, pas dans un rapport d'incident.
Des correspondances déterministes et un modèle local. Envoyer un contenu ailleurs pour demander s'il a le droit d'être envoyé est une contradiction.
Observer et consigner ; retirer la partie sensible et rediriger ; ou bloquer purement et simplement. Le verbe d'action de la règle est le seul changement.
ChatGPT, Claude, Gemini, Copilot, Perplexity, Mistral — et un point de terminaison interne que vous déclarez vous-même.
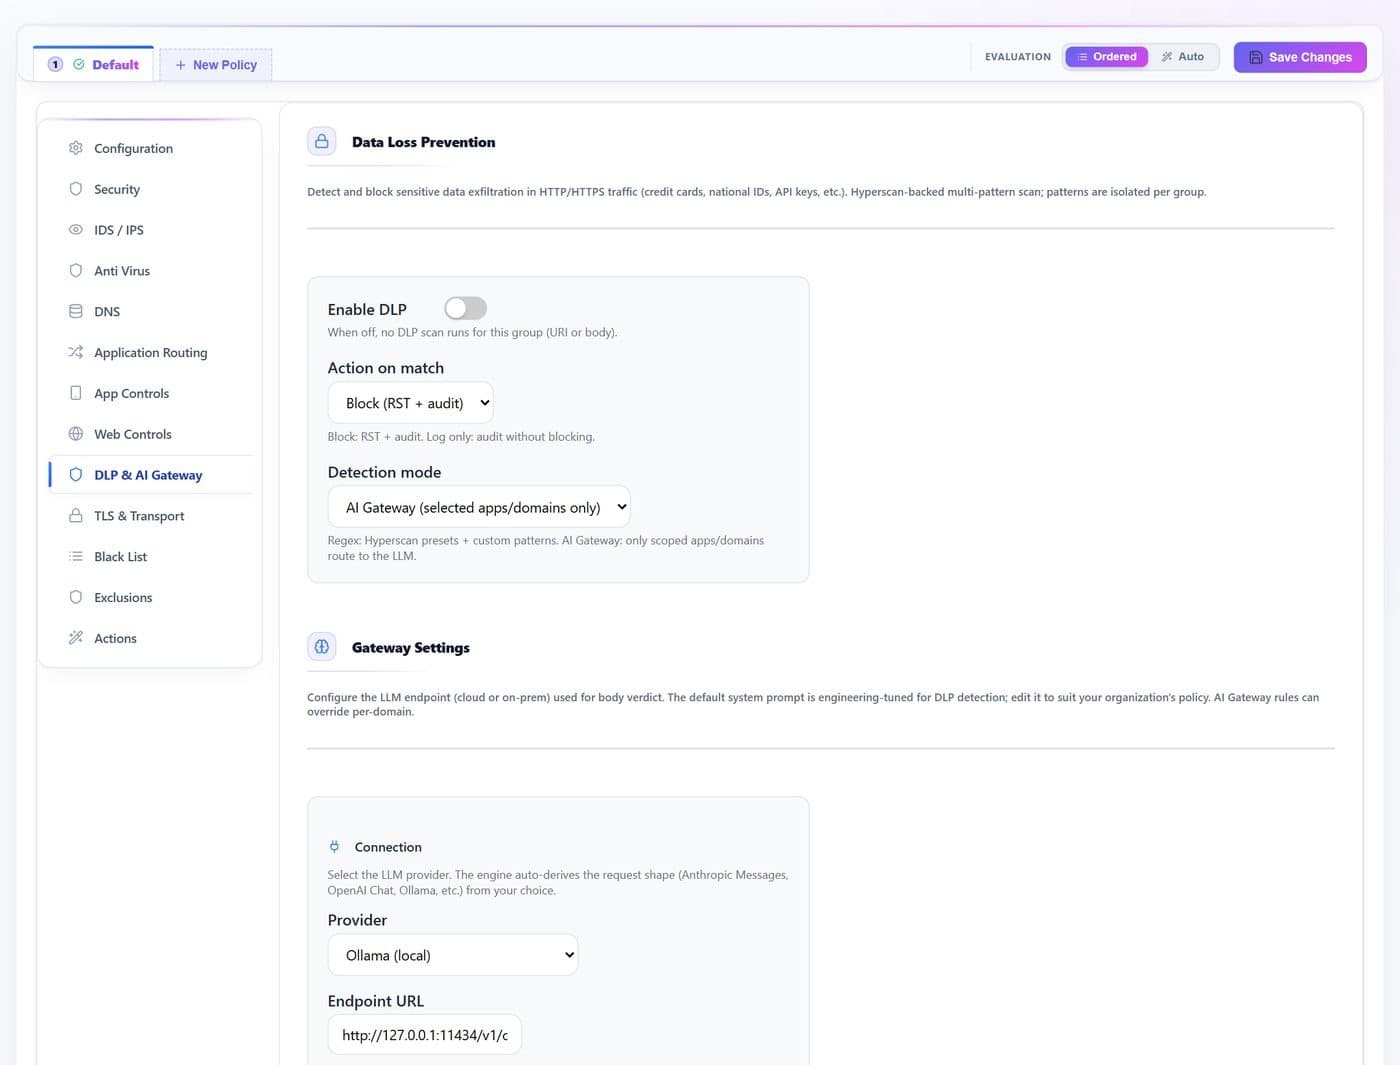
Navigateur, SDK ou script, agent autonome, client MCP, ou rien de tout cela — chaque requête est rangée dans une classe avant qu'une action ne soit choisie.
L'agent utilisateur, la forme de l'enveloppe de la requête et l'adresse à laquelle elle est postée — un point de terminaison d'API brut et une surface de chat se distinguent.
Une requête portant des définitions, des appels ou des résultats d'outils est ce qui transforme un assistant en quelque chose qui agit. Elle peut être autorisée, consignée ou refusée sur ce seul motif.
L'accès programmatique à un fournisseur que personne n'a approuvé est un cas à part, distinct de quelqu'un qui ouvre le même site dans un navigateur.
Le marquage transmet la requête et la consigne avec un motif et une classe de sensibilité sur la page d'activité IA — une classe peut donc être observée une semaine avant que quiconque décide de la bloquer.
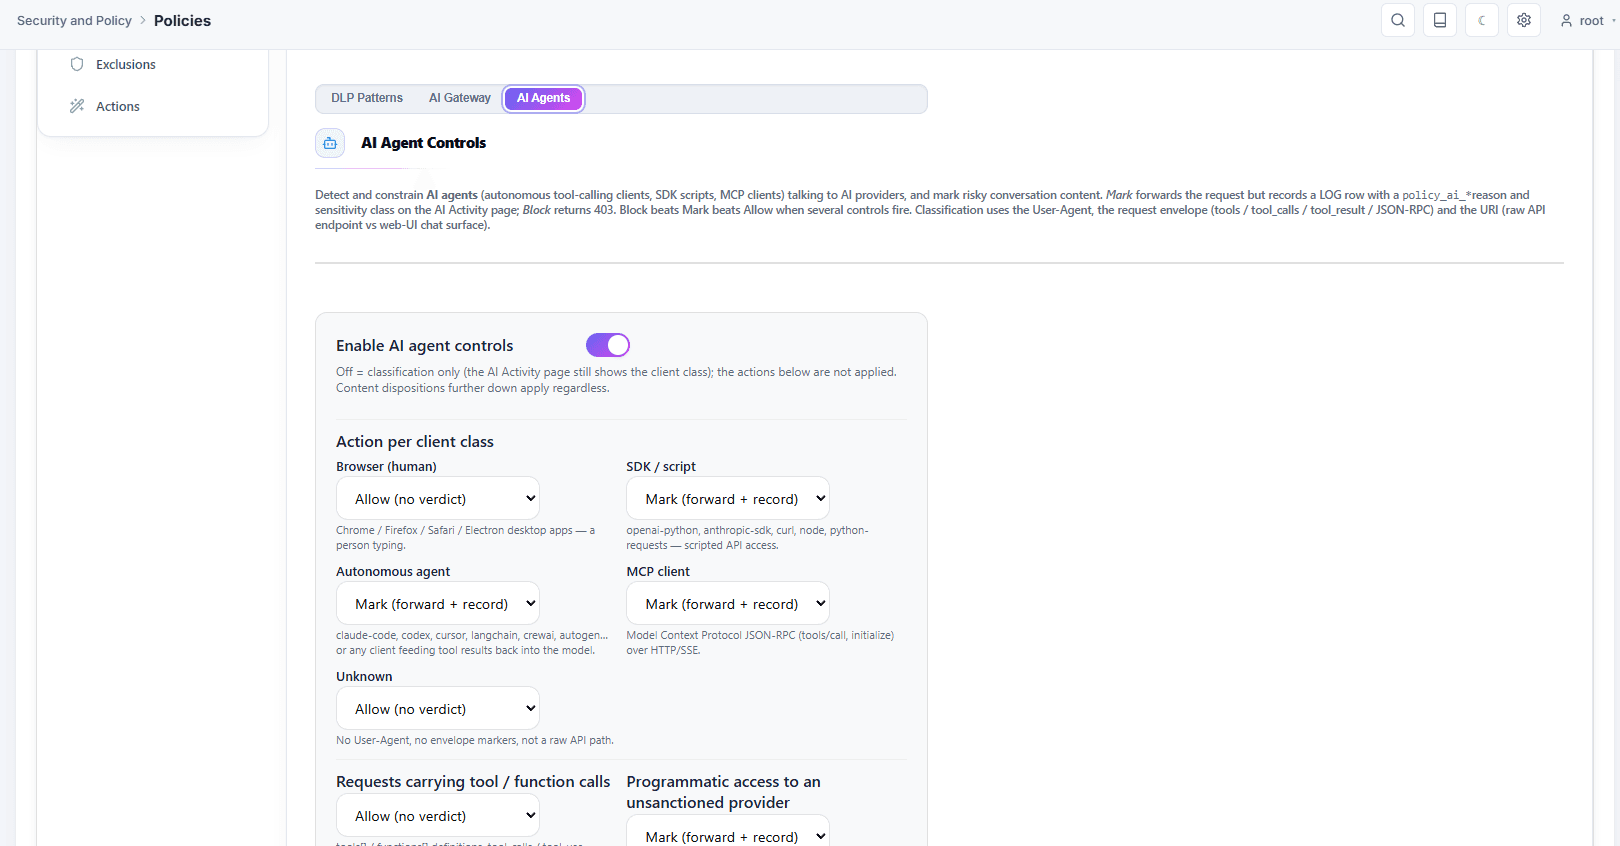
Numéros de carte, secrets, données de santé et financières, et formats d'identité nationale pour vingt-deux pays.
Un fichier joint à un formulaire web et un paragraphe collé dans un chat représentent le même risque.
L'enregistrement nomme la règle, ce qui a été détecté et où — sans conserver le contenu lui-même.
Un contrôle qui laisse passer le trafic quand il ne peut pas l'évaluer n'est pas un contrôle sur le chemin qui compte.
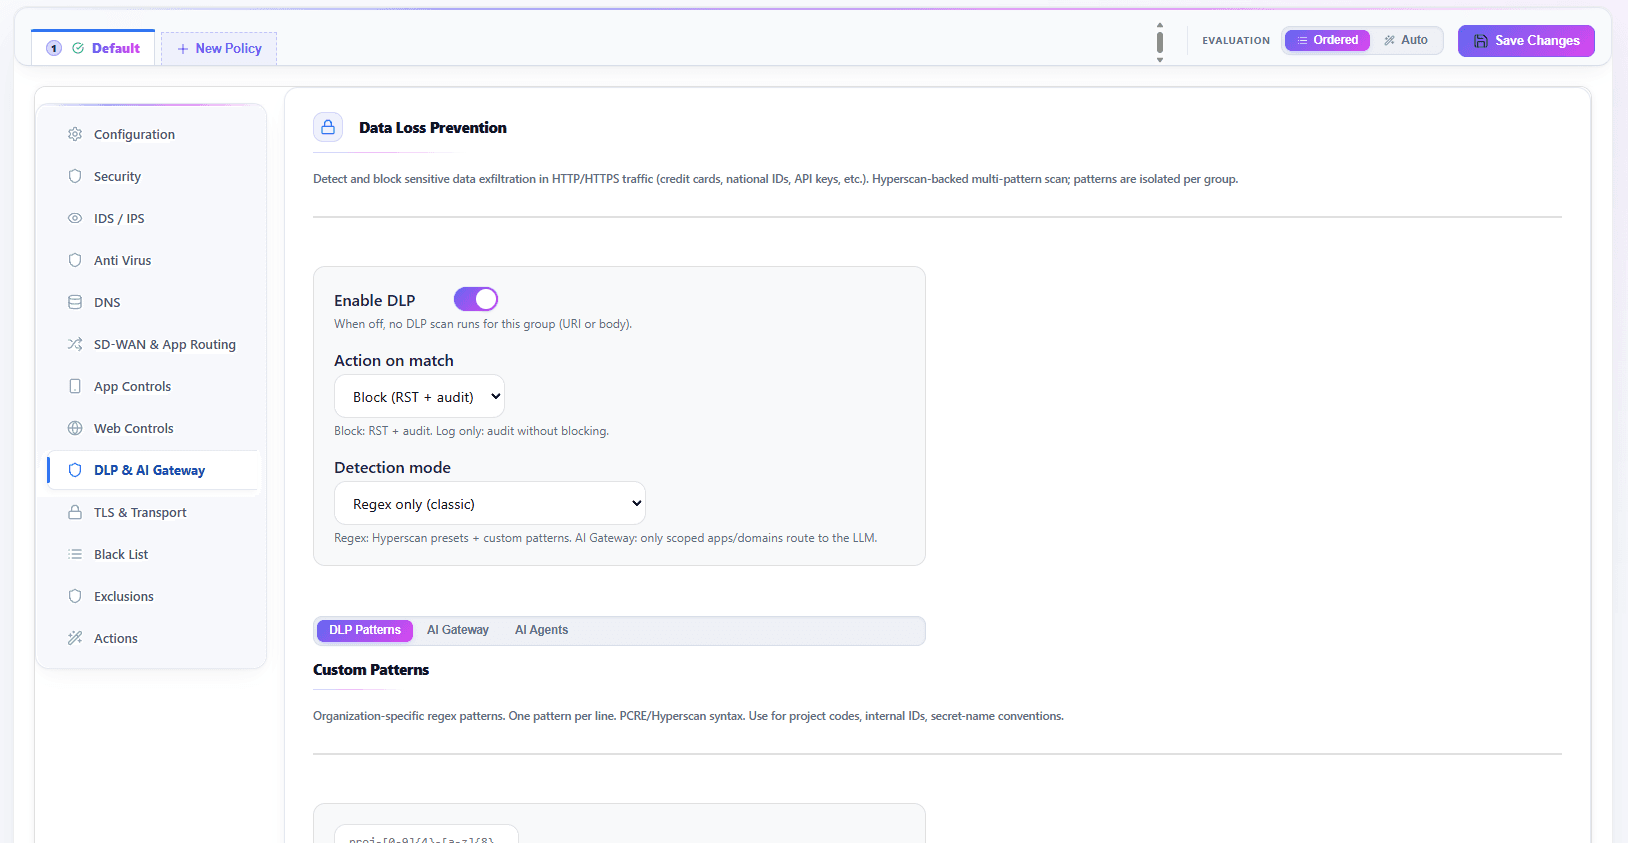
Un portable géré et un téléphone personnel partagent un sous-réseau et paraissent identiques à une règle d'adresse. Pour un appareil distant enrôlé, c'est votre propre Intune ou CrowdStrike qui dit s'il est sain.
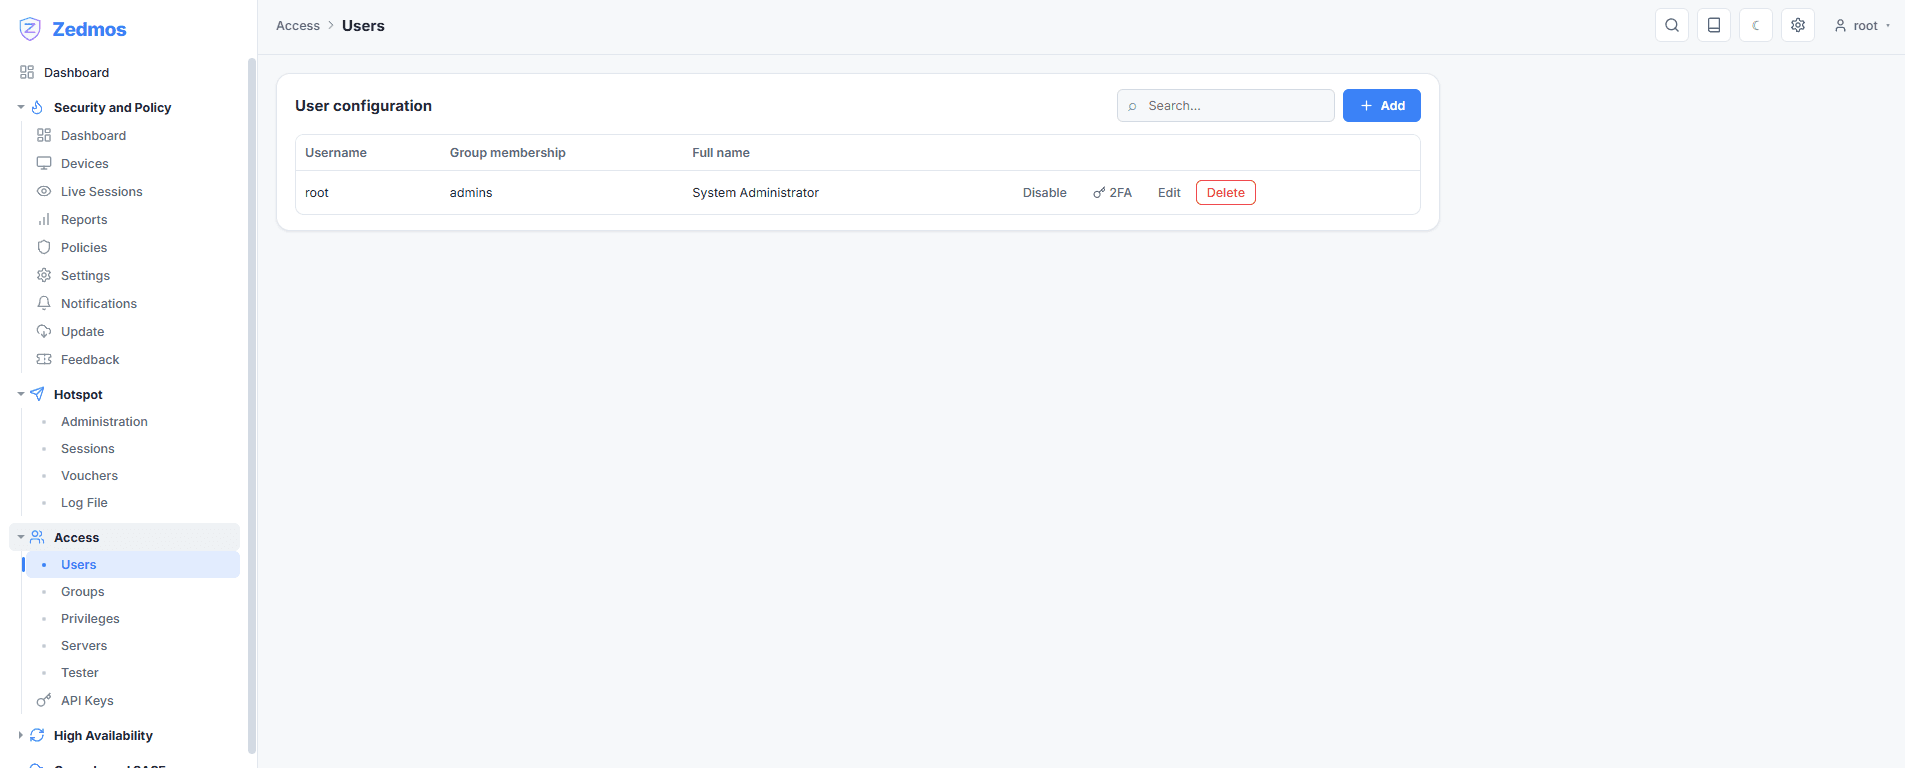
Active Directory, Entra ID ou SCIM — et, pour une personne distante, votre propre fournisseur OpenID Connect à l'enrôlement. Un droit suit la personne, pas son bail DHCP.
Un appareil restreint à ce dont il a besoin pour être réparé est un appareil que vous pouvez encore réparer.
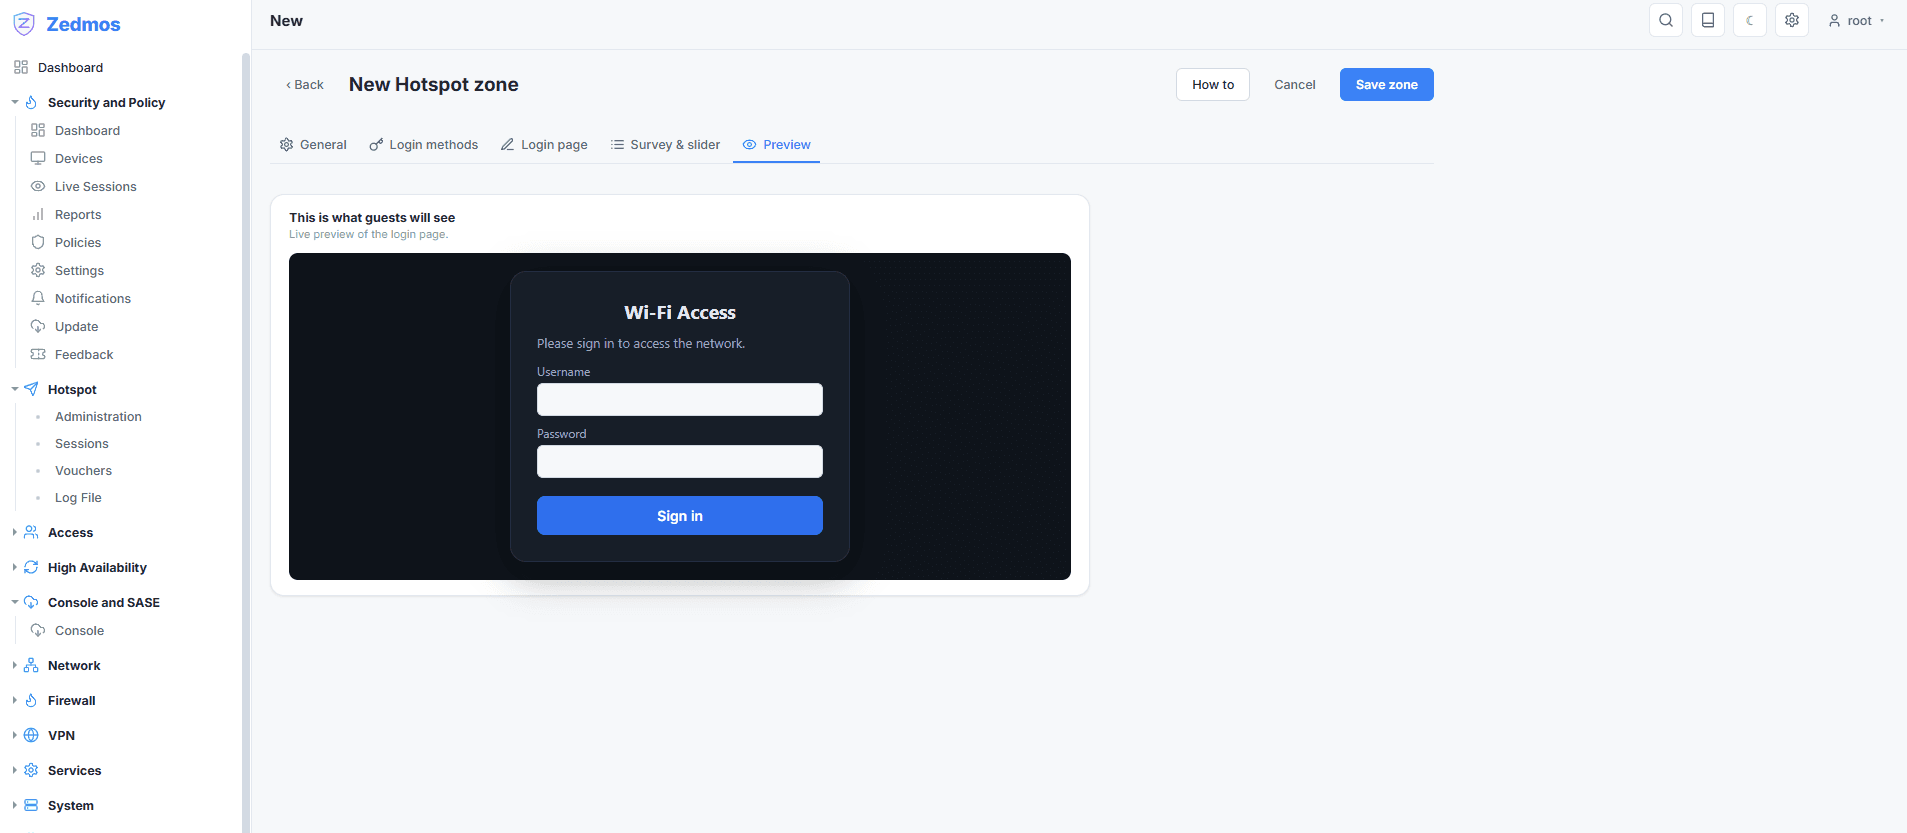
Des règles différentes pour un réseau invité, un segment serveurs, et en dehors des heures de bureau.
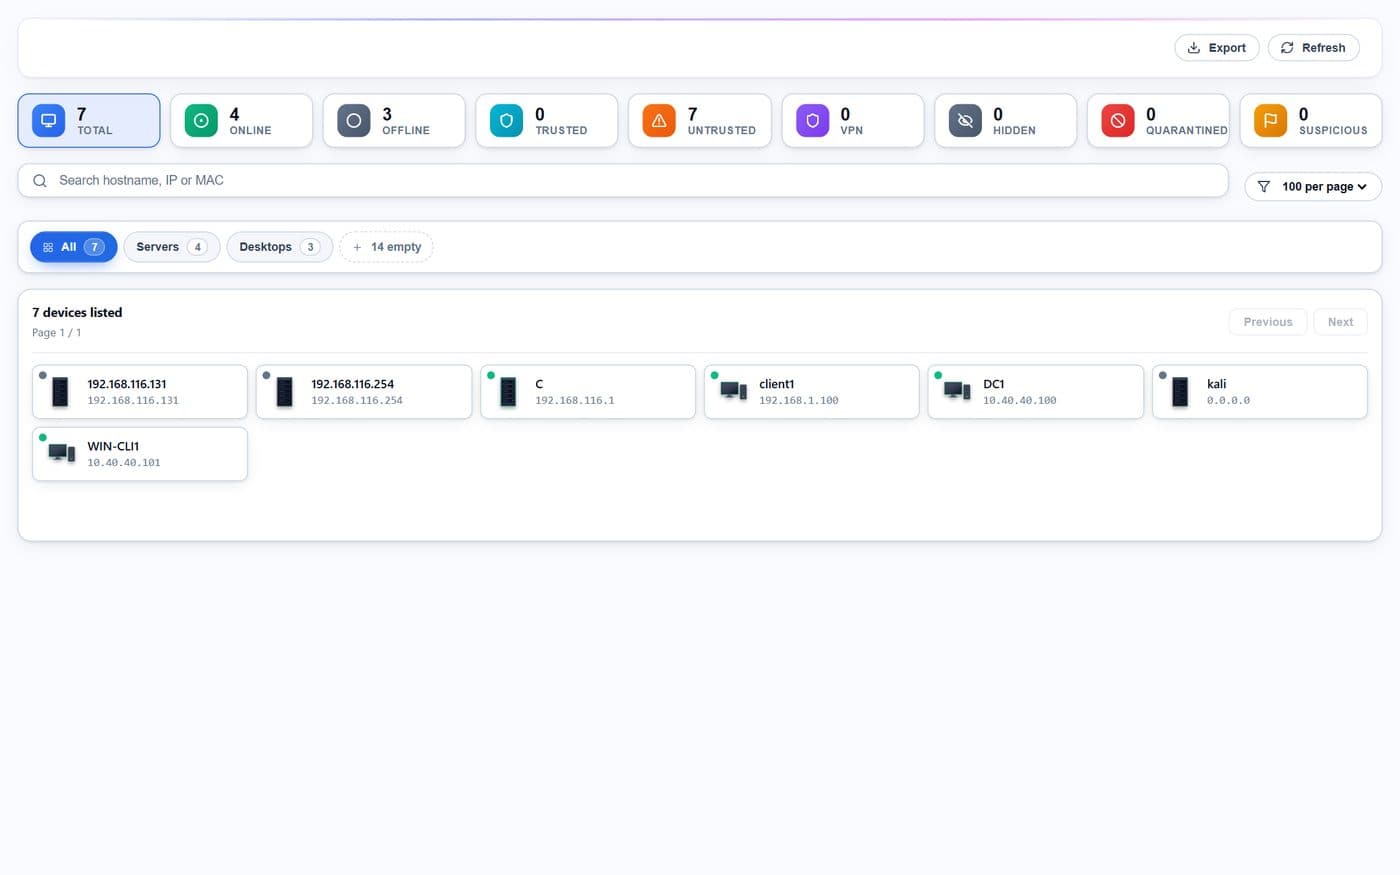
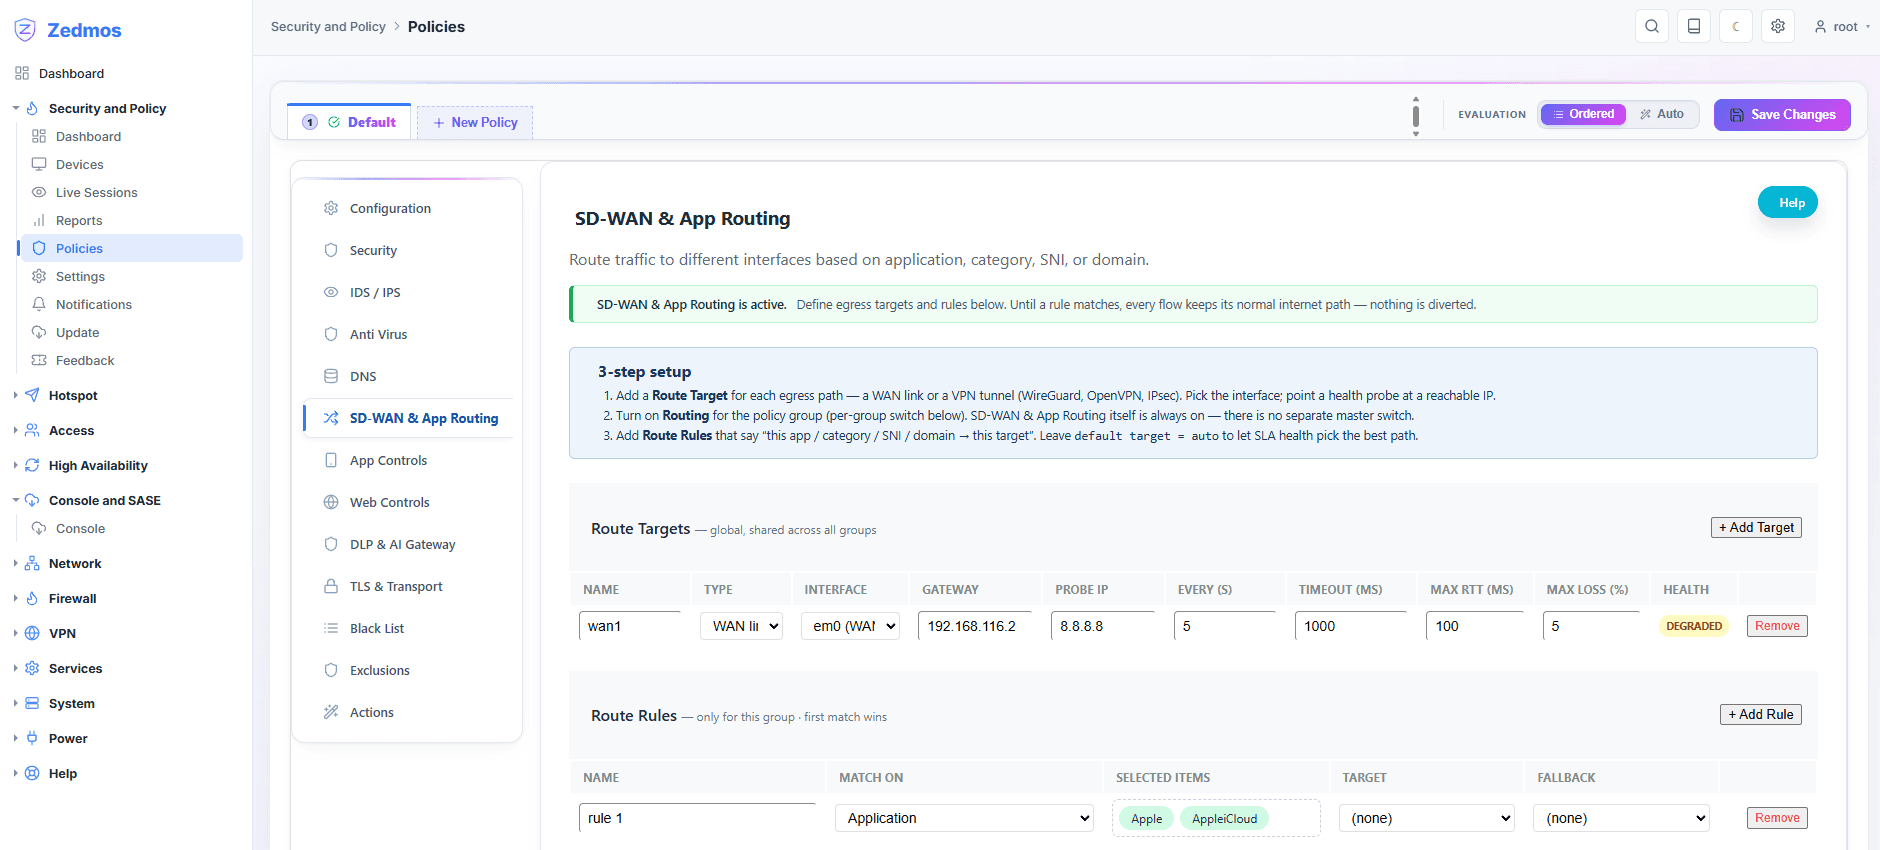
Noté sur la perte, la latence et la gigue — un lien debout qui perd des paquets n'est pas un lien en bonne santé.
WireGuard, OpenVPN ou GRE en quatre formes — un hub, une paire de hubs, des tunnels directs entre sites, un maillage complet — provisionnés depuis une seule vue de topologie plutôt que montés à la main pare-feu par pare-feu.
Une modification de politique prend effet sans perdre un paquet ni interrompre une session.
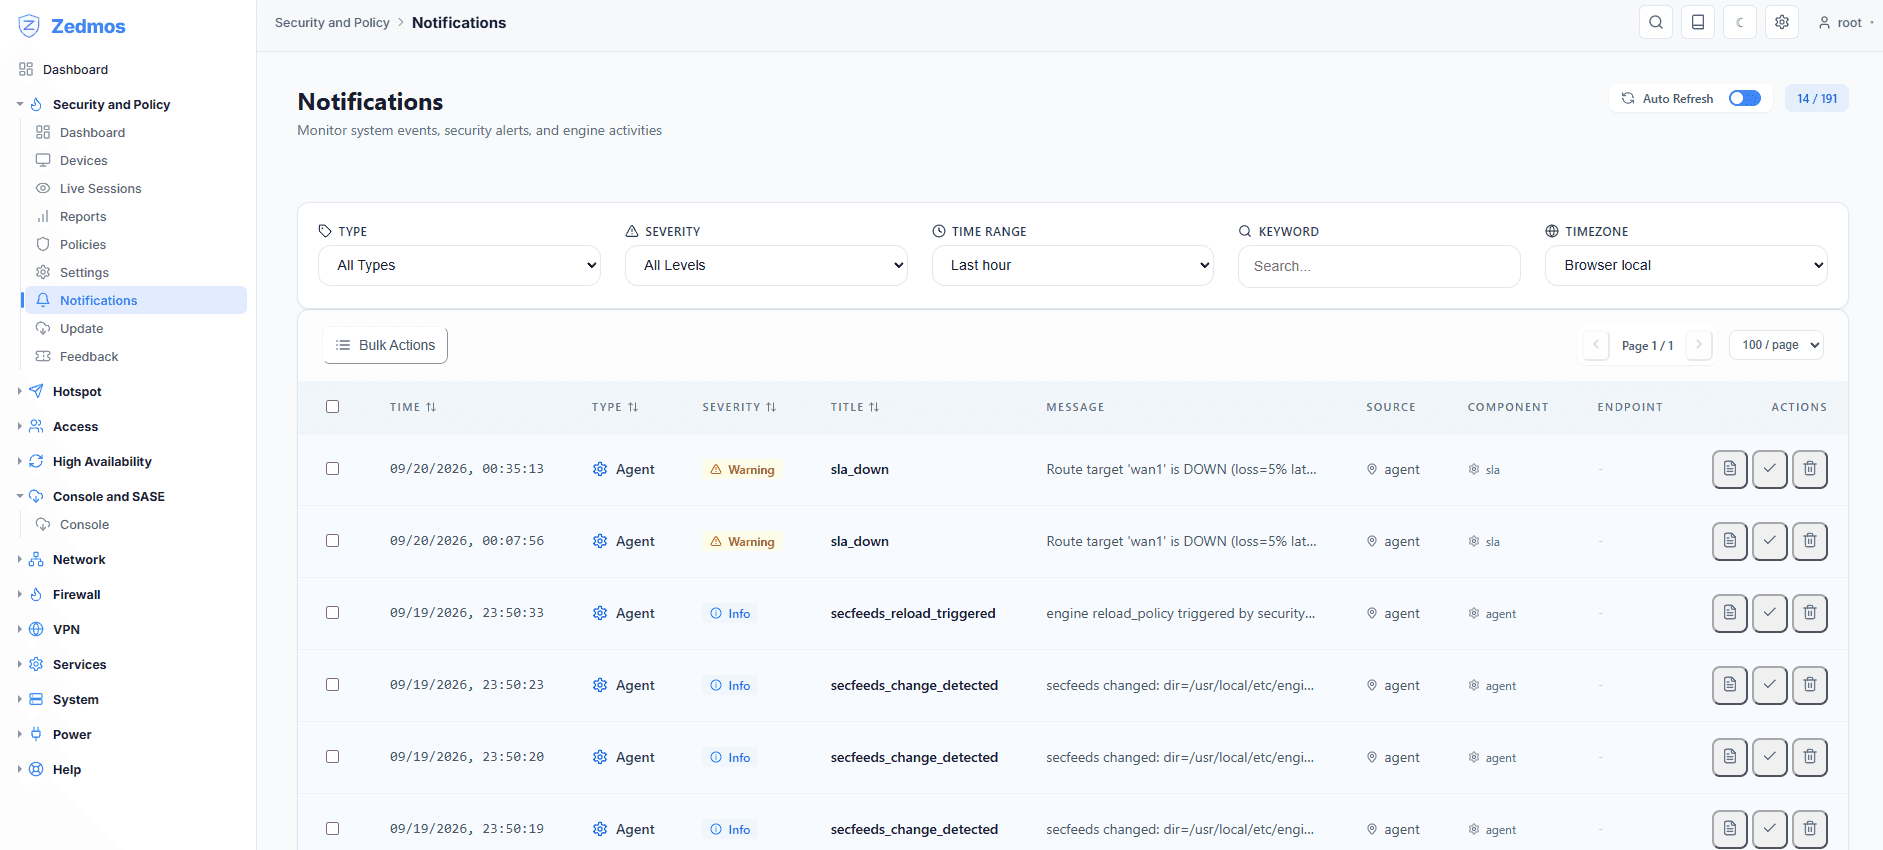
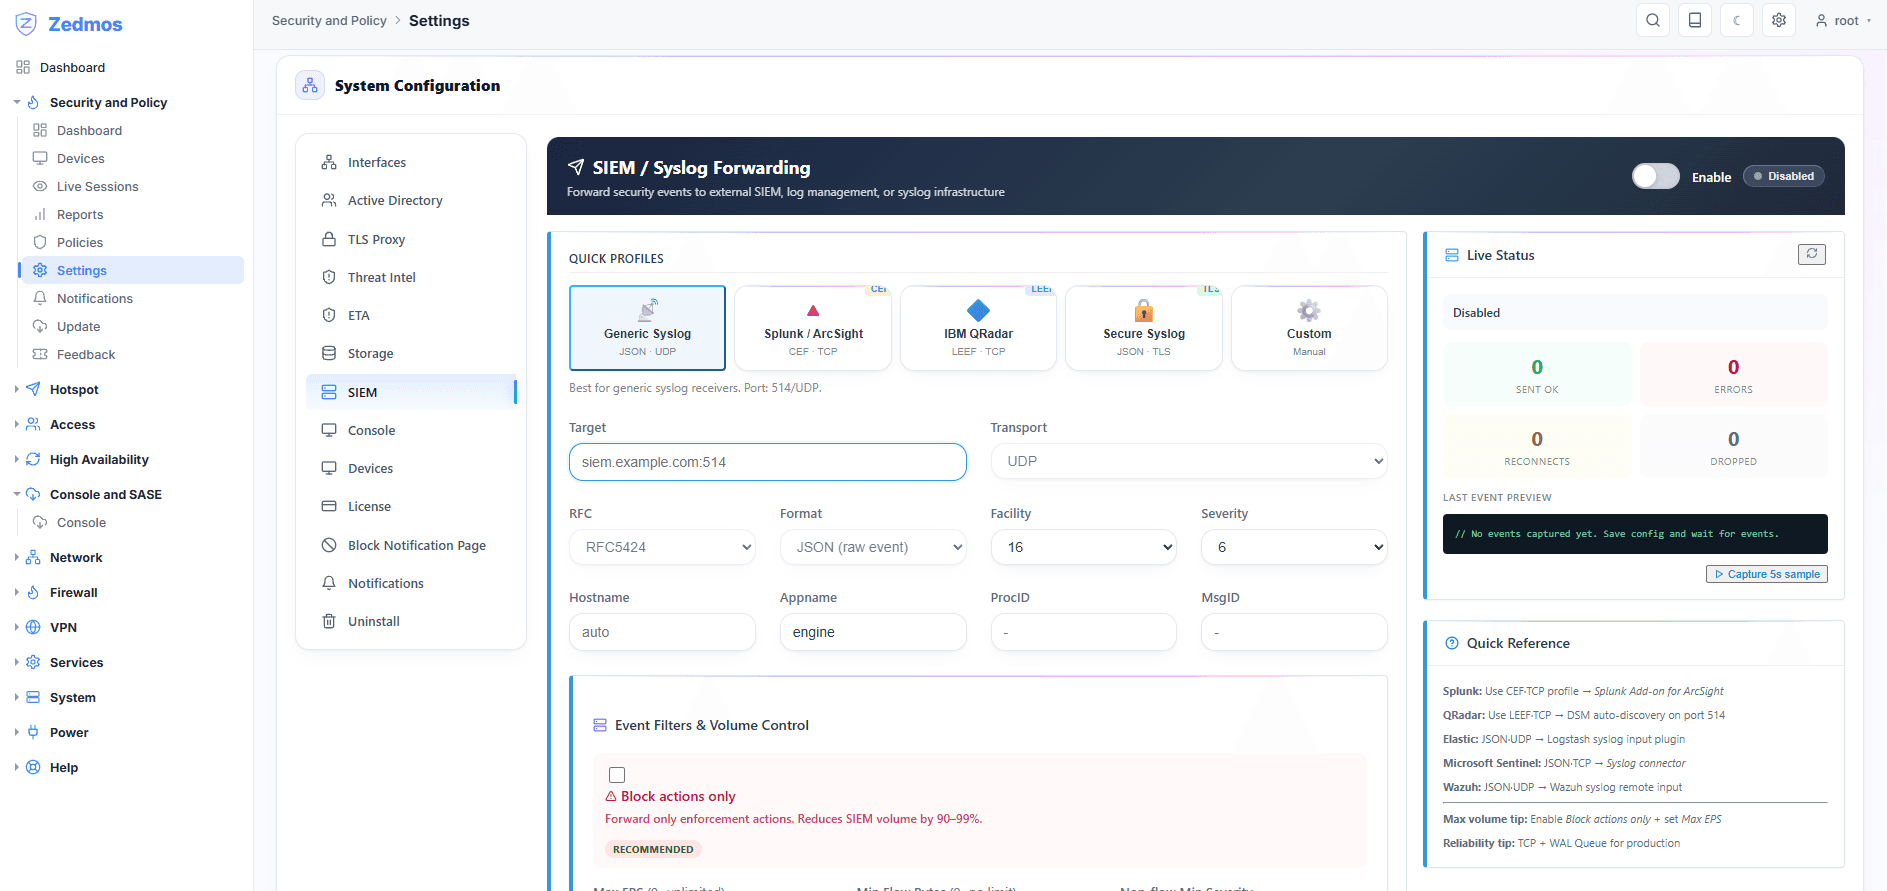
Rapports et sessions en direct à l'écran, et CEF, LEEF ou syslog sur TLS vers ce que vous exploitez.
Repris des dépôts de paquets plutôt que saisi dans cette page, pour ne pas dériver comme le ferait un numéro de version écrit à la main.
La console et le pare-feu sont publiés selon leurs propres calendriers ; leurs numéros ne se suivent donc pas. La version de chacun de vos pare-feu se trouve dans votre console.
Le boîtier en un coup d'œil
Tableau de bord · 1 sur 11
Charge, mémoire, disque et temps de fonctionnement à côté de l'état des services du moteur et du lien cloud, avec le débit en direct, un graphe de trafic par interface et les principales applications, hôtes distants et appareils.
Le trafic est classifié, inspecté et décidé sur le boîtier qui l'achemine. Aucun paquet, aucune charge utile et aucun enregistrement de session n'est envoyé à Zedmos.
Applications, catégories, domaines, utilisateurs, groupes, appareils et zones sélectionnent le trafic ; seize actions décident de ce qui lui arrive. Le même modèle sur les deux plateformes.
Inspection TLS avec empreintes et ouverture sélective, plus la visibilité et le contrôle sur QUIC, DNS-over-TLS et DNS-over-HTTPS.
Quatre examens avec des objectifs publiés, une note de passage et un titre que n'importe qui détenant le numéro peut vérifier. Un partenaire ou un fabricant de boîtiers peut bâtir une équipe là-dessus plutôt que sur la familiarité d'une seule personne.
ZCA-101
Les fondamentaux : ce que fait le moteur, où il se place dans le réseau, et le vocabulaire que le reste de l'échelle présuppose. À votre rythme, et porte d'entrée de tous les autres titres.
60 · 90 min · 70% pour réussir · 24 mois de validité
ZCP-201
La certification de terrain : l'installer, le placer correctement, écrire une politique qui fait ce que vous vouliez, lire les rapports et le tenir à jour. Suppose du temps passé sur un vrai boîtier.
80 · 120 min · 75% pour réussir · 24 mois de validité
ZCS-SASE-301
Multi-sites et accès distant : conception de l'overlay, choix du hub, comportement de bascule, enrôlement par utilisateur et les décisions de routage qui en découlent. Suppose le ZCP et un parc multi-sites en fonctionnement.
60 · 90 min · 78% pour réussir · 24 mois de validité
ZCS-MSP-302
Exploiter de nombreux clients depuis une seule console : locataires et délimitation des accès, enrôlement à l'échelle, modèles de politique et la dérive qu'ils produisent, droits et facturation, et maintenir l'incident d'un client à l'intérieur du parc de ce client. Suppose le ZCP et un déploiement multi-locataire en production.
60 · 90 min · 78% pour réussir · 24 mois de validité
Une page par éditeur en place, construite à partir de ses propres documents et des registres publics — licence, cycle de vie, administration, juridiction et historique d'exploitation, chaque ligne avec sa source.
Cette page expose l'argument. Celles-ci disent comment c'est fait en pratique, écran par écran et réglage par réglage.
La chaîne d'inspection elle-même : le chemin rapide, la classification, l'évaluation de la politique et la couche d'émission.
Chaque capacité avec sa propre page : comment elle marche, ce qu'il y a dessous, et à combien elle est mesurée.
D'un boîtier nu à un moteur en marche, étape par étape.
Le manuel d'exploitation : l'installation, la console, la première configuration, chaque page du panneau d'administration et des exemples complets — avec des captures du produit en fonctionnement.
Une présentation sur votre propre trafic, avec un ingénieur
Chaque écran et chaque commande, avec les captures
Neuf éditeurs en place, chaque ligne avec sa source
Trois niveaux, et ce que fait une échéance dépassée
Un pare-feu nouvelle génération complet : ZedmOS, un système d'exploitation fondé sur FreeBSD, le moteur d'inspection en ligne de Zedmos rattaché directement aux interfaces, et un modèle de politique qui décide une fois par session. Il s'installe depuis une image sur le matériel x86 de votre choix.
Non. Le trafic est classifié, inspecté et décidé sur le boîtier qui l'achemine. Aucun paquet, aucune charge utile, aucun enregistrement de session n'est envoyé à Zedmos. La console distribue la politique et collecte les enregistrements ; elle n'est pas sur le chemin des paquets.
La classification sur plus de 200 protocoles, la détection et la prévention d'intrusion lisant le format de règles Suricata, l'inspection TLS avec empreintes JA3/JA4 et déchiffrement sélectif, le contrôle de QUIC, DNS-over-TLS et DNS-over-HTTPS, la prévention des fuites de données avec 69 détecteurs, une passerelle IA, le routage par application entre les liens, et les overlays WireGuard, OpenVPN et GRE. Un seul modèle de politique, avec 16 actions et 26 catégories de menaces.
Par pare-feu, sans matériel dans la licence. Trois niveaux : Gratuit (trois pare-feu pendant trente jours), Team (par pare-feu) et MSP (multi-locataire, pare-feu illimités, facturé mensuellement à terme échu). Les prix sont donnés sur devis. Une licence expirée met la console en lecture seule et n'arrête jamais le pare-feu.
Zedmos est un logiciel sur du matériel qui vous appartient, plutôt qu'un boîtier assorti d'un abonnement ; l'administration est auto-hébergée ou hébergée à Francfort plutôt que dans un cloud éditeur ; l'éditeur est allemand et répond du droit européen ; et l'historique d'exploitation est publié : zéro entrée au catalogue CISA Known Exploited Vulnerabilities. Les pages de comparaison placent les documents de chaque éditeur à côté de Zedmos, avec une source pour chaque ligne.
Oui. Le même moteur s'installe en paquet sur un boîtier OPNsense ou pfSense CE que vous exploitez déjà. Les règles, interfaces, NAT et VPN existants restent intacts, et il se désinstalle depuis la page des réglages en une étape.
Démonstration et tarifs: info@zedmos.com
Demander une démonstration