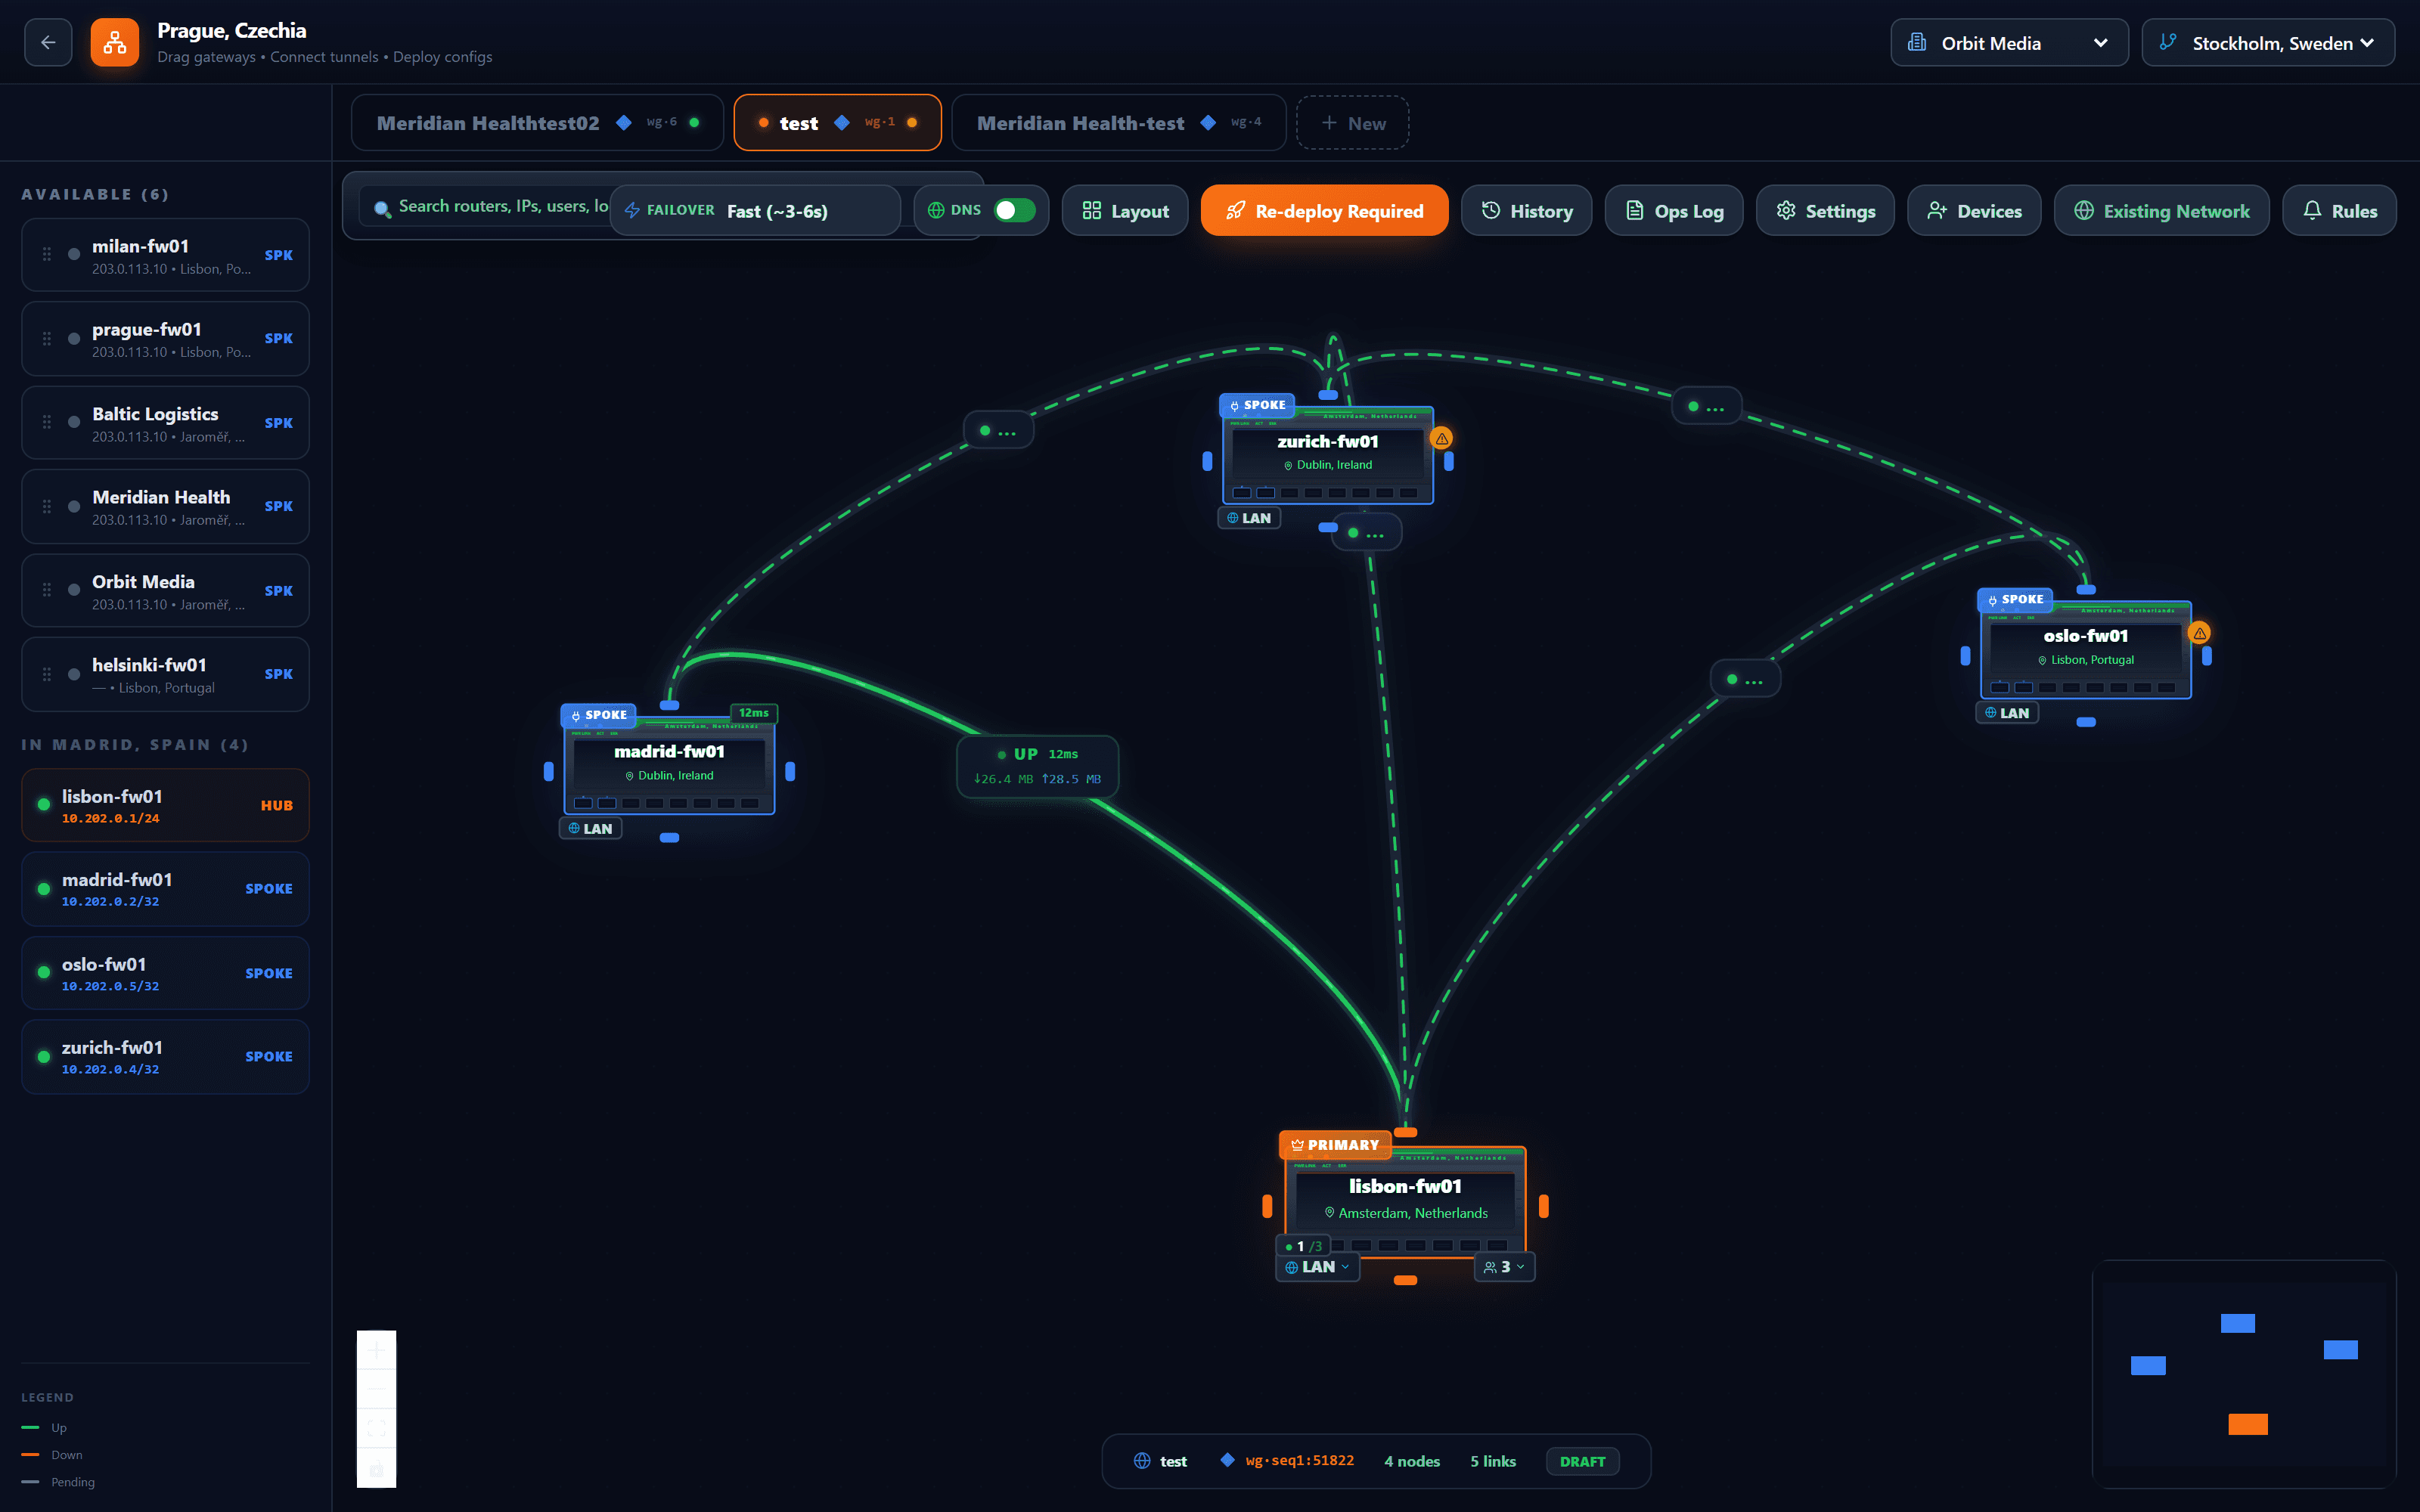
Ajouter un site, c'est poser un nœud
Adressage, clés et routes sont calculés pour vous, quelle que soit la forme retenue parmi les quatre. Chaque overlay reçoit une plage unique, chaque nœud une adresse dans cette plage, et les routes autorisées de chaque pair sont recalculées quand la topologie change — y compris quand un tunnel direct entre deux sites s'établit ou disparaît. Les clés sont générées sur le pare-feu lui-même et seule la moitié publique est collectée.
Trois transports, choisis par topologie
WireGuard pour la plupart des déploiements. OpenVPN là où un parc à base de certificats est déjà la norme et où l'équipe d'exploitation le maîtrise. GRE là où le transport est déjà privé et où vous voulez du routage sans seconde couche de chiffrement. La console vous dit ce que chaque choix implique avant que vous ne validiez.
Montez un second hub, et gardez les sites debout
Un hub de secours ne détient que des routes d'hôtes tant que le principal est sain, il n'attire donc jamais de trafic en silence. Quand le principal cesse de répondre, la console y déplace tous les sites — automatiquement si vous l'activez, ou sur votre commande avec un aperçu de ce qui va changer exactement.
Sortie par application, et une option d'échec fermé
Une règle sélectionne le trafic par application, catégorie, nom de serveur TLS ou domaine, et nomme le lien par lequel il doit sortir : un second WAN, un tunnel WireGuard, OpenVPN ou GRE, ou une interface ordinaire. Si cette cible n'est pas saine, la règle peut se replier sur une autre — ou abandonner, pour qu'un flux qui ne doit jamais emprunter autre chose que le tunnel ne sorte pas discrètement par le WAN ouvert.
Les liens sont notés, pas seulement pingués
Chaque lien candidat est sondé sur un cycle de cinq secondes en ICMP, DNS ou HTTP, et noté sur la perte de paquets, la latence et la gigue sur une fenêtre glissante. Un tunnel est jugé sur l'actualité de sa négociation, pas sur l'existence de l'interface. L'hystérésis empêche un lien limite d'osciller.