Un modèle de location qui résiste à la croissance
Console, organisation, agence, passerelle. Le changement de contexte est instantané, et une passerelle s'atteint depuis n'importe quel niveau sans perdre la page où vous étiez.
Zero Trust Console
Organisations, agences et passerelles dans un seul arbre. Un accès délimité par rôle jusqu'à un seul pare-feu. Installée sur votre propre serveur, sous votre propre domaine, les données de vos clients restant chez vous.
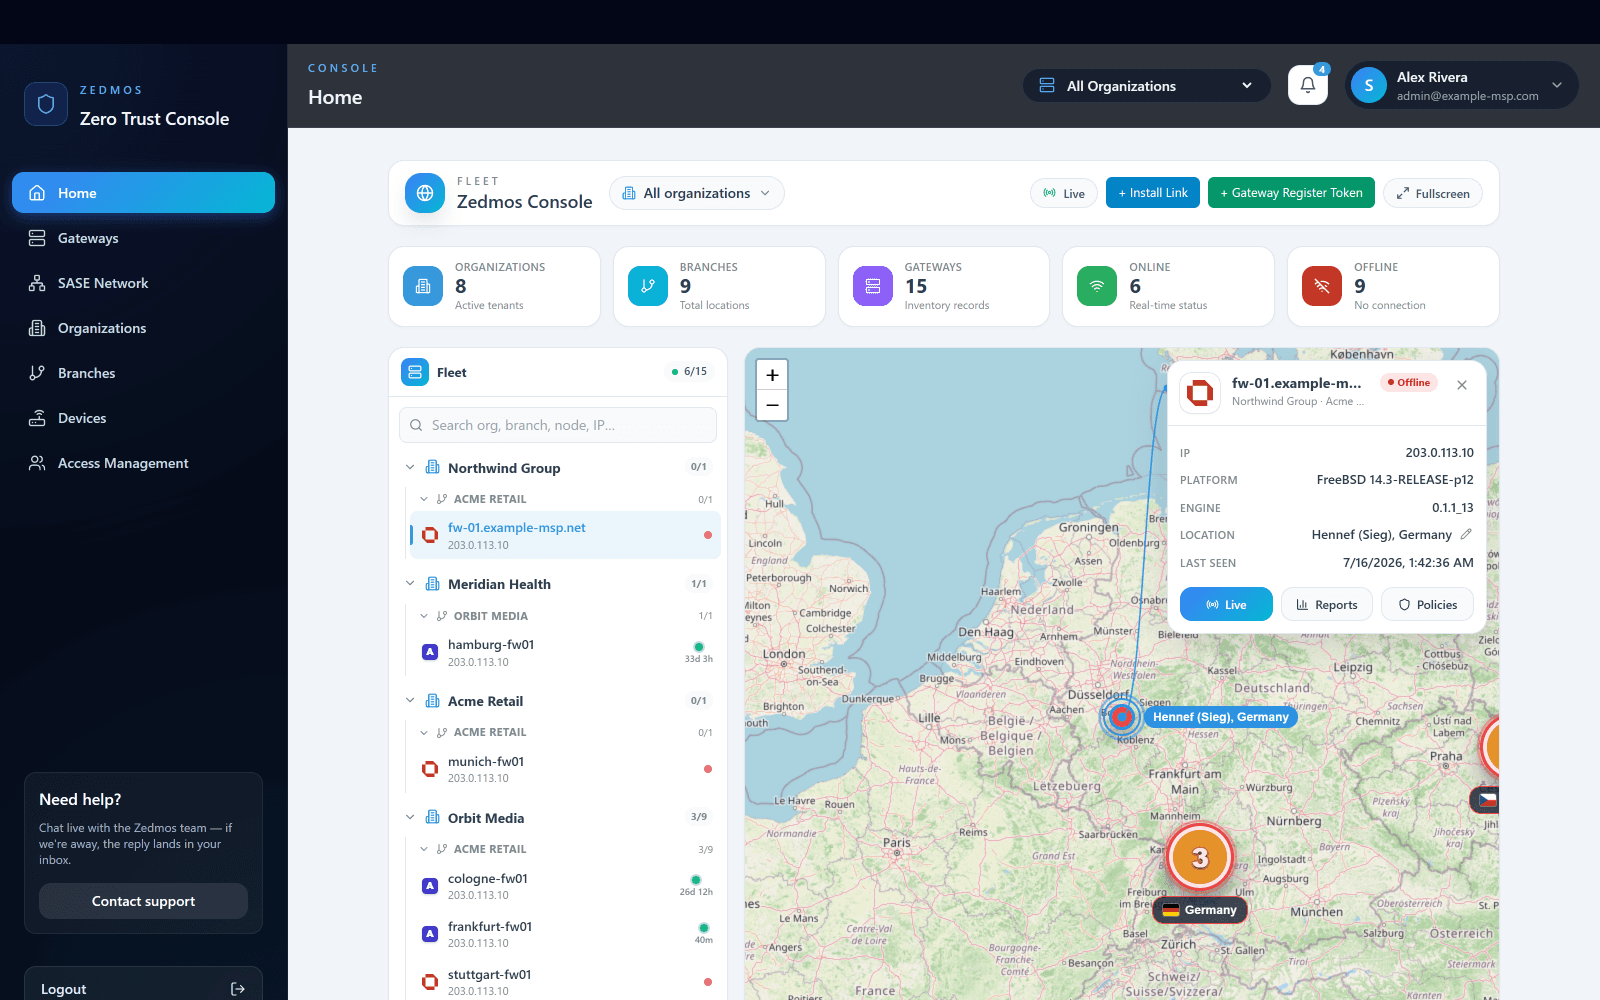
Placez les sites et reliez-les. La console écrit la configuration des deux extrémités de chaque tunnel et la pousse — personne n'ouvre un pare-feu pour taper une règle. Des minutes, pas un après-midi.
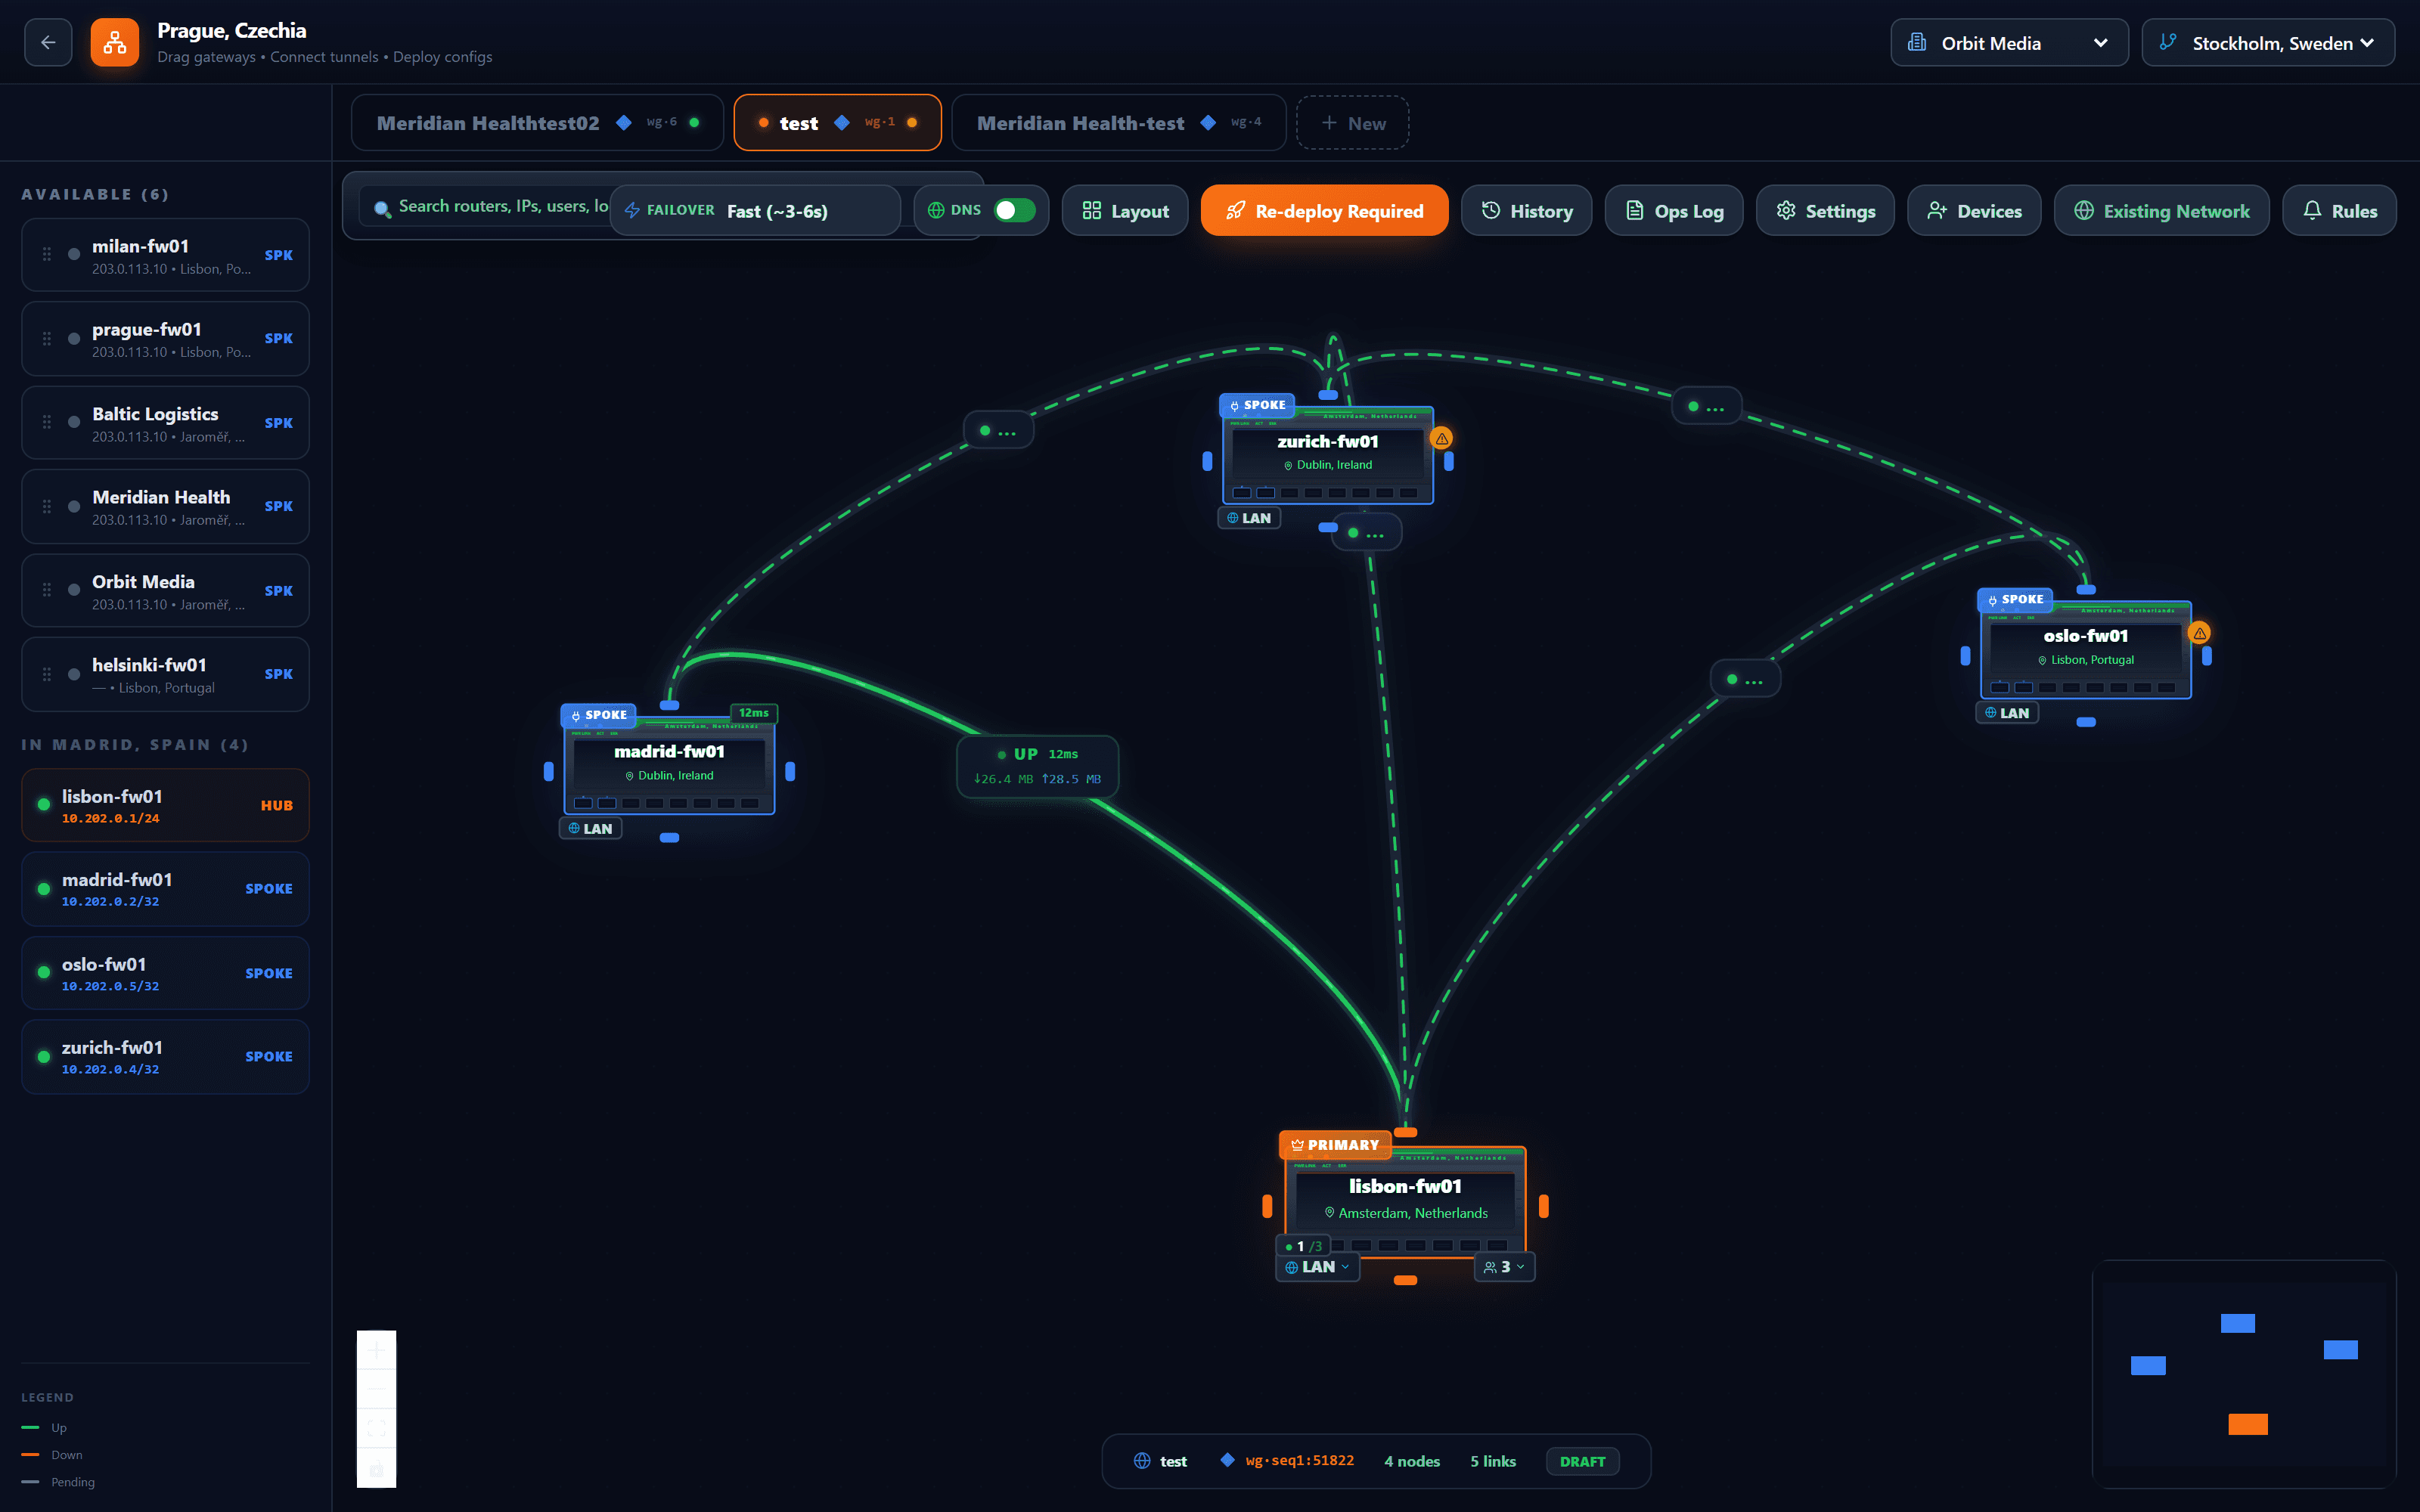
Les pare-feu que le client possède déjà, listés par site. Faites-en glisser un sur le canevas et il devient un site raccordé ou le hub.
Tout ce qui arrive au hub principal rencontre la même politique : contrôle applicatif, IDS/IPS, inspection TLS, DLP et passerelle IA. Tracez plutôt un tunnel direct entre deux sites et leur trafic est inspecté aux deux extrémités plutôt qu'au milieu — la console le dit avant que vous ne validiez.
Établi ou non, latence, octets dans chaque sens — sur le lien, là où vous regardez, pas dans un journal qu'il faudrait ouvrir.
Savoir si les sites passent automatiquement sur un hub de secours quand le principal cesse de répondre — et après combien de silence — est un réglage du dessin, pas de chaque pare-feu.
Le canevas sait quand il diffère de ce que les pare-feu exécutent. Un seul bouton écrit la configuration des deux extrémités de chaque tunnel et la pousse.
Transport du tunnel
Choisi une fois pour la topologie.
Des personnes, pas seulement des sites
Les utilisateurs distants s'ajoutent de la même façon, avec un lien d'enrôlement à usage unique. L'accès est par appareil : un portable perdu se révoque tout seul.
Zedmos publie les versions. Vous décidez quels pare-feu les prennent, et quand.
Zedmos
Pour la console et pour le pare-feu, selon leurs propres calendriers. La console vous signale qu'une version est disponible au lieu d'attendre que vous regardiez.
Vous
Quelques pare-feu d'abord, puis le reste — ou tout le parc d'un coup. Mettre à jour un petit groupe avant les autres, c'est ce qui permet de trouver un problème tant qu'il est petit.
Vous
La version de chaque pare-feu, dans une seule liste. Un équipement en retard l'est pour une raison, et il lui manque tous les correctifs depuis.
Quatre niveaux. Un rôle est accordé à l'un d'eux et atteint tout ce qui est en dessous — c'est ainsi qu'un ingénieur de premier niveau voit le client qui lui est confié et celui de personne d'autre.
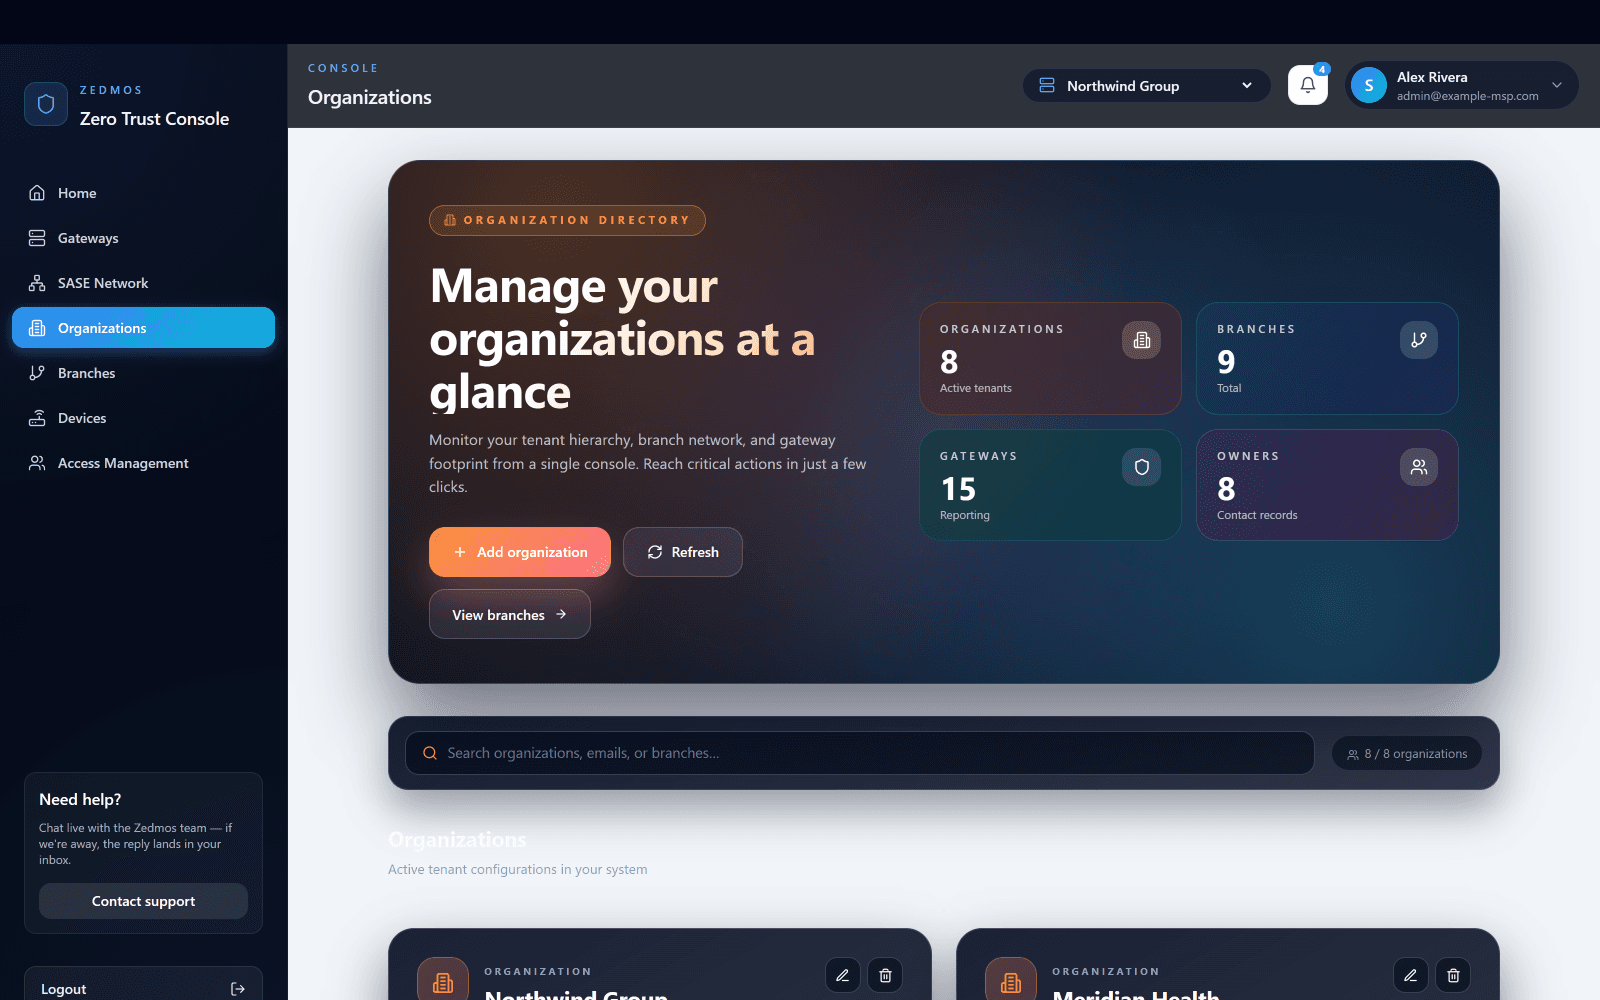
Installée sur votre serveur, sous votre domaine. Chaque client que vous gérez y est une organisation ; le compte affiché ici, c'est tout le parc.
Changez-la en haut et toutes les pages en dessous suivent : ses pare-feu, sa politique, ses rapports, et aucune visibilité sur ceux des autres.
Un client avec onze bureaux, ce sont onze agences sous une seule organisation. Un ingénieur de site peut être limité à une seule d'entre elles.
Quelle que soit sa plateforme, il s'enregistre dans son agence au premier démarrage et rend compte ici.
Le propriétaire change tout, y compris qui d'autre a accès ; l'administrateur change la politique et la configuration ; l'observateur lit les rapports et les sessions et ne change rien.
Écrite une fois, à un seul endroit, pour autant de pare-feu qu'elle doit atteindre — et appliquée sur chacun d'eux, que la console soit joignable ensuite ou non.
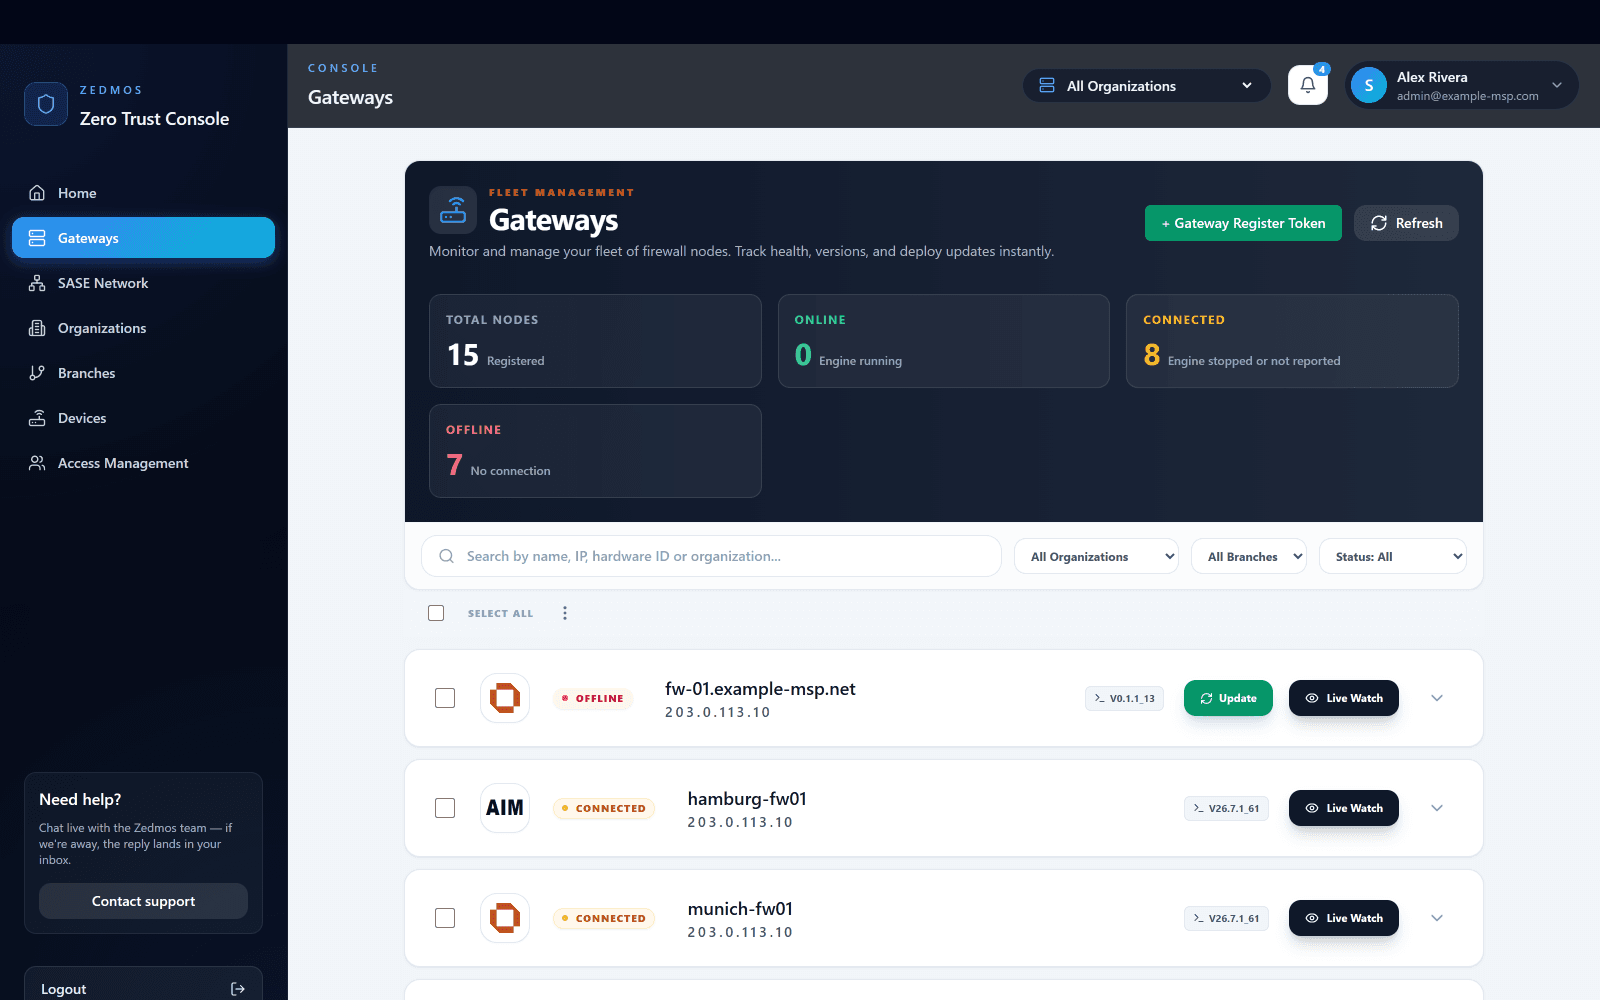
Générez un jeton d'enregistrement, placez-le dans l'installateur, et le pare-feu s'enregistre lui-même dans la bonne organisation et la bonne agence au premier démarrage.
Enregistrés, en ligne, connectés, hors ligne. Un pare-feu qui a cessé de rendre compte est un chiffre ici avant d'être un appel téléphonique.
La même liste sert à l'ingénieur qui s'occupe d'un seul client comme à la personne responsable de tous.
Chaque pare-feu affiche ce qu'il exécute. Une version est proposée, pas imposée : quelques pare-feu d'abord, puis le reste, ou tout le parc d'un coup.
Ouvrez les sessions en direct de n'importe quel pare-feu de la liste sans vous connecter au pare-feu lui-même.
Vous
Une règle pour un client se place à son organisation ; une règle pour un seul site se place à cette agence. Un pare-feu ajouté plus tard en hérite sans que personne ne modifie quoi que ce soit.
Vous
Le risque d'un changement de politique n'est jamais la syntaxe — c'est une règle correcte qui correspond à plus que ce que vous vouliez. La comparer au trafic réel le révèle avant vos utilisateurs.
Zedmos
La distribution est rapportée par équipement : un déploiement partiel se voit au lieu d'être supposé. Trois échecs sur quarante sont un fait qu'on vous annonce, pas un fait que vous découvrez.
Zedmos
Gestion et application sont séparées. Si la console est injoignable, chaque pare-feu continue d'appliquer ce qu'il détient déjà — un contrôle de sécurité qui tomberait avec un serveur de gestion tomberait exactement au mauvais moment.
Chaque site sur une seule carte
Flotte · 1 sur 9
La console s'ouvre sur tout le parc : organisations, agences et passerelles dans un seul arbre, et chaque site placé sur une carte en direct avec sa santé actuelle.
Console, organisation, agence, passerelle. Le changement de contexte est instantané, et une passerelle s'atteint depuis n'importe quel niveau sans perdre la page où vous étiez.
Propriétaire, administrateur et observateur, chacun limité à une organisation, une agence ou une seule passerelle. Un technicien voit un client ; un partenaire voit les siens.
Un jeton d'installation enregistre un pare-feu dans la bonne organisation au premier démarrage. Il apparaît dans la console, et la politique suit.
Cette page expose l'argument. Celles-ci disent comment c'est fait en pratique, écran par écran et réglage par réglage.
Comment le plan de gestion est construit, ce qu'il stocke, et ce qu'il ne voit jamais.
Chaque écran et chaque commande de la section SASE de la console, avec les captures : le canevas, les réglages des nœuds, l'accès privé, les applications d'accès, la posture des appareils, le SD-WAN et le moniteur.
Les trois plans et ce que chacun a le droit de savoir.
Une présentation sur votre propre trafic, avec un ingénieur
Chaque écran et chaque commande, avec les captures
Neuf éditeurs en place, chaque ligne avec sa source
Trois niveaux, et ce que fait une échéance dépassée
Le plan de gestion de chaque pare-feu administré par Zedmos sur OPNsense, pfSense CE et Zedmos NGFW : organisations, agences et passerelles dans un seul arbre, des rôles propriétaire, administrateur et observateur délimités à n'importe lequel de ces niveaux, et l'orchestration des overlays site à site et de l'accès distant. Elle tourne sur votre propre serveur ou hébergée par Zedmos depuis Francfort.
Les deux. Auto-hébergée, c'est un seul ensemble Docker avec la base de données, le chemin de mise à jour et le script de sauvegarde, sous votre propre domaine, et rien n'en sort. Hébergée, c'est console.zedmos.com, exploitée par Zedmos sur une infrastructure allemande à Francfort. Même produit, mêmes fonctions ; vous pouvez passer de l'une à l'autre sans réenrôler un pare-feu.
Rien ne cesse de protéger. Chaque pare-feu détient sa propre politique et l'applique sur la machine ; la console distribue les changements, collecte les enregistrements et n'est pas sur le chemin des paquets. Gestion et application sont séparées par conception.
Avec un jeton d'installation. Le pare-feu s'enregistre dans la bonne organisation au premier démarrage, apparaît dans la console, et la politique suit. Aucun déplacement et aucun appairage manuel.
Oui. Elle est multi-locataire dès le premier pare-feu : organisations et pare-feu illimités au niveau MSP, trois rôles sur trois portées pour qu'un technicien voie un seul client et qu'un partenaire voie les siens, et une image de marque en marque blanche sur la console et sur l'interface du pare-feu.
Oui. Une API REST couvre tout ce que fait la console, documentée dans la section technique sous Référence de l'API.
Démonstration et tarifs: info@zedmos.com
Demander une démonstration