5.8 Access
Kimin oturum açabileceği, ne yapabileceği ve kimlik bilgilerinin nerede doğrulanacağı.
Users — /m/auth/user
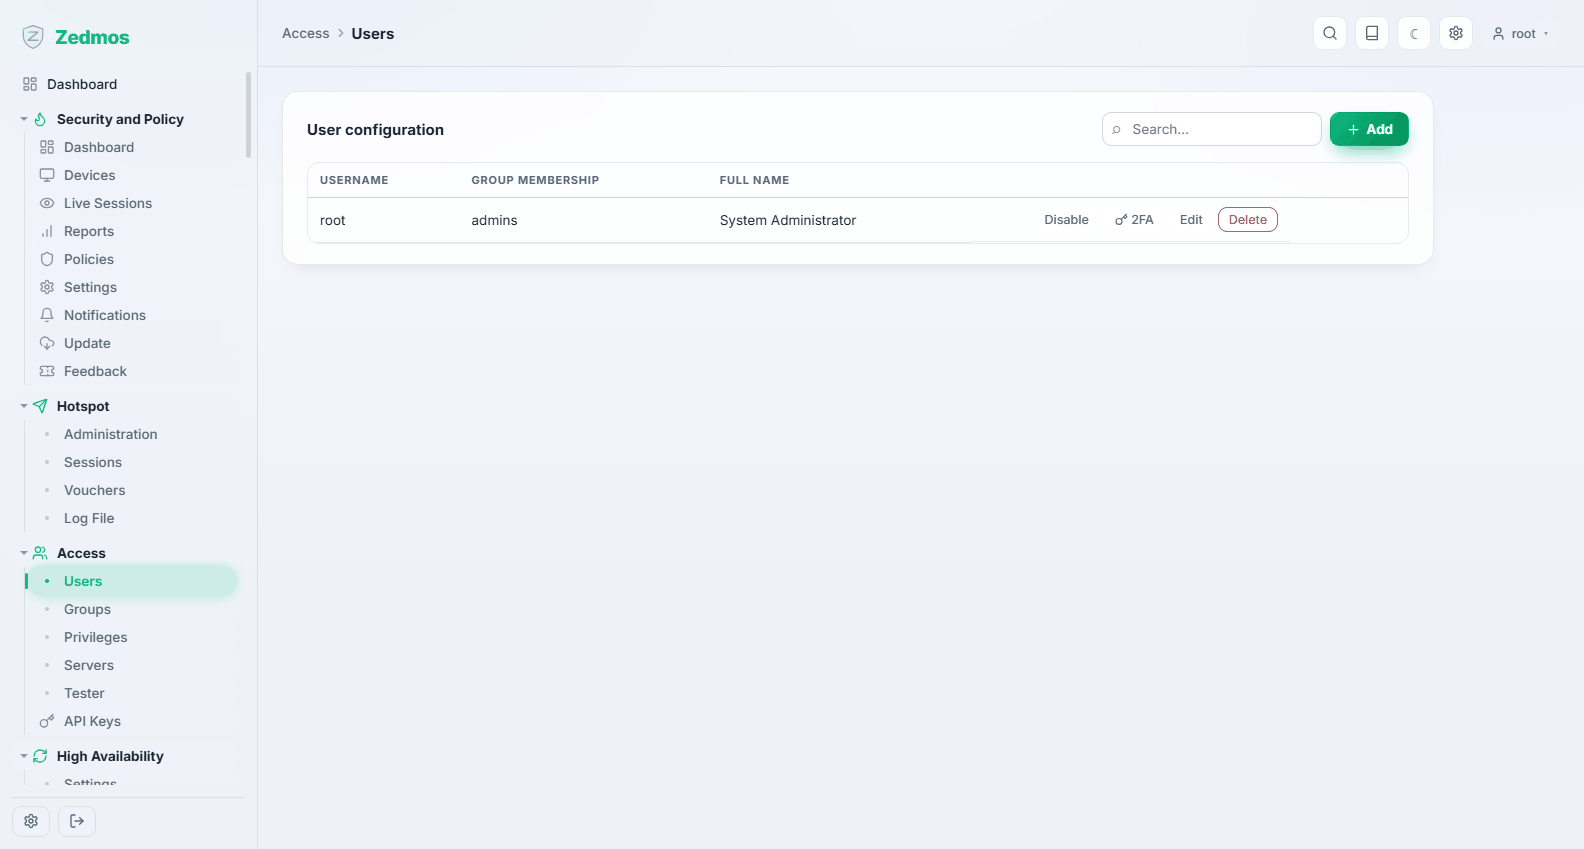
Yerel hesaplar. root baştan vardır ve kaldırılamaz; gerisini siz oluşturursunuz.
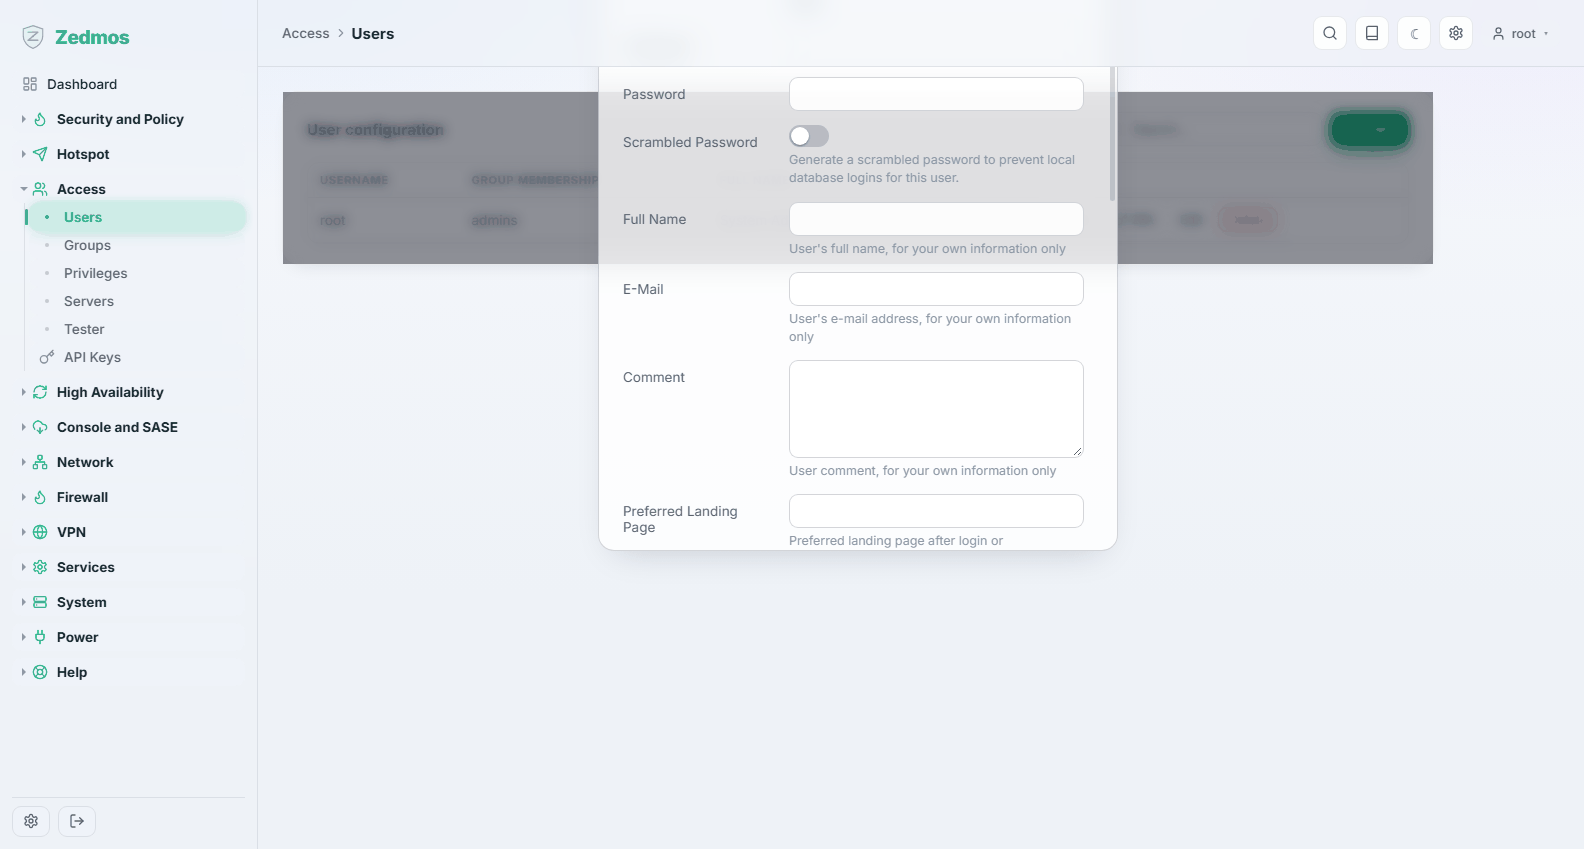
Her hesap için: oturum adı ve tam ad, parola, grup üyeliği, isteğe bağlı bir bitiş tarihi ve hesabın kendi yetkileri. Bir hesap ayrıca açık SSH anahtarı ve tek kullanımlık parola tohumu taşıyabilir.
İnsanlara kendi hesaplarını verin. Ortak oturumlar denetim günlüğünü değersizleştirir: System → Log Files → Audit kimin neyi değiştirdiğini tutar ve "root" bir kim değildir. Yönetici başına bir hesap açın,
root'u kurtarma için saklayın.
Groups — /m/auth/group
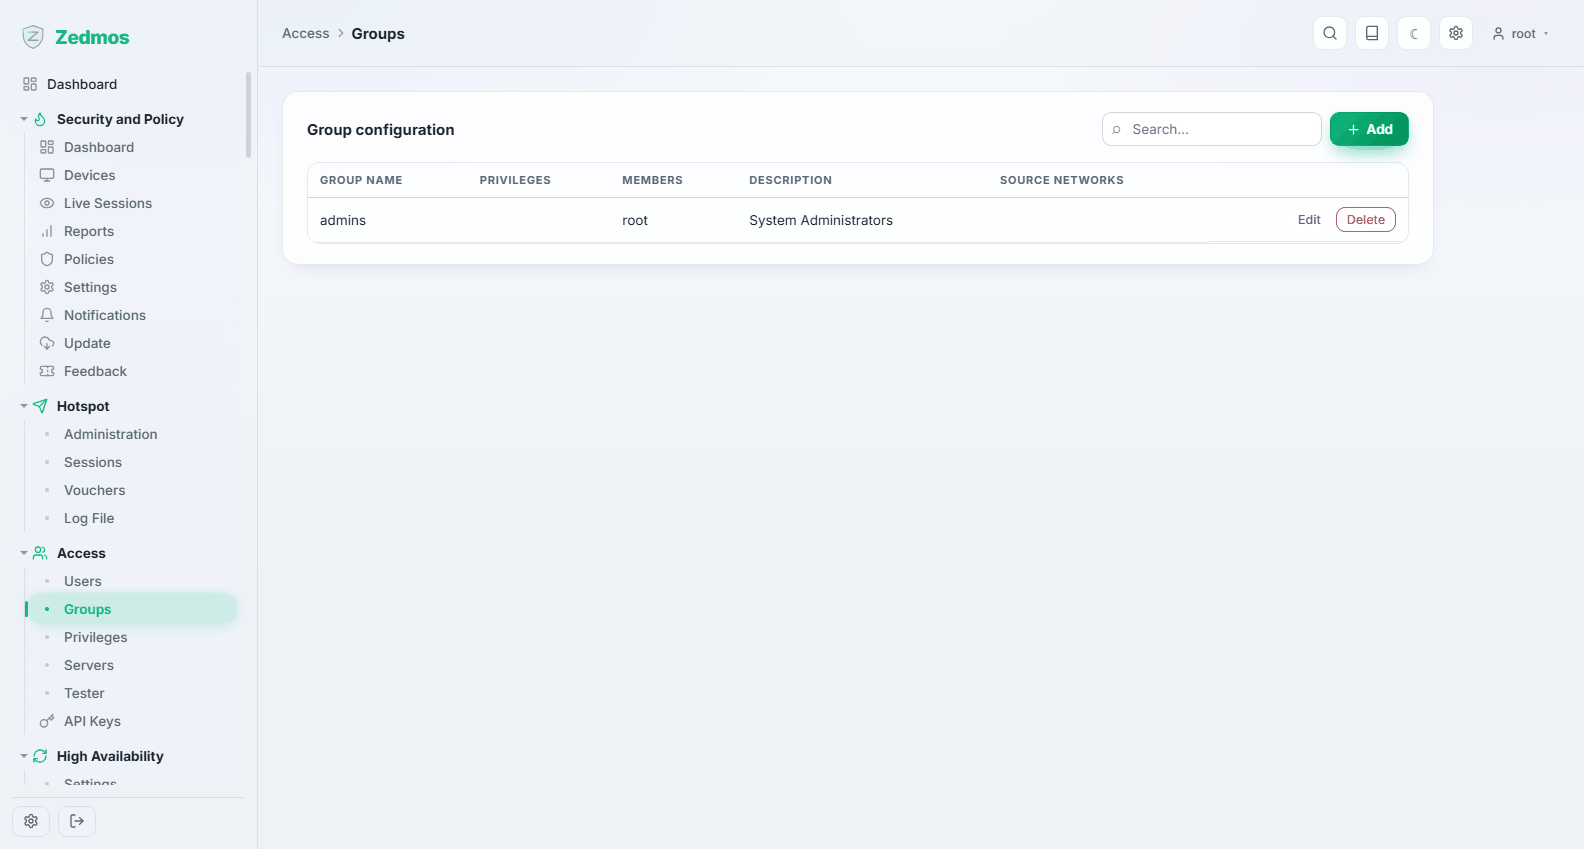
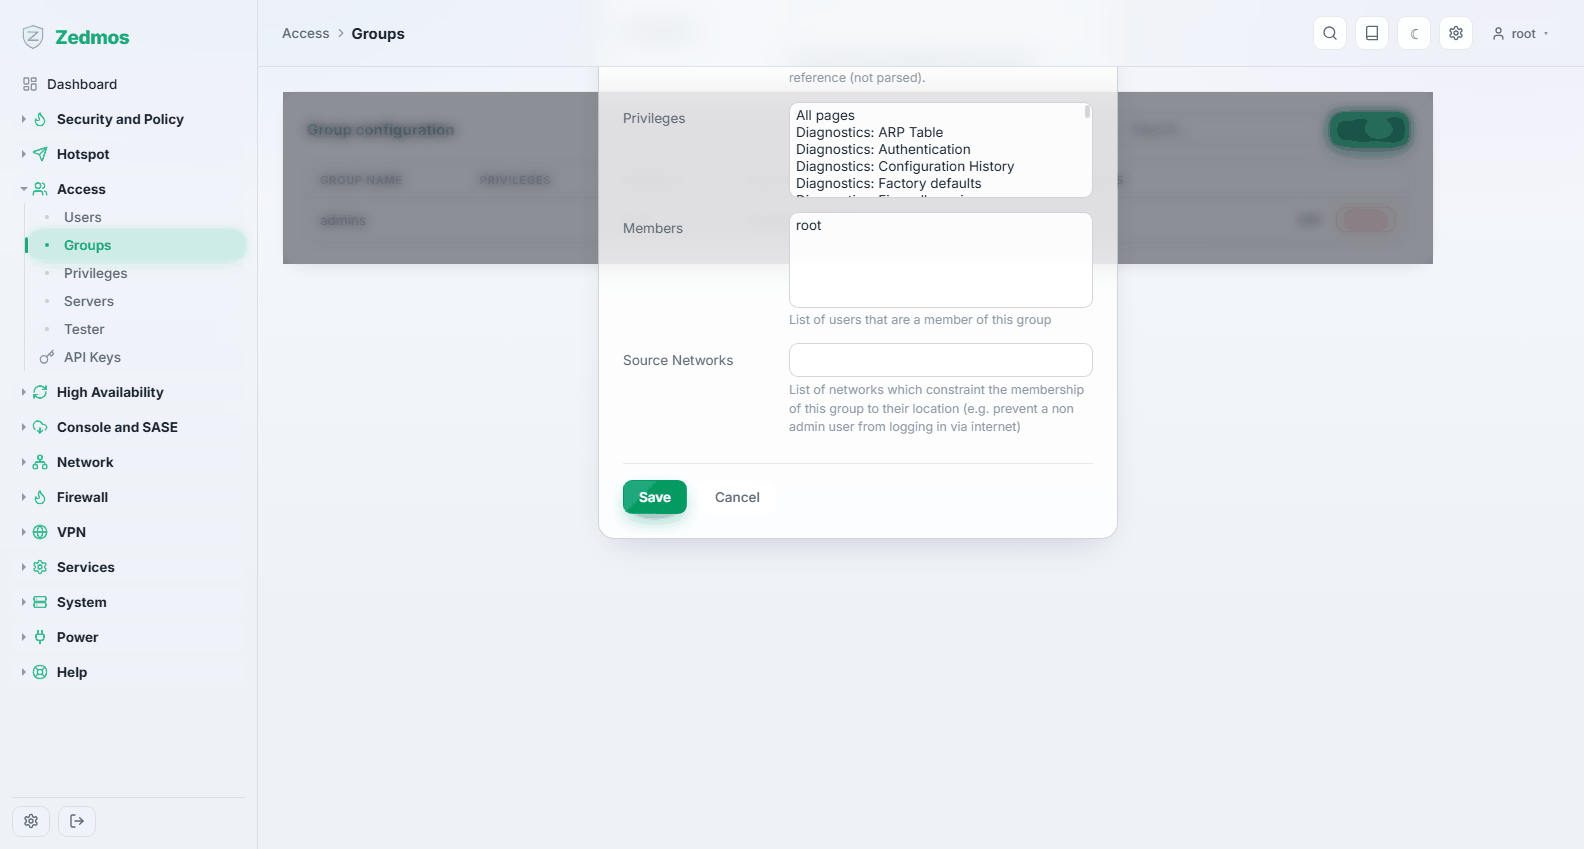
Gruplar yetkileri tutar, kullanıcılar onları devralır. İkiden çok yöneticisi olan bir cihazda tek akıllıca yol budur: ağ işletimi, denetim, destek tanımlayın ve insanları gruplar arasında taşıyın.
Privileges — /privileges
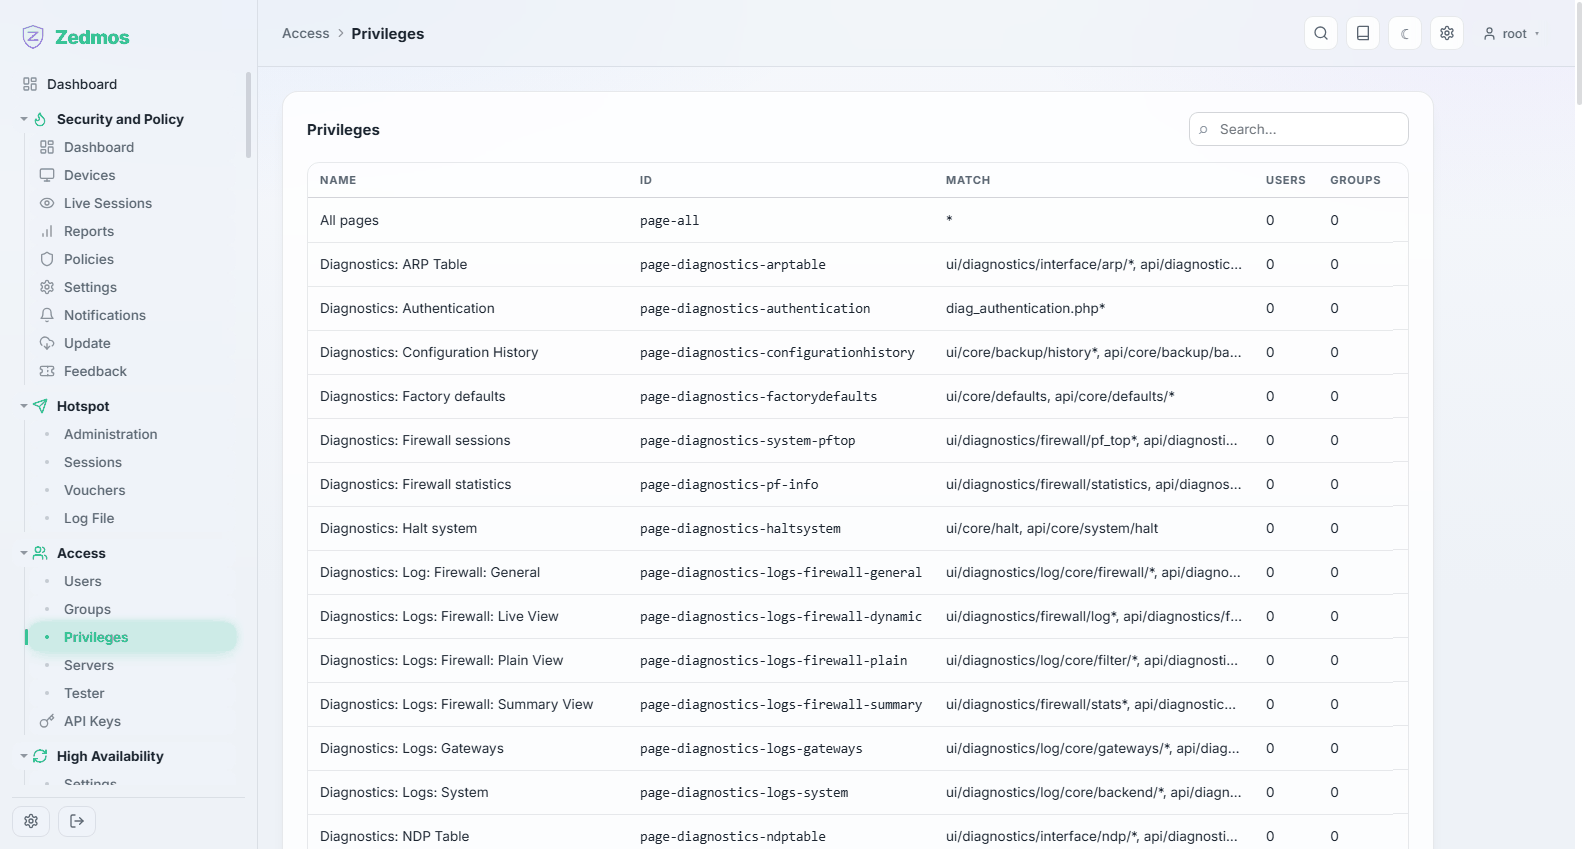
Ters yön: her yetki için hangi kullanıcı ve grupların ona sahip olduğu. "Kim güvenlik duvarı kurallarını değiştirebilir?" sorusunun sayfası budur — kişiden değil sorudan yola çıkarak.
Yalnızca okuma yetkili bir hesap böyle kurulur: ona görüntüleyen yetkileri verin, yazan hiçbirini vermeyin. Arayüz böyle hesapları hesap menüsünde read-only diye işaretler; kimse Save'in neden olmadığını merak etmesin diye.
Servers — /m/auth/authserver
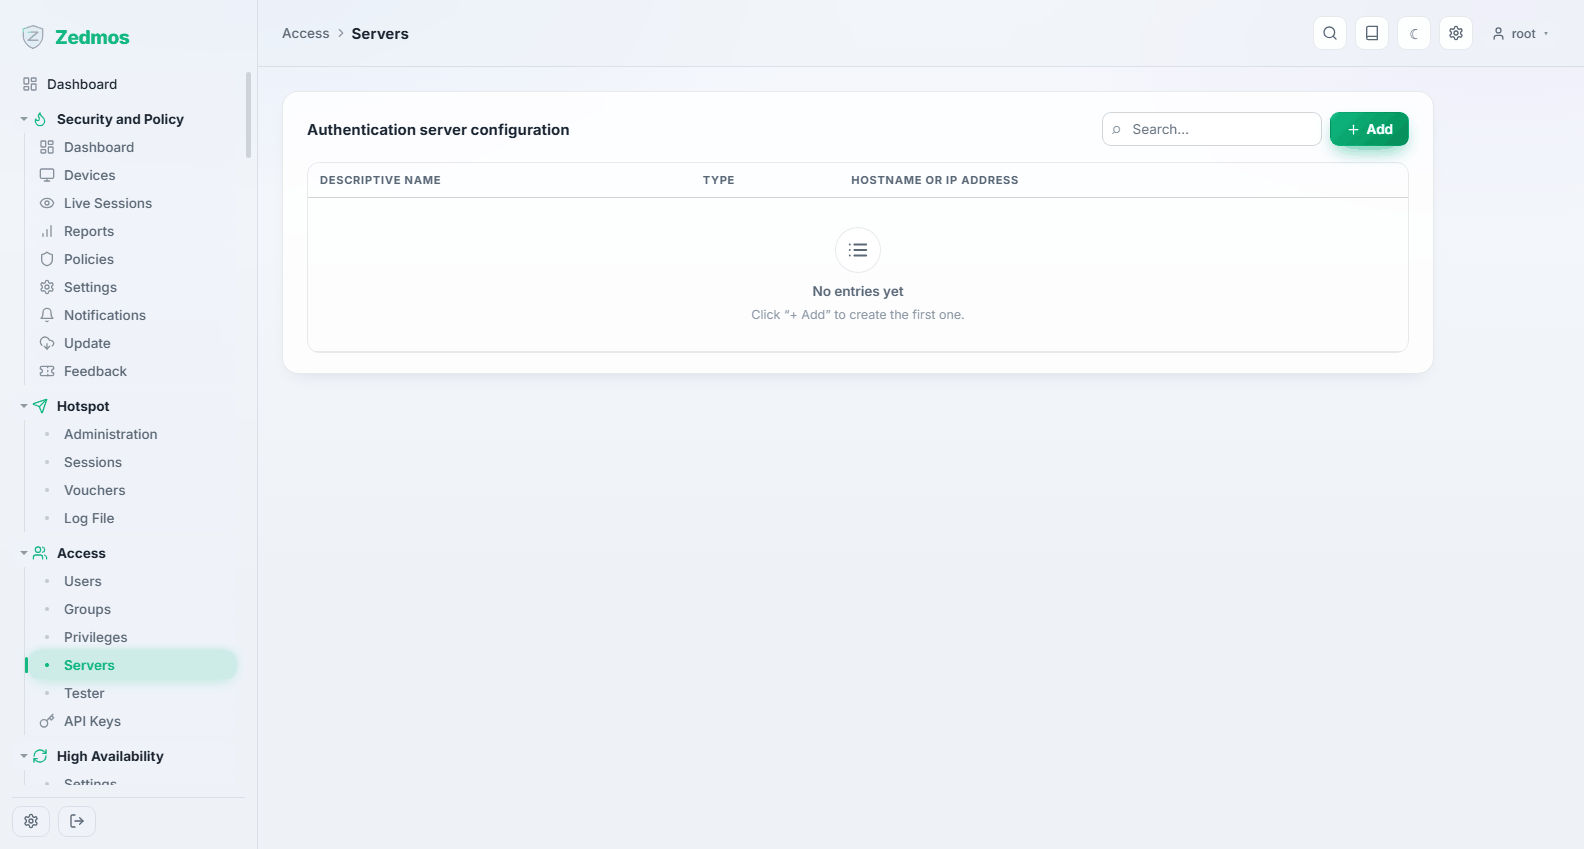
Cihazın kimlik bilgilerini doğrulayabileceği dış dizinler: LDAP veya Active Directory, ve RADIUS. Bir sunucu tanımlandıktan sonra kullanıcı yerel parola yerine orada doğrulanabilir — portal misafirleri ve VPN kullanıcıları dahil.
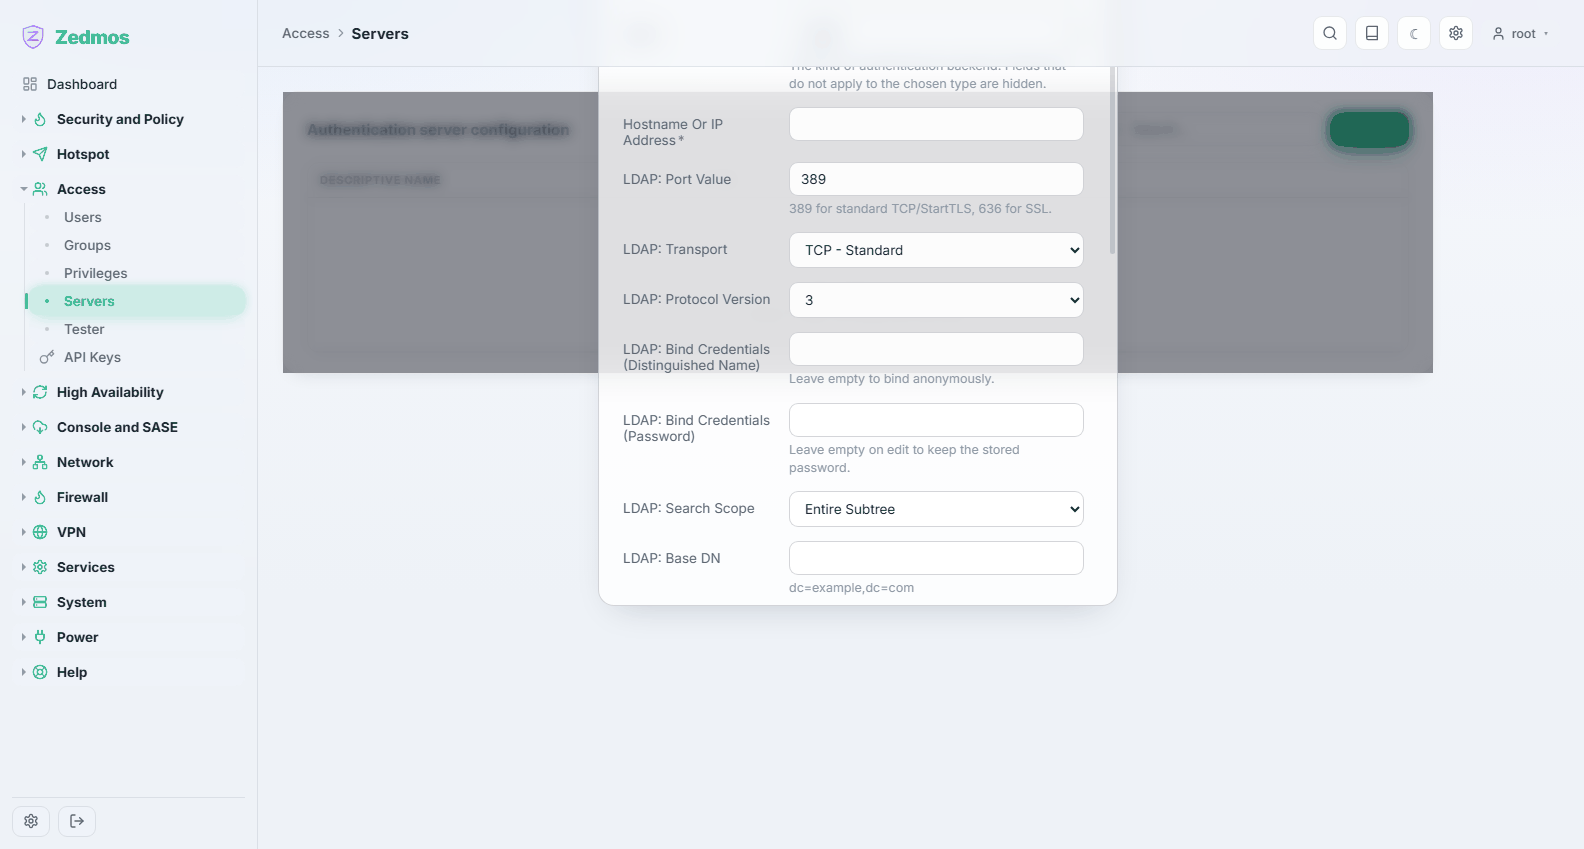
LDAP için sunucu adresi, temel DN, bağlanma bilgileri ve kullanıcı adını tutan öznitelik gerekir; RADIUS için adres, port ve paylaşılan sır. İkisi de bir şey onlara bağlanmadan önce sınanmalıdır — sıradaki sayfa tam olarak bunu yapar.
Tester — /auth-tester
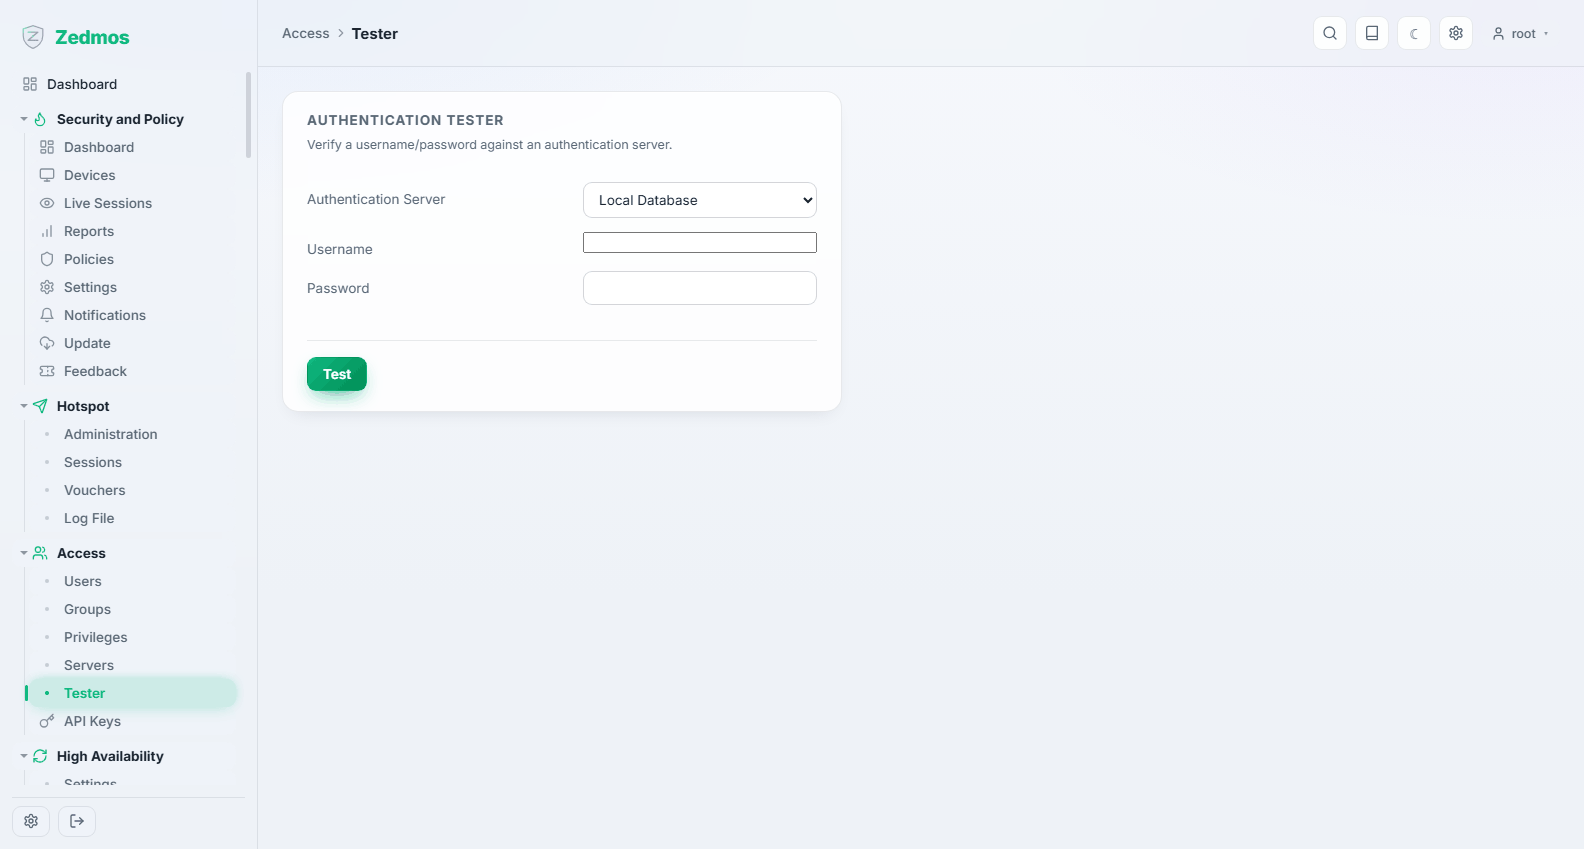
Bir kullanıcı adı ve parolayı seçtiğiniz kimlik doğrulama sunucusunda dener ve ne olduğunu — dönen gruplar dahil — tam olarak bildirir. Portalı ya da VPN'i yeni bir dizine yöneltmeden önce kullanın: buradaki bir başarısızlık, başka bir yerdeki başarısız girişten çok daha kolay okunur.
API Keys — /apikeys
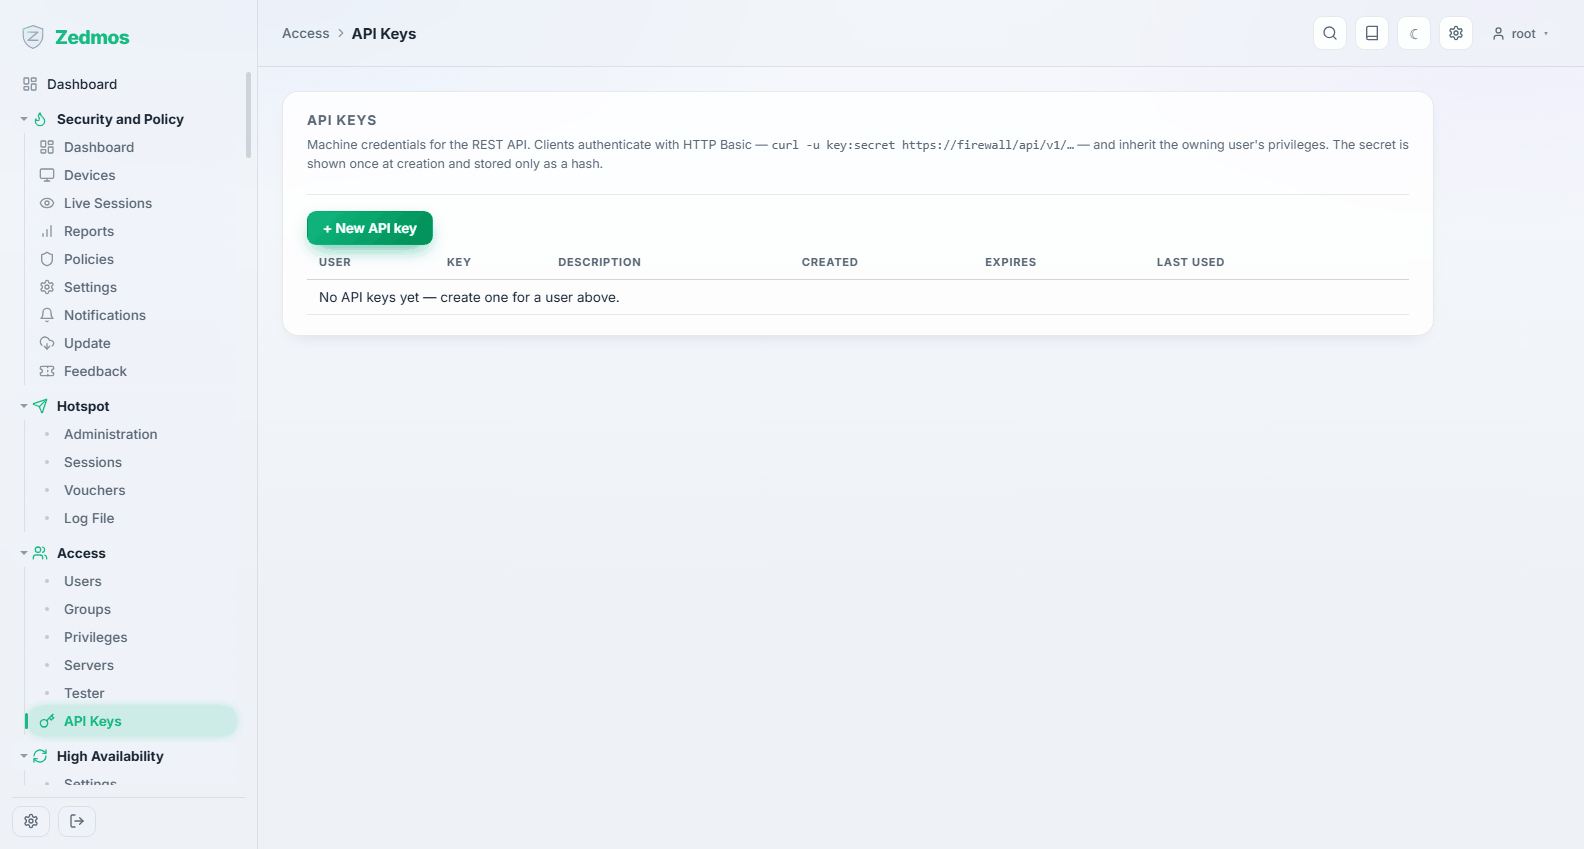
Makine kimlik bilgileri. Bir anahtar bir kullanıcıya aittir ve onun yetkilerini devralır; bu yüzden bir izleme sisteminin anahtarı root'a değil yalnızca okuma yetkili bir hesaba ait olmalıdır.
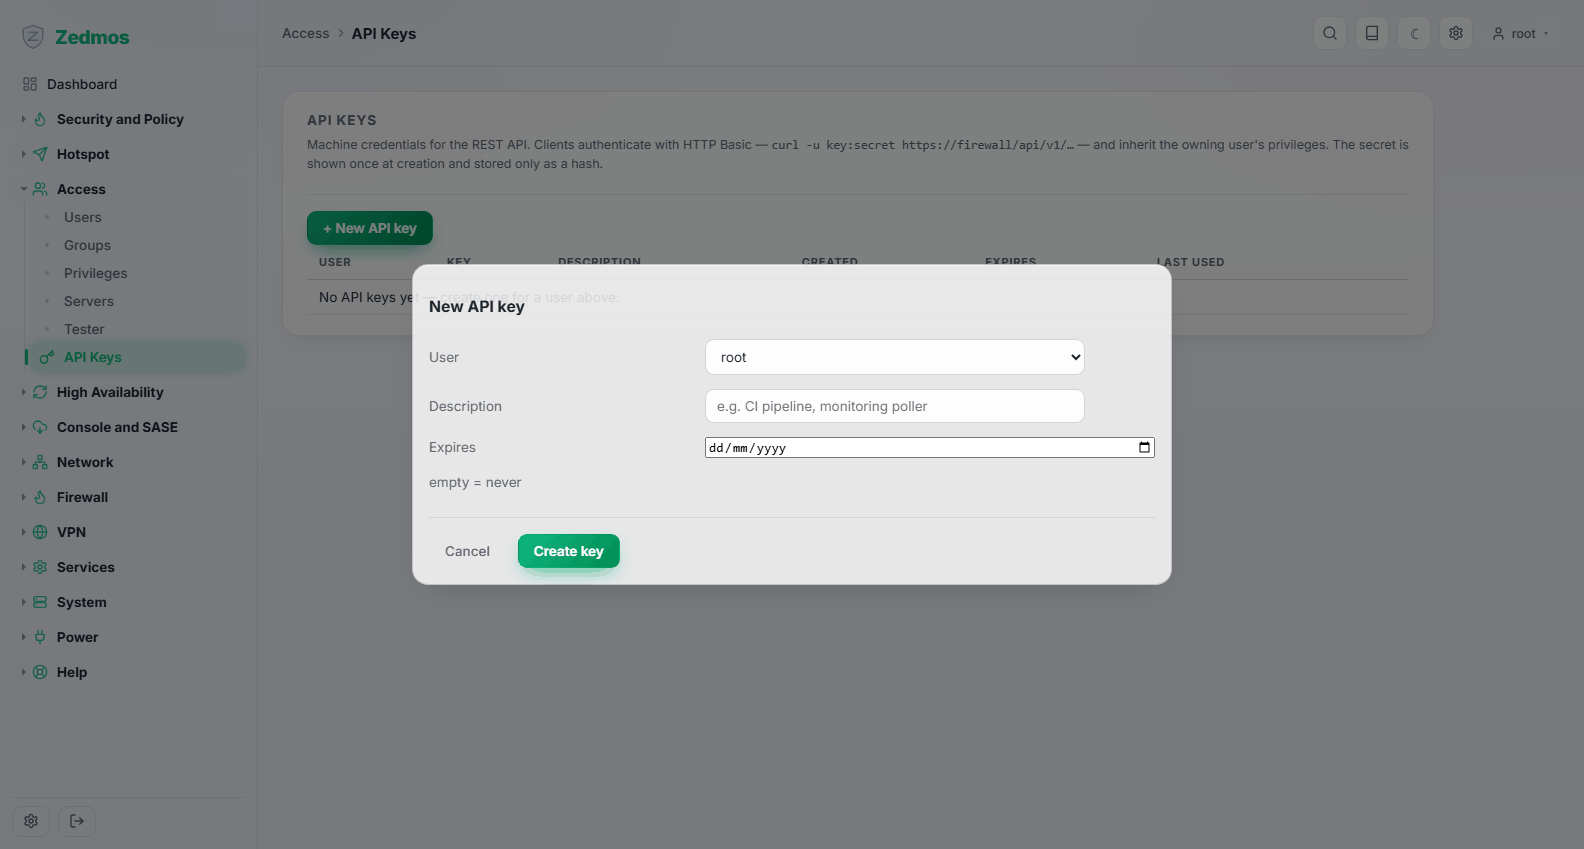
Sır bir kez gösterilir, oluşturulduğunda — cihaz yalnızca bir özet saklar ve onu yeniden gösteremez. Liste her anahtarın en son ne zaman kullanıldığını tutar; artık kimsenin kullanmadığı anahtarları böyle bulur ve silersiniz.
Anahtarlara bitiş tarihi verilebilir. Bitiş tarihi olmayan bir anahtar, oluşturulma nedeninden uzun yaşar; olan ise o konuşmayı yapmaya zorlar.