5.2 Security and Policy
Bu grup güvenlik motorudur: güvenlik duvarının yanında duran ve trafiğe başlıklarıyla değil içinden bakan inceleme katmanı. Güvenlik duvarı bir paketin geçip geçemeyeceğine karar verir; motor ise trafiğin ne olduğuna karar verir — hangi uygulama, hangi cihaz, hangi kullanıcı, bilinen bir tehdit taşıyor mu, taranmaya değer bir dosya var mı — ve buna politika uygular.
Grup yalnızca motor kuruluysa görünür. Yeni bir cihazda motor kuruludur ama yapılandırılmamıştır: sayfaları boş grafikler göstermek yerine bunu açıkça söyler.
Dashboard — /plugin/engine/dashboard
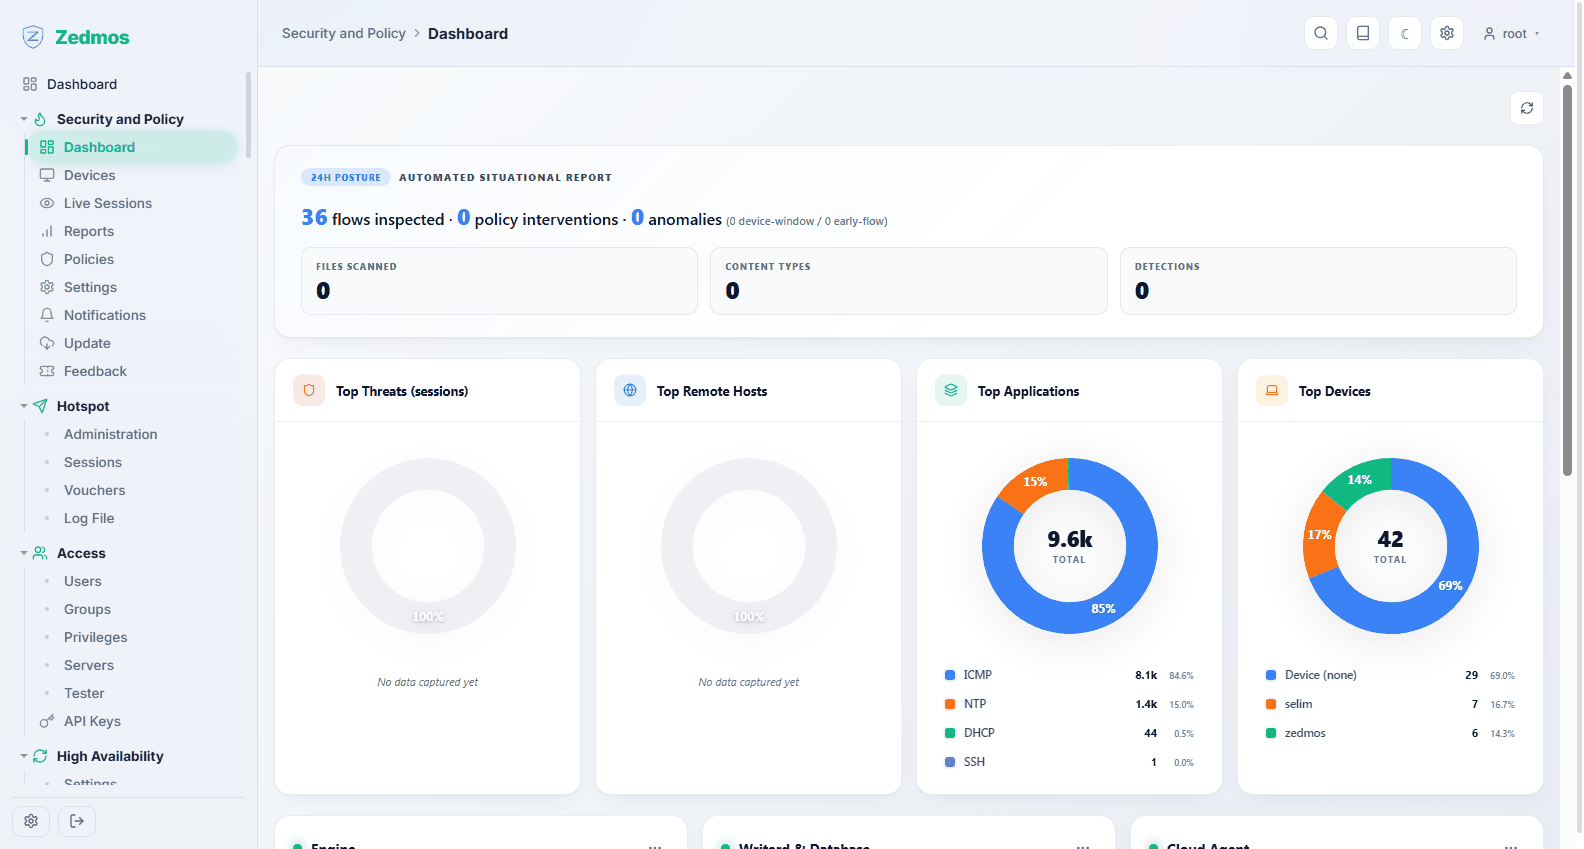
Motorun kendi özeti: Feature Status (hangi yetenekler etkin, hangileri kapalı), Top Threats, Top Remote Hosts, Top Applications, Top Devices ve üç sürecinin sağlığı — motorun kendisi, Writerd & Database (olayları yerel veritabanına yazan bileşen) ve Cloud Agent.
Bu kartların her biri ana panoda bileşen olarak da bulunur; böylece ilgilendiğiniz iki üç tanesini güvenlik duvarının kendi panosundan ayrılmadan göz önünde tutabilirsiniz.
Devices — /plugin/engine/devices
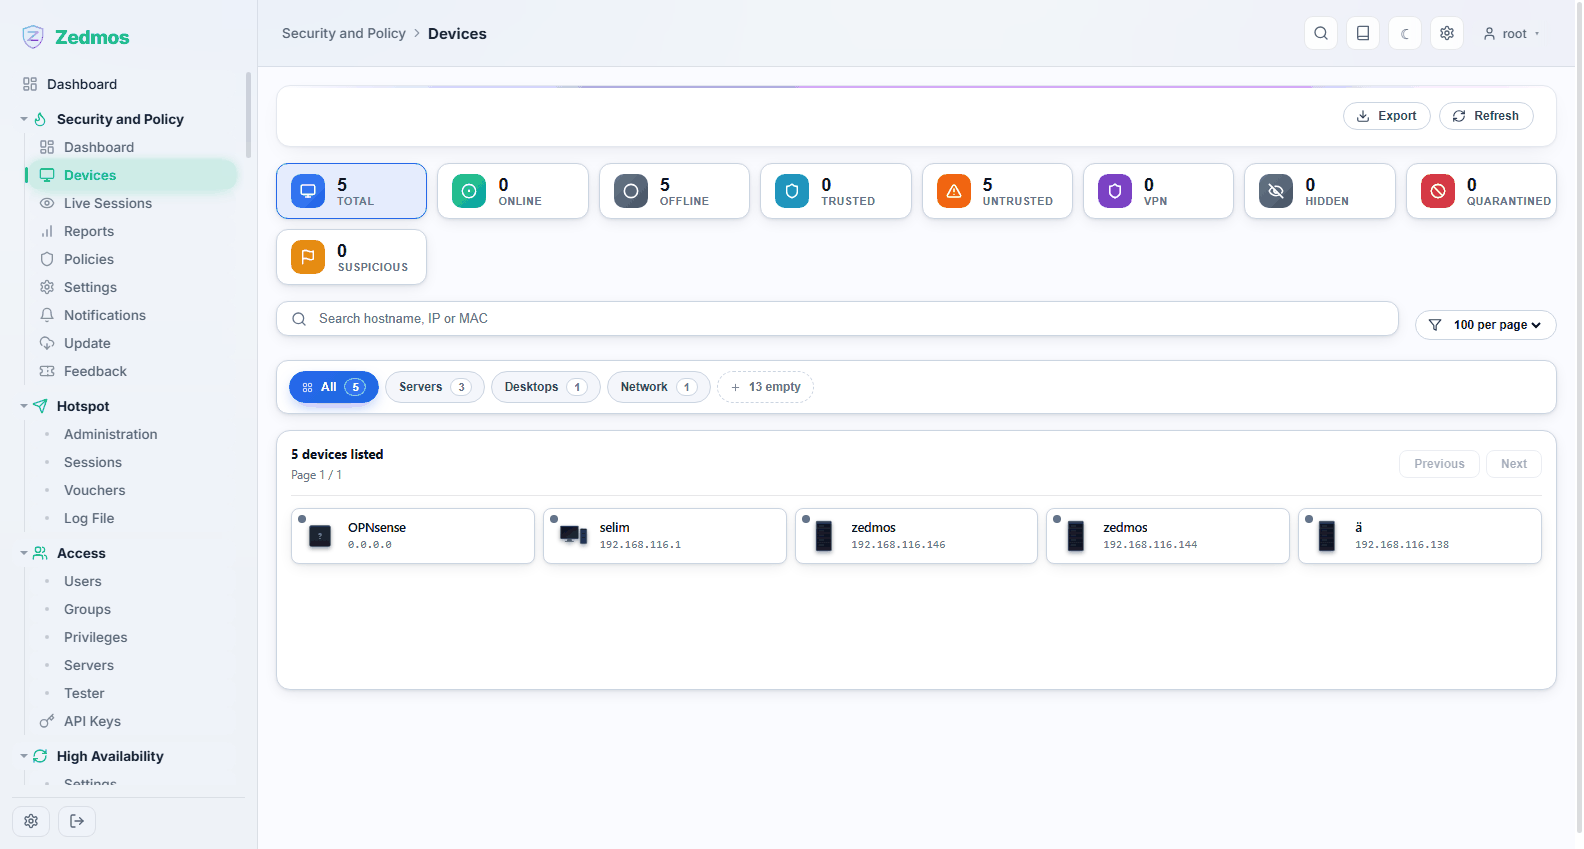
Motorun ağda gördüğü her şeyin envanteri: makine adı, adres ve MAC ile tanımlanır, türüne göre sınıflanır — sunucular, masaüstleri, ağ donanımı vb.
Üstteki sayaçlar hızlı okumadır: kaç cihaz çevrimiçi, kaçı güvenilir kaçı güvenilmez, kaçı VPN üzerinden geliyor, ve şüpheli ya da karantinada bir şey var mı.
Trusted süs değildir: politikalar güvenilir ve güvenilmez cihazları farklı ele alabilir ve bir politikadaki Block Untrusted Devices tam olarak bu işareti kasteder. Arama makine adı, adres ya da MAC kabul eder; Export listeyi varlık envanteri için dosya olarak dışarı alır.
Live Sessions — /plugin/engine/live
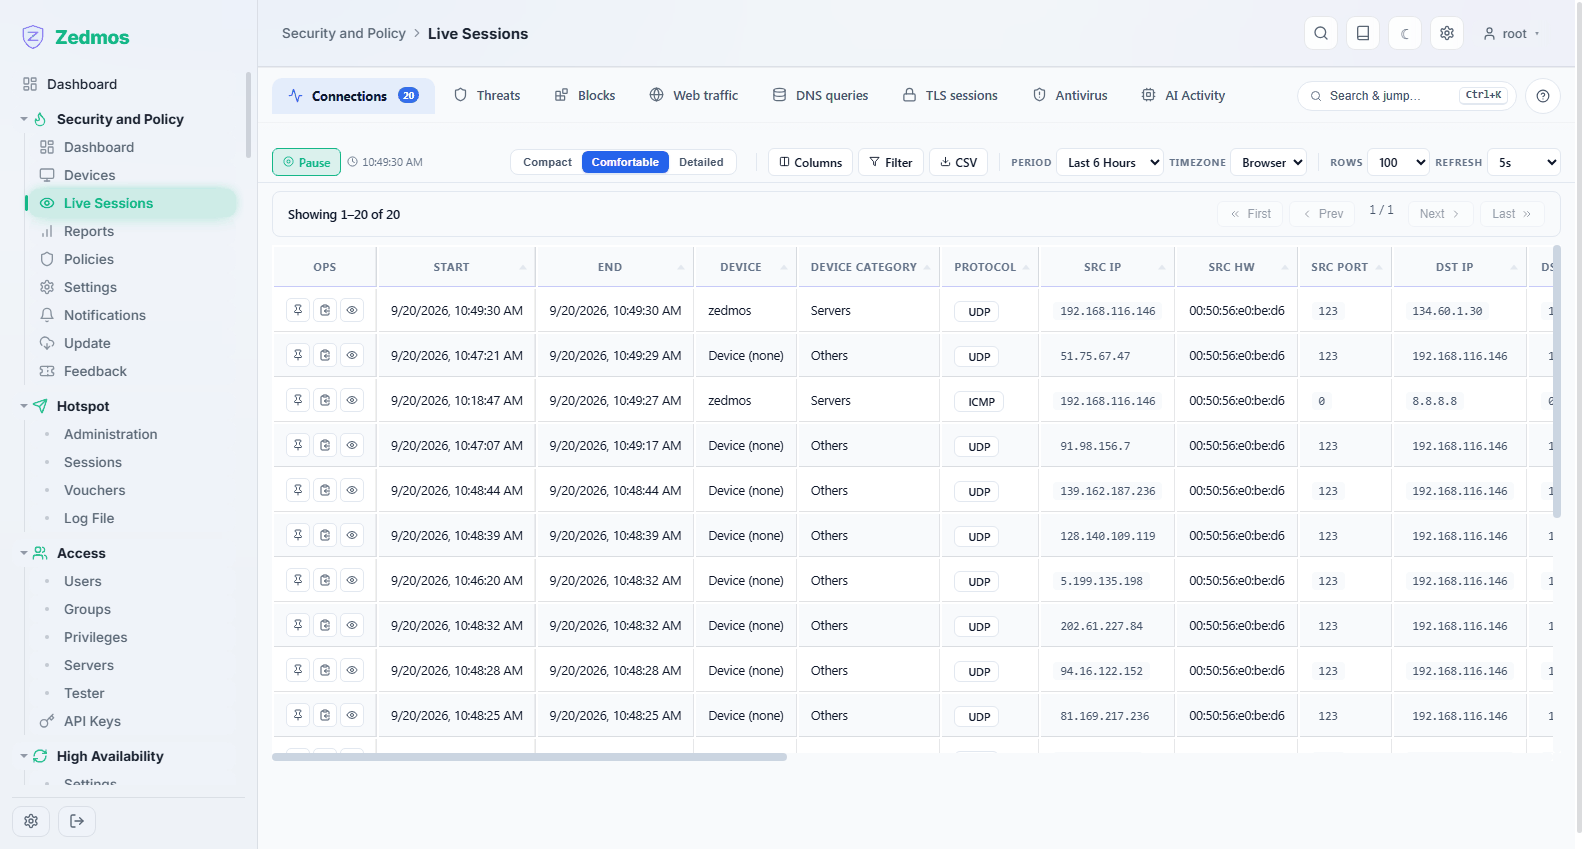
Bağlantılar olurken, yanlarında motorun tanımlamasıyla: hangi cihaz, hangi uygulama, hangi hedef. Biri "internet yavaş" dediğinde açacağınız sayfa budur — şu anda kimin ne yaptığını yanıtlar; güvenlik duvarının durum tablosu bunu yapamaz.
Reports — /plugin/engine/reports
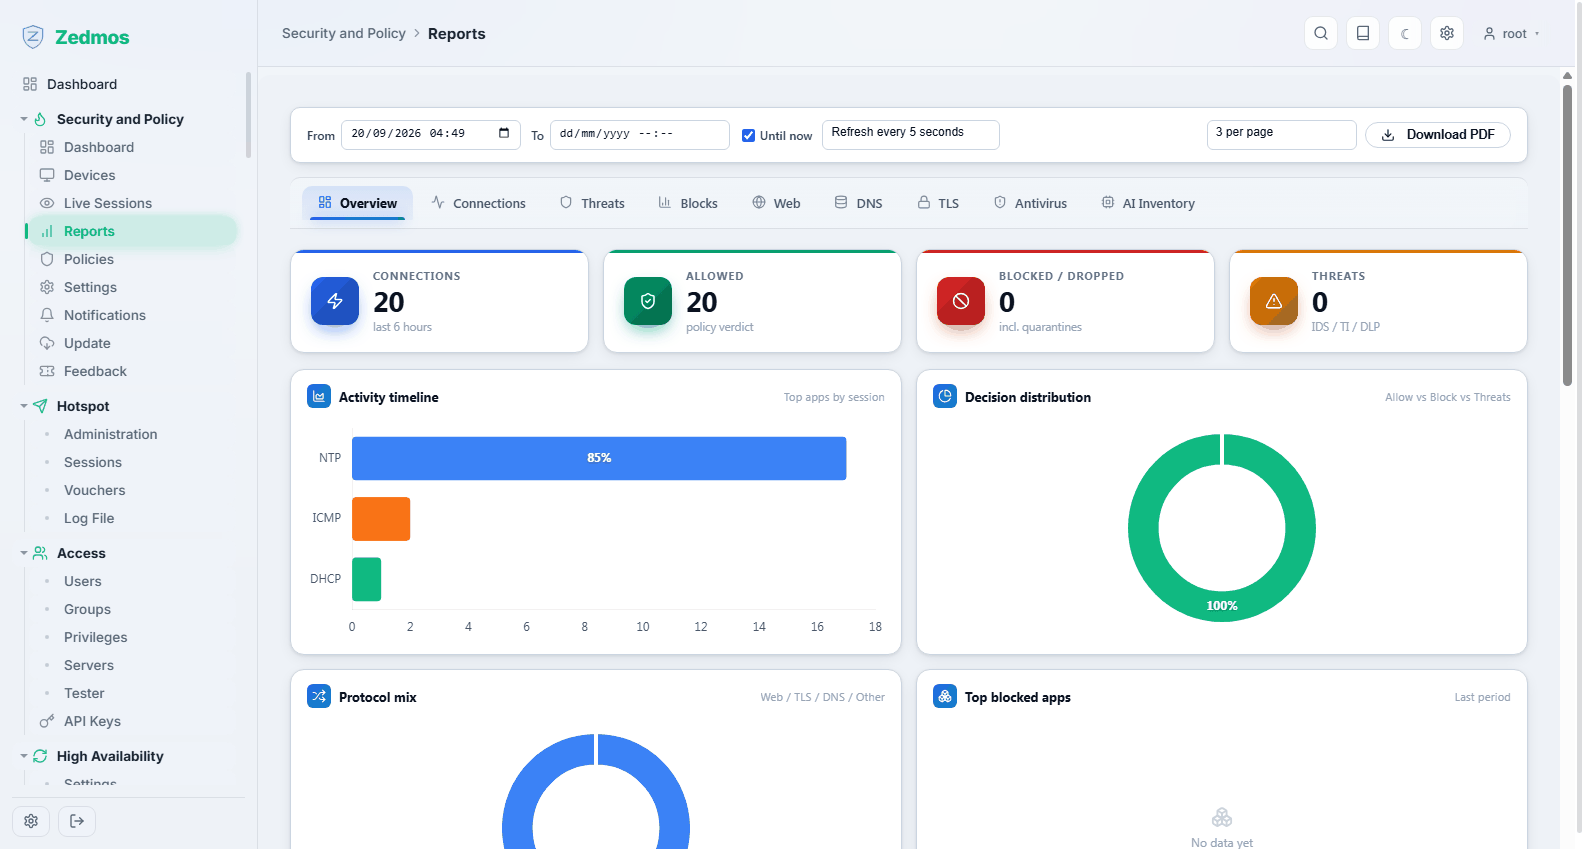
Aynı veriler anlık değil zaman içinde: cihaz, uygulama ve hedefe göre trafik ve tehdit geçmişi, seçtiğiniz bir dönem için. Aylık konuşma ("hattı gerçekte ne tüketiyor?") ve sonradan yapılan incelemeler için.
Policies — /plugin/engine/policies
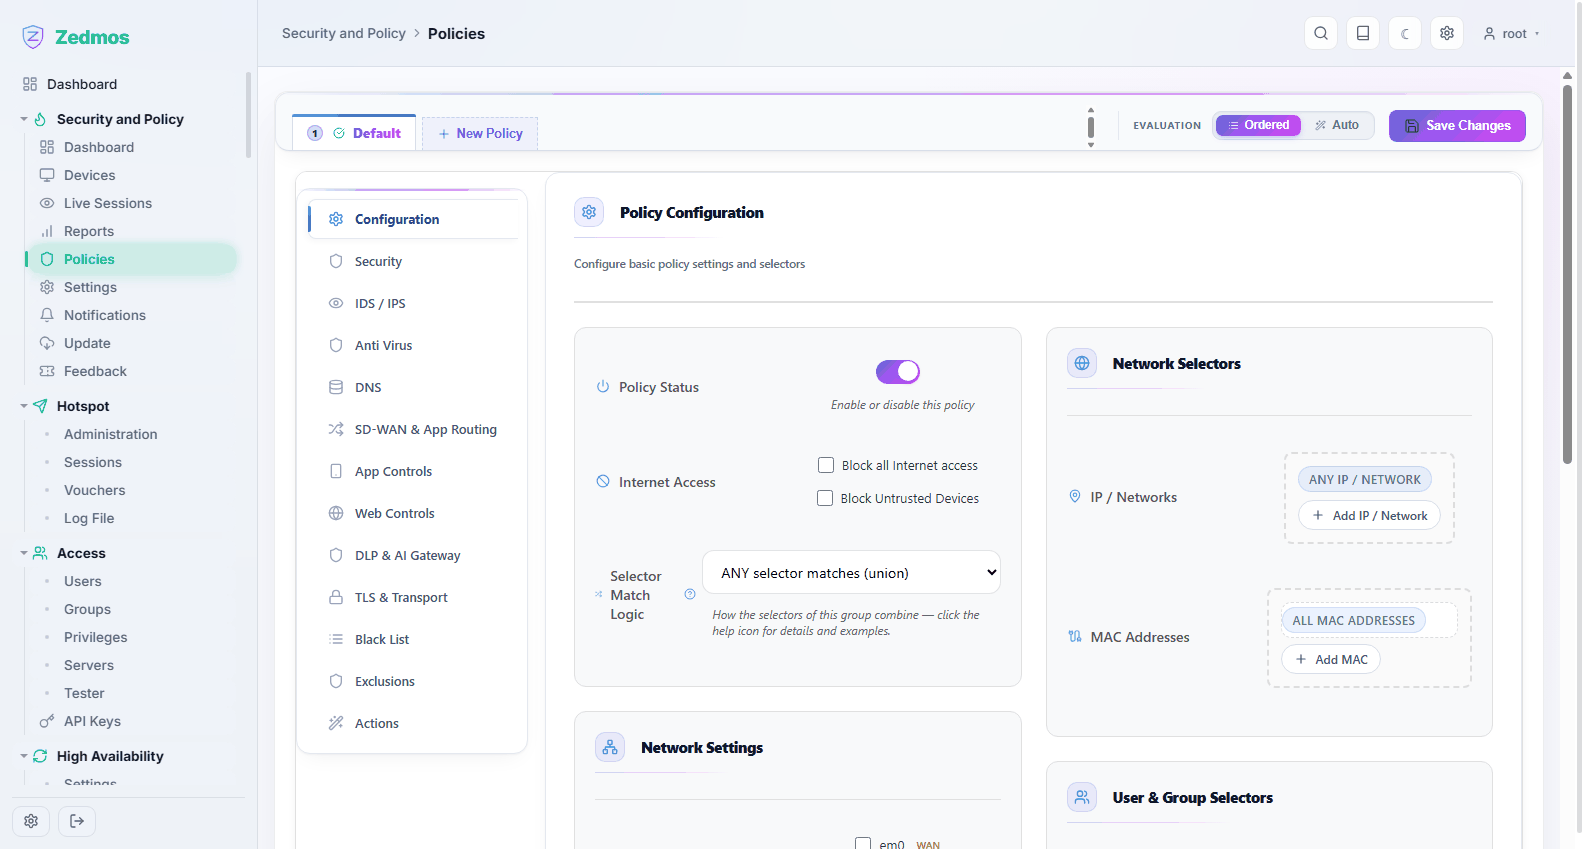
Motorun kalbi. Bir politika şunu yanıtlar: bu cihazlar, kullanıcılar ve ağlar için neye izin var, ne inceleniyor ve bir şey bulunduğunda ne oluyor?
Politikalar üstte sekmeler olarak durur; New Policy yeni bir tane ekler. Cihaz, her şeye uygulanan tek bir Default politikayla başlar ve başlamanız gereken yer de bilinçli olarak orasıdır: önce varsayılanı doğru kurun, sonra ayrışan durumlar için üstüne daha dar politikalar ekleyin.
Evaluation, birden çok politikanın nasıl birleşeceğini belirler:
- Ordered — yukarıdan aşağıya değerlendirilir, ilk eşleşme kazanır. Öngörülebilir; çoğu kurulumun istediği budur.
- Auto — motor en özgül eşleşmeyi seçer.
Her politikanın iki yarısı vardır.
Seçiciler (sağda) politikanın kime uygulanacağını belirler: IP adresleri ve ağlar, MAC adresleri, kullanıcılar ve gruplar, ve izlediği arayüzler. Selector Match Logic bunların nasıl birleşeceğini belirler — ANY selector matches (union) cömert okumadır, alternatifi hepsini şart koşar. Bir seçiciyi ANY bırakmak "buna göre daraltma" demektir.
Bölümler (soldaki sütun) politikanın ne yapacağını belirler:
| Bölüm | Neyi yönetir |
|---|---|
| Configuration | Politikanın açık olup olmadığı, tüm internet erişimini ya da güvenilmez cihazları engelleyip engellemediği ve yukarıdaki seçici mantığı. |
| Security | Eşleşen trafiğe uygulanan genel koruma düzeyi. |
| IDS / IPS | Saldırı tespiti ve önleme: hangi kural setleri geçerli ve bir eşleşme günlüklenir mi yoksa düşürülür mü. |
| Anti Virus | Geçen indirmelerin dosya taraması. |
| DNS | Eşleşen cihazlar için DNS düzeyinde denetimler. |
| SD-WAN & App Routing | Bir uygulamayı seçilen bir uplink üzerinden yönlendirmek. |
| App Controls | Motorun tanıdığı belirli uygulamalara izin vermek ya da engellemek. |
| Web Controls | Kategori ve URL filtreleme. |
| DLP & AI Gateway | Çıkmaması gereken verilerin çıkışını izlemek — yapay zekâ servislerine giden trafik dahil. |
| TLS & Transport | Şifreli trafiğin incelenip incelenmeyeceği ve nasıl. Açmadan önce Kullanım senaryoları → TLS incelemesi bölümünü okuyun: istemcilerin güvendiği bir sertifika gerektirir. |
| Black List | Bu politika için her zaman yasak hedefler. |
| Exclusions | Bu politikanın asla dokunmaması gereken trafik — incelenmemesi gereken ödeme terminali için acil çıkış kapağı. |
| Actions | Eşleşmede ne olacağı: günlükle, engelle, karantinaya al, bildir. |
Değişiklikler toplanır ve Save Changes ile yazılır; o ana kadar cihazda hiçbir şey kımıldamamıştır.
Cömert başlayın, sonra daraltın. Bir bölümü önce yalnızca günlükleyecek biçimde açın, bir gün boyunca Reports'a bakın ve ancak ondan sonra engellemesine izin verin. Hayati bir şeyi engelleyen politika, herkes için tıpatıp bozuk bir ağ gibi görünür.
Settings — /plugin/engine/settings
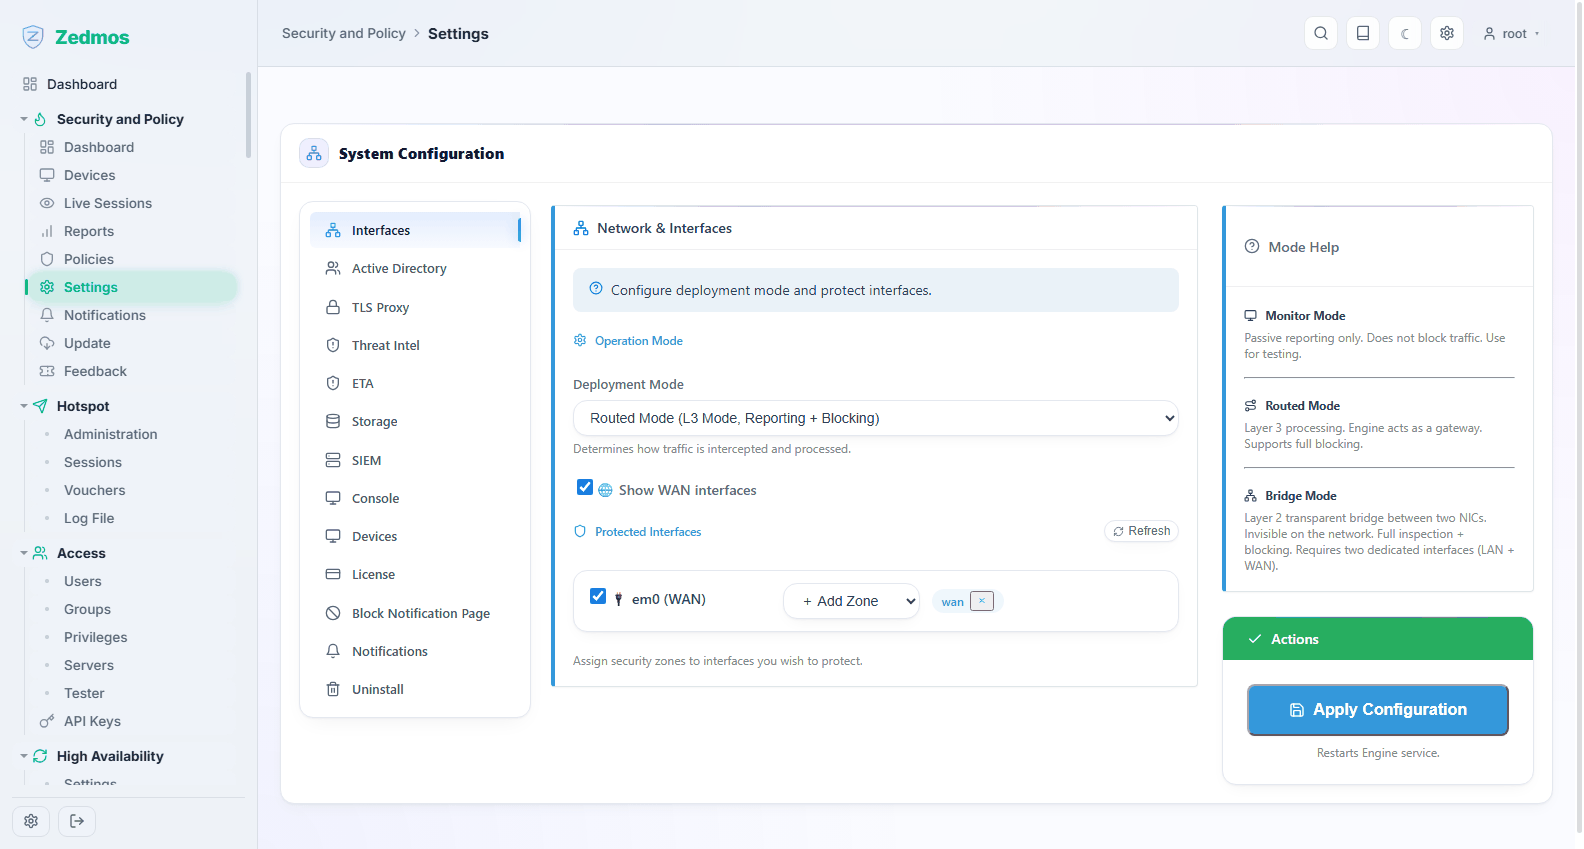
Motor genelindeki yapılandırma, solda sekmeler hâlinde:
| Sekme | Ne için |
|---|---|
| Interfaces | Motorun hangi arayüzleri incelediği ve çalışma kipi. |
| Active Directory | Bir dizine bağlanmak, böylece politikalar adres yerine kullanıcı ve grup adı kullanabilir. |
| TLS Proxy | İnceleme vekili: sunduğu sertifika ve çalıştığı port. |
| Threat Intel | Tehdit istihbarat kaynakları ve yenilenme sıklığı. |
| ETA | Şifreli trafik analizi. |
| Storage | Olayların ne kadar süre saklanacağı. |
| SIEM | Olayları dış bir SIEM'e ya da syslog toplayıcısına iletmek. |
| Console | Yönetim merkezine bağlantı (ayrıca bkz. Console and SASE). |
| Devices | Cihaz tanıma ayarları. |
| License | Bu motorun çalıştığı lisans; Activate License bir anahtar girer. |
| Block Notification Page | Engellenen kullanıcının gördüğü sayfa. İçine kimi arayacağını yazın. |
| Notifications | Uyarıların nereye gideceği — e-posta, Slack, webhook. |
| Uninstall | Motoru kaldırır, isteğe bağlı olarak verilerini bırakarak. |
Her sekme kendi düğmesiyle kaydeder.
Notifications — /plugin/engine/notifications
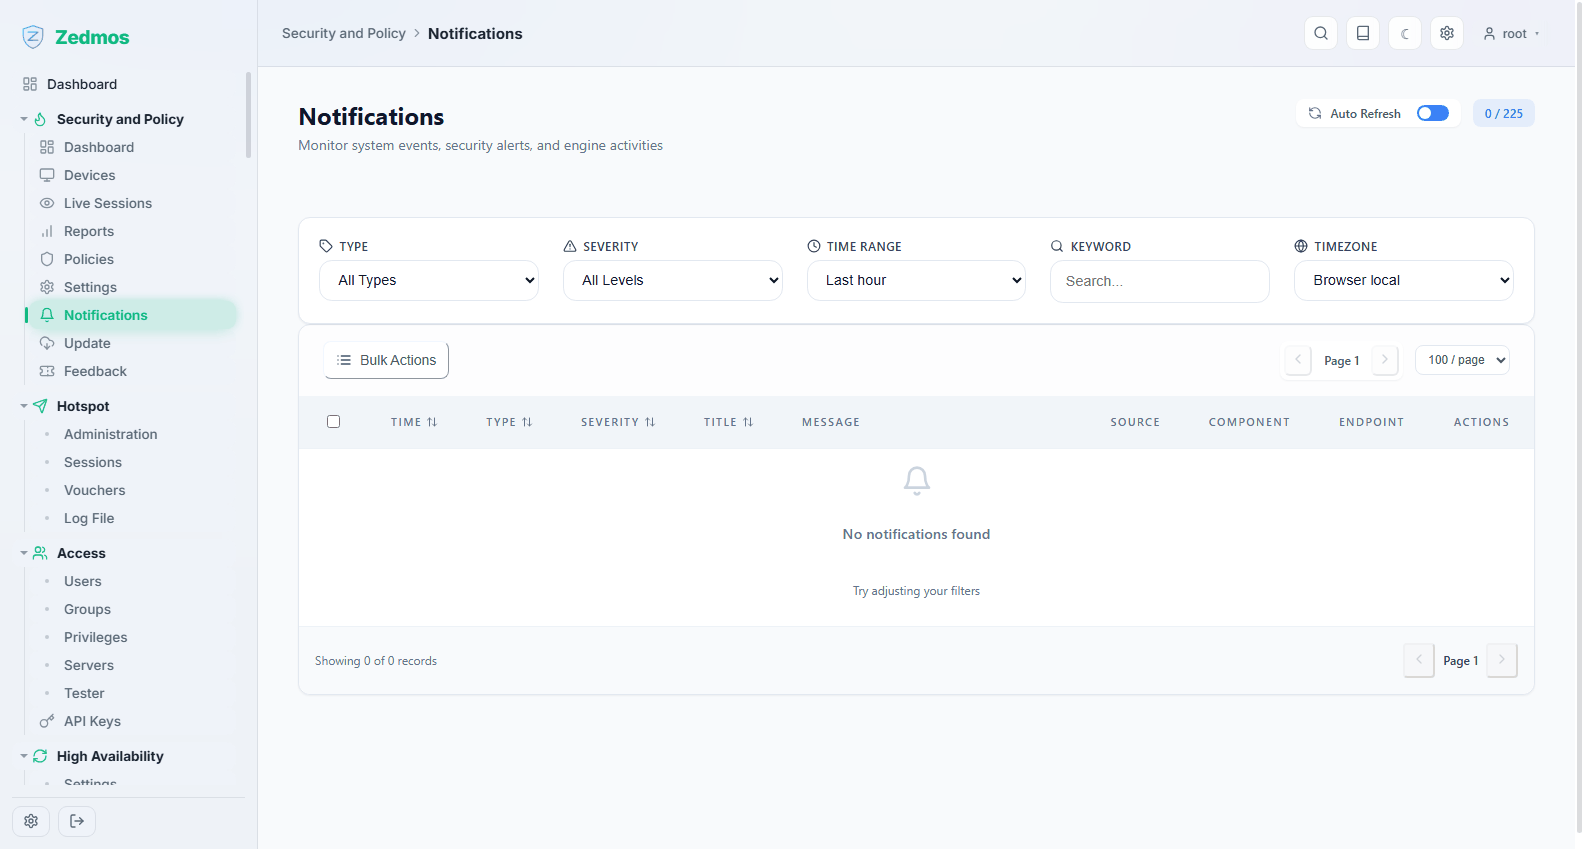
Uyarı geçmişi: motorun size söylemeye değer bulduğu şeyler ve gönderimin başarılı olup olmadığı. E-posta uyarıları "çalışmıyorsa" önce buraya bakın — başarısız gönderim sessizce atılmaz, kaydedilir.
Update — /plugin/engine/update
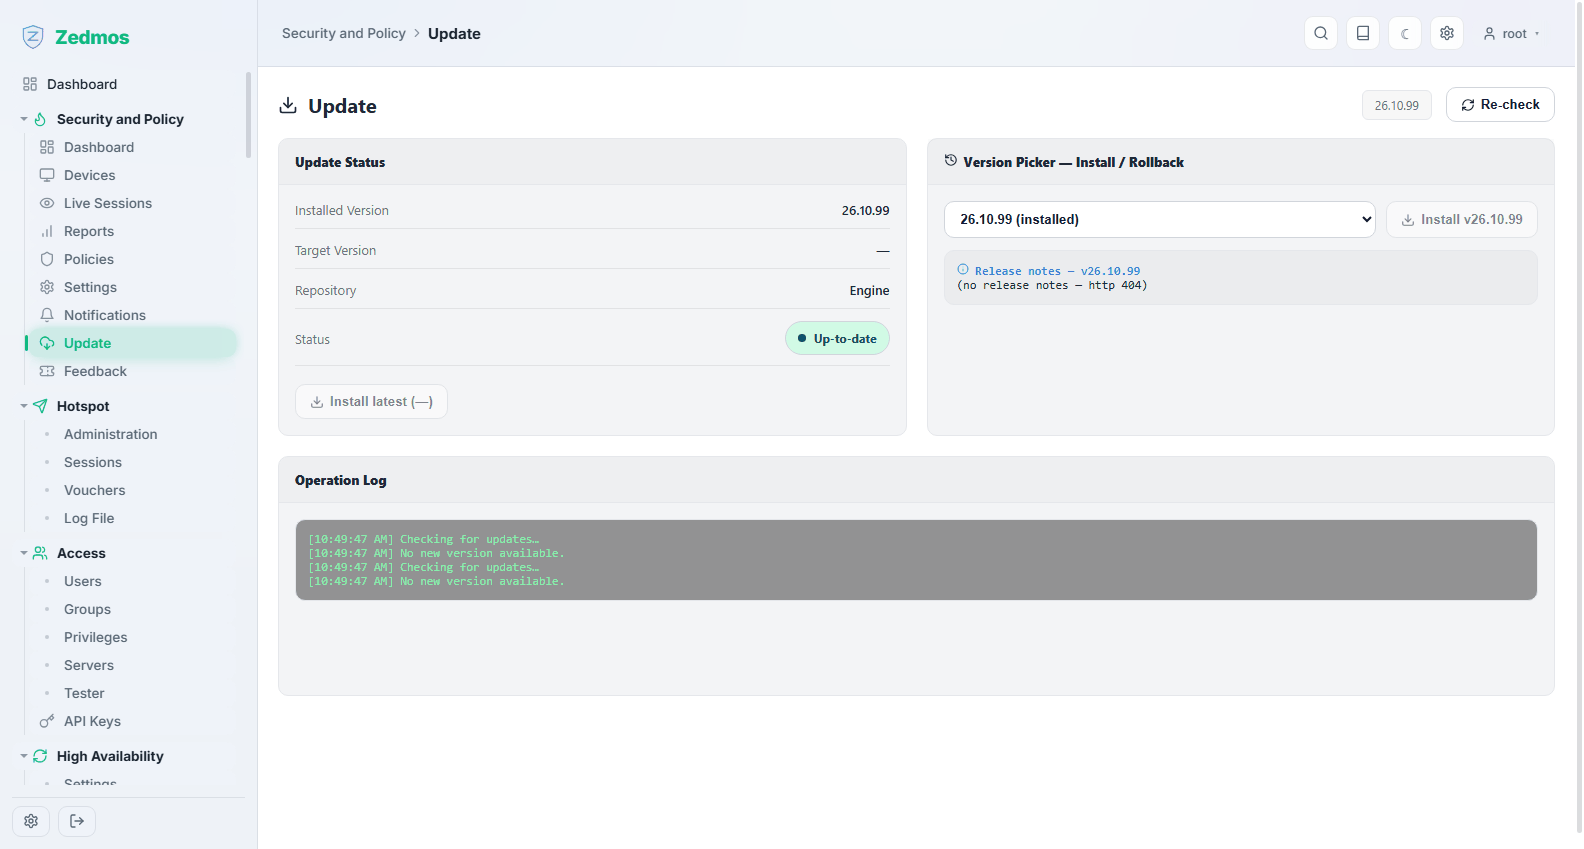
Motorun bileşenlerini ve içeriğini günceller — kural setleri, tehdit kaynakları ve virüs imzaları. Bu, cihazı güncelleyen System → Firmware'den farklı bir şeydir.
Feedback — /plugin/engine/feedback
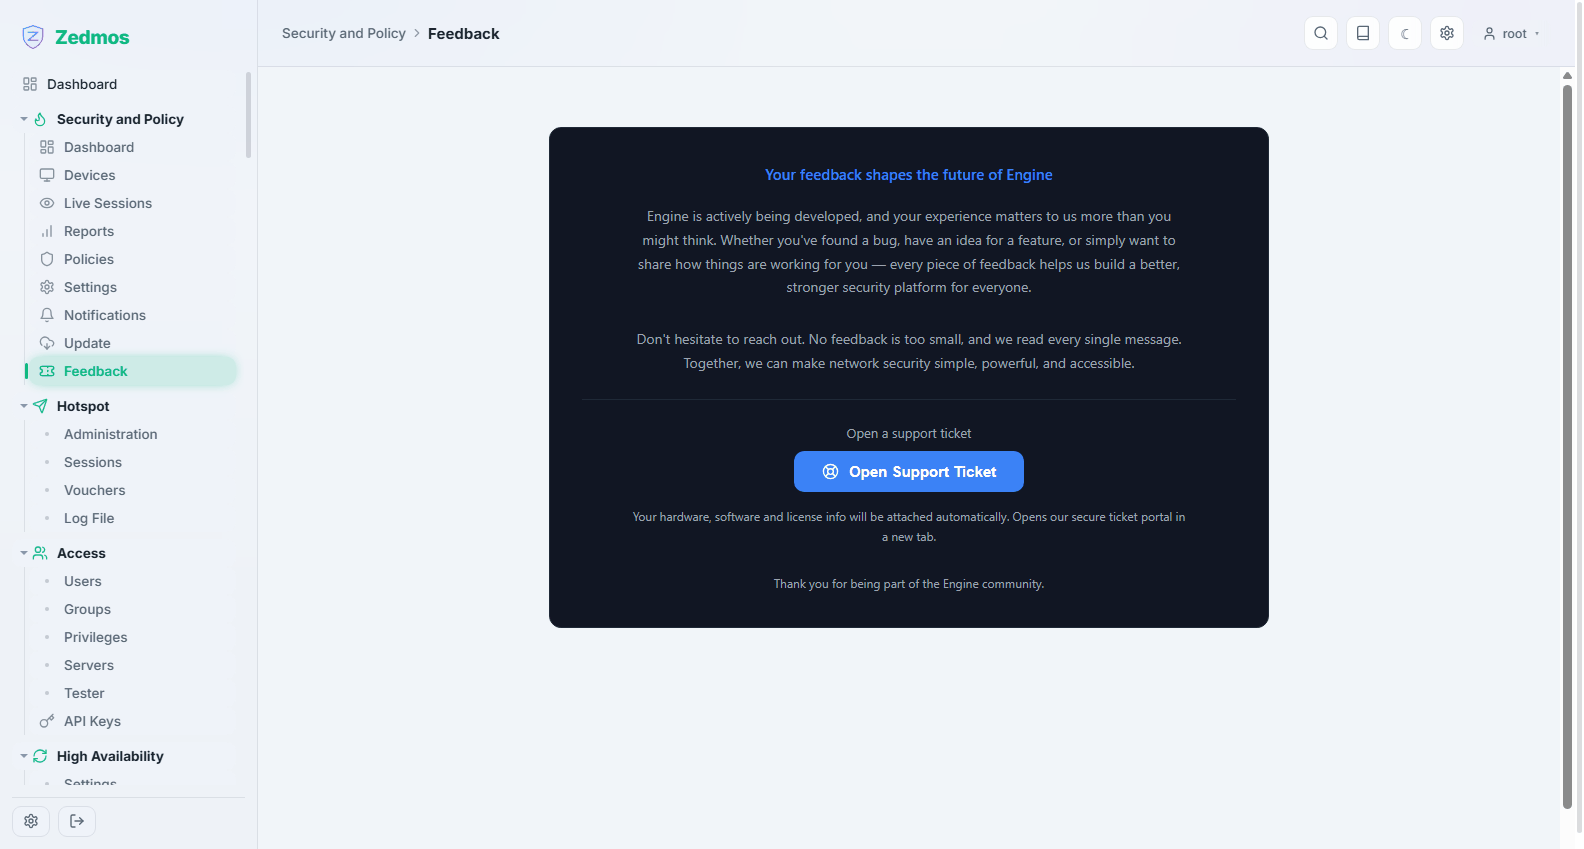
Üreticiye rapor gönderir: yanlış alarm, hatalı tanınan bir uygulama ya da bir arıza. Ne beklediğinizi ve ne olduğunu yazın; teknik bağlamı sayfa kendisi toplar.