Zedmos
Demo ve fiyatlandırma:info@zedmos.comDemo talep edin

Güvenli SD-WAN

Şubeleri bağlayın ve neyin nereden gideceğini seçin

SASE'nin ağ yarısı: tek bir topoloji görünümünden sağlanan, şubeleriniz arasında şifreli kaplamalar ve her akışın hangi bağlantıdan çıkacağı üzerinde uygulama başına denetim.

SINIFLANDIRILMIŞ TRAFIKYÖNLENDIRME KURALIBAĞLANTILARUygulamaya, kategoriye,TLS adına ya da alan adına göre seçilirGörüntülü konferansapp = teamsFinans sistemisni = erp.corpGece yedeklemesicategory = backupMisafir gezinmesidefaultFiber WANphysical_wan9 ms%0,0 kayıpMerkez tüneliwireguard24 ms%0,1 kayıpLTE yedeğiphysical_wan78 ms%2,4 kayıp5 saniyede bir puanlanırICMP · DNS · HTTP → kayıp, gecikme, seğirmeAdlandırılan bağlantı düşersebaşkasına düş ya da düşür — böylece yalnızca tünelden geçmesi gereken trafik asla açıkta çıkmaz

Bir akış doğru hatta nasıl konur

Karar oturum başına, geldiği alt ağa göre değil trafiğin ne olduğuna göre verilir — ve bir hat bozulduğunda yeniden verilir.

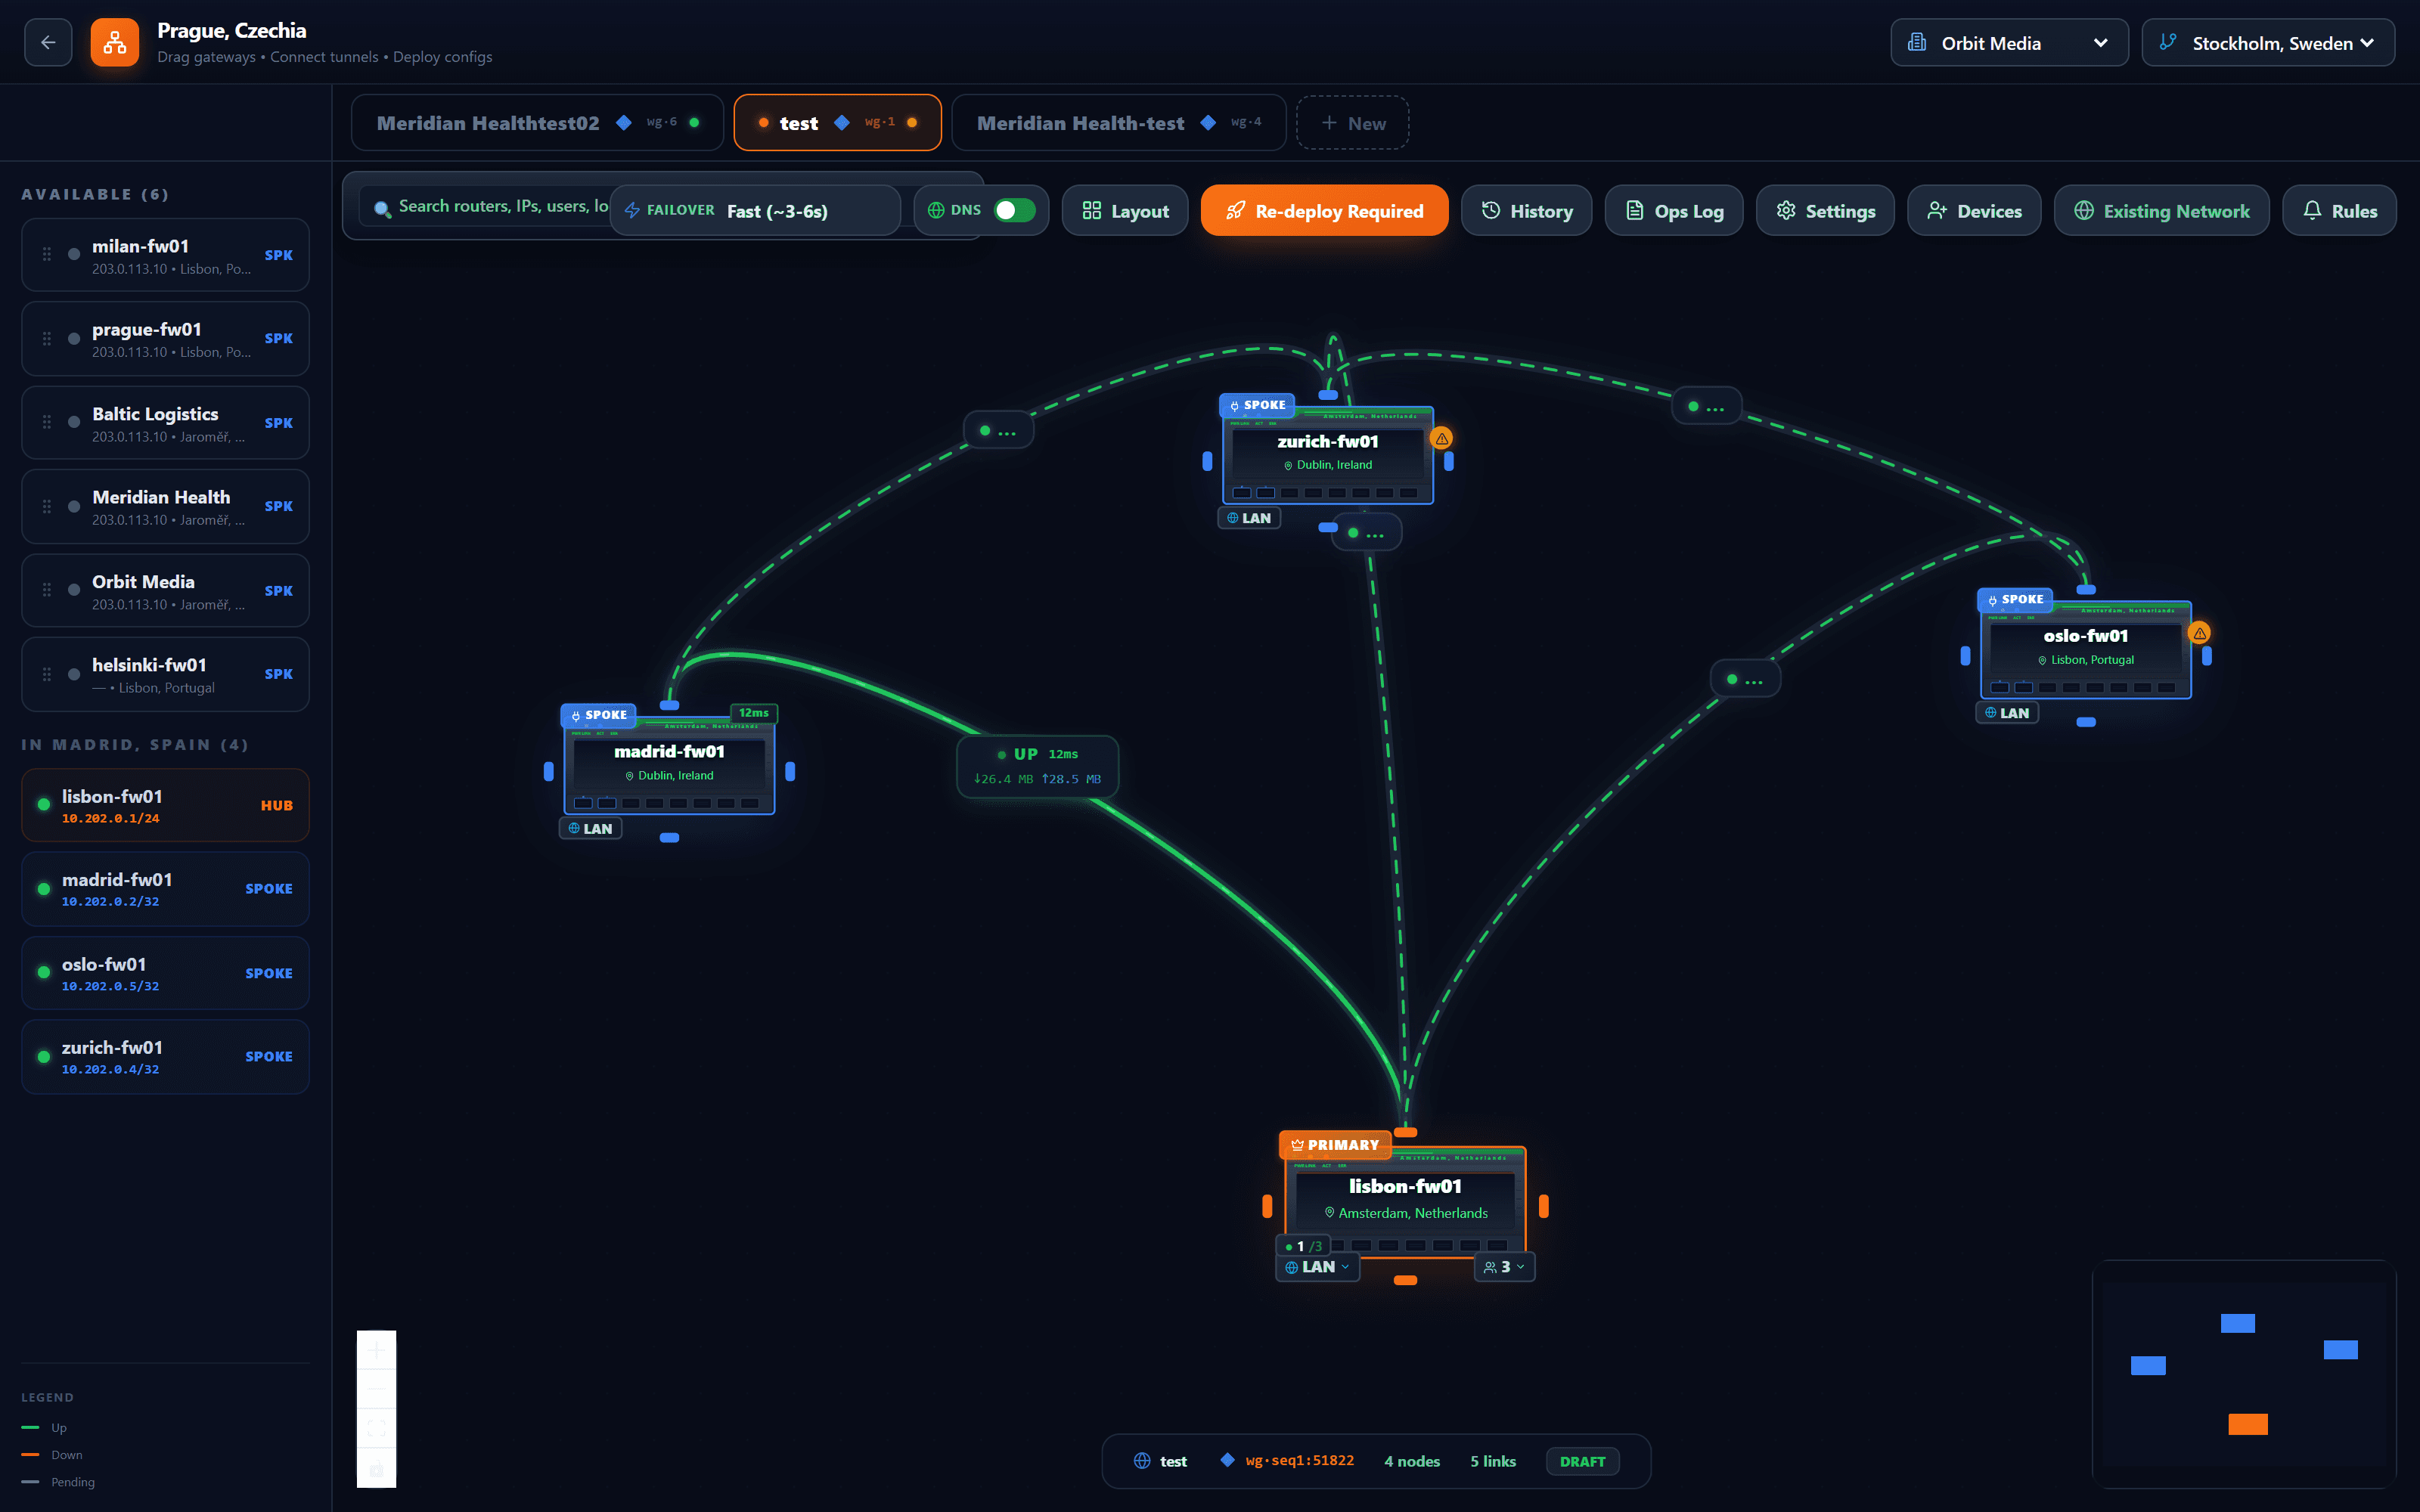
Konsolun SASE tuvali: solda listelenen ağ geçitleri; koyu bir haritaya yerleştirilmiş uçlar ve bir birincil merkez, aralarında yeşil tünellerle; ve devretme sınıfı, yerleşim, geçmiş ve yeniden kurma düğmesi olan bir araç çubuğu.
  1. Filodan ağ geçitleri

    Bir müşterinin zaten sahip olduğu güvenlik duvarları, şubeye göre listelenir. Birini tuvale sürükleyin, bir uç ya da merkez olsun.

  2. Bu biçimde her tüneli tek bir merkez sonlandırır

    Birincil merkeze gelen her şey aynı politikayla karşılaşır: uygulama denetimi, IDS/IPS, TLS incelemesi, DLP ve yapay zekâ ağ geçidi. Bunun yerine iki uç arasında doğrudan bir tünel çizerseniz, trafikleri ortada değil iki uçta incelenir — konsol bunu siz karar vermeden önce söyler.

  3. Her tünel kendini bildirir

    Açık mı kapalı mı, gecikme, her yöndeki bayt — baktığınız yerde, hattın üzerinde; açmanız gereken bir günlükte değil.

  4. Devretme, topoloji başına seçilir

    Birincil yanıt vermeyi bıraktığında uçların yedek merkeze kendiliğinden taşınıp taşınmayacağı — ve ne kadarlık bir sessizlikten sonra — her güvenlik duvarının değil, çizimin bir ayarıdır.

  5. Çizimi değiştirin, sonra kurun

    Tuval, güvenlik duvarlarının çalıştırdığından ne zaman ayrıldığını bilir. Tek bir düğme, her tünelin iki ucunun yapılandırmasını yazar ve gönderir.

Kimse bir güvenlik duvarı açıp kural yazmaz. Her tünelin iki ucunu da konsol yazar ve gönderir.console.zedmos.com · SASE Network
  1. Zedmos

    Oturum tanımlanır

    Uygulama, kategorisi, TLS sunucu adı ya da alan adı — kural hangisine göre seçiyorsa. Port değil, çünkü port yıllar önce bir şeyi tanımlamayı bıraktı.

  2. Siz

    Bir kural nereden çıkacağını adlandırır

    İkinci bir internet hattı, bir tünel ya da belirli bir arayüz. O hedef kullanılamaz durumdaysa ne olacağını da siz söylersiniz: başka hatta düş ya da düşür — böylece yalnızca tünelden geçmesi gereken trafik, sessizce açık hattı kullanamaz.

  3. Zedmos

    Hatlar yalnızca yoklanmaz, puanlanır

    Her aday kısa bir döngüde yoklanır ve kayıp, gecikme ve seğirme üzerinden puanlanır. Ayakta olup paketlerin yüzde dördünü kaybeden bir hat, her açık/kapalı denetimini geçerken bir görüşmeyi mahveder — onu yakalayan şey puanlamadır.

  4. Zedmos

    Akış yerleştirilir ve kaydedilir

    Oturum seçilen hattan çıkar; kural ve çıkış kayda yazılır — böylece trafiğin neden belirli bir yoldan gittiği sorusunun bir yanıtı olur.

3
Kaplama taşımaları
4
Kaplama biçimleri
5 s
Bağlantı sağlık döngüsü
4
Bir akışı seçme yolları

Kararı güvenilir kılan nedir

Bir şube eklemek, bir düğüm yerleştirmektir

Adresleme, anahtarlar ve yollar, dört biçimden hangisini seçerseniz seçin sizin için çözülür. Her kaplama benzersiz bir aralık, her düğüm de ondan bir adres alır ve topoloji değiştiğinde her eşin izin verilen yolları yeniden hesaplanır — iki uç arasında doğrudan bir tünel açıldığında ya da kaldırıldığında da. Anahtarlar güvenlik duvarının kendisinde üretilir ve yalnızca açık yarısı toplanır.

Topoloji başına seçilen üç taşıma

Çoğu kurulum için WireGuard. Sertifika tabanlı bir filonun zaten standart olduğu ve işletim ekibinin bildiği yerlerde OpenVPN. Taşımanın zaten özel olduğu ve ikinci bir şifreleme katmanı olmadan yönlendirme istediğiniz yerlerde GRE. Konsol, siz karar vermeden önce her seçimin ne anlama geldiğini söyler.

İkinci bir merkez kurun ve şubeleri ayakta tutun

Yedek bir merkez, birincil sağlıklıyken yalnızca sunucu yollarını tutar, böylece sessizce trafik çekmez. Birincil yanıt vermeyi bıraktığında konsol her ucu karşıya taşır — açtığınızda kendiliğinden ya da tam olarak neyin değişeceğinin önizlemesiyle sizin komutunuzla.

Uygulama başına çıkış ve kapalı arızalanma seçeneği

Bir kural trafiği uygulamaya, kategoriye, TLS sunucu adına ya da alan adına göre seçer ve hangi bağlantıdan çıkması gerektiğini adlandırır: ikinci bir WAN, bir WireGuard, OpenVPN ya da GRE tüneli veya sıradan bir arayüz. O hedef sağlıksızsa kural başka birine düşebilir — ya da düşürebilir; böylece yalnızca tünelden geçmesi gereken bir akış, sessizce açık WAN'dan çıkmaz.

Hatlar yalnızca yoklanmaz, puanlanır

Her aday bağlantı, beş saniyelik bir döngüde ICMP, DNS ya da HTTP üzerinden yoklanır ve kayan bir pencere boyunca paket kaybı, gecikme ve seğirme üzerinden puanlanır. Bir tünel, arayüzün var olup olmadığına göre değil, el sıkışmasının güncel olup olmadığına göre değerlendirilir. Histerezis, sınırda olan bir hattın çırpınmasını engeller.
Demo ve fiyatlandırma: info@zedmos.com

Demo talep edin