5.5 VPN
Üç VPN teknolojisi, üçü de tam destekli. Hangisini seçeceğiniz:
| Ne için | Neden | |
|---|---|---|
| WireGuard | Yeni siteler arası bağlantılar ve evden çalışanlar | Yapılandırması en basit, en hızlı, saldırı yüzeyi en küçük. Sertifika değil anahtar. |
| IPsec | Sizin denetiminizde olmayan cihazlara bağlanmak | Birlikte çalışabilirlik standardı — bir Cisco, Fortinet ya da bulut VPN ağ geçidi bunu konuşur. |
| OpenVPN | Zorlu ağlardaki uzak kullanıcılar ve mevcut kurulumlar | Her şey engelliyken TCP/443 üzerinden çalışır; her platformda olgun istemci. |
Hangisini seçerseniz seçin, her VPN kendi yapılandırmasının ötesinde iki şeye ihtiyaç duyar: tüneli WAN'da kabul eden bir güvenlik duvarı kuralı ve karşı tarafın nereye erişebileceğini belirleyen tünel arayüzündeki kurallar.
WireGuard
Instances — /m/wireguard/server#instances
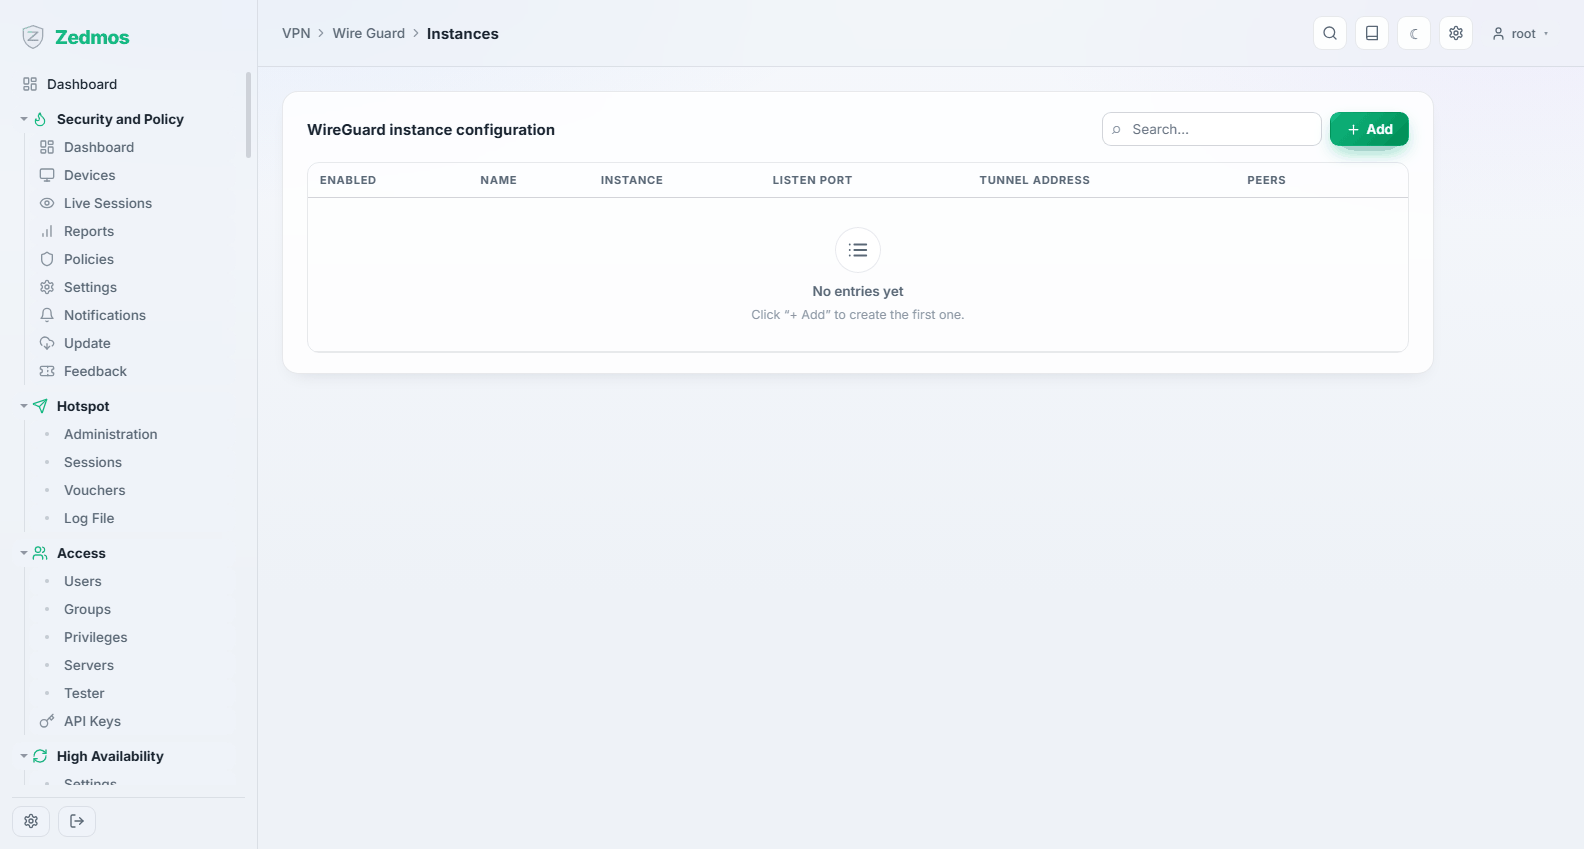
Bir örnek (instance), bu cihazdaki bir tünel ucudur: kendi anahtar çifti, dinlediği port ve tünel içinde kullandığı adresler.
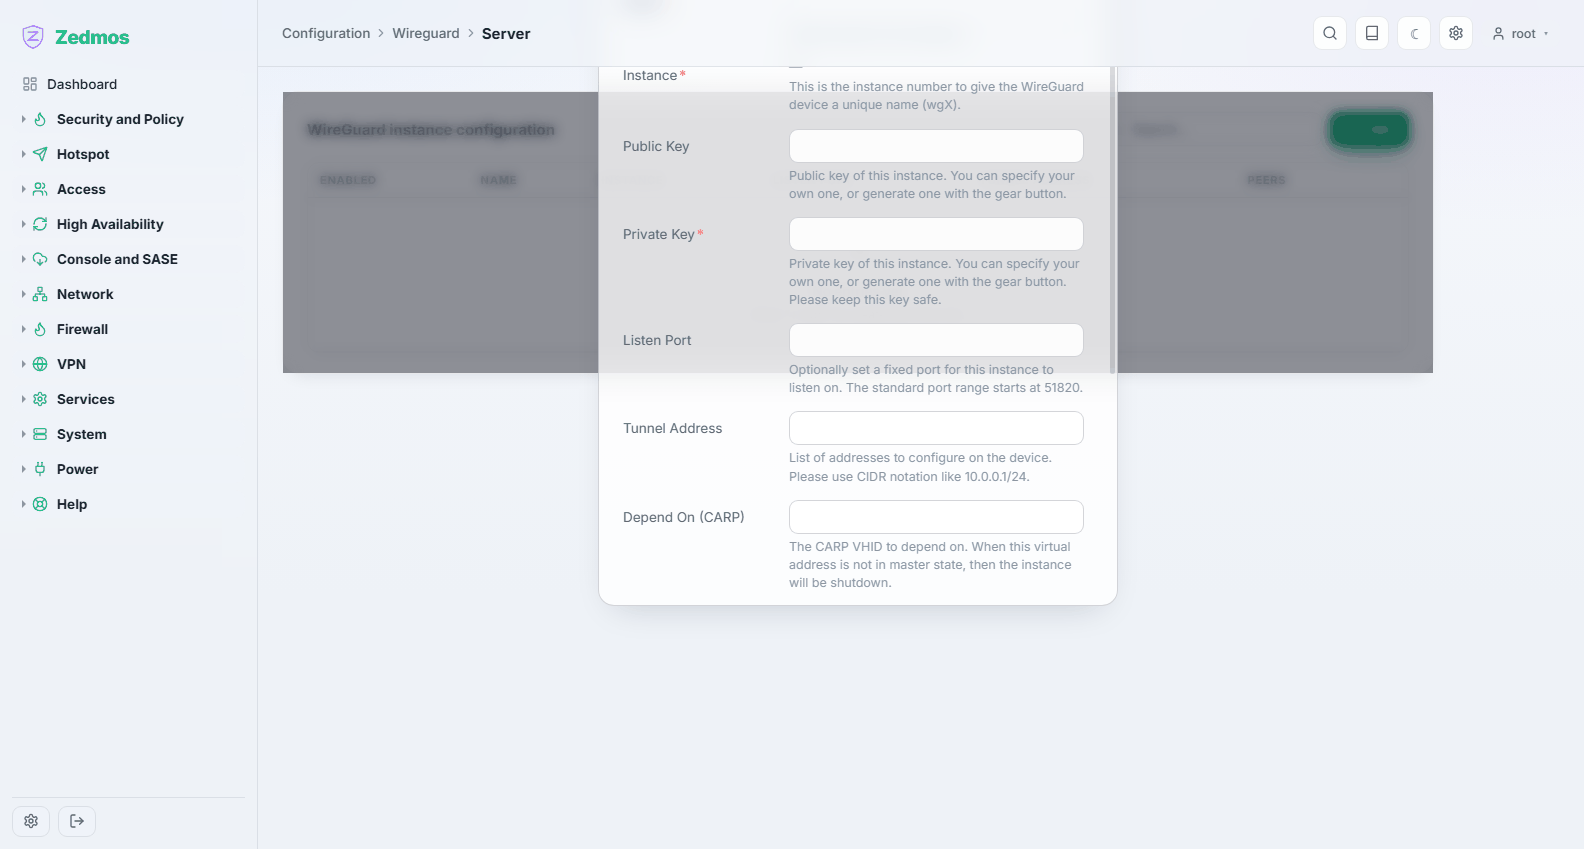
Burada üretilen açık anahtar, karşı tarafa vereceğiniz şeydir. Özel anahtar olduğu yerde kalır — cihazı terk etmesi hiç gerekmez.
Peers — /m/wireguard/client#peers
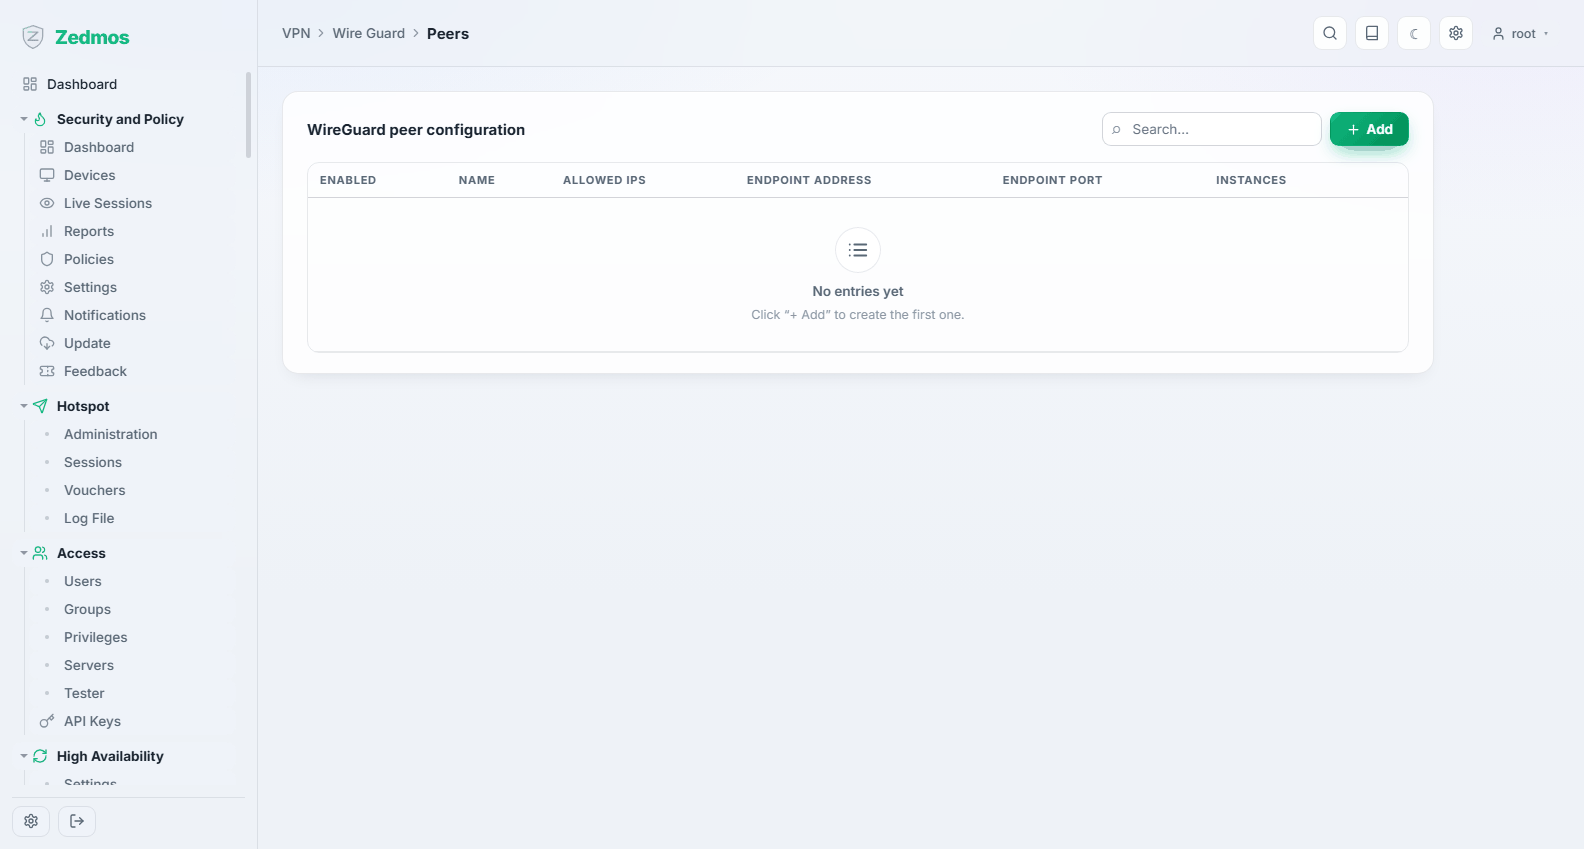
Karşı uçlar. Her peer kendi açık anahtarını, allowed IPs değerini — bu hem yönlendirme bildirimi hem erişim denetimidir, yani tam olarak o peer'ın kullanabileceği ağları listelemelidir — ve siz ona bağlanıyorsanız uç nokta adresi ile portunu taşır.
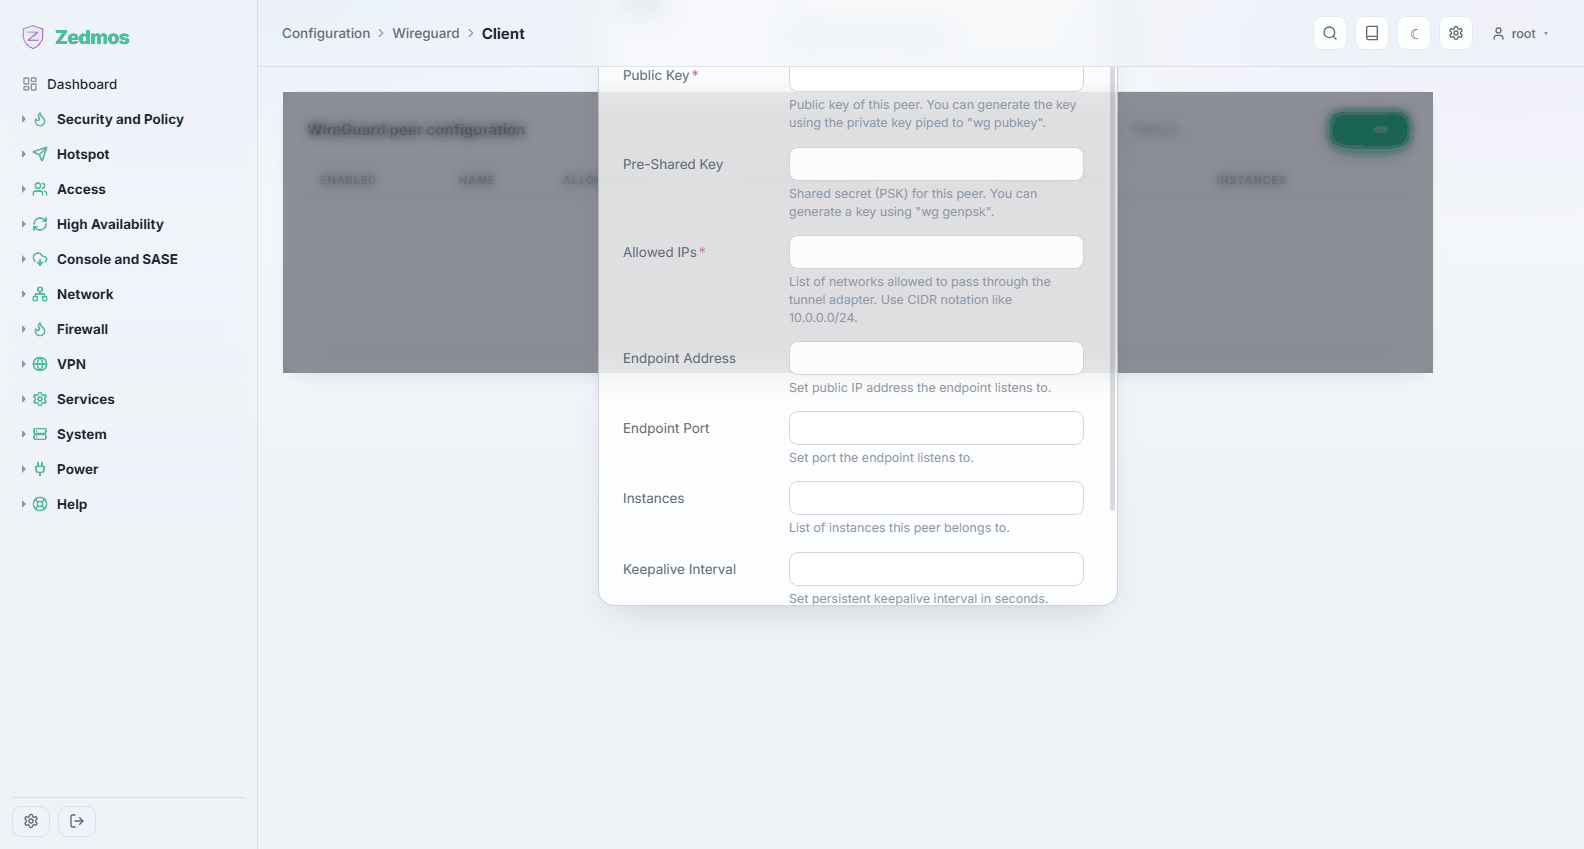
Allowed IPs, cömert davranılabilecek bir filtre değildir. Bir peer orada yazan herhangi bir adresten trafik gönderebilir ve o adreslere giden trafik ona yönlendirilir. Siteler arası bir bağlantıda
0.0.0.0/0yazmak, o peer'a tüm yönlendirme tablonuzu teslim eder.
Peer generator — /wg-peergen#configbuilder
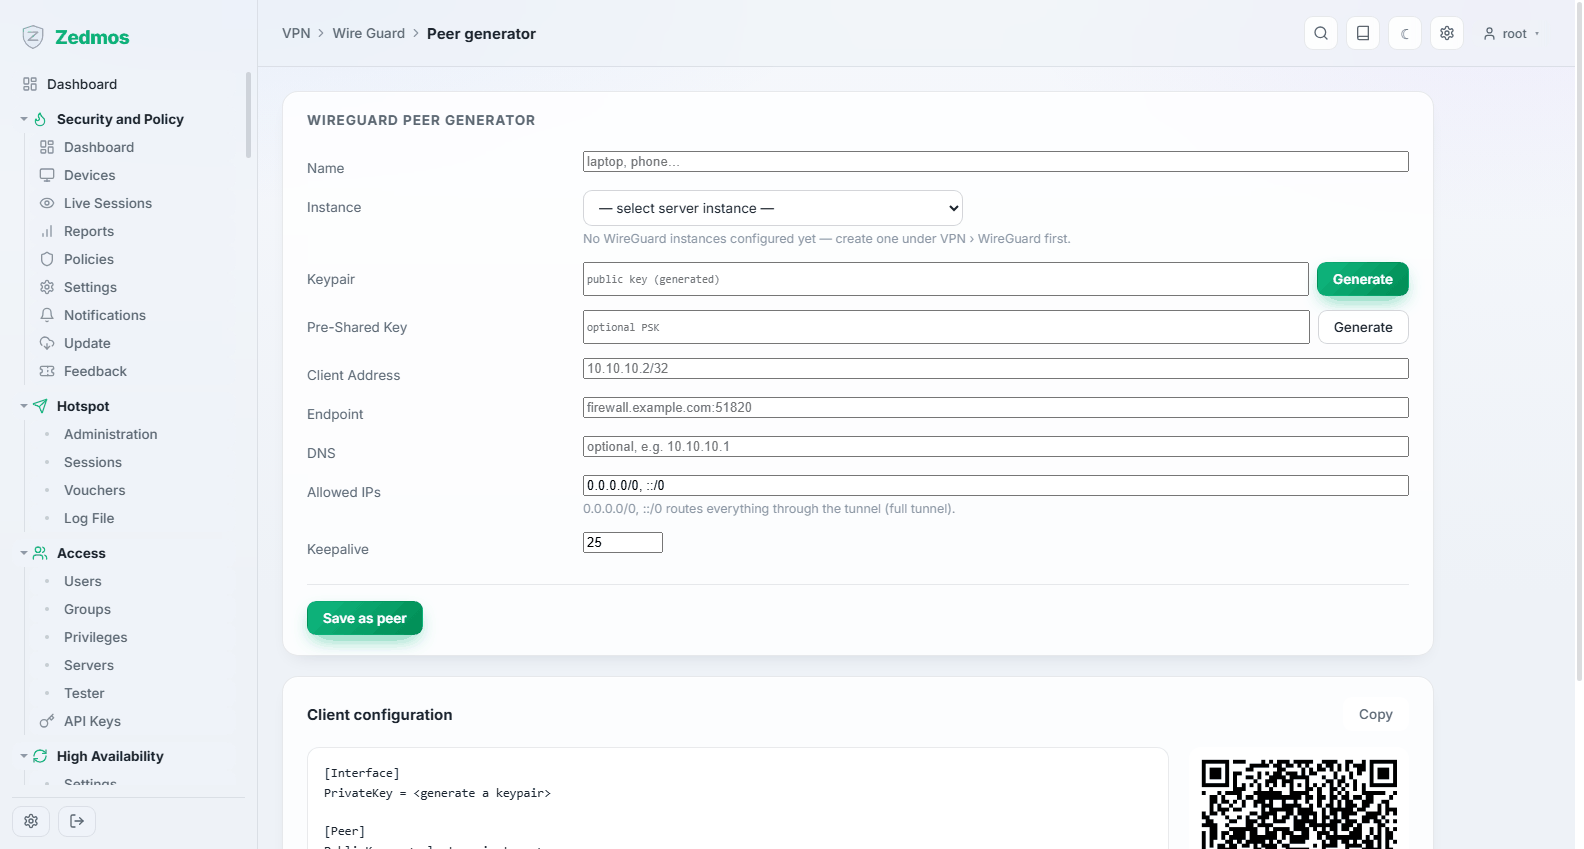
Hazır bir istemci yapılandırması üretir — anahtarlar, adresler, uç nokta, allowed IPs — ve bunu hem metin hem telefon uygulaması için QR kod olarak gösterir. Sıfırdan çalışan bir uzak kullanıcıya en kısa yol.
Status — /wg-status
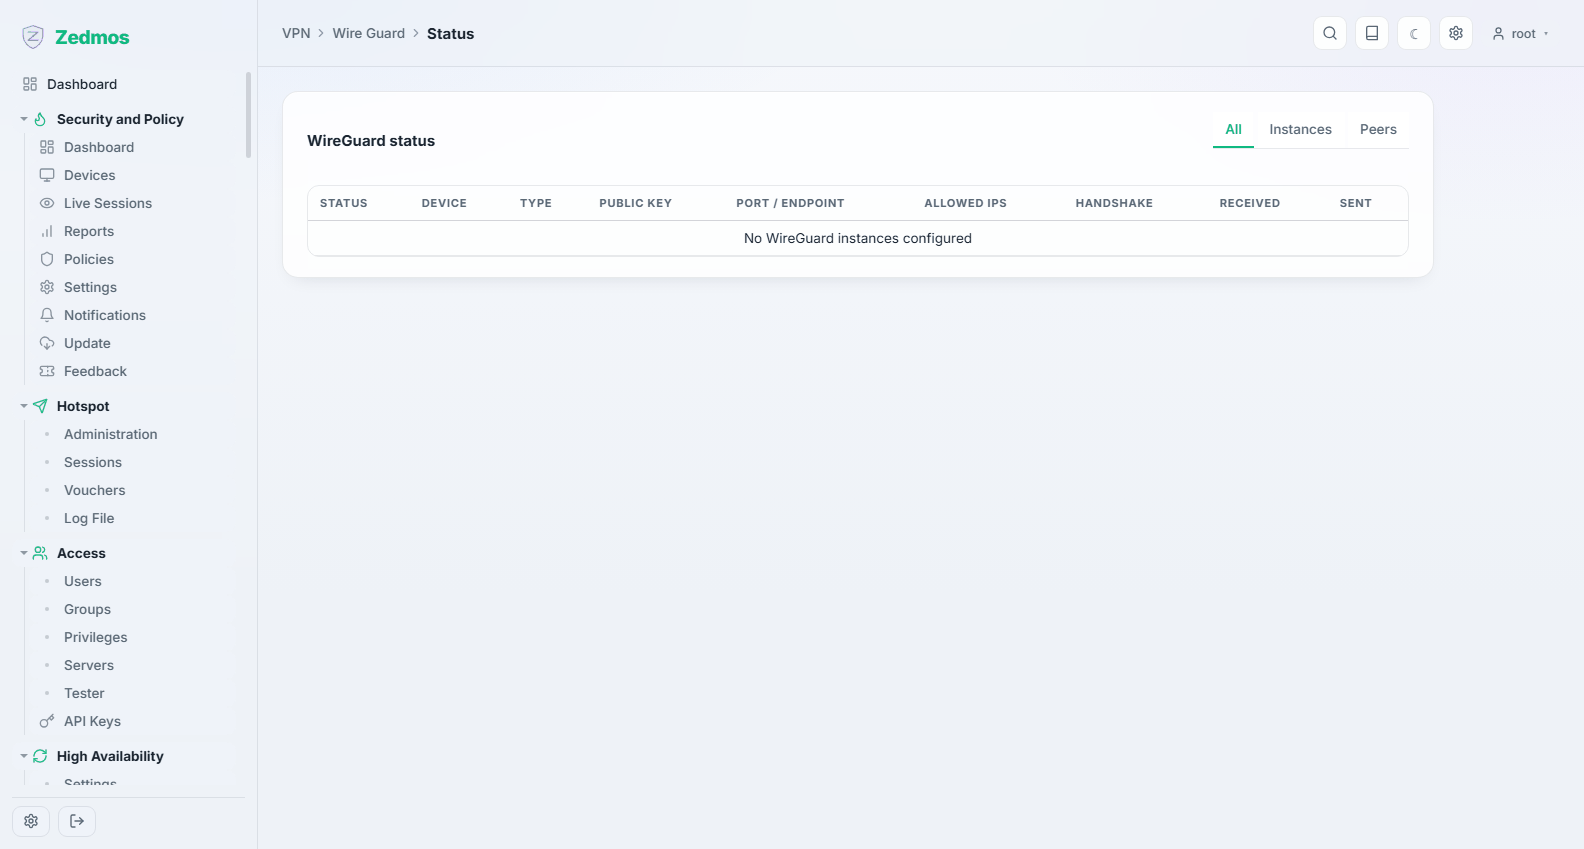
Her örnek ve peer; son el sıkışma zamanı ve aktarılan baytlarla. WireGuard tasarımı gereği sessizdir: el sıkışma yoksa tünel ayakta değildir ve önce bakılacak sayı budur.
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
Modern IPsec yapılandırması: bir bağlantı, karşı adresi, önerileri (şifreleme, bütünlük, Diffie-Hellman grubu), kimlik doğrulamayı (paylaşılan anahtar ya da sertifika) ve bir ya da daha çok child'ı — tünelin hangi ağları taşıyacağını söyleyen trafik seçicilerini — tutar.
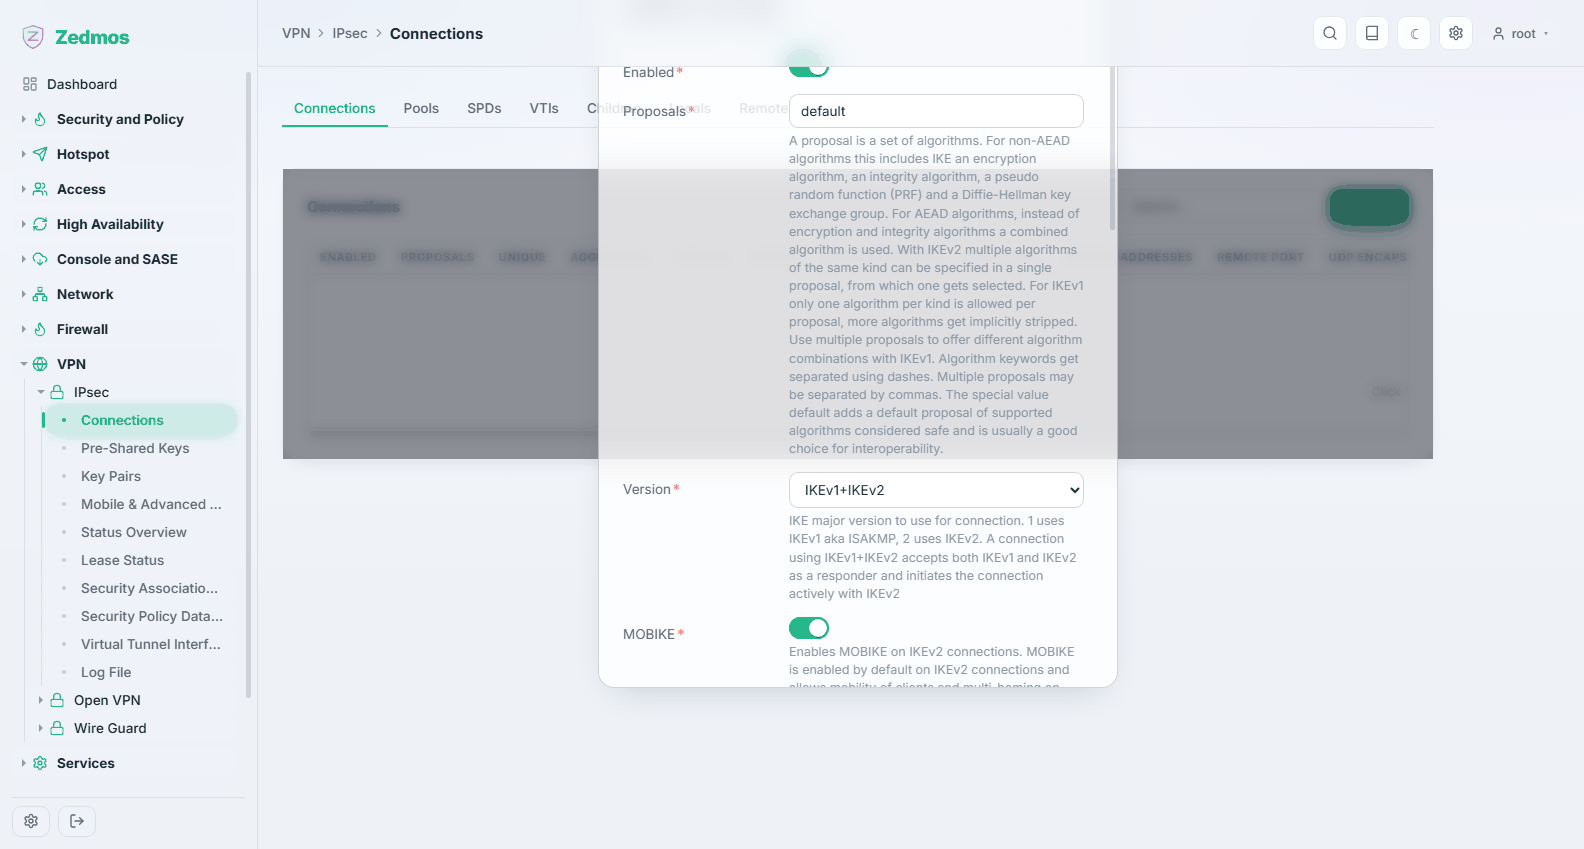
İki uç, öneriler ve trafik seçicileri konusunda anlaşmalıdır. Bir tünel ayağa kalkmıyorsa bu anlaşmazlık, nedenlerin hepsinden daha sık sebeptir; günlük uyuşmazlığı adıyla söyler.
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
Kimliğe göre paylaşılan sırlar. Uzun ve rastgele olsun: paylaşılan anahtar, kimlik doğrulamanın tamamıdır.
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
Sertifika tabanlı kimlik doğrulama isteyen karşı uçlar için anahtar çiftleri.
Mobile & Advanced Settings — /m/ipsec/ipsec
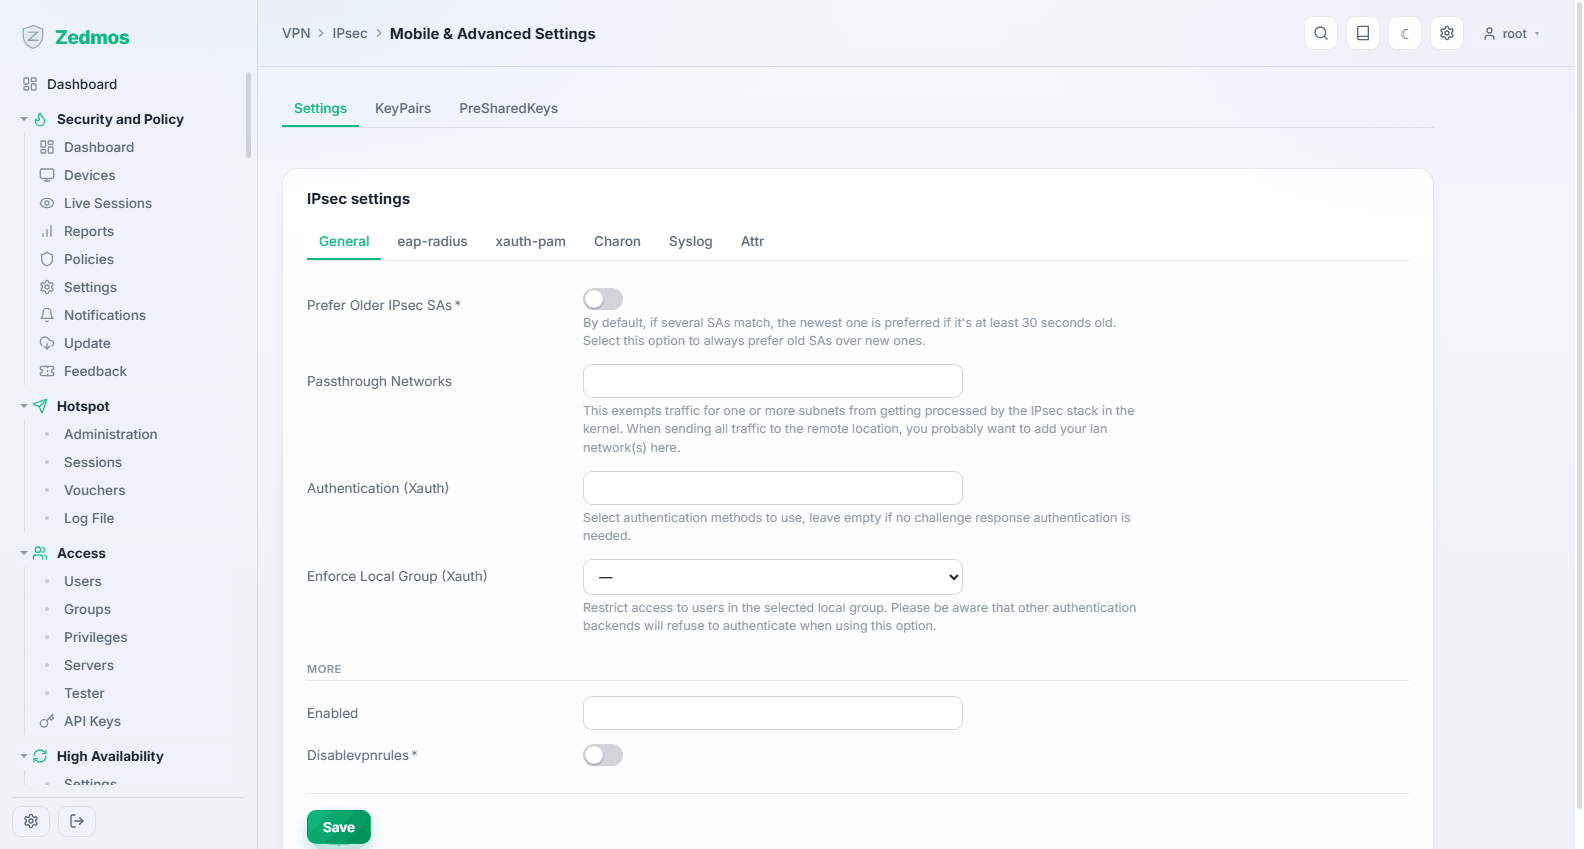
Gezgin istemciler için ayarlar — adres havuzu, verilen DNS — ve servisin kendi davranışı.
Status Overview — /ipsec-status#overview
Hangi bağlantılar kurulu, kiminle ve ne zamandır.
Security Association Database — /ipsec-status#sad
Canlı güvenlik ilişkileri ve sayaçları — trafiğin gerçekten aktığının kanıtı; yalnızca anlaşmanın tamamlandığının değil.
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
Hangi trafiğin korunması gerektiğini belirleyen politikalar.
Lease Status — /ipsec-status#leases
Gezgin istemcilere o an verilmiş adresler ve kimin tuttuğu.
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
Rota tabanlı IPsec: tünel, trafik seçicileriyle belirlenmek yerine üzerinden yönlendirme yapabileceğiniz ve kural yazabileceğiniz bir arayüze dönüşür. Bir bağlantı çok sayıda ağ taşıyorsa ya da yedeklemeye katılıyorsa daha temiz olan seçim.
Log File — /log/core/ipsec
Anlaşma, adım adım. Bir tünel kurulmuyorsa aşağıdan okuyun: vazgeçmeden önce söylediği son şey, nedendir.
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
Bir sunucu ya da istemci örneği: protokolü ve portu, kullandığı sertifikalar, tünel ağı ve istemcilere ittiği şeyler (rotalar, DNS).
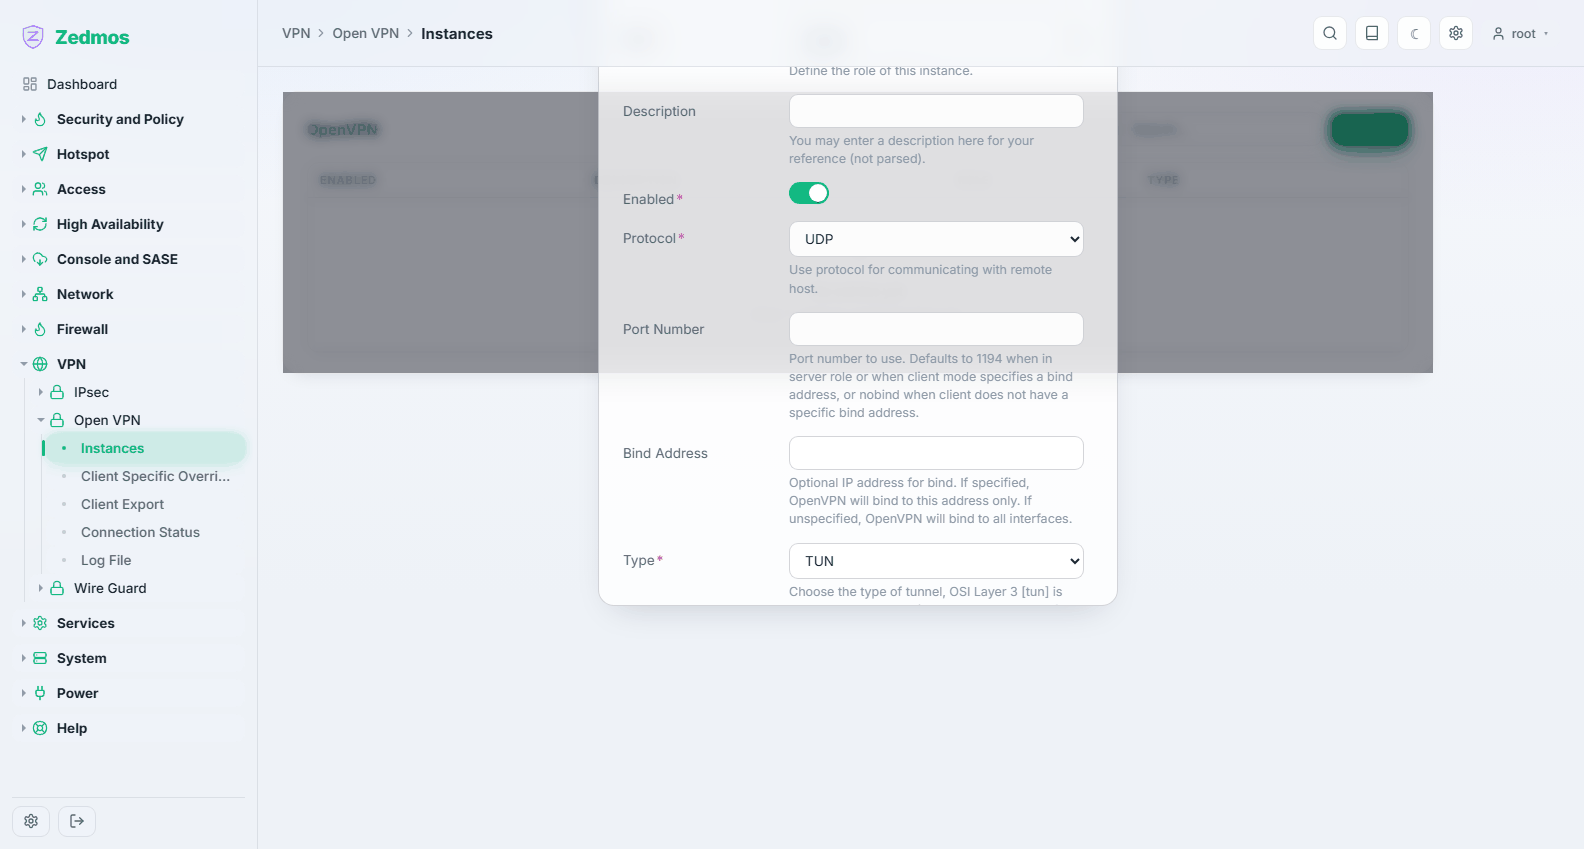
Bir sunucu örneğinin başlayabilmesi için System → Trust içinde bir sertifika otoritesi ve bir sunucu sertifikası gerekir.
Client Specific Overrides — ?a=Overwrites/Overwrite
Sertifikadaki ortak ada göre eşleşen istemci başına istisnalar: biri için sabit bir adres, bir diğeri için ek bir rota.
Client Export — /openvpn-export
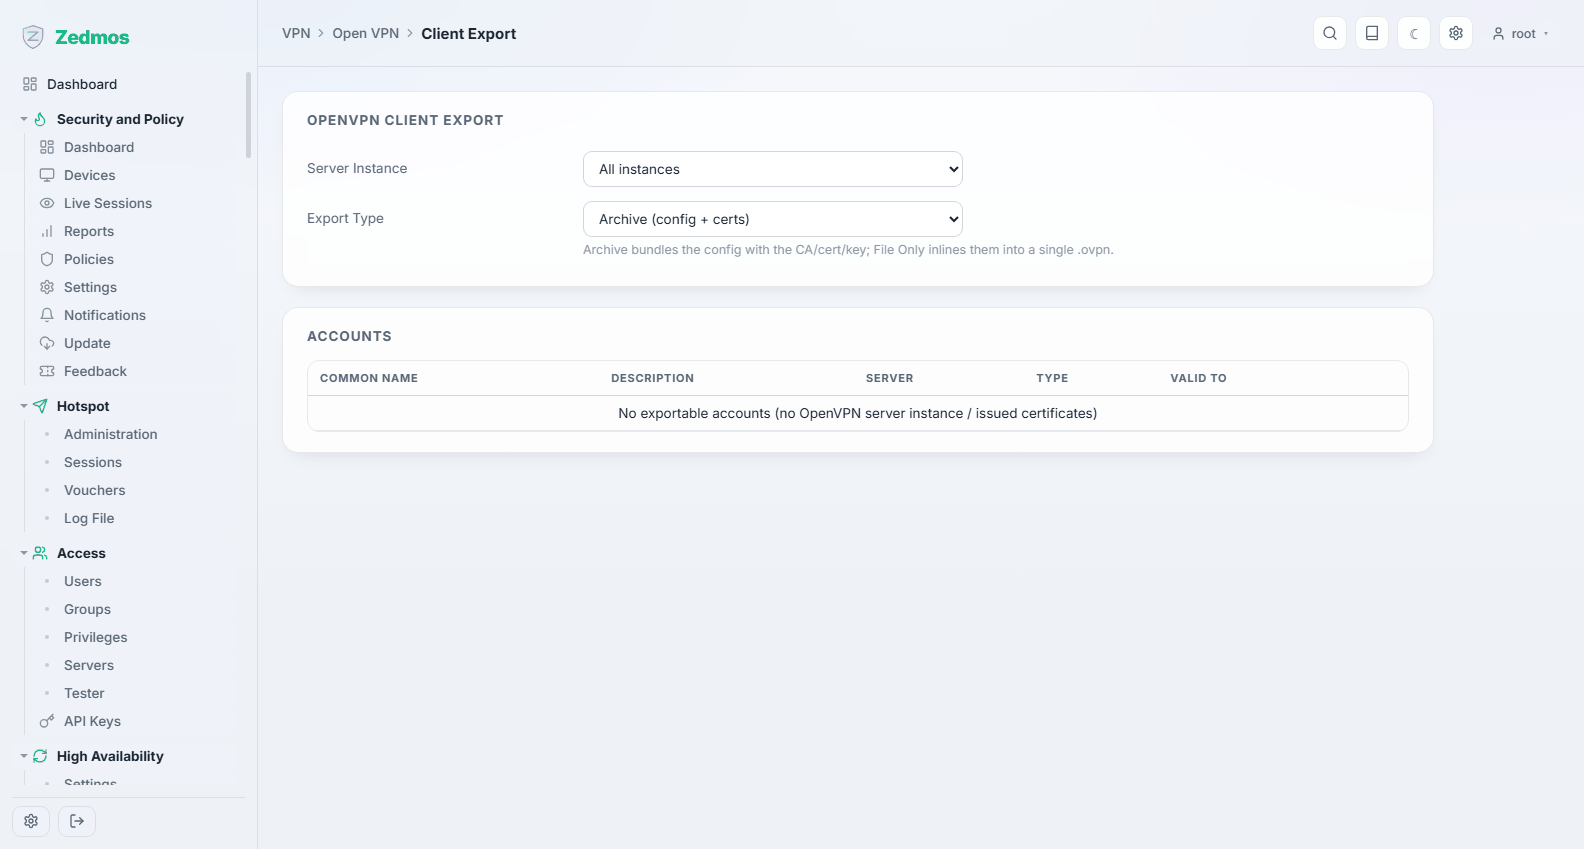
Seçilen kullanıcı için hazır bir yapılandırma indirir — istemci uygulamasının içe aktardığı profil. Uzaktan çalışana göndereceğiniz şey budur; sertifikasını taşır, bu yüzden güvendiğiniz bir kanaldan gönderin.
Connection Status — /openvpn-status
Kim bağlı, nereden, ne zamandır ve ne kadar aktardı.
Log File — /log/core/openvpn