5.4 Firewall
Paket filtresi ve çevresindeki her şey: kurallar, adres çevirisi, kuralları yazarken kullandığınız adlar, bant genişliği yönetimi ve filtrenin gerçekte ne yaptığını gösteren sayfalar.
Rules — /legacy?p=filter/rule
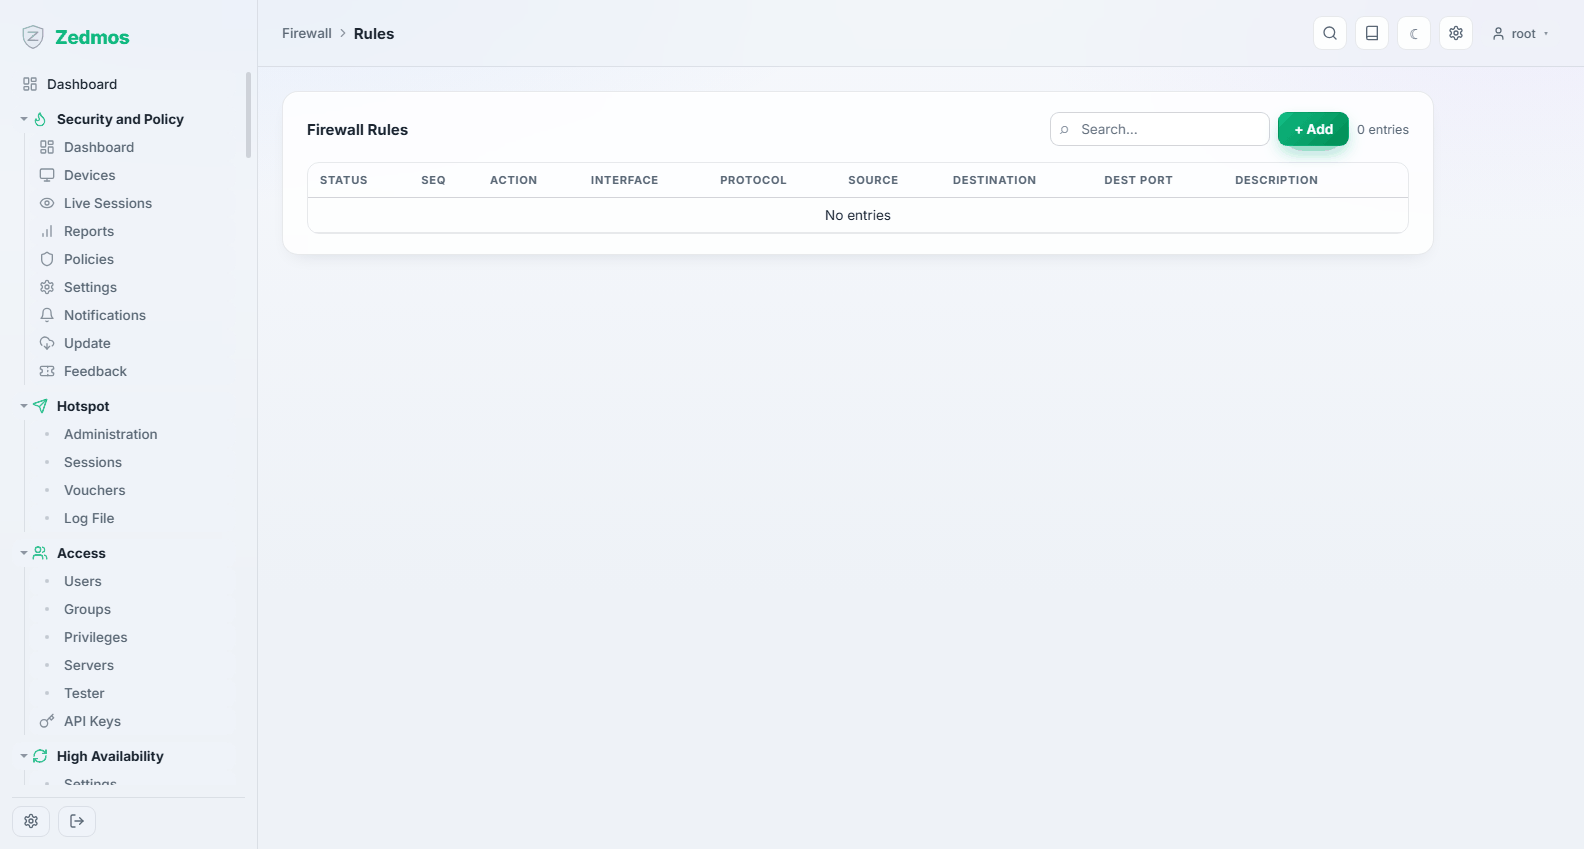
Kural seti, değerlendirme sırasıyla. Her satır bir kuraldır; sıra numarası ne zaman değerlendirileceğini belirler ve ilk eşleşen kural kazanır — eşleşmenin altındaki hiçbir şeye bakılmaz.
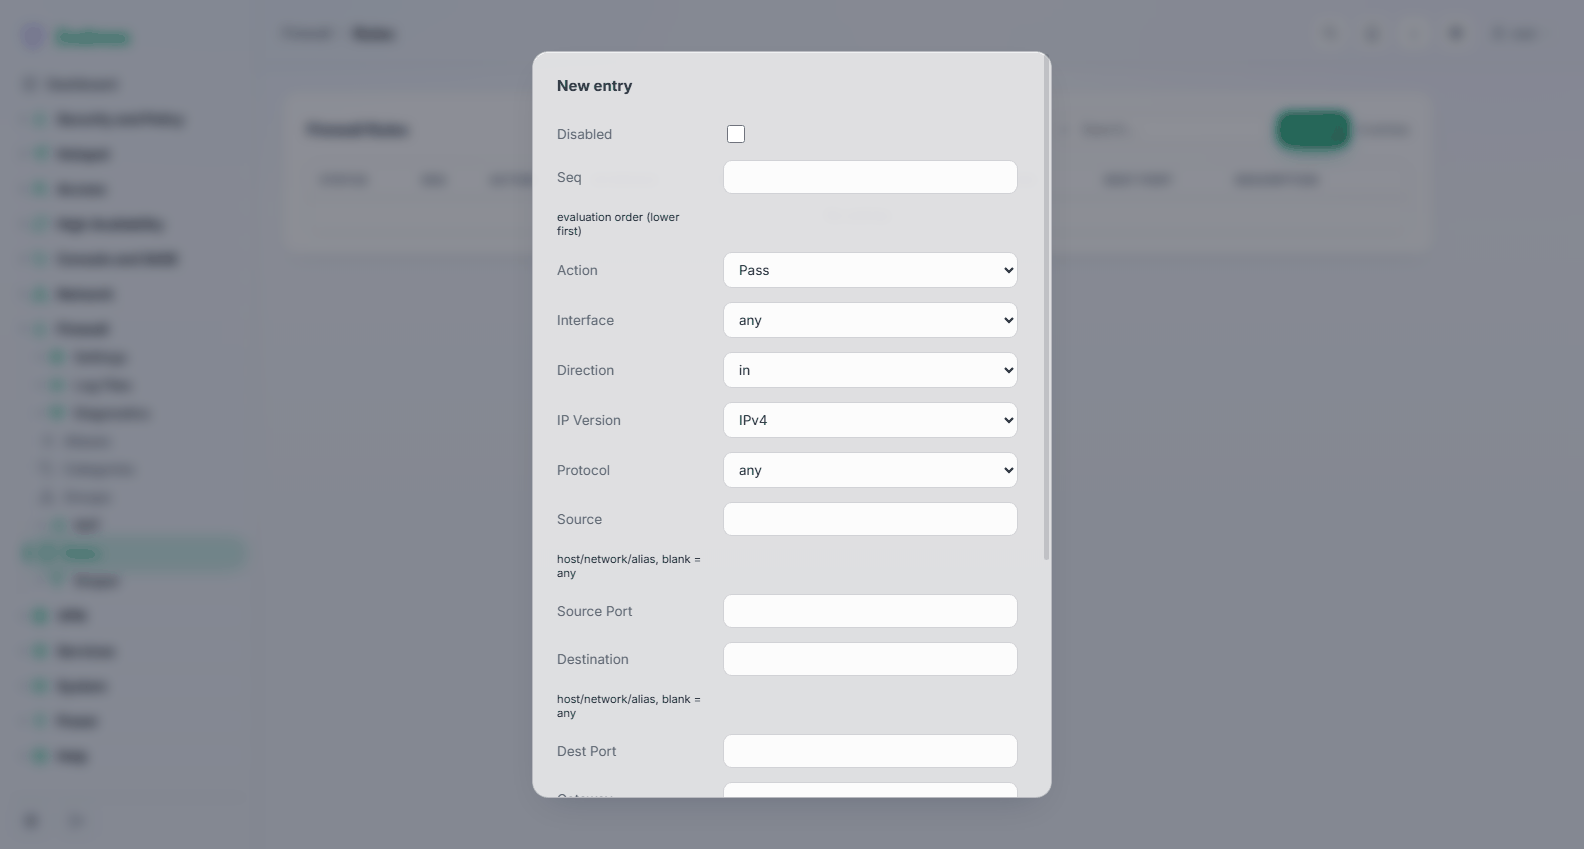
| Alan | Anlamı |
|---|---|
| Disabled | Kuralı uygulamadan listede tutar. Bir kuralın bir sorunun nedeni olup olmadığını sınamanın güvenli yolu. |
| Seq | Değerlendirme sırası; küçük olan önce. Sonradan araya ekleyebilmek için boşluk bırakın (10, 20, 30). |
| Action | Pass geçirir, Block sessizce düşürür, Reject düşürür ve göndereni haberdar eder. Kendi ağınızda reject (kullanıcılar için daha hızlı başarısızlık), internete doğru block (tarayıcıya hiçbir şey söylemez). |
| Interface | Kuralın geçerli olduğu yer. Kurallar trafiğin girdiği arayüzde değerlendirilir. |
| Direction | Normalde in — o arayüze gelen trafik. |
| IP Version | IPv4, IPv6 ya da ikisi. Çift yığınlı bir ağda yalnızca IPv4'ü kapsayan kural seti sık ve sessiz bir hatadır. |
| Protocol | any, TCP, UDP, ICMP ve diğerleri. |
| Source / Source Port | Gönderen. Boş bırakmak "herhangi" demektir. Bir host, CIDR biçiminde bir ağ ya da bir alias adı kabul eder. |
| Destination / Dest Port | Nereye gittiği; aynı biçimler. |
| Gateway | Eşleşen trafiği yönlendirme tablosu yerine belirli bir ağ geçidine ya da gruba yollar — bu, politika tabanlı yönlendirmedir ve bir bölümü ikinci bir uplink üzerinden çıkarmanın yoludur. |
Diğer alanlar (Show advanced altında) günlükleme, zaman planı, kategoriler, durum yönetimi ve hız sınırlamayla ilgilidir.
Kural setini güvenlik duvarının okuduğu gibi okuyun. Filtreleme trafiğin girdiği yerde olur: LAN'ın internete çıkmasına izin veren kural WAN'a değil LAN arayüzüne aittir. Yanıt kendiliğinden geri gelir, çünkü filtre durum tutar.
Fabrika kural seti LAN'ın dışarı çıkmasına izin verir ve WAN'dan gelen istenmemiş trafiği engeller. Bu çalışan bir varsayılandır; değiştirmek yerine üzerine ekleyin ve içeri girmenin ikinci bir yolu olduğundan emin olana kadar kilitlenmeyi önleyen kuralı koruyun.
Aliases — /m/firewall/alias
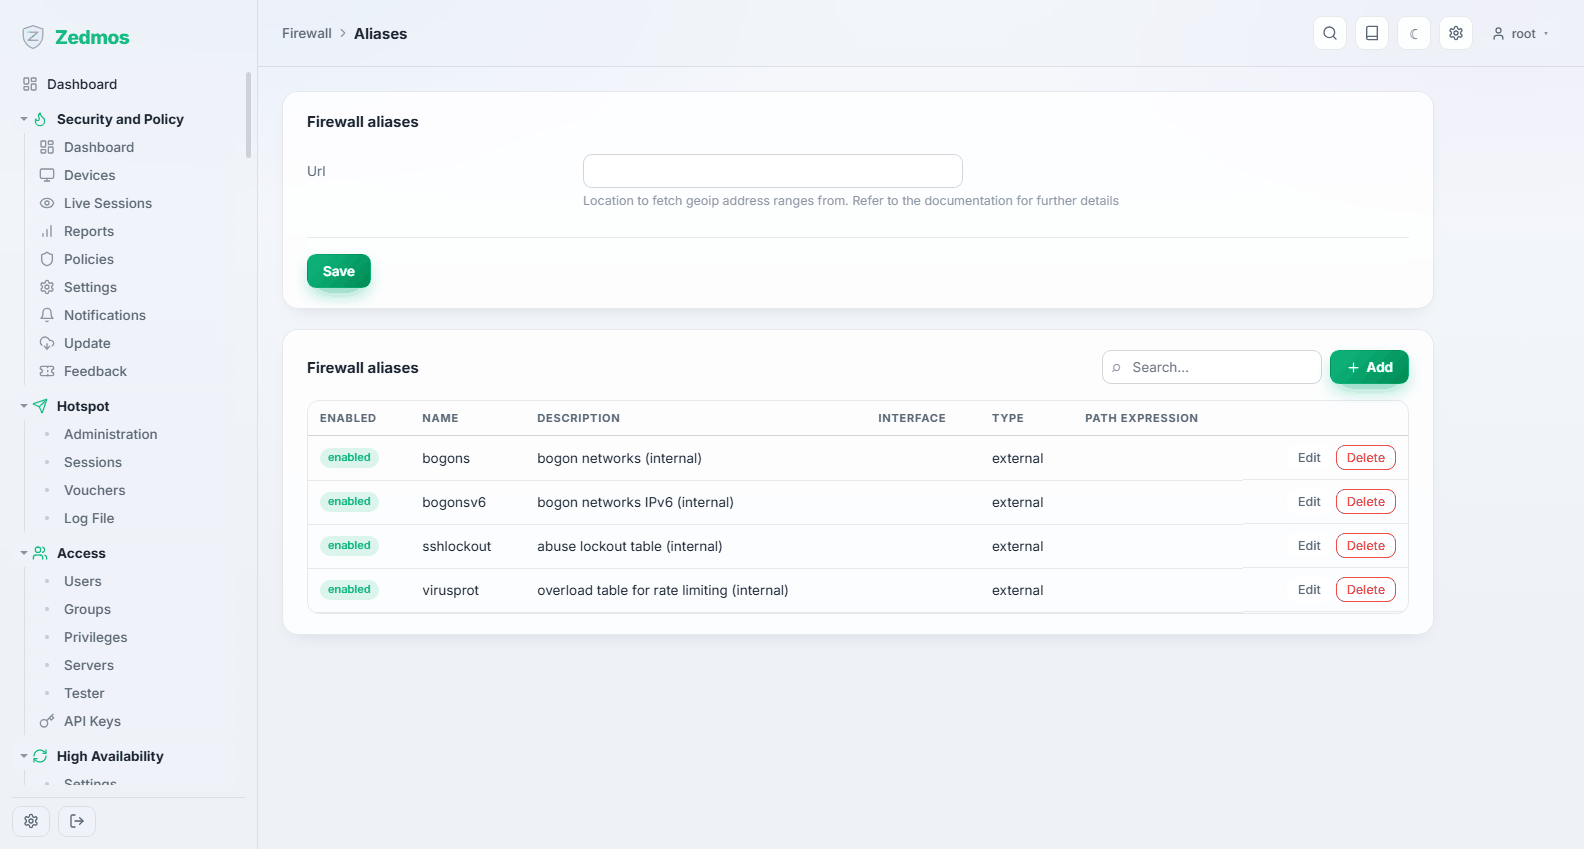
Kuralların atıfta bulunduğu şeylere verilen adlar: bir host kümesi, bir ağ kümesi, bir port listesi, kendini yenileyen bir URL tablosu, bir ülke ya da bir MAC listesi. Kuralları üç adres yerine WEB_SERVERS üzerine yazın; dördüncü sunucu geldiği gün dört kuralı değil aliası değiştirirsiniz.
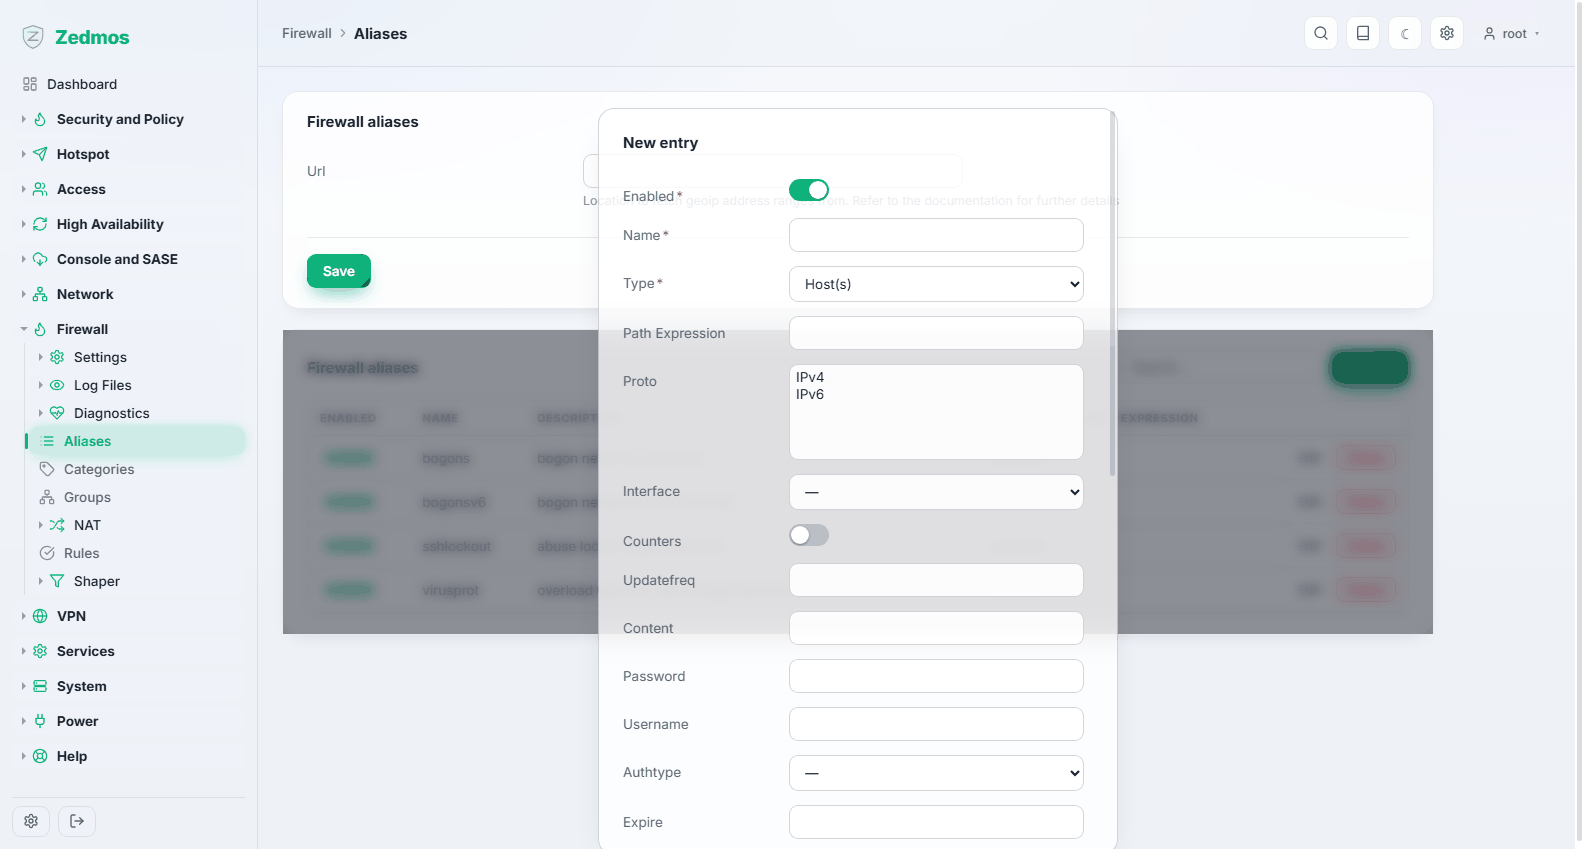
Aliaslar gerçek güvenlik duvarı tablolarına dönüşür; içeriklerini canlı olarak Firewall → Diagnostics → Aliases altında görürsünüz.
Categories — /m/firewall/category
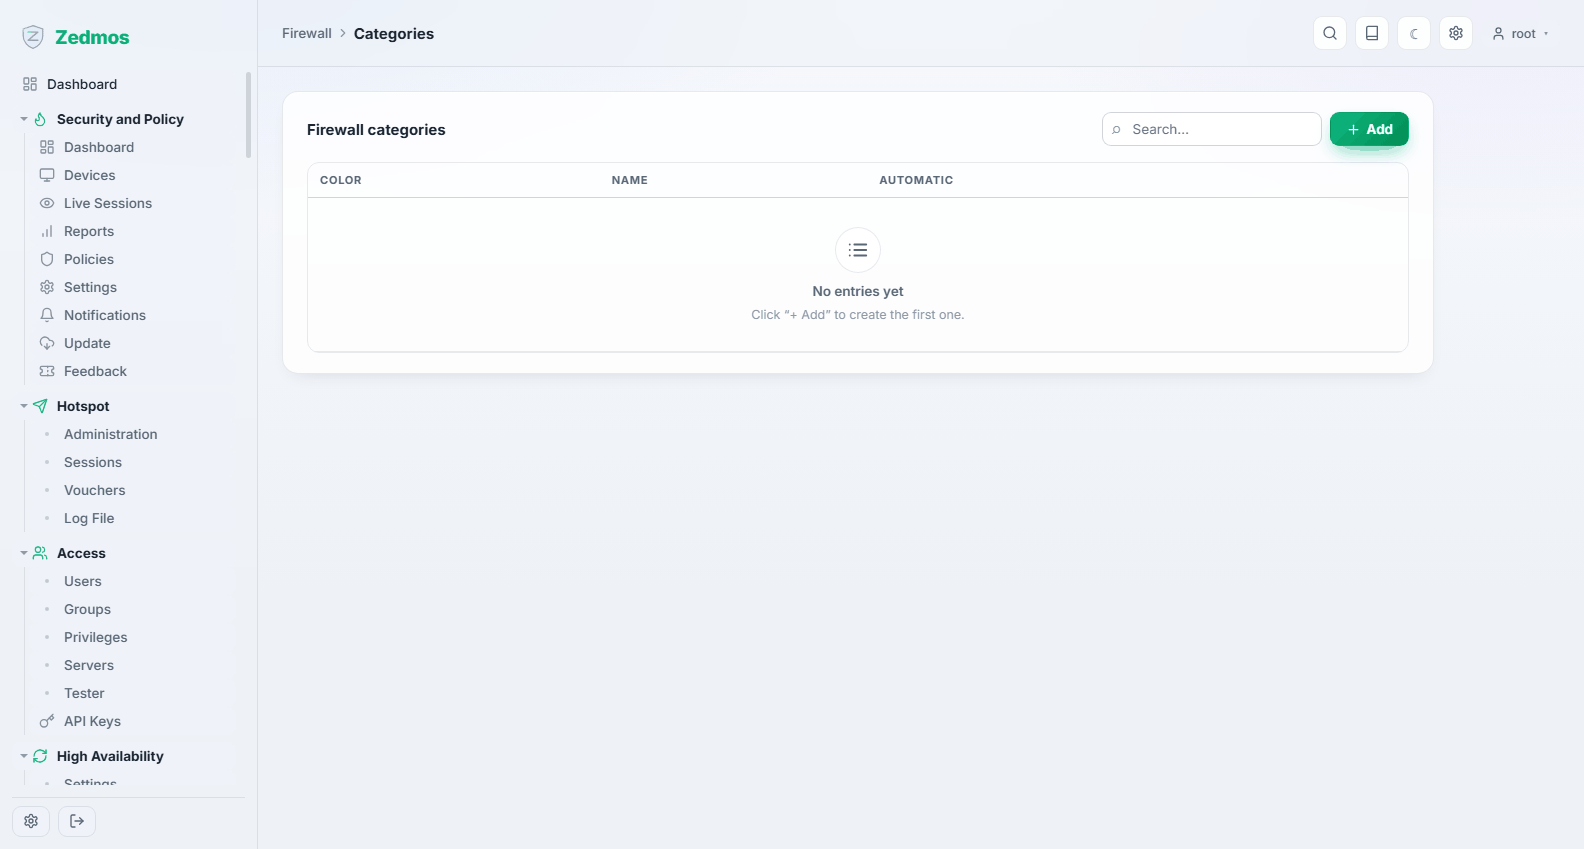
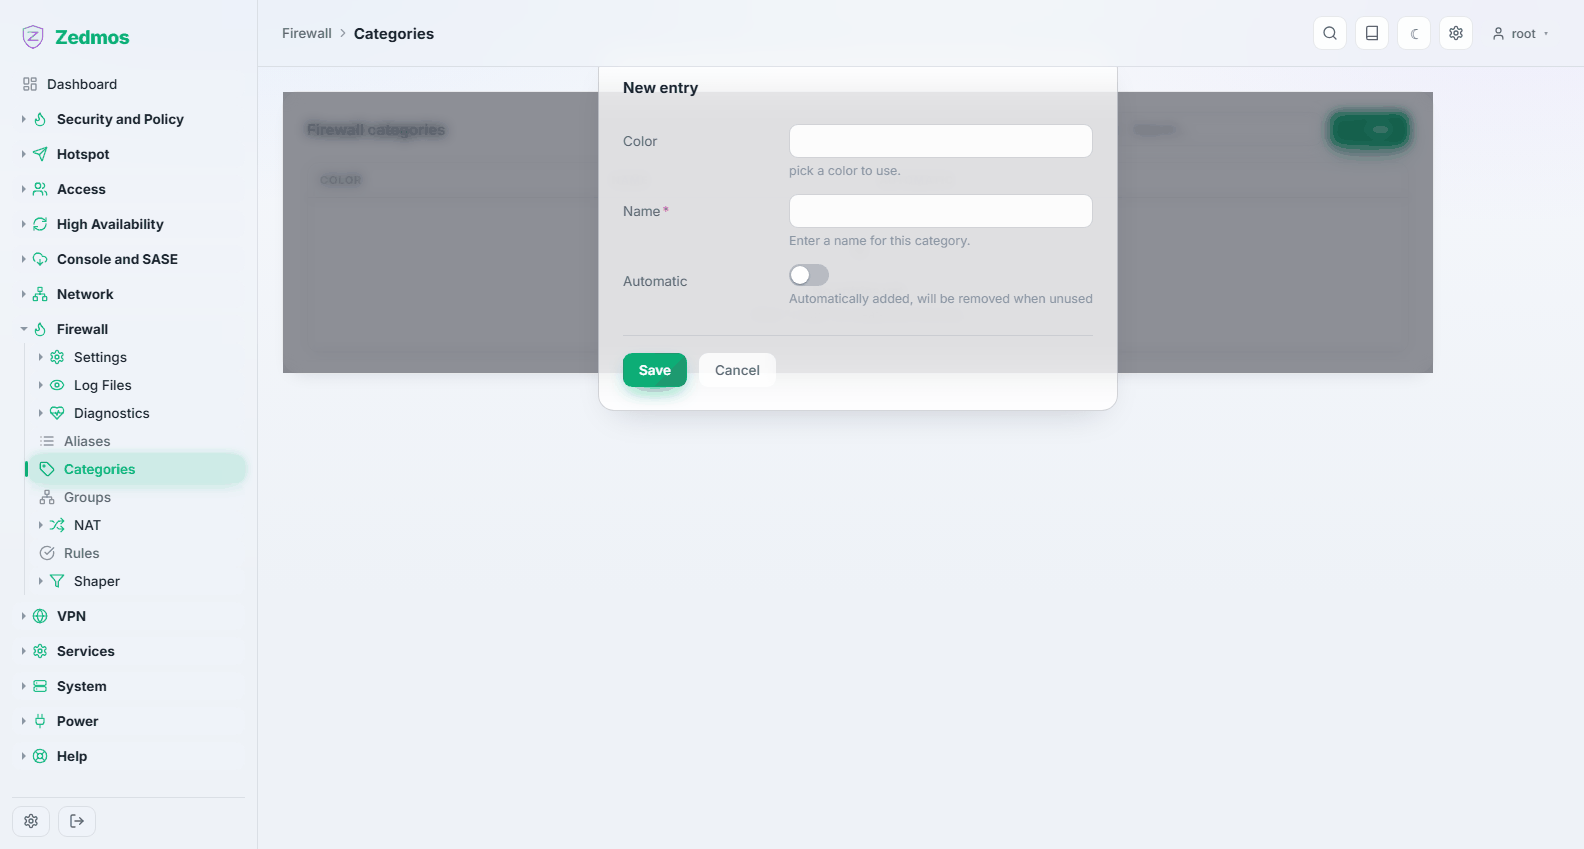
Kurallar için renkli etiketler. On iki kuralda süstür; yüz kuralda bir projeye ait beş kuralı bulmanın yoludur.
Groups — /m/firewall/ifgroups
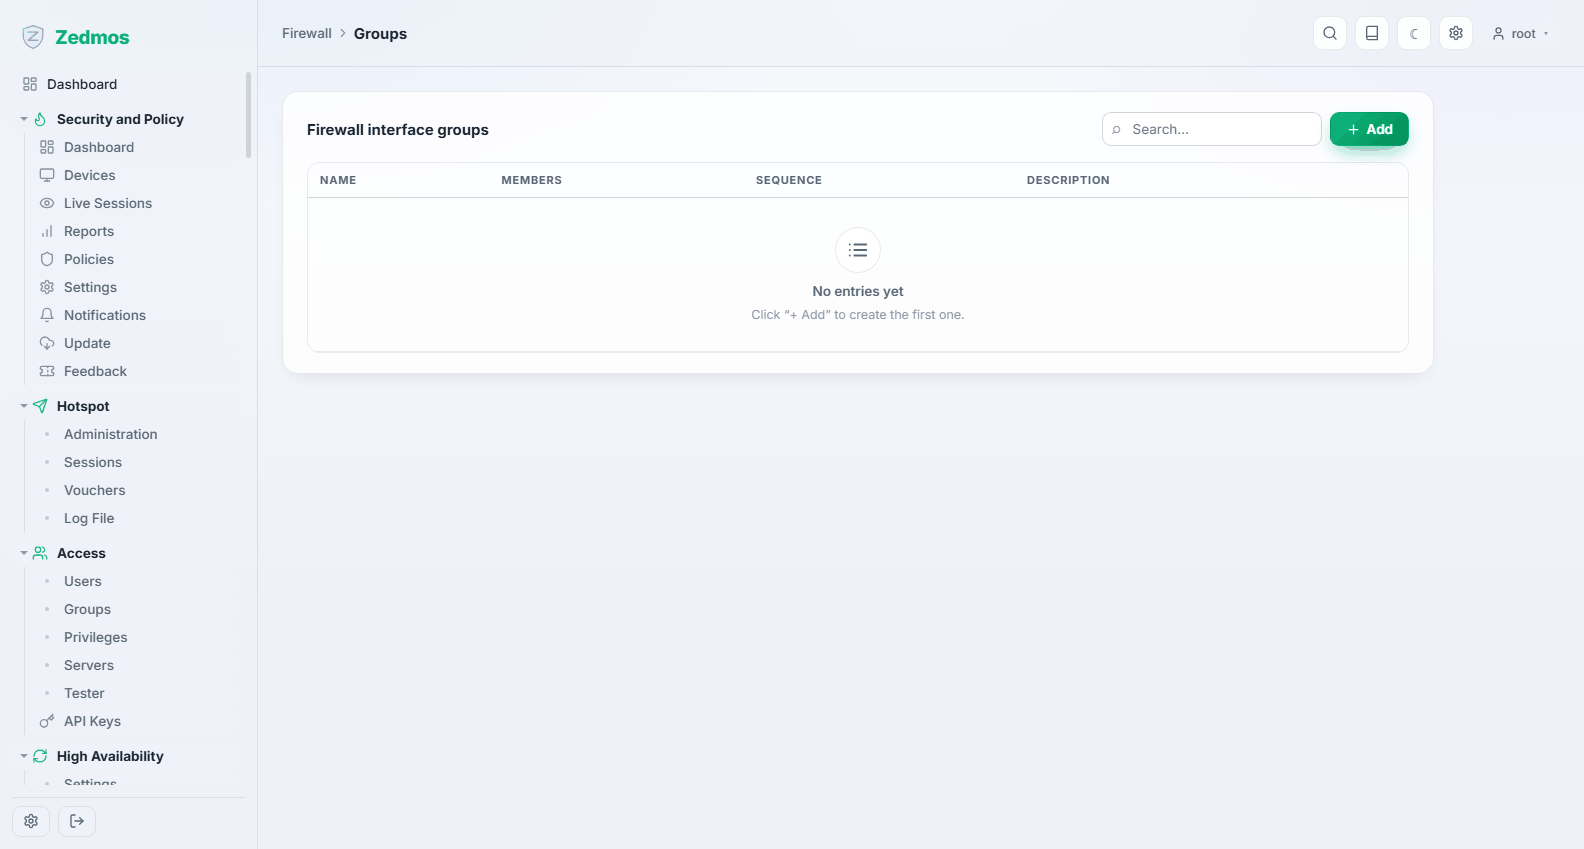
Arayüz grubu, tek bir kuralın birden çok arayüzde geçerli olmasını sağlar — misafir politikasını bir kez yazıp her misafir VLAN'ına iliştirirsiniz.
NAT
Adres çevirisi, tek sayfaya sıkıştırılmak yerine dört türüne ayrılmış.
Source NAT — /nat/source_nat
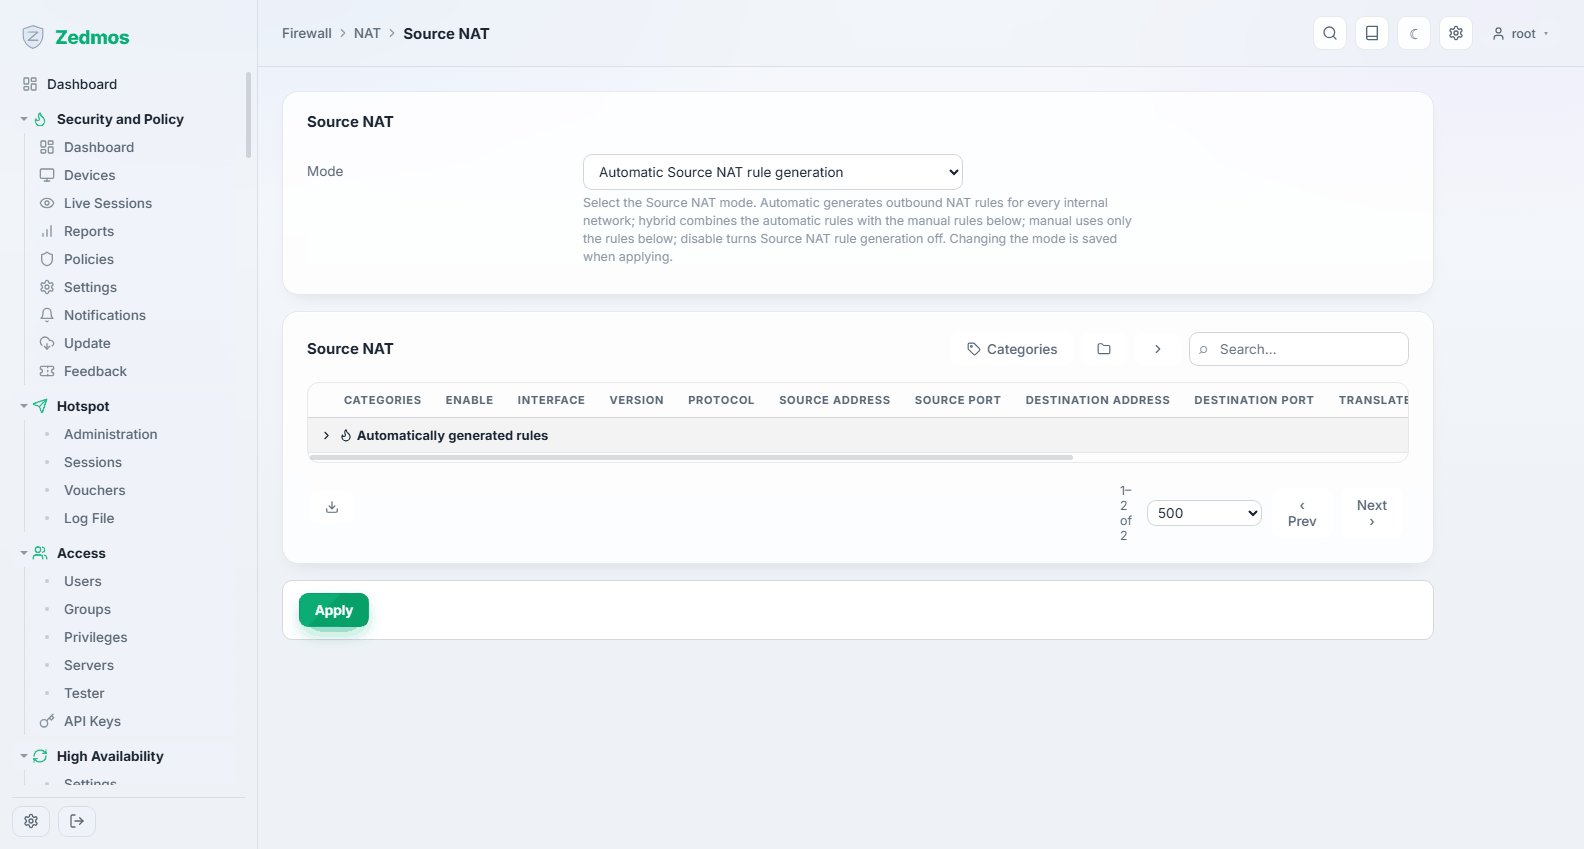
Dışarı doğru çeviri: hangi iç adreslerin çıkarken hangi dış adrese dönüştürüleceği. Normal bir kurulum için cihaz bu kuralları kendisi üretir; bu sayfa "normal"in yetmediği yerde devreye girdiğiniz yerdir — bir bölüm için ikinci bir genel adres ya da bir VPN tüneli için belirli bir kaynak adresi.
Destination NAT — /nat/d_nat
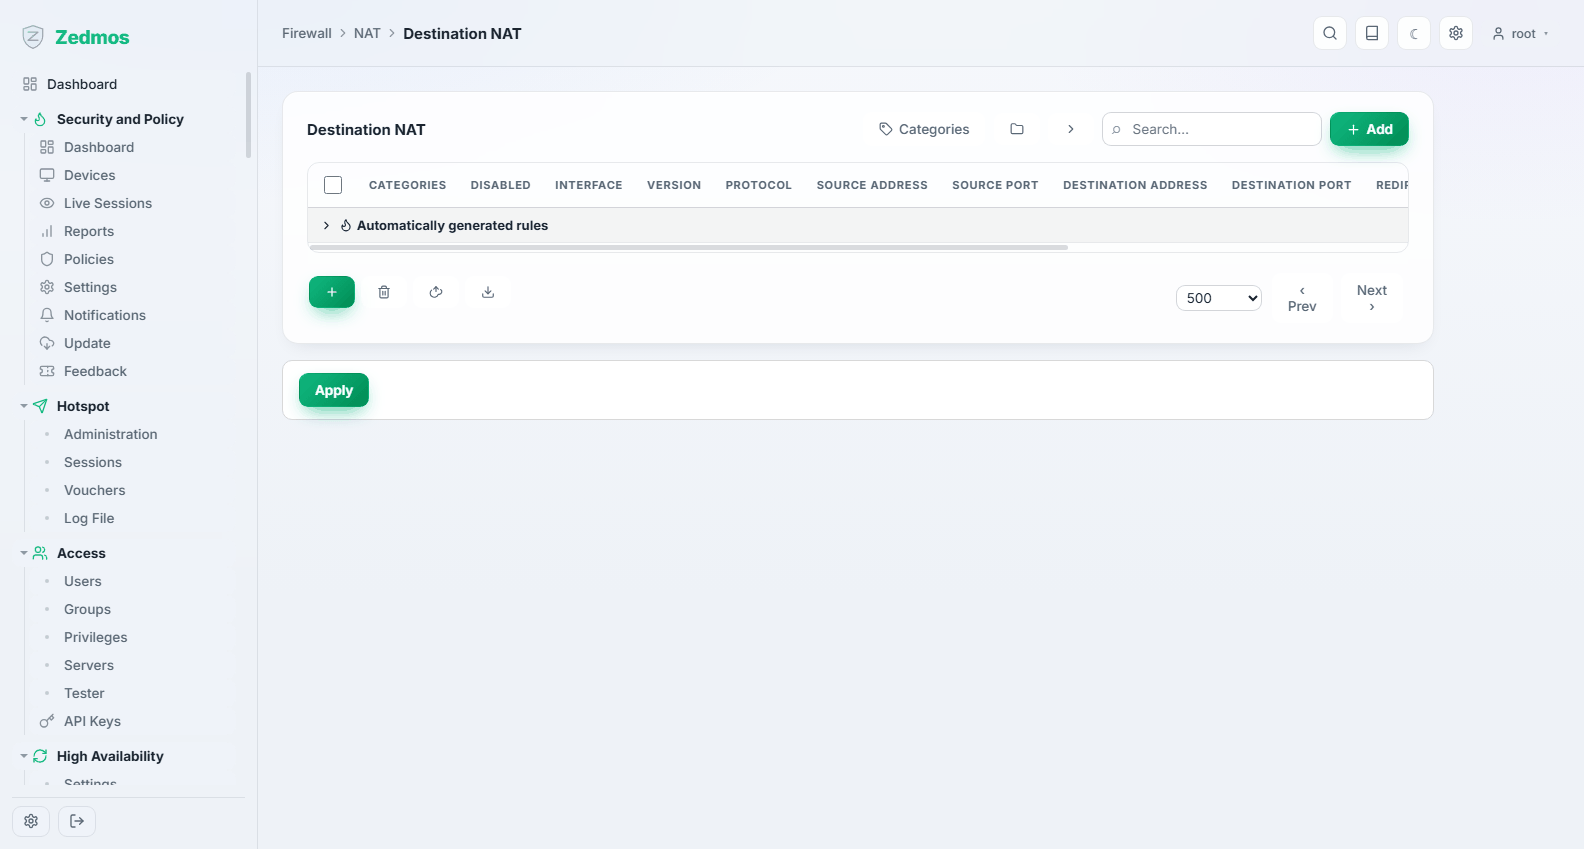
Port yönlendirme: cihaza belirli bir adres ve porttan gelen trafik içerideki bir makineye yönlendirilir. Bir sunucuyu böyle yayınlarsınız.
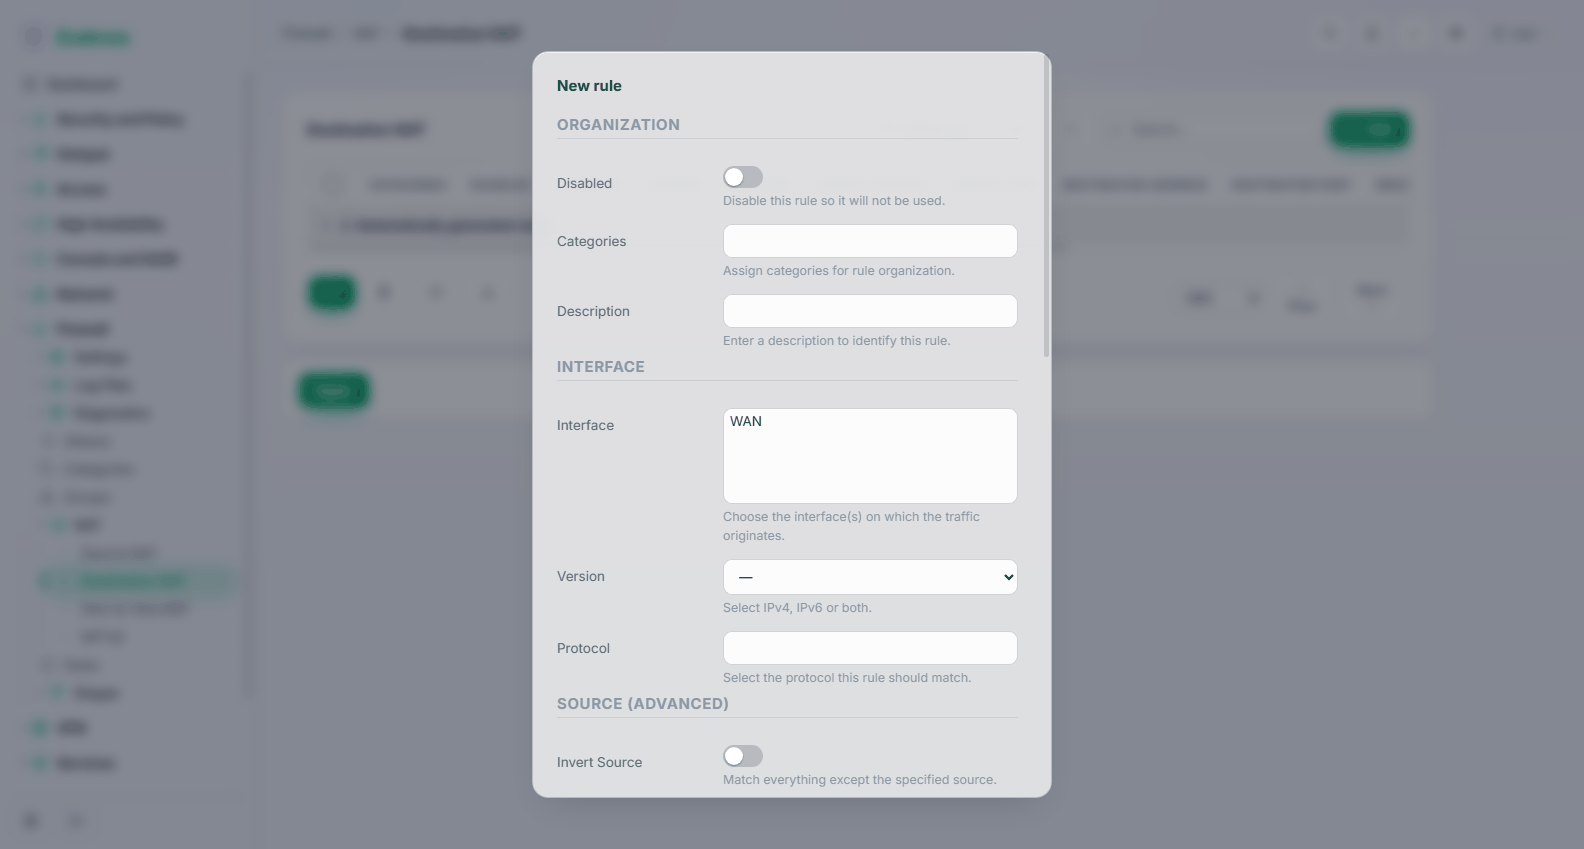
Trafiğin geldiği arayüzü, protokolü, dışarıdan görünen hedef adres ve portu, içerideki hedef ve portu verin. Eşlik eden güvenlik duvarı kuralı aynı anda oluşturulabilir — trafiğe izin veren kural olmadan yönlendirme hiçbir şey yapmaz ve bir port yönlendirmesinin "çalışmamasının" en sık nedeni budur.
Bir servisi tüm internete açmak bir adım değil, bir karardır. Kaynağı kısabildiğiniz yerde kısın ve Kullanım senaryoları → Bir sunucu yayınlamak bölümünü okuyun.
One-to-One NAT — /nat/one_to_one
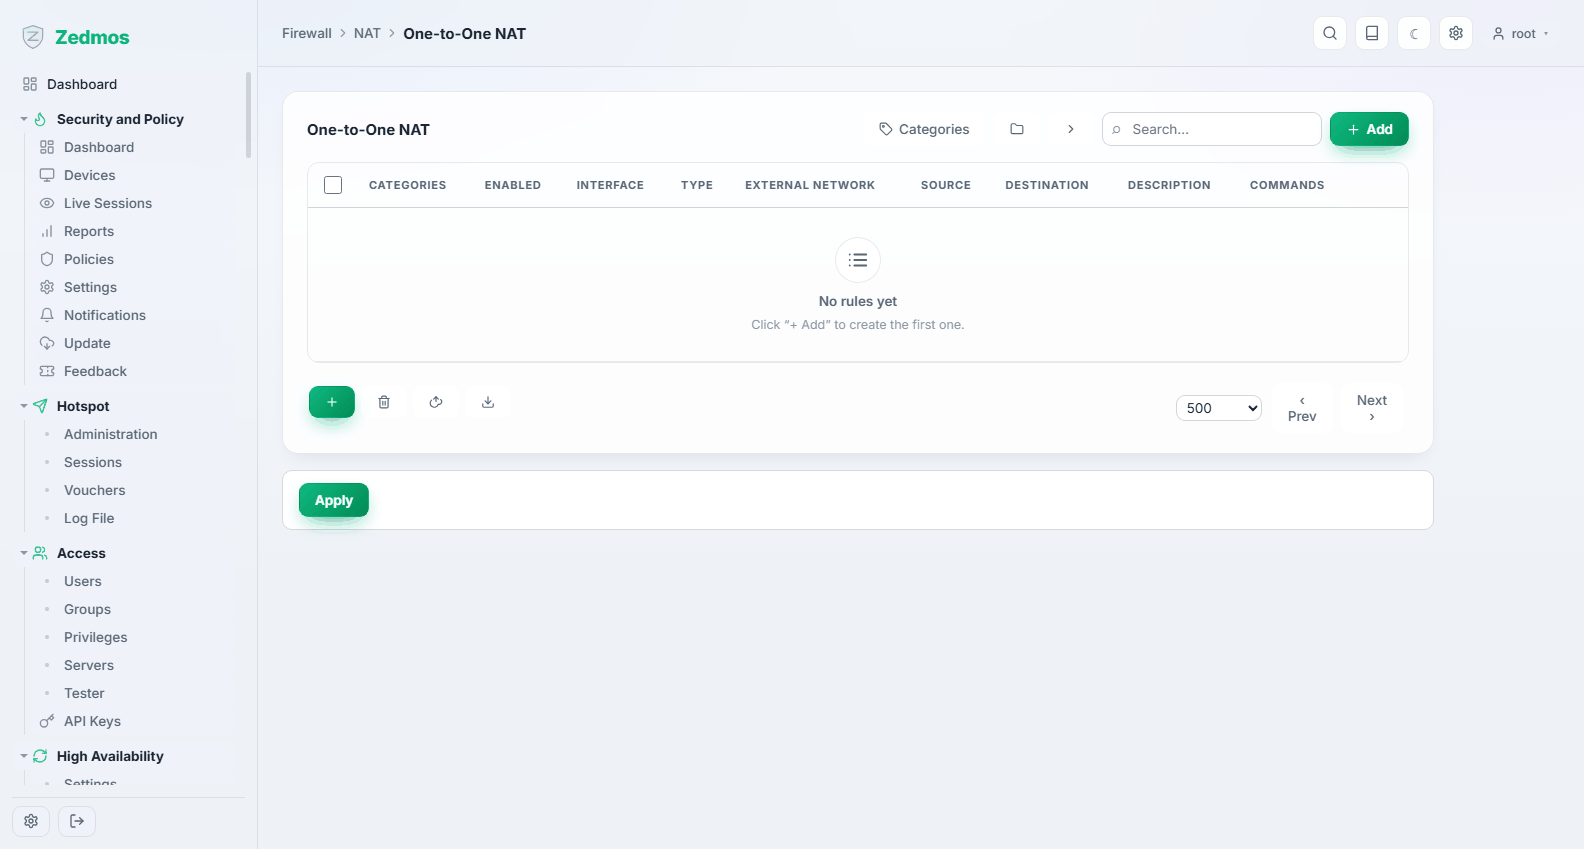
Bütün bir dış adresi bütün bir iç adrese, iki yönde eşler. Bir sunucunun paylaşılan adres ve yönlendirilmiş portlar yerine kendi genel adresine ihtiyacı olduğunda kullanılır.
NPTv6 — /nat/npt
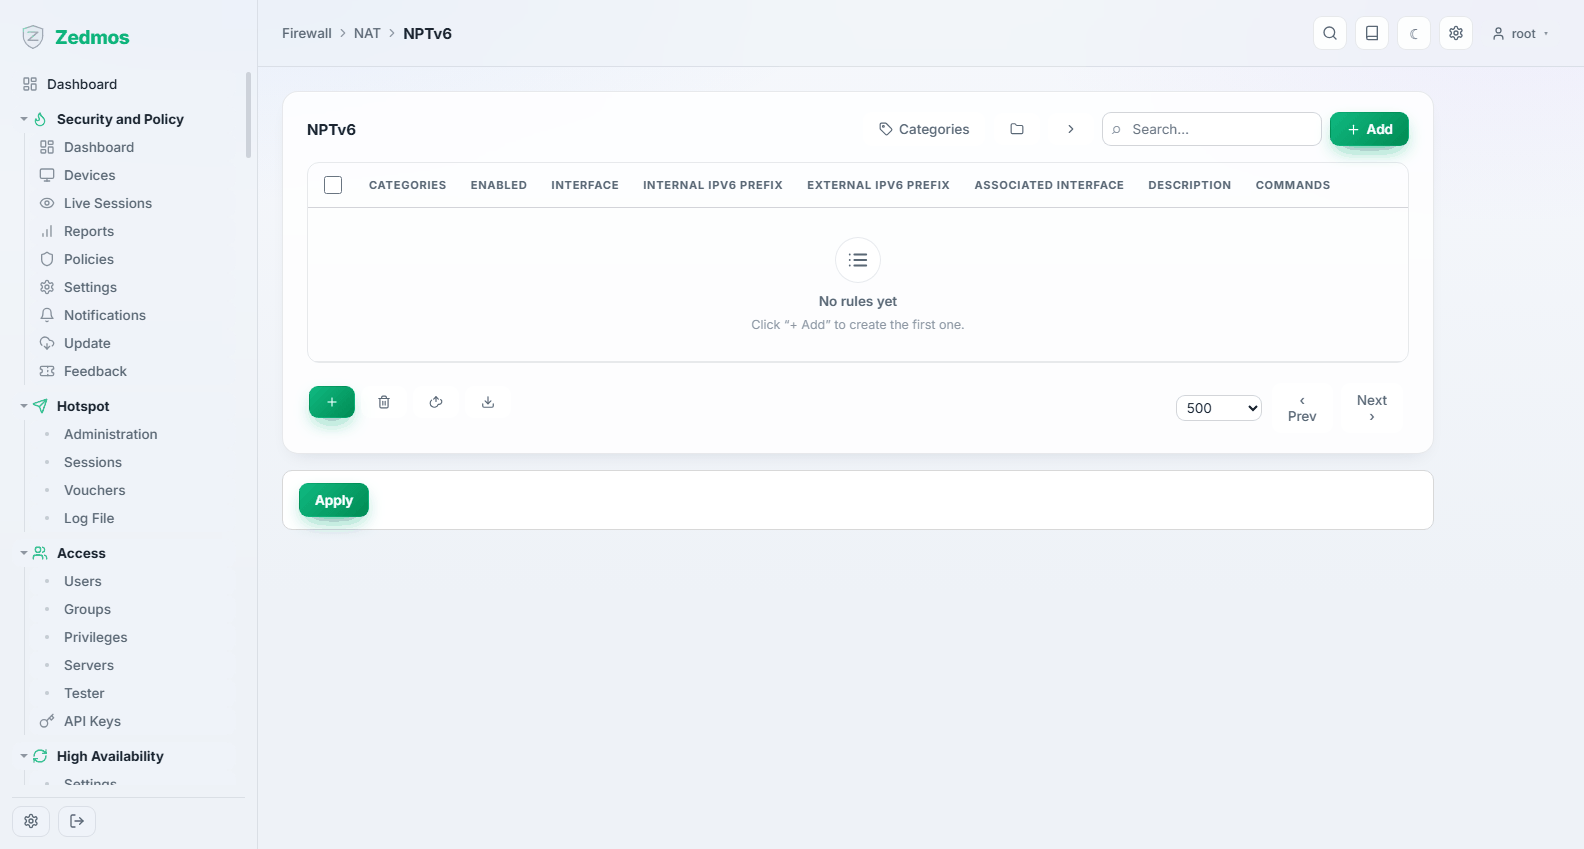
IPv6 için önek çevirisi: host kısmına dokunmadan bir öneki bir başkasına çevirir. Klasik NAT'ın ne gerekli ne istenir olduğu yerde, yeniden numaralandırmanın IPv6 yanıtı.
Settings
Advanced — /system-firewall
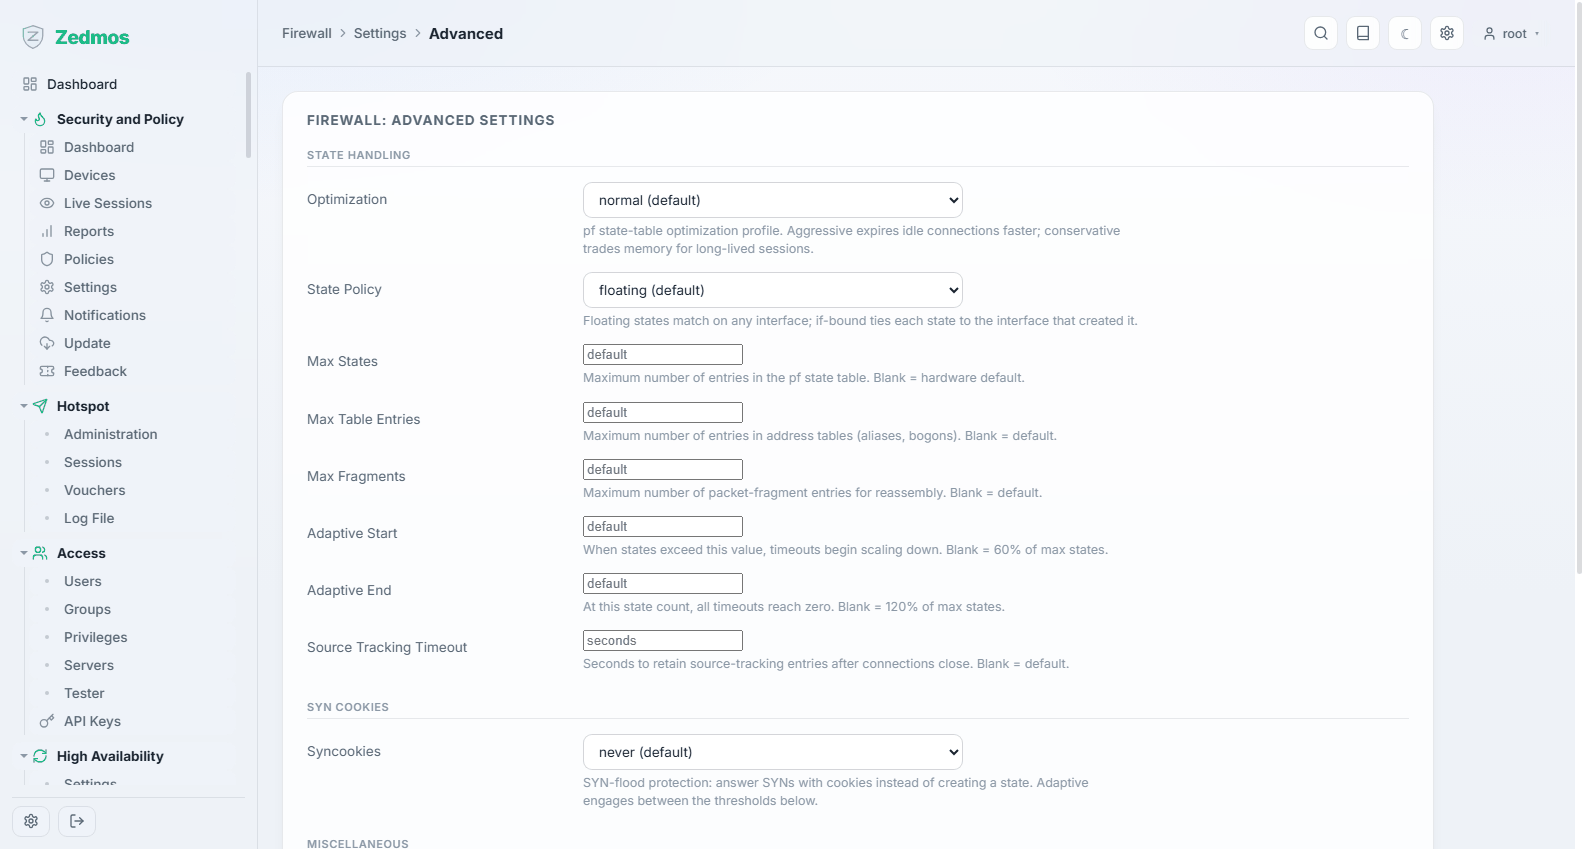
Paket filtresinin kendi ince ayarı: durum tablosu sınırları, en iyileme ve zaman aşımı politikası, parça (fragment) işleme ve belirli trafik için filtrenin atlanıp atlanmayacağı.
Bu ayarlar her kuralın davranışını değiştirir. Varsayılanlar neredeyse her cihaz için doğrudur; bir ölçüm aksini söylüyorsa değiştirin — ve neyi değiştirdiğinizi yazın.
Normalization — /legacy?p=filter/scrub/rule
Scrub kuralları: parçaları birleştirmek, en büyük segment boyutunu sınırlamak ve kural seti görmeden önce trafiği normalleştirmek. Buraya gelmenin olağan nedeni, büyük paketlerin kaybolduğu bir tünel için MSS sınırlamasıdır.
Schedules — /firewall-schedules
Bir kurala iliştirilebilen adlandırılmış zaman aralıkları — "mesai saatleri", "hafta sonu". Zaman planı olan bir kural yalnızca o aralıkta etkindir.
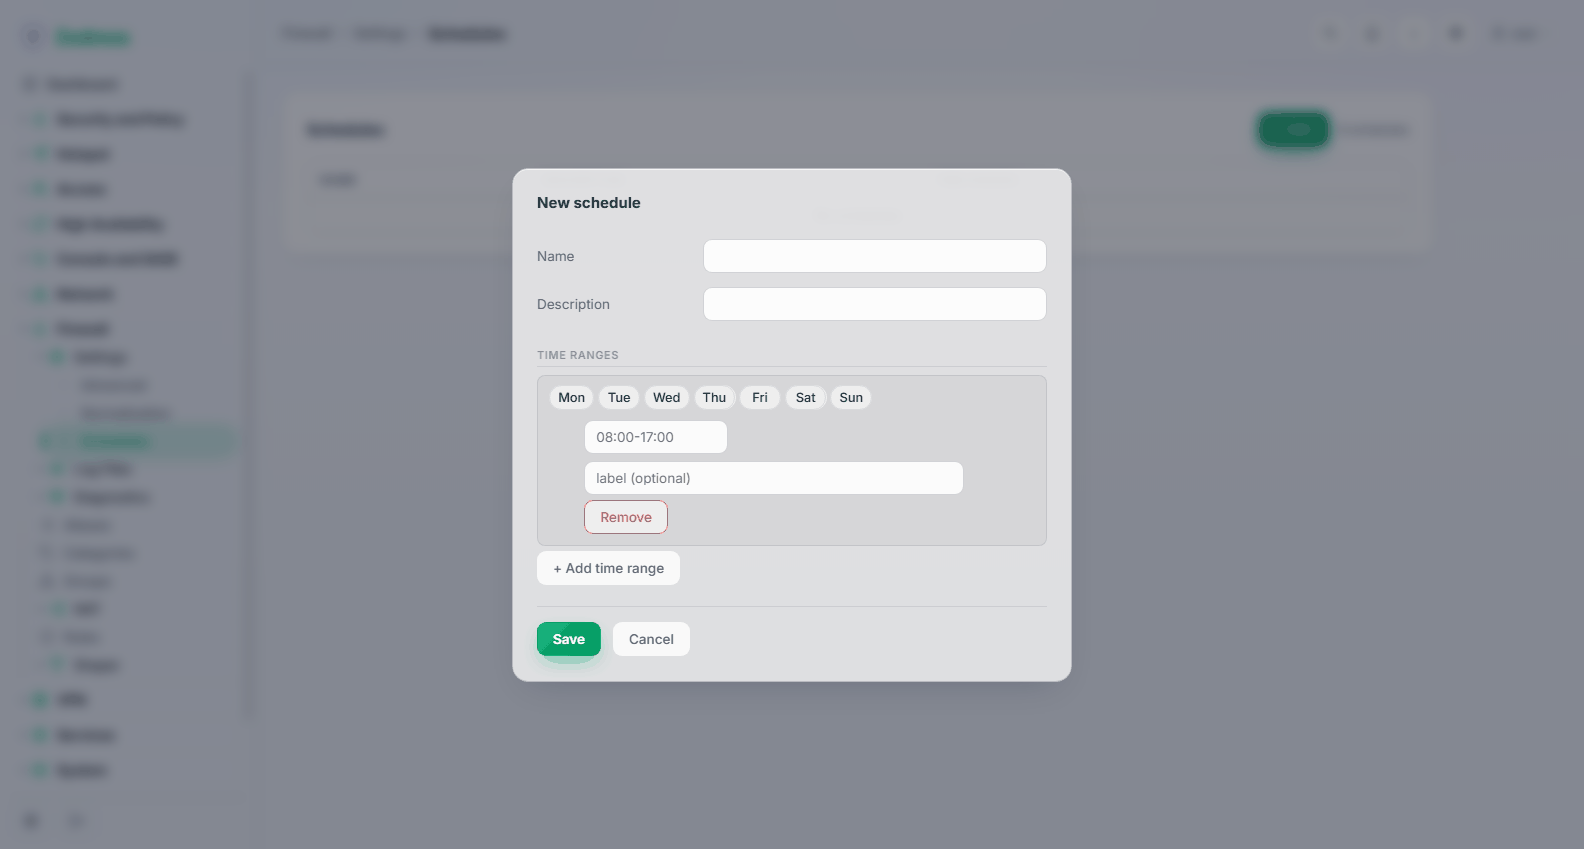
Bir plan birden çok zaman aralığı tutar; "Pzt–Cum 08:00–18:00 artı cumartesi sabahı" üç plan değil bir plandır.
Log Files
Live View — /fwlog/live
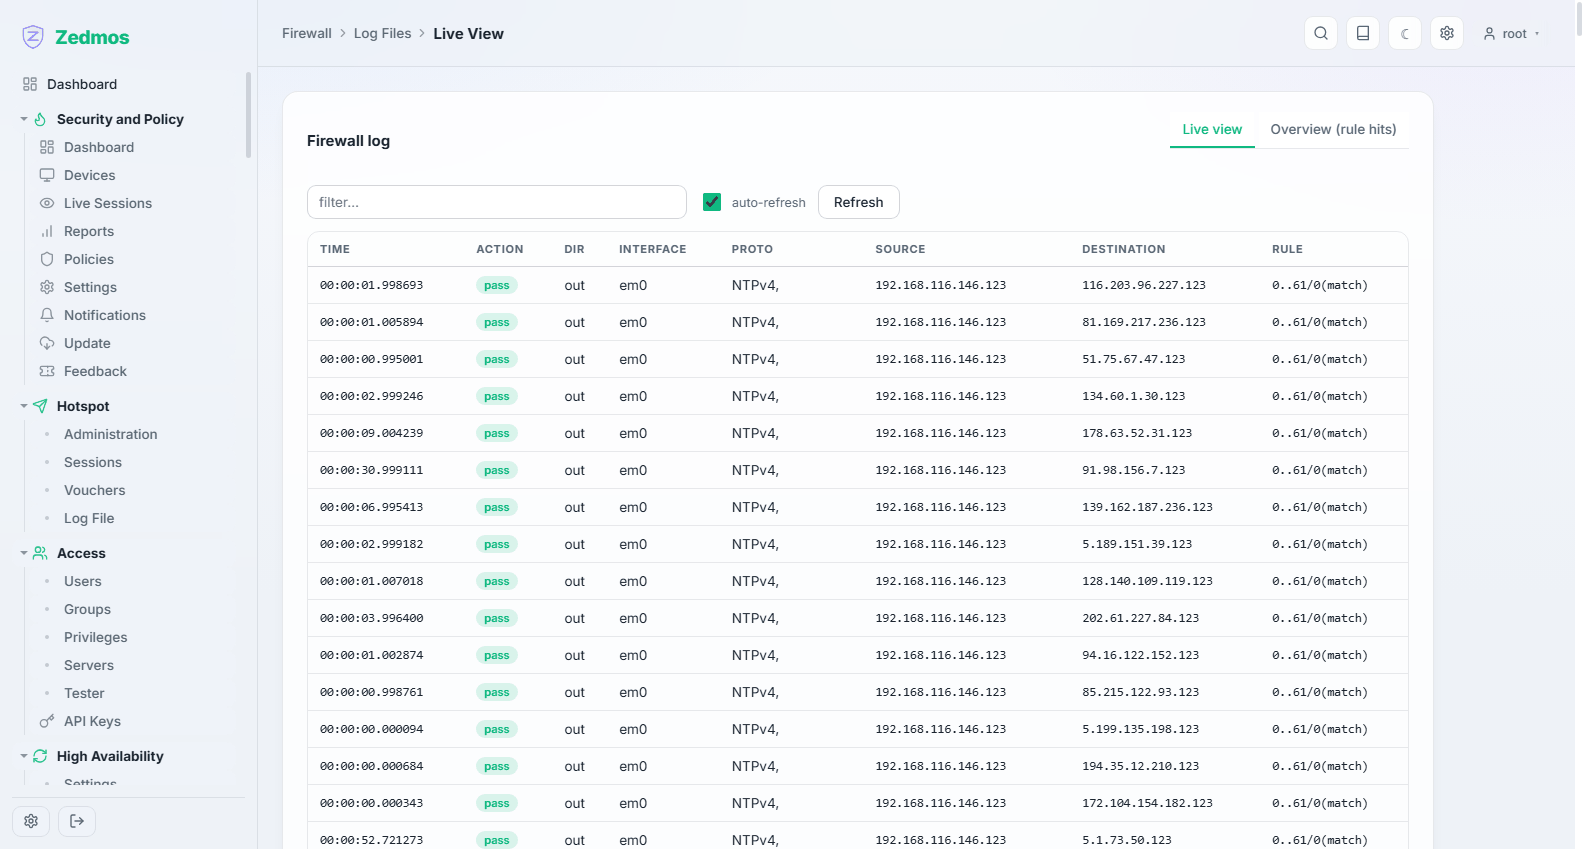
Filtrenin günlüklediği paketler, sürekli tazelenerek, eşleşen kuralla birlikte. Bir kuralı sınarken açık tutacağınız sayfa budur. Gürültüyü kesmek için arayüze, adrese ya da porta göre süzün.
Overview — /fwlog/overview
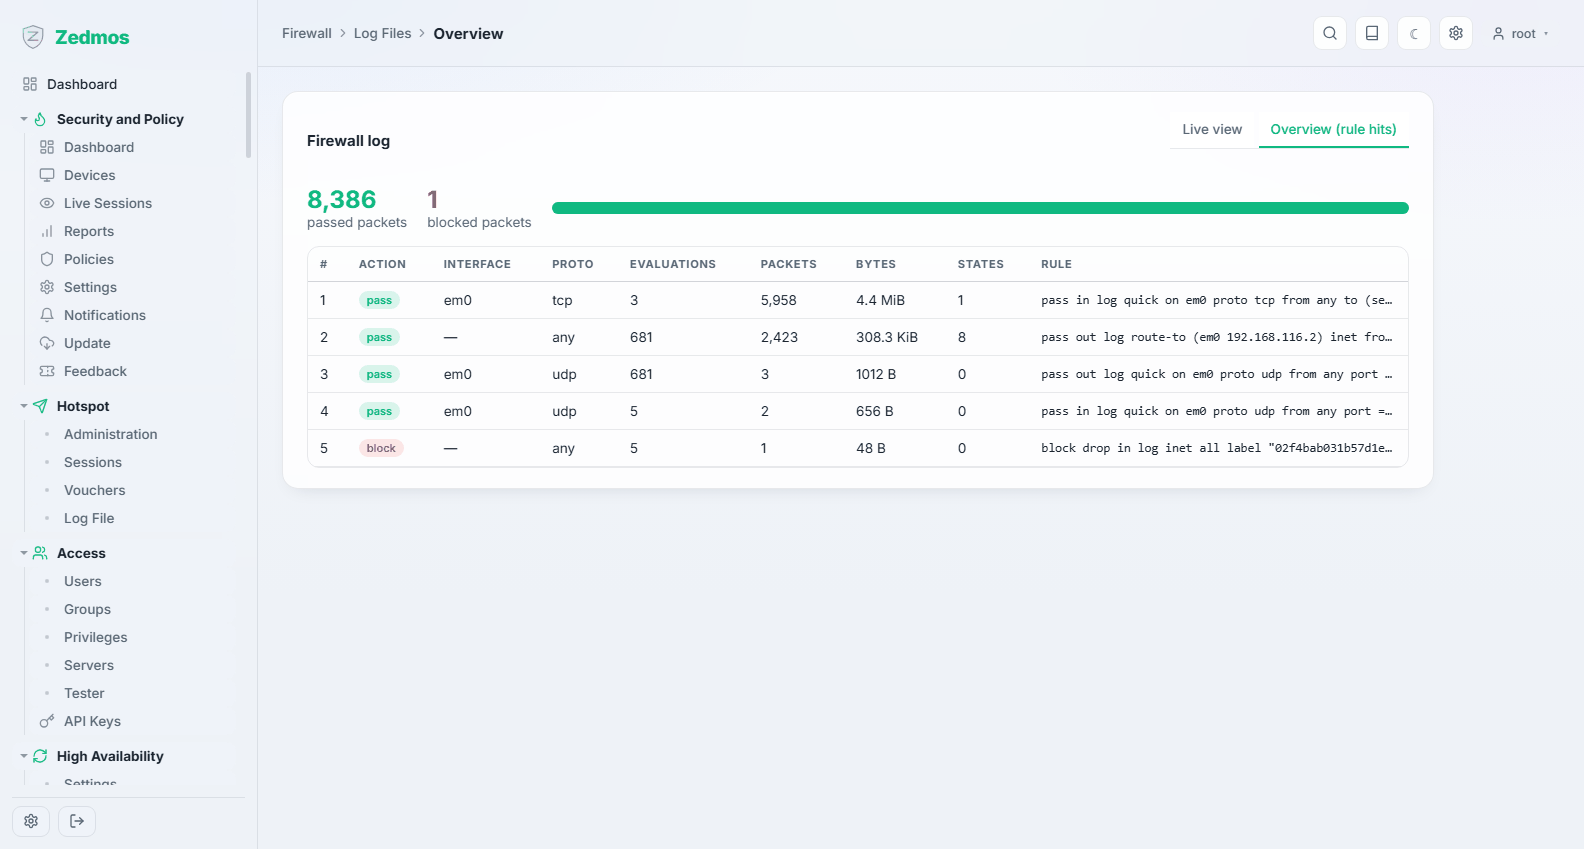
Aynı veriler toplulaştırılmış: hangi kurallar en çok eşleşti, en çok ne engellendi. Beklediğinizden çok daha sık tetiklenen bir kuralı fark etmek için iyidir.
General / Plain View — /log/core/firewall, /log/core/filter
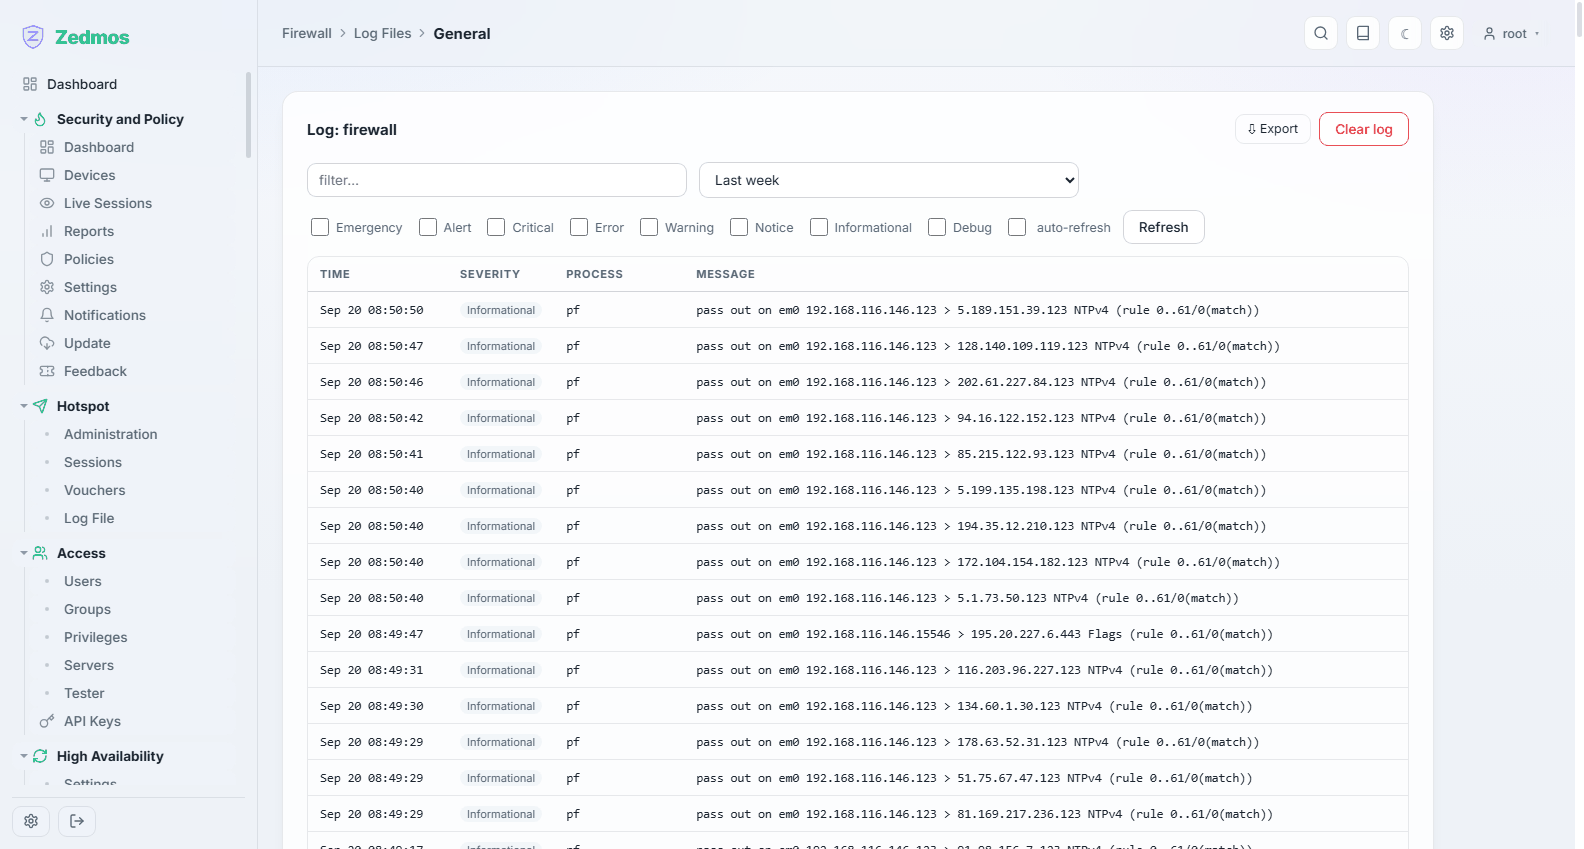
Filtrenin metin günlüğü. Plain View ham dosyadır — destek kaydına kopyalayacağınız şey odur.
Diagnostics
States — /fwdiag/states
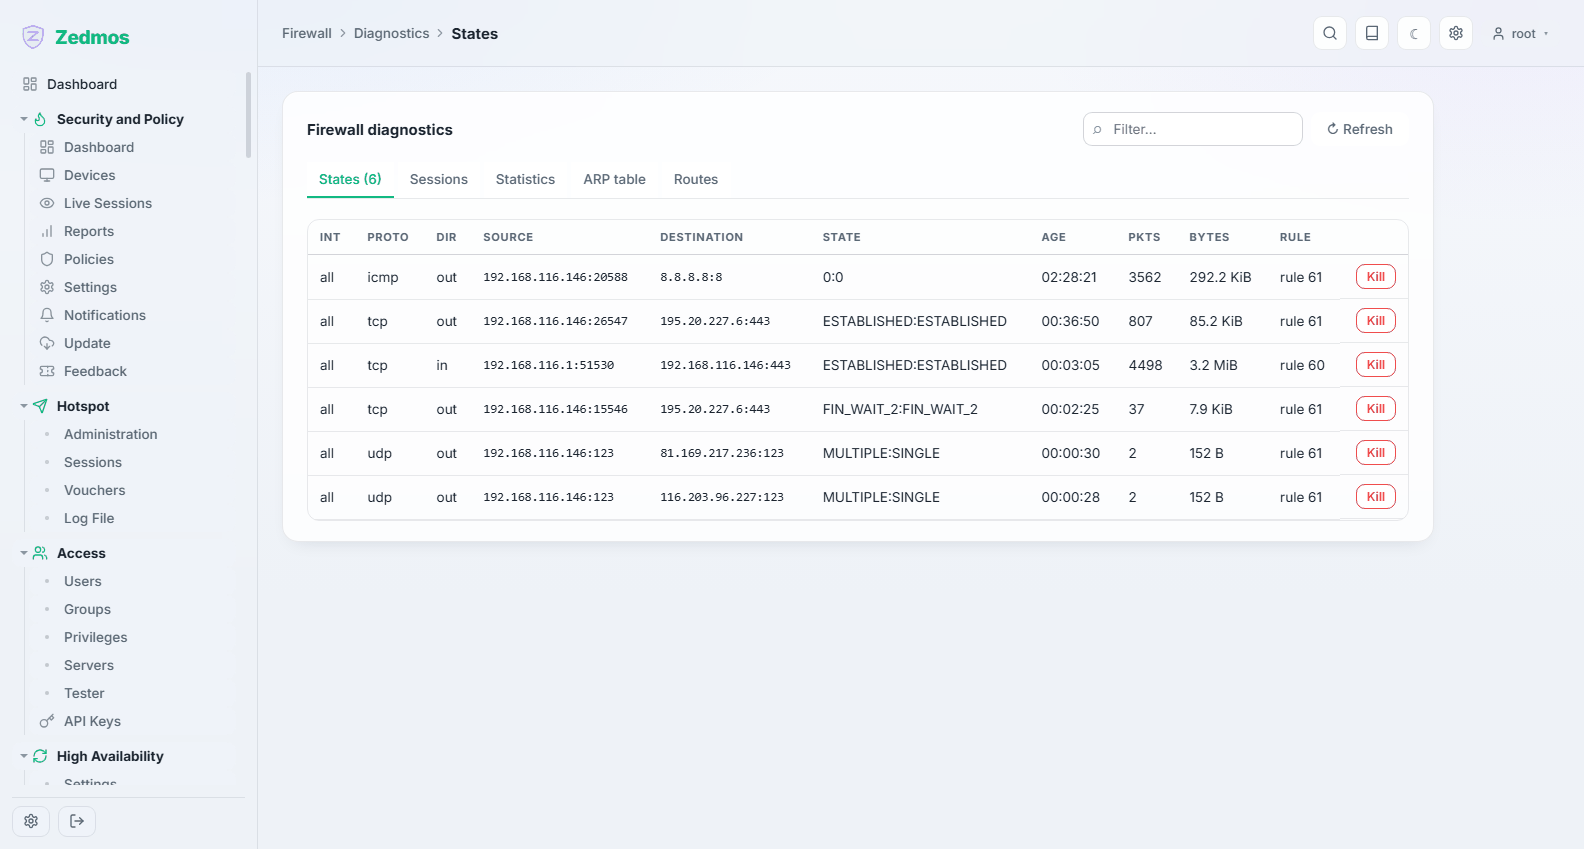
Filtrenin şu anda izlediği her bağlantı, aranabilir ve tek tek sonlandırılabilir hâlde. Bir durumu sonlandırmak, kural değişikliğinden sonra takılı kalan bir oturumu yeniden kurdurmanın yoludur — var olan bağlantılar, onları kabul eden kural altında akmaya devam eder.
Sessions — /fwdiag/sessions
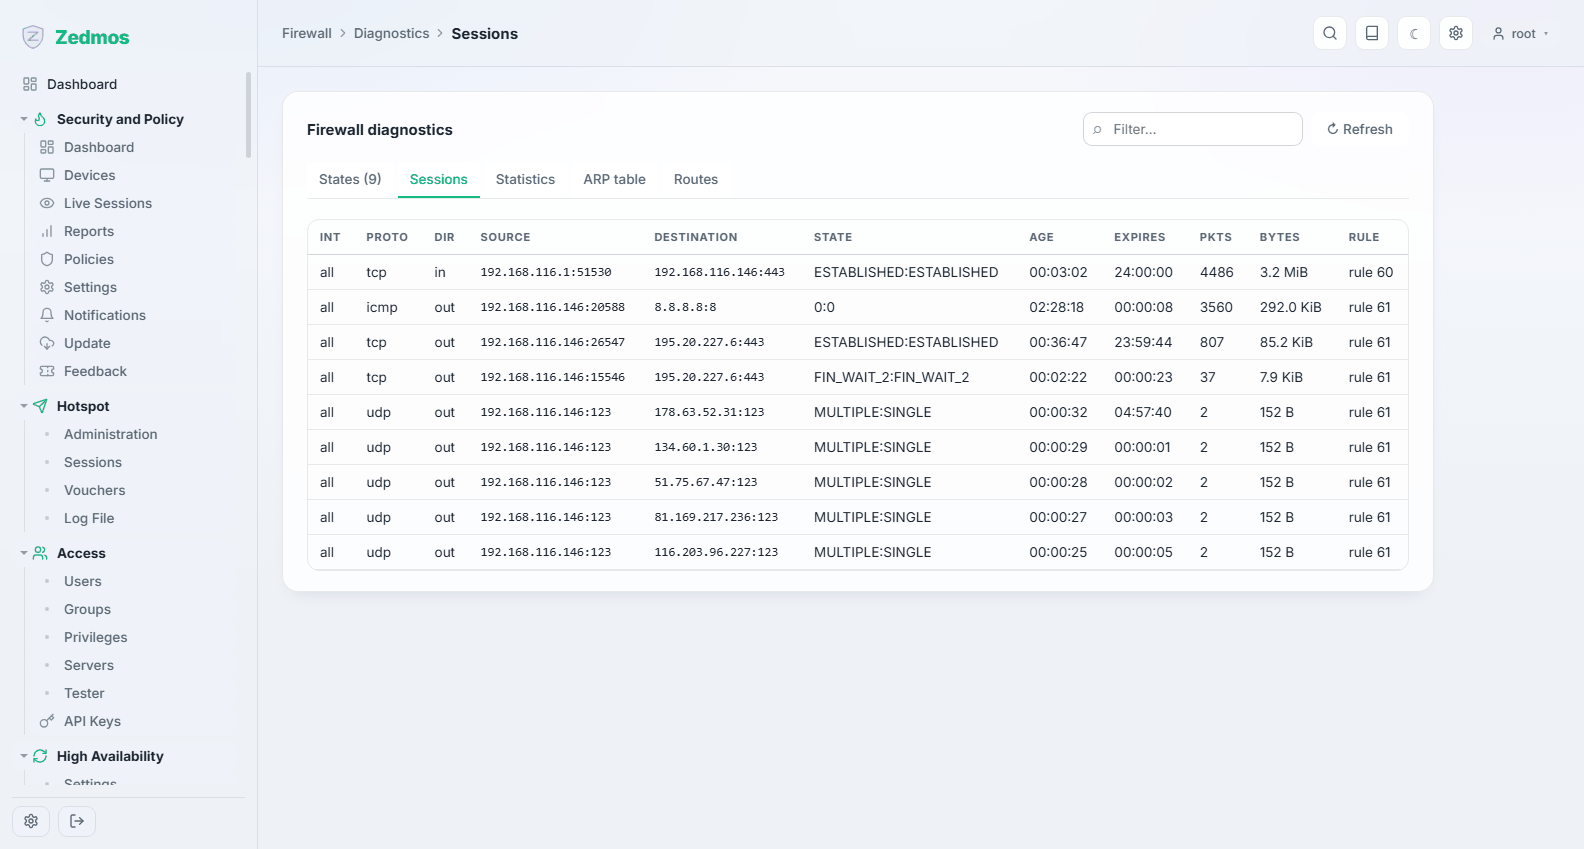
Şu anki en yoğun bağlantılar, trafiğe göre sıralı — "hattı kim kullanıyor" görünümü.
Statistics — /fwdiag/statistics
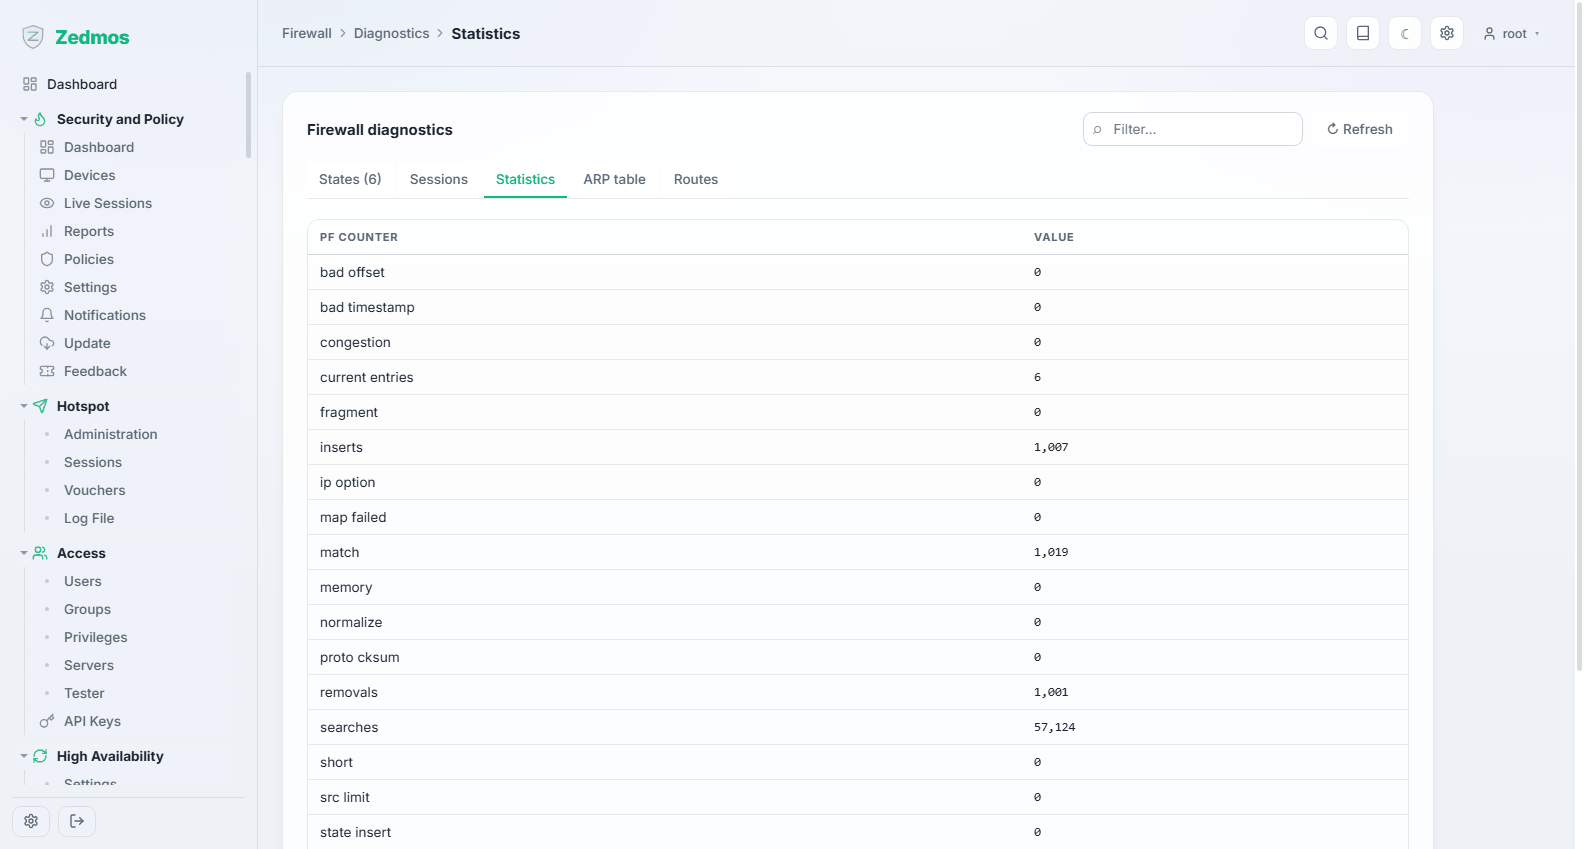
Filtrenin kendi sayaçları: sınıra karşı kullanılan durum sayısı, geçirilen ve engellenen paketler, bellek. Sınıra yaklaşan durum sayısı, yük altında başarısız olan bağlantıları açıklar.
Aliases — /firewall-aliases
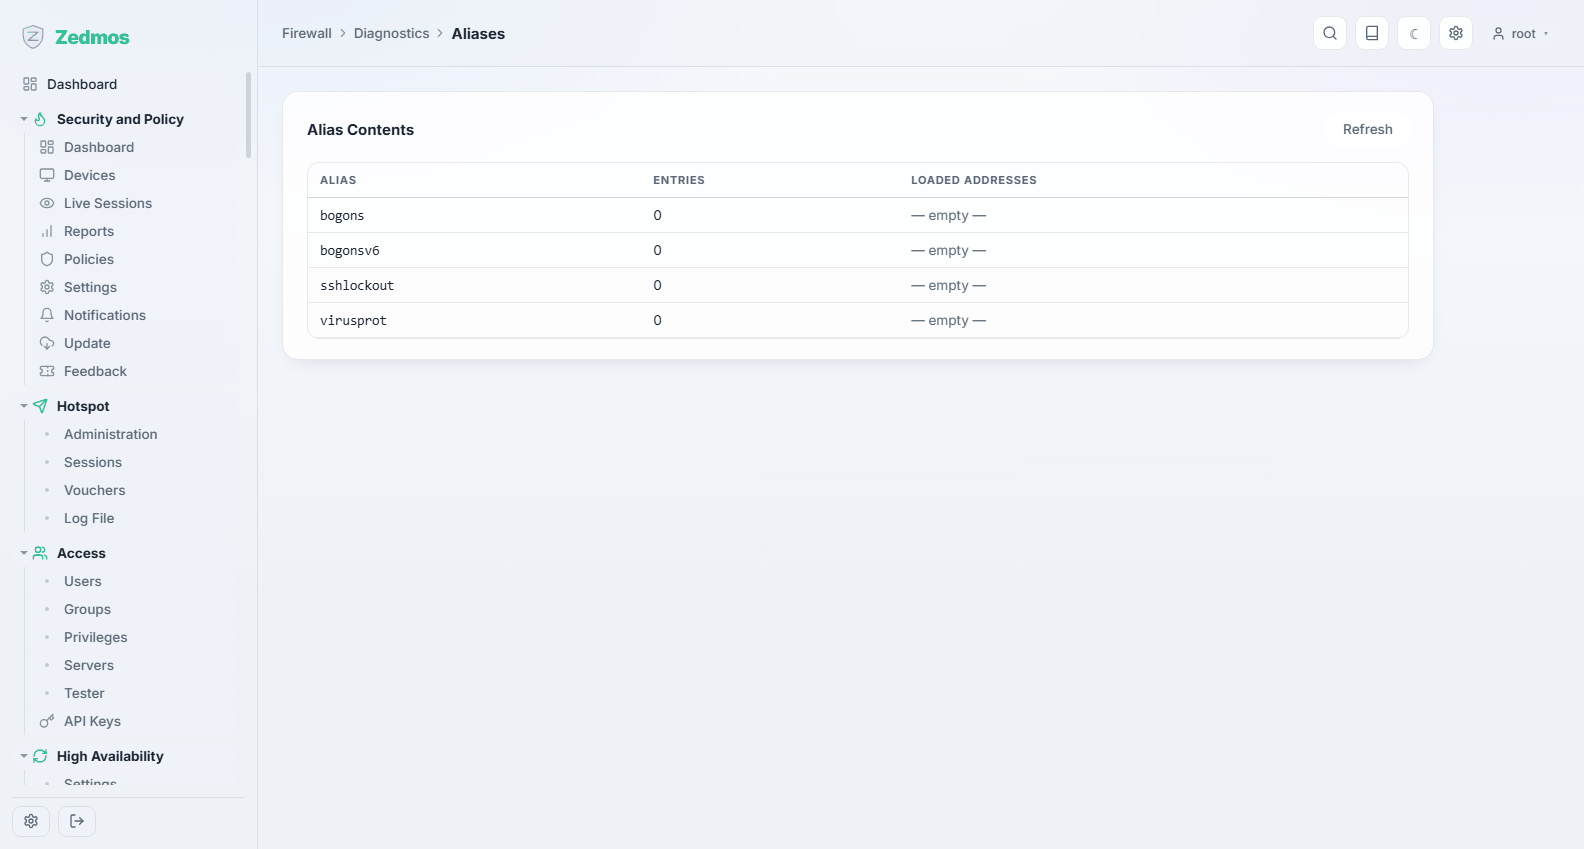
Her aliasın şu anda ne içerdiği — güvenlik duvarının gördüğü hâliyle. Yenilenmesi başarısız olan bir URL tablosu aliası burada boş ya da eski bir tablo olarak görünür; aksi hâlde gizemli biçimde işe yaramayan bir kural gibi durur.
Shaper
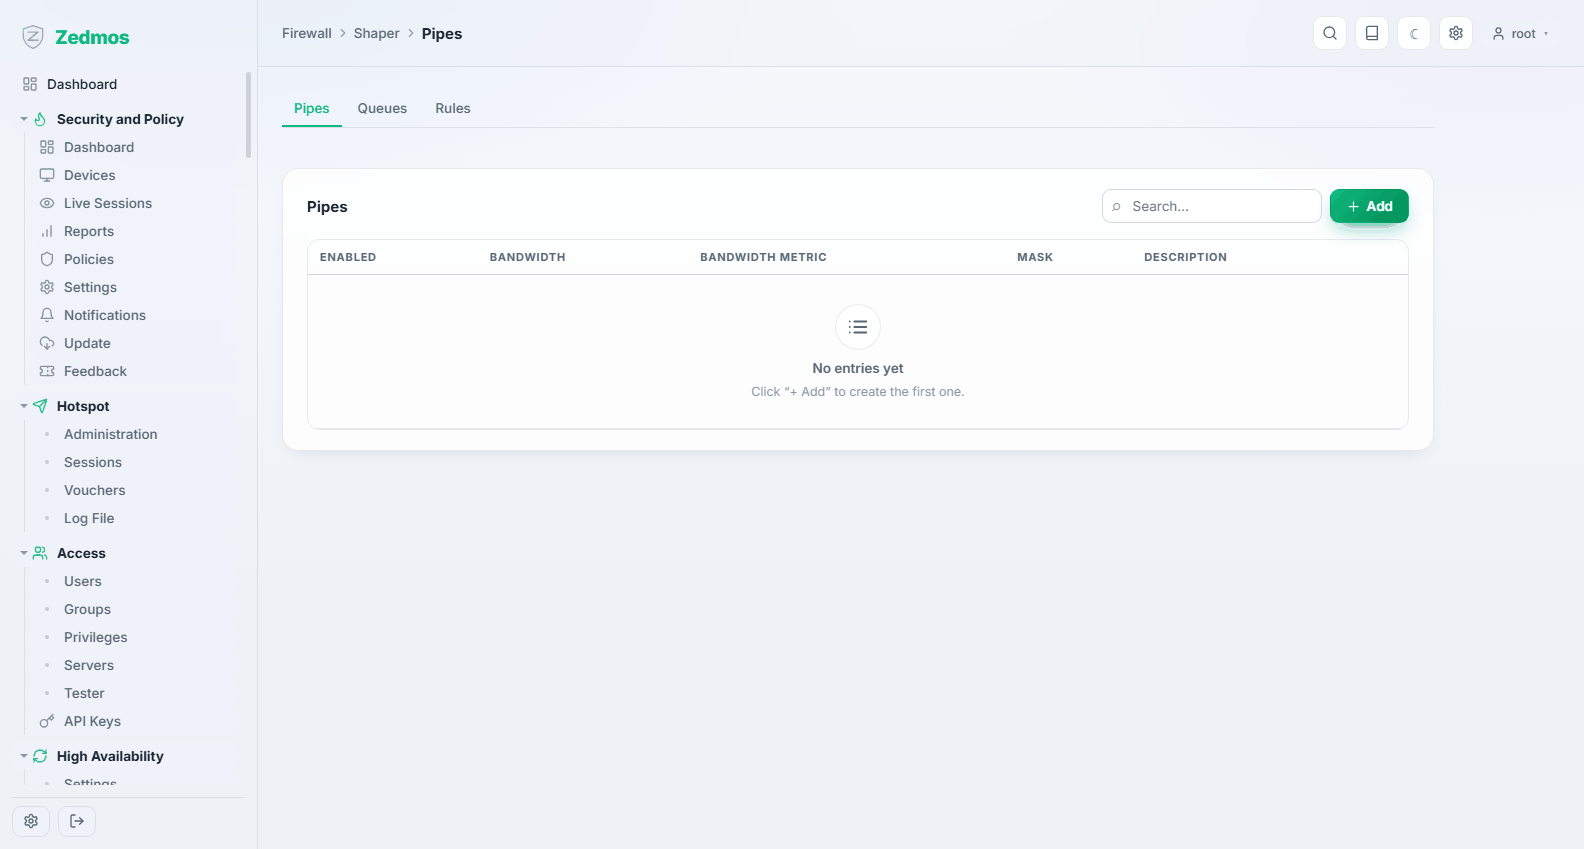
Bant genişliği yönetimi üç parçadan oluşur ve bu sırayla yapılandırılır:
- Pipes —
/m/trafficshaper/trafficshaper#pipes— bir bant genişliği sınırı. Pipe, borunun genişliğidir. - Queues —
#queues— bir pipe içindeki ağırlıklı paylar; böylece bir trafik sınıfı darlıkta bir diğerine yol verir. - Rules —
#rules— hangi trafiğin hangi pipe ya da queue'ya gireceği.
Status — /shaper-stats
Etkin pipe ve queue'lar, sayaçlarıyla — yönetimin gerçekten yapıldığının kanıtı ve bir queue'nun paket düşürdüğünü gördüğünüz yer.