SIEM'iniz olmak istemiyoruz
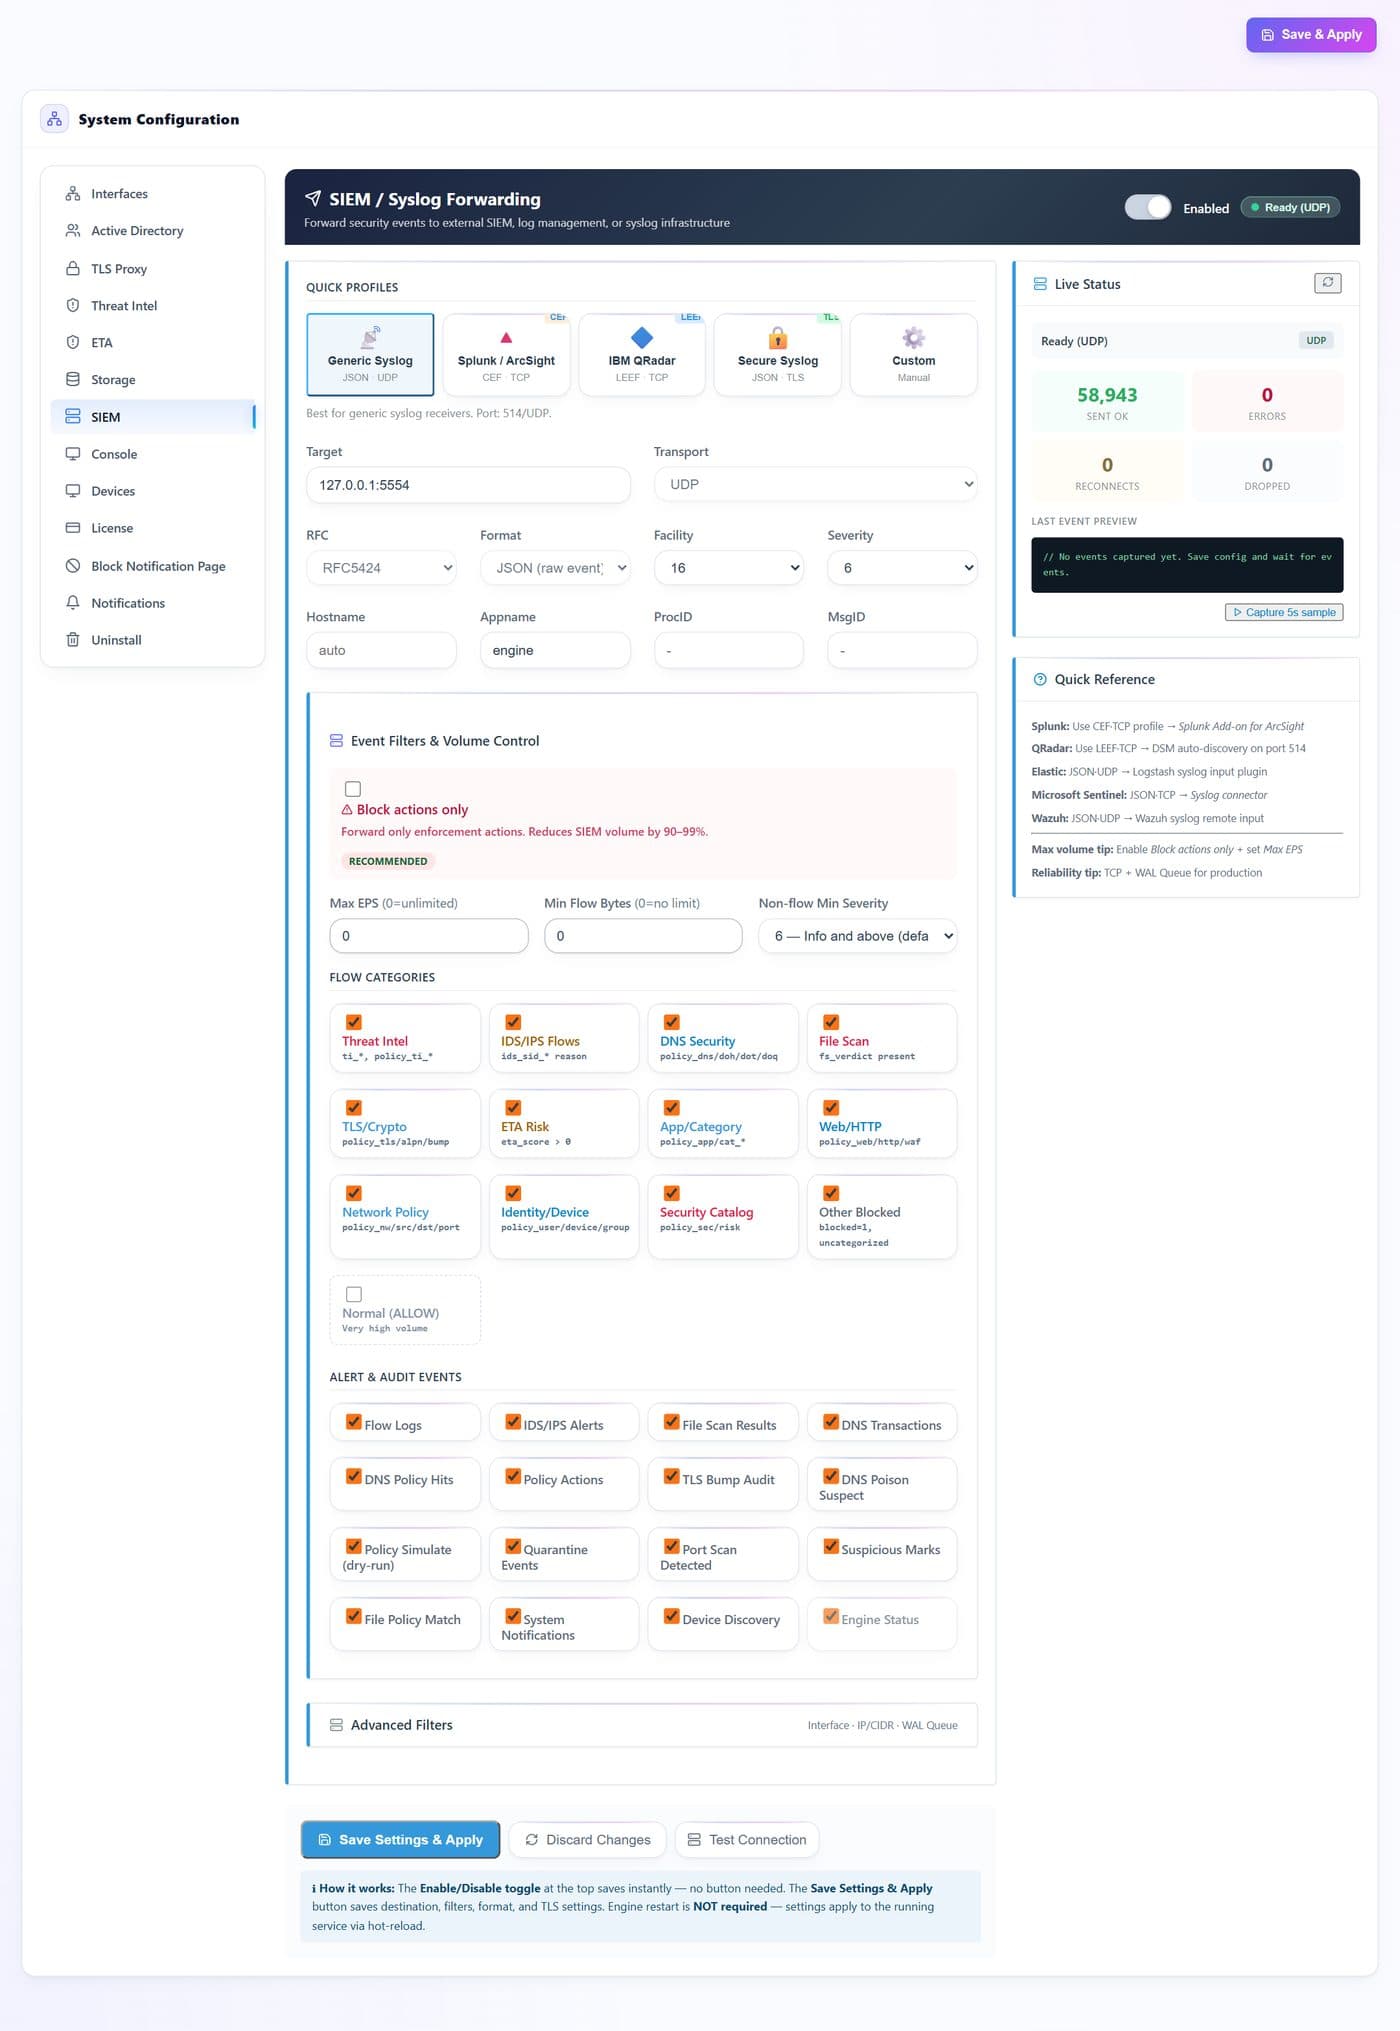
Depolama, kaynaklar arası ilişkilendirme, avlanma ve vaka yönetimi sizin platformunuzun işidir ve bedelini çoktan ödediniz. Bizimki, onun içindeki en uslu kaynak olmaktır: Splunk ve ArcSight için CEF, QRadar için LEEF 2.0, yapılandırılmış JSON, RFC 5424 ya da 3164; UDP, TCP ya da 6514'te TLS üzerinden — veya bir syslog sıçraması istenmiyorsa doğrudan bir Elasticsearch toplu uç noktasına.
Üzerine bilet kapatabileceğiniz bir kayıt
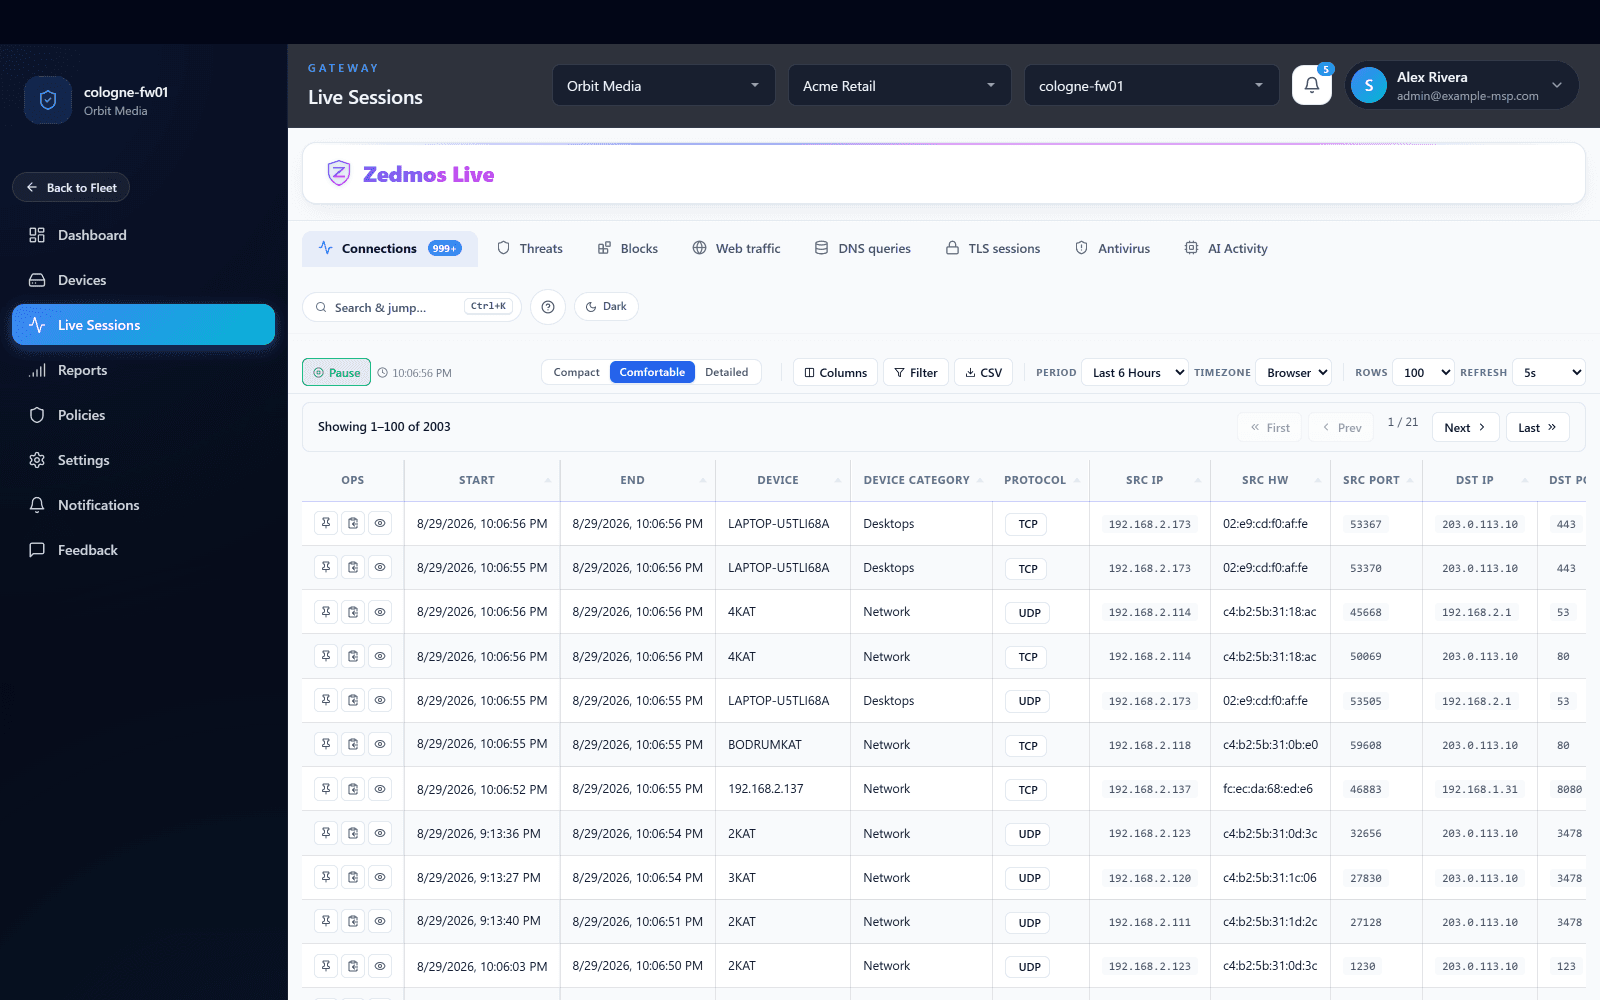
Olay; kararı ve ardındaki kuralı taşır — eşleşen politika ve grup, kural numarası, uygulama ve kategori, SNI, sorulan DNS sorusu, URI, arayüz, bayt sayısı — ve akışın ait olduğu kullanıcı ile cihazı; bunlar kutuda dizin ve VPN kimliğinden çözülür. Bir uyarıdan sonraki ilk soru kim olduğudur ve kayıtta çoktan yanıtlanmıştır.
SIEM'inizin neye faturalanacağına siz karar verirsiniz
Süzme, olay güvenlik duvarından çıkmadan önce yapılır: olay türüne, akış kategorisine, asgari önem düzeyine, asgari boyuta, kaynak alt ağına, arayüze ya da yalnızca engellenen akışlara göre — ve hepsinin üstünde saniyedeki olay sayısına jeton kovası tavanıyla. Alım hacmi, incelemeyi açmanın bedeli olmaktan çıkıp müşteri başına ayarladığınız bir kadran hâline gelir.
Toplayıcı düştüğünde boşluk olmaz
Hedef yanıt vermeyi bıraktığında, hedef sürücüsü diske önden yazar ve hedef döndüğünde, belirlediğiniz bir boyut sınırı içinde birikmiş olanı yeniden oynatır. Seçtiğiniz tavanın düşürdüğü bir olay, gönderilemeyen bir olaydan ayrı sayılır; böylece bilinçli bir sınır asla bir kesinti gibi okunmaz.
Her müşteri, o müşterinin istediği yere raporlar
Dışa aktarım hedefi güvenlik duvarı başınadır. Kendi SIEM'ini işleten bir müşteri onu korur; merkezden izlediğiniz bir müşteri sizinkine gönderir; ortak yönetilen bir filo ikisine birden gönderir. Hiçbir şey yolda bir üretici kiracısından geçirilmez, çünkü yolda bir üretici kiracısı yoktur.
Bir analist tek bir müşteriyi görür
Erişim bir roldür — sahip, yönetici ya da izleyici — ve kiracıda, şubede ya da tek bir ağ geçidinde verilir. Birinci kademe bir analist tek bir müşteriye, hatta onun içindeki tek bir şubeye kapsamlanabilir ve konsol yanındaki hiçbir şeyi göstermez. Sınır, birinin hatırlaması gereken bir süzgeçte değil, veri modelinde durur.
Bir müşteri saha ziyareti olmadan devreye alınır
Bir yönetici, müşteriye ve bir son kullanma tarihine bağlı tek kullanımlık bir kurulum jetonu üretir. Güvenlik duvarı onu ilk kaydında sunar, jeton harcanır ve kutu o andan itibaren o müşteriye bağlanır. Jeton karma olarak saklanır ve bir kez gösterilir; böylece sızdırılmış bir konsol sayfası kimseye bir kayıt hakkı vermez.
Sınırlama da aynı politikadan çıkar
Çoğu sensör size yalnızca haber verebilir. Bu, izin ver ve düşürün ötesinde cihazı karantinaya alabilir, kaynağı oyalayabilir, yükseltebilir, yeniden yazabilir ya da SOAR web kancanıza POST edebilir — bir iş parçacığında gönderilir, böylece hat üstü yol asla otomasyonunuzu beklemez ve yavaş bir web kancası bir ağ sorununa dönüşemez.
Bir yönetim kesintisi, bir güvenlik kesintisi değildir
Konsola ulaşılamazsa ya da bir lisansın süresi dolarsa, her güvenlik duvarı elindeki politikayı uygulamayı ve kayıtlarını yazmayı sürdürür. Tespit yolunda hiçbir şey bir bulut kiracısının ayakta kalmasına bağlı değildir ve hiçbir şey faturalama yüzünden durmaz.