5.11 Console and SASE
Console — /system-console
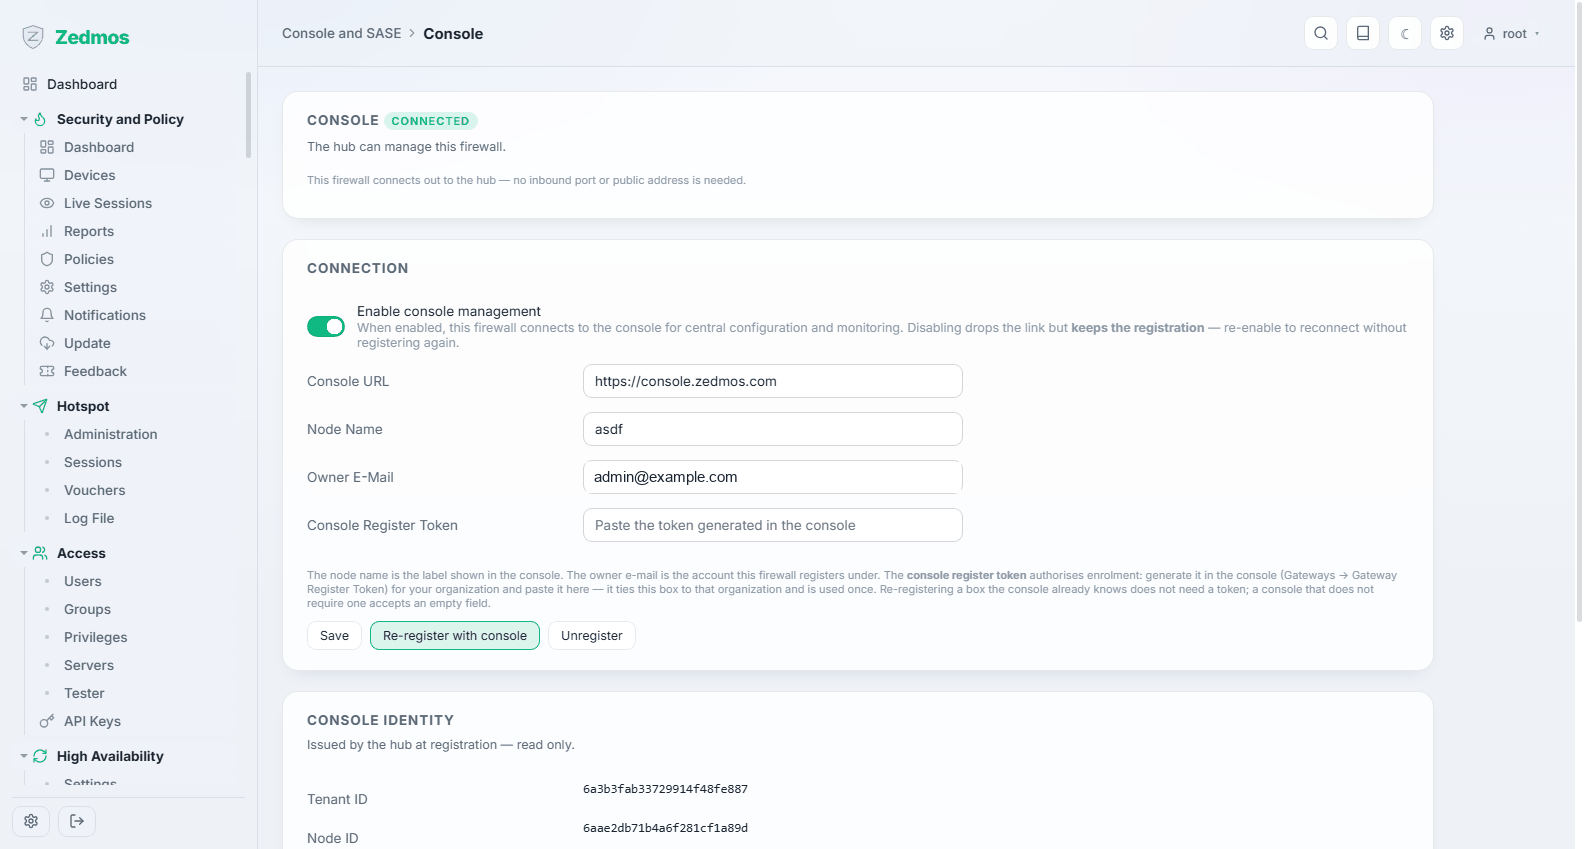
Die Verbindung der Appliance zu ihrem Management-Hub: einer zentralen Konsole, von der aus eine Flotte von Firewalls gemeinsam konfiguriert und überwacht wird.
Die Firewall wählt hinaus. Sie baut die Verbindung zum Hub selbst auf, es muss also kein eingehender Port weitergeleitet werden und die Appliance braucht keine öffentliche Adresse — das ist es, was den Betrieb hinter dem NAT eines Kunden möglich macht.
| Feld | Bedeutung |
|---|---|
| Enable console management | Schaltet die Verbindung ein. Ausschalten trennt sie, behält aber die Registrierung, sodass Sie später ohne erneute Anmeldung wieder einschalten können. |
| Console URL | Der Hub, mit dem diese Appliance spricht. |
| Node Name | Die Bezeichnung dieser Maschine im Hub. Nehmen Sie etwas, das ein Support-Techniker wiedererkennt — den Standort, nicht „firewall1“. |
| Owner E-Mail | Das Konto, unter dem sich die Appliance registriert. |
| Console Register Token | Autorisiert die Aufnahme. Erzeugen Sie ihn im Hub für Ihre Organisation und fügen Sie ihn hier ein; er bindet diese Maschine an diese Organisation und wird einmal verwendet. Eine Maschine, die der Hub bereits kennt, braucht für eine erneute Registrierung keinen. |
Save speichert die Einstellungen, Re-register with console meldet erneut an, und Unregister entfernt die Maschine aus dem Hub.
Console identity darunter wird vom Hub bei der Registrierung vergeben und ist unveränderlich: die Mandanten- und Knotenkennung, unter der diese Appliance dort bekannt ist. Nennen Sie sie, wenn Sie die Betreiber des Hubs zu dieser Maschine befragen.
Was der Hub darf, bestimmen Sie. Zentrale Verwaltung heißt, dass jemand mit Hub-Zugang diese Firewall ändern kann. Behandeln Sie Hub-Zugangsdaten mit derselben Sorgfalt wie die der Appliance — und wenn eine Maschine nicht zentral verwaltet werden soll, lassen Sie die Verbindung aus.