5.2 سیکیورٹی اور پالیسی
یہ گروپ سیکیورٹی انجن ہے: گہرے معائنے (deep inspection) کی وہ پرت جو فائر وال کے ساتھ ساتھ کام کرتی ہے اور ٹریفک کو صرف اس کے ہیڈرز سے نہیں بلکہ اس کے اندر تک دیکھتی ہے۔ فائر وال فیصلہ کرتا ہے کہ کوئی پیکٹ گزر سکتا ہے یا نہیں؛ انجن فیصلہ کرتا ہے کہ ٹریفک ہے کیا — کون سی ایپلیکیشن، کون سی ڈیوائس، کون سا صارف، آیا اس میں کوئی معلوم خطرہ یا اسکین کے لائق کوئی فائل ہے — اور اسی پر پالیسی لاگو کرتا ہے۔
یہ گروپ صرف اس وقت ظاہر ہوتا ہے جب انجن انسٹال ہو۔ نئے اپلائنس پر یہ انسٹال تو ہوتا ہے لیکن کنفیگر نہیں ہوتا: اس کے صفحات خالی گراف دکھانے کے بجائے صاف صاف یہی بتائیں گے۔
Dashboard — /plugin/engine/dashboard
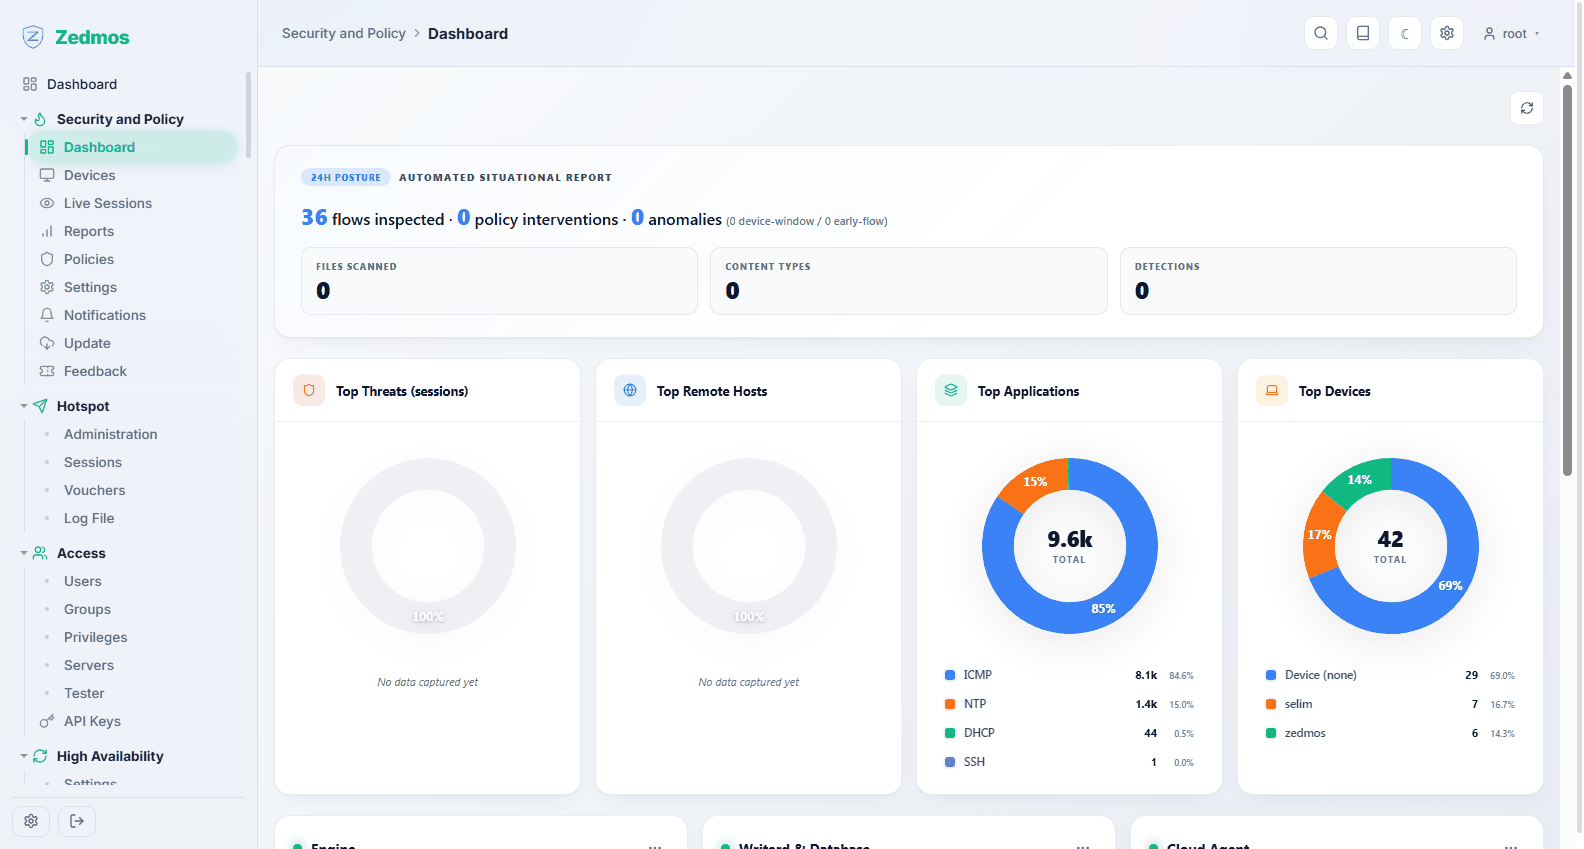
انجن کا اپنا جائزہ: Feature Status (اس کی کون سی صلاحیتیں فعال ہیں اور کون سی بند)، Top Threats، Top Remote Hosts، Top Applications، Top Devices، اور اس کے تین پروسیسز کی صحت — خود انجن، Writerd & Database (وہ جزو جو ایونٹس کو مقامی ڈیٹا بیس میں لکھتا ہے) اور Cloud Agent۔
ان میں سے ہر کارڈ مرکزی ڈیش بورڈ پر ویجٹ کے طور پر بھی دستیاب ہے، اس لیے آپ جن دو یا تین کی پروا کرتے ہیں انہیں فائر وال کے اپنے بورڈ سے ہٹے بغیر اپنے سامنے رکھ سکتے ہیں۔
Devices — /plugin/engine/devices
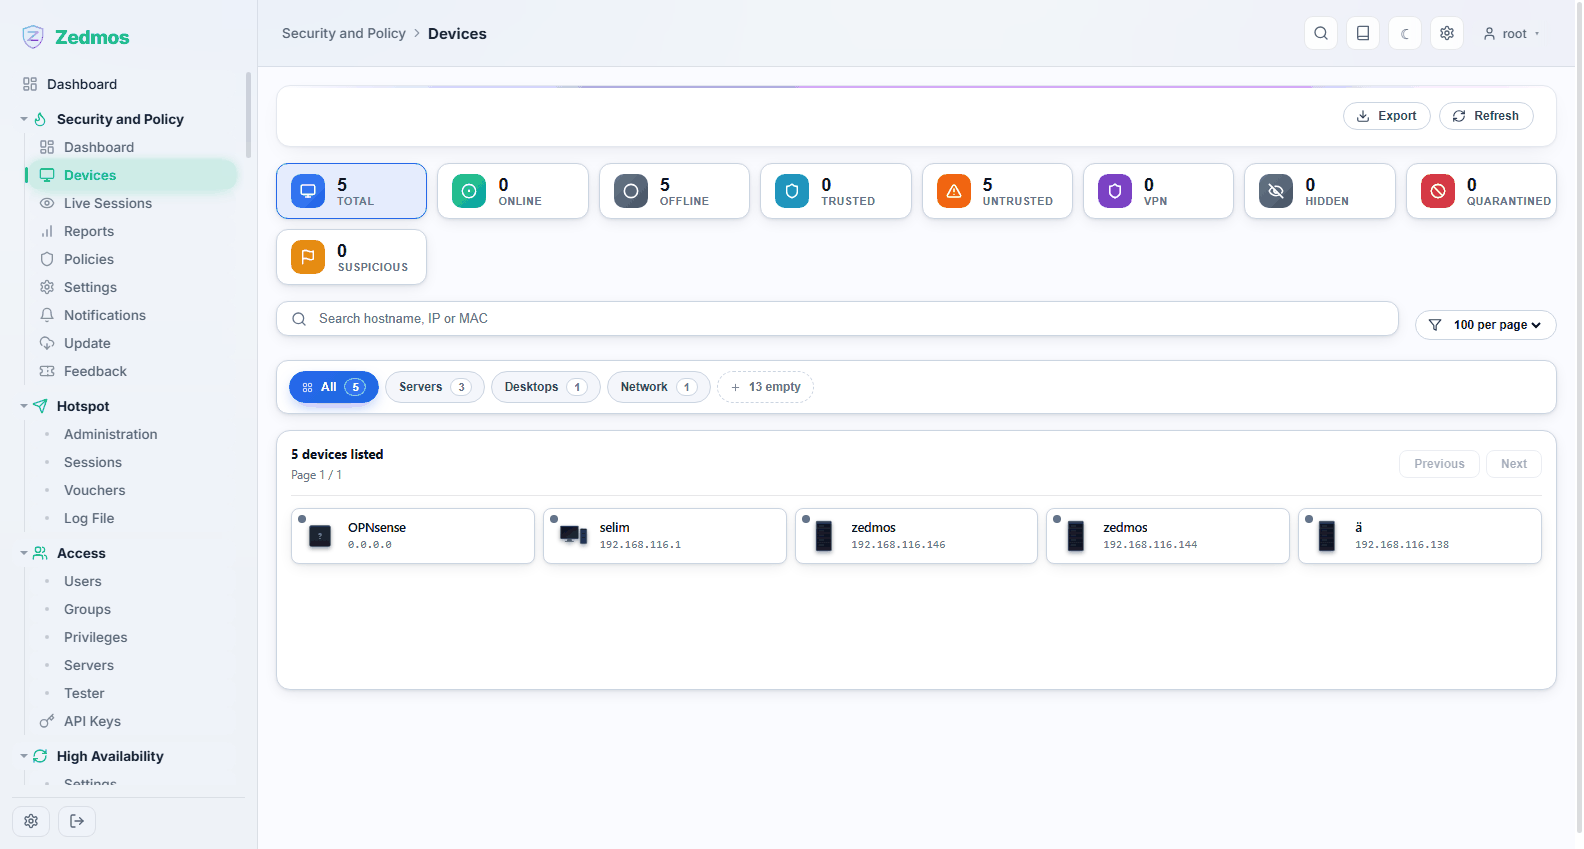
ہر اس چیز کی انوینٹری جو انجن نے نیٹ ورک پر دیکھی ہے، ہوسٹ نیم، ایڈریس اور MAC سے شناخت شدہ، اور قسم کے لحاظ سے درجہ بند — سرورز، ڈیسک ٹاپس، نیٹ ورک آلات، وغیرہ۔
اوپر کے کاؤنٹرز فوری جائزہ دیتے ہیں: اس وقت کتنی ڈیوائسز online ہیں، کتنی trusted بمقابلہ untrusted ہیں، کتنی VPN کے ذریعے آ رہی ہیں، اور آیا کوئی چیز suspicious یا quarantined ہے۔
Trusted محض دکھاوا نہیں: پالیسیاں قابلِ اعتماد اور ناقابلِ اعتماد ڈیوائسز کے ساتھ الگ الگ سلوک کر سکتی ہیں، اور کسی پالیسی میں Block Untrusted Devices بالکل یہی فلیگ ہے۔ تلاش ہوسٹ نیم، ایڈریس یا MAC قبول کرتی ہے؛ Export فہرست کو اثاثوں کی انوینٹری کے لیے فائل کی صورت میں نکال دیتا ہے۔
Live Sessions — /plugin/engine/live
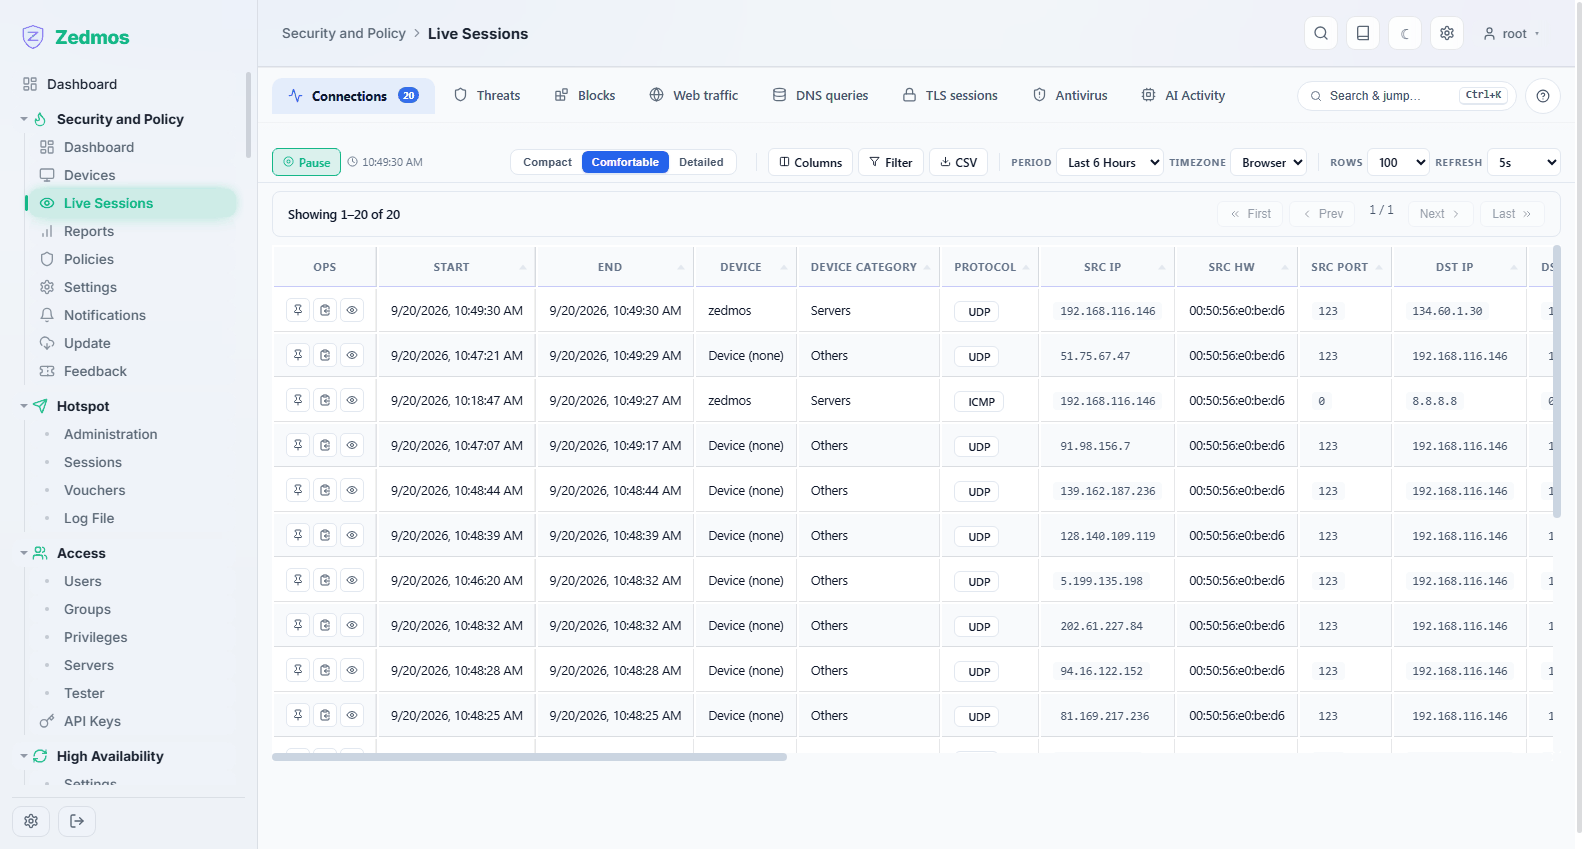
کنکشنز جیسے جیسے وہ بنتے ہیں، انجن کی شناخت کے ساتھ: کون سی ڈیوائس، کون سی ایپلیکیشن، کون سی منزل۔ جب کوئی کہے "انٹرنیٹ سست ہے" تو یہی صفحہ کھولنا چاہیے — یہ بتاتا ہے کہ اس وقت کون کیا کر رہا ہے، جو فائر وال کا اپنا اسٹیٹ ٹیبل نہیں بتا سکتا۔
Reports — /plugin/engine/reports
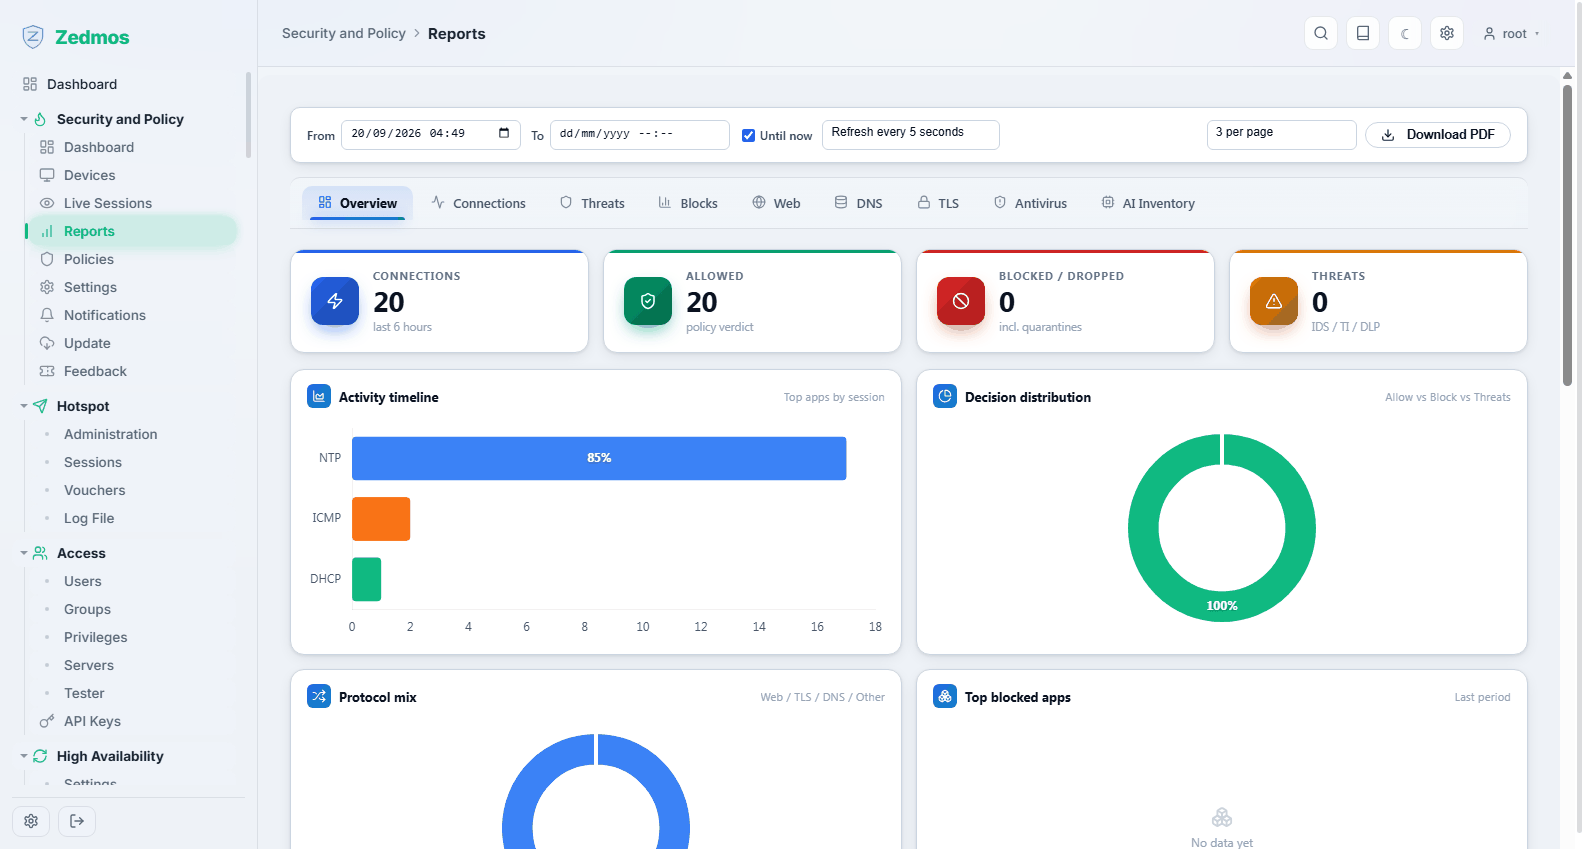
یہی ڈیٹا، مگر اس لمحے کے بجائے وقت کے ساتھ: ڈیوائس، ایپلیکیشن اور منزل کے لحاظ سے ٹریفک اور خطرات کی تاریخ، آپ کی منتخب کردہ مدت کے لیے۔ اسے ماہانہ گفتگو ("لائن کو اصل میں کیا چیز استعمال کر رہی ہے؟") اور بعد از واقعہ تفتیش کے لیے استعمال کریں۔
Policies — /plugin/engine/policies
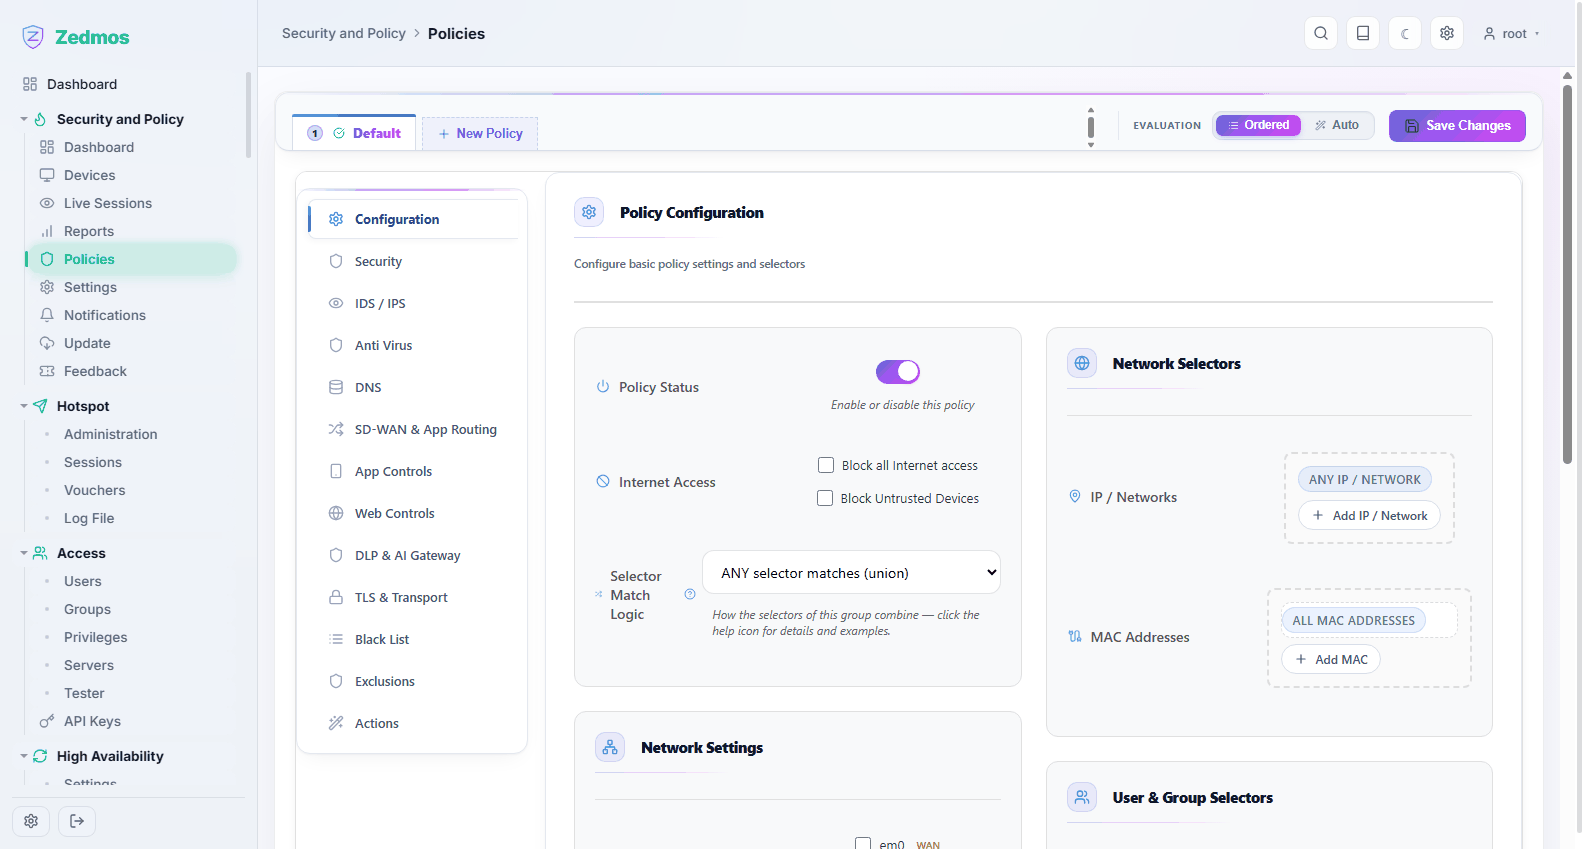
انجن کا دل۔ پالیسی اس سوال کا جواب دیتی ہے: ڈیوائسز، صارفین اور نیٹ ورکس کے اس مجموعے کے لیے کیا اجازت ہے، کس چیز کا معائنہ ہوتا ہے، اور جب کچھ ملے تو کیا ہوتا ہے؟
پالیسیاں اوپر ٹیبز کی صورت میں درج ہوتی ہیں؛ New Policy نئی پالیسی شامل کرتا ہے۔ اپلائنس ایک واحد Default پالیسی کے ساتھ شروع ہوتا ہے جو ہر چیز پر لاگو ہوتی ہے، اور یہ دانستہ طور پر وہی جگہ ہے جہاں سے آپ کو شروع کرنا چاہیے: پہلے ڈیفالٹ کو درست کریں، پھر جو صورتیں مختلف ہوں ان کے لیے اس کے اوپر زیادہ محدود پالیسیاں شامل کریں۔
Evaluation طے کرتا ہے کہ متعدد پالیسیاں کس طرح مل کر کام کرتی ہیں:
- Ordered — پالیسیوں کو اوپر سے نیچے جانچا جاتا ہے اور پہلا میچ جیت جاتا ہے۔ قابلِ پیش گوئی، اور زیادہ تر تنصیبات یہی چاہتی ہیں۔
- Auto — انجن سب سے مخصوص میچ کا انتخاب کرتا ہے۔
ہر پالیسی کے دو حصے ہیں۔
سلیکٹرز (Selectors، دائیں جانب) طے کرتے ہیں کہ پالیسی کس پر لاگو ہوتی ہے: IP ایڈریسز اور نیٹ ورکس، MAC ایڈریسز، صارفین اور گروپس، اور یہ کن انٹرفیسز پر نظر رکھتی ہے۔ Selector Match Logic طے کرتا ہے کہ یہ کیسے یکجا ہوتے ہیں — ANY selector matches (union) نرم تعبیر ہے، اور دوسرا متبادل ان سب کا تقاضا کرتا ہے۔ کسی سلیکٹر کو ANY پر چھوڑنے کا مطلب ہے "اس کی بنیاد پر محدود نہ کرو"۔
سیکشنز (Sections، بائیں پٹی میں) طے کرتے ہیں کہ پالیسی کیا کرتی ہے:
| سیکشن | یہ کیا کنٹرول کرتا ہے |
|---|---|
| Configuration | آیا پالیسی آن ہے، آیا یہ تمام انٹرنیٹ رسائی یا ناقابلِ اعتماد ڈیوائسز کو بلاک کرتی ہے، اور اوپر بیان کردہ سلیکٹر منطق۔ |
| Security | میچ ہونے والی ٹریفک پر لاگو ہونے والی تحفظ کی عمومی سطح۔ |
| IDS / IPS | دراندازی کا سراغ اور روک تھام: کون سے رول سیٹس لاگو ہوتے ہیں اور آیا میچ کو لاگ کیا جاتا ہے یا ڈراپ۔ |
| Anti Virus | گزرنے والی ڈاؤن لوڈز کی فائل اسکیننگ۔ |
| DNS | میچ ہونے والی ڈیوائسز کے لیے DNS کی سطح پر کنٹرول۔ |
| SD-WAN & App Routing | کسی ایپلیکیشن کو منتخب اپ لنک سے گزارنا۔ |
| App Controls | انجن کی شناخت کردہ مخصوص ایپلیکیشنز کی اجازت دینا یا انہیں بلاک کرنا۔ |
| Web Controls | زمرہ اور URL فلٹرنگ۔ |
| DLP & AI Gateway | باہر جانے والے اس ڈیٹا پر نظر رکھنا جسے باہر نہیں جانا چاہیے، بشمول AI سروسز کی طرف جانے والی ٹریفک۔ |
| TLS & Transport | آیا انکرپٹڈ ٹریفک کا معائنہ کیا جاتا ہے، اور کیسے۔ اسے آن کرنے سے پہلے استعمال کے منظرنامے → TLS معائنہ پڑھیں: اس کے لیے ایسا سرٹیفکیٹ درکار ہے جس پر کلائنٹس اعتماد کرتے ہوں۔ |
| Black List | وہ منزلیں جو اس پالیسی کے لیے ہمیشہ مسترد ہوتی ہیں۔ |
| Exclusions | وہ ٹریفک جسے یہ پالیسی کبھی نہ چھوئے — اس ادائیگی ٹرمینل کے لیے ہنگامی راستہ جس کا معائنہ نہیں ہونا چاہیے۔ |
| Actions | میچ ہونے پر کیا ہوتا ہے: لاگ، بلاک، قرنطینہ، اطلاع۔ |
تبدیلیاں جمع ہوتی رہتی ہیں اور Save Changes سے لکھی جاتی ہیں؛ تب تک اپلائنس پر کچھ بھی نہیں بدلا ہوتا۔
نرمی سے شروع کریں، پھر سختی بڑھائیں۔ کسی سیکشن کو صرف لاگ والے موڈ میں آن کریں، ایک دن Reports دیکھیں، اور صرف اس کے بعد اسے بلاک کرنے دیں۔ جو پالیسی کسی ضروری چیز کو بلاک کر دے وہ باقی سب کو بالکل ایک خراب نیٹ ورک جیسی لگتی ہے۔
Settings — /plugin/engine/settings
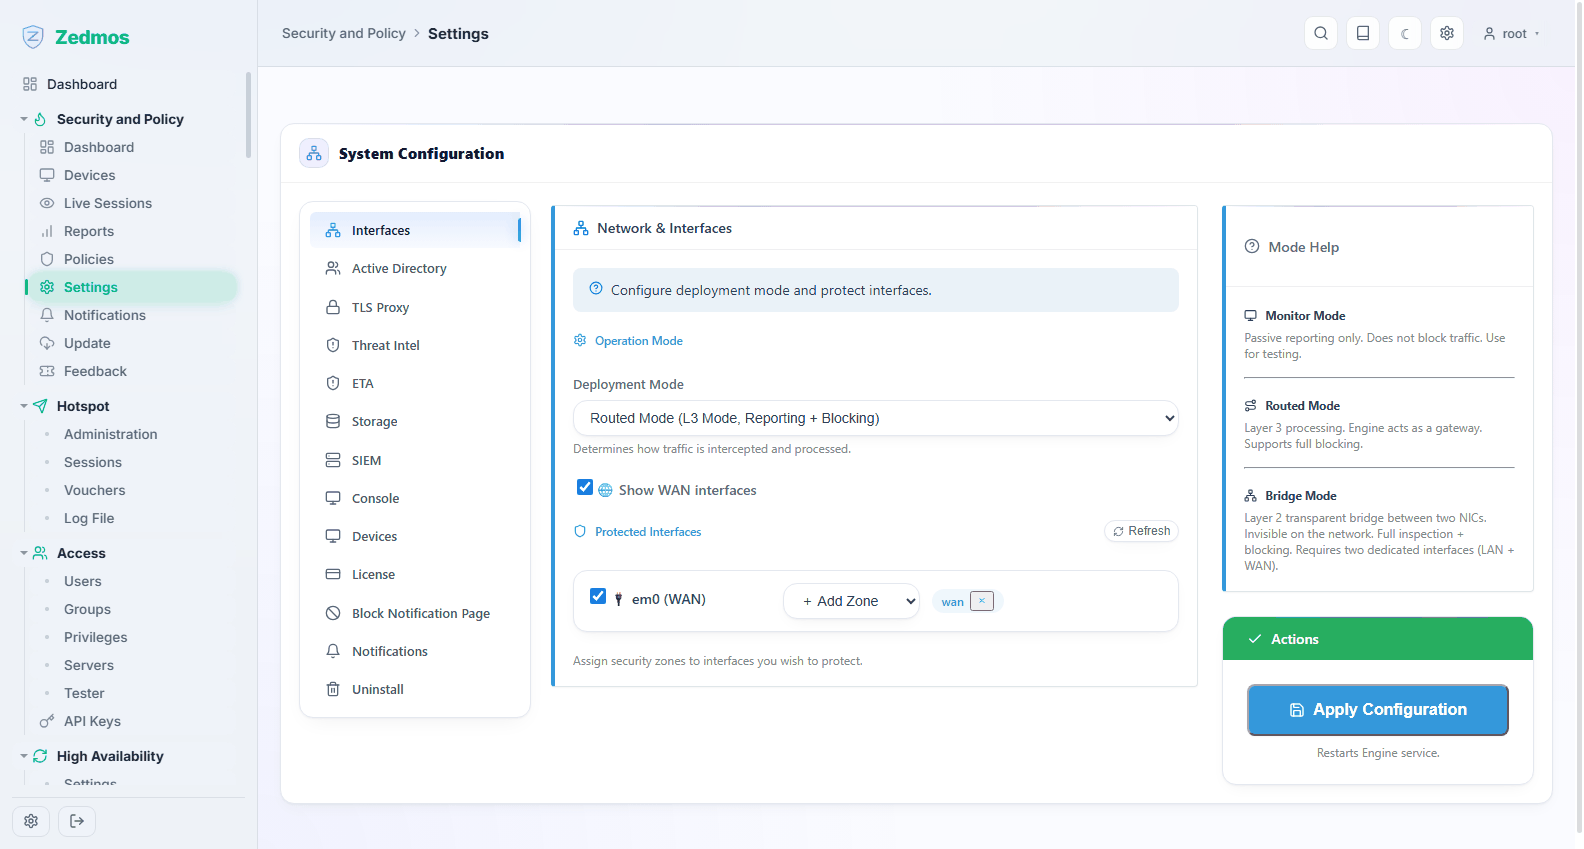
پورے انجن کی کنفیگریشن، بائیں جانب اوپر سے نیچے ٹیبز کی صورت میں:
| ٹیب | کس لیے |
|---|---|
| Interfaces | انجن کن انٹرفیسز کا معائنہ کرتا ہے، اور اس کا ڈیپلائمنٹ موڈ۔ |
| Active Directory | کسی ڈائریکٹری سے منسلک ہونا تاکہ پالیسیاں ایڈریسز کے بجائے صارفین اور گروپس کے نام لے سکیں۔ |
| TLS Proxy | معائنے کا پراکسی: وہ سرٹیفکیٹ جو یہ پیش کرتا ہے اور وہ پورٹ جس پر یہ چلتا ہے۔ |
| Threat Intel | خطرات سے متعلق انٹیلی جنس فیڈز اور وہ کتنی بار ریفریش ہوتی ہیں۔ |
| ETA | انکرپٹڈ ٹریفک کا تجزیہ۔ |
| Storage | ایونٹس کتنی دیر تک رکھے جاتے ہیں۔ |
| SIEM | ایونٹس کو کسی بیرونی SIEM یا syslog کلیکٹر کی طرف بھیجنا۔ |
| Console | مینجمنٹ ہب سے کنکشن (دیکھیں کنسول اور SASE بھی)۔ |
| Devices | ڈیوائس کی شناخت کی سیٹنگز۔ |
| License | وہ لائسنس جس کے تحت یہ انجن چلتا ہے؛ Activate License ایک کلید درج کرتا ہے۔ |
| Block Notification Page | بلاک کیا گیا صارف کیا دیکھتا ہے۔ اس میں لکھیں کہ کسے کال کرنا ہے۔ |
| Notifications | الرٹس کہاں جاتے ہیں — میل، Slack، ویب ہک۔ |
| Uninstall | انجن کو ہٹاتا ہے، اختیاری طور پر اس کا ڈیٹا برقرار رکھتے ہوئے۔ |
ہر ٹیب اپنے ہی بٹن سے محفوظ ہوتا ہے۔
Notifications — /plugin/engine/notifications
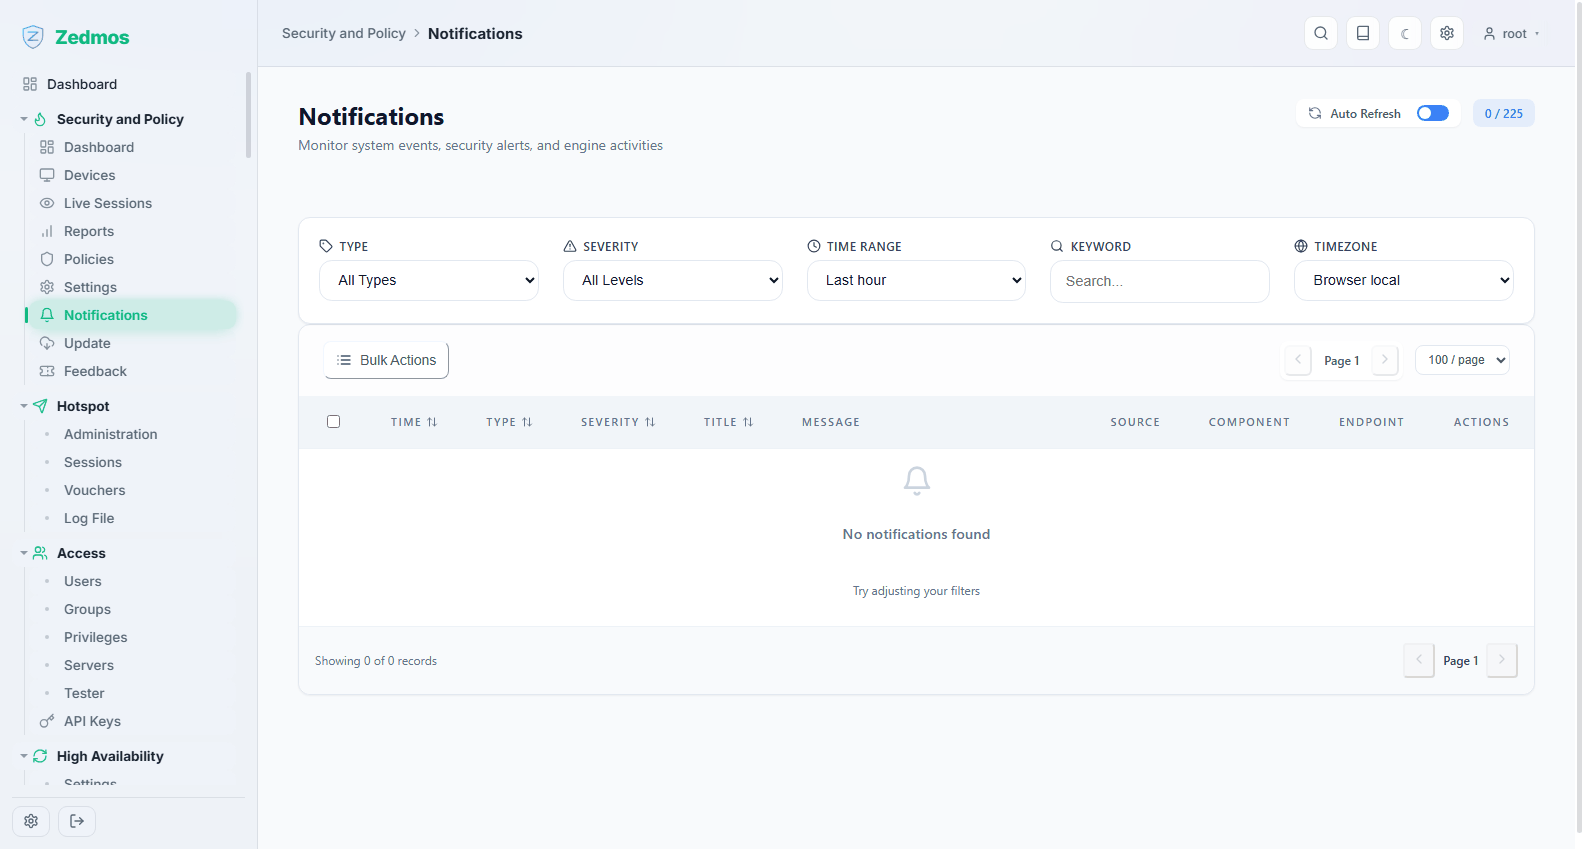
الرٹس کی تاریخ: انجن نے کس چیز کو آپ کو بتانے کے لائق سمجھا، اور آیا ترسیل کامیاب ہوئی۔ اگر میل الرٹس "کام نہیں کرتے" تو پہلے یہاں دیکھیں — ناکام ترسیل خاموشی سے ضائع ہونے کے بجائے ریکارڈ کی جاتی ہے۔
Update — /plugin/engine/update
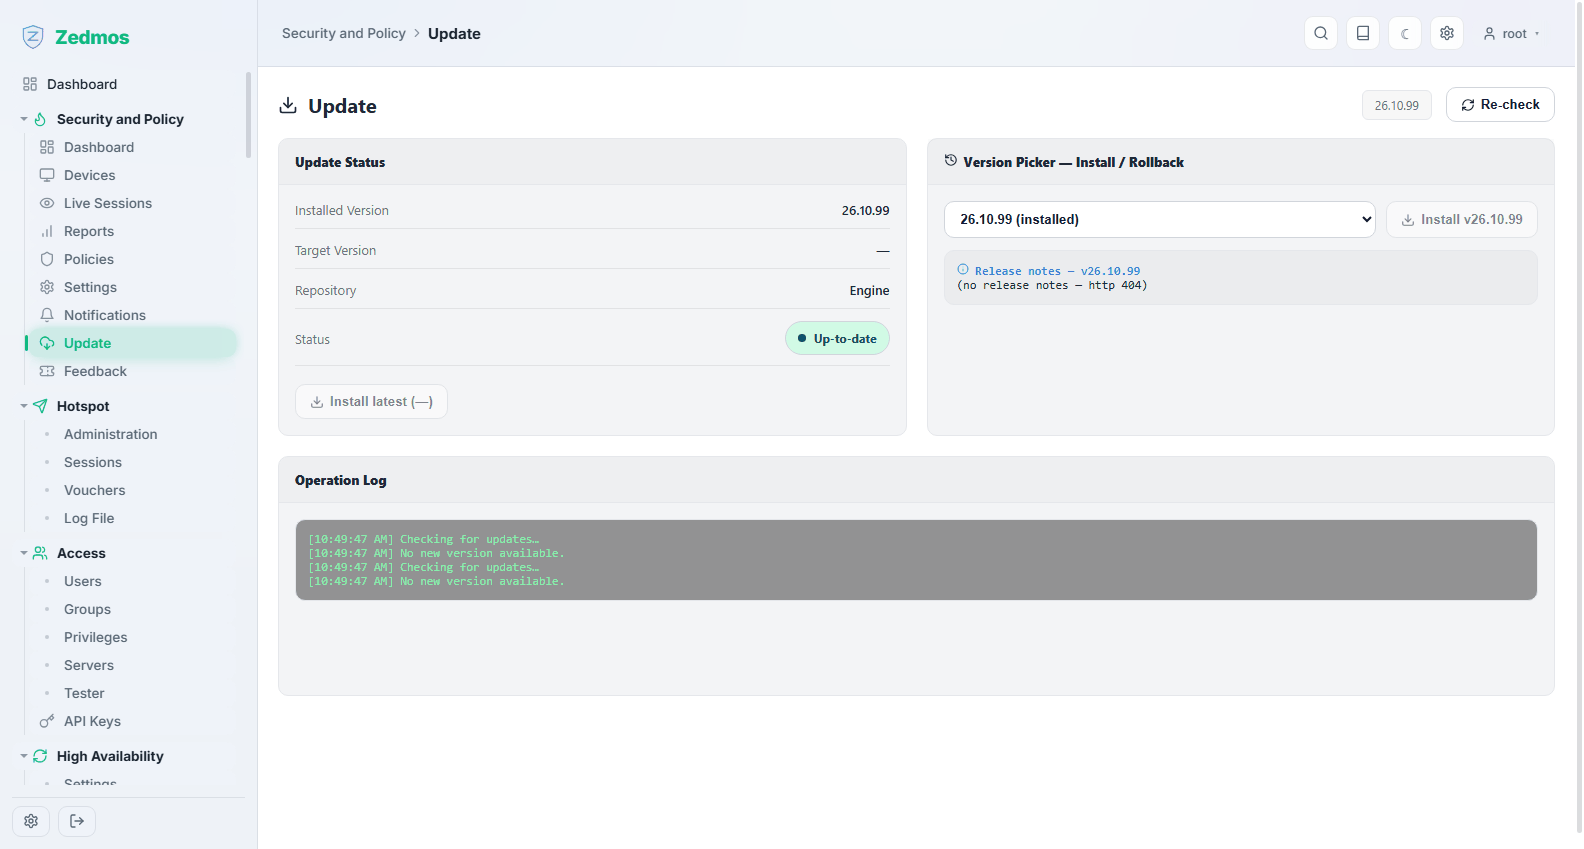
انجن کے اپنے اجزا اور اس کے مواد کو اپ ڈیٹ کرتا ہے — رول سیٹس، تھریٹ فیڈز اور وائرس سگنیچرز۔ یہ System → Firmware سے الگ ہے، جو اپلائنس کو اپ ڈیٹ کرتا ہے۔
Feedback — /plugin/engine/feedback
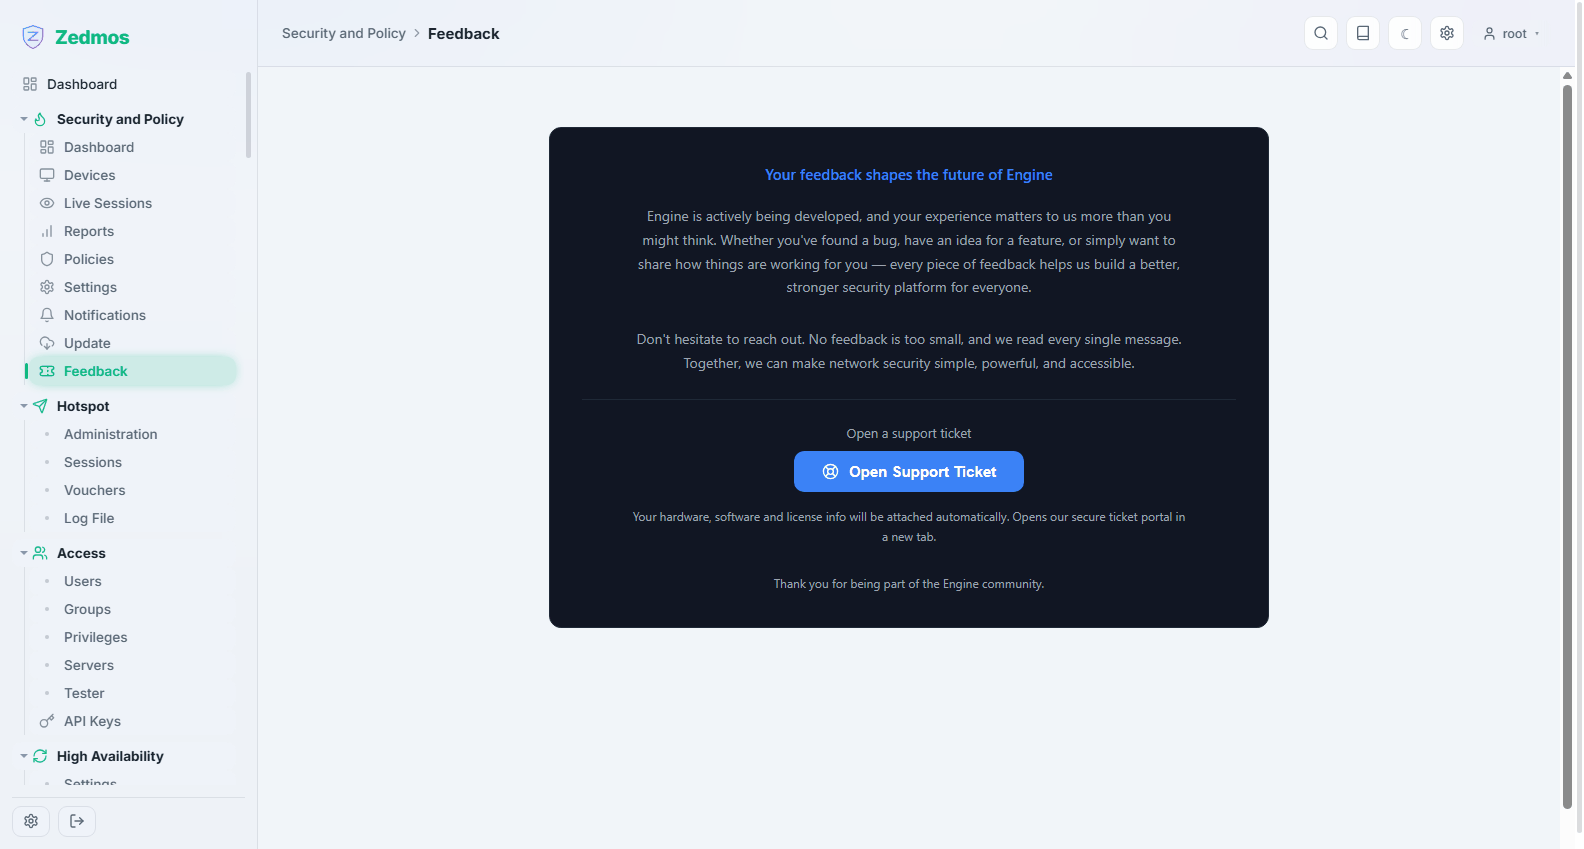
وینڈر کو رپورٹ بھیجتا ہے: غلط مثبت نتیجہ (false positive)، غلط شناخت شدہ ایپلیکیشن، یا کوئی خرابی۔ لکھیں کہ آپ کیا توقع کر رہے تھے اور کیا ہوا؛ صفحہ اس کے ساتھ تکنیکی سیاق و سباق خود جمع کر لیتا ہے۔