5.5 VPN
تین VPN ٹیکنالوجیز، سب کی سب اوّل درجے کی۔ کون سی منتخب کریں:
| اس کے لیے استعمال کریں | کیونکہ | |
|---|---|---|
| WireGuard | نئے سائٹ ٹو سائٹ لنکس اور ریموٹ ملازمین | کنفیگر کرنے میں سب سے آسان، سب سے تیز، حملے کی سب سے چھوٹی سطح۔ کلیدیں، سرٹیفکیٹ نہیں۔ |
| IPsec | ایسے آلات سے جڑنا جو آپ کے کنٹرول میں نہیں | یہ باہمی مطابقت کا معیار ہے — Cisco، Fortinet یا کسی کلاؤڈ کا VPN گیٹ وے اسے سپورٹ کرے گا۔ |
| OpenVPN | مشکل نیٹ ورکس پر ریموٹ ملازمین، اور پہلے سے موجود تنصیبات | جب باقی سب کچھ بلاک ہو تو TCP/443 پر چلتا ہے؛ ہر پلیٹ فارم پر پختہ کلائنٹ۔ |
آپ جو بھی منتخب کریں، وہ دو چیزیں یاد رکھیں جن کی ہر VPN کو اپنی کنفیگریشن کے علاوہ ضرورت ہوتی ہے: WAN پر ٹنل کو داخلے کی اجازت دینے والا فائر وال رول، اور ٹنل انٹرفیس پر رولز جو طے کریں کہ دوسری طرف والا کن چیزوں تک پہنچ سکتا ہے۔
WireGuard
Instances — /m/wireguard/server#instances
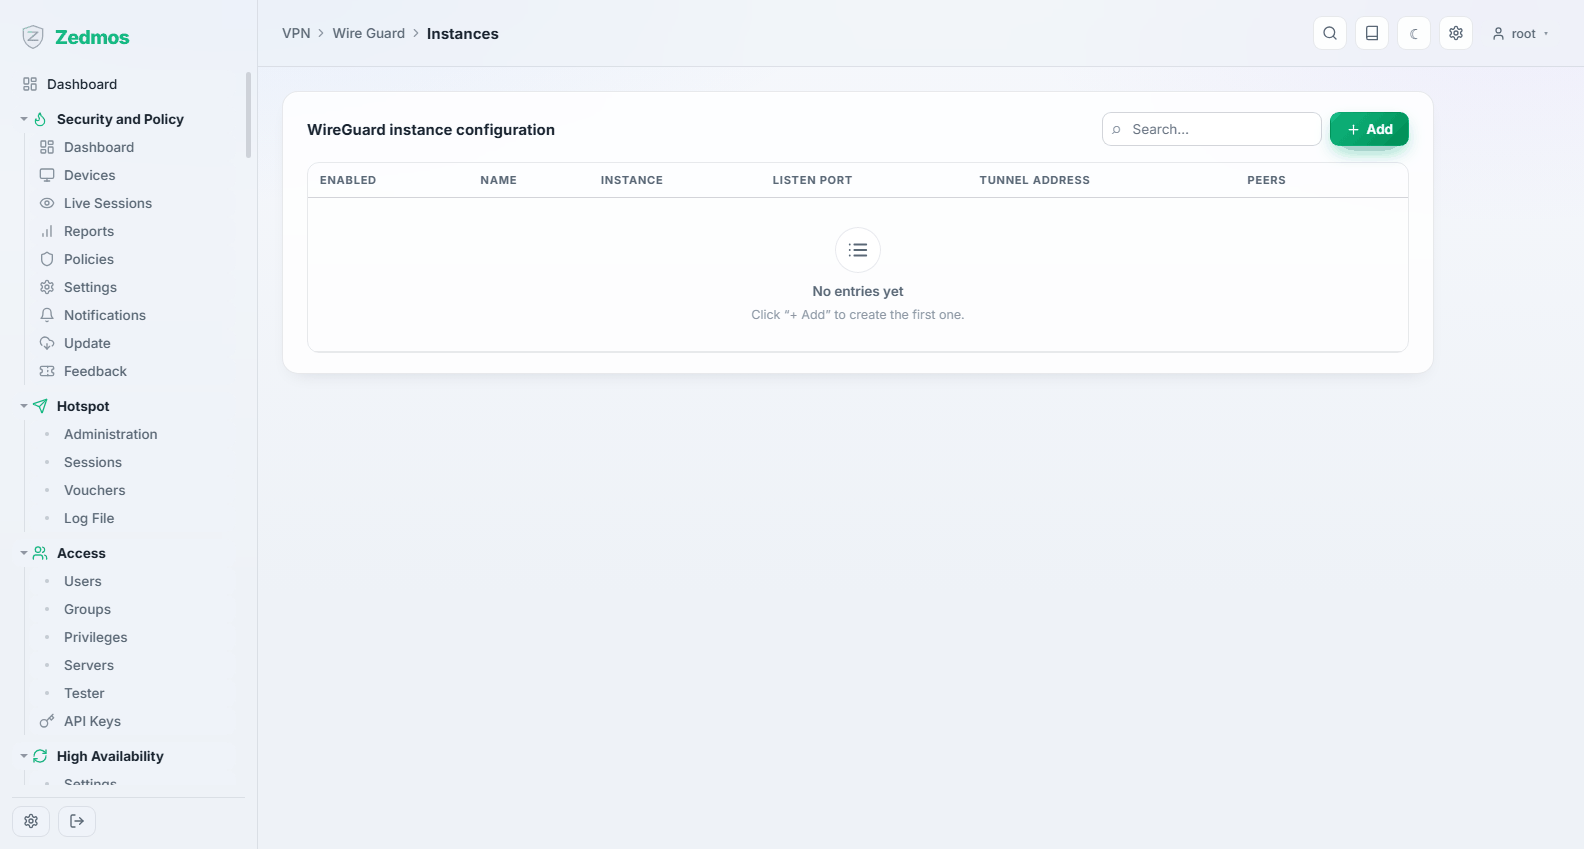
انسٹینس اس اپلائنس پر ایک ٹنل اینڈ پوائنٹ ہے: اس کا اپنا کلیدی جوڑا، اس کا لسن پورٹ، اور وہ ایڈریس جو یہ ٹنل کے اندر استعمال کرتا ہے۔
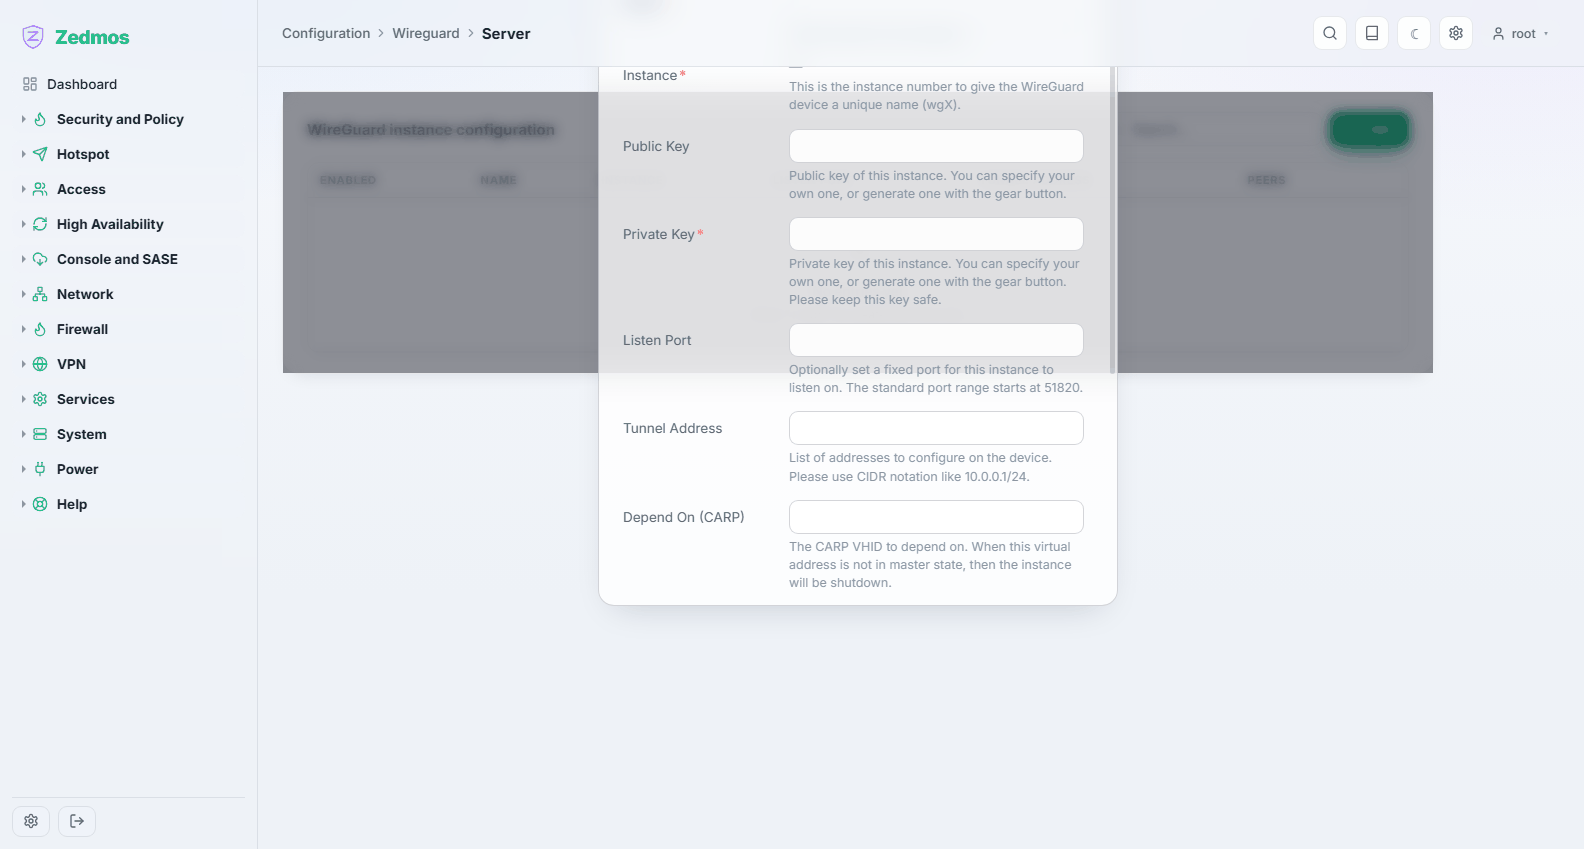
یہاں بننے والی عوامی کلید وہ ہے جو آپ دوسری طرف کو دیتے ہیں۔ نجی کلید کو وہیں رہنے دیں — اسے کبھی اپلائنس سے باہر جانے کی ضرورت نہیں۔
Peers — /m/wireguard/client#peers
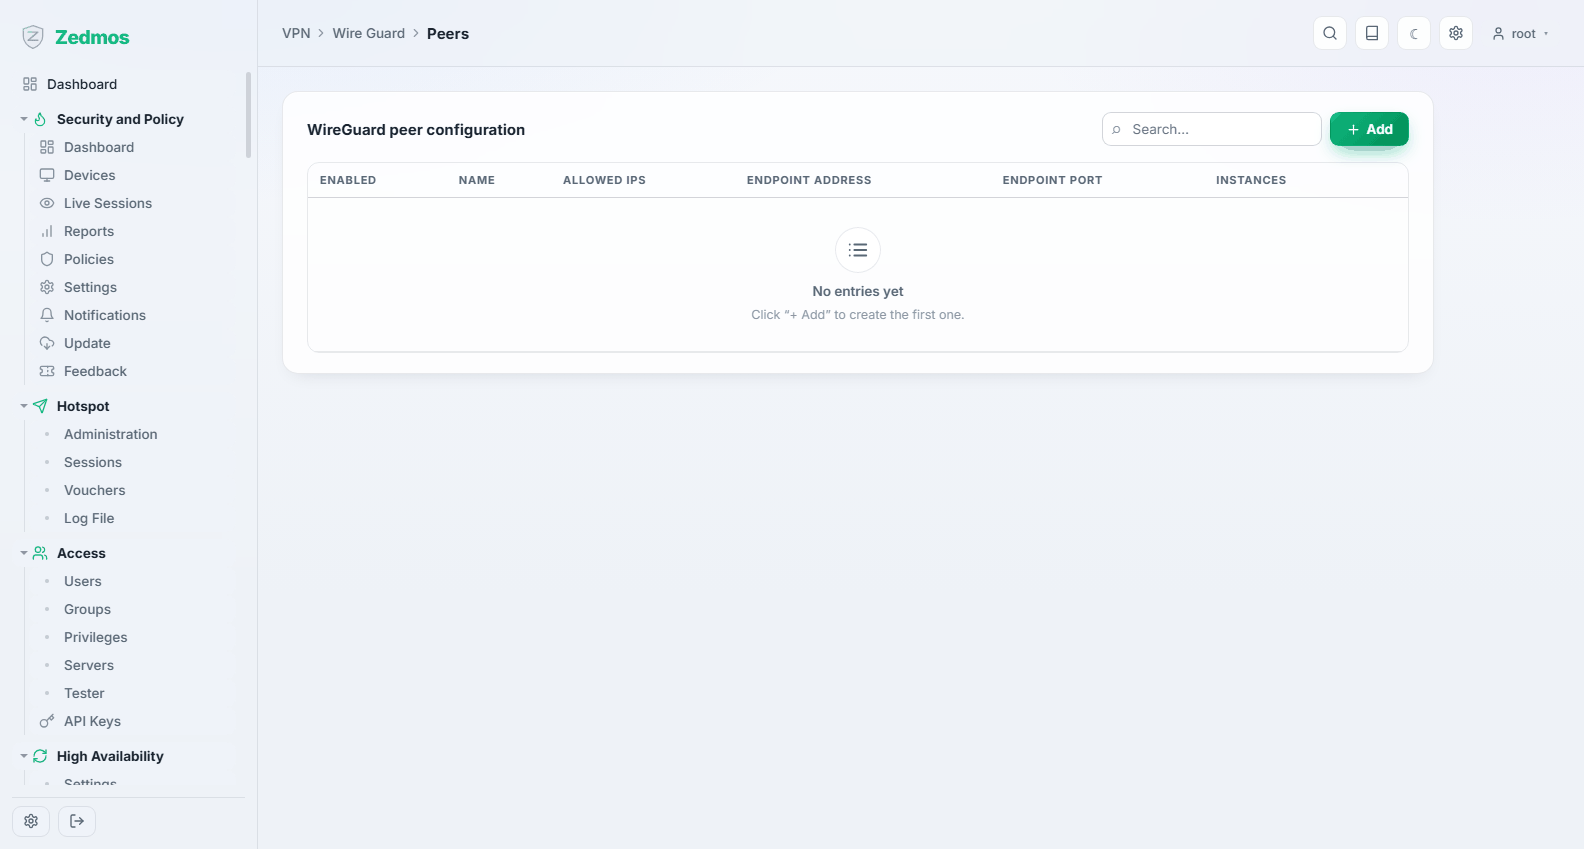
دوسرے سرے۔ ہر پیئر میں اس کی عوامی کلید ہوتی ہے، allowed IPs — جو بیک وقت روٹنگ کا بیان بھی ہیں اور رسائی کا کنٹرول بھی، اس لیے ان میں ٹھیک وہی نیٹ ورک درج ہونے چاہییں جو وہ پیئر استعمال کر سکتا ہے — اور جس پیئر سے آپ کنکشن بناتے ہیں، اس کا اینڈ پوائنٹ ایڈریس اور پورٹ۔
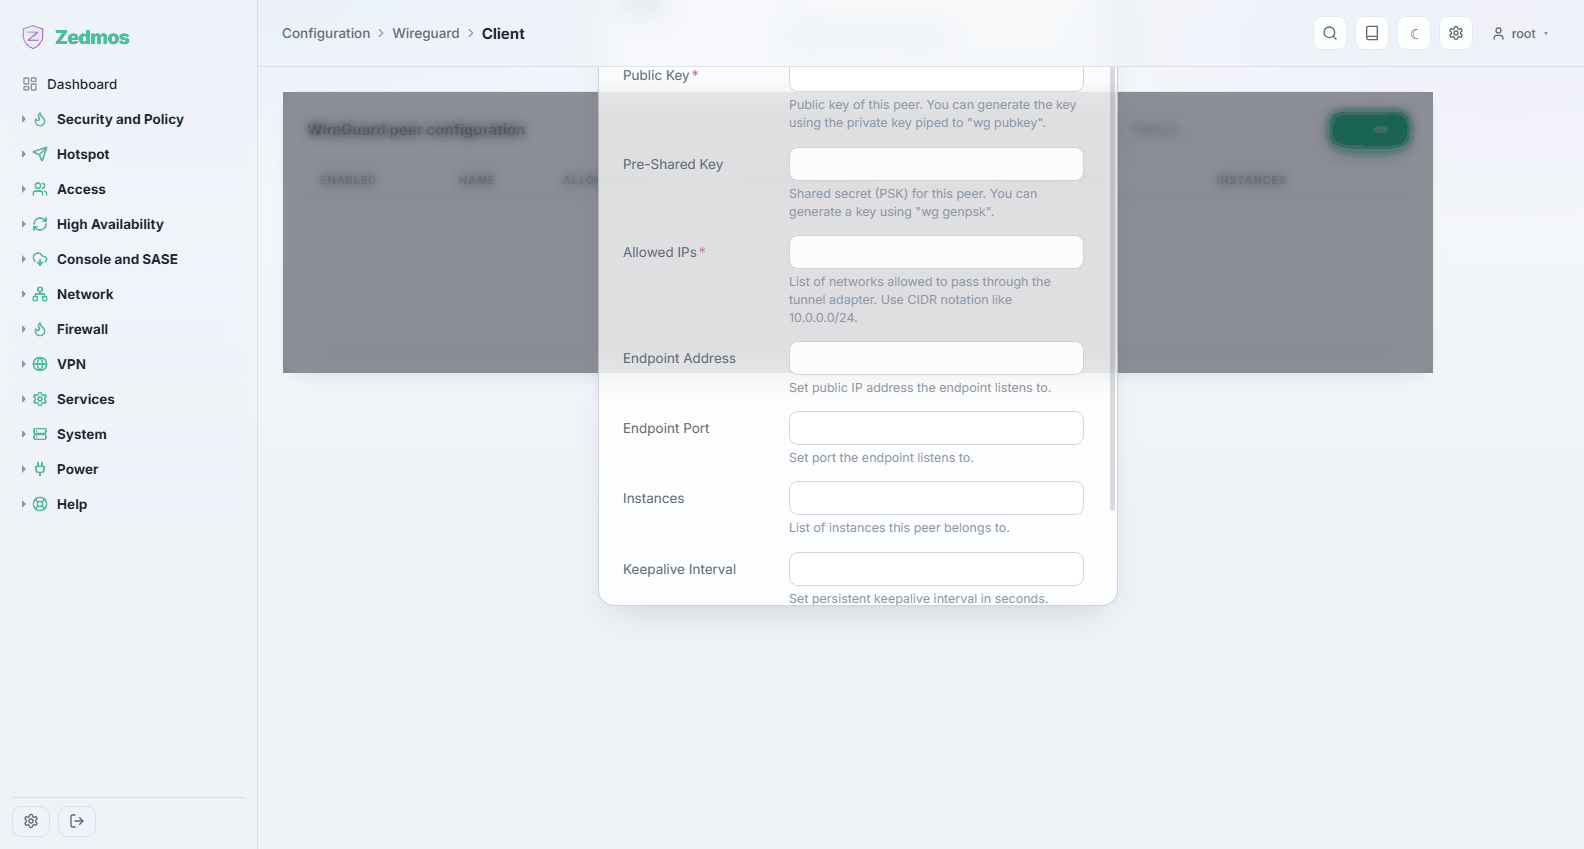
Allowed IPs ایسا فلٹر نہیں جس میں آپ فراخ دلی دکھا سکیں۔ پیئر وہاں درج کسی بھی ایڈریس سے ٹریفک بھیج سکتا ہے، اور ان ایڈریسز کے لیے ٹریفک اسی کی طرف روٹ ہوتا ہے۔ سائٹ ٹو سائٹ لنک پر
0.0.0.0/0درج کرنا اس پیئر کو آپ کا پورا روٹنگ ٹیبل سونپ دیتا ہے۔
Peer generator — /wg-peergen#configbuilder
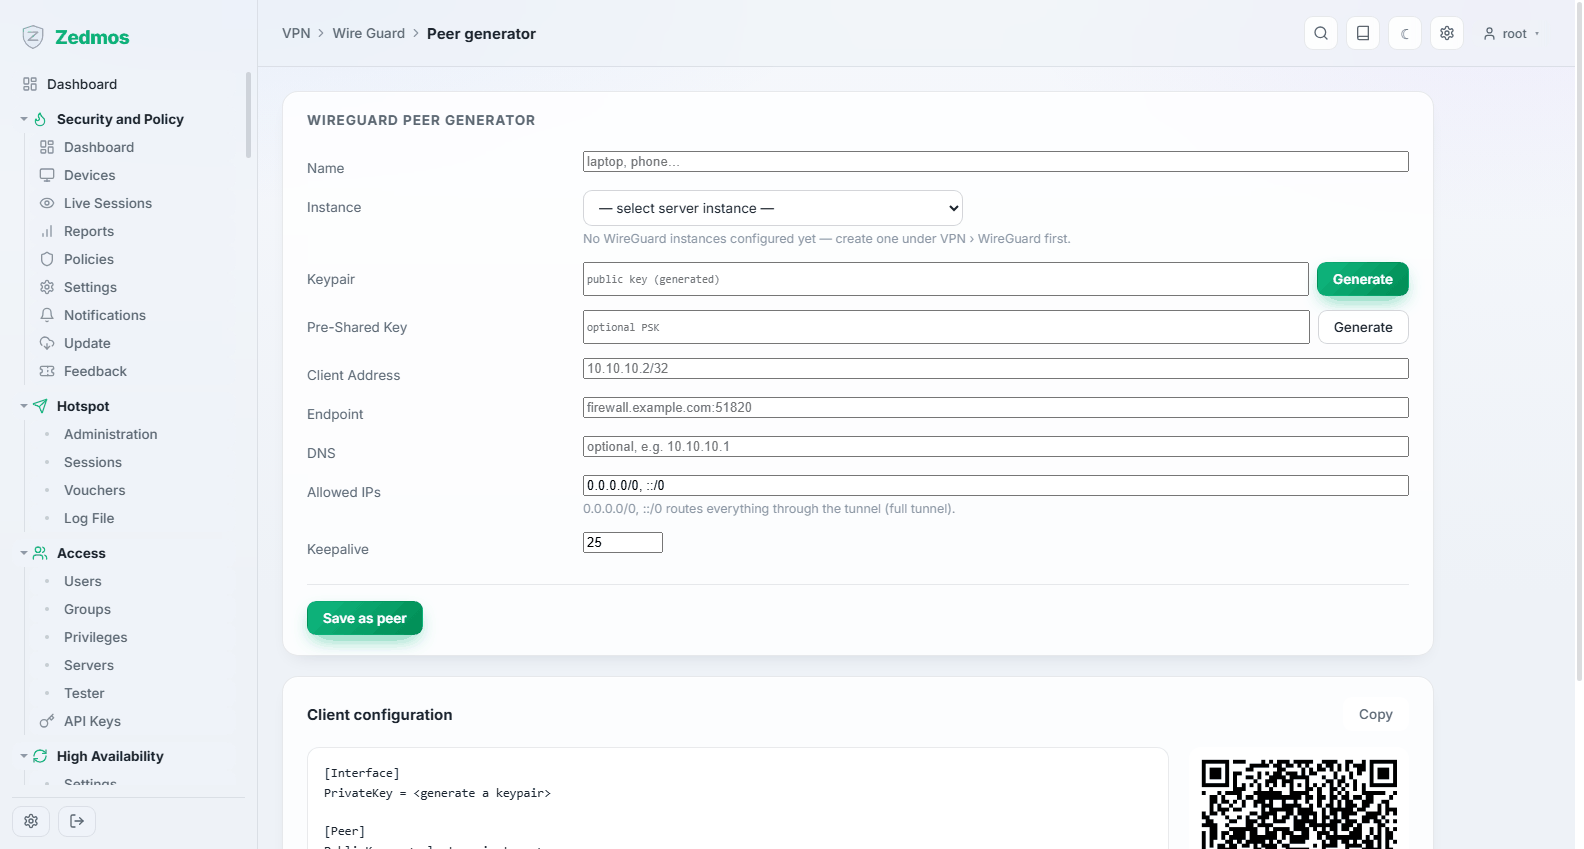
ایک تیار شدہ کلائنٹ کنفیگریشن بناتا ہے — کلیدیں، ایڈریس، اینڈ پوائنٹ، allowed IPs — اور اسے متن کے طور پر اور فون ایپ کے لیے QR کوڈ کے طور پر دکھاتا ہے۔ صفر سے ایک کام کرتے ریموٹ ملازم تک پہنچنے کا تیز ترین راستہ۔
Status — /wg-status
ہر انسٹینس اور پیئر، آخری ہینڈ شیک کے وقت اور منتقل شدہ بائٹس کے ساتھ۔ WireGuard ڈیزائن کے لحاظ سے خاموش ہے: ہینڈ شیک نہ ہونے کا مطلب ہے کہ ٹنل قائم نہیں، اور سب سے پہلے یہی عدد دیکھنا چاہیے۔
Log File — /log/core/wireguard
IPsec
Connections — /m/ipsec/swanctl
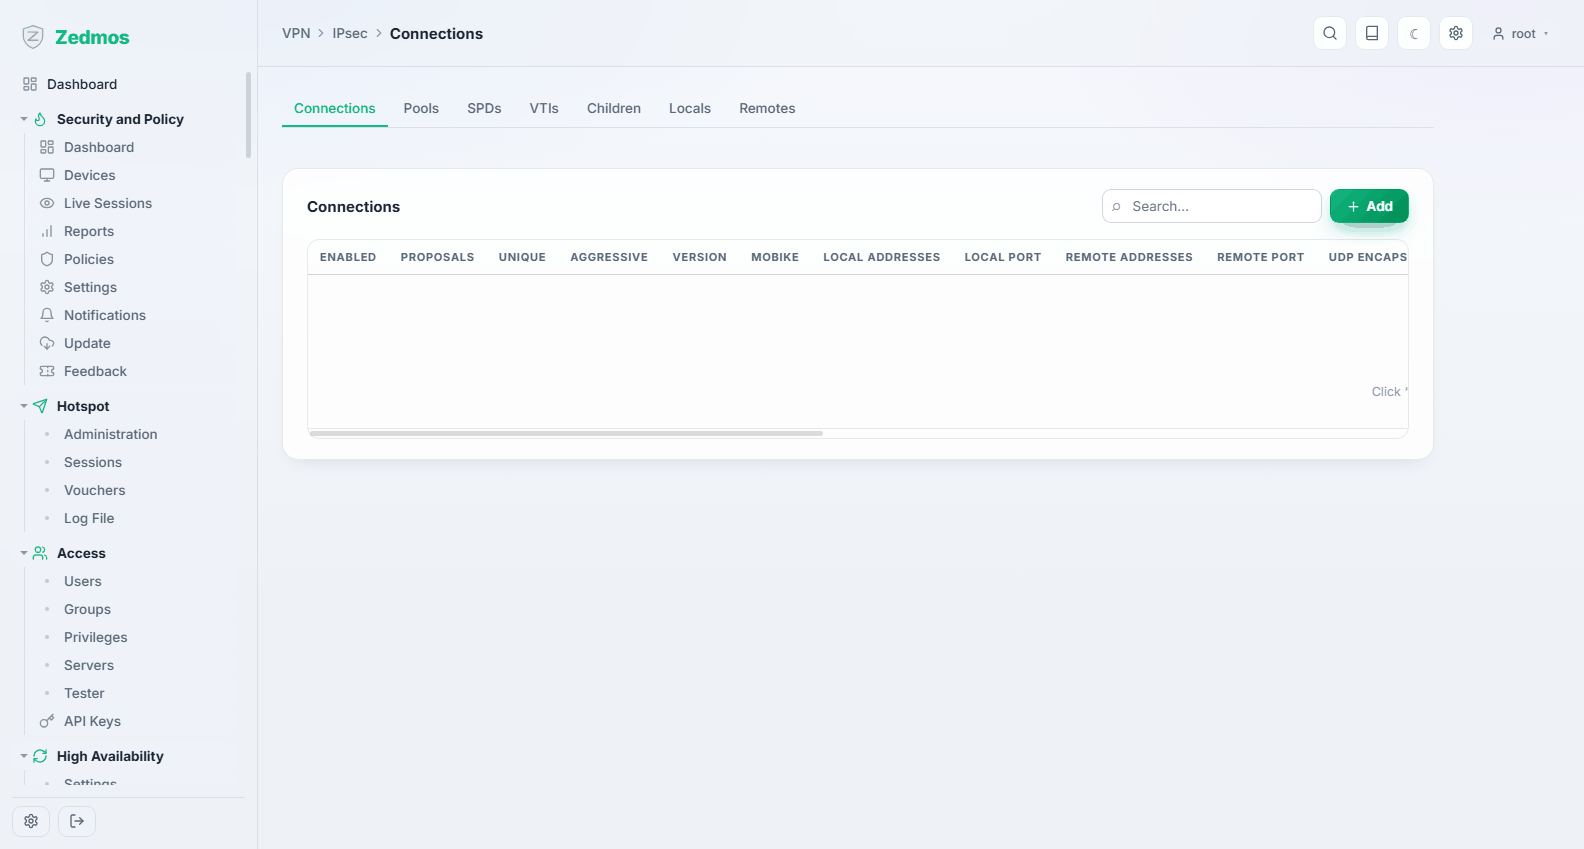
جدید IPsec کنفیگریشن: ایک کنکشن میں ریموٹ ایڈریس، پروپوزلز (انکرپشن، انٹیگریٹی، Diffie-Hellman گروپ)، توثیق (پری شیئرڈ کلید یا سرٹیفکیٹ) اور ایک یا زیادہ children ہوتے ہیں — وہ ٹریفک سلیکٹرز جو بتاتے ہیں کہ ٹنل کن نیٹ ورکس کو لے جاتا ہے۔
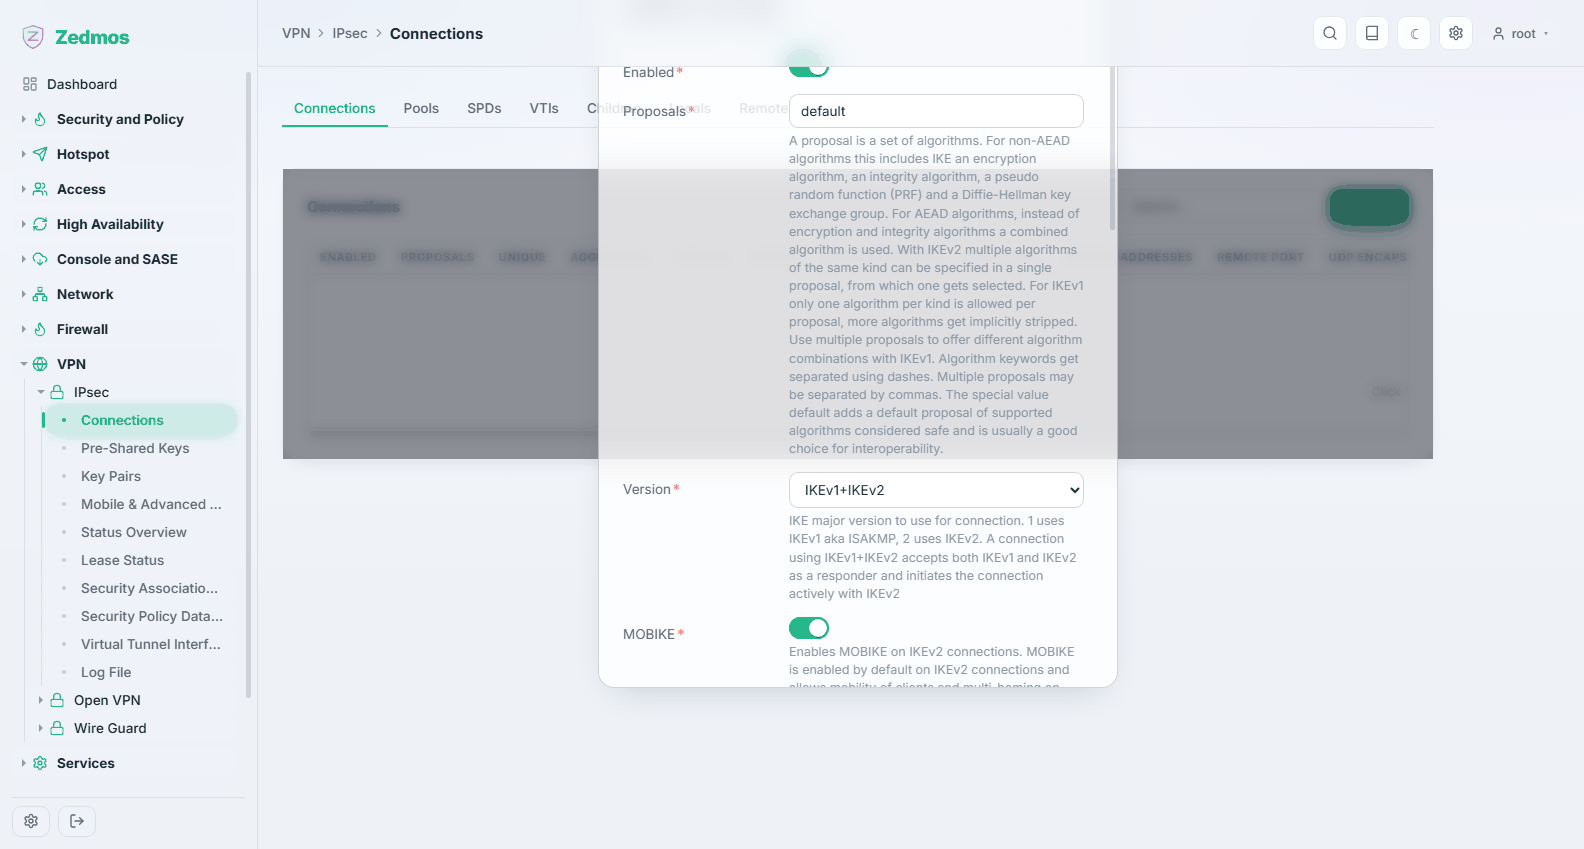
دونوں سروں کا پروپوزلز اور ٹریفک سلیکٹرز پر متفق ہونا ضروری ہے۔ جب کوئی ٹنل قائم ہونے سے انکار کرے تو کسی بھی دوسری وجہ کے مقابلے میں کہیں زیادہ یہی اختلاف وجہ ہوتا ہے؛ لاگ اس عدم مطابقت کی نشاندہی کرتا ہے۔
Pre-Shared Keys — /m/ipsec/ipsec?a=preSharedKeys/preSharedKey
شناخت کے لحاظ سے مشترکہ راز۔ لمبے اور بے ترتیب: پری شیئرڈ کلید ہی پوری توثیق ہے۔
Key Pairs — /m/ipsec/ipsec?a=keyPairs/keyPair
سرٹیفکیٹ پر مبنی توثیق کے لیے کلیدی جوڑے، ان پیئرز کے لیے جنہیں اس کی ضرورت ہو۔
Mobile & Advanced Settings — /m/ipsec/ipsec
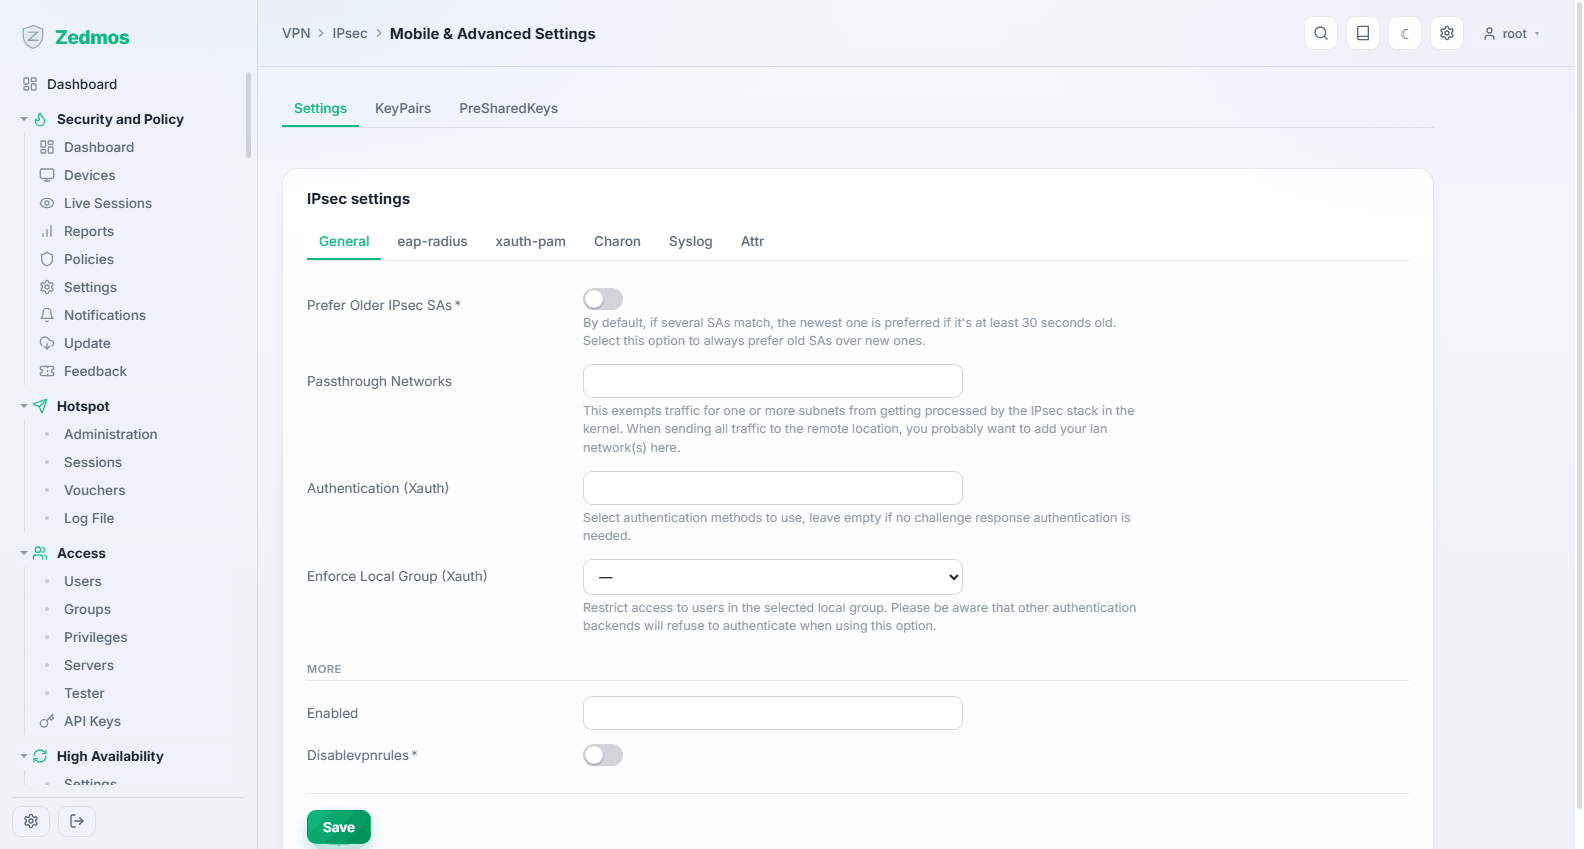
موبائل کلائنٹس کی سیٹنگز — وہ پول جس سے انہیں ایڈریس دیے جاتے ہیں، وہ DNS جو انہیں دیا جاتا ہے — اور ڈیمن کا اپنا رویّہ۔
Status Overview — /ipsec-status#overview
کون سے کنکشن قائم ہیں، کس کے ساتھ، اور کتنی دیر سے۔
Security Association Database — /ipsec-status#sad
فعال سکیورٹی ایسوسی ایشنز اپنے کاؤنٹرز کے ساتھ — اس بات کا ثبوت کہ ٹریفک واقعی گزر رہا ہے، نہ کہ محض یہ کہ ٹنل کی نیگوشی ایشن ہو گئی۔
Security Policy Database — /m/ipsec/swanctl?a=SPDs/SPD
وہ پالیسیاں جو طے کرتی ہیں کہ کس ٹریفک کو تحفظ دینا لازم ہے۔
Lease Status — /ipsec-status#leases
اس وقت موبائل کلائنٹس کو دیے گئے ایڈریس، اور یہ کہ وہ کس کے پاس ہیں۔
Virtual Tunnel Interfaces — /m/ipsec/swanctl?a=VTIs/VTI
روٹ پر مبنی IPsec: ٹنل ایک انٹرفیس بن جاتا ہے جس کے ذریعے آپ روٹ کر سکتے ہیں اور جس کے لیے رولز لکھ سکتے ہیں، بجائے اس کے کہ اسے ٹریفک سلیکٹرز کے ذریعے چنا جائے۔ جب کوئی لنک بہت سے نیٹ ورکس لے جاتا ہو یا فیل اوور میں حصہ لیتا ہو تو یہ زیادہ صاف انتخاب ہے۔
Log File — /log/core/ipsec
نیگوشی ایشن، قدم بہ قدم۔ جب کوئی ٹنل قائم نہ ہو تو اسے نیچے سے پڑھیں: ہار ماننے سے پہلے جو آخری بات یہ کہتا ہے، وہی وجہ ہے۔
OpenVPN
Instances — /m/openvpn/openvpn?a=Instances/Instance
سرور یا کلائنٹ انسٹینس: اس کا پروٹوکول اور پورٹ، وہ سرٹیفکیٹ جو یہ استعمال کرتا ہے، ٹنل نیٹ ورک، اور یہ کلائنٹس کو کیا پش کرتا ہے (روٹس، DNS)۔
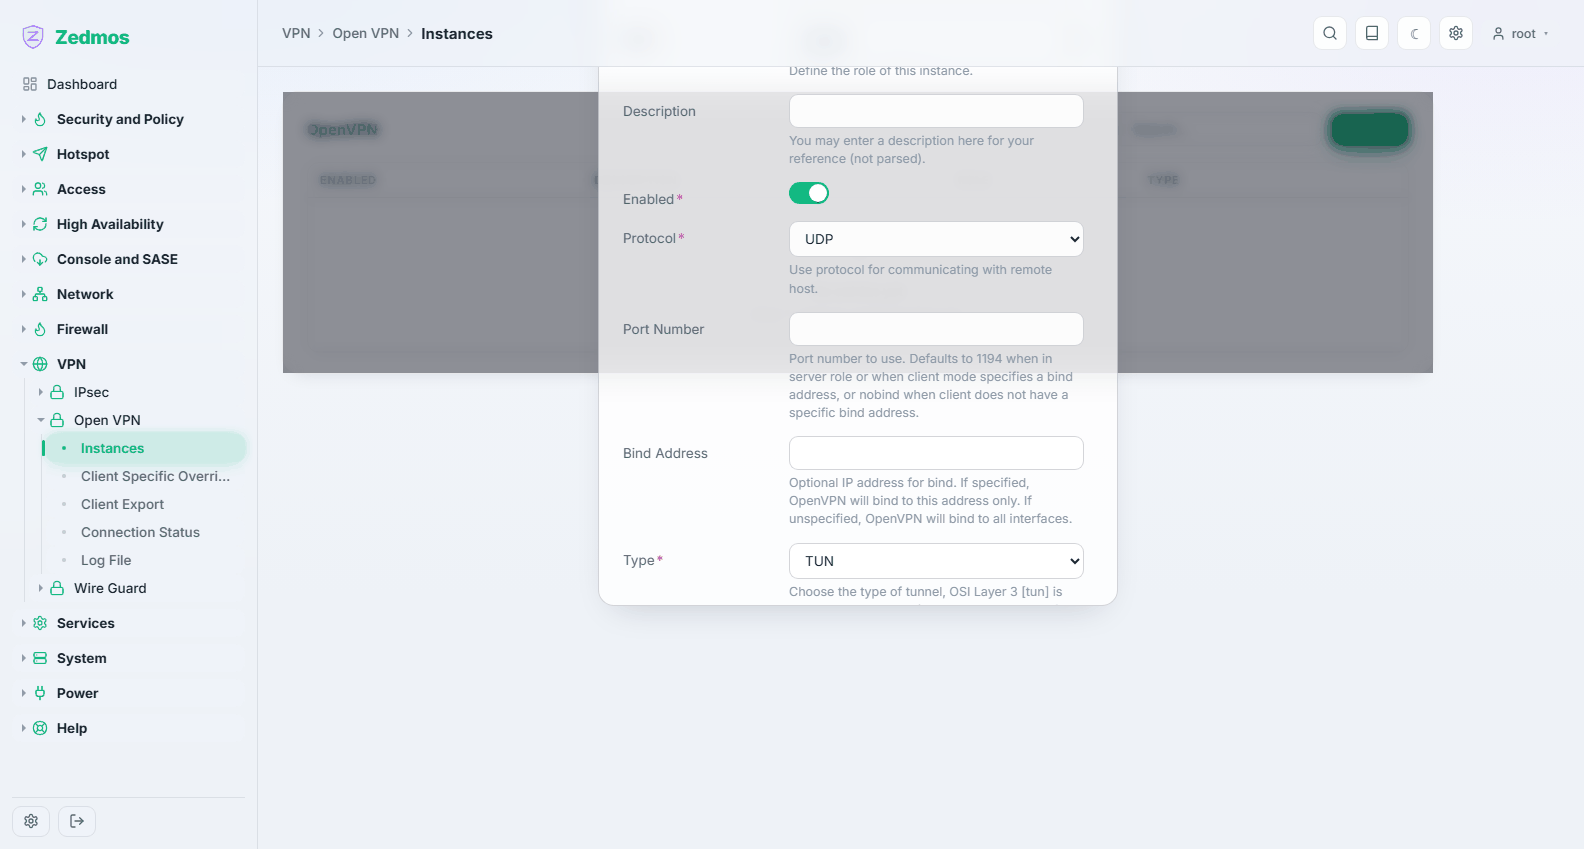
سرور انسٹینس کو شروع ہونے سے پہلے System → Trust سے ایک سرٹیفکیٹ اتھارٹی اور ایک سرور سرٹیفکیٹ درکار ہوتا ہے۔
Client Specific Overrides — ?a=Overwrites/Overwrite
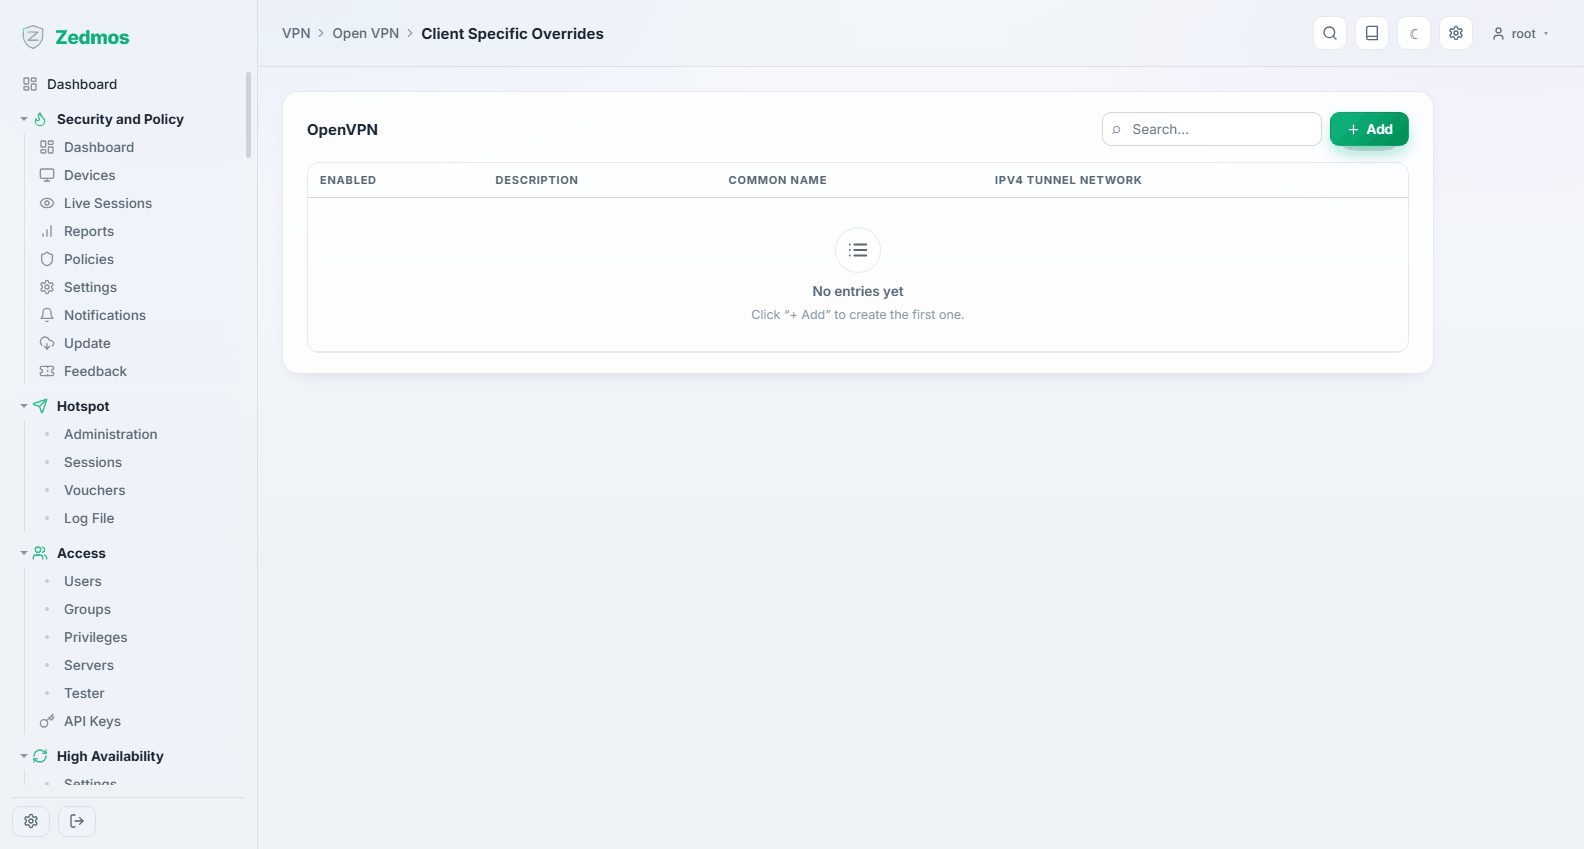
فی کلائنٹ استثنائات، جو سرٹیفکیٹ کے کامن نیم پر مطابق کیے جاتے ہیں: ایک صارف کے لیے مقررہ ایڈریس، دوسرے کے لیے اضافی روٹ۔
Client Export — /openvpn-export
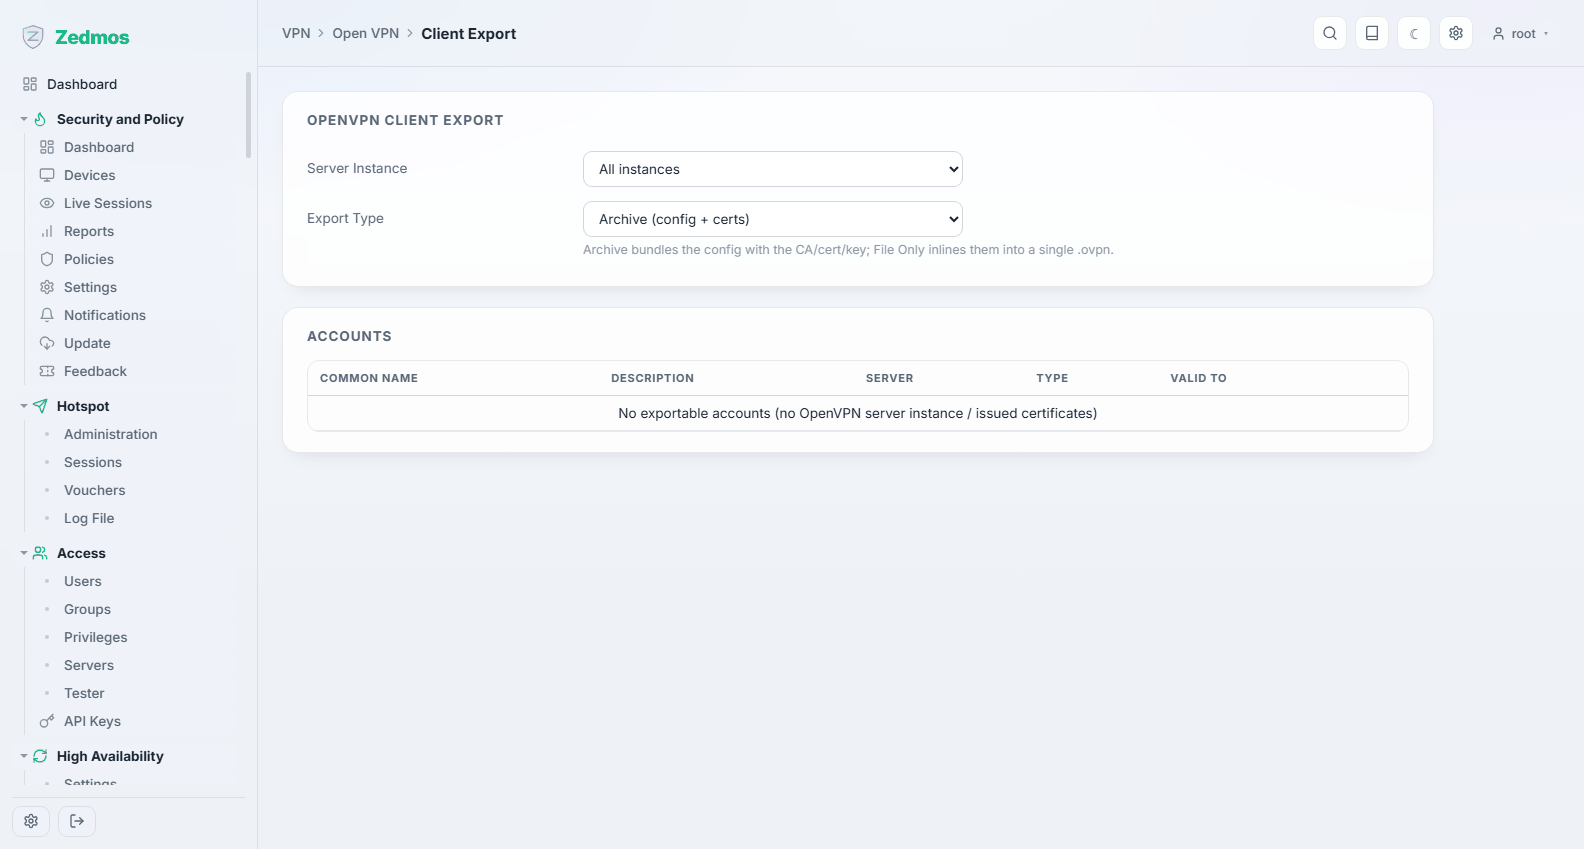
منتخب صارف کے لیے تیار کنفیگریشن ڈاؤن لوڈ کرتا ہے — وہ پروفائل جسے کلائنٹ ایپلیکیشن امپورٹ کرتی ہے۔ یہی آپ ریموٹ ملازم کو بھیجتے ہیں؛ اس میں اس کا سرٹیفکیٹ ہوتا ہے، اس لیے اسے کسی قابلِ اعتماد ذریعے سے بھیجیں۔
Connection Status — /openvpn-status
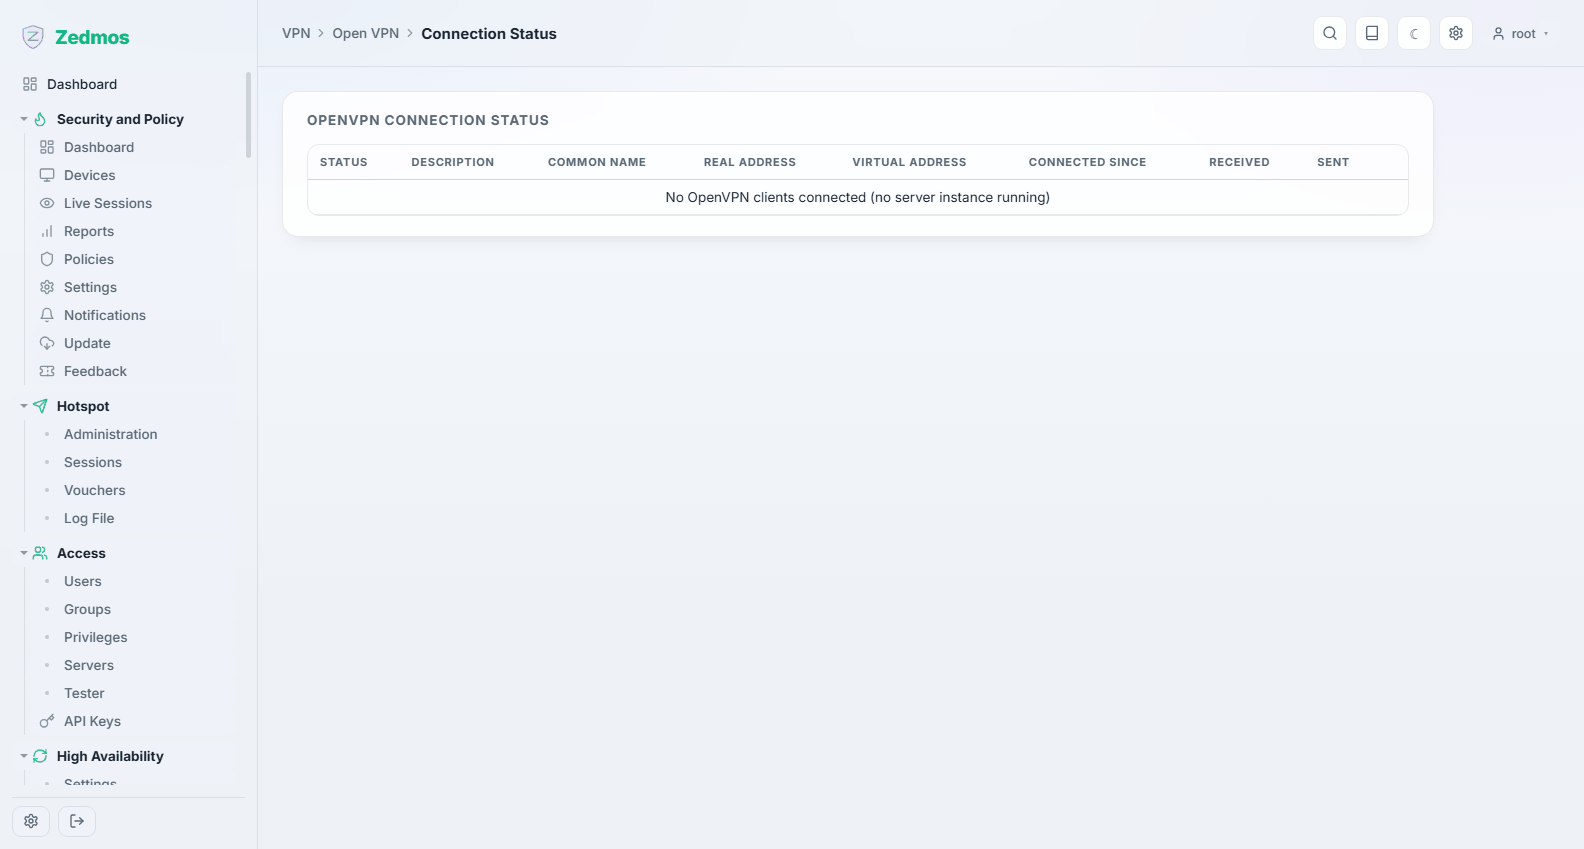
کون جڑا ہوا ہے، کہاں سے، کب سے، اور اس نے کتنا منتقل کیا ہے۔
Log File — /log/core/openvpn