ایپلیکیشنز پہچانتا ہے، پورٹس نہیں200+
تقریباً سب کچھ 443 پر HTTPS ہے، اس لیے پورٹ پر مبنی اصول یا تو سب کی اجازت دے سکتا ہے یا سب روک سکتا ہے۔
Zedmos NGFW
Zedmos NGFW ایک مکمل فائر وال ہے: ہمارا اپنا FreeBSD پر مبنی آپریٹنگ سسٹم، سیدھا انٹرفیسز سے جڑا ان لائن معائنہ انجن، اور ایک پالیسی ماڈل جو ہر سیشن پر ایک بار فیصلہ کرتا ہے۔ آپ کے چنے ہارڈویئر پر ایک امیج سے انسٹال۔
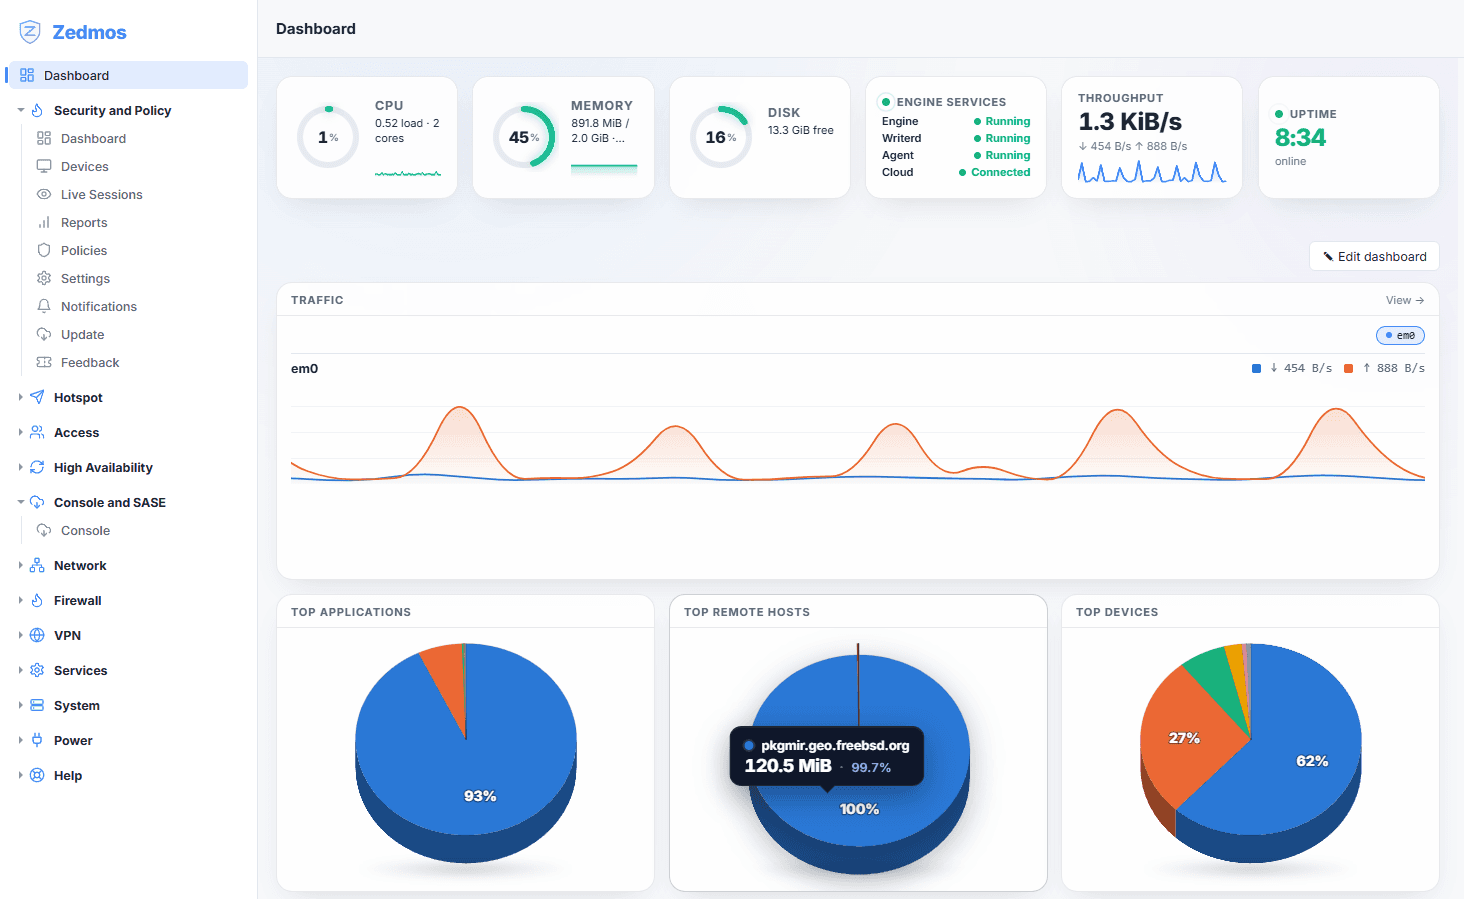
مکمل فائر وال، پلگ ان جیسے ہی انجن اور پالیسی ماڈل کے ساتھ — ہمارے سنبھالے ہوئے آپریٹنگ سسٹم پر، ایک امیج سے انسٹال۔
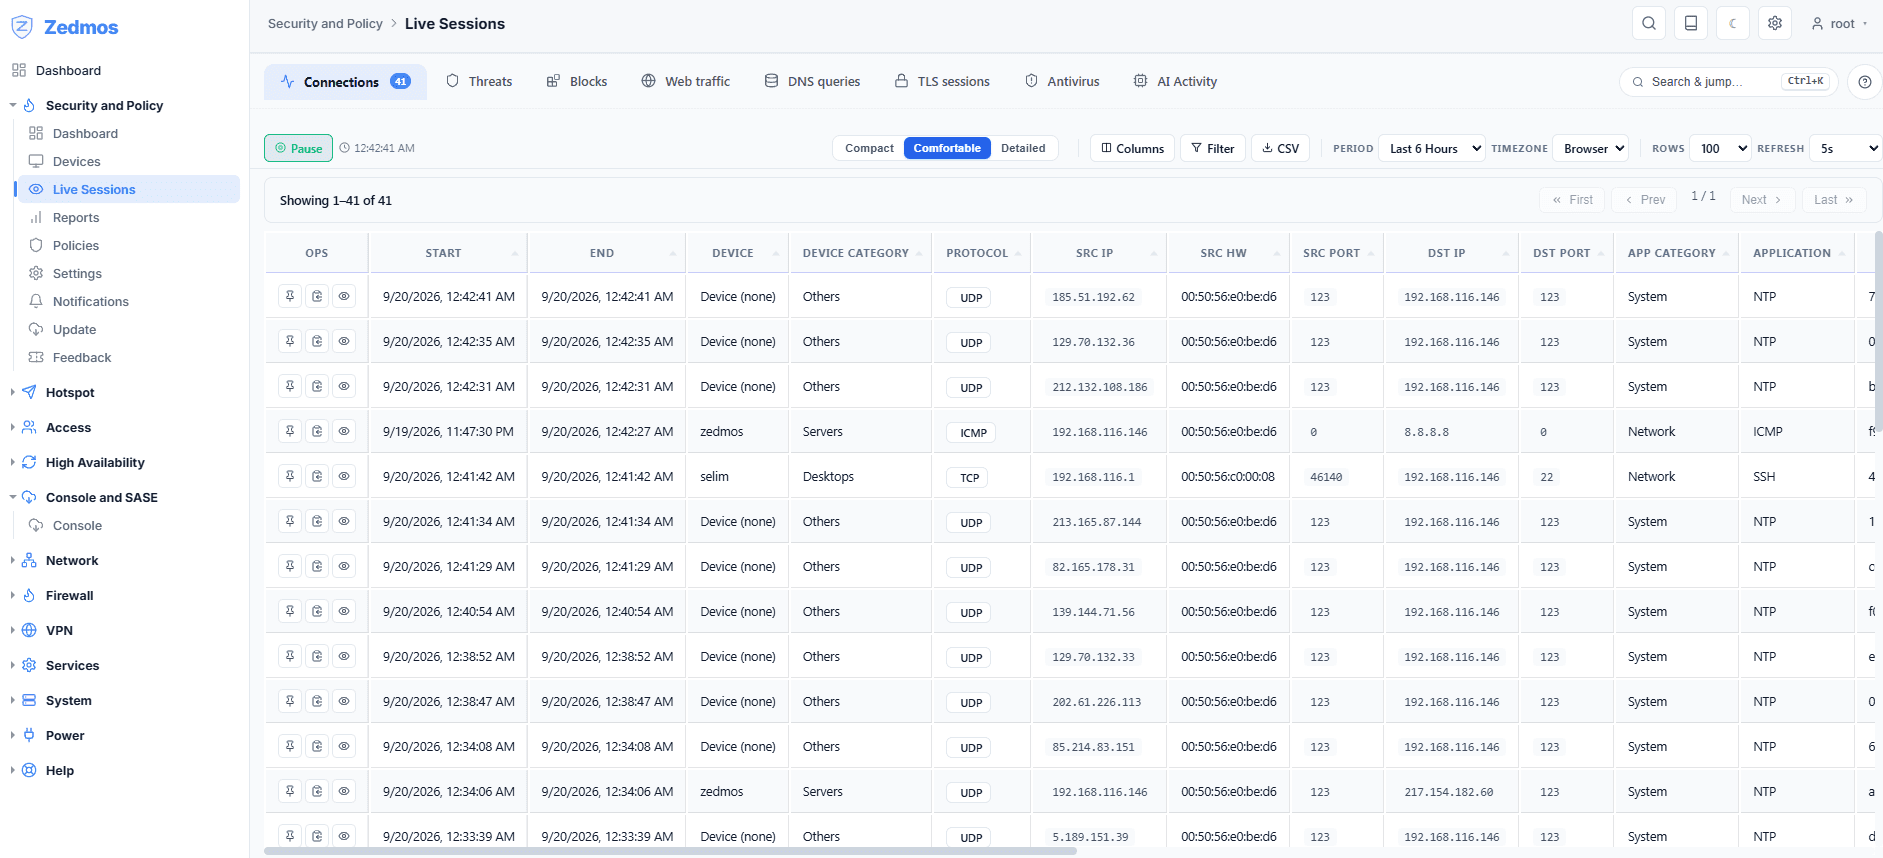
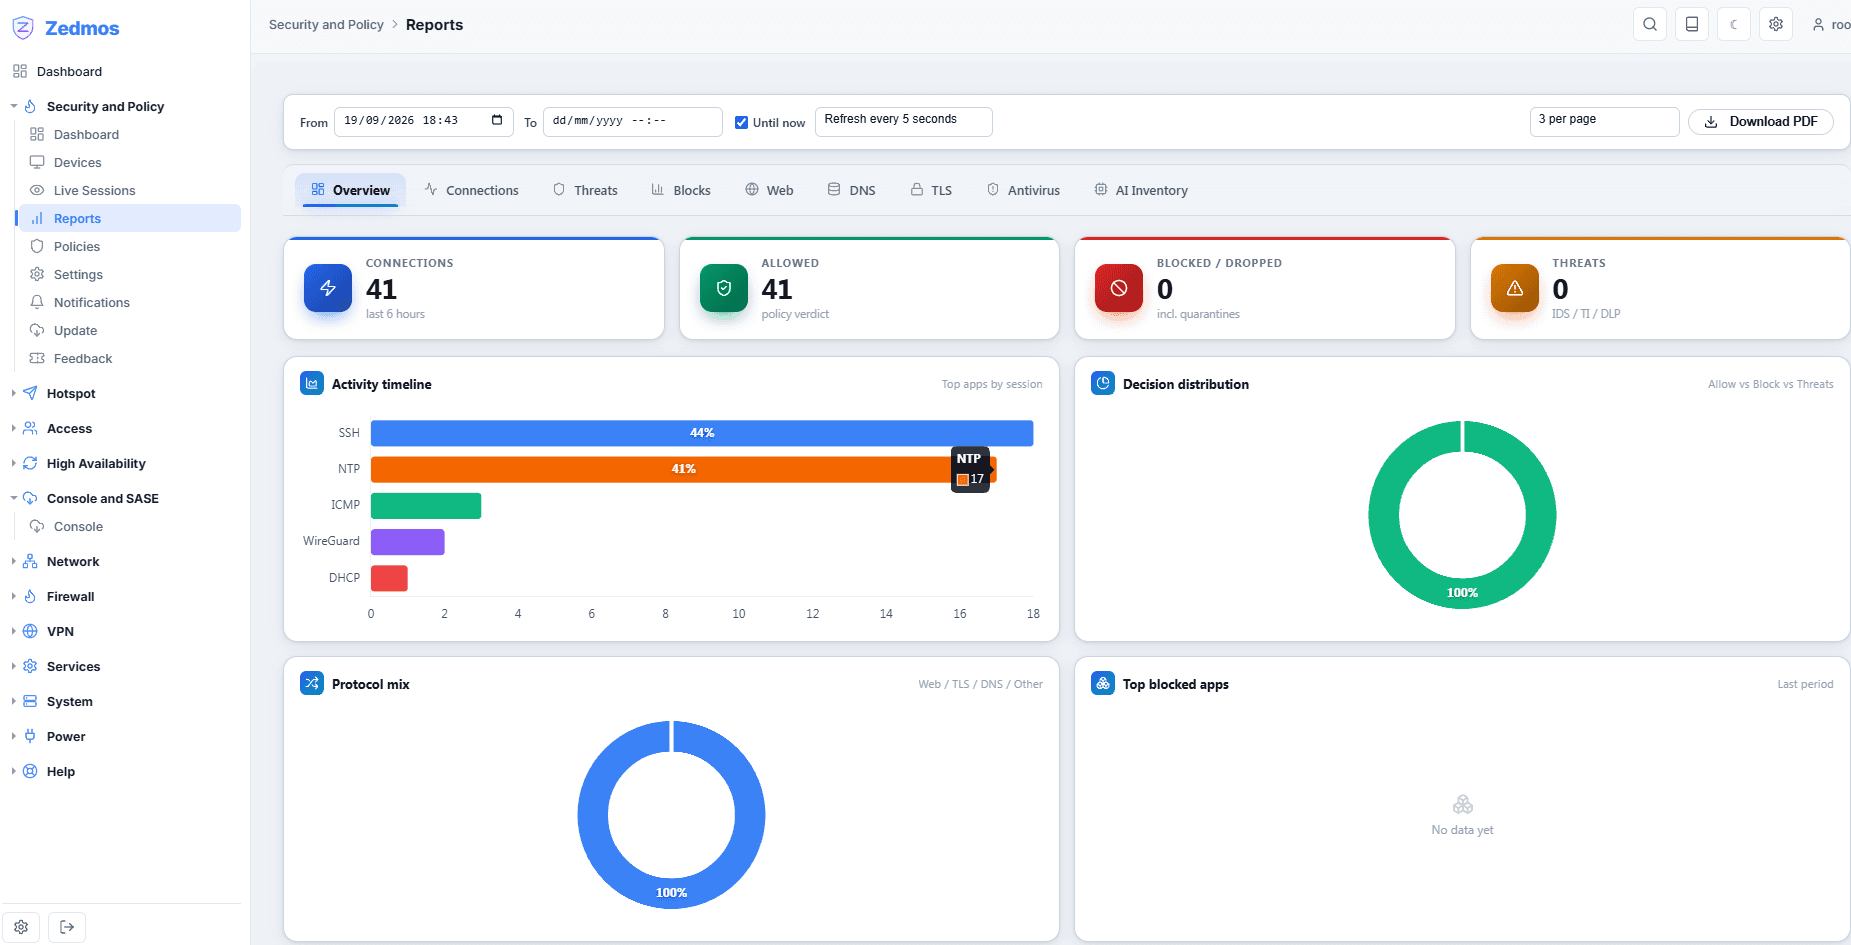
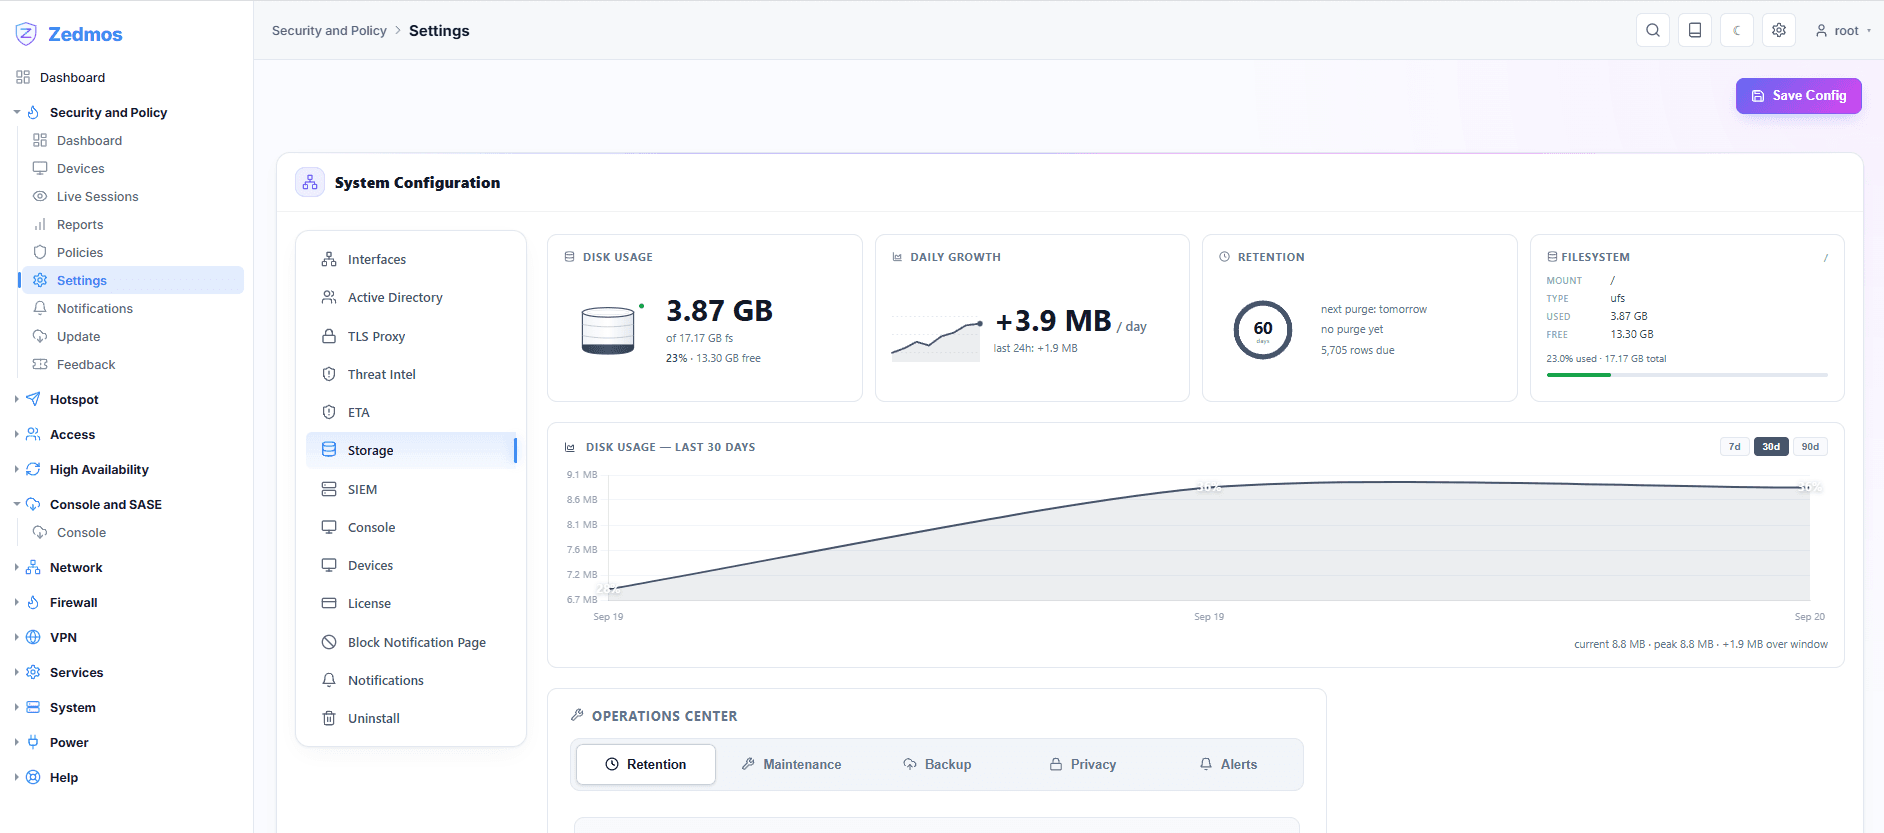
اسی ٹریفک کے خطرات، بلاکس اور اینٹی وائرس نتائج، ایک ٹیب کی دوری پر — سگنیچرز اور انٹیلیجنس سیشن کو جاری رہنے کی اجازت سے پہلے لاگو۔
انہی فلوز کی ویب درخواستیں، DNS سوالات اور TLS سیشنز، ہر ایک اپنے ٹیب پر — بشمول وہ جو انکرپٹڈ کنکشن کے اندر جانچا گیا۔
ہر فلو وہ ایپلیکیشن رکھتا ہے جو انجن نے پہچانی اور وہ زمرہ جس سے یہ تعلق رکھتی ہے — تار سے گزرنے والے مواد سے درجہ بند، استعمال شدہ پورٹ سے نہیں۔
ڈیوائس اور اس کا زمرہ فلو کی قطار میں ہی ہیں، ساتھ ہارڈویئر ایڈریس، تاکہ پالیسی پتے کے بجائے کسی شخص یا گروپ کا نام لے سکے۔
اس سوال کے مطابق گروپ کی گئی جس کا ہر ایک جواب دیتی ہے۔ وہی سیٹ OPNsense، pfSense اور Zedmos NGFW پر — ایک انجن، ایک پالیسی ماڈل، چلانے کے تین طریقے۔ ہر ایک کی مکمل تکنیکی تحریر وسائل کے تحت ہے۔
تقریباً سب کچھ 443 پر HTTPS ہے، اس لیے پورٹ پر مبنی اصول یا تو سب کی اجازت دے سکتا ہے یا سب روک سکتا ہے۔
جو چاہیں بمپ کریں؛ بینکنگ اور صحت کی ٹریفک کو اصول کے ذریعے چھوڑ دیں۔
JA3، JA4 اور ALPN سیشن کے پیچھے کے سافٹ ویئر کی شناخت کرتے ہیں، چاہے وہ ڈی کرپٹ نہ ہو۔
وہ پروٹوکول جس پر زیادہ تر ویب منتقل ہو گیا، دیکھا اور کنٹرول کیا گیا، خلا کے طور پر چھوڑا نہیں گیا۔
انکرپٹڈ ریزولوشن کلاسک فائر وال کے نام پر مبنی اصولوں کو بائی پاس کرتی ہے۔ اس کو نہیں۔
ہر فلو اسکرین پر جیسے ہی ہوتا ہے، فیصلے اور اس کی وجہ کے ساتھ۔
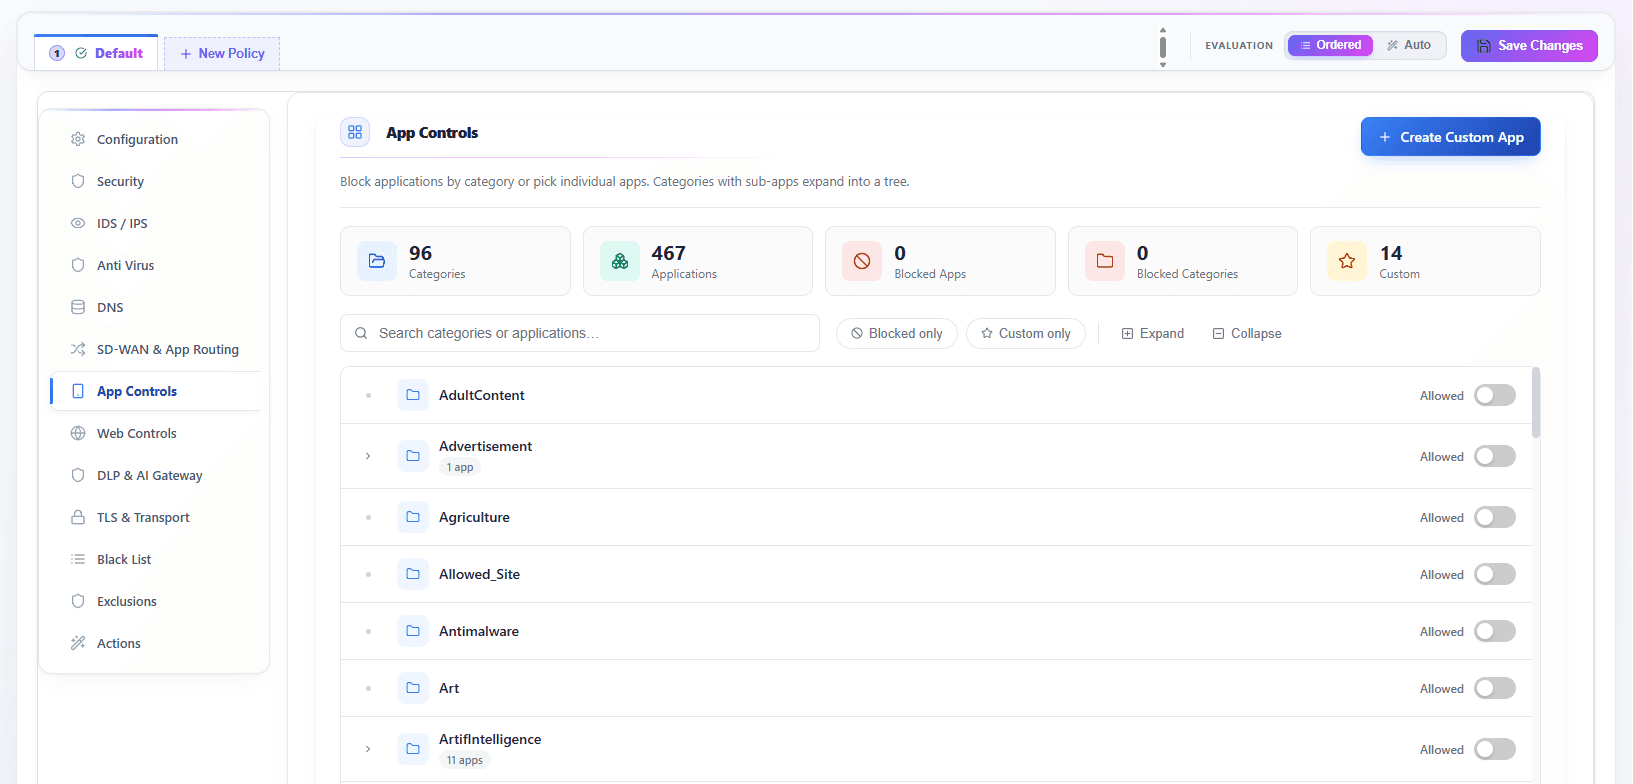
سگنیچرز اسی اپلائنس پر ان لائن جانچے جاتے ہیں — میچ ایک بلاک ہے، صبح کا الرٹ نہیں۔
اشاریے جمع اور کراس چیک، پھر آپ کے زیرِ انتظام ہر فائر وال کو پش۔
اٹیچمنٹس اور ڈاؤن لوڈز اترنے سے پہلے جانچے جاتے ہیں، بعد میں نہیں۔
اجازت، لاگ، ریٹ لمٹ، قرنطینہ، ری سیٹ، ڈراپ — اور باقی، دونوں پلیٹ فارمز پر۔
کون سے اسسٹنٹ استعمال میں ہیں اور کس کے ذریعے — ایک بھی پرامپٹ پڑھے بغیر جواب۔
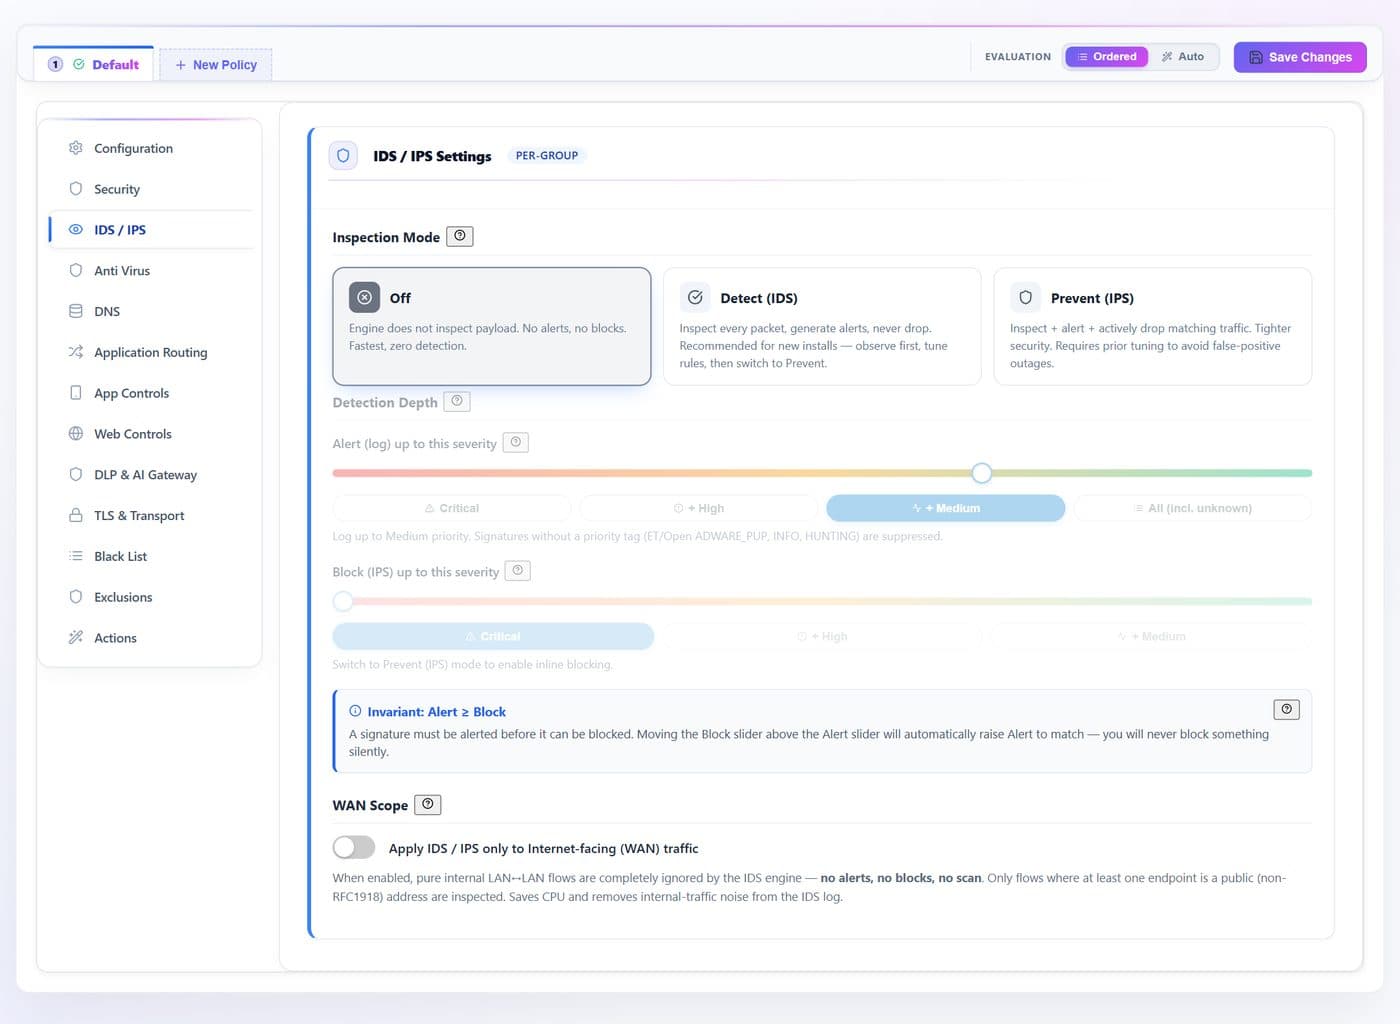
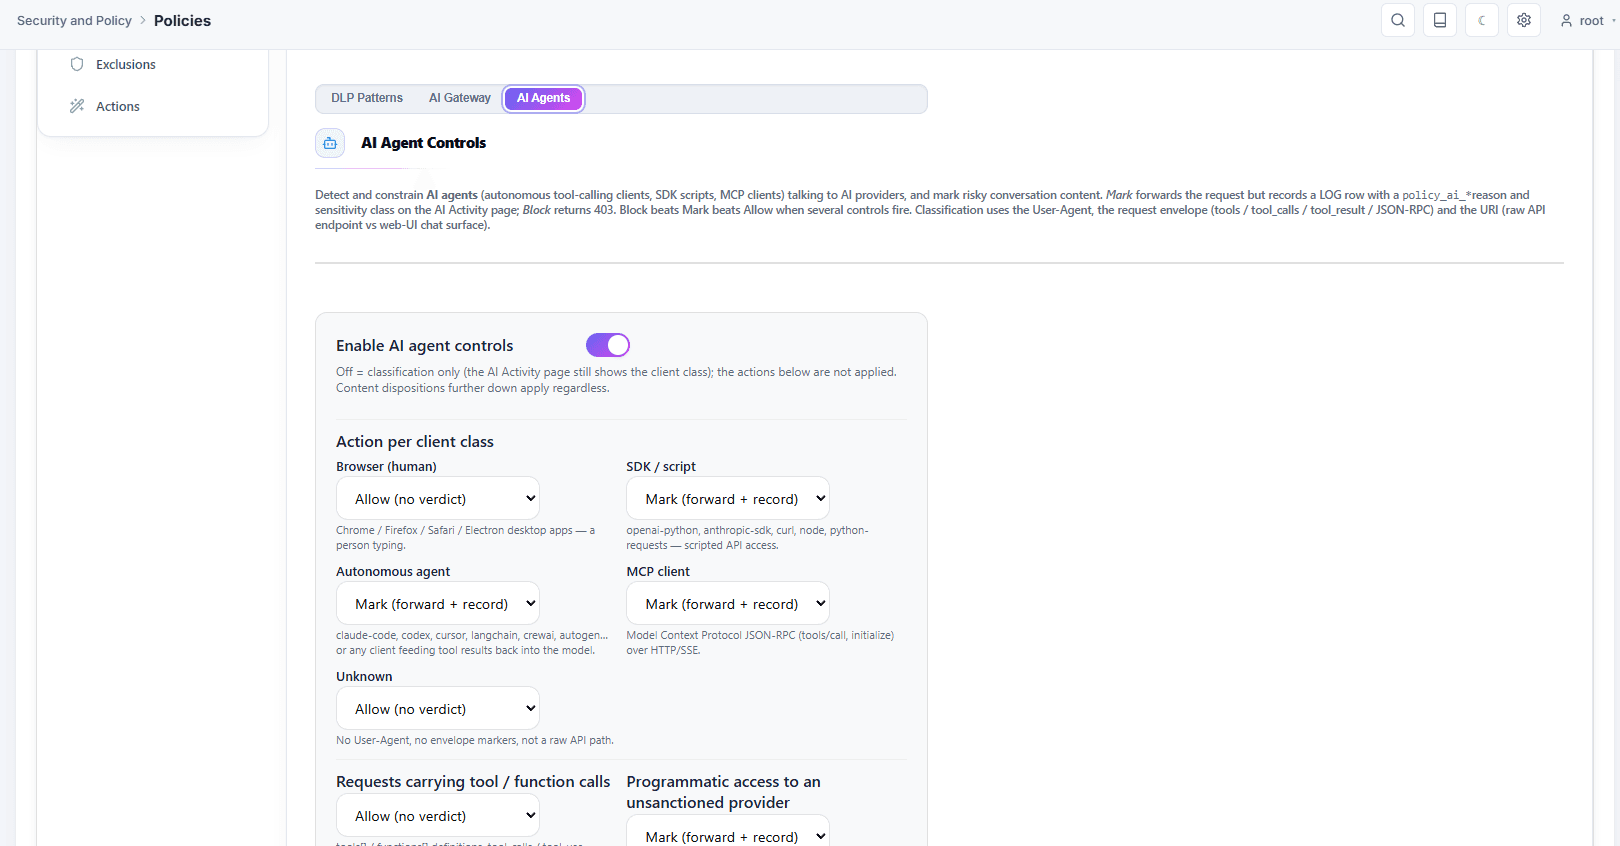
سورس کوڈ، اسناد اور ریگولیٹڈ ڈیٹا باہر جاتے ہوئے پکڑا گیا، بریچ رپورٹ میں نہیں۔
متعین میچرز اور ایک مقامی ماڈل۔ مواد کو باہر بھیج کر پوچھنا کہ کیا اسے بھیجا جا سکتا ہے، ایک تضاد ہے۔
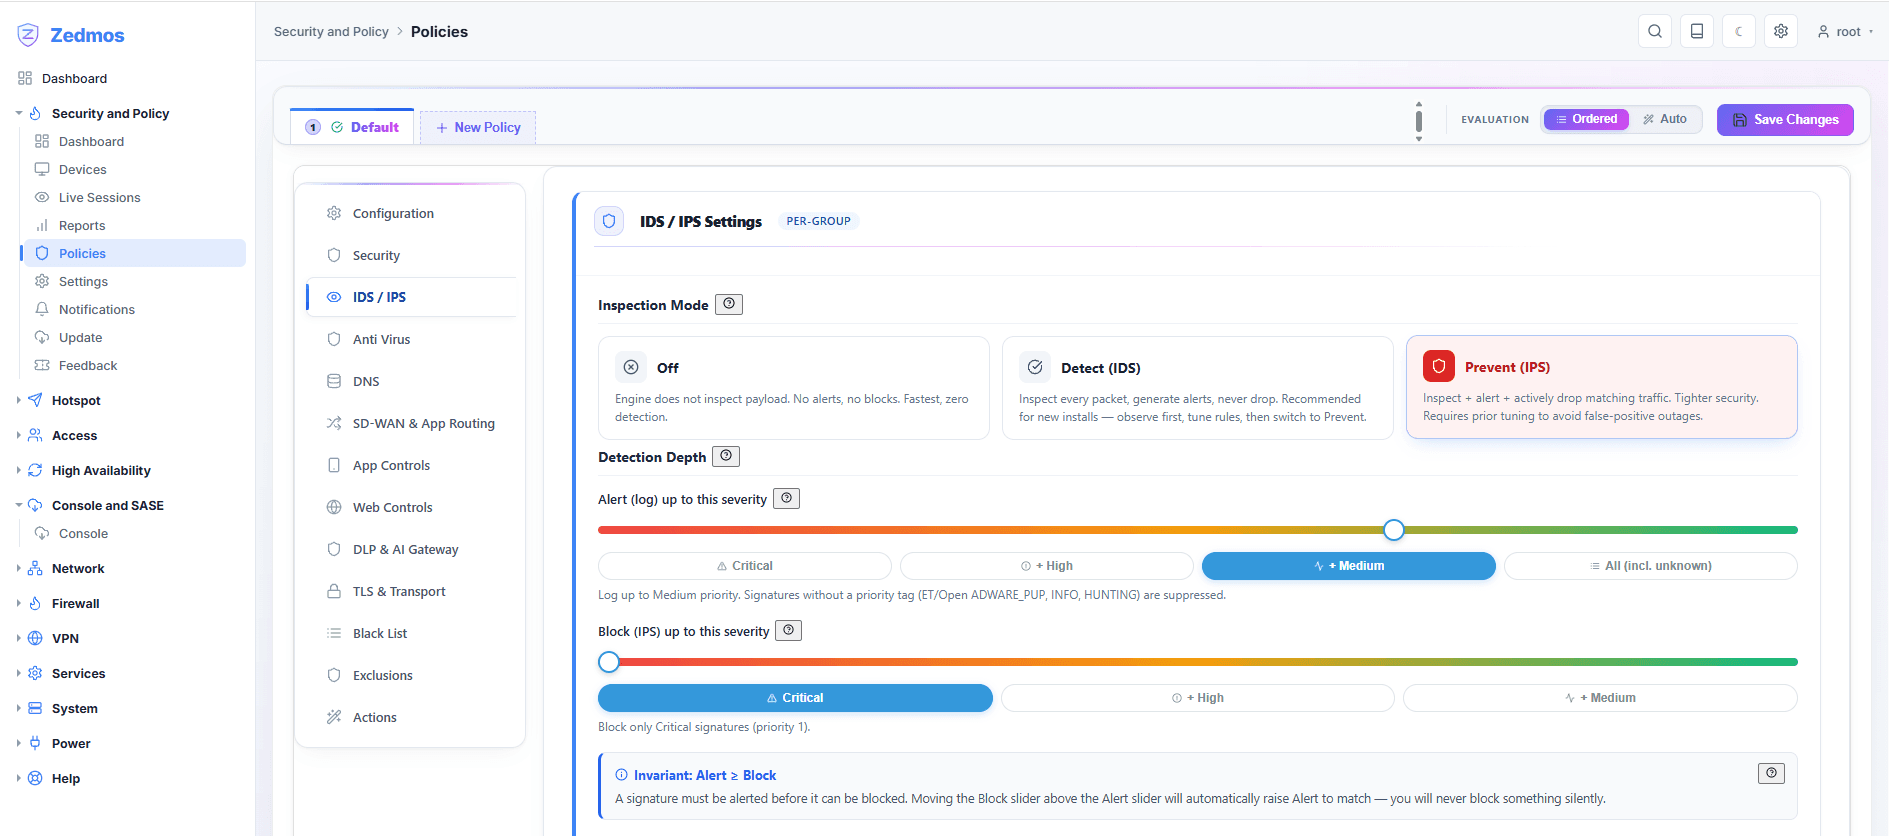
دیکھیں اور ریکارڈ کریں؛ حساس حصہ ہٹا کر ری ڈائریکٹ کریں؛ یا سرے سے بلاک کریں۔ اصول کا ایکشن فعل ہی واحد تبدیلی ہے۔
ChatGPT، Claude، Gemini، Copilot، Perplexity، Mistral — اور ایک ان ہاؤس اینڈ پوائنٹ جو آپ خود بتائیں۔
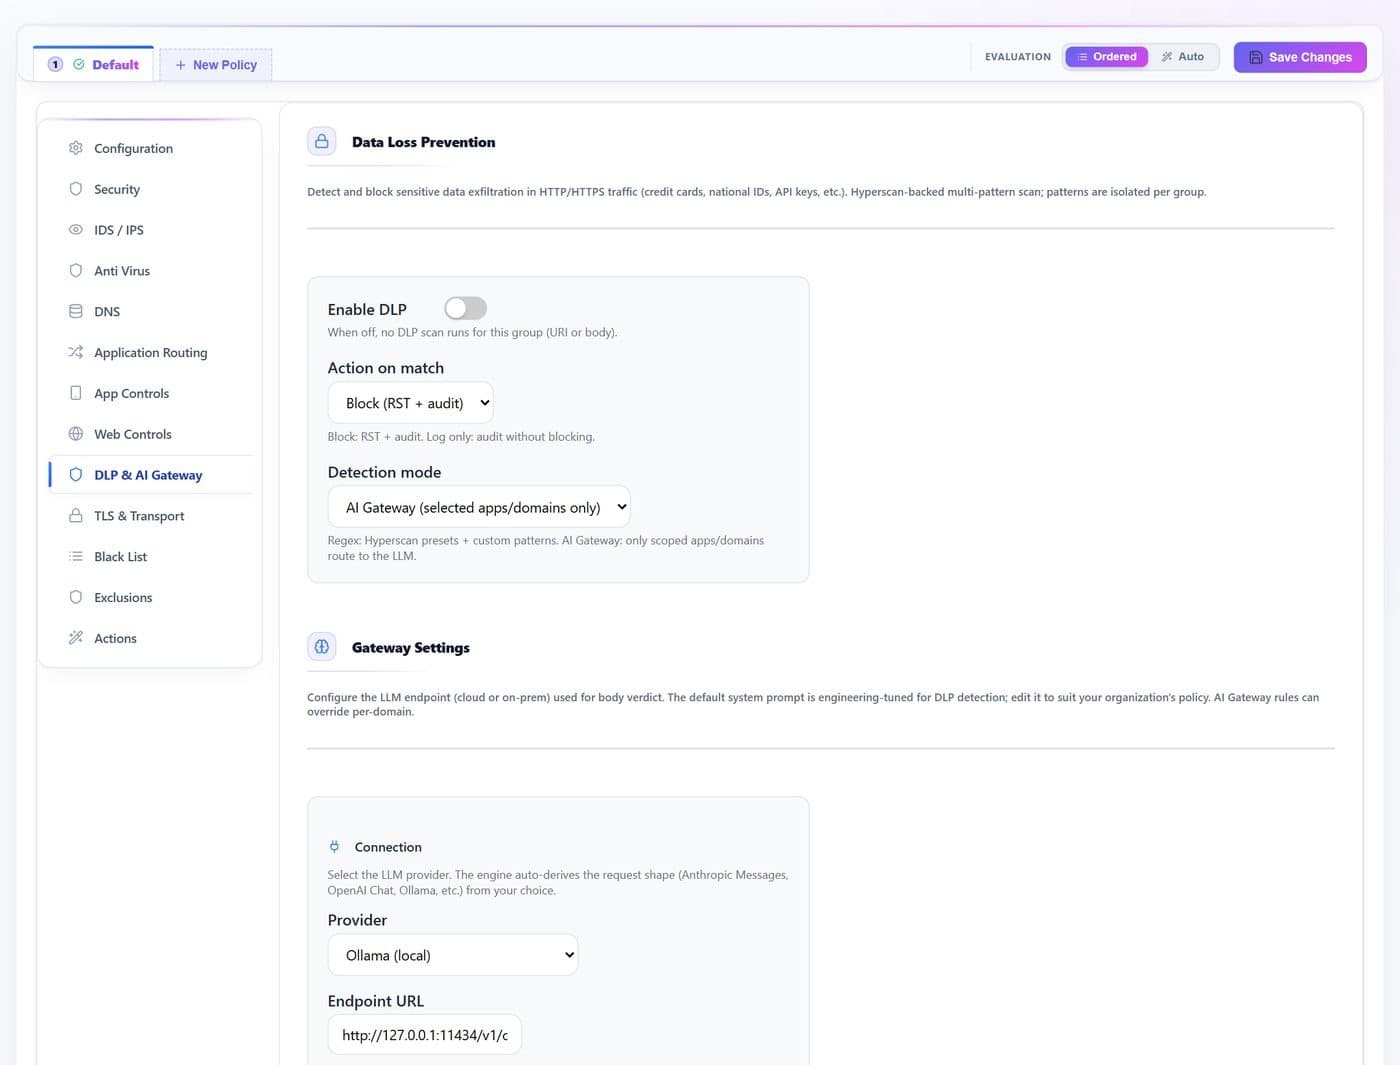
براؤزر، SDK یا اسکرپٹ، خودمختار ایجنٹ، MCP کلائنٹ، یا ان میں سے کوئی نہیں — ایکشن چننے سے پہلے ہر درخواست ایک کلاس میں رکھی جاتی ہے۔
یوزر ایجنٹ، درخواست کے لفافے کی شکل اور وہ پتہ جہاں پوسٹ ہوئی — خام API اینڈ پوائنٹ اور چیٹ سطح میں فرق کیا جاتا ہے۔
ٹول تعریفیں، کالز یا نتائج لے جانے والی درخواست وہ ہے جو اسسٹنٹ کو عمل کرنے والی چیز بناتی ہے۔ صرف اسی بنیاد پر اسے اجازت دی، ریکارڈ کیا یا مسترد کیا جا سکتا ہے۔
ایسے فراہم کنندہ تک پروگرامی رسائی جسے کسی نے منظور نہیں کیا اپنا الگ معاملہ ہے، اس سے الگ کہ کوئی وہی سائٹ براؤزر میں کھولے۔
نشان زد کرنا درخواست کو فارورڈ کرتا ہے اور اسے AI سرگرمی صفحے پر وجہ اور حساسیت کلاس کے ساتھ ریکارڈ کرتا ہے — تاکہ کسی کلاس کو بلاک کرنے کا فیصلہ کرنے سے پہلے ایک ہفتہ دیکھا جا سکے۔
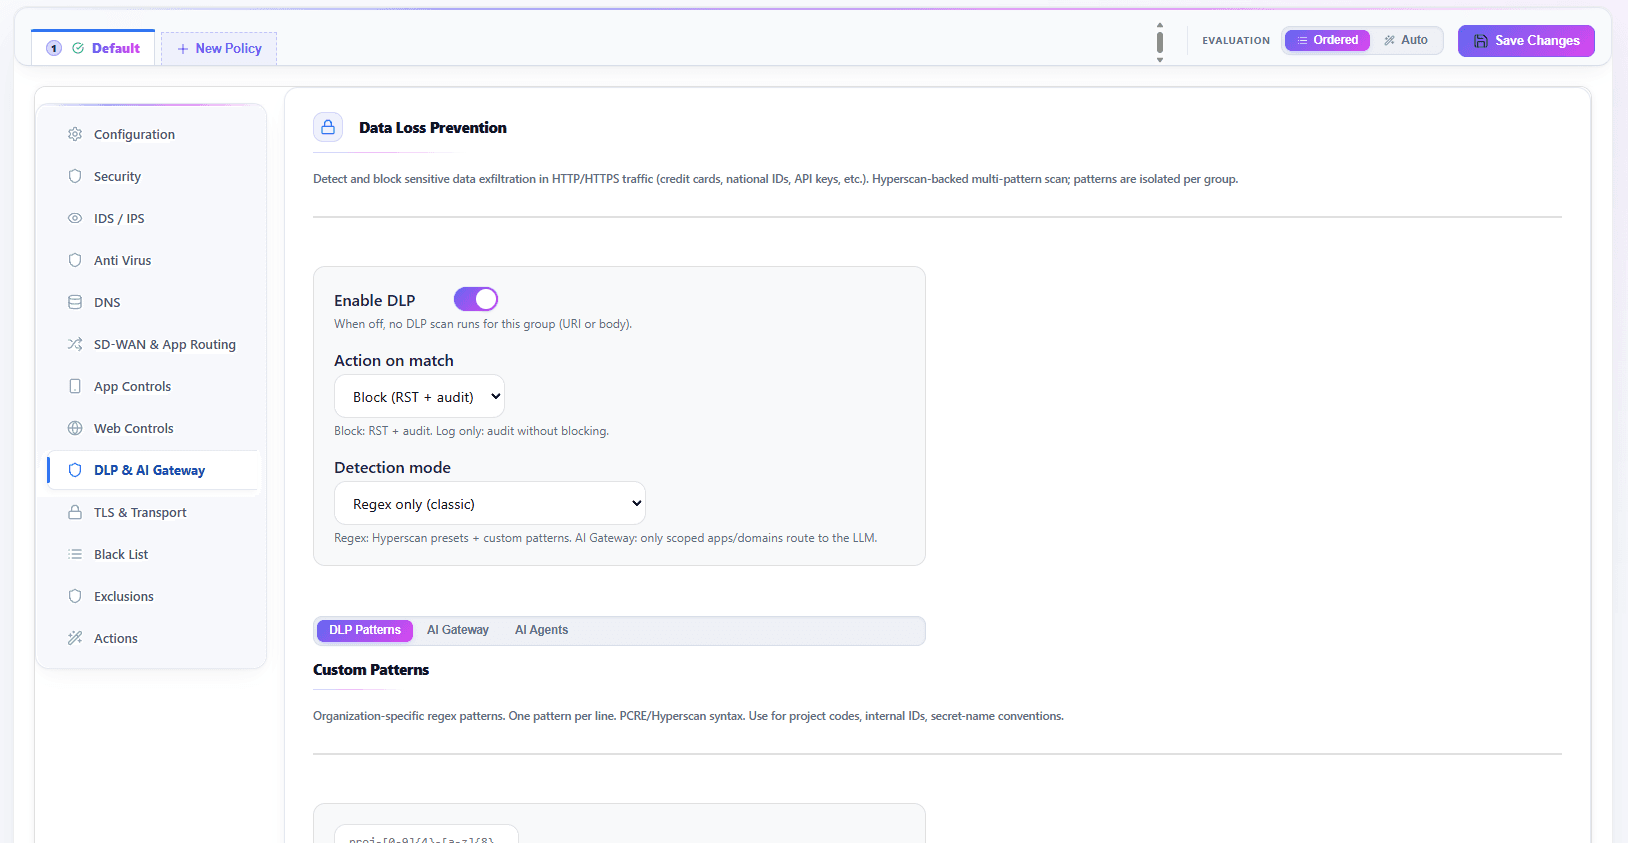
کارڈ نمبر، راز، صحت اور مالیاتی ڈیٹا، اور بائیس ممالک کے قومی شناختی فارمیٹس۔
ویب فارم سے منسلک فائل اور چیٹ میں پیسٹ کیا پیراگراف ایک ہی خطرہ ہیں۔
ریکارڈ اصول، جو شناخت ہوا اور کہاں، کا نام لیتا ہے — مواد خود رکھے بغیر۔
جو کنٹرول جانچ نہ کر سکنے پر ٹریفک گزرنے دے وہ اہم راستے پر کنٹرول نہیں۔
ایک منظم لیپ ٹاپ اور ایک ذاتی فون ایک ہی سب نیٹ شیئر کرتے ہیں اور ایڈریس اصول کے لیے ایک جیسے دکھتے ہیں۔ اندراج شدہ ریموٹ ڈیوائس کے لیے آپ کا اپنا Intune یا CrowdStrike بتاتا ہے کہ وہ صحت مند ہے یا نہیں۔
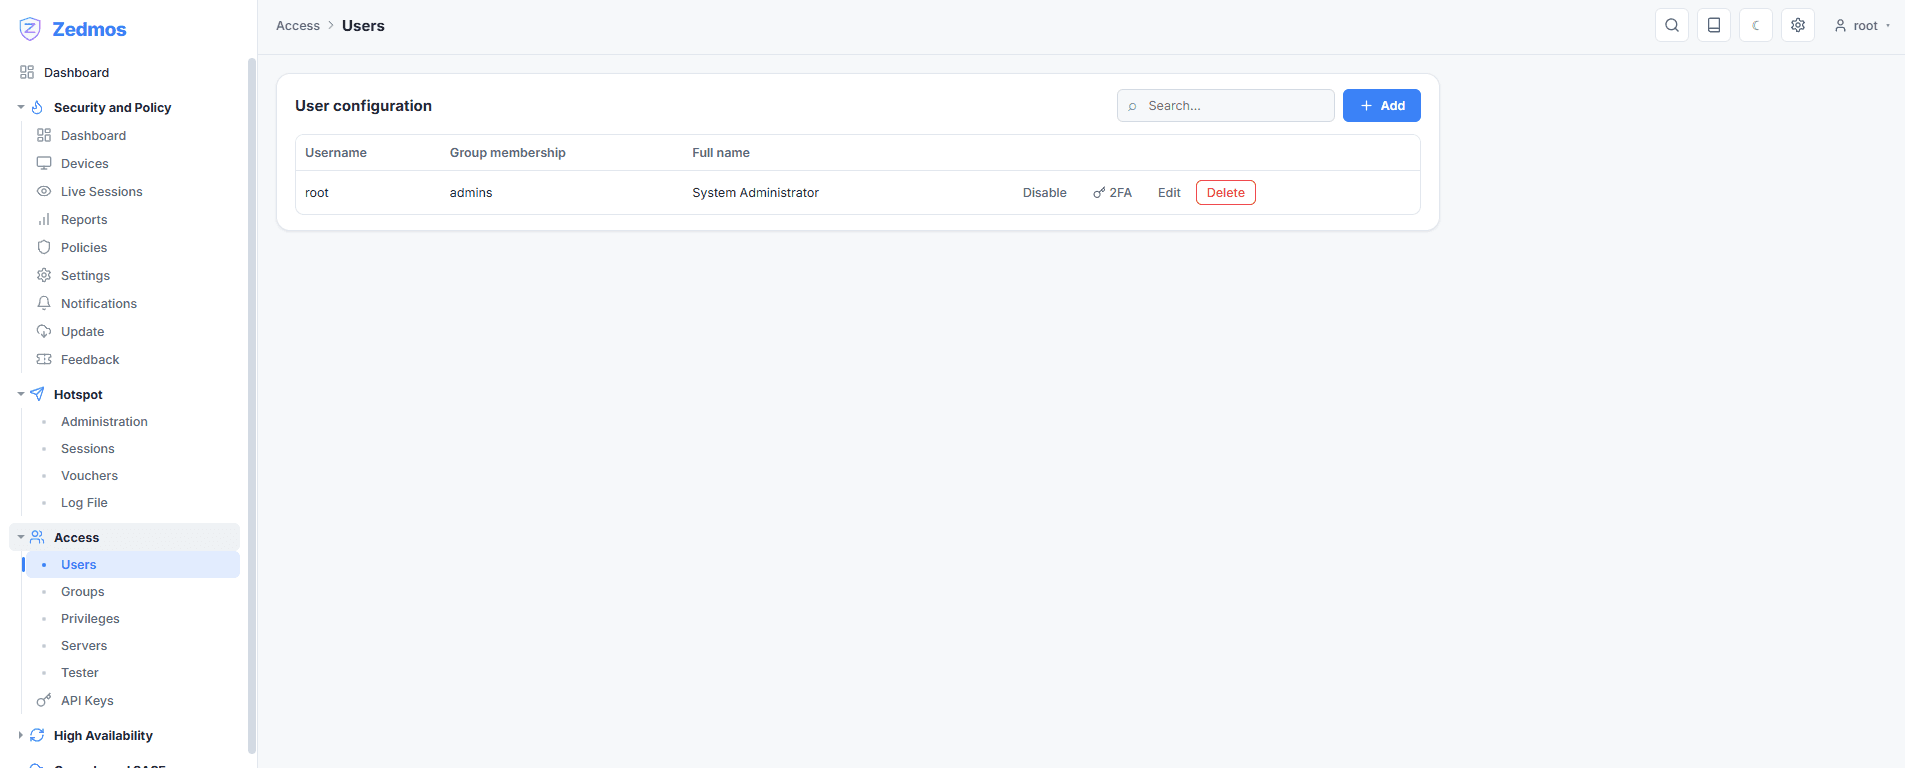
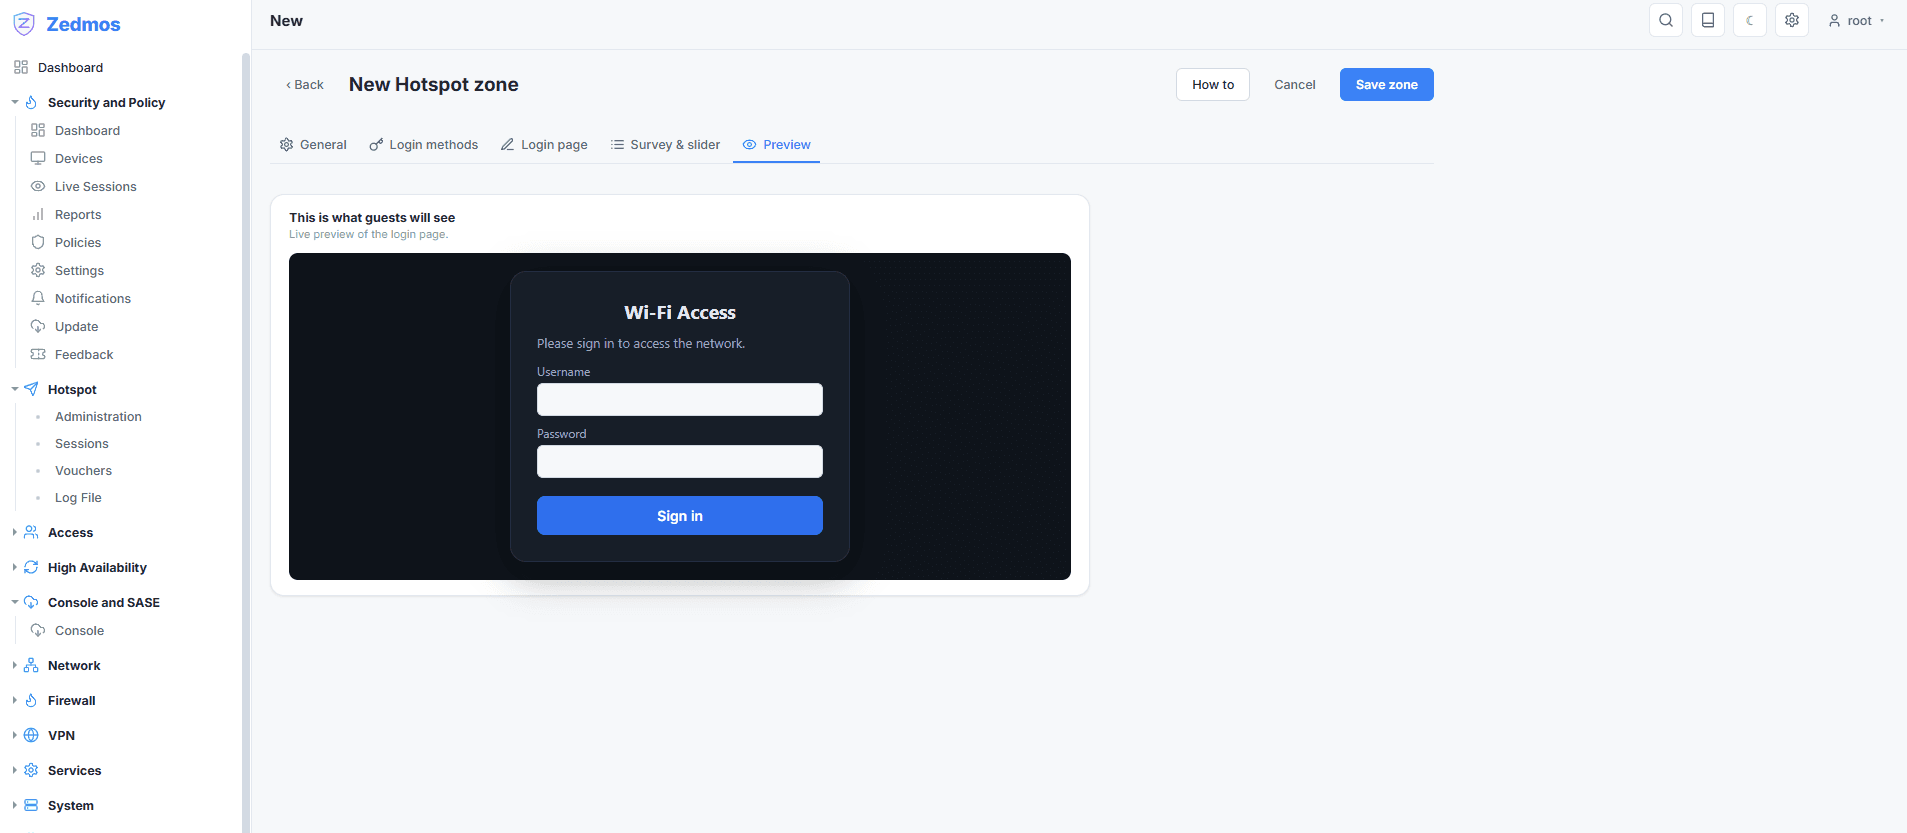
Active Directory، Entra ID یا SCIM — اور دور بیٹھے شخص کے لیے اندراج پر آپ کا اپنا OpenID Connect فراہم کنندہ۔ حق شخص کے ساتھ چلتا ہے، اس کی DHCP لیز کے ساتھ نہیں۔
جو ڈیوائس اپنی مرمت کے لیے درکار چیزوں تک محدود ہو وہ ایسی ڈیوائس ہے جسے آپ اب بھی ٹھیک کر سکتے ہیں۔
مہمان نیٹ ورک، سرور سیگمنٹ اور کاروباری اوقات کے باہر کے لیے مختلف اصول۔
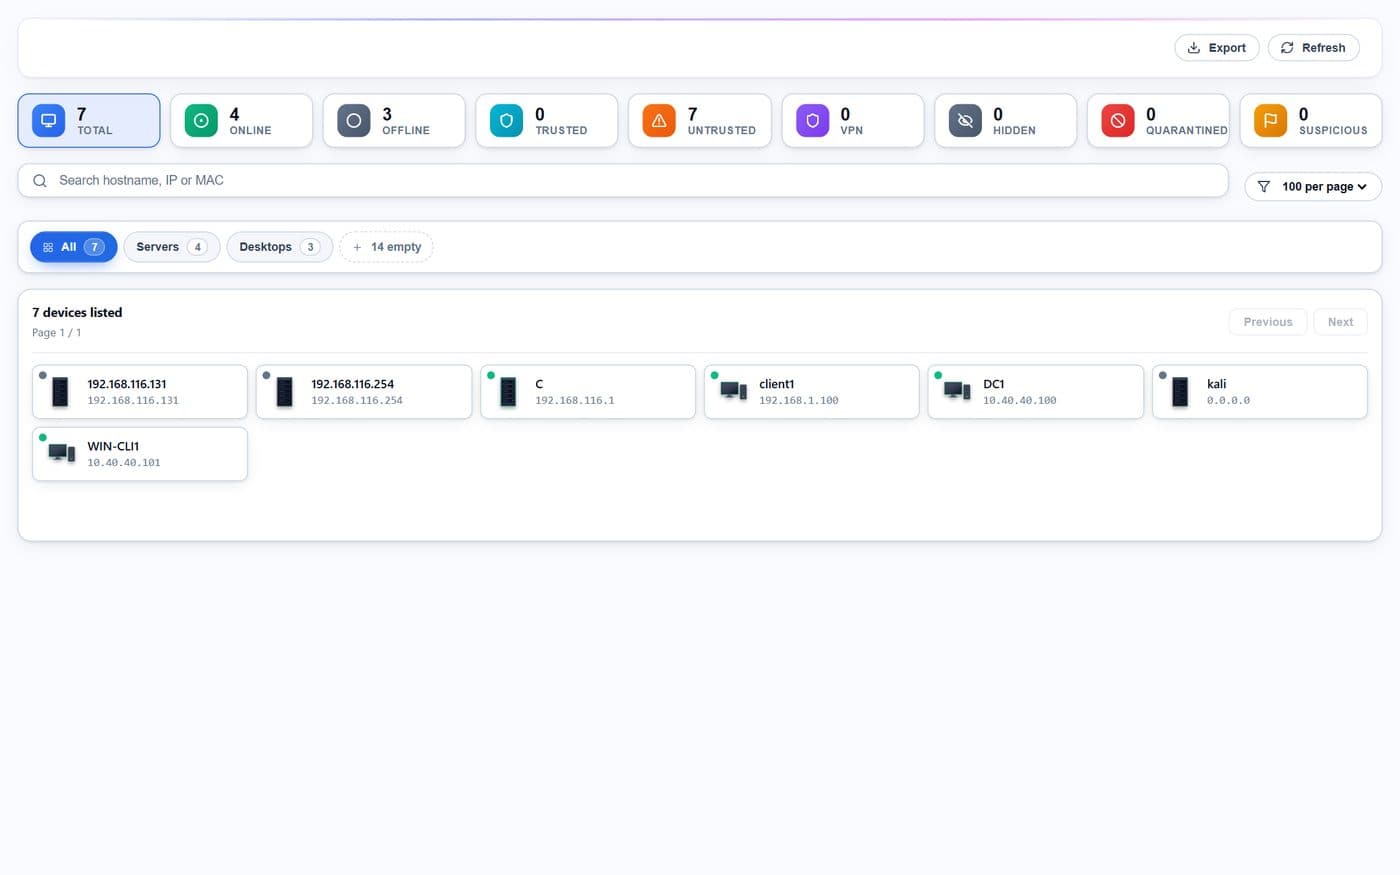
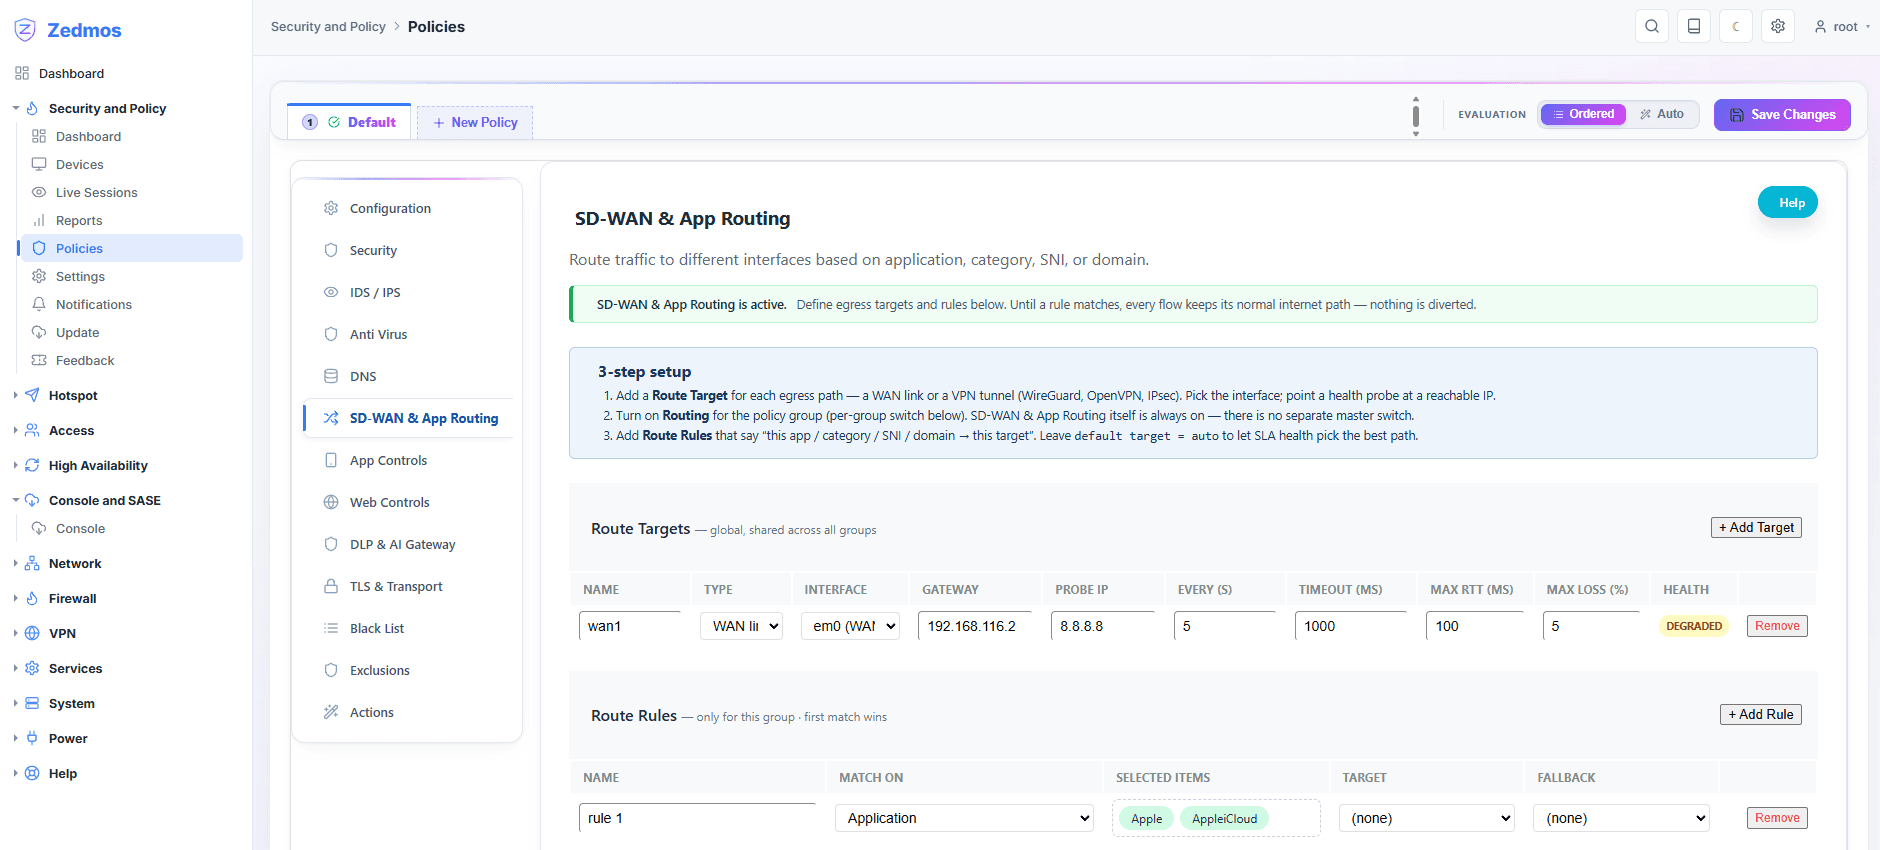
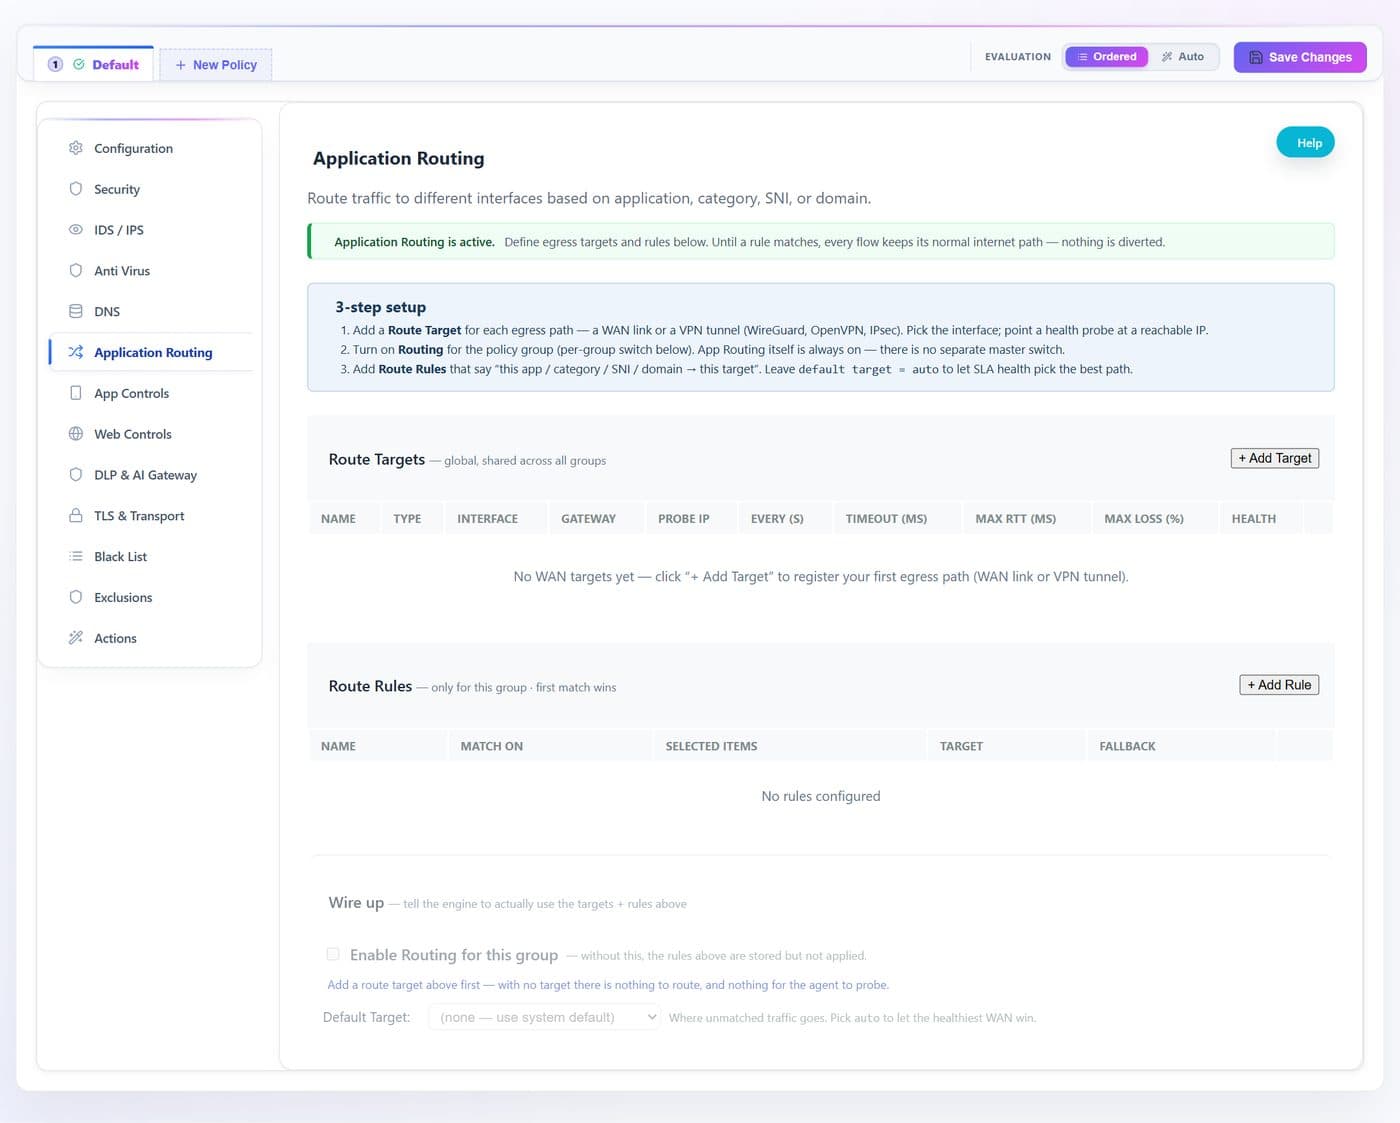
نقصان، لیٹنسی اور جٹر پر اسکور — جو لنک اپ ہو مگر پیکٹ کھو رہا ہو وہ صحت مند لنک نہیں۔
WireGuard، OpenVPN یا GRE چار شکلوں میں — ایک ہب، ہب جوڑا، اسپوکس کے درمیان براہ راست ٹنلز، فل میش — ایک ٹوپولوجی منظر سے فراہم، فی فائر وال ہاتھ سے نہیں بنایا۔
پالیسی ترمیم ایک پیکٹ گرائے یا سیشن روکے بغیر لاگو ہوتی ہے۔
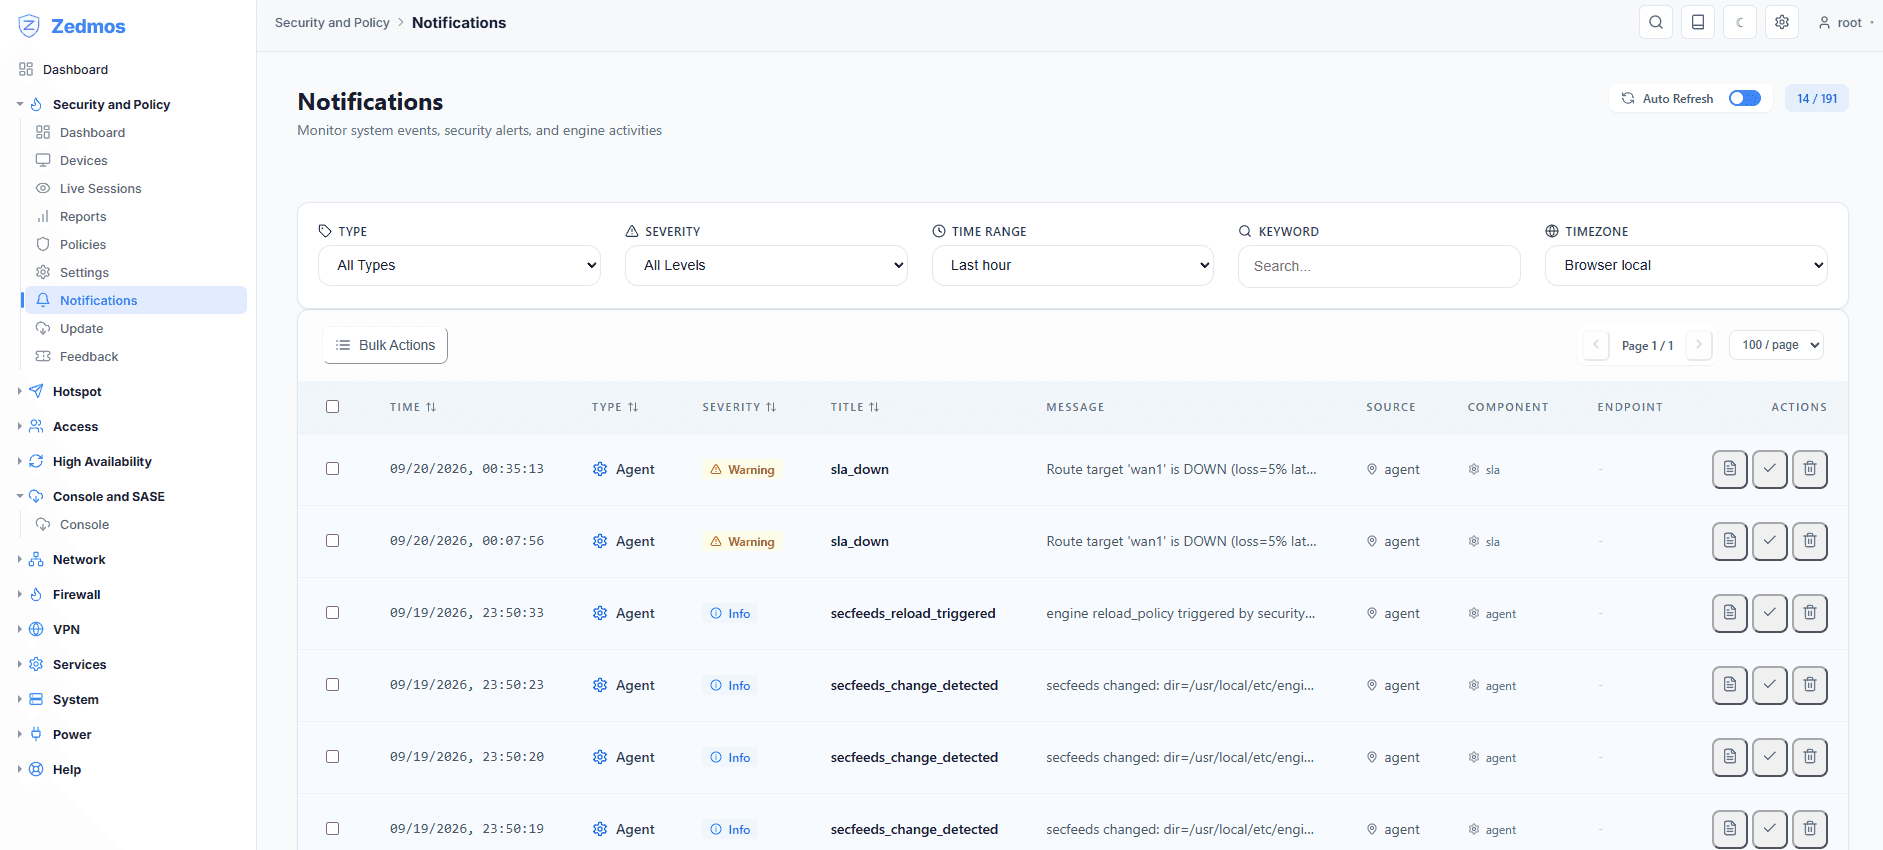
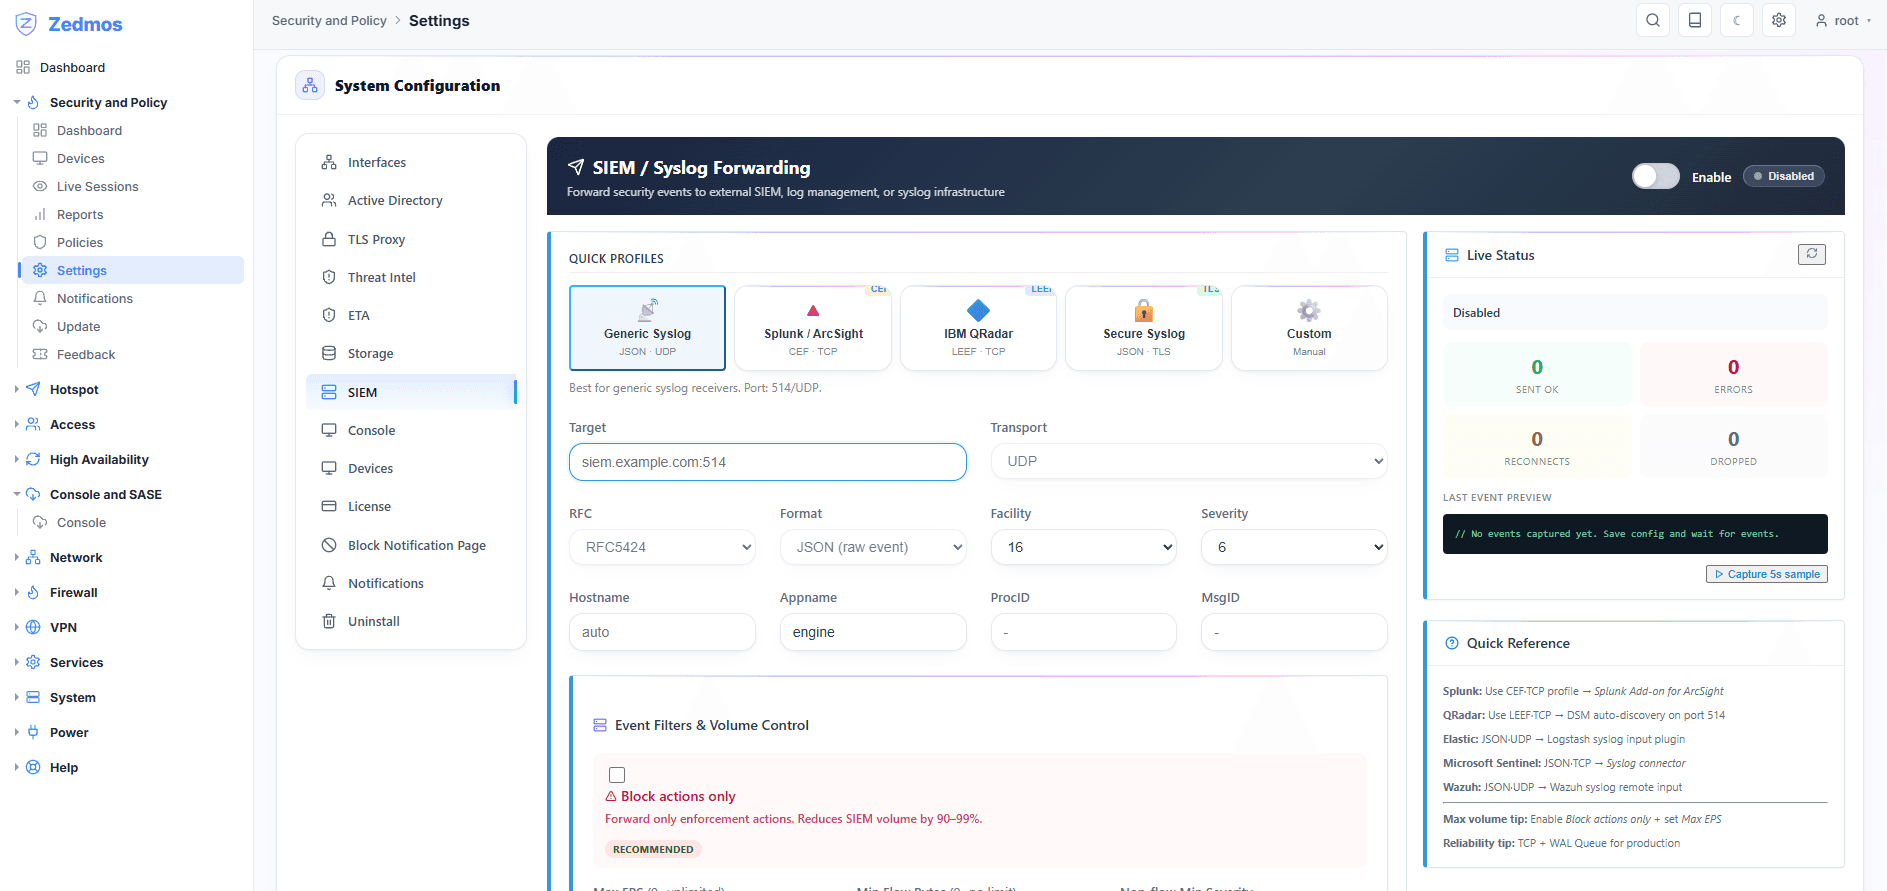
اسکرین پر رپورٹس اور لائیو سیشنز، اور جو بھی آپ چلاتے ہیں اس کے لیے CEF، LEEF یا TLS پر syslog۔
اس صفحے پر ٹائپ کرنے کے بجائے پیکیج ریپوزٹریز سے لیا گیا، تاکہ یہ ہاتھ سے لکھے ورژن اسٹرنگ کی طرح بہک نہ جائے۔
کنسول اور فائر وال اپنے اپنے شیڈول پر ریلیز ہوتے ہیں، اس لیے ان کے نمبر ایک دوسرے کے پیچھے نہیں چلتے۔ آپ کا ہر فائر وال کون سا ورژن چلا رہا ہے، یہ آپ کے کنسول میں ہے۔
اپلائنس ایک نظر میں
ڈیش بورڈ · 1 از 11
لوڈ، میموری، ڈسک اور اپ ٹائم انجن سروسز اور کلاؤڈ لنک کی حالت کے ساتھ، زندہ تھرو پٹ، فی انٹرفیس ٹریفک گراف اور سرفہرست ایپلیکیشنز، ریموٹ ہوسٹس اور ڈیوائسز۔
ٹریفک اسی اپلائنس پر درجہ بند، جانچی اور طے ہوتی ہے جو اسے روٹ کرتی ہے۔ کوئی پیکٹ، کوئی پے لوڈ اور کوئی سیشن ریکارڈ Zedmos کو نہیں بھیجا جاتا۔
ایپلیکیشنز، زمرے، ڈومینز، صارفین، گروپس، ڈیوائسز اور زونز ٹریفک چنتے ہیں؛ سولہ ایکشنز طے کرتے ہیں اس کے ساتھ کیا ہو۔ دونوں پلیٹ فارمز پر وہی ماڈل۔
فنگر پرنٹنگ اور انتخابی بمپنگ کے ساتھ TLS معائنہ، نیز QUIC، DNS-over-TLS اور DNS-over-HTTPS پر مرئیت اور کنٹرول۔
شائع شدہ مقاصد، پاس مارک اور ایسی سند والے چار امتحانات جس کی تصدیق نمبر رکھنے والا کوئی بھی کر سکتا ہے۔ ایک پارٹنر یا اپلائنس بنانے والا اس پر پریکٹس کھڑی کر سکتا ہے، نہ کہ ایک شخص کی واقفیت پر۔
ZCA-101
بنیادی باتیں: انجن کیا کرتا ہے، نیٹ ورک میں کہاں بیٹھتا ہے، اور وہ الفاظ جو باقی سیڑھی فرض کرتی ہے۔ اپنی رفتار سے، اور ہر دوسری سند کا داخلی نقطہ۔
60 · 90 منٹ · 70% پاس کرنے کے لیے · 24 ماہ کارآمد
ZCP-201
کام کی سند: اسے انسٹال کریں، صحیح جگہ رکھیں، ایسی پالیسی لکھیں جو آپ کی مراد پوری کرے، رپورٹس پڑھیں، اور اسے اپ ڈیٹ رکھیں۔ حقیقی اپلائنس کے ساتھ عملی وقت فرض کرتی ہے۔
80 · 120 منٹ · 75% پاس کرنے کے لیے · 24 ماہ کارآمد
ZCS-SASE-301
ملٹی سائٹ اور ریموٹ رسائی: اوورلے ڈیزائن، ہب کا انتخاب، فیل اوور رویّہ، فی صارف اندراج اور اس کے بعد کے روٹنگ فیصلے۔ ZCP اور چلتا ہوا ملٹی سائٹ نیٹ ورک فرض کرتی ہے۔
60 · 90 منٹ · 78% پاس کرنے کے لیے · 24 ماہ کارآمد
ZCS-MSP-302
ایک کنسول سے کئی صارفین چلانا: ٹیننسی اور رسائی کا دائرہ، بڑے پیمانے پر اندراج، پالیسی ٹیمپلیٹس اور ان کا پیدا کردہ ڈرفٹ، حق اور بلنگ، اور ایک صارف کا واقعہ اسی صارف کے نیٹ ورک میں رکھنا۔ ZCP اور زندہ ملٹی ٹیننٹ تعیناتی فرض کرتی ہے۔
60 · 90 منٹ · 78% پاس کرنے کے لیے · 24 ماہ کارآمد
ہر موجودہ وینڈر کے لیے ایک صفحہ، اسی وینڈر کی اپنی دستاویزات اور عوامی ریکارڈز سے بنایا گیا — لائسنسنگ، لائف سائیکل، انتظام، دائرہ اختیار اور ایکسپلائٹ ہسٹری، ہر قطار اپنے ماخذ کے ساتھ۔
یہ صفحہ دلیل دیتا ہے۔ یہ بتاتے ہیں کہ اصل میں یہ کیسے کیا جاتا ہے، اسکرین بہ اسکرین اور سیٹنگ بہ سیٹنگ۔
خود معائنہ پائپ لائن: تیز راستہ، درجہ بندی، پالیسی جانچ اور ٹرانسمٹ لیئر۔
ہر صلاحیت اپنے صفحے کے ساتھ: یہ کیسے کام کرتی ہے، اس کے نیچے کیا ہے، اور اسے کس پر ناپا جاتا ہے۔
خالی اپلائنس سے چلتے ہوئے انجن تک، قدم بہ قدم۔
آپریٹر مینوئل: انسٹالیشن، کنسول، پہلی کنفیگریشن، کنٹرول پینل کا ہر صفحہ، اور عملی مثالیں — چلتی ہوئی پروڈکٹ کے اسکرین شاٹس کے ساتھ۔
ایک مکمل نیکسٹ جنریشن فائر وال: ZedmOS، ایک FreeBSD پر مبنی آپریٹنگ سسٹم، براہ راست انٹرفیسز سے جڑا Zedmos ان لائن معائنہ انجن، اور ایک پالیسی ماڈل جو ہر سیشن پر ایک بار فیصلہ کرتا ہے۔ یہ آپ کے چنے ہوئے x86 ہارڈویئر پر ایک امیج سے انسٹال ہوتا ہے۔
نہیں۔ ٹریفک اسی اپلائنس پر درجہ بند، جانچی اور طے کی جاتی ہے جو اسے روٹ کرتی ہے۔ کوئی پیکٹ، پے لوڈ یا سیشن ریکارڈ Zedmos کو نہیں بھیجا جاتا۔ کنسول پالیسی تقسیم کرتا اور ریکارڈ جمع کرتا ہے؛ یہ پیکٹ راستے میں نہیں۔
200 سے زیادہ پروٹوکولز میں درجہ بندی، Suricata رولز فارمیٹ پڑھنے والی مداخلت کی شناخت اور روک تھام، JA3/JA4 فنگر پرنٹنگ اور انتخابی ڈی کرپشن کے ساتھ TLS معائنہ، QUIC، DNS-over-TLS اور DNS-over-HTTPS پر کنٹرول، 69 ڈیٹیکٹرز کے ساتھ ڈیٹا لاس پریوینشن، AI گیٹ وے، اپ لنکس پر فی ایپلیکیشن روٹنگ، اور WireGuard، OpenVPN اور GRE اوورلیز۔ 16 ایکشنز اور 26 خطرے کے زمروں والا ایک پالیسی ماڈل۔
فی فائر وال، لائسنس میں کوئی ہارڈویئر نہیں۔ تین ٹیئرز: Free (تیس دن کے لیے تین فائر والز)، Team (فی فائر وال) اور MSP (ملٹی ٹیننٹ، لامحدود فائر والز، ماہانہ بعد از استعمال بل)۔ قیمتیں درخواست پر کوٹ کی جاتی ہیں۔ ختم شدہ لائسنس کنسول کو صرف پڑھنے کے لیے بناتا ہے اور فائر وال کبھی نہیں روکتا۔
Zedmos سبسکرپشن بنڈل والی اپلائنس کے بجائے آپ کے اپنے ہارڈویئر پر سافٹ ویئر ہے؛ انتظام وینڈر کلاؤڈ کے بجائے سیلف ہوسٹڈ یا فرینکفرٹ میں ہوسٹڈ ہے؛ وینڈر جرمن ہے اور EU قانون کے تحت جواب دہ ہے؛ اور ایکسپلائٹ ریکارڈ شائع شدہ ہے: CISA Known Exploited Vulnerabilities کیٹلاگ میں صفر اندراجات۔ موازنہ کے صفحات ہر وینڈر کی اپنی دستاویزات Zedmos کے ساتھ رکھتے ہیں، ہر قطار کے ماخذ کے ساتھ۔
جی ہاں۔ وہی انجن آپ کے پہلے سے چلنے والے OPNsense یا pfSense CE باکس پر پیکیج کے طور پر انسٹال ہوتا ہے۔ موجودہ اصول، انٹرفیسز، NAT اور VPNs کو چھوا نہیں جاتا، اور یہ سیٹنگز صفحے سے ایک قدم میں ان انسٹال ہوتا ہے۔
ڈیمو اور قیمت: info@zedmos.com
ڈیمو کی درخواست کریں