5.8 رسائی
کون سائن اِن کر سکتا ہے، وہ کیا کر سکتا ہے، اور اس کی اسناد کہاں جانچی جاتی ہیں۔
Users — /m/auth/user
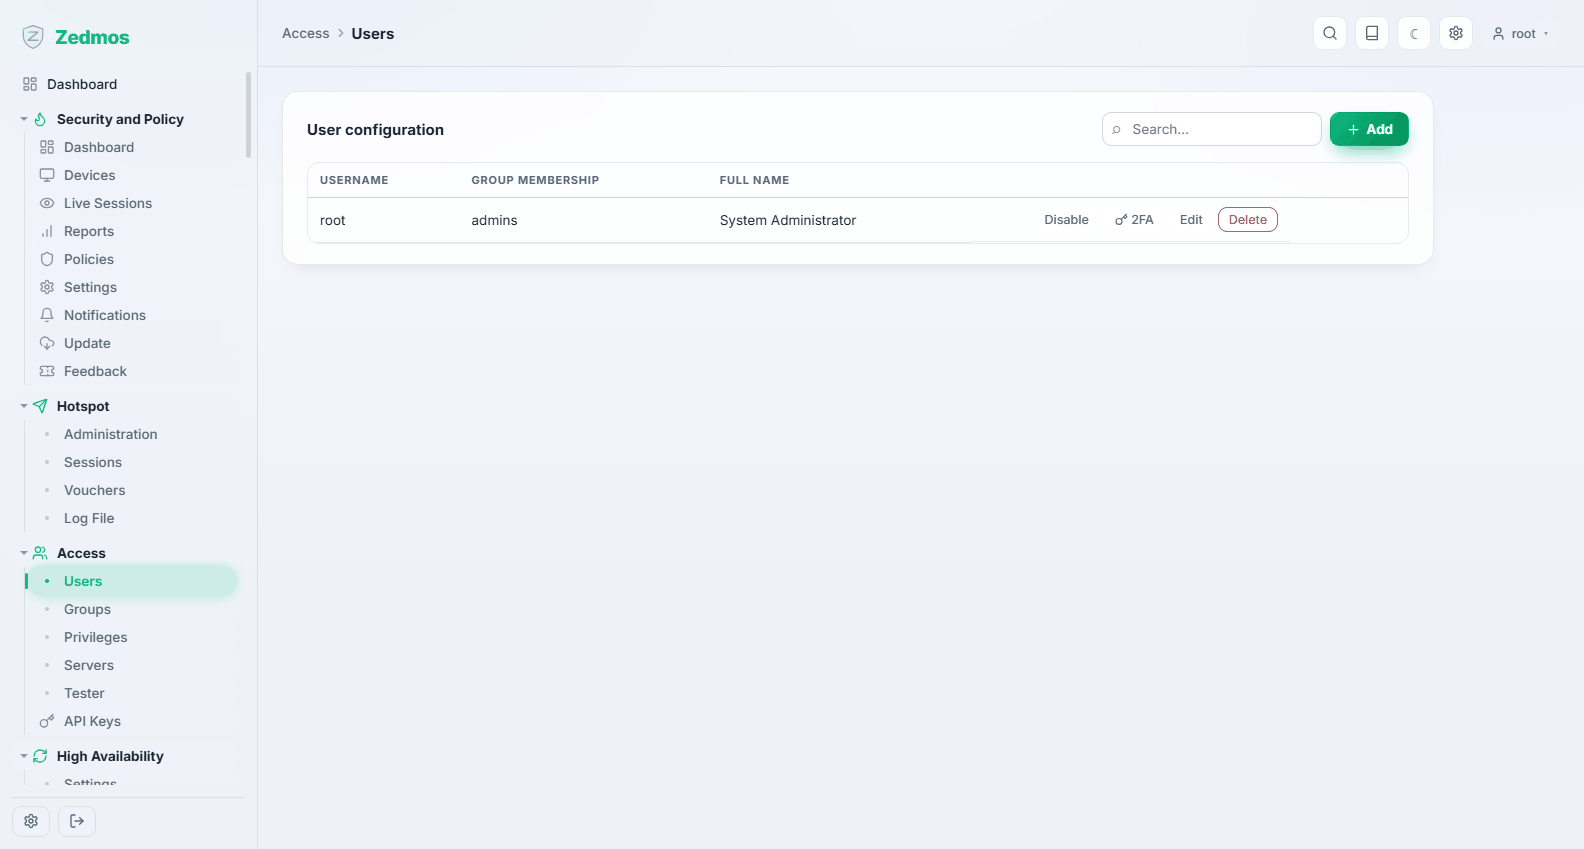
مقامی اکاؤنٹس۔ root شروع سے موجود ہوتا ہے اور اسے ہٹایا نہیں جا سکتا؛ باقی سب آپ خود بناتے ہیں۔
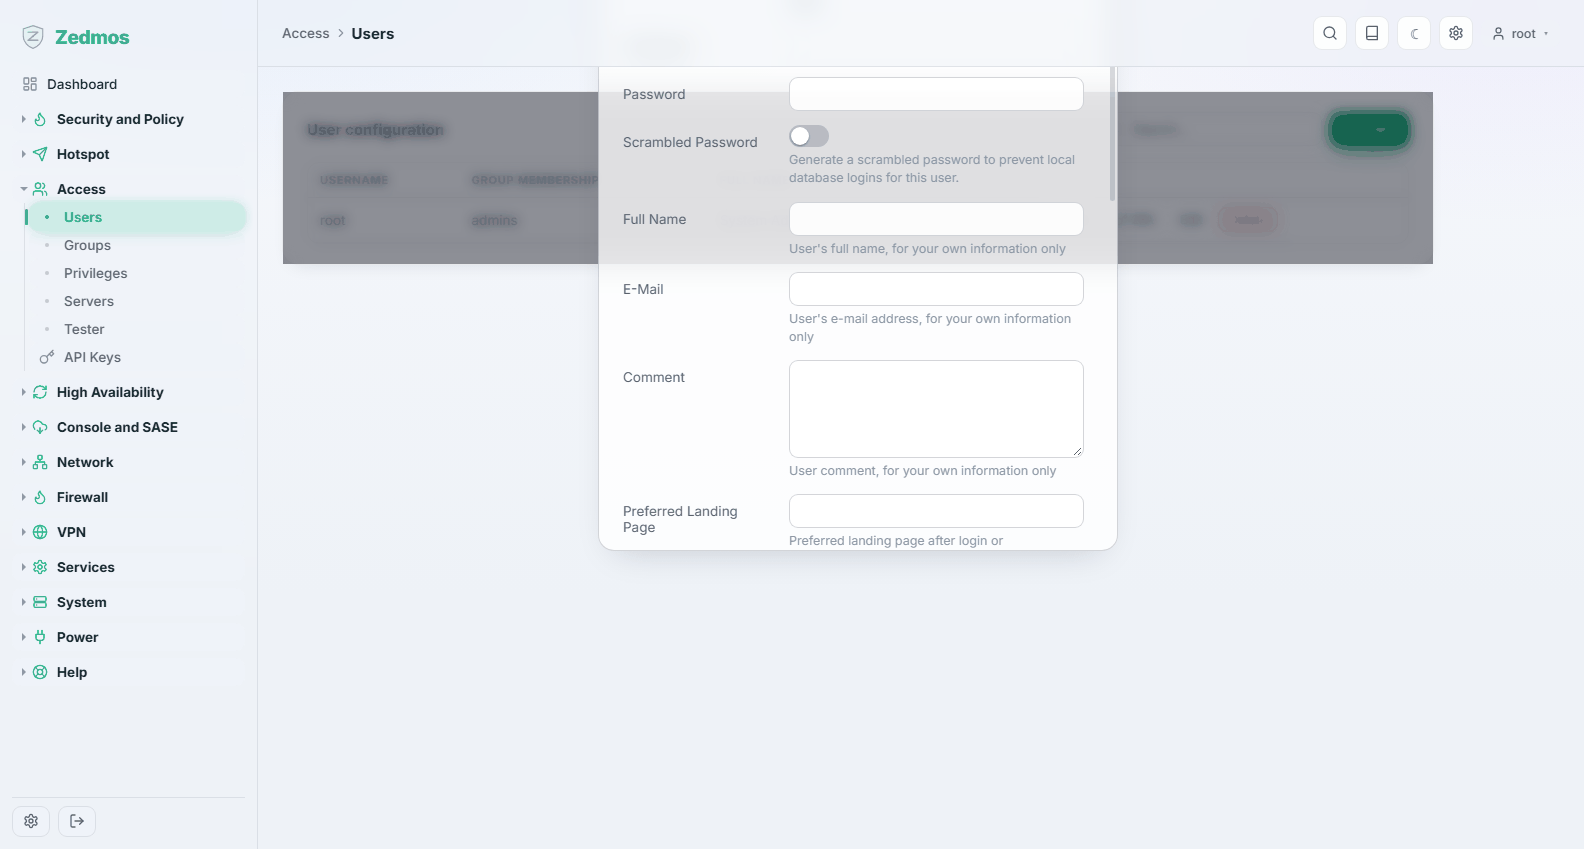
ہر اکاؤنٹ کے لیے: لاگ اِن نام اور پورا نام، پاس ورڈ، گروپ کی رکنیت، میعاد ختم ہونے کی ایک اختیاری تاریخ، اور اکاؤنٹ کے اپنے اختیارات۔ جہاں یہ سہولتیں فعال ہوں، اکاؤنٹ ایک SSH پبلک کلید اور ون ٹائم پاس ورڈ کا سیڈ بھی رکھ سکتا ہے۔
لوگوں کو ان کے اپنے اکاؤنٹس دیں۔ مشترکہ لاگ اِن آڈٹ لاگ کو بے کار بنا دیتے ہیں: System → Log Files → Audit ریکارڈ کرتا ہے کہ کس نے کیا بدلا، اور "root" کوئی "کون" نہیں ہے۔ ہر منتظم کے لیے ایک اکاؤنٹ بنائیں اور
rootکو بحالی کے لیے رکھیں۔
Groups — /m/auth/group
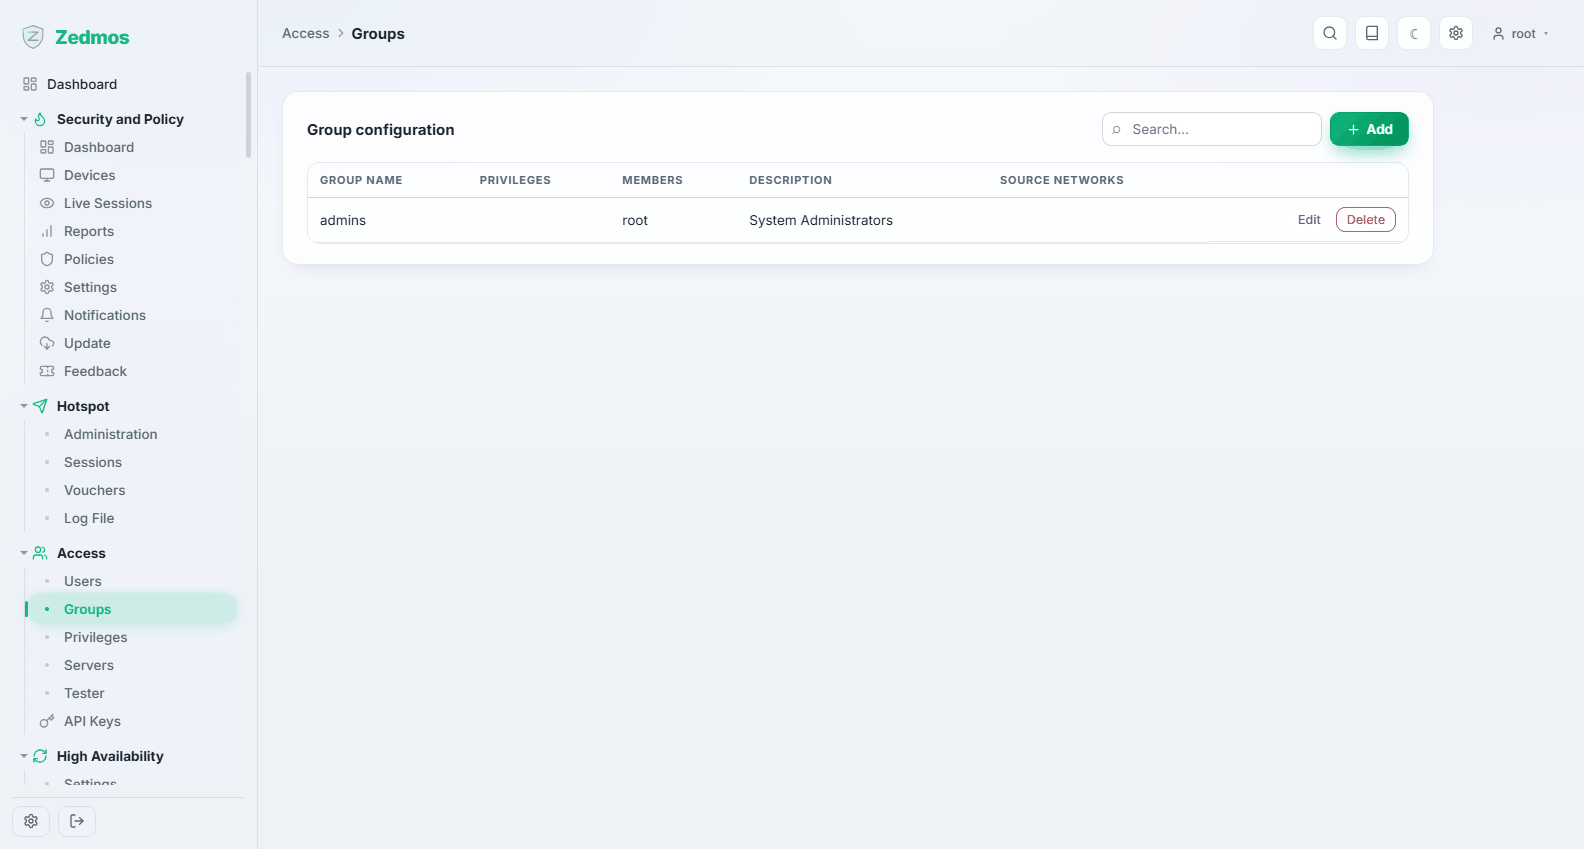
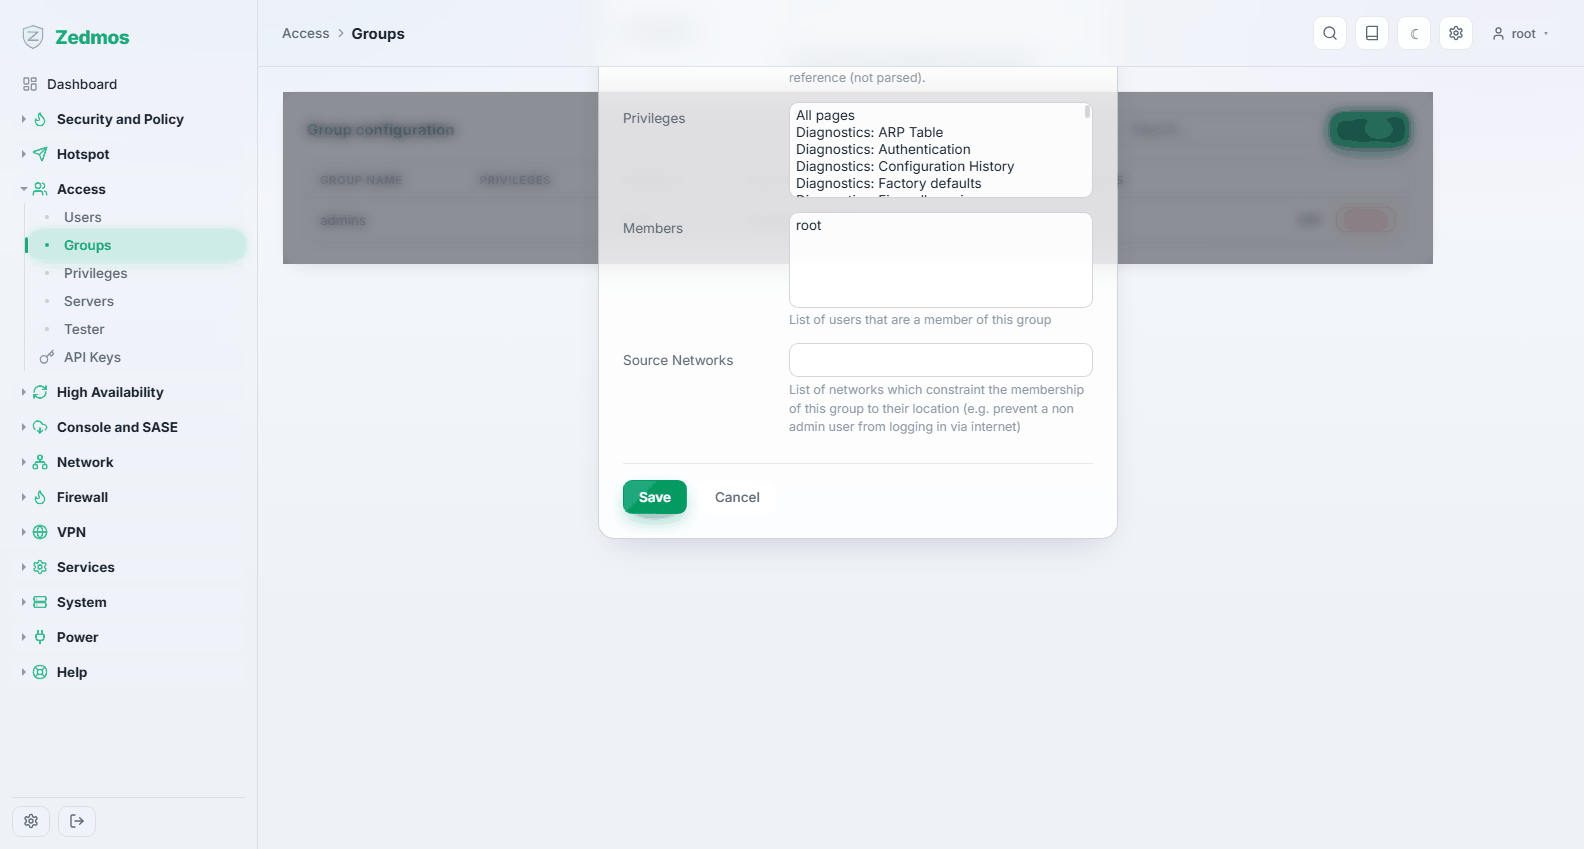
گروپس اختیارات رکھتے ہیں، اور صارفین انہیں وراثت میں پاتے ہیں۔ دو سے زیادہ منتظمین والے اپلائنس پر رسائی کے انتظام کا یہی واحد معقول طریقہ ہے: نیٹ ورک آپریٹرز، آڈیٹرز اور سپورٹ جیسے گروپس بنائیں، پھر لوگوں کو گروپس کے درمیان منتقل کریں۔
Privileges — /privileges
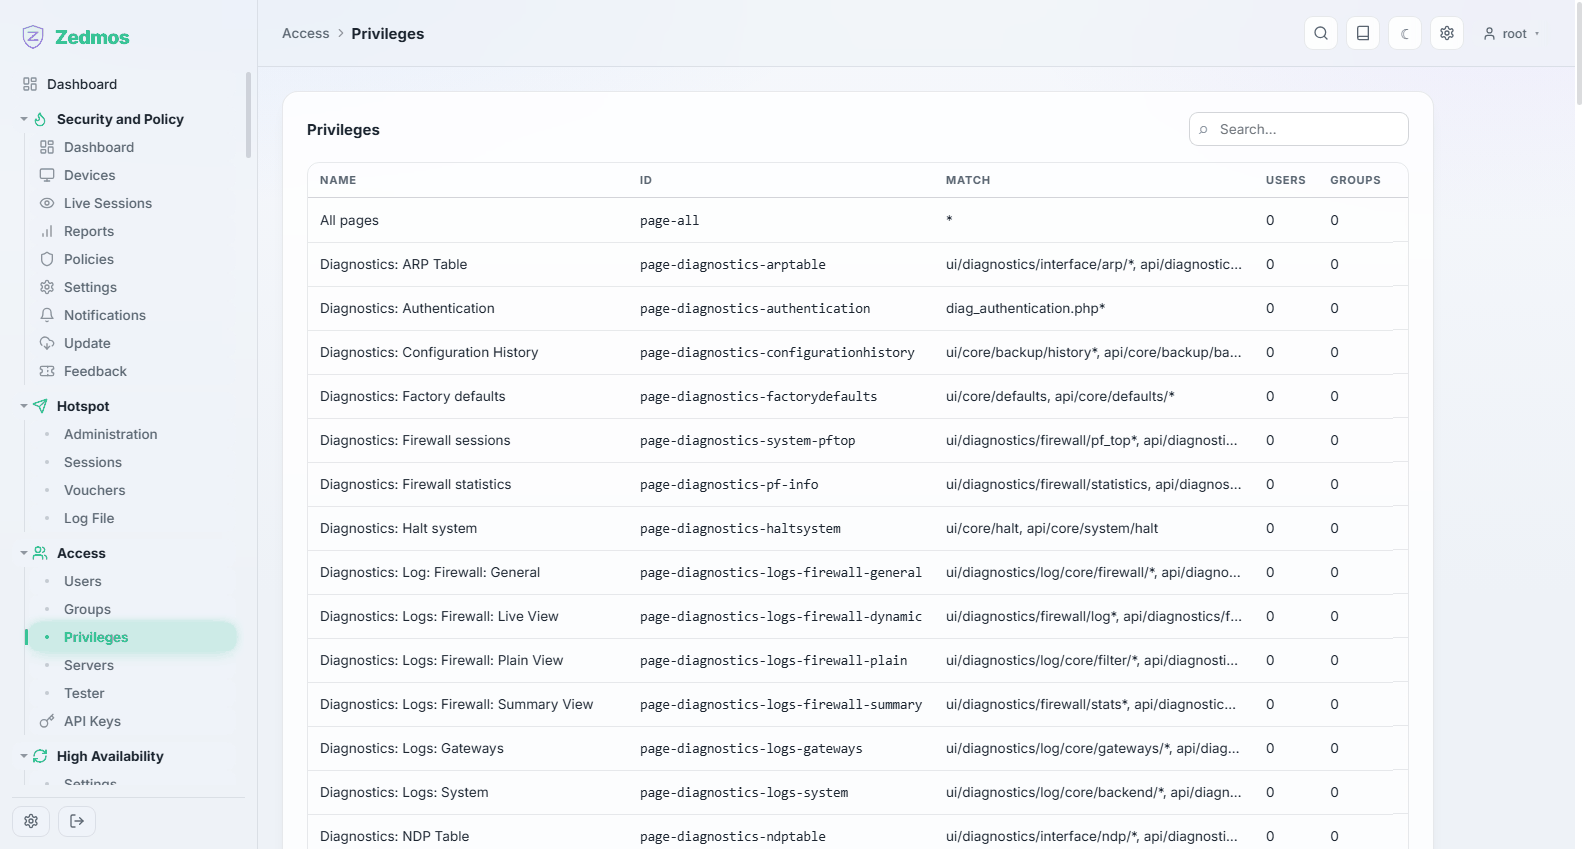
دوسری سمت سے: ہر اختیار کے لیے، کون سے صارفین اور گروپس اسے رکھتے ہیں۔ یہ وہ صفحہ ہے جو "فائر وال رولز کون بدل سکتا ہے؟" کا جواب دیتا ہے — کسی شخص کے بجائے سوال سے شروع کر کے۔
ایک صرف پڑھنے والا اکاؤنٹ اسی طرح بنتا ہے: اسے وہ اختیارات دیں جو دیکھنے کے ہیں اور کوئی بھی ایسا نہیں جو لکھنے کا ہو۔ پینل ایسے اکاؤنٹس کے لیے اکاؤنٹ مینو میں read-only ٹیگ دکھاتا ہے، تاکہ کوئی یہ نہ سوچے کہ Save کیوں موجود نہیں۔
Servers — /m/auth/authserver
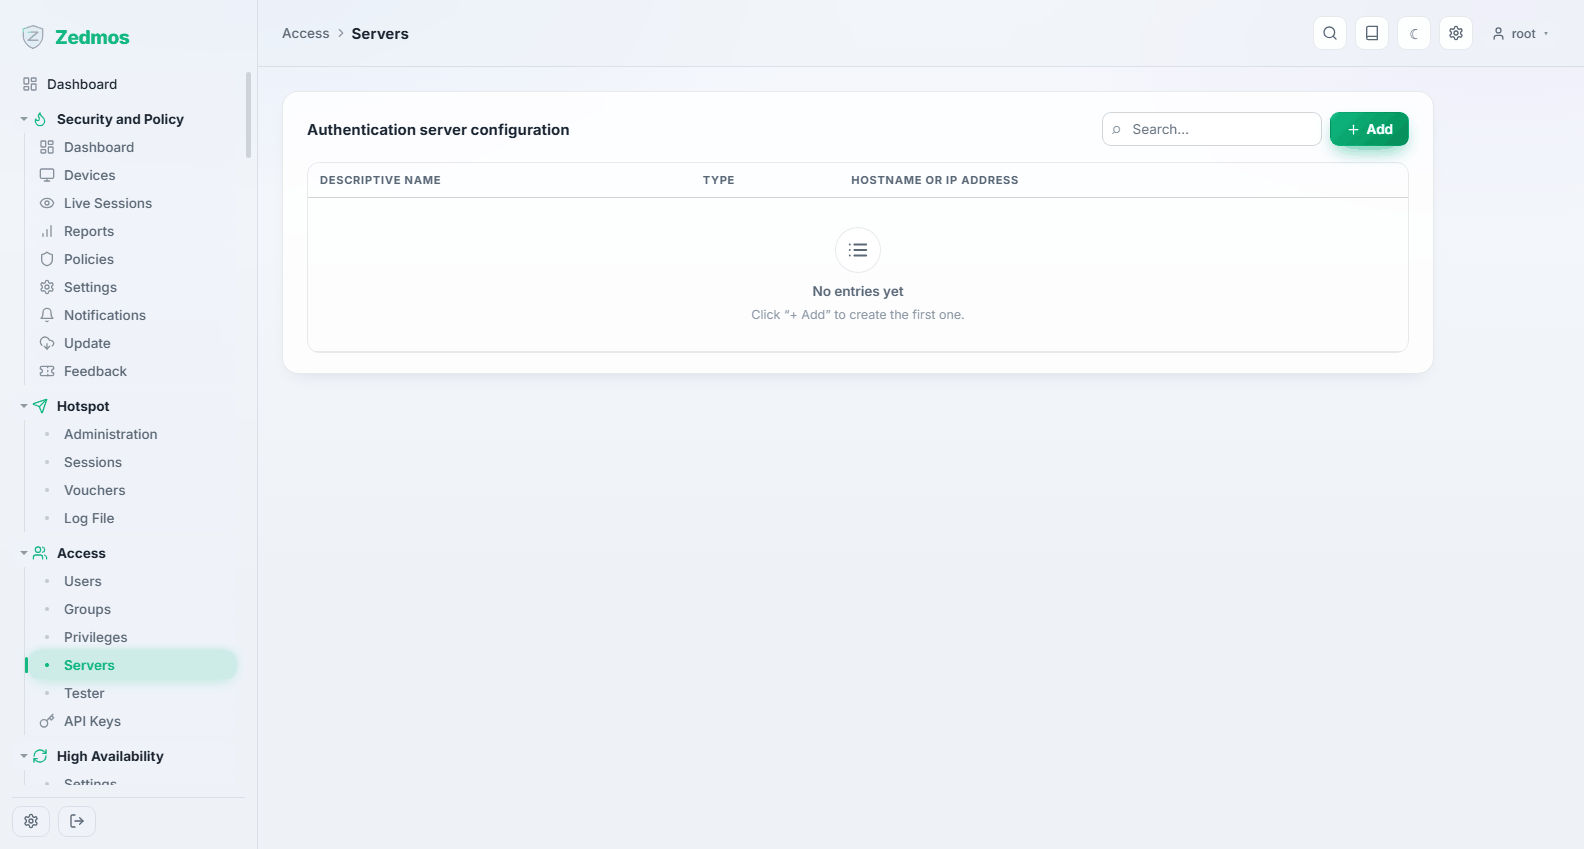
بیرونی ڈائریکٹریز جن کے مقابل اپلائنس اسناد جانچ سکتا ہے: LDAP یا Active Directory، اور RADIUS۔ سرور کنفیگر ہو جانے کے بعد، کسی صارف کی توثیق مقامی پاس ورڈ کے بجائے اس سرور کے ذریعے کی جا سکتی ہے — کیپٹو پورٹل کے مہمانوں اور VPN صارفین سمیت۔
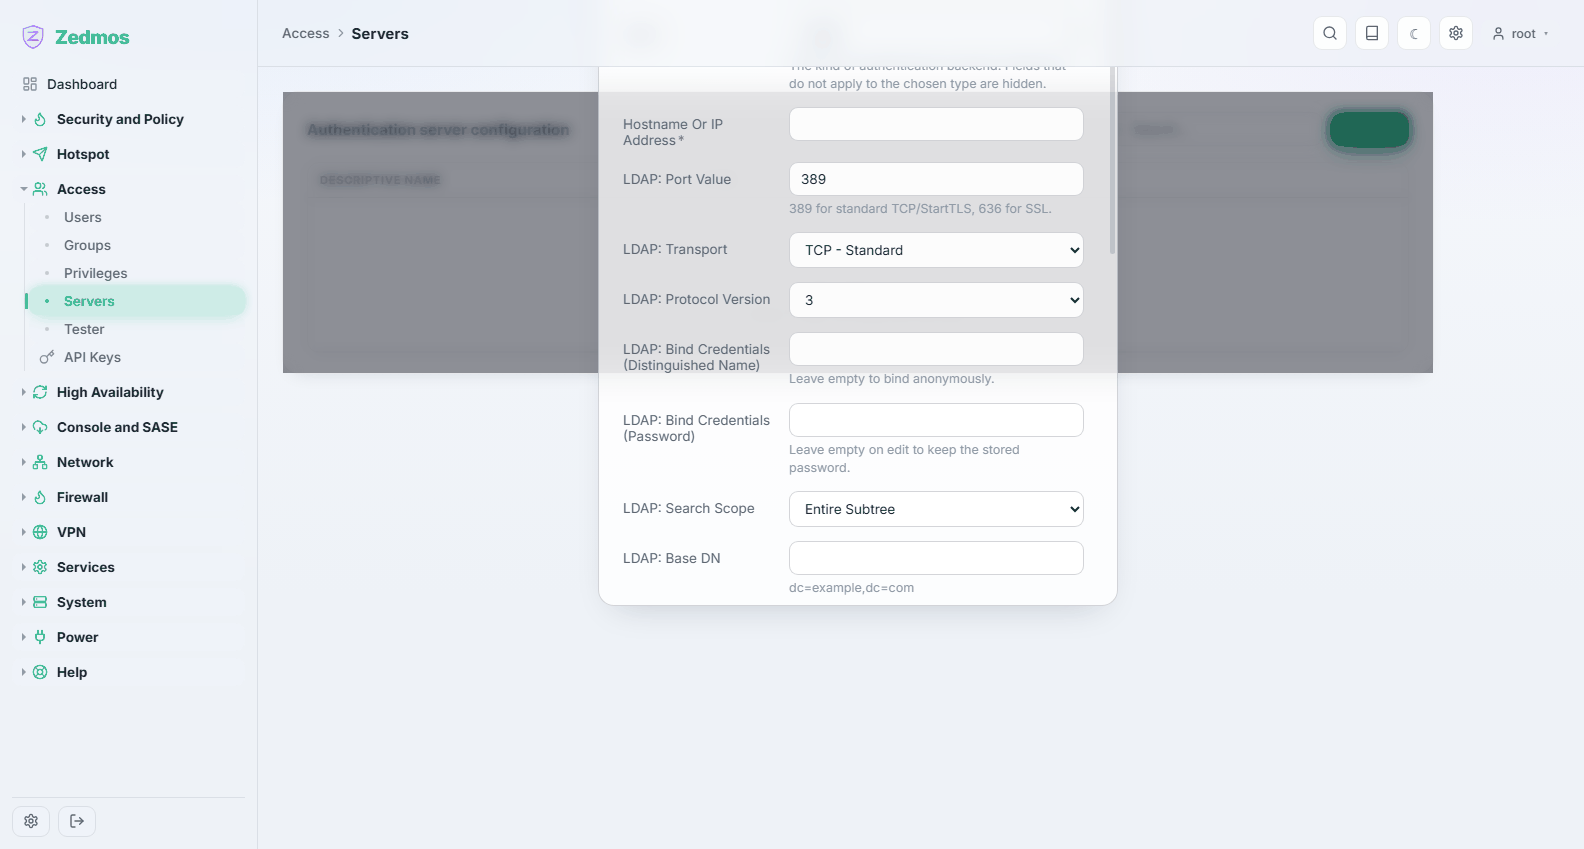
LDAP کے لیے آپ کو سرور کا ایڈریس، بیس DN، بائنڈ اسناد اور وہ ایٹریبیوٹ درکار ہے جس میں صارف کا نام ہوتا ہے؛ RADIUS کے لیے، ایڈریس، پورٹ اور مشترکہ راز۔ دونوں کو اس سے پہلے ٹیسٹ کر لینا فائدہ مند ہے کہ کوئی چیز ان پر انحصار کرے — اور یہی اگلا صفحہ ہے۔
Tester — /auth-tester
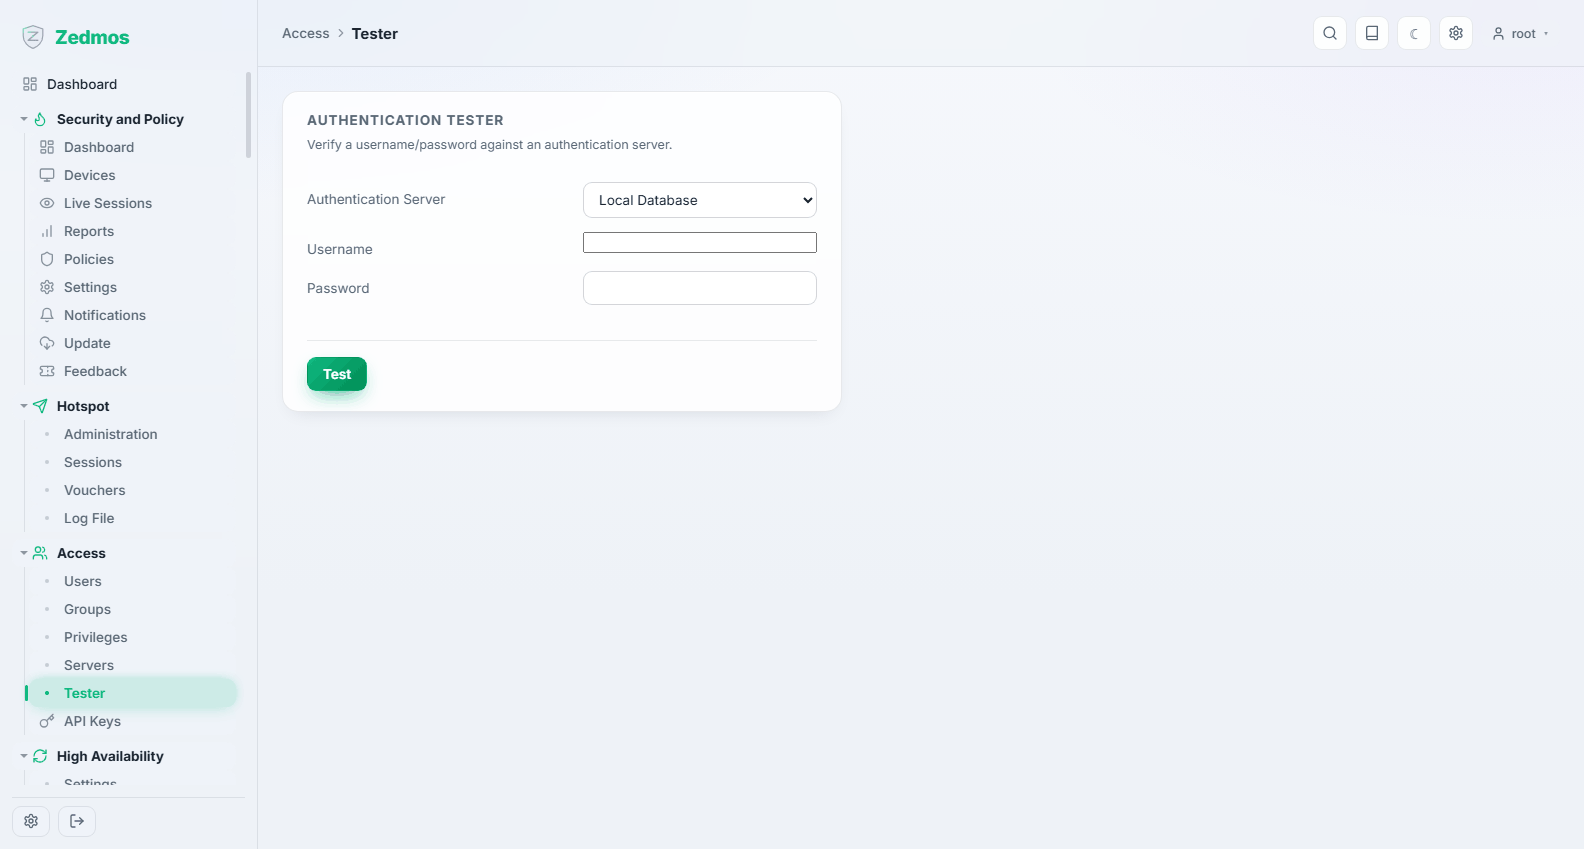
منتخب کردہ توثیقی سرور کے مقابل ایک صارف نام اور پاس ورڈ آزماتا ہے اور ٹھیک ٹھیک بتاتا ہے کہ کیا ہوا، بشمول واپس آنے والے گروپس۔ پورٹل یا VPN کو کسی نئی ڈائریکٹری کی طرف موڑنے سے پہلے اسے استعمال کریں: یہاں کی ناکامی کو سمجھنا کسی اور جگہ ناکام لاگ اِن کے مقابلے میں کہیں زیادہ آسان ہے۔
API Keys — /apikeys
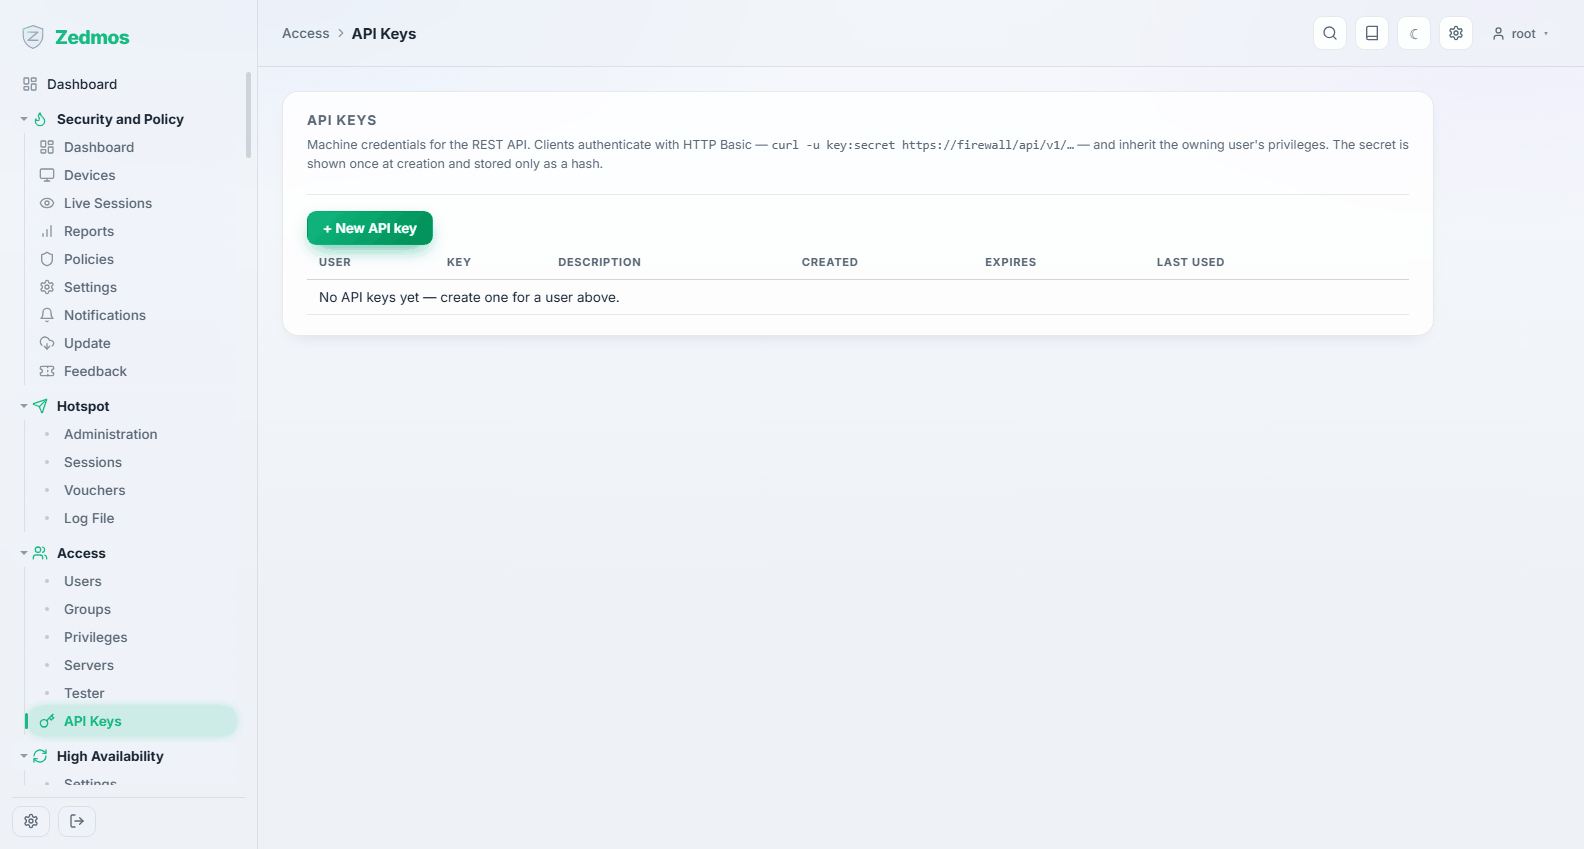
مشینی اسناد۔ کلید کسی صارف کی ملکیت ہوتی ہے اور اس صارف کے اختیارات وراثت میں پاتی ہے، لہٰذا مانیٹرنگ سسٹم کی کلید کسی صرف پڑھنے والے اکاؤنٹ کی ہونی چاہیے، root کی نہیں۔
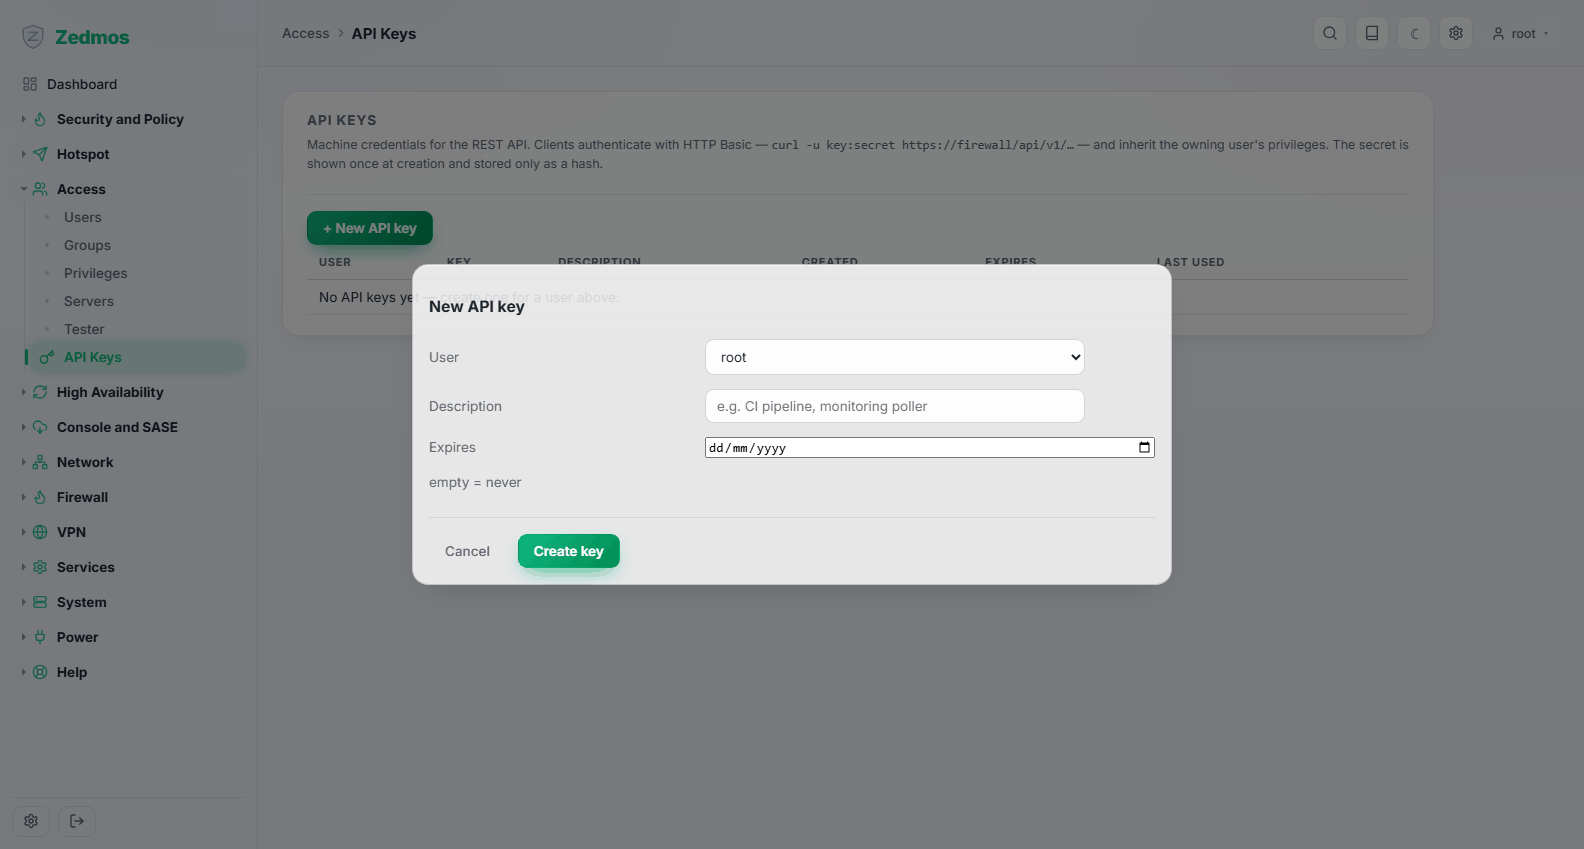
راز صرف ایک بار دکھایا جاتا ہے، جب کلید بنائی جاتی ہے — اپلائنس صرف ایک ہیش محفوظ کرتا ہے اور اسے دوبارہ نہیں دکھا سکتا۔ فہرست ریکارڈ رکھتی ہے کہ ہر کلید آخری بار کب استعمال ہوئی، اور اسی سے آپ وہ کلیدیں ڈھونڈتے ہیں جنہیں اب کوئی چیز استعمال نہیں کرتی اور انہیں ہٹا دیتے ہیں۔
کلیدوں کو میعاد ختم ہونے کی تاریخ دی جا سکتی ہے۔ بغیر میعاد کی کلید اس وجہ کے ختم ہو جانے کے بعد بھی باقی رہتی ہے جس کے لیے اسے بنایا گیا تھا؛ میعاد والی کلید اس پر بات کرنا لازمی بنا دیتی ہے۔