5.6 سروسز
وہ نیٹ ورک سروسز جو اپلائنس اپنے پیچھے موجود نیٹ ورکس کے لیے چلاتا ہے: ایڈریس تقسیم کرنا، ناموں کے سوالات کا جواب دینا، وقت فراہم کرنا، IPv6 کا اعلان کرنا، اور فائلیں اسکین کرنا۔
ہر سروس گروپ ایک Log File اندراج پر ختم ہوتا ہے، اور زیادہ تر کا ایک Status صفحہ ہوتا ہے۔ جب کوئی سروس ٹھیک کام نہ کرے تو پہلے اس کی حالت کا صفحہ کھولیں اور پھر اس کا لاگ — اسی ترتیب سے، کیونکہ حالت کا صفحہ عموماً ایک سطر میں سوال کا جواب دے دیتا ہے۔
DHCP: دو بیک اینڈ، ایک وقت میں ایک
اپلائنس ایڈریس تقسیم کرنے کے لیے Kea (ڈیفالٹ) استعمال کر سکتا ہے یا Dnsmasq، جو DNS اور DHCP دونوں ایک ساتھ سنبھالتا ہے۔ دونوں ایک ہی کام کرتے ہیں؛ ایک ہی نیٹ ورک پر دونوں کو چلانے سے ایک درخواست کا جواب دینے والے دو سرور بن جاتے ہیں، اور یہ بالکل اتنا ہی الجھن بھرا ہے جتنا سننے میں لگتا ہے۔
Kea منتخب کریں، الا یہ کہ آپ کے پاس ایسا نہ کرنے کی کوئی وجہ ہو: جب آپ DHCP سرور آن کرتے ہیں تو انٹرفیس ایڈیٹر یہی کنفیگر کرتا ہے، اور کنسول کا LAN سیٹ اپ بھی یہی استعمال کرتا ہے۔ Dnsmasq تب منتخب کریں جب آپ ہر ہوسٹ کے الگ نام کے ساتھ ایک ہی چھوٹی سروس سے DHCP اور DNS چاہتے ہوں، یا بہت چھوٹے اپلائنس پر۔
Kea DHCP
Kea DHCPv4 — /m/kea/dhcp4
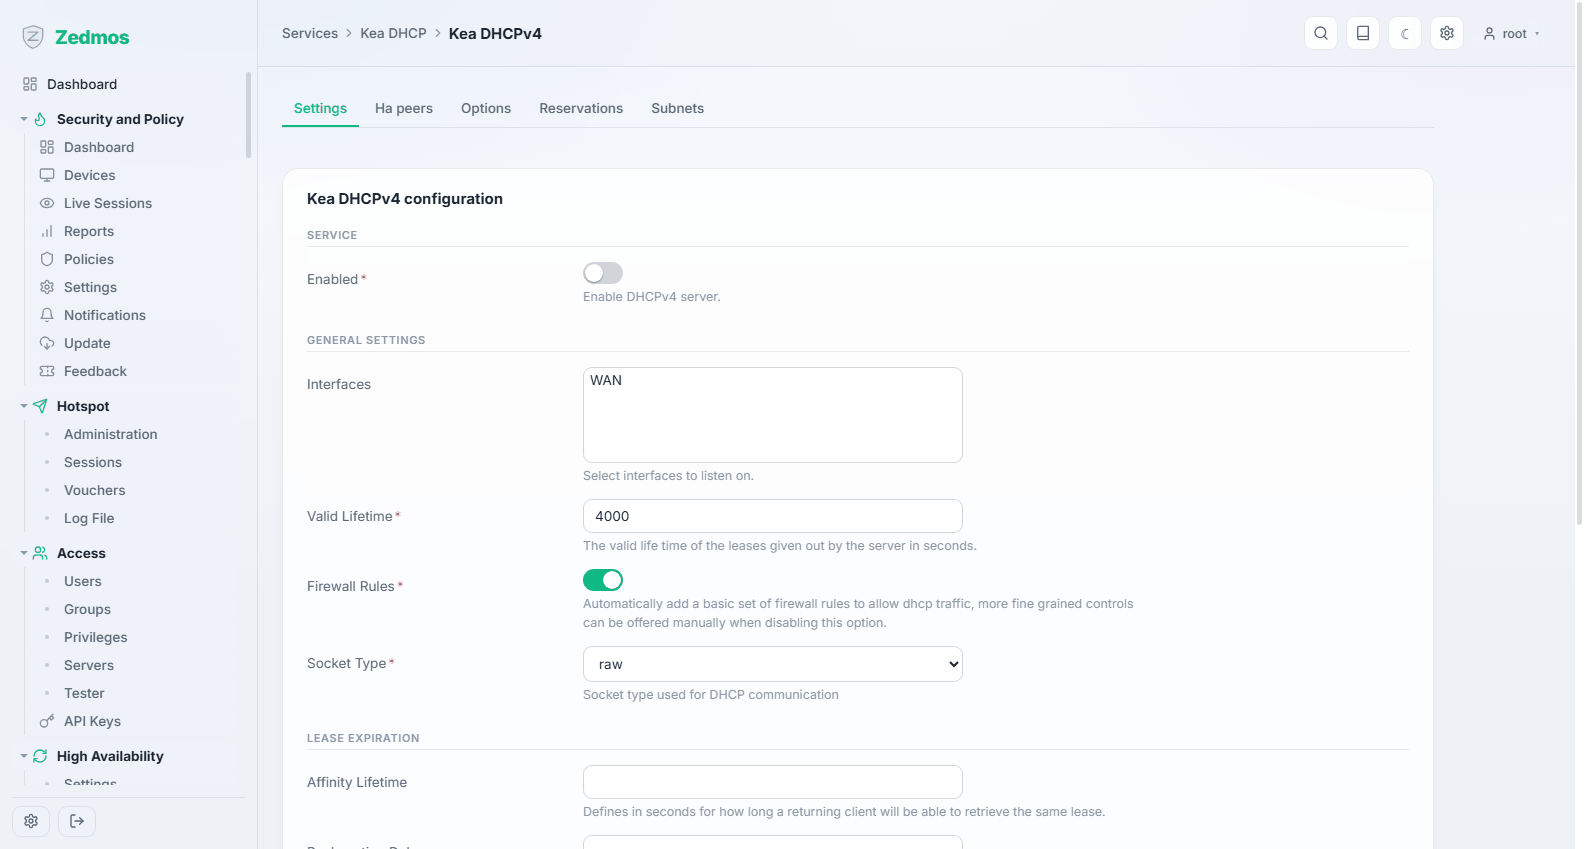
سب نیٹس اور پولز: اپلائنس جس نیٹ ورک کو بھی سروس دیتا ہے، اس کے لیے وہ رینج جو وہ تقسیم کرتا ہے، وہ راؤٹر اور DNS جن کا وہ اعلان کرتا ہے، لیز کا وقت، اور کوئی بھی ریزرویشن جو MAC کے ذریعے کسی ڈیوائس کو ایک مقررہ ایڈریس سے باندھ دیتی ہے۔
پول کو ہر اس چیز سے پاک رکھیں جس کا ایڈریس اسٹیٹک ہو — خود اپلائنس، پرنٹرز، سوئچز۔ ایسا پول جس میں راؤٹر کا اپنا ایڈریس شامل ہو ایک خرابی ہے جس کے بارے میں یہ صفحہ آپ کو خبردار کرے گا۔
Kea DHCPv6 — /m/kea/dhcp6
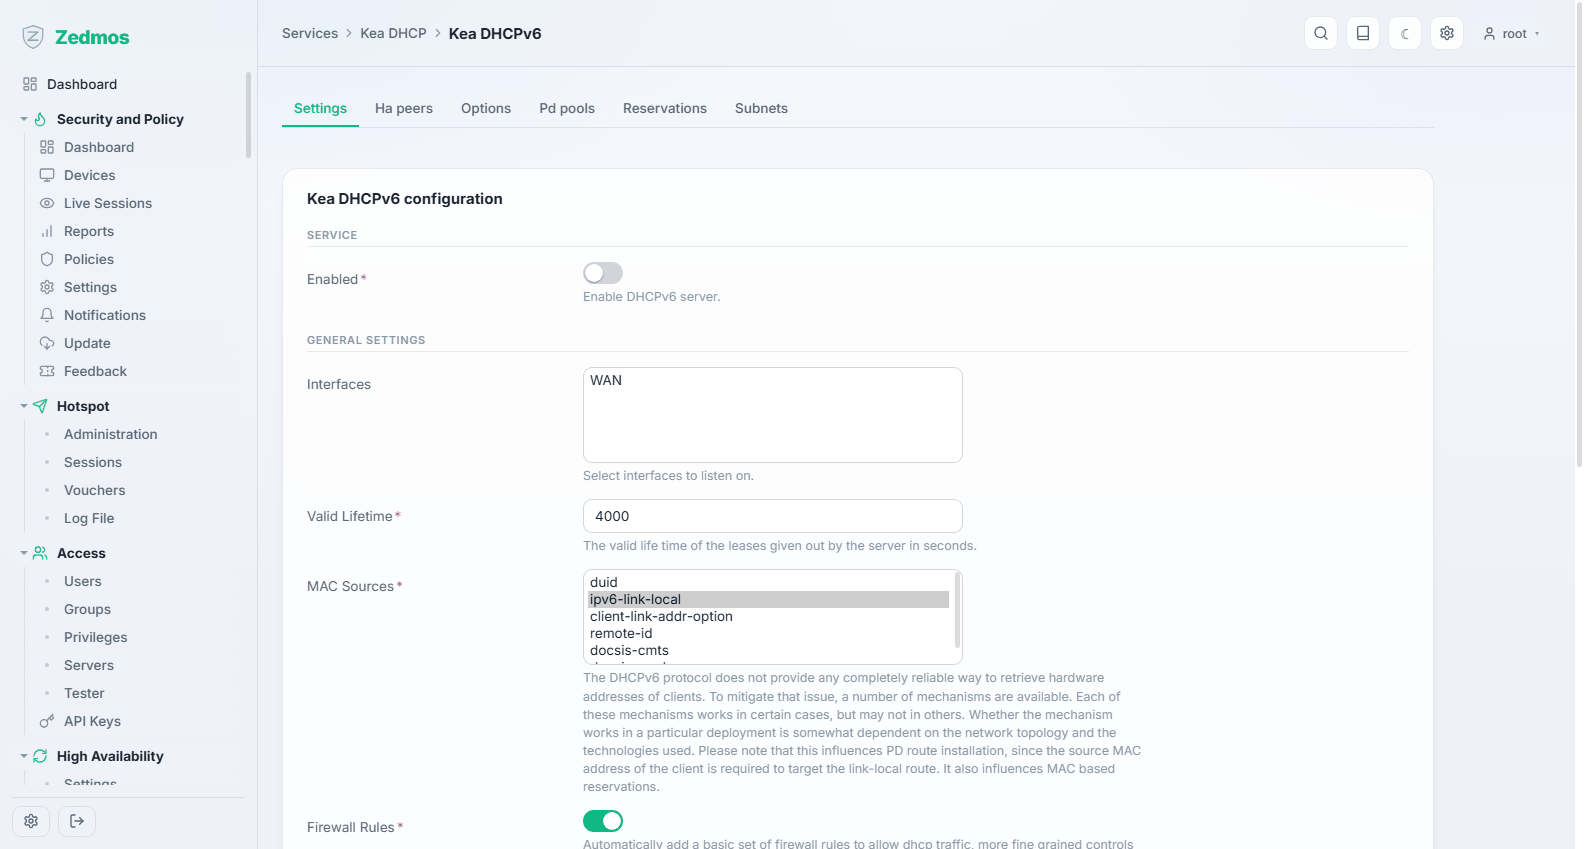
IPv6 کے لیے یہی۔ عموماً نیچے دیے گئے Router Advertisements کے ساتھ جوڑا جاتا ہے: زیادہ تر IPv6 کلائنٹس اپنا ایڈریس اعلانات سے لیتے ہیں اور DHCPv6 سے صرف اضافی چیزیں مانگتے ہیں۔
Control API — /m/kea/ctrl_agent
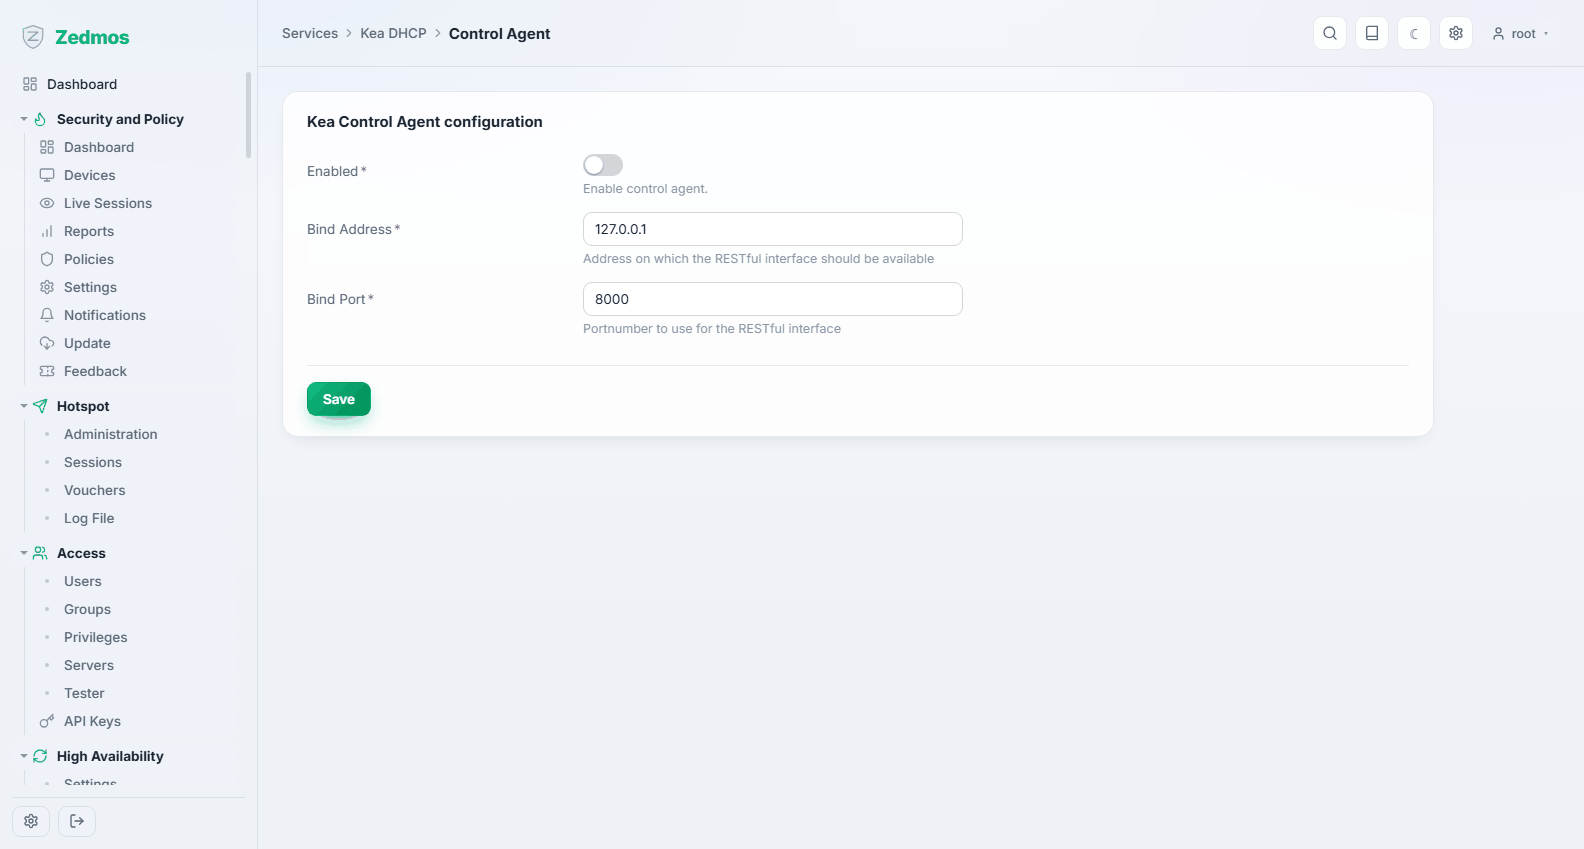
DHCPv4 اور DHCPv6 سرورز کا کمانڈ API، HTTP یا HTTPS پر، kea-shell یا Stork جیسے ٹولز کے لیے کھولتا ہے۔ خود اپلائنس کو اس کی ضرورت نہیں۔ اس Kea (3.2) میں کوئی الگ کنٹرول ایجنٹ نہیں ہے: ہر سرور اپنے پورٹ پر سنتا ہے اور درخواستیں صرف اسی یوزر نیم اور پاس ورڈ کے ساتھ قبول کرتا ہے جو آپ یہاں درج کرتے ہیں، اور انہیں ایسی فائلوں سے پڑھتا ہے جنہیں اپلائنس صرف root کے پڑھنے کے قابل رکھتا ہے۔ HTTPS فراہم کرنے کے لیے ٹرسٹ اسٹور سے ایک سرٹیفکیٹ منتخب کریں؛ سادہ HTTP کو 127.0.0.1 پر ہی رکھیں۔
DDNS Agent — /m/kea/ddns
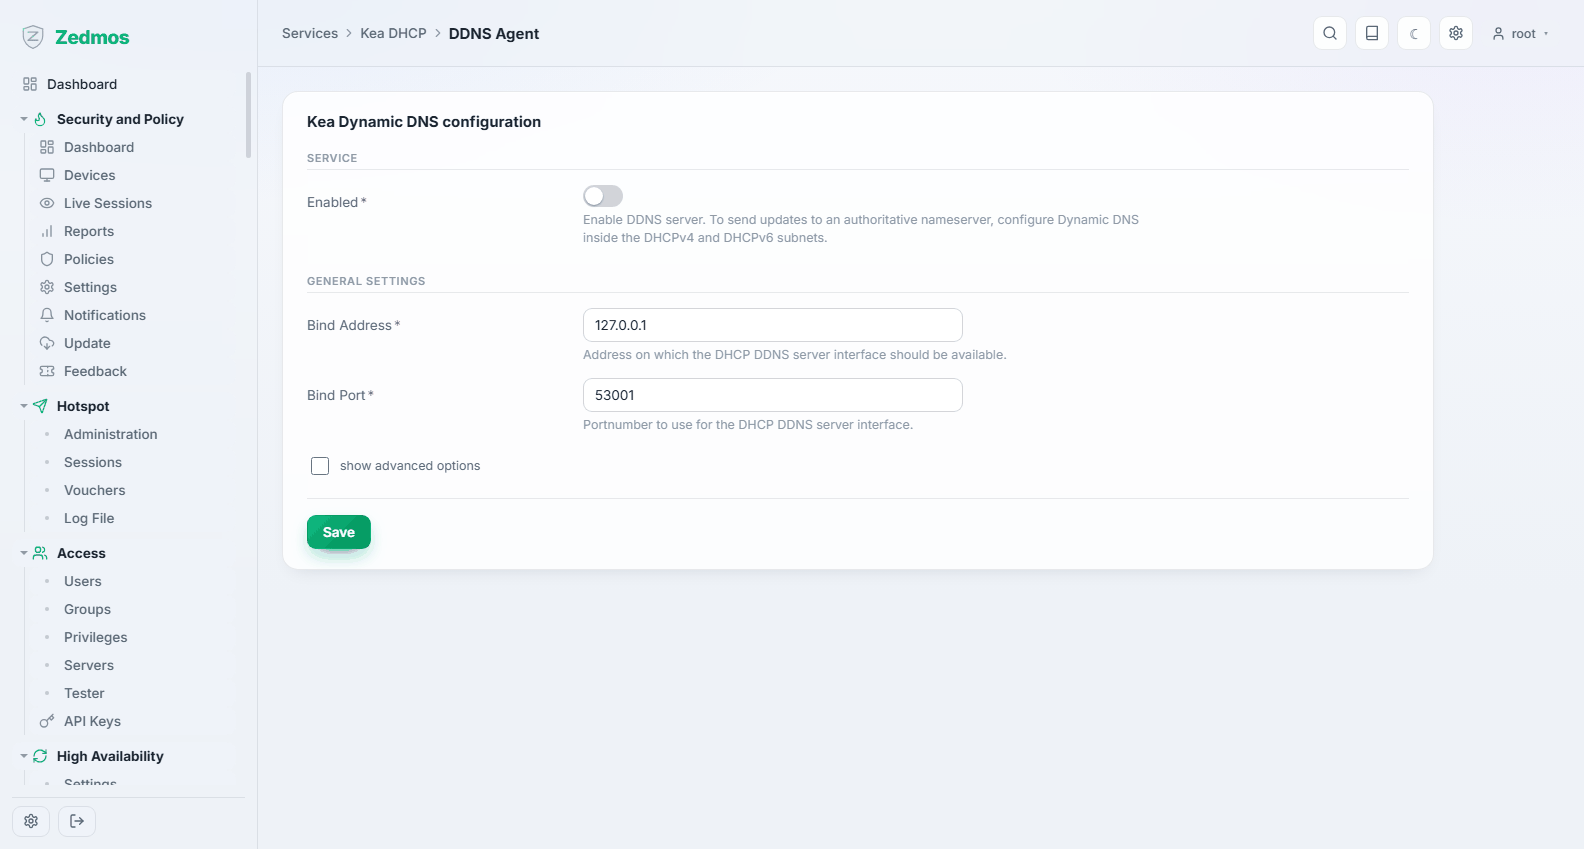
لیزز کو DNS میں رجسٹر کرتا ہے، تاکہ جس مشین کو ابھی ایڈریس ملا ہو اس تک نام کے ذریعے پہنچا جا سکے۔
Leases DHCPv4 / DHCPv6 — /leases/kea4، /leases/kea6
کس کے پاس کون سا ایڈریس ہے، کب سے، اور کب تک۔ جب کوئی کہے "میری مشین پر نیٹ ورک نہیں ہے" تو کھولنے کے لیے پہلا صفحہ یہی ہے: یا تو ان کے پاس لیز ہے، اس صورت میں مسئلہ کہیں اور ہے، یا نہیں ہے، اس صورت میں مسئلہ یہیں ہے۔
Log File — /log/core/kea
Dnsmasq DNS & DHCP
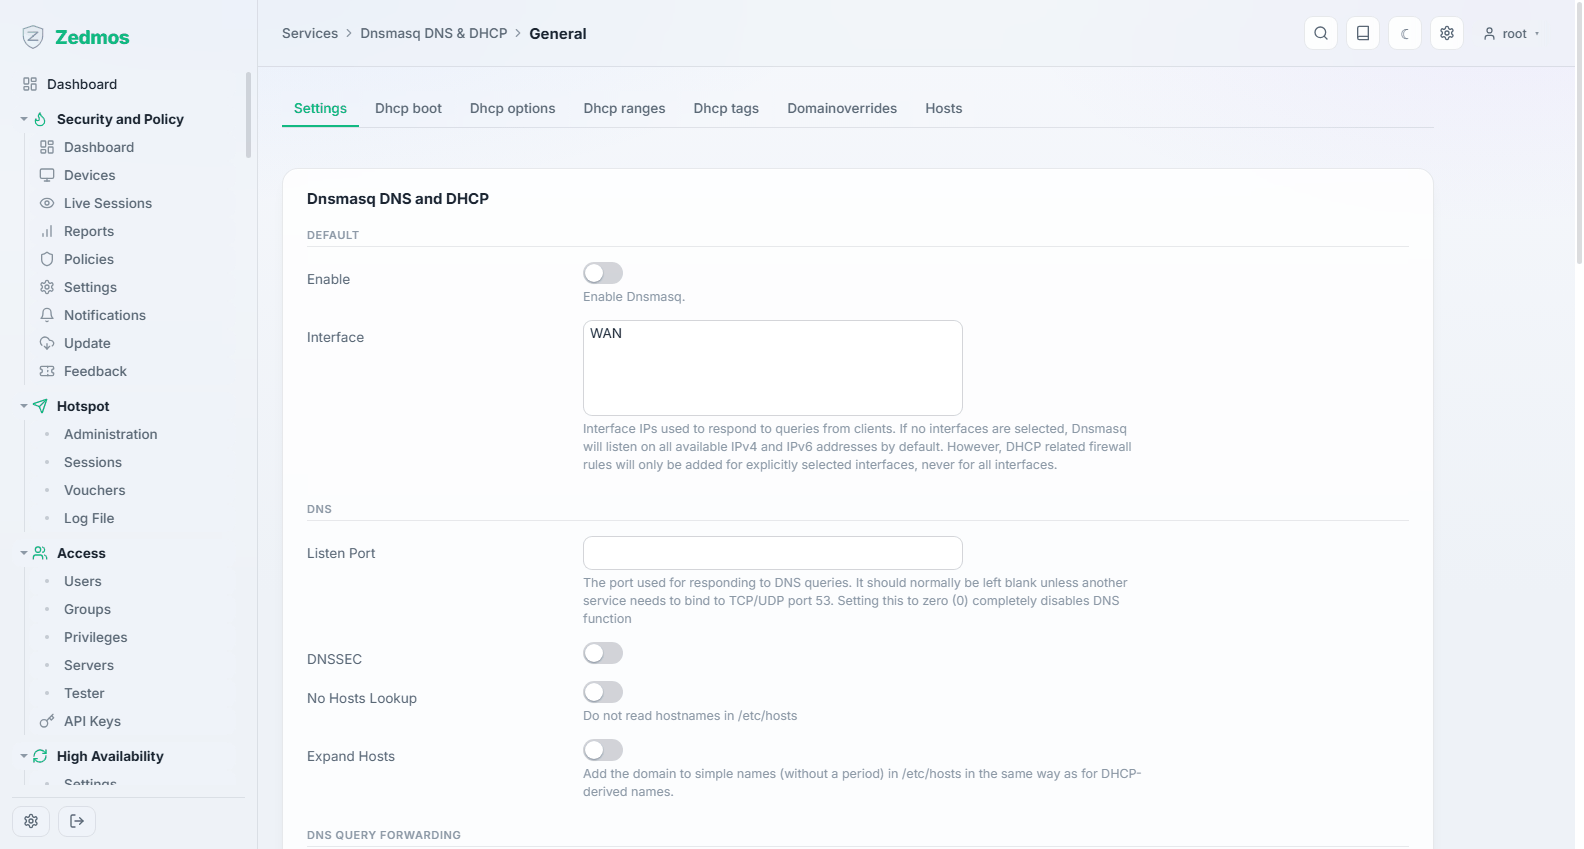
ایک واحد چھوٹی سروس جو DNS کے سوالات کا جواب دیتی ہے اور ایڈریس تقسیم کرتی ہے۔ اس کے صفحات اس کی کنفیگریشن کے مطابق ترتیب دیے گئے ہیں:
| صفحہ | کس لیے |
|---|---|
General — #general | آیا یہ چلتی ہے، کن انٹرفیسز پر سنتی ہے، اور اس کا DNS رویہ۔ |
Domains — #domains | ڈومین اوور رائیڈز: کسی ایک ڈومین کو کسی دوسرے ریزالور کی طرف بھیجنا۔ |
Hosts — #hosts | نام سے ایڈریس کے اسٹیٹک اندراجات۔ |
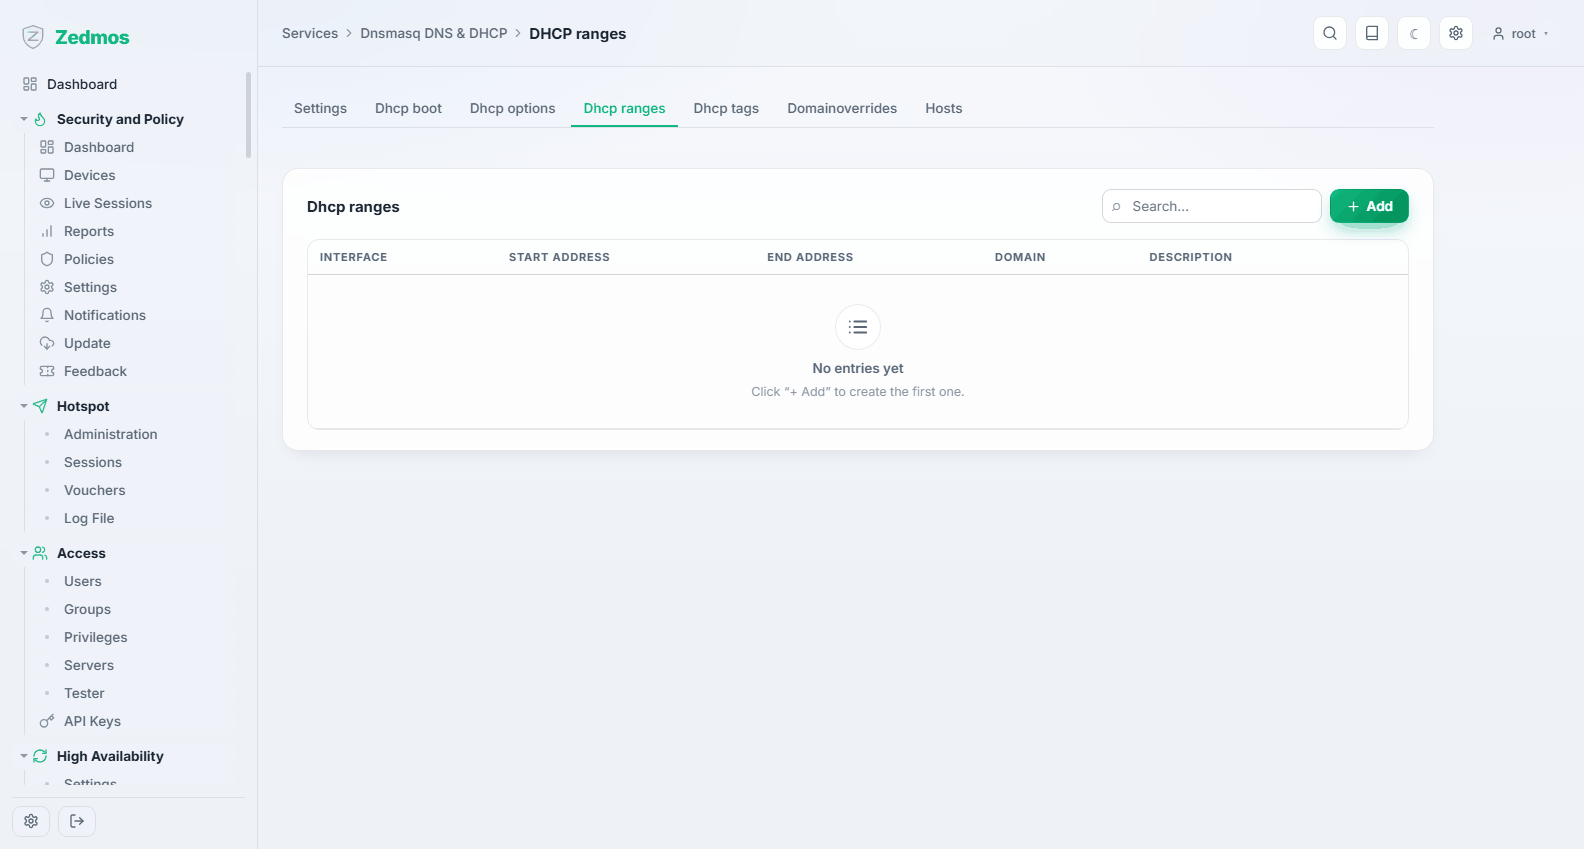
DHCP ranges — #dhcpranges | وہ پولز جو یہ تقسیم کرتی ہے۔ |
DHCP options — #dhcpoptions | کلائنٹس کے لیے اضافی آپشنز (NTP سرورز، بوٹ پیرامیٹرز، وینڈر آپشنز)۔ |
DHCP boot — #dhcpboot | نیٹ ورک بوٹ: PXE کلائنٹس کے لیے TFTP سرور اور بوٹ فائل۔ |
DHCP tags — #dhcptags | ٹیگز جن کی مدد سے کوئی ایک رینج یا آپشن کلائنٹس کے صرف ایک حصے پر لاگو ہوتا ہے۔ |
Leases — /leases/dnsmasq | موجودہ لیزز۔ |
Dnsmasq اس پورٹ پر DNS کا جواب نہیں دے سکتا جو Unbound استعمال کرتا ہے: Unbound کے ساتھ اس کا Listen port 0 کر دیں تو یہ صرف DHCP دیتا ہے، جیسا کہ سیٹ اپ وزرڈ کرتا ہے۔ یہ اس IP ورژن کے لیے بھی DHCP نہیں دے سکتا جسے Kea سنبھالتا ہے؛ ایسی محفوظ کاری رد ہو جاتی ہے۔ رینج صرف اس انٹرفیس پر کام کرتی ہے جس پر dnsmasq سنتا ہے (General صفحے پر Interfaces، خالی ہو تو سب)، اور انٹرفیس ایڈیٹر رینج بناتے وقت انٹرفیس کو اس فہرست میں شامل کر دیتا ہے۔ جس ہوسٹ اندراج میں MAC ایڈریس یا کلائنٹ شناخت ہو وہ ایک IPv4 ایڈریس والی DHCP ریزرویشن ہے۔ DHCP options صفحہ آپشن کوڈز کو ان کے ناموں کے ساتھ دکھاتا ہے۔ Register Kea leases اور Register Kea reservations کے ساتھ Kea کے دیے گئے نام dnsmasq کے ذریعے بھی حل ہوتے ہیں، اور ڈومین اوور رائیڈ External قسم کے عرفی نام کو ان ایڈریسز سے بھر سکتا ہے جن پر اس کے نام حل ہوتے ہیں۔
Unbound DNS
وہ ریکرسیو ریزالور جو اپلائنس اپنے نیٹ ورکس کو پیش کرتا ہے۔ یہ ڈیفالٹ طور پر آن ہوتا ہے اور کلائنٹس یہی استعمال کرتے ہیں جب تک آپ انہیں کسی اور طرف نہ بھیجیں۔
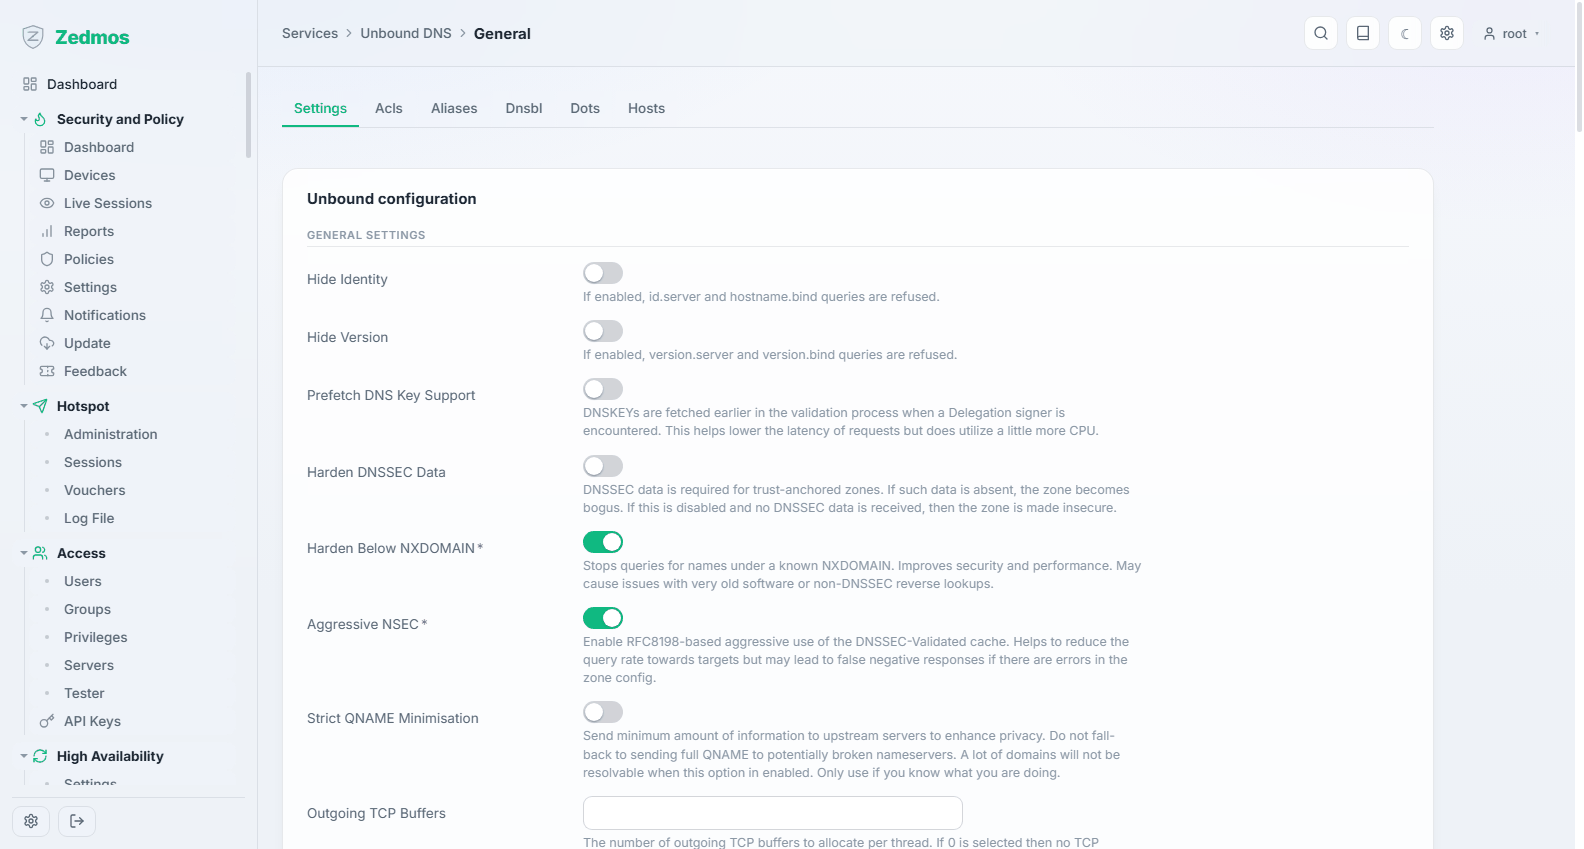
General — /m/unbound/unboundplus
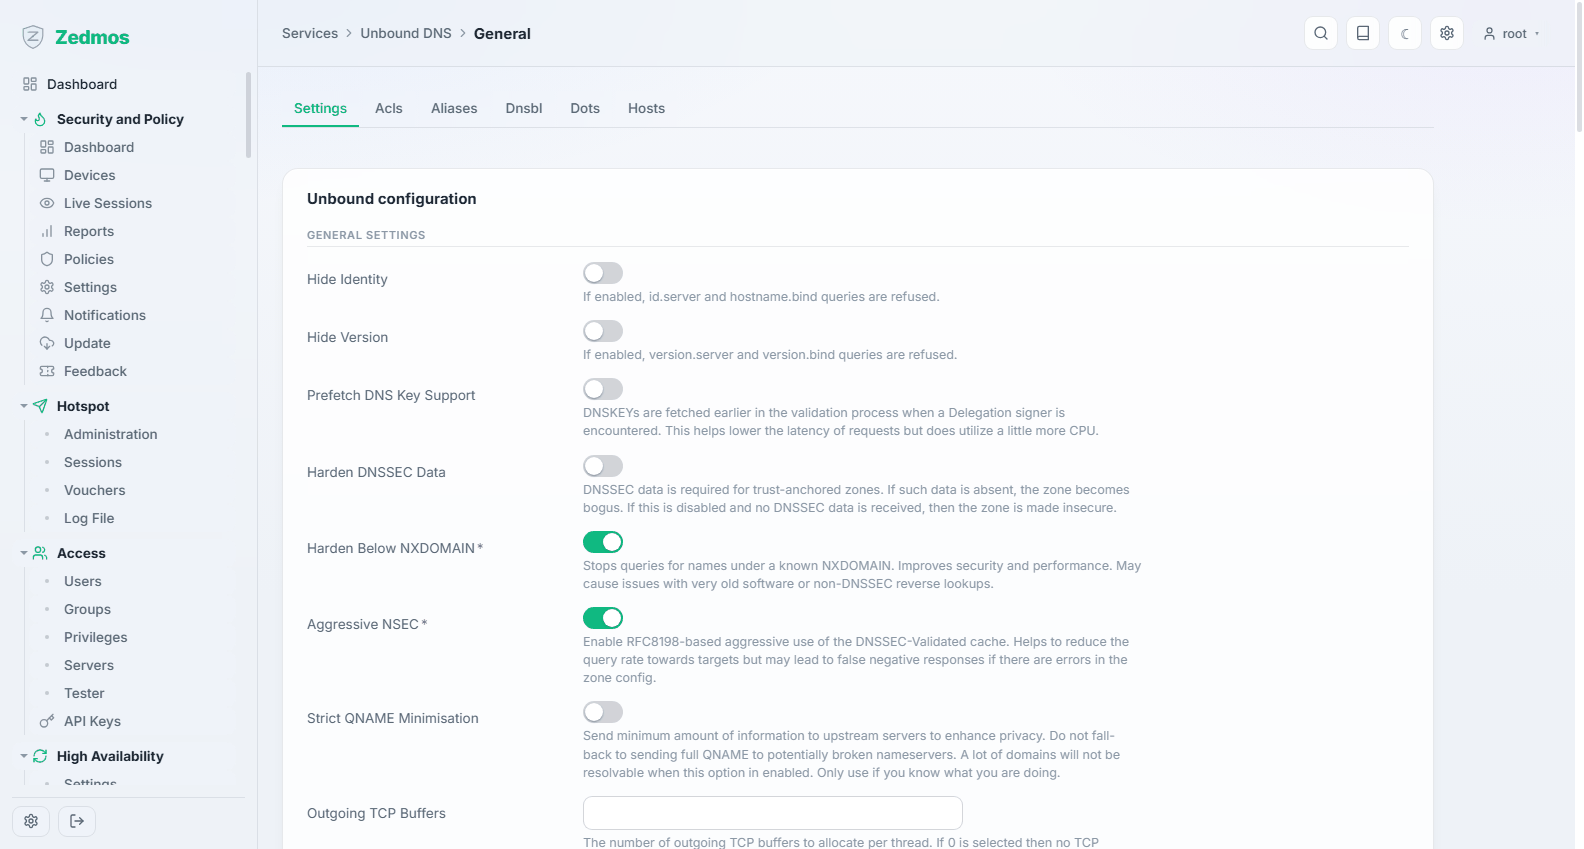
آیا ریزالور چلتا ہے، کن انٹرفیسز پر جواب دیتا ہے، آیا DNSSEC کی توثیق کرتا ہے، اور آیا DHCP لیزز کو رجسٹر کرتا ہے تاکہ مقامی مشینیں نام سے ریزالو ہوں۔
اگر کوئی انٹرفیس منتخب نہ ہو تو ریزالور ہر ایڈریس پر جواب دیتا ہے، اور فائر وال کے رولز طے کرتے ہیں کہ اس تک کون پہنچے؛ 127.0.0.1 اور ::1 ہمیشہ شامل رہتے ہیں تاکہ فائر وال خود بھی ریزالو کر سکے۔ DNSSEC آن کرنے سے روٹ کا ٹرسٹ اینکر انسٹال ہو جاتا ہے، اور جو جوابات توثیق میں ناکام ہوں وہ SERVFAIL بن جاتے ہیں۔ Register DHCP leases اور Register DHCP reservations دونوں Kea اور Dnsmasq کا احاطہ کرتے ہیں؛ بعد میں شامل کی گئی ریزرویشن بغیر کسی اور قدم کے ریزالو ہوتی ہے۔
پورٹ 53 صرف ایک سروس کے پاس ہو سکتا ہے۔ Unbound ایسا پورٹ محفوظ نہیں کرتا جس پر Dnsmasq پہلے سے DNS کا جواب دے رہا ہو، اور یہ بات بتا دیتا ہے۔
Overrides — ?a=hosts/host,aliases/alias
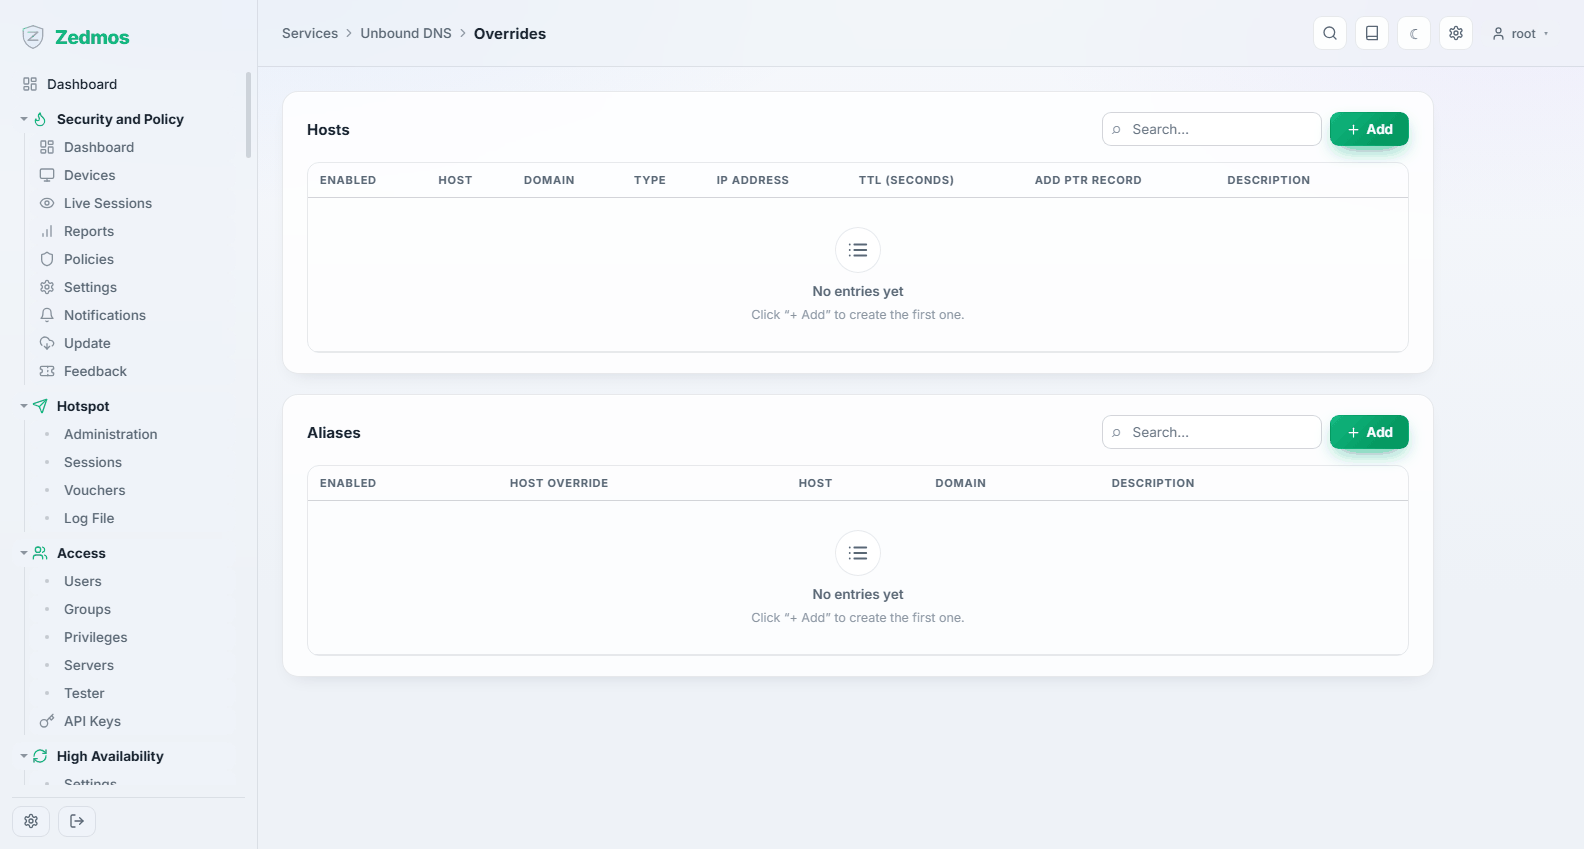
ہوسٹ اوور رائیڈز (ایسا نام جو آپ کے منتخب کردہ ایڈریس کے ساتھ جواب دیتا ہے) اور عرفی نام۔ اسی طرح آپ کسی اندرونی سروس سے اس کے اندرونی ایڈریس کے ساتھ جواب دلواتے ہیں جبکہ پبلک DNS کسی اور طرف اشارہ کرتا ہے۔
ہوسٹ ڈومین کے ہر نام کے لیے جواب دیتا ہے۔ اسی ریکارڈ کے مزید نام براہِ راست اوور رائیڈ کے Aliases* فیلڈ میں لکھے جا سکتے ہیں؛ ہر ایک عرفی نام کی ایک قطار بن جاتا ہے، اور عرفی ناموں کو ریورس نام نہیں ملتا۔
Access Lists — ?a=acls/acl
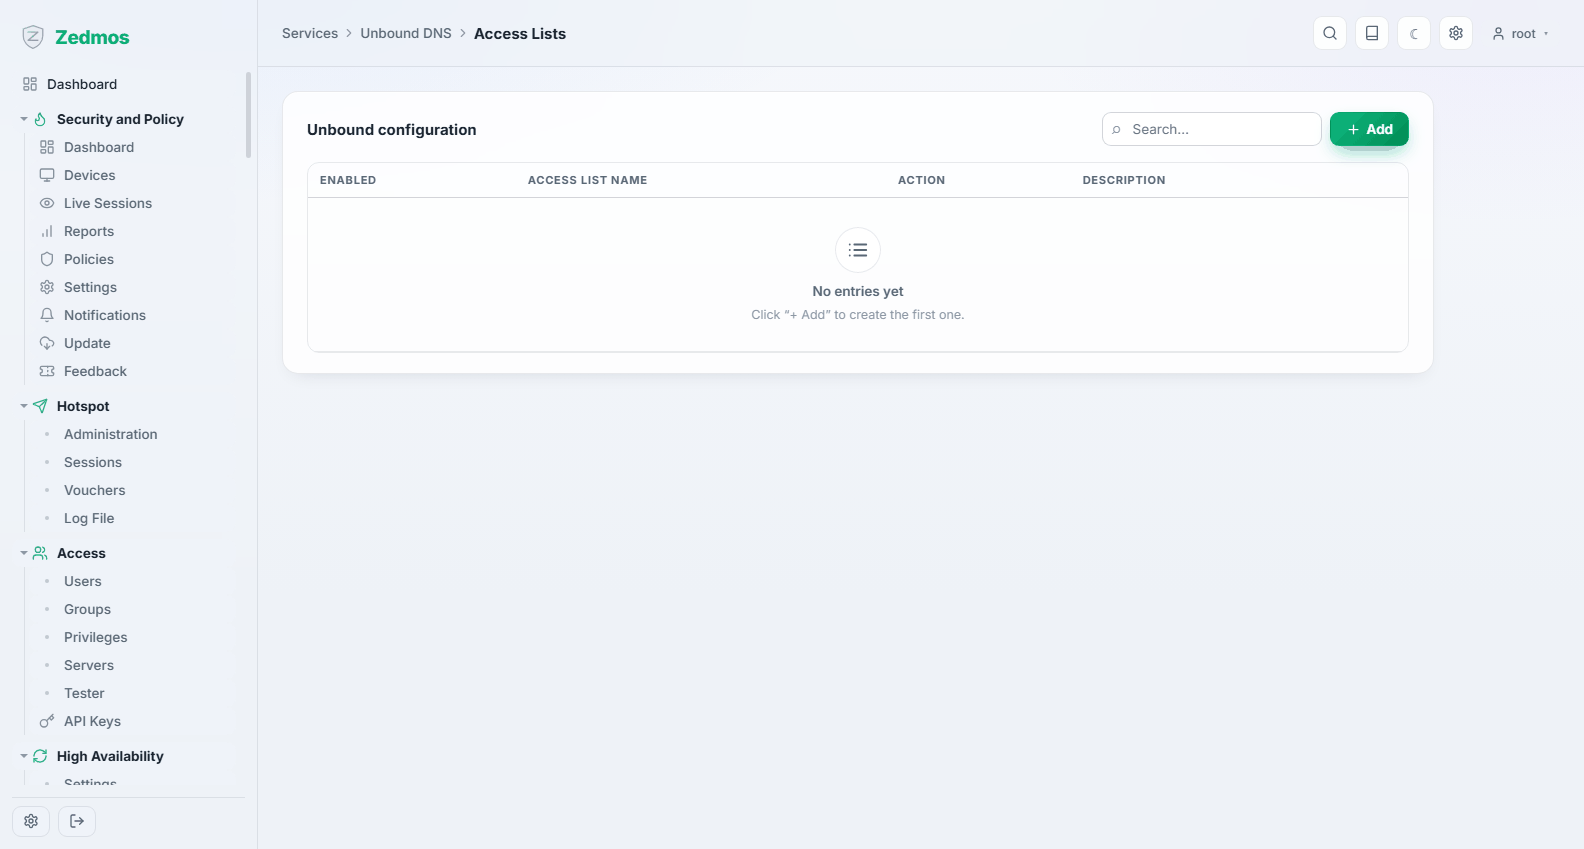
کون سے نیٹ ورکس ریزالور سے کوئری کر سکتے ہیں۔ انٹرنیٹ سے قابلِ رسائی کھلے ریزالور کا غلط استعمال ہوگا؛ اسے اپنے ہی نیٹ ورکس تک محدود رکھیں۔
ڈیفالٹ ایکشن (Allow) ہر اس ایڈریس پر لاگو ہوتا ہے جسے کوئی فہرست نہ ڈھانپے؛ جہاں نیٹ ورکس ایک دوسرے پر چڑھیں، وہاں سب سے مخصوص نیٹ ورک فیصلہ کرتا ہے۔
Blocklists — ?a=dnsbl/blocklist
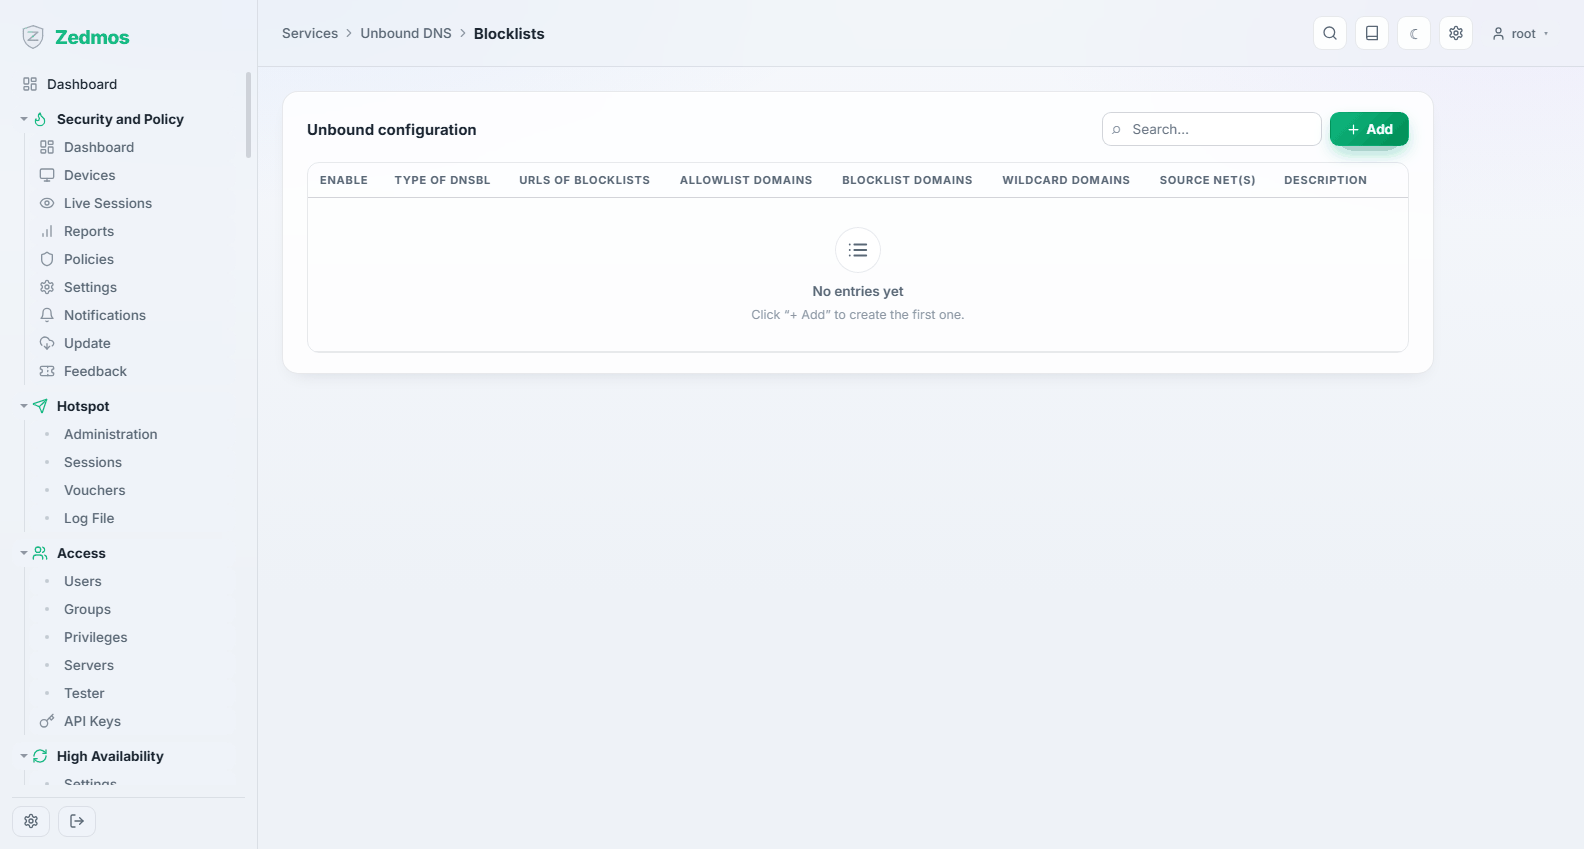
سبسکرائب کی گئی فہرستوں سے DNS کی سطح پر بلاکنگ — اشتہارات، ٹریکنگ اور میلویئر کے ڈومینز — اور ان کے اوپر آپ کے اپنے اجازت اور بلاک کے اندراجات۔ سستی، مؤثر، اور کلائنٹس کو نظر نہ آنے والی۔
ہر قطار ایک پالیسی ہے جس کی اپنی فہرستیں، اپنی اجازت کی فہرست اور اپنا جواب (NXDOMAIN یا ری ڈائریکٹ ایڈریس) ہوتا ہے۔ جس پالیسی میں Source networks ہوں وہ صرف انہی کلائنٹس پر لاگو ہوتی ہے؛ جس کلائنٹ کو کئی پالیسیاں ڈھانپیں اسے سب ملتی ہیں، اور جب دو پالیسیاں ایک ہی نام رکھیں تو چھوٹے نیٹ ورک والی فیصلہ کرتی ہے۔ سادہ نام صرف اسی نام کو بلاک کرتا ہے؛ Blocked domains، فہرستوں میں *.name کی شکل میں لکھے اندراجات اور adblock کے ||name^ اندراجات اپنے نیچے کے تمام نام بھی بلاک کرتے ہیں۔ فہرستیں اپنی کیش مدت ختم ہونے پر دوبارہ ڈاؤن لوڈ ہوتی ہیں (فائر وال ہر 10 منٹ بعد دیکھتا ہے) اور ریزالور کو دوبارہ شروع کیے بغیر لوڈ ہوتی ہیں؛ اگر ڈاؤن لوڈ ناکام ہو تو پچھلی کاپی استعمال میں رہتی ہے۔
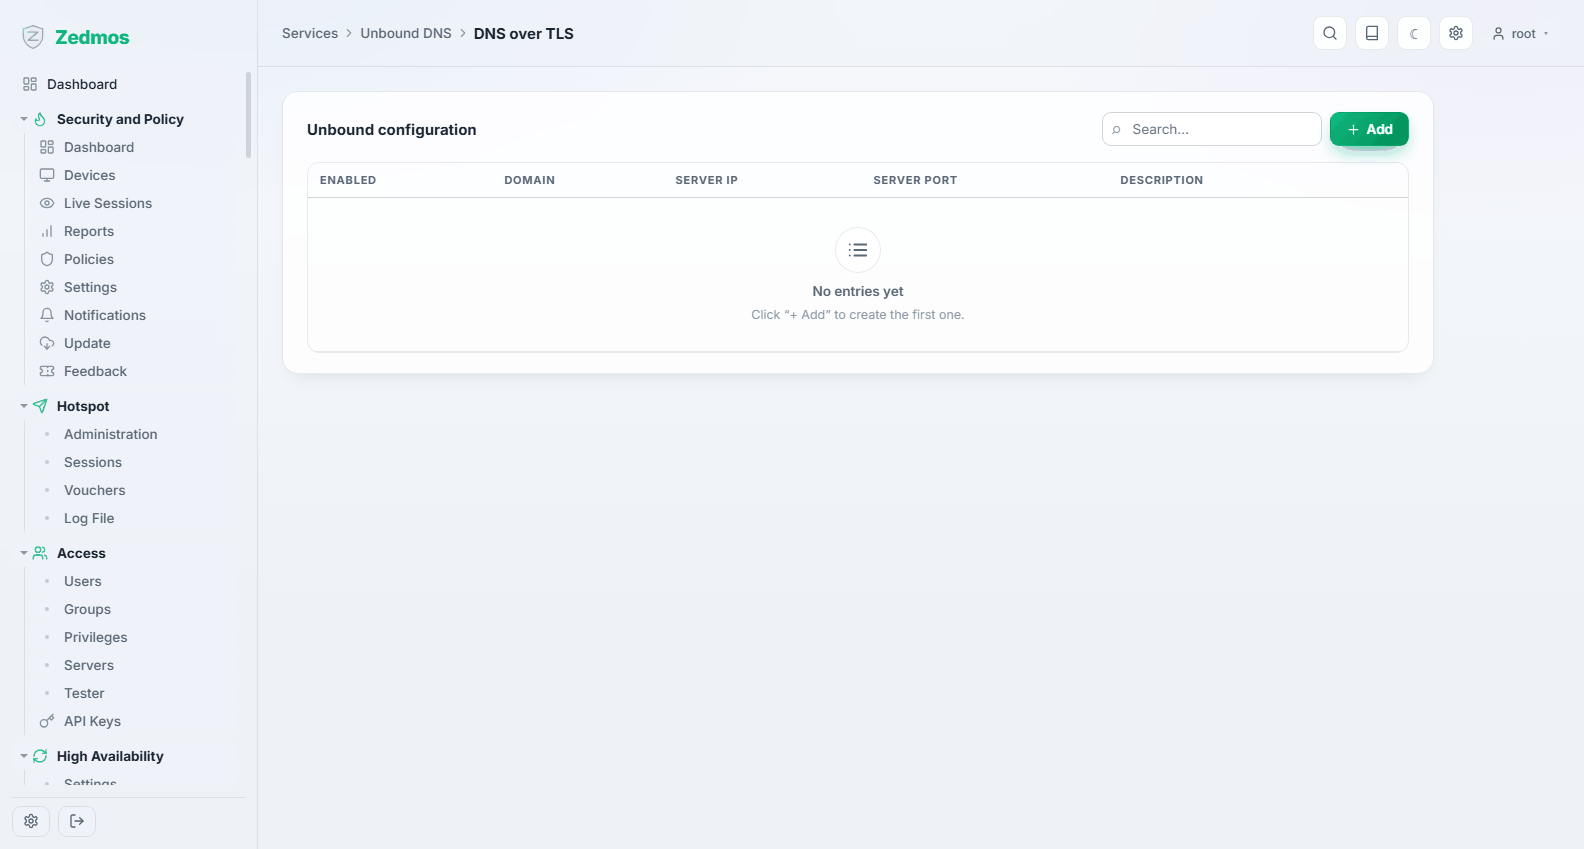
Query Forwarding / DNS over TLS
فارورڈنگ کوئریز کو روٹ سے ریزالو کرنے کے بجائے منتخب اپ اسٹریم ریزالورز کو بھیجتی ہے۔ DNS over TLS یہی کام ایک انکرپٹڈ چینل پر کرتا ہے، اس لیے اپ اسٹریم فراہم کنندہ ہی وہ واحد فریق ہوتا ہے جو آپ کی کوئریز دیکھتا ہے۔
Query Forwarding سادہ DNS سرورز دکھاتا ہے اور DNS over TLS انکرپٹڈ سرورز؛ جس صفحے پر سرور شامل کیا جائے وہ اسی صفحے کی قسم کا ہوتا ہے۔ خالی پورٹ کا مطلب سادہ DNS کے لیے 53 اور TLS کے لیے 853 ہے۔ TLS کے لیے Server name to verify بھریں (مثلاً dns.quad9.net)؛ اس کے بغیر کسی بھی قابلِ اعتماد اتھارٹی کا سرٹیفکیٹ قبول ہو جاتا ہے۔ جب تک Use the system nameservers آن ہے، بغیر ڈومین والے سرورز استعمال نہیں ہوتے۔
Advanced — /m/unbound/unboundplus
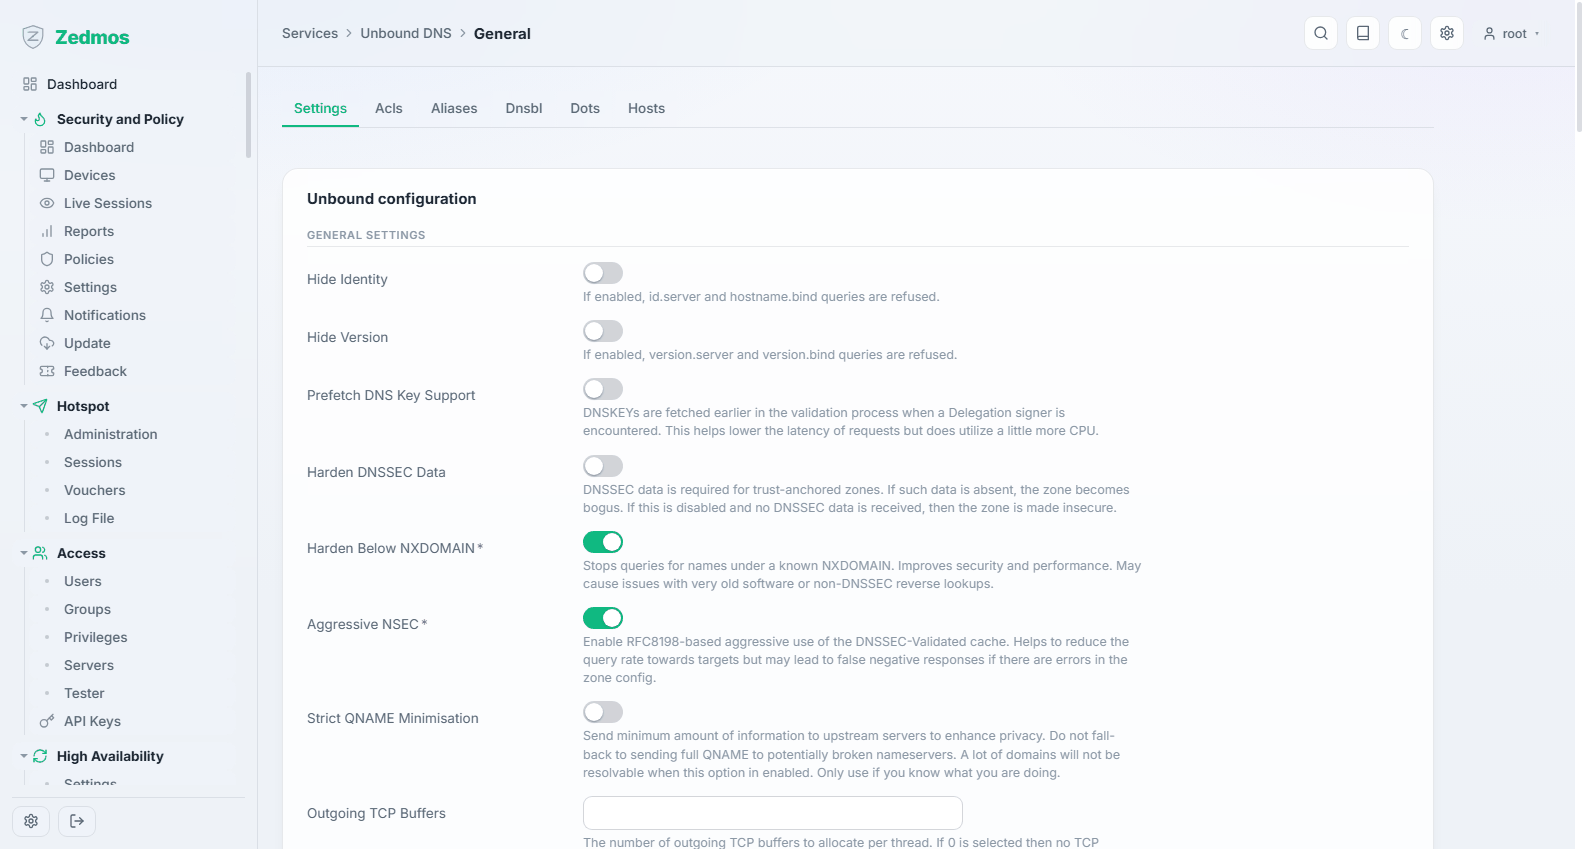
کیش کے سائز، تھریڈز کی تعداد، پری فیچنگ اور باقی سب۔ ڈیفالٹ اقدار ایک اپلائنس کے لیے معقول ہیں؛ اگر ریزالور مصروف ہو تو کسی بھی اور چیز سے پہلے کیش بڑھائیں۔
خالی چھوڑا گیا عددی فیلڈ Unbound کی اپنی ڈیفالٹ قدر استعمال کرتا ہے، جو ہر مدد کا متن بتاتا ہے۔ Harden DNSSEC data ڈیفالٹ طور پر آن ہے: اسے صرف تب بند کریں جب راستے میں کوئی چیز DNSSEC ریکارڈز ہٹا رہی ہو۔
Statistics — /unbound-stats
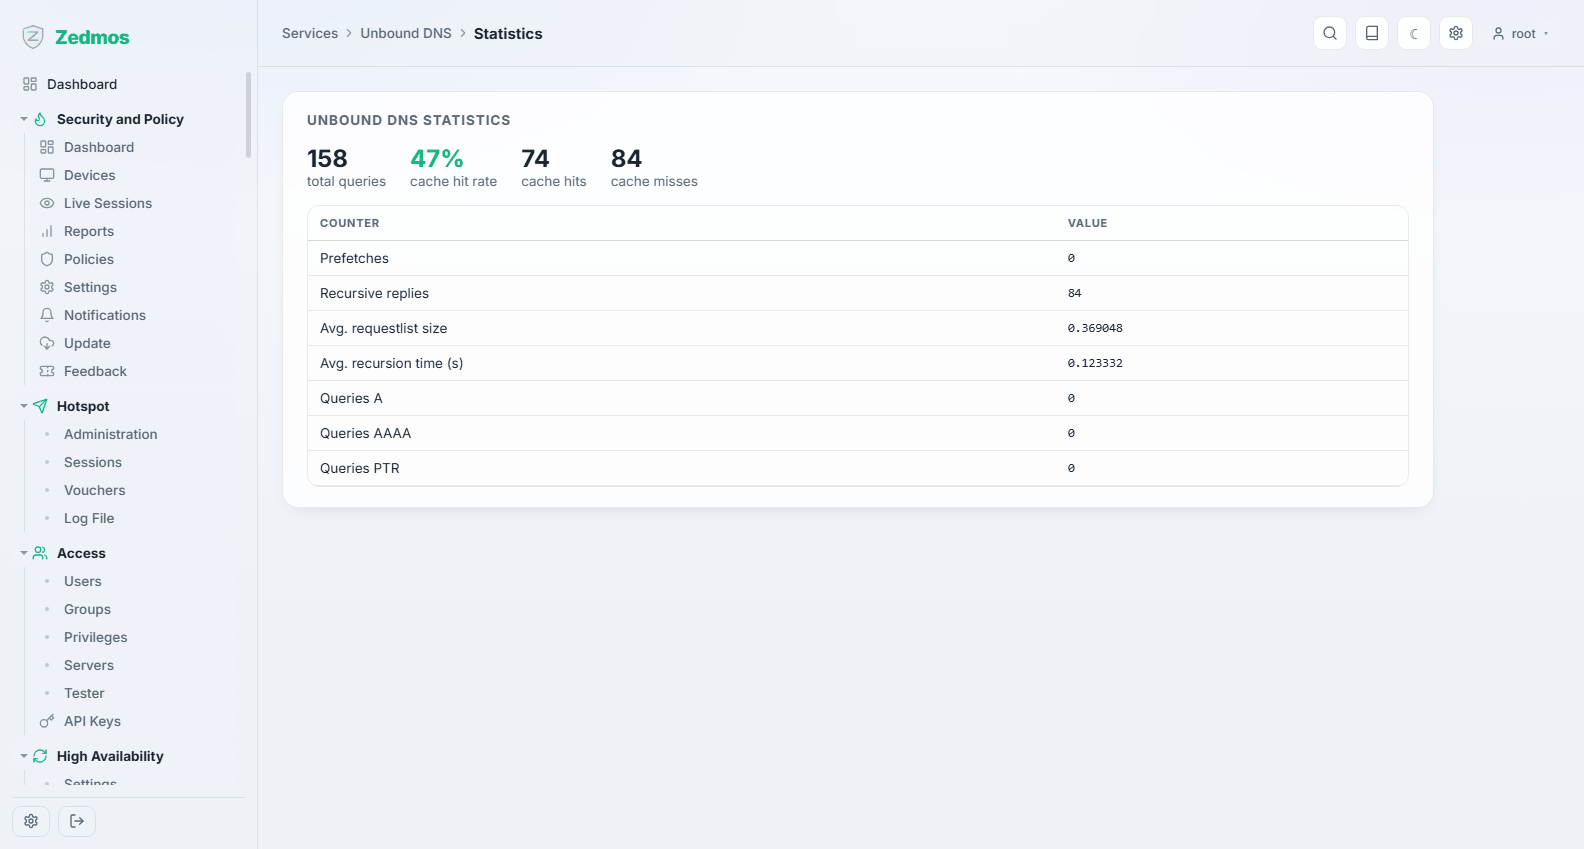
جواب دی گئی کوئریز، کیش ہٹ ریٹ، اور کیا بلاک ہوا۔ مصروف نیٹ ورک پر کم ہٹ ریٹ اس بات کی علامت ہے کہ کیش بہت چھوٹا ہے۔
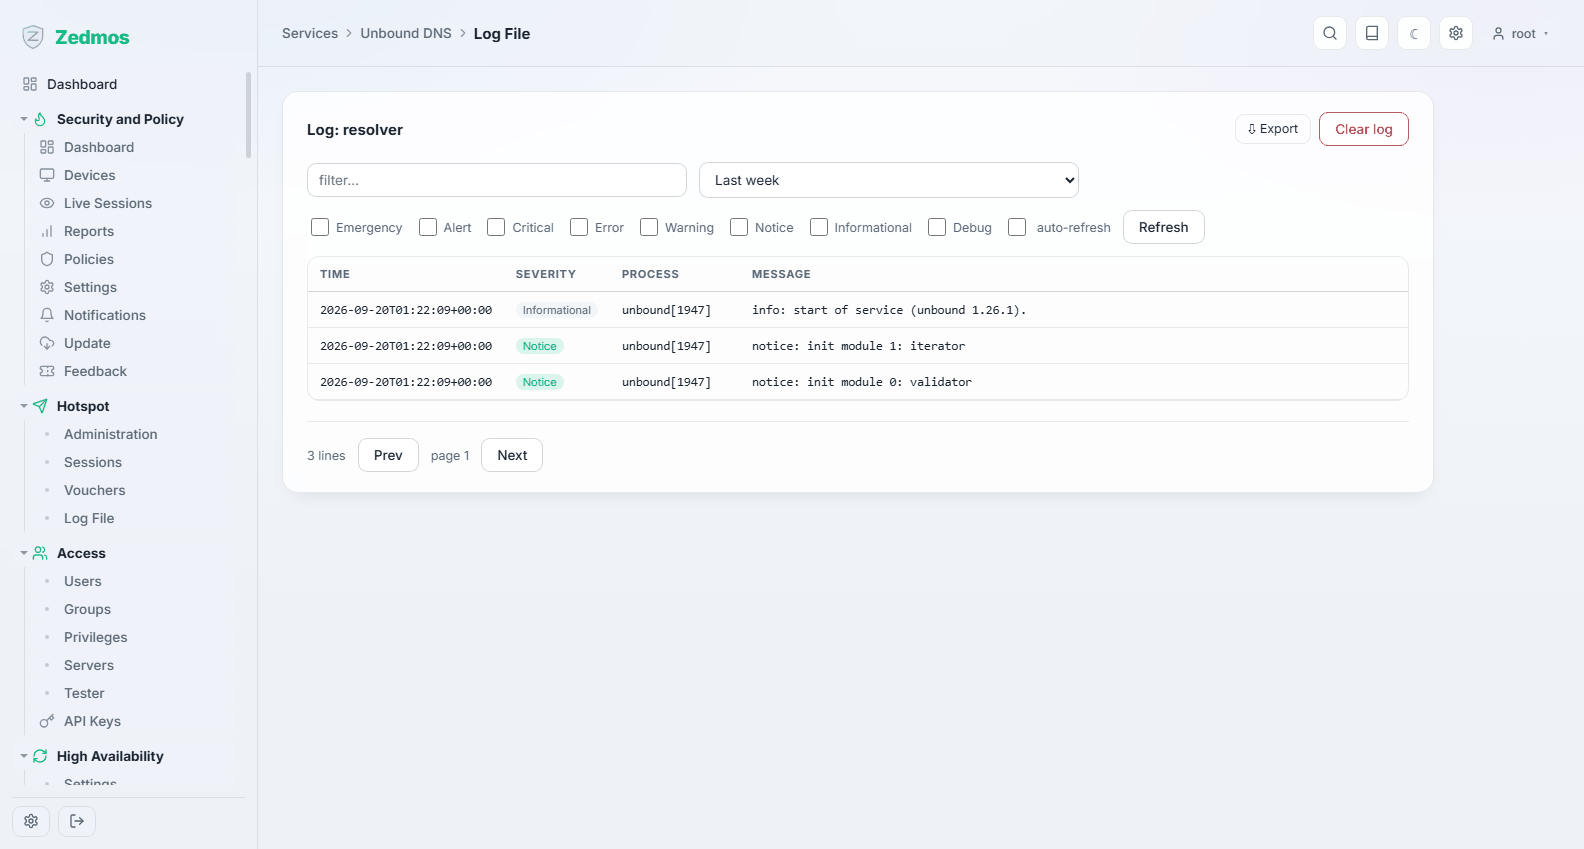
Log File — /log/core/resolver
DHCRelay — /m/dhcrelay/dhcrelay
DHCP درخواستوں کو ایسے نیٹ ورک سے، جس کا کوئی مقامی سرور نہ ہو، کہیں اور موجود سرور تک آگے بھیجتا ہے — یہ عام انتظام ہے جب ایک مرکزی سرور ساری ایڈریسنگ کا مالک ہو۔ وہ انٹرفیس کنفیگر کریں جس پر سننا ہے اور وہ سرور جس تک ریلے کرنا ہے۔
Router Advertisements — /m/radvd/radvd
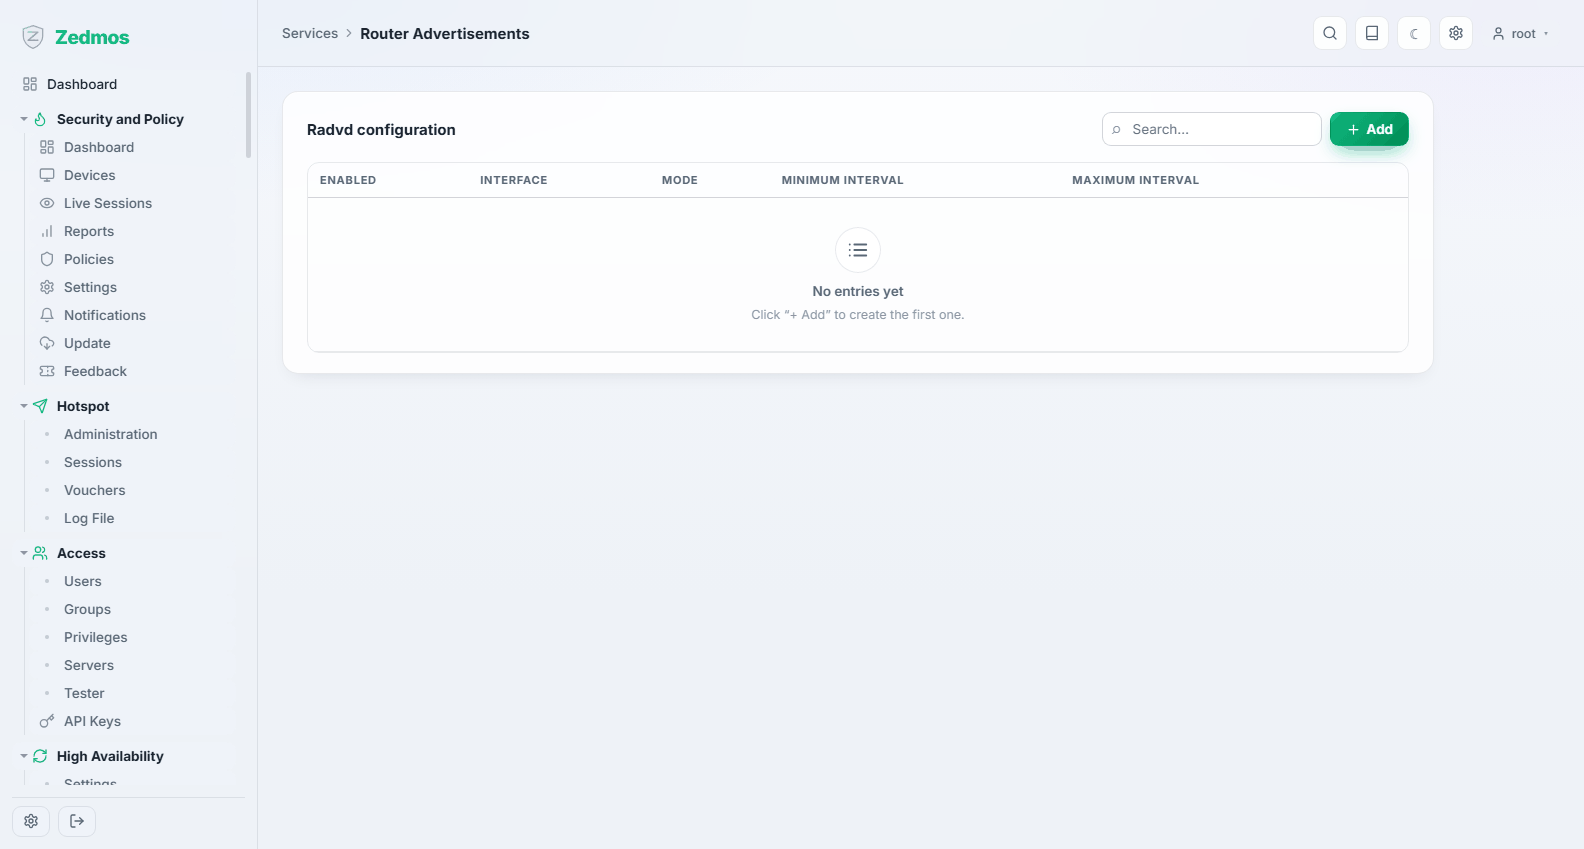
اپلائنس اپنا اعلان IPv6 راؤٹر کے طور پر کیسے کرتا ہے: موڈ (unmanaged، managed یا assisted)، وہ پری فکسز جن کا وہ اعلان کرتا ہے، اور وہ DNS جو وہ فراہم کرتا ہے۔ اس کے بغیر اس سیگمنٹ پر موجود IPv6 کلائنٹس کو کوئی ایڈریس ملتا ہی نہیں۔
Network Time
General — /system-ntp
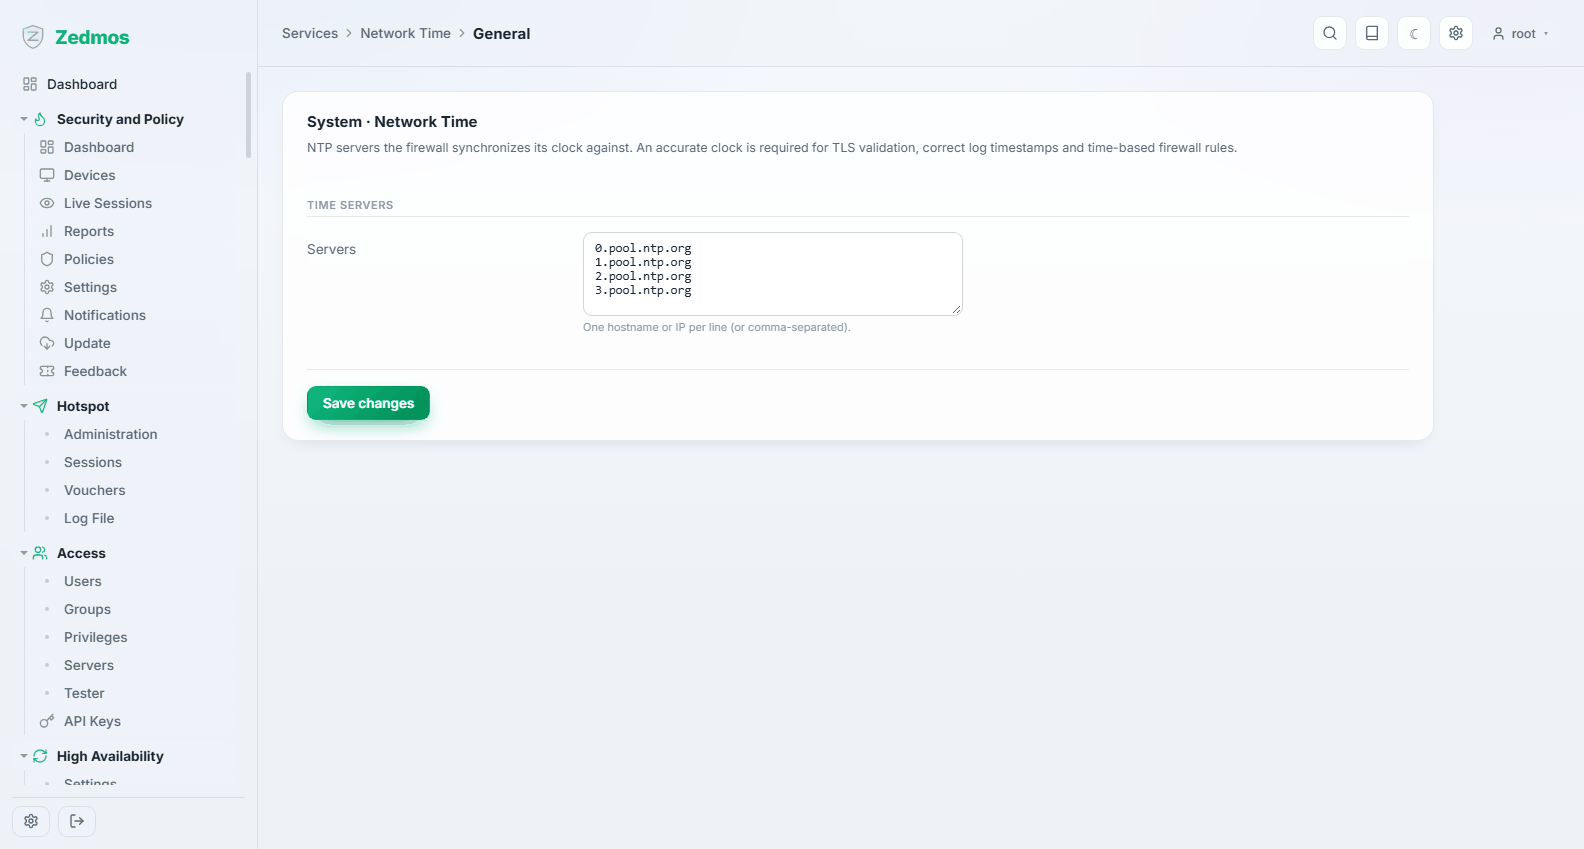
ٹائم سروس: اپلائنس کن سرورز کی پیروی کرتا ہے، اور آیا وہ اپنے پیچھے موجود نیٹ ورکس کو وقت فراہم کرتا ہے۔
وقت جتنا نظر آتا ہے اس سے زیادہ اہم ہے۔ سرٹیفکیٹ کی توثیق، VPN نیگوشی ایشن، لاگنگ اور تعمیل کے ریکارڈز، سب گھڑی کے درست ہونے پر منحصر ہیں۔
GPS / PPS — #gps، #pps
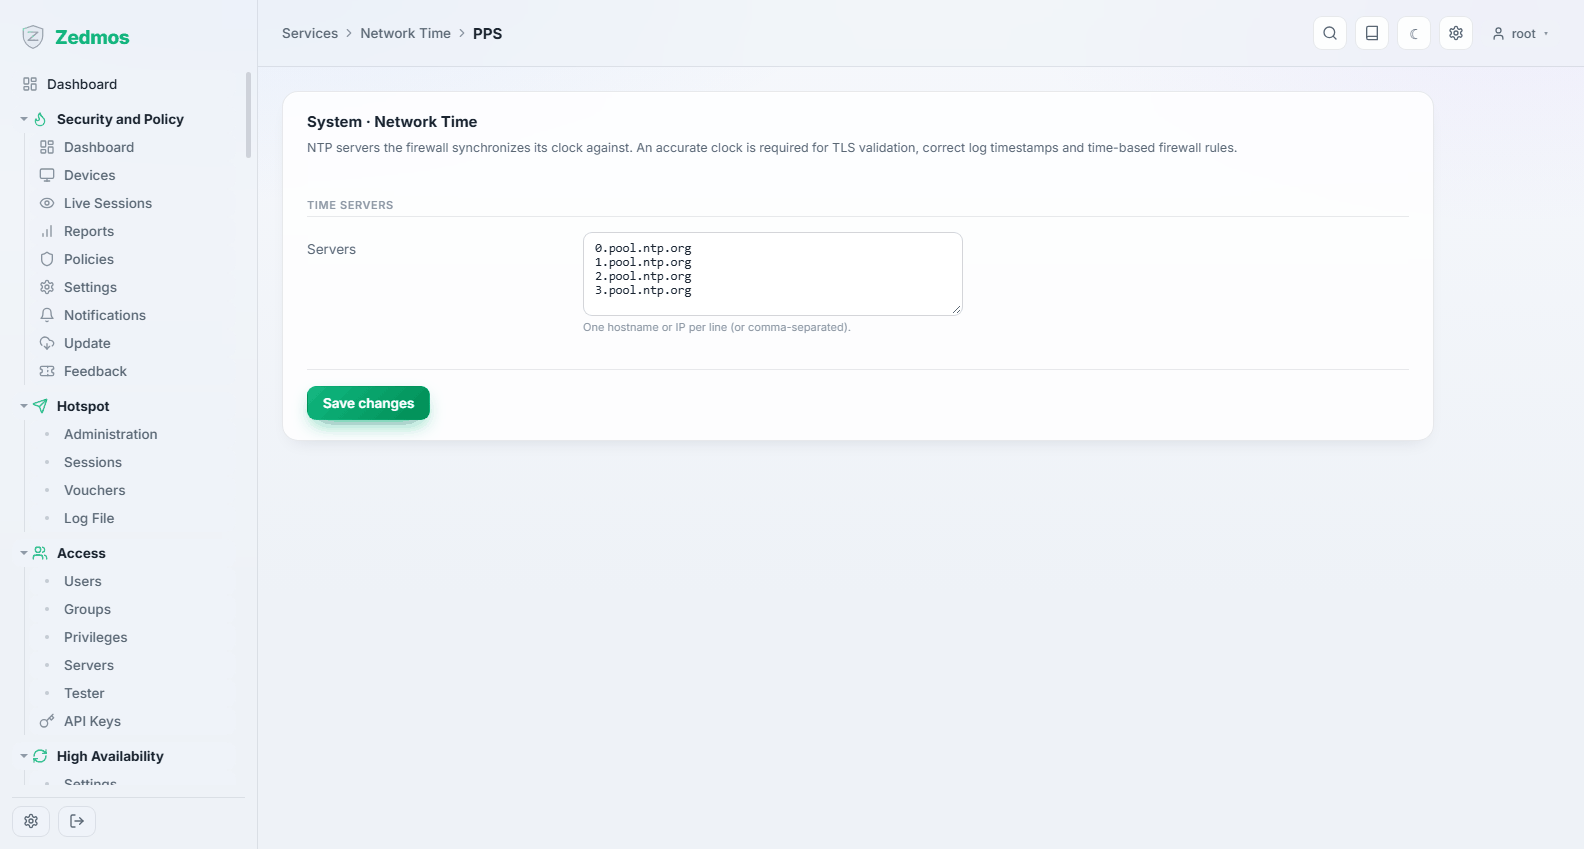
GPS ریسیور یا پلس پر سیکنڈ ان پٹ والے اپلائنسز کے لیے: ایک مقامی ریفرنس کلاک، ان سائٹس کے لیے جو وقت کے لیے انٹرنیٹ پر انحصار نہیں کر سکتیں۔
Status — /ntp-status
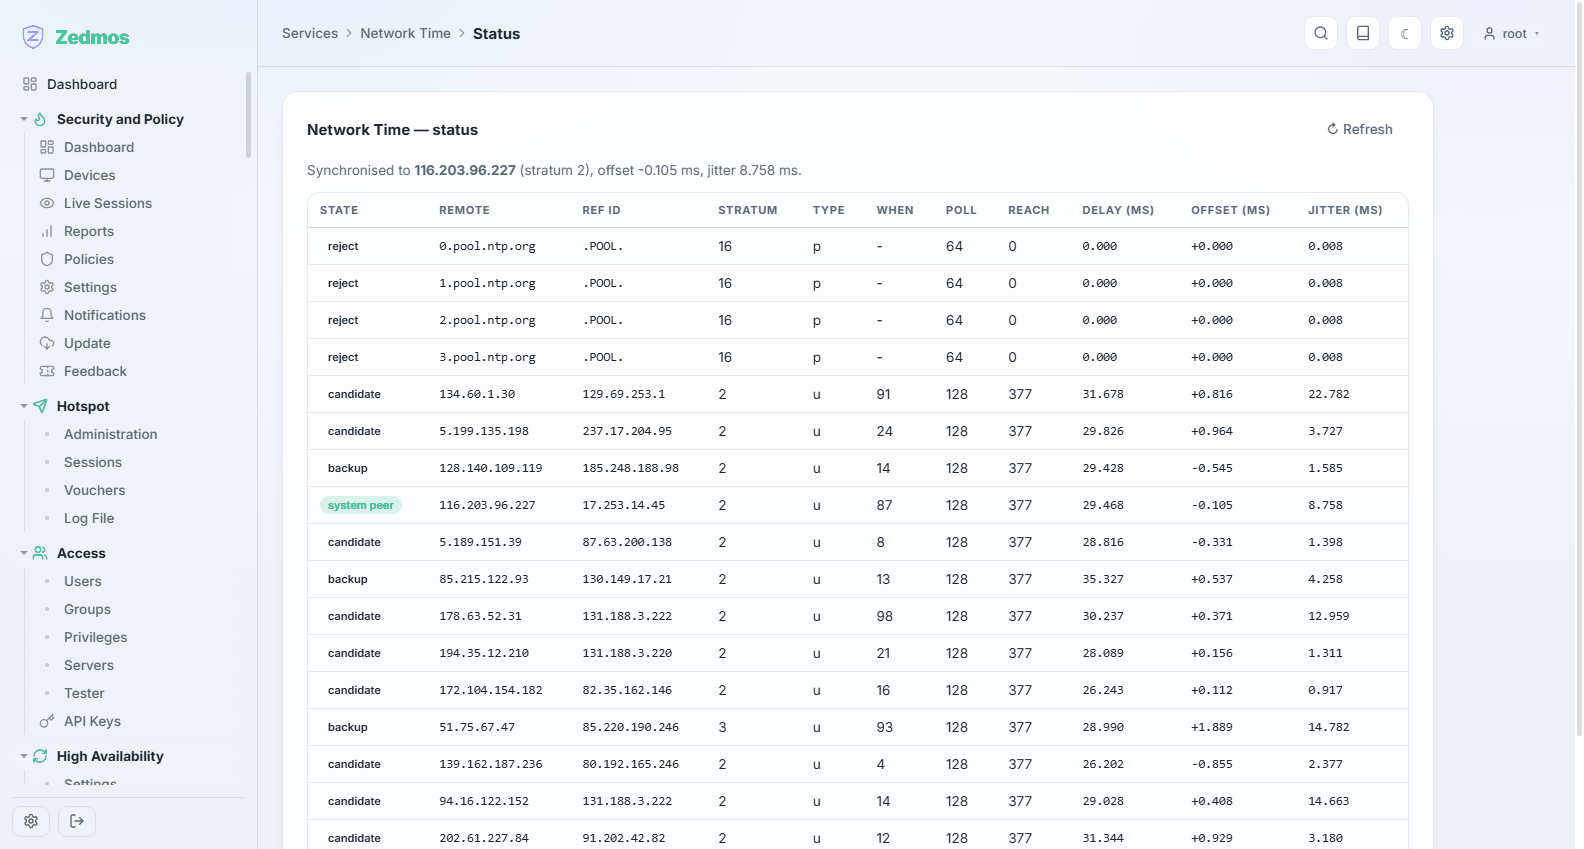
پیئر ٹیبل: اصل میں کون سا سرور منتخب ہے، آفسیٹ، اور جِٹر۔ "ہم وقت شدہ" ایک ایسی حالت ہے جو آپ یہاں پڑھ سکتے ہیں، کوئی مفروضہ نہیں۔
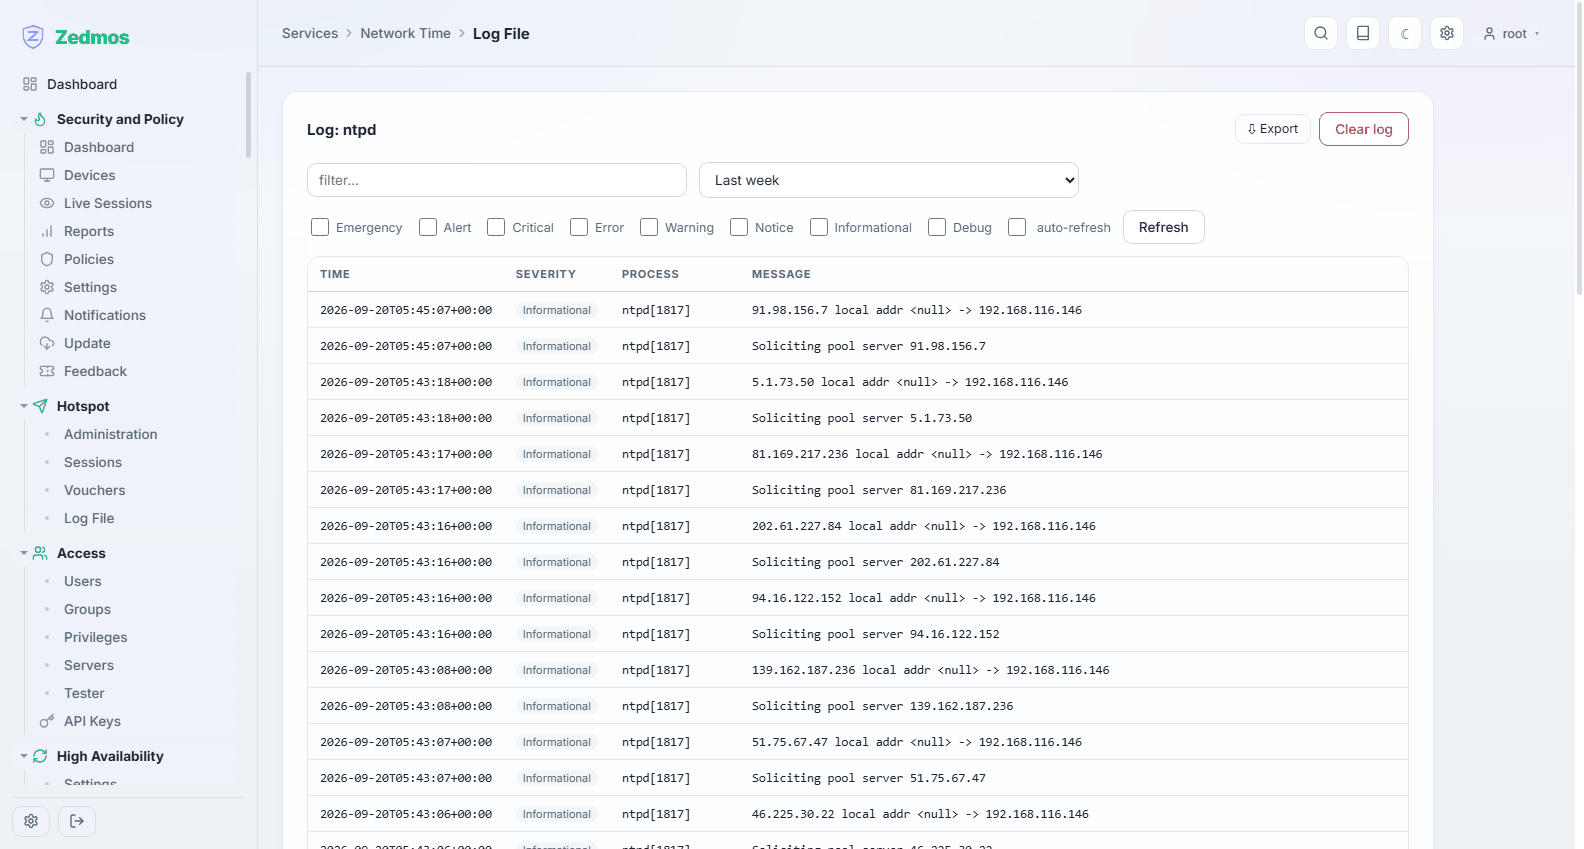
Log File — /log/core/ntpd
ClamAV Antivirus
Settings — /m/clamav/clamav
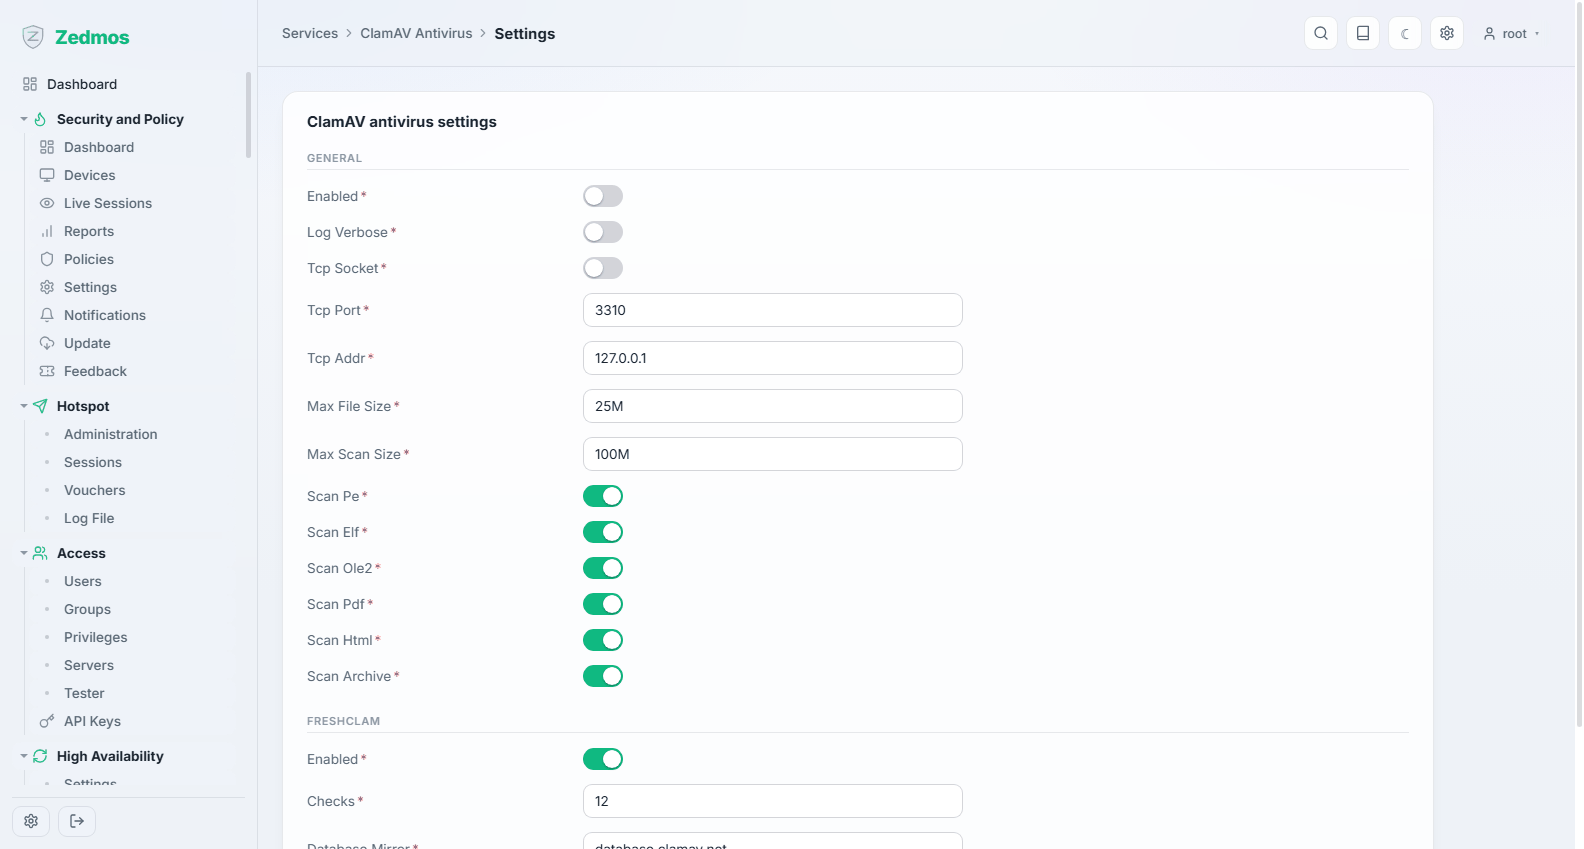
وائرس اسکینر: آیا یہ چلتا ہے، سگنیچرز کو کتنی بار تازہ کیا جاتا ہے، اور اسکین کی حدود۔
ClamAV اپنا سگنیچر ڈیٹا بیس میموری میں رکھتا ہے — تقریباً ایک گیگابائٹ۔ 2 GB RAM والے اپلائنس پر اسے آن کرنا مشین کا مزاج بدل دیتا ہے۔ اگر آپ اسے آن رکھنا چاہتے ہیں تو 4 GB یا اس سے زیادہ کا بجٹ رکھیں۔
Status — /clamav-status
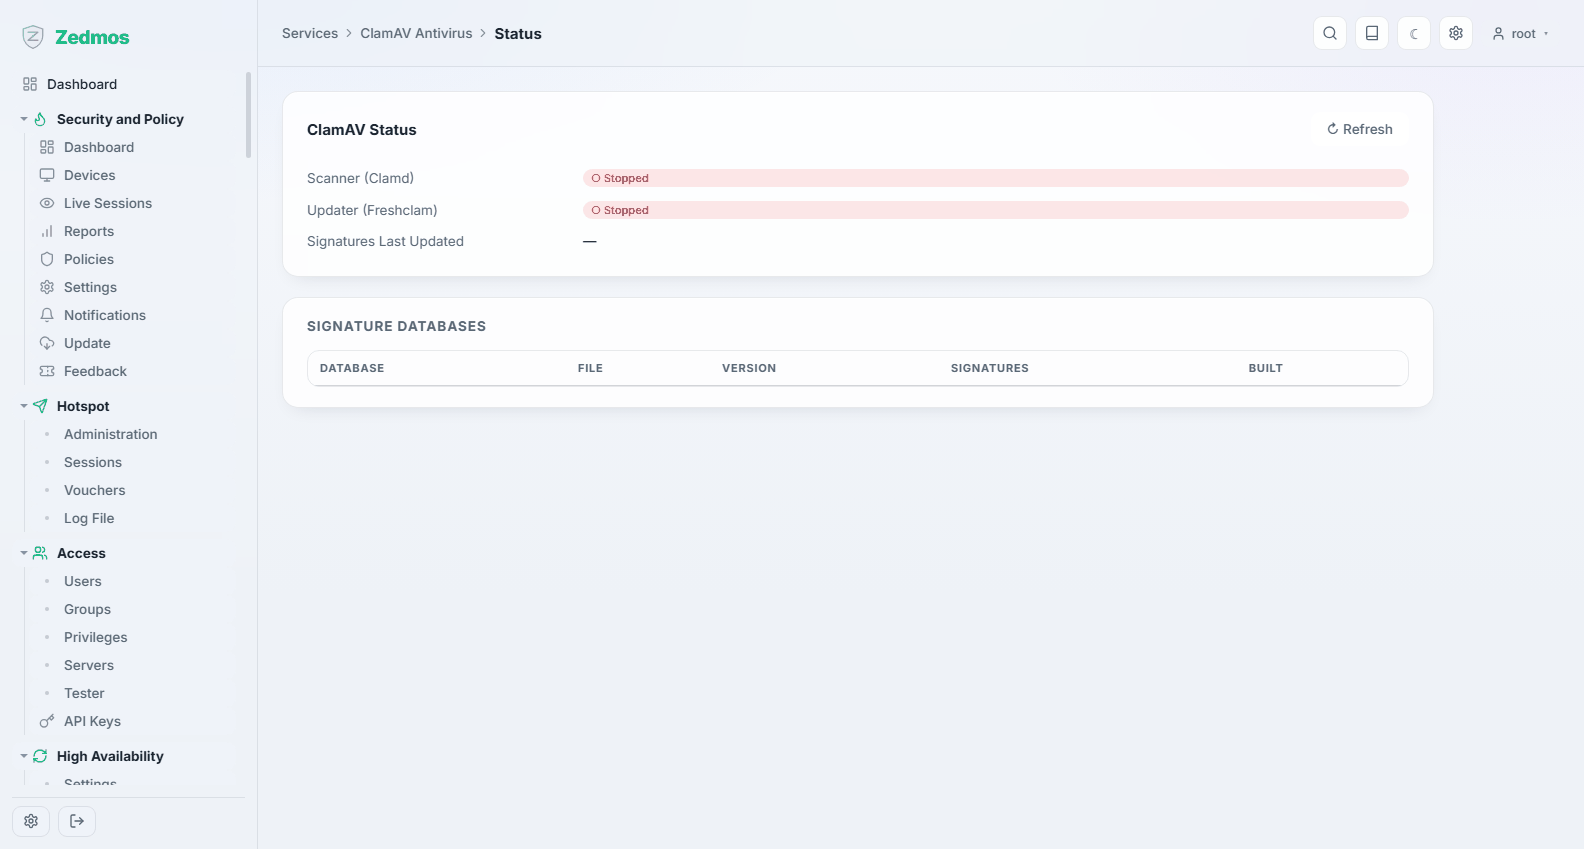
آیا اسکینر چل رہا ہے، سگنیچرز کی عمر کیا ہے، اور آخری اپ ڈیٹ نے کیا کیا۔ یہاں جس چیز پر نظر رکھنی ہے وہ سگنیچرز کی پرانی تاریخ ہے۔
Log File — /log/core/clamav